Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Ohne ein standardisiertes Bereitstellungsprotokoll müssen IT-Teams den Benutzerzugriff für jede Anwendung manuell verwalten, was zu Verzögerungen, Fehlern und blinden Flecken führt.

IT-Teams erstellen und aktualisieren Konten manuell für jede Anwendung, was die Abhängigkeit von sich wiederholenden, fehleranfälligen Bereitstellungsaufgaben erhöht, die nicht skalierbar sind.

Während des Onboardings müssen neue Mitarbeiter tagelang auf den vollen Zugriff auf die App warten, was die Produktivität beeinträchtigt. Ausgeschiedene Mitarbeiter behalten ihre aktiven Konten lange nach ihrem Ausscheiden, was zu verwaisten Konten führt.

Da die Bereitstellung manuell erfolgt und selten überprüft wird, erhalten Benutzerkonten oft weitergehende Zugriffsrechte, als ihre Rolle erfordert. Dies erhöht die Anfälligkeit für Insider-Bedrohungen und Sicherheitslücken.

Aktive Konten, die nach dem Ausscheiden eines Mitarbeiters oder dem Ende eines Vertrags bestehen bleiben, werden zu verwaisten Identitäten. Diese stellen unkontrollierte Einfallstore dar, die Angreifer ausnutzen können, wenn die Deaktivierung nicht automatisch erfolgt.
SCIM (System for Cross-domain Identity Management) ist ein offener Standard, der in den RFCs 7643 und 7644 definiert ist und die Erstellung, Aktualisierung und Löschung von Benutzer- und Gruppenidentitätsdaten in verbundenen Systemen automatisiert.
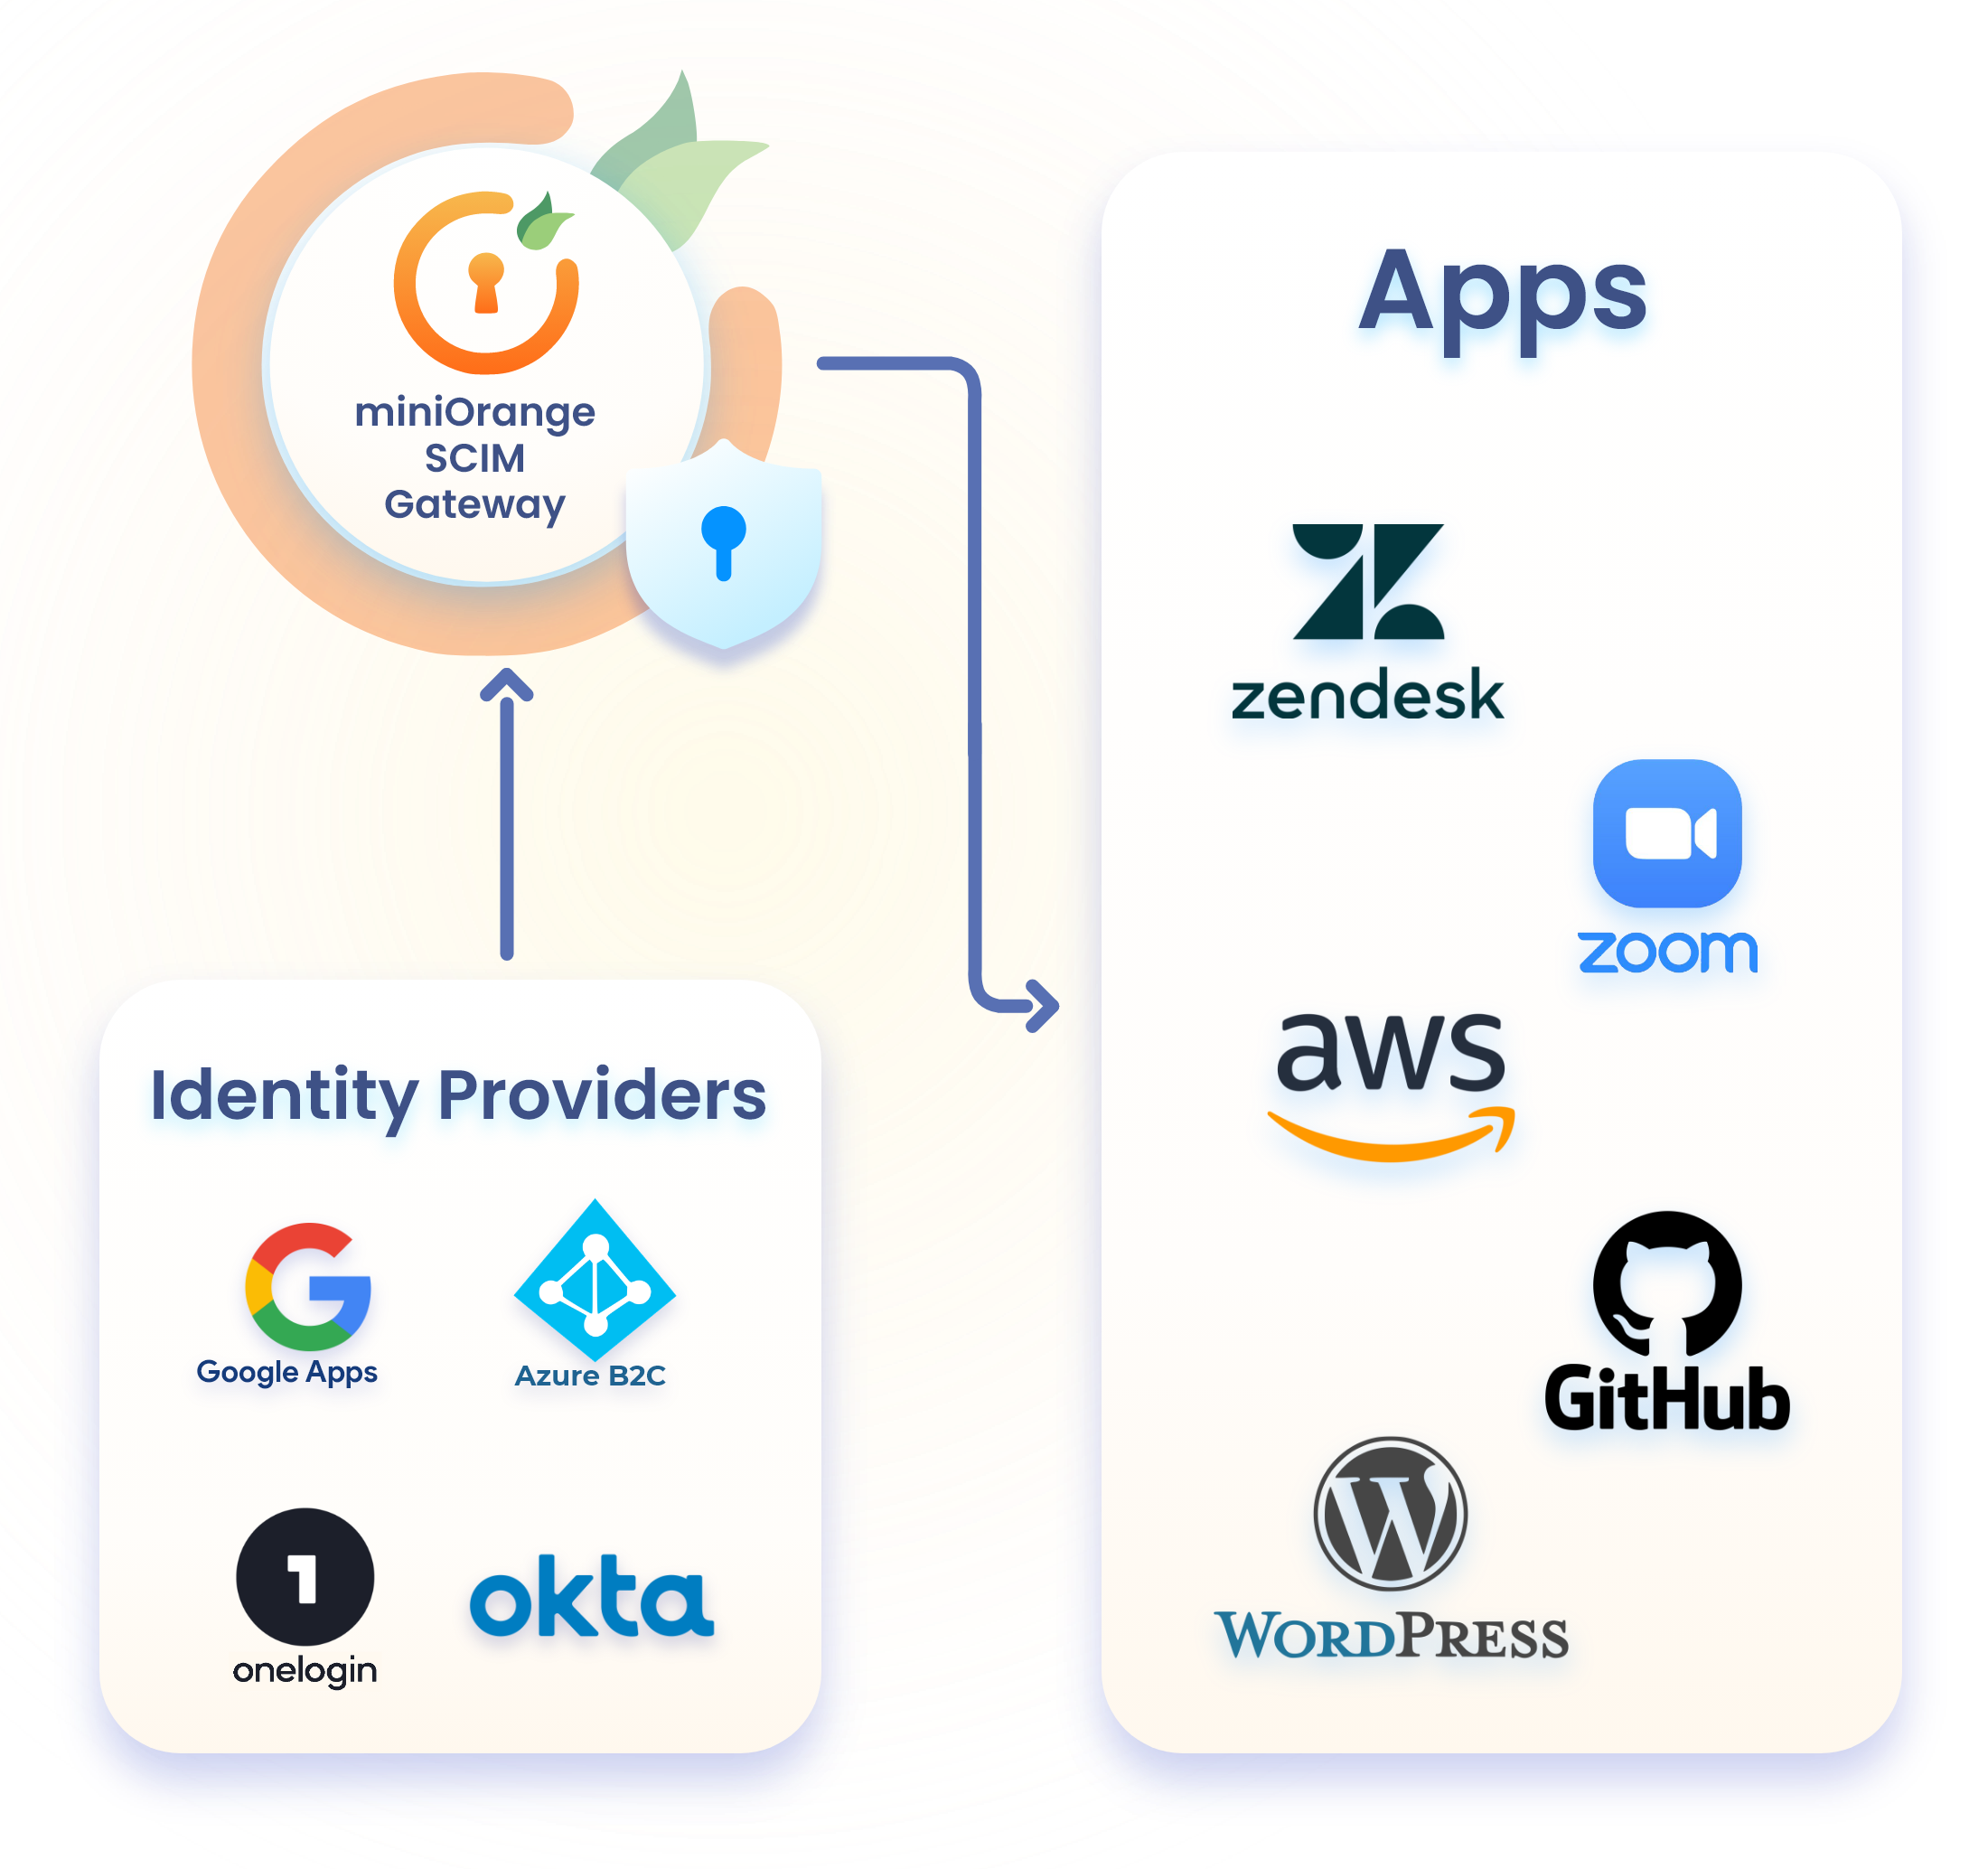
Anstatt dass jede App eine individuelle Integrationslogik benötigt, bietet SCIM ein gemeinsames Schema und ein REST-basiertes Protokoll, sodass Ihr Identitätsanbieter (IdP) konsistente Echtzeit-Updates an jede verbundene Anwendung senden und so die Identitäten ohne manuelles Eingreifen synchron halten kann.
Mit den wichtigsten SCIM-Bereitstellungsfunktionen können Sie jede Phase des Benutzerlebenszyklus abdecken, vom Zeitpunkt der Erstellung eines Benutzers bis zum Zeitpunkt des Entzugs seiner Zugriffsrechte.

Erstellen Sie sofort Benutzerkonten in allen verbundenen Anwendungen, sobald eine neue Identität zu Ihrem Quellsystem hinzugefügt wird, wodurch die manuelle Einrichtung vollständig entfällt.

Der Zugriff wird automatisch widerrufen, sobald ein Benutzer das Unternehmen verlässt oder seine Rolle ändert. Dadurch wird das Zeitfenster geschlossen, das Angreifer nutzen, um veraltete Konten auszunutzen.

Weisen Sie den Anwendungszugriff automatisch basierend auf Abteilung, Berufsbezeichnung oder Unternehmensrichtlinie zu, sodass Benutzer genau den Zugriff erhalten, den ihre Rolle erfordert.

Halten Sie Identitätsattribute und Zugriffsänderungen in allen verbundenen Anwendungen so schnell wie möglich auf dem neuesten Stand, sobald sie im Quellverzeichnis auftreten, um Lücken zwischen den Systemen zu minimieren.

Verwalten Sie den Zugriff eines Benutzers kontinuierlich während des Onboardings, bei internen Rollenänderungen, Versetzungen und Offboardings, ohne dass eine manuelle Neubereitstellung in jeder Phase erforderlich ist.
Das miniOrange SCIM Provisioning Gateway integriert sich mit einer Vielzahl von SaaS- und Cloud-basierten Anwendungen, Verzeichnissen und Identitätsanbietern.




Die Automatisierung der Bereitstellung spart nicht nur Zeit für die IT-Abteilung, sondern reduziert auch direkt das Sicherheitsrisiko und stärkt die Compliance-Position im gesamten Unternehmen.

Neue Mitarbeiter erhalten vom ersten Tag an sofortigen Zugriff auf alle benötigten Anwendungen, anstatt tagelang warten zu müssen, bis die IT-Abteilung die Konten manuell einzeln einrichtet.
Die automatisierte Bereitstellung eliminiert wiederkehrende Tickets für die Einrichtung und Deaktivierung von Konten und befreit IT-Teams von der manuellen Dateneingabe und den damit verbundenen Fehlern.

Jede Bereitstellungs- und Aufhebungsaktion wird automatisch protokolliert, sodass Sie einen klaren, stets aktuellen Prüfpfad erhalten, der ohne zusätzlichen manuellen Aufwand für Compliance-Prüfungen bereit ist.

Jedes Mal, wenn die Personalabteilung oder Ihr Identitätsanbieter einen neuen Benutzer anlegt, stellt SCIM Provisioning automatisch die richtigen Konten und Berechtigungen in allen verbundenen Anwendungen bereit.
Durch die Verwendung von SCIM wird beim Deaktivieren des Benutzers in Ihrem HR-System oder IdP sofort die automatische Deaktivierung in allen integrierten Anwendungen ausgelöst, sodass der Zugriff überall entfernt wird.

Mit SCIM-Provisioning erhalten Auftragnehmer temporäre, rollenspezifische Zugriffsrechte auf Basis definierter Richtlinien, und ihre Konten können nach Abschluss des Auftrags automatisch deaktiviert oder gelöscht werden.

SCIM verknüpft den Zugriff mit Rollen und Attributen in Ihrem Quellsystem. Wenn sich die Rolle eines Benutzers ändert, aktualisiert die Bereitstellungslösung automatisch die App-Berechtigungen entsprechend und entfernt, was nicht mehr zutrifft.
Setzen Sie SCIM Provisioning parallel zu Ihrer bestehenden SSO- und MFA-Konfiguration ein und vereinen Sie so Authentifizierung und Lebenszyklusmanagement auf einer einzigen Plattform.
Basierend auf dem sicheren SCIM-Protokoll mit verschlüsseltem Datenaustausch, wodurch sichergestellt wird, dass Identitätsdaten beim Transfer zwischen Systemen geschützt bleiben.
Unterstützt Organisationen jeder Größe, von wenigen hundert Benutzern bis hin zu unternehmensweiten Implementierungen über ein breites Spektrum vernetzter Anwendungen hinweg.
Profitieren Sie von der Unterstützung durch Experten für Identitäts- und Zugriffsmanagement rund um die Uhr bei Einrichtung, Integration und laufendem Betrieb.