Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Die heutige dezentral organisierte Belegschaft ist auf sicheren Zugriff angewiesen. VPNs, RDP und gemeinsam genutzte Anmeldeinformationen können folgende Sicherheits- und Betriebsherausforderungen mit sich bringen.

Mitarbeiter, die von zu Hause aus oder über öffentliche WLAN-Netze arbeiten, können Man-in-the-Middle-Angriffen ausgesetzt sein, bei denen Geschäftsdaten offengelegt und Schadsoftware in Unternehmenssysteme eingeschleust wird.

Phishing und die Wiederverwendung von Zugangsdaten sind weiterhin gängige Angriffsmethoden. Ein einziges kompromittiertes Passwort kann zu Ransomware-Angriffen und Datenlecks führen.

VPNs gewähren Nutzern oft einen umfassenderen Netzwerkzugriff, als sie benötigen. Ein kompromittiertes Konto kann kritische Systeme offenlegen, die über die eigentliche Rolle des Nutzers hinausgehen.

Auftragnehmer und Lieferanten benötigen Fernzugriff, um ihre Aufgaben zu erfüllen. Schlecht verwaltete Lieferantenkonten können zu unbeabsichtigten Einfallstoren in Ihre Infrastruktur werden.
Die sichere Fernzugriffssoftware miniOrange wurde für IT-Teams entwickelt, die mehr als ein einfaches VPN benötigen. Jede Funktion adressiert ein konkretes Zugriffskontrollproblem, mit dem Ihr Team bereits konfrontiert ist.

Single Sign-On (SSO) ermöglicht es Nutzern, nach einmaliger Anmeldung auf mehrere Anwendungen zuzugreifen. Die Passwortverwaltung unterstützt Mitarbeiter bei der Erstellung und Speicherung sicherer Zugangsdaten. Dies reduziert die Passwortmüdigkeit, die Anzahl der Zurücksetzungsanfragen und riskante Gewohnheiten wie die Wiederverwendung von Passwörtern.

Administrator- und Benutzerkonten mit hohen Berechtigungen erfordern eine strengere Überwachung, da sie Zugriff auf sensible Systeme haben. Kontrollieren Sie, wann privilegierte Zugriffe gewährt werden, überwachen Sie risikoreiche Sitzungen und stellen Sie die Verantwortlichkeit für kritische Aktionen sicher.

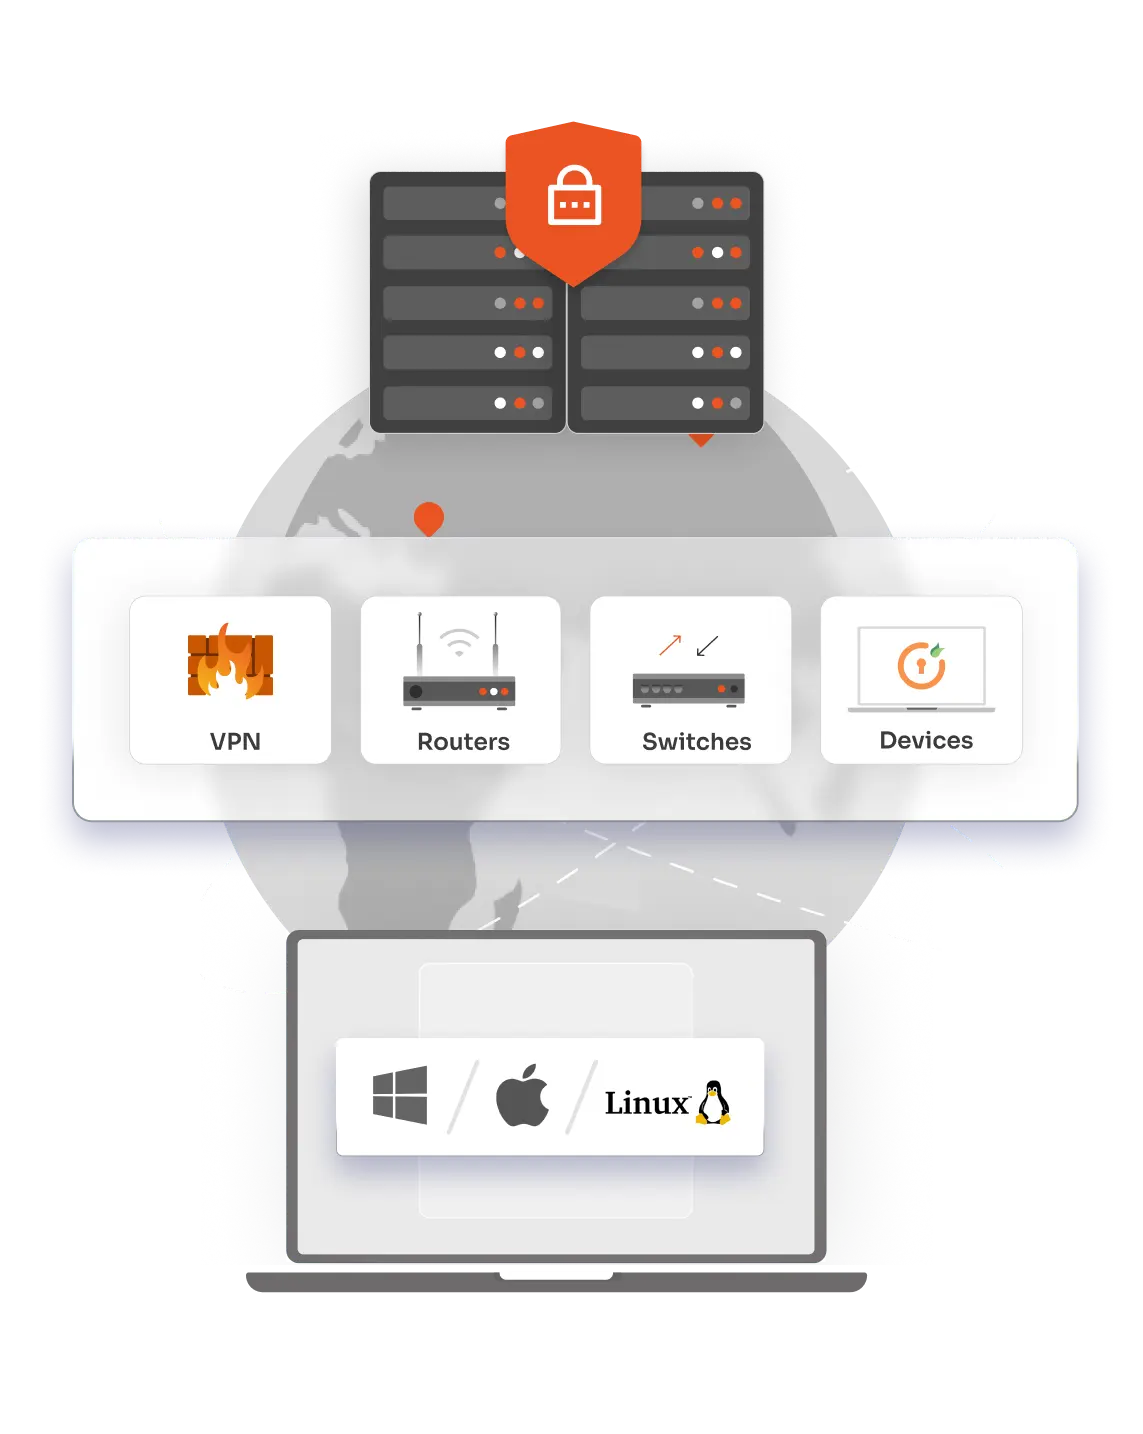
miniOrange verwendet ZTNA, um jede Zugriffsanfrage von vornherein als potenziell unsicher zu behandeln. Die Plattform für sicheren Fernzugriff überprüft Benutzer, Gerät und Kontext vor dem Zugriff. Nach der Genehmigung können Sie sich nur mit den gewünschten Anwendungen verbinden und Ihre internen Systeme bleiben geschützt.

Passwörter allein sind ein leichtes Ziel für Phishing-Angriffe. Die Multi-Faktor-Authentifizierung (MFA) bietet eine zusätzliche Sicherheitsebene durch Biometrie, Hardware-Token oder mobile Push-Benachrichtigungen. Jede dieser Methoden bestätigt die Identität des Nutzers, bevor der Fernzugriff erfolgt.
Nicht jeder Benutzer benötigt die gleichen Zugriffsrechte. Legen Sie Berechtigungen basierend auf Rollen, Abteilungen, Standort, Zugriffszeit oder Risikofaktoren fest, damit Benutzer nur auf die Ressourcen zugreifen können, die sie für ihre Arbeit benötigen.

Mitarbeiter und externe Partner greifen täglich über verschiedene Geräte auf Ihre Umgebung zu. Identifizieren Sie die Geräte, die auf Ihre Umgebung zugreifen, und erlauben Sie nur vertrauenswürdigen, konformen Endpunkten den Zugriff auf Geschäftsanwendungen und -ressourcen.
Eine einheitliche Software für sicheren Fernzugriff vereint alles an einem Ort.
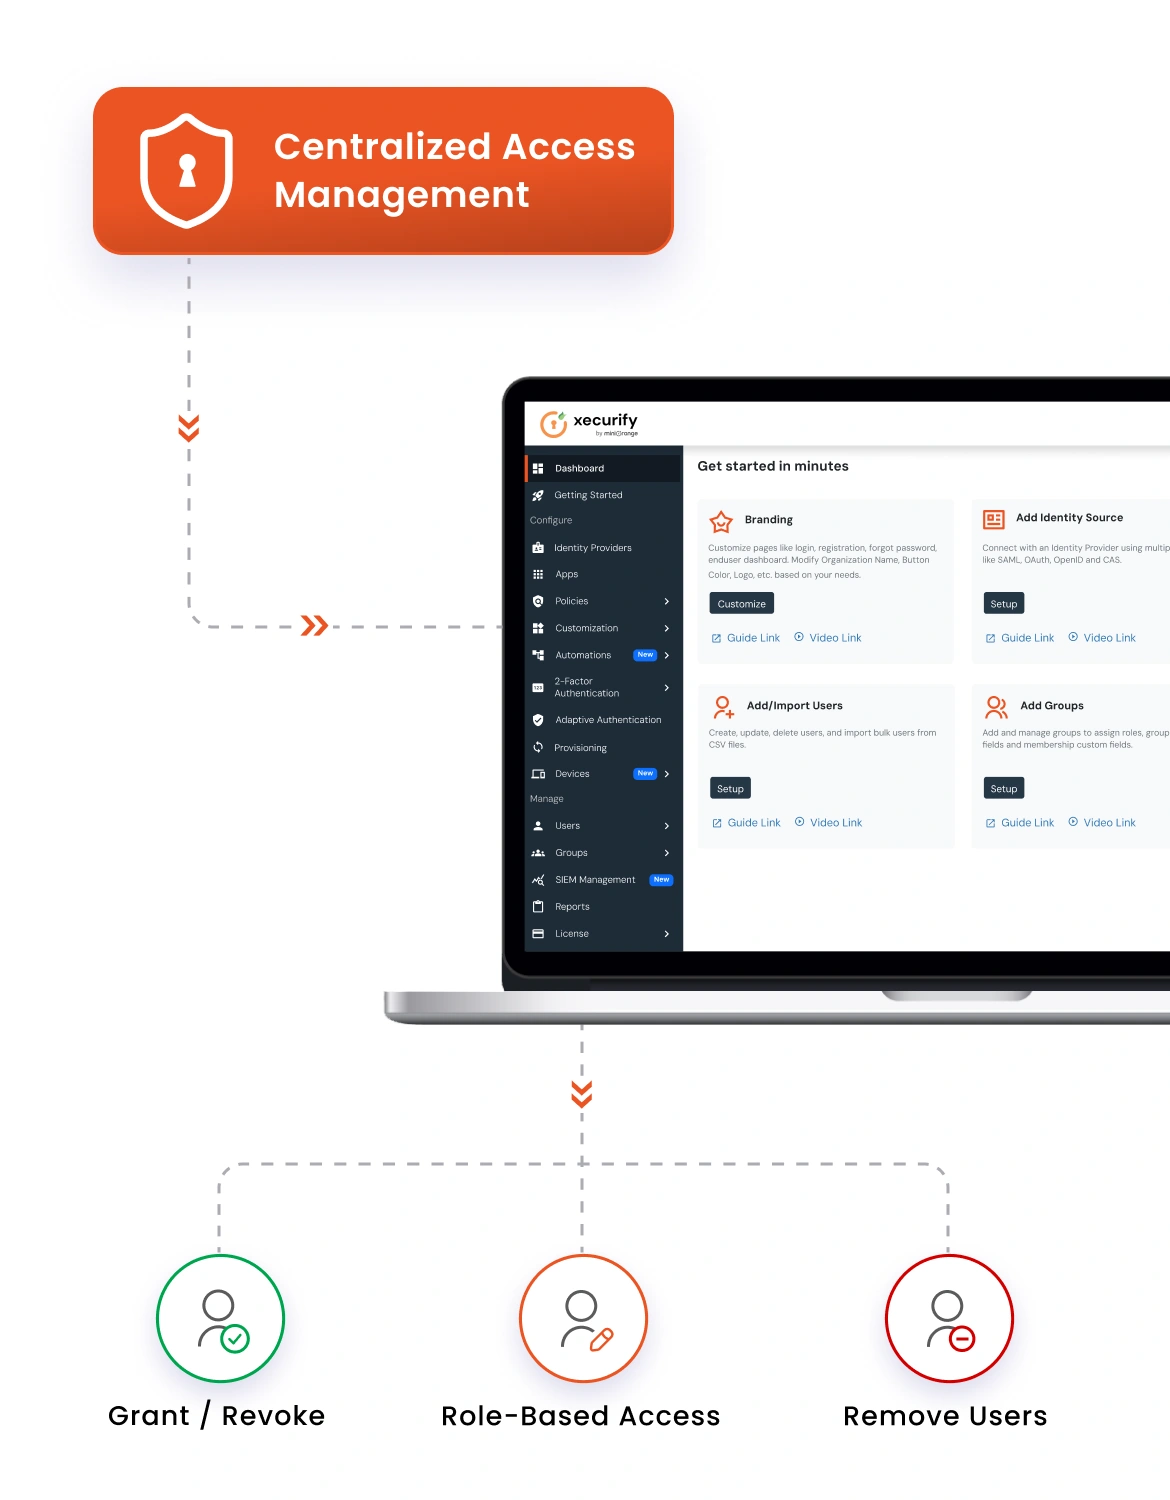
Verstreute Verwaltungstools verlangsamen IT-Teams. Ein zentrales Dashboard bündelt alle Berechtigungen, Richtlinien und Benutzerkonten.
Ältere VPNs legen nach einer einzigen Anmeldung Ihr gesamtes Netzwerk offen. Zero Trust-Fernzugriff verbindet Benutzer ausschließlich mit genehmigten Anwendungen.
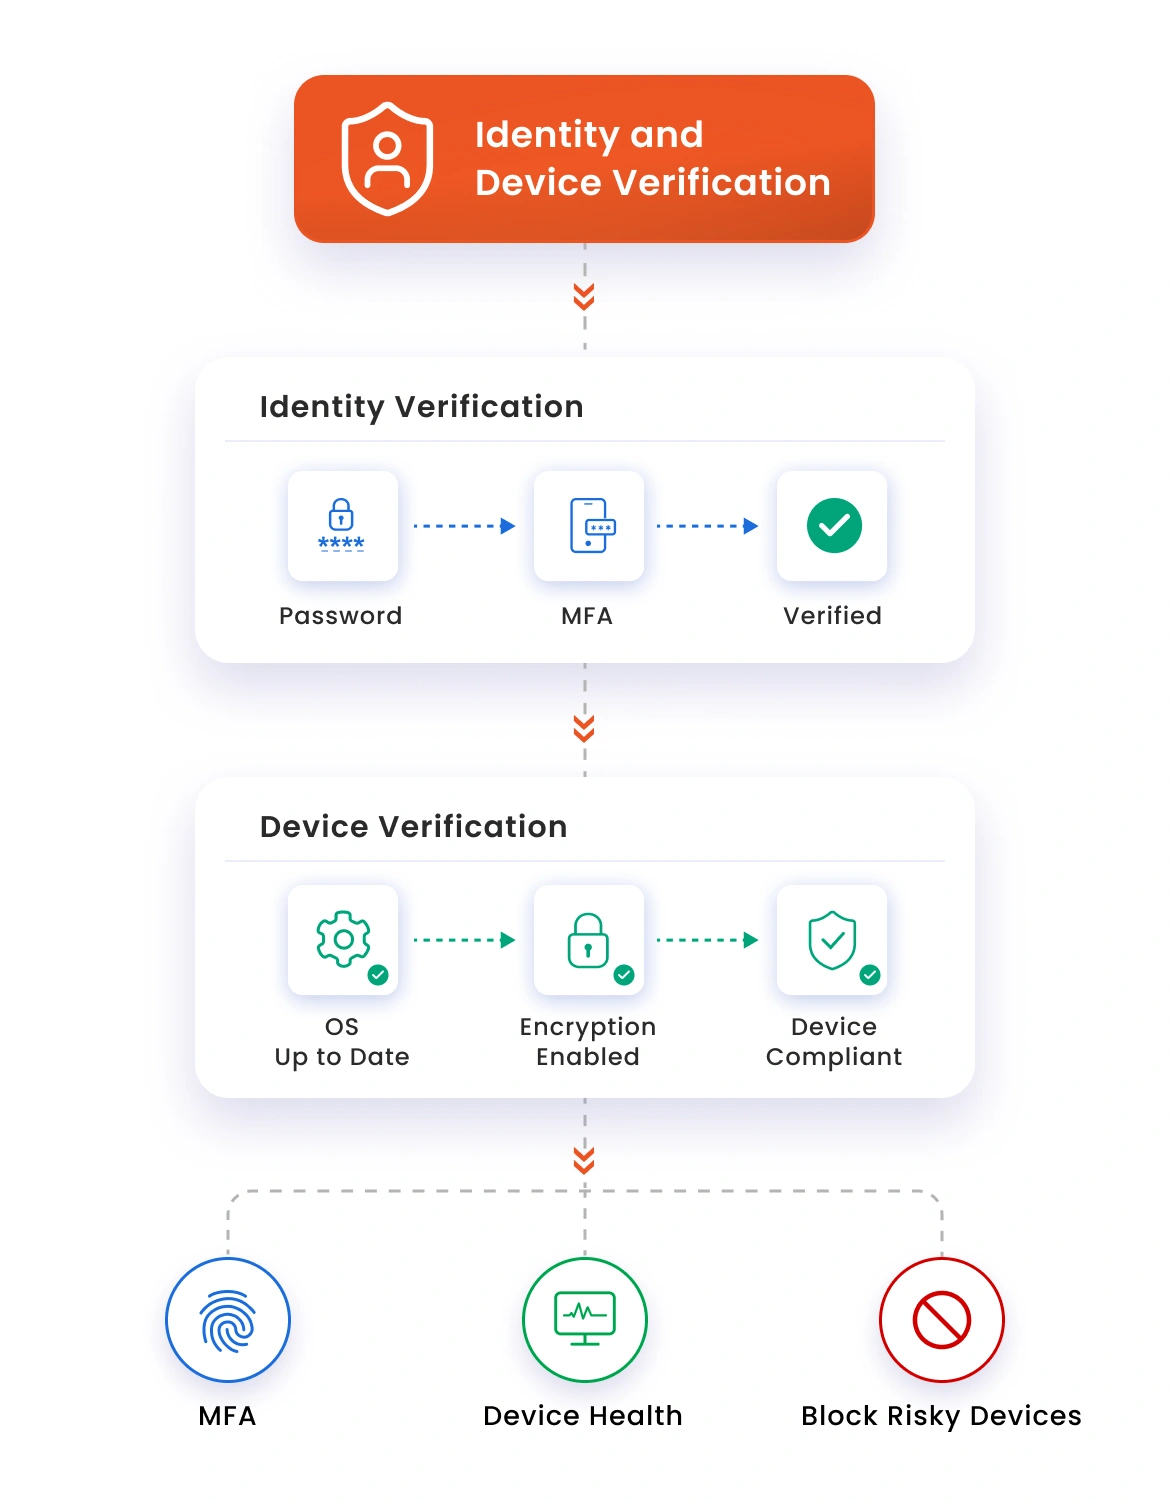
Mit einem Passwort allein erhält niemand Zutritt. Die Plattform für sicheren Fernzugriff verifiziert jede Identität und prüft den Gerätezustand, bevor der Zugriff gewährt wird.
Sie wissen jederzeit, wer in Ihrem Netzwerk was getan hat. Detaillierte Sitzungsprotokolle vereinfachen Audits und sorgen für zufriedene Compliance-Teams.
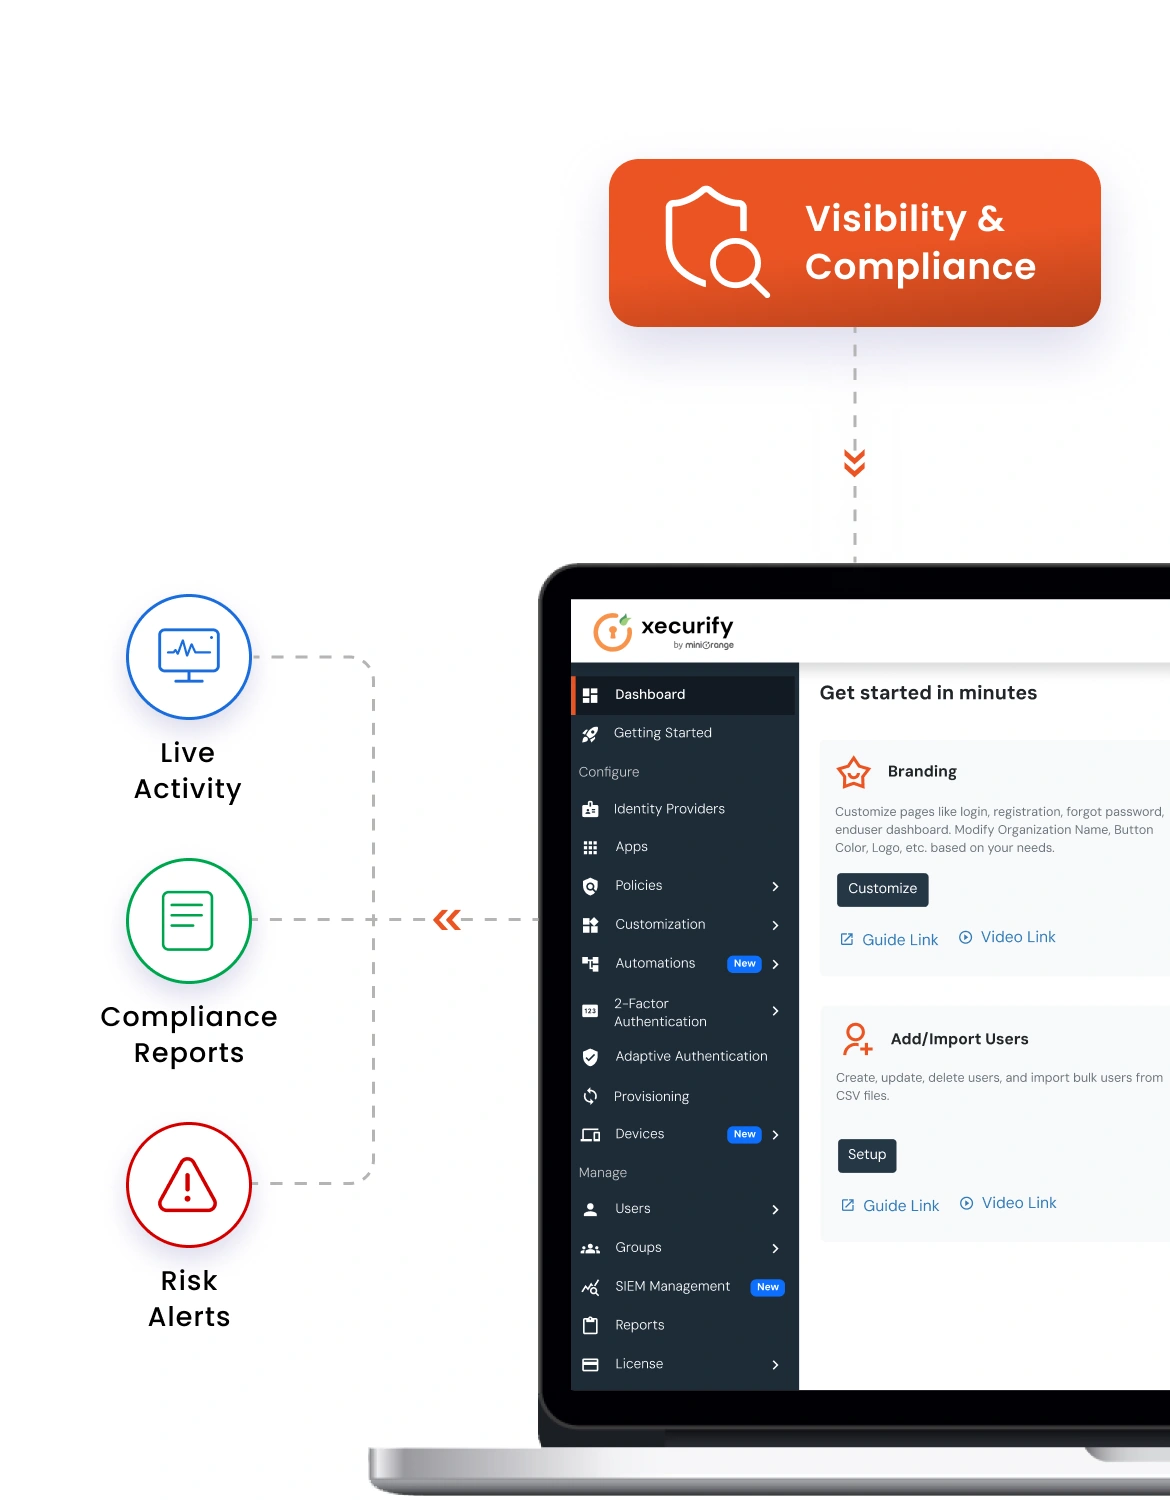
Erfüllen Sie Auditvorgaben mit vollständigen Protokollen und strengen Zugriffsrichtlinien. Schützen Sie sensible Daten und bestehen Sie Compliance-Prüfungen mühelos.
Kontrollieren Sie, wer aus der Ferne auf personenbezogene Daten zugreift, und stellen Sie sicher, dass Ihre Organisation die Anforderungen der DSGVO erfüllt.
Sichern Sie den Fernzugriff auf Karteninhaberdatenumgebungen und erfüllen Sie die PCI-DSS-Kontrollanforderungen.
Schützen Sie digitale personenbezogene Daten durch kontrollierten Fernzugriff, der die Einhaltung des DPDP unterstützt.
Zeigen Sie, wie Ihre Fernzugriffsumgebung die strengen Kriterien für Vertrauensdienste in Bezug auf Sicherheit, Verfügbarkeit und Vertraulichkeit erfüllt.
Erfüllen Sie internationale Standards für das Informationssicherheitsmanagement Ihrer gesamten Fernzugriffsinfrastruktur.
Schützen Sie Patientendaten und erfüllen Sie die HIPAA-Anforderungen für einen sicheren Fernzugriff auf Gesundheitssysteme.
Jede Fernzugriffsanfrage durchläuft mehrere Sicherheitsprüfungen.
Starten Sie eine sichere Sitzung mit MFA, Identitätsprüfung und Überprüfung vertrauenswürdiger Geräte.
Vor der Zugriffsgewährung sollten Benutzer, Gerät, Standort und Risiko geprüft werden.
Stellen Sie eine verschlüsselte SSO-Verbindung zur gewünschten Anwendung her.
Verfolgen Sie Benutzeraktivitäten, erkennen Sie Bedrohungen und pflegen Sie revisionssichere Protokolle.
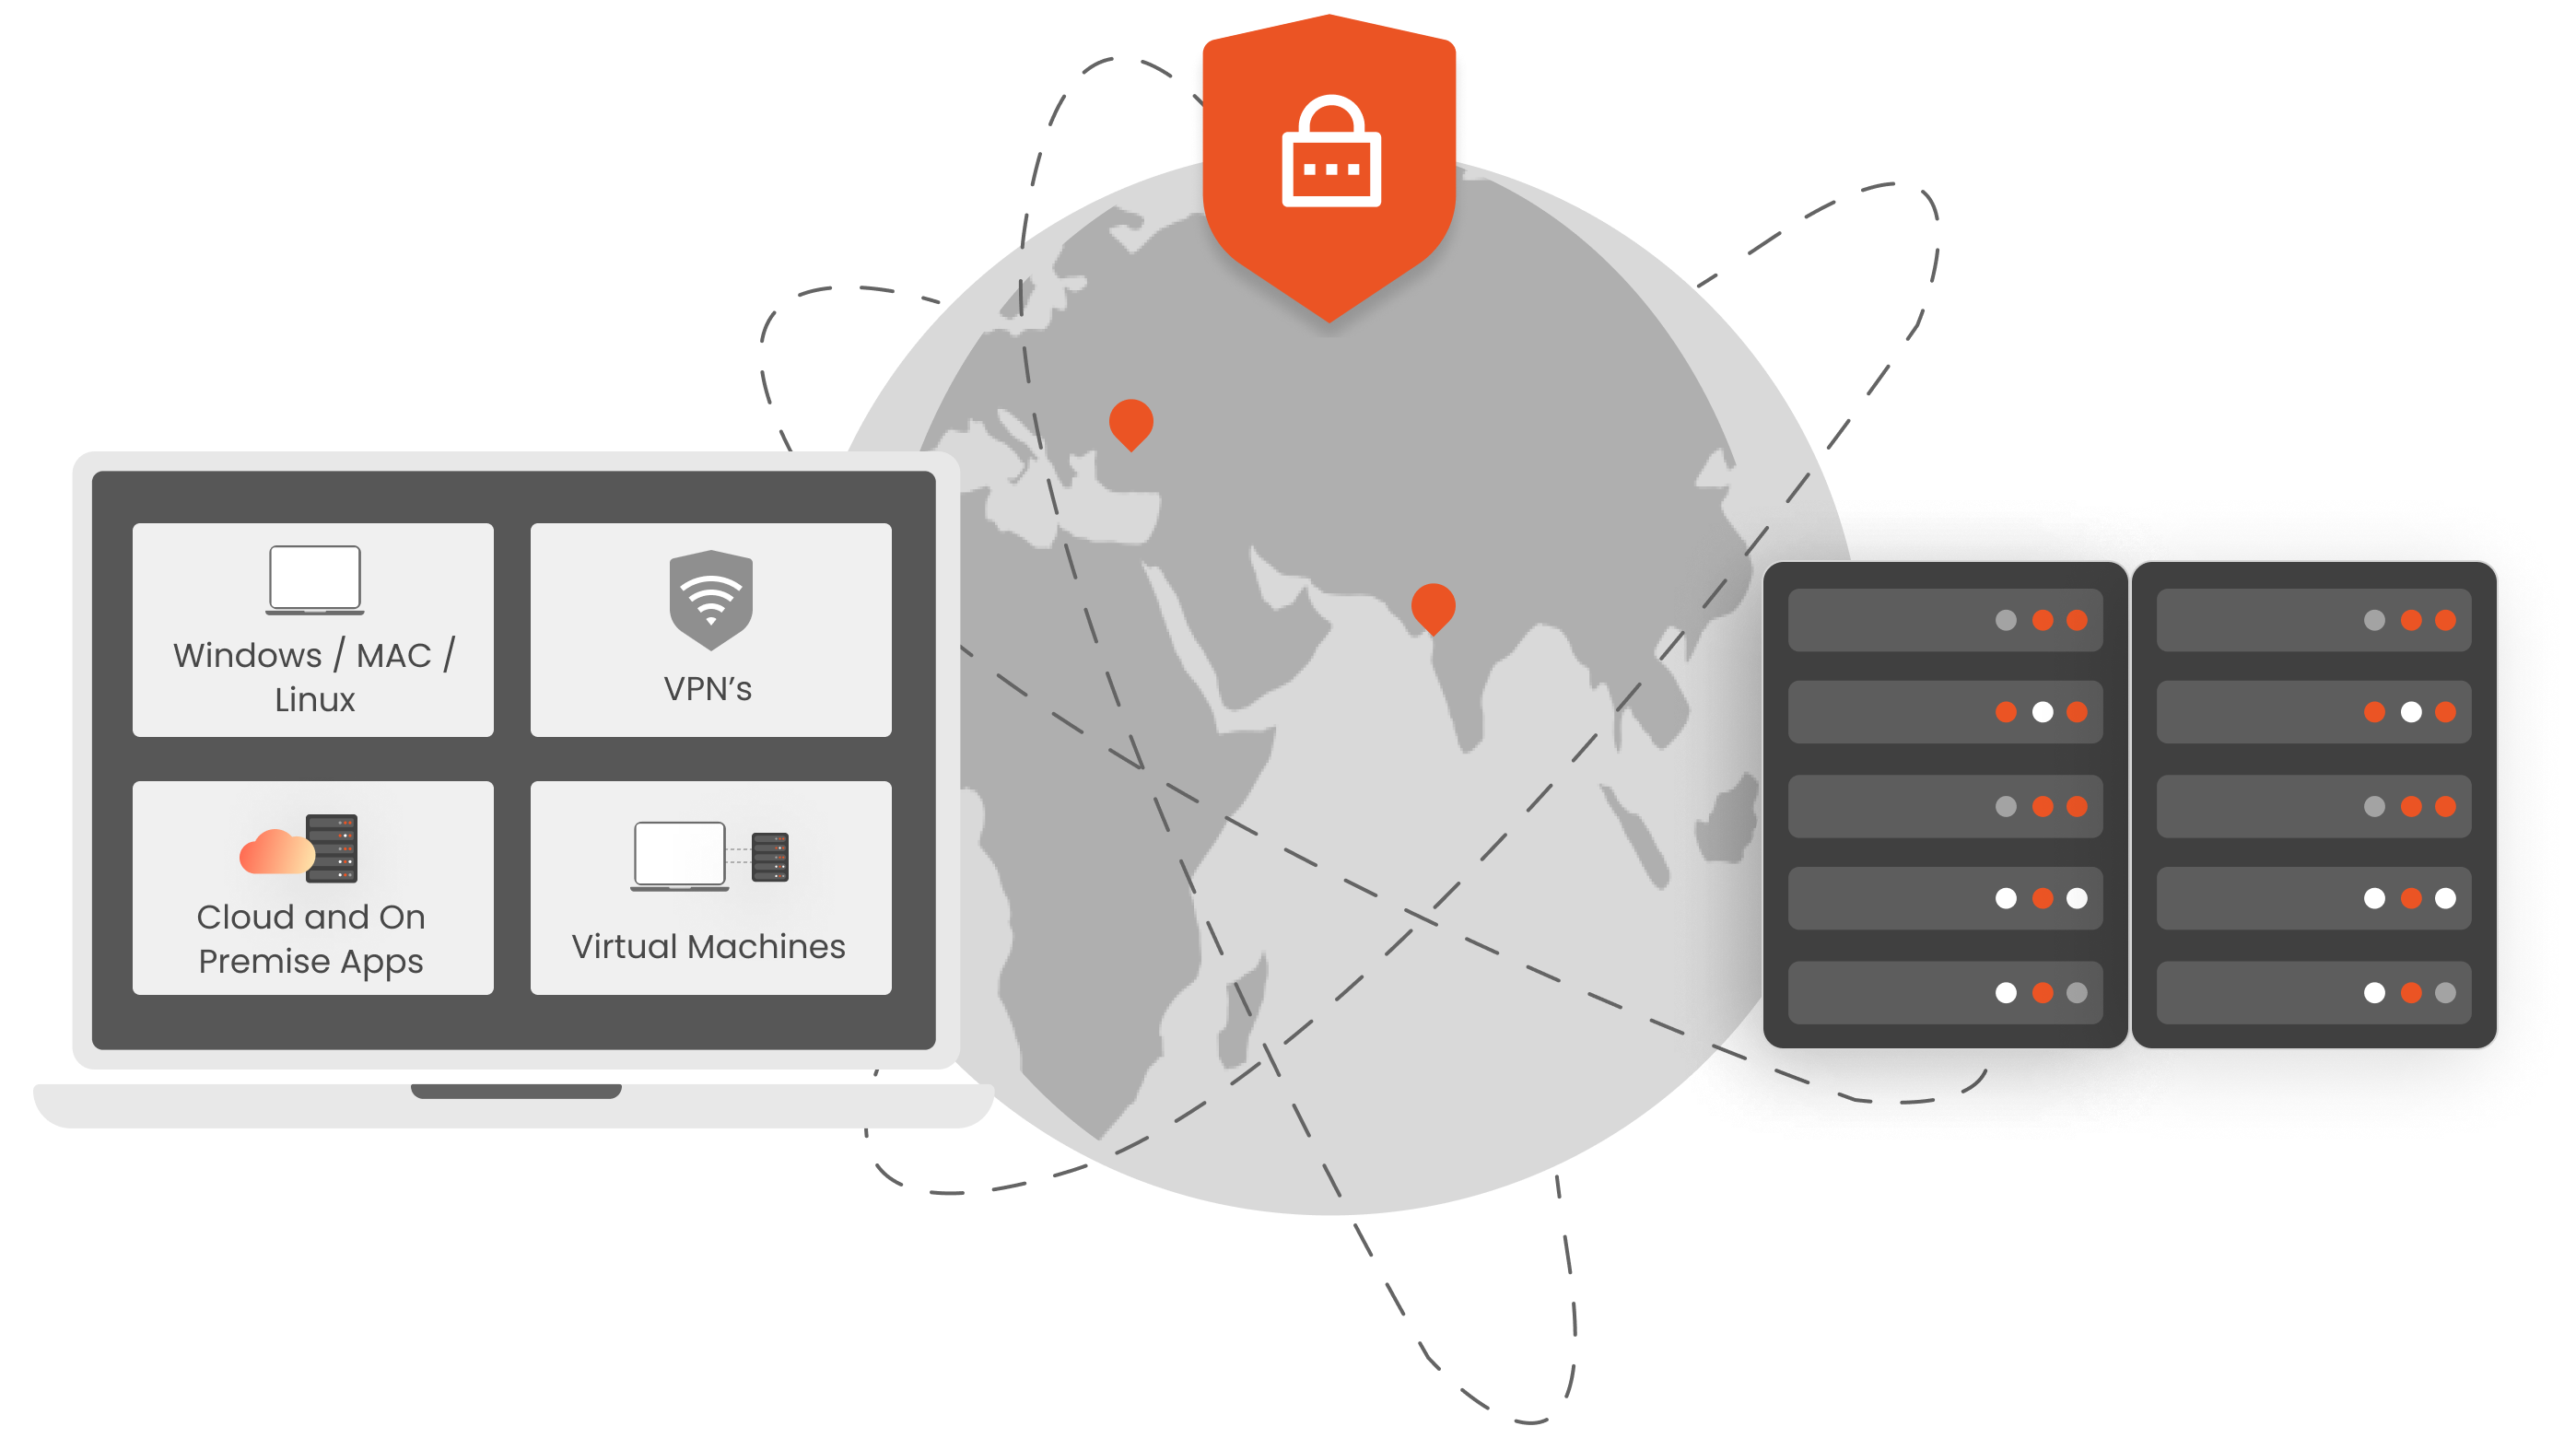
Egal ob Sie auf Cloud-Lösungen setzen, eine regulierte On-Premise-Lösung bevorzugen oder etwas dazwischen liegt: miniOrange passt sich Ihrer Architektur an, nicht umgekehrt.

Managed Hosting ohne zusätzlichen Infrastrukturaufwand. miniOrange kümmert sich um Verfügbarkeit, Updates und Patches, während sich Ihr Team auf die Zugriffsrichtlinien konzentrieren kann.

Vollständige Installation in Ihrem eigenen Rechenzentrum. Entwickelt für regulierte Branchen und Regierungsbehörden, die eine vollständige Kontrolle über den Datenstandort benötigen.

On-Premise für Ihre bestehenden Systeme, Cloud-Zugriff für verteilte Teams. Beide Umgebungen laufen unter einer einheitlichen Richtlinien-Engine ohne jegliche Lücken zwischen ihnen.
Die miniOrange Secure Remote Access-Plattform verwaltet Ihre Mitarbeiter, Lieferanten und Supportteams.
unter der gleichen Richtlinie mit unterschiedlichen Zugriffsregeln für jeden einzelnen.
Mitarbeiter im Homeoffice erhalten rollenbasierte Zugriffsrechte auf alle für ihre Arbeit benötigten Anwendungen, unabhängig vom Netzwerk. Die Sicherheitskontrollen gelten gleichermaßen, egal ob sie sich von zu Hause, einer Zweigstelle oder einem anderen Ort der Welt aus verbinden.
Externe Nutzer erhalten nur zeitlich begrenzten Zugriff auf bestimmte Ressourcen. Sitzungen werden unabhängig protokolliert, Berechtigungen erlöschen automatisch nach Beendigung des Projekts, und Ihr Team muss nie wieder manuell ein Anbieterkonto widerrufen.
Supportmitarbeiter verbinden sich über vollständig protokollierte Sitzungen mit Endgeräten und Servern. IT-Manager können so zentral einsehen, wer auf welches System zugegriffen hat, welche Aktionen durchgeführt wurden und wie lange die Sitzung gedauert hat.
Organisationen weltweit vertrauen seit mehr als einem Jahrzehnt auf miniOrange, das revisionssichere Protokollierung, Zugriffsüberprüfungen und Richtlinienkontrollen bietet, die DSGVO, HIPAA und andere regulatorische Rahmenbedingungen unterstützen.
Erhalten Sie Zero Trust Network Access, SSO, MFA und privilegierten Zugriff über einen einzigen Vertrag, ein einziges Dashboard und ein einziges Support-Team, anstatt vier separate Anbieter zu verwalten.
Innerhalb weniger Stunden lässt sich die Lösung in Cloud-, On-Premises- oder Hybridumgebungen implementieren – mit Steuerelementen, die präzise auf Ihre Konfiguration, Benutzer und Richtlinien zugeschnitten sind.
Holen Sie sich fachkundige Hilfe, wann immer Sie sie brauchen. Unsere Teams arbeiten über Zeitzonen hinweg, um Probleme schnell und ohne lange Eskalationswege zu lösen.