Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×
Ersetzen Sie die manuelle Kontoverwaltung durch ein Benutzerlebenszyklusmanagement, das einen einheitlichen Zugriff während des gesamten Mitarbeiterlebenszyklus gewährleistet.
Erstellen Sie Benutzerkonten für verschiedene Anwendungen und reduzieren Sie gleichzeitig den wiederholten Verwaltungsaufwand und das Umschalten zwischen Konsolen.
Beschleunigen Sie den Anwendungszugriff und reduzieren Sie gleichzeitig routinemäßige IT-Zugriffsanfragen und Verzögerungen.
Berechtigungen verwalten und Konten automatisch löschen, wenn Mitarbeiter das Unternehmen verlassen.
Verfolgen Sie Kontoänderungen anhand konsistenter Bereitstellungsdatensätze, um die Einhaltung von Vorschriften und die Prüfungsbereitschaft sicherzustellen.
Automatisieren Sie die Kontoerstellung, Zugriffsänderungen, Synchronisierung und Deaktivierung, während Benutzer jede Phase ihrer Beschäftigung durchlaufen.
miniOrange Benutzerverwaltungslösung.
Automatische Erstellung, Aktualisierung, Deaktivierung oder Entfernung von Anwendungskonten beim Eintritt, Rollenwechsel oder Ausscheiden von Benutzern aus dem Unternehmen.
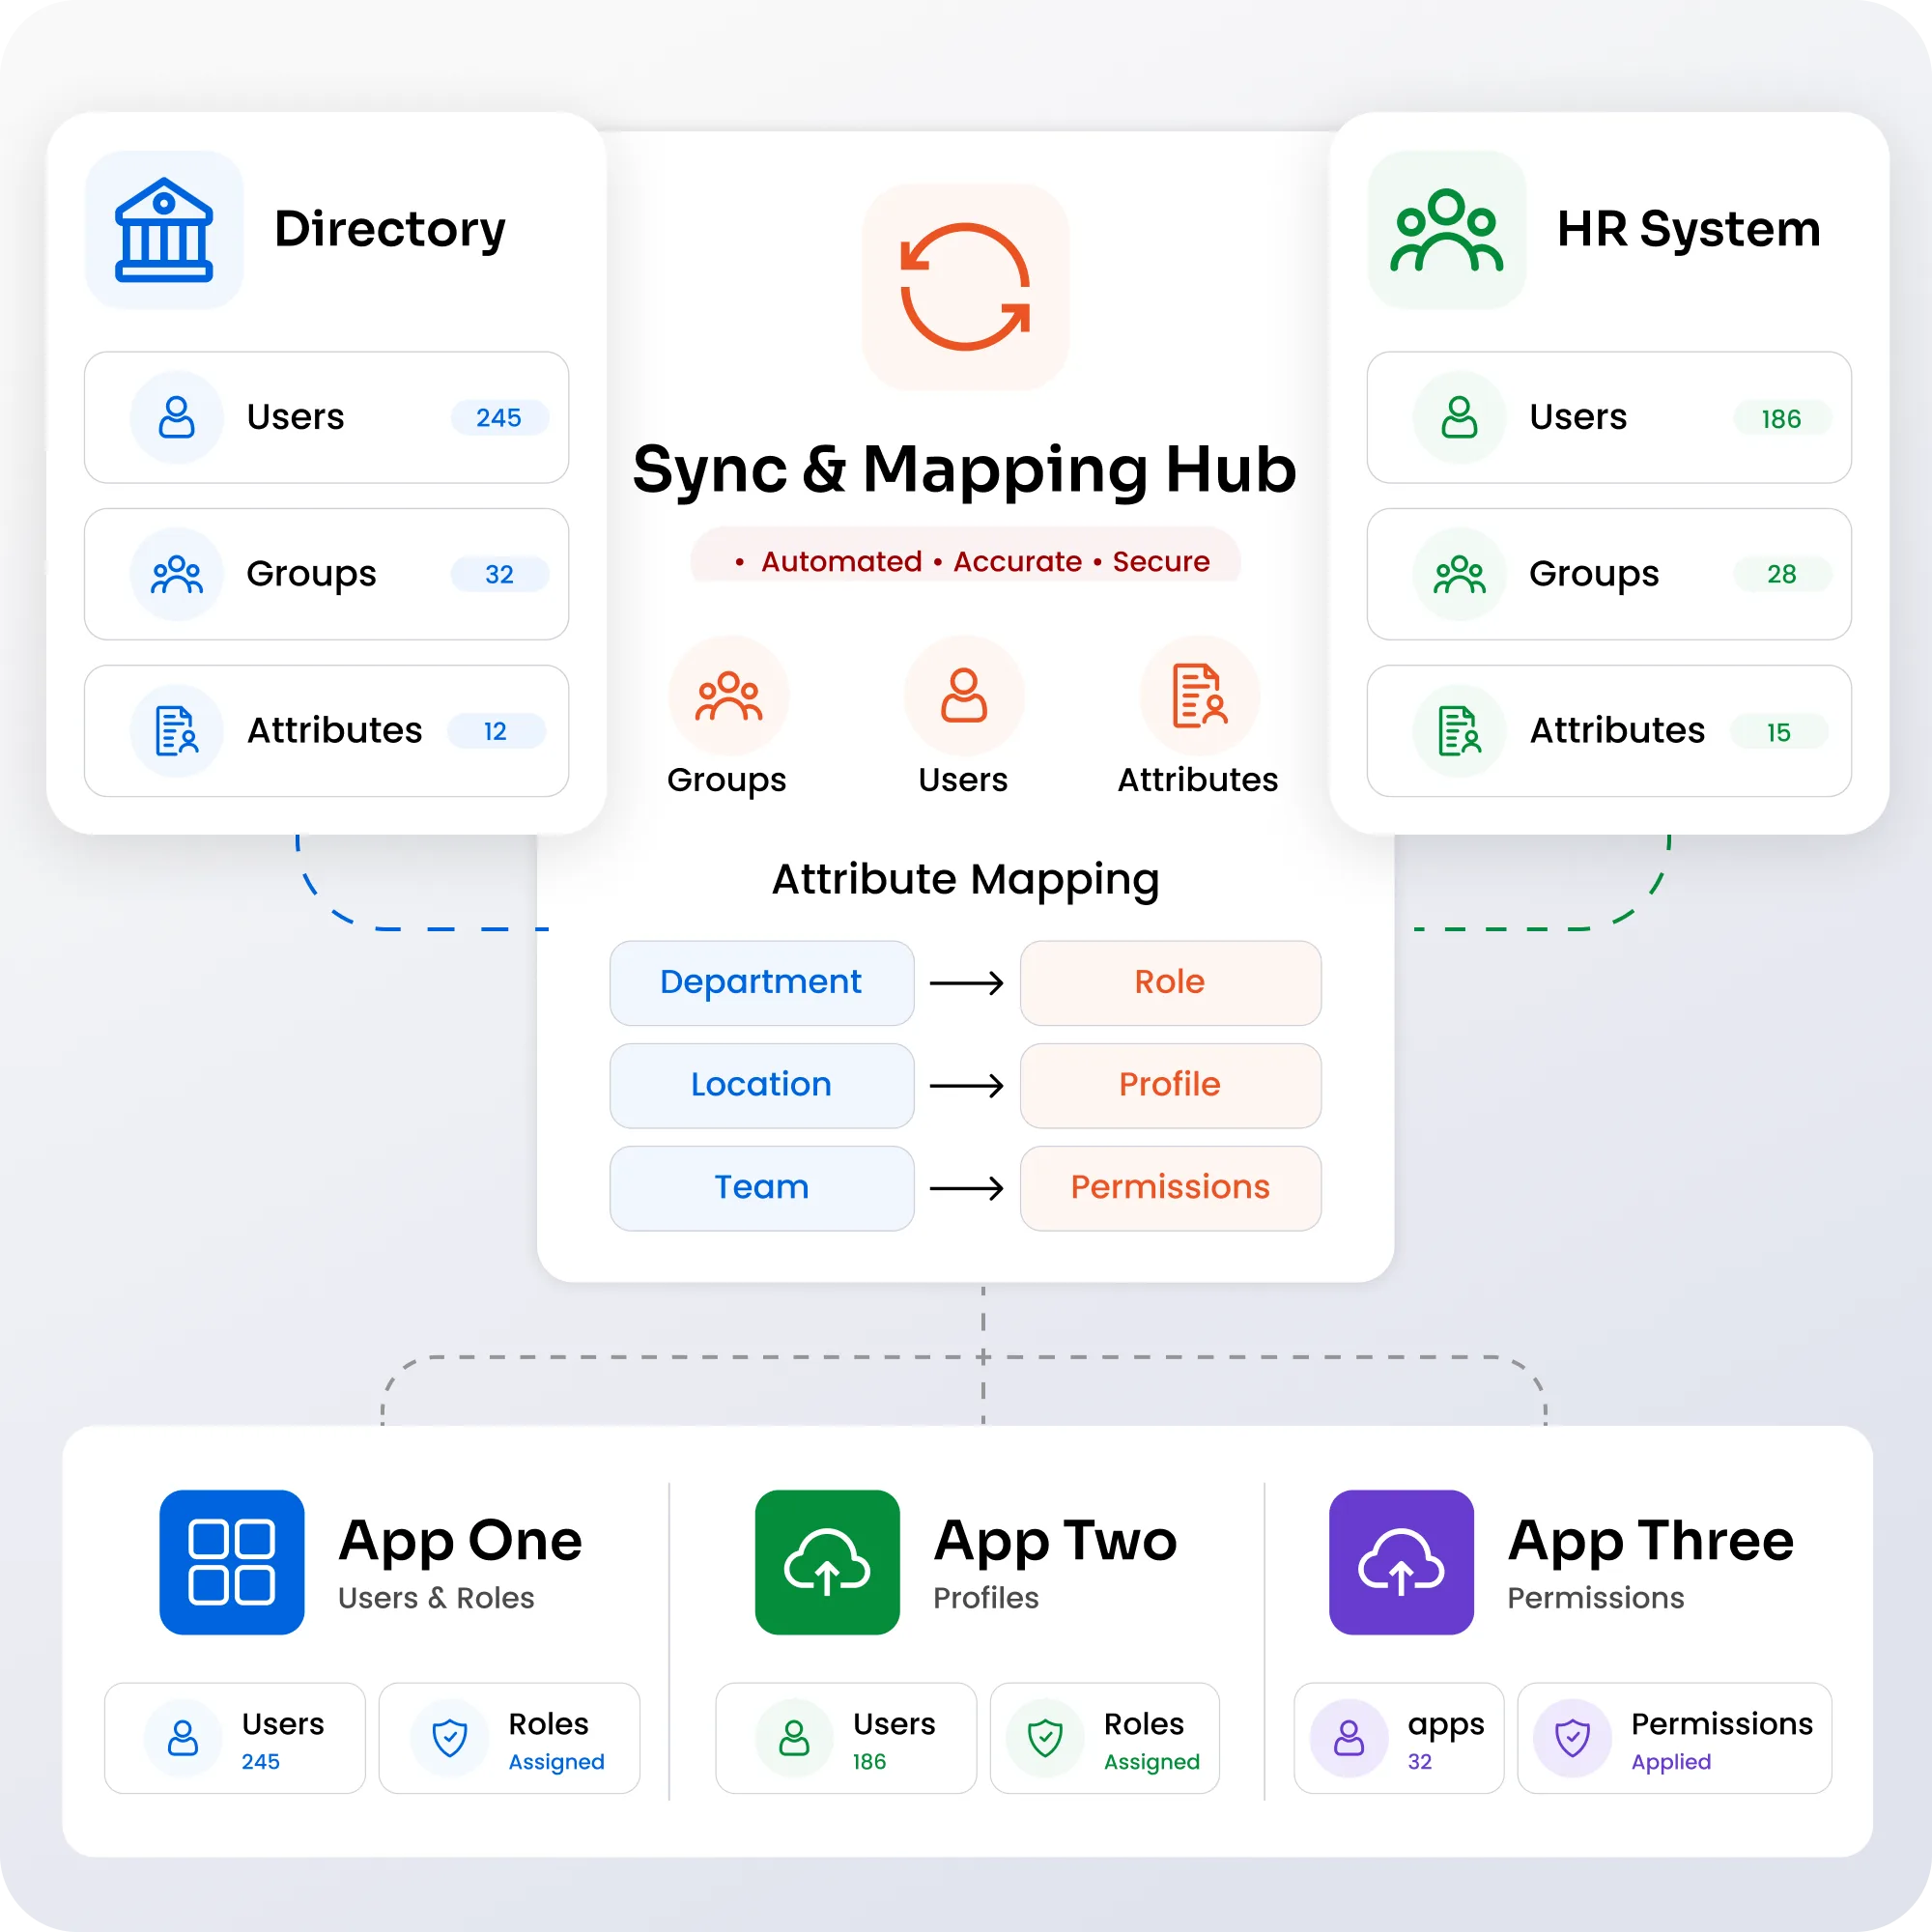
Synchronisieren Sie Benutzer, Gruppen und unterstützte Attribute zwischen Identitätsquellen und Anwendungen und ordnen Sie gleichzeitig Identitätsdaten anwendungsspezifischen Rollen, Profilen und Berechtigungen zu.
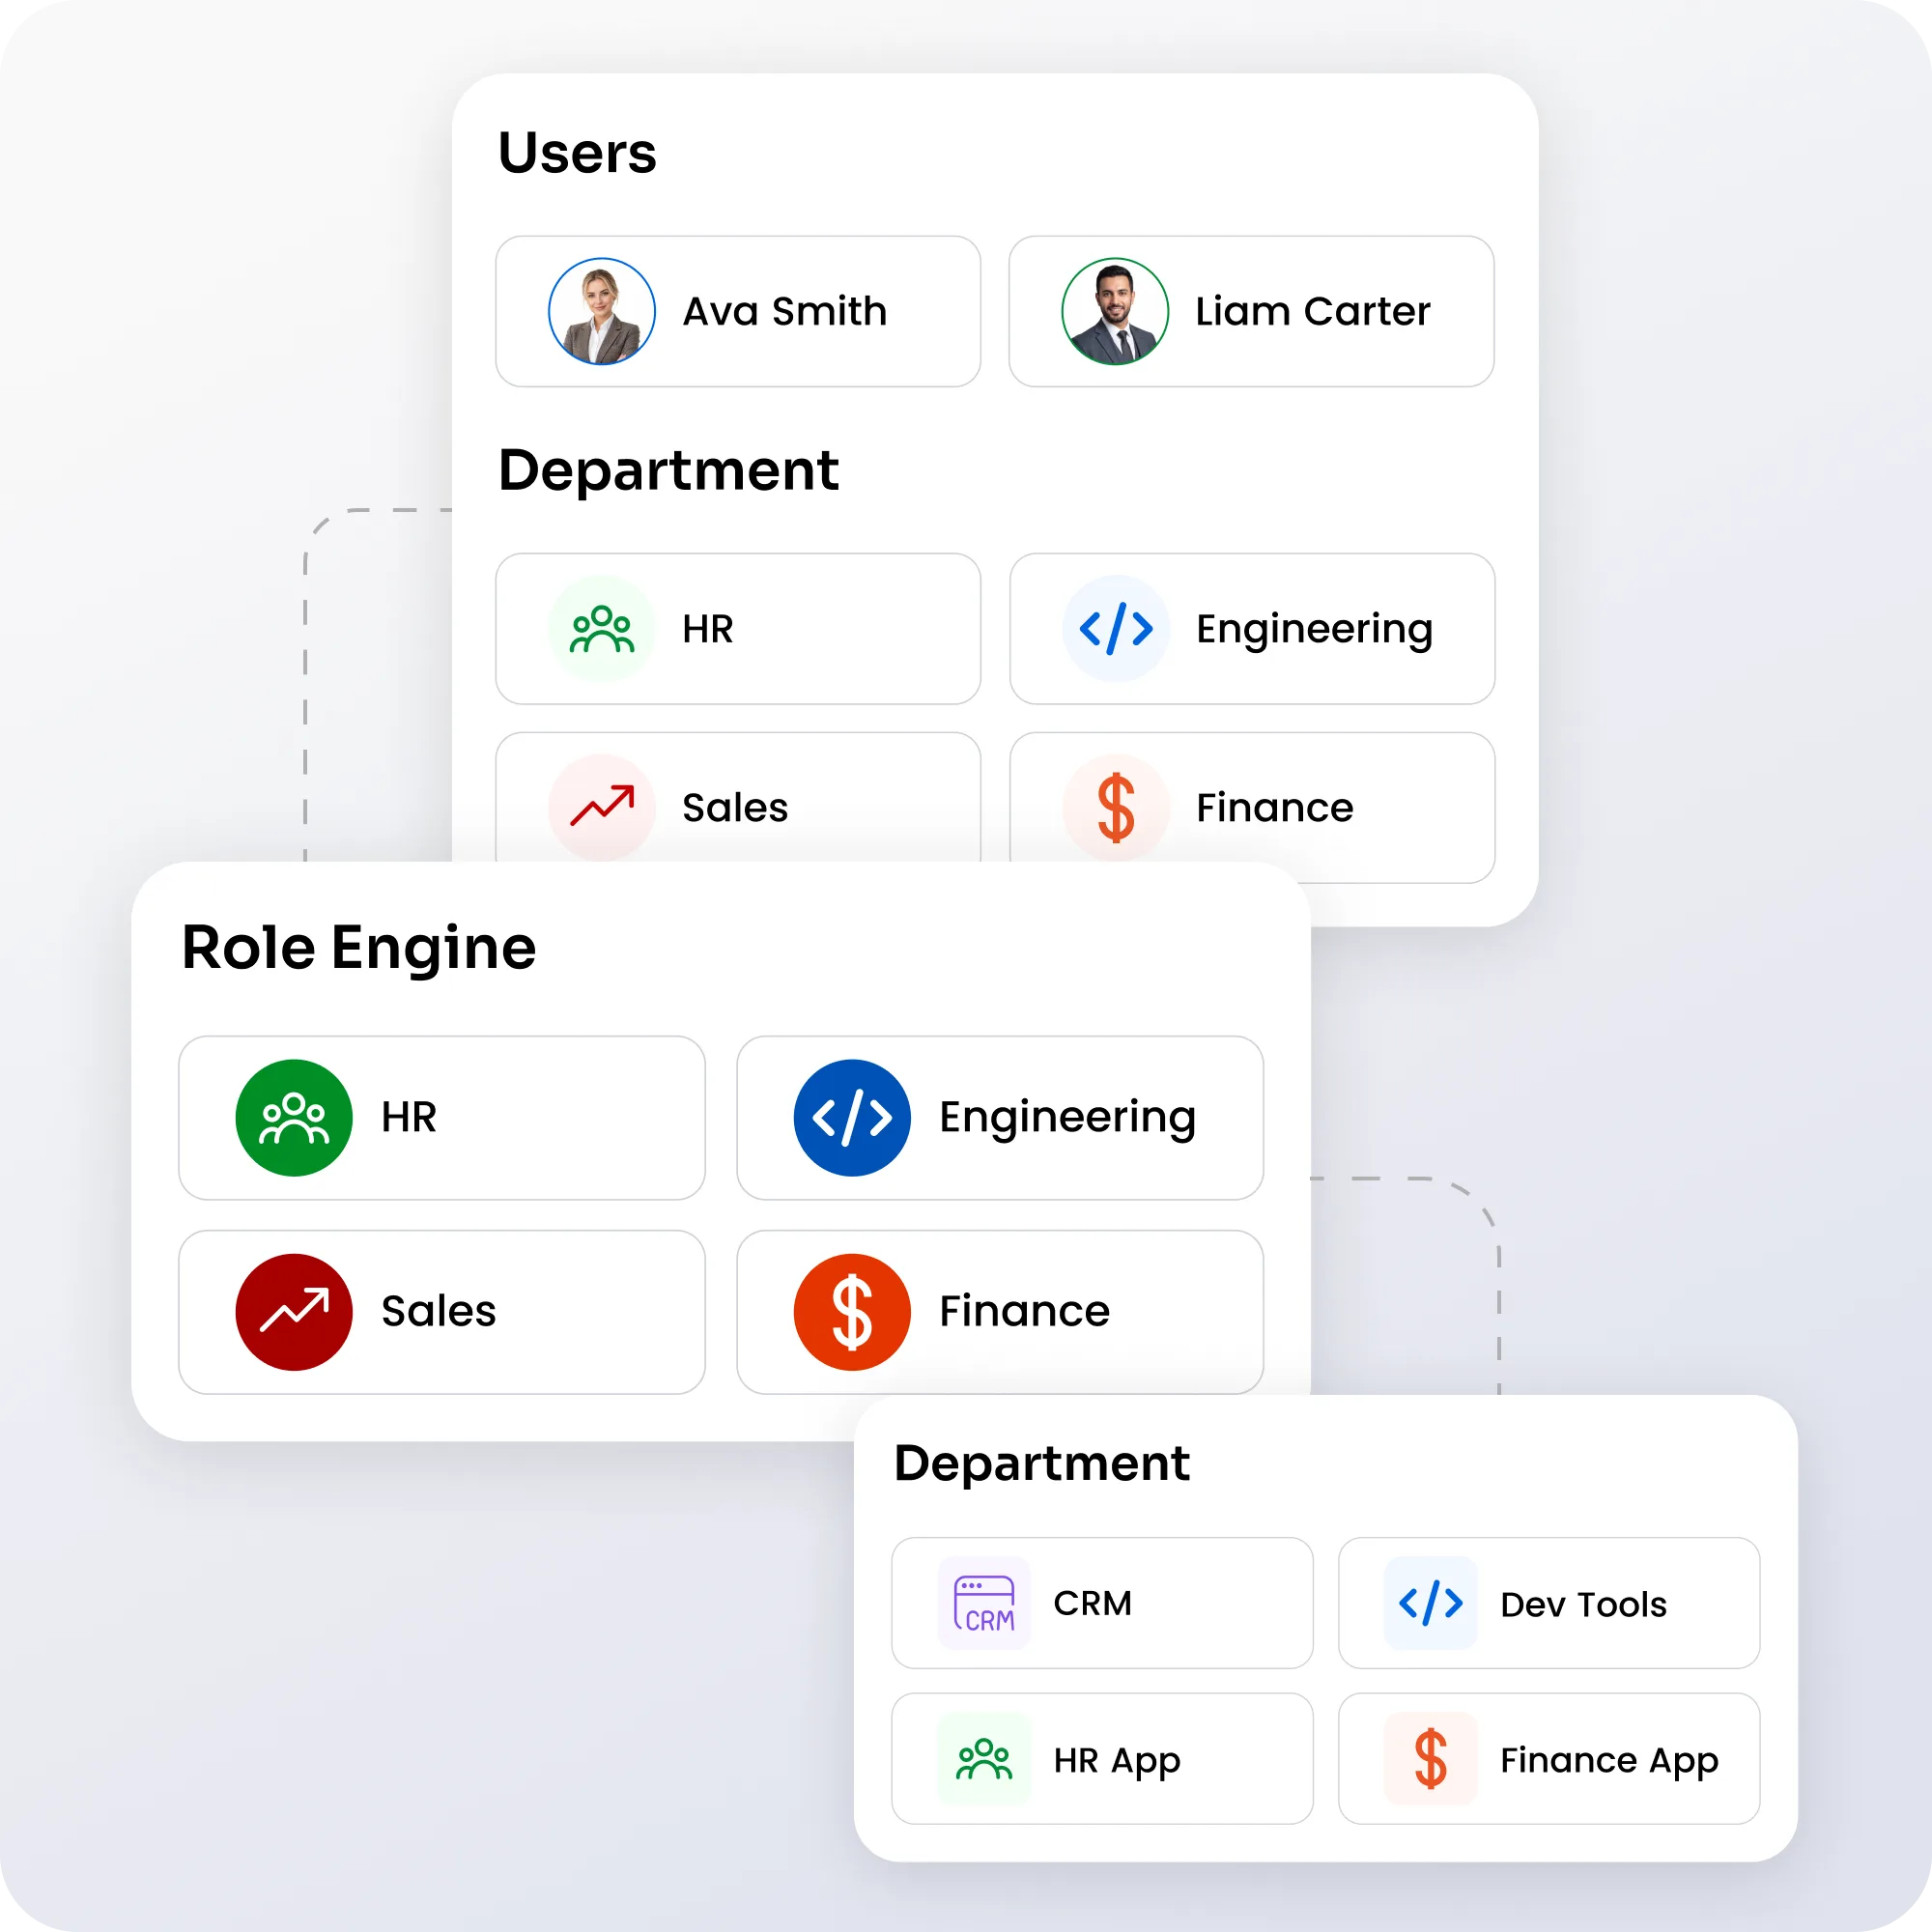
Weisen Sie den Anwendungszugriff basierend auf Benutzerrollen, Abteilungen, Berufsfunktionen, Gruppen oder anderen vordefinierten Identitätskriterien zu.
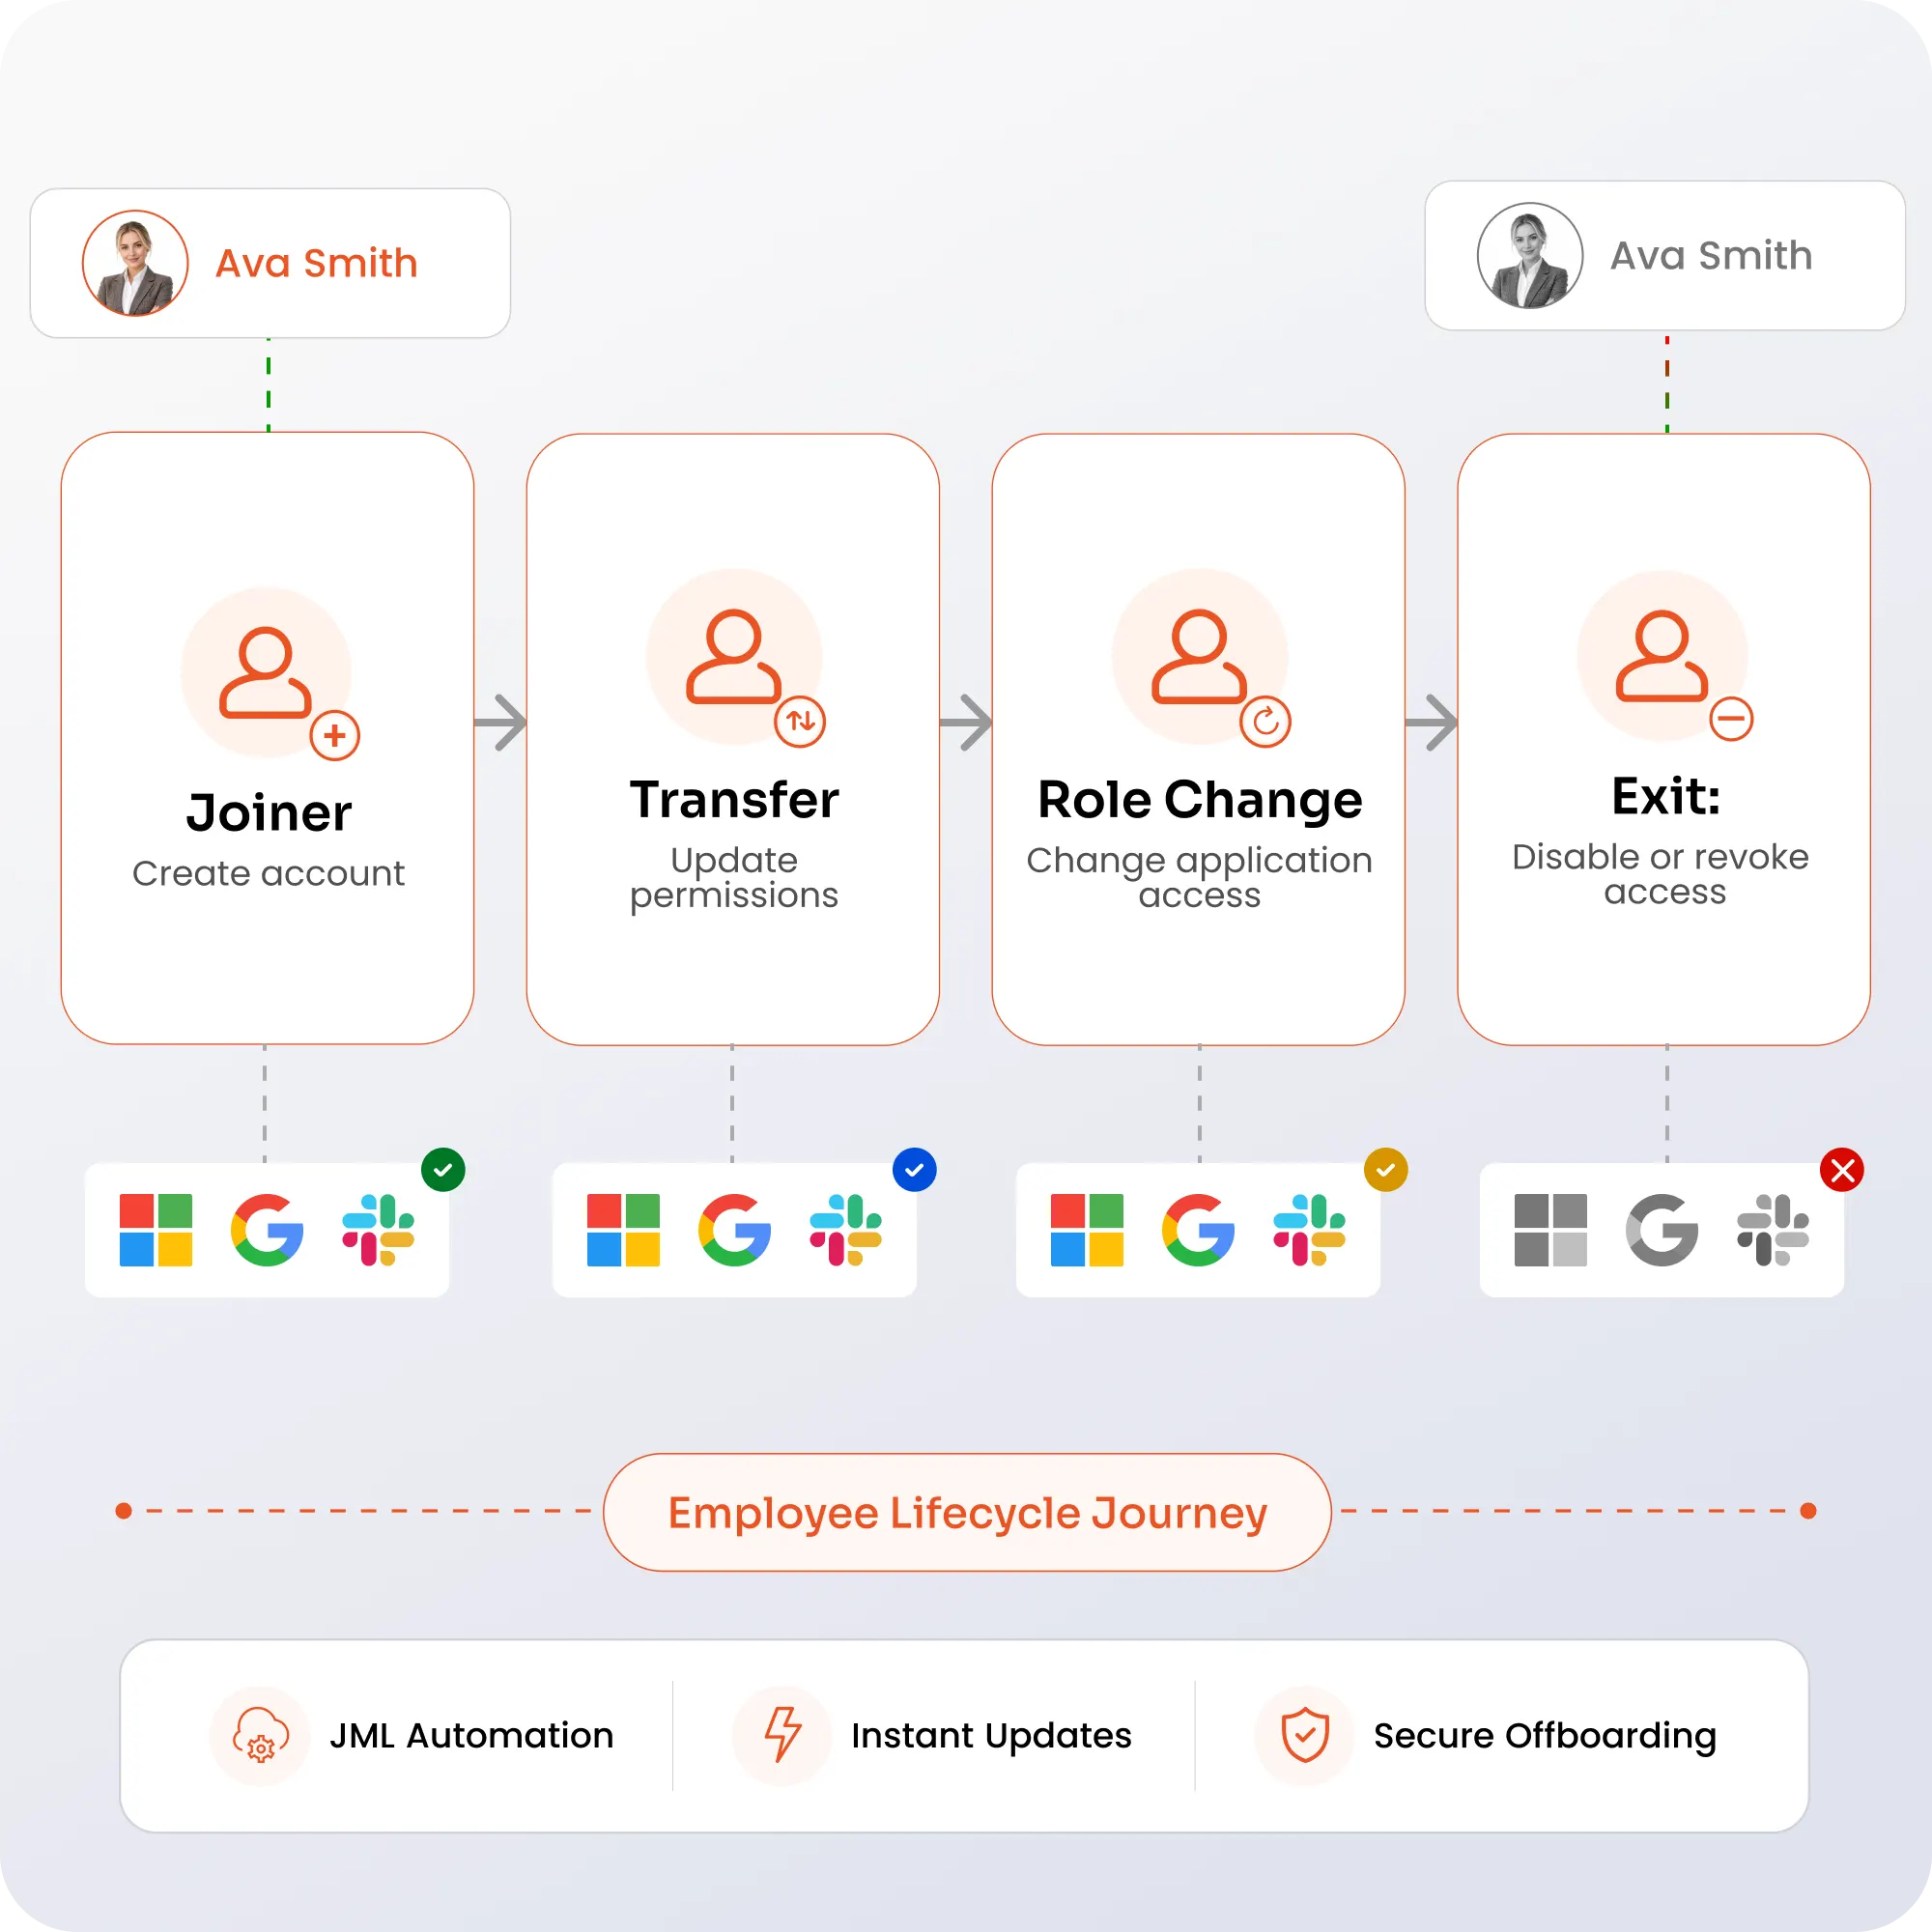
Die Zugriffsrechte der Anwendung werden automatisch angepasst, wenn Mitarbeiter dem Unternehmen beitreten, die Abteilung wechseln, ihre Verantwortlichkeiten ändern oder das Unternehmen verlassen.
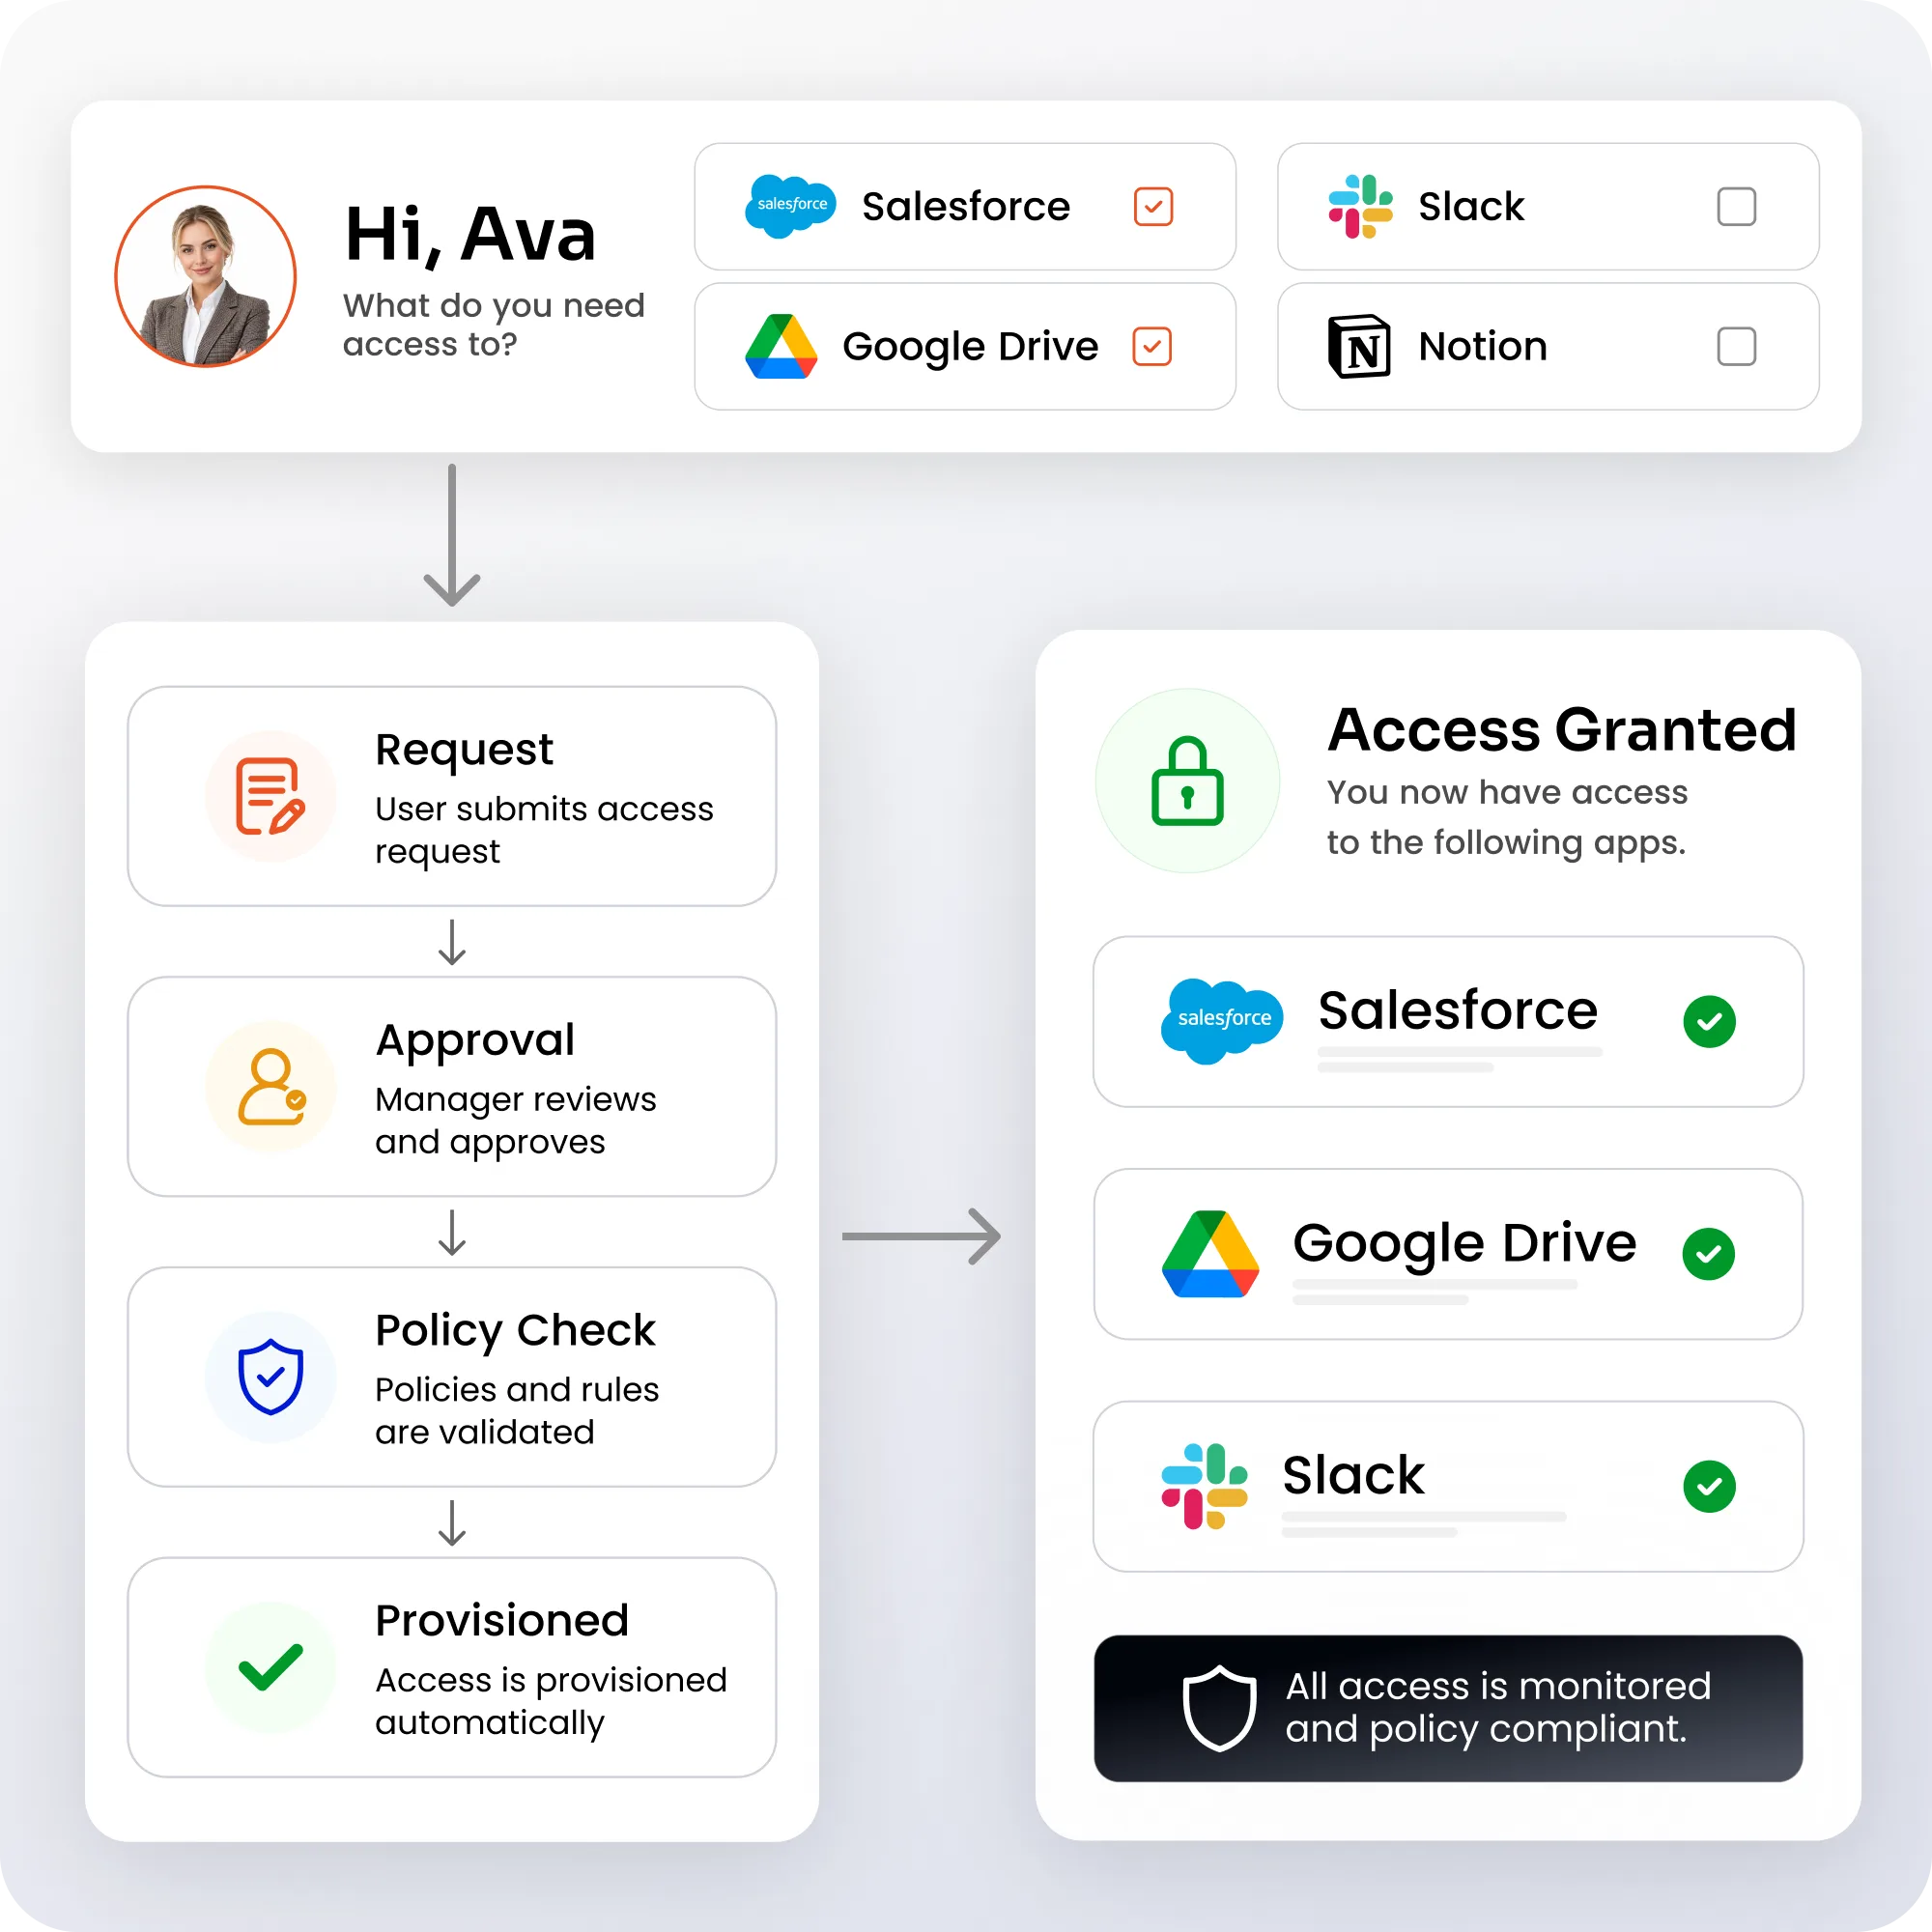
Ermöglichen Sie es Benutzern, den Anwendungszugriff über kontrollierte Arbeitsabläufe anzufordern, während gleichzeitig Genehmigungsprozesse und Zugriffsrichtlinien durchgesetzt werden.
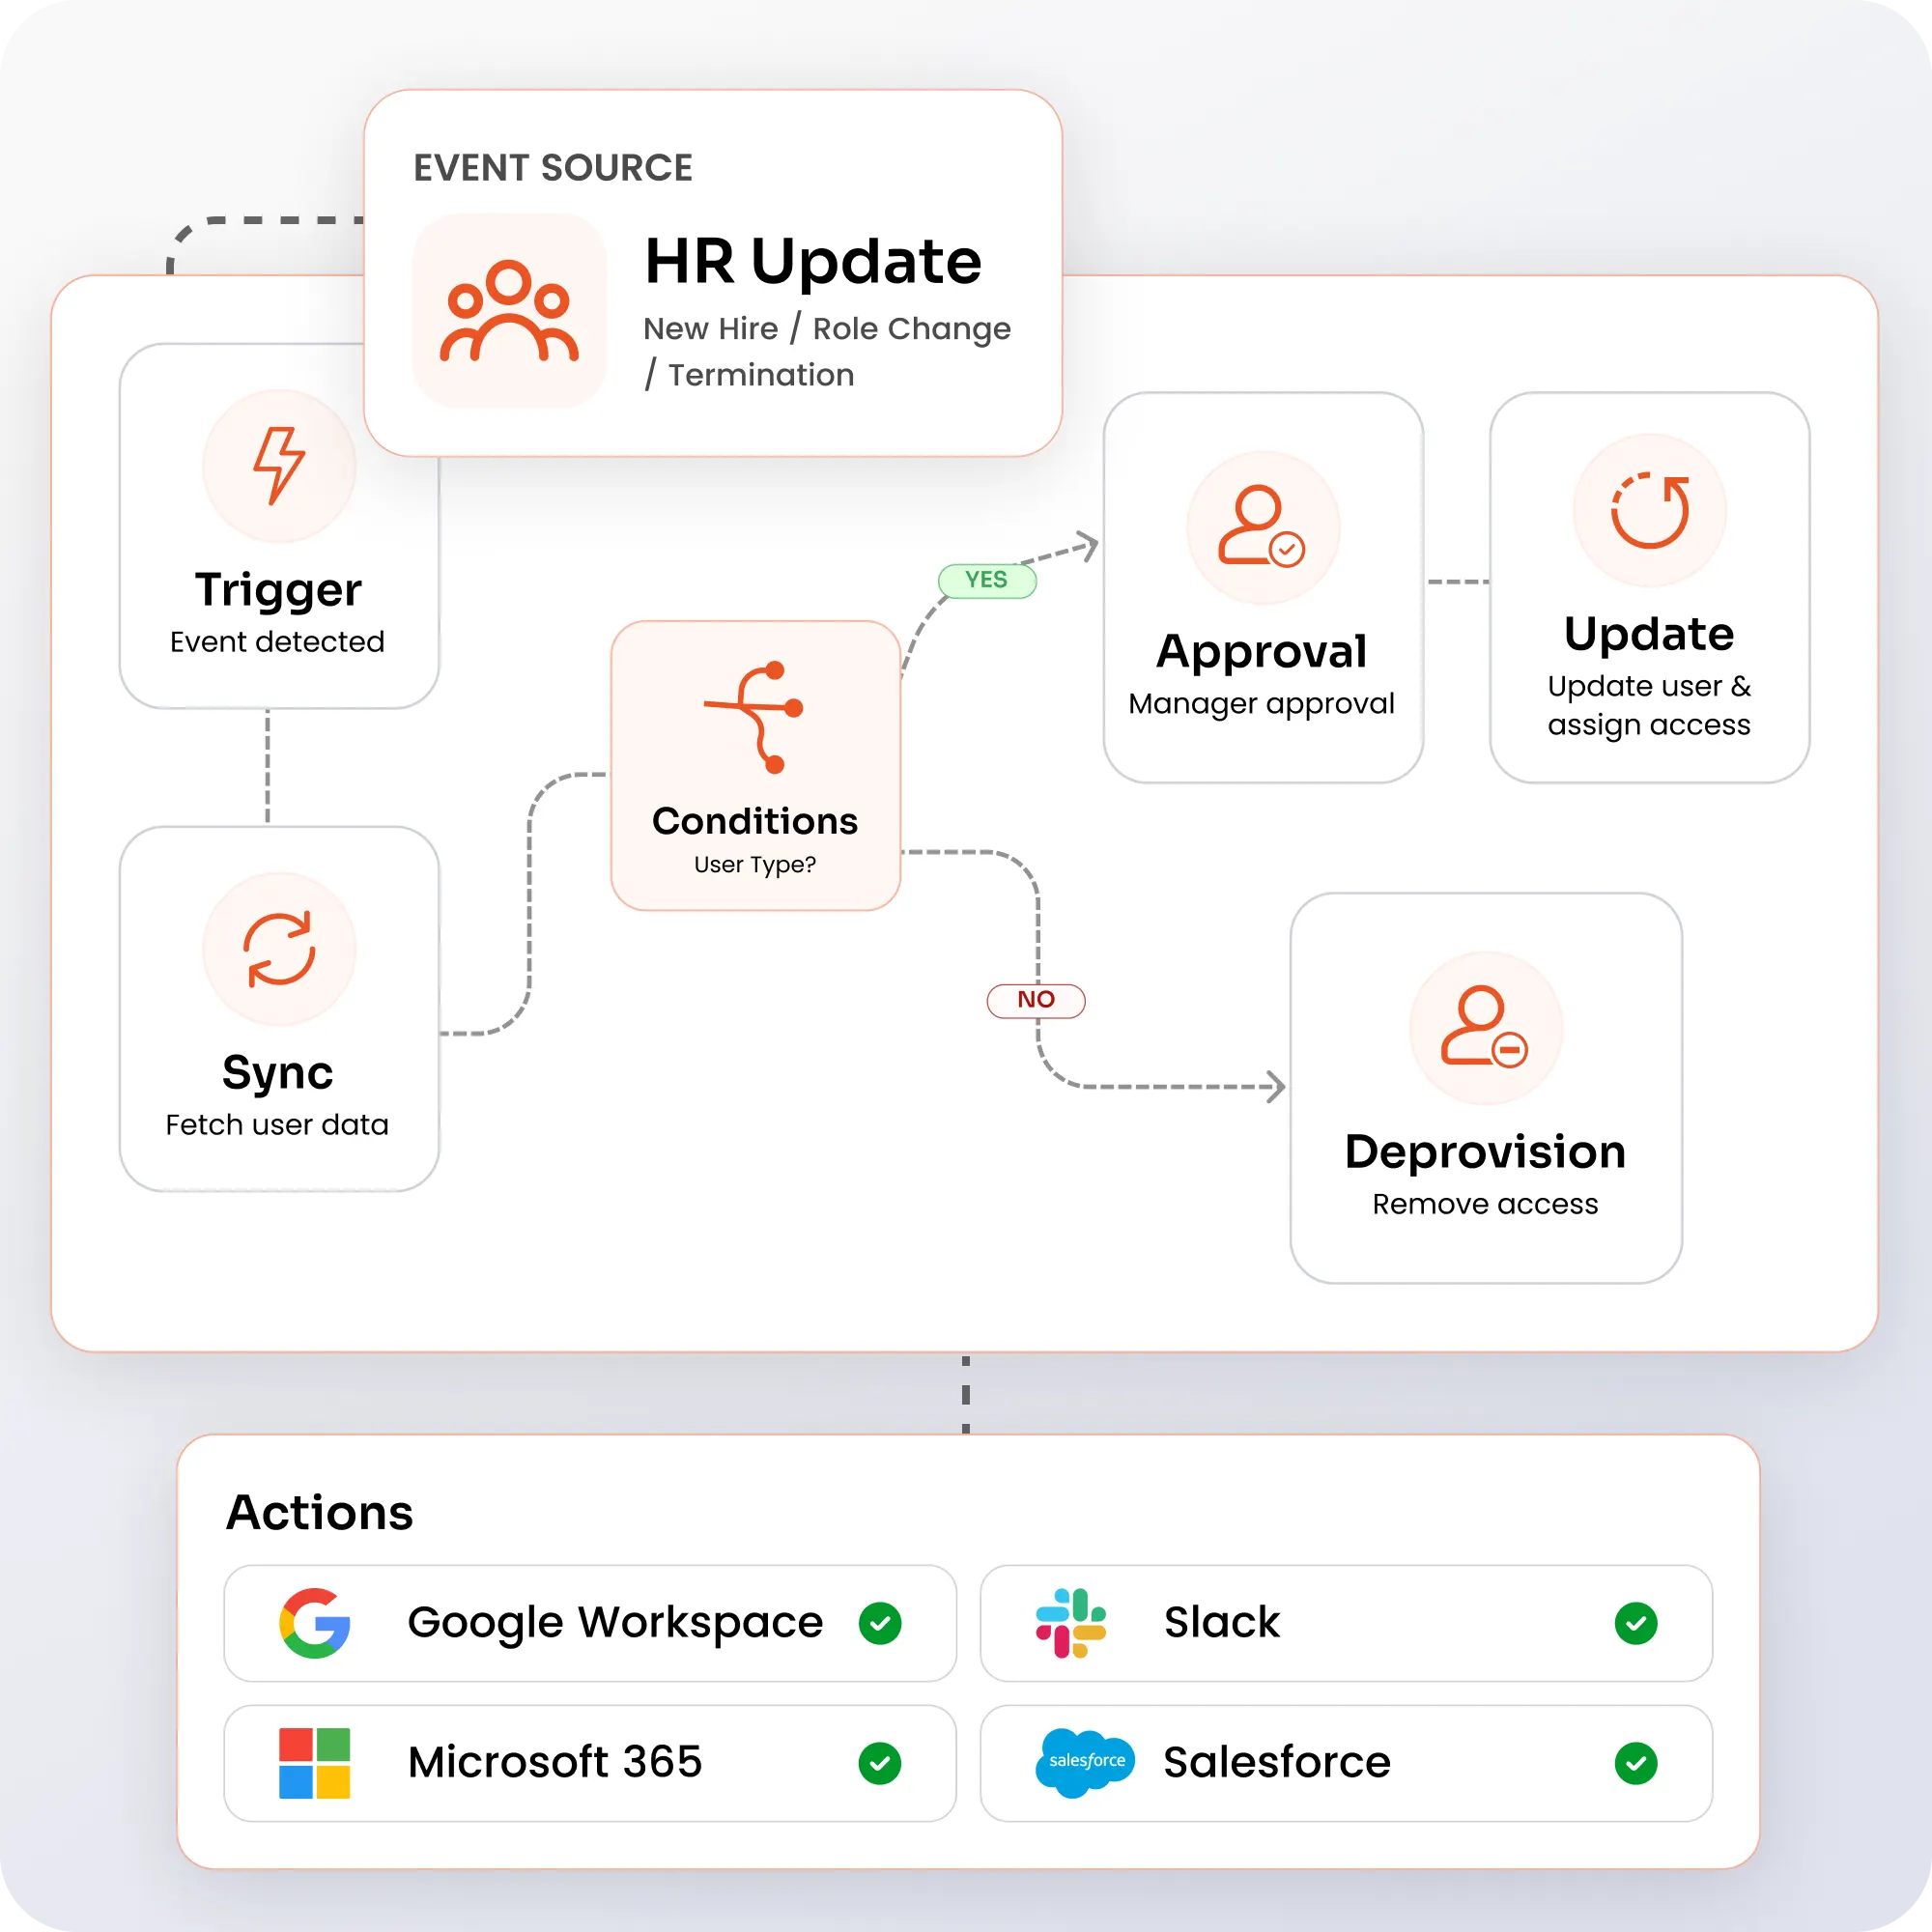
Automatisieren Sie Bereitstellung, Aktualisierungen, Rollenänderungen, Synchronisierung, Genehmigungen und Deaktivierung mit flexiblen Workflows und Genehmigungssystemen für ein kontrolliertes Identitätslebenszyklusmanagement.
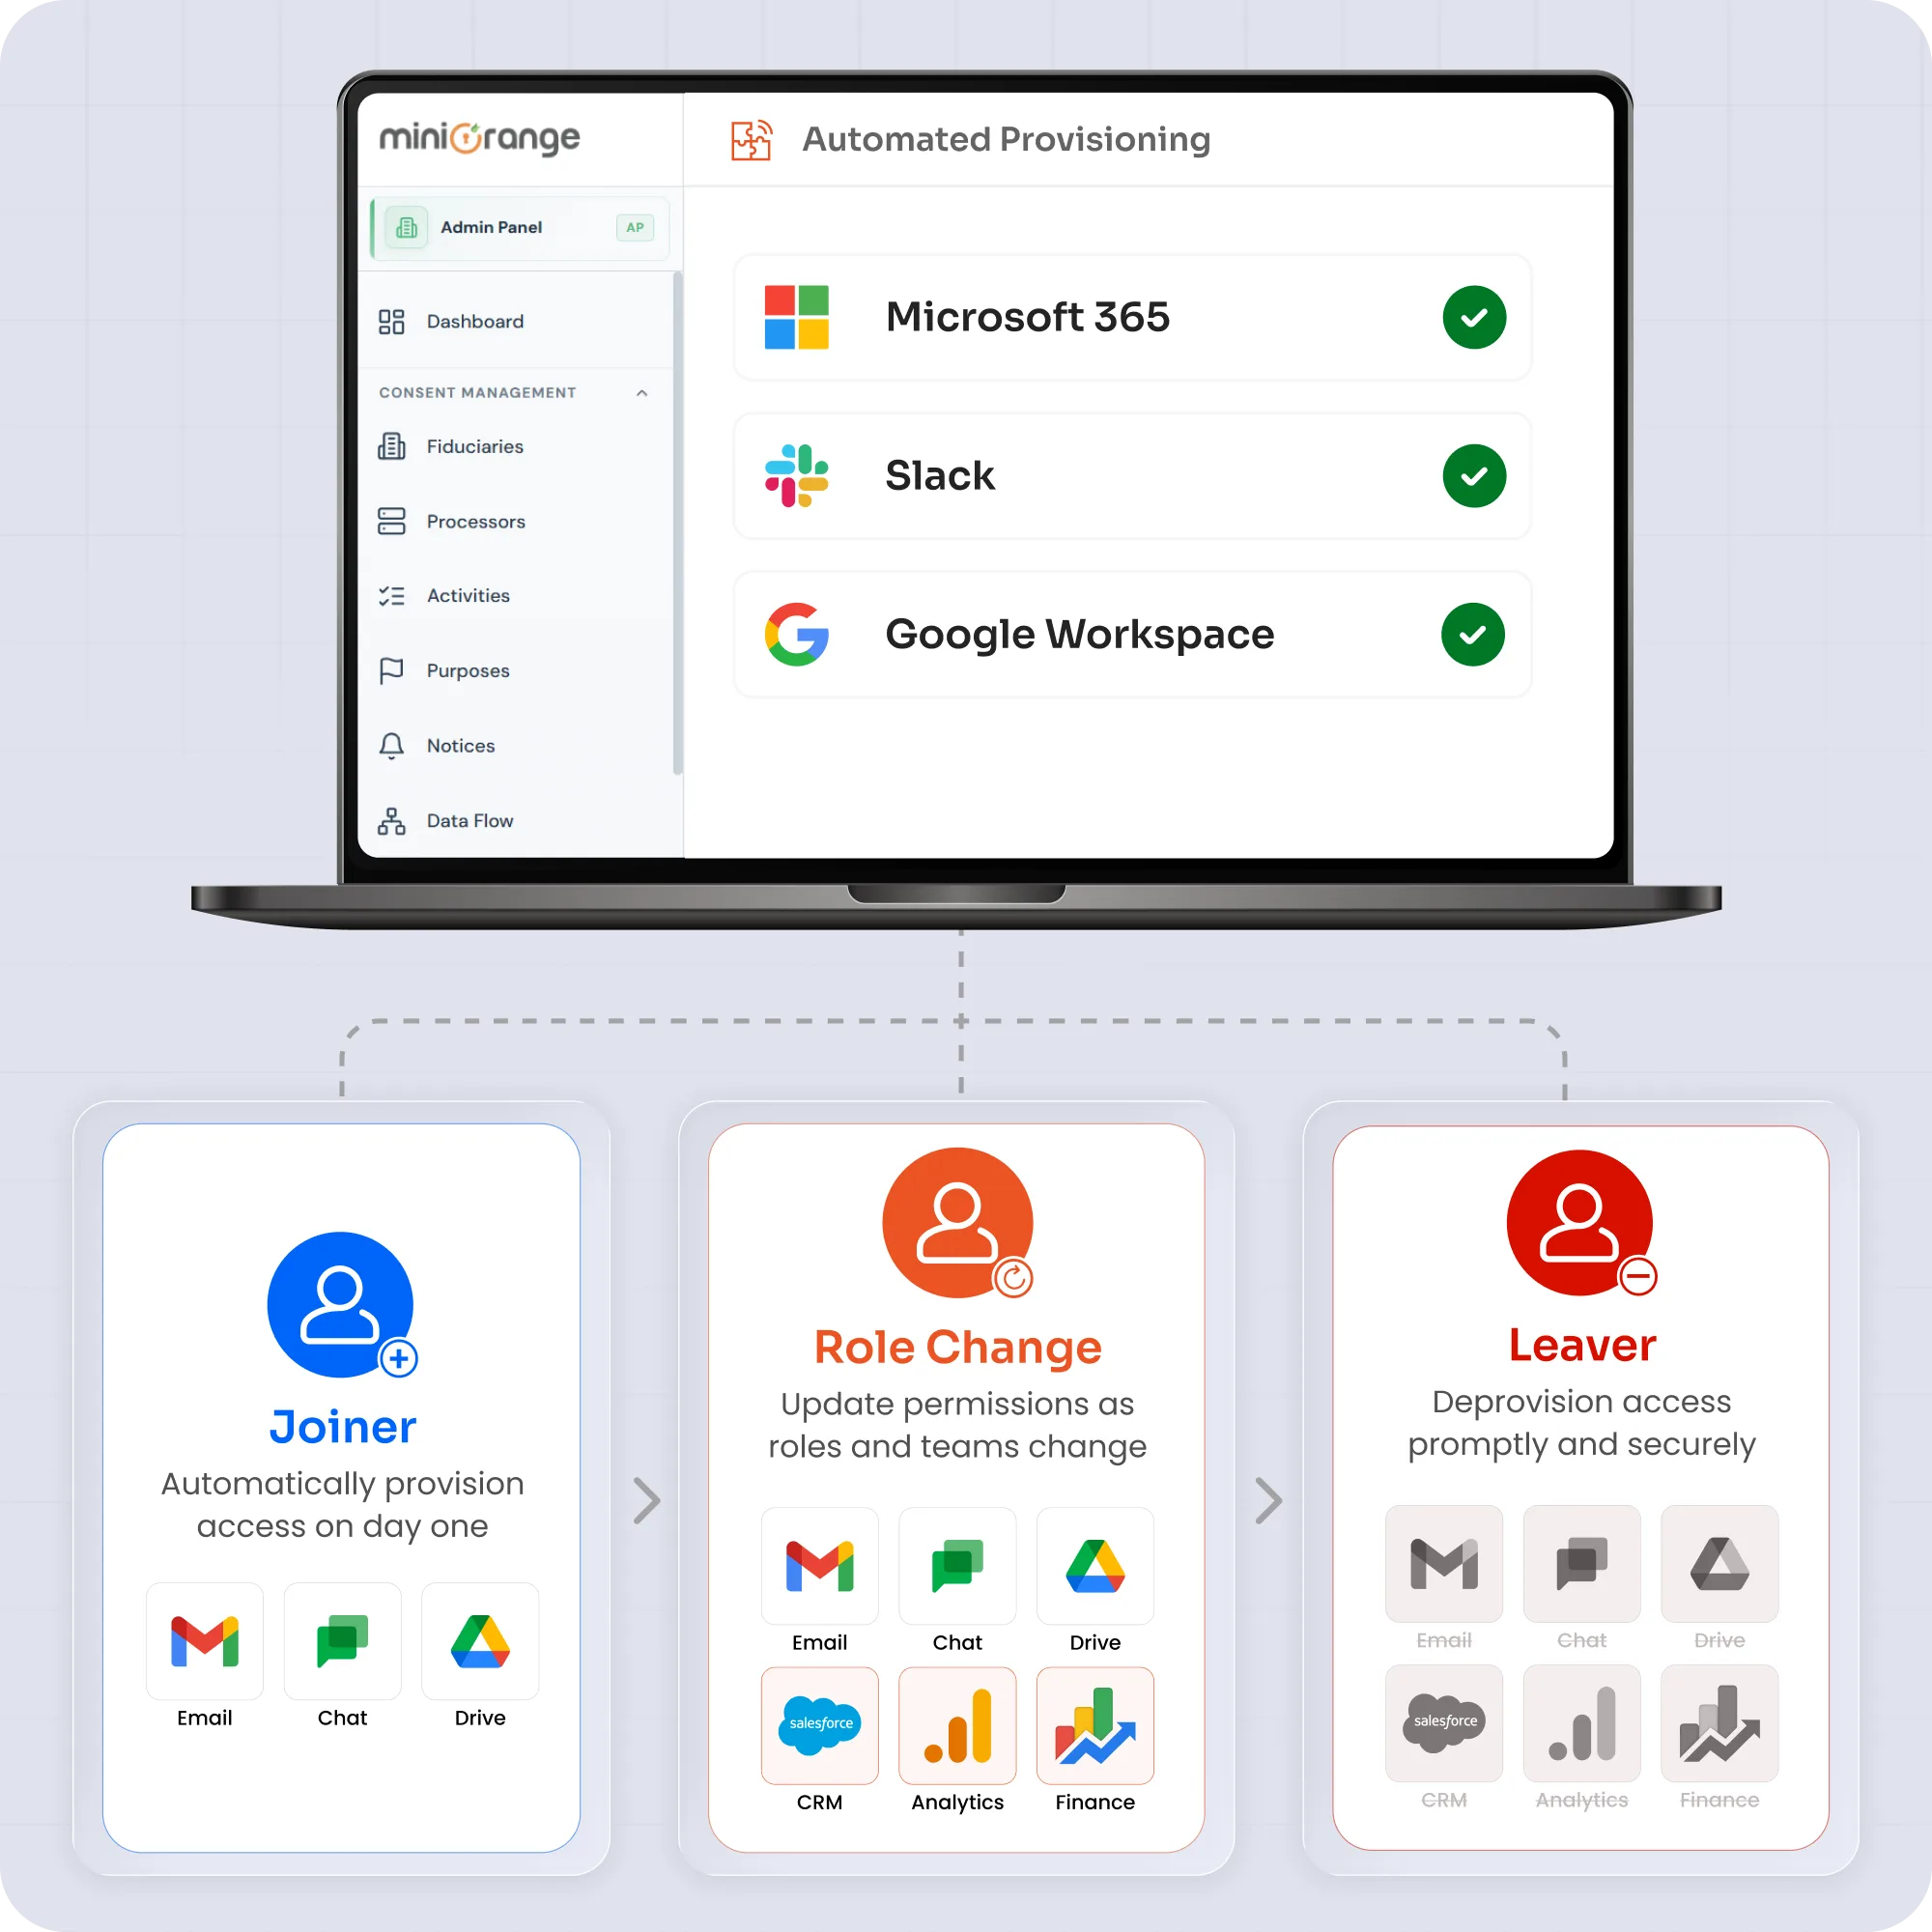
Gewährleisten Sie, dass der Zugriff über alle Anwendungen und Verzeichnisse hinweg dem Mitarbeiterstatus entspricht, ohne auf manuelle Aktualisierungen angewiesen zu sein.
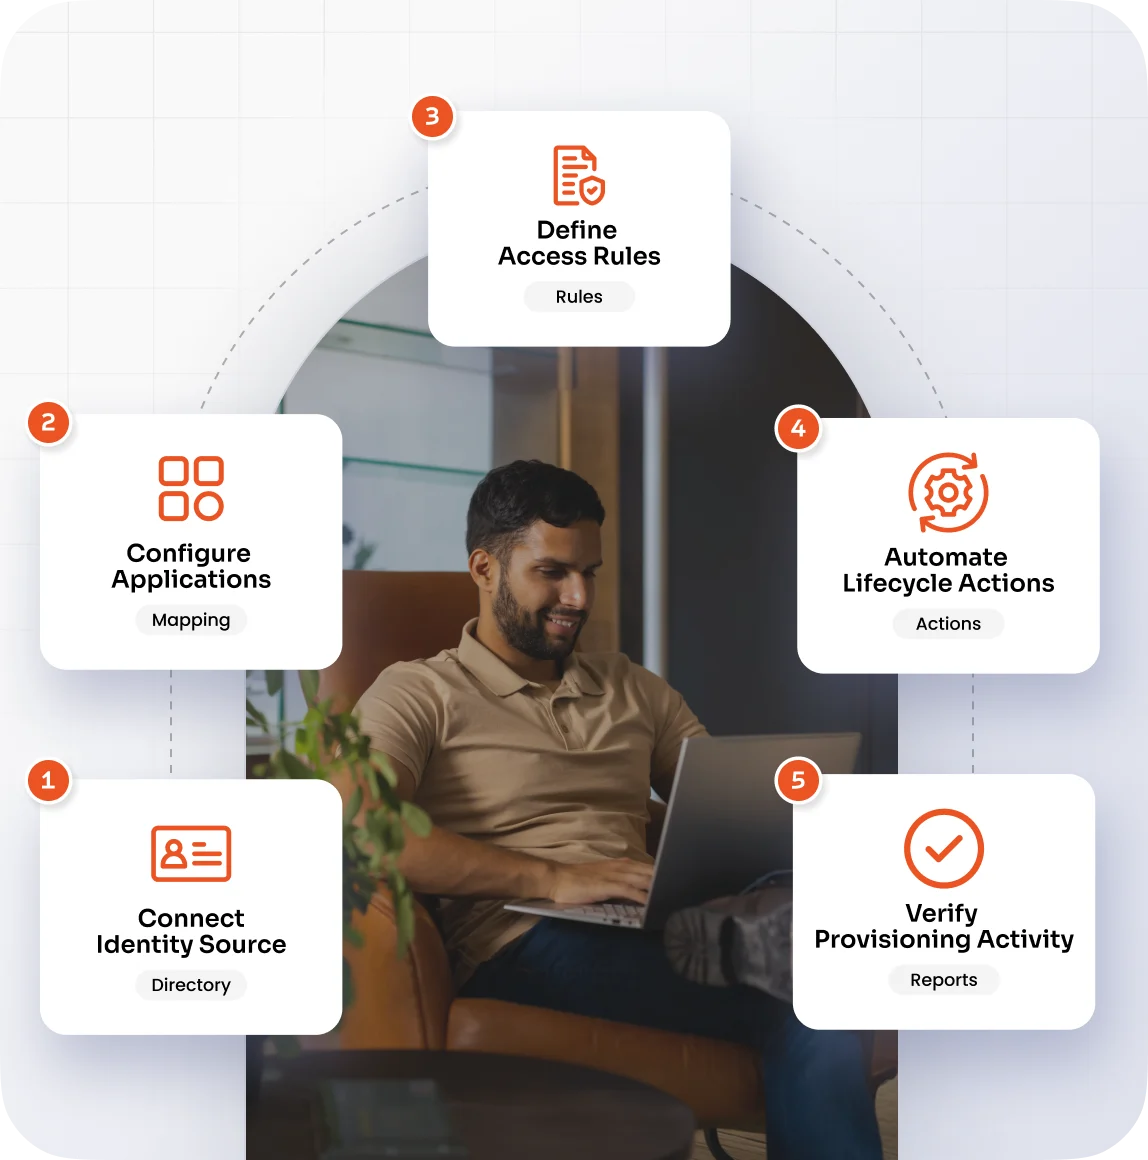
Ein automatisiertes Benutzerbereitstellungstool wandelt Identitätsänderungen in Anwendungszugriffsaktionen um, von der Kontoerstellung und -aktualisierung bis hin zur Deaktivierung.
Verbinden Sie Ihren Verzeichnis- oder Identitätsanbieter, um die Benutzerdaten zu ermitteln, die die Bereitstellung und Lebenszyklusänderungen steuern.
Wählen Sie die Anwendung aus und ordnen Sie Benutzerattribute, Gruppen und erforderliche Felder zwischen miniOrange und der Zielanwendung zu.
Mithilfe von Gruppen, Rollen, Attributen und Benutzerereignissen wird festgelegt, wann Benutzer Zugriff auf die Anwendung erhalten oder ändern sollen.
Anwendungskonten können erstellt, aktualisiert, aktiviert, deaktiviert oder gelöscht werden, wenn Benutzer dem Unternehmen beitreten, ihre Rolle ändern oder das Unternehmen verlassen.
Mithilfe von Bereitstellungsberichten können Sie Kontovorgänge und den Bereitstellungsstatus der konfigurierten Anwendungen überprüfen.
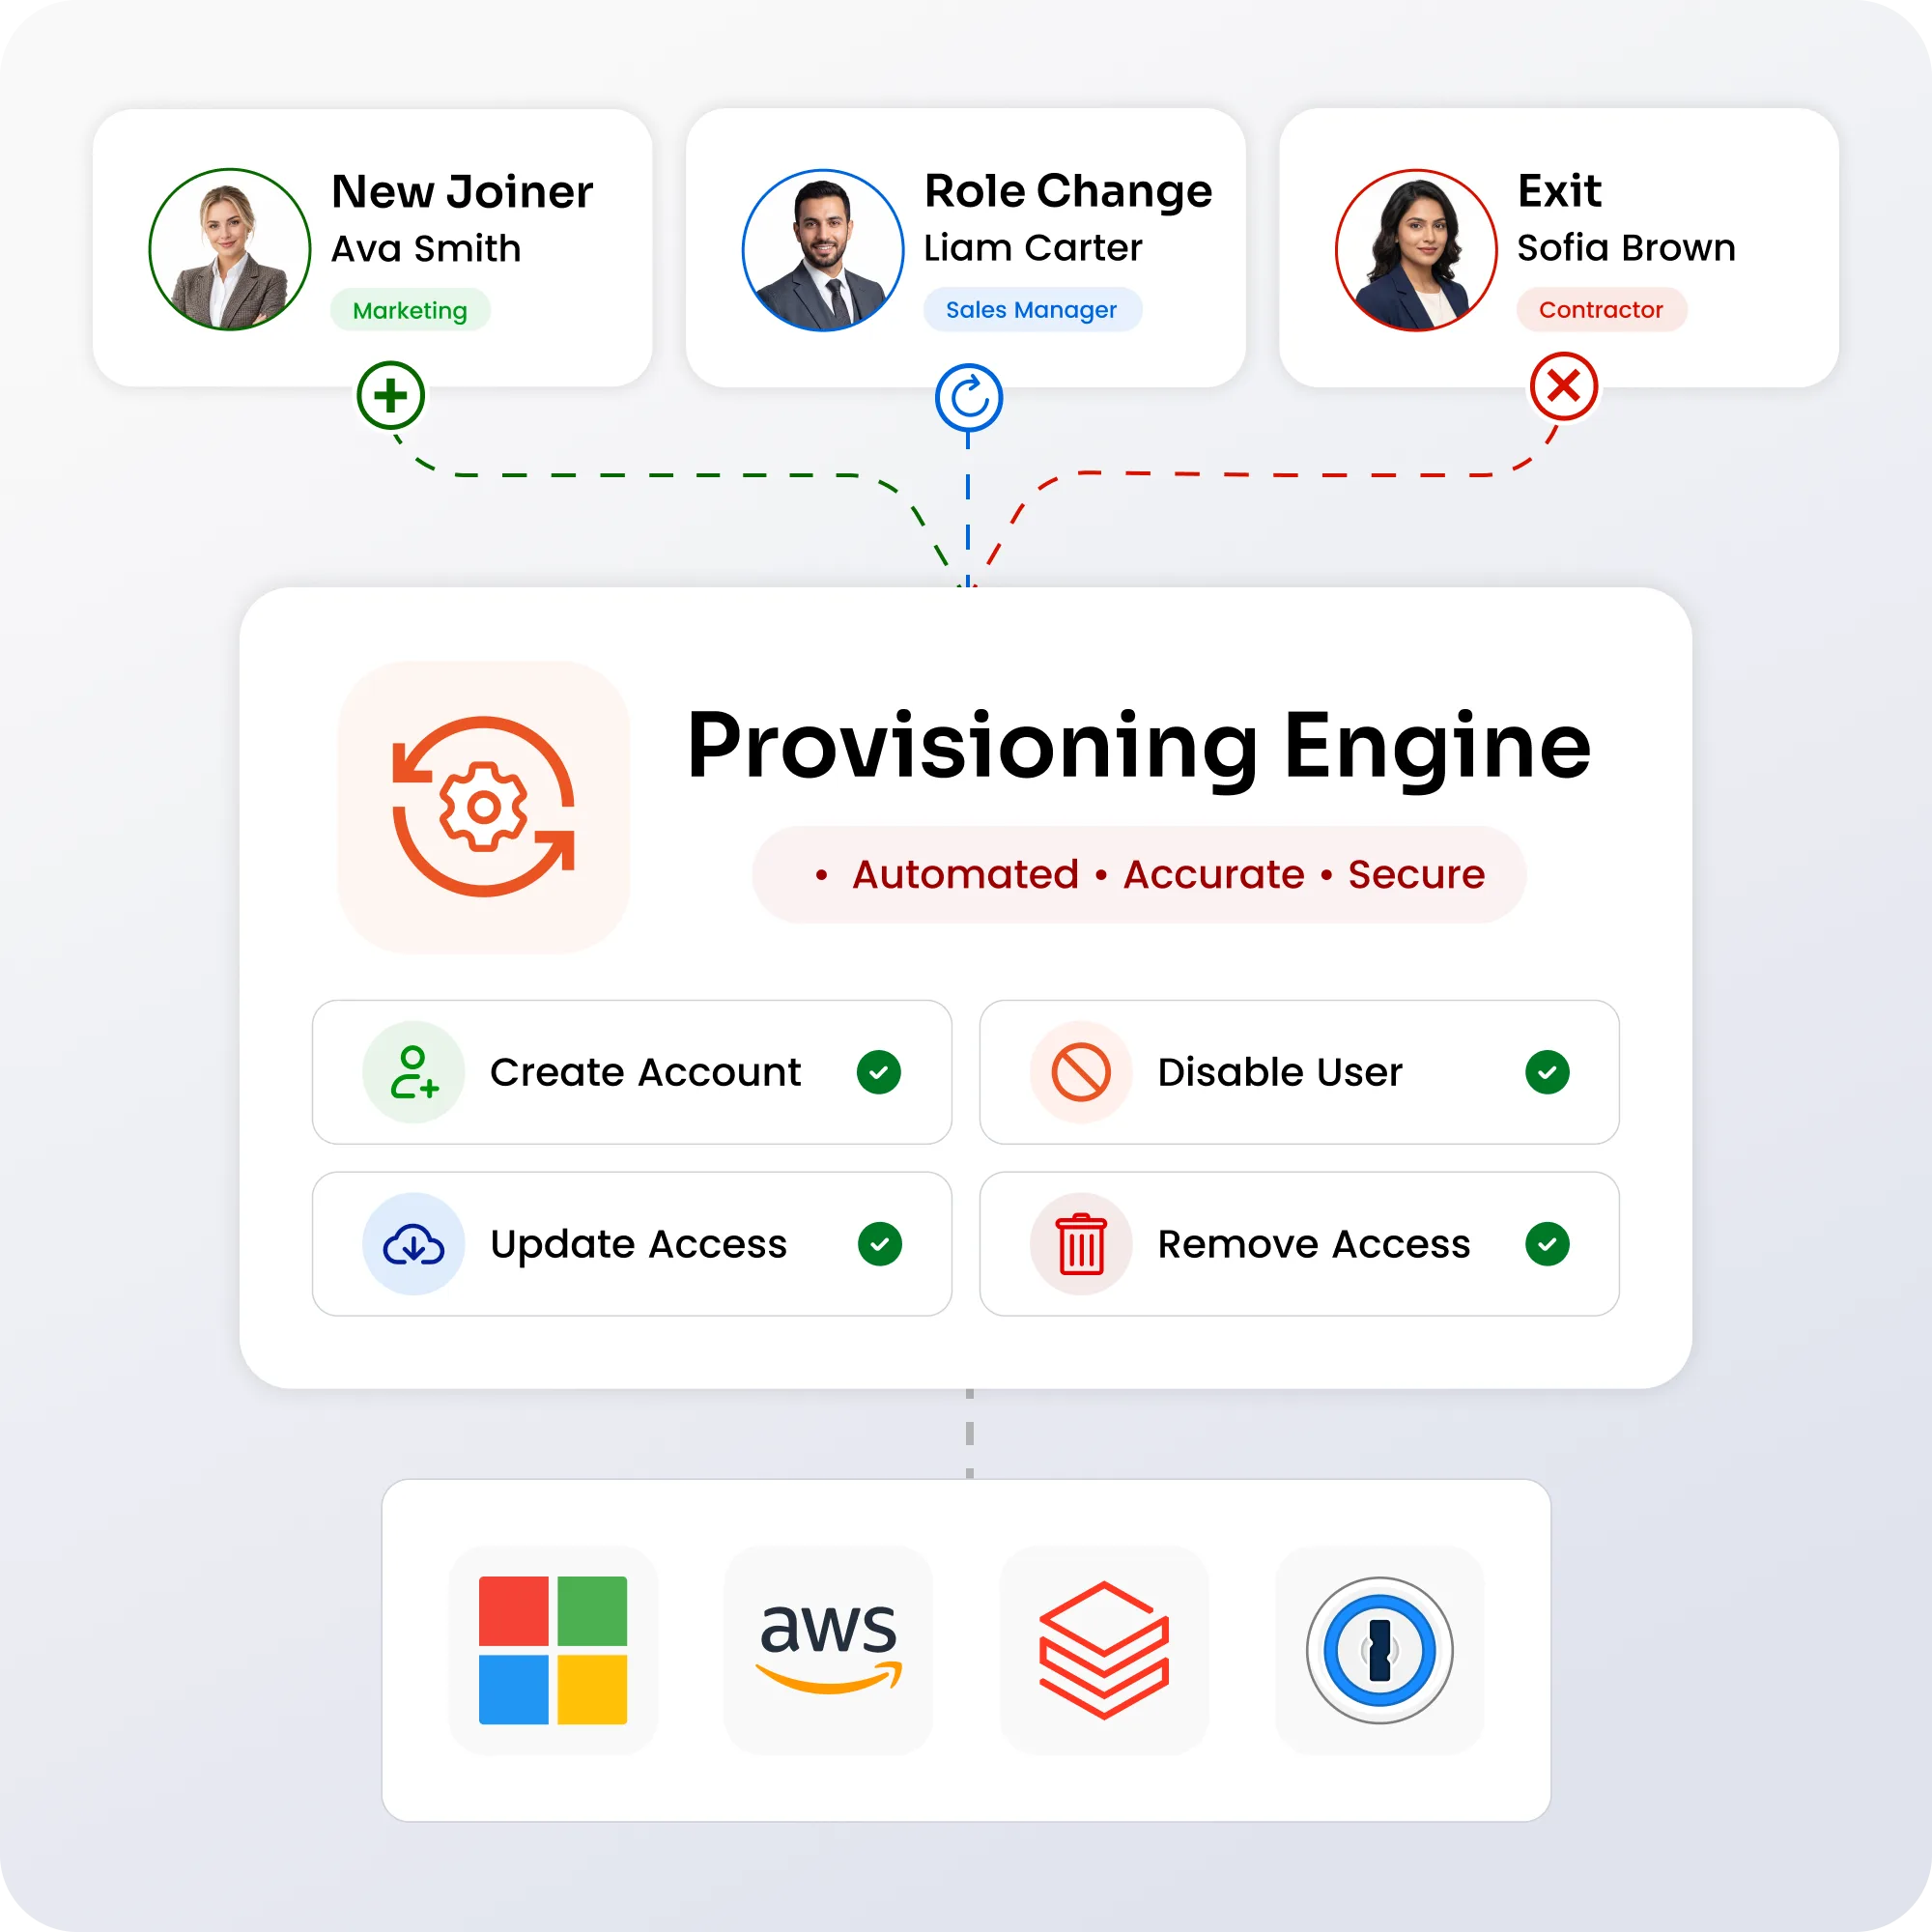
Eine Lösung zur Benutzerbereitstellung sorgt dafür, dass der Anwendungszugriff konsistent bleibt, wenn Mitarbeiter neu anfangen, ihre Rolle wechseln, in andere Teams wechseln oder das Unternehmen verlassen.
Automatische Bereitstellung von Benutzerkonten und Anwendungszugriffen basierend auf Mitarbeiterrollen, Abteilungen, Gruppen und definierten Zugriffsrichtlinien.
Aktualisieren Sie den Anwendungszugriff, wenn Mitarbeiter zwischen Abteilungen oder Teams wechseln und sich ihre Identitätsattribute ändern.
Passen Sie die Anwendungsrollen und Berechtigungen an, wenn Mitarbeiter neue Verantwortlichkeiten, Positionen oder Zugriffsanforderungen erhalten.
Synchronisieren Sie den Anwendungszugriff, wenn Benutzer zu relevanten Identitätsgruppen hinzugefügt oder aus diesen entfernt werden.
Anwendungskonten werden beim Ausscheiden von Mitarbeitern automatisch deaktiviert oder entfernt, um verwaiste Konten und unnötigen Zugriff zu vermeiden.
Verbinden Sie Identitätsquellen und Anwendungen, um die Erstellung, Aktualisierung, Synchronisierung, Zugriffsänderungen und Deaktivierung von Konten zu automatisieren.




Automatisches Onboarding, Aktualisieren und Offboarding von Benutzern über verschiedene Apps hinweg mit rollenbasierter Zugriffskontrolle, die auch bei Teamwechseln einheitlich bleibt.
Nutzen Sie SCIM, um den Identitätsaustausch zu standardisieren und die Vorgänge im Lebenszyklus von Anwendungskonten über unterstützte Integrationen hinweg zu automatisieren.

Verbinden Sie die Software zur Bereitstellung von Benutzerkontodaten mit SCIM, um unterstützte Anwendungen zu verbinden und die standardisierte Bereitstellung von Benutzern und Gruppen zu automatisieren.

Automatische Erstellung von Anwendungskonten bei der Zuweisung von Zugriffsrechten durch konfigurierte Bereitstellungsregeln.

Unterstützte Benutzerattribute werden synchronisiert, wenn sich Informationen in der maßgeblichen Identitätsquelle ändern.

Stellen Sie sicher, dass die Gruppenzugehörigkeiten der Anwendung mit den entsprechenden Gruppen in der verbundenen Identitätsquelle übereinstimmen.

Aktualisieren Sie die Anwendungskonten, wenn sich die Identitäten ändern, und deaktivieren oder entfernen Sie sie, wenn der Zugriff widerrufen wird.
Profitieren Sie von flexibler Bereitstellung, unterstützt durch umfassende Integrationen, flexible Einsatzmöglichkeiten und Kontrollmechanismen, die für komplexe Unternehmensumgebungen entwickelt wurden.
Verbinden Sie Benutzer mit einem breiten Anwendungsökosystem und vereinfachen Sie so die Automatisierung der Bereitstellung in unterschiedlichen Geschäftsumgebungen.

Nutzen Sie SCIM für unterstützte Anwendungen und berücksichtigen Sie gleichzeitig Anwendungen mit unterschiedlichen Bereitstellungsanforderungen durch flexible Bereitstellungsfunktionen.

Arbeiten Sie mit Active Directory, LDAP, Microsoft Entra ID und anderen Identitätsquellen, ohne Unternehmen zum Austausch bestehender Systeme zu zwingen.

Passen Sie Attributzuordnungen, Gruppenzuordnungen, Rollen und Bereitstellungsregeln an, um widerzuspiegeln, wie Ihre Organisation Identitäten und Zugriffe verwaltet.

Zentralisieren Sie die Bereitstellungsvorgänge für alle Anwendungen, damit IT-Teams den Aufwand für die wiederholte Kontenverwaltung bei wachsender Anzahl von Benutzern und Anwendungen reduzieren können.

Wählen Sie die beste Software zur Benutzerbereitstellung aus einer Plattform, die auf die Anforderungen von Unternehmensidentität, Zugriffsmanagement und Anwendungsintegration zugeschnitten ist.
*Bitte kontaktieren Sie uns , um Mengenrabatte für höhere Nutzerstufen zu erhalten.
Automatisieren Sie die Kontoerstellung, rollenbasierte Zugriffsverwaltung, Aktualisierungen und Deaktivierung von Konten, wenn Mitarbeiter innerhalb der Organisation wechseln.
Datenblatt herunterladen
x
Ihr Download sollte jetzt starten. Falls nicht, senden Sie uns bitte eine E-Mail an idpsupport@xecurify.com oder kontaktieren Sie uns.
Ich kann miniOrange gar nicht genug loben, ich bin mit dem Prozess und den Ergebnissen in jeder Hinsicht vollkommen zufrieden.
5.0
Toller technischer Service, tolles Produkt. Insgesamt tolle Leute. Diese Lösung ist sehr einfach und leicht zu implementieren
5.0
Haben Sie noch Fragen? Weitere häufig gestellte Fragen finden Sie hier.
Weitere FAQDie automatisierte Benutzerbereitstellung beginnt mit einer autoritativen Identitätsquelle. Änderungen an Benutzern lösen vordefinierte Bereitstellungsregeln aus. Das System erstellt Konten, weist Gruppen und Attribute zu, synchronisiert Aktualisierungen und leitet bei Bedarf die Deaktivierung der Benutzerberechtigungen ein. Software zur Benutzerbereitstellung automatisiert diese Lebenszyklusvorgänge für verbundene Anwendungen.
Die Benutzerbereitstellung verbessert die Sicherheit, indem sie sicherstellt, dass der Anwendungszugriff definierten Rollen, Gruppen und Lebenszyklusereignissen folgt. Ein Tool zur Benutzerbereitstellung kann Aktualisierungen und Entzüge von Zugriffsrechten automatisieren und so verwaiste Konten, übermäßige Zugriffe, manuelle Fehler und Verzögerungen beim Entzug des Anwendungszugriffs bei Rollenwechsel oder Ausscheiden von Benutzern reduzieren.
Ja. Software zur Benutzerbereitstellung kann Active Directory als maßgebliche Identitätsquelle nutzen und Benutzer, Gruppen und unterstützte Attribute mit verbundenen Anwendungen synchronisieren. Bereitstellungsregeln können dann Konten erstellen, Anwendungszugriffe zuweisen, Benutzerinformationen aktualisieren und Konten bei Statusänderungen in Active Directory deaktivieren.
Ein Joiner-Mover-Leaver-Workflow (JML) verwaltet den Anwendungszugriff während des gesamten Mitarbeiterlebenszyklus. Eine Benutzerbereitstellungslösung gewährt Zugriffsrechte beim Eintritt von Mitarbeitern, aktualisiert Berechtigungen bei Rollen- oder Abteilungswechseln und deaktiviert Konten beim Ausscheiden. So wird sichergestellt, dass der Anwendungszugriff stets dem Beschäftigungsstatus entspricht.
Die Implementierungszeit hängt von der Anzahl der Anwendungen, Identitätsquellen, Bereitstellungsprotokolle, Attributzuordnungen und Workflow-Anforderungen ab. Software zur Benutzerkontenbereitstellung, die Standards wie SCIM unterstützt, kann die Integration vereinfachen, während ältere oder kundenspezifische Anwendungen möglicherweise zusätzliche Konfiguration und Tests erfordern.
miniOrange User Provisioning unterstützt die Zugriffskontroll- und Lebenszyklusanforderungen gängiger Sicherheits- und Compliance-Frameworks durch die Automatisierung von Provisionierung, Zugriffsänderungen und Deprovisionierung. Automatisierte User-Provisioning-Software verbessert zudem die Konsistenz und die Transparenz bei Audits. Die Provisionierung allein garantiert jedoch nicht die Konformität eines Unternehmens mit spezifischen Vorschriften.