Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×TitleTool SSO von miniOrange ist eine cloudbasierte Single-Sign-On- Lösung für TitleTool. Sie ermöglicht es Organisationen und Nutzern, dieselben Anmeldedaten, die sie für alle ihre Dienste und Websites verwenden, auch für den Zugriff auf ihr TitleTool-Konto zu nutzen. Neben TitleTool bietet miniOrange auch sicheren SSO-Zugriff auf weitere integrierte Anwendungen, die mit TitleTool konfiguriert sind. miniOrange TitleTool SSO lässt sich problemlos mit jedem Verzeichnisdienst wie Active Directory, LDAP oder einem beliebigen Cloud-Verzeichnis konfigurieren. Die TitleTool SSO-Lösung unterstützt die Integration mit jedem beliebigen Identitätsanbieter (IDP) wie ADFS, Azure AD, Okta, OneLogin, AWS Cognito, G Suite/Google Apps usw.
TitleTool-Benutzer möchten über ihre bestehenden Konten kontinuierlichen und nahtlosen Zugriff auf ihr Portal. Administratoren möchten nicht, dass ihre Benutzer einen separaten Satz Anmeldeinformationen für die Anmeldung bei TitleTool verwenden. TitleTool bietet Administratoren eine Möglichkeit, ihren Benutzern eine nahtlose Anmeldung bei der Plattform zu ermöglichen. Es muss jedoch eine Schnittstelle erstellt werden, die dies ermöglicht.
miniOrange bietet eine integrierte SSO-Lösung, bei der die bestehende Sitzung eines angemeldeten Benutzers verwendet werden kann, um die Benutzer bei TitleTool anzumelden, indem ein gültiger JSON Web Token (JWT) erstellt wird. TitleTool-Benutzer müssen keine separaten Benutzeranmeldeinformationen mehr verwalten und die Administratoren müssen keine Schnittstelle/kein Gateway erstellen, um TitleTool mit ihrem bestehenden Anmeldesystem zu verbinden.
Als Ergebnis können sich TitleTool-Benutzer mithilfe der Single Sign-On (SSO)-Lösung von miniOrange jetzt mit ihren vorhandenen Anmeldeinformationen bei jedem Identitätsanbieter oder Benutzerspeicher bei der TitleTool-Plattform anmelden.
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, OpenLDAP, AWS usw.), Identitätsanbieter (wie Microsoft Entra ID, Okta, AWS) und viele mehr. Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.

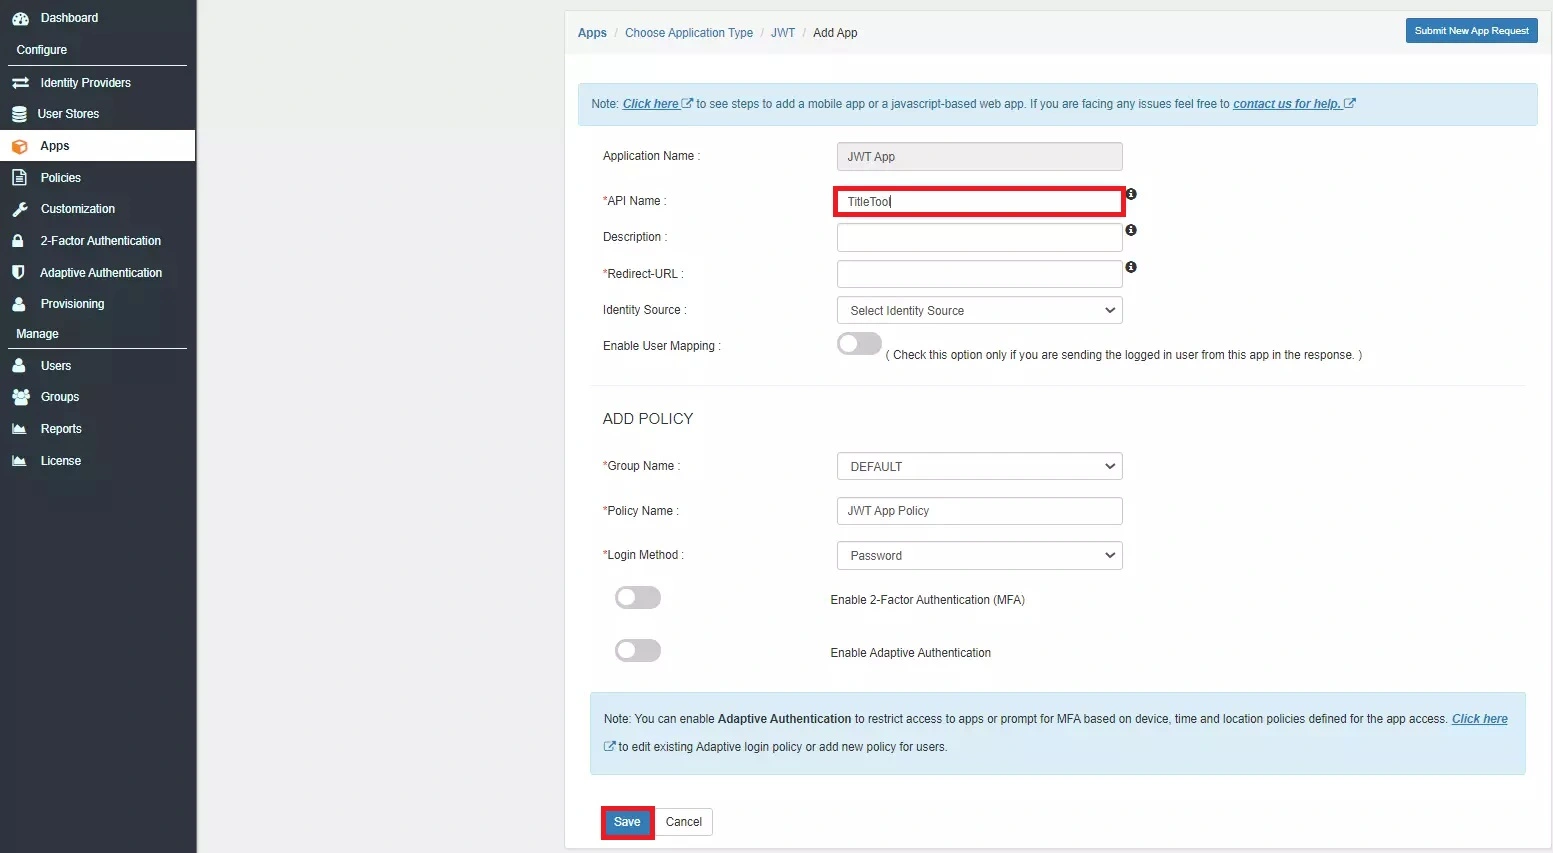
| Benutzerdefinierter Anwendungsname | Wählen Sie entsprechend Ihrer Wahl einen passenden Namen. |
|---|---|
| Beschreibung | Fügen Sie entsprechend Ihrer Wahl eine entsprechende Beschreibung hinzu. |
| Weiterleitungs-URL | Endpunkt des TitleTools, das das JSON-Web-Token empfängt und verarbeitet. |
| Gruppenname | Standard |
| Versicherungsname | Fügen Sie den Richtliniennamen entsprechend Ihren Präferenzen hinzu. |
| Login-Methode | Passwort. |
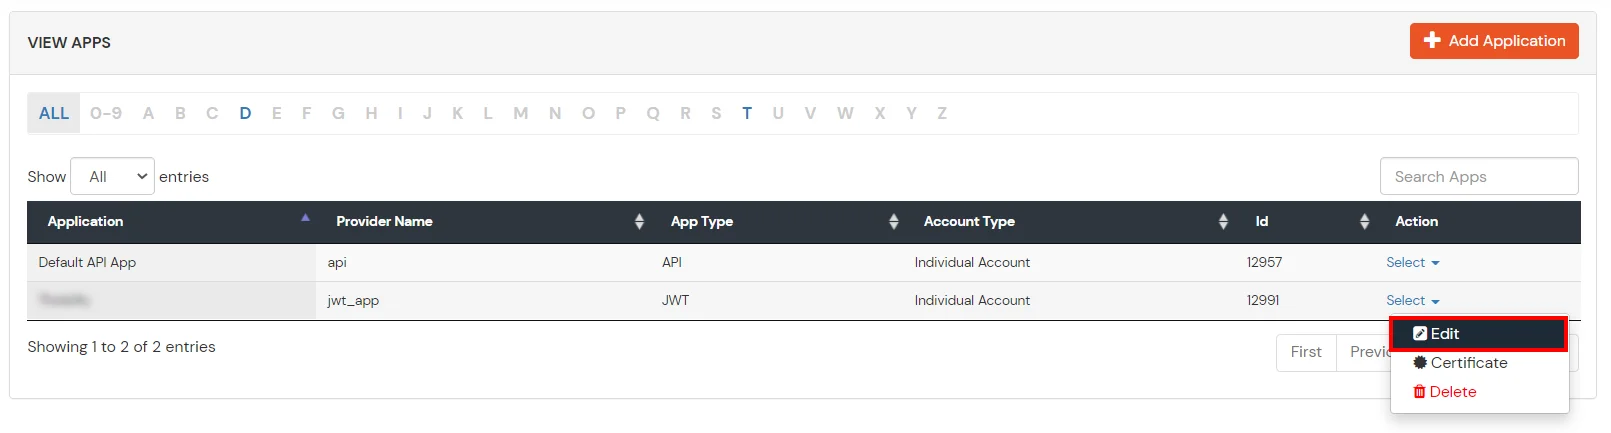
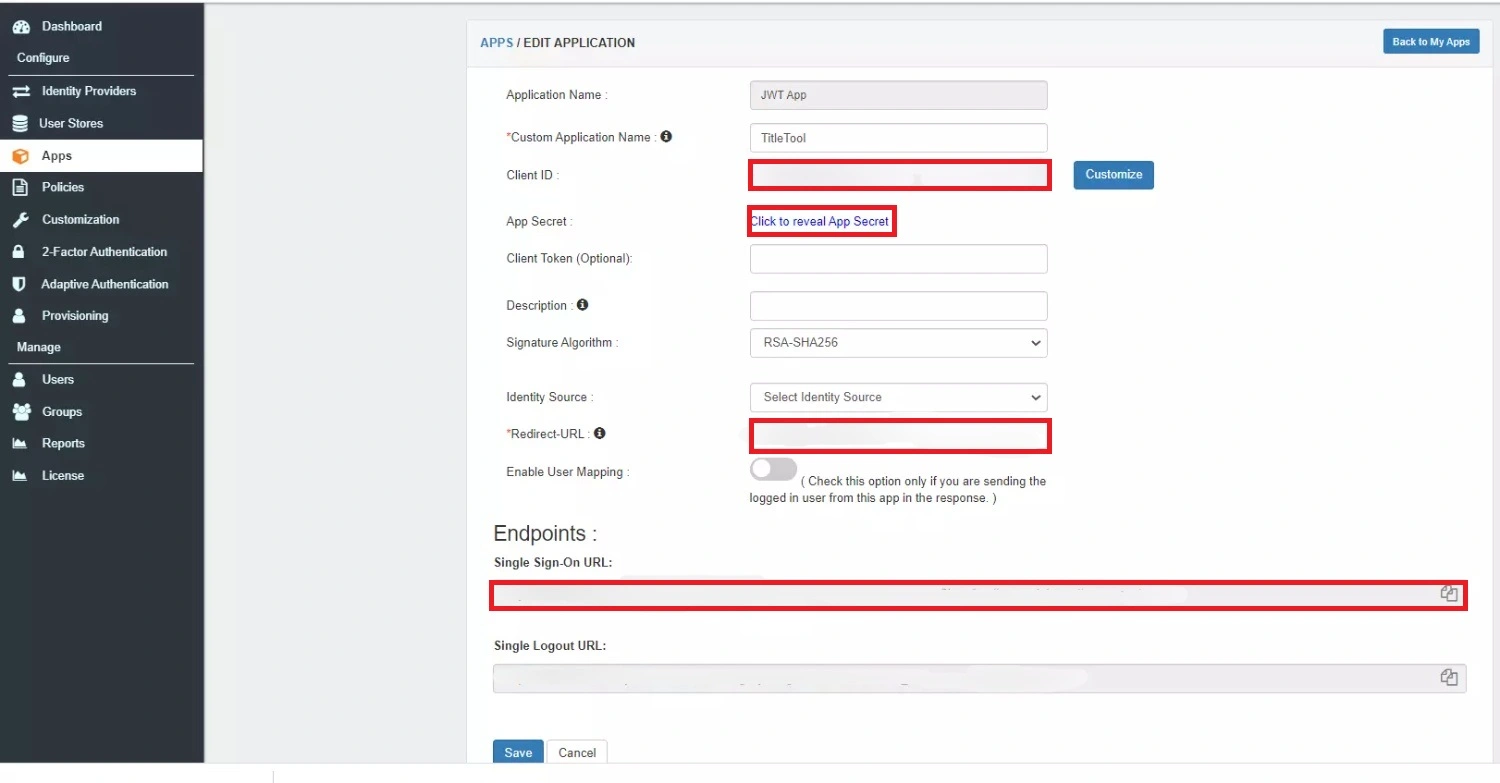
https://login.xecurify.com/moas/broker/login/jwt/31256?client_id=vysj345aSWeryuiO&redirect_uri=https://example.com/#!, die Rückruf-URL wird geändert in https://login.xecurify.com/moas/broker/login/jwt/31256?client_id=vysj345aSWeryuiO&redirect_uri=https://example.com%2F%23%21| Signaturalgorithmus | Wählen Sie RSA-SHA256 |
miniOrange bietet Benutzerauthentifizierung aus verschiedenen externen Quellen, darunter Verzeichnisse (wie ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito usw.), Identitätsanbieter (wie Okta, Shibboleth, Ping, OneLogin, Keycloak), Datenbanken (wie MySQL, MariaDB, PostgreSQL) und viele mehr . Sie können Ihr bestehendes Verzeichnis/Ihren Benutzerspeicher konfigurieren oder Benutzer in miniOrange hinzufügen.
1. Benutzer in miniOrange erstellen





2. Massenupload von Benutzern in miniOrange durch Hochladen einer CSV-Datei.












Hier ist die Liste der Attribute und was sie bewirken, wenn wir sie aktivieren. Sie können sie entsprechend aktivieren/deaktivieren.
| Attribut | Beschreibung |
|---|---|
| Aktivieren Sie LDAP | Alle Benutzerauthentifizierungen werden mit LDAP-Anmeldeinformationen durchgeführt, wenn Sie es aktivieren |
| Fallback-Authentifizierung | Wenn die LDAP-Anmeldeinformationen fehlschlagen, wird der Benutzer über miniOrange authentifiziert. |
| Administratoranmeldung aktivieren | Wenn Sie dies aktivieren, wird Ihr miniOrange Administrator-Login über Ihren LDAP-Server authentifiziert. |
| Benutzern IdP anzeigen | Wenn Sie diese Option aktivieren, ist dieser IdP für Benutzer sichtbar |
| Benutzer in miniOrange synchronisieren | Benutzer werden in miniOrange nach der Authentifizierung mit LDAP erstellt |
An SP gesendeter Attributname = Organisation
Attributname vom IDP = Unternehmen










Die Konfiguration „AD als externes Verzeichnis einrichten“ ist abgeschlossen.
Hinweis: In unserer Anleitung erfahren Sie , wie Sie LDAP auf einem Windows-Server einrichten.
miniOrange lässt sich in verschiedene externe Benutzerquellen wie Verzeichnisse, Identitätsanbieter usw. integrieren.
Kontaktieren Sie uns oder senden Sie uns eine E-Mail an idpsupport@xecurify.com , und wir helfen Ihnen umgehend bei der Einrichtung.