Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
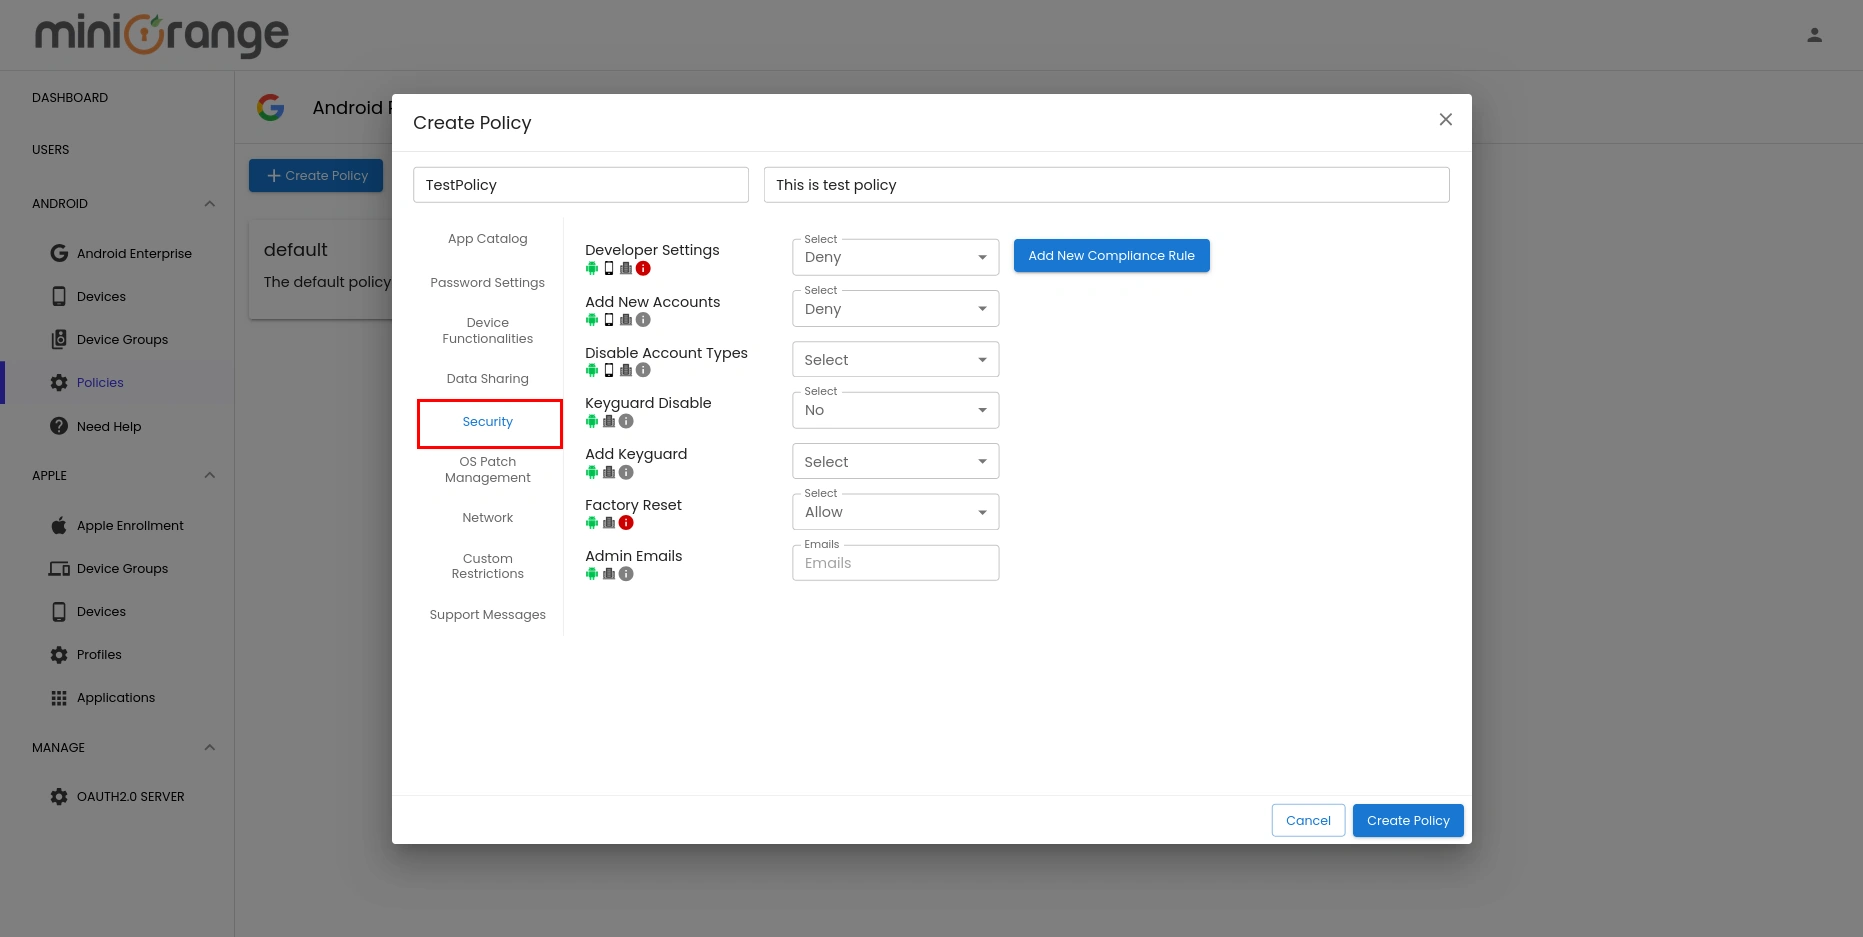
×Über die Registerkarte „Sicherheit“ können die Gerätesicherheitseinstellungen für im MDM registrierte Android-Geräte konfiguriert werden. Diese Einstellungen tragen zur Durchsetzung organisatorischer Sicherheitsstandards bei, indem sie Entwickleroptionen, Kontoverwaltung, Geräteauthentifizierung, Verschlüsselung, Berechtigungen zum Zurücksetzen auf Werkseinstellungen und andere sicherheitsrelevante Konfigurationen steuern.
| Rahmen | Beschreibung | Optionen / Konfiguration |
|---|---|---|
| Entwicklereinstellungen | Aktiviert oder deaktiviert den Zugriff auf die Android-Entwickleroptionen und verhindert so, dass Benutzer erweiterte Systemeinstellungen wie das USB-Debugging ändern. |
Erlauben – Benutzer können auf die Entwickleroptionen zugreifen. Deaktiviert – Benutzer haben keinen Zugriff auf die Entwickleroptionen. |
| Neue Konten hinzufügen | Steuert, ob Benutzer neue Konten, wie z. B. Google- oder E-Mail-Konten, zum Gerät hinzufügen können. |
Erlauben – Benutzer können neue Konten hinzufügen. Ablehnen – Benutzer können keine neuen Konten hinzufügen. |
| Bildschirmsperre deaktivieren | Steuert, ob die Gerätesperre (Keyguard) aktiviert oder deaktiviert ist. |
Ja – Deaktiviert den Sperrbildschirm. Nein – Hält den Sperrbildschirm aktiviert. |
| Keyguard hinzufügen | Legt die Authentifizierungsmethoden für den Sperrbildschirm fest, die Benutzer konfigurieren können. | Wählen Sie die gewünschten Tastenschutzfunktionen aus, z. B. PIN, Passwort, Muster oder Biometrie. |
| Werkseinstellungen | Steuert, ob Benutzern die Möglichkeit eingeräumt wird, das Gerät auf die Werkseinstellungen zurückzusetzen. |
Erlauben – Benutzer können einen Werksreset durchführen. Ablehnen – Benutzer können keinen Werksreset durchführen. |
| Verschlüsselungsrichtlinie | Legt fest, ob beim Gerätestart eine Authentifizierung erforderlich ist, um verschlüsselte Daten zu entschlüsseln. |
Zum Starten wird ein Passwort benötigt. – Vor dem Start des Geräts ist ein Passwort erforderlich. Zum Starten ist kein Passwort erforderlich. – Startet ohne Eingabe eines Startpassworts. |
| Authentifizierungsart | Gibt die auf dem Gerät verwendete Authentifizierungsmethode an. |
Google-Authentifizierung – Verwendet ein Google-Konto zur Authentifizierung. Keine Authentifizierung – Es wird keine Authentifizierungsmethode erzwungen. |
| Kontotypen deaktivieren | Verhindert, dass Benutzer bestimmte Kontotypen zum Gerät hinzufügen. | Wählen Sie in der Dropdown-Liste die Kontotypen aus, die deaktiviert werden sollen. |
Gibt die Administrator-E-Mail-Adressen für die Geräteverwaltung oder die administrative Kommunikation an.
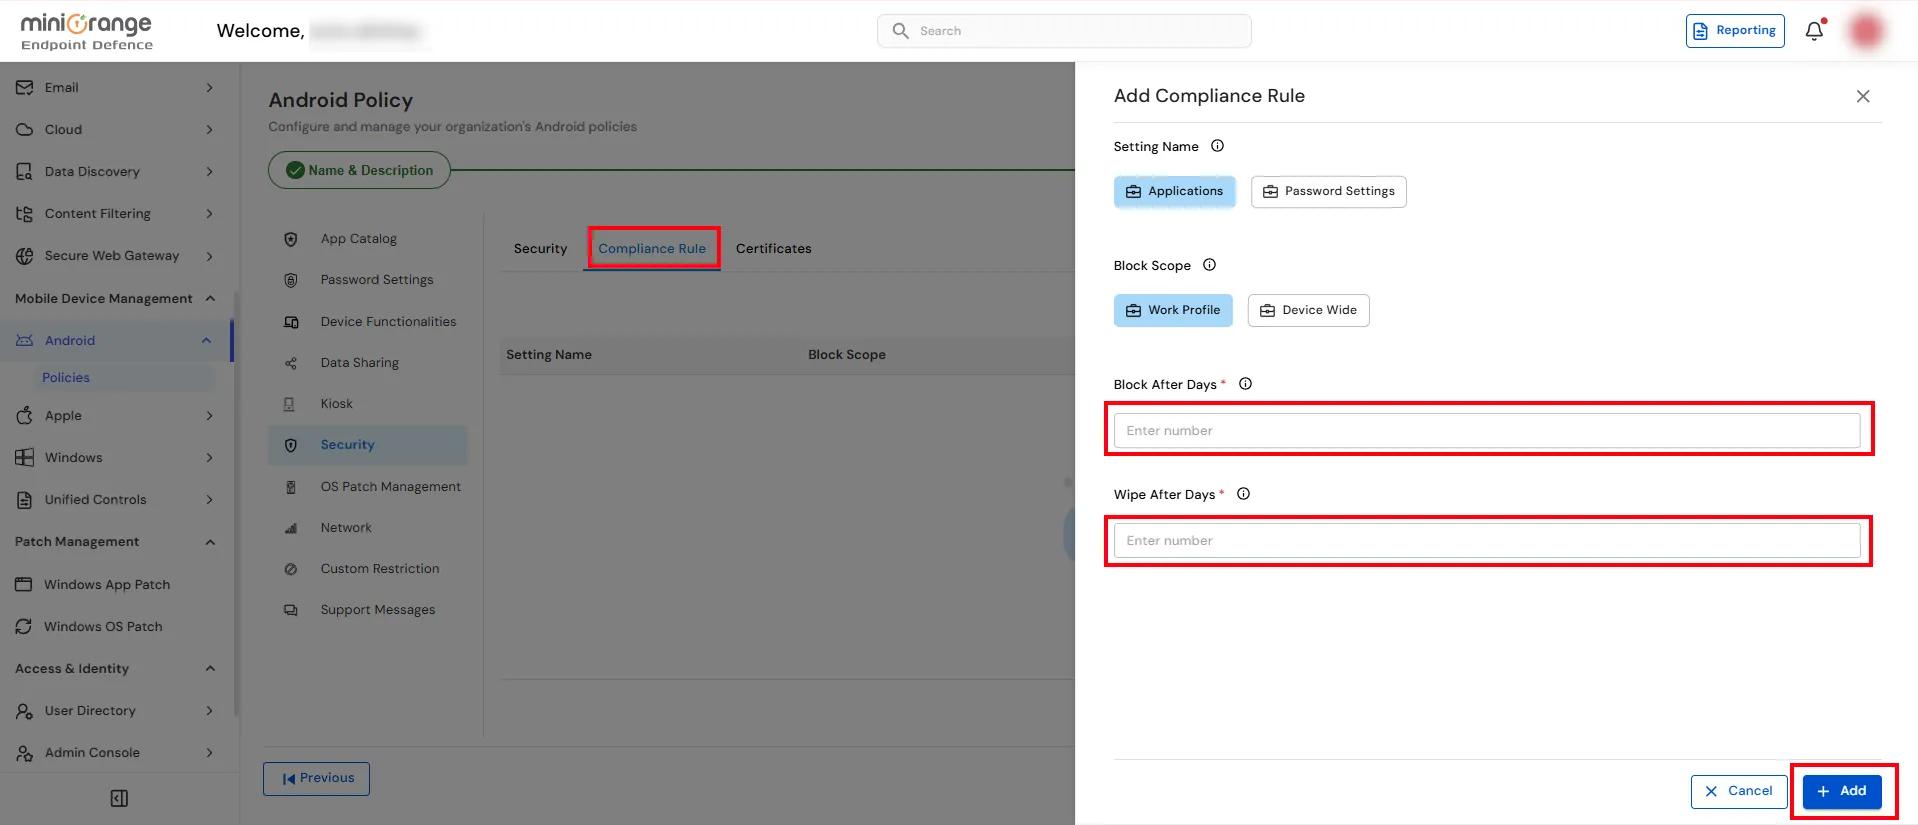
Über die Registerkarte „Konformitätsregel“ können Aktionen definiert werden, die automatisch angewendet werden, wenn ein Gerät nicht mehr konform ist, z. B. das Sperren des Zugriffs oder das Löschen von Daten nach einer bestimmten Anzahl von Tagen.
| Beschreibung | Optionen / Konfiguration | |
|---|---|---|
| Name einstellen | Wählen Sie den Typ der zu konfigurierenden Compliance-Regel aus. |
Anwendungen – Führt Compliance-Prüfungen auf Basis der Anwendungsrichtlinien durch. Passworteinstellungen – Führt auf Basis der Passwortanforderungen Compliance-Prüfungen durch. |
| Blockumfang | Gibt den Bereich des Geräts an, der gesperrt wird, wenn das Gerät nicht mehr den Vorschriften entspricht. |
Arbeitsprofil – Blockiert nur den Zugriff auf das verwaltete Arbeitsprofil. Geräteweit – Blockiert den Zugriff auf das gesamte Gerät. |
| Nach Tagen blockieren | Gibt die Anzahl der Tage an, nach denen die ausgewählte Sperrmaßnahme durchgesetzt wird, wenn das Gerät weiterhin nicht konform ist. | Geben Sie die Anzahl der Tage ein, bevor das Gerät gesperrt wird. |
| Nach Tagen abwischen | Legt die Anzahl der Tage fest, nach denen die Gerätedaten gelöscht werden, wenn das Gerät weiterhin nicht den Anforderungen entspricht. | Geben Sie die Anzahl der Tage vor der Durchführung des Löschvorgangs ein. |
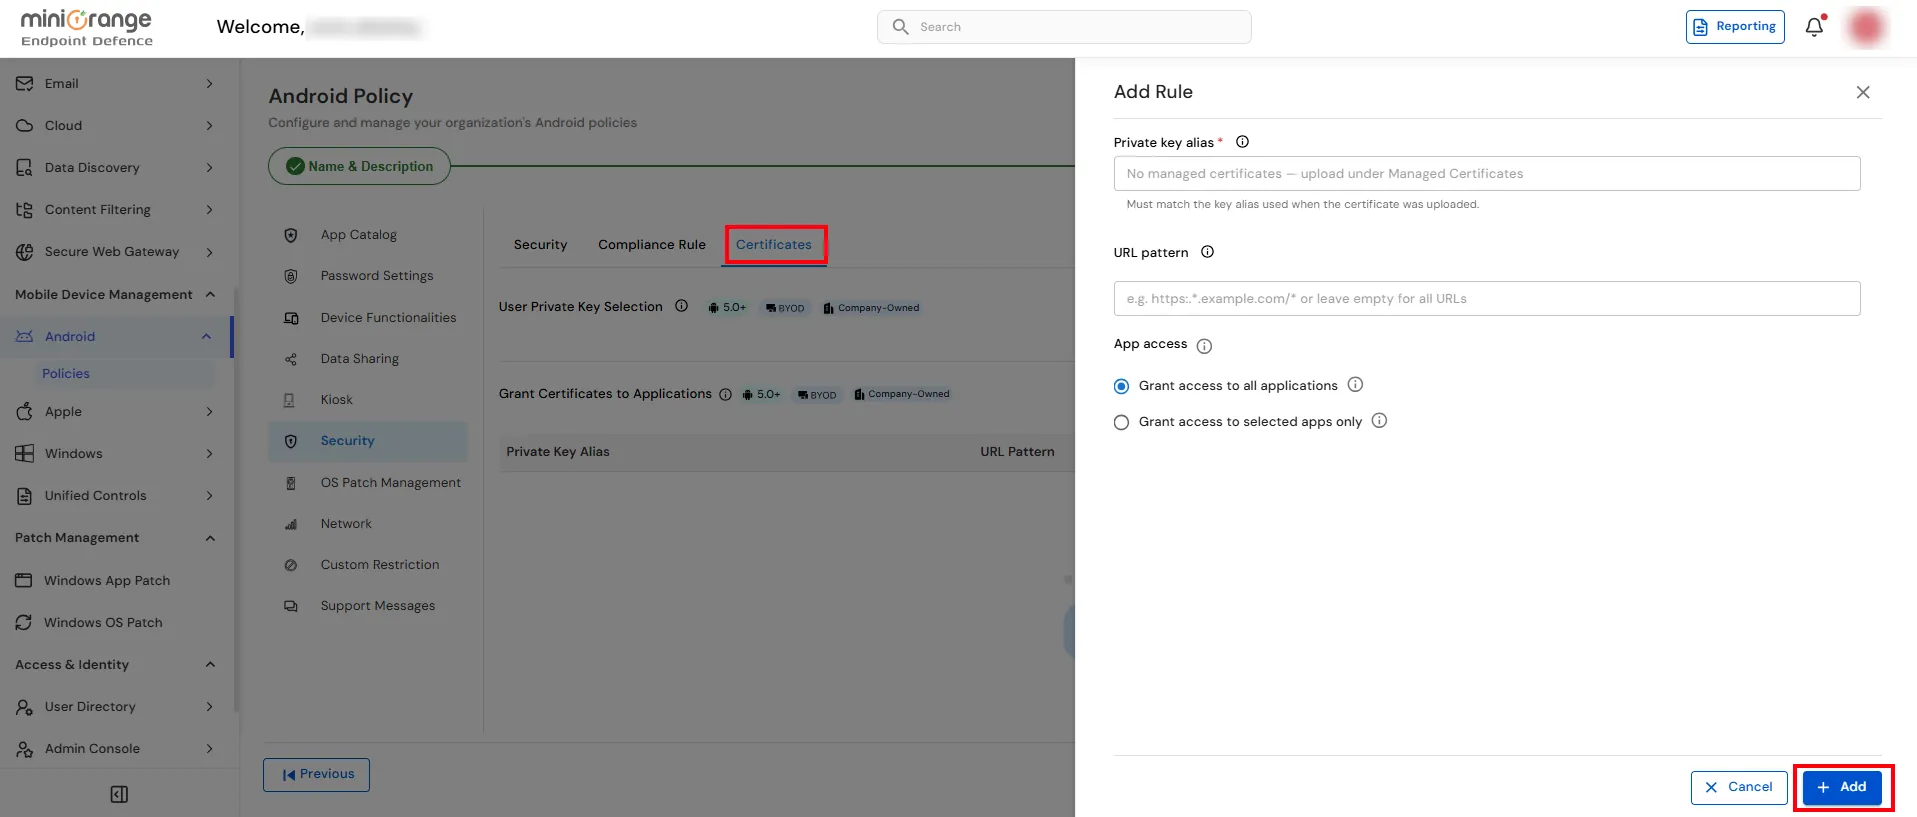
Über die Registerkarte „Zertifikate“ können Sie steuern, wie Clientzertifikate auf verwalteten Android-Geräten verwendet werden. Sie können die Auswahl privater Schlüssel zulassen oder einschränken und festlegen, welche Anwendungen bestimmte Clientzertifikate für die sichere Authentifizierung verwenden dürfen.
Legen Sie fest, ob Benutzer bei der Anforderung eines Clientzertifikats durch eine Anwendung einen privaten Schlüssel manuell auswählen dürfen.
Klicken Sie unter „Zertifikate für Anwendungen erteilen“ auf „Regel hinzufügen“ , um eine Zertifikatzugriffsregel zu erstellen.
Im Feld „Privater Schlüsselalias“ wählen Sie den zu verwendenden Zertifikatsalias aus oder geben Sie ihn ein.
Hinweis: Der Alias muss mit dem Schlüsselalias übereinstimmen, der beim Hochladen des Zertifikats angegeben wurde.
Geben Sie im Feld „URL-Muster“ das URL-Muster ein, unter dem das Zertifikat verwendet werden soll.
Wählen Sie aus, wie Anwendungen auf das Zertifikat zugreifen können: