Hallo!
Brauchen Sie Hilfe? Wir sind hier!

Brauchen Sie Hilfe? Wir sind hier!
Search Results:
×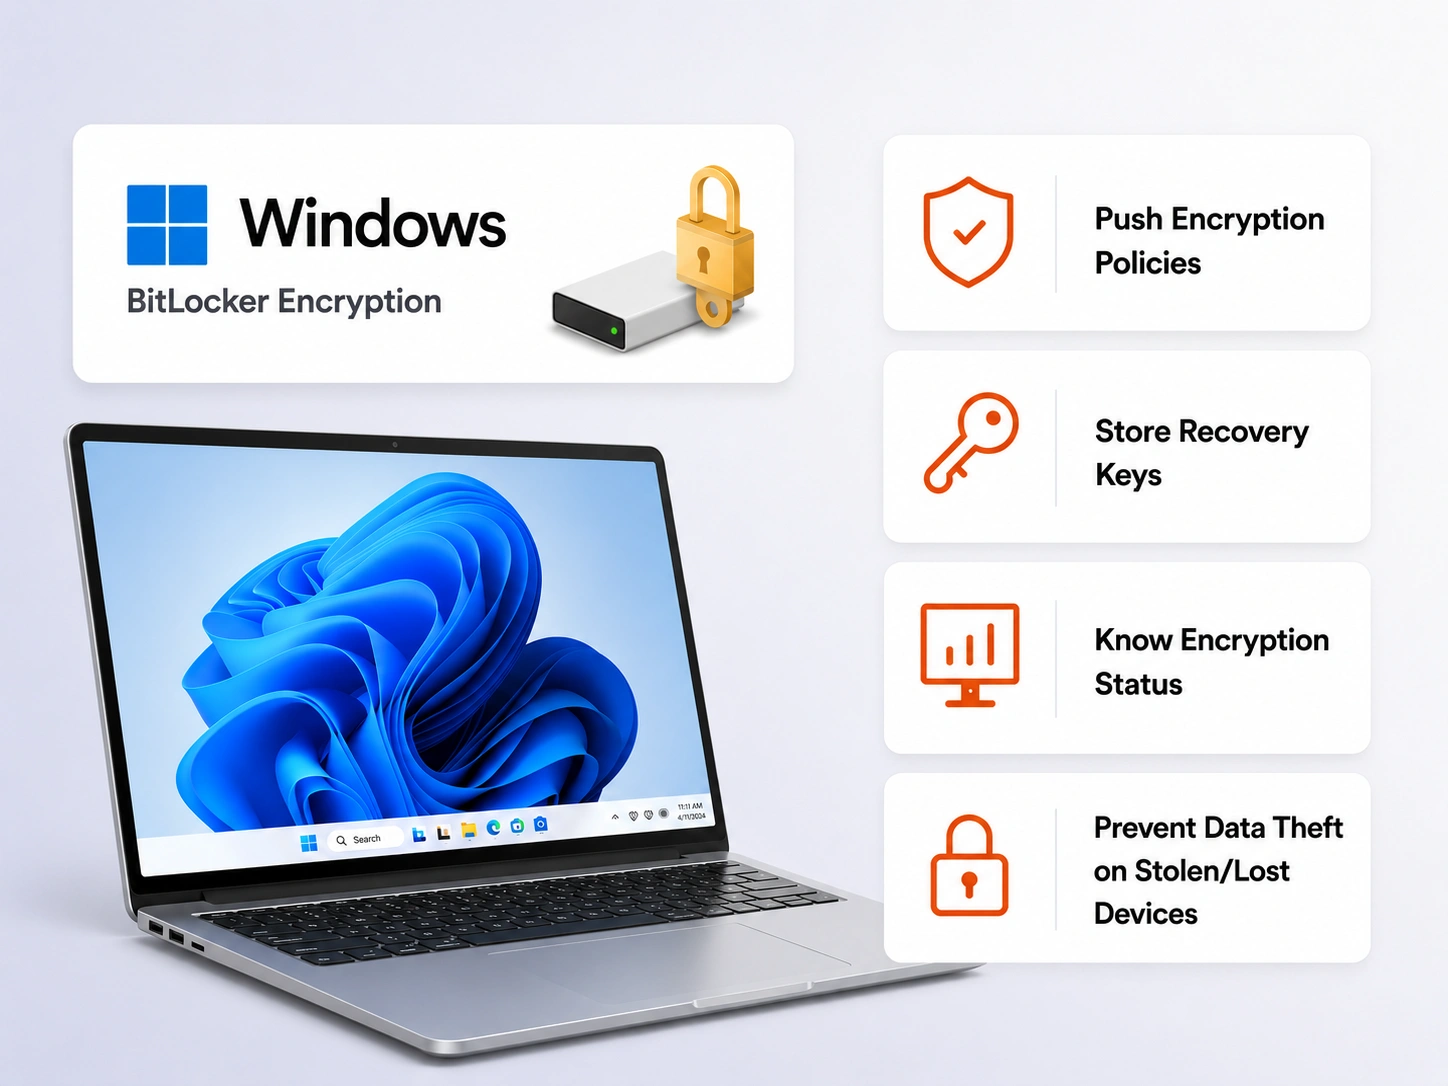
BitLocker ist in Windows integriert. Die Aktivierung und Verwaltung auf einem Gerät ist jedoch nicht dasselbe wie die Verwaltung auf Hunderten von Geräten.

Wenn ein Gerät gesperrt wird, müssen IT-Teams die Wiederherstellungsschlüssel finden. Ohne zentrale Verwaltung werden die Schlüssel oft uneinheitlich gespeichert, was Sicherheitsrisiken und Verzögerungen verursacht.

Ohne zentrale Durchsetzung können die Verschlüsselungseinstellungen von Gerät zu Gerät variieren. Einige Endgeräte verwenden möglicherweise schwächere Konfigurationen oder bleiben gänzlich unverschlüsselt.

Welche Geräte sind verschlüsselt, die Verschlüsselung steht noch aus oder sie entsprechen nicht den Richtlinien? Ohne ein zentrales Managementsystem ist es schwierig, einen genauen Überblick zu erhalten.

Die Bereitstellung und Durchsetzung von Verschlüsselungsrichtlinien auf entfernten Geräten erfordert eine zentrale Verwaltung. BitLocker allein ist für verteilte Teams nicht ausreichend skalierbar.
miniOrange UEM fungiert als zentrale Verwaltungsebene für BitLocker. Es ermöglicht Ihrem IT-Team die Aktivierung, Durchsetzung, Überwachung und Verwaltung der Festplattenverschlüsselung auf allen Windows-Geräten in Ihrem Unternehmen.
Wählen Sie zwischen reiner TPM-Authentifizierung oder TPM + PIN, einschließlich Unterstützung für Passwörter und USB-Startschlüssel. Wenden Sie die passende Authentifizierungsrichtlinie auf verschiedene Gerätegruppen an.

Wiederherstellungsschlüssel werden automatisch gesichert, wenn BitLocker aktiviert ist. Aus Sicherheitsgründen sind Abruf, Rotation und Widerruf auf autorisierte Administratoren beschränkt.

Wenden Sie separate Verschlüsselungsrichtlinien auf Betriebssystemlaufwerke, Festplattenlaufwerke und Wechseldatenträger an. Konfigurieren Sie jeden Laufwerkstyp unabhängig oder erzwingen Sie die Verschlüsselung für alle Laufwerkstypen.

Organisieren Sie Geräte in Gruppen und wenden Sie für jede Gruppe maßgeschneiderte Verschlüsselungsrichtlinien an. Führen Sie strengere Kontrollen für Geräte mit hohem Risiko durch, während Sie ansonsten die Standardkonfigurationen beibehalten.

Prüfen Sie die Gerätebereitschaft, bevor Sie die Verschlüsselung aktivieren. miniOrange UEM identifiziert fehlende Anforderungen und Konfigurationsprobleme, um Bereitstellungsfehler zu vermeiden.

Überwachen Sie den Verschlüsselungsstatus aller verwalteten Windows-Geräte über ein zentrales Dashboard. Identifizieren Sie sofort konforme, nicht konforme und ausstehende Geräte.
BitLocker, verwaltet über eine UEM-Lösung, hilft Unternehmen dabei, die Compliance-Anforderungen gemäß PCI DSS, HIPAA, ISO 27001 und ähnlichen Sicherheitsrahmen zu erfüllen.
Cyberversicherer verlangen häufig einen Nachweis über die Endpunktverschlüsselung für die Deckungsberechtigung und die Schadensabwicklung. Die zentrale BitLocker-Verwaltung liefert dokumentierte und überprüfbare Belege.
Verschlüsselungsrichtlinien per Push bereitstellen, Status überwachen, Einstellungen verwalten und Wiederherstellungsschlüssel remote abrufen, ohne dass physischer Zugriff oder manuelle Eingriffe auf den einzelnen Geräten erforderlich sind.
Ein verlorener Laptop ohne Verschlüsselung kann zu einem Datenleck führen. Mit aktiviertem BitLocker bleiben die Daten unlesbar und sind vor unbefugtem Zugriff geschützt.
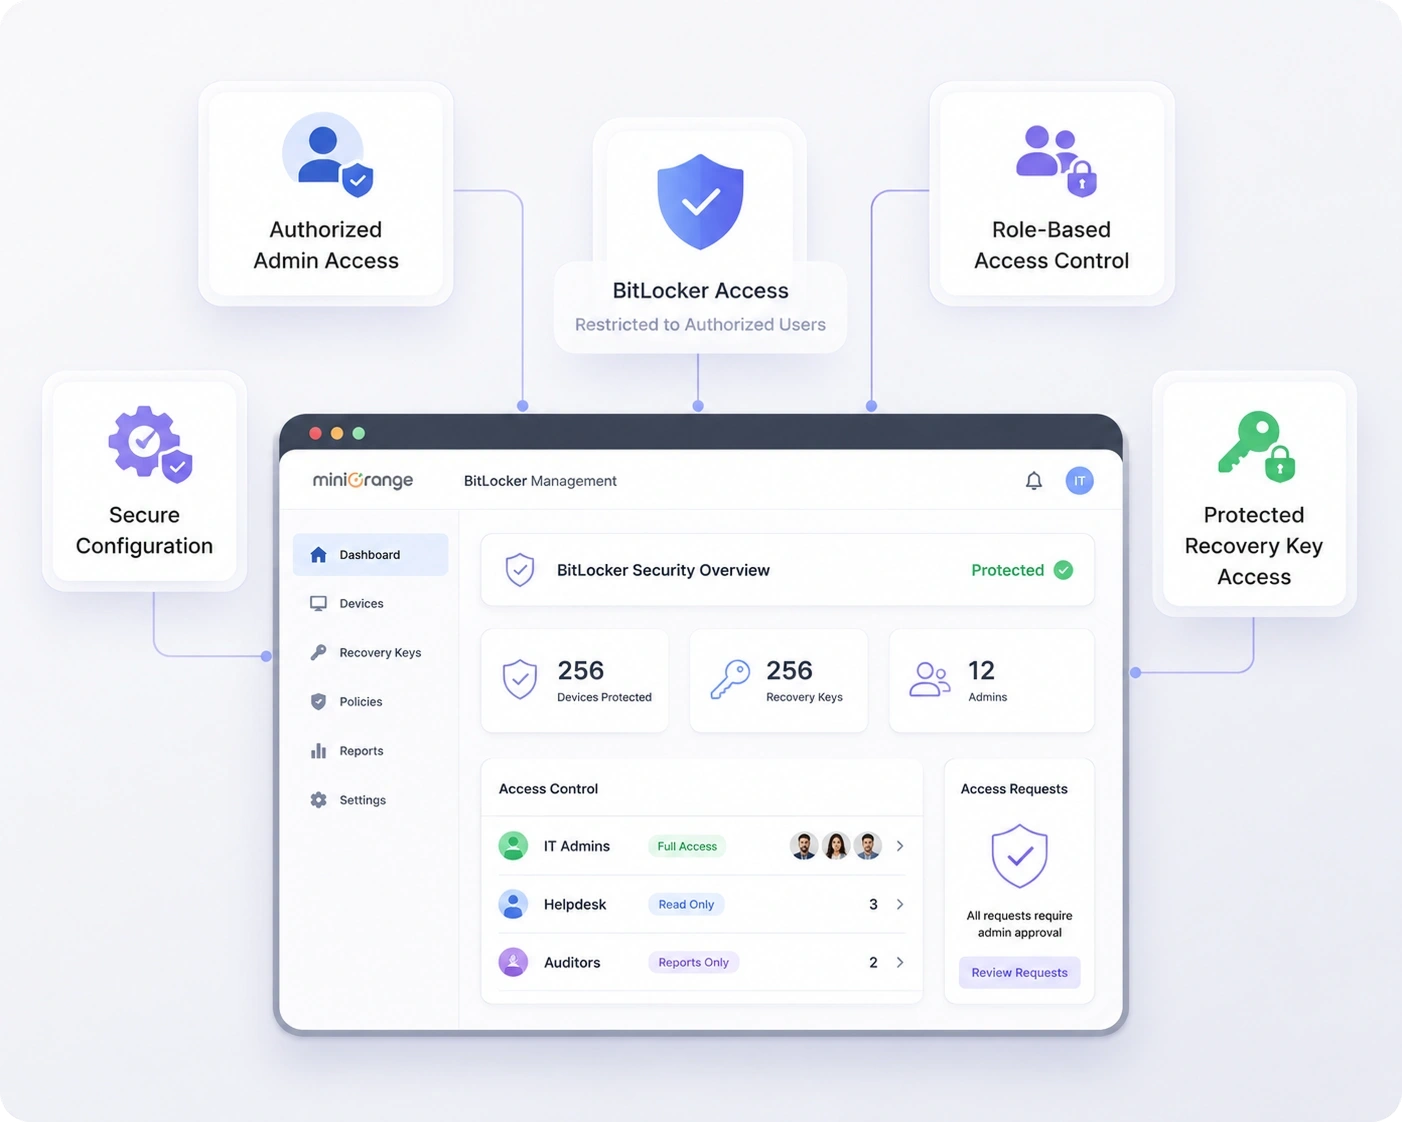
Die BitLocker-Verschlüsselung ist nur so stark wie die zugehörigen Sicherheitsvorkehrungen. miniOrange unterstützt Unternehmen bei der sicheren Verwaltung von BitLocker, indem es festlegt, wer innerhalb des IT-Teams BitLocker-Einstellungen einsehen, konfigurieren oder abrufen darf. Dank rollenbasierter Zugriffskontrolle (RBAC) erhalten Administratoren nur die Berechtigungen, die sie benötigen.
Mit der BitLocker-Managementlösung bleibt der Verwaltungszugriff genauso sicher wie die Verschlüsselung selbst.
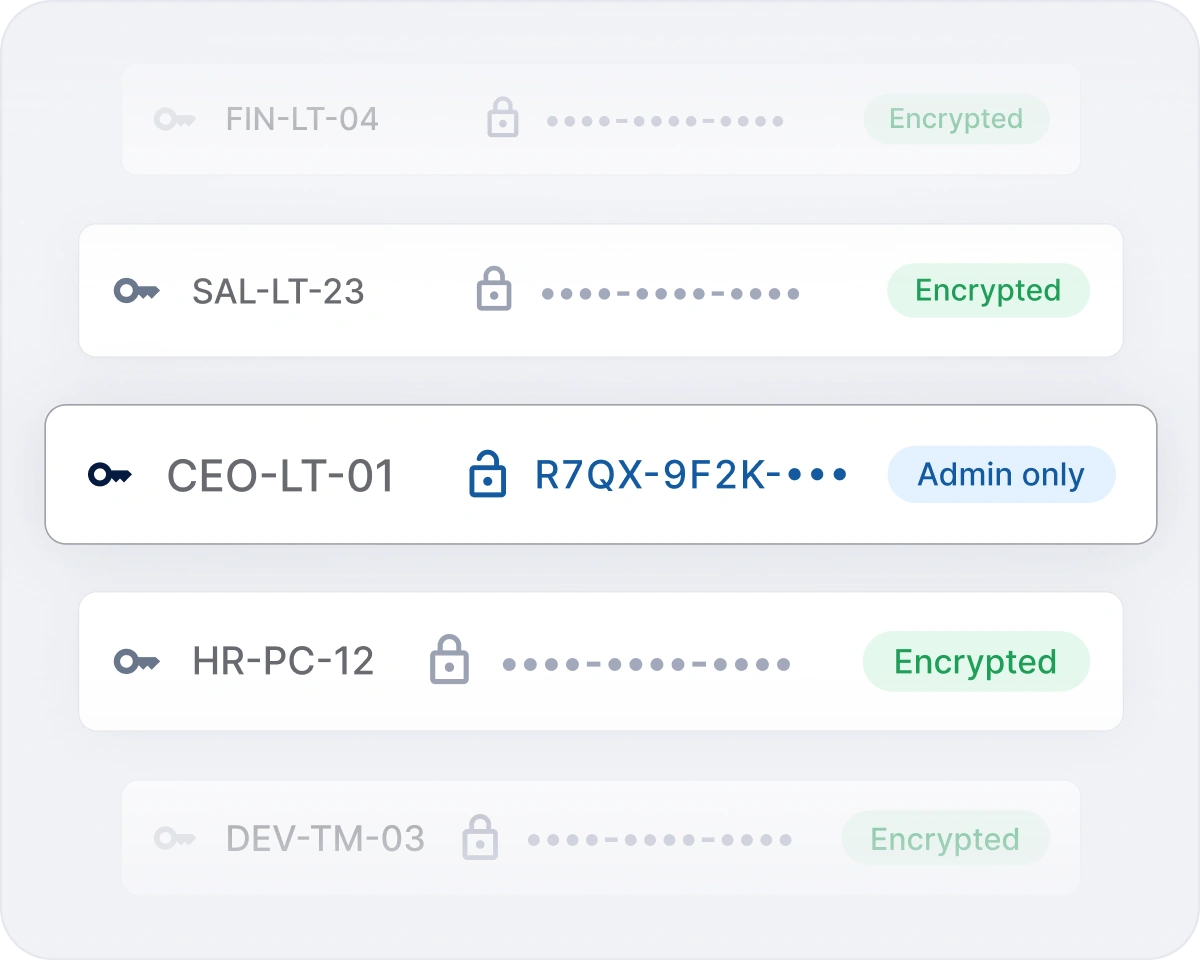
Schützen Sie BitLocker-Wiederherstellungspasswörter mit miniOrange BitLocker Recovery Management. Erfassen, verschlüsseln und verwahren Sie Wiederherstellungsinformationen sicher und verhindern Sie gleichzeitig die Offenlegung im Klartext.
Durch rollenbasierte Zugriffskontrollen können autorisierte IT-Administratoren bei Bedarf sicher auf Wiederherstellungskennwörter zugreifen. Automatisierte Erfassung, sichere Speicherung, kontrollierter Zugriff und Transparenz bei Audits vereinfachen die BitLocker-Wiederherstellung und gewährleisten gleichzeitig hohe Sicherheit und Compliance.
Verschaffen Sie sich die nötige Klarheit, bevor Sie sich festlegen.

