Inicio de sesión único (SSO) mediante SAML/OAuth para JSM: Acceso seguro al portal para clientes externos

La mayoría de los problemas de acceso al portal de JSM son de identidad, no de seguridad. El SSO de miniOrange para clientes de JSM autentica a los usuarios que solo acceden al portal a través de Okta, Entra ID, AWS Cognito o cualquier proveedor de identidad (IdP), controlando quién accede, a qué portal llega y su organización JSM, todo desde un único complemento.
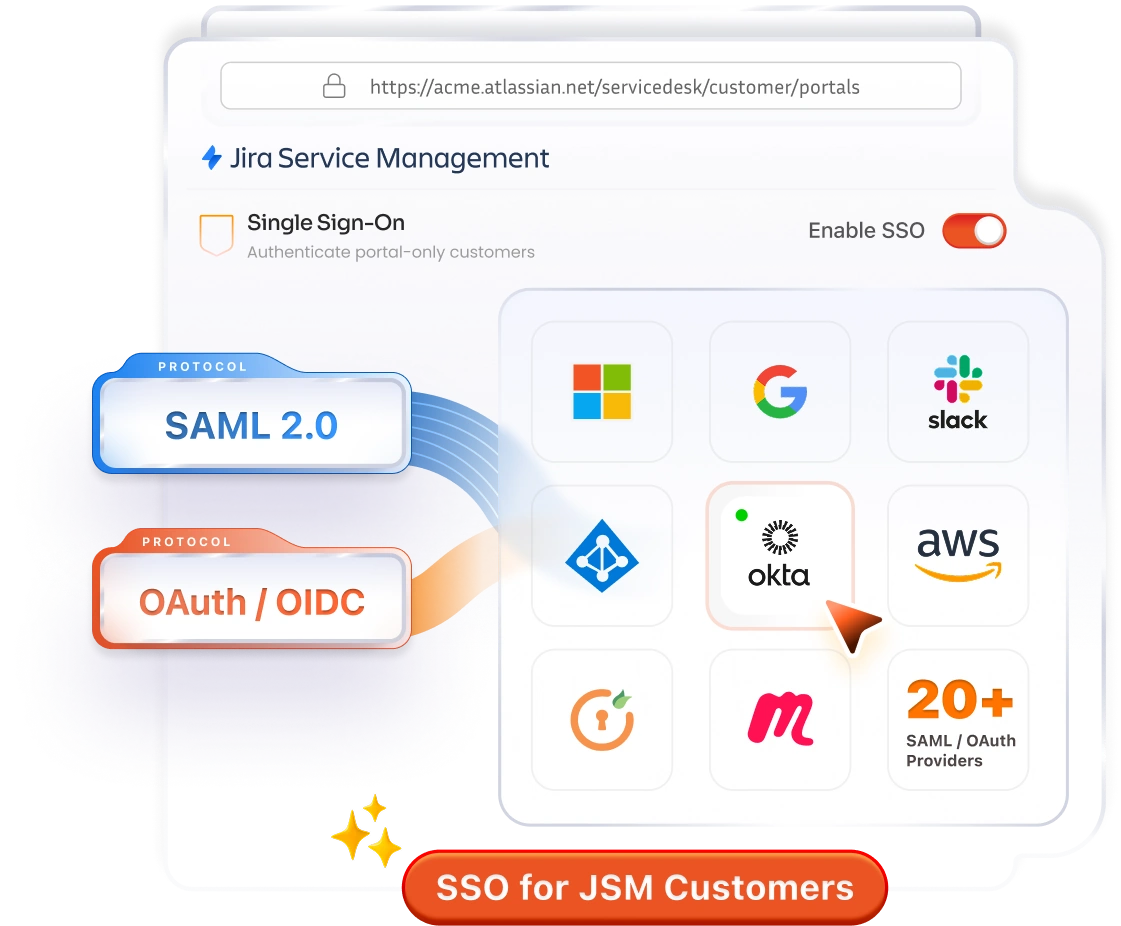
Inicio de sesión único (SSO) para clientes de JSM con SAML 2.0, OAuth/OIDC y más de 20 proveedores de identidad.

¿Por qué los equipos eligen miniOrange?

3X
Inicios de sesión seguros
9+
Métodos 2FA
24x7
Soporte para desarrolladores

Solucione problemas reales de acceso al portal con SSO para clientes de JSM.

Incorporación de clientes sin contacto

Deja de crear y asignar manualmente los clientes del portal JSM. Aprovisionalos automáticamente en la organización correcta al iniciar sesión, según el dominio de correo electrónico o el grupo del proveedor de identidad.

Inicio de sesión único para múltiples organizaciones

JSM nativo te limita a un único proveedor de identidad (IDP) a menos que tengas una cuenta Enterprise. Admite múltiples IDP para que los clientes de diferentes empresas puedan acceder de forma segura al mismo portal sin conflictos.

Soporte integral de protocolos

Ya sea que su proveedor de identidad (IDP) admita SAML u OAuth/OIDC, nosotros admitimos todos los protocolos. Supere las limitaciones de SAML y autentique a cada cliente, desde cualquier ecosistema de identidad.

Control de acceso automatizado al portal

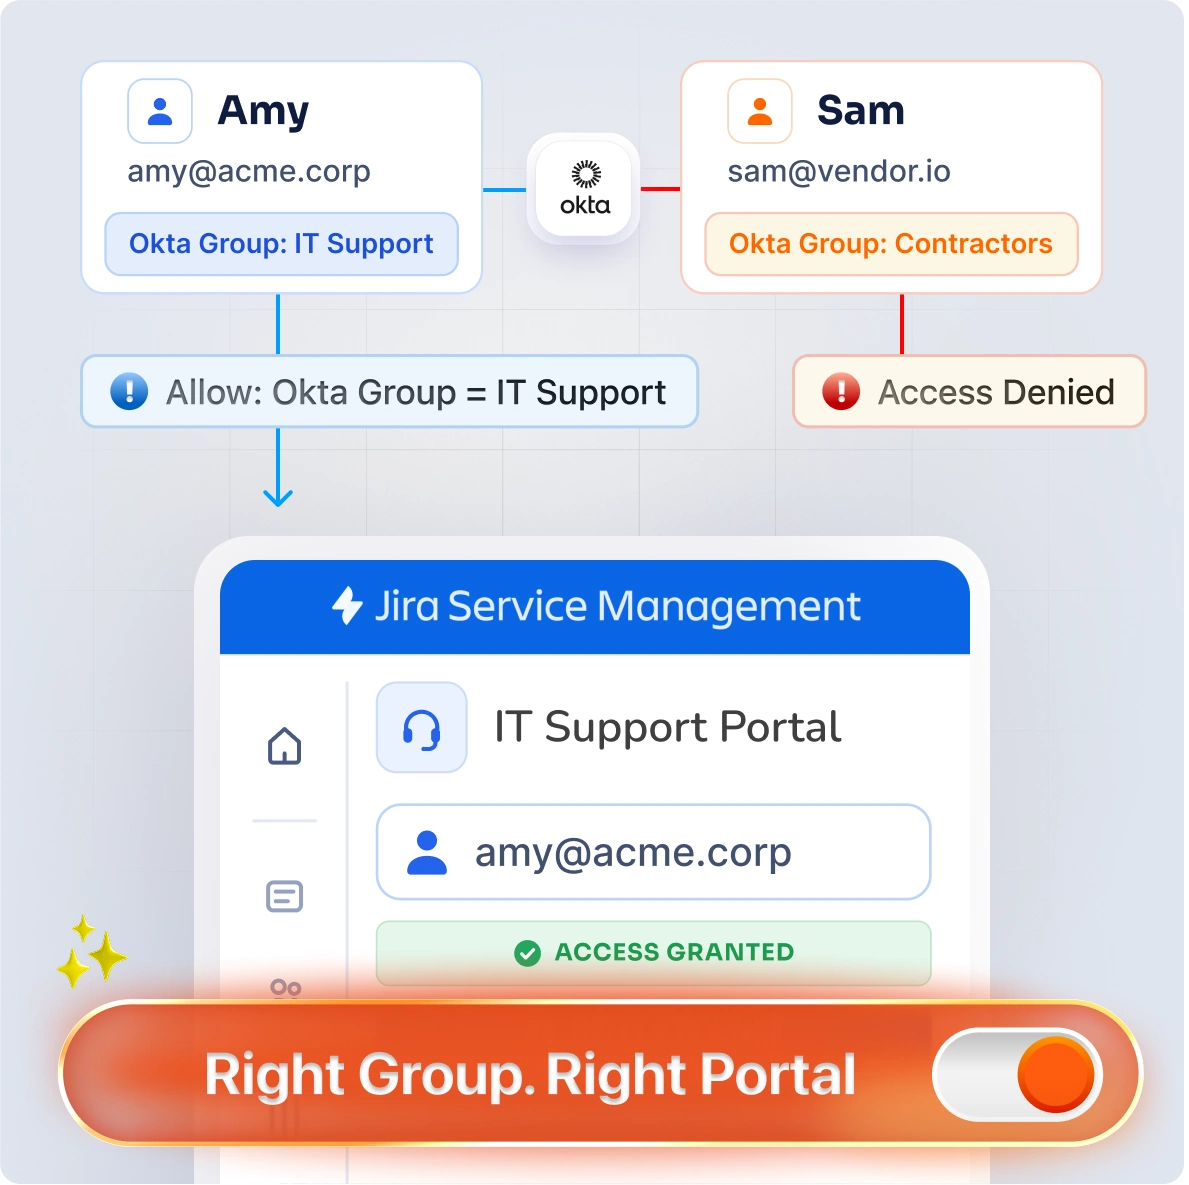
Proteja sus mesas de ayuda confidenciales sin esfuerzo. Asigne grupos de IDP y organizaciones de Jira directamente a portales JSM específicos; los clientes no autorizados serán bloqueados antes incluso de que puedan abrir un ticket.

Grupo adecuado, control de acceso al portal adecuado para clientes de JSM

Todo lo que necesitas para proteger y automatizar el acceso de los clientes de JSM.

Inicio de sesión único (SSO) mediante SAML, OAuth y OIDC para clientes que solo utilizan el portal.

Autentica a clientes externos mediante cualquier proveedor de identidad SAML 2.0, OAuth u OpenID Connect. Funciona sin necesidad de una suscripción a Guard.

Mapeo automatizado de organizaciones

Los clientes son ubicados en la organización JSM correcta después de iniciar sesión correctamente según su pertenencia al grupo IDP o dominio de correo electrónico. Los clientes acceden automáticamente a la organización JSM correcta.

Mapeo de atributos personalizados

Asigne automáticamente atributos de su IDP, nombre, departamento, rol o campos personalizados directamente a campos personalizados de JSM.

Múltiples proveedores de identidad en un único portal

Brindar soporte a clientes de diferentes organizaciones, cada una autenticándose a través de su propio proveedor de identidad, todo en el mismo portal JSM.

Control de acceso al portal por grupo IDP

Controla el acceso a portales JSM específicos mediante el grupo IDP o las organizaciones Jira del cliente. Solo los usuarios del grupo asignado pueden acceder al portal correspondiente, mientras que el acceso no autorizado queda bloqueado.

Autenticación de dos factores para clientes del portal

La aplicación también puede admitir la autenticación de dos factores (2FA) para clientes que solo utilizan el portal, a través de la solución propia de miniOrange, que admite varios métodos de autenticación, incluidos TOTP, WebAuthn y OTP por correo electrónico, etc.

Con la confianza de más de 3000 personas a nivel mundial
¡Clientes premium y contando!

Google KPMG Mercedes-Benz Misumi Porsche

Esto es lo que dicen nuestros increíbles clientes

Ver todos los comentarios

Implementamos la aplicación para un cliente. El soporte fue excelente, la comunicación rápida y recibimos asistencia inmediata para cada problema. La aplicación funciona a la perfección y el cliente está satisfecho.

Thorsten Schmitt

⭐ ⭐ ⭐ ⭐ ⭐ ⭐

Acabamos de implementar la solución en nuestro cliente. Los clientes que solo utilizaban el portal tenían el mismo dominio que sus 50 agentes y 50 usuarios de seguridad iniciales. Estos clientes superaban los 500 usuarios. Gracias a esto, no necesitamos 500 licencias de seguridad.

Kozma Zsolt

⭐ ⭐ ⭐ ⭐ ⭐ ⭐

Esta aplicación es fantástica y justo lo que necesitábamos para la integración de Okta con Atlassian, ya que permite añadir usuarios externos directamente a las organizaciones de sus respectivos clientes, al tiempo que posibilita que algunos clientes se autentiquen mediante credenciales....

Shaun Liles

⭐ ⭐ ⭐ ⭐ ⭐ ⭐

Hemos estado utilizando SAML/OAuth SSO para clientes de JSM para nuestro portal de Jira Service Management, y ha sido un cambio radical. La configuración fue sencilla y la documentación es del proveedor....

Henning Ziech

⭐ ⭐ ⭐ ⭐ ⭐ ⭐

Un plugin excelente que facilita enormemente la integración con proveedores de identidad (IdP) y además ofrece muchas otras funciones interesantes. La configuración fue relativamente sencilla gracias a las instrucciones....

Michael Hachen

⭐ ⭐ ⭐ ⭐ ⭐ ⭐

Preguntas frecuentes

Todo lo que necesitas saber

Icono de chat Contáctanos

Proveedores de configuración e identidad

¿Qué proveedores de identidad admite la aplicación?
Cualquier proveedor de identidad compatible con SAML 2.0 u OAuth / OpenID Connect, incluidos Okta, Azure AD, Google Workspace, AWS, OneLogin, Salesforce, Shibboleth, Oracle, Duo y OpenAM.
¿Podemos admitir varios proveedores de identidad en el mismo portal?
Sí. La aplicación admite múltiples proveedores de identidad (IDP) en un único portal JSM, de modo que los clientes de diferentes organizaciones pueden autenticarse a través de su propio proveedor de identidad.
¿Podemos asignar atributos personalizados de nuestro IDP a campos personalizados de JSM?
Sí. Cualquier atributo que se pase a través de su IDP (nombre, departamento, roles) se puede asignar directamente a campos personalizados de JSM.
¿Podemos asignar automáticamente los clientes a diferentes organizaciones de JSM?
Sí. Los clientes se asignan automáticamente a las organizaciones de JSM en función de su pertenencia a un grupo IDP o su dominio de correo electrónico al iniciar sesión, sin necesidad de asignación manual.
¿Podemos restringir el acceso de determinados clientes a portales específicos?
Sí. El acceso al portal puede estar restringido por el grupo del proveedor de identidad (IDP), de modo que solo los clientes que pertenezcan al grupo correcto en su proveedor de identidad podrán acceder al portal JSM correspondiente.

Seguridad y soporte

¿Podemos añadir la autenticación de dos factores (2FA) además del inicio de sesión único (SSO) para los clientes del portal?
Sí. Puedes obtener la solución 2FA propia de miniOrange, que se puede integrar con SSO para añadir un paso de verificación adicional.
¿Qué soporte está incluido?
Soporte 24/7 que abarca la instalación, la configuración, la configuración de IDP y la resolución de problemas recurrentes. La asistencia para la configuración está incluida en todos los niveles de licencia.
miniOrange Atlassian Contáctenos

Reserve una consulta gratuita con
¡Nuestros expertos hoy!

¡Programa una llamada ahora!


Contáctenos
¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

múltiples proveedores