
Una sola eliminación accidental o un ciberataque a Active Directory puede paralizar toda su organización. Los inicios de sesión de los empleados, las solicitudes de autenticación, el procesamiento de directivas de grupo y el acceso a las aplicaciones pueden verse afectados.
Establecer una estrategia fiable de copia de seguridad y restauración de Active Directory (AD) mantiene su infraestructura de identidad segura, conforme a las normativas y operativa.
Esta guía explica qué significa realmente realizar copias de seguridad y restaurar Active Directory, qué se debe respaldar, por qué es importante realizar copias de seguridad de Active Directory y cómo recuperar rápidamente usuarios eliminados y otros objetos de Active Directory.
¿Qué es la copia de seguridad y restauración de Active Directory?
La copia de seguridad y restauración de Active Directory es el proceso de crear copias de recuperación de los datos de Active Directory y utilizar esas copias para recuperar objetos y servicios de Active Directory eliminados, dañados o no disponibles.
Una copia de seguridad de Active Directory captura los datos del directorio en un momento específico. Según el método de copia de seguridad, esto puede incluir usuarios, grupos, unidades organizativas, objetos de directiva de grupo, objetos de equipo y otros componentes del directorio.
La diferencia entre copia de seguridad y recuperación radica en el resultado:
- Copia de seguridad de Active Directory:
El proceso continuo y proactivo de capturar datos de Active Directory e información de recuperación desde sus controladores de dominio. - Recuperación de Active Directory:
El proceso reactivo y específico de reconstruir objetos perdidos, corregir configuraciones dañadas o reconstruir el estado del dominio después de un fallo.
Una solución eficiente de copia de seguridad y restauración de Active Directory le permite restaurar objetos individuales o realizar reversiones completas del directorio.
Por qué es importante la copia de seguridad de Active Directory
Active Directory cambia a diario al crear nuevos usuarios o modificar grupos. Si no se cuenta con la protección adecuada, incluso un simple error puede resultar problemático.
Aquí hay seis razones por las que necesita una copia de seguridad de Active Directory:
Usuarios eliminados
Supongamos que eliminas accidentalmente una cuenta clave. El usuario ya no podrá iniciar sesión en su correo electrónico y perderá sus permisos de usuario, las asociaciones de su buzón de correo y el historial de SID.
Unidad organizativa eliminada
Un ingeniero elimina por error una unidad organizativa que contiene cientos de cuentas de usuario y objetos informáticos.
Grupos eliminados
La desaparición de los grupos de seguridad principales impide que departamentos enteros accedan a aplicaciones esenciales para el funcionamiento de la empresa.
Corrupción en la GPO
Las modificaciones incorrectas o maliciosas de los objetos de directiva de grupo desactivan los controles de seguridad o interrumpen las configuraciones de red en toda la empresa.
Fallo del controlador de dominio
Los fallos de hardware o la corrupción de los discos de las máquinas virtuales pueden provocar la caída de los controladores de dominio principales.
Ransomware
El malware cifra las bases de datos de directorios o los estados del sistema local para impedir que los administradores accedan a la infraestructura de identidad.
Sin una copia de seguridad fiable, restaurar Active Directory puede llevar horas o incluso días.
¿Qué se puede respaldar en Active Directory?
Una estrategia sólida de copia de seguridad de Active Directory abarca todas las capas de la topología de su directorio, no solo los usuarios. Captura los metadatos de los objetos junto con los componentes principales del directorio para una mejor preparación para la recuperación.
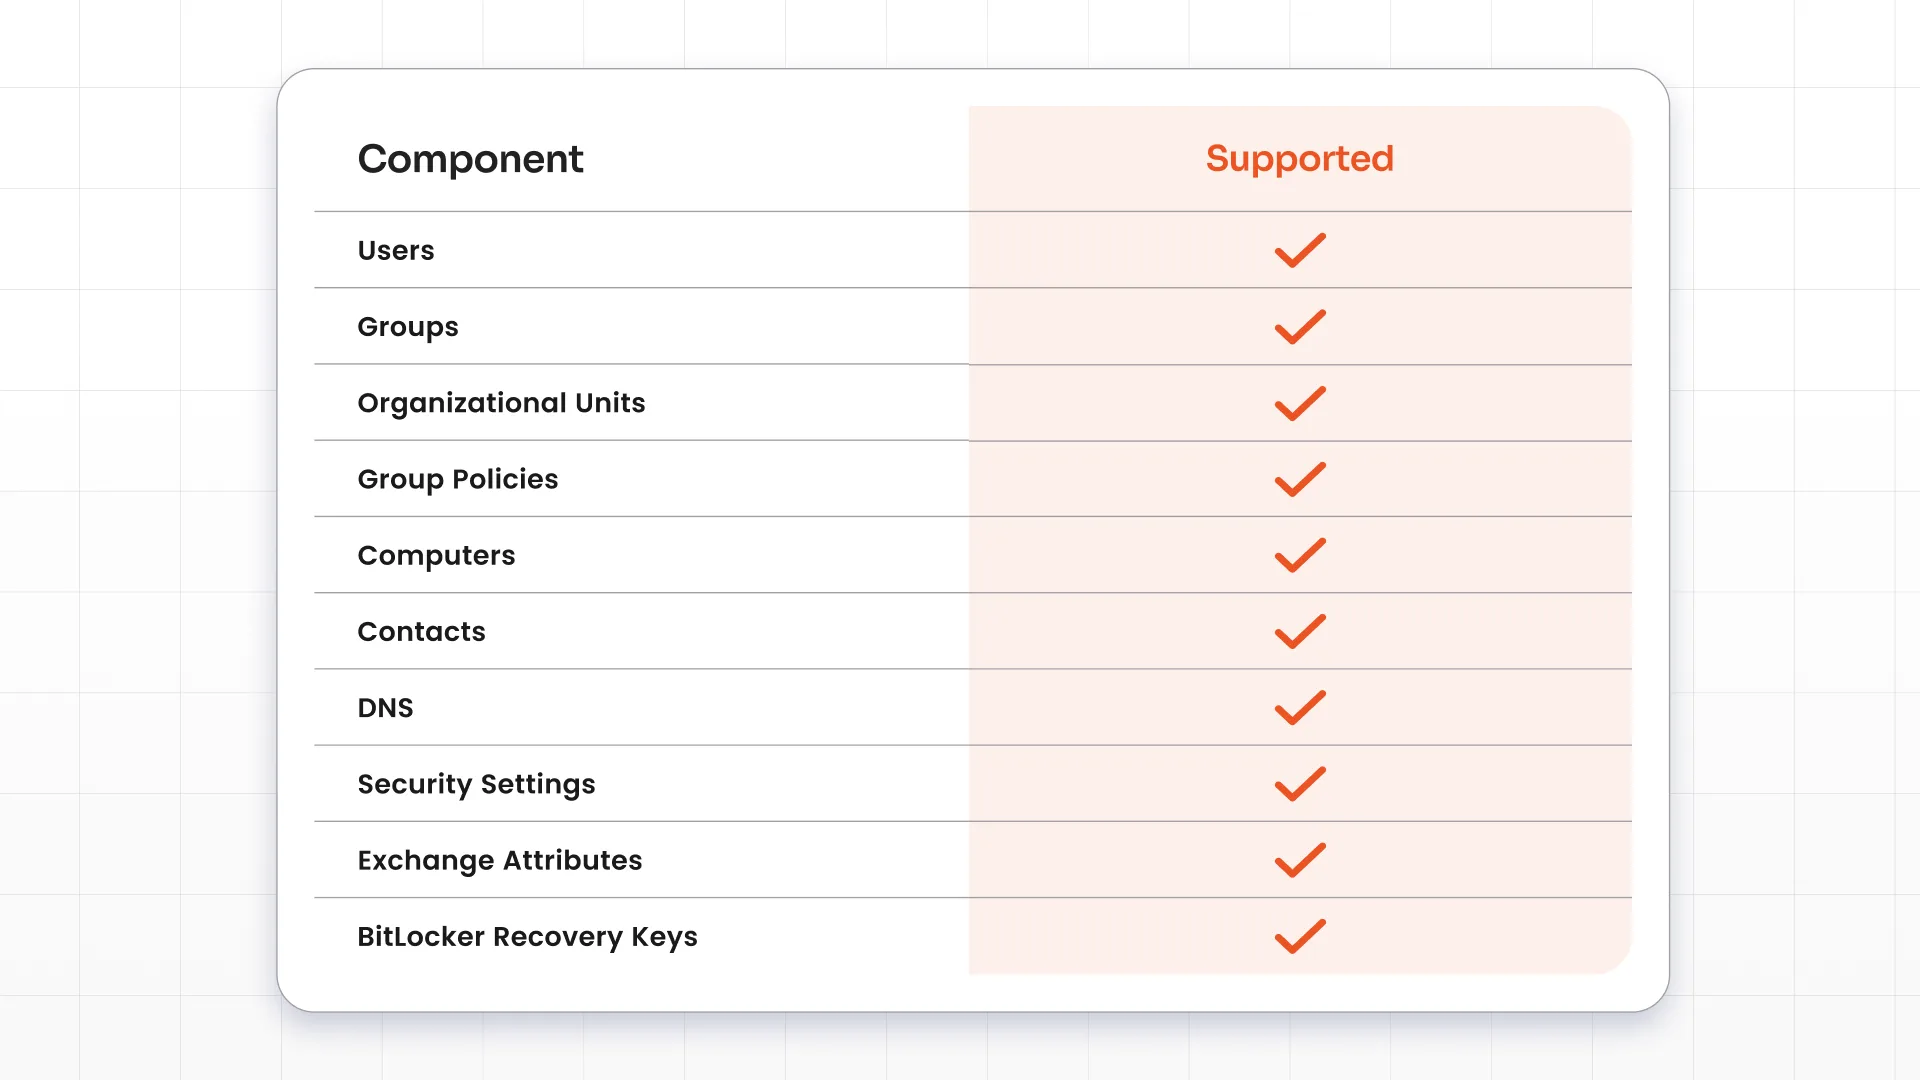
Características clave que debe buscar en una herramienta de copia de seguridad de Active Directory.
Elegir la herramienta de copia de seguridad de Active Directory adecuada determina la rapidez con la que su equipo se recupera de una interrupción de identidad. Céntrese en las funciones que afectan directamente al tiempo y la precisión de la recuperación.
Programación de copias de seguridad automatizada
Las copias de seguridad manuales se olvidan fácilmente, y eso es arriesgado. El punto de recuperación solo es tan reciente como la última copia de seguridad realizada. La programación automatizada ejecuta copias de seguridad en segundo plano a intervalos fijos para que los puntos de recuperación se mantengan actualizados sin consumir tiempo del personal de TI.
Respaldo incremental
Las copias de seguridad completas de la base de datos consumen ancho de banda de red y espacio de almacenamiento. Con las copias de seguridad incrementales, después de la copia de seguridad inicial, solo se registran los cambios. Esto reduce los tiempos de copia de seguridad y los costos de almacenamiento.
Recuperación en un momento determinado
La corrupción de datos puede pasar desapercibida durante horas o días. La recuperación a un punto en el tiempo permite restaurar el estado del directorio a un momento exacto anterior a que se produjeran modificaciones no autorizadas o la corrupción de datos.
Restauración de objetos granulares
En ocasiones, puede que necesite recuperar algo menor, como una sola cuenta de usuario. Restaurar un controlador de dominio completo no tiene sentido. La recuperación granular de objetos restaura usuarios, grupos o atributos individuales directamente en instancias activas de Active Directory. Los demás objetos permanecen inalterados.
Historial de Versiones
Disponer de varios puntos de recuperación siempre es útil. Con el historial de versiones, puedes recuperarte de cambios que no se detectaron de inmediato. Además, puedes aislar la configuración modificada y comparar instantáneas históricas con los valores de los objetos en tiempo real para identificar actualizaciones problemáticas.
Cifrado de respaldo
Su base de datos de directorio almacena datos de autenticación confidenciales y hashes de contraseñas. El cifrado de nivel empresarial protege las copias de seguridad almacenadas, tanto en reposo como en tránsito, contra accesos no autorizados.
Registros de auditoria
Numerosas normas de cumplimiento exigen una visibilidad clara de los cambios en el directorio. Los registros de auditoría detallados documentan cada operación de copia de seguridad, solicitud de restauración y acción administrativa para facilitar el cumplimiento normativo.
Copia de seguridad multidominio
Los entornos empresariales suelen abarcar varios dominios y bosques. La compatibilidad con múltiples dominios permite gestionar las rutinas de copia de seguridad en estructuras de directorios complejas desde una única consola.
Rápida recuperación
El tiempo de inactividad impacta directamente en los ingresos de su negocio. Las capacidades de recuperación rápida restauran rápidamente los objetos y servicios críticos, manteniendo los objetivos de tiempo de recuperación (RTO) al mínimo.
Cómo funciona la copia de seguridad y la restauración de Active Directory
Un flujo de trabajo práctico para realizar copias de seguridad y restaurar Active Directory es sencillo. El objetivo es crear puntos de recuperación periódicos y restaurar la versión correcta cuando sea necesario.
La implementación de un proceso eficiente de recuperación de Active Directory implica cinco pasos directos:
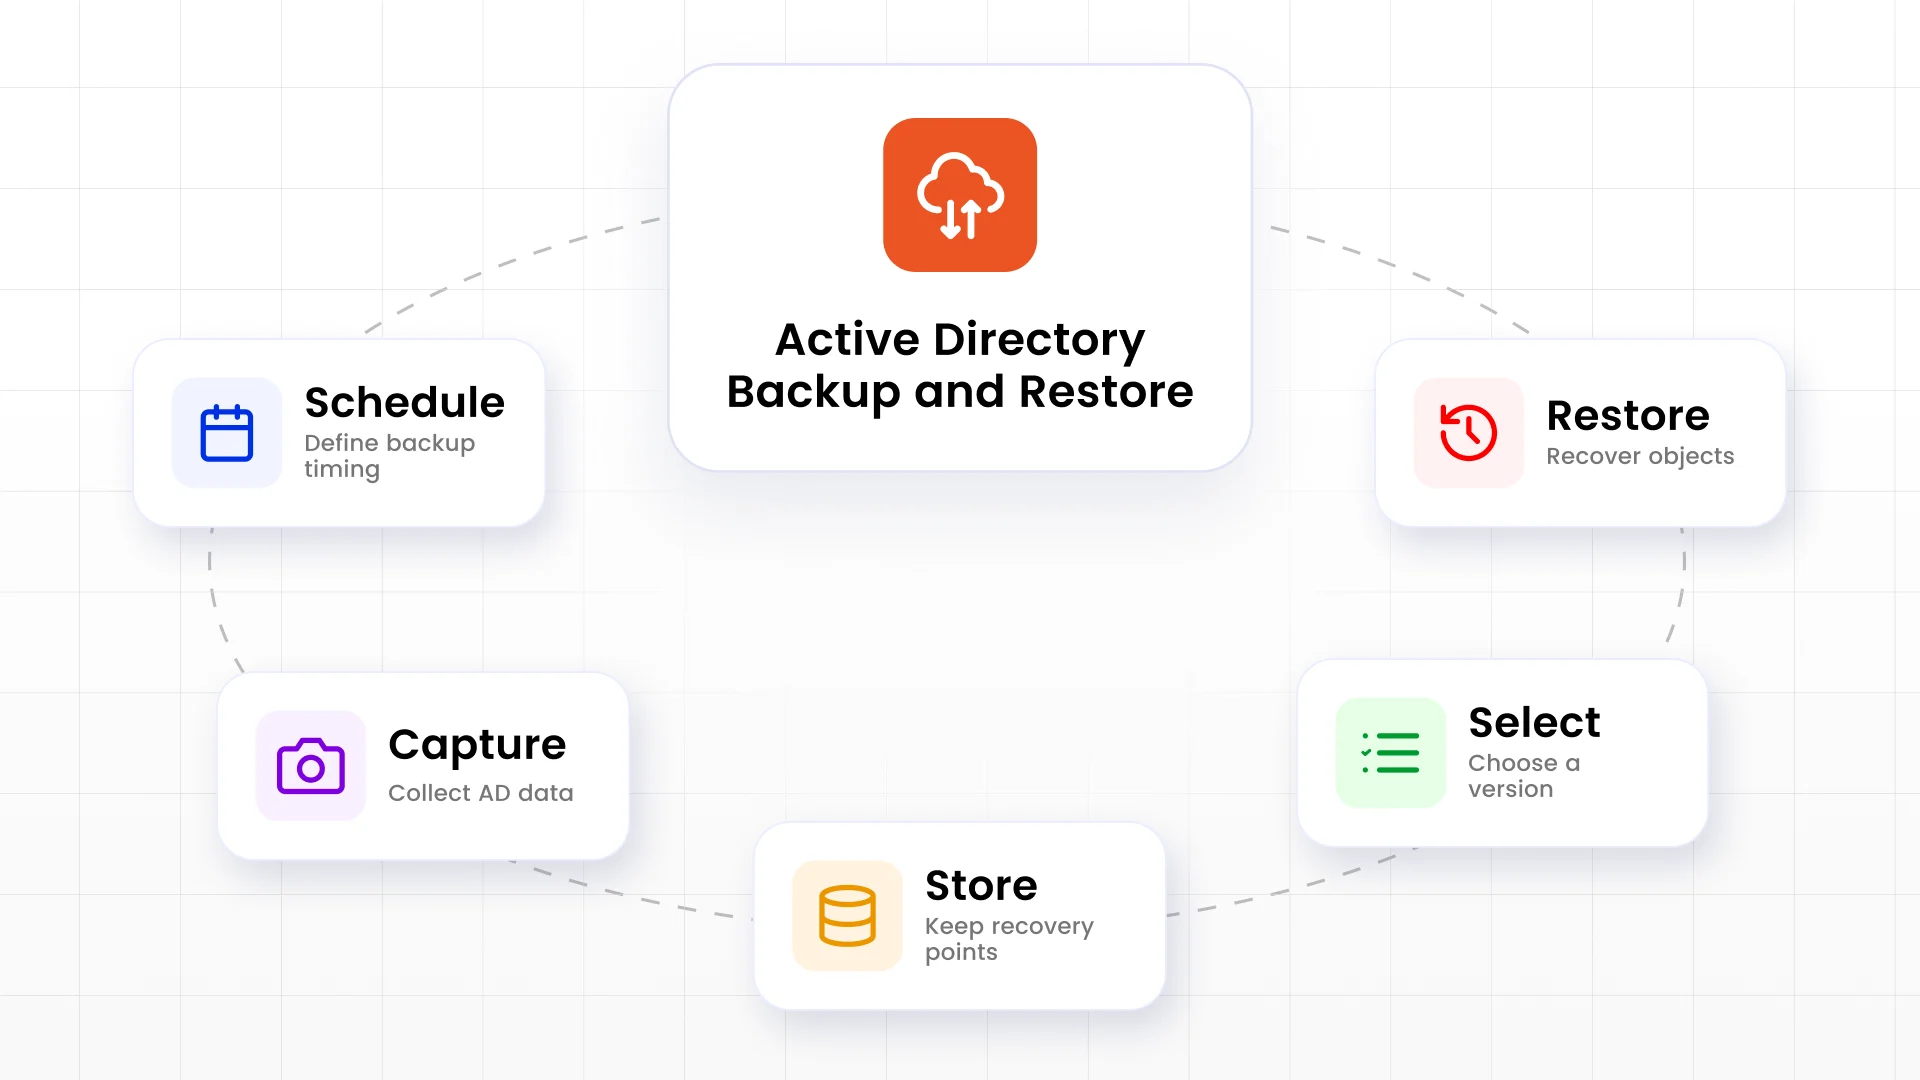
Paso 1: Programar copias de seguridad
Configure políticas de copia de seguridad automatizadas en función de los objetivos de punto de recuperación (RPO) de su organización.
Paso 2: Capturar objetos de Active Directory
Extraiga datos de instantáneas de directorios, componentes de estado del sistema y metadatos de objetos de los controladores de dominio.
Paso 3: Almacenar puntos de recuperación
Guarde los archivos de instantáneas en ubicaciones de copia de seguridad seguras y cifradas para su uso futuro.
Paso 4: Seleccione Restaurar versión
Localice la instantánea más limpia creada justo antes del evento de fallo.
Paso 5: Restaurar
Restaure los objetos que faltan o el estado completo de los directorios directamente en su red activa.
Escenarios comunes de recuperación de Active Directory
La mayoría de las solicitudes de recuperación implican un número reducido de objetos, no una recuperación completa del bosque. Estos son los escenarios que encontrará con mayor frecuencia.
1. Restaurar usuario eliminado
Un administrador de soporte técnico elimina la cuenta equivocada durante una solicitud de baja de usuario. Para restaurar un usuario eliminado en Active Directory, se necesitan herramientas de recuperación granular. La operación de restauración recupera la cuenta, los identificadores de seguridad (SID) originales y las pertenencias a grupos sin necesidad de reiniciar el controlador de dominio.
2. Restaurar grupo eliminado
Se elimina accidentalmente un grupo de seguridad. Los derechos de acceso a través de los servicios conectados se interrumpen inmediatamente. La recuperación de grupo dirigida restaura el objeto de grupo principal junto con todas las asociaciones de miembros originales en un solo paso.
3. Restaurar la unidad organizativa eliminada.
Se elimina una unidad organizativa (OU) que contiene muchos usuarios y equipos. Se eliminan los contenedores principales junto con todos los objetos secundarios que contienen. La recuperación granular del árbol restaura el contenedor de la OU de nivel superior, las OU secundarias anidadas y las cuentas asignadas sin crear registros huérfanos.
4. Restaurar la GPO
Un cambio en la política puede provocar problemas de inicio de sesión o de configuración de seguridad. Esto puede impedir que los usuarios accedan a las estaciones de trabajo corporativas o deshabilitar las funciones de seguridad esenciales. Revertir las GPO dañadas a versiones anteriores restablece la aplicación normal de la política de forma inmediata.
5. Restaurar objeto de equipo
Un dispositivo unido al dominio pierde su cuenta de Active Directory o se elimina accidentalmente. Esto provoca la ruptura de las relaciones de confianza del dominio. Restaurar el objeto de equipo restablece las relaciones de confianza del canal seguro sin obligar a los administradores a volver a unir las máquinas manualmente.
6. Recuperación tras un ataque de ransomware
Si el ransomware compromete o cifra sus controladores de dominio, su entorno de Active Directory puede quedar inaccesible. Puede aislar los servidores infectados, implementar instancias de sistema operativo limpias y restaurar el estado del sistema a un punto específico en el tiempo a partir de copias de seguridad seguras.
Copia de seguridad nativa de Windows frente a herramienta de copia de seguridad de Active Directory
Windows Server incluye herramientas de copia de seguridad integradas, como Copia de seguridad de Windows Server (WSB) y la Papelera de reciclaje de Active Directory. Estas herramientas proporcionan funciones básicas de copia de seguridad y recuperación para diversos entornos.
Una plataforma dedicada a la copia de seguridad y recuperación de Active Directory, como miniOrange AD Backup, va más allá al ofrecer mayor eficiencia, automatización y velocidad para entornos complejos.
| Capacidad | Herramientas nativas de Windows | Copia de seguridad AD de miniOrange |
|---|---|---|
| Programación de respaldo | Programación manual o básica | Totalmente automatizado y basado en políticas. |
| Restauración a nivel de objeto | Limitado (Papelera de reciclaje, período de retención) | Restauración granular de usuarios, grupos, unidades organizativas y directivas de grupo. |
| Recuperación en un momento determinado | No compatible de forma nativa | Sí, elige cualquier punto de recuperación. |
| Se requiere reiniciar para restaurar. | A menudo es necesario para una recuperación completa. | No es necesario para restauraciones granulares. |
| Cifrado de respaldo | Básico / Dependiente del sistema operativo | Cifrado de nivel empresarial en reposo y en tránsito |
| Gestión multidominio | Gestionado por controlador de dominio | Consola única centralizada |
| Velocidad de recuperación | Más lento para la recuperación a gran escala | Optimizado para un RTO rápido |
Buenas prácticas para la copia de seguridad de Active Directory
Implementar una sólida protección de directorio depende de hábitos de gestión disciplinados. Siga estas buenas prácticas estándar para garantizar que su directorio siga siendo recuperable:
Automatizar las copias de seguridad. El problema con las copias de seguridad manuales es que se suelen pasar por alto. Automatizarlas garantiza que siempre disponga de puntos de recuperación recientes. Podrá recuperar los últimos cambios de usuarios, grupos, unidades organizativas (OU) y objetos de directiva de grupo (GPO) cuando lo necesite.
Pruebe sus restauraciones con regularidad. Una copia de seguridad exitosa no garantiza una recuperación exitosa. Restaure periódicamente los objetos de Active Directory en un entorno de prueba para verificar que sus copias de seguridad estén completas y sean utilizables. Las pruebas también ayudan a su equipo a familiarizarse con el proceso de recuperación, como un simulacro, antes de una emergencia real.
Cifra tus copias de seguridad . Tus copias de seguridad contienen información confidencial de identidad y datos de configuración. Si los archivos de copia de seguridad son robados o accedidos por usuarios no autorizados, pueden representar un riesgo para la seguridad. Cifra siempre los datos de copia de seguridad, tanto en reposo como durante la transferencia, para proteger tu entorno de Active Directory.
Mantenga varios puntos de recuperación. Algunos problemas, como un error de configuración o una infección de malware, pueden pasar desapercibidos durante días. Mantener varios puntos de recuperación le permite restaurar Active Directory a un estado limpio anterior al problema, en lugar de restaurar datos comprometidos.
Siga la estrategia de respaldo 3-2-1. Una estrategia de respaldo confiable incluye redundancia. La regla 3-2-1 recomienda:
- Guarda tres copias de tus datos.
- Guárdalos en dos tipos diferentes de almacenamiento.
- Conserve una copia fuera de las instalaciones o en un lugar seguro aparte.
Este enfoque ayuda a proteger sus copias de seguridad contra fallos de hardware, ransomware y desastres que afecten a todo el sistema.
Supervise el estado de las copias de seguridad periódicamente y solucione de inmediato los casos fallidos o incompletos para que su organización nunca se quede sin un punto de recuperación válido. Configure alertas administrativas automáticas para detectar de inmediato los trabajos de copia de seguridad fallidos o incompletos.
¿Por qué elegir miniOrange para la copia de seguridad y restauración de Active Directory?
miniOrange ofrece una plataforma fiable y fácil de usar, diseñada para proteger las estructuras de identidad empresarial. La plataforma simplifica las tareas administrativas diarias a la vez que le brinda un control total sobre los datos de su directorio.
Las copias de seguridad programadas automáticamente de miniOrange le permiten programar copias de seguridad de Active Directory de forma automática, garantizando la creación periódica de puntos de recuperación a medida que cambia su directorio. Esto ayuda a reducir el riesgo de pérdida de datos y elimina las tareas administrativas repetitivas.
Recuperación granular de objetos de Active Directory: No todos los incidentes requieren la restauración de todo el directorio. miniOrange permite la recuperación granular, lo que le permite restaurar solo los objetos afectados por un problema. Ya sea que necesite recuperar un usuario, grupo, unidad organizativa (OU), objeto de equipo u objeto de directiva de grupo (GPO) eliminados, puede restaurar solo lo necesario y minimizar las interrupciones en el resto de su entorno.
Restauración a un punto en el tiempo: A veces, la copia de seguridad más reciente no es la correcta. Si se produjo un cambio de configuración no deseado o un incidente de seguridad días antes, miniOrange le permite elegir un punto de recuperación anterior y restaurar Active Directory a un estado correcto conocido. Esto proporciona mayor flexibilidad durante la recuperación, a la vez que ayuda a reducir el impacto de los errores de configuración y los cambios maliciosos.
Copias de seguridad cifradas y seguras: Su copia de seguridad de Active Directory contendrá información confidencial que debe protegerse. miniOrange protege los datos de la copia de seguridad mediante cifrado, lo que ayuda a salvaguardar sus puntos de recuperación contra el acceso no autorizado.
Recuperación rápida para reducir el tiempo de inactividad. Cuando Active Directory no está disponible, los usuarios pueden perder el acceso a aplicaciones críticas, lo que puede paralizar las operaciones. miniOrange está diseñado para ayudar a los administradores a recuperar rápidamente los objetos de Active Directory afectados, reduciendo el tiempo de inactividad y facilitando la reanudación de las operaciones normales con mayor rapidez.
Consola de administración fácil de usar. Administrar copias de seguridad debería ser sencillo. miniOrange proporciona una interfaz de administración centralizada para programar copias de seguridad, supervisar los puntos de recuperación e iniciar restauraciones, lo que facilita la administración rutinaria de copias de seguridad para los equipos de TI.
Escalable para entornos empresariales. Su entorno de Active Directory crecerá con su organización. miniOrange está diseñado para admitir entornos empresariales, lo que facilita la gestión de copias de seguridad de Active Directory en infraestructuras en crecimiento, manteniendo una protección uniforme.
Conclusión
Active Directory es la base de la autenticación y el acceso en toda su organización. Un solo error puede paralizar sus operaciones si no cuenta con un plan de recuperación confiable.
Una estrategia bien planificada de copia de seguridad y restauración de Active Directory le permite recuperar usuarios, grupos, unidades organizativas, objetos de directiva de grupo y otros objetos críticos del directorio de forma rápida y con mínimas interrupciones. Esto facilita la recuperación tanto ante errores humanos como ante ciberataques.
Si busca una solución fiable de copia de seguridad y recuperación de Active Directory, elija una que combine copias de seguridad automatizadas, recuperación granular, restauraciones a un punto específico en el tiempo y una gestión segura de las copias de seguridad para ayudar a mantener protegido su Active Directory cuando más importa.
Preguntas Frecuentes
¿Qué es una copia de seguridad de Active Directory?
Las copias de seguridad de Active Directory protegen los objetos del directorio y los datos de configuración. Según el método de copia de seguridad, también pueden incluir el estado del sistema y otros componentes necesarios para la recuperación. Esto permite a los administradores restaurar objetos perdidos o recuperar controladores de dominio tras errores operativos, corrupción o fallos de hardware.
¿Cómo restauro Active Directory?
Puede restaurar Active Directory utilizando herramientas nativas como el Modo de restauración de servicios de directorio (DSRM) o una solución especializada como miniOrange. Las herramientas especializadas permiten seleccionar puntos de recuperación de instantáneas específicos y restaurar objetos perdidos o componentes completos del directorio sin desconectar los controladores de dominio.
¿Puedo restaurar un usuario eliminado en Active Directory?
Sí, es posible restaurar usuarios eliminados. Utilizando una solución especializada como miniOrange, puede recuperar cuentas de usuario eliminadas, junto con sus pertenencias a grupos originales, estados de contraseña e identificadores de seguridad (SID), sin necesidad de reiniciar el servidor.
¿Qué debe incluirse en una copia de seguridad de Active Directory?
Una copia de seguridad completa de Active Directory debe incluir el archivo de base de datos NTDS.dit, el contenido de la carpeta SYSVOL, las claves del registro del sistema, los datos del esquema, los objetos de directiva de grupo (GPO) y los metadatos de los objetos.
¿Cuál es la diferencia entre la copia de seguridad del estado del sistema y la copia de seguridad de Active Directory?
Una copia de seguridad del estado del sistema captura los componentes del sistema operativo, los archivos de registro y los datos de arranque junto con los archivos de Active Directory. Una copia de seguridad dedicada de Active Directory se centra directamente en los objetos, las relaciones y los atributos de la base de datos del directorio, lo que permite una recuperación más rápida y granular a nivel de objeto.
¿Con qué frecuencia debo realizar copias de seguridad de Active Directory?
Como mínimo, debe realizar copias de seguridad diarias de Active Directory. En entornos de alto crecimiento con actualizaciones frecuentes de usuarios, grupos y directivas, se recomienda ejecutar copias de seguridad incrementales automatizadas varias veces al día para mantener bajos los objetivos de punto de recuperación (RPO).
¿La Papelera de reciclaje de Active Directory reemplaza las copias de seguridad?
No, la Papelera de reciclaje de Active Directory solo conserva los objetos eliminados durante un período de retención limitado. No puede recuperar directivas de grupo corruptas, esquemas de directorio dañados ni fallos sistémicos de la base de datos causados por ransomware o caídas del servidor. Las copias de seguridad dedicadas siguen siendo esenciales.
¿Cuál es la mejor herramienta de copia de seguridad de Active Directory?
La mejor herramienta de copia de seguridad ofrece programación automatizada, restauración granular de objetos sin reinicios, reversión a un punto en el tiempo y cifrado robusto. miniOrange proporciona una solución escalable con una gestión de consola intuitiva para garantizar la protección continua de la copia de seguridad y la recuperación de Active Directory.
Deja Tu Comentario