
Una empresa mediana intentó gestionar todas sus actualizaciones de AD con un conjunto de scripts de PowerShell. Todo funcionó bien mientras el número de usuarios era pequeño, pero surgieron problemas al superar las mil cuentas. Un script no realizó una actualización de grupo, un usuario deshabilitado permaneció activo dos días más y la corrección de un cambio masivo tardó casi una tarde entera. Nada de esto fue un fallo técnico. Era el límite natural de la creación manual de scripts.
Active Directory necesita consistencia. Cada nueva contratación, cambio de acceso y baja debe ejecutarse siempre de la misma manera. Los scripts rara vez se alinean con las estructuras cambiantes de los equipos, las nuevas aplicaciones y las crecientes necesidades de cumplimiento. Este blog explica por qué cada vez más equipos de TI prefieren herramientas de gestión de AD en lugar de depender de scripts que fallan cuando el entorno crece.
Qué falla cuando confías en scripts manuales para la administración de AD
Al principio, los scripts parecen sencillos. Escribes unas pocas líneas, ejecutas un comando, actualizas un usuario y sigues adelante. El problema empieza cuando estos scripts empiezan a controlar el acceso entre departamentos, aplicaciones y miles de identidades. Pequeños errores se cuelan y permanecen ocultos hasta que algo falla.
El error humano crece con cada nuevo guión
Un parámetro omitido o un atributo incorrecto pueden crear usuarios duplicados, asignaciones de grupo incorrectas o cuentas obsoletas. Los scripts no avisan cuando la lógica queda obsoleta ni cuando un cambio afecta a otra parte del directorio.
Los fallos de script no siempre se muestran claramente
Un script puede detenerse a mitad de camino, omitir un usuario o ignorar una condición de error sin ninguna alerta visible. Los administradores solo detectan el problema cuando alguien informa de un error de inicio de sesión o cuando una comprobación de seguridad detecta la falta de permisos.
La resolución de problemas lleva más tiempo que la tarea en sí
Encontrar la línea exacta en un script que causó la interrupción del permiso puede llevar más tiempo que realizar la actualización manualmente. A medida que la estructura de AD crece, esta sobrecarga se vuelve normal y consume el ancho de banda de TI.
No hay controles integrados de cumplimiento ni registros de auditoría
Los scripts no mantienen registros detallados por defecto. No pueden mostrar cuándo se modificó una cuenta, quién realizó el cambio ni por qué se realizó la actualización. Esto se convierte en un problema cuando las auditorías exigen registros claros.
Por qué los scripts de AD dejan de escalar a medida que crece su entorno
Al principio, los scripts parecen rápidos e inteligentes. Se ejecutan algunos comandos, se corrigen algunos atributos y todo avanza. El problema es que no crecen con el entorno. Una vez que la base de usuarios se expande o la estructura de AD se estructura en capas, los mismos scripts empiezan a ralentizar el proceso.
A medida que su equipo crece, los guiones dependen en gran medida de la persona que los escribió.
Si ese administrador cambia de rol, el resto del equipo se queda con código que no escribió. Incluso una pequeña modificación puede provocar problemas inesperados, y nadie quiere descubrirlo durante un ciclo de incorporación intenso.
Las actualizaciones masivas son otro punto problemático
Lo que antes se ejecutaba en segundos ahora tarda minutos o se bloquea sin motivo aparente. Una actualización masiva de grupo podría omitir un conjunto de usuarios o dejar la mitad de los atributos intactos. Estos retrasos parecen insignificantes hasta que empiezan a ocurrir cada semana.
Las configuraciones de múltiples dominios y múltiples OU generan aún más sobrecarga.
Cada excepción se convierte en una condición más en tu script. Con el tiempo, estas condiciones se acumulan y convierten un script simple en un proceso frágil que solo un administrador comprende.
Y a medida que las reglas de cumplimiento o los flujos de trabajo de aprobación evolucionan, los scripts requieren reescrituras constantes. Las políticas de AD no se mantienen inalteradas durante años, y sus scripts no se mantendrán actualizados a menos que alguien dedique tiempo a reconstruirlos. Esto ralentiza su capacidad para mantenerse al día con las nuevas reglas de acceso o las necesidades de auditoría.
Automatización de AD sin código ni scripts como mejor alternativa
Los equipos suelen empezar con scripts para mayor velocidad, pero esta disminuye a medida que el entorno crece. Las herramientas de automatización de AD sin código ofrecen una solución diferente. Permiten gestionar la incorporación, la baja, las actualizaciones y los permisos sin necesidad de escribir ni mantener scripts.
La mayor ventaja aquí es la consistencia. Un flujo de trabajo se comporta siempre igual. Ya sea que actualices diez o mil cuentas, las reglas son las mismas. Nada se omite y nada depende del administrador que ejecuta el comando.
Aquí es donde brilla la automatización sin código:
- No depende de un único experto en scripts para mantener AD estable.
- Los equipos no técnicos pueden gestionar actualizaciones de rutina a través de pasos guiados.
- Cada acción sigue un camino predefinido, lo que reduce la posibilidad de errores.
- Los flujos de trabajo se mantienen alineados con sus procesos internos incluso a medida que evolucionan.
- Las actualizaciones se realizan en tiempo real sin depurar ni reescribir scripts.
También tiene la libertad de diseñar procesos de varios pasos que reflejen sus flujos de trabajo reales de incorporación o acceso. Puede crear un nuevo empleado, añadirlo a grupos, concederle acceso, asignarle un buzón y registrarlo para auditoría en una secuencia controlada. Sin ediciones. Sin omitir pasos.
La automatización sin scripts cobra aún más valor a medida que su entorno se expande. Pasa de scripts que dependen de una sola persona a flujos de trabajo que cualquier miembro de su equipo puede ejecutar con confianza.
Cómo las herramientas de gestión de AD mejoran la precisión y la seguridad
La precisión y la seguridad en Active Directory dependen de acciones predecibles. Los scripts manuales presentan dificultades en este aspecto, ya que incluso un pequeño error tipográfico o una condición omitida pueden alterar los permisos de forma que pase desapercibida durante semanas. Las herramientas de administración de AD solucionan este problema convirtiendo cada actualización en un paso controlado y rastreable.
Los permisos incorrectos suelen deberse a errores simples: un parámetro faltante, un script copiado que ya no se ajusta a la estructura actual, una actualización masiva que omite silenciosamente un conjunto de usuarios. Estos problemas crean brechas que los atacantes pueden explotar o que los auditores pueden detectar.
Las herramientas de administración de AD reducen estos riesgos al aplicar reglas que no se pueden eludir.
Así es como mejoran la precisión y la seguridad:
- Cada cambio sigue un flujo de trabajo estructurado, por lo que nada depende de la lógica manual.
- Los permisos se aplican según políticas predefinidas, no según decisiones de administrador individuales.
- Las herramientas evitan la proliferación de permisos eliminando el acceso cuando los usuarios cambian de roles o se van.
- Las comprobaciones de validación en tiempo real garantizan que los atributos y grupos se actualicen correctamente.
- Las alertas integradas le notifican cuando algo no coincide con su política de acceso.
La seguridad mejora como resultado natural de un control de acceso más limpio. Con menos actualizaciones manuales y sin scripts impredecibles, se eliminan los riesgos ocultos que suelen pasar desapercibidos en entornos con mucha actividad.
Las herramientas de Active Directory también mejoran la visibilidad. Siempre sabrá quién realizó el cambio, qué actualizó y cuándo se produjo la actualización. Este nivel de claridad es algo que los scripts rara vez proporcionan y que los auditores esperan por defecto.
Preparación para cumplimiento y auditoría, sin trabajo extra
Los equipos de cumplimiento esperan respuestas claras. ¿Quién cambió a este usuario? ¿Cuándo se actualizó este grupo? ¿Por qué esta cuenta aún tiene acceso? Si su entorno de AD depende de scripts, estas preguntas se convierten en largas búsquedas en archivos antiguos, hilos de chat y registros dispersos. Los scripts simplemente no están diseñados para explicarse por sí solos.
Los auditores buscan un registro limpio. Los scripts dejan lagunas. No registran la intención, no capturan el contexto y rara vez muestran el historial completo de un usuario. Cuando algo no cuadra, la responsabilidad de reconstruir la historia de memoria recae en el equipo.
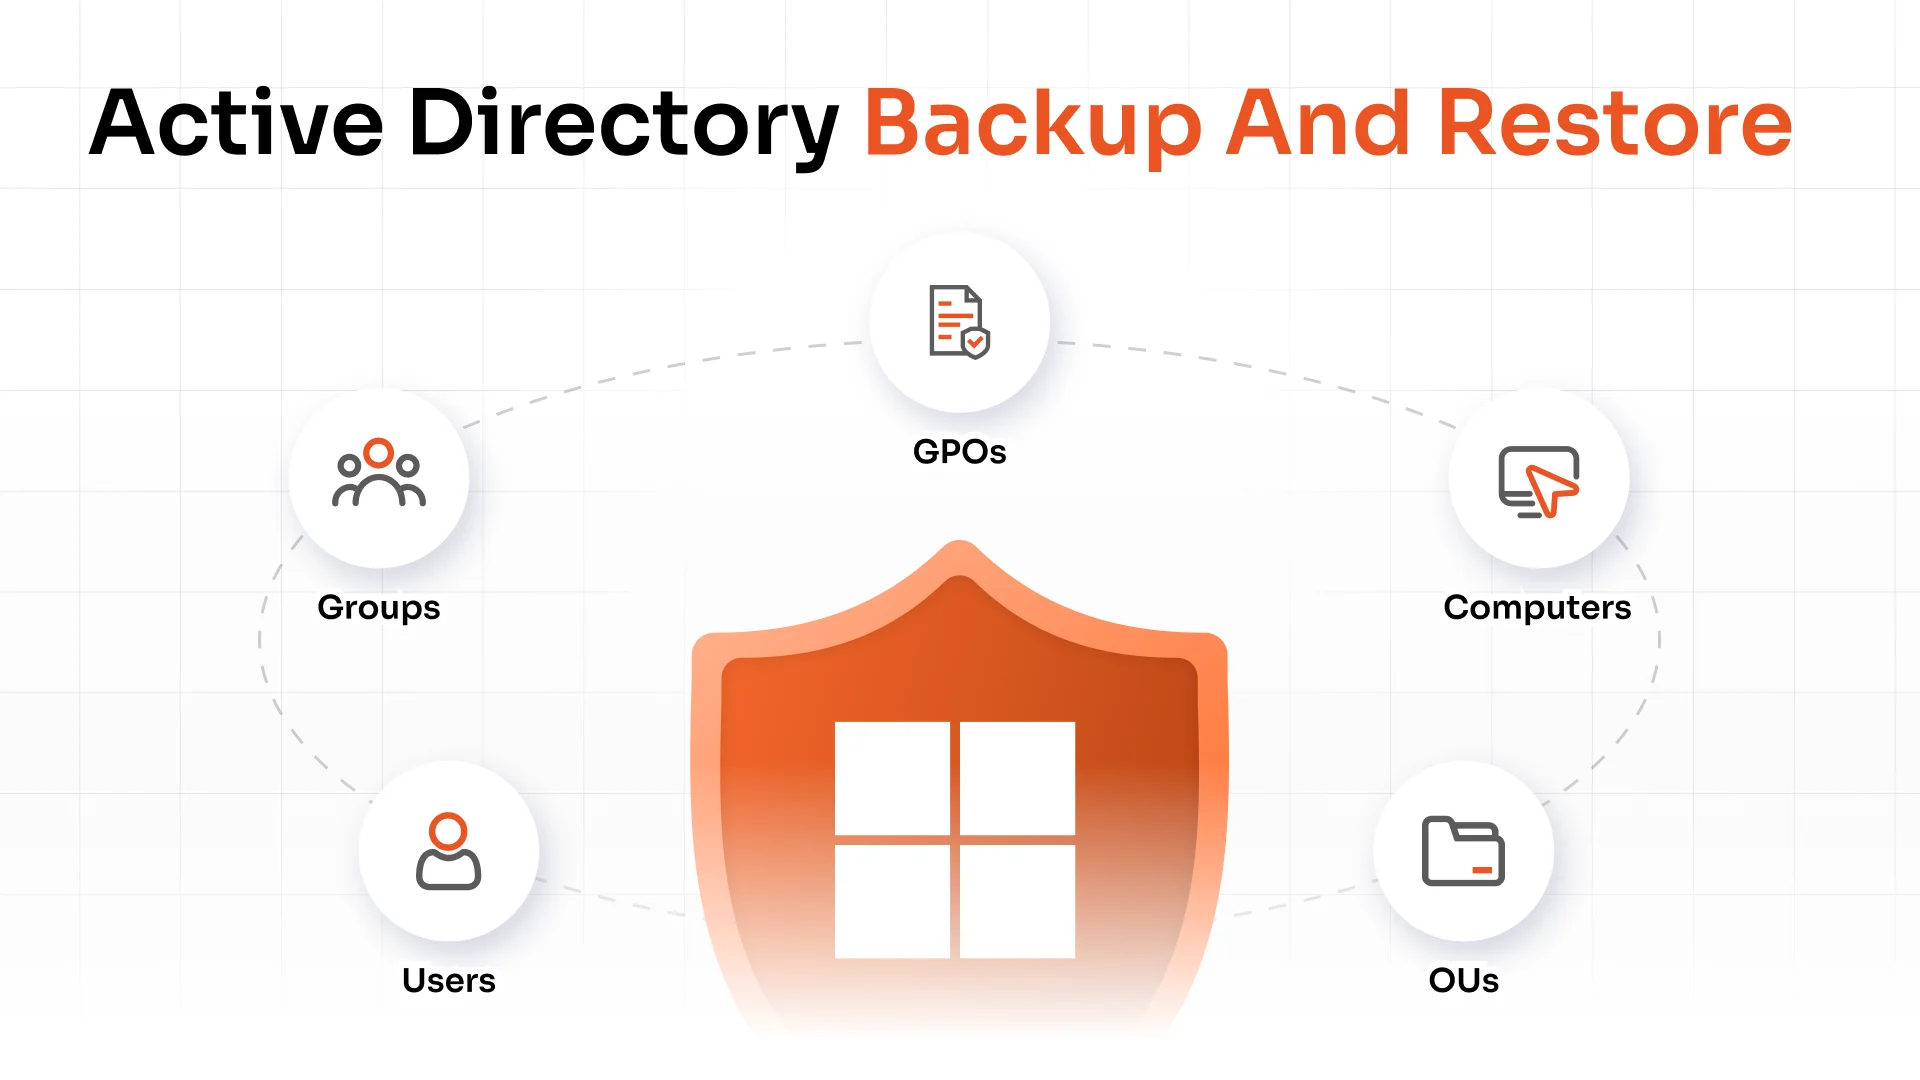
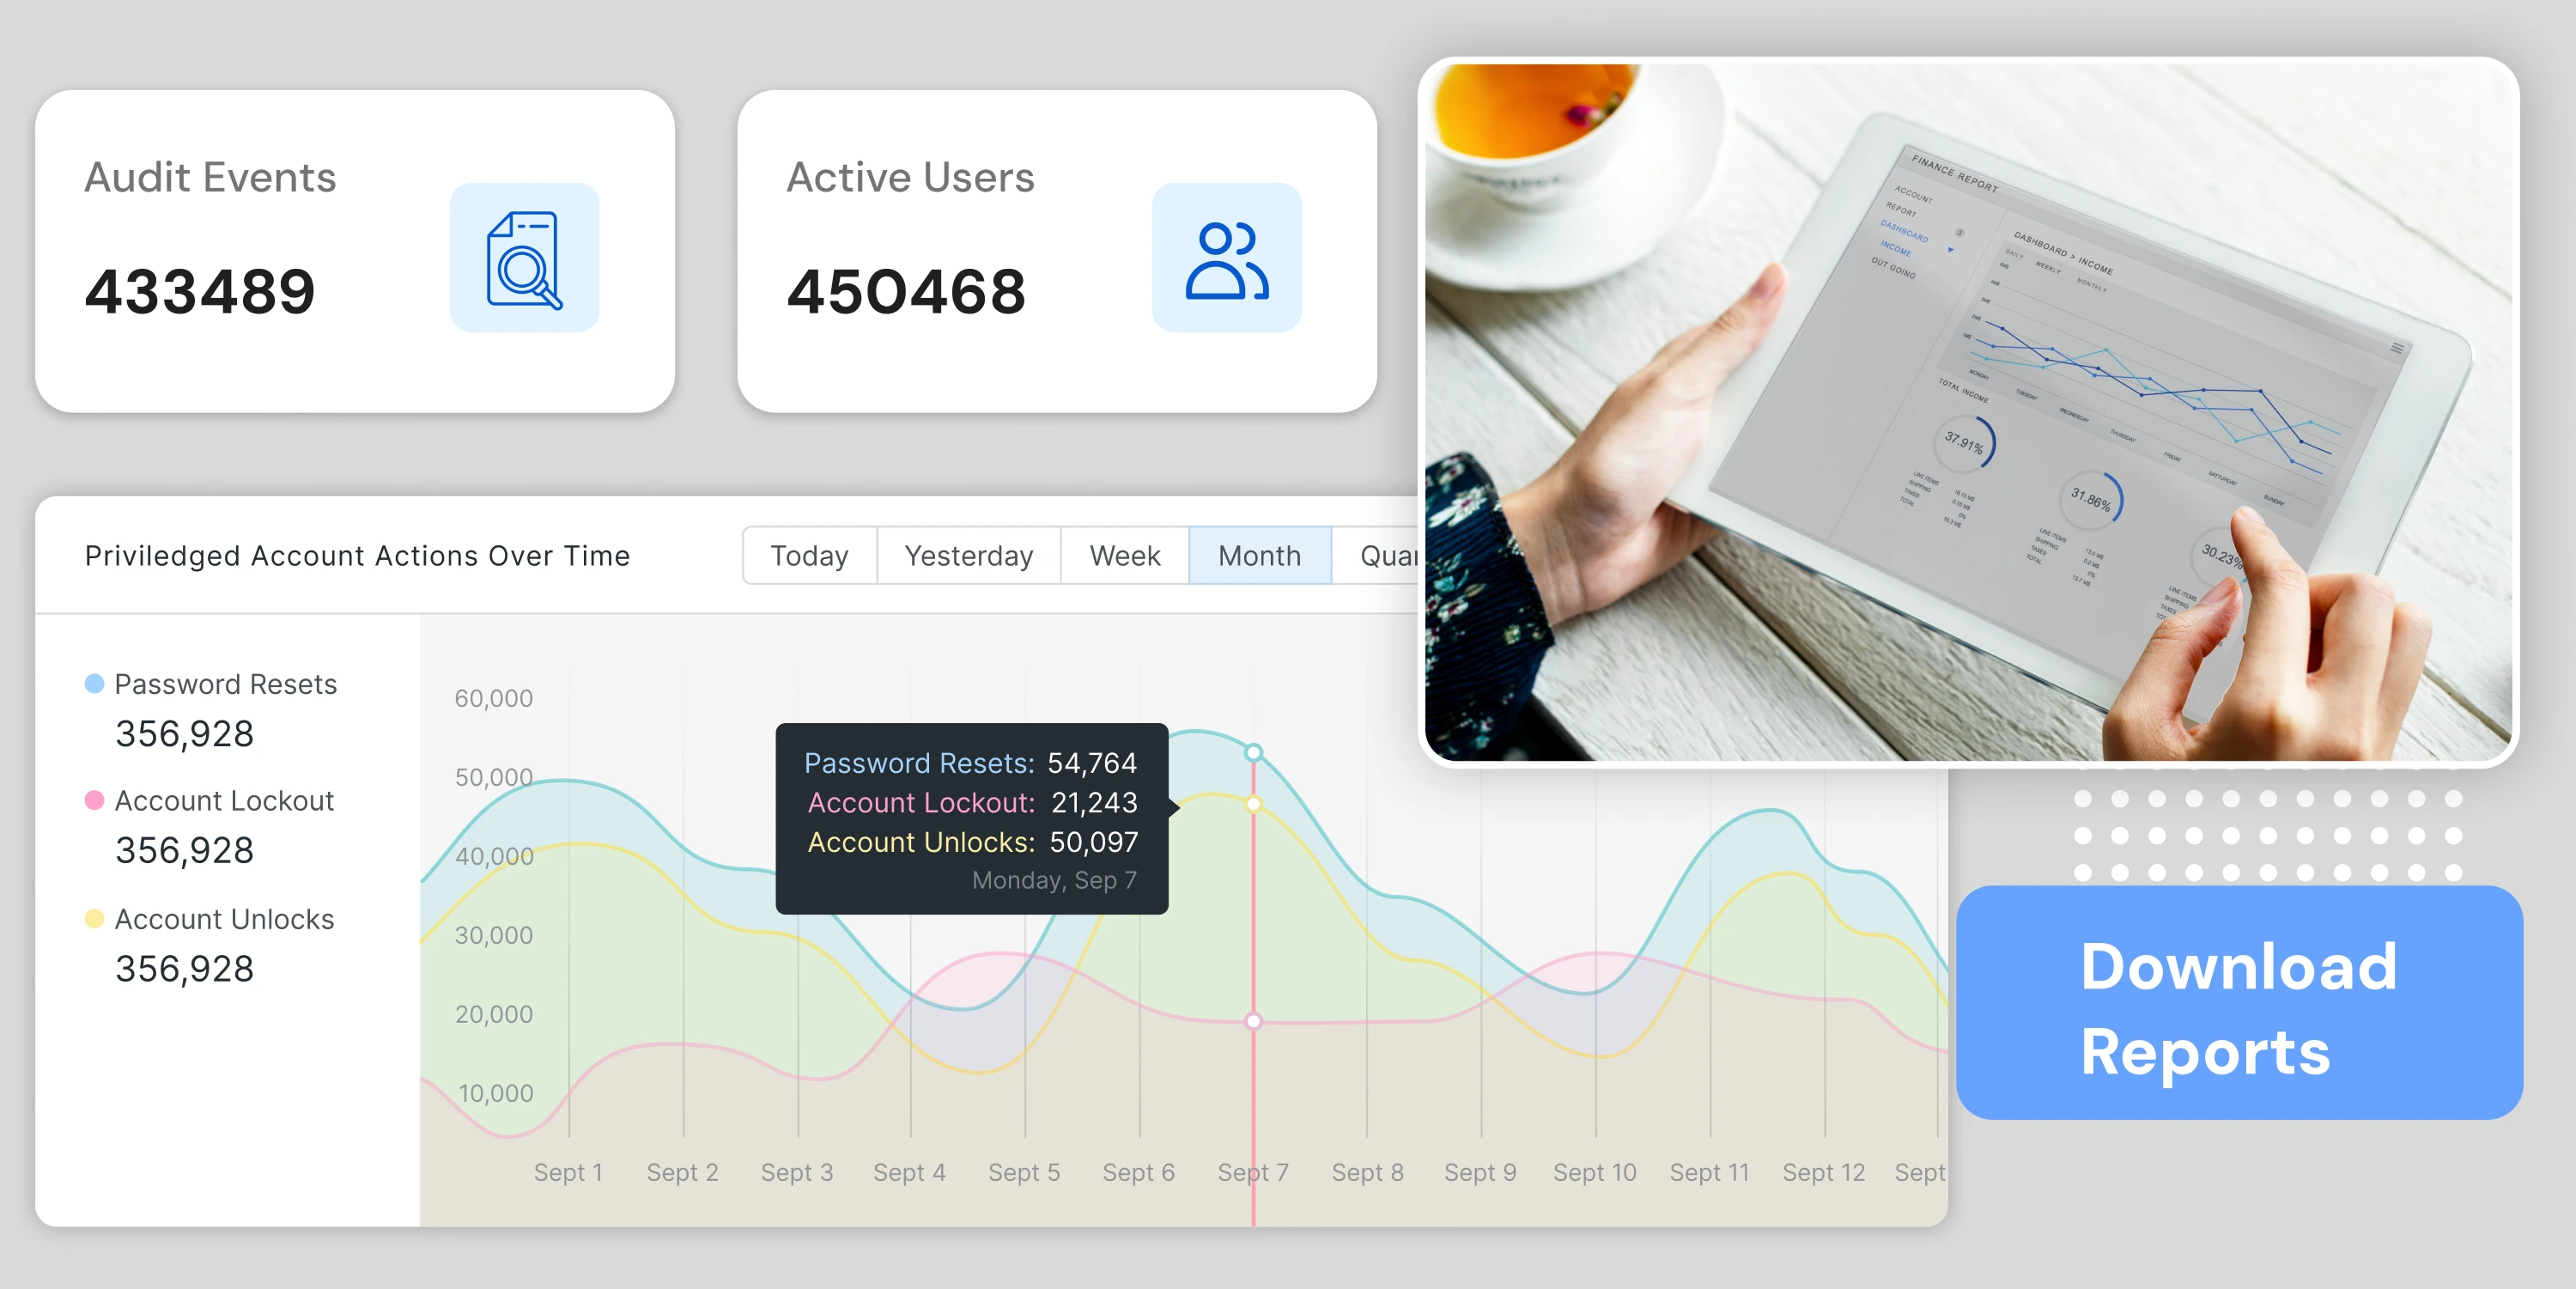
Las herramientas de administración de Active Directory transforman por completo esta experiencia. Registran todo al instante. Cada actualización, aprobación y cambio de rol se registra de forma que resulta fácil consultarlo posteriormente. En lugar de recopilar información manualmente, puede abrir un informe y ver la secuencia completa de eventos.
Para facilitar el cumplimiento, estas herramientas aportan:
- Un cronograma detallado para cada cuenta y grupo
- Registro automático de quién realizó el cambio y qué se modificó
- Políticas que hacen cumplir sus reglas de acceso sin esfuerzo adicional
- Informes que resaltan el riesgo antes de una auditoría
Esto le brinda la confianza para responder preguntas difíciles sin tener que buscar pruebas a toda prisa. Su entorno se mantiene listo para auditorías, sus registros se mantienen limpios y su equipo evita el estrés que suelen conllevar las revisiones de cumplimiento.
Administrar AD híbrido es difícil con scripts
Las configuraciones híbridas de AD parecen fluidas desde fuera, pero cualquiera que trabaje con ellas sabe lo rápido que se complican las cosas. Se trata de identidades que residen en dos lugares a la vez, aplicaciones que esperan datos limpios y ciclos de sincronización que no siempre cooperan. Los scripts pueden gestionar algunas de estas tareas, pero rara vez mantienen todo alineado a medida que el entorno crece.
La identidad híbrida es más difícil de lo que parece
El AD local espera un conjunto de atributos, Azure AD espera otro, y las aplicaciones en la nube dependen de que ambos sistemas se mantengan alineados. Los scripts tienen dificultades en este aspecto porque solo realizan tareas aisladas. No pueden ver el panorama general ni ajustarse cuando cambian las condiciones.
Los pequeños desajustes se convierten en verdaderos problemas
Un puesto de trabajo se actualiza localmente, pero nunca llega a la nube. Un cambio de grupo se sincroniza con horas de retraso. Un script olvida un atributo del que depende una aplicación en la nube. Estos problemas suelen ocurrir durante periodos de inicio de sesión o ciclos de incorporación con mucha actividad.
La complejidad proviene del tiempo, las reglas y las dependencias.
El AD híbrido necesita actualizaciones para avanzar en el orden correcto y en el momento oportuno. Los scripts no lo gestionan bien, especialmente cuando las identidades dependen de múltiples componentes móviles. Considere la frecuencia con la que esto sucede:
- Los atributos de la nube deben actualizarse tan rápido como los locales
- El acceso condicional se interrumpe cuando los datos de identidad están incompletos
- Los cambios de roles deben aparecer en ambos directorios inmediatamente
- Las herramientas de sincronización solo manejan una parte del flujo de trabajo, no el proceso completo
Las herramientas de gestión de AD mantienen ambos mundos alineados
Tratan las identidades locales y en la nube como un solo flujo, no como dos sistemas separados. Las actualizaciones siguen un proceso estructurado y ambos directorios se mantienen consistentes sin necesidad de correcciones manuales ni la repetición de scripts.
La carga de trabajo híbrida se vuelve más fácil de gestionar
Cuando el proceso no depende de una secuencia de comandos perfecta ni de una supervisión constante, su entorno se mantiene estable, sus datos de identidad se mantienen precisos y su equipo pasa menos tiempo reaccionando ante fallas de sincronización.
El costo real de los scripts manuales de AD frente a la automatización
Los scripts manuales suelen parecer rentables. Se escribe un comando, se guarda en una carpeta compartida y se repite cuando se necesita. Pero el verdadero coste aparece más adelante, oculto en retrasos, errores, retrabajo y la necesidad constante de alguien que mantenga esos scripts.
Los guiones nos quitan tiempo para realizar trabajos de alto valor
Cada vez que un administrador se detiene para corregir un script fallido, actualizar una línea de código o rehacer una tarea grupal no realizada, el tiempo sigue corriendo. Estas pequeñas interrupciones se acumulan a lo largo de un mes y se convierten en una carga de trabajo excesiva que nadie planeó.
Los errores generan impacto financiero
Un usuario que conserva el acceso más tiempo del previsto o un equipo que obtiene los permisos incorrectos pueden generar sanciones por incumplimiento o brechas de seguridad. Solucionar estos problemas a posteriori cuesta mucho más que prevenirlos.
Los guiones dependen de conocimientos especializados que no siempre están disponibles
Si solo una o dos personas comprenden la biblioteca de scripts, todo el proceso de gestión de AD depende de ellas. Cuando están ocupadas o no están disponibles, las actualizaciones se ralentizan y las tareas críticas quedan en cola.
La automatización cambia la ecuación
En lugar de dedicar tiempo al mantenimiento de scripts, su equipo puede ejecutar flujos de trabajo que completan las tareas siempre de la misma manera. Las actualizaciones son más rápidas, el acceso se mantiene preciso y el coste total de la gestión de identidades se reduce gracias a un menor esfuerzo manual.
El valor a largo plazo se vuelve más claro a medida que escalas
Cuanto mayor sea tu entorno, más tiempo y dinero ahorrarás al pasar de scripts a flujos de trabajo automatizados . Lo que antes llevaba horas se convierte en una tarea rutinaria. Lo que antes requería supervisión constante se vuelve predecible.
¿Cuándo conviene pasar de los scripts a las herramientas de gestión de AD?
La mayoría de los equipos no reemplazan los scripts desde el primer día. Los cambian cuando las advertencias empiezan a acumularse. El directorio crece, los procesos se multiplican y las excepciones se convierten en la nueva normalidad. Lo que antes parecía un conjunto de comandos práctico se convierte poco a poco en un obstáculo para las operaciones diarias.
✔ Estás creciendo más rápido de lo que tus guiones pueden seguir.
Los nuevos roles, las nuevas aplicaciones y las políticas de acceso actualizadas obligan a editar scripts constantemente. Si su equipo dedica más tiempo a modificar scripts que a gestionar identidades, es señal de que el sistema está superando los métodos manuales.
- Cada nuevo departamento agrega nuevos patrones de acceso
- Cada nueva aplicación SaaS viene con nuevos atributos
- Los procesos cambian más rápido de lo que se pueden reescribir los scripts
✔ El control de acceso se vuelve más difícil de mantener
El privilegio mínimo requiere actualizaciones limpias y consistentes. Los scripts a menudo omiten un paso de eliminación o dejan acceso obsoleto, lo que genera pequeños riesgos que aumentan con el tiempo.
- Las membresías de grupos antiguos permanecen activas por más tiempo del que deberían
- El acceso temporal no se rastrea ni se revoca a tiempo
- Los cambios de roles no actualizan todos los atributos requeridos
✔ La adopción de sistemas híbridos o en la nube está aumentando
Una vez que Azure AD o las aplicaciones en la nube entran en su entorno, los scripts empiezan a perder elementos clave. La identidad híbrida exige una coordinación más estrecha de la que los scripts pueden gestionar.
- Los atributos de la nube se sincronizan según un cronograma diferente al de los locales
- Las reglas de acceso condicional dependen de datos completos y consistentes
- Los permisos específicos de la aplicación necesitan actualizaciones que los scripts a menudo omiten
✔ Los controles de cumplimiento son cada vez más frecuentes
Si las auditorías dan lugar a reuniones largas, registros faltantes o historiales poco claros, significa que sus datos de identidad no se están rastreando lo suficientemente bien.
- Los scripts no registran el contexto ni la intención detrás de los cambios
- Los registros se dispersan entre carpetas y máquinas
- Los informes de auditoría requieren una limpieza manual antes del envío
✔ Tu equipo quiere más tiempo para el trabajo real
Cuando los administradores senior dedican su tiempo a corregir scripts en lugar de mejorar el entorno, la productividad disminuye y los retrasos aumentan.
- Los expertos en scripting se convierten en cuellos de botella
- Las tareas rutinarias esperan hasta que la persona adecuada esté disponible
- Los equipos de soporte dependen demasiado de habilidades especializadas
Cambiar a una herramienta de gestión de AD no es simplemente un cambio tecnológico. Es una mejora en la gestión de identidad, seguridad y crecimiento de su organización. Una vez que la automatización reemplaza las soluciones manuales, todo se vuelve más predecible, más seguro y mucho más fácil de escalar.
Resumen: Por qué las herramientas de administración de AD superan a los scripts
Los scripts ayudaron a muchos equipos a iniciarse en la automatización de Active Directory , pero no están diseñados para el crecimiento a largo plazo. A medida que el entorno se vuelve más complejo, empiezan a notarse las deficiencias. Las actualizaciones se ralentizan, los errores aumentan y mantener todo sincronizado se convierte en un trabajo a tiempo completo.
Las herramientas de administración de Active Directory ofrecen una solución más fiable. Organizan la incorporación de usuarios, los cambios de rol y la gestión de accesos . Eliminan la incertidumbre que generan los scripts manuales y la sustituyen por flujos de trabajo repetibles que funcionan siempre de la misma manera.
Lo que hace la mayor diferencia es la previsibilidad
Sabes exactamente cómo se comportará cada actualización. Los atributos se actualizan a tiempo. Los grupos se mantienen limpios. El acceso se concede y se elimina sin demoras. Nada depende de un solo administrador ni de un conjunto de scripts que requieren modificaciones constantes.
La seguridad mejora naturalmente
Los permisos siguen tu política, no un código obsoleto. El acceso se rastrea, elimina y monitorea en tiempo real. Esto reduce el riesgo y promueve una estructura de identidad más limpia en todo el directorio.
El cumplimiento también se vuelve más fácil
Los auditores esperan un registro claro de cada cambio. Las herramientas lo proporcionan de forma predeterminada, con registros e informes que facilitan la comprensión de su historial de acceso.
Cuanto más crece su organización, más claros se vuelven los beneficios
Los entornos grandes requieren consistencia y control. Las herramientas de administración de AD ofrecen ambas cosas sin la sobrecarga que supone escribir, corregir y mantener scripts.
Conclusión
Los scripts siempre tendrán su lugar, pero depender de ellos para las tareas diarias de AD ralentiza a los equipos a medida que el entorno crece. Los flujos de trabajo de identidad modernos requieren consistencia, registros limpios, actualizaciones más rápidas y menos sorpresas. Por eso, cada vez más organizaciones están migrando a herramientas estructuradas de gestión de AD que eliminan la presión de mantener scripts y ofrecen una forma clara y escalable de gestionar el acceso.
La herramienta de gestión de AD miniOrange está diseñada para equipos que buscan este nivel de control. Reemplaza los scripts manuales con flujos de trabajo guiados, gestiona actualizaciones masivas con precisión y mantiene las identidades locales y en la nube alineadas sin esfuerzo adicional. Obtendrá registros de auditoría limpios, una sólida higiene de acceso y una plataforma que crece con su directorio en lugar de ralentizarlo.
Si desea que su entorno de AD se sienta organizado, predecible y fácil de administrar para su equipo, pasar a una herramienta basada en flujo de trabajo es el paso más inteligente. miniOrange le brinda esa estabilidad desde el primer día, junto con la flexibilidad para manejar todo, desde la incorporación hasta las actualizaciones de roles y las tareas de limpieza, con confianza.
Deja Tu Comentario