
Con un solo clic y una sola contraseña, puedes acceder al instante a todo, desde tus aplicaciones en la nube hasta tus correos electrónicos, y desde tus archivos privados hasta tus herramientas financieras. Olvídate de restablecer contraseñas olvidadas o de usar varias credenciales.
Esto lo ofrece de forma proactiva la solución de ciberseguridad miniOrange Active Directory Single Sign-On (AD SSO).
Las empresas se están optimizando rigurosamente para adaptarse a la creciente transformación digital.
Han trasladado el proceso de autenticación de usuarios de los departamentos de TI a un lugar central en su estrategia ejecutiva, la innovación de sus desarrolladores y sus tácticas de ciberseguridad.
Si usted es un profesional de la ciberseguridad, un líder de alto nivel o un estudiante curioso, comprender AD SSO no solo es útil; es la base para comprender los obstáculos de la gestión de identidad moderna.
¿Qué es el Directorio Activo?
Active Directory (AD) es un repositorio centralizado para almacenar datos confidenciales, como información de usuarios, medios, archivos confidenciales de organizaciones y más.
AD realiza un seguimiento diligente de:
- ¿Dónde has iniciado sesión, como en qué dispositivos?
- ¿Quién eres? Incluye nombres, datos demográficos y direcciones.
- ¿A qué puedes acceder? Permisos de usuario y grupos.
Active Directory está compuesto jerárquicamente, organizando usuarios y dispositivos en dominios, unidades organizativas (OU) y grupos, lo que permite un control centralizado y detallado.
Para el personal de TI, AD automatiza el aprovisionamiento de acceso, simplifica la incorporación y establece políticas. Para el resto de los usuarios, garantiza que tengan el acceso adecuado, desde el director ejecutivo hasta los becarios de verano.
Profundiza en '¿Qué es la autenticación de Active Directory?'
Componentes clave de Active Directory
Active Directory se basa en varios componentes principales que gestionan la identidad y la autenticación en segundo plano.
- Controladores de dominio (DC) autenticar usuarios y aplicar políticas en toda la red.
- Catálogo global Ayuda a localizar usuarios y recursos rápidamente en diferentes dominios.
- LDAP Se utiliza para consultar y administrar datos de directorio.
- Kerberos Gestiona la autenticación segura sin enviar contraseñas a través de la red.
Estos componentes trabajan conjuntamente para que Active Directory sea escalable y seguro.
¿Qué es AD SSO?
Antes de entender qué es el inicio de sesión único (SSO) de Active Directory, veamos brevemente qué es. Básicamente, una solución SSO es una metodología de autenticación que permite a los usuarios acceder a diversos sistemas/redes con un solo nombre de usuario y contraseña.
Active Directory SSO es la solución confiable de Microsoft, donde su cuenta de AD actúa como un pasaporte universal para aplicaciones, tanto en la nube como en las instalaciones locales.
Distinción entre SSO de AD y SSO general
El inicio de sesión único de Active Directory (AD SSO) utiliza exclusivamente el sistema AD, incluyendo la información del usuario, las políticas y los marcos de autenticación, todo ello basado en Active Directory.
El inicio de sesión único general (SSO) utiliza cualquier proveedor de identidad (IdP), como Google Workspace, Apple, AWS u Okta, que abarca los datos de los usuarios para su validación.
Para que la diferencia quede más clara, aquí te mostramos cómo se comparan en la práctica:
| Aspecto | SSO de anuncios | SSO general |
|---|---|---|
| <b></b><b></b> | Centrado en entornos de Active Directory (locales e híbridos). | Funciona con múltiples proveedores de identidad. |
| Flexibilidad del IdP | Limitado a Active Directory | Admite múltiples proveedores de identidad como Google y Okta. |
| Tipo de token | Kerberos, NTLM (en las instalaciones) | SAML, OAuth, OIDC |
| Control administrativo | Centralizado dentro de AD | Distribuido según el proveedor |
En los equipos unidos al dominio, el inicio de sesión único de Active Directory (AD SSO) funciona de forma silenciosa mediante la autenticación integrada de Windows. Una vez que un usuario inicia sesión en su sistema Windows, su identidad ya está verificada en segundo plano, por lo que no verá mensajes de inicio de sesión repetidos al acceder a las aplicaciones internas.
Por ejemplo, una enfermera inicia sesión en Windows a las 8 de la mañana y accede a los sistemas de historia clínica electrónica, al correo electrónico y a las herramientas de programación sin tener que volver a introducir las contraseñas.
Esta experiencia funciona gracias a Kerberos. Cuando el usuario inicia sesión, recibe un Ticket de Concesión de Tickets (TGT), que se reutiliza para solicitar acceso a otros servicios sin tener que volver a introducir las credenciales.
¿Cómo funciona AD SSO?
Veamos cómo AD SSO brinda con éxito ese acceso "con un solo clic".
1. Autenticación de usuario
Cuando un usuario inicia sesión en Windows, sus credenciales se autentican con Active Directory. Los protocolos de autenticación (SAML, Kerberos o NTLM) verifican la identidad sin revelar las contraseñas.
2. Federación
Para las aplicaciones fuera del dominio principal de AD (especialmente las aplicaciones en la nube), la federación cierra la brecha. AD FS (Servicios de Federación de Active Directory) utiliza estándares como SAML 2.0, OpenID Connect y WS-Federation para la comunicación entre las aplicaciones de terceros y AD.
3. Generación de tokens de acceso
Tras iniciar sesión correctamente, AD/AD FS genera un token seguro (por ejemplo, una aserción SAML o un token OAuth). Este token contiene la identidad y los permisos verificados del usuario.
4. Intercambio y validación de tokens
El usuario solicita acceso a una aplicación (por ejemplo, un sistema de gestión de aprendizaje o LMS como Moodle). La aplicación recibe el token, verifica su firma digital y otorga el acceso, sin necesidad de contraseña adicional.
5. Gestión centralizada
Los administradores de TI controlan a qué aplicaciones puede acceder un usuario y cuáles tienen prohibido usar, a través de la conocida interfaz de AD.
Términos técnicos involucrados
- Conexión OpenID: También conocido como OIDC, es un protocolo de autenticación que se basa en el estándar OAuth 2.0 y se utiliza para la verificación de usuarios.
- SAML 2.0: Lenguaje de marcado de aserción de seguridad (SAML), un estándar abierto, utilizado para intercambiar autorización y autenticación de datos entre dominios para SSO.
- Federación WS: El protocolo de federación de servicios web se utiliza para la intermediación de identidad.
- AD FS: Un servicio que permite a los usuarios de AD acceder de forma segura a aplicaciones fuera del dominio.
- Microsoft Entra (Azure AD): Este es el servicio de identidad basado en la nube de Microsoft, que extiende AD a las aplicaciones SaaS.
¿Cuáles son los principales beneficios del inicio de sesión único de Active Directory?
A continuación se ofrece una descripción general de cómo AD SSO es una herramienta útil para las empresas.
1. Mejor experiencia de usuario y fácil acceso
En un entorno de trabajo de ritmo rápido, cada segundo que un usuario pasa intentando recordar, restablecer o volver a ingresar una contraseña es un segundo que no es productivo.
El inicio de sesión único de Active Directory (AD SSO) elimina la falta de productividad al permitir que los usuarios inicien sesión una vez, usando sus credenciales de AD confiables, y accedan fácilmente a todas las aplicaciones aprobadas, ya sea que estén trabajando en la nube, en las instalaciones o de forma remota.
2. La seguridad alcanza nuevas cotas
Las políticas de contraseñas inconsistentes o desactualizadas pueden convertirse en el talón de Aquiles de su empresa. El inicio de sesión único (SSO) de Active Directory centraliza la gestión de contraseñas, de modo que las políticas de seguridad, como el bloqueo de cuentas, la complejidad de las contraseñas y los intervalos de caducidad, se distribuyen uniformemente en todas las aplicaciones conectadas. Esta uniformidad elimina cualquier vulnerabilidad que los atacantes puedan aprovechar.
Cuando ocurre un incidente de seguridad, como una sospecha de violación de credenciales, los sistemas pueden bloquear cuentas en toda la organización en cuestión de segundos, cortando así el acceso a todos los recursos a la vez.
Además, los métodos de autenticación multifactor (MFA) se pueden integrar en el flujo de trabajo de inicio de sesión único (SSO) de Active Directory, validando la identidad del usuario con aspectos como contraseñas de un solo uso (OTP), datos biométricos o claves de seguridad de hardware.
El resultado es un sistema seguro donde obtener acceso no autorizado se vuelve mucho más difícil, incluso para los piratas informáticos que poseen las credenciales de un usuario.
3. Una gran reducción en los gastos generales de TI
Los restablecimientos de contraseñas representan uno de los mayores gastos en recursos del servicio de asistencia técnica de TI. La solución AD SSO minimiza considerablemente estos restablecimientos al reducir la cantidad de contraseñas diferentes que los usuarios deben recordar, mediante restablecimientos de autoservicio que no requieren la intervención de un experto. Este enfoque ahorra costos generales innecesarios de TI.
4. Panel único para la gestión
De este modo, en lugar de gestionar múltiples pestañas o consolas para diversas aplicaciones, los equipos de TI pueden administrar grupos de usuarios, políticas de dispositivos, permisos y requisitos de cumplimiento desde un único panel de control de Active Directory.
Este concepto centralizado aporta coherencia a todas las políticas, ya sea para implementar la autenticación multifactor o de dos factores en las aplicaciones de pago, permitir el acceso temporal a proveedores externos o restringir las direcciones IP de alto riesgo.
Además de esto, también establece un registro de auditoría claro para los equipos de cumplimiento y gobernanza, lo que hace que sea mucho más fácil cumplir con reglas como ISO 27001, SOC 2, HIPAA o GDPR.
5. Nueva aplicación implementada en poco tiempo
Crear una nueva aplicación puede ser una tarea tediosa, ya que implica la generación manual de cuentas y la asignación de roles. Sin embargo, con la solución SSO de AD, es tan sencillo como registrar una nueva aplicación en AD FS o AD. La aplicación se asigna al grupo de usuarios correcto y el sistema se encarga del resto.
Una vez creada una nueva aplicación, todos los usuarios autorizados tienen acceso instantáneo y sin contraseña la próxima vez que inicien sesión. Sin necesidad de restablecer contraseñas, ni de incorporar usuarios en masa, ni de formación adicional.
Para el departamento de TI, esto reduce el tiempo de implementación de meses y semanas a tan solo horas. Para la empresa, significa innovaciones más rápidas, ya que las nuevas herramientas pueden implementarse sin generar fricción ni para los usuarios ni para los administradores.
6. Cumplimiento y preparación para auditorías
Los registros de auditoría resaltan eventos como cambios de contraseña, inicios de sesión de usuarios, modificaciones de membresía de grupos, bloqueos de cuentas y cambios de permisos, ofreciendo una lista completa de quién hizo qué, cuándo y cómo dentro del directorio y los sistemas conectados.
Las auditorías cumplen con los requisitos normativos como GDPR, HIPAA, SOX y PCI-DSS, así como con otras normativas gubernamentales como FISMA y CJIS. Gracias a la información detallada de los registros, las empresas demuestran su responsabilidad y aportan pruebas durante las auditorías de que se aplican las políticas de seguridad y se protege rigurosamente el acceso a los datos confidenciales.
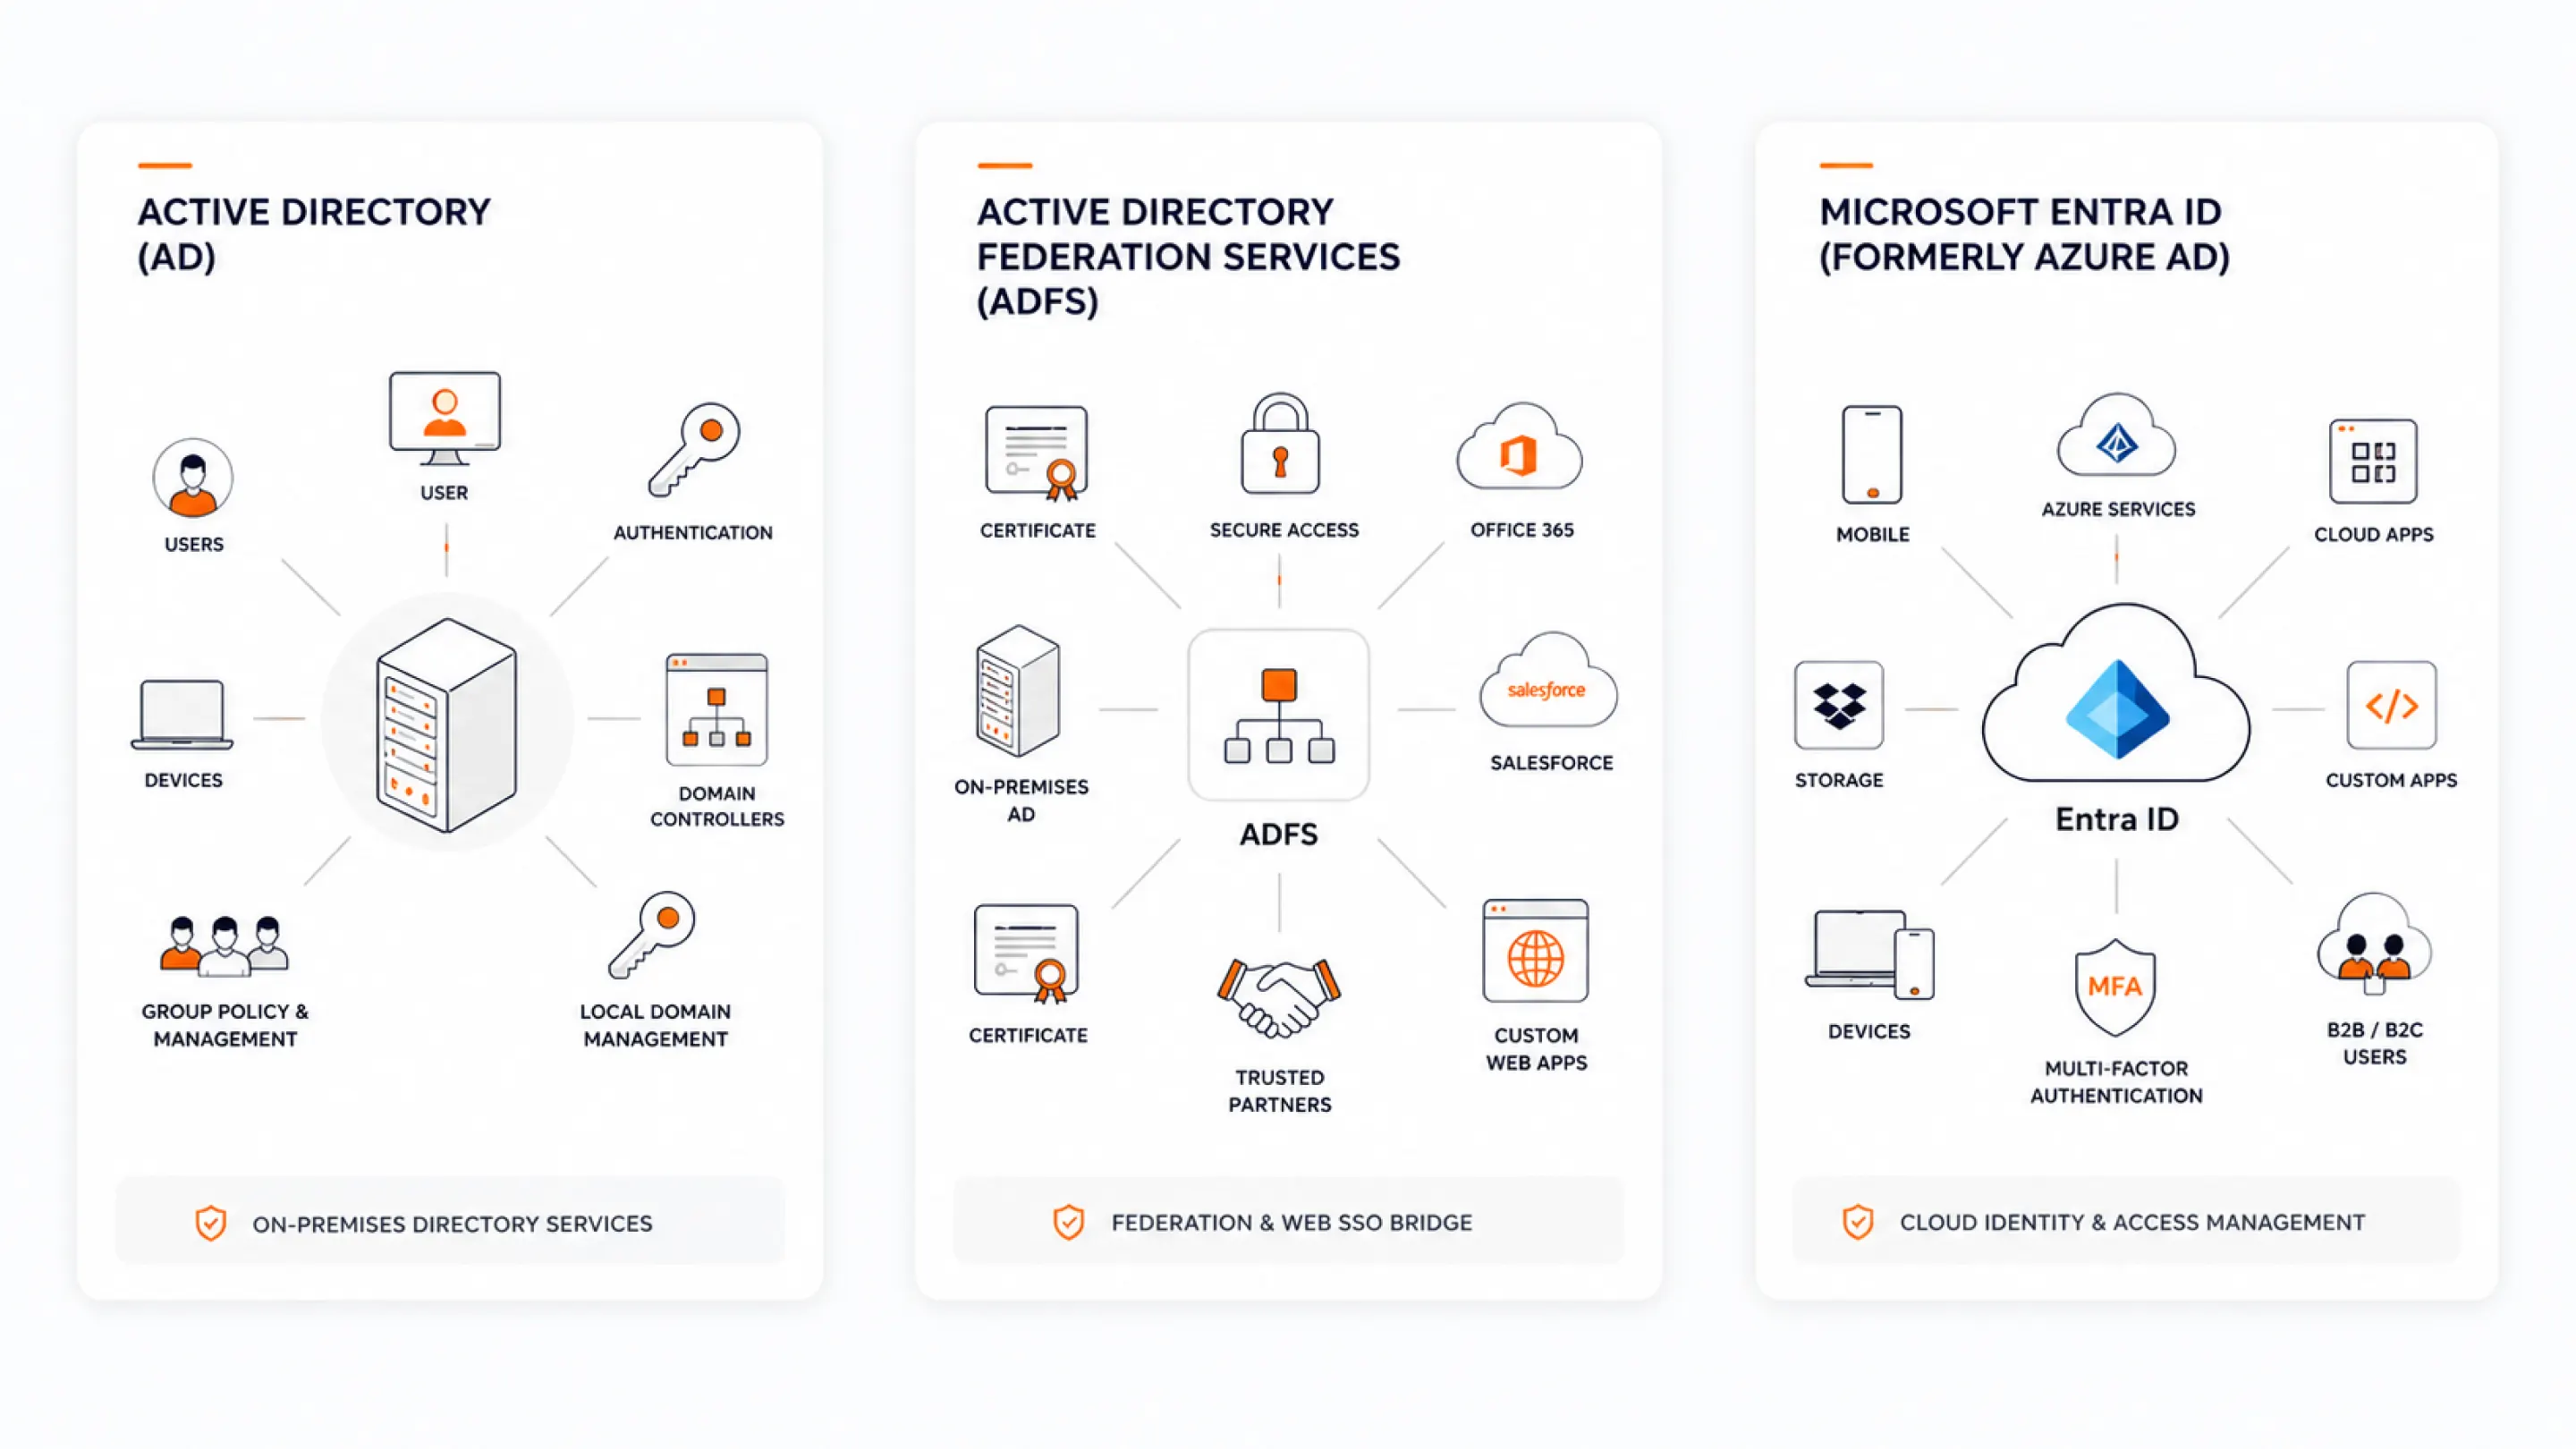
Active Directory vs. ADFS vs. Microsoft Entra ID (Azure AD): Diferencias clave
| Caracteristicas | Active Directory | AD FS | ID de Microsoft Entra (Azure AD) |
|---|---|---|---|
| Rol | Se ocupa del almacén de identidad principal | Principalmente para la puerta de enlace de la federación | Crítico para el agente de identidad en la nube |
| Ubicacion | Soluciones | Soluciones | Basado en la nube |
| Protocolos primarios | LDAP y Kerberos | WS-Federation y SAML | OAuth 2.0, SAML y OIDC |
| Casos de uso | Autenticación de usuarios de red local | SSO de aplicaciones de terceros o en la nube | Dispositivos móviles y SSO de aplicaciones SaaS |
Los Servicios de federación de Active Directory (AD FS) se utilizan a menudo junto con AD SSO para ampliar la autenticación a aplicaciones basadas en la nube que no forman parte del dominio local de Active Directory.
Los proveedores de SSO de terceros (como miniOrange) se integran con AD para ofrecer funciones como:
- Mejor soporte de protocolo
- Inicio de sesión único para múltiples plataformas
- Experiencia de usuario personalizada
- Herramientas de análisis e informes actualizadas
¿Cuáles son los riesgos de seguridad de AD SSO?
Si bien el inicio de sesión único de Active Directory (AD SSO) simplifica el acceso y reduce los riesgos asociados con la reutilización de contraseñas, existen algunos riesgos de seguridad que debe tener en cuenta:
- Punto único de fallo: Si AD se ve comprometido, los atacantes obtienen acceso a todo. Por lo tanto, las copias de seguridad, la monitorización regular y los permisos privilegiados son esenciales.
- Robo de fichas: Los tokens comprometidos podrían reutilizarse para otros servicios y también dejar las sesiones actuales vulnerables a los atacantes, por lo que la validación y la expiración de los tokens son fundamentales.
- Acceso no autorizado a través de la federación: Una federación mal configurada permite el acceso no deseado a aplicaciones de terceros.
- Suplantación de identidad de credenciales: Los ciberdelincuentes pueden atacar las credenciales de AD con métodos de phishing avanzados como whaling, spear phishing, vishing y más.
- Aplicaciones heredadas: Es posible que las aplicaciones más antiguas no admitan los protocolos SSO modernos, lo que crea vulnerabilidades de seguridad.
¿Cómo configurar el inicio de sesión único (SSO) de Active Directory?
Configurar el inicio de sesión único (SSO) de Active Directory no tiene por qué ser complicado, pero sí requiere la secuencia correcta. La mayoría de las implementaciones siguen un flujo estructurado para garantizar que todo funcione correctamente en todos los sistemas y aplicaciones.
1. Configurar los requisitos previos
Comience con un entorno de Active Directory correctamente configurado. Esto incluye controladores de dominio, cuentas de usuario y una configuración de red estable que pueda gestionar las solicitudes de autenticación de forma fiable. También necesita certificados SSL y DNS configurados correctamente, ya que la comunicación segura entre AD, AD FS y las aplicaciones depende de ello. En esta etapa, también es importante garantizar la sincronización horaria entre los servidores, ya que protocolos como Kerberos dependen de ella.
2. Instalar y configurar AD FS
A continuación, instale los Servicios de federación de Active Directory (AD FS), que actúan como puente entre su directorio interno y las aplicaciones externas. Una vez instalados, configure AD FS para que confíe en Active Directory para la autenticación. Esto implica configurar los servicios de federación, definir los puntos de conexión y garantizar la emisión segura de tokens para que las aplicaciones puedan confiar en Active Directory para la verificación de usuarios.
3. Configurar la confianza de la parte que confía
Agregue las aplicaciones para las que desea habilitar el inicio de sesión único (SSO) creando una relación de confianza de parte de confianza en AD FS. Esto define qué aplicaciones pueden confiar en AD FS para autenticar a los usuarios. Durante este paso, se asignan atributos de usuario, como el nombre de usuario o el correo electrónico, y se definen reglas de reclamación que determinan cómo se transmite la información de identidad a la aplicación. Esto garantiza que cada aplicación reciba solo los datos que necesita.
4. Prueba del flujo SSO
Antes de implementarlo en toda la organización, pruebe la configuración con un pequeño grupo de usuarios. Verifique los flujos de inicio de sesión, la generación de tokens, el comportamiento de redireccionamiento y los permisos de acceso en todas las aplicaciones. Este paso ayuda a identificar configuraciones incorrectas, reclamaciones erróneas o problemas de acceso de forma temprana, para que puedan corregirse sin afectar a todos los usuarios.
5. Implementación para los usuarios
Una vez validado todo, extienda el acceso SSO a todos los usuarios o a grupos específicos según sus roles. Asigne aplicaciones, aplique políticas y supervise la adopción. Manténgase al tanto de los registros de autenticación, el rendimiento y el comportamiento de los usuarios para garantizar que todo funcione de manera fluida y segura a gran escala.
Inicio de sesión único (SSO) de Active Directory para trabajo remoto e híbrido.
A medida que el trabajo se expande más allá de las redes de oficina, el inicio de sesión único de Active Directory (AD SSO) se ha adaptado para dar soporte a entornos remotos e híbridos. Ahora, los usuarios acceden a las aplicaciones desde redes domésticas, dispositivos personales y plataformas en la nube.
Dado que el trabajo híbrido se está convirtiendo en la norma, los usuarios esperan un acceso sin interrupciones independientemente de su ubicación. El inicio de sesión único de Active Directory (AD SSO) lo hace posible al tiempo que mantiene los controles de seguridad, lo que lo convierte en una parte fundamental de la gestión de identidades moderna.
Inicio de sesión único (SSO) a través de VPN
En las configuraciones tradicionales, los usuarios remotos se conectan a través de una VPN para acceder a los sistemas internos. Una vez conectados, el inicio de sesión único de Active Directory (AD SSO) funciona de la misma manera que en las instalaciones locales, lo que permite un acceso sin interrupciones a los recursos de la empresa.
Acceso prioritario a la nube
Para aplicaciones basadas en la nube, el inicio de sesión único de Active Directory (AD SSO) funciona mediante federación utilizando protocolos como SAML u OpenID Connect. Los usuarios pueden autenticarse una sola vez y acceder a las herramientas SaaS sin necesidad de una conexión directa a la red corporativa.
Acceso a la red de confianza cero (ZTNA)
Los entornos modernos están evolucionando hacia modelos de Confianza Cero, donde el acceso se verifica continuamente en lugar de depender de la ubicación en la red. El inicio de sesión único de Active Directory (AD SSO) se integra con ZTNA para garantizar que los usuarios se autentiquen en función de su identidad, el estado del dispositivo y las señales de riesgo.
Este enfoque elimina la necesidad de acceso completo a la red, al tiempo que permite un acceso seguro a nivel de aplicación.
¿Cómo miniOrange simplifica el SSO de AD?
miniOrange, pionera en Gestión de identidad y acceso (IAM) soluciones, proporciona integración con Active Directory, lo que permite que SSO funcione tanto para aplicaciones modernas como heredadas.
También optimiza el inicio de sesión único de Active Directory (AD SSO) mediante las herramientas de informes más recientes, integraciones entre bases de datos y complementos para aplicaciones como Salesforce, Slack, Dropbox y otras. Todo esto contribuye a mejorar la experiencia sin comprometer la seguridad.
Ponte en contacto con nosotros para una prueba gratuita.
Conclusión
Active Directory SSO es más que una simple herramienta de seguridad; respalda los lugares de trabajo digitales modernos, escalables y seguros para las empresas.
Para ejecutivos y equipos de TI, armoniza la experiencia del usuario con los estándares de seguridad esenciales. Para desarrolladores, ofrece una base para crear procesos de autenticación seguros.
Invertir en AD SSO y plataformas de ciberseguridad inteligente como miniOrange significa estar a la vanguardia en la carrera por la protección y la productividad.
Si no ha revisado recientemente la estrategia de inicio de sesión único (SSO) de Active Directory de su organización, ahora es el momento. ¡ Póngase en contacto con nosotros hoy mismo!
Preguntas Frecuentes
¿Puedo integrar Active Directory con cualquier base de datos o solución SSO?
Sí, AD SSO admite estándares de federación como SAML y OIDC, lo que lo hace compatible con proveedores de SSO empresariales y de terceros.
¿Qué es el inicio de sesión único de Active Directory Desktop/Windows?
Esto se refiere a que los usuarios se autentican automáticamente contra AD cuando inician sesión en Windows, obteniendo acceso a todos los recursos integrados sin inicios de sesión adicionales.
¿Cuál es la función de AD FS en SSO?
AD FS extiende la autenticación de AD más allá de las aplicaciones locales y actúa como una puerta de enlace segura para aplicaciones web y en la nube que requieren SSO.
¿Cómo puedo proteger AD SSO contra amenazas avanzadas?
Utilice las soluciones de productos MFA, actualice periódicamente las configuraciones de federación/delegación, utilice auditoría y registro, y priorice la capacitación en ciberseguridad.

Deja Tu Comentario