

Empieza así: se incorpora un nuevo empleado y el equipo de TI se pone manos a la obra para crear una cuenta, asignar acceso y configurar permisos. Poco después, empiezan a llegar una avalancha de solicitudes para restablecer contraseñas, cambiar grupos y bloquear cuentas. Al final de la semana, los administradores están gestionando cientos de tareas de identidad pequeñas pero cruciales.
Esa es la realidad cotidiana de los equipos de TI que gestionan sistemas empresariales. Cada cuenta representa un riesgo potencial de seguridad si no se gestiona correctamente, y cada paso manual añade tiempo y complejidad. Active Directory Management pone orden en ese caos. Ofrece a los equipos de TI una forma estructurada de crear, modificar y proteger cuentas de usuario, aplicar políticas y controlar el acceso, todo desde un único lugar.
No se trata sólo de la gestión de usuarios; se trata de control, consistencia y confianza en cómo su organización maneja la identidad.
¿Qué es la gestión de Active Directory?
En esencia, la administración de Active Directory consiste en mantener organizado el entorno de trabajo digital. Es la forma en que los equipos de TI crean, actualizan y controlan todo lo que reside en Active Directory de Microsoft: usuarios, grupos, equipos y directivas.
Considérelo el centro de control del acceso y la identidad de su organización. En lugar de administrar usuarios y permisos manualmente, AD Management le permite establecer reglas, automatizar tareas y supervisar cambios desde un solo lugar.
Con una gestión adecuada, los equipos de TI pueden incorporar rápidamente a nuevos empleados, implementar políticas de contraseñas y acceso, y garantizar que ninguna cuenta inactiva o de riesgo quede desatendida. En resumen, es la base que mantiene la seguridad de su red y la eficiencia de sus operaciones.
¿Por qué es importante la gestión de Active Directory para los equipos de TI?
Active Directory no es solo un directorio de usuarios; es el núcleo de cómo su organización gestiona el acceso, los dispositivos y la seguridad. Para los equipos de TI, gestionarlo eficazmente puede marcar la diferencia entre el control y el caos.
Los directorios mal administrados generan problemas como cuentas duplicadas, contraseñas débiles y permisos inconsistentes. Con el tiempo, estos pequeños problemas se convierten en riesgos importantes que afectan la productividad y el cumplimiento normativo. Por eso, la gestión estructurada de Active Directory es esencial. Ayuda a los equipos de TI a:
- Ahorra tiempo en tareas rutinarias mediante la automatización del restablecimiento de contraseñas, la incorporación y las asignaciones de grupos.
- Mejorar la seguridad Implementando políticas de contraseñas consistentes y controlando permisos.
- Garantizar el cumplimiento con la documentación de acceso adecuada y pistas de auditoría.
- Reducir el error humano Estandarizando cómo se gestionan los usuarios y grupos.
- Mejora la visibilidad en todas las cuentas, dispositivos y políticas dentro de la red.
Cuando la gestión se vuelve proactiva en lugar de reactiva, los equipos de TI pueden centrarse en lo que realmente importa: escalar sistemas, mejorar el tiempo de actividad y fortalecer la postura de seguridad de la organización.
Desafíos comunes en la administración de Active Directory
Active Directory es potente, pero no es fácil de administrar, especialmente cuando la actividad de los usuarios aumenta en diferentes departamentos, dispositivos y entornos híbridos. Los equipos de TI suelen enfrentarse a una larga lista de desafíos que pueden consumir tiempo y aumentar los riesgos de seguridad. Estos son algunos de los más comunes:
- Demasiadas cuentas privilegiadas: El acceso de administrador a menudo se extiende más de lo que debería, lo que aumenta las posibilidades de que se produzcan cambios accidentales o no autorizados.
- Aprovisionamiento manual de usuarios: Crear y actualizar cuentas una por una genera demoras y permisos inconsistentes.
- Fatiga de contraseñas: Las solicitudes de reinicio constantes ralentizan a los equipos de soporte técnico y frustran a los usuarios.
- Falta de visibilidad: Sin una supervisión centralizada, resulta difícil rastrear quién cambió qué y cuándo.
- Presión de cumplimiento: Cumplir con los requisitos de auditoría es difícil cuando los registros y los informes no están estandarizados o no son fácilmente accesibles.
- Complejidad híbrida: La gestión de usuarios en directorios locales y en la nube agrega otra capa de desafíos de mantenimiento y sincronización.
Cada uno de estos problemas añade fricción a las operaciones de TI. Con el tiempo, resultan en un soporte más lento, mayores riesgos de seguridad y mayor carga administrativa, problemas que una gestión eficaz de Active Directory puede solucionar.
¿Cómo ayuda la automatización en la gestión de Active Directory?
La gestión manual de directorios puede ser adecuada para un equipo pequeño, pero a medida que la organización crece, la carga de trabajo aumenta más rápido de lo que el equipo puede gestionar. La automatización transforma tareas repetitivas y propensas a errores en flujos de trabajo ágiles y basados en reglas que ahorran tiempo y mejoran la precisión. Así es como la automatización revoluciona las reglas para los equipos de TI:
- Incorporación y salida más rápidas: Cree, deshabilite o actualice automáticamente cuentas de usuario en función de datos de RR.HH. o del proyecto, lo que garantiza que el acceso esté siempre sincronizado.
- Error humano reducido: Reemplace la entrada manual de datos con plantillas y políticas predefinidas que mantengan la coherencia entre los departamentos.
- Gestión de acceso más inteligente: Asigne permisos de forma dinámica según roles o departamentos, lo que reduce el riesgo de cuentas con privilegios excesivos.
- Manejo proactivo de contraseñas: Establezca recordatorios automáticos y políticas que reduzcan los tickets de restablecimiento de contraseña.
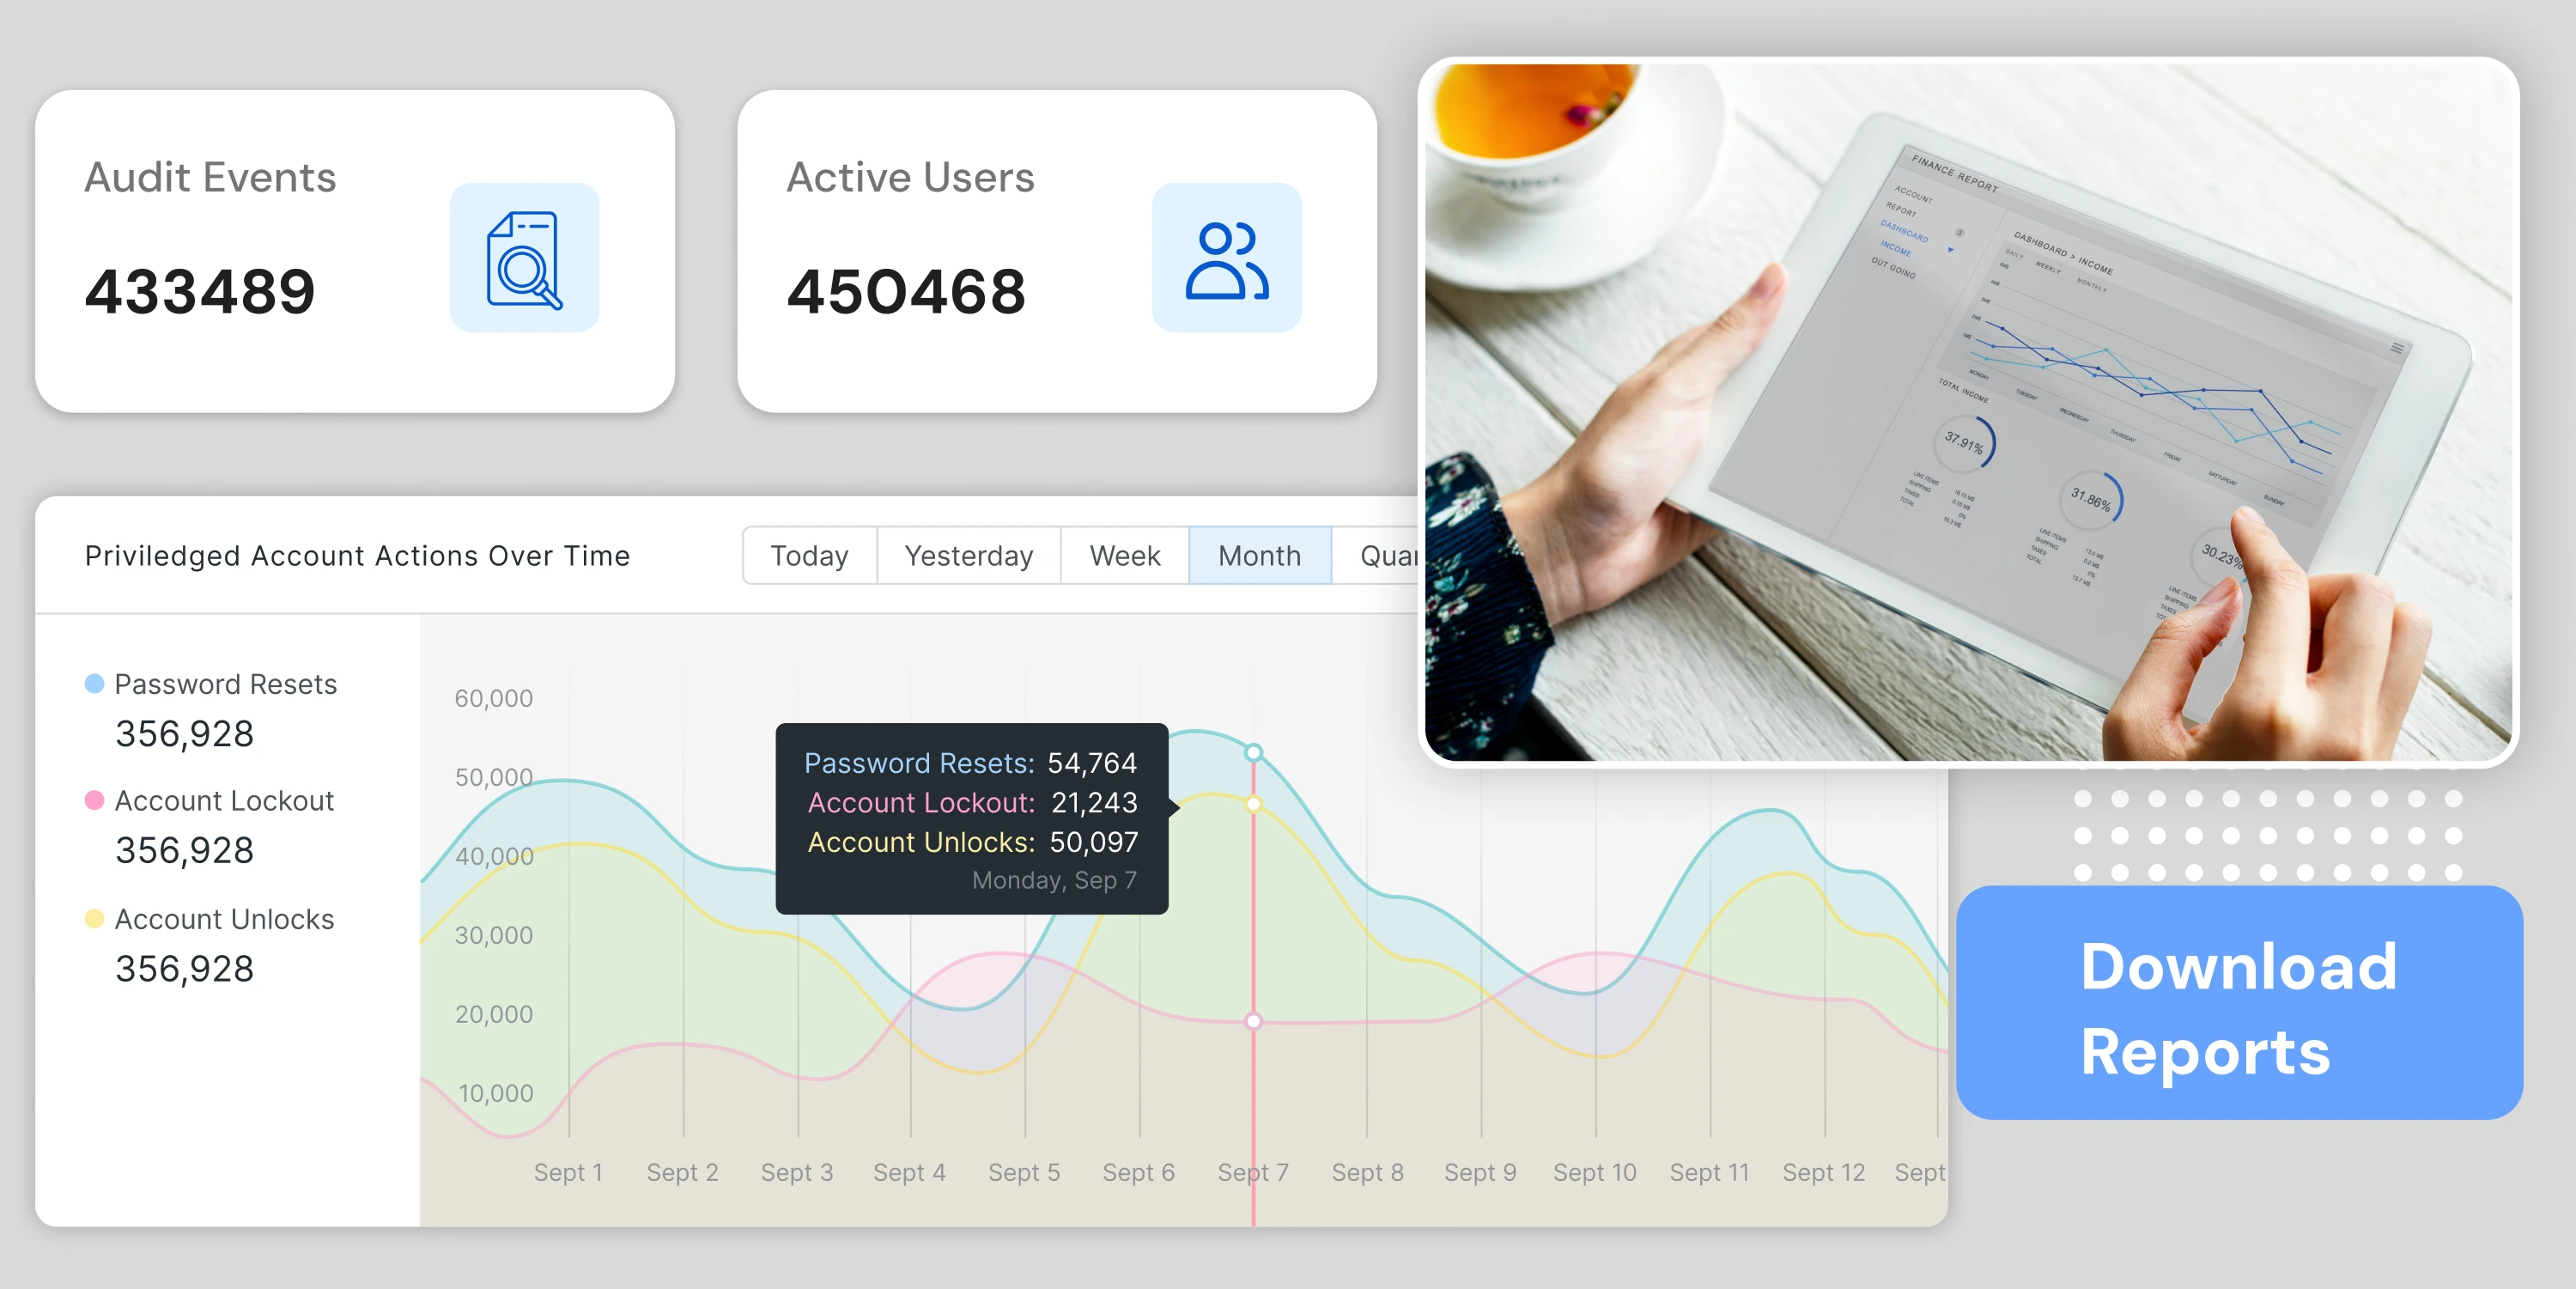
- Visibilidad en tiempo real: Los informes y alertas automatizados ayudan a rastrear cada cambio en usuarios, grupos y unidades organizativas.
Cuando la automatización maneja el trabajo repetitivo, los equipos de TI pueden centrarse en objetivos de mayor valor, como optimizar la infraestructura, mejorar la experiencia del usuario y fortalecer la seguridad.
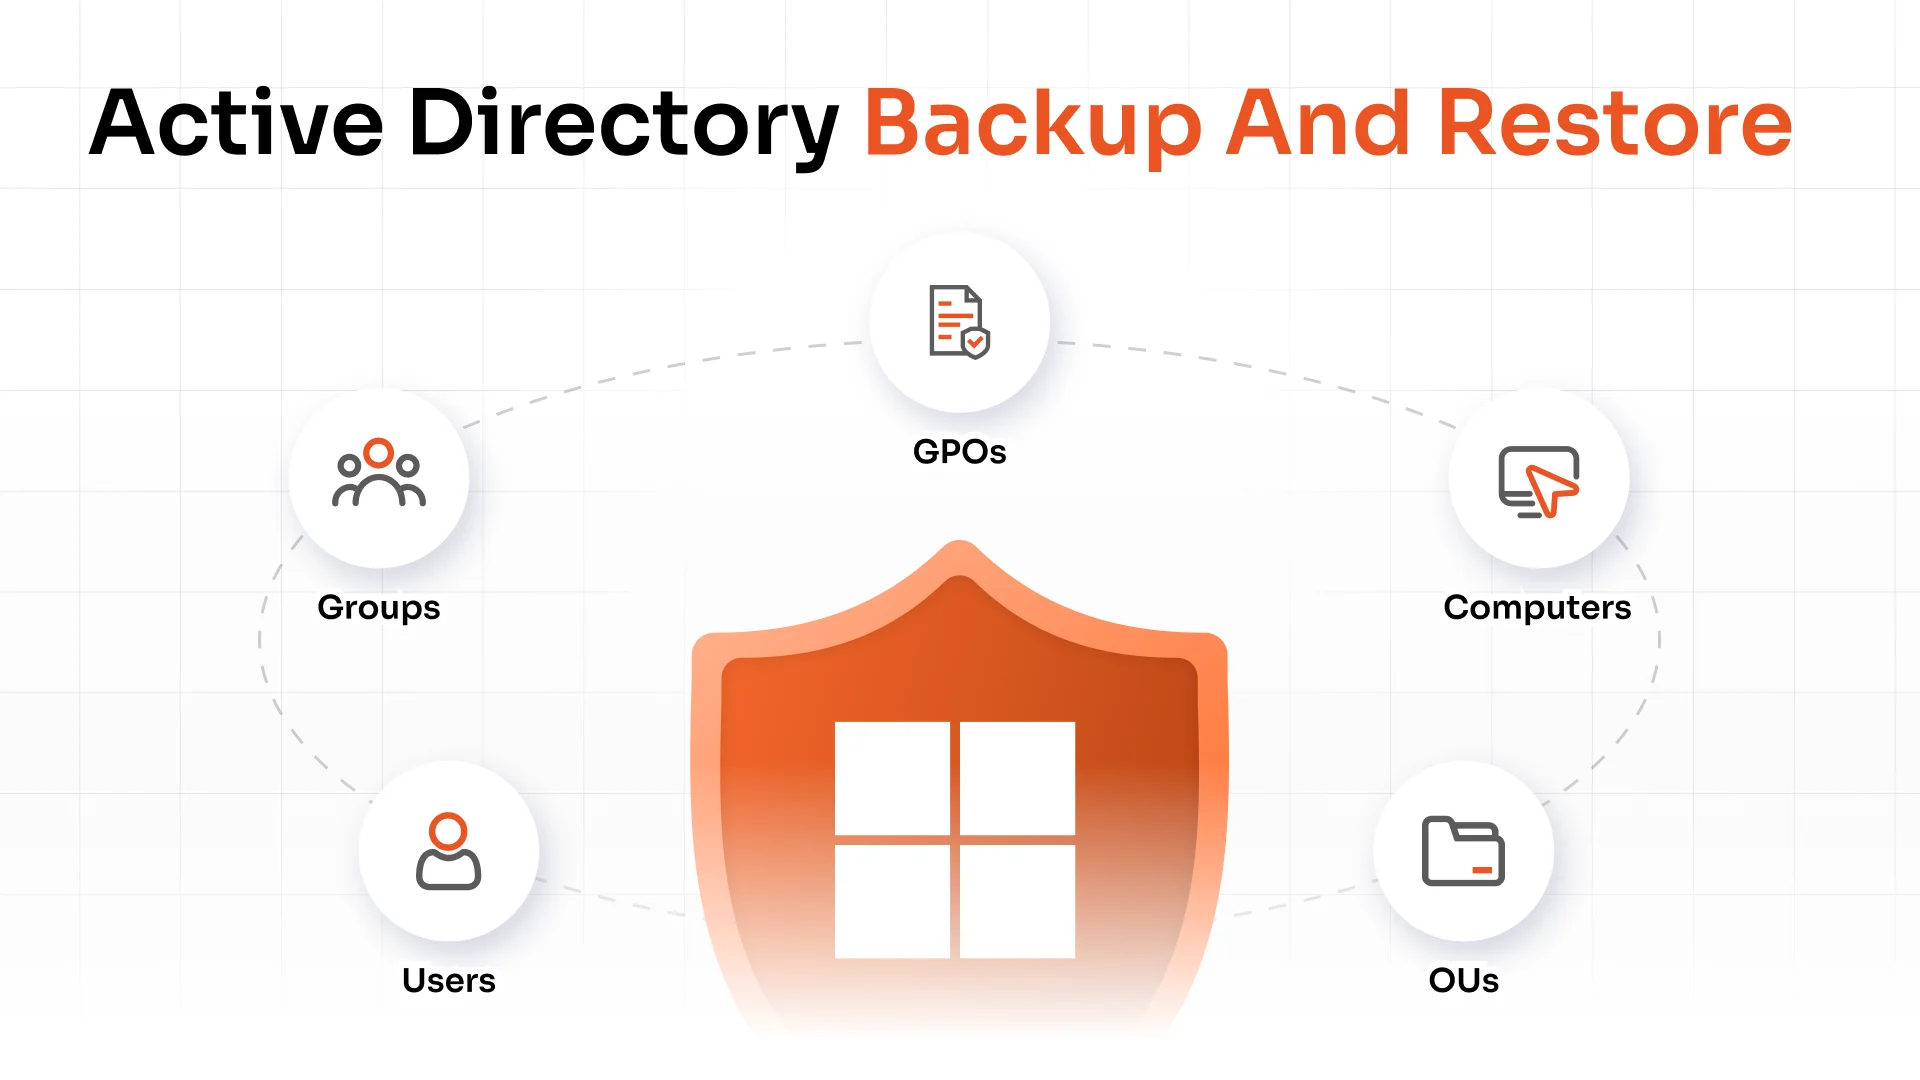
Componentes clave de la gestión de Active Directory
La gestión de Active Directory integra múltiples funciones para ayudar a los equipos de TI a mantener el control, la coherencia y el cumplimiento normativo en toda su red. Estos son los componentes principales que definen un entorno de AD bien gestionado:
- Gestión de objetos de AD:
Cree, modifique o elimine objetos de Active Directory, como usuarios, grupos, equipos y contactos, de forma centralizada. Esto ayuda a mantener la precisión de los datos y ahorra tiempo en las operaciones rutinarias. - Gestión y delegación de acceso a AD:
Asigna permisos con precisión. Los administradores de TI pueden delegar tareas específicas, como restablecer contraseñas o actualizar grupos, al personal de soporte técnico sin ceder el control administrativo total. - Gestión masiva de AD:
Realice acciones como creación de usuarios, modificación o restablecimiento de contraseñas para cientos de cuentas a la vez, lo que reduce el trabajo manual repetitivo y mantiene la consistencia de los procesos. - Flujo de trabajo y automatización de AD:
Cree flujos de trabajo automatizados que gestionen la incorporación, la baja, la caducidad de contraseñas y las revisiones de acceso. La automatización minimiza los errores humanos y mejora el tiempo de respuesta. - Informes de AD:
Genere informes detallados sobre la actividad de los usuarios, el estado de las contraseñas y los cambios en las políticas. Esta información facilita auditorías, comprobaciones de cumplimiento y una mejor visibilidad en todo su entorno de AD. - Gestión de GPO:
Administre y supervise los objetos de política de grupo para aplicar configuraciones de seguridad, configurar dispositivos y mantener un comportamiento consistente del sistema en todos los usuarios y computadoras.
Juntos, estos componentes brindan a los equipos de TI el control y la agilidad que necesitan para administrar entornos de gran escala sin perder visibilidad ni seguridad.
Mejores prácticas para administrar Active Directory
Active Directory funciona mejor cuando se gestiona con estructura y disciplina. Unas sencillas prácticas pueden marcar una gran diferencia en la seguridad, eficiencia y fiabilidad de su entorno. Aquí tiene una breve lista de verificación que todo equipo de TI debería seguir.
- Utilice acceso basado en roles (menor privilegio):
Otorgue a los usuarios solo los permisos que necesitan para realizar sus tareas. Limitar los derechos de administrador reduce el impacto de acciones accidentales o maliciosas. - Automatice las tareas rutinarias:
Automatizar el restablecimiento de contraseñas, incorporación de usuarios y actualizaciones de cuentas. Esto no solo ahorra tiempo, sino que también garantiza la coherencia en todo el directorio. - Programe controles de salud regulares de AD:
Revise las cuentas sin usar, las políticas obsoletas y las estructuras de permisos. Las auditorías periódicas le ayudan a detectar problemas antes de que se conviertan en riesgos. - Supervisar cambios en cuentas y grupos:
Monitorea quién realizó qué cambio y cuándo. Las alertas e informes en tiempo real fortalecen la rendición de cuentas y mejoran el cumplimiento. - Aplicar políticas de contraseñas y MFA:
Combine reglas de contraseña seguras con autenticación multifactor para proteger las cuentas de usuario contra accesos no autorizados.
Seguir estas prácticas recomendadas ayuda a los equipos de TI a mantener Active Directory seguro, actualizado y listo para soportar el crecimiento organizacional sin complejidad innecesaria.
Cómo la administración de Active Directory respalda el cumplimiento y la seguridad
Una seguridad y un cumplimiento normativo sólidos empiezan por saber quién tiene acceso a qué y garantizar que el acceso se mantenga bajo control. La gestión de Active Directory desempeña un papel fundamental para mantener dicha visibilidad y aplicar políticas que cumplan con los estándares regulatorios. Así es como respalda los objetivos de seguridad y cumplimiento normativo:
- Registros listos para auditoría
Cada cambio en AD, desde actualizaciones de contraseñas hasta modificaciones de grupos, se puede rastrear e informar para auditorías internas o externas. - Acceso controlado:
Al asignar permisos a través de roles y políticas definidas, los equipos de TI evitan el acceso no autorizado a sistemas o datos confidenciales. - Politica de ACCION:
Las reglas de contraseña centralizadas, los bloqueos de cuentas y la MFA garantizan estándares de seguridad consistentes para todos los usuarios. - Verificaciones de cumplimiento automatizadas:
Los informes y alertas programados ayudan a detectar cuentas riesgosas o violaciones de políticas de forma temprana. - Alineación regulatoria:
La gestión adecuada de AD es compatible con marcos como ISO 27001, GDPR y SOX al brindar responsabilidad y manejo seguro de la identidad.
Cuando la gestión de AD se convierte en parte del flujo de trabajo de seguridad de su organización, el cumplimiento no es una ocurrencia tardía: se integra a las operaciones diarias.
El futuro de la gestión de Active Directory: más inteligente, automatizada y segura
El futuro de la gestión de Active Directory va más allá de las actualizaciones manuales y las políticas estáticas. A medida que los entornos de TI se vuelven más dinámicos, el enfoque se centra en la automatización, la inteligencia y la monitorización continua. Esto es lo que define la próxima fase de la gestión de AD:
- Información basada en inteligencia artificial
El aprendizaje automático ayudará a los equipos de TI a predecir posibles riesgos de las cuentas, detectar patrones de inicio de sesión inusuales y recomendar acciones proactivas. - Automatización consciente del contexto:
Los flujos de trabajo automatizados se adaptarán según el comportamiento del usuario, el tipo de dispositivo o la ubicación, manteniendo el acceso seguro y flexible. - Adopción de la arquitectura de Confianza Cero:
AD se convertirá en un facilitador clave para las arquitecturas Zero Trust, verificando cada usuario y dispositivo antes de otorgar acceso. - Identidad híbrida unificada:
Los directorios locales y en la nube continuarán fusionándose en una sola capa de administración, lo que permitirá un control centralizado en todos los entornos.
La dirección es clara: una automatización más inteligente y la inteligencia de seguridad definirán cómo las organizaciones gestionan el acceso y la identidad. Para los equipos de TI, esto significa menos esfuerzo manual y más tiempo dedicado a construir sistemas seguros y escalables.
Herramientas miniOrange AD: simplifique y proteja su Active Directory
La gestión de Active Directory debe empoderar a los equipos de TI, no abrumarlos. Las herramientas de miniOrange AD transforman las tareas complejas del directorio en flujos de trabajo sencillos y automatizados, lo que le ayuda a gestionar usuarios, aplicar políticas y mantener la seguridad a gran escala. Con miniOrange, los equipos de TI pueden:
- Automatiza lo que importa
Gestione la incorporación, el restablecimiento de contraseñas y las actualizaciones de cuentas de forma automática, liberando a los administradores del trabajo manual. - Controle el acceso con confianza:
Delegue responsabilidades de forma segura, realice un seguimiento de cada cambio y mantenga una rendición de cuentas clara. - Cumpla con las normas sin esfuerzo:
Genere informes detallados para auditorías, monitoree violaciones de políticas y mantenga estándares de contraseñas consistentes. - Empoderar al servicio de asistencia:
Otorgue acceso limitado al personal de primera línea para gestionar solicitudes comunes sin poner en riesgo los privilegios de todo el sistema.
Las herramientas de miniOrange AD devuelven la estructura, la visibilidad y el control a Active Directory, lo que permite a los equipos de TI dedicar menos tiempo a la resolución de problemas y más tiempo a fortalecer la postura de seguridad de su organización.
Preguntas Frecuentes
¿Qué es la administración de Active Directory y por qué es importante?
La administración de Active Directory es el proceso de controlar usuarios, grupos y accesos dentro del servicio de directorio de Microsoft. Es importante porque ayuda a los equipos de TI a mantener la seguridad, evitar el acceso no autorizado y administrar eficientemente los ciclos de vida de los usuarios.
¿Cómo ayuda la gestión de Active Directory a los equipos de TI?
Reduce el trabajo manual al automatizar tareas repetitivas como restablecimiento de contraseñas y aprovisionamiento de usuarios, al tiempo que mejora la visibilidad, el cumplimiento y la seguridad general en toda la red.
¿Cuáles son las mejores prácticas para administrar Active Directory?
Utilice el acceso con privilegios mínimos, automatice las tareas rutinarias, revise los permisos periódicamente, supervise los cambios e implemente políticas sólidas de contraseñas y autenticación multifactor (MFA).
¿Cómo simplifica la automatización la gestión de Active Directory?
La automatización reemplaza los pasos manuales repetitivos con flujos de trabajo predefinidos, lo que garantiza una ejecución consistente y reduce la posibilidad de error humano.
Deja Tu Comentario