
Administrar el acceso de usuarios, la configuración de seguridad y la configuración del sistema en una red puede descontrolarse rápidamente, especialmente en organizaciones en crecimiento. Por eso, la mayoría de los entornos Windows dependen de la directiva de grupo de Active Directory para mantener la coherencia y el control.
La directiva de grupo permite a los administradores de TI definir reglas y configuraciones que se aplican uniformemente a todos los usuarios y dispositivos, desde políticas de contraseñas hasta configuraciones de escritorio, sin necesidad de configurar cada equipo individualmente. No se trata solo de ahorrar tiempo, sino de reducir errores y mejorar la seguridad.
En este blog, analizaremos:
- ¿Qué es la política de grupo?
- Por qué es importante para la seguridad y la gestión
- Cómo configurar y administrar políticas en Active Directory
- Casos de uso comunes y desafíos
Analicemos cómo funcionan las GPO de Active Directory y por qué siguen siendo esenciales en 2025.
Los beneficios de la directiva de grupo en Active Directory
La directiva de grupo es una de las características principales que convierten a Active Directory en una herramienta eficaz para la gestión de TI empresarial. Ofrece a los administradores la posibilidad de aplicar reglas, configurar el comportamiento del sistema y aplicar configuraciones coherentes a todos los usuarios y equipos de un dominio, sin tener que intervenir en cada equipo individualmente.
He aquí por qué la directiva de grupo es beneficiosa para organizaciones de todos los tamaños:
1. Control centralizado
Con la directiva de grupo, puede administrar todo, desde los fondos de escritorio hasta las políticas de instalación de software, desde una única consola. Este control centralizado reduce el trabajo manual y el riesgo de errores de configuración.
2. Aplicación de la seguridad
A La encuesta ESG de 2024 descubrió que el 80% de los profesionales de TI Considere las configuraciones incorrectas como el principal riesgo de seguridad en AD, que a menudo provienen de GPO obsoletos o no administrados.
Políticas como la complejidad de contraseñas, los permisos de usuario y los bloqueos de cuentas ayudan a reducir las superficies de ataque y a hacer cumplir las normativas.
3. Configuración estandarizada
La política de grupo garantiza que todos los usuarios y sistemas sigan una configuración coherente, lo que facilita la incorporación de nuevos empleados, la resolución de problemas y el mantenimiento de los estándares de TI en todos los departamentos o ubicaciones.
4. Administración simplificada
En lugar de configurar ajustes en cada punto final, los administradores de TI pueden aplicar cambios a nivel de dominio, sitio o unidad organizativa (OU), y esos cambios surten efecto automáticamente en todos los sistemas afectados.
5. Escalable para todas las organizaciones
Ya sea un equipo de 50 personas o una empresa de 5,000 usuarios, la directiva de grupo escala eficientemente. Las empresas más pequeñas se benefician del ahorro de tiempo, mientras que las organizaciones más grandes obtienen mayor control y consistencia.
¿Qué es la política de grupo en Active Directory?
La directiva de grupo es una función integrada en Microsoft Windows que permite a los administradores definir reglas y configuraciones para usuarios y equipos dentro de un entorno de Active Directory (AD). Ayuda a estandarizar configuraciones, aplicar medidas de seguridad y automatizar la administración del sistema, todo desde una ubicación centralizada.
Funcionalidades principales de la directiva de grupo
En esencia, la directiva de grupo permite:
- Control sobre la configuración del entorno del usuario, como el diseño del escritorio, las opciones del menú Inicio y las asignaciones de unidades
- Aplicación de normas de seguridad, como umbrales de bloqueo de cuentas o uso restringido de software
- Automatización de tareas como la implementación de software y la ejecución de scripts durante el inicio y cierre de sesión
Cómo funciona la directiva de grupo con Active Directory
La directiva de grupo está estrechamente integrada con Active Directory. Cuando un usuario inicia sesión o se inicia un equipo, el sistema busca en Active Directory objetos de directiva de grupo (GPO) aplicables vinculados a ese dominio, sitio o unidad organizativa (OU). Estos GPO se aplican en un orden específico para determinar el comportamiento del sistema.
Esta conexión entre la Política de grupo y Active Directory garantiza que las reglas se apliquen de manera consistente en toda la organización, incluso cuando los usuarios cambian de dispositivo o inician sesión desde diferentes ubicaciones.
Componentes clave de la política de grupo
- Objeto de directiva de grupo (GPO): Un contenedor que contiene la configuración de políticas. Cada GPO puede contener cientos de reglas individuales para usuarios y equipos.
- Políticas: Configuraciones definidas dentro de una GPO, como políticas de contraseñas, restricciones de escritorio o reglas de software.
- Alcance de la gestión: Los GPO se pueden vincular a dominios, unidades organizativas o sitios y determinar qué usuarios o computadoras reciben la política.
- Consola de administración de políticas de grupo (GPMC): Una herramienta utilizada para crear, modificar y administrar GPO.
En conjunto, estos componentes permiten a los equipos de TI administrar de manera eficiente grandes redes al tiempo que garantizan el cumplimiento de las políticas y reducen los errores manuales.
Propósito y usos de la política de grupo
La directiva de grupo no es solo una función práctica, sino un componente fundamental de la administración de sistemas en redes basadas en Windows. Ayuda a las organizaciones a reforzar la seguridad, controlar los entornos de usuario, administrar software y optimizar las tareas administrativas.
A continuación se muestran algunos de los usos clave de la directiva de grupo en entornos de Active Directory:
1. Aplicación de la seguridad
- Aplicar políticas de contraseñas, como longitud mínima, complejidad y caducidad.
- Establecer políticas de bloqueo de cuentas para evitar ataques de fuerza bruta
- Restringir el acceso de los usuarios al Panel de control, Administrador de tareas, puertos USB, etc.
2. Configuración del usuario y del ordenador
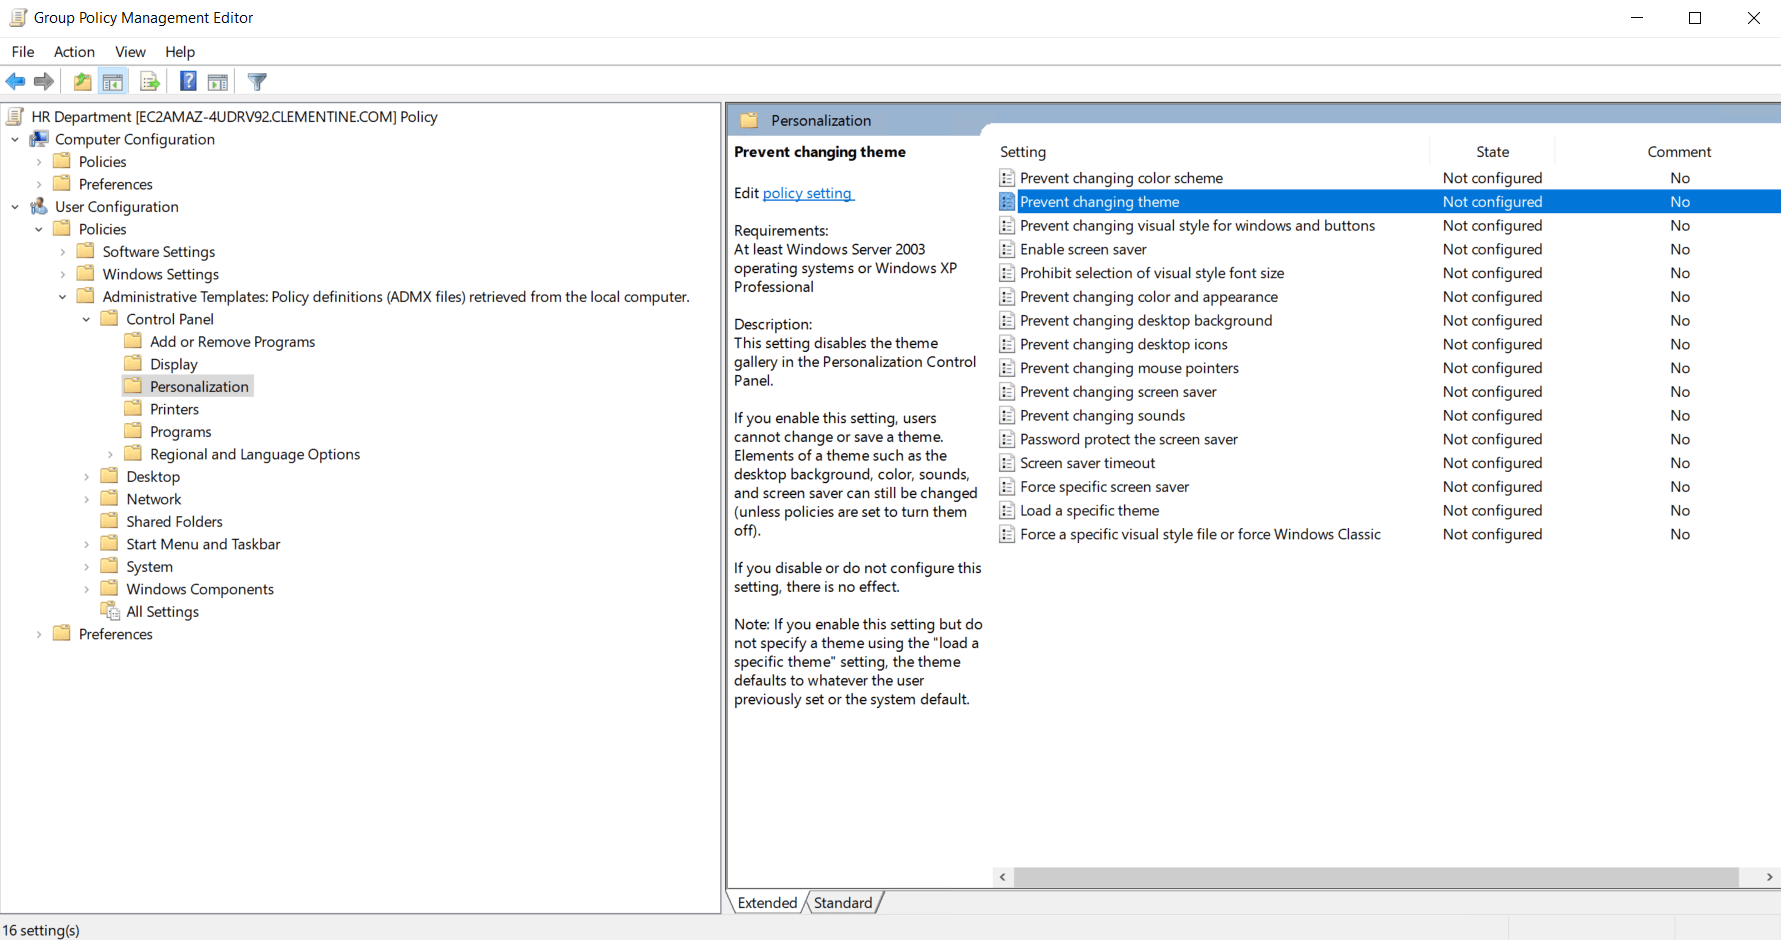
- Controlar los fondos de escritorio, los diseños del menú Inicio y los protectores de pantalla
- Definir variables de entorno y configuraciones de energía
- Ocultar o deshabilitar unidades del sistema para grupos de usuarios específicos
3. Implementación de software y gestión de parches
- Implementar aplicaciones de forma silenciosa en los dispositivos de los usuarios
- Implementar actualizaciones o parches sin intervención manual
4. Asignación de unidades y gestión de impresoras
- Asigne automáticamente unidades de red y asigne impresoras predeterminadas según los roles de usuario o departamentos
5. Redirección de carpetas
- Redirigir carpetas como Documentos o Escritorio a una ubicación de red para facilitar la copia de seguridad y la accesibilidad
6. Configuración de los servicios de Escritorio remoto
- Administrar la configuración de usuario de RDS, los tiempos de espera, los límites de sesión y las políticas de redirección
7. Auditoría y cumplimiento
- Habilite la auditoría de inicio y cierre de sesión, acceso a archivos y acciones administrativas para respaldar el cumplimiento de estándares como HIPAA, GDPR o SOX
8. Personalización y desarrollo de la marca
- Personalice la pantalla de inicio de sesión, los mensajes del sistema o la marca del escritorio según la identidad de la organización.
9. Administración de energía
- Aplicar configuraciones de ahorro de energía en toda la red para reducir el consumo de electricidad en máquinas inactivas
10. Seguridad y filtrado WMI
- Aplicar políticas solo a usuarios o sistemas específicos mediante grupos de seguridad
- Utilice filtros WMI para orientar las máquinas en función de propiedades como la versión del sistema operativo o la configuración del hardware
Tipos de directiva de grupo en Active Directory
Los objetos de directiva de grupo (GPO) en Active Directory se pueden clasificar no solo por su ámbito (dominio, sitio, unidad organizativa, etc.), sino también por su origen y propósito. Microsoft los clasifica oficialmente en dos tipos principales: GPO integrados (proporcionados por el sistema) y GPO personalizados (creados por los administradores).
GPO integrados (proporcionados por Microsoft)
En Microsoft Entra Domain Services (anteriormente Azure AD DS), se crean automáticamente dos GPO predeterminados para proporcionar configuraciones de referencia para usuarios y equipos:
GPO de usuarios de AADDC
Esta GPO está vinculada previamente al contenedor de usuarios de AADDC y está destinada a configurar políticas relacionadas con los usuarios, como scripts de inicio de sesión, configuraciones de escritorio y controles del entorno del usuario.
GPO de computadoras de AADDC
Esta GPO está vinculada previamente al contenedor de computadoras AADDC y se utiliza para configurar políticas para computadoras, incluidas configuraciones de seguridad, comportamiento del sistema y preferencias de actualización.
Estas GPO integradas funcionan como plantillas de inicio y se pueden personalizar para satisfacer las necesidades de la organización. Solo los usuarios del grupo de administradores del controlador de dominio de AAD tienen los privilegios necesarios para administrar estas políticas.
GPO personalizados (definidos por el administrador)
Los administradores de TI crean manualmente GPO personalizados para abordar requisitos operativos o de seguridad específicos de la organización. En lugar de depender únicamente de las GPO predeterminadas, las políticas personalizadas permiten un control granular y una mejor organización de la configuración.
Caracteristicas claves:
- Creado mediante la Consola de administración de políticas de grupo (GPMC)
- Generalmente vinculado a unidades organizativas (OU) personalizadas para aplicaciones específicas
- Diseñado para agrupar configuraciones de políticas similares de forma lógica, lo que reduce la complejidad y evita configuraciones monolíticas.
Este enfoque modular ayuda a los administradores a mantener una estructura de GPO más limpia, simplifica la resolución de problemas y permite que diferentes departamentos o grupos de usuarios reciban conjuntos de políticas personalizados en función de sus roles o responsabilidades.
Sin embargo, la directiva de grupo en Active Directory no es universal. Según la estructura y las necesidades de su organización, se pueden aplicar diversos tipos de directivas de grupo a distintos niveles, lo que ofrece flexibilidad y control sobre cómo se distribuyen y aplican las configuraciones.
A continuación se muestra una lista de los tipos de políticas de grupo en Active Directory, junto con su uso:
1. Política de grupo local
- Se aplica a una sola computadora (independiente o unida a un dominio)
- Administrado directamente en la máquina usando gpedit.msc
- Útil en entornos pequeños o para reglas locales personalizadas.
2. Política de grupo del sitio
- Se aplica en el nivel de sitio de Active Directory
- Útil al administrar configuraciones para ubicaciones físicas (por ejemplo, sucursales con subredes separadas)
3. Política de grupo de dominio
- Administrado centralmente a través de la Consola de administración de políticas de grupo (GPMC)
- Se aplica a todos los usuarios y equipos dentro del dominio de Active Directory
- Generalmente se utiliza para configuraciones y seguridad de toda la organización.
4. Política de grupo de la unidad organizativa (OU)
- Se aplica a unidades organizativas específicas que contienen usuarios o computadoras
- Ideal para asignar políticas a departamentos, equipos o unidades de negocio.
Cada tipo de política de grupo cumple una función única y puede implementarse estratégicamente para imponer un comportamiento consistente en toda la red sin complicar excesivamente la administración.
Comprensión del procesamiento y la precedencia de las políticas de grupo
La gestión eficaz de políticas de grupo depende de una comprensión profunda de cómo se procesan las GPO y cómo se resuelven los conflictos entre las distintas configuraciones de políticas.
La orden de procesamiento de LSDOU
Los objetos de política de grupo se aplican en un orden determinista y jerárquico conocido como LSDOU:
- Local: Primero se procesa el GPO local de la computadora individual.3 Esto proporciona una configuración de base para la máquina.
- Sitio: A continuación, se aplican las GPO vinculadas a sitios de Active Directory. Estas se aplican a todos los equipos y usuarios de ese sitio específico.
- Dominio: A continuación de los GPO del sitio, se procesan las políticas vinculadas al dominio de Active Directory.3 Estas se aplican a todos los objetos de todo el dominio.
- Unidad organizativa (UO): Finalmente, se aplican las GPO vinculadas a las unidades organizativas. En el caso de las unidades organizativas anidadas, las GPO vinculadas a las unidades organizativas principales se procesan antes que las vinculadas a las unidades organizativas secundarias.
Este orden jerárquico dicta que las configuraciones aplicadas más adelante en la secuencia (por ejemplo, políticas de OU) pueden anular las configuraciones conflictivas aplicadas anteriormente (por ejemplo, políticas locales, de sitio o de dominio).4 Es importante tener en cuenta que las herramientas de administración de políticas basadas en la nube como Microsoft Intune aplican políticas a usuarios y grupos sin esta estructura jerárquica, lo que contrasta significativamente con la Política de grupo local tradicional.
Cómo crear una política de grupo en Active Directory
Crear y configurar directivas de grupo en Active Directory es una tarea fundamental para los administradores de TI. Con la estructura adecuada, las GPO ayudan a aplicar reglas consistentes, a la vez que ofrecen flexibilidad para adaptar la configuración a diferentes departamentos, sitios o roles.
A continuación se muestra una guía paso a paso sobre cómo crear y configurar la política de grupo en Active Directory:
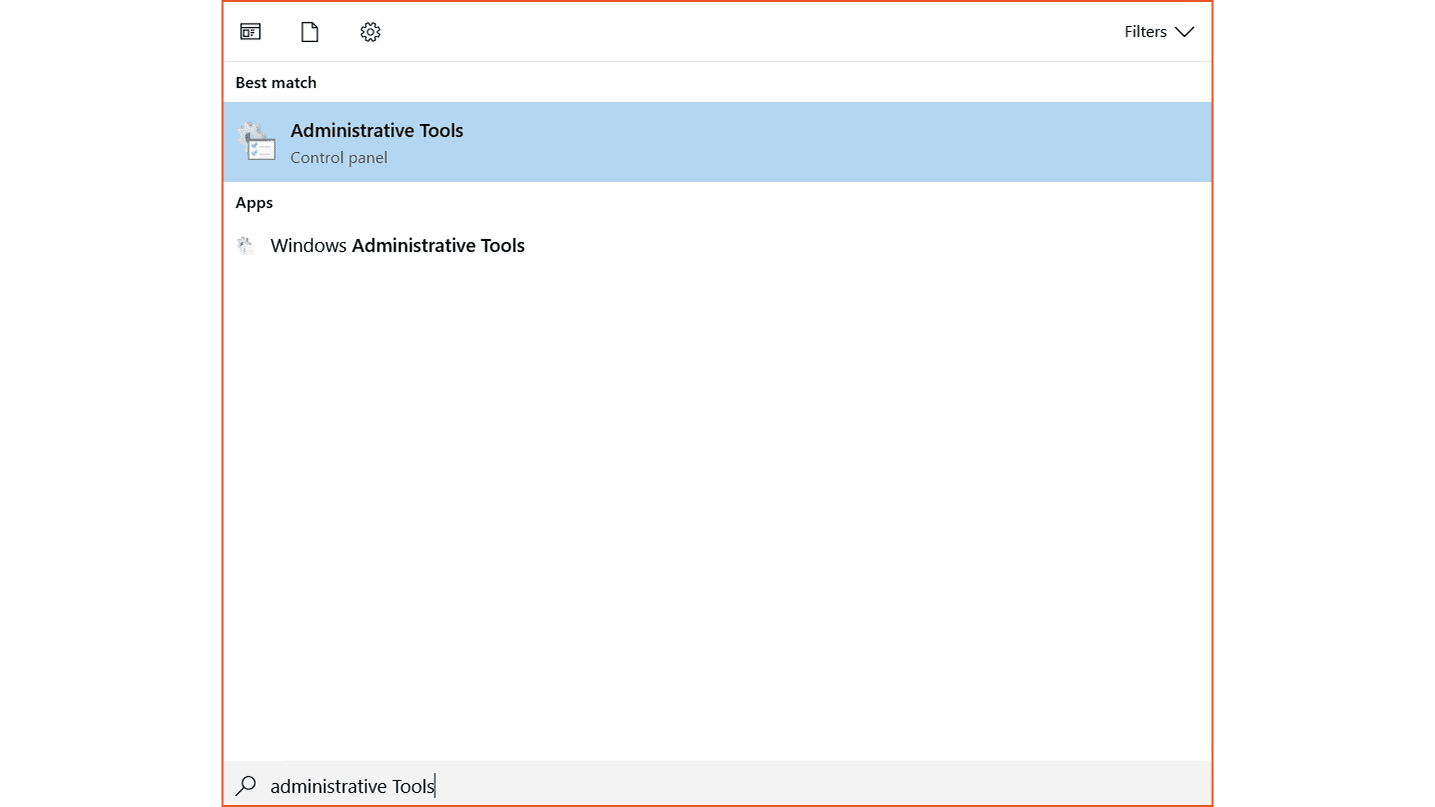
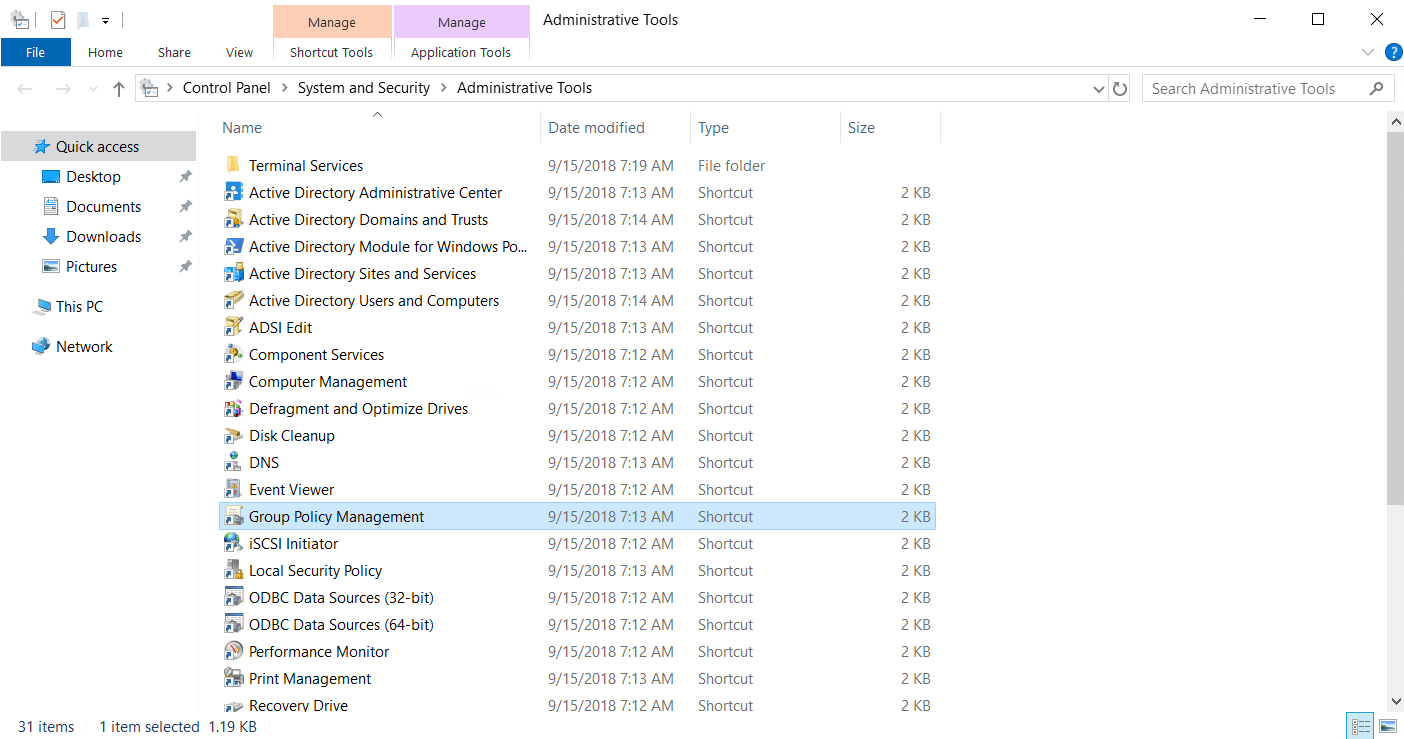
Paso 1: Abra la Consola de administración de políticas de grupo (GPMC)
- En un controlador de dominio o una estación de trabajo de administrador, vaya a Inicio → Herramientas administrativas → Administración de políticas de grupo.
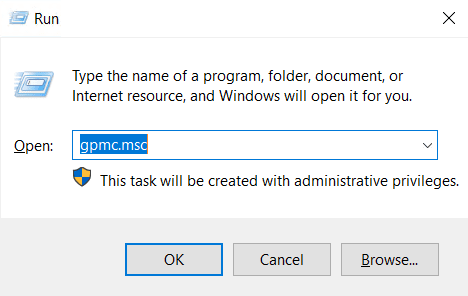
- O ejecute gpmc.msc desde el cuadro de diálogo Ejecutar (WIN + R)
Paso 2: Crear un nuevo objeto de directiva de grupo (GPO)
-
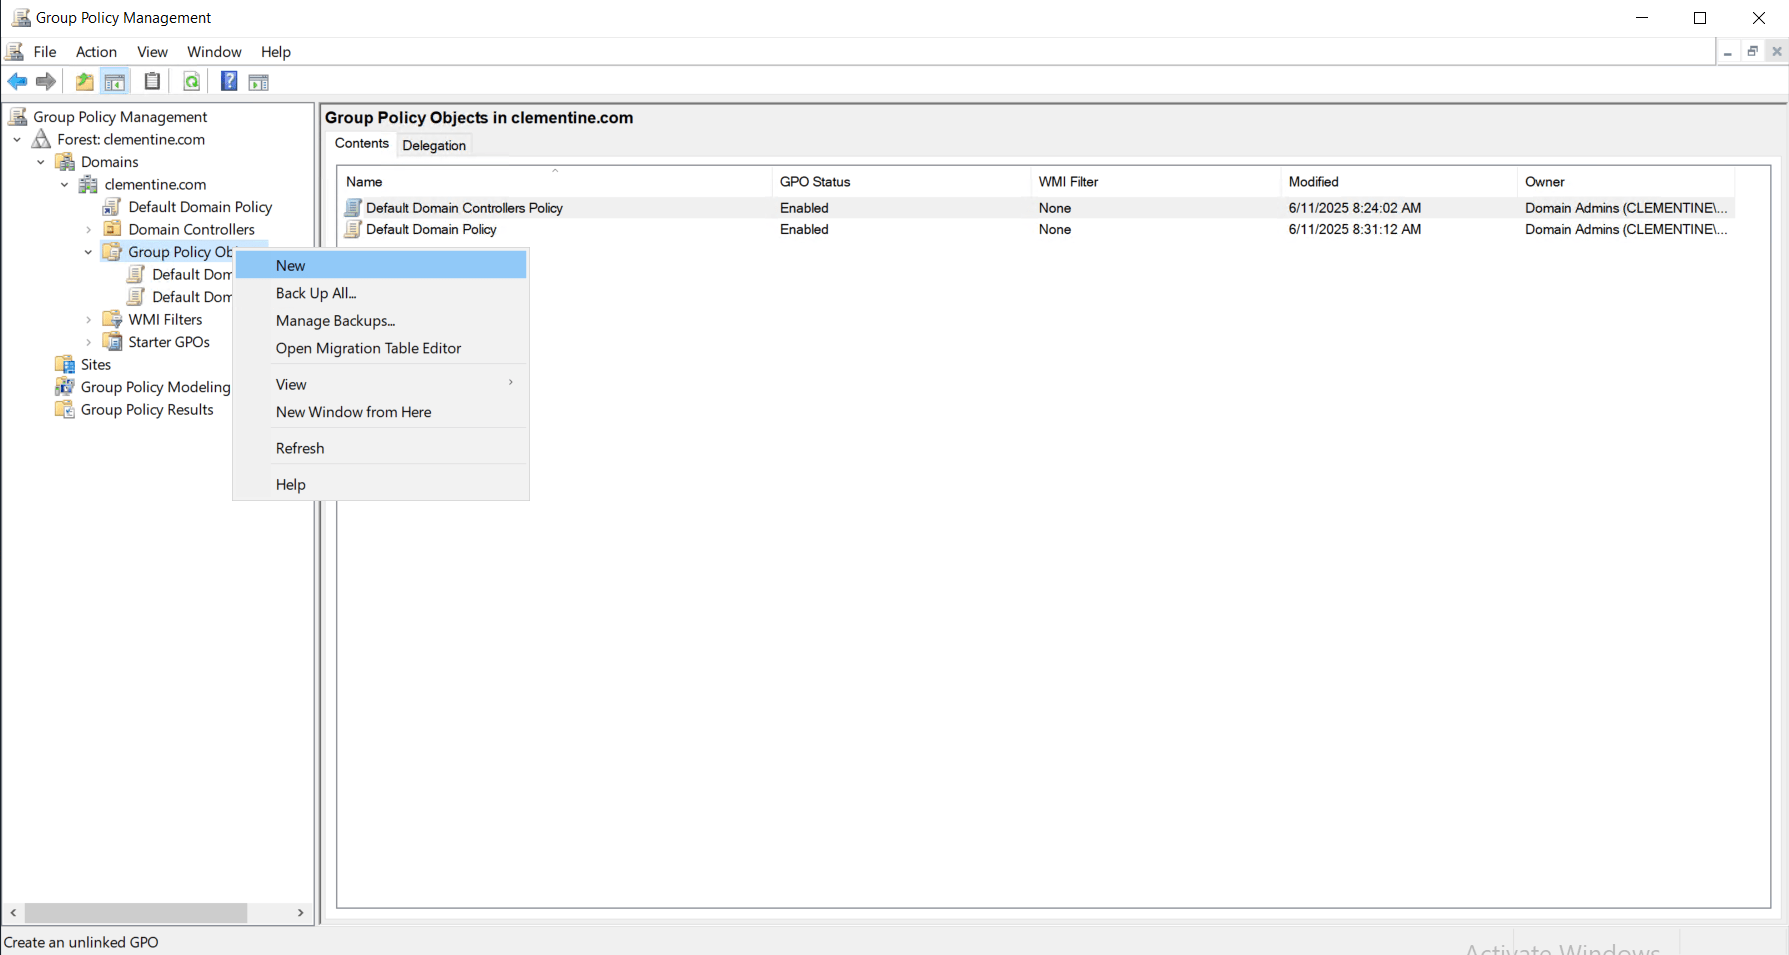
En el panel izquierdo, expanda el nodo de dominio.
-
Haga clic con el botón derecho en la carpeta Objetos de directiva de grupo → haga clic en Nuevo.
-
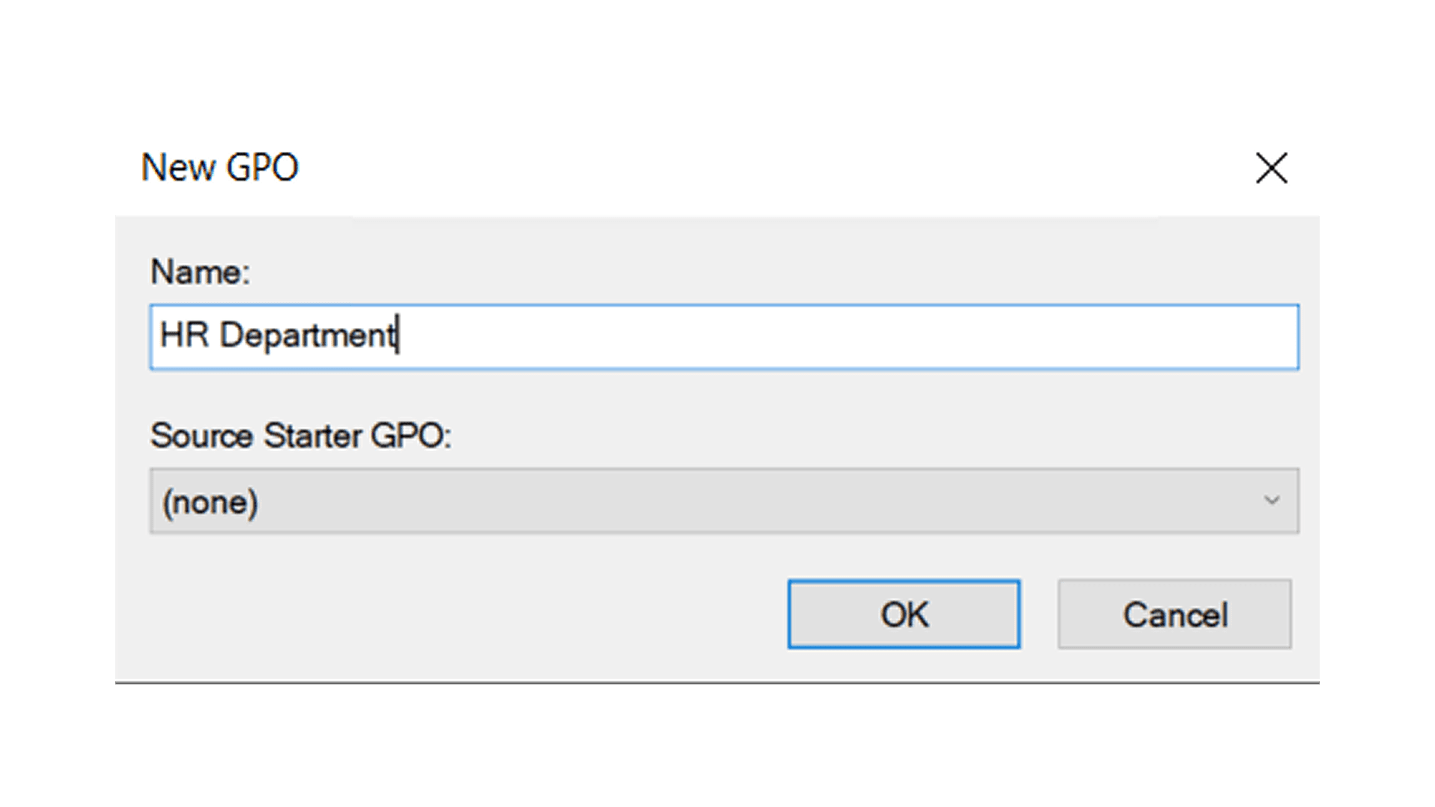
Nombre su GPO (por ejemplo, “Política de contraseñas - Departamento de RR. HH.”)
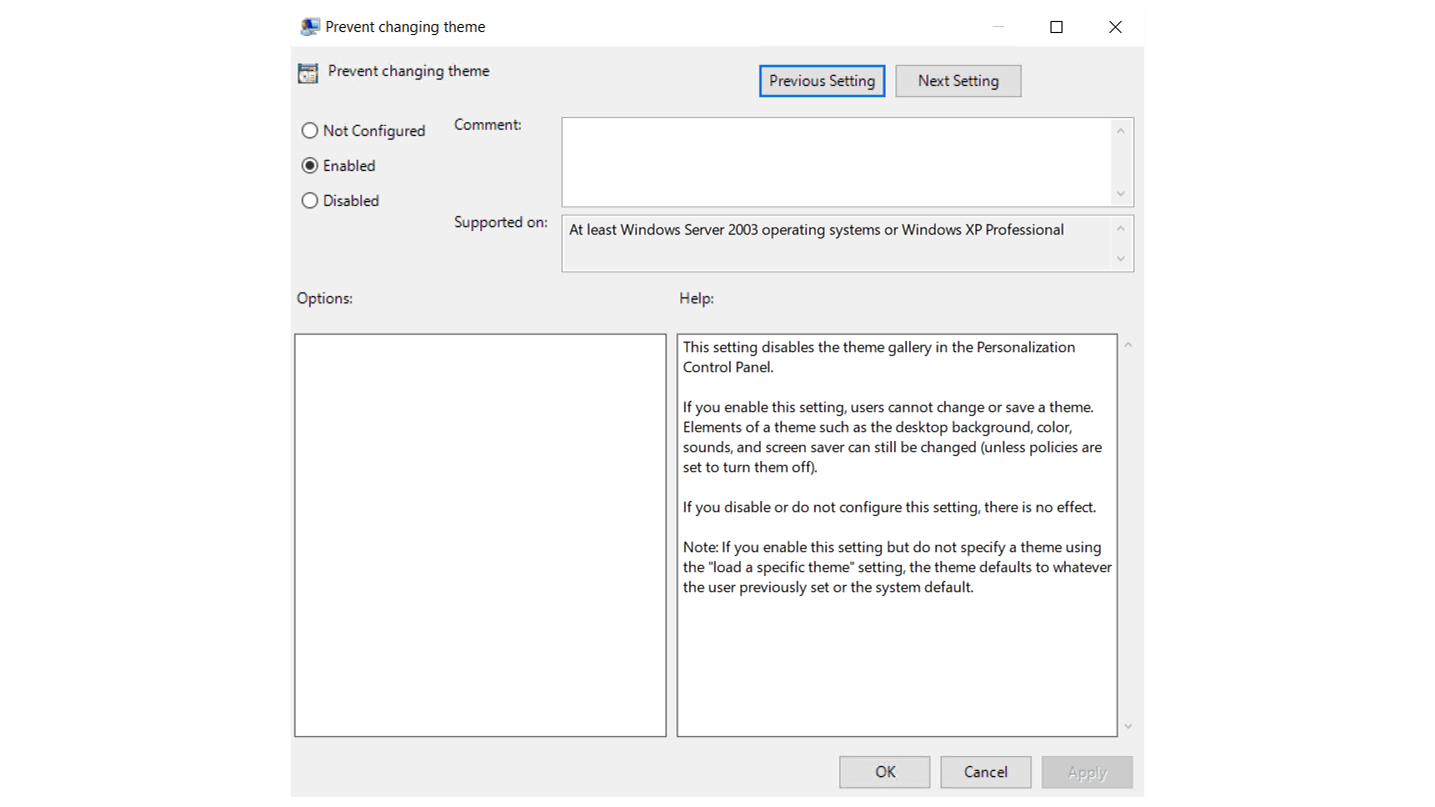
Paso 3: Editar y configurar el GPO
- Haga clic derecho en su nuevo GPO → haga clic en Editar
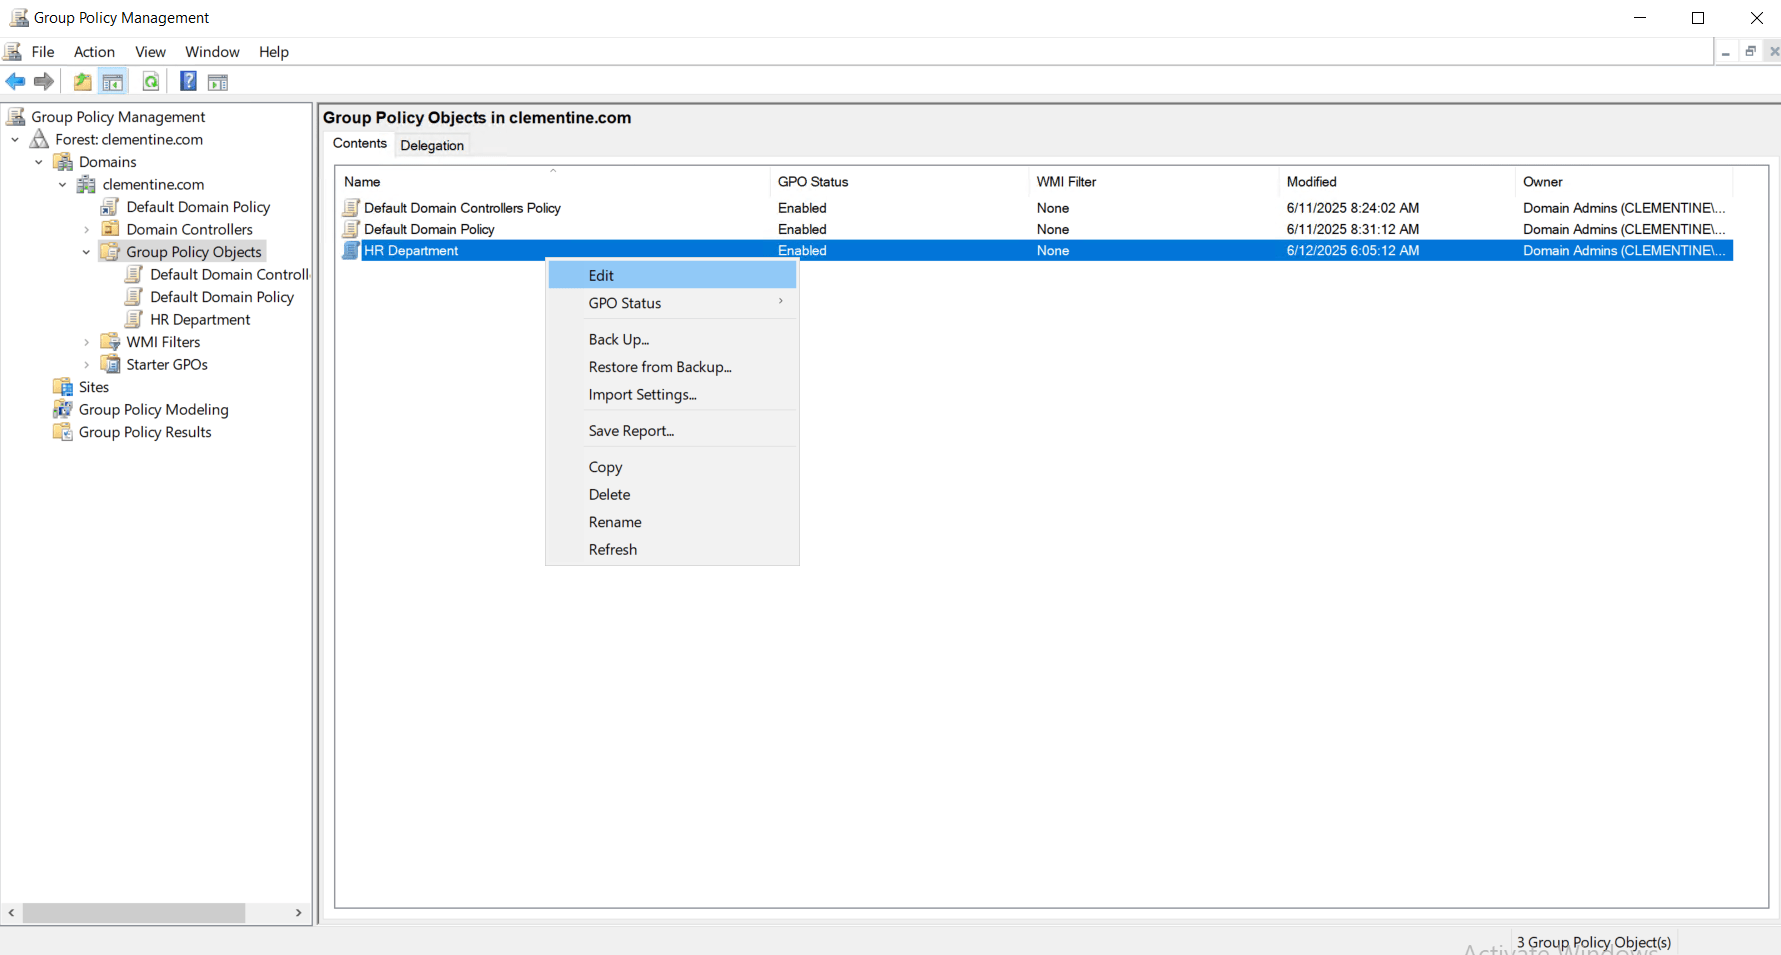
- Se abrirá el Editor de administración de políticas de grupo
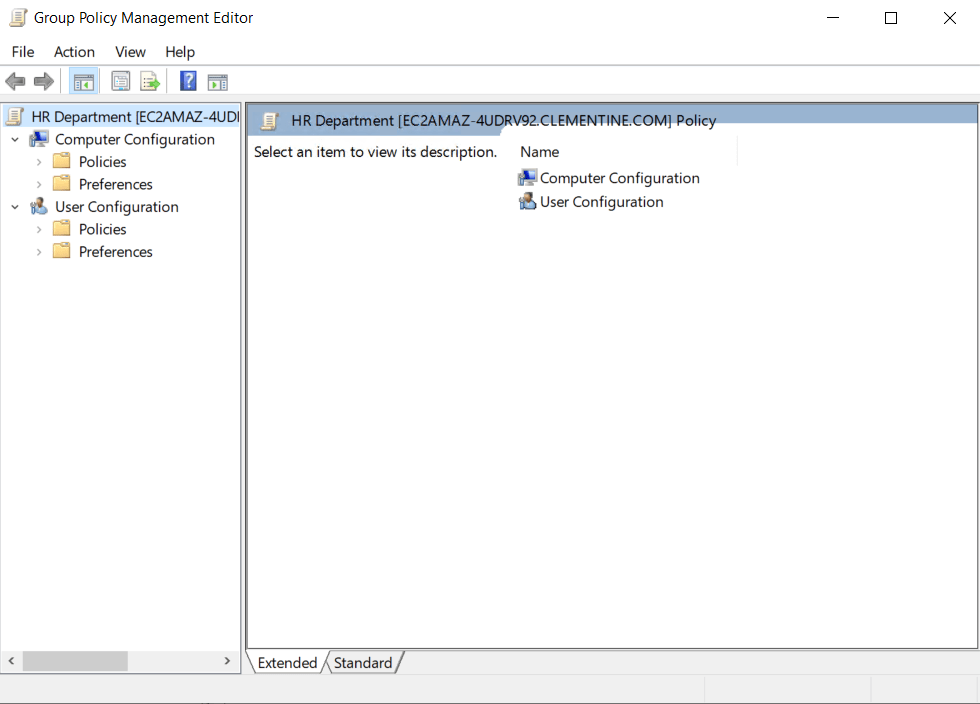
- Configure los ajustes del usuario o de la computadora en:
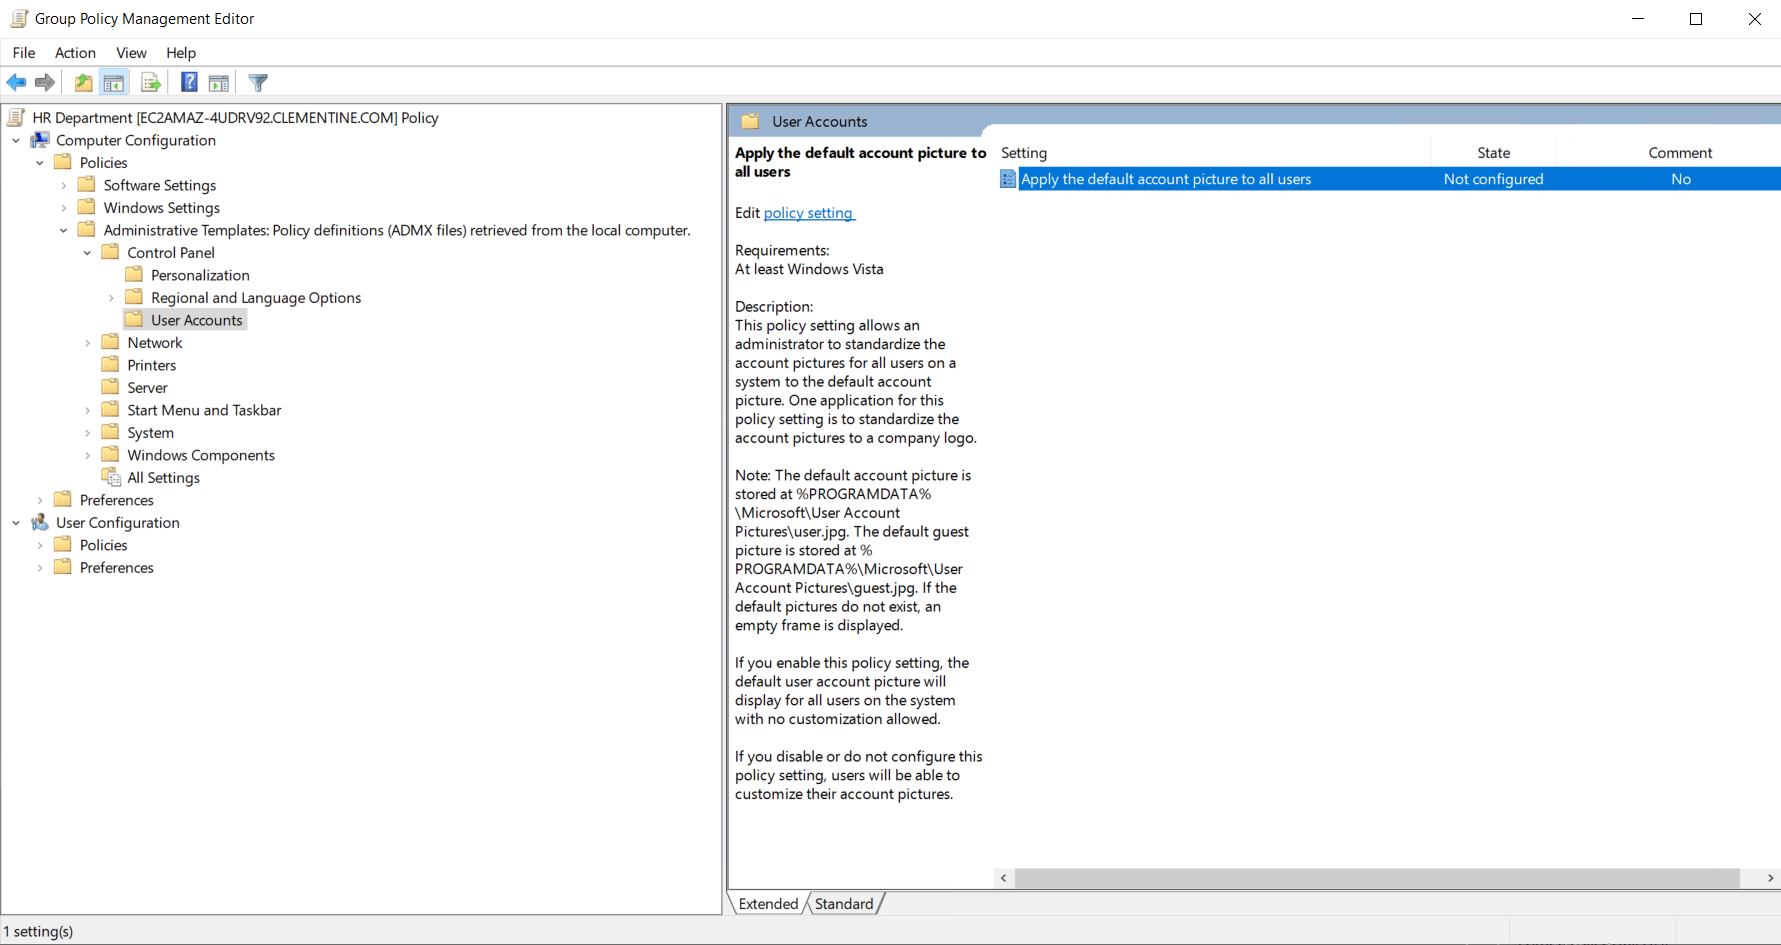
- Configuración del equipo → Políticas
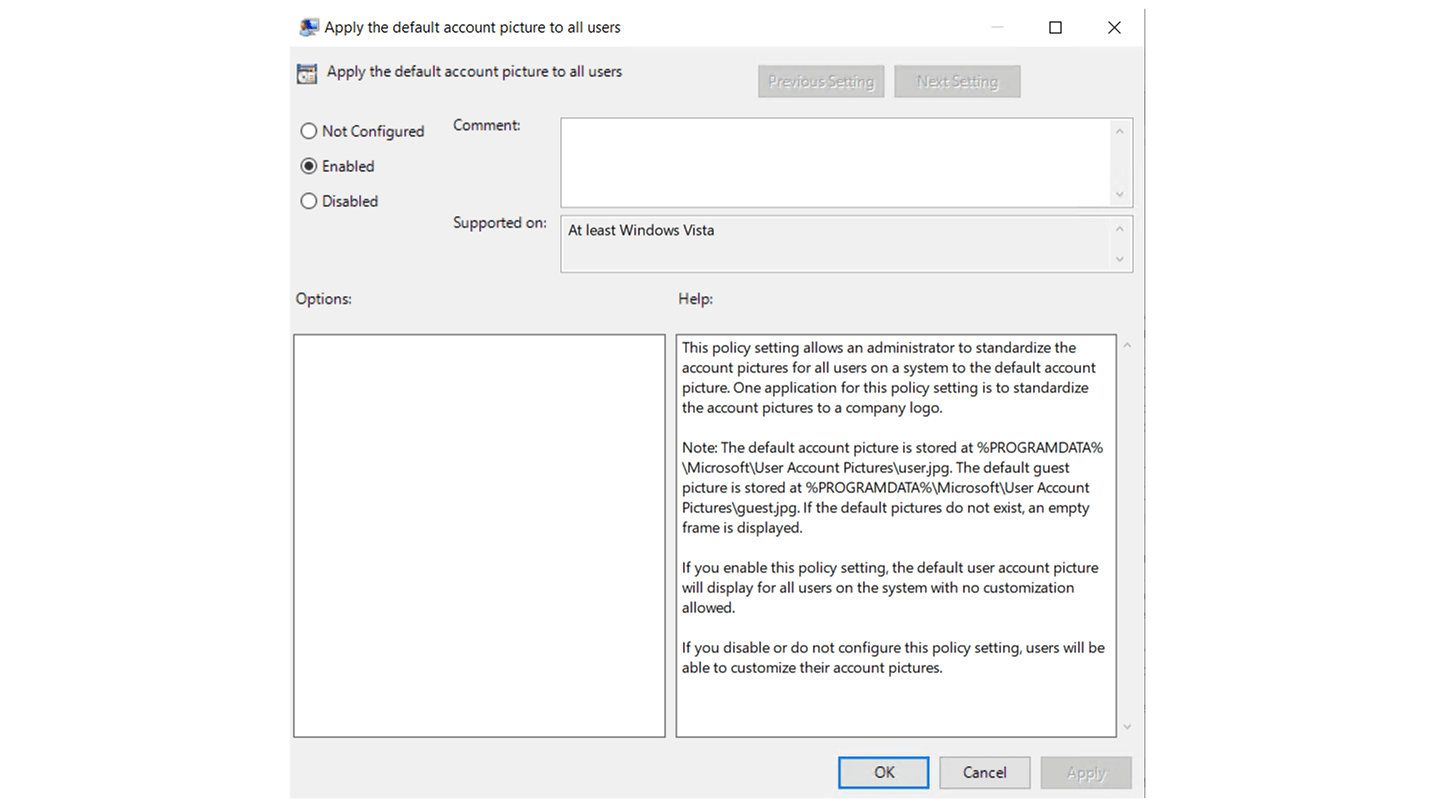
- Configuración de usuario → Políticas
Paso 4: Vincular la GPO a un dominio, sitio o unidad organizativa
- En GPMC, haga clic con el botón derecho en el dominio, sitio o unidad organizativa donde desea que se aplique la política.
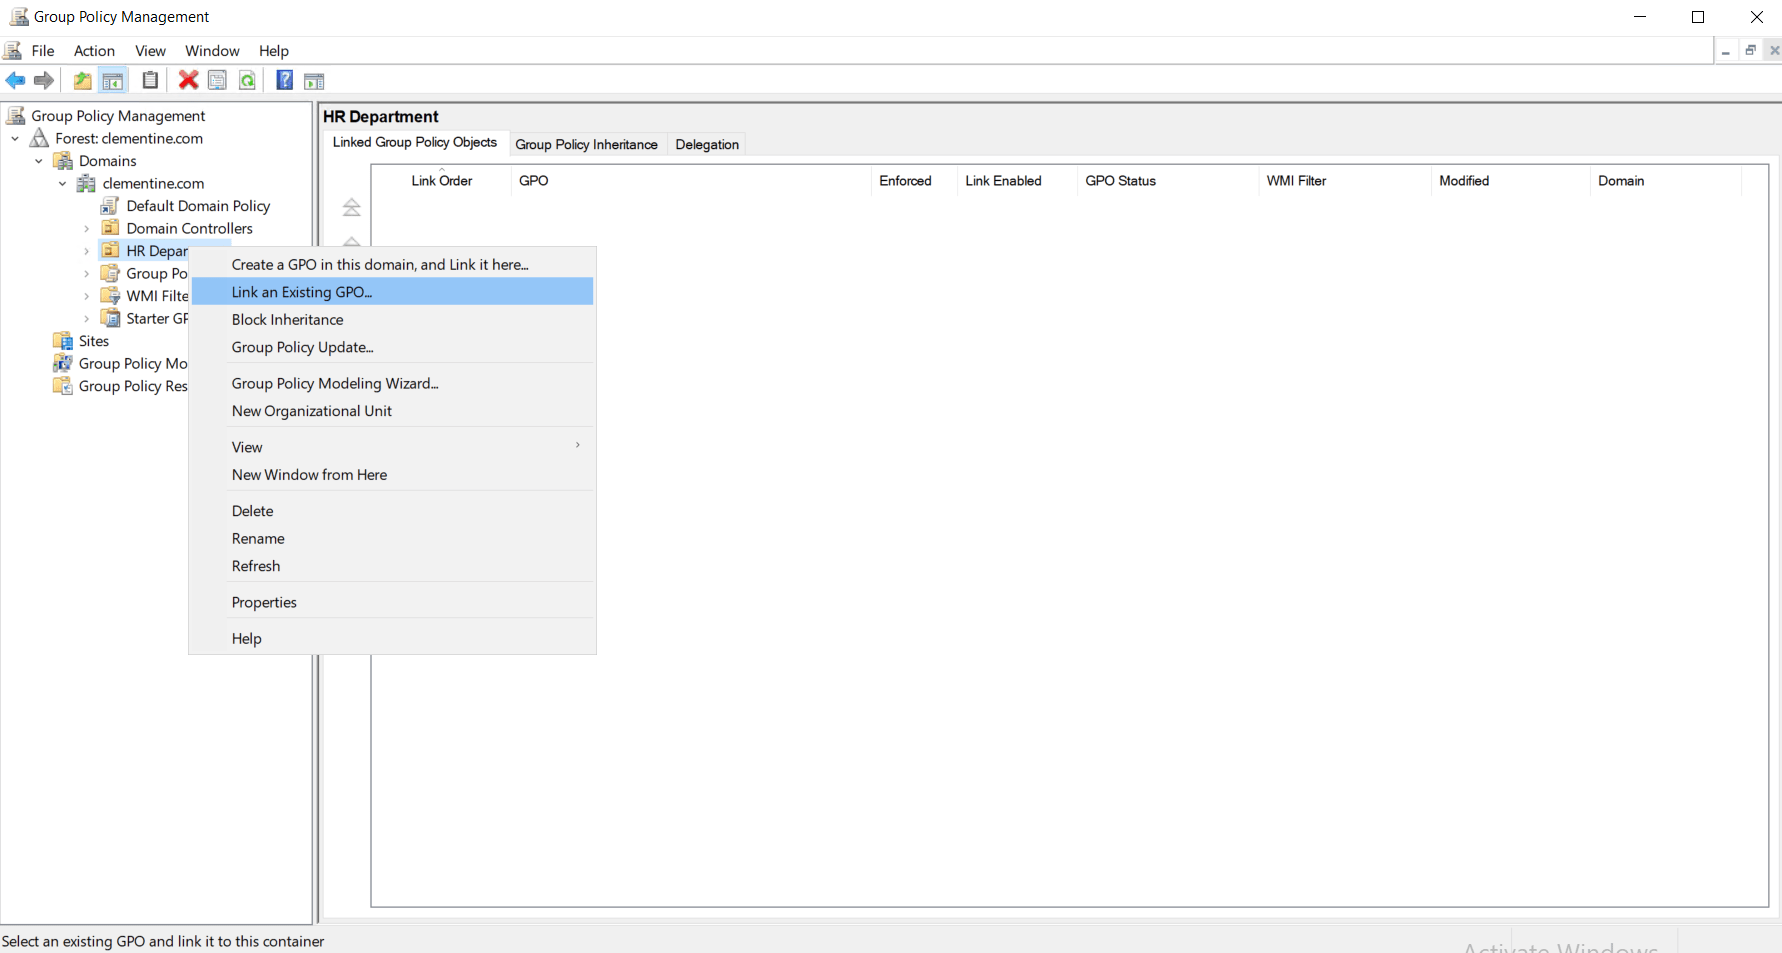
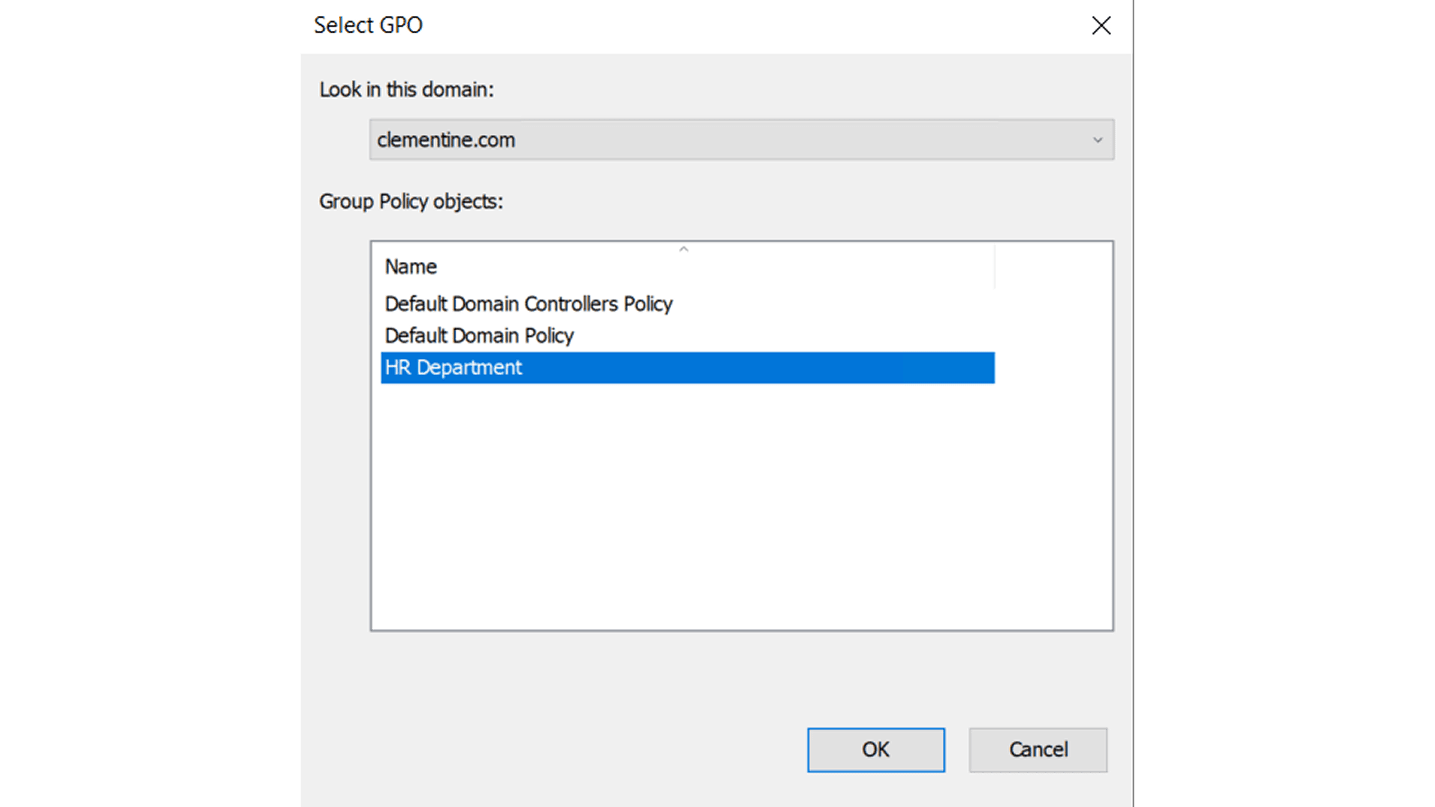
- Seleccione Vincular un GPO existente y, a continuación, seleccione el GPO recién creado.
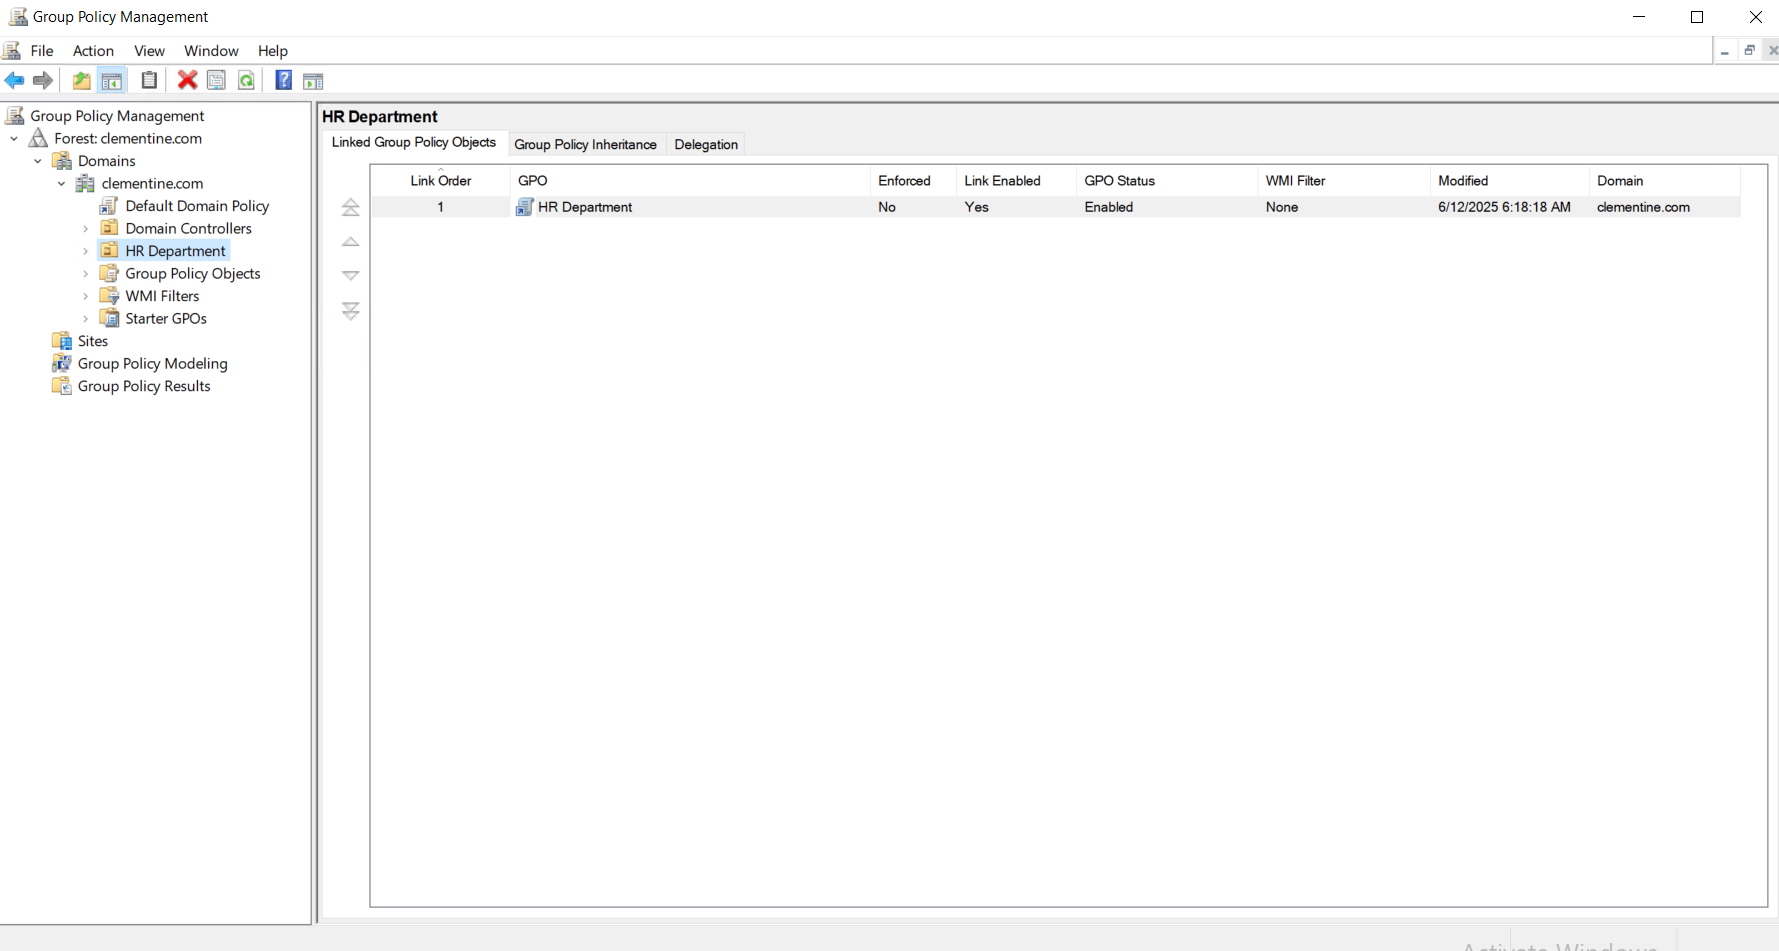
Paso 5: Probar y validar el GPO
- Utilice herramientas como gpresult /r o rsop.msc para verificar que la política se aplique correctamente.
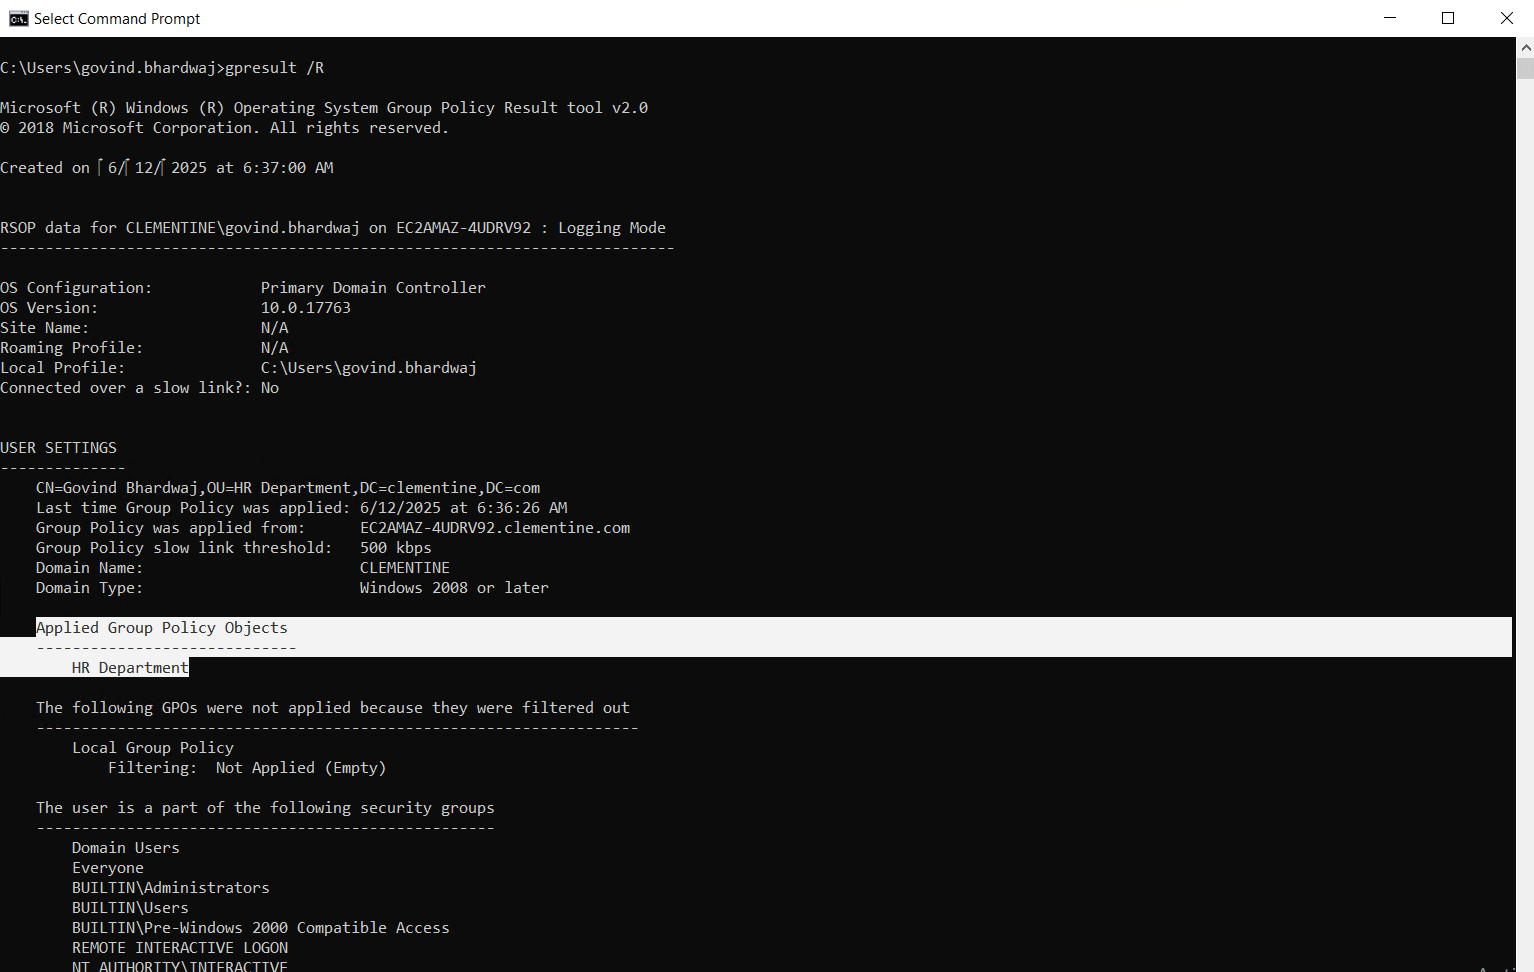
- Pruebe en una máquina que no sea de producción antes de implementarlo en grupos más amplios.
Mejores prácticas para la implementación de directivas de grupo
- Utilice nombres descriptivos para los GPO (por ejemplo, “Tiempo de espera de pantalla – Departamento de Finanzas”)
- Evite demasiados GPO vinculados a la misma OU para reducir la complejidad y los retrasos
- Utilice filtros de seguridad o filtros WMI para aplicaciones específicas
- Documentar las configuraciones y los cambios de GPO para fines de auditoría y reversión
Si sigue estos pasos, podrá garantizar que sus GPO de Active Directory se implementen de manera eficiente, con una interrupción mínima y un control claro sobre lo que se aplica.
Desafíos comunes y consejos para la resolución de problemas
Si bien la directiva de grupo es una herramienta potente, también presenta desafíos. Configuraciones incorrectas, conflictos o retrasos en la aplicación de la directiva pueden afectar el rendimiento del sistema y la experiencia del usuario. A continuación, se presentan algunos de los problemas más comunes y cómo solucionarlos.
1. Conflictos de políticas y cuestiones de precedencia
Problema: Las GPO conflictivas aplicadas en diferentes niveles (p. ej., dominio vs. unidad organizativa) pueden provocar un comportamiento inesperado. De hecho, un informe reveló que más del 50 % de las organizaciones no tienen una visibilidad clara de los cambios en las directivas de grupo, lo que genera conflictos de políticas, configuraciones mal aplicadas o errores no detectados.
La Solución: Comprenda el orden de procesamiento de las GPO: Local → Sitio → Dominio → UO. Las políticas aplicadas posteriormente anulan las anteriores a menos que se bloqueen explícitamente. Utilice el Asistente de Modelado de Políticas de Grupo en GPMC para simular los resultados.
2. La GPO no se aplica a los usuarios o equipos objetivo
Problema: Una GPO no parece tener efecto para ciertos usuarios o sistemas.
La Solución: Verifique el filtrado de seguridad y los filtros WMI. Asegúrese de que el objeto tenga permisos de lectura y aplicación de directivas de grupo. Además, confirme que el dispositivo esté en la unidad organizativa correcta.
3. Actualizaciones de políticas retrasadas o inconsistentes
Problema: Los cambios en los GPO no se reflejan inmediatamente en los puntos finales.
La Solución: Ejecute gpupdate /force para actualizar manualmente las políticas o reinicie el sistema. De forma predeterminada, las políticas se actualizan cada 90 minutos (con un intervalo aleatorio).
4. Dificultad para diagnosticar el comportamiento de GPO
Problema: No está claro qué configuraciones de GPO se están aplicando o bloqueando.
La Solución: Utilice herramientas integradas como:
gpresult /h report.html: Genera un informe HTML detallado rsop.msc: Muestra el conjunto resultante de políticas para el sistema/usuario
5. Efectos secundarios no deseados después de la implementación de GPO
Problema: Una nueva política rompe una característica o aplicación crítica.
La Solución: Pruebe las GPO en una unidad organizativa de prueba antes de implementarlas ampliamente. Utilice el control de versiones si está disponible a través de AGPM (Administración avanzada de directivas de grupo).
Estas prácticas de resolución de problemas pueden ayudarle a resolver problemas de forma proactiva y garantizar que las políticas se comporten como se espera en todo su entorno de Active Directory.
Conclusión
Las directivas de grupo son fundamentales para administrar cualquier red basada en Windows mediante Active Directory. Ya sea para aplicar la configuración de seguridad, optimizar la configuración de usuarios o automatizar las implementaciones de software, las directivas de grupo de Active Directory proporcionan a los equipos de TI las herramientas necesarias para mantener la coherencia, el control y el cumplimiento normativo a gran escala.
Cuando se implementan correctamente, las GPO reducen la carga de trabajo manual, previenen errores de configuración y mejoran tanto la experiencia del usuario como la seguridad del sistema. Para cualquier organización, pequeña o grande, dominar las directivas de grupo significa dar un paso proactivo hacia una mejor gobernanza de TI.
Para que la directiva de grupo sea aún más eficaz, herramientas como miniOrange AD Tools pueden ayudar a los administradores a gestionar políticas, supervisar configuraciones y automatizar el acceso de los usuarios con mayor control y visibilidad. Si busca mejorar su entorno de Active Directory, le recomendamos explorar soluciones que vayan más allá de las funciones predeterminadas.
Preguntas Frecuentes
1. ¿Qué son los objetos de directiva de grupo (GPO)?
Los objetos de directiva de grupo (GPO) son contenedores que contienen opciones de configuración para usuarios y equipos dentro de un entorno de Active Directory. Estas opciones controlan todo, desde las políticas de contraseñas hasta las restricciones de escritorio. Al vincularse a dominios, unidades organizativas (OU) o sitios, los GPO garantizan la aplicación uniforme de políticas en todos los usuarios y sistemas.
2. ¿Qué es la administración de políticas de grupo de Active Directory?
La administración de directivas de grupo en Active Directory implica la creación, edición, vinculación y administración de GPO en un dominio de AD. Esto se realiza normalmente a través de la Consola de administración de directivas de grupo (GPMC), que proporciona una interfaz centralizada para organizar y solucionar problemas de directivas de grupo en diferentes niveles: dominio, sitio y unidad organizativa.
3. ¿Cómo se relacionan Active Directory y la directiva de grupo?
La directiva de grupo es una función esencial de Active Directory que permite la administración centralizada de las configuraciones en equipos unidos a un dominio. Active Directory proporciona la estructura (dominios, unidades organizativas, usuarios), mientras que la directiva de grupo define las reglas que se aplican a dichas estructuras. En conjunto, permiten una administración del sistema escalable, consistente y segura.
4. ¿Qué es la directiva de grupo en Windows Server?
En Windows Server, la directiva de grupo es una herramienta administrativa integrada que se utiliza para administrar la configuración de varios equipos de un dominio. A partir de Windows Server 2008, se accede a las funciones de la directiva de grupo a través de GPMC y permite controlar todo, desde scripts de inicio hasta configuraciones de seguridad de red. Es una parte esencial de la infraestructura de Windows Server para entornos de TI empresariales.
Deja Tu Comentario