
La gestión de identidades híbrida es la práctica de administrar las identidades de los usuarios y el acceso a través de entornos locales y en la nube mediante un marco de identidad conectado.
Actualmente, la mayoría de las organizaciones operan en ambos entornos. Active Directory puede seguir gestionando las identidades de las aplicaciones internas, mientras que las plataformas en la nube y las aplicaciones SaaS se encargan de otras áreas del negocio. Esto plantea un desafío sencillo: ¿cómo garantizar un acceso coherente a los usuarios cuando sus aplicaciones e identidades se encuentran en entornos diferentes?
La gestión de identidades híbrida aborda este problema conectando estos entornos y proporcionando a las organizaciones una forma coherente de gestionar la autenticación, el acceso y las identidades de los usuarios.
El resultado es una experiencia de identidad más conectada para los usuarios y una mayor visibilidad y control para los equipos de TI y seguridad.
¿Por qué las organizaciones necesitan una gestión de identidades híbrida?
La adopción de la nube ha cambiado el lugar donde residen las aplicaciones y los datos, pero no ha hecho desaparecer la infraestructura local.
Una empresa puede seguir dependiendo de Active Directory, aplicaciones heredadas, bases de datos privadas e infraestructura interna mientras incorpora simultáneamente aplicaciones y servicios en la nube. Reemplazarlo todo a la vez rara vez es práctico, por lo que las organizaciones terminan operando en un entorno híbrido durante años.
La capa de identidad tiene que funcionar de la misma manera.
Soporte para entornos de TI híbridos
Consideremos el caso de un empleado que comienza el día iniciando sesión en una aplicación financiera interna, para luego pasar a Microsoft 365, una aplicación SaaS y un servicio empresarial alojado en la nube.
Esos recursos pueden residir en entornos completamente diferentes, pero desde la perspectiva del empleado, todos forman parte de la misma jornada laboral.
Sin una estrategia de identidad integrada, los equipos de TI podrían tener que gestionar cuentas, credenciales, métodos de autenticación y permisos independientes para cada entorno. Esto genera más trabajo administrativo y aumenta las posibilidades de que el acceso se desincronice.
La gestión de identidades híbrida unifica estos entornos, al tiempo que permite a las organizaciones conservar la infraestructura que aún necesitan.
Creación de una experiencia de identidad coherente
Los usuarios no deberían tener que comprender la arquitectura de identidad de una organización solo para acceder a una aplicación.
Un entorno de identidad híbrida bien diseñado puede proporcionar una identidad conectada, inicio de sesión único , autenticación coherente y gestión de acceso centralizada en todos los recursos autorizados.
Esto cobra aún más importancia con la gestión de identidades en entornos de trabajo híbridos. Los empleados pueden acceder a aplicaciones internas desde casa, a aplicaciones en la nube desde un dispositivo corporativo y a servicios SaaS mientras viajan. Su ubicación o el modelo de alojamiento de la aplicación no deberían obligar al departamento de TI a gestionar experiencias de identidad completamente independientes.
¿Cómo funciona la gestión de identidades híbrida?
Un entorno de identidad híbrido típico conecta un directorio local con un proveedor de identidad en la nube mediante sincronización, federación u otros mecanismos de autenticación.
El flujo puede verse así:
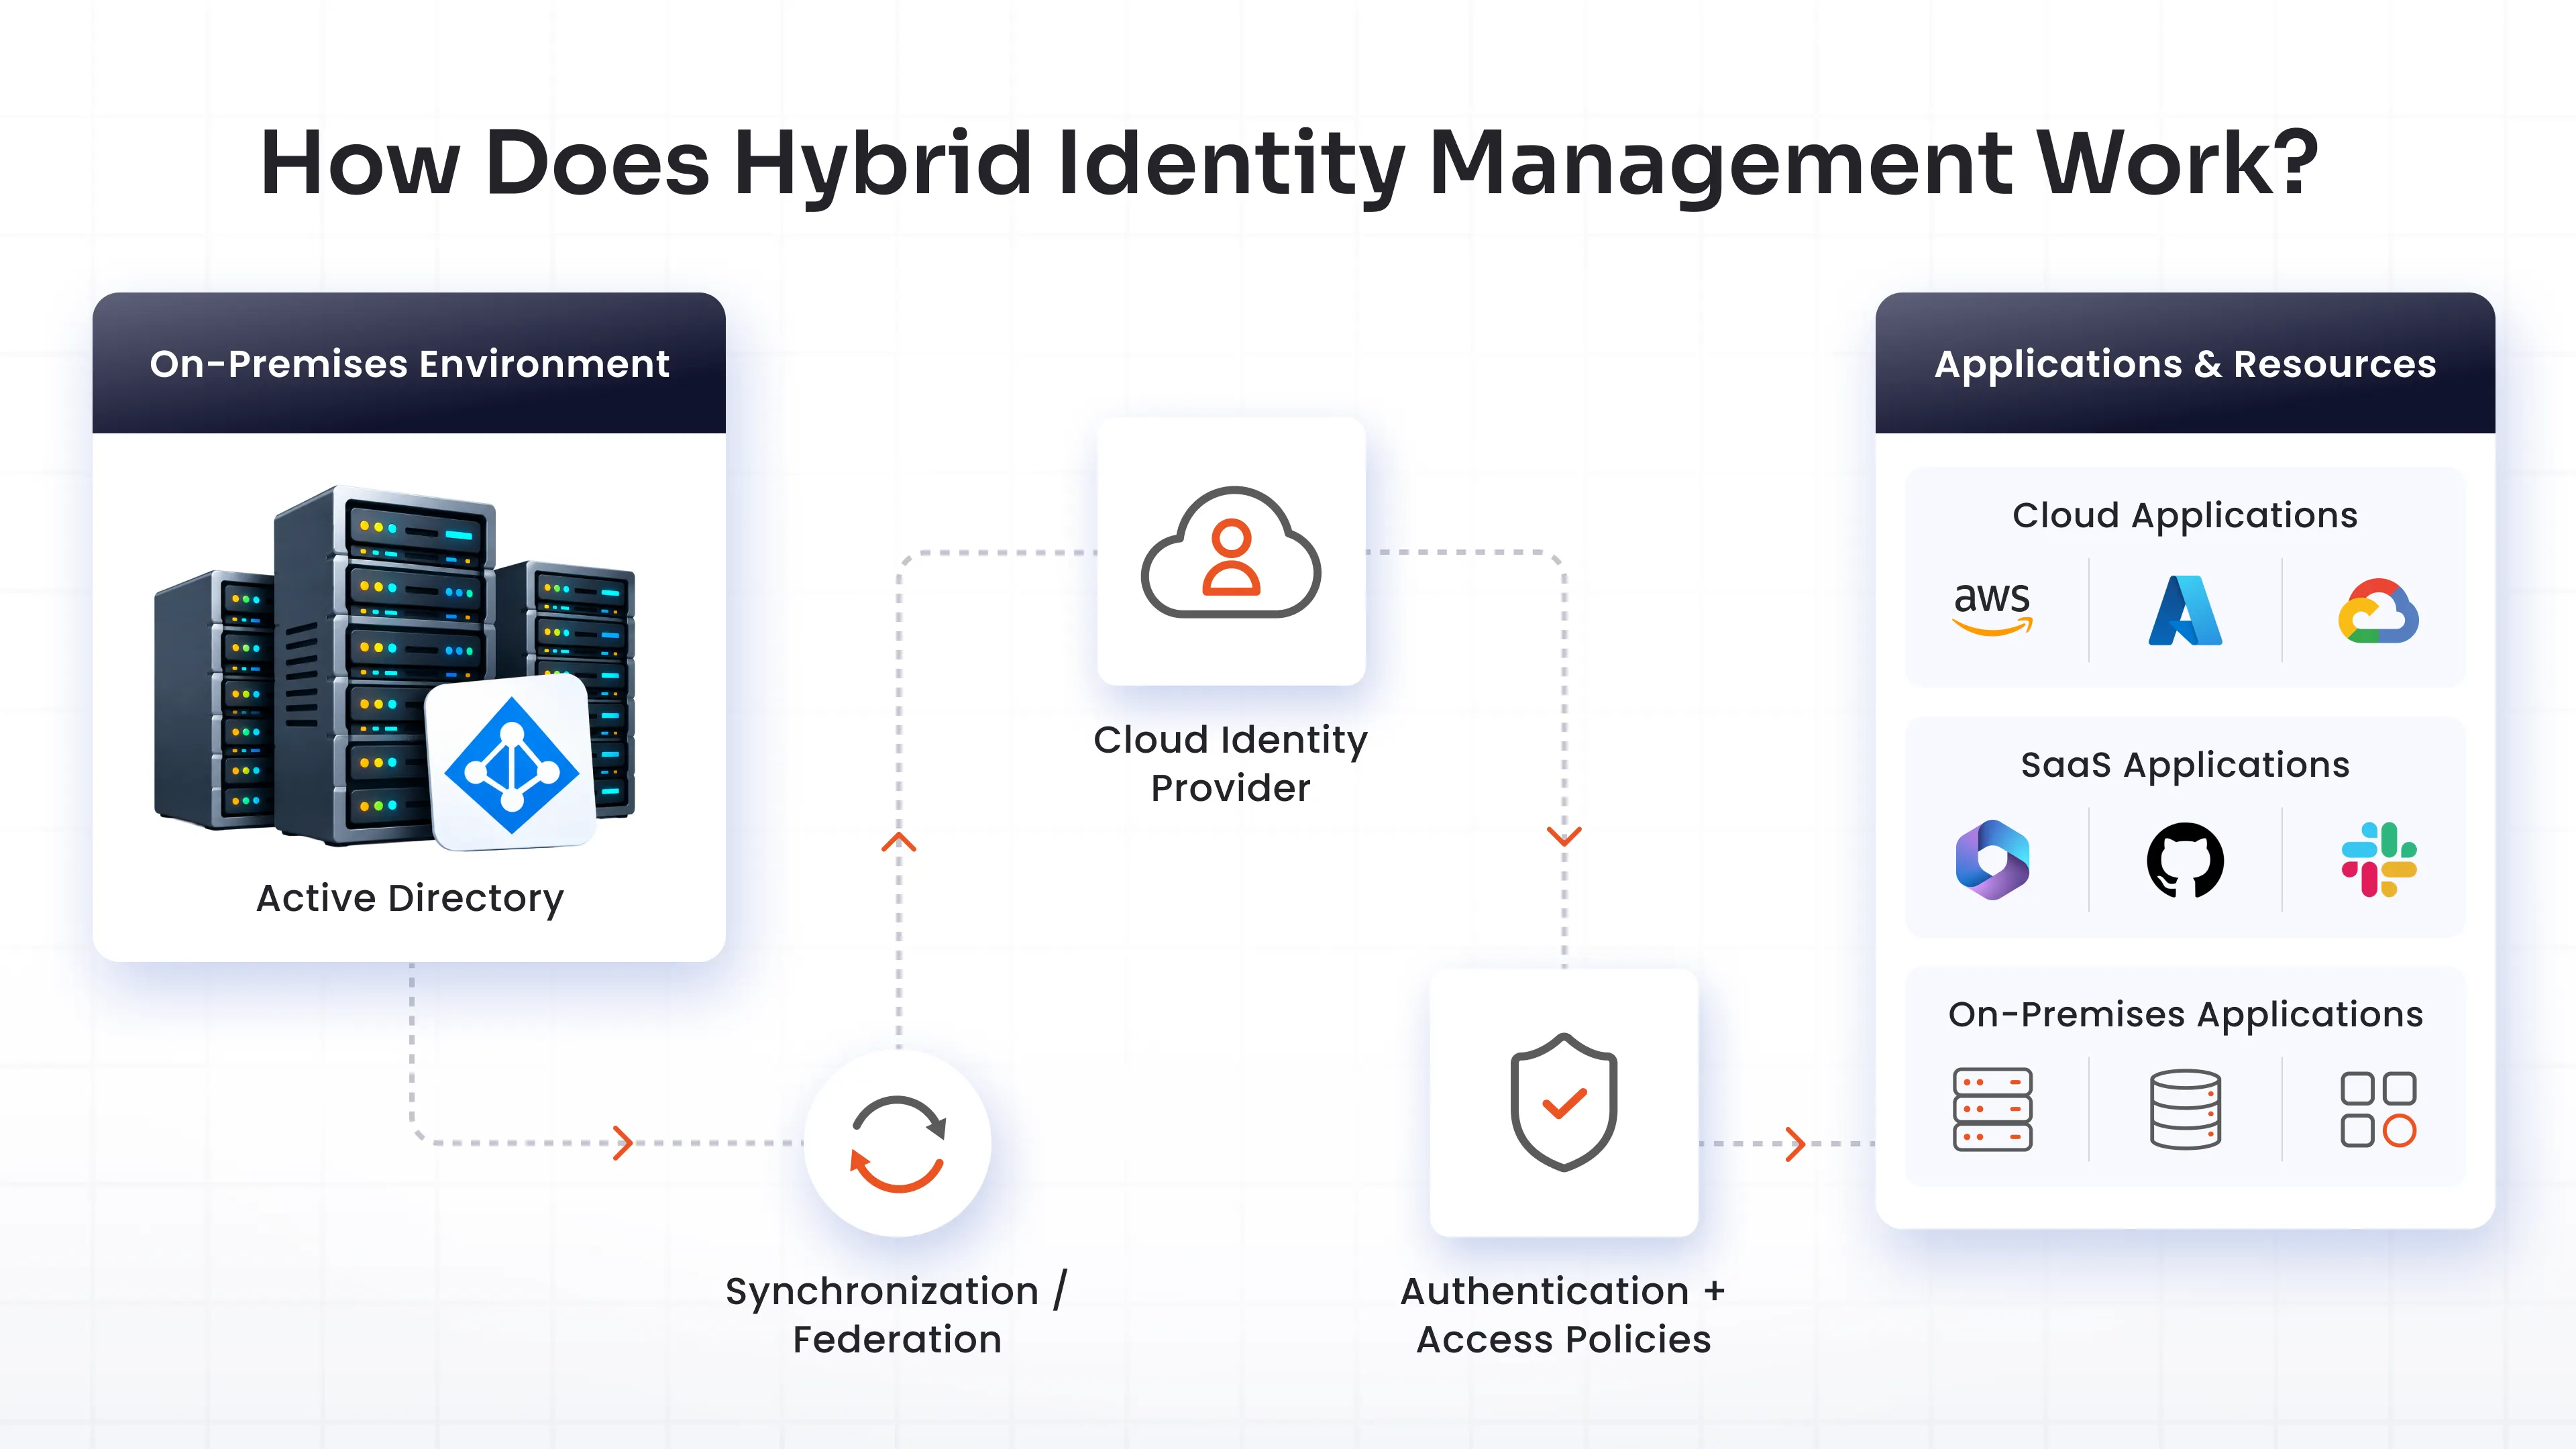
Cada capa tiene una función diferente.
Sincronización de identidad
La sincronización de identidades mantiene alineada la información relevante del usuario entre los directorios locales y las plataformas de identidad en la nube.
Por ejemplo, cuando cambia la información de la cuenta de un usuario, los datos de identidad actualizados pueden reflejarse en el entorno conectado.
Pero la sincronización por sí sola no es suficiente. Tener la misma información de usuario en dos lugares no significa automáticamente que el usuario tenga el acceso correcto, una autenticación sólida o los permisos adecuados.
Por eso, la sincronización debe funcionar conjuntamente con la autenticación, el aprovisionamiento, el control de acceso y la gestión del ciclo de vida.
Autenticación y SSO
La autenticación responde a una pregunta básica: ¿Es realmente este el usuario que dice ser?
En un entorno híbrido, la autenticación puede incluir autenticación local, autenticación en la nube, federación, sincronización de contraseñas o autenticación de paso, según la arquitectura.
El inicio de sesión único (SSO) facilita la experiencia de los usuarios. En lugar de introducir sus credenciales repetidamente al cambiar de aplicación, los usuarios pueden autenticarse mediante una capa de identidad de confianza y acceder a los recursos que tienen autorización para usar.
Aprovisionamiento y desaprovisionamiento
La identidad no es estática. Alguien se incorpora a la organización. Cambia de equipo. Sus responsabilidades se amplían. Finalmente, se marcha. Cada uno de estos acontecimientos puede modificar a qué debería tener acceso la persona.
El aprovisionamiento crea las cuentas y el acceso que necesita un usuario. Cuando su rol cambia, el acceso también debe cambiar. Cuando el usuario deja la empresa, se debe eliminar su acceso.
Aquí es donde la gestión del ciclo de vida de la identidad en entornos híbridos cobra importancia. Automatizar estos cambios ayuda a prevenir situaciones en las que un empleado se traslada a otro departamento pero aún tiene acceso a las aplicaciones de su puesto anterior, o en las que la cuenta de un exempleado permanece activa.
Componentes clave de la gestión de identidades híbrida
Una estrategia de identidad híbrida no se basa en una sola tecnología, sino que combina capacidades de identidad y acceso que funcionan en diferentes entornos.
Active Directory
Active Directory suele ser una fuente importante de identidad para usuarios, grupos y aplicaciones que se ejecutan localmente. En muchas organizaciones, continúa siendo fundamental para la autenticación interna, incluso con el creciente uso de la nube.
Proveedor de identidad en la nube
Un proveedor de identidad en la nube extiende las capacidades de identidad y autenticación a las aplicaciones en la nube, las plataformas SaaS y la infraestructura en la nube.
La conexión entre el directorio local y el proveedor de identidad en la nube es lo que permite a las organizaciones gestionar el acceso en ambos entornos.
Sincronización de identidad
La sincronización mantiene alineados los atributos de identidad relevantes entre los sistemas conectados. Esto ayuda a evitar mantener versiones completamente separadas de la misma identidad de usuario.
SSO y Federación
El inicio de sesión único (SSO) simplifica el acceso a las aplicaciones al reducir la necesidad de iniciar sesión repetidamente. La federación permite utilizar información de identidad confiable en diferentes aplicaciones o entornos. En conjunto, contribuyen a una experiencia más fluida sin que los usuarios tengan que gestionar credenciales innecesarias.
Autenticación multifactor y acceso condicional
Una contraseña por sí sola no es suficiente para proteger el acceso a recursos críticos.
La autenticación multifactor (MFA) añade otra capa de verificación, mientras que el acceso adaptativo puede tener en cuenta contexto adicional, como la identidad del usuario, el dispositivo, la ubicación o el nivel de riesgo.
Esto otorga a las organizaciones un mayor control sobre cómo se concede el acceso, en lugar de simplemente decidir si un nombre de usuario y una contraseña son correctos.
Gestión del ciclo de vida de la identidad
La gestión del ciclo de vida mantiene la identidad y el acceso alineados con la relación del usuario con la organización. Los nuevos empleados, los que se trasladan o los que se marchan pueden provocar cambios en las cuentas, los grupos, los roles y el acceso a las aplicaciones.
¿Cuáles son los beneficios de la gestión de identidades híbrida?
El valor de la gestión de identidades híbrida va más allá de lograr que diferentes sistemas se comuniquen. Ofrece a las organizaciones una forma más manejable de controlar el acceso cuando su entorno de TI abarca múltiples ubicaciones y tecnologías.
Una identidad conectada
Los usuarios pueden trabajar con una identidad coherente en recursos locales y en la nube, en lugar de mantener identidades separadas para cada entorno.
Acceso más sencillo a las aplicaciones
El inicio de sesión único (SSO) puede reducir la necesidad de autenticarse repetidamente y facilitar a los usuarios el cambio entre las aplicaciones que están autorizados a utilizar.
Control de acceso más estricto
Las políticas de identidad centralizadas facilitan la aplicación de requisitos de autenticación y autorización coherentes en todos los entornos.
Cambios de identidad automatizados
La automatización del aprovisionamiento, los cambios de rol y la desaprovisionamiento reduce el trabajo manual y ayuda a mantener el acceso alineado con las responsabilidades actuales del usuario.
Adopción de la nube más sencilla
Las organizaciones no tienen que elegir entre mantener la infraestructura existente y adoptar servicios en la nube. La identidad híbrida ofrece una forma de conectar ambas mientras el entorno continúa cambiando.
Mayor visibilidad y mejor gobernanza
Cuando la información de identidad y acceso se gestiona de forma coherente, los equipos de seguridad tienen una visión más clara de quién tiene acceso a qué. Esto facilita la gestión de las revisiones de acceso, las auditorías y la gobernanza.
¿Cuáles son los desafíos de la gestión de identidades híbridas?
Un entorno híbrido resuelve un problema, pero introduce otro: más conexiones que gestionar.
Fragmentación de la identidad
La información de identidad puede estar dispersa en múltiples directorios, aplicaciones y proveedores de identidad. Sin una sincronización y gobernanza efectivas, los equipos pueden perder de vista qué identidad es la autorizada.
Fallos de sincronización
Un problema de sincronización puede provocar inconsistencias en la información del usuario entre diferentes entornos. Esto puede afectar al aprovisionamiento, la autenticación y el acceso.
Acceso excesivo o desactualizado
A veces, las personas cambian de trabajo y responsabilidades más rápido de lo que se actualizan los permisos. Si los procesos del ciclo de vida no están automatizados, los usuarios pueden acumular accesos que ya no necesitan.
Superficie de ataque aumentada
La interconexión de entornos locales y en la nube crea más relaciones entre sistemas. Una identidad comprometida puede convertirse en una puerta de entrada a recursos en esos entornos conectados.
Limitaciones de las aplicaciones heredadas
Es posible que las aplicaciones más antiguas no sean compatibles con los métodos de autenticación modernos. Por lo tanto, integrarlas en una arquitectura de identidad coherente puede requerir una integración adicional o controles compensatorios.
Complejidad administrativa
Los equipos de TI pueden tener que gestionar diferentes directorios, aplicaciones, mecanismos de autenticación y políticas. Sin visibilidad centralizada y automatización, la gestión de identidades híbridas a gran escala puede resultar compleja.
¿Cómo admite la identidad híbrida el modelo de confianza cero?
La gestión de identidades híbrida puede desempeñar un papel importante en la seguridad de confianza cero, ya que la identidad proporciona un punto de control común en diferentes entornos.
La idea básica es sencilla: estar autenticado no significa automáticamente que un usuario deba tener acceso a todo.
En su lugar, las organizaciones pueden:
- Verifique cada solicitud de acceso utilizando la identidad y la información contextual.
- Utilice la autenticación multifactor (MFA) en función del riesgo cuando se necesite una verificación adicional.
- Implemente el principio de mínimo privilegio para que los usuarios solo reciban el acceso necesario para su trabajo.
- Revise el acceso de forma continua a medida que cambien las identidades, los roles, los dispositivos y las condiciones de riesgo.
Este enfoque resulta especialmente útil en entornos híbridos donde el mismo usuario puede alternar entre recursos locales y en la nube a lo largo del día.
Identidad híbrida frente a la nube. IAM
Identidad híbrida y nube IAM Se superponen en varios aspectos, pero abordan entornos diferentes.
| Gestión de identidad híbrida | Cloud IAM |
|---|---|
| Gestiona identidades en entornos locales y en la nube. | Gestiona principalmente identidades y recursos en la nube. |
| Conecta los directorios existentes con los servicios de identidad en la nube. | Utiliza principalmente infraestructura de identidad nativa de la nube. |
| Admite aplicaciones antiguas y modernas. | Se dirige principalmente a aplicaciones y servicios en la nube. |
| Puede depender de la sincronización y la federación. | Se basa principalmente en la autenticación nativa de la nube. |
| Adecuado para organizaciones que operan en entornos híbridos a largo plazo. | Adecuado para organizaciones con entornos principalmente basados en la nube. |
Para las organizaciones que aún dependen de Active Directory híbrido, aplicaciones heredadas o infraestructura privada, la gestión de identidades híbrida proporciona una forma práctica de conectar esos sistemas con los servicios de identidad en la nube modernos.
¿Por qué elegir miniOrange para la gestión de identidades híbridas?
La gestión de identidades híbridas requiere más que sincronizar usuarios entre directorios. Las organizaciones necesitan controlar la autenticación, el acceso a las aplicaciones, el aprovisionamiento y los cambios de identidad a lo largo de todo el ciclo de vida del usuario.
miniOrange combina estas capacidades con SSO, MFA, integración con Active Directory, aprovisionamiento y desaprovisionamiento de usuarios, gestión del ciclo de vida de la identidad, acceso basado en roles y autenticación segura.
Esto ofrece a las organizaciones una forma de conectar la infraestructura de identidad existente con las aplicaciones modernas, al tiempo que aplican controles de identidad y acceso coherentes en todo su entorno híbrido.
Preguntas Frecuentes
¿Cuál es la diferencia entre identidad híbrida y la nube? IAM?
La gestión de identidades híbrida conecta entornos de identidad locales y en la nube, mientras que la nube IAM Se centra principalmente en identidades, aplicaciones y recursos dentro de entornos de nube.
¿Qué es un Active Directory híbrido?
El Active Directory híbrido se refiere a un entorno donde el Active Directory local funciona junto con los servicios de identidad en la nube, lo que permite a las organizaciones administrar las identidades y el acceso en ambos entornos.
¿Cuáles son los riesgos de seguridad de la identidad híbrida?
Entre los riesgos comunes se incluyen identidades fragmentadas, fallos de sincronización, permisos excesivos o desactualizados, debilidades en la autenticación heredada y vías de ataque adicionales entre entornos conectados.
¿Cómo respalda la identidad híbrida la confianza cero?
La identidad híbrida respalda el modelo de confianza cero al ayudar a las organizaciones a aplicar políticas coherentes de autenticación, autenticación multifactor (MFA), acceso con privilegios mínimos y revisión de acceso en entornos locales y en la nube.
Sobre la autora
Escritor de contenido
Minal es una experimentada redactora de contenido B2B. Ha escrito más de 250 artículos para diversos sectores, como UI/UX, inmobiliario, automoción, marketing digital, SaaS, IA y aprendizaje automático, y ciberseguridad. Su pasión por la ciberseguridad se plasma en la creación de contenido claro y atractivo, adaptado a públicos técnicos, no técnicos y creativos. Su objetivo es simplificar temas complejos, destacar el valor del producto y conectar con audiencias tanto técnicas como no técnicas.
Deja Tu Comentario