
La gestión de acceso privilegiado (PAM) se ha convertido en un pilar fundamental de la seguridad empresarial, pero los entornos que protege han cambiado drásticamente. Actualmente, las organizaciones gestionan infraestructuras en la nube, aplicaciones SaaS, equipos de trabajo remotos, proveedores externos, identidades de máquinas y cargas de trabajo basadas en IA que solicitan constantemente acceso privilegiado.
Los equipos de seguridad deben verificar cada identidad, comprender el contexto de cada solicitud y otorgar únicamente el nivel mínimo de acceso requerido. Este cambio ha dado lugar a la gestión de acceso privilegiado centrada en la identidad (Identity-Centric PAM), un enfoque moderno que sitúa las identidades, en lugar de las credenciales, en el centro de las decisiones de acceso privilegiado.
Al combinar la verificación continua, el principio de mínimo privilegio y la inteligencia contextual, las organizaciones pueden reforzar la seguridad de confianza cero al tiempo que reducen el riesgo de que se vean comprometidas las cuentas privilegiadas.
¿Qué es la gestión de acceso privilegiado centrada en la identidad?
La solución PAM centrada en la identidad es un enfoque moderno para la gestión de acceso privilegiado que convierte las identidades verificadas en la base de cada decisión de acceso privilegiado. En lugar de otorgar acceso simplemente porque un usuario posee credenciales privilegiadas, determina si una identidad verificada debe recibir permisos elevados en función del contexto, el riesgo y los requisitos del negocio.
A diferencia del PAM tradicional, que se centra principalmente en proteger las contraseñas privilegiadas, el PAM centrado en la identidad evalúa múltiples señales de confianza antes de permitir el acceso privilegiado, entre las que se incluyen:
- Identidad y rol del usuario
- Fuerza de autenticación
- Postura del dispositivo
- Ubicación y hora de inicio de sesión
- riesgo conductual
- Justificación empresarial
Estas señales funcionan conjuntamente para garantizar que el acceso privilegiado se conceda solo cuando sea apropiado y se revoque automáticamente una vez que se complete la tarea aprobada.
Por qué la identidad se ha convertido en el perímetro de seguridad
Los entornos empresariales se han expandido mucho más allá de las redes corporativas. Los empleados se conectan desde cualquier lugar, las cargas de trabajo se ejecutan en nubes públicas y privadas, los proveedores acceden a sistemas críticos de forma remota y las aplicaciones automatizadas se comunican a través de API.
Al mismo tiempo, las organizaciones gestionan muchas más identidades que nunca. Los usuarios humanos ahora comparten entornos empresariales con cuentas de servicio, contenedores, herramientas de automatización y agentes de IA, cada uno de los cuales requiere diferentes niveles de acceso privilegiado.
Esta evolución ha transformado la seguridad, pasando de proteger los límites de la red a proteger las identidades.
En lugar de confiar en las solicitudes simplemente porque provienen de una red interna, las organizaciones verifican continuamente cada identidad que solicita acceso privilegiado. La gestión de acceso privilegiado centrada en la identidad aplica este principio de forma consistente a empleados, contratistas, proveedores, aplicaciones e identidades de máquinas, convirtiendo la identidad en el principal punto de control para el acceso privilegiado.
Cómo se construyó el PAM tradicional y cuáles son sus deficiencias.
Los sistemas PAM tradicionales introdujeron controles esenciales como el almacenamiento seguro de contraseñas , la rotación de credenciales y el registro de sesiones privilegiadas . Estas funcionalidades siguen siendo valiosas, pero fueron diseñadas para entornos donde los usuarios privilegiados eran relativamente pocos y la infraestructura cambiaba lentamente.
Los entornos empresariales actuales exigen un enfoque más adaptable.
Los controles estáticos no pueden seguir el ritmo de la infraestructura dinámica.
La infraestructura nativa de la nube cambia constantemente. Las nuevas cargas de trabajo se aprovisionan automáticamente, las aplicaciones se implementan a través de pipelines de CI/CD y los recursos de la nube se escalan en cuestión de minutos.
El sistema PAM tradicional no fue diseñado para este nivel de cambio.
Los equipos de seguridad ahora gestionan el acceso privilegiado en:
- Plataformas multi-nube
- Aplicaciones SaaS
- Entornos de Kubernetes
- Infraestructura como código (IaC)
- Centros de datos híbridos
La gestión de entornos dinámicos mediante credenciales de larga duración introduce una carga operativa innecesaria a la vez que aumenta el riesgo de seguridad.
Los sistemas PAM modernos sustituyen los privilegios estáticos por un acceso basado en la identidad y con límite de tiempo, que se adapta a una infraestructura en constante cambio.
La proliferación de identidades dificulta la gobernanza del acceso privilegiado.
Cada nueva aplicación, plataforma en la nube o sistema empresarial introduce identidades y permisos adicionales.
Con el tiempo, las organizaciones acumulan:
- Empleados con permisos excesivos
- Contratistas que conservan el acceso una vez finalizados los proyectos.
- Cuentas de administrador compartidas
- Cuentas privilegiadas inactivas
- Políticas de acceso inconsistentes entre aplicaciones
Esta creciente dispersión de identidades dificulta responder a preguntas sencillas pero cruciales:
- ¿Quién tiene acceso privilegiado?
- ¿Por qué lo tienen?
- ¿Todavía lo necesitan?
Sin una gobernanza continua, los privilegios innecesarios permanecen activos, lo que amplía la superficie de ataque de la organización.
La gestión de acceso privilegiado centrada en la identidad evalúa continuamente las identidades y alinea el acceso privilegiado con las funciones, responsabilidades y necesidades empresariales actuales.
Los privilegios permanentes crean un riesgo persistente.
Muchas organizaciones aún asignan derechos de administrador permanentes para simplificar las operaciones diarias.
Si bien son convenientes, los privilegios permanentes brindan a los atacantes oportunidades continuas para escalar privilegios. Una vez que una cuenta privilegiada se ve comprometida, los atacantes a menudo pueden moverse lateralmente entre sistemas sin necesidad de autorizaciones adicionales.
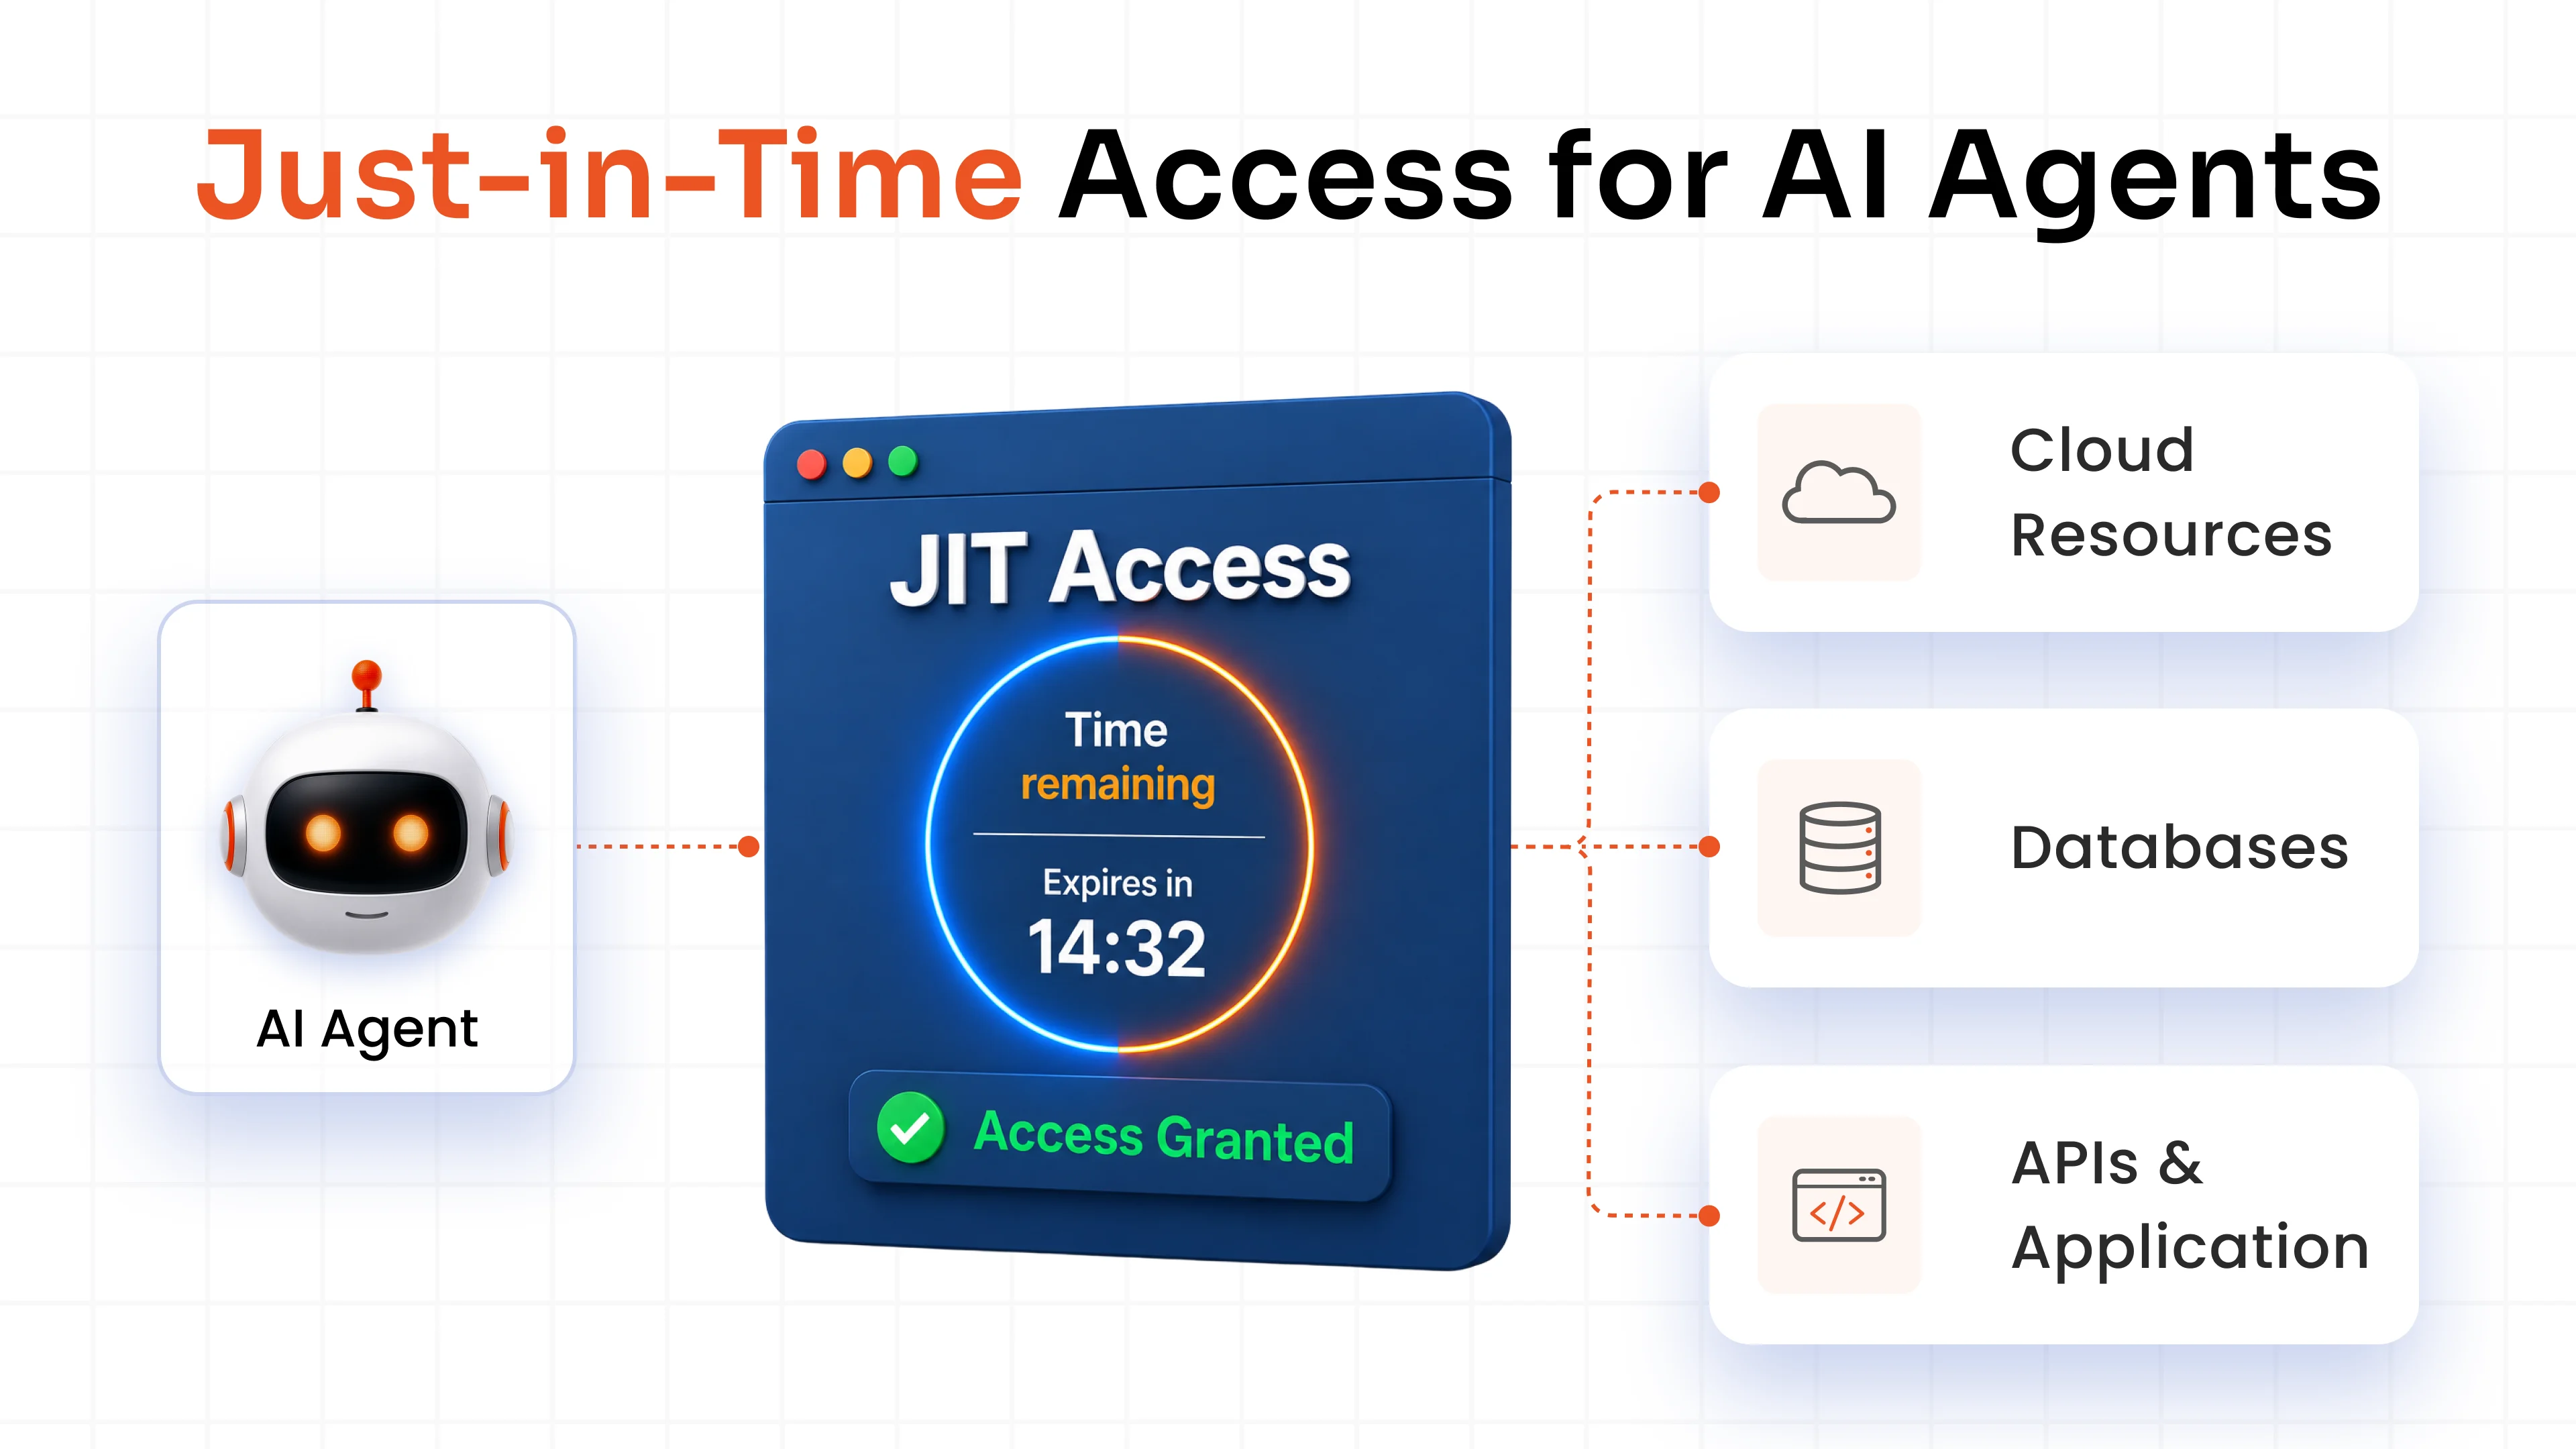
La gestión de acceso privilegiado centrada en la identidad minimiza este riesgo mediante el acceso privilegiado justo a tiempo (JIT), en el que los permisos elevados se otorgan solo para actividades aprobadas y se eliminan automáticamente cuando se completa el trabajo.
Este enfoque reduce significativamente el período de exposición, al tiempo que respeta el principio del mínimo privilegio.
Las identidades no humanas se están expandiendo rápidamente.
Los usuarios humanos ya no son las únicas identidades privilegiadas dentro de los entornos empresariales.
Las organizaciones ahora dependen de:
- Cuentas de servicio
- API
- Tanques Flexibles
- Guiones de automatización
- Canalizaciones de DevOps
- Agentes de inteligencia artificial
Muchas de estas identidades operan de forma continua y, a menudo, poseen permisos de alto privilegio para realizar tareas críticas para el negocio.
Sin una gobernanza adecuada, resultan difíciles de controlar y fáciles de explotar.
La gestión de acceso privilegiado centrada en la identidad (Identity-Centric PAM) extiende los controles de acceso privilegiado más allá de los administradores humanos, aplicando una autenticación, autorización, supervisión y gestión del ciclo de vida coherentes a cada identidad que interactúa con los recursos de la empresa.
¿Qué características definen una solución PAM moderna centrada en la identidad?
Una solución PAM moderna va mucho más allá del simple almacenamiento de credenciales. Combina inteligencia de identidad, autenticación contextual y monitorización continua para proteger el acceso privilegiado en entornos de nube, híbridos y locales.
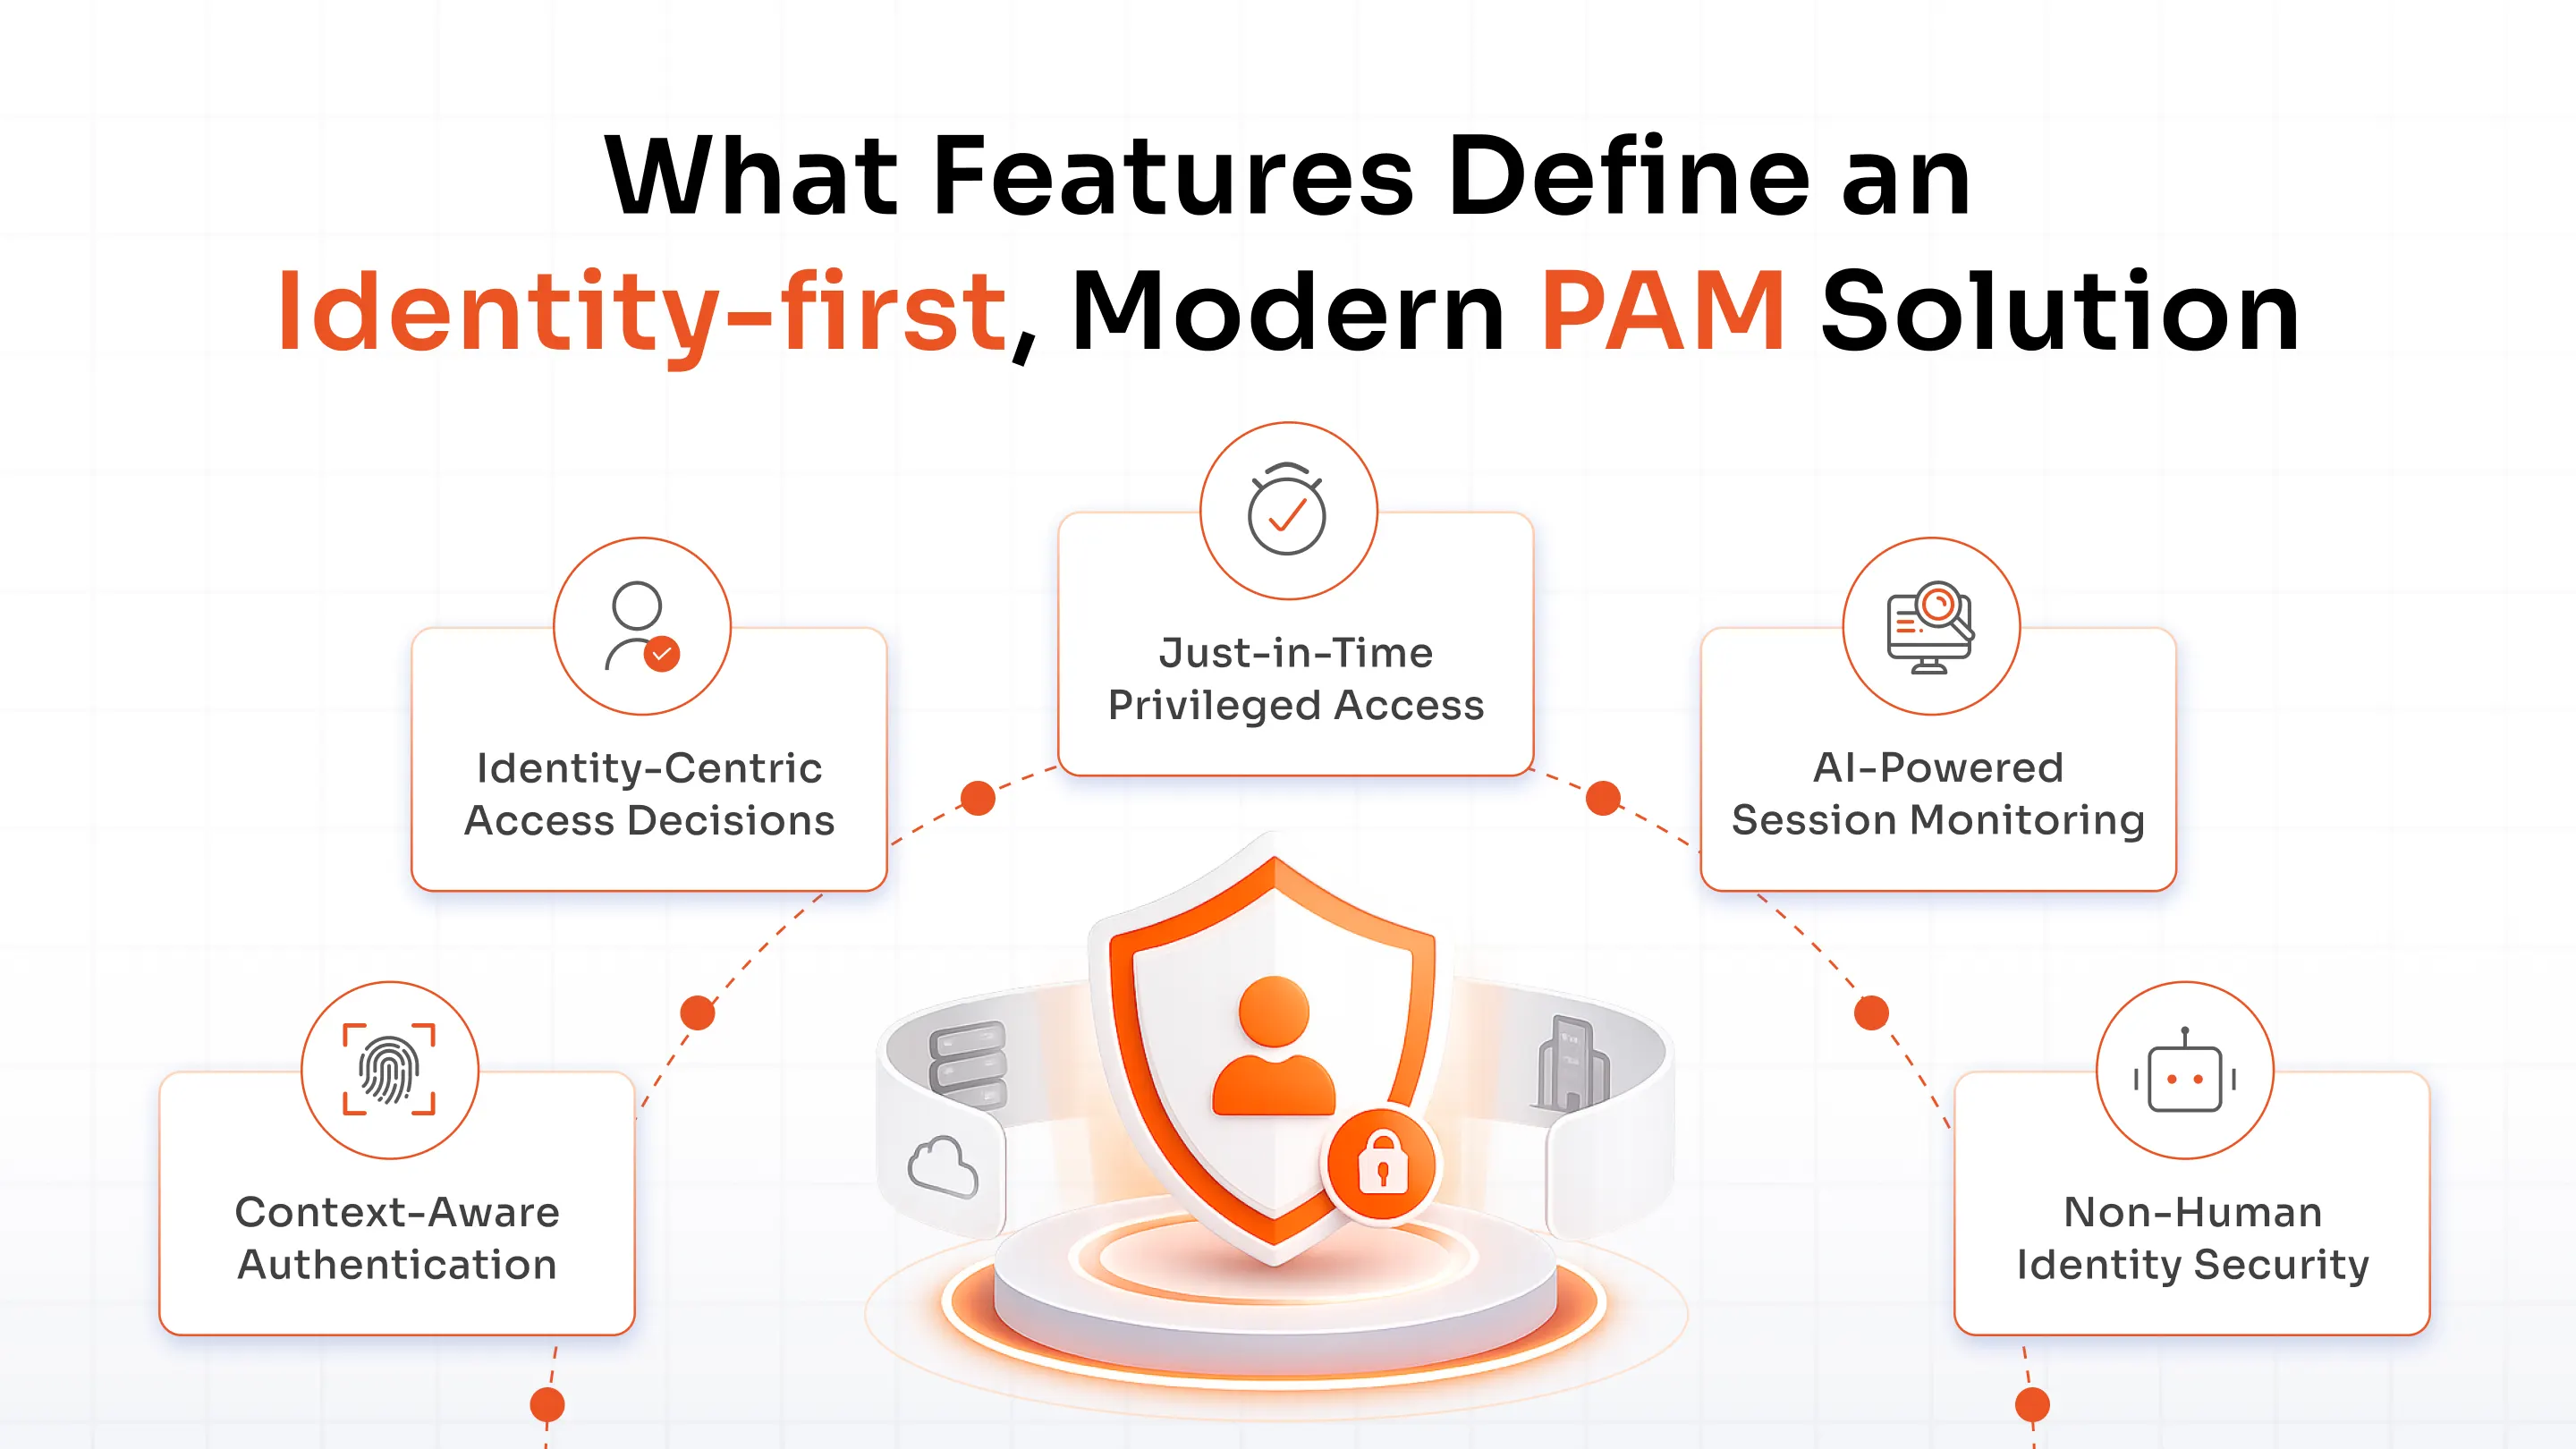
Decisiones de acceso centradas en la identidad
Los sistemas PAM modernos evalúan las solicitudes privilegiadas utilizando señales de identidad en tiempo real, en lugar de depender únicamente de contraseñas o cuentas privilegiadas.
Las decisiones de acceso tienen en cuenta los roles de usuario, los métodos de autenticación, el estado del dispositivo, los patrones de comportamiento y el riesgo contextual antes de otorgar permisos elevados.
Por qué es importante: Incluso si las credenciales se ven comprometidas, los atacantes aún deben cumplir con múltiples requisitos de confianza antes de obtener acceso privilegiado.
Acceso privilegiado justo a tiempo
La gestión moderna de permisos de acceso (PAM, por sus siglas en inglés) elimina los privilegios permanentes innecesarios al otorgar permisos elevados JIT solo cuando los usuarios los necesitan para completar las tareas aprobadas.
Una vez finalizada la tarea, el acceso se revoca automáticamente sin intervención manual.
Por qué es importante: Los privilegios temporales reducen la superficie de ataque al tiempo que mejoran la seguridad operativa.
Autenticación consciente del contexto
No todas las solicitudes privilegiadas conllevan el mismo nivel de riesgo.
El PAM moderno evalúa factores contextuales como:
- Ubicación del usuario
- Cumplimiento del dispositivo
- Fuerza de autenticación
- Hora de acceso
- Comportamiento del usuario
- Puntuación de riesgo
Las solicitudes de mayor riesgo pueden activar una autenticación adicional o políticas de acceso más estrictas antes de que se otorguen los privilegios.
Por qué es importante: Las organizaciones pueden equilibrar una seguridad sólida con una mejor experiencia de usuario adaptando la autenticación al nivel de riesgo.
Monitorización de sesiones mediante IA
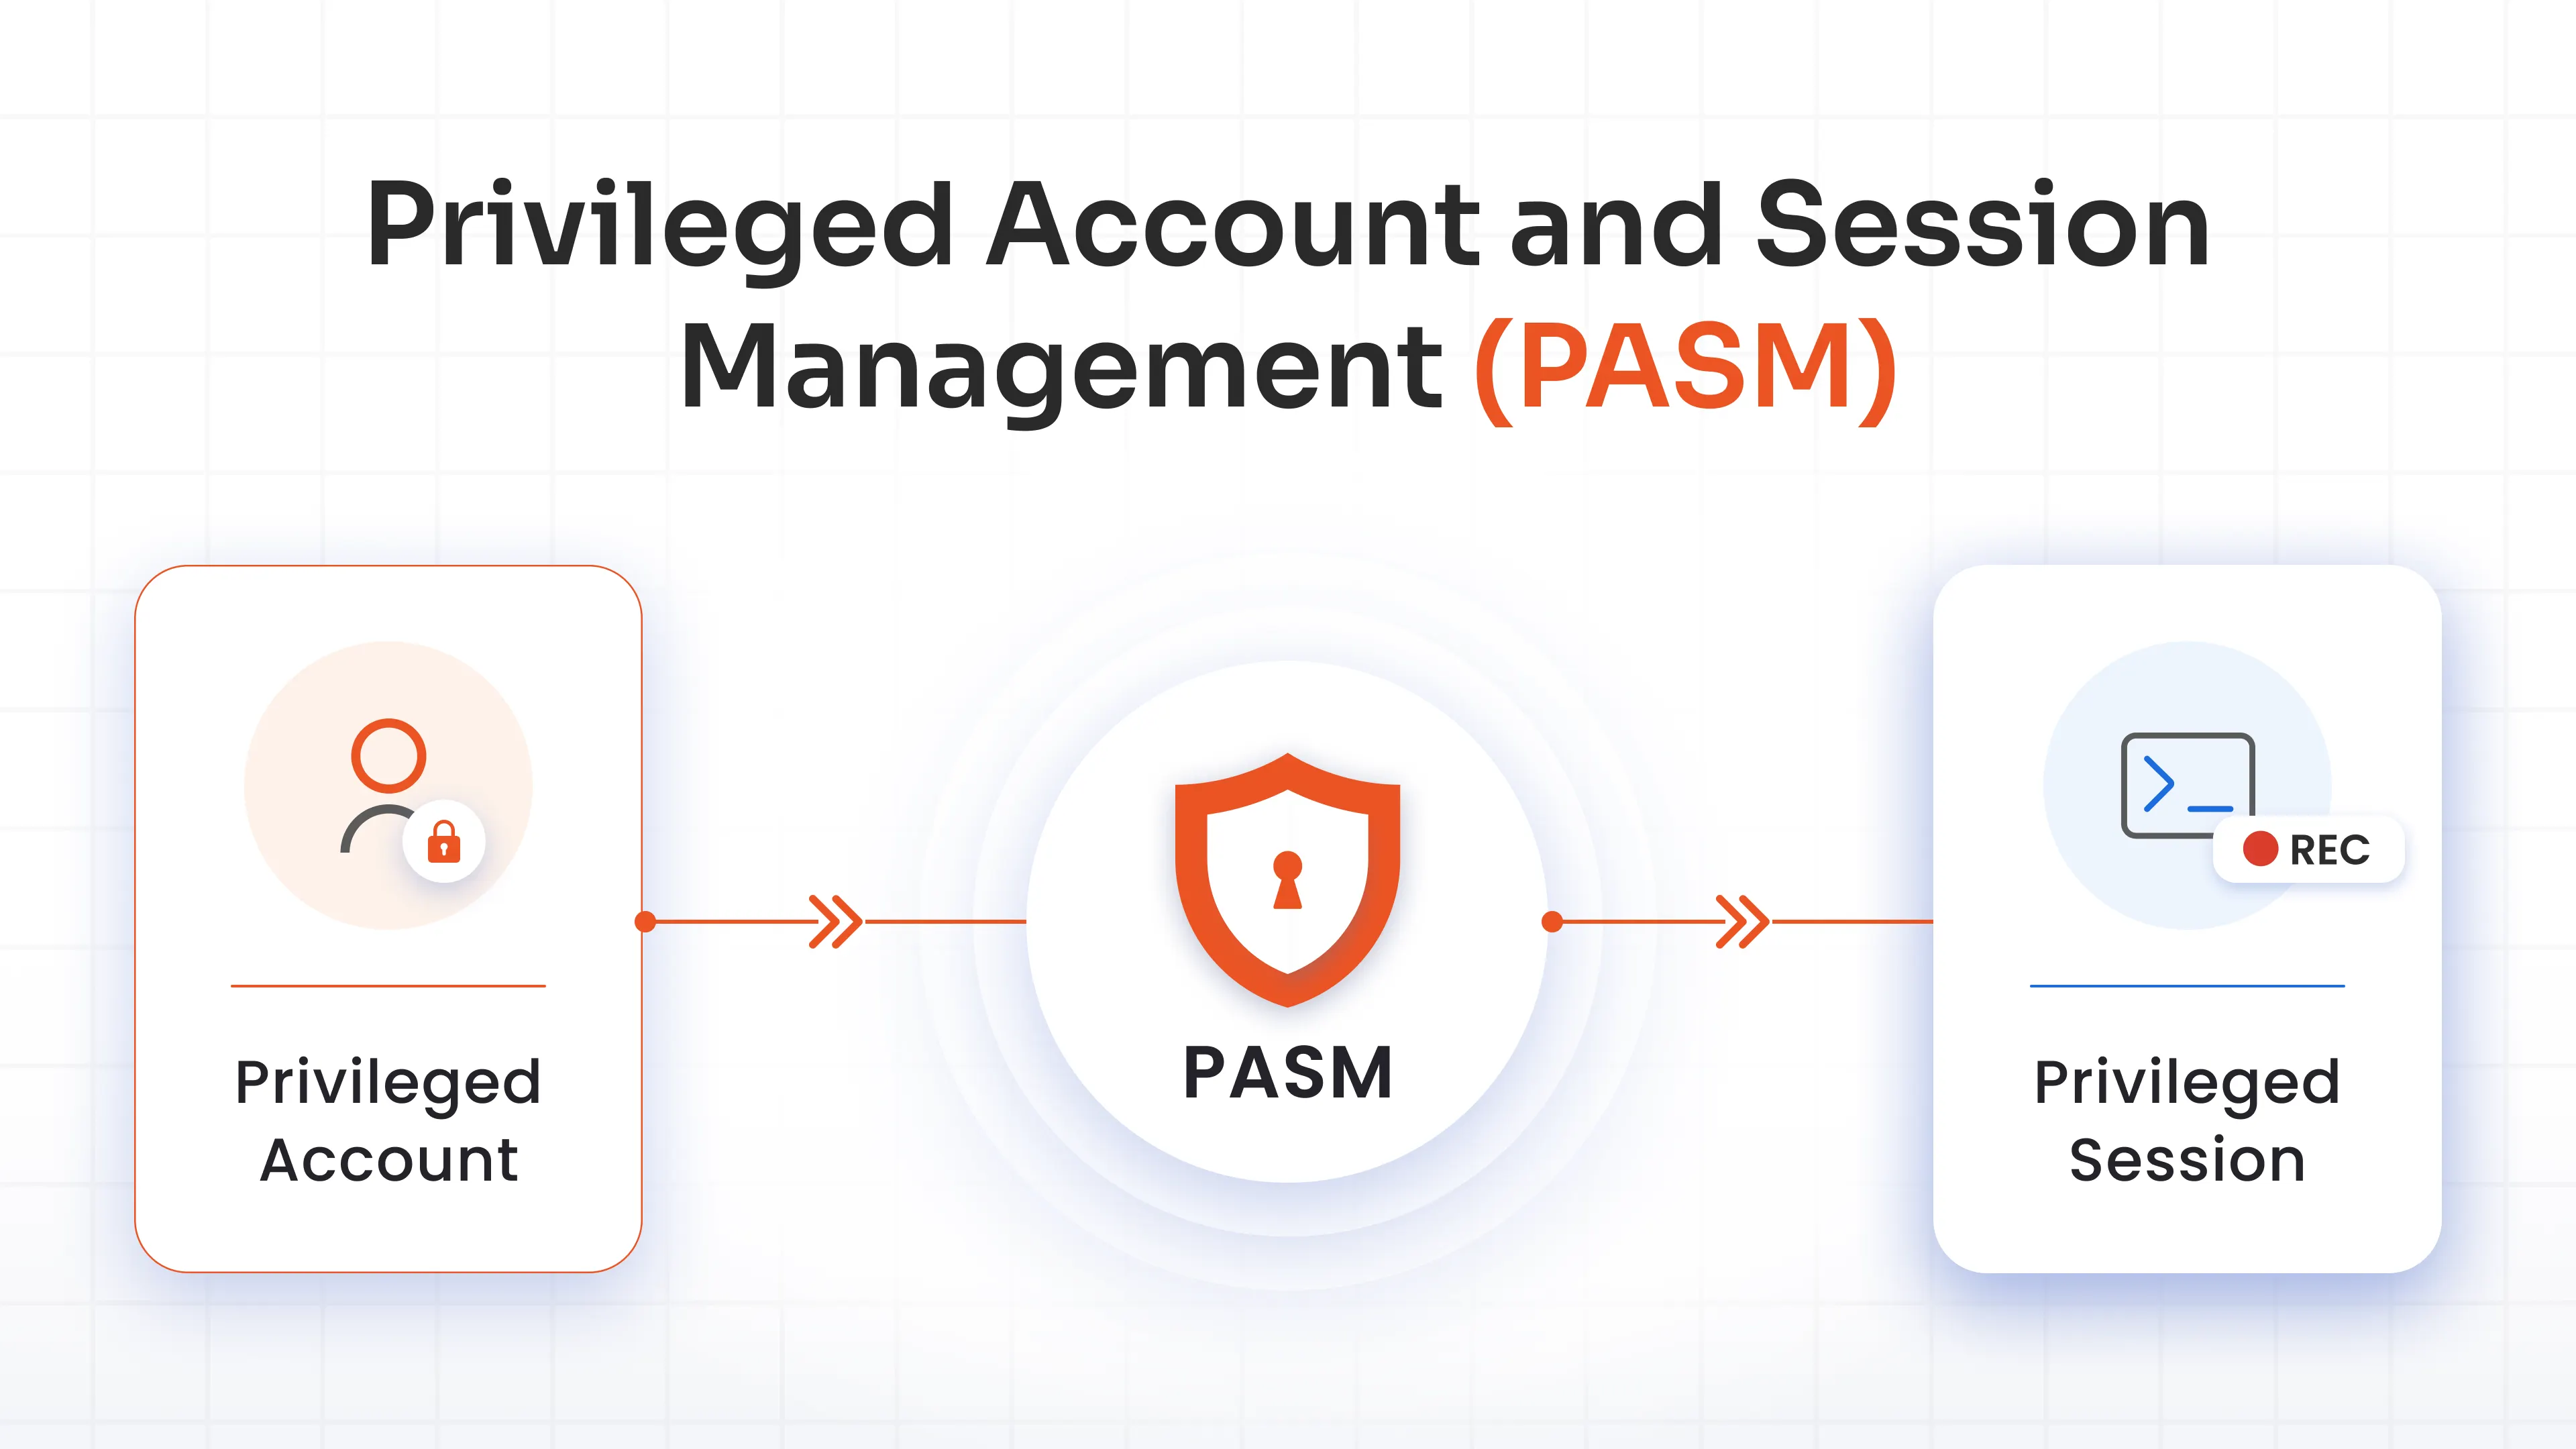
Los sistemas PAM tradicionales registran las sesiones privilegiadas para su auditoría. Los sistemas PAM modernos van un paso más allá al utilizar inteligencia artificial y análisis de comportamiento para analizar continuamente la actividad privilegiada en tiempo real.
Puede identificar comportamientos sospechosos, como comandos inusuales, patrones de inicio de sesión anómalos, intentos de escalada de privilegios o violaciones de políticas, mientras la sesión aún está activa.
Por qué es importante: Detectar a tiempo la actividad privilegiada anómala ayuda a los equipos de seguridad a investigar las amenazas con mayor rapidez y a reducir el impacto potencial de las identidades comprometidas.
Seguridad de la identidad no humana
Las empresas modernas gestionan mucho más que cuentas de usuario con privilegios. Las cuentas de servicio, las API, los contenedores, los scripts de automatización, las canalizaciones de CI/CD y los agentes de IA requieren acceso elevado para realizar tareas críticas para el negocio. En muchas organizaciones, estas identidades no humanas superan en número a los empleados, lo que las convierte en una de las superficies de ataque de más rápido crecimiento.
A diferencia de los usuarios humanos, las identidades de las máquinas suelen operar de forma continua y autenticarse automáticamente. Si no se gestionan adecuadamente, pueden acumular permisos excesivos, usar credenciales predefinidas o permanecer activas mucho después de que ya no sean necesarias.
Un PAM moderno para agentes de IA protege estas identidades mediante:
- Descubrimiento e inventario de identidades de máquinas
- Eliminación de credenciales codificadas mediante el almacenamiento seguro de credenciales.
- Los secretos rotan automáticamente
- Aplicación de políticas de mínimo privilegio
- Supervisión de la actividad privilegiada en tiempo real
Al extender los controles de acceso privilegiado más allá de los usuarios humanos, Identity-Centric PAM ayuda a las organizaciones a proteger cada identidad que interactúa con sistemas críticos.
PAM tradicional frente a PAM centrado en la identidad
Si bien ambos enfoques buscan proteger el acceso privilegiado, difieren significativamente en la forma en que se toman las decisiones de acceso.
| PAM tradicional | PAM centrado en la identidad |
|---|---|
| Protege las credenciales privilegiadas | Protege las identidades verificadas |
| Privilegios de administrador de larga duración | Acceso privilegiado justo a tiempo |
| Políticas de acceso estático | Políticas dinámicas y sensibles al contexto |
| El almacenamiento de contraseñas como control principal | Inteligencia de identidad y verificación continua |
| Se centra principalmente en los administradores humanos. | Garantiza la seguridad tanto de las identidades humanas como de las no humanas. |
| Grabación de sesiones para auditorías | Monitoreo y análisis de comportamiento impulsados por IA |
| Diseñado principalmente para entornos locales. | Diseñado para entornos de nube, híbridos y SaaS. |
| Autenticación al iniciar sesión | Verificación continua durante toda la sesión |
La gestión de acceso privilegiado centrada en la identidad se basa en las capacidades tradicionales de la gestión de acceso privilegiado, en lugar de reemplazarlas. El almacenamiento seguro de contraseñas, la rotación de credenciales y la grabación de sesiones siguen siendo esenciales, pero se refuerzan con inteligencia de identidad, análisis de riesgos contextuales y validación continua del acceso.
Cómo la gestión de acceso privilegiado centrada en la identidad permite la confianza cero
Zero Trust se basa en un principio sencillo: nunca confiar, siempre verificar. Identity-Centric PAM aplica este principio a la gestión de acceso privilegiado, evaluando cada solicitud antes, durante y después de otorgar el acceso.
Verificar cada identidad
Toda solicitud de privilegios comienza con la verificación de identidad. Los usuarios y las cargas de trabajo deben autenticarse mediante métodos robustos como la autenticación multifactor (MFA), certificados o la autenticación sin contraseña antes de solicitar acceso con privilegios elevados.
Evaluar el contexto antes de otorgar acceso
La identidad por sí sola no es suficiente. Los sistemas PAM modernos también evalúan señales contextuales como el estado del dispositivo, la ubicación de inicio de sesión, la solidez de la autenticación, el comportamiento del usuario y el nivel de riesgo antes de aprobar acciones privilegiadas.
Conceder acceso con privilegios mínimos
En lugar de derechos de administrador permanentes, los usuarios reciben únicamente los permisos necesarios para completar una tarea específica. Una vez finalizada la actividad, el acceso privilegiado se elimina automáticamente.
Supervisar la actividad de forma continua
Las sesiones privilegiadas se supervisan durante toda su duración. El análisis basado en IA detecta comandos anómalos, comportamientos inusuales o intentos de uso indebido de privilegios, lo que permite a los equipos de seguridad responder antes de que un incidente se agrave.
Al verificar continuamente las identidades y limitar el acceso privilegiado, la gestión de acceso privilegiado centrada en la identidad ayuda a las organizaciones a poner en práctica los principios de confianza cero en lugar de tratarlos como un marco teórico.
Beneficios de la gestión de accesos personales (PAM) centrada en la identidad
La gestión de acceso privilegiado centrada en la identidad ayuda a las organizaciones a reducir riesgos al tiempo que facilita la gestión del acceso privilegiado en entornos de TI modernos.
Superficie de ataque reducida
Sustituir los privilegios permanentes por el acceso Just-in-Time minimiza el número de cuentas privilegiadas a las que pueden acceder los atacantes.
Mayor cumplimiento
Los registros de auditoría exhaustivos , los controles de acceso basados en la identidad y la monitorización de sesiones simplifican el cumplimiento de normativas y marcos como ISO 27001 , PCI DSS , HIPAA, SOC 2 y NIST.
Mayor visibilidad en todas las identidades
Los equipos de seguridad obtienen una visión centralizada de los usuarios privilegiados, las cuentas de servicio, las aplicaciones y las identidades de las máquinas, lo que facilita la identificación de permisos excesivos e infracciones de las políticas.
Gestión de acceso más rápida
Las políticas basadas en la identidad automatizan el aprovisionamiento, la elevación de privilegios y la revocación de acceso, lo que reduce el esfuerzo administrativo y mejora la eficiencia operativa.
Experiencia mejorada del usuario
La autenticación adaptativa y el acceso justo a tiempo permiten a los usuarios legítimos obtener acceso privilegiado rápidamente sin comprometer la seguridad.
Entornos híbridos y en la nube seguros
La gestión de acceso privilegiado centrada en la identidad proporciona controles de acceso privilegiado consistentes en plataformas en la nube, aplicaciones SaaS, infraestructura local y entornos híbridos.
Por qué las organizaciones están adoptando un enfoque de seguridad basado en la identidad.
Las organizaciones están adoptando la seguridad centrada en la identidad porque las identidades se han convertido en el objetivo principal de los ciberataques modernos. A medida que las empresas continúan su transformación digital, proteger las identidades se ha vuelto tan importante como proteger la infraestructura.
Varias tendencias están acelerando este cambio.
Operaciones con prioridad en la nube
La adopción de la nube ha introducido una infraestructura dinámica donde los usuarios, las cargas de trabajo y las aplicaciones cambian constantemente. Los controles de acceso basados en la identidad proporcionan la flexibilidad necesaria para proteger estos entornos.
Crecimiento de las aplicaciones SaaS
Cada plataforma SaaS introduce identidades, roles y permisos adicionales. La seguridad centrada en la identidad ayuda a las organizaciones a mantener una gobernanza coherente en cientos de aplicaciones.
Trabajo híbrido y colaboración con terceros
Los empleados, contratistas y proveedores acceden habitualmente a los recursos de la empresa desde diferentes ubicaciones y dispositivos. La verificación basada en la identidad garantiza que el acceso privilegiado permanezca seguro, independientemente del origen de las solicitudes.
AI y automatización
Las organizaciones dependen cada vez más de agentes de IA, plataformas de automatización e identidades de máquinas para realizar operaciones críticas. Estas identidades requieren la misma gobernanza, visibilidad y controles de privilegios mínimos que los usuarios humanos.
Aumento de los requisitos de cumplimiento
Los marcos regulatorios siguen haciendo hincapié en la gobernanza de identidades, el principio de mínimo privilegio, la auditabilidad y la monitorización continua. La gestión de acceso público centrada en la identidad (Identity-Centric PAM) ayuda a las organizaciones a cumplir estos requisitos a la vez que mejora su postura de seguridad general.
La seguridad centrada en la identidad no sustituye a los controles de seguridad tradicionales. En cambio, proporciona la información y el contexto necesarios para que las decisiones sobre el acceso privilegiado sean más precisas, adaptables y resistentes ante las amenazas en constante evolución.
Cómo miniOrange ofrece PAM centrado en la identidad
El acceso privilegiado moderno requiere más que la simple gestión de credenciales. miniOrange PAM combina la inteligencia de identidad con los controles de acceso privilegiado para ayudar a las organizaciones a proteger las identidades humanas y no humanas en entornos de nube, híbridos y locales.
Con miniOrange, las organizaciones pueden:
- Verifique los usuarios con privilegios mediante la autenticación multifactor y la autenticación adaptativa.
- Implementar la elevación de privilegios Just-in-Time para eliminar el acceso permanente.
- Aplique controles de acceso basados en roles, alineados con las responsabilidades del negocio.
- Garantizar cuentas de servicio seguras, API e identidades de máquinas junto con las de los usuarios humanos.
- Supervise las sesiones privilegiadas mediante análisis en tiempo real y monitorización del comportamiento.
- Simplifique el cumplimiento normativo con informes centralizados y registros de auditoría detallados.
- Implemente de forma consistente en infraestructuras en la nube, híbridas y locales.
Tanto si está modernizando un sistema PAM heredado como si está creando una arquitectura de confianza cero, miniOrange proporciona la visibilidad, el control y la flexibilidad necesarios para proteger el acceso privilegiado a escala empresarial.
Acceso privilegiado seguro con la identidad como eje central.
El acceso privilegiado sigue siendo uno de los objetivos más valiosos para los atacantes, pero la forma en que las organizaciones lo gestionan ha cambiado radicalmente. A medida que las empresas adoptan infraestructuras nativas de la nube, implementan la automatización basada en IA y dan soporte a equipos de trabajo distribuidos, las decisiones sobre el acceso privilegiado deben tener en cuenta mucho más que las credenciales de administrador.
La gestión de acceso privilegiado centrada en la identidad aborda este desafío al cambiar el enfoque de la gestión de cuentas privilegiadas a la gobernanza de las identidades detrás de cada acción privilegiada. Al combinar inteligencia de identidad, acceso justo a tiempo, autenticación contextual, monitoreo continuo y auditoría integral, las organizaciones pueden reducir significativamente su superficie de ataque, al tiempo que fortalecen la seguridad de confianza cero y cumplen con los requisitos de cumplimiento en constante evolución.
Deja Tu Comentario