
Los agentes de IA ya no se limitan a responder consultas o resumir documentos. Ahora programan reuniones, extraen datos de clientes, activan flujos de trabajo e incluso toman decisiones en distintos sistemas.
Y no piden permiso cada vez. Ahí es donde empieza el verdadero problema.
Porque una vez que un agente de IA está conectado a tus herramientas, API y sistemas internos, la pregunta no es qué puede hacer, sino qué se le debería permitir hacer.
Si se le otorga un acceso amplio, una sola indicación errónea o un paso en falso pueden exponer datos confidenciales, desencadenar acciones no deseadas o crear silenciosamente un riesgo que no se notará hasta que sea demasiado tarde.
Precisamente por eso, el principio de mínimo privilegio para los agentes de IA se está convirtiendo en un requisito de seguridad fundamental en 2026. No se trata de limitar sus capacidades, sino de controlarlas con precisión. A medida que las organizaciones adoptan sistemas autónomos a gran escala, la gestión de acceso público (PAM) para agentes de IA se perfila como una capa de control esencial para garantizar el acceso a tareas específicas, los permisos justo a tiempo y la gobernanza continua de dichos agentes.
¿Qué es el principio de mínimo privilegio para los agentes de IA?
El principio de mínimo privilegio para los agentes de IA implica otorgarles únicamente el acceso mínimo necesario para completar una tarea específica. Nada más, y nada permanente.
Se basa en el principio del mínimo privilegio (PoLP) , donde el acceso se limita a lo necesario. Pero en entornos de IA, esto no puede ser estático.
Los agentes de IA cambian de tarea con frecuencia, interactúan con múltiples sistemas y actúan en función de las indicaciones y el contexto.
Por lo tanto, el principio de mínimo privilegio para los agentes de IA debe ser dinámico.
En la práctica, el acceso se basa en tareas, donde los permisos cambian según lo que esté haciendo el agente; está limitado por el tiempo, donde el acceso caduca después de la tarea; y está impulsado por la identidad, donde cada acción está vinculada a una identidad definida.
Un agente de IA puede realizar múltiples acciones en distintos sistemas en cuestión de segundos. Si el acceso es demasiado amplio, el riesgo se propaga con la misma rapidez.
¿Por qué el principio de mínimo privilegio es fundamental para la seguridad de la IA?
La IA no introduce riesgos totalmente nuevos, sino que amplifica los ya existentes. Cuando el control de acceso es débil, incluso pequeñas brechas pueden convertirse en graves problemas de seguridad. Estas son las razones clave por las que el principio de mínimo privilegio para los agentes de IA es fundamental para la seguridad de la IA:
1. El problema del informante sobrecargado
Un agente de IA con permisos excesivos se comporta como un miembro del personal con mucho más acceso del que realmente necesita. La diferencia radica en que opera a gran velocidad y a gran escala. No se detiene, no cuestiona las intenciones ni valida el contexto. Simplemente ejecuta.
Si algo falla, ya sea por una solicitud defectuosa, una configuración incorrecta o una vulnerabilidad, el impacto se propaga rápidamente por todos los sistemas. Lo que podría haber sido un problema controlado en una configuración tradicional puede agravarse en cuestión de segundos cuando un agente de IA tiene amplio acceso.
2. La inyección rápida no se trata solo de respuestas.
La inyección instantánea suele considerarse una forma de manipular lo que dice una IA. En realidad, la mayor preocupación reside en lo que se le permite hacer a la IA.
Cuando un agente de IA tiene acceso a documentos internos, bases de datos de clientes o sistemas financieros, una entrada cuidadosamente diseñada puede llevarlo a recuperar o actuar sobre datos a los que no debería tener acceso. El riesgo no reside solo en resultados incorrectos, sino también en acciones no deseadas.
Aquí es donde cobra importancia el principio de mínimo privilegio para los agentes de IA. Incluso si el agente se ve influenciado por una sugerencia maliciosa o engañosa, su capacidad de actuar está restringida por el acceso que se le ha otorgado.
3. Las API con permisos excesivos aumentan la exposición.
Los agentes de IA rara vez operan de forma aislada. Dependen de las API para interactuar con diferentes herramientas, obtener datos y activar flujos de trabajo. El problema es que muchas API están diseñadas con permisos amplios para mayor comodidad.
Cuando un agente de IA se conecta a estas API, hereda ese amplio acceso. Como resultado, una tarea que debería haber tenido un alcance limitado puede terminar afectando a múltiples sistemas.
Sin un control adecuado, esto crea una situación en la que las pequeñas acciones pueden tener consecuencias mucho mayores de las previstas.
4. La exposición de datos a menudo pasa desapercibida.
Los agentes de IA no irrumpen en los sistemas en el sentido tradicional. Trabajan dentro del acceso que se les otorga. Recuperan datos, los procesan y generan resultados.
Si ese acceso no se controla rigurosamente, la información confidencial puede aparecer en respuestas, registros o flujos de trabajo posteriores sin que se activen alarmas inmediatas. No hay una brecha evidente, sino una exposición gradual y, a menudo, inadvertida.
Por eso, el control de acceso a la seguridad de la IA debe tratar a los agentes de IA como identidades reales con permisos definidos y límites claros, en lugar de como procesos en segundo plano o scripts temporales.
Características del principio de mínimo privilegio en agentes de IA
A diferencia del control de acceso tradicional, los entornos de IA requieren flexibilidad sin perder el control, ya que los agentes cambian constantemente de tarea e interactúan con diferentes sistemas. Estas son algunas de las características clave del principio de mínimo privilegio para los agentes de IA:
- Permisos con ámbito de tarea: El acceso se define en función de la tarea, no se asigna de forma permanente al agente. Por ejemplo, un agente de investigación que analiza documentos solo necesita acceso de lectura y nada más. Este enfoque garantiza que el agente obtenga exactamente lo que necesita en ese momento, reduciendo la exposición innecesaria.
- Identidad y acceso delegado por el usuario: Tratar a los agentes de IA como identidades en lugar de usar credenciales compartidas aporta claridad y control. Los permisos están vinculados al usuario o sistema que inicia la tarea, lo que permite rastrear cada acción. Esto genera responsabilidad y constituye la base de la gobernanza de la identidad de los agentes de IA.
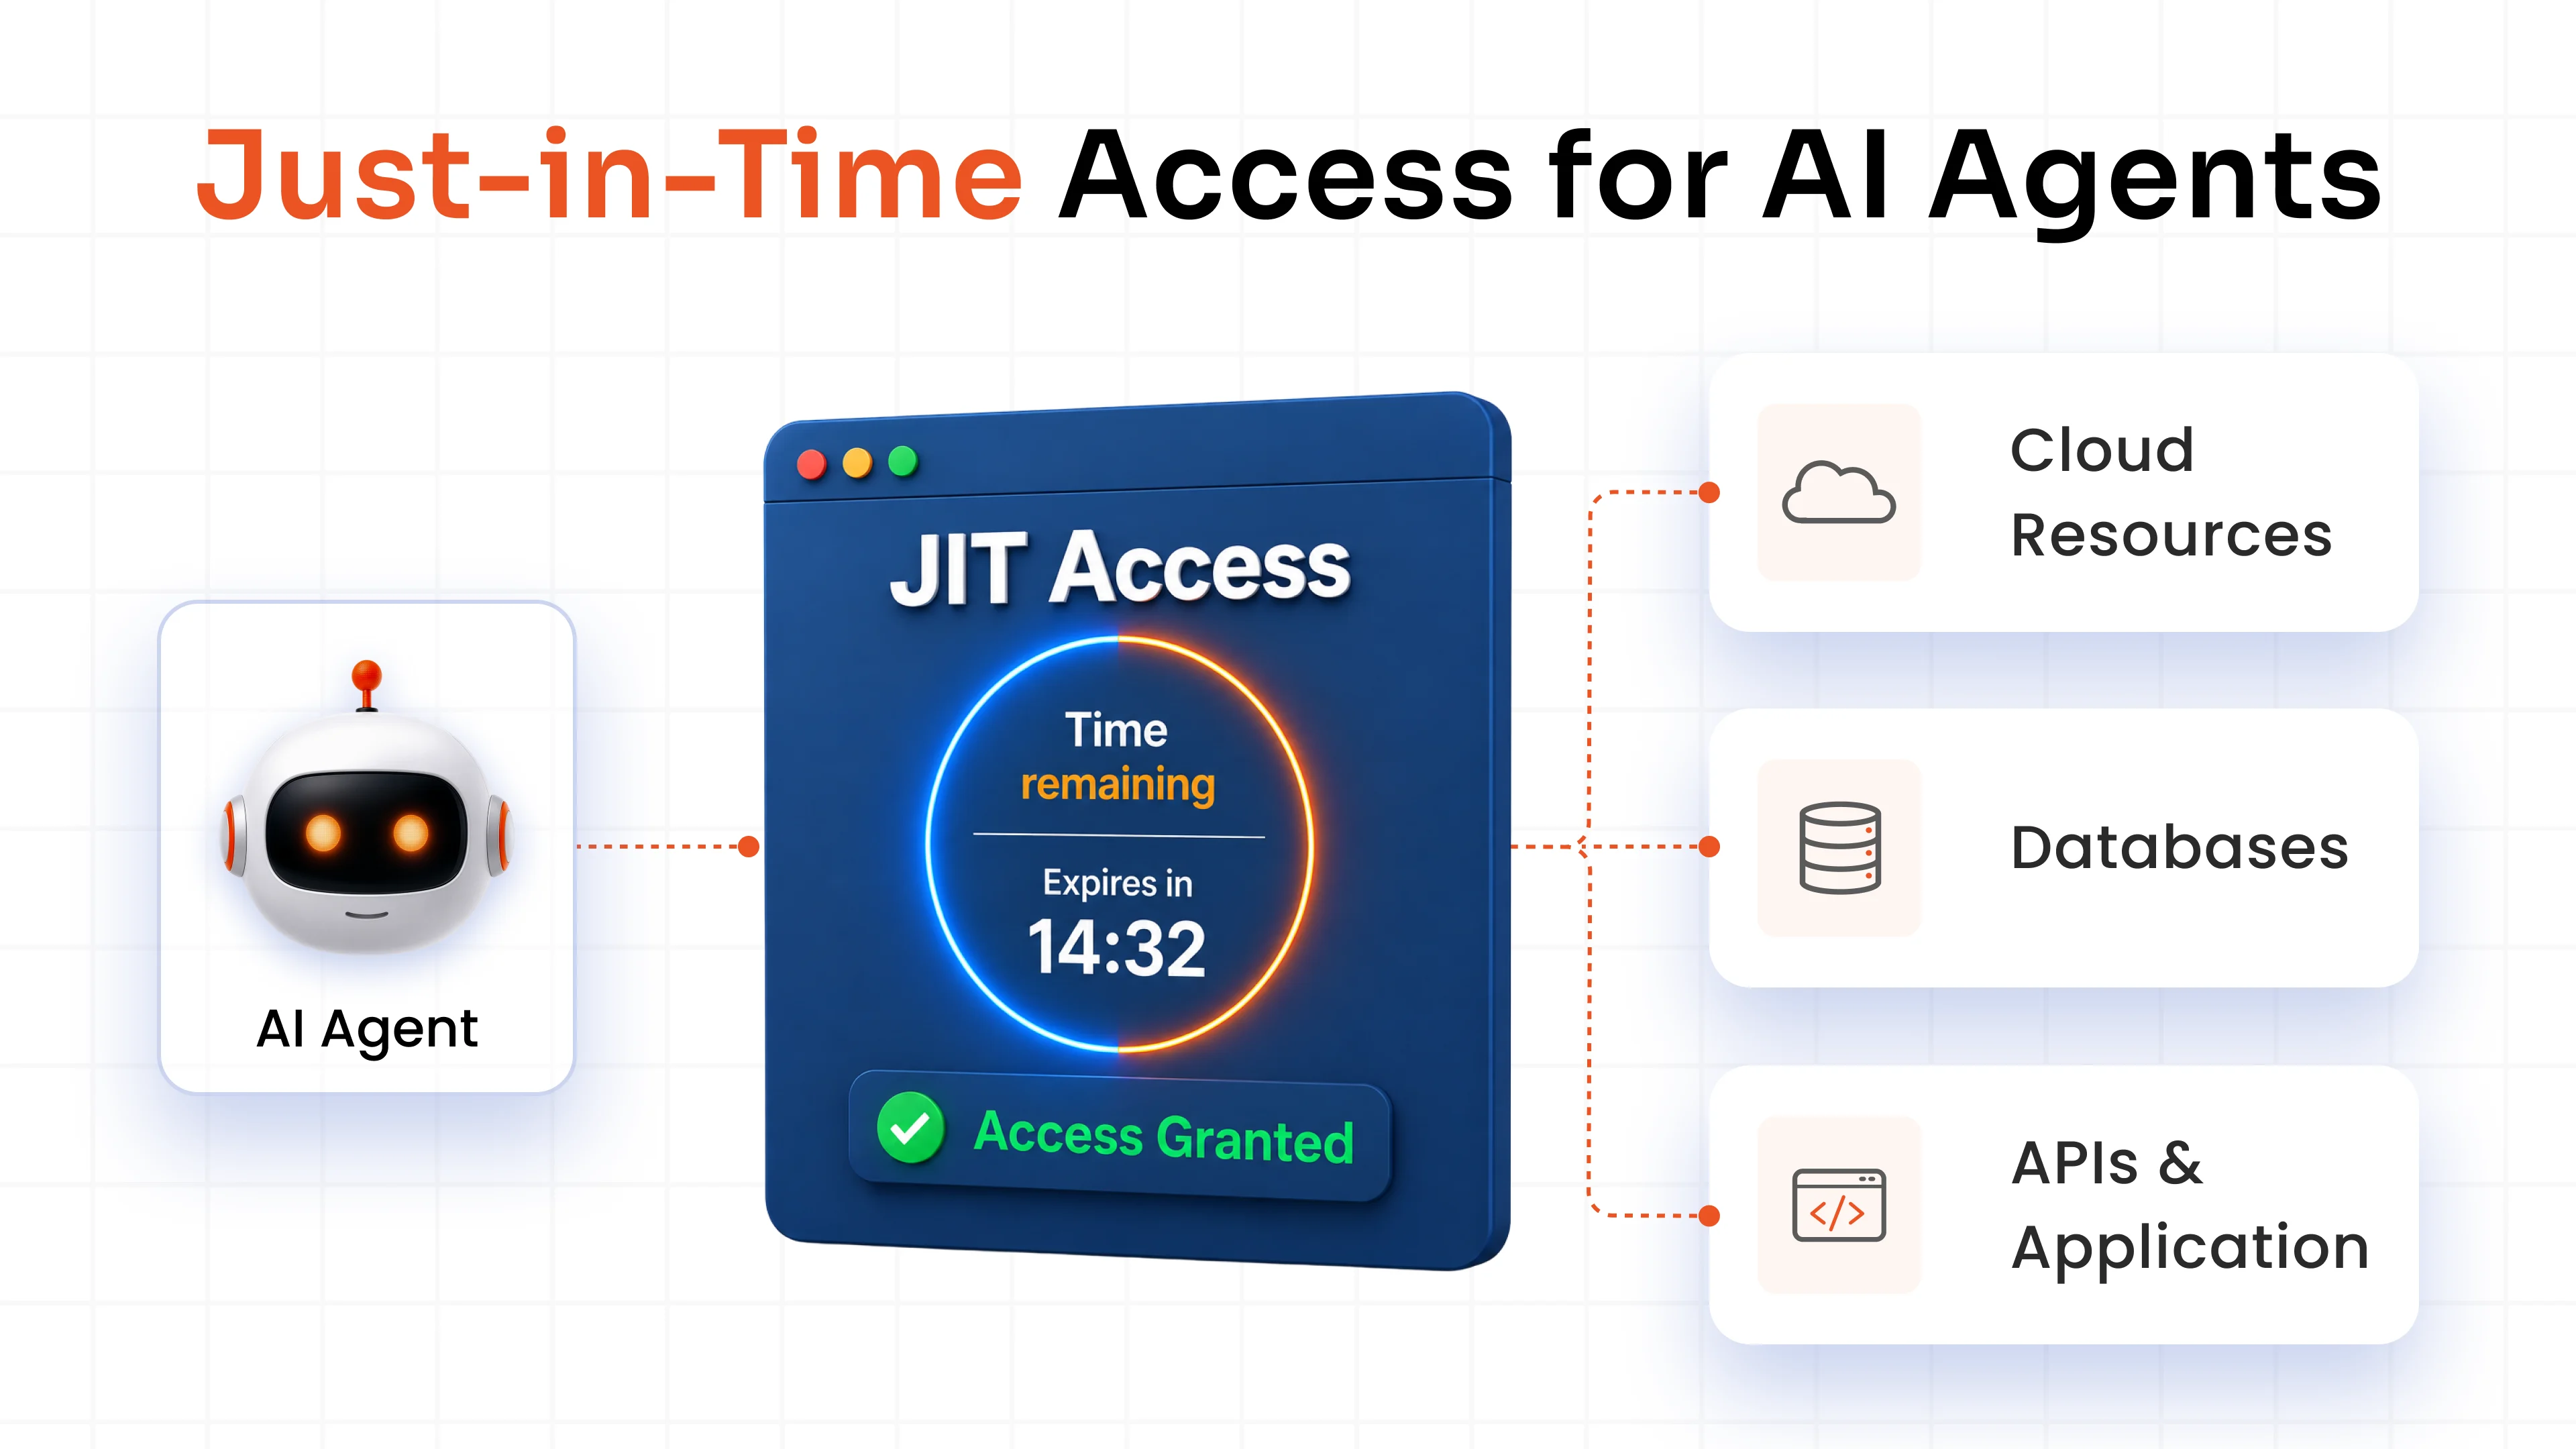
- Acceso Justo a Tiempo (JIT): El acceso permanente crea riesgos a largo plazo, especialmente en entornos de IA dinámicos. Con Acceso justo a tiempoLos permisos se otorgan solo cuando son necesarios y se revocan automáticamente una vez que la tarea se completa. Esto reduce el período de exposición y brinda soporte. cero privilegios permanentes en IA
- Capa de aplicación de políticas: Las decisiones de acceso deben basarse en políticas, no en reglas predefinidas. Estas políticas consideran la identidad, el contexto, el tipo de tarea y el nivel de riesgo antes de autorizar cualquier acción. Esto garantiza un control de acceso adaptativo y coherente, fundamental para la gestión de sistemas autónomos.
¿Cómo funciona el principio de mínimo privilegio en los agentes de IA?
Implementar el principio de mínimo privilegio para los agentes de IA no es una configuración que se realiza una sola vez. Es un sistema continuo que evoluciona a medida que cambian los agentes, las tareas y los entornos.
Requiere visibilidad, control y ajuste continuos para garantizar que el acceso siempre se ajuste a las necesidades reales del agente. Así es como se ve en la práctica:
1. Descubrir y clasificar datos confidenciales
Antes de controlar el acceso, es fundamental tener claro qué se está protegiendo. Los agentes de IA suelen interactuar con múltiples sistemas, y no todos los datos conllevan el mismo nivel de riesgo. Identificar los datos sensibles ayuda a definir dónde se requieren controles estrictos y dónde se acepta cierta flexibilidad.
Esto generalmente incluye:
- Datos personales (PII)
- Registros financieros
- Información sanitaria (PHI)
- Propiedad intelectual interna
Una vez identificados, se traza un mapa de cómo fluyen estos datos en todo el entorno. Esto significa comprender:
- ¿Qué sistemas almacenan o procesan estos datos?
- ¿Qué agentes o herramientas de IA pueden acceder a ella?
Este paso sienta las bases para el control de acceso a la seguridad de la IA, garantizando que las políticas se elaboren en función de la sensibilidad real de los datos, no de suposiciones.
2. Eliminar el acceso excesivo e innecesario
La mayoría de los sistemas ya presentan una gestión de permisos muy compleja, y los agentes de IA heredan esa complejidad. Con el tiempo, los usuarios y los roles acumulan accesos que ya no son necesarios, lo que genera riesgos innecesarios.
Antes de agregar nuevos controles, es importante limpiar los que ya existen. Esto implica:
- Identificación de roles y cuentas con permisos excesivos.
- Eliminar accesos no utilizados o obsoletos
- Desglosar permisos generales en ámbitos más específicos
Este paso reduce la superficie de ataque de inmediato. Además, facilita la aplicación del principio de mínimo privilegio posteriormente, ya que se trabaja con un entorno más limpio y controlado.
3. Imponer acceso limitado a tareas y acceso justo a tiempo.
Una vez que el entorno está limpio, la atención se centra en controlar cómo se otorga el acceso. En lugar de conceder permisos permanentes a los agentes de IA, el acceso se limita a lo necesario para una tarea específica.
En la práctica, esto significa:
- Los permisos son temporales y caducan después de su ejecución.
- El acceso se concede en función de la tarea que se esté realizando.
- El alcance se limita únicamente a los sistemas o datos necesarios.
Así es como se aplica el principio de mínimo privilegio a los agentes de IA autónomos. En lugar de acceso completo a la API, los agentes reciben un breve lapso de tiempo para realizar una acción específica. Esto reduce el riesgo de uso indebido y limita el impacto de cualquier vulneración de seguridad.
4. Monitorear la actividad de la IA en tiempo real.
Los agentes de IA operan con rapidez, por lo que la visibilidad debe mantenerse al mismo ritmo. Sin monitorización, es difícil detectar cuándo algo falla o cuándo un agente se comporta fuera de su ámbito previsto.
Para mantener el control, la monitorización de la sesión es crucial; es necesario realizar un seguimiento de:
- Las indicaciones que se están ejecutando
- Las herramientas y API que se utilizan
- Los datos a los que se accede
- Los resultados que se generan
Con el análisis del comportamiento, puedes:
- Detectar actividad inusual o inesperada
- Identificar infracciones de las políticas
- Detén las acciones arriesgadas mientras se estén llevando a cabo.
Este nivel de control garantiza que, incluso si algo se nos escapa, se pueda detectar y controlar antes de que la situación se agrave.
5. Habilitar la gobernanza del acceso continuo
El control de acceso en entornos de IA no puede permanecer estático. Los agentes evolucionan, las tareas cambian y los sistemas se actualizan constantemente. Los permisos que eran apropiados ayer pueden no serlo hoy.
La gobernanza continua garantiza que el acceso se mantenga alineado con el riesgo. Esto incluye:
- Revisar y ajustar los permisos periódicamente.
- Aplicar políticas de forma dinámica en tiempo de ejecución.
- Mantener el cumplimiento normativo sin ralentizar las operaciones.
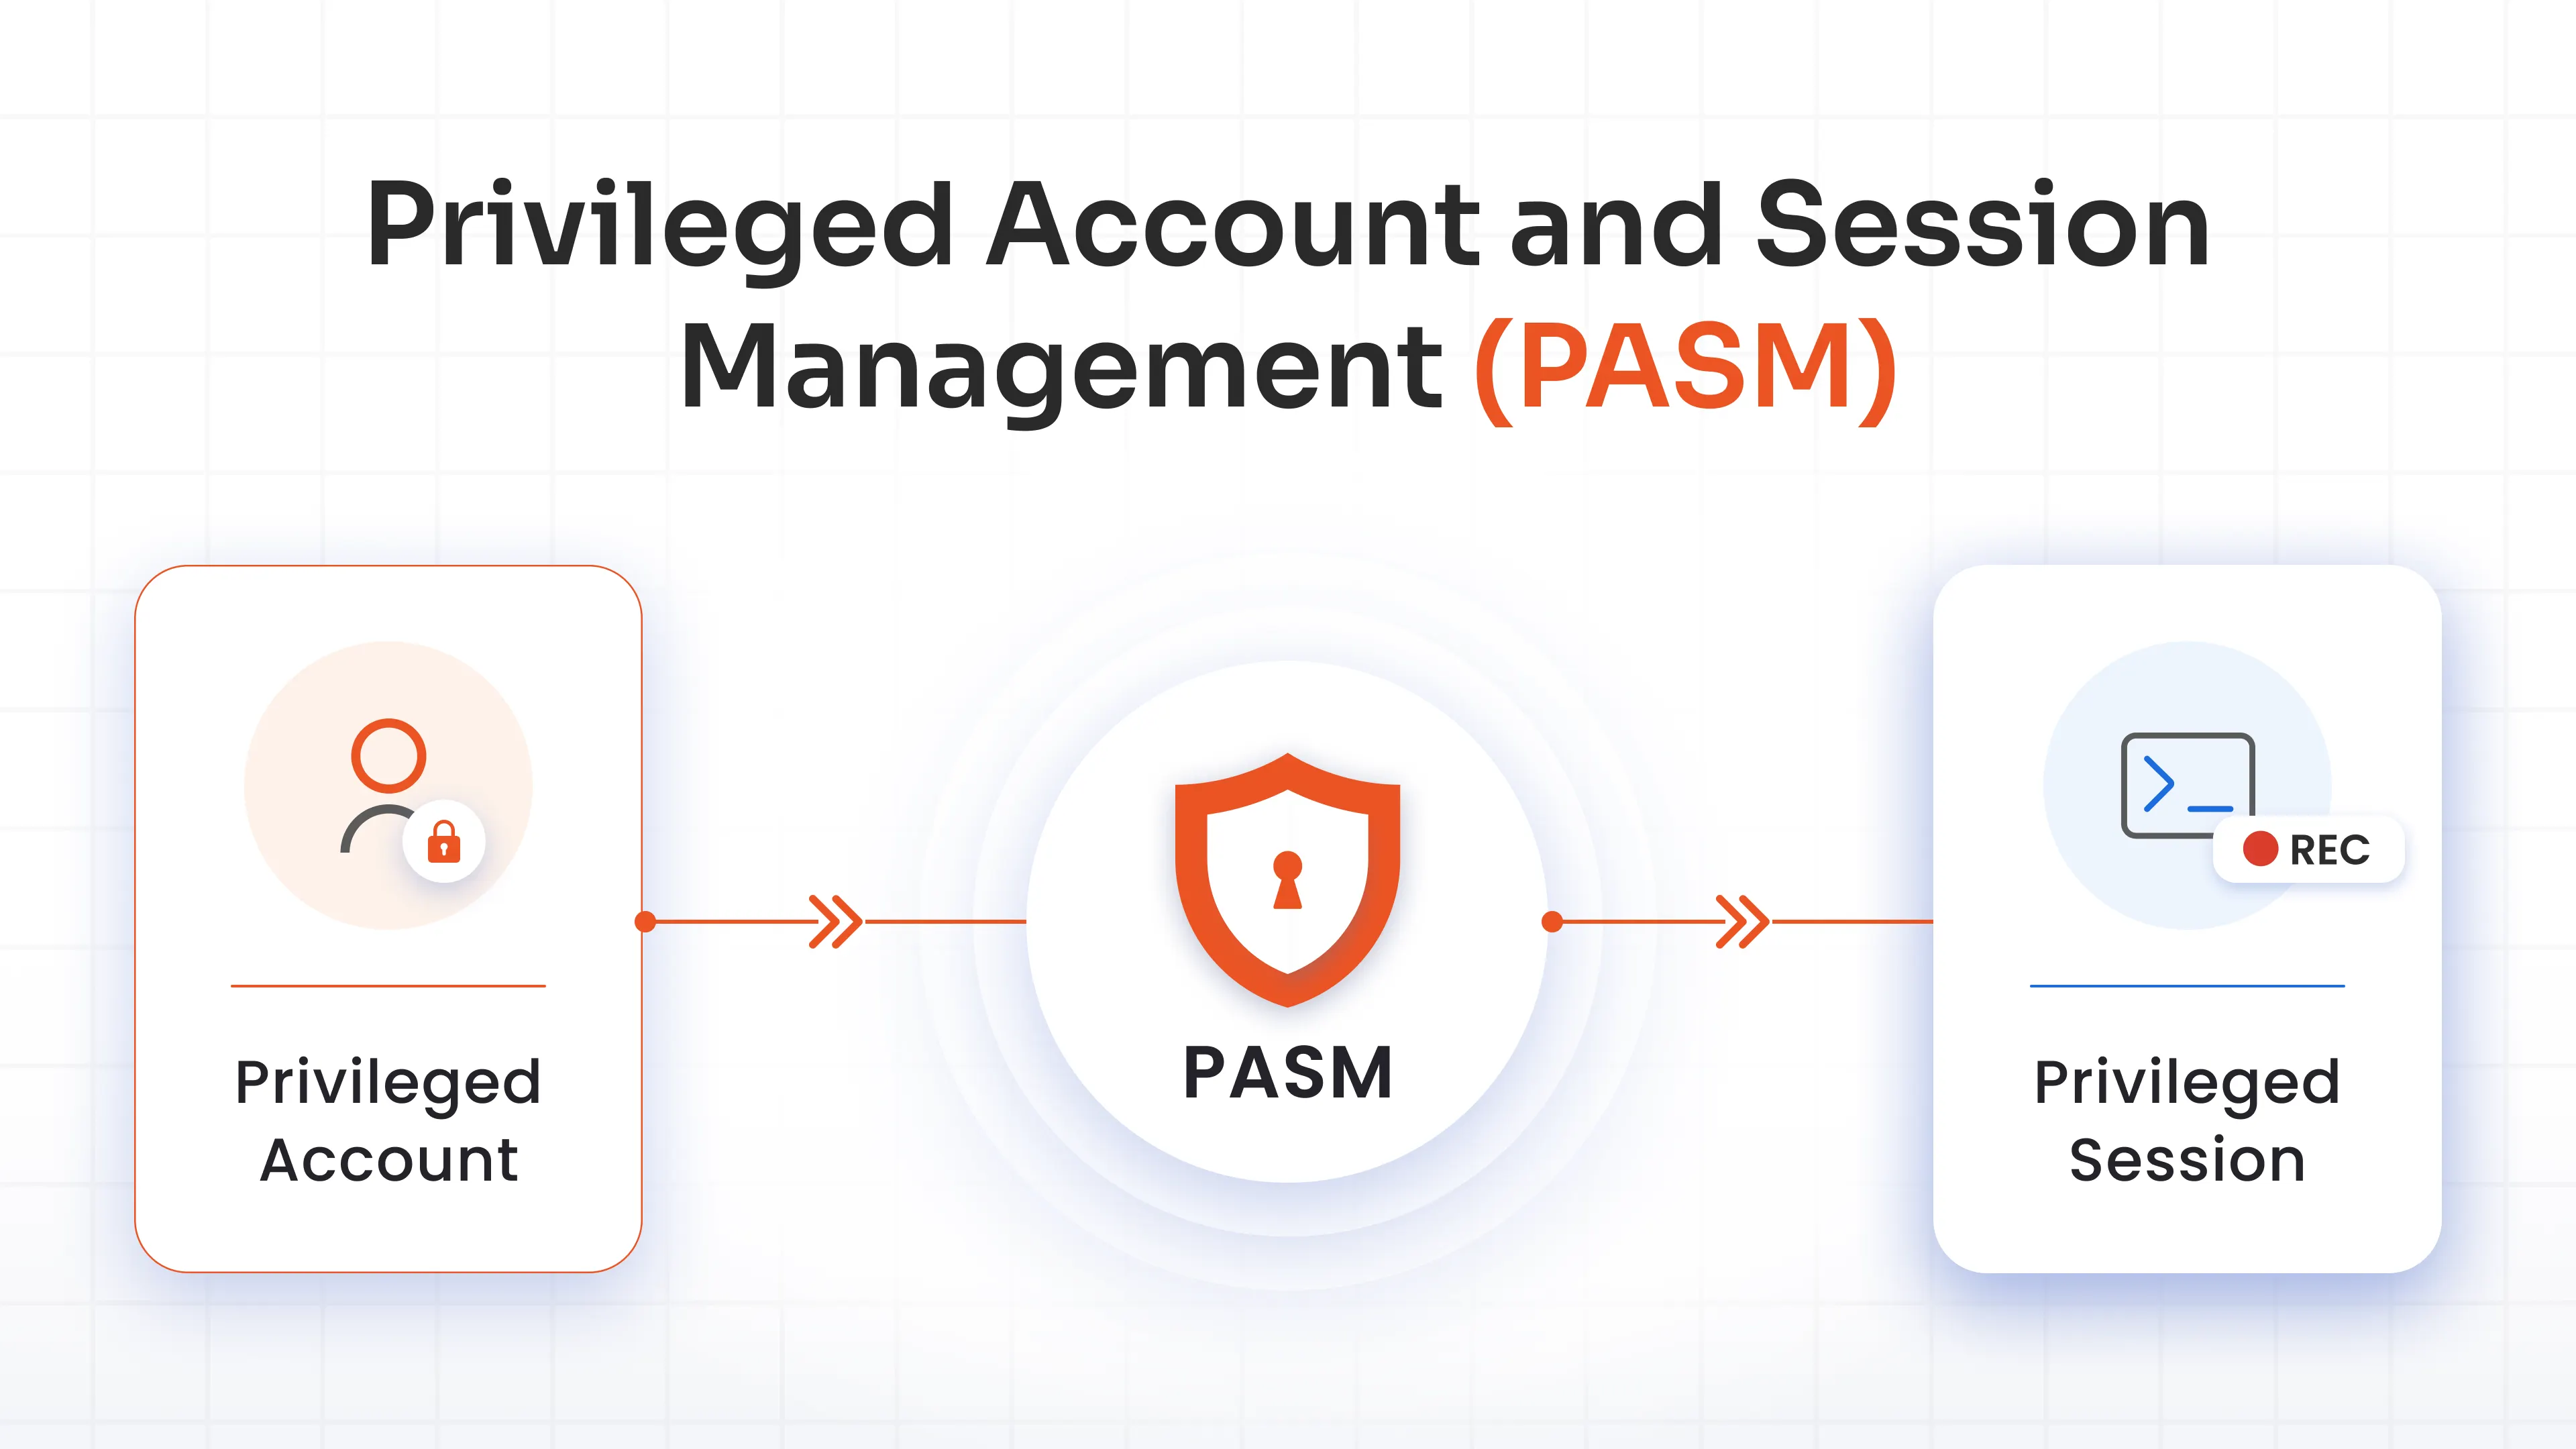
Aquí es donde la gestión de accesos personales (PAM) para agentes de IA se vuelve fundamental. Proporciona la estructura necesaria para gestionar el acceso de forma coherente, incluso a medida que los entornos se vuelven más complejos.
Casos de uso reales del principio de mínimo privilegio en agentes de IA
La mayoría de los equipos no tienen problemas para usar agentes de IA, sino para controlarlos. Una vez que un agente se conecta a sus sistemas, el acceso sin restricciones se convierte rápidamente en el verdadero riesgo. A continuación, se presentan algunos casos prácticos de uso del principio de mínimo privilegio para agentes de IA:
IA de soporte al cliente
Los agentes de IA de atención al cliente están conectados a los sistemas CRM para recuperar los datos de los clientes y resolver consultas. Gracias al principio de mínimo privilegio, su acceso se limita a los datos necesarios para cada interacción específica, generalmente en formato de solo lectura. No tienen acceso a los sistemas de facturación ni pueden realizar cambios en las cuentas, incluso si estos sistemas están integrados. Esto garantiza que el agente pueda brindar asistencia eficaz sin tener la posibilidad de modificar información confidencial ni provocar acciones no deseadas.
Finanzas IA
Los agentes de IA financiera se utilizan para analizar datos financieros, generar informes y respaldar las decisiones de planificación. Bajo un modelo de privilegios mínimos, tienen restringido el acceso a la ejecución de transacciones o a la modificación directa de los sistemas financieros. Cualquier acción de alto riesgo, como la aprobación de pagos o la transferencia de fondos, requiere la aprobación explícita de un ser humano. Esto mantiene el control financiero intacto, al tiempo que permite que la automatización mejore la visibilidad y la eficiencia.
IA de DevOps
Los agentes de IA de DevOps ayudan a supervisar la infraestructura, detectar anomalías y sugerir soluciones. Su acceso se limita a la observación y la recomendación, no a la ejecución directa. No pueden implementar cambios ni interactuar libremente con los sistemas de producción sin validación. Esto reduce el riesgo de interrupciones o configuraciones incorrectas, al tiempo que permite una respuesta más rápida a los problemas.
IA de salud
Los agentes de IA para el sector sanitario gestionan datos confidenciales de pacientes para tareas como la recuperación de historiales clínicos o la asistencia clínica. El principio de mínimo privilegio garantiza que solo accedan a los datos mínimos necesarios para cada solicitud. Todas las interacciones están estrictamente controladas, registradas y se ajustan a las normas de cumplimiento, como la HIPAA. Esto protege la privacidad del paciente a la vez que permite flujos de trabajo eficientes.
IA de RRHH
Los agentes de IA de RR. HH. ayudan con las consultas de los empleados, la incorporación y los flujos de trabajo internos. Su acceso se limita a la visualización o el procesamiento de los datos específicos del empleado necesarios para la tarea. No tienen permiso para modificar registros confidenciales, como los detalles salariales, ni para activar acciones de nómina. Esto garantiza que las decisiones críticas de RR. HH. permanezcan controladas y seguras.
IA de ventas
Los agentes de IA para ventas analizan los embudos de ventas, realizan un seguimiento de los clientes potenciales y generan información sobre el rendimiento. Su acceso se limita a los sistemas relacionados con las ventas y a los conjuntos de datos relevantes. No pueden acceder a los sistemas financieros, los contratos ni a los datos confidenciales del sistema. Esta separación garantiza que, si bien los equipos de ventas se benefician de la automatización, la información empresarial crítica permanece protegida.
AI legal
Las herramientas de IA legal se utilizan para revisar contratos, extraer cláusulas y ayudar con las verificaciones de cumplimiento. Aplicando el principio de mínimo privilegio, se les otorga acceso de solo lectura a los documentos específicos relevantes para la tarea. No pueden editar, aprobar ni finalizar acuerdos, lo que garantiza que el control legal permanezca en manos del personal autorizado. Esto permite a los equipos usar la IA para mejorar la eficiencia sin riesgo de modificaciones no autorizadas.
¿Cómo permite miniOrange PAM el principio de mínimo privilegio para los agentes de IA?
Gestionar el acceso privilegiado para los agentes de IA se complica rápidamente. Interactúan con múltiples sistemas, cambian de tarea con frecuencia y a menudo necesitan un acceso que cambia en tiempo real. Intentar controlar todo esto manualmente o con roles estáticos simplemente no funciona.
O bien acabas otorgando permisos excesivos a los agentes por comodidad, o bien estás constantemente lidiando con problemas de acceso.
Aquí es donde necesitas una capa de identidad.
miniOrange ofrece una plataforma PAM centrada en la identidad que ayuda a gestionar identidades, aplicar políticas de acceso y controlar cómo interactúan los agentes de IA con los sistemas. Estructura el proceso de concesión, uso y supervisión del acceso en diferentes entornos.
Así es como miniOrange PAM ayuda a habilitar el principio de mínimo privilegio para los agentes de IA:
- Control de acceso basado en políticas: miniOrange permite definir el acceso mediante políticas en lugar de roles fijos. Esto facilita el control del acceso en función de la identidad, el contexto y la tarea que se realiza. Como resultado, los permisos son más precisos y adaptables. Se pueden aplicar reglas coherentes en todos los sistemas sin que el acceso sea rígido ni difícil de gestionar.
- Gestión del ciclo de vida de la identidad: Los agentes de IA se tratan como identidades, no como credenciales compartidas ni procesos en segundo plano. Esto significa que su acceso se puede gestionar desde su creación hasta su desactivación. Puede otorgar acceso cuando sea necesario, actualizarlo a medida que cambien las responsabilidades y eliminarlo cuando ya no se requiera. Esto ayuda a evitar la proliferación de permisos y a mantener el acceso alineado con el uso real.
- Acceso justo a tiempo: El acceso permanente es donde se acumula la mayor parte del riesgo. miniOrange permite el acceso justo a tiempo, de modo que los permisos se otorgan solo cuando son necesarios y se eliminan una vez finalizada la tarea. Esto reduce significativamente el período de exposición. Incluso si algo sale mal, no queda ningún acceso permanente abierto.
- Integración entre sistemas: Los agentes de IA no operan en un solo lugar. Se conectan a API, aplicaciones SaaS y sistemas internos. miniOrange se integra en todos estos entornos para mantener un control de acceso coherente. Esto garantiza que las políticas acompañen al agente dondequiera que opere, en lugar de estar limitadas a un solo sistema.
- Gobernanza centralizada y visibilidad: miniOrange te ofrece una visión centralizada del uso del acceso. Puedes rastrear quién accedió a qué, cuándo se otorgó el acceso y qué acciones se realizaron. Esto mejora la visibilidad y fortalece la gobernanza de la identidad de los agentes de IA, facilitando el control y la preparación para auditorías.
A medida que los agentes de IA se integran cada vez más en los flujos de trabajo cotidianos, controlar su acceso se vuelve fundamental. El principio de mínimo privilegio ayuda a reducir el riesgo sin limitar las capacidades de estos sistemas.
Preguntas Frecuentes
¿Qué es el principio del mínimo privilegio en la IA?
En IA, el principio de mínimo privilegio implica otorgar a un agente únicamente el acceso necesario para completar una tarea específica, sin excepciones ni accesos persistentes. Esto garantiza que el agente no pueda acceder a datos o sistemas innecesarios, limitando así su exposición y alineándola con su función real.
¿Por qué es importante el principio de mínimo privilegio para los agentes de IA?
Los agentes de IA operan en múltiples sistemas y actúan con rapidez, lo que aumenta el impacto de cualquier error o uso indebido. Si tienen acceso excesivo, incluso un problema menor puede provocar la exposición de datos o acciones no deseadas. El principio de mínimo privilegio limita el acceso del agente, lo que ayuda a contener el riesgo incluso si algo sale mal.
¿En qué se diferencia el principio de mínimo privilegio entre la IA y los sistemas tradicionales?
Los sistemas tradicionales se basan en roles estáticos donde los permisos permanecen fijos hasta que se modifican manualmente. Esto funciona para los usuarios, pero no para los agentes de IA. Los agentes de IA necesitan un control de acceso dinámico, donde los permisos se ajustan según las tareas, el contexto y la actividad en tiempo real.
Deja Tu Comentario