
Las cuentas privilegiadas son el activo más valioso de cualquier entorno de TI. Credenciales de administrador, acceso de superusuario, cuentas de servicio: son el objetivo principal de los atacantes, ya que comprometer una de ellas puede darles acceso a toda la organización. Según Forrester, el 80 % de las brechas de seguridad involucran cuentas privilegiadas.
Los marcos de referencia del NIST, en particular el SP 800-53, existen para garantizar que no deje esa puerta sin cerrar.
Esta guía explica qué significa realmente la Gestión de Acceso Privilegiado (PAM, por sus siglas en inglés) del NIST, qué publicaciones del NIST son relevantes para la PAM y cómo poner en práctica los controles necesarios.
Puntos Clave
- Las familias de control AC, IA y AU del SP 800-53 definen lo que se necesita para el acceso privilegiado: privilegios mínimos, autenticación sólida, cuentas segregadas y registro continuo.
- La norma SP 800-207 añade la arquitectura de confianza cero, que hace innecesarios los privilegios permanentes.
- CSF 2.0 lo vincula nuevamente con la gobernanza y la rendición de cuentas de los ejecutivos.
Una solución PAM es lo que hace que esos requisitos sean operativos. Descubrimiento, almacenamiento seguro, acceso justo a tiempo, grabación de sesiones, autenticación multifactor (MFA), registros de auditoría. No son proyectos separados. Son el mismo proyecto, asignado a diferentes controles.
¿Qué es la gestión de acceso privilegiado del NIST?
La gestión de acceso privilegiado del NIST es la práctica de proteger, supervisar y controlar las cuentas privilegiadas mediante políticas y controles alineados con las publicaciones de ciberseguridad del NIST.
El Instituto Nacional de Estándares y Tecnología (NIST) no vende software ni realiza auditorías. Publica marcos de trabajo: conjuntos estructurados de controles, estándares y directrices que las organizaciones utilizan para desarrollar una sólida postura de seguridad. La gestión de acceso privilegiado (PAM) ocupa un lugar central en varios de estos marcos, ya que las credenciales privilegiadas constituyen el activo de mayor riesgo en la mayoría de los entornos de TI.
Una cuenta privilegiada no es solo el inicio de sesión de un administrador de TI. Incluye:
- Cuentas de root y superusuario en servidores
- Cuentas de administrador de base de datos
- Cuentas de servicio utilizadas por aplicaciones y procesos automatizados
- Cuentas de infraestructura en la nube con amplios permisos
- Cuentas de administración de dispositivos de red
Cuando una de estas cuentas se ve comprometida, el impacto es mucho mayor que el de una cuenta de usuario estándar. Un atacante con credenciales privilegiadas puede moverse lateralmente, extraer datos, deshabilitar el registro de eventos o incluso paralizar los sistemas por completo. Los marcos de control del NIST se diseñaron teniendo en cuenta esta amenaza.
La norma SP 800-53 es obligatoria para las agencias federales y contratistas de EE. UU. que manejan sistemas de información federales bajo FISMA y FedRAMP. Para las organizaciones del sector privado en los sectores de salud, finanzas e infraestructura crítica, es técnicamente opcional. Pero cada vez más, los auditores, las aseguradoras y los clientes empresariales la consideran un requisito básico. Y PAM es lo que hace que
Comprender las publicaciones especiales del NIST relevantes para PAM
Varias publicaciones del NIST abordan el tema del acceso privilegiado, pero lo hacen desde diferentes perspectivas.
NIST SP 800-53: Gestión de acceso privilegiado
La norma SP 800-53 es la publicación más relevante para la gestión de acceso privilegiado (PAM). Se trata de un catálogo de controles de seguridad y privacidad organizado en 20 familias. Tres de estas familias son las más importantes para el acceso privilegiado.
AC: Control de acceso
AC rige quién puede acceder a qué. Los controles más relevantes para PAM son:
- AC-2 (Gestión de cuenta): Requiere procesos formales para crear, modificar y eliminar cuentas, incluidas las privilegiadas. Cualquier persona que necesite acceso de administrador requiere la aprobación de una autoridad designada.
- AC-5 (Separación de tareas): Impide que un solo usuario tenga autoridad ilimitada sobre operaciones críticas.
- AC-6 (Privilegios mínimosEl principio fundamental de PAM en SP 800-53 establece que los usuarios, procesos y sistemas deben tener únicamente el acceso mínimo necesario para realizar su trabajo. AC-6(5) se centra específicamente en las cuentas privilegiadas, exigiendo que se restrinjan a personal o roles definidos. AC-6(9) requiere que se registre el uso de funciones privilegiadas.
IA: Identificación y Autenticación
La IA abarca cómo verificar que los usuarios son quienes dicen ser antes de otorgarles acceso:
- IA-2 (Identificación y autenticación): Requiere autenticación multifactor para las cuentas privilegiadas que acceden a los sistemas de la organización.
- IA-5 (Gestión de autenticadores): Regula la forma en que se administran las credenciales, incluyendo la complejidad de las contraseñas, los calendarios de rotación y la protección de las credenciales almacenadas.
AU: Auditoría y rendición de cuentas
AU regula la tala de árboles:
- AU-2 (Registro de eventos): Define qué eventos deben capturarse, incluido el uso de funciones privilegiadas.
- AU-3 (Contenido de los registros de auditoría): Especifica lo que debe contener cada entrada de registro: ID de usuario, marca de tiempo, tipo de evento, resultado y origen.
- AU-9 (Protección de la información de auditoría): Requiere que los propios registros estén protegidos contra manipulaciones.
La actualización más reciente, SP 800-53 Versión 5.2.0 (finalizada el 27 de agosto de 2025), responde a la Orden Ejecutiva 14306 y aborda la seguridad de las actualizaciones de software, la resiliencia desde el diseño y la validación de la integridad del software. El marco central de control de acceso para PAM permanece intacto.
NIST SP 800-63: Autenticación robusta
SP 800-63 es el marco de garantía de identidad del NIST. Define 3 niveles de garantía de identidad (IAL), 3 niveles de garantía de autenticación (AAL) y los correspondientes niveles de garantía de federación.
Para el acceso privilegiado, el objetivo es AAL3: autenticación multifactor (MFA) basada en hardware que utiliza autenticadores resistentes al phishing. Piense en claves de seguridad FIDO2 o tarjetas PIV, no en un código enviado por mensaje de texto.
La norma SP 800-63 también establece requisitos para la gestión de credenciales. Por ejemplo, cuánto tiempo pueden permanecer válidas las contraseñas, cómo deben protegerse los autenticadores y qué sucede cuando una credencial se ve comprometida.
NIST SP 800-207: Arquitectura de confianza cero
La norma SP 800-207 define el enfoque de Confianza Cero, que asume que ningún usuario o dispositivo es de confianza por defecto, incluso dentro del perímetro de la red. Para PAM, los conceptos más relevantes son:
- Acceso justo a tiempo: Gestión de acceso JIT Garantiza que el acceso privilegiado se conceda únicamente para una tarea específica y un período de tiempo limitado, y que se revoque automáticamente una vez finalizada la tarea o transcurrido el plazo.
- Verificación continua: Las decisiones de acceso se toman en tiempo real en función del contexto, el estado del dispositivo, el comportamiento y las señales de riesgo, no de un único evento de inicio de sesión.
- Asignación dinámica de privilegios: Las políticas de acceso se adaptan en función de quién realiza la solicitud, desde dónde y qué intenta hacer.
Zero Trust y PAM no son disciplinas separadas. PAM es el mecanismo operativo que permite que Zero Trust funcione para cuentas privilegiadas.
Gestión de acceso privilegiado NIST CSF
El Marco de Ciberseguridad (CSF) 2.0 del NIST, publicado el 26 de febrero de 2024, amplió el marco original de 5 funciones al agregar una sexta función: Gobernar. El marco ahora abarca:
- Gobernar: Establece la estrategia, las políticas y las estructuras de rendición de cuentas en materia de riesgos de ciberseguridad. La gestión de riesgos de la cadena de suministro y los riesgos de la IA se gestionan aquí.
- Identificar: Comprenda sus activos, datos, riesgos y vulnerabilidades.
- Proteger: Implementar controles en torno a la gestión de accesos, la seguridad de las credenciales y la formación en materia de concienciación.
- Detectar: Monitor para actividad anómala.
- Responder: Gestionar los incidentes cuando se produzcan.
- Recuperar: Restablecer las operaciones tras una brecha de seguridad.
PAM contribuye directamente a las funciones de Protección y Detección. Sin embargo, la función de Gobernanza es ahora la más importante. Las políticas de acceso privilegiado sin la participación de la alta dirección ni la rendición de cuentas a nivel del consejo de administración son una mera formalidad en materia de cumplimiento normativo. CSF 2.0 lo deja bien claro.
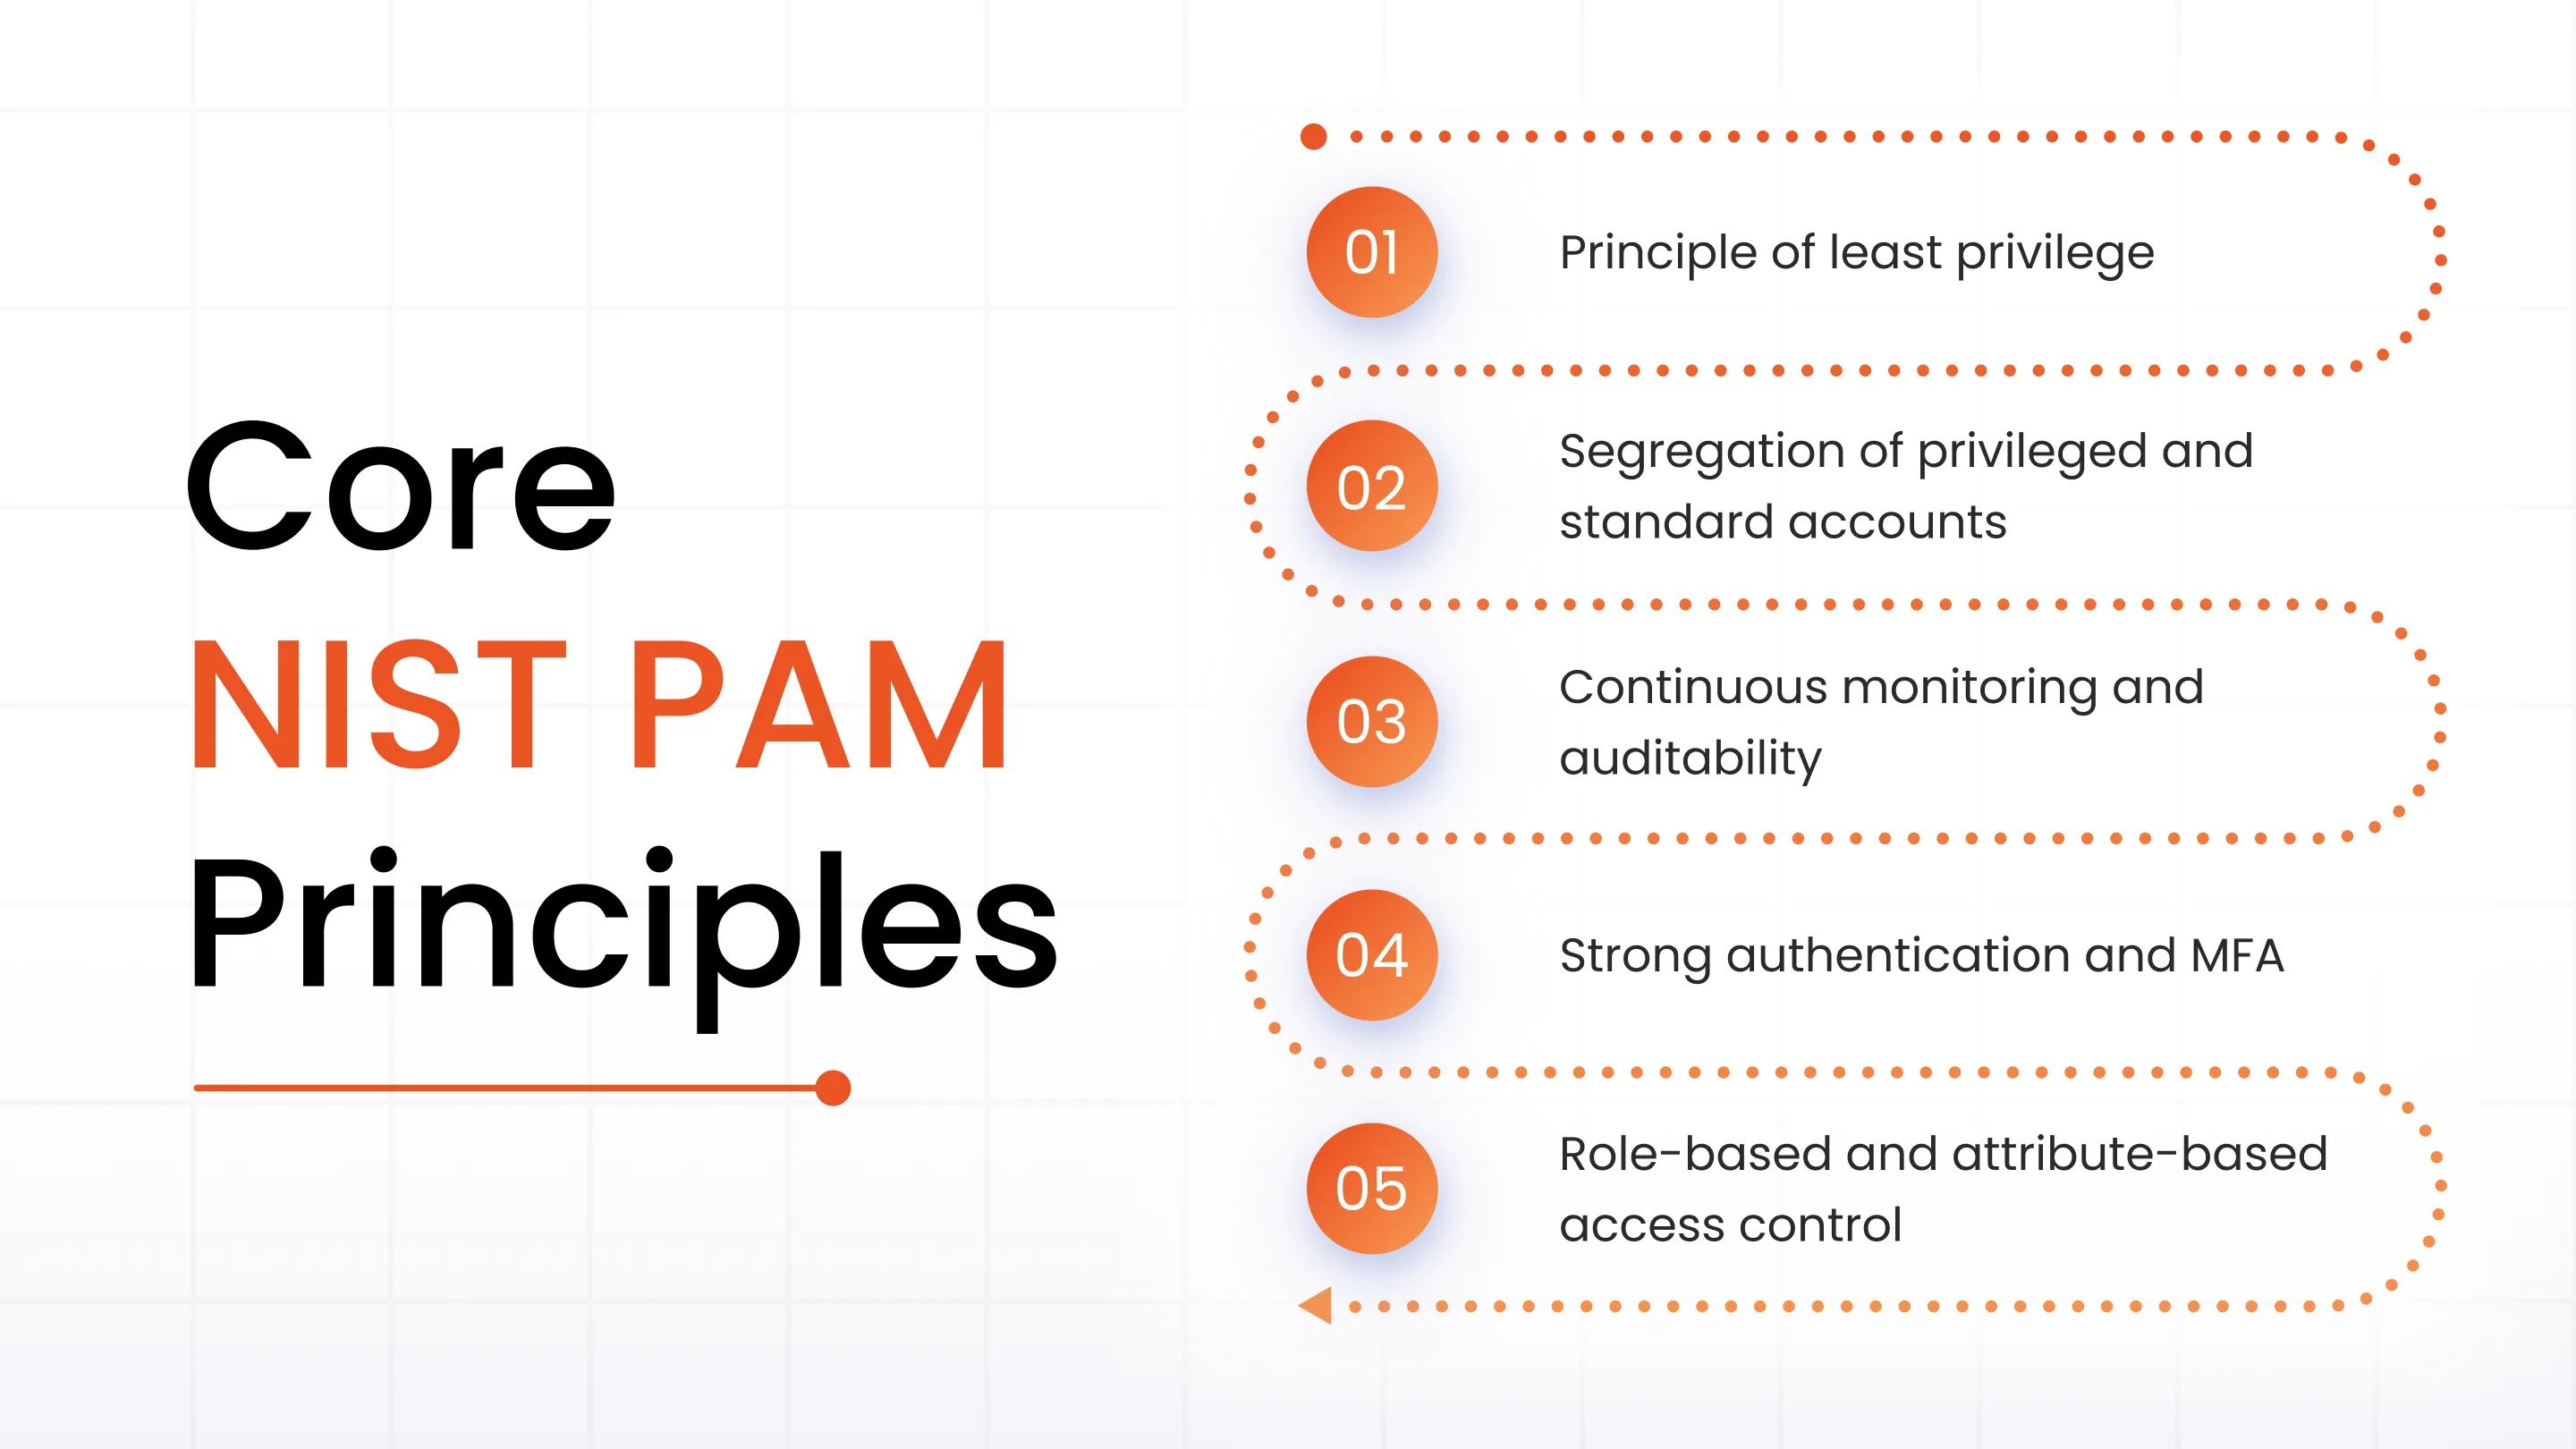
Principios básicos de NIST PAM que las organizaciones deben seguir
Principio de mínimo privilegio
La definición de control de privilegios mínimos de la norma NIST SP 800-53 AC-6 es precisa: los usuarios, los procesos y los sistemas obtienen únicamente el acceso necesario para realizar las tareas autorizadas. Nada más.
En la práctica, esto implica auditar el acceso que las personas realmente utilizan (no el que se les otorgó inicialmente), eliminar los permisos que no se hayan utilizado en 90 días y establecer flujos de trabajo de aprobación para cualquier acceso que vaya más allá del estándar. El NIST también exige revisiones periódicas de privilegios según la norma AC-6(7). Por lo tanto, la estrategia de "configurarlo y olvidarse" no cumple con el control.
Segregación de cuentas privilegiadas y estándar
Las normas AC-5 y AC-6 exigen que las operaciones con privilegios se realicen mediante cuentas dedicadas, distintas de las credenciales estándar que se utilizan para el correo electrónico y el trabajo diario. Un administrador de TI no debería navegar por internet y administrar servidores con la misma cuenta.
Esta separación limita el alcance del ataque si una cuenta estándar es víctima de phishing. Además, crea un registro de auditoría más limpio.
Monitoreo continuo y auditabilidad
AU-2 exige el registro y la monitorización del uso de funciones privilegiadas. AU-9 exige que dichos registros sean a prueba de manipulaciones. CA-7 exige que la organización revise activamente el contenido de los registros.
Generar registros no es suficiente. Alguien tiene que revisarlos, y ese proceso de revisión debe estar documentado.
Autenticación robusta y MFA
IA-2 exige la autenticación multifactor (MFA) para cuentas privilegiadas. SP 800-63 establece el nivel AAL3 para el acceso de alta sensibilidad: autenticadores basados en hardware como claves FIDO2 o tarjetas PIV. Las contraseñas por sí solas no cumplen con este requisito de control.
Control de acceso basado en roles y atributos
La norma NIST SP 800-162 abarca el control de acceso basado en atributos (ABAC), donde las decisiones de acceso tienen en cuenta el rol, el departamento, el estado del dispositivo y la hora de acceso. El control de acceso basado en roles (RBAC) es más común, ya que asigna el acceso según la función laboral.
Ambos métodos funcionan. El problema radica en la acumulación de roles con el tiempo. Los controles del NIST requieren revisiones periódicas precisamente porque este aumento gradual es común.
Cómo PAM ayuda a cumplir con los requisitos de conformidad de NIST
Descubrimiento e inventario de cuentas privilegiadas
No se puede controlar lo que se desconoce. AC-2 requiere un inventario completo de cuentas, incluidas las cuentas con privilegios. Las soluciones PAM analizan el entorno para detectar cuentas con privilegios en sistemas locales, plataformas en la nube, bases de datos y dispositivos de red, y luego las clasifican según su riesgo y uso.
Las cuentas de servicio son especialmente fáciles de pasar por alto. A menudo ejecutan procesos automatizados, no pertenecen a una persona específica y rara vez se revisan. Una herramienta PAM las pone de manifiesto.
Almacenamiento seguro de contraseñas y protección de credenciales
La norma IA-5 exige la protección de las credenciales privilegiadas. Las soluciones PAM almacenan las credenciales en bóvedas cifradas , aplican rotaciones automáticas y hacen que las contraseñas sean inaccesibles para los usuarios directamente. Los usuarios acceden al sistema sin ver nunca la contraseña.
Esa última parte es importante. Cuando una credencial nunca se expone a la persona que la usa, no se puede robar mediante phishing ni anotar.
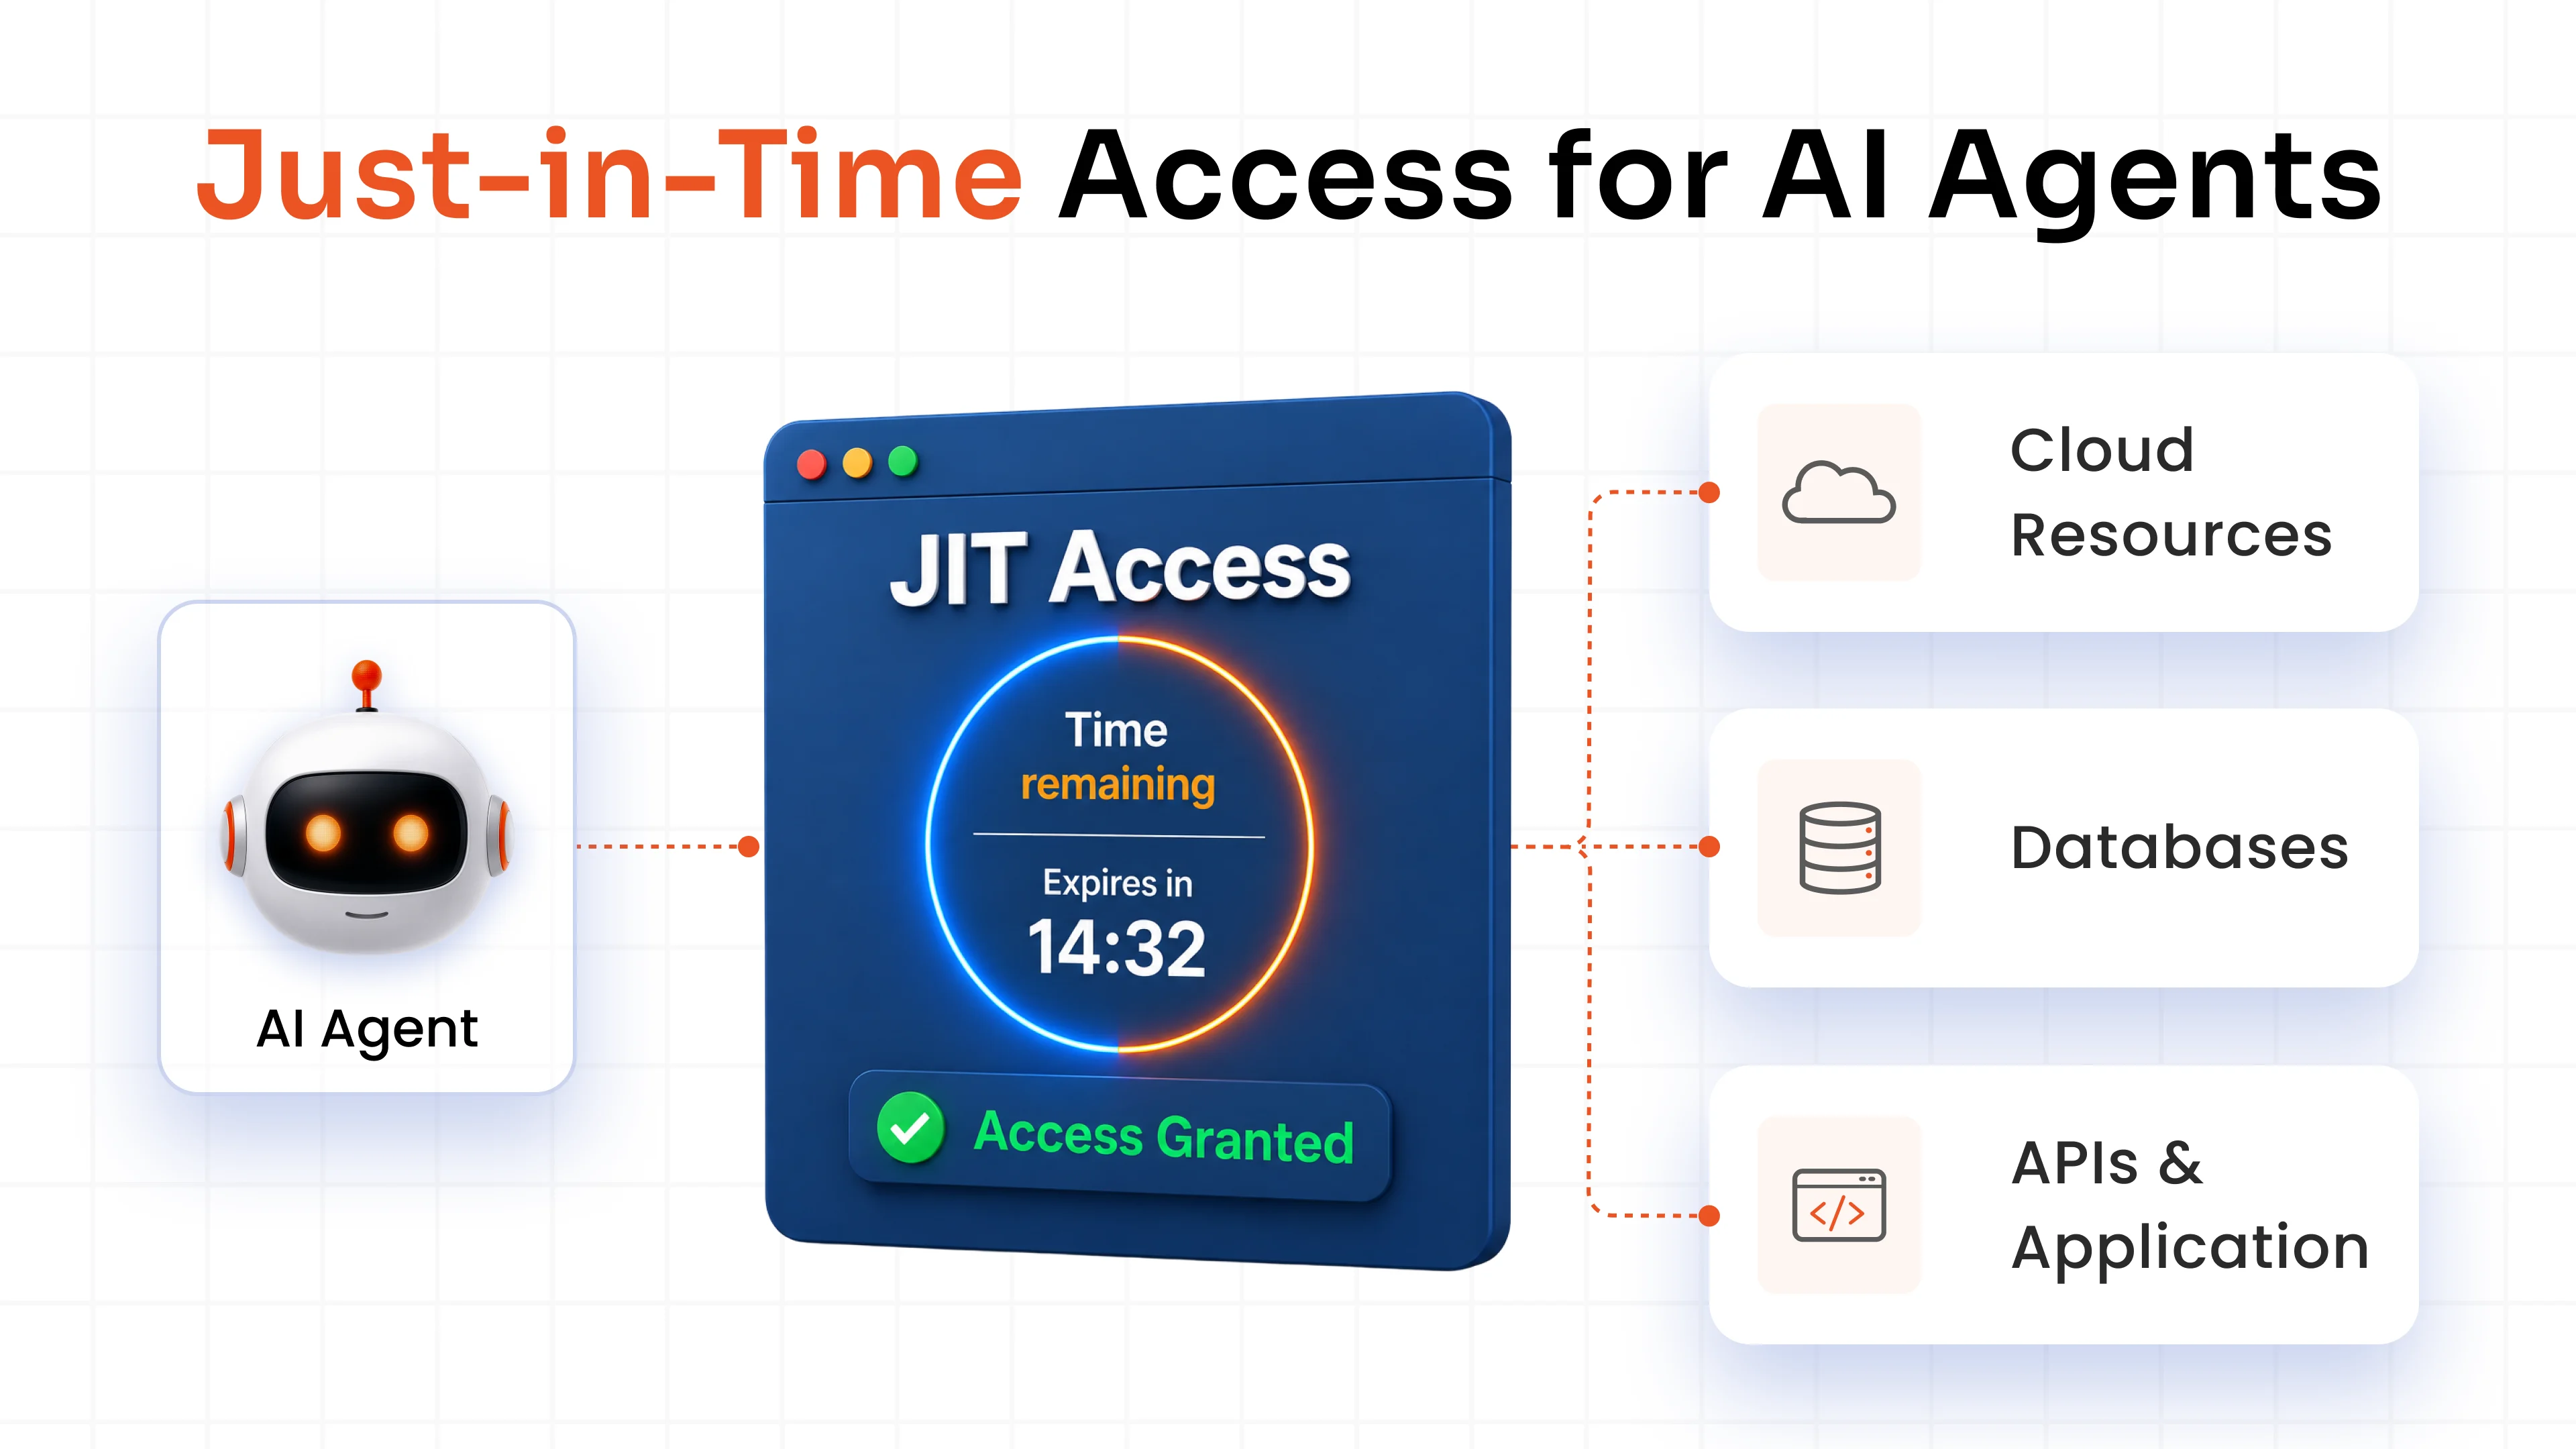
Acceso Just-in-Time (JIT)
Los privilegios permanentes son precisamente lo que NIST y los arquitectos de Zero Trust recomiendan eliminar. El acceso JIT es el mecanismo que lo hace posible. Cuando un administrador necesita actualizar un servidor de producción, solicita acceso por tiempo limitado. La solicitud se aprueba, se concede el acceso durante el período requerido y este expira automáticamente al finalizar dicho período.
La cuenta privilegiada solo existe cuando es necesaria.
Aislamiento de la sesión y grabación de la sesión
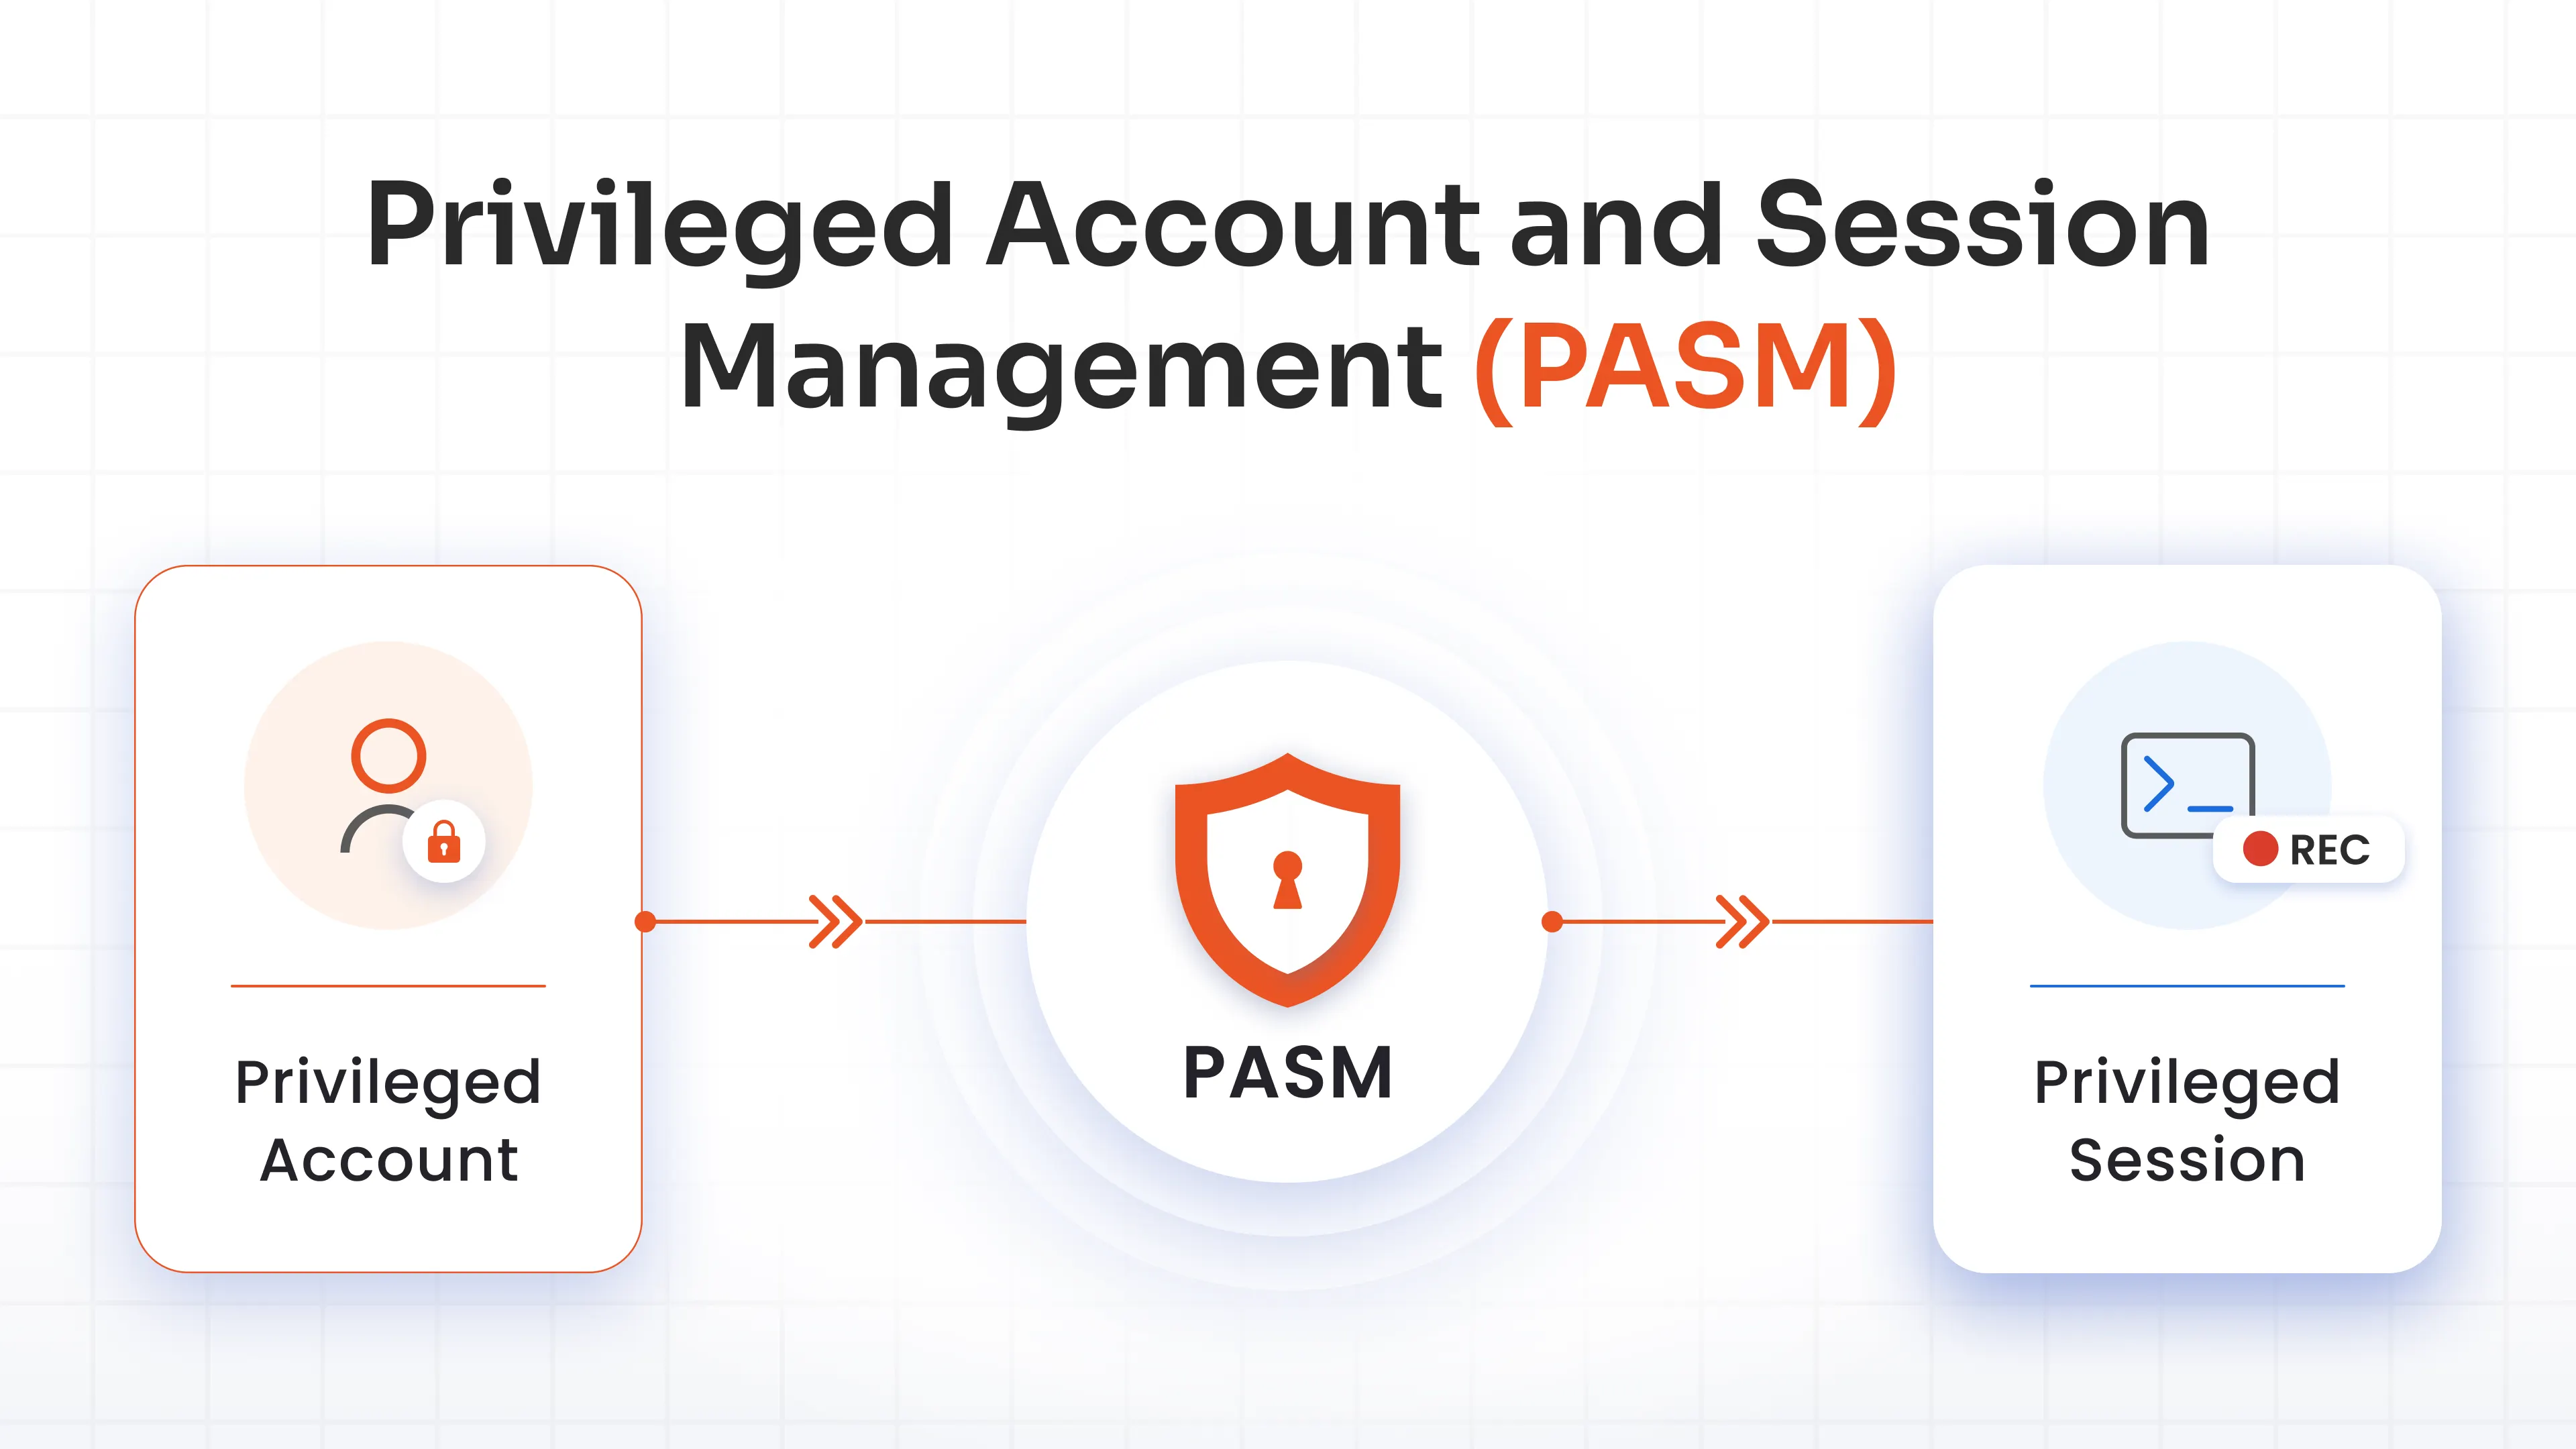
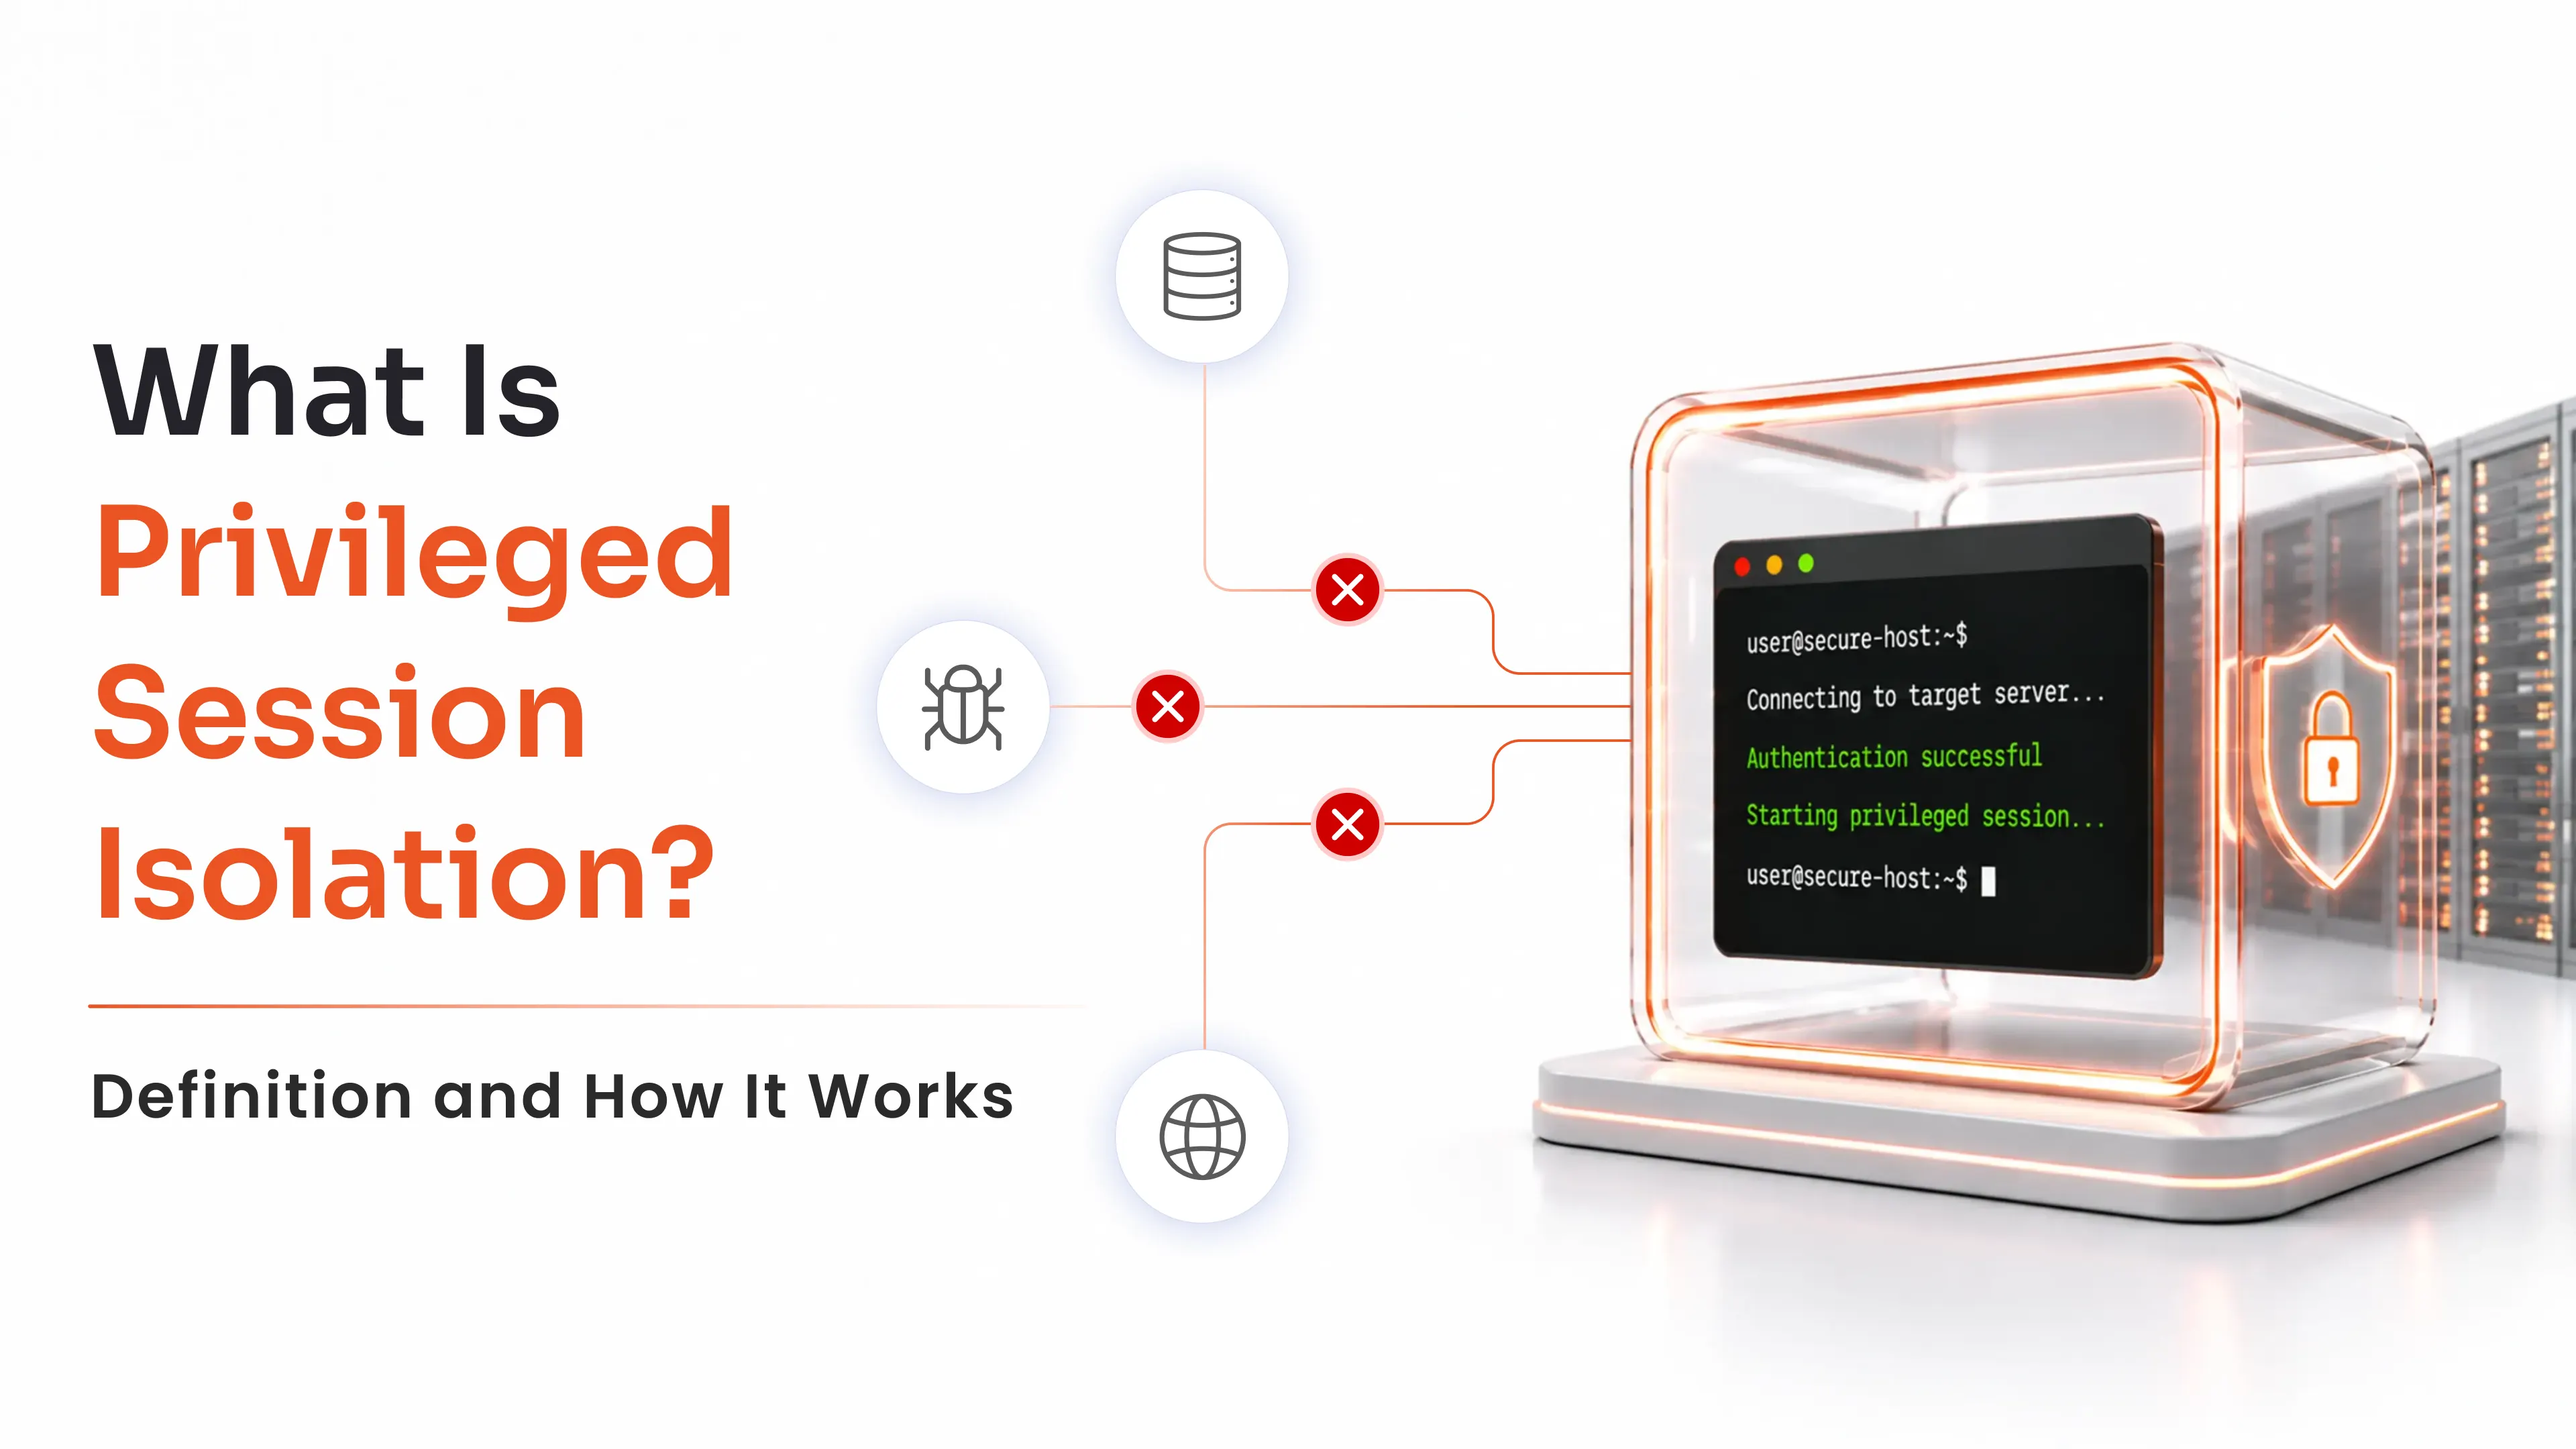
Las herramientas PAM actúan como proxy para las sesiones, de modo que los usuarios con privilegios se conectan a través de la plataforma PAM, y no directamente al sistema de destino. Esto genera dos ventajas: aislamiento (el sistema de destino nunca expone las credenciales directamente al punto final) y un registro completo de todo lo ocurrido durante la sesión.
Las grabaciones de sesiones privilegiadas cumplen con los requisitos AU-2 y AU-3. Además, le proporcionan información concreta que puede entregar a un auditor cuando le pregunte cómo sabe lo que hacen sus administradores.
Registros de auditoría inmutables
AU-9 exige la protección de la información de auditoría. Las soluciones PAM generan registros que no pueden ser modificados ni eliminados por las mismas cuentas que realizaron las acciones registradas. Un administrador no puede borrar su propio historial de actividad.
Esos registros deben incluir lo que especifica el NIST: quién, qué, cuándo, en qué sistema y el resultado de cada acción.
Aplicación de la MFA
Las soluciones PAM aplican la autenticación multifactor (MFA) al iniciar la sesión, no solo al iniciar sesión. Incluso si un usuario ya está autenticado mediante un SSO corporativo, acceder a una cuenta privilegiada a través de PAM requiere un segundo factor. Esto cumple con el requisito de seguridad IA-2 y aborda directamente el riesgo de movimientos laterales mediante tokens de sesión robados.
Gestión automatizada del ciclo de vida de las cuentas privilegiadas
AC-2 exige que las cuentas se revisen y se eliminen cuando ya no sean necesarias. PAM automatiza este ciclo de vida: las cuentas se aprovisionan mediante flujos de trabajo definidos, se realiza un seguimiento del uso y las certificaciones de acceso se ejecutan según un cronograma. Cuando alguien abandona la organización o cambia de rol, su acceso privilegiado se revoca automáticamente, no cuando alguien se acuerda de hacerlo.
Segregación de funciones (SOD)
AC-5 exige que las funciones se dividan para evitar que una sola persona tenga un control absoluto. PAM lo aplica técnicamente: la persona que aprueba una solicitud de acceso privilegiado puede ser diferente de la persona que la utiliza, y la persona que revisa los registros de acceso puede ser diferente de ambas.
Mejores prácticas de gestión de acceso privilegiado del NIST
Eliminar privilegios permanentes
El objetivo es eliminar los privilegios permanentes: ninguna cuenta debe tener acceso de administrador permanente. Acceso justo a tiempo para usuarios, tokens temporales para procesos automatizados y elevación de privilegios por tiempo limitado para todo lo demás. Esto es más difícil de implementar que el acceso persistente, pero es donde reside la reducción de riesgos.
Aplicar el mínimo privilegio por defecto
Asigna permisos mínimos a las nuevas cuentas. Solicita y aprueba permisos mediante un proceso formal. Realiza auditorías trimestrales de las cuentas existentes y elimina el acceso no utilizado. Considera el sobreaprovisionamiento como la excepción, no como la norma.
Implementar la autenticación multifactor en todas partes
En cada sesión privilegiada. Siempre. Sin excepciones para ubicaciones de red "de confianza" o dispositivos "conocidos". La guía AAL3 de SP 800-63 existe porque la ubicación de red ya no es una señal fiable de confianza.
Automatizar las revisiones de acceso
Las revisiones de acceso manuales se omiten. Las revisiones trimestrales que requieren que alguien extraiga una hoja de cálculo y la envíe por correo electrónico a los gerentes dan como resultado aprobaciones automáticas. Las certificaciones de acceso automatizadas que detectan permisos no utilizados, señalan infracciones de políticas y requieren aprobación activa sí funcionan.
Supervisar continuamente las sesiones privilegiadas
La monitorización en tiempo real permite detectar la sesión en la que un administrador empieza a exportar registros de la base de datos a las 2 de la madrugada, y no tres semanas después durante una revisión forense. Establezca patrones de comportamiento habituales. Reciba alertas ante desviaciones. Registre todo.
Mantenga registros de auditoría a prueba de manipulaciones.
Los registros que pueden ser eliminados por las personas registradas no son pistas de auditoría. Escriba los registros en un almacenamiento de solo escritura, envíelos a un sistema separado al que las cuentas privilegiadas no puedan acceder y verifique su integridad periódicamente.
Solución PAM de miniOrange para el cumplimiento de las normas NIST.
miniOrange PAM está diseñado para admitir los controles que requiere la norma SP 800-53, sin la complejidad de implementación que suele conllevar un sistema PAM empresarial.
Abarca el conjunto completo de controles que se han descrito en esta guía: descubrimiento e inventario de cuentas privilegiadas, almacenamiento seguro de credenciales con rotación automática, acceso justo a tiempo con flujos de trabajo de aprobación, aislamiento y registro de sesiones, aplicación de la autenticación multifactor al inicio de la sesión, registros de auditoría inmutables y gestión automatizada del ciclo de vida.
Cada uno de ellos se corresponde directamente con los controles SP 800-53: AC-2, AC-6, IA-2, IA-5, AU-2, AU-3 y AU-9. Además, miniOrange genera informes listos para auditoría que reflejan estas correspondencias, por lo que no tendrá que recopilar pruebas desde cero antes de cada ciclo de auditoría.
Preguntas Frecuentes
¿Qué es la gestión de acceso privilegiado del NIST?
La gestión de acceso privilegiado del NIST es la práctica de proteger, supervisar y controlar las cuentas privilegiadas mediante los controles definidos en las publicaciones de ciberseguridad del NIST, principalmente la SP 800-53 y el Marco de Ciberseguridad.
¿Cómo facilita PAM el cumplimiento de las normas NIST?
PAM aplica el principio de mínimo privilegio, protege las credenciales en bóvedas cifradas, requiere la autenticación multifactor (MFA) para las sesiones privilegiadas, registra y supervisa la actividad privilegiada y genera los registros de auditoría a prueba de manipulaciones que exigen los controles de NIST SP 800-53 AU-6.
¿Es obligatorio el cumplimiento de las normas NIST?
La norma SP 800-53 es obligatoria para las agencias federales y contratistas de EE. UU. en virtud de FISMA y FedRAMP. El Marco de Ciberseguridad es voluntario, aunque está ampliamente adoptado en los sectores de salud, finanzas e infraestructura crítica.
¿Cuál es la definición del principio de mínimo privilegio del NIST?
La norma NIST SP 800-53 AC-6 exige que los usuarios, procesos y sistemas tengan únicamente el acceso mínimo necesario para las tareas autorizadas. Proporcione acceso mínimo por defecto, elimine los permisos no utilizados y revise las asignaciones periódicamente.
¿Cuál es la diferencia entre NIST CSF y NIST 800-53?
CSF proporciona directrices de gobernanza de alto nivel para seis funciones. SP 800-53 es el catálogo de controles detallado con 1,196 controles específicos. La mayoría de las organizaciones utilizan ambos: CSF para la orientación y SP 800-53 para la implementación.
Deja Tu Comentario