

Las organizaciones a menudo tienen dificultades para gestionar de forma segura el acceso a su VPN (red privada virtual) o Wi-Fi, especialmente cuando aumenta la cantidad de empleados o dispositivos.
El protocolo RADIUS (Servicio de acceso telefónico de usuario con autenticación remota) interviene para resolver este problema a través de un enfoque AAA (Autenticación, Autorización y Contabilidad) centralizado.
En este blog, hablaremos del protocolo RADIUS, así como del cliente y el servidor RADIUS. También abordaremos la autenticación del servidor RADIUS y cómo miniOrange, su socio de confianza en soluciones de software de seguridad, puede ayudarle a mejorar la autenticación de su servidor RADIUS.
Analicemos ahora esta solución de autenticación.
Descripción del RADIUS (Servicio de acceso telefónico de autenticación remota de usuario)
Esto es lo que debe saber sobre RADIUS antes de comenzar con las complejidades.
¿Qué es el protocolo RADIUS?
RADIUS es un estándar o protocolo de red que funciona con un modelo RADIUS de servidor-cliente y controla la autorización y autenticación de los usuarios. En resumen, controla la comunicación entre los usuarios, el cliente y el servidor.
¿Qué es un servidor RADIUS y un cliente RADIUS?
Esto es lo que debes saber sobre el servidor RADIUS y el cliente RADIUS antes de pasar a las complejidades de la autenticación del servidor RADIUS y descubrir más sobre la autenticación multifactor (MFA) de RADIUS.
- Servidor de radio: Las funciones principales del servidor RADIUS incluyen la autenticación, autorización y contabilidad (AAA) de los usuarios que intentan acceder a una red. Los productos de servidor RADIUS más comunes son Microsoft NPS, Cisco ISE, Open Systems Radiator, etc.
- Cliente RADIUS: También conocido como NAS (Servidor de Acceso a Red), el cliente RADIUS actúa como intermediario entre el usuario y el servidor RADIUS. Reenvía las solicitudes del usuario al servidor. Normalmente, el cliente RADIUS toma las credenciales y las reenvía al servidor RADIUS. Los productos NAS más comunes son los puntos de acceso inalámbricos, como los equipos de acceso telefónico y el Linksys WRT54G.
¿Qué es RADIUS en redes y ciberseguridad?
En redes y ciberseguridad, RADIUS funciona como un guardia de seguridad que verifica quién eres y qué puedes hacer, y también realiza un seguimiento de todo lo que haces en la red.
Por ejemplo, imagine una organización con más de 1000 empleados, todos conectados a través del wifi de la oficina. En lugar de configurar credenciales para cada enrutador, el servidor RADIUS gestiona todas las credenciales.
Cuando un empleado intenta iniciar sesión, las credenciales se envían al servidor RADIUS a través del cliente RADIUS, y el servidor verifica al empleado y envía una respuesta para otorgar o denegar el acceso.
En ciberseguridad y redes, el servidor RADIUS administra y controla varios usuarios y proporciona un punto central para aplicar políticas, autenticar usuarios y registrar actividades.
Esto ayuda a ampliar los niveles de seguridad y simplificar el proceso de administración, lo cual es una faceta esencial para empresas, instituciones educativas, proveedores de servicios y otros tipos de bases de usuarios.
¿Cuáles son los tipos de servidores RADIUS?
Hay dos tipos principales de servidores RADIUS, que son los siguientes:
Modo de autenticación sincrónica
- Como Funciona: En el modo de autenticación síncrona, el usuario inicia sesión con una contraseña, un PIN, un token o cualquier otro método de autenticación. Las credenciales se envían al servidor a través del cliente para su validación. El servidor RADIUS acepta o rechaza el inicio de sesión.
- Ejemplo: Un empleado introduce una contraseña y un token de hardware al iniciar sesión en la VPN de la oficina. La solicitud del usuario se autentica en un solo paso y el servidor RADIUS le concede el acceso, siempre que todos los datos sean correctos.
- Caso de uso: La autenticación sincrónica funciona en los casos en que se necesita autenticación de dos factores (2FA), como configurar una nueva contraseña.
Modo de autenticación asincrónica
- Como Funciona: La autenticación del usuario se realiza en varios pasos. Cuando un usuario inicia sesión, el servidor RADIUS envía un desafío, como un código de un solo uso o un rompecabezas. El usuario resuelve el desafío y la respuesta se envía al servidor, lo que valida al usuario.
- Ejemplo: Un empleado inicia sesión en una base de datos protegida con sus credenciales. El servidor envía un desafío, que el empleado responde correctamente. Este desafío suele ser un código generado en dispositivos móviles. Según la respuesta del empleado, se le concede o deniega el acceso.
- Caso de uso: El modo asincrónico se utiliza para proteger bases de datos críticas de bancos, organizaciones de atención médica o empresas multinacionales con el Métodos MFA miniOrange como notificaciones push, Autenticación basada en SMS/correo electrónico, biometría y más.
¿Cuáles son los componentes de la autenticación RADIUS?
La autenticación RADIUS necesita algunos elementos, que son los siguientes:
- Servidor de radio
- Un proveedor de identidad (IdP), también conocido como un directorio de información de usuarios.
- Cliente RADIUS
Con estos componentes, los servidores RADIUS pueden controlar el acceso a la red de forma eficiente, ya que no tienen demasiada carga de trabajo.
¿Cómo funciona la autenticación RADIUS?
Solicitud de acceso de usuario
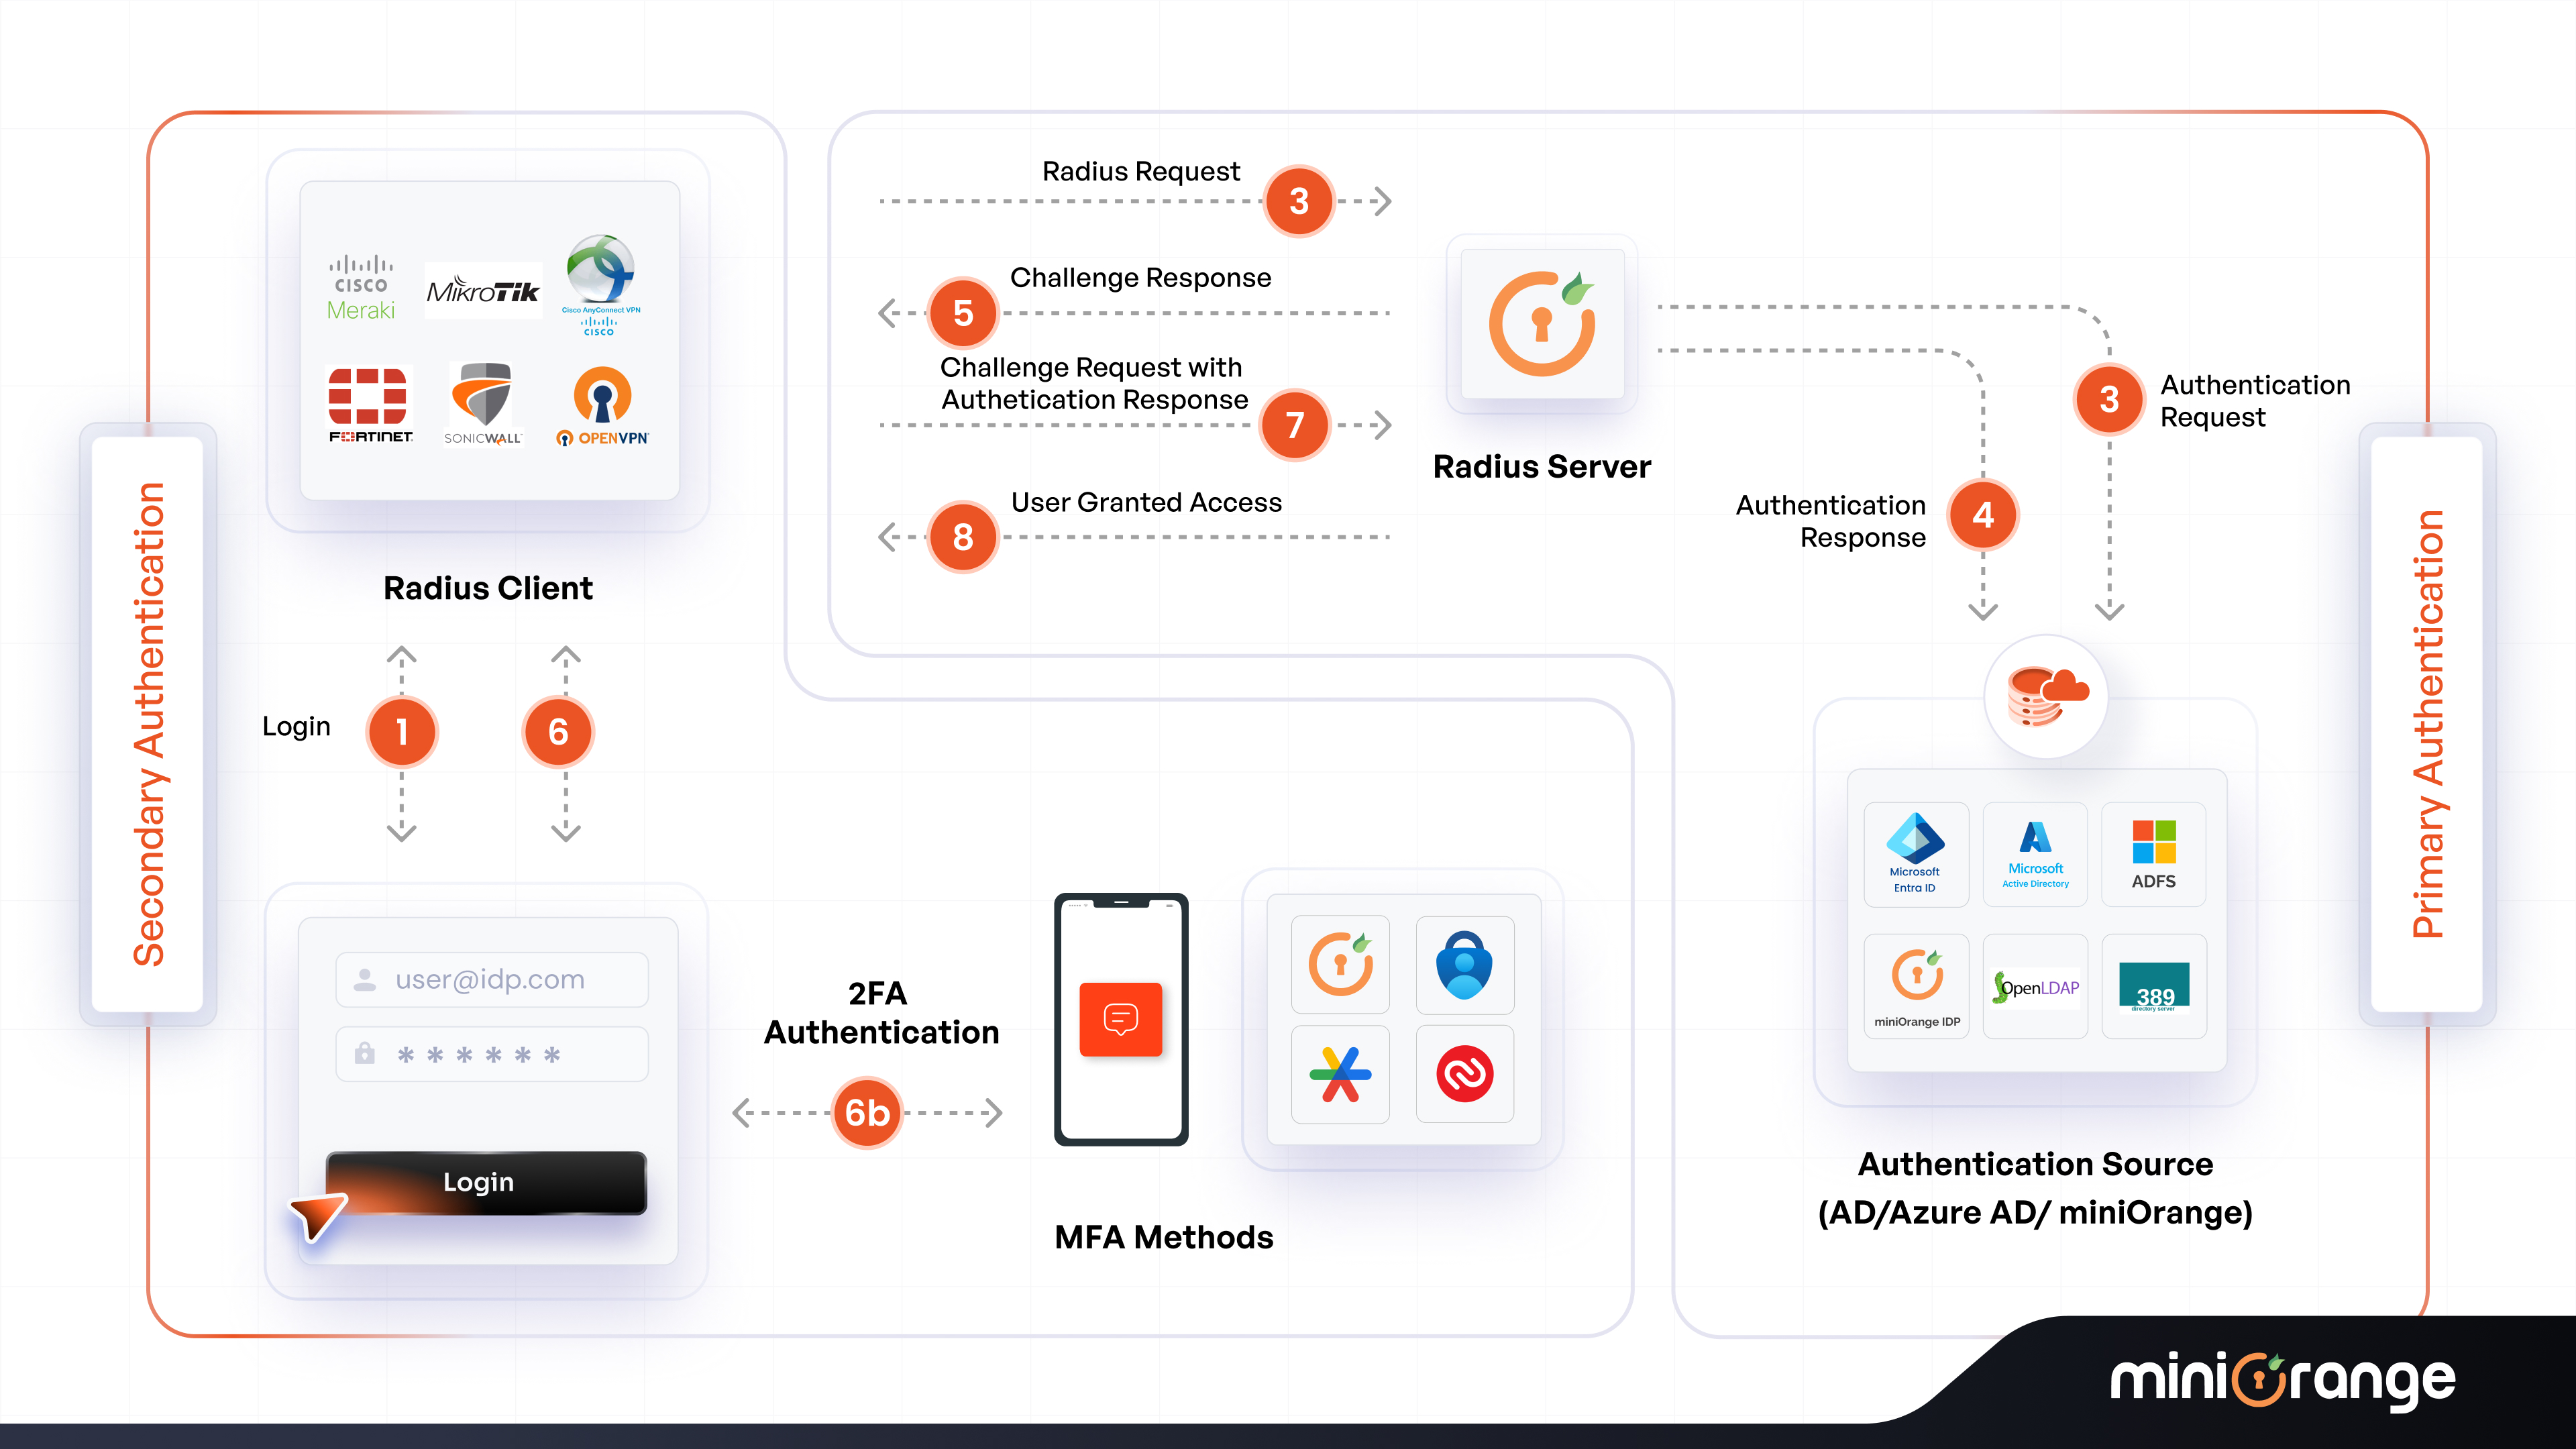
Un usuario intenta iniciar sesión en una red, como una VPN, una red Wi-Fi o cualquier sistema remoto, con su nombre de usuario y contraseña. El cliente RADIUS (VPN, Wi-Fi o servicio remoto) recibe estas credenciales.
El cliente genera una solicitud de acceso con las credenciales cifradas. Esta solicitud se envía al servidor RADIUS.
Protocolo de enlace RADIUS
Esto no es más que una forma para que el cliente RADIUS y el servidor RADIUS se comuniquen entre sí a través de una serie de solicitudes y respuestas sobre si autenticar o no a un usuario.
Los modos de autenticación sincrónicos y asincrónicos pueden ser parte del protocolo de enlace RADIUS.
La ejecución del marco AAA
El marco AAA significa autenticación, autorización y contabilidad. Y la combinación de AAA y TACACS+ aumenta los niveles de seguridad.
Aquí profundizaremos en los frameworks AAA y luego abordaremos TACACS+ en las secciones posteriores. Así funciona el framework AAA:
1. El proceso de autenticación
En este proceso se valida la identidad del usuario/dispositivo. Los pasos son los siguientes:
- Solicitud del usuario: A través de una conexión inalámbrica (Cliente RADIUS), el usuario ingresa sus credenciales y se genera una solicitud de acceso.
- La solicitud va al servidor RADIUS: Las credenciales del usuario se envían al servidor a través del cliente.
- Verificación: Las credenciales se verifican con una base de datos central, como AD (Active Directory) o LDAP (Lightweight Directory Access Protocol).
- Respuesta: Se envía una respuesta de autenticación desde el servidor si las credenciales coinciden o no.
- Acceso permitido: Si las credenciales coinciden, entonces el usuario podrá acceder a los recursos.
Descubre el poder de la autenticación adaptativa.
2. El proceso de autorización
En este proceso, el servidor decide a qué recursos puede acceder el usuario, según las políticas. A continuación, se muestra el proceso completo:
- Autenticación: Una vez autenticado el usuario, el servidor pasa a la fase de autorización.
- Verificación de políticas: El servidor RADIUS verifica los roles del usuario y su nivel de acceso, en función de lo cual decide a qué recursos puede acceder el usuario, como áreas de red, archivos, medios, etc.
- Envío de notificación de autorización: El servidor envía una notificación (acceso concedido o acceso denegado) según las políticas y permisos del usuario.
- Autorizará el acceso: En caso de que el servidor envíe un mensaje positivo, se permite al usuario el ingreso a la red.
Descubre más sobre autenticación frente a autorización.
3. El proceso contable
Aquí se rastrean y registran las sesiones de usuario, lo cual puede utilizarse para la gestión de la red, la auditoría y la generación de informes. Los pasos para la contabilidad son los siguientes:
- Solicitud para iniciar una sesión: Una vez que el usuario obtiene acceso a la red, el cliente RADIUS envía un paquete de inicio de contabilidad al servidor. Este paquete incluye información del usuario, como el ID de sesión, la identidad del usuario y el punto de acceso a la red.
- Seguimiento: El servidor rastrea los detalles de la sesión del usuario, como el uso de datos, la duración de la sesión y los recursos a los que se accedió. Esto genera un registro completo de las actividades del usuario cuando está conectado.
- Actualizaciones intermedias: Si las sesiones de usuario se prolongan, el cliente puede enviar actualizaciones entre las sesiones.
- Fin de sesión: Tras cerrar sesión, el cliente envía un paquete de "Fin de Contabilidad" al servidor. Este incluye detalles como el tiempo empleado y los datos accedidos.
- Informes y almacenamiento de datos: El servidor RADIUS es un almacén de todos los datos, que los administradores pueden utilizar para facturación, auditoría y supervisión.
¿Qué son los métodos de autenticación RADIUS?
Hay dos tipos principales de métodos de autenticación RADIUS, que son los siguientes:
Autenticación basada en credenciales
El servidor RADIUS necesita un directorio similar a un AD para almacenar los datos de los usuarios, de modo que pueda consultar las credenciales y las políticas relacionadas desde allí. Estos son los pasos:
- El usuario/dispositivo envía una solicitud de autenticación al cliente RADIUS (junto con las credenciales).
- El cliente envía la solicitud al servidor.
- El servidor verifica las credenciales de usuario que están presentes en el directorio.
- El servidor envía un mensaje de acceso denegado o aceptado al cliente, según los resultados de la autenticación del usuario.
Autenticación basada en certificados
La autenticación basada en certificados es diferente, ya que contiene más información que las credenciales del usuario. Proporciona al servidor o al administrador datos como registros de sesión, lo que proporciona más contexto de las actividades del usuario.
Así es como fluye el proceso:
- Se envía un certificado de usuario/dispositivo al cliente RADIUS, que se transfiere al servidor RADIUS.
- El servidor comienza a verificar el certificado para ver si aún es válido o no.
- Después de esto, el servidor revisa la CRL (Lista de Revocación de Certificados) para comprobar si el certificado ha sido revocado o no.
- En caso de que el certificado no sea revocado, el servidor confirma el estado del usuario en el directorio.
¿Por qué el servidor RADIUS es fundamental para la ciberseguridad?
He aquí por qué el servidor RADIUS juega un papel crucial en la ciberseguridad.
Evita el acceso no autorizado
El servidor RADIUS está respaldado por protocolos de autenticación robusta que validan a los usuarios con sus credenciales. Este enfoque reduce drásticamente el riesgo de actividades maliciosas, como la infiltración en redes remotas, VPN o Wi-Fi.
El servidor RADIUS verifica cada conexión, por lo que solo los usuarios legítimos reciben permisos. Esto ayuda a mitigar riesgos como ataques de intermediario o filtraciones de datos.
Auditoría centralizada
Los servidores RADIUS rastrean y monitorean cada actividad del usuario, como períodos de tiempo de sesión, tiempos de inicio de sesión, datos a los que se accede y más.
La auditoría ayuda a crear un rastro digital que puede utilizarse posteriormente para investigar ciberataques, monitorear la seguridad y verificar el cumplimiento normativo.
Beneficios de usar el servidor RADIUS para la ciberseguridad
Estos son los cuatro principales beneficios de utilizar un servidor RADIUS para mejorar la ciberseguridad de su negocio.
Gestión de identidad centralizada
El servidor RADIUS facilita una base de datos central para credenciales de usuario, perfiles y políticas para simplificar la gestión de identidad en toda la organización.
Es compatible con todos los usuarios, lo que reduce el riesgo de compartir contraseñas por Wi-Fi. Además, el servidor permite políticas de acceso granulares basadas en roles de usuario y pertenencia a grupos.
Control de acceso mejorado con MFA
El servidor RADIUS integra la solución MFA de miniOrange durante el acceso a la red. Requiere que los usuarios ofrezcan más de una forma de autenticación antes de conceder una solicitud.
Los métodos comunes de autenticación multifactor (MFA) incluyen contraseñas de un solo uso (OTP), reconocimiento facial, notificaciones push y más. Además, la MFA resistente al phishing ayuda a proteger la red contra ataques de phishing como el phishing por correo electrónico, el spear phishing, el whaling, el smishing y otros.
Descubra hoy mismo los fundamentos de la autenticación multifactor.
Escalabilidad entre dispositivos y redes
El servidor puede soportar grandes empresas y organizaciones sin necesidad de realizar cambios sustanciales en la infraestructura. Además, es compatible con múltiples sistemas, como VPN, routers, switches, LDAP, AD y otros en desarrollo, lo que lo convierte en una solución flexible.
Cumplimiento de la normativa
Cumplir con los estándares de cumplimiento es fundamental para evitar sanciones y multas indeseadas que podrían costarle a las organizaciones grandes cantidades de dinero y dañar su reputación. La implementación de RADIUS facilita el cumplimiento de los estándares regulatorios.
Algunos de los cumplimientos recomendados son HIPAA, GDPR, PCI DSS y más similares.
Casos de uso del servidor RADIUS para la seguridad empresarial
Estos son los cuatro casos de uso principales en los que el servidor RADIUS brilla y deja una impresión duradera.
RADIUS para control de acceso VPN
Con un servidor RADIUS, las empresas pueden autenticar a los usuarios que intentan conectarse a una VPN para lograr un acceso remoto seguro, permitiendo el acceso a la red únicamente a usuarios autorizados. Esto ayuda a mantener políticas de autenticación coherentes para el acceso remoto y local. Además, las empresas pueden proteger la VPN con soluciones de autenticación multifactor (MFA) para una mayor seguridad de la red.
La solución de autenticación de dos factores (2FA) de miniOrange para Palo Alto GlobalProtect es fácil de configurar y también escalable. Se conecta con el servidor VPN de Palo Alto para añadir una capa adicional de seguridad.
RADIUS para seguridad de redes inalámbricas (802.1X)
Las empresas pueden usar un servidor RADIUS para proteger su Wi-Fi mediante la autenticación 802.1X. Este verifica los dispositivos o usuarios antes de permitirles el acceso a la red. Esto evita conexiones inalámbricas no autorizadas y protege la información confidencial.
RADIUS en firewall y autenticación de dispositivos
Un servidor RADIUS autentica conmutadores, firewalls y puntos de acceso, lo que permite un control de acceso centralizado. Esto es necesario para conectar únicamente los dispositivos de confianza a la red.
RADIUS para personal remoto y acceso a la nube
Implemente una autenticación segura para plataformas en la nube y empleados remotos con un servidor RADIUS. Se integra con proveedores de identidad (IdP), autenticación multifactor (MFA) adaptativa, inicio de sesión único (SSO) y otros programas para ofrecer una solución de autenticación escalable y centralizada, ideal para entornos en la nube e híbridos.
RADIUS y TACACS +
TACACS+ significa Terminal Access Controller Access-Control System Plus (Sistema de control de acceso de controlador de acceso de terminal plus). Separa la autenticación, la autorización y la contabilidad, lo que hace posible el uso de otros protocolos como LDAP, PAP (Protocolo de autenticación de contraseña) y CHAP (Protocolo de autenticación por desafío mutuo), por nombrar algunos.
Estos protocolos se utilizan principalmente para la autenticación, pero también pueden utilizarse para la contabilidad o la autorización.
Por otro lado, RADIUS combina autorización y autenticación, haciendo imposible utilizarlas por separado.
Entonces, ¿ RADIUS o TACACS+? ¿ Cuál es la mejor opción? Bueno, depende de cuál sea tu objetivo final y cómo utilices los protocolos.
Cómo miniOrange mejora la seguridad del servidor RADIUS
Refuerce la seguridad del servidor RADIUS integrando el software MFA de miniOrange en el flujo de autenticación del servidor RADIUS.
Por lo tanto, los usuarios que intentan acceder a recursos a través de redes como Wi-Fi, VPN, enrutadores, firewalls y conmutadores ofrecen aspectos de verificación adicionales, además de sus credenciales.
Estos aspectos de verificación (soluciones MFA) incluyen notificaciones push, OTP, verificación biométrica y más.
Contáctanos para saber más sobre estos productos MFA o comienza hoy mismo una prueba gratuita de 30 días.
Conclusión
Entre los diversos métodos de autenticación, el servidor RADIUS es una solución de seguridad única que utiliza autenticación basada en contexto y AAA, y cumple con las normativas vigentes. Esto permite a las empresas proteger sus redes, limitando el acceso únicamente a los usuarios autorizados.
Integrarlo en su actividad diaria puede ayudarle a mantener alejados a posibles ciberdelincuentes, previniendo infracciones importantes y actividades sospechosas.
Preguntas Frecuentes
¿Qué es RADIUS en redes?
En redes, un servidor RADIUS verifica a los usuarios que intentan acceder a redes como puntos de acceso inalámbricos, VPN, firewalls, etc.
¿En qué se diferencia RADIUS de otros protocolos?
RADIUS combina autenticación y autorización en un sistema central, algo que está ausente en protocolos como TACACS+.
¿RADIUS es seguro para las redes empresariales?
Sí, es seguro para las redes empresariales porque ayuda a evitar el acceso no autorizado al validar a los usuarios frente a fuentes confiables como un AD, donde se almacenan todos los datos del usuario.
¿Para qué se utiliza el protocolo RADIUS?
El protocolo RADIUS se utiliza para gestionar el acceso a la red mediante la autenticación, la autorización y la contabilidad.
¿Es la autenticación RADIUS escalable para empresas en crecimiento?
Sí, la autenticación del servidor RADIUS es altamente escalable, ya que es compatible con redes grandes y se puede integrar fácilmente con proveedores de identidad.
¿Qué tipo de empresas se benefician más del uso de la autenticación RADIUS?
Empresas que operan de forma remota o tienen una configuración híbrida y aquellas que necesitan una conexión inalámbrica para administrar múltiples dispositivos.



Deja Tu Comentario