
La creciente preocupación por el uso indebido de datos, las prácticas de consentimiento deficientes, la falta de transparencia y el aumento de las filtraciones de datos llevaron a la introducción de la Ley DPDP de 2023, conocida oficialmente como la Ley de Protección de Datos Personales Digitales de 2023.
A medida que la India adoptó rápidamente los servicios digitales en plataformas bancarias, de comercio electrónico, de salud, de tecnología financiera, de educación y gubernamentales, las organizaciones comenzaron a recopilar y procesar grandes volúmenes de datos personales digitales, pero sin un marco unificado de privacidad de datos que regulara su manejo responsable. Como resultado, las organizaciones están invirtiendo cada vez más en soluciones de protección de datos personales digitales para fortalecer la gobernanza de la privacidad y la preparación regulatoria.
 La Ley DPDP de 2023 establece un marco estructurado para el tratamiento lícito de datos personales digitales en la India. La ley define los derechos de las personas y describe las obligaciones de las organizaciones, incluyendo la gestión del consentimiento, las medidas de seguridad, la notificación de violaciones de datos y las prácticas responsables de tratamiento de datos personales.
TL; DR
- La Ley DPDP de 2023 es la principal ley de privacidad de datos de la India que rige los datos personales digitales.
- La ley se aplica a las organizaciones que procesan datos personales digitales en la India y, en ciertos casos, a las empresas extranjeras que prestan servicios a usuarios indios.
- Introduce un marco basado en el consentimiento para el procesamiento lícito de datos personales.
- Las personas físicas, denominadas titulares de datos, gozan de los derechos relacionados con el acceso, la rectificación, la supresión y la resolución de reclamaciones.
- Las organizaciones, conocidas como fiduciarias de datos, deben implementar medidas de seguridad, procesos de notificación de violaciones de seguridad y prácticas responsables de procesamiento de datos.
- La Ley establece la Junta de Protección de Datos de la India e introduce sanciones por el incumplimiento de los requisitos de la DPDP.
¿Qué es la Ley DPDP de 2023?
La Ley DPDP de 2023 es la ley india específica sobre privacidad de datos que regula la forma en que las organizaciones recopilan, procesan, almacenan y utilizan datos personales digitales, al tiempo que protege los derechos de las personas.
¿Qué significan las siglas DPDP?
DPDP son las siglas de Protección de Datos Personales Digitales. El término deriva de la Ley de Protección de Datos Personales Digitales de 2023, la ley india específica sobre privacidad de datos diseñada para regular cómo las organizaciones recopilan, procesan, almacenan, comparten y protegen los datos personales digitales.
Según la Ley de Protección de Datos Personales Digitales de 2023, los datos personales digitales se refieren a cualquier información personal que exista en formato digital, ya sea recopilada en línea o digitalizada a partir de registros fuera de línea. La ley se aplica a organizaciones, empresas, plataformas y entidades que procesan dichos datos personales con fines lícitos.
¿Por qué se introdujo la Ley DPDP?
- Crecimiento de la economía digital de la India
La rápida adopción digital de la India en sectores como la banca, el comercio electrónico, la sanidad, las tecnologías financieras y los servicios gubernamentales ha incrementado significativamente el volumen de datos personales digitales que se recopilan, procesan, almacenan y comparten entre plataformas y organizaciones. - Mayor recopilación de datos personales
Las organizaciones dependen cada vez más de los datos personales para los servicios digitales, la interacción con los clientes, el análisis de datos, la incorporación de nuevos usuarios y las transacciones, lo que genera la necesidad de una gobernanza más sólida en torno a cómo se manejan de manera responsable los datos personales digitales. - Preocupaciones sobre la privacidad y el uso indebido de datos
El aumento de la recopilación no autorizada de datos, el intercambio excesivo de datos, el seguimiento selectivo y los incidentes de filtración de datos han suscitado serias preocupaciones en torno a la privacidad, la transparencia, las prácticas de consentimiento y el uso indebido de la información personal. - Necesidad de un marco de privacidad específico
Antes de la Ley DPDP de 2023, India carecía de una ley unificada de privacidad de datos que definiera cómo las organizaciones debían procesar legalmente los datos personales digitales, garantizando al mismo tiempo la rendición de cuentas, la transparencia y la protección de la privacidad. - Reconocimiento de la privacidad como derecho fundamental
El reconocimiento de la privacidad como un derecho fundamental en la India reforzó aún más la necesidad de un marco jurídico estructurado que regule el procesamiento de datos personales digitales y los derechos de privacidad individuales.
¿Qué problema resuelve la Ley DPDP?
- Crea un marco unificado para la protección de datos personales digitales en la India.
- Estandariza las prácticas de consentimiento y procesamiento lícito de datos.
- Establece derechos para las personas sobre sus datos personales.
- Define la responsabilidad y las obligaciones de las organizaciones que procesan datos.
- Introduce medidas de protección contra el uso indebido, el acceso no autorizado y las filtraciones de datos.
- Refuerza la transparencia en la forma en que las organizaciones manejan los datos personales.
- Establece mecanismos de aplicación y resolución de quejas a través de la Junta de Protección de Datos de la India.
¿A quién se aplica la Ley DPDP?
La Ley DPDP de 2023 se aplica a las organizaciones y entidades que procesan datos personales digitales en la India. En ciertos casos, la ley también se aplica a organizaciones fuera de la India si ofrecen bienes o servicios a personas dentro de la India.
¿Se aplica la Ley DPDP a las organizaciones indias?
Sí, la Ley DPDP se aplica a las organizaciones indias que procesan datos personales digitales como parte de sus operaciones comerciales, servicios, plataformas, aplicaciones o interacciones con los clientes.
- Empresas
Las grandes empresas que procesan datos de clientes, empleados, socios o datos operativos deben cumplir con los requisitos de la DPDP relacionados con el consentimiento, las medidas de seguridad, la gobernanza de datos y el procesamiento lícito de datos personales. - Startups
Las empresas emergentes que recopilan información de los usuarios a través de sitios web, aplicaciones móviles, productos SaaS o procesos de incorporación digital también pueden estar sujetas al ámbito de aplicación de la Ley DPDP de 2023. - Plataformas de comercio electrónico
Las plataformas de comercio electrónico que procesan información de clientes, detalles de pago, direcciones, registros de transacciones y datos de comportamiento están obligadas a gestionar los datos personales digitales de forma responsable en el marco de la DPDP. - Organizaciones del sector BFSI Los bancos, las instituciones financieras, las empresas de tecnología financiera, las aseguradoras y otras organizaciones del sector bancario y financiero procesan grandes volúmenes de datos personales sensibles y se ven directamente afectadas por los requisitos de cumplimiento de la DPDP.
- Proveedores de SaaS
Los proveedores de SaaS que almacenan o procesan datos de clientes, empleados, análisis u operativos a través de plataformas digitales pueden necesitar implementar controles de gobernanza de la privacidad y protección de datos conforme a la Ley. - Instituciones de salud
Los hospitales, los proveedores de atención médica, las plataformas de tecnología sanitaria y las organizaciones de diagnóstico que manejan datos personales digitales relacionados con los pacientes también pueden estar sujetos a la Ley de Protección de Datos Personales Digitales (DPDP).
¿Se aplica la Ley DPDP a las empresas extranjeras?
Sí, la Ley DPDP tiene aplicabilidad extraterritorial en ciertos casos. Las organizaciones extranjeras también pueden estar sujetas a esta ley si procesan datos personales digitales relacionados con personas en la India.
Organizaciones que ofrecen bienes o servicios en India
Cualquier empresa extranjera que ofrezca productos, plataformas digitales, aplicaciones, suscripciones o servicios a particulares en la India podría tener que cumplir con la Ley DPDP de 2023.
¿Qué tipo de datos abarca la ley?
La Ley DPDP se aplica específicamente a los datos personales digitales procesados dentro de la India o en relación con los servicios ofrecidos a personas en la India.
- Datos personales digitales
Los datos personales digitales incluyen la información personal recopilada, almacenada, compartida o procesada en formato digital a través de sitios web, aplicaciones, plataformas en la nube, servicios digitales y sistemas en línea. - Datos personales digitalizados fuera de línea
La ley también se aplica a los datos personales fuera de línea que posteriormente se hayan digitalizado y procesado a través de sistemas digitales, bases de datos o plataformas electrónicas.
¿Quiénes están exentos de la Ley DPDP?
Si bien la Ley DPDP tiene una amplia aplicabilidad, ciertas actividades y situaciones pueden estar exentas de cumplimiento según la ley.
- Uso personal o doméstico Los datos personales tratados por particulares estrictamente para fines personales o domésticos están, por lo general, exentos de la aplicación de la Ley DPDP de 2023.
- Determinadas exenciones legales y reglamentarias Determinadas actividades de procesamiento relacionadas con procedimientos legales, funciones regulatorias, aplicación de la ley o fines judiciales pueden recibir exenciones conforme a la Ley.
- Exenciones gubernamentales en escenarios específicos El Gobierno podrá eximir a determinadas entidades o actividades de procesamiento en situaciones que involucren seguridad nacional, orden público, soberanía u otras circunstancias legalmente permitidas.
Términos clave según la Ley DPDP de 2023
Es importante comprender los términos clave utilizados en la Ley DPDP de 2023 para interpretar cómo la ley regula los datos personales digitales, define los derechos de privacidad y establece las obligaciones de cumplimiento para las organizaciones que procesan información personal.
¿Qué son los datos personales digitales?
Según la Ley de Protección de Datos Personales Digitales de 2023, los datos personales digitales se refieren a cualquier información personal que exista en formato digital o que haya sido digitalizada a partir de registros fuera de línea. Esto puede incluir nombres, números de teléfono, direcciones de correo electrónico, datos de identificación, información financiera, historiales médicos o cualquier dato vinculado a una persona identificable.
¿Quién es un responsable de datos?
El titular de los datos es la persona a la que se refieren los datos personales. Conforme a la Ley de Protección de Datos Personales (DPDP Act), los titulares de los datos tienen derechos relacionados con el acceso, la rectificación, la supresión, la resolución de reclamaciones y el control sobre cómo se procesan sus datos personales digitales.
¿Quién es un fiduciario de datos?
Un responsable del tratamiento de datos es cualquier organización, empresa, plataforma o entidad que determina por qué y cómo se procesan los datos personales digitales. Los responsables del tratamiento de datos son responsables de cumplir con los requisitos de la DPDP en materia de consentimiento, medidas de seguridad y tratamiento lícito de datos.
¿Qué es un procesador de datos?
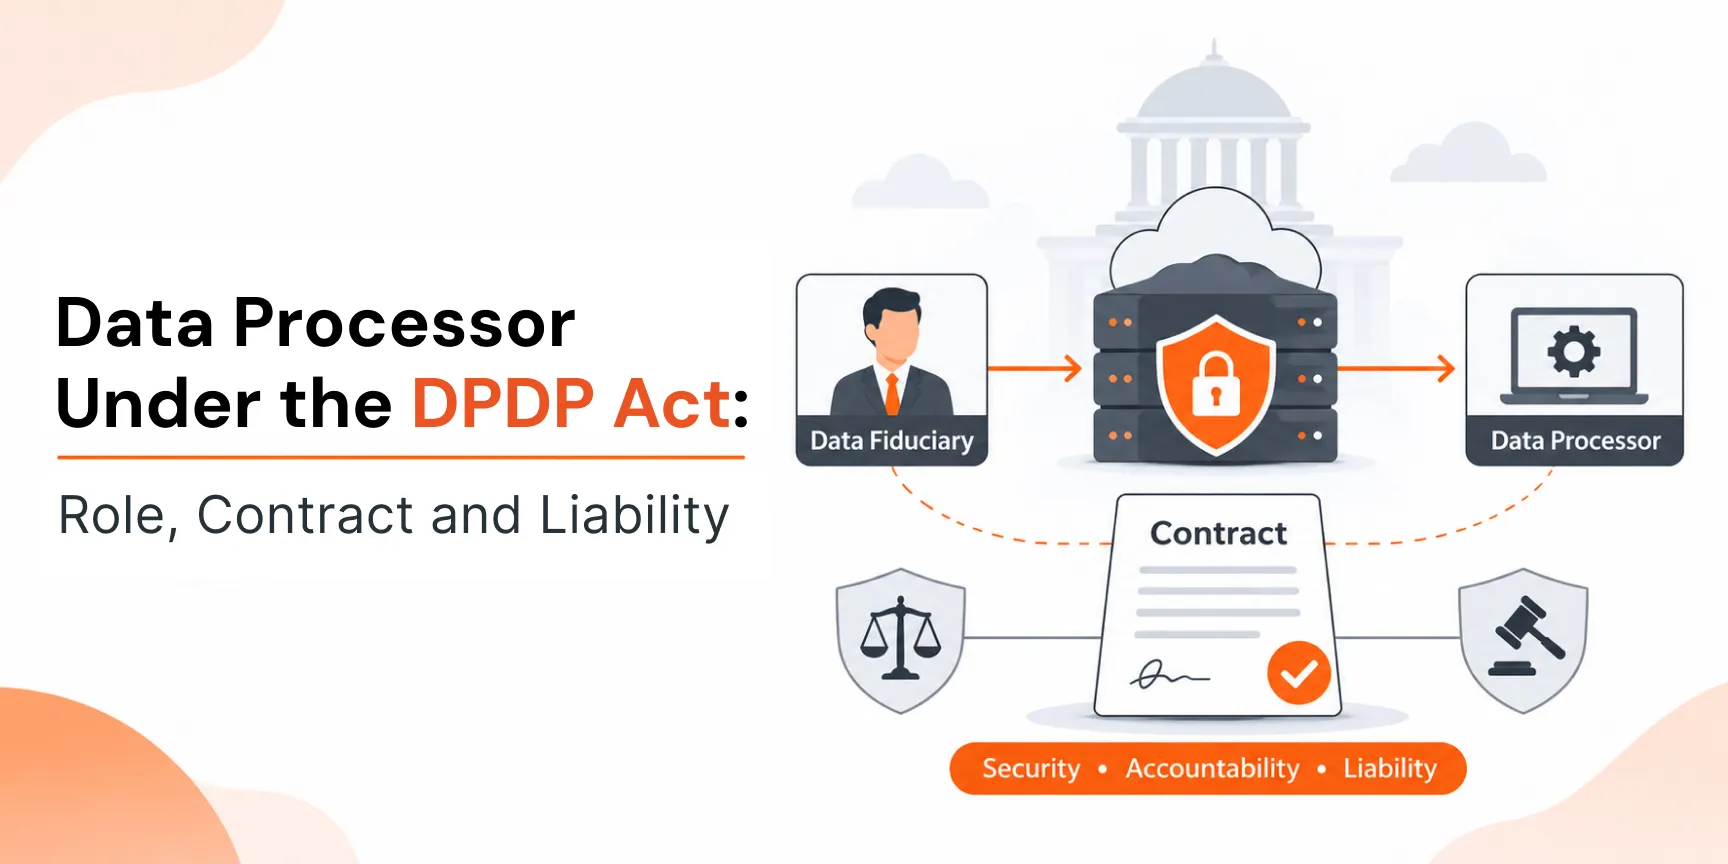
Un procesador de datos es una entidad que procesa datos personales en nombre de un responsable del tratamiento de datos. Esto puede incluir proveedores externos, proveedores de servicios en la nube, socios tecnológicos o proveedores de servicios externalizados que gestionan datos personales digitales.
¿Qué es un gestor de consentimiento?
Un Gestor de Consentimientos es una entidad registrada en el marco de la DPDP que permite a las personas otorgar, gestionar, revisar y retirar su consentimiento para el tratamiento de sus datos personales digitales a través de una plataforma accesible y transparente.
¿Qué es un Fiduciario de Datos Significativos (FDS)?
Con base en la Sección 10(1) de la Ley de Protección de Datos Personales Digitales (DPDP) de 2023, un Fiduciario de Datos Significativos (SDF) es:
Un Responsable del Tratamiento de Datos o una clase de Responsables del Tratamiento de Datos que el Gobierno Central pueda notificar como "Significativo" en función de una evaluación de factores como el volumen y la sensibilidad de los datos personales procesados, el riesgo para los derechos de los Titulares de los Datos, el impacto potencial en la soberanía e integridad de la India, el riesgo para la democracia electoral, la seguridad del Estado y el orden público.
¿Cómo regula la Ley DPDP el tratamiento de datos personales?
La Ley DPDP de 2023 establece un marco basado en el consentimiento para el procesamiento lícito de datos personales digitales en la India. La ley define cuándo las organizaciones pueden recopilar, procesar, almacenar y utilizar datos personales, garantizando la transparencia y la rendición de cuentas.
El consentimiento como base principal para el tratamiento de datos.
La Ley de Protección de Datos Personales (DPDP, por sus siglas en inglés) se basa principalmente en el consentimiento para el tratamiento lícito de datos personales. En la mayoría de los casos, las organizaciones deben obtener el consentimiento antes de procesar datos personales digitales.
¿Qué hace que el consentimiento sea válido?
La Ley de Protección de Datos Personales define las condiciones específicas para obtener el consentimiento válido de las personas antes de procesar sus datos personales.
Consentimiento claro e informado: Las personas deben comprender claramente qué datos personales se recopilan y por qué se procesan.
Finalidad específica: El consentimiento debe estar vinculado a una finalidad específica y lícita para el tratamiento de datos personales.
Indicación inequívoca: El consentimiento debe indicar claramente el acuerdo, sin utilizar un lenguaje engañoso o poco claro.
¿Cuándo se pueden procesar datos sin consentimiento?
La Ley de Protección de Datos Personales (DPDP) permite el tratamiento de datos sin consentimiento en determinadas situaciones lícitas y legítimas definidas en la ley.
- Usos legítimos definidos en la Ley
- Escenarios de procesamiento regulatorio y legal
Requisitos de notificación según la ley
Las organizaciones deben proporcionar avisos claros que expliquen cómo se recopilarán, procesarán y utilizarán los datos personales digitales.
Avisos claros: Los avisos de privacidad deben ser sencillos, transparentes y fáciles de entender.
Divulgación de la finalidad : Las organizaciones deben explicar por qué se recopilan y procesan datos personales.
Mecanismos de retirada: Se debe informar a las personas sobre cómo pueden retirar su consentimiento.
Derechos de los titulares de datos en virtud de la Ley de Protección de Datos Personales (DPDP).
La Ley DPDP de 2023 otorga a las personas, conocidas como titulares de datos, derechos específicos sobre cómo las organizaciones recopilan, procesan, almacenan y utilizan sus datos personales digitales.
Derecho de acceso a la información
Los titulares de los datos tienen derecho a saber qué datos personales se están procesando, por qué se están procesando y qué organizaciones tienen acceso a ellos.
Derecho de rectificación y supresión
Las personas pueden solicitar la corrección de datos personales inexactos y pedir a las organizaciones que eliminen los datos que ya no sean necesarios para el propósito indicado.
Derecho a la reparación de agravios
La Ley DPDP permite a las personas presentar quejas sobre el tratamiento de datos personales y buscar una solución a través de los mecanismos de resolución de reclamaciones.
Derecho a nominar
Los titulares de datos pueden designar a otra persona para que ejerza sus derechos en virtud de la Ley DPDP en caso de fallecimiento o incapacidad.
Obligaciones de los responsables del tratamiento de datos en virtud de la Ley DPDP
Además de los derechos, la Ley DPDP de 2023 también describe ciertas responsabilidades de las personas al ejercer sus derechos de privacidad e interactuar con las organizaciones.
Proporcionar información auténtica
Las personas deben proporcionar información personal precisa y veraz al interactuar con organizaciones o plataformas digitales.
Cómo evitar la suplantación de identidad
La Ley DPDP desalienta a las personas a suplantar la identidad de otra persona al proporcionar datos personales o al ejercer sus derechos conforme a la ley.
Cómo evitar quejas infundadas
Los responsables del tratamiento de datos deben evitar presentar quejas falsas o frívolas relacionadas con las prácticas de tratamiento de datos personales.
Responsabilidades de cumplimiento de las personas
Se espera que las personas ejerzan sus derechos de manera responsable y cumplan con las obligaciones legales definidas en el marco del DPDP.
¿Cuáles son las obligaciones de los responsables del tratamiento de datos?
Conforme a la Ley DPDP de 2023, las organizaciones que procesan datos personales digitales deben cumplir con obligaciones específicas para garantizar prácticas de procesamiento de datos lícitas, seguras y transparentes.
Proteger los datos personales
Los responsables del tratamiento de datos deben procesar los datos personales digitales de forma responsable y evitar el acceso no autorizado, el uso indebido o la divulgación ilícita de la información personal.
Implementar medidas de seguridad
Las organizaciones están obligadas a implementar medidas de seguridad razonables para proteger los datos personales digitales contra filtraciones y procesamiento no autorizado.
Notificar las violaciones de datos personales
Según el Reglamento DPDP de 2025, los responsables del tratamiento de datos deben notificar inmediatamente al Comité de Protección de Datos y a las personas afectadas en cuanto tengan conocimiento de una violación de datos, y presentar un informe detallado del incidente en un plazo de 72 horas. El plazo para la presentación de informes comienza a contar desde que se tiene conocimiento de la violación, no desde que se completa una investigación interna.
Garantizar la exactitud de los datos
Las organizaciones deben garantizar que los datos personales se mantengan precisos y actualizados, especialmente cuando se utilicen para decisiones importantes que afecten a las personas.
Transferencias transfronterizas de datos
La Ley de Protección de Datos Personales (DPDP) permite la transferencia transfronteriza de datos personales por defecto y solo restringe las transferencias a países o territorios específicamente notificados por el Gobierno Central. Las organizaciones pueden seguir utilizando proveedores de servicios en la nube globales y procesadores de datos en el extranjero, sujetos a las obligaciones de seguridad y cumplimiento aplicables.
Establecer mecanismos de resolución de quejas
Los responsables del tratamiento de datos deben proporcionar mecanismos de reclamación accesibles para que las personas puedan plantear sus inquietudes relacionadas con el tratamiento de datos personales.
Borrar datos cuando ya no sean necesarios
Las organizaciones deben eliminar los datos personales una vez que se haya cumplido la finalidad para la que fueron recabados, a menos que la ley aplicable exija su conservación.
Responsabilidades adicionales para el procesamiento de datos de niños
La Ley DPDP introduce obligaciones adicionales para las organizaciones que procesan datos personales de menores. Es posible que las organizaciones deban obtener el consentimiento verificable de los padres antes de procesar los datos personales de los menores.
¿Qué es un Fiduciario de Datos Significativos (FDS)?
Según la Ley DPDP de 2023, un Fiduciario de Datos Significativo (SDF, por sus siglas en inglés) es un Fiduciario de Datos identificado por el Gobierno en función de la escala, la sensibilidad y el impacto potencial de sus actividades de procesamiento de datos personales.
¿Cómo se identifica un SDF?
El Gobierno puede clasificar a una organización como un Fiduciario de Datos Significativo en función de varios factores relacionados con las actividades de procesamiento de datos y los riesgos asociados.
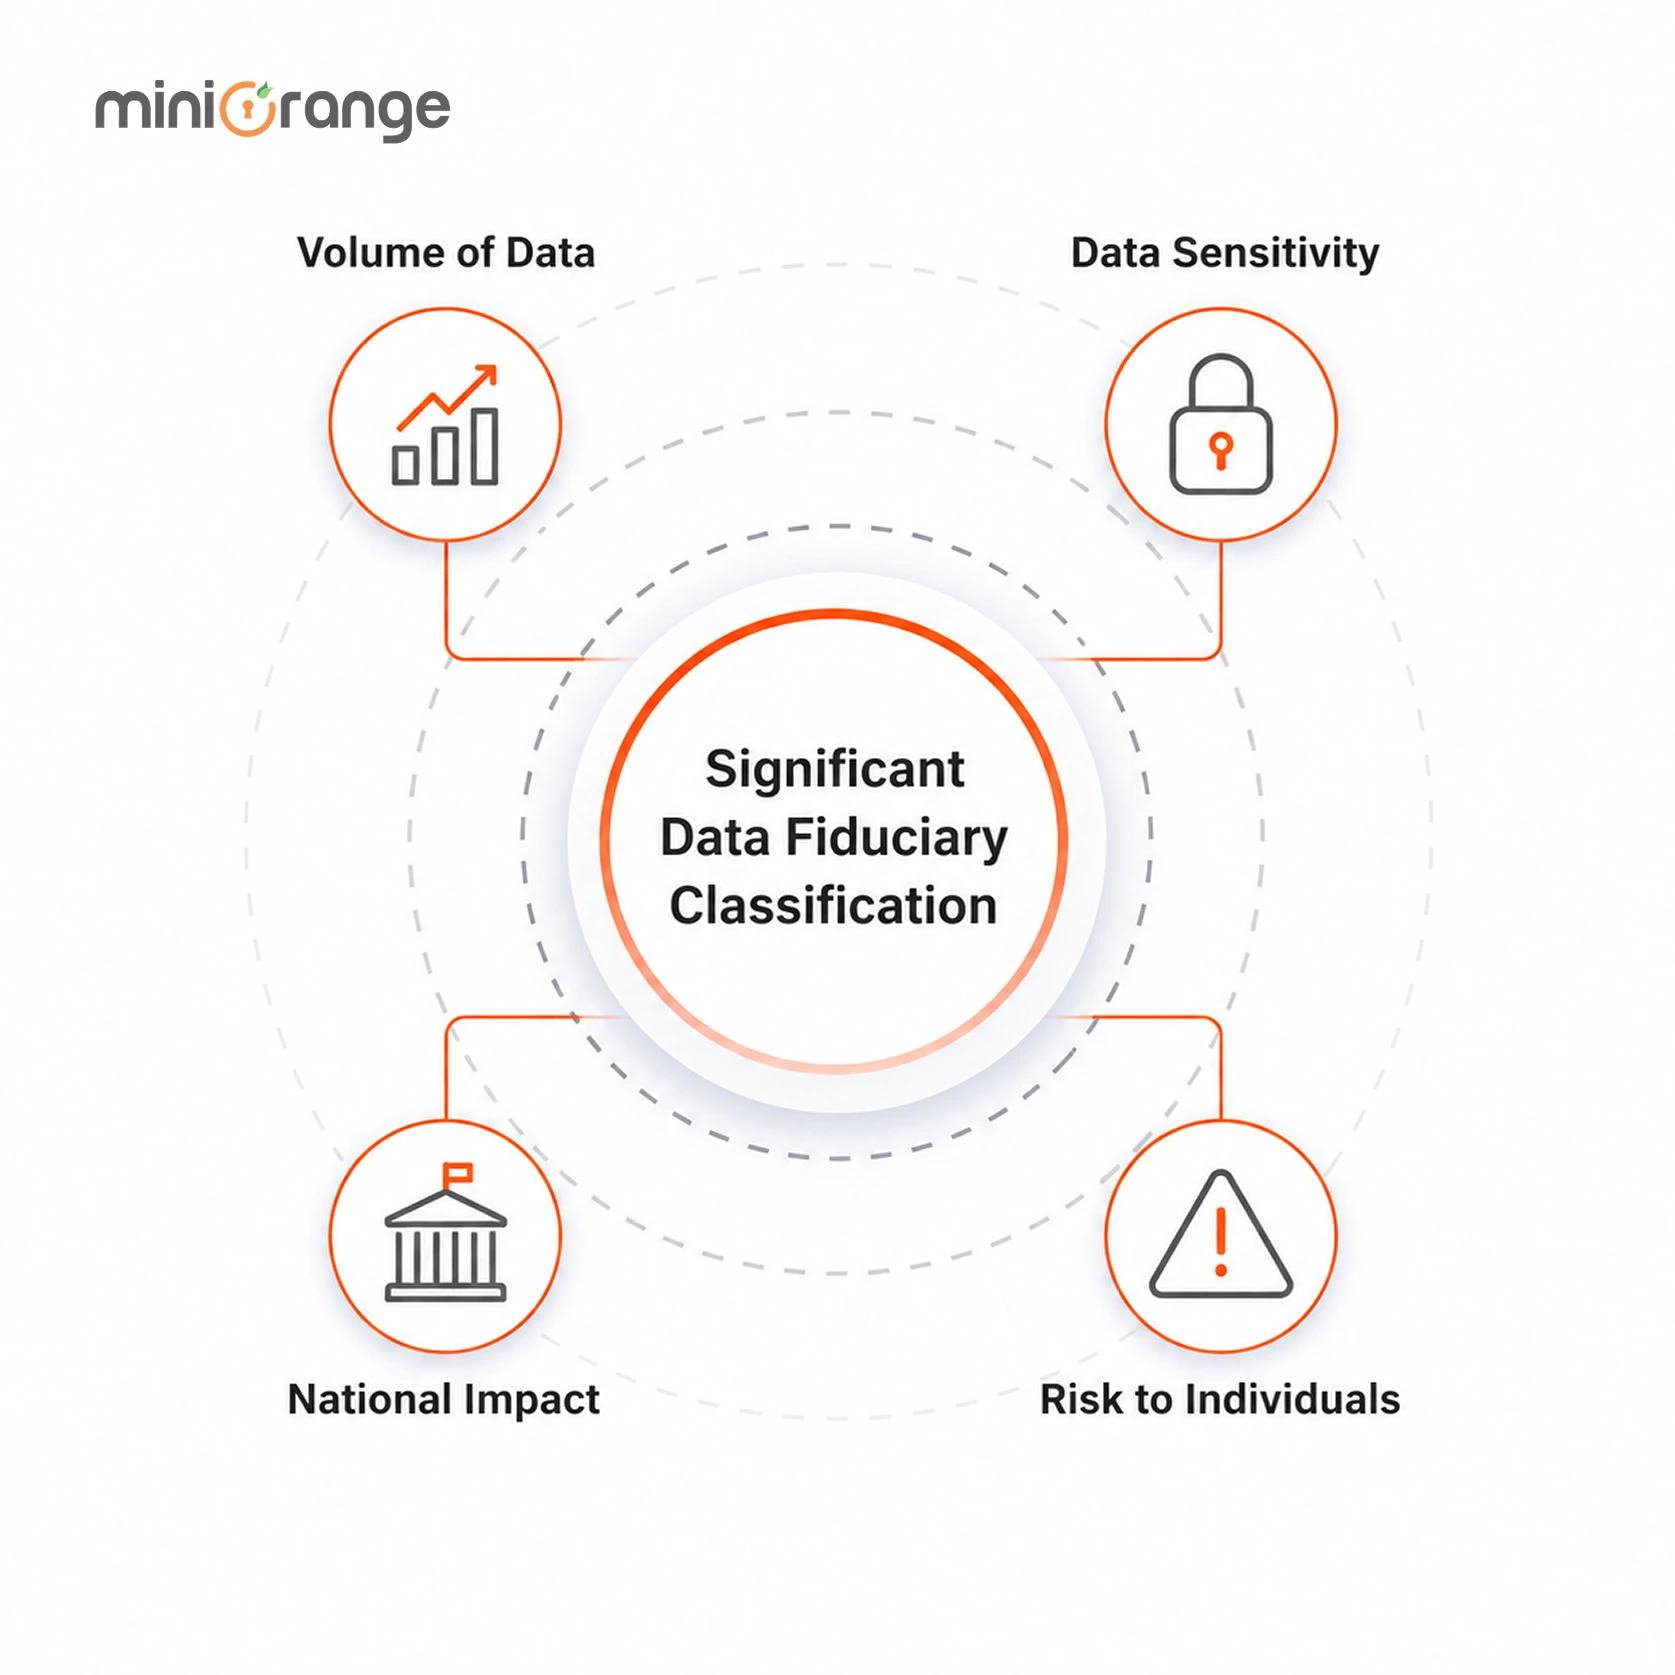
- Volumen de datos procesados
Las organizaciones que procesan grandes volúmenes de datos personales digitales pueden ser clasificadas como fiduciarios de datos significativos según el marco de la DPDP. - Sensibilidad de los datos
Las entidades que manejan datos personales sensibles o de alto riesgo pueden enfrentarse a obligaciones de cumplimiento adicionales debido a la naturaleza de la información procesada. - Riesgo para los individuos
Las organizaciones cuyas actividades de procesamiento puedan afectar significativamente los derechos o la privacidad de las personas pueden ser designadas como FDS (Factores de Datos Especiales). - Impacto en los intereses nacionales
Las actividades de procesamiento de datos que afectan a la seguridad nacional, la soberanía, el orden público o los sectores críticos también pueden influir en la clasificación de las Fuerzas de Defensa de Singapur (FDS).
Obligaciones adicionales para las SDF
Los fiduciarios de datos significativos están sujetos a requisitos adicionales de cumplimiento y gobernanza en virtud de la Ley DPDP de 2023.
Nombramiento de un Delegado de Protección de Datos
Es posible que las entidades de desarrollo sostenible (EDS) deban designar un Responsable de Protección de Datos (RPD) encargado de supervisar el cumplimiento de la normativa sobre protección de datos personales y la gestión de reclamaciones.
Auditorías de datos independientes
Las organizaciones clasificadas como SDF (Funciones de Defensa Especiales) podrían necesitar realizar auditorías independientes para evaluar el cumplimiento de los requisitos del DPDP (Protección contra la Discriminación por Daños).
Evaluaciones de impacto de la protección de datos (EDIP)
También es posible que se exija a los responsables de la seguridad de los datos que realicen evaluaciones de impacto en la protección de datos para evaluar los riesgos asociados a las actividades de tratamiento de datos personales.
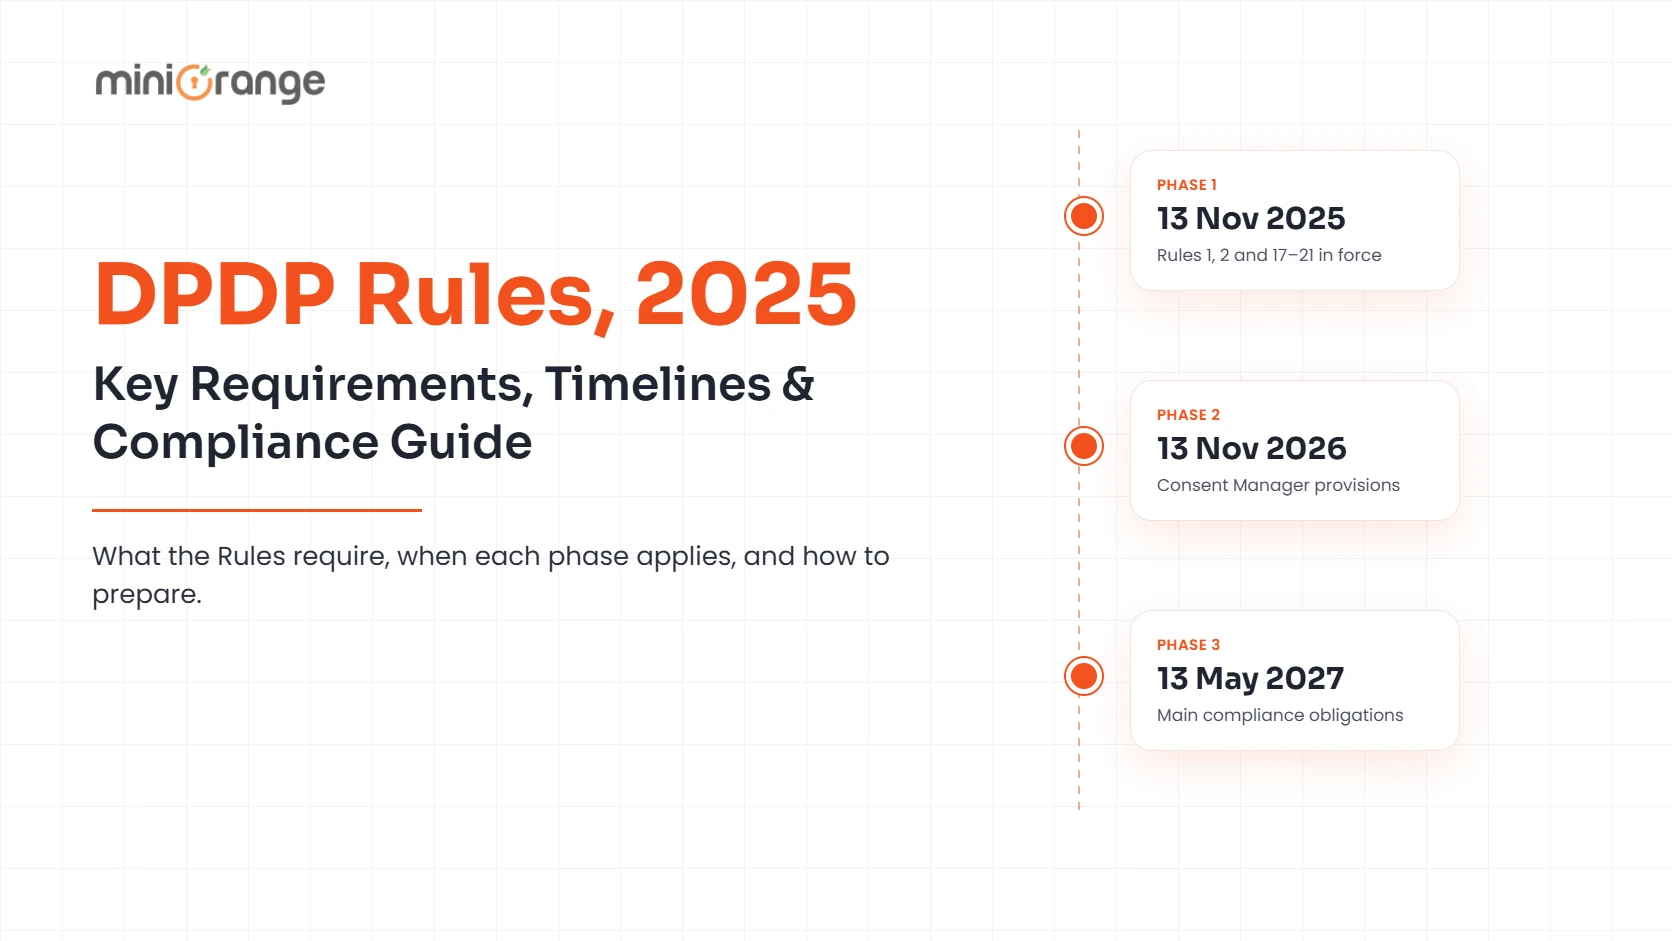
¿Cuáles son las normas del DPDP de 2025?
El Reglamento DPDP de 2025 proporciona orientación operativa para la implementación de la Ley de Protección de Datos Personales Digitales de 2023 y ayuda a aclarar las expectativas de cumplimiento para las organizaciones que procesan datos personales digitales.
¿Por qué se introdujeron estas reglas?
Las Normas DPDP de 2025 se introdujeron para poner en práctica la Ley DPDP, proporcionando mayor claridad en torno a los avisos de privacidad, los mecanismos de consentimiento, las medidas de seguridad, la notificación de violaciones de datos y las obligaciones de cumplimiento.
Áreas clave cubiertas por el Reglamento DPDP de 2025
- Normas de notificación de consentimiento
Las normas ofrecen orientación sobre cómo las organizaciones deben presentar los avisos de consentimiento y la información relacionada con la privacidad a las personas. - Medidas de seguridad
Se espera que las organizaciones implementen medidas razonables para proteger los datos personales digitales contra el acceso no autorizado o el uso indebido. - Informe de infracciones
Las normas describen las expectativas relacionadas con los procedimientos de notificación e informe de violaciones de datos personales. - Gestores de consentimiento
El Reglamento DPDP también define las expectativas operativas para las entidades que actúan como gestores de consentimiento en virtud de la Ley. - Obligaciones del SDF
En el marco de las Normas se aclaran aún más las expectativas adicionales de cumplimiento para los fiduciarios de datos significativos. - Retención y eliminación de datos
Las organizaciones deben eliminar los datos personales una vez que se haya cumplido la finalidad de su tratamiento o se haya revocado el consentimiento. Además, algunas grandes plataformas digitales deben eliminar los datos personales de los usuarios que permanezcan inactivos durante 3 años y conservar un registro de dicha eliminación.
¿Qué es la Junta de Protección de Datos de la India?
La Junta de Protección de Datos de la India es el organismo regulador establecido en virtud de la Ley DPDP de 2023 para supervisar la aplicación, la tramitación de quejas y los procedimientos relacionados con el cumplimiento de la ley.
Función del Comité de Protección de Datos
La Junta es responsable de atender las quejas, supervisar las medidas coercitivas y garantizar que las organizaciones cumplan con los requisitos de la DPDP relacionados con el procesamiento digital de datos personales.
Poderes y responsabilidades
El Comité de Protección de Datos podrá revisar las infracciones, investigar el incumplimiento, ordenar medidas correctivas e imponer sanciones en el marco de la DPDP.
Gestión de quejas y cumplimiento normativo
La Junta desempeña un papel fundamental en la gestión de quejas y en la aplicación de la Ley DPDP.
- Resolución de conflictos: La Junta podrá tramitar disputas y reclamaciones relacionadas con las prácticas de tratamiento de datos personales.
- investigaciones: La Junta podrá investigar casos de incumplimiento o infracciones de la Ley DPDP.
- Acciones de cumplimiento: Las organizaciones que no cumplan con los requisitos de la DPDP pueden enfrentarse a medidas regulatorias o directrices correctivas.
- Decisiones sobre sanciones: La Junta podrá imponer sanciones en función de la naturaleza y la gravedad de las infracciones cometidas en el marco del DPDP.
Sanciones en virtud de la Ley DPDP
La Ley DPDP de 2023 introduce sanciones económicas y medidas coercitivas para las organizaciones que no cumplan con los requisitos legales de procesamiento de datos personales digitales, las obligaciones de consentimiento, las medidas de seguridad y las responsabilidades de notificación de violaciones de seguridad establecidas en la Ley.
¿Qué sucede si una organización infringe la ley?
Las organizaciones que infrinjan la Ley DPDP pueden enfrentarse a investigaciones, medidas correctivas, procedimientos de reclamación y sanciones económicas impuestas por la Junta de Protección de Datos de la India, dependiendo de la naturaleza y la gravedad del incumplimiento.
La ley contempla sanciones de hasta 250 millones de rupias por determinadas infracciones relacionadas con la falta de protección de datos personales digitales y la no implementación de medidas de seguridad razonables.
Desglose de la estructura de sanciones
Las sanciones previstas en la Ley DPDP de 2023 se clasifican por niveles según la naturaleza y la gravedad del incumplimiento relacionado con el tratamiento de datos personales digitales, las prácticas de consentimiento, las medidas de seguridad y las obligaciones reglamentarias.
| Tipo de incumplimiento | Pena máxima |
|---|---|
| No implementar medidas de seguridad razonables para prevenir una violación de datos personales | Hasta 250 millones de rupias |
| No notificar a la Junta de Protección de Datos de la India (DPBI) sobre una violación de seguridad | Hasta 200 millones de rupias |
| Infracciones relacionadas con datos personales de menores o prácticas de consentimiento inválidas | Hasta 200 millones de rupias |
| Incumplimiento por parte de los fiduciarios de datos significativos (SDF, por sus siglas en inglés) de las obligaciones de cumplimiento adicionales | Hasta 150 millones de rupias |
| Incumplimiento de los derechos del titular de los datos, como el acceso, la corrección o la resolución de quejas. | Hasta 50 millones de rupias |
| Incumplimiento de las órdenes emitidas por la Junta de Protección de Datos de la India. | Hasta 20 millones de rupias |
| Incumplimiento de las obligaciones por parte de un responsable del tratamiento de datos, incluyendo la suplantación de identidad o el suministro de información falsa. | Hasta ₹ 10,000 |
El Comité de Protección de Datos podrá tener en cuenta factores como la gravedad de la infracción, la duración del incumplimiento, el tipo de datos personales afectados y el impacto en las personas antes de imponer sanciones en el marco de la DPDP.
Cómo las empresas pueden prepararse para el cumplimiento de la DPDP
Las organizaciones que procesan datos personales digitales podrían necesitar revisar sus prácticas de privacidad, gobernanza, consentimiento y seguridad para adecuarlas a los requisitos de la Ley DPDP de 2023.
A medida que evoluciona el cumplimiento de la DPDP, las empresas deben centrarse en comprender cómo se mueven los datos personales a través de sistemas, aplicaciones, proveedores y procesos operativos, al tiempo que garantizan prácticas de procesamiento lícitas y transparentes.
Entienda qué datos personales se están procesando.
Las empresas deben identificar los tipos de datos personales digitales que recopilan, procesan, almacenan y comparten a través de sitios web, aplicaciones, sistemas internos y plataformas de terceros.
Esto ayuda a las organizaciones a comprender dónde se encuentran los datos personales y cómo se utilizan en las distintas operaciones comerciales.
Revisar los mecanismos de consentimiento existentes
Las organizaciones deben evaluar si sus prácticas de obtención de consentimientos son transparentes, específicas para cada propósito y se ajustan a los requisitos de consentimiento de la DPDP.
Los avisos de consentimiento, los mecanismos de revocación y las declaraciones de privacidad deben explicar claramente cómo se procesan los datos personales.
Reforzar la seguridad de los datos y los controles de acceso.
Es posible que las empresas deban revisar las medidas de seguridad que protegen los datos personales digitales contra el acceso no autorizado, el uso indebido, la exposición accidental o las filtraciones de datos.
Las organizaciones también deberían evaluar las prácticas de gobernanza del acceso para los empleados, proveedores y proveedores de servicios externos que manejan datos personales.
Establecer procesos de respuesta ante violaciones de seguridad
Las organizaciones deben definir procesos para identificar, notificar, gestionar y responder a las violaciones de datos personales en el marco de la DPDP.
Los procesos de respuesta ante incidentes de seguridad bien preparados pueden ayudar a mejorar la preparación regulatoria y la capacidad de gestión de incidentes.
Revisar las prácticas de intercambio de datos con terceros.
Las empresas deben evaluar cómo los proveedores, los proveedores de servicios en la nube, los socios y los proveedores de servicios externos acceden a los datos personales digitales o los procesan.
Las organizaciones también podrían necesitar revisar las obligaciones contractuales y la rendición de cuentas relacionadas con las actividades de procesamiento de datos de terceros.
Implementar procesos internos de gobernanza de la privacidad
Es posible que las organizaciones necesiten establecer prácticas de gobernanza que respalden el procesamiento lícito de datos, la rendición de cuentas, la gestión de riesgos, la preparación para auditorías y el monitoreo continuo del cumplimiento de la DPDP.
La gobernanza de la privacidad también ayuda a alinear las operaciones comerciales con los requisitos de protección de datos y las expectativas regulatorias en constante evolución.
Por qué la Ley DPDP es importante para el futuro digital de la India.
La Ley DPDP de 2023 supone un cambio significativo en la gestión de los datos personales digitales en la India. Esta ley refuerza los derechos de las personas y, al mismo tiempo, establece una mayor responsabilidad para las organizaciones que manejan datos personales digitales.
Más allá del cumplimiento normativo, la Ley DPDP desempeña un papel fundamental en la construcción de una confianza digital a largo plazo en todo el ecosistema digital de la India. Mediante la introducción de prácticas de consentimiento estructuradas, salvaguardias de privacidad, mecanismos de reclamación y obligaciones de gobernanza, la ley fomenta la innovación responsable, mejora la transparencia y aumenta la confianza en la forma en que se recopilan y utilizan los datos personales.
Preguntas frecuentes
1. ¿La Ley DPDP es similar al RGPD?
Tanto la Ley de Protección de Datos Personales (DPDP Act) como el RGPD se centran en la protección de datos personales y el fortalecimiento del derecho a la privacidad. Sin embargo, la DPDP Act es la ley específica de privacidad de datos de la India y difiere del RGPD en aspectos como las condiciones de procesamiento lícito, la estructura regulatoria, las sanciones y los requisitos de cumplimiento.
2. ¿Qué se considera dato personal según la Ley DPDP?
Según la Ley de Protección de Datos Personales de 2023, los datos personales se refieren a cualquier información que pueda identificar a una persona, ya sea directa o indirectamente. Esto puede incluir nombres, números de teléfono, direcciones de correo electrónico, datos de identificación, información financiera, historiales médicos y otra información personal procesada digitalmente.
3. ¿Cuáles son las Reglas del DPDP de 2025?
El Reglamento DPDP de 2025 proporciona orientación operativa para la implementación de la Ley DPDP, incluyendo avisos de consentimiento, medidas de seguridad, notificación de violaciones de seguridad y expectativas relacionadas con el cumplimiento.
4. ¿Cuáles son las obligaciones de los responsables del tratamiento de datos?
Los responsables del tratamiento de datos deben procesar los datos personales digitales de forma lícita, obtener el consentimiento válido, implementar medidas de seguridad, informar sobre las infracciones aplicables y proporcionar mecanismos de resolución de quejas conforme a la Ley de Protección de Datos Personales Digitales (DPDP Act).
5. ¿Cómo regula la Ley DPDP los datos personales de los niños?
La Ley DPDP introduce obligaciones adicionales para las organizaciones que procesan datos personales de niños, incluidos los requisitos de consentimiento paterno y las restricciones al seguimiento o la publicidad dirigida a menores.
6. ¿Qué sucede si existe un conflicto entre la Ley DPDP y otras leyes sectoriales?
En ciertos casos, las regulaciones sectoriales pueden seguir aplicándose junto con la Ley DPDP. Es posible que las organizaciones deban cumplir tanto con el marco de la Ley DPDP como con los requisitos legales o reglamentarios aplicables a su sector.
Sobre la autora
Escritor de contenido
Minal es una experimentada redactora de contenido B2B. Ha escrito más de 250 artículos para diversos sectores, como UI/UX, inmobiliario, automoción, marketing digital, SaaS, IA y aprendizaje automático, y ciberseguridad. Su pasión por la ciberseguridad se plasma en la creación de contenido claro y atractivo, adaptado a públicos técnicos, no técnicos y creativos. Su objetivo es simplificar temas complejos, destacar el valor del producto y conectar con audiencias tanto técnicas como no técnicas.
Deja Tu Comentario