¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×Aprenda a habilitar Microsoft Teams y el Calendario de Outlook fuera de Citrix, AWS Workspaces o RDP sin afectar el rendimiento. Con miniOrange CASB, restrinja el acceso a Outlook Mail, OneDrive y SharePoint a dispositivos y redes de confianza, lo que garantiza una colaboración fluida y evita fugas de datos confidenciales.
Las organizaciones que utilizan Citrix, AWS Workspaces o RDP a menudo tienen dificultades para proporcionar un acceso fluido a Microsoft Teams y al Calendario de Outlook sin arriesgarse a la fuga de datos de Outlook Mail, OneDrive y SharePoint. miniOrange CASB resuelve este problema al permitir el acceso a Teams y al Calendario fuera de las máquinas virtuales, mientras que restringe el acceso a Correo, OneDrive y SharePoint a dispositivos y redes autorizados.
Con controles de acceso granulares, DLP integrado y restricciones basadas en políticas, puede prevenir fugas de datos, mantener el cumplimiento y mantener la productividad de los equipos remotos, híbridos y locales, todo ello sin comprometer el rendimiento ni la seguridad.
El uso de Microsoft Teams en entornos Citrix, AWS Workspaces u otros entornos de Protocolo de Escritorio Remoto (RDP) suele generar cuellos de botella en el rendimiento. La alta latencia, la mala calidad de audio y vídeo, y las llamadas interrumpidas hacen que las videoconferencias sean poco fiables y frustrantes para los empleados. Del mismo modo, el Calendario de Outlook en máquinas virtuales puede sufrir retrasos en la sincronización y ralentización de los procesos en segundo plano, lo que provoca la pérdida de invitaciones a reuniones, conflictos de programación y una disminución de la productividad.
Outlook Mail, OneDrive y SharePoint presentan el mayor riesgo de exposición de datos confidenciales cuando se accede a ellos desde dispositivos no administrados. Los correos electrónicos suelen contener información empresarial confidencial, registros financieros o datos de clientes que deben permanecer dentro de los límites seguros de la empresa. Del mismo modo, OneDrive y SharePoint almacenan archivos críticos que, si se descargan o comparten fuera de entornos virtuales, pueden provocar incumplimientos normativos y fugas de datos. Por ello, las organizaciones mantienen Outlook Mail y las aplicaciones basadas en archivos dentro de entornos de máquinas virtuales de confianza, mientras que permiten que herramientas de colaboración de bajo riesgo como Teams y Calendar se utilicen fuera de las máquinas virtuales para mejorar la productividad.
Esto garantiza que todo el contenido confidencial permanezca dentro de entornos controlados, donde el departamento de TI puede aplicar de manera efectiva las políticas de prevención de pérdida de datos (DLP), registro de accesos, cifrado y cumplimiento normativo.
Sin un Agente de Seguridad de Acceso a la Nube (CASB) , su entorno de Microsoft 365 se vuelve altamente vulnerable a las brechas de seguridad. Los dispositivos no administrados, la TI en la sombra y los puntos ciegos en los registros de Microsoft 365 pueden exponer archivos confidenciales sin que el departamento de TI lo sepa. Desde filtraciones de Outlook Mail, OneDrive y SharePoint hasta infracciones del RGPD y la HIPAA, los riesgos no solo son reales, sino también inmediatos.
Una solución CASB elimina estos puntos ciegos al proporcionar controles de acceso granulares, aplicación de DLP en tiempo real y visibilidad completa de la actividad de los archivos, manteniendo una alta productividad sin comprometer el cumplimiento normativo.
¿Tiene problemas con llamadas lentas en Microsoft Teams, invitaciones bloqueadas en el Calendario de Outlook o el uso compartido de archivos restringido porque su personal trabaja en máquinas virtuales como Citrix, AWS Workspaces o RDP? miniOrange CASB elimina estas barreras al permitir el acceso seguro y basado en políticas a las aplicaciones de Microsoft 365 dentro y fuera de las máquinas virtuales, sin comprometer el cumplimiento ni la seguridad de los datos.
Los empleados remotos suelen experimentar latencia y mala calidad de llamadas al usar Teams, sincronización lenta en el Calendario de Outlook o lentitud en el correo de Outlook dentro de Citrix, AWS Workspaces o RDP. Con miniOrange CASB, su equipo puede acceder de forma segura a Microsoft Teams para realizar videollamadas en HD y chatear en tiempo real, además de usar el Calendario de Outlook para programar reuniones al instante, incluso fuera de las máquinas virtuales. Esto elimina las demoras causadas por las máquinas virtuales y garantiza una colaboración fluida, manteniendo controles de seguridad de nivel empresarial.
El intercambio de archivos sin restricciones en entornos virtuales puede generar graves riesgos de incumplimiento normativo y fuga de datos. miniOrange CASB lo evita bloqueando el acceso a Outlook Mail, OneDrive y SharePoint en dispositivos no administrados y restringiendo la transferencia de archivos confidenciales únicamente a máquinas virtuales autorizadas. Esto garantiza que los datos confidenciales, la propiedad intelectual y la información regulada permanezcan protegidos y dentro de los límites de cumplimiento normativo.
No todos los dispositivos y redes son igual de seguros. miniOrange CASB permite implementar políticas de acceso adaptativas que verifican los niveles de confianza de los dispositivos, los sistemas operativos y los entornos de máquinas virtuales antes de otorgar acceso. Además, se pueden aplicar reglas según la ubicación de la red , de modo que solo las VPN de confianza o las direcciones IP corporativas puedan conectarse, mientras que las redes de riesgo se bloquean o se someten a verificación automáticamente.
Los riesgos de seguridad no terminan al iniciar sesión. miniOrange CASB permite a los equipos de TI supervisar y controlar las sesiones de usuario en tiempo real, bloqueando al instante actividades sospechosas como descargas anómalas o el uso compartido no autorizado. Al mismo tiempo, aplica restricciones automatizadas, como la desactivación de copiar/pegar o el bloqueo de cargas desde dispositivos no gestionados , todo ello sin interrumpir la productividad legítima de los usuarios.
En lugar de otorgar acceso total o nulo, miniOrange CASB permite controles granulares para las aplicaciones de Microsoft 365. Por ejemplo, la colaboración en Teams puede permanecer abierta mientras se bloquean las acciones confidenciales de OneDrive o SharePoint. Este enfoque preciso garantiza que los empleados dispongan de las herramientas que necesitan, al tiempo que el departamento de TI mantiene estrictas políticas de cumplimiento y prevención de pérdida de datos.
Las fugas accidentales y maliciosas pueden ocurrir durante chats, reuniones o intercambios de archivos. miniOrange CASB integra reglas avanzadas de prevención de pérdida de datos (DLP) para escanear y bloquear automáticamente los datos confidenciales, desde registros financieros hasta información confidencial de clientes, antes de que salgan de su entorno. En combinación con políticas de seguridad híbridas para el trabajo , esto garantiza que la propiedad intelectual y los archivos sensibles al cumplimiento normativo permanezcan protegidos en todos los entornos laborales.
Escenario: Una empresa global contrata a un consultor externo que necesita participar en reuniones de Microsoft Teams y actualizar los cronogramas de proyectos en el Calendario de Outlook desde su casa. Para una colaboración fluida, Teams y el Calendario deben ser accesibles fuera de las máquinas virtuales. Sin embargo, el consultor no debe poder acceder a Outlook Mail, OneDrive ni SharePoint desde un dispositivo personal no administrado, ya que esto podría exponer archivos confidenciales y generar riesgos de cumplimiento normativo.
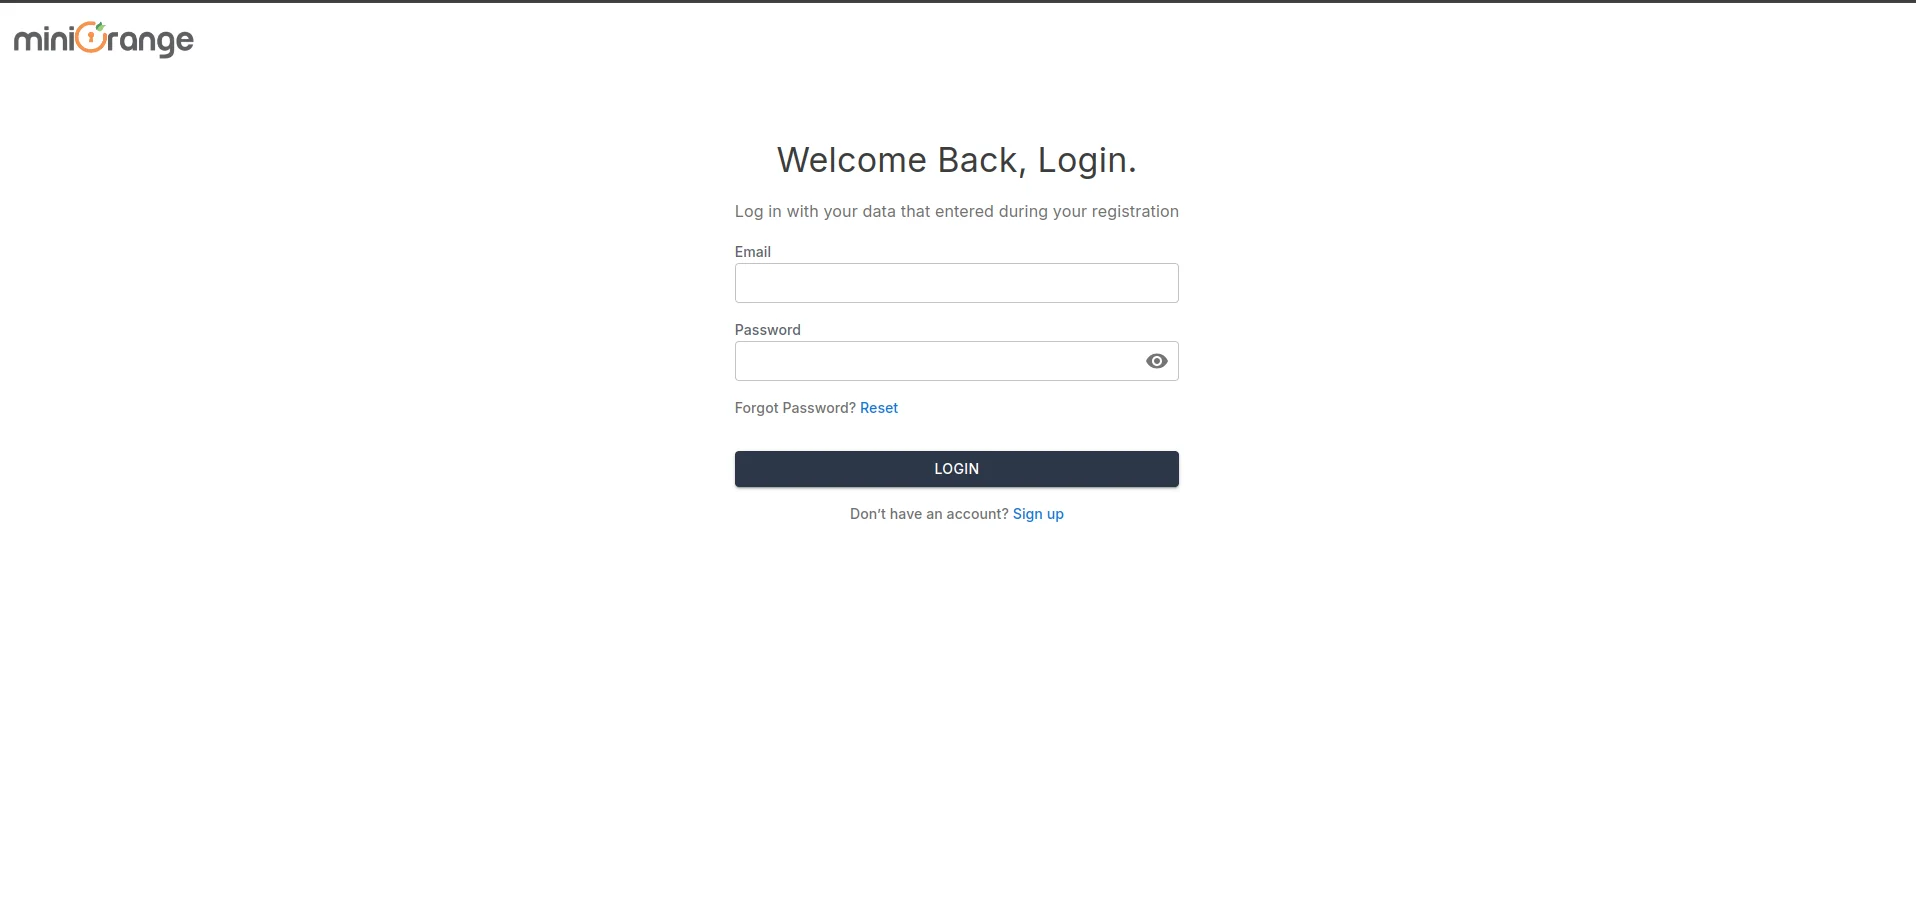
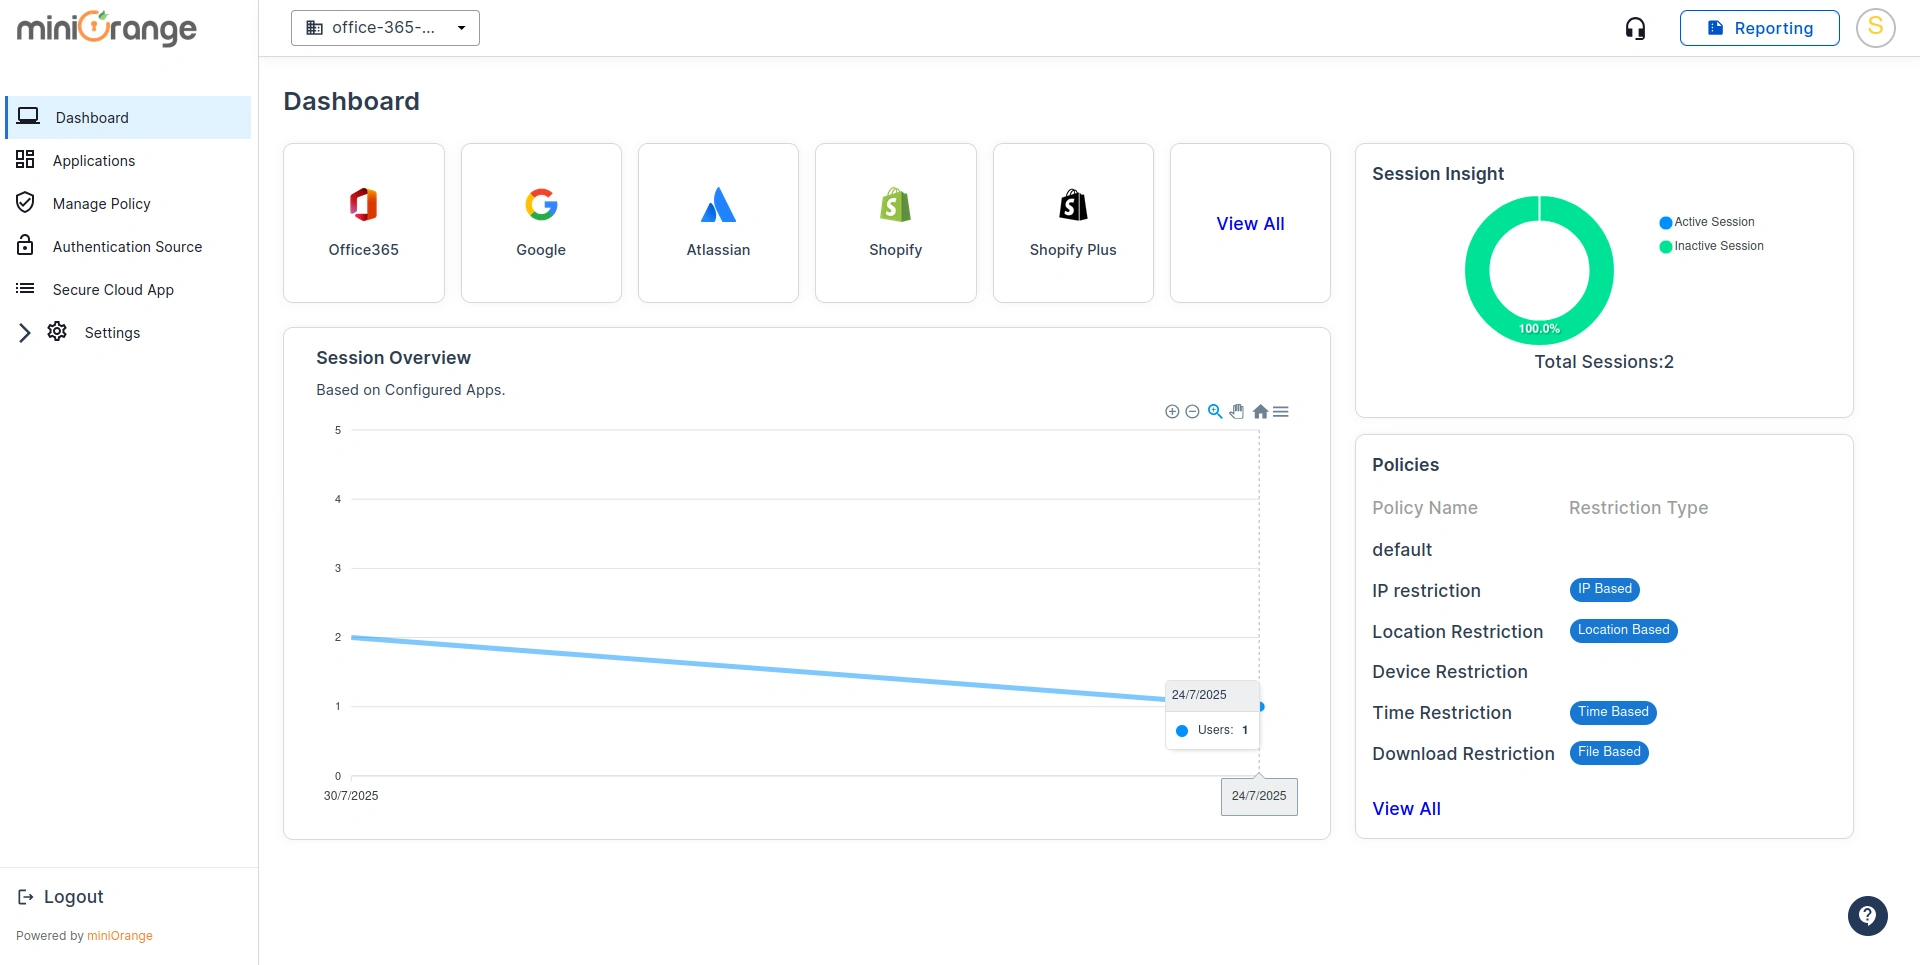
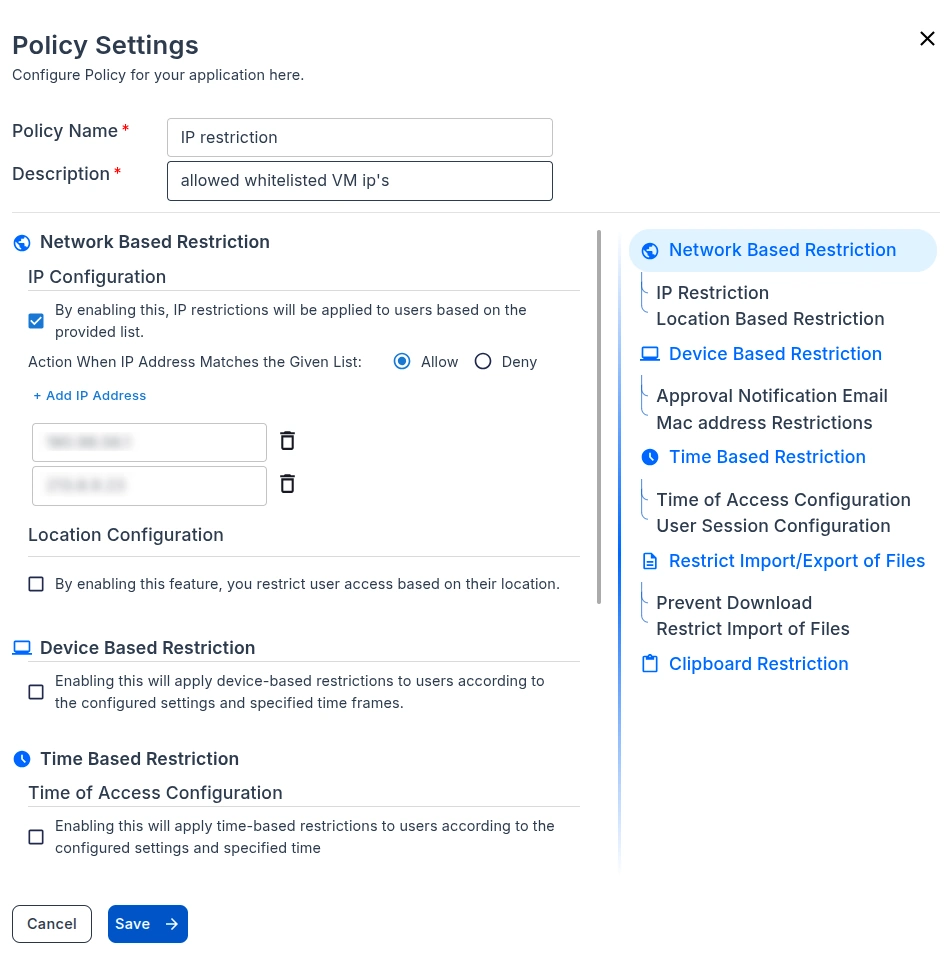
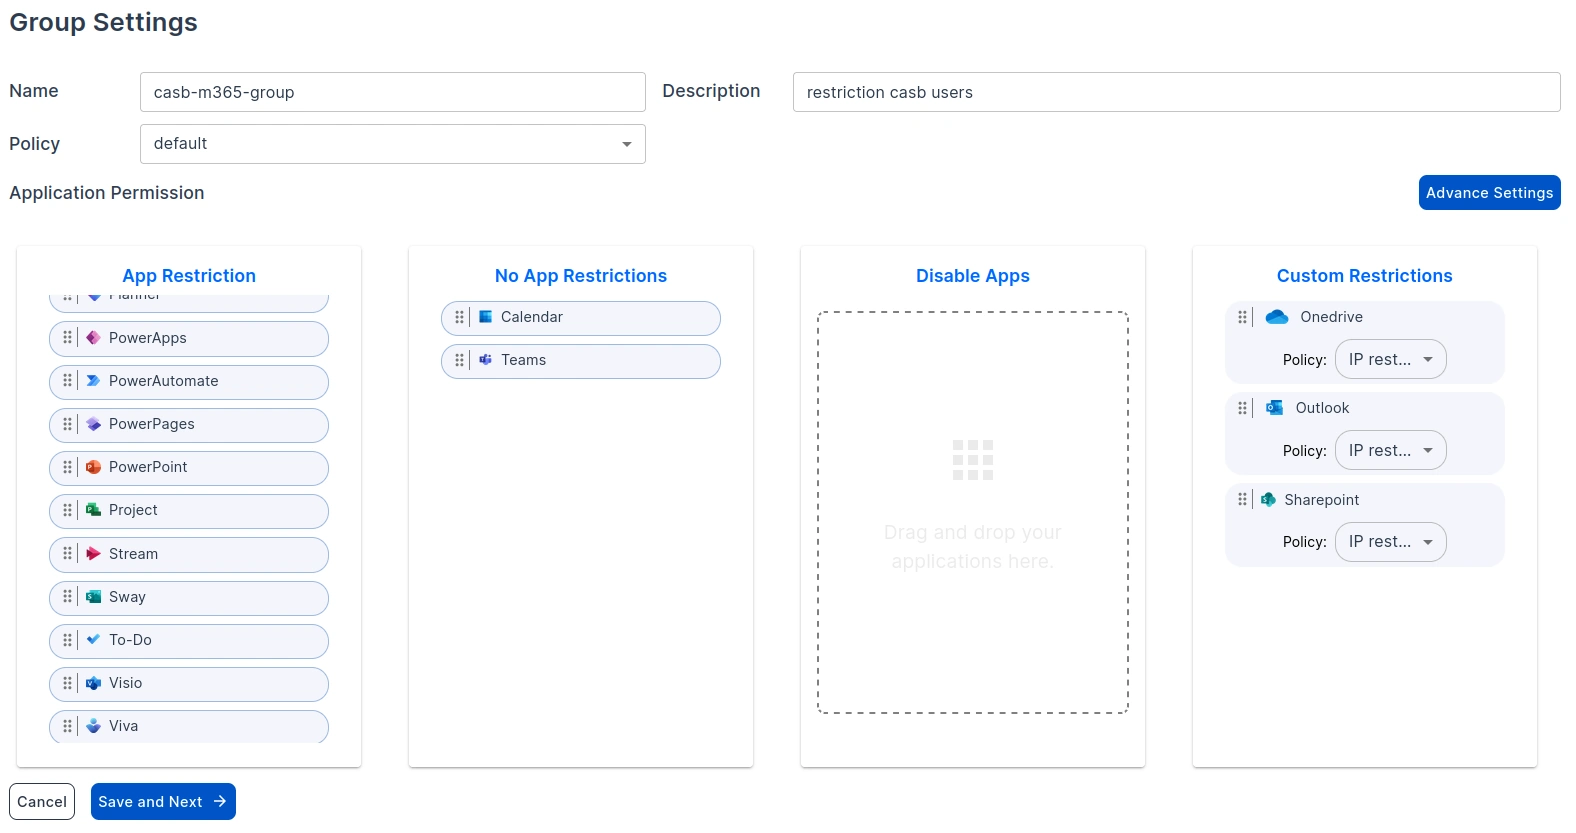
Cuando los empleados remotos o los contratistas externos acceden a los recursos corporativos desde dispositivos no administrados, las organizaciones necesitan una forma de mantener una colaboración fluida sin comprometer la seguridad. Microsoft Teams y el Calendario de Outlook son fundamentales para la comunicación y la planificación, por lo que es necesario habilitar el acceso fuera de las máquinas virtuales para garantizar la productividad. Sin embargo, aplicaciones como Outlook Mail, OneDrive y SharePoint presentan mayores riesgos de fuga de datos a través de correos electrónicos, archivos adjuntos y el uso compartido de archivos.
Un agente de seguridad de acceso a la nube (CASB) resuelve este problema aplicando controles granulares basados en políticas, lo que permite una colaboración fluida entre Teams y Calendar, a la vez que restringe el acceso a Outlook Mail, OneDrive y SharePoint a dispositivos de confianza o entornos de máquinas virtuales seguros. Esto garantiza la productividad de los trabajadores remotos y la protección total de los datos empresariales confidenciales.
Con miniOrange CASB, las organizaciones pueden definir políticas que permitan el acceso seguro a Microsoft Teams y al Calendario de Outlook desde cualquier dispositivo, ya sea corporativo o personal. Esto garantiza que los trabajadores remotos y los contratistas puedan colaborar eficazmente mediante chat en tiempo real, videoconferencias y programación de reuniones, sin necesidad de utilizar máquinas virtuales.
Para reducir los riesgos de fuga de datos y cumplir con los requisitos de conformidad, miniOrange CASB aplica estrictos controles de acceso a Outlook Mail, OneDrive y SharePoint. Estas aplicaciones solo son accesibles desde dispositivos gestionados por la empresa o entornos de máquinas virtuales autorizados (Citrix, AWS Workspaces, RDP). Cualquier intento de abrir el correo, sincronizar archivos o descargar documentos desde un dispositivo no gestionado se bloqueará con el mensaje «Acceso restringido».
Las políticas de acceso granulares y sensibles al contexto garantizan que solo los usuarios de confianza en dispositivos y redes aprobados puedan acceder al contenido confidencial. Con miniOrange CASB, las reglas pueden basarse en:
Esto permite la máxima flexibilidad sin comprometer la protección de datos.
Los controles de seguridad son más eficaces cuando los empleados comprenden su razón de ser. Capacite a su equipo de trabajo remoto sobre cómo estas políticas protegen los datos confidenciales, reducen los riesgos de filtración de datos y garantizan el cumplimiento de normativas como el RGPD, HIPAA y PCI DSS. Una comunicación clara aumenta el cumplimiento y reduce la resistencia.
Anticípese a las auditorías y demuestre el cumplimiento con GDPR, HIPAA, SOC 2 e ISO 27001, todo desde un único panel de control. miniOrange CASB automatiza la aplicación de políticas, realiza un seguimiento de cada actividad y genera informes listos para auditoría en segundos.
Proteja los datos de los clientes de la UE con reglas DLP automatizadas, cifrado y control de acceso en Microsoft 365, Google Workspace y otras plataformas SaaS.
Proteja la información médica protegida (PHI) con acceso basado en roles, restricciones para compartir archivos y registros de actividad detallados para cumplir con los estándares HIPAA.
Garantice la seguridad, la disponibilidad y la confidencialidad con herramientas de monitoreo en tiempo real y de reporte de incidentes, esenciales para ganar acuerdos empresariales.
Mantener un sistema de gestión de seguridad totalmente auditable con monitoreo continuo, evaluación de riesgos y aplicación de políticas.
miniOrange CASB no se limita a controlar el acceso a las aplicaciones; ofrece complementos de nivel empresarial que cierran cualquier posible brecha de seguridad en su entorno de nube. Al combinar la monitorización en tiempo real, políticas avanzadas de protección de datos y controles de acceso granulares, puede aplicar principios de confianza cero en Microsoft 365, Google Workspace y otras plataformas SaaS.
Explore nuestras capacidades CASB especializadas diseñadas para brindar a su organización un control completo sobre los datos confidenciales:
El uso de Microsoft Teams y el Calendario de Outlook en Citrix, AWS Workspaces o RDP suele provocar una mala calidad de las llamadas, retrasos en la sincronización y una menor productividad. Asimismo, dejar el correo de Outlook, OneDrive o SharePoint accesibles en dispositivos no administrados expone a las organizaciones a fugas de datos, amenazas internas y riesgos de incumplimiento normativo.
miniOrange CASB resuelve este problema al permitir el acceso seguro a Teams y Calendar fuera de las máquinas virtuales para una colaboración fluida, a la vez que restringe las aplicaciones basadas en archivos, como Outlook Mail, OneDrive y SharePoint, a entornos corporativos de confianza. Con políticas contextuales basadas en el dispositivo, la red y la identidad del usuario, junto con la monitorización en tiempo real, la prevención de pérdida de datos (DLP) y la generación de informes listos para auditoría, miniOrange CASB ofrece una colaboración fluida con Microsoft 365, una sólida protección de datos y el cumplimiento normativo total.

