

Soluciones
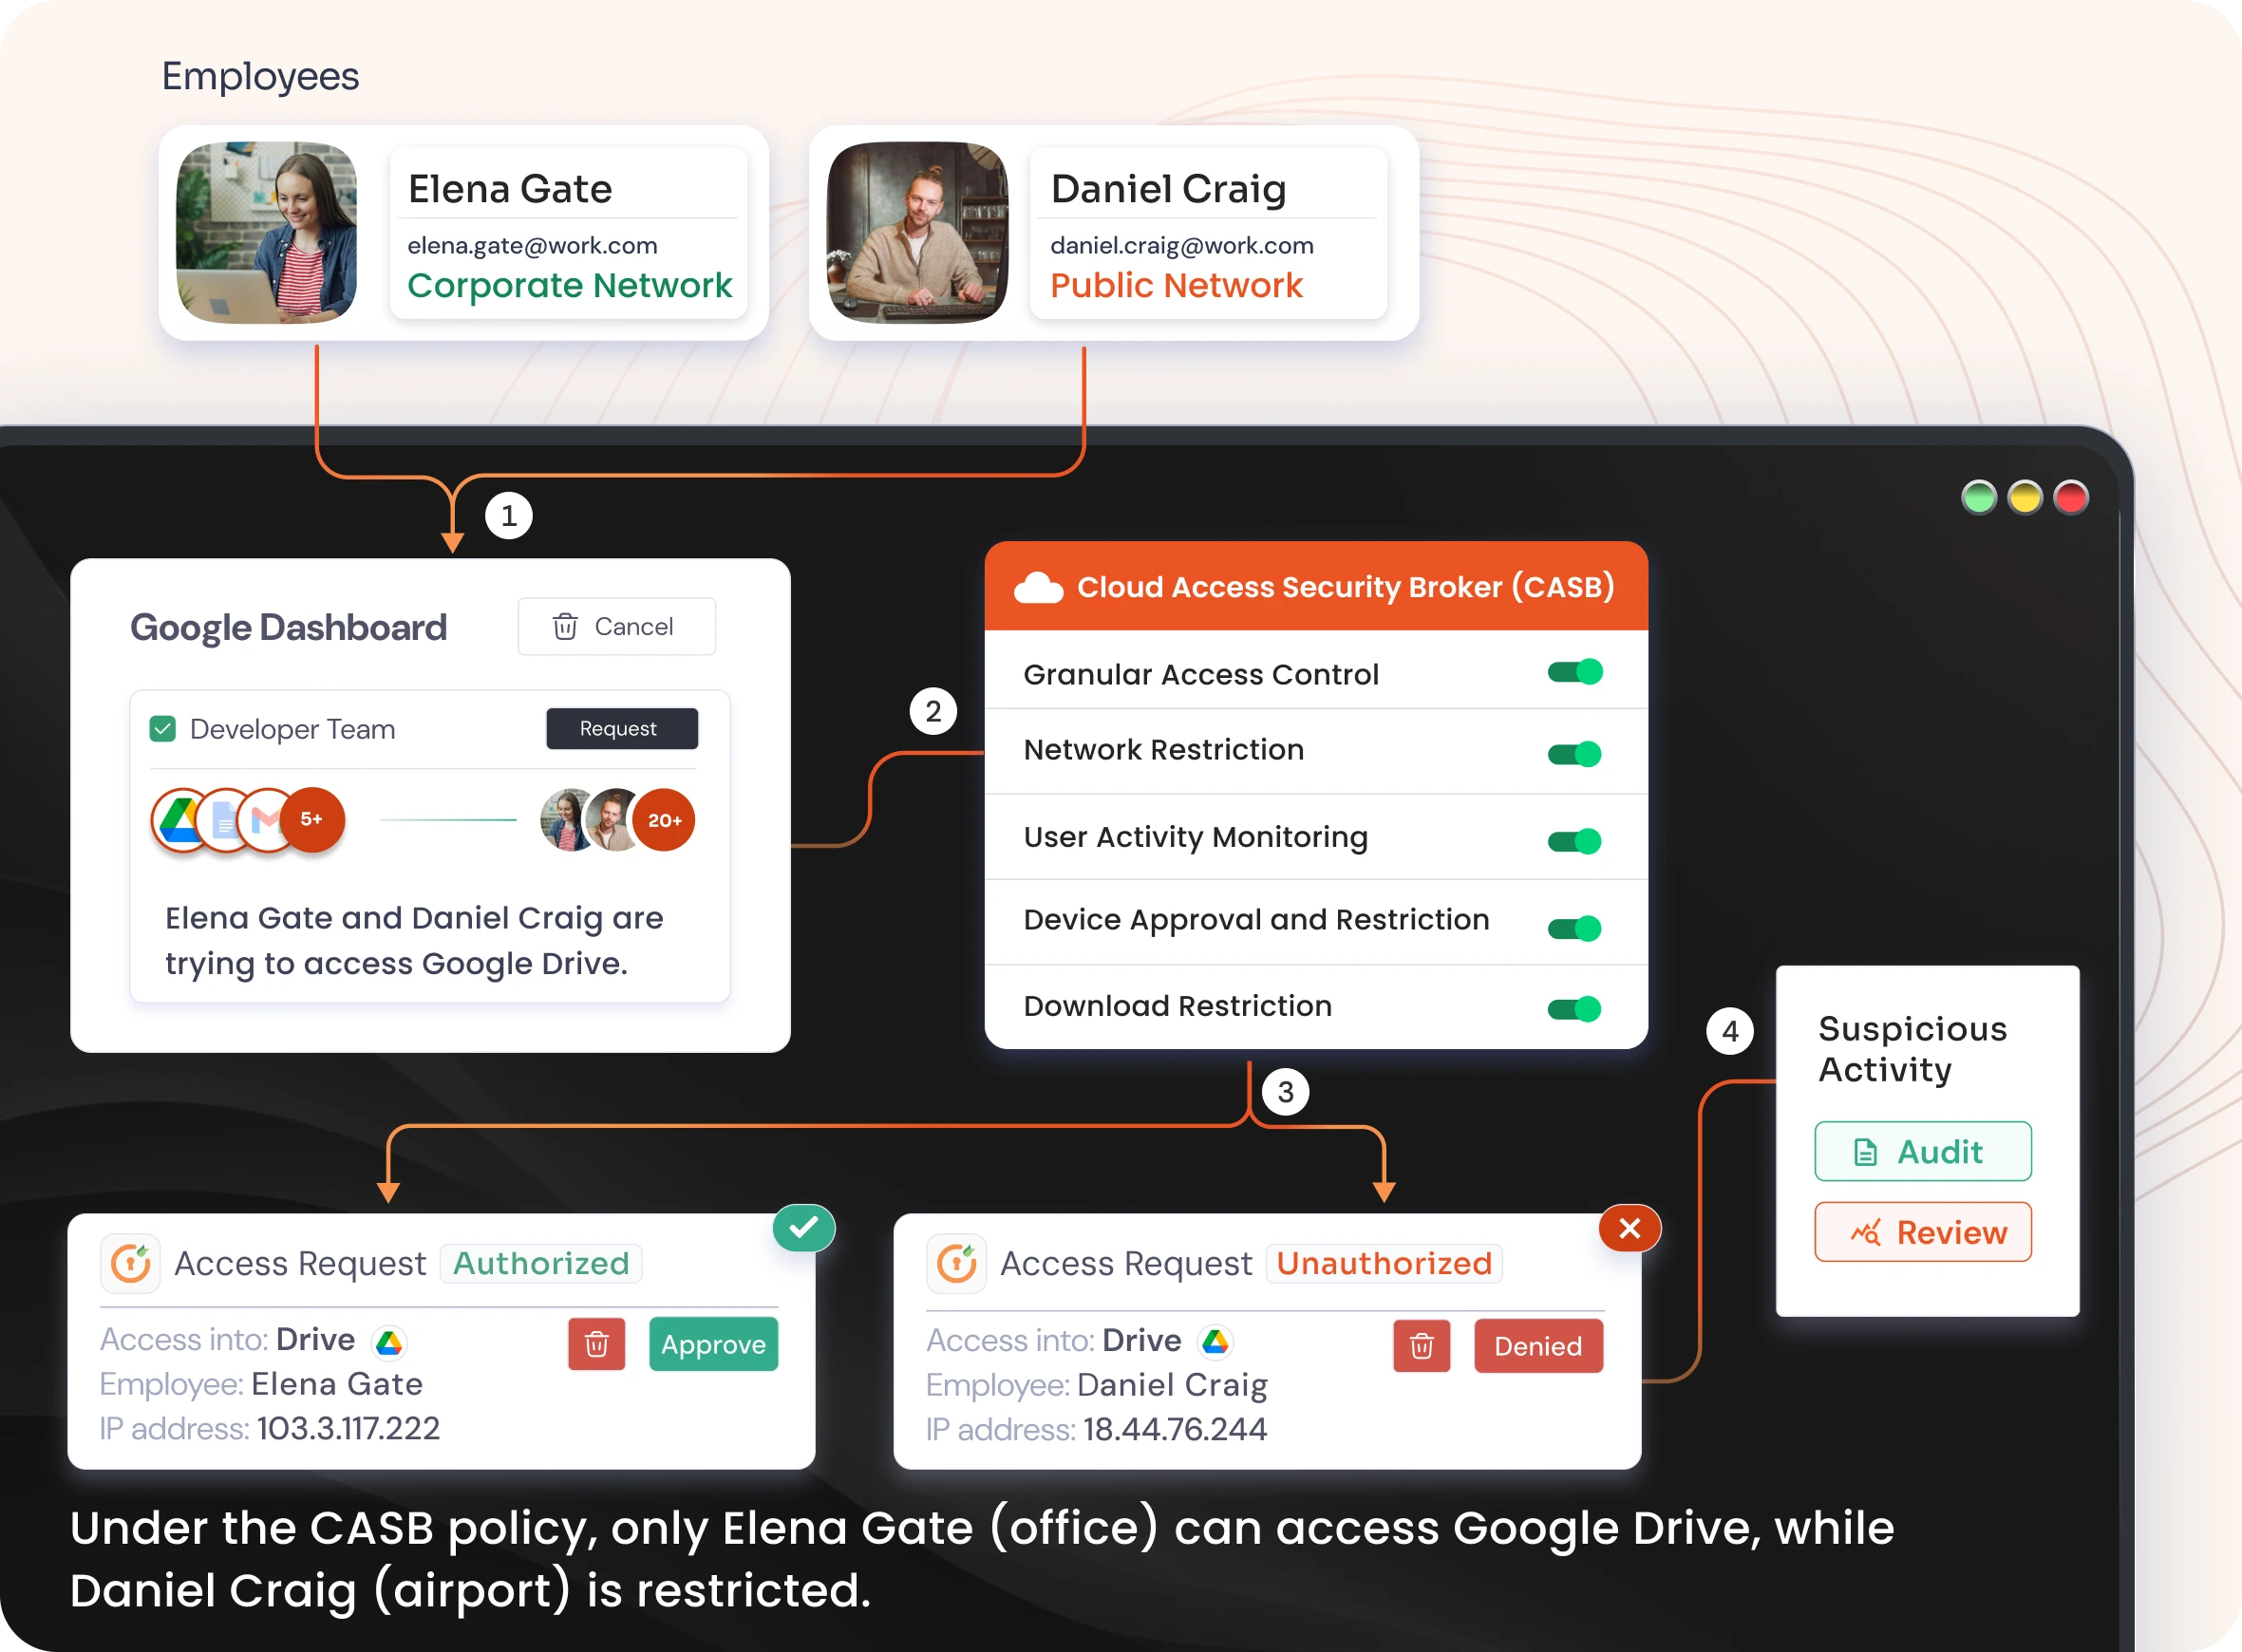
La integración de CASB y MDM ofrece un marco de seguridad completo para proteger las aplicaciones de Google Workspace. A continuación, se explica cómo aborda estos desafíos:
CASB en acción
Restricción de IP en tiempo real
CASB supervisa continuamente el tráfico de la red y restringe el acceso de usuarios no autorizados a redes no seguras o de alto riesgo, como el Wi-Fi público en aeropuertos, cafeterías y hoteles.
Monitoreo de acceso continuo
CASB detectó y bloqueó activamente actividades sospechosas analizando el comportamiento de inicio de sesión del usuario, como intentos de inicio de sesión desde ubicaciones o dispositivos inusuales.
Pistas de auditoría detalladas
CASB generó registros completos de intentos de inicio de sesión, violaciones de políticas y solicitudes de acceso, lo que permitió a los equipos de TI realizar un seguimiento de los eventos de seguridad y responder a las amenazas de forma instantánea.
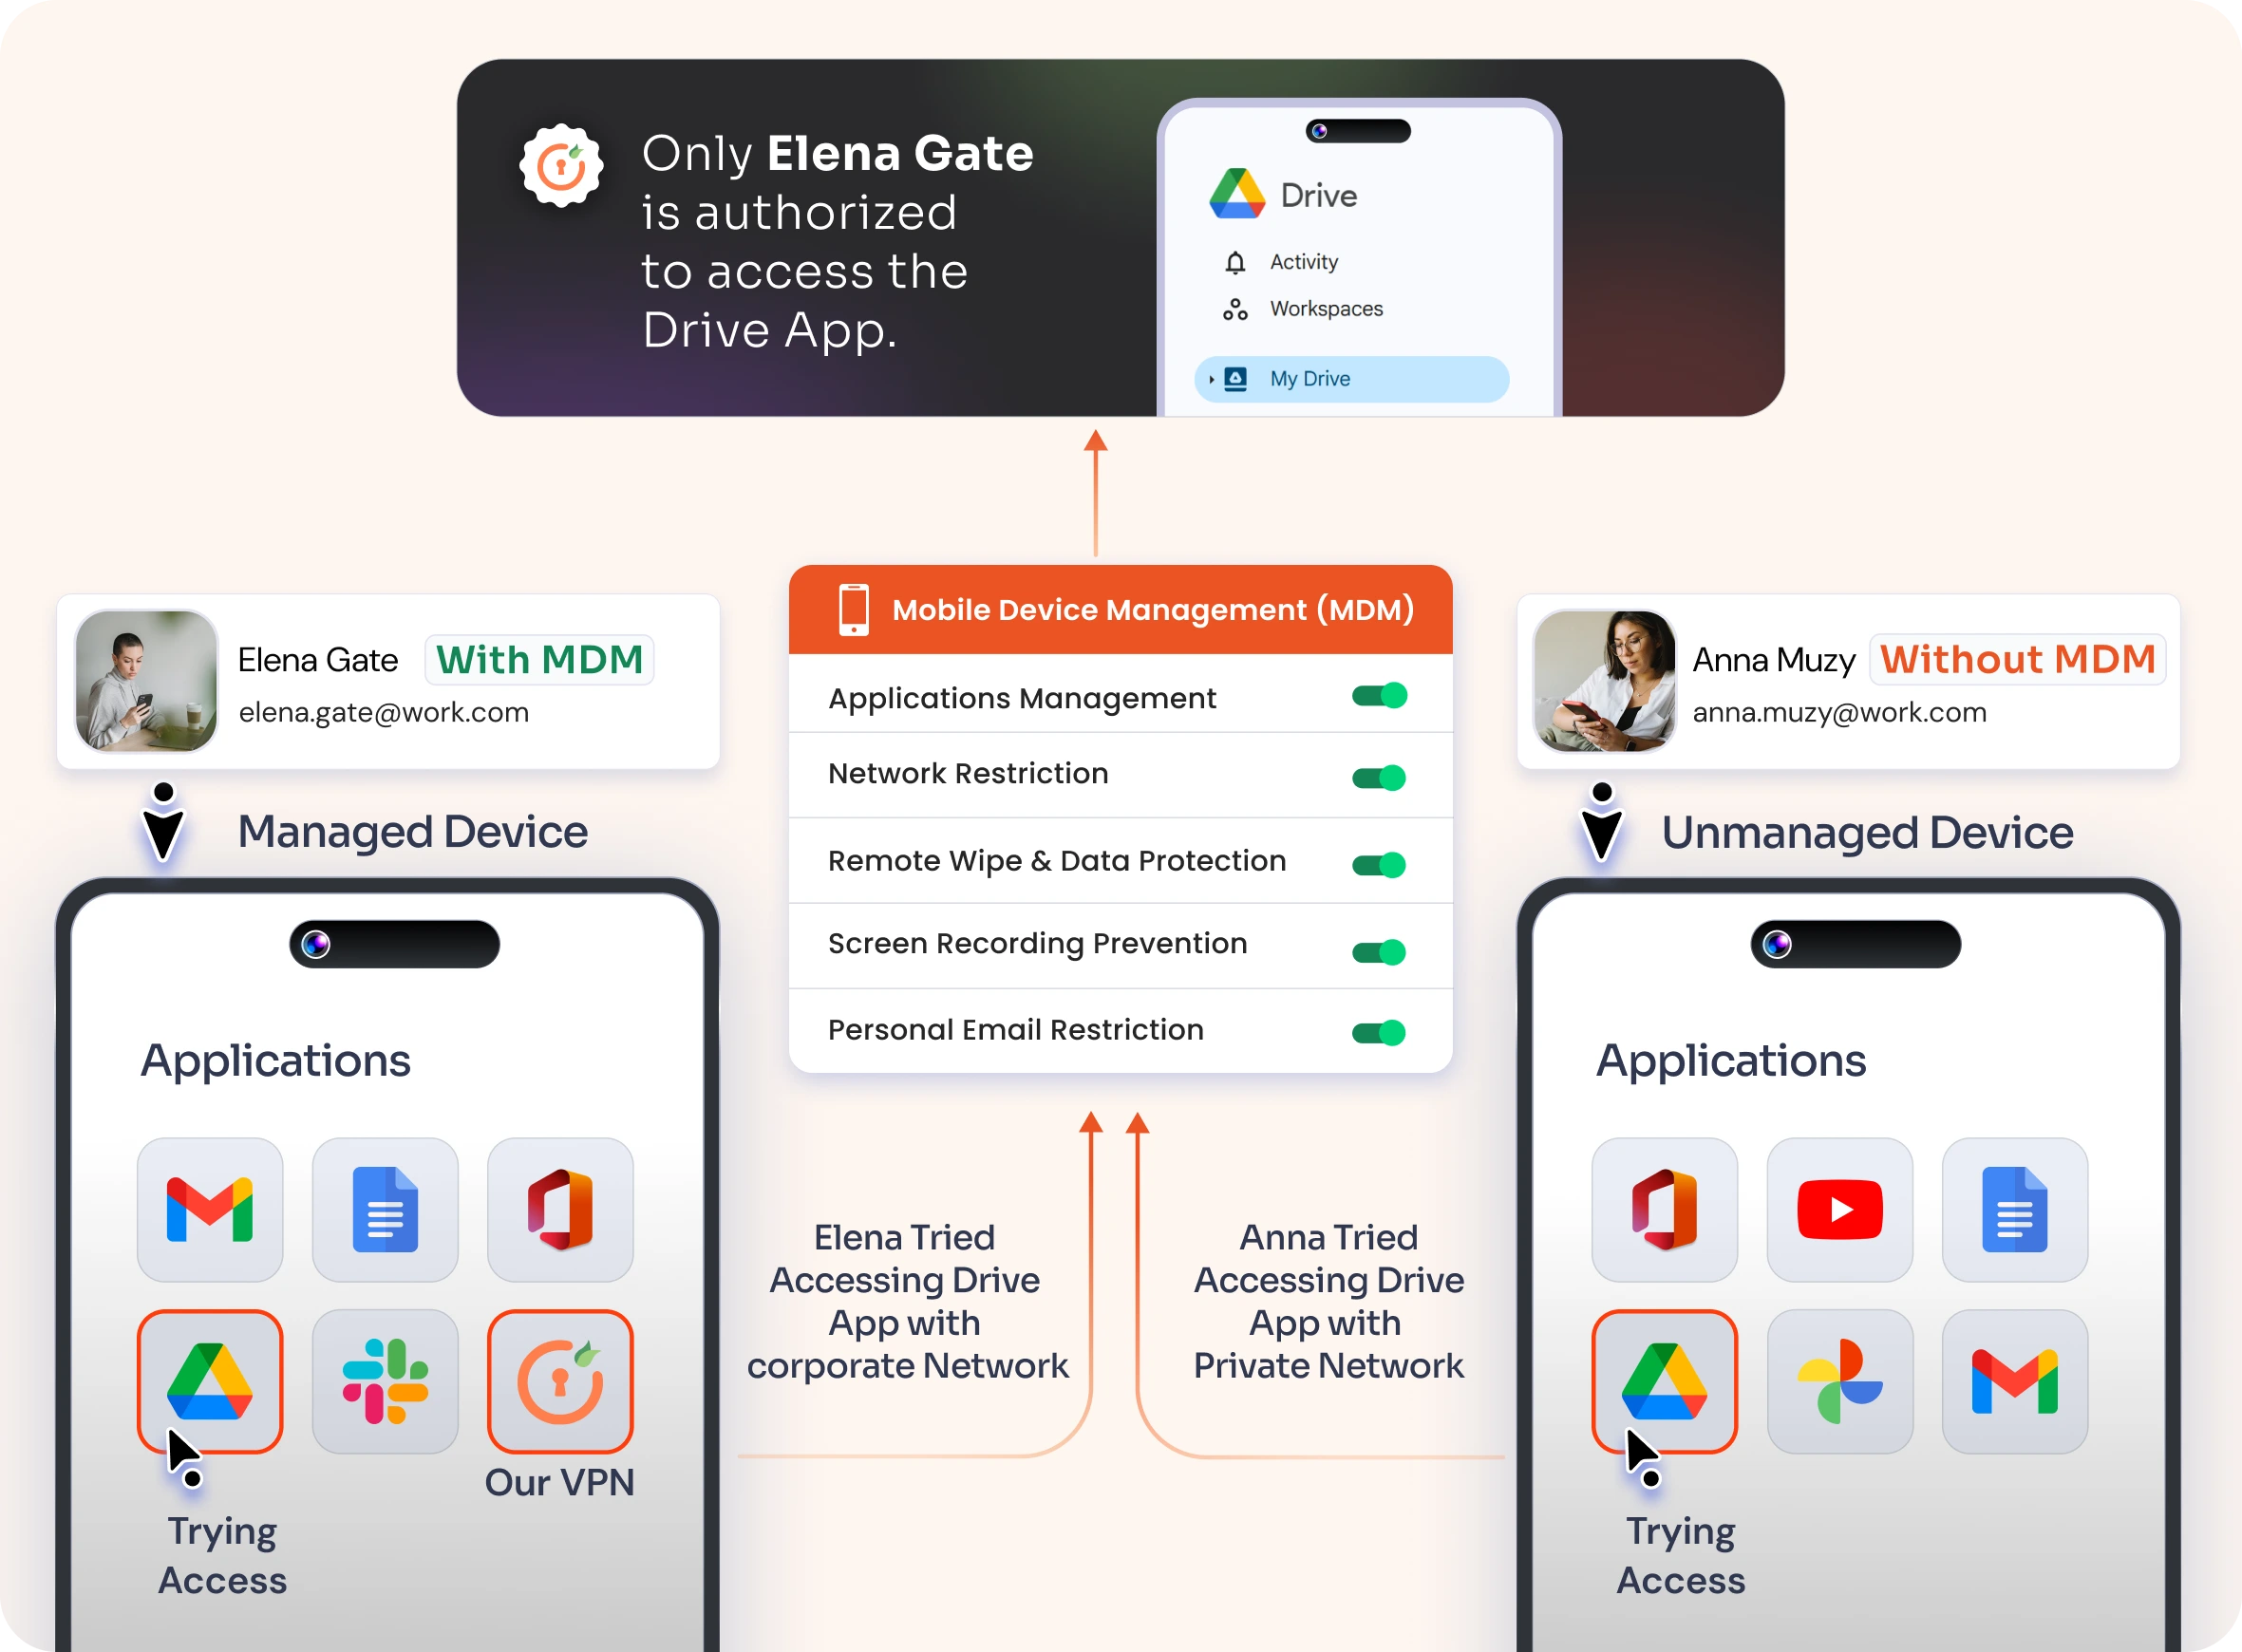
Validación de conformidad del dispositivo
La gestión de dispositivos móviles (MDM) solo permitía el acceso a Google Workspace a dispositivos seguros y aprobados con cortafuegos, cifrado y parches actualizados, bloqueando los dispositivos personales de riesgo.
Políticas de seguridad unificadas
La integración de MDM impuso políticas de seguridad uniformes en Android, iOS, macOS y Windows, eliminando las brechas de seguridad derivadas de una aplicación inconsistente.
Acceso de usuario para dispositivos verificados
El registro MDM verificó los dispositivos para un acceso seguro, mientras que CASB los reconoció como de confianza, bloqueando la conexión de dispositivos no autorizados o comprometidos.
