Cómo asegurar
Office365 utilizando la solución CASB
Proteja su Microsoft Office365 con la solución CASB para proteger la información empresarial confidencial contra el acceso de usuarios no autorizados al habilitar restricciones de seguridad dinámicas, visibilidad profunda, detección activa de amenazas y controles de acceso granulares. En esta guía, veremos cómo puede configurar Office365 con las soluciones CASB de miniOrange para su organización.
Paso 1: Regístrese en miniOrange CASB
- Inicia sesión en el Agente de seguridad de acceso a la nube (CASB) con tu correo electrónico y contraseña. (¿No tienes una cuenta? No te preocupes, haz clic aquí para crear una nueva cuenta)
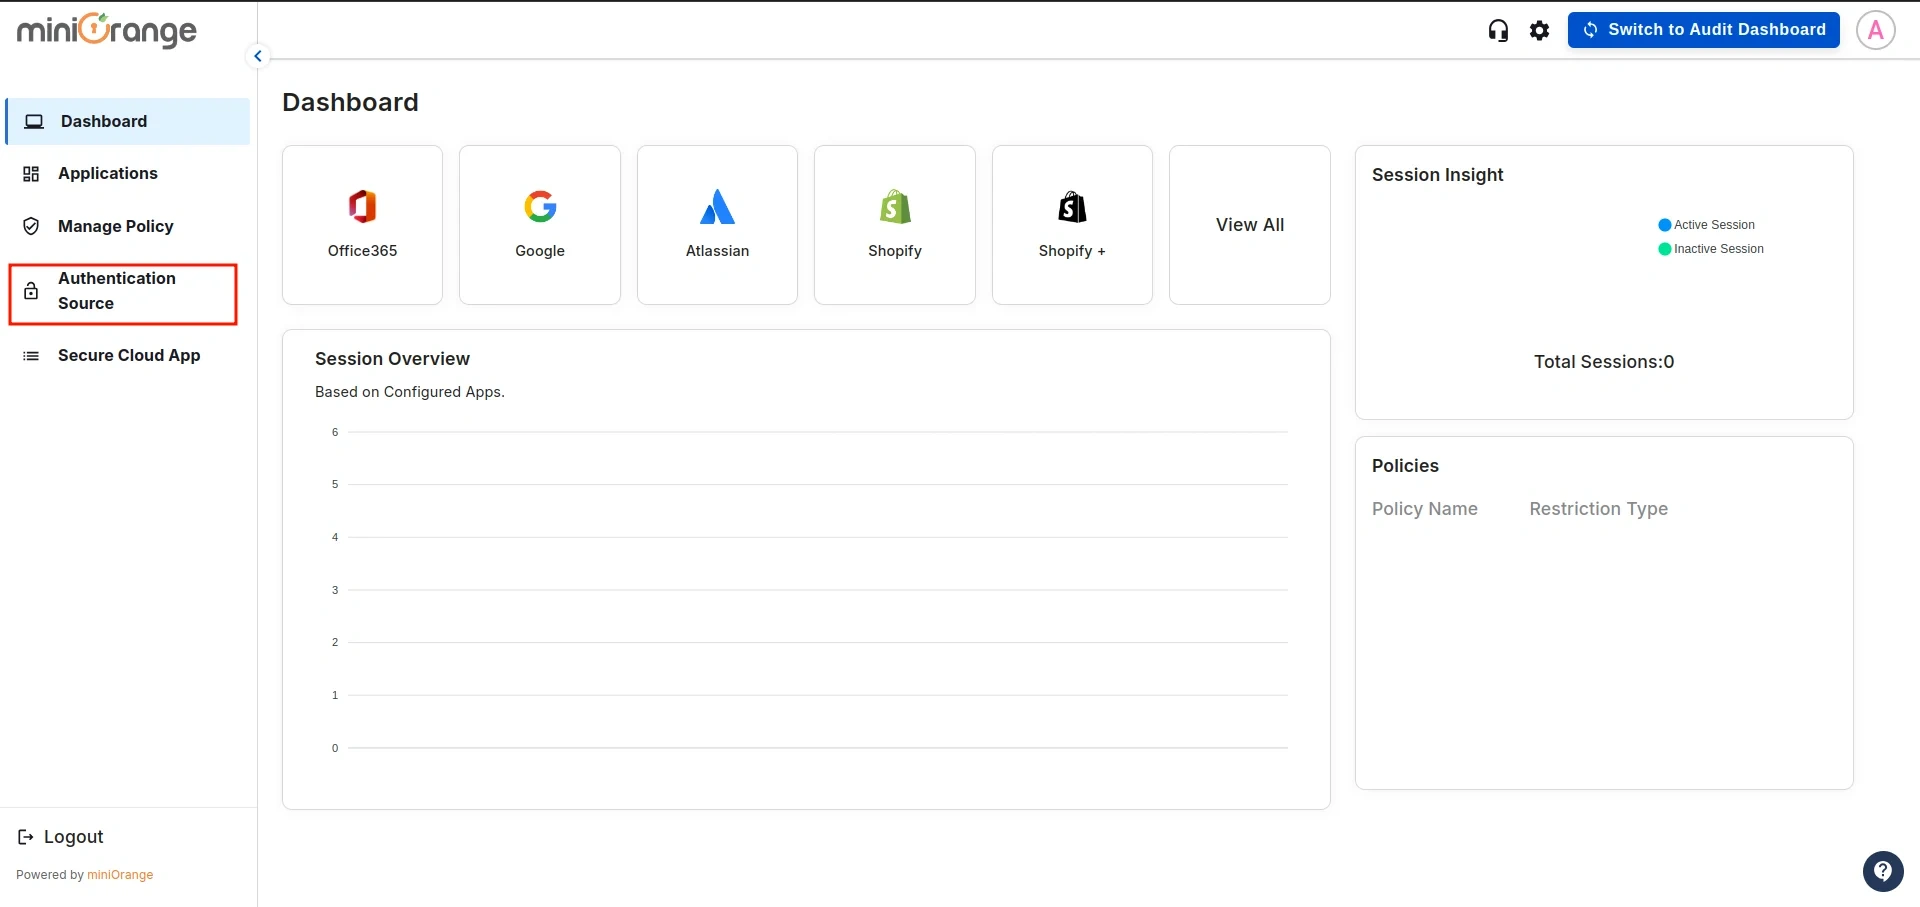
- Después de iniciar sesión, navegue hasta el Fuente de autenticación en la barra lateral izquierda.
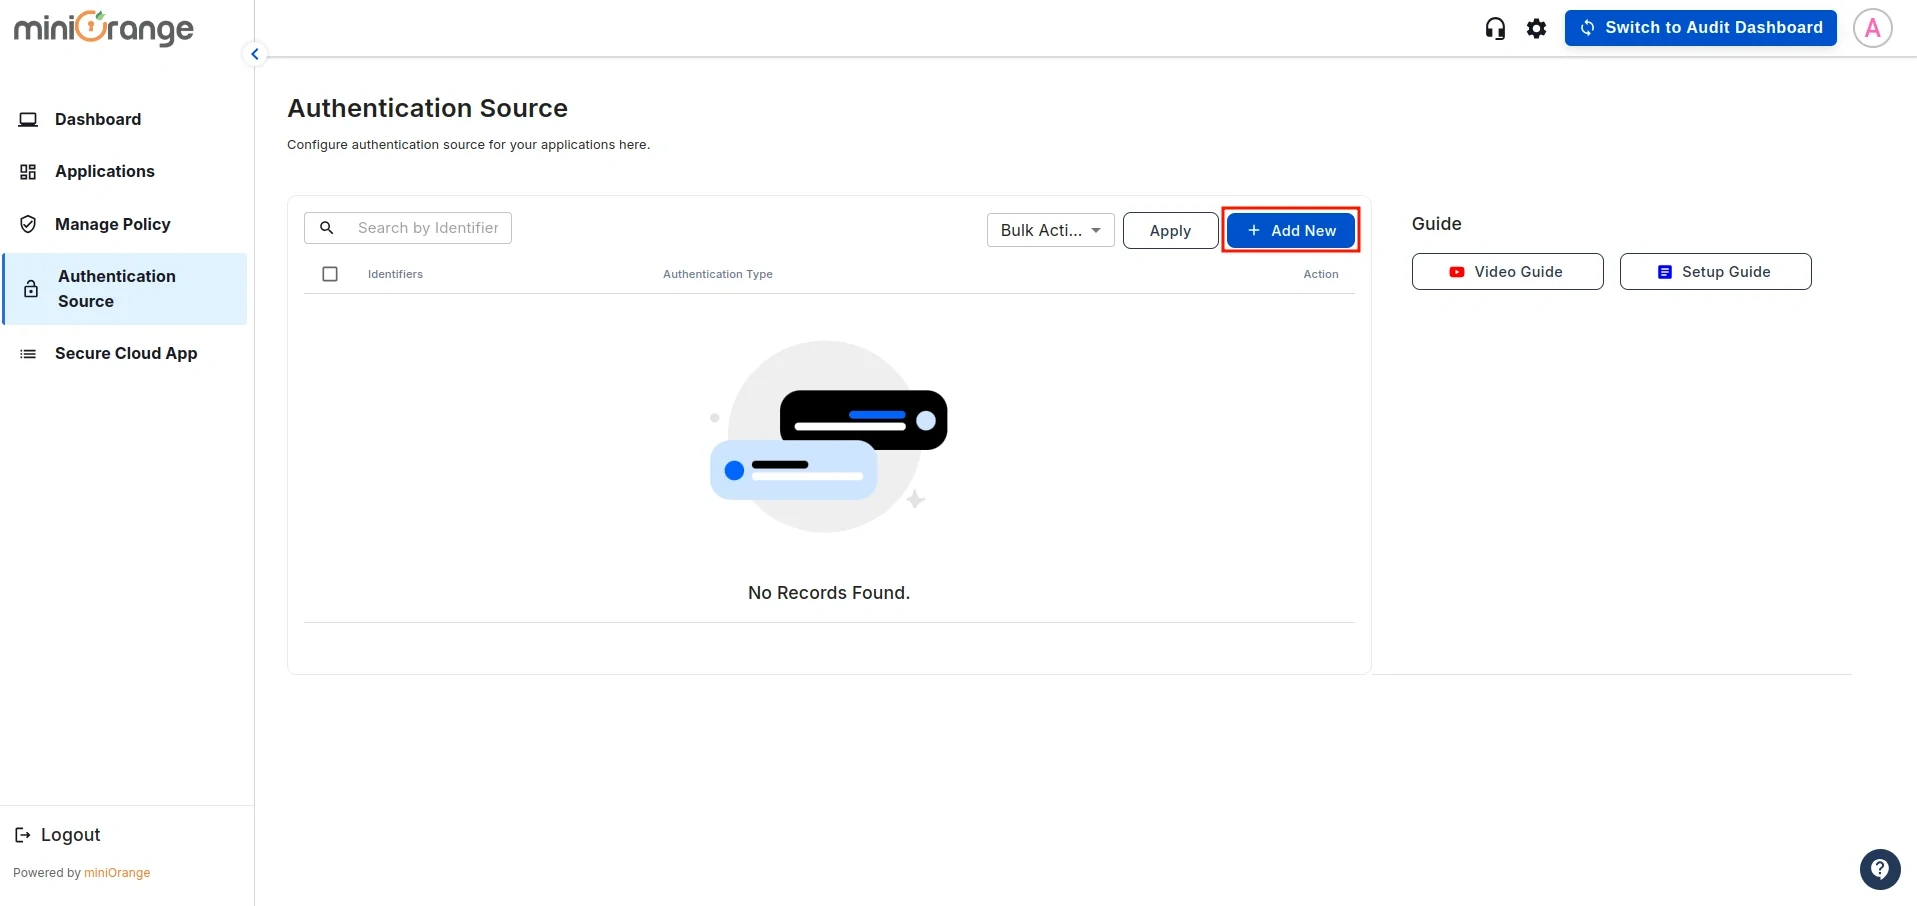
- Verá la lista de todas las fuentes de autenticación existentes configuradas en el panel de CASB. Haga clic en Añadir nuevo para crear uno nuevo.
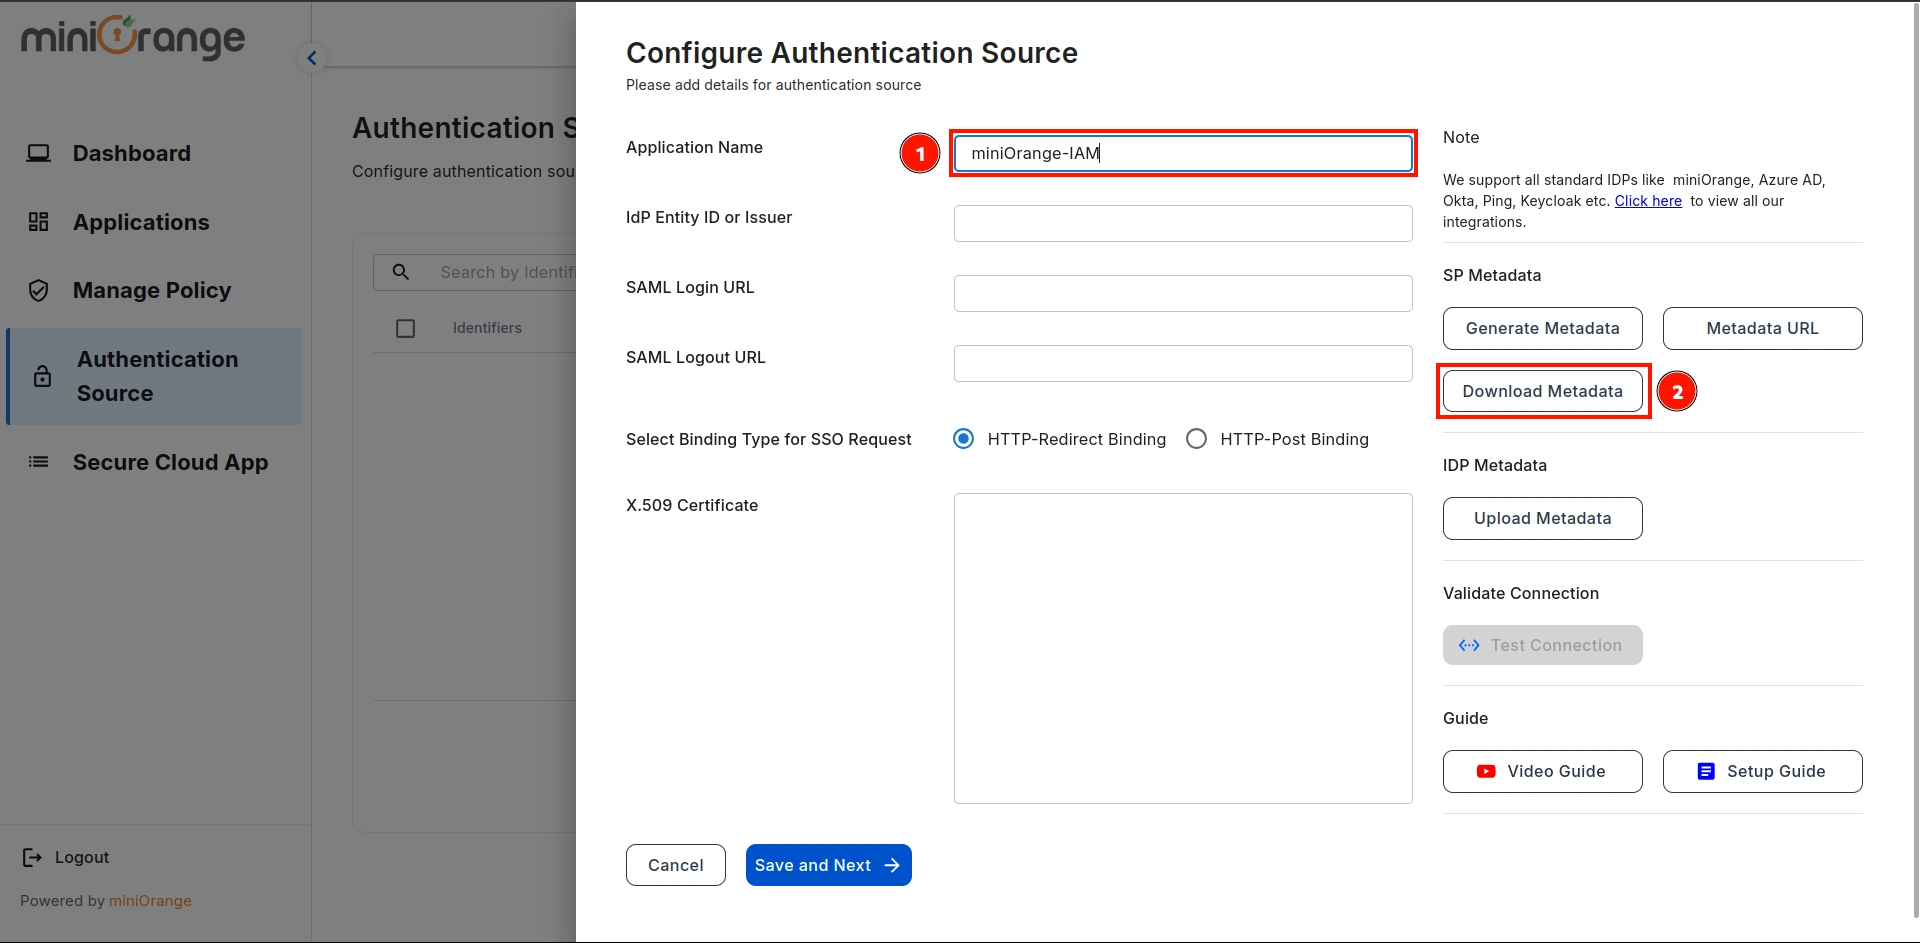
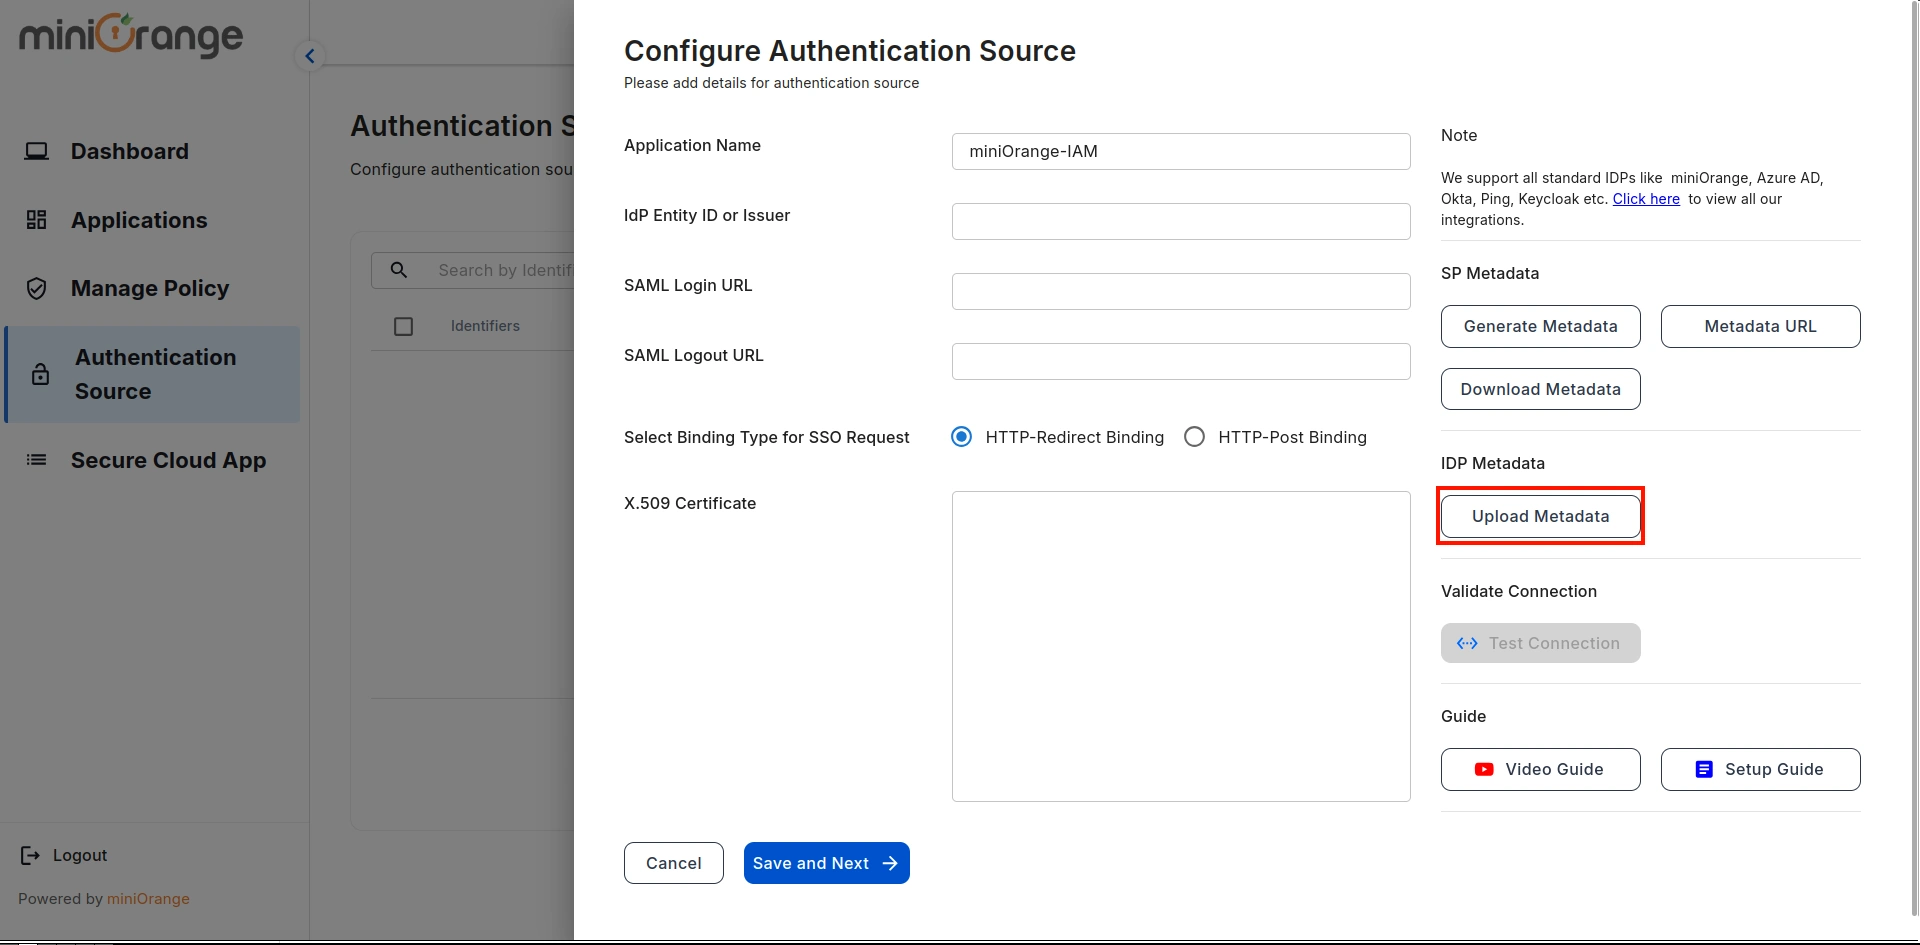
- Esto abrirá la pantalla de configuración de la fuente de autenticación. Ingrese el Nombre de la fuente de autenticación y hacer clic en Descargar metadatos.
Paso 2: Configurar Microsoft Office 365 como proveedor de identidad
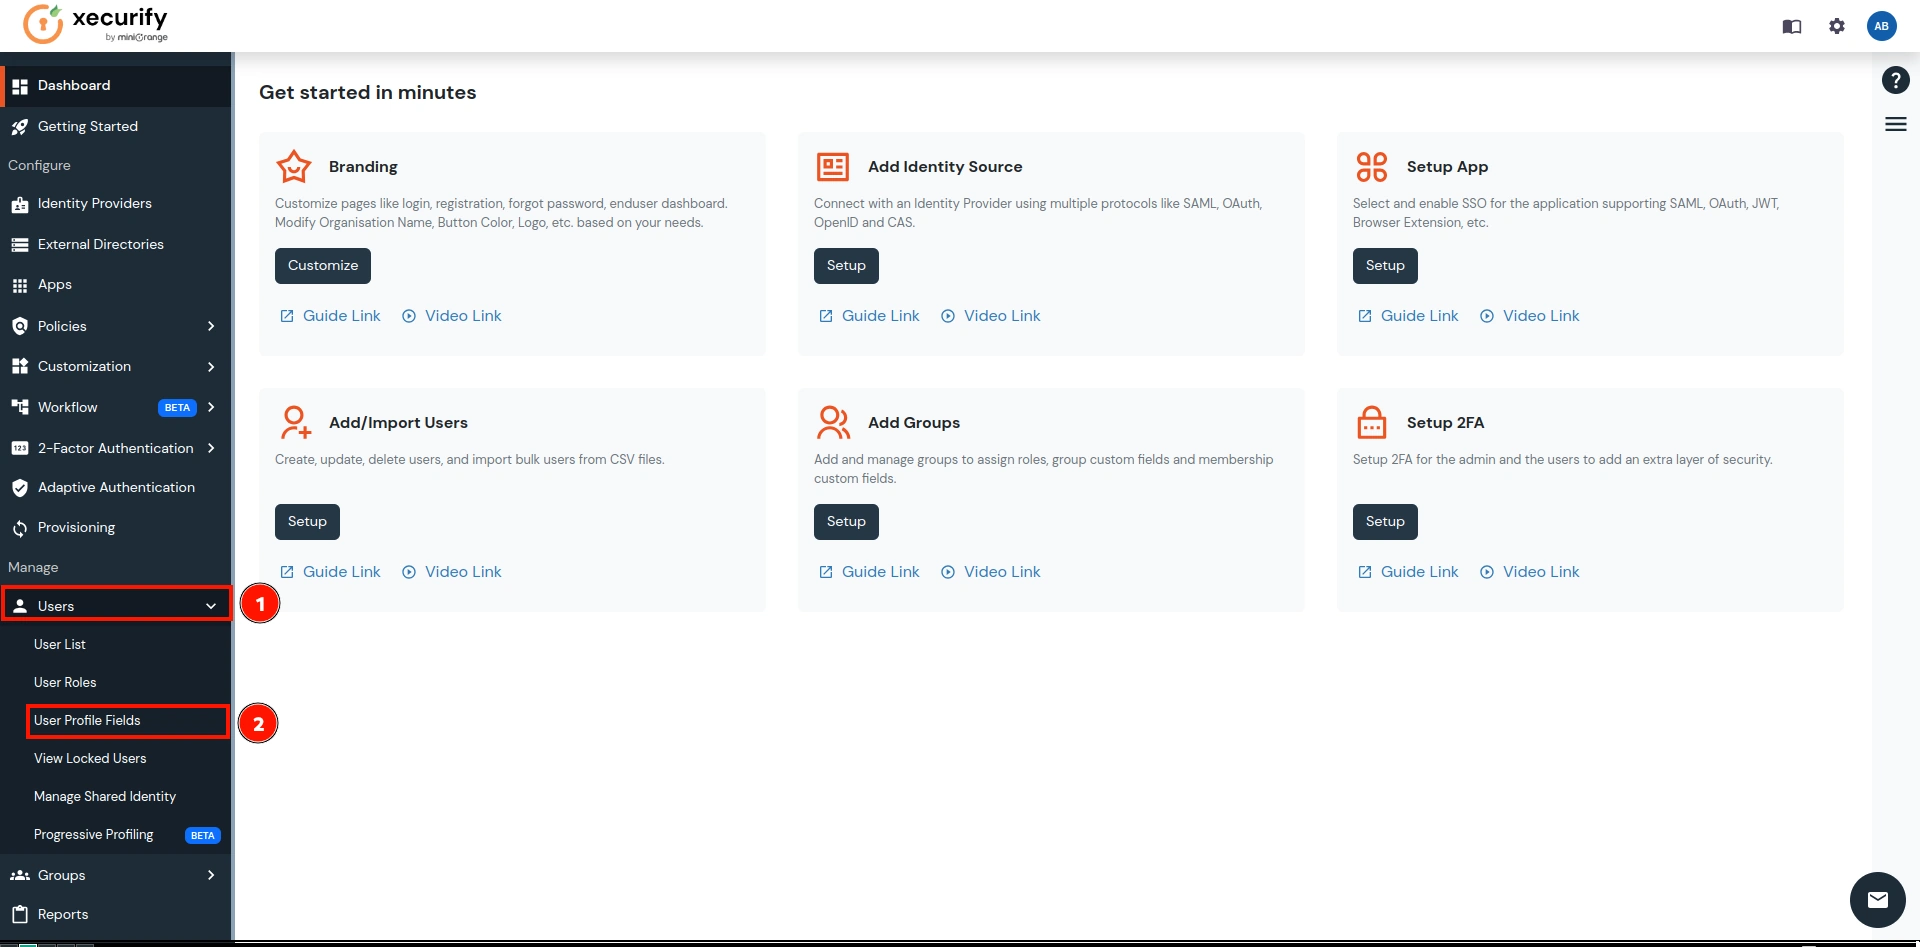
- Registrarse en mininaranja IAM e ir a la Campos de perfil de usuario como se muestra a continuación en la imagen y haga clic en él.
(En esta guía, utilizamos miniOrange como IDP, pero puedes Contactanos en
uemsupport@xecurify.com
para configurar su IDP preferido.)
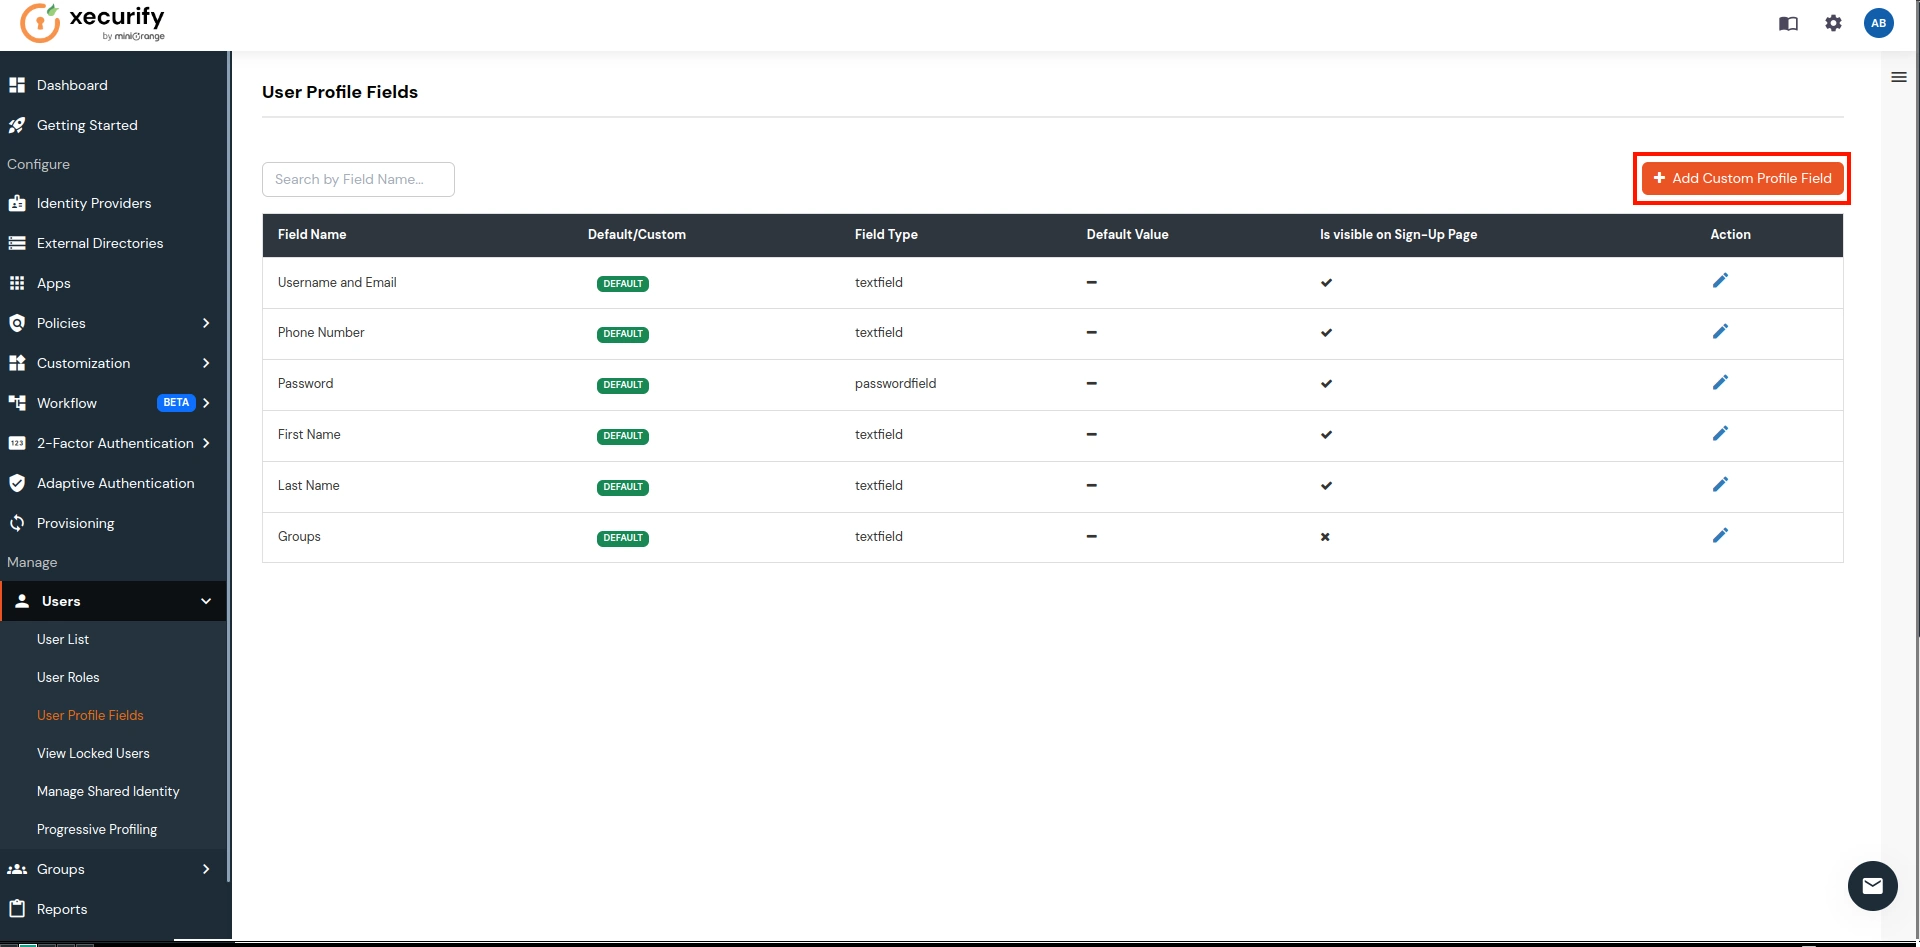
- Haga clic en el elemento Agregar atributo de perfil personalizado .
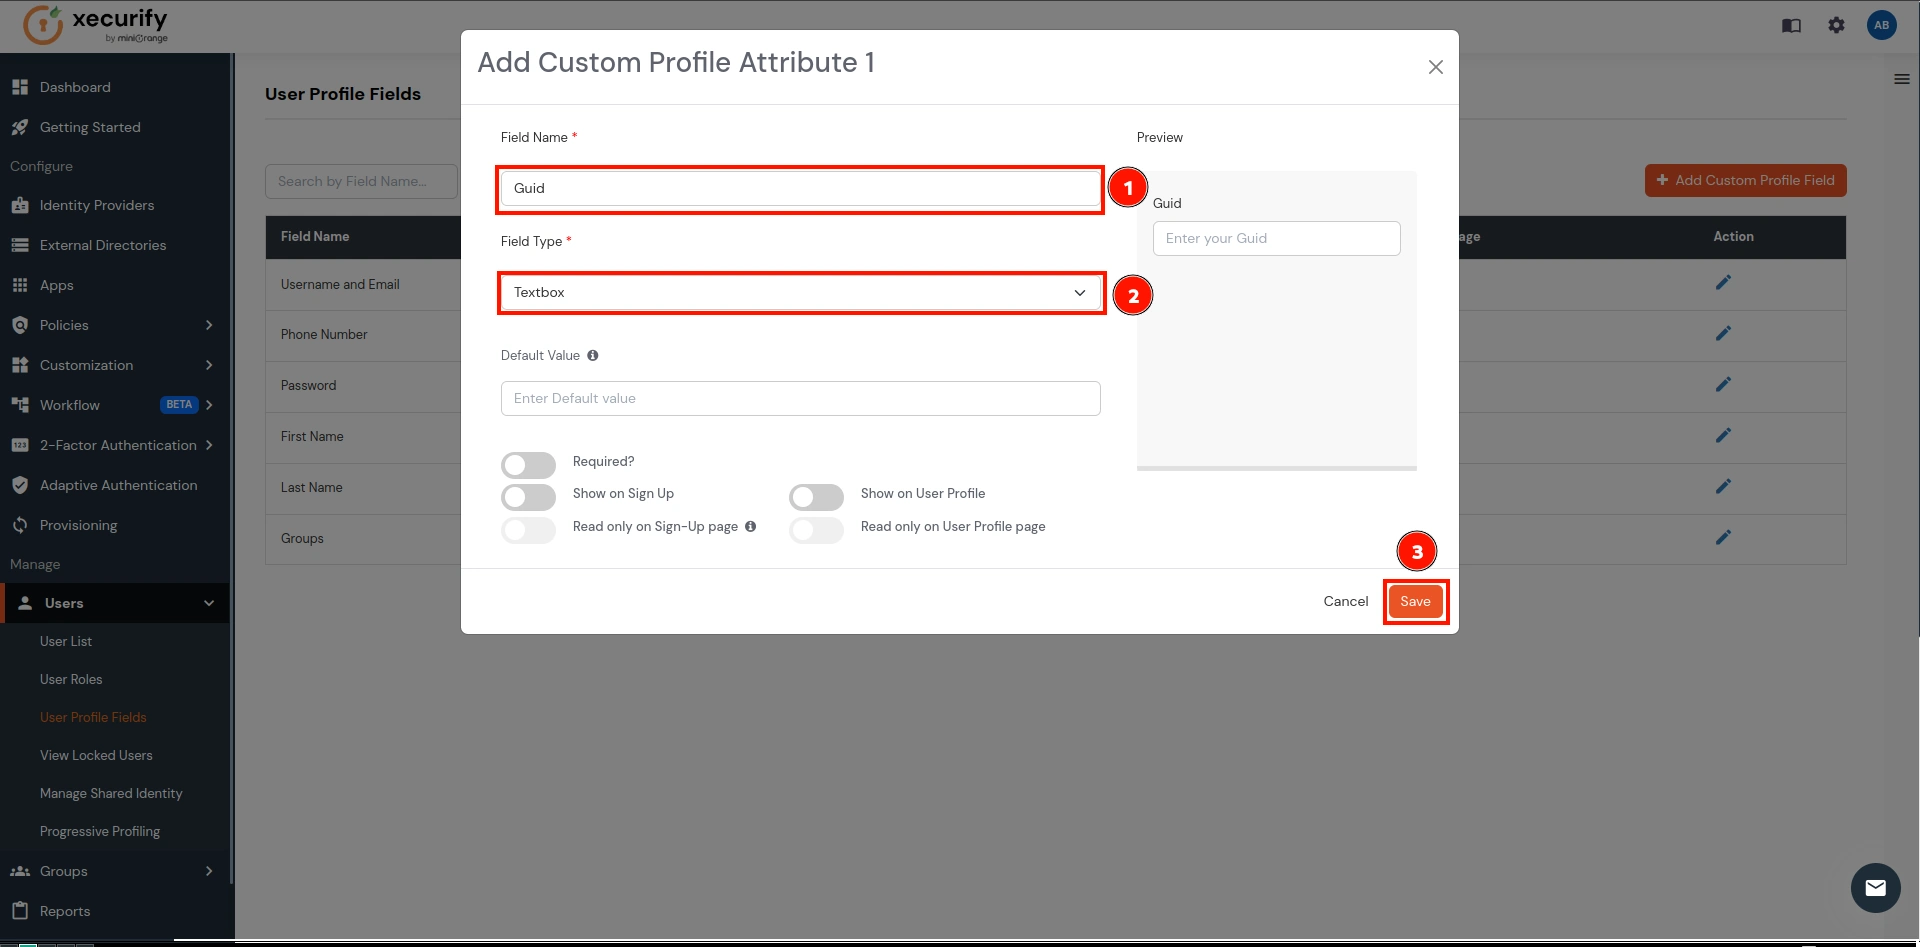
- entrar: Nombre del campo como guía y Tipo de campo como cuadro de texto (seleccione del menú desplegable). Haga clic en guarde .
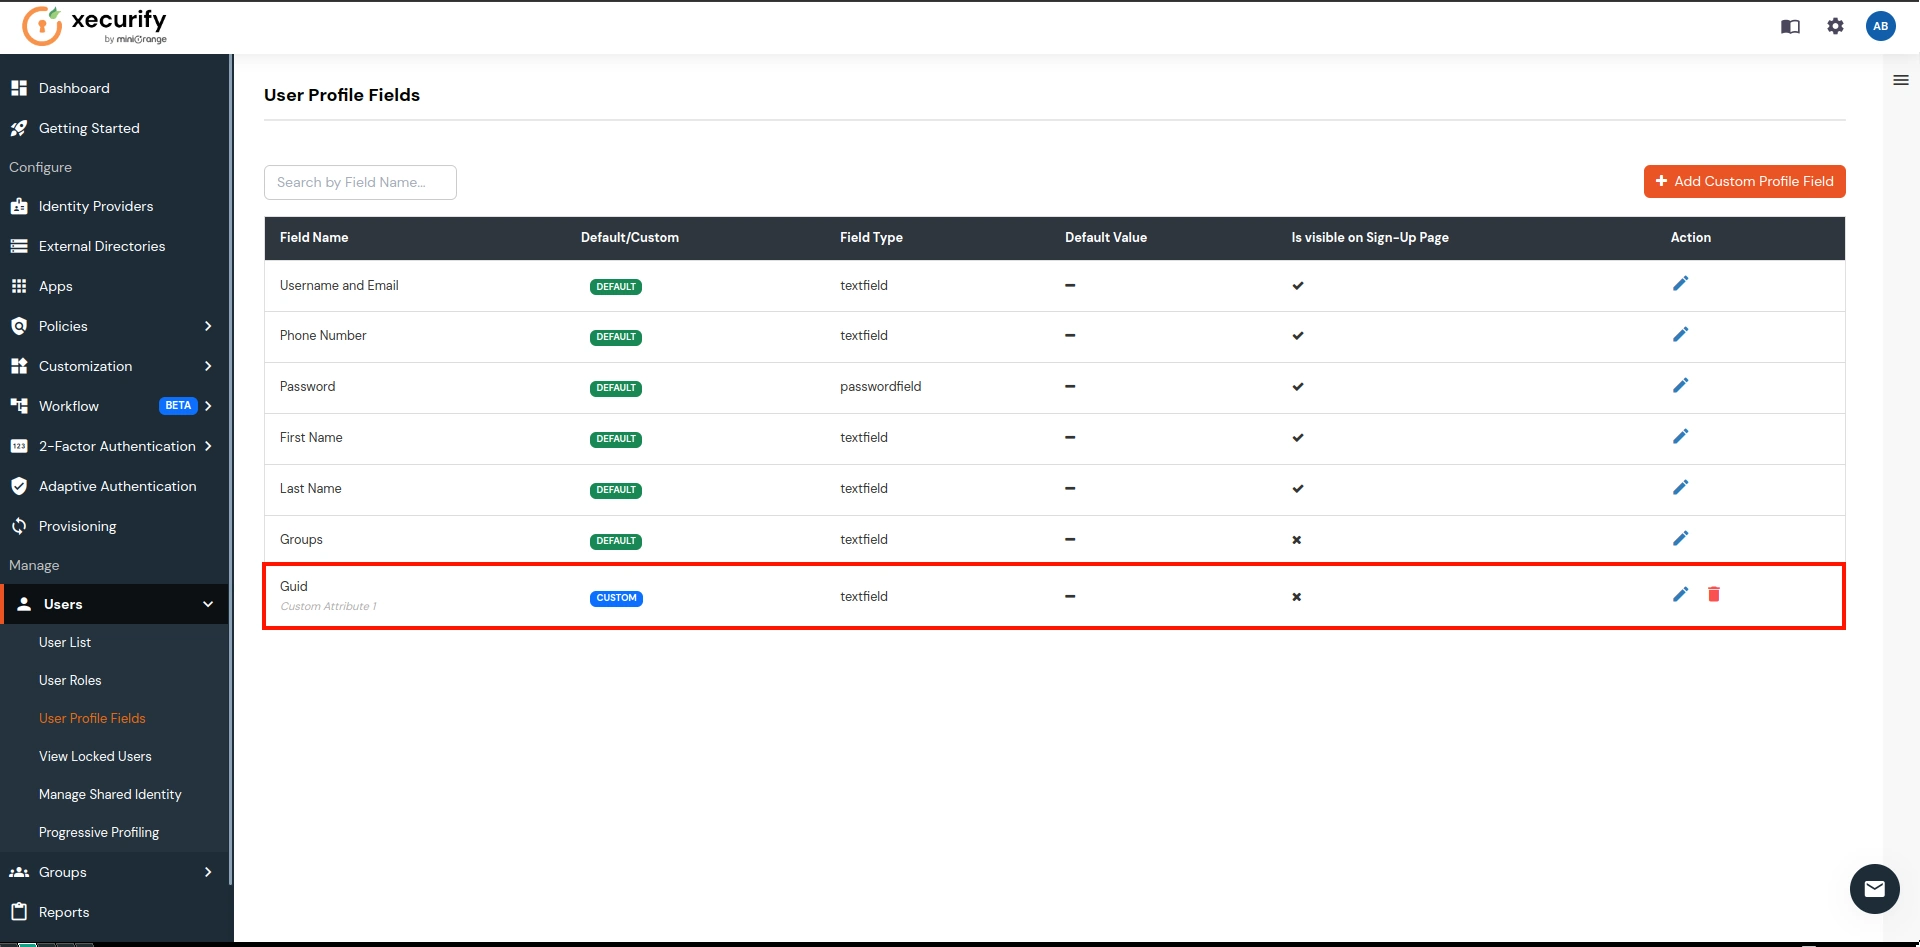
- Esto creará un campo de atributo personalizado como Guid como se muestra a continuación en la imagen que se utilizará para sincronizar el ImmutableID para los usuarios.
- Ahora navega hacia el Aplicaciones y haga clic en el ícono de Agregar aplicación botón .
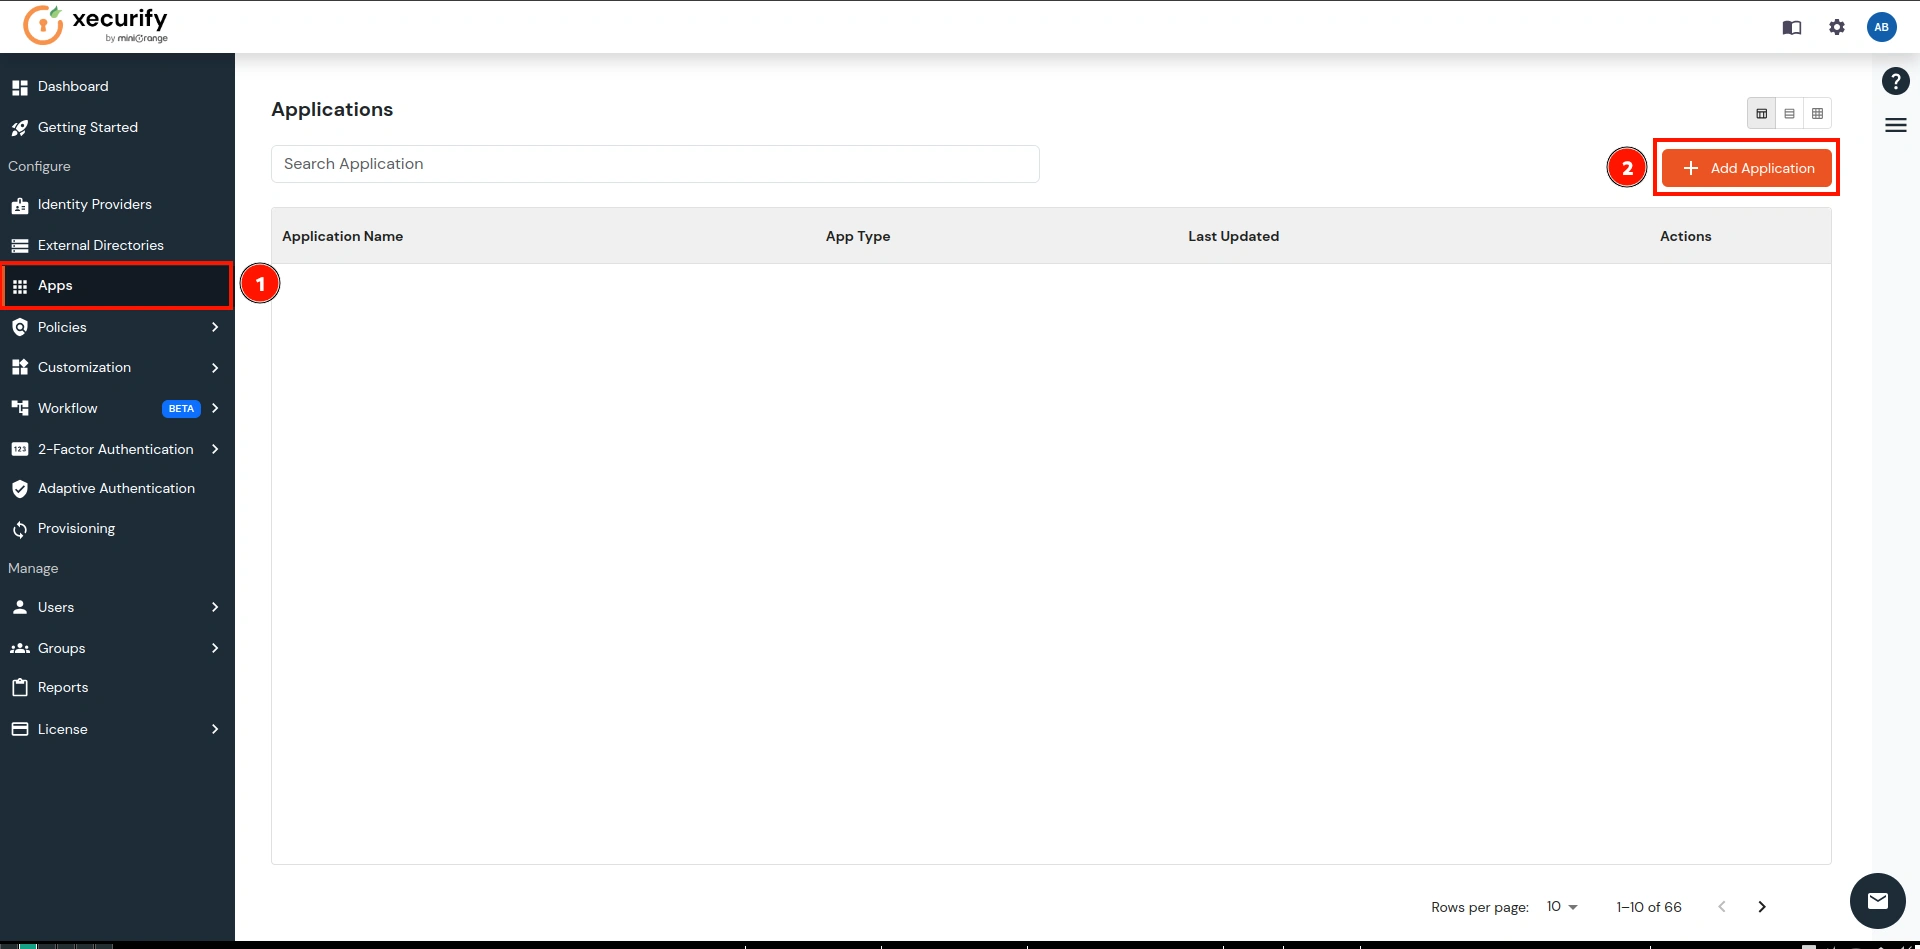
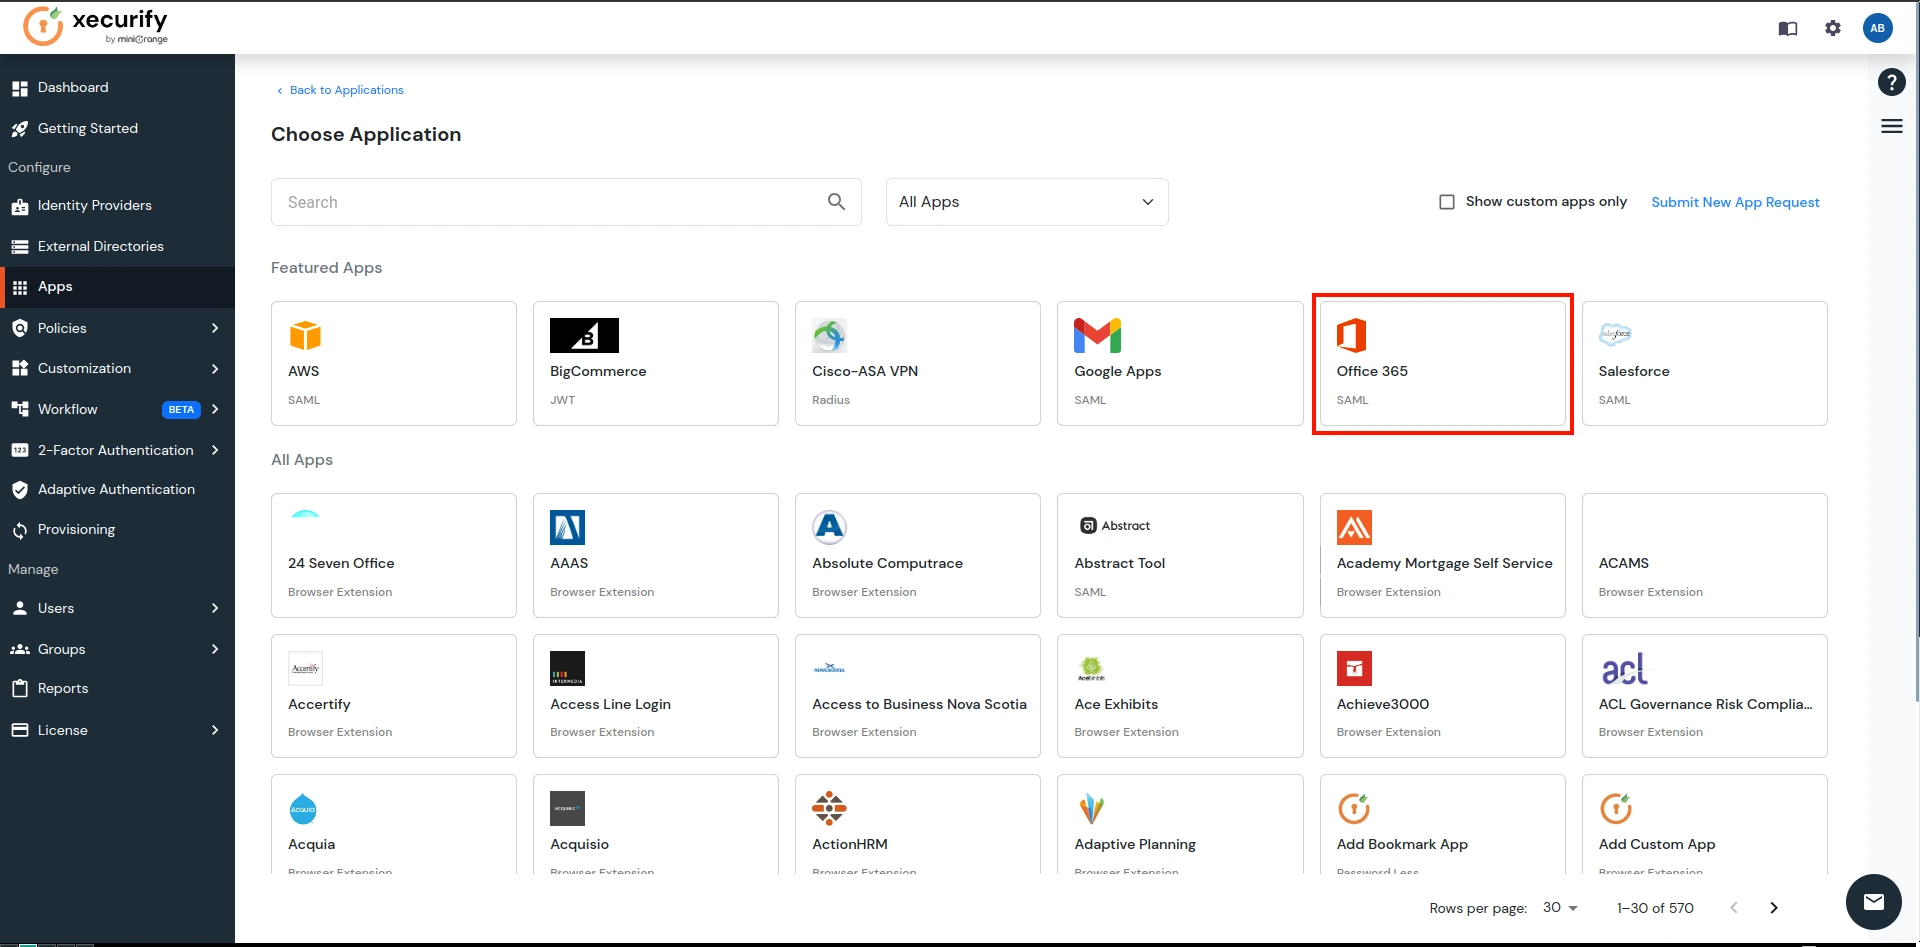
- Busque el Office 365 en el cuadro de búsqueda y haga clic en él.
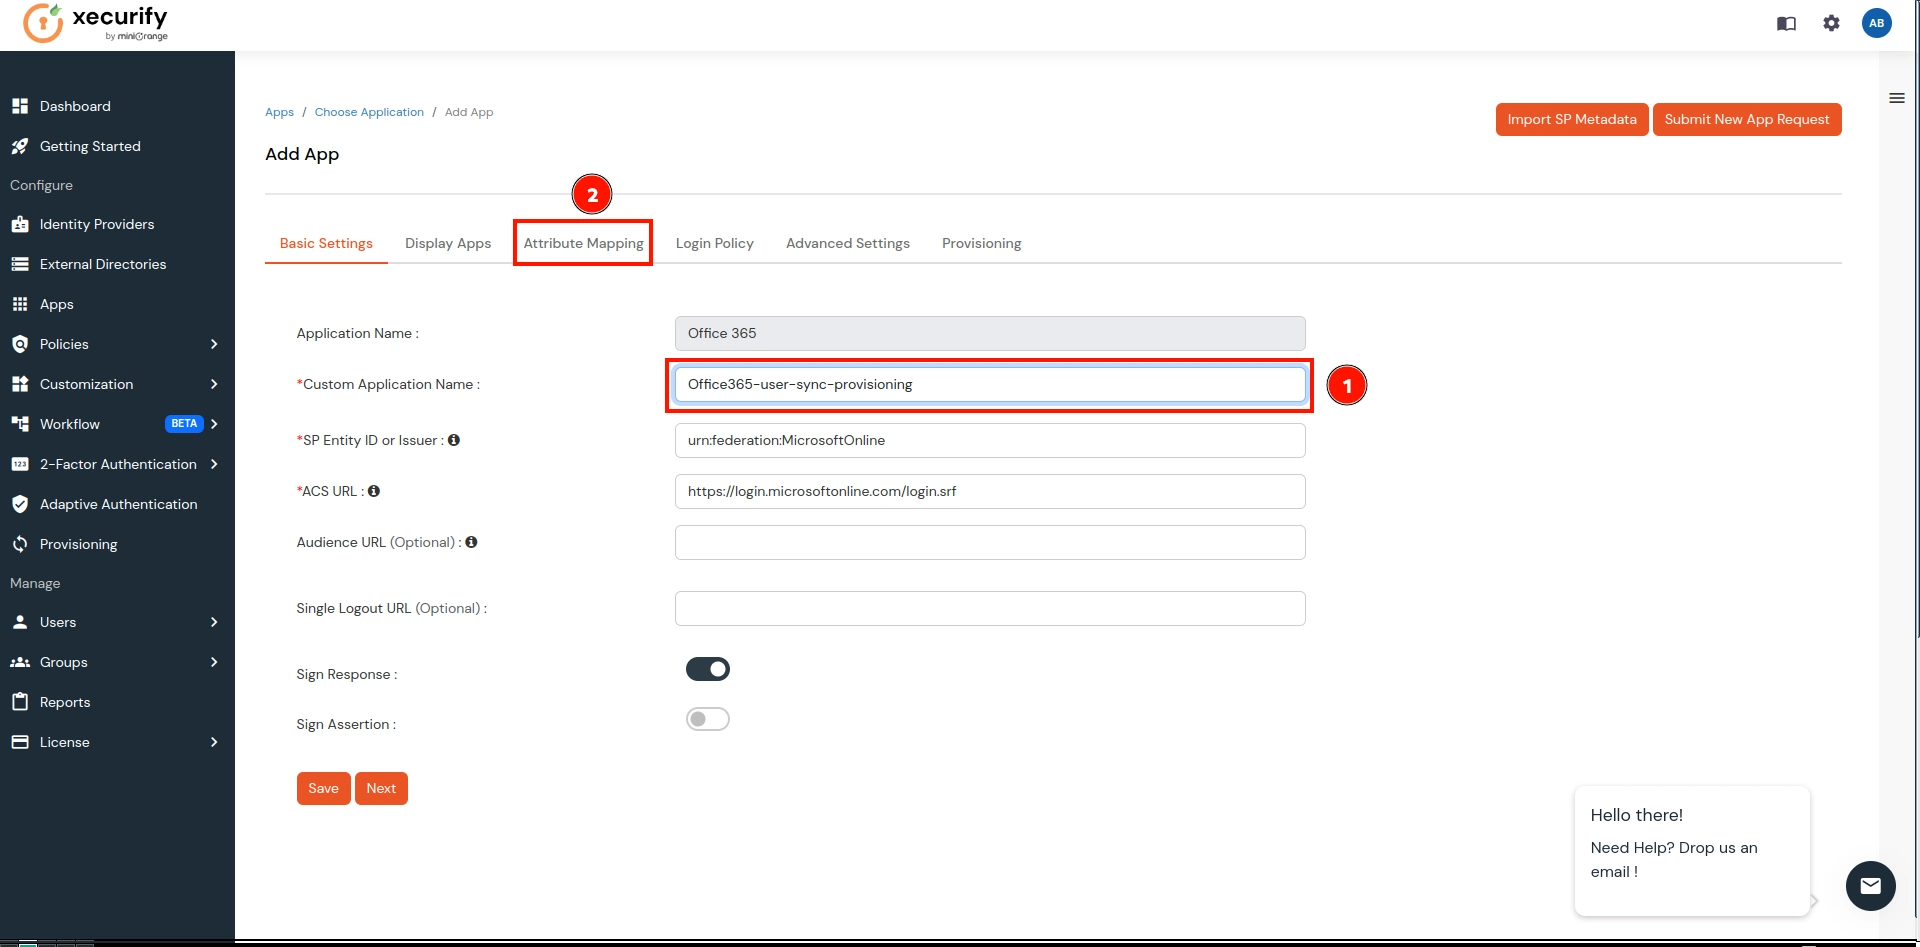
- Aquí, Indica el nombre de tu aplicación e ir a Asignación de atributosEsta aplicación se utilizará para sincronizar usuarios de miniOrange. IAM a Office 365.
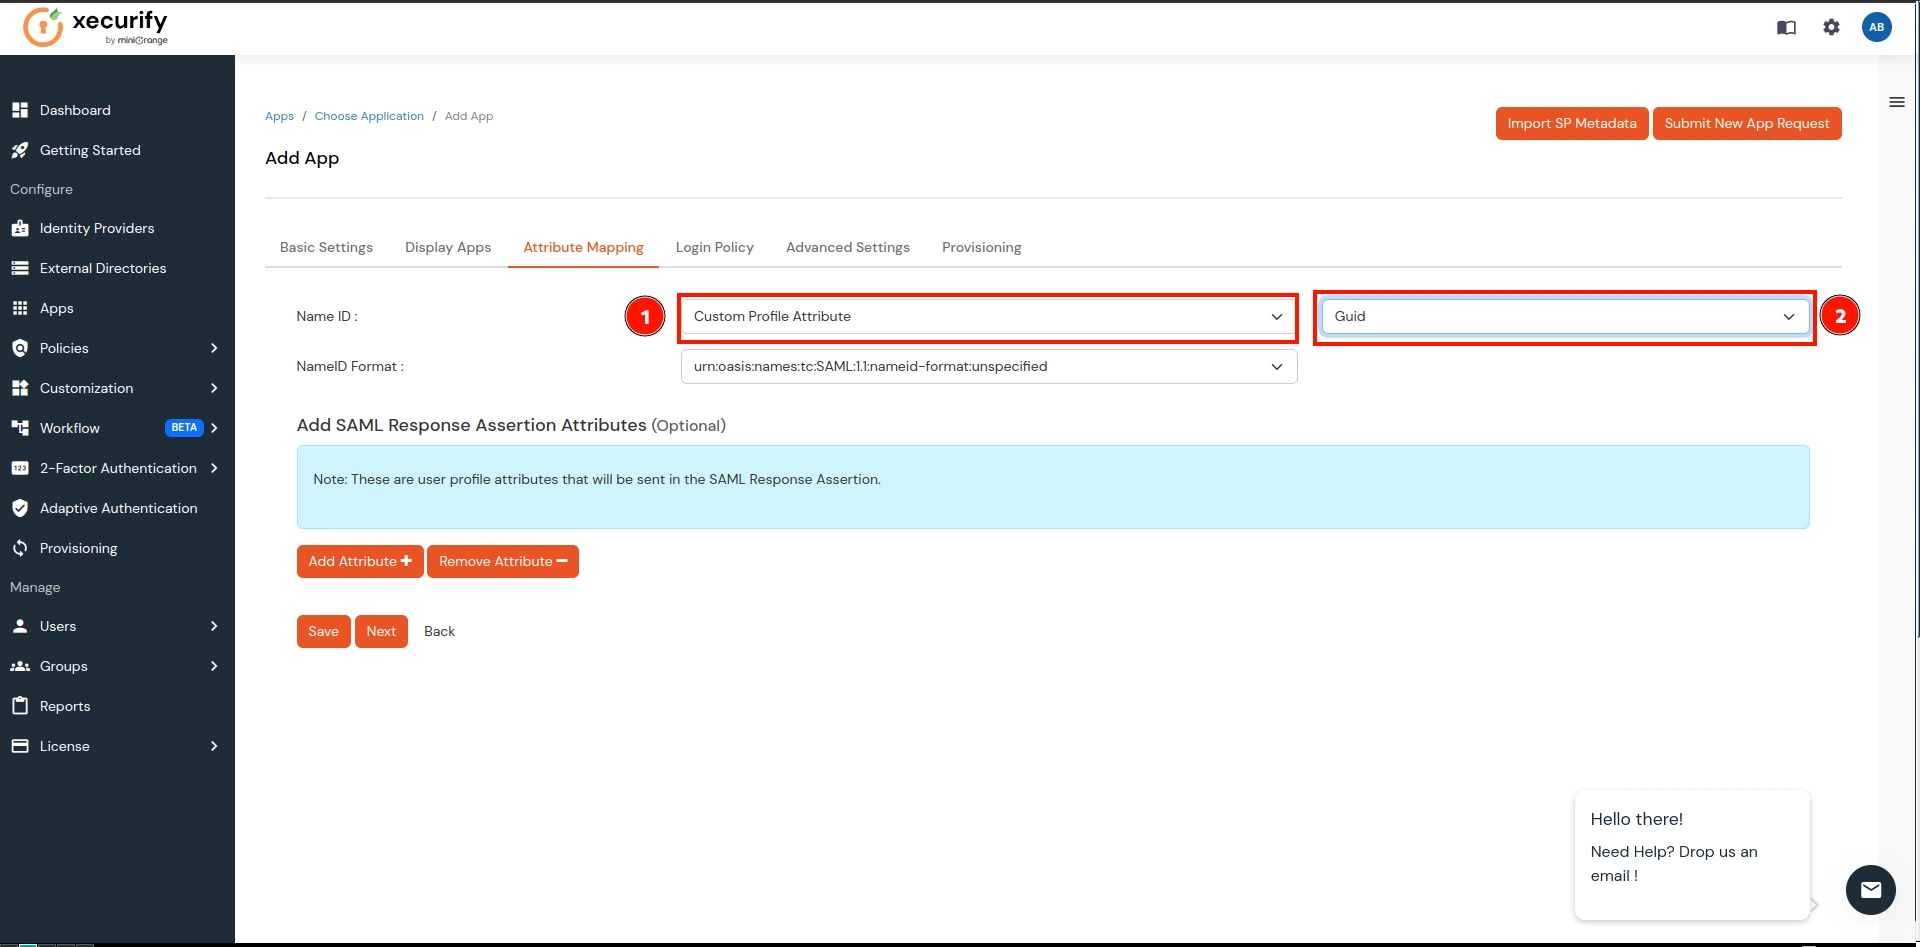
- En la Asignaciones de atributos:
- In ID de nombre, Haga click en el botón Atributo personalizado desde el primer menú desplegable.
- Ahora selecciona Guid sobre el segundo menú desplegable (que creamos en el paso anterior).
- Ahora navega hasta la última pestaña Aprovisionamiento, introduzca la dominioy haz clic en Guardar .
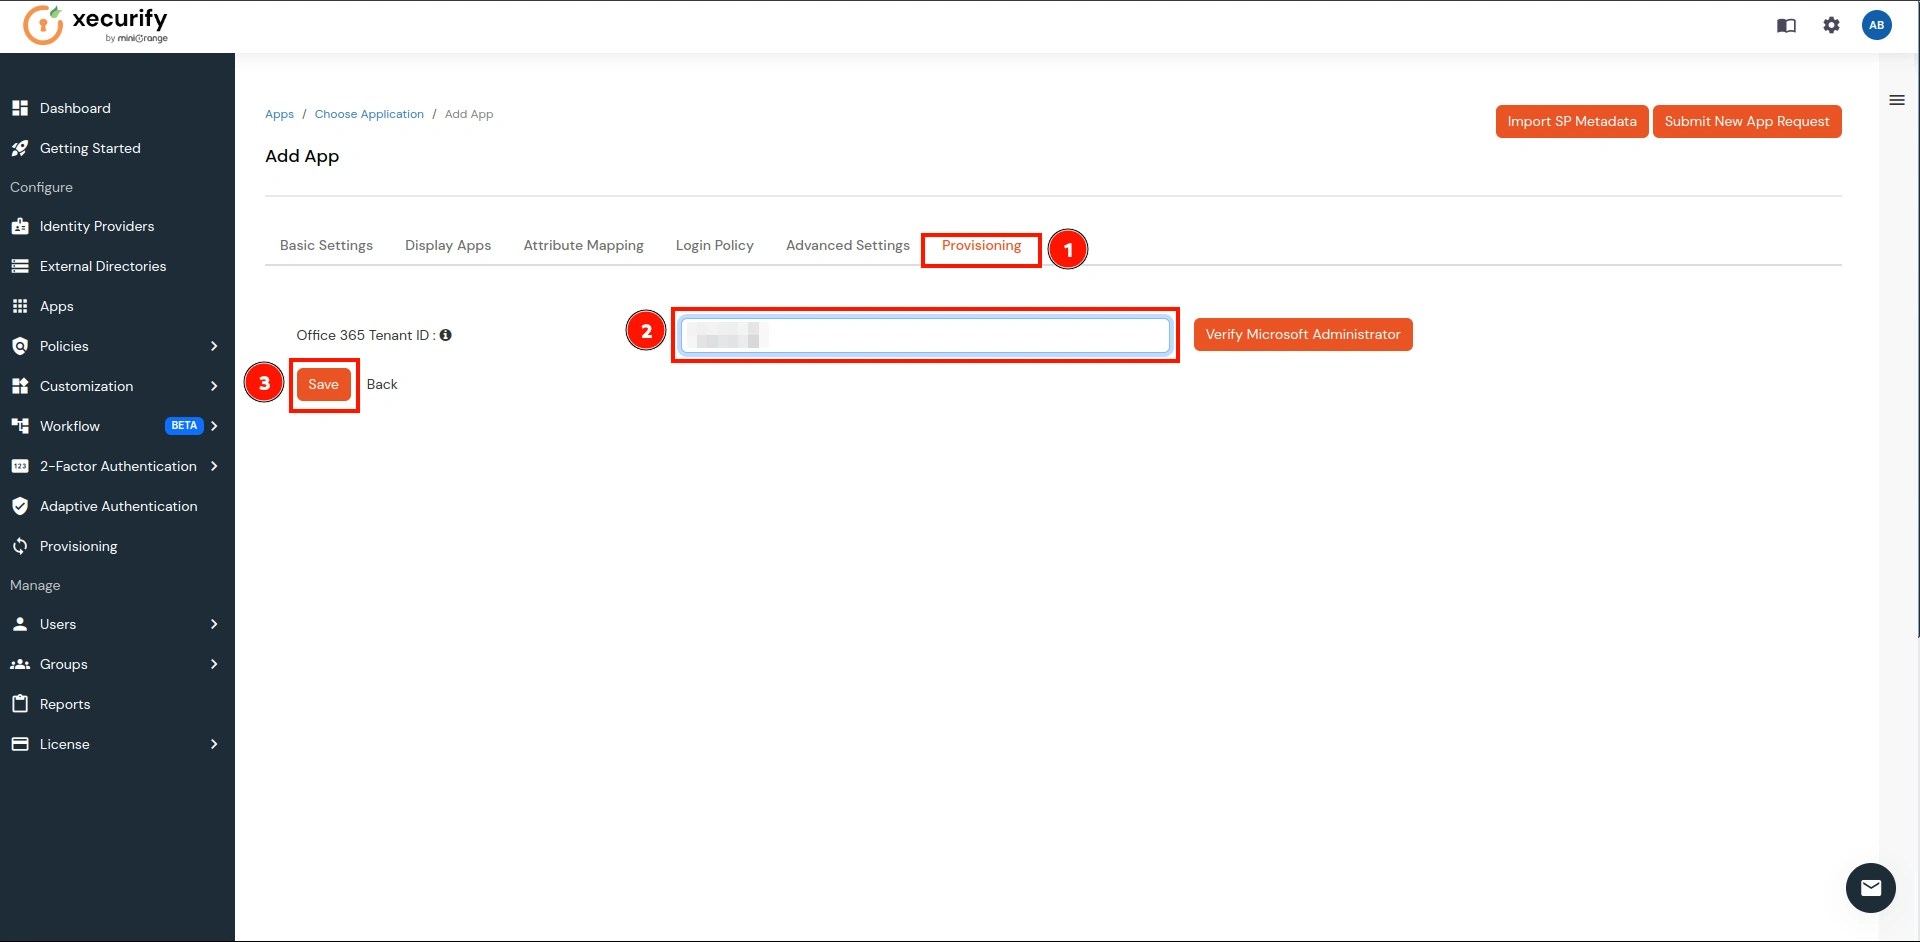
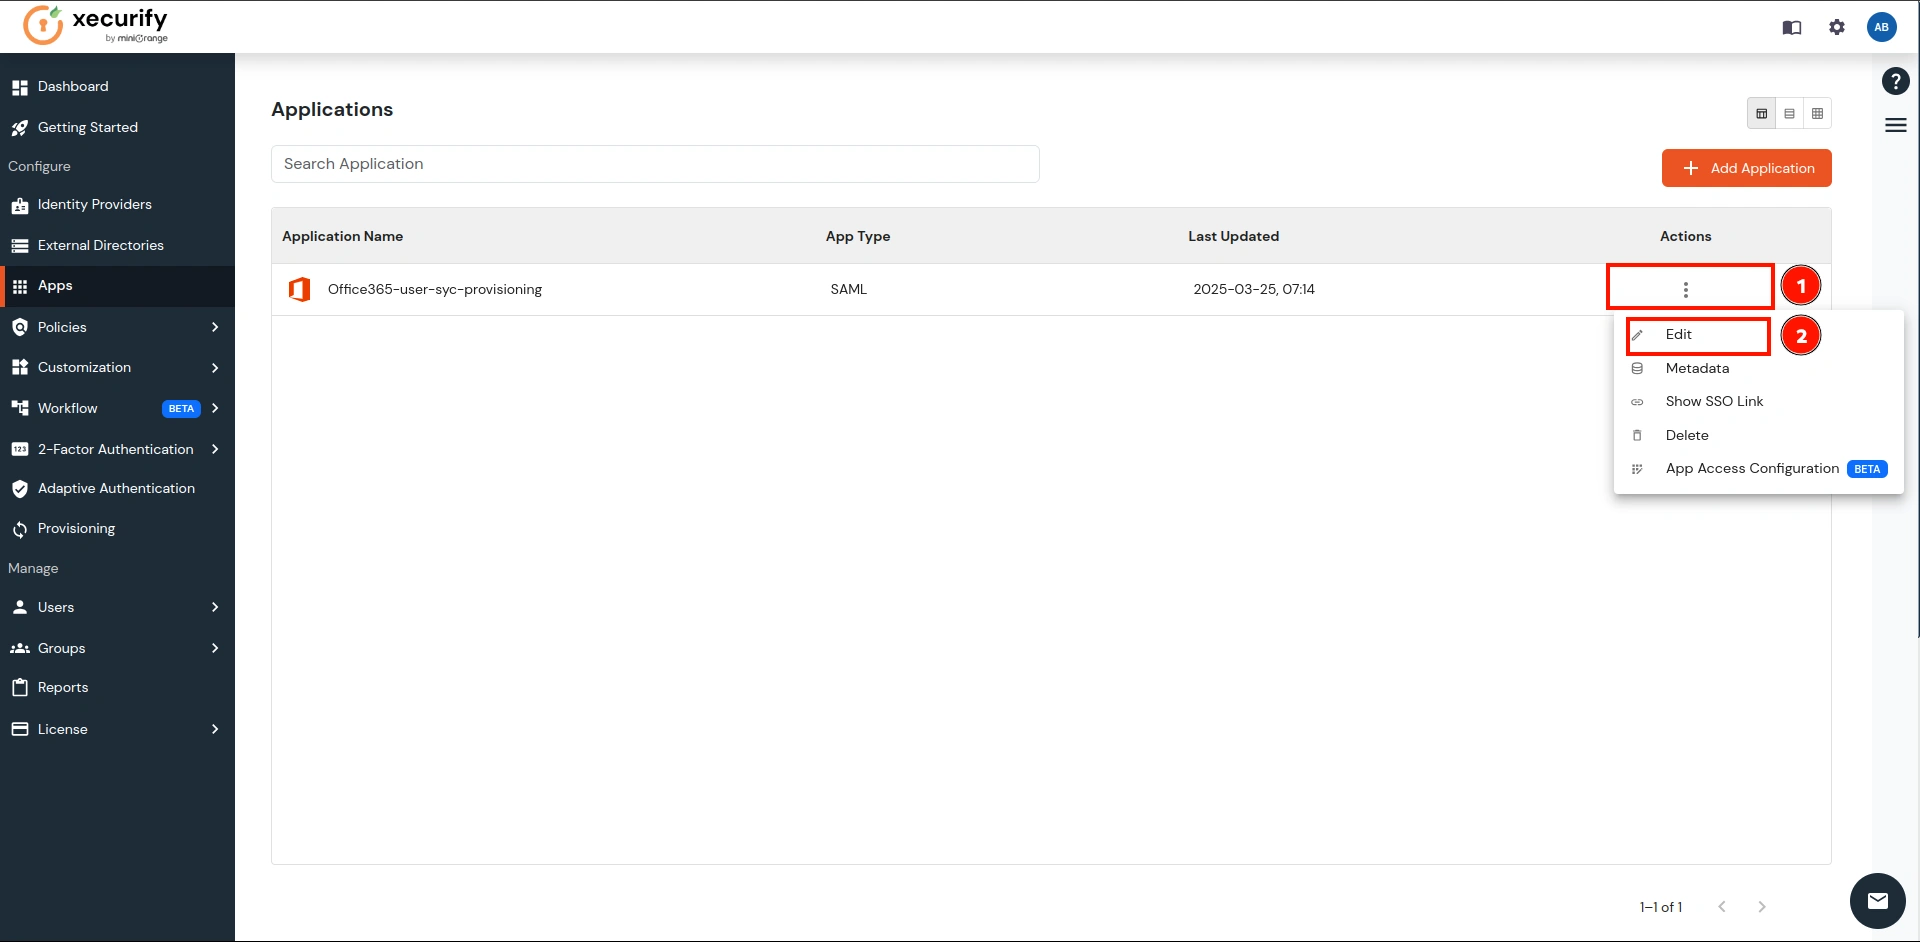
- Navegue hasta la aplicación recién creada y en el menú Acciones columna, haga clic en el Editar Como se muestra a continuación.
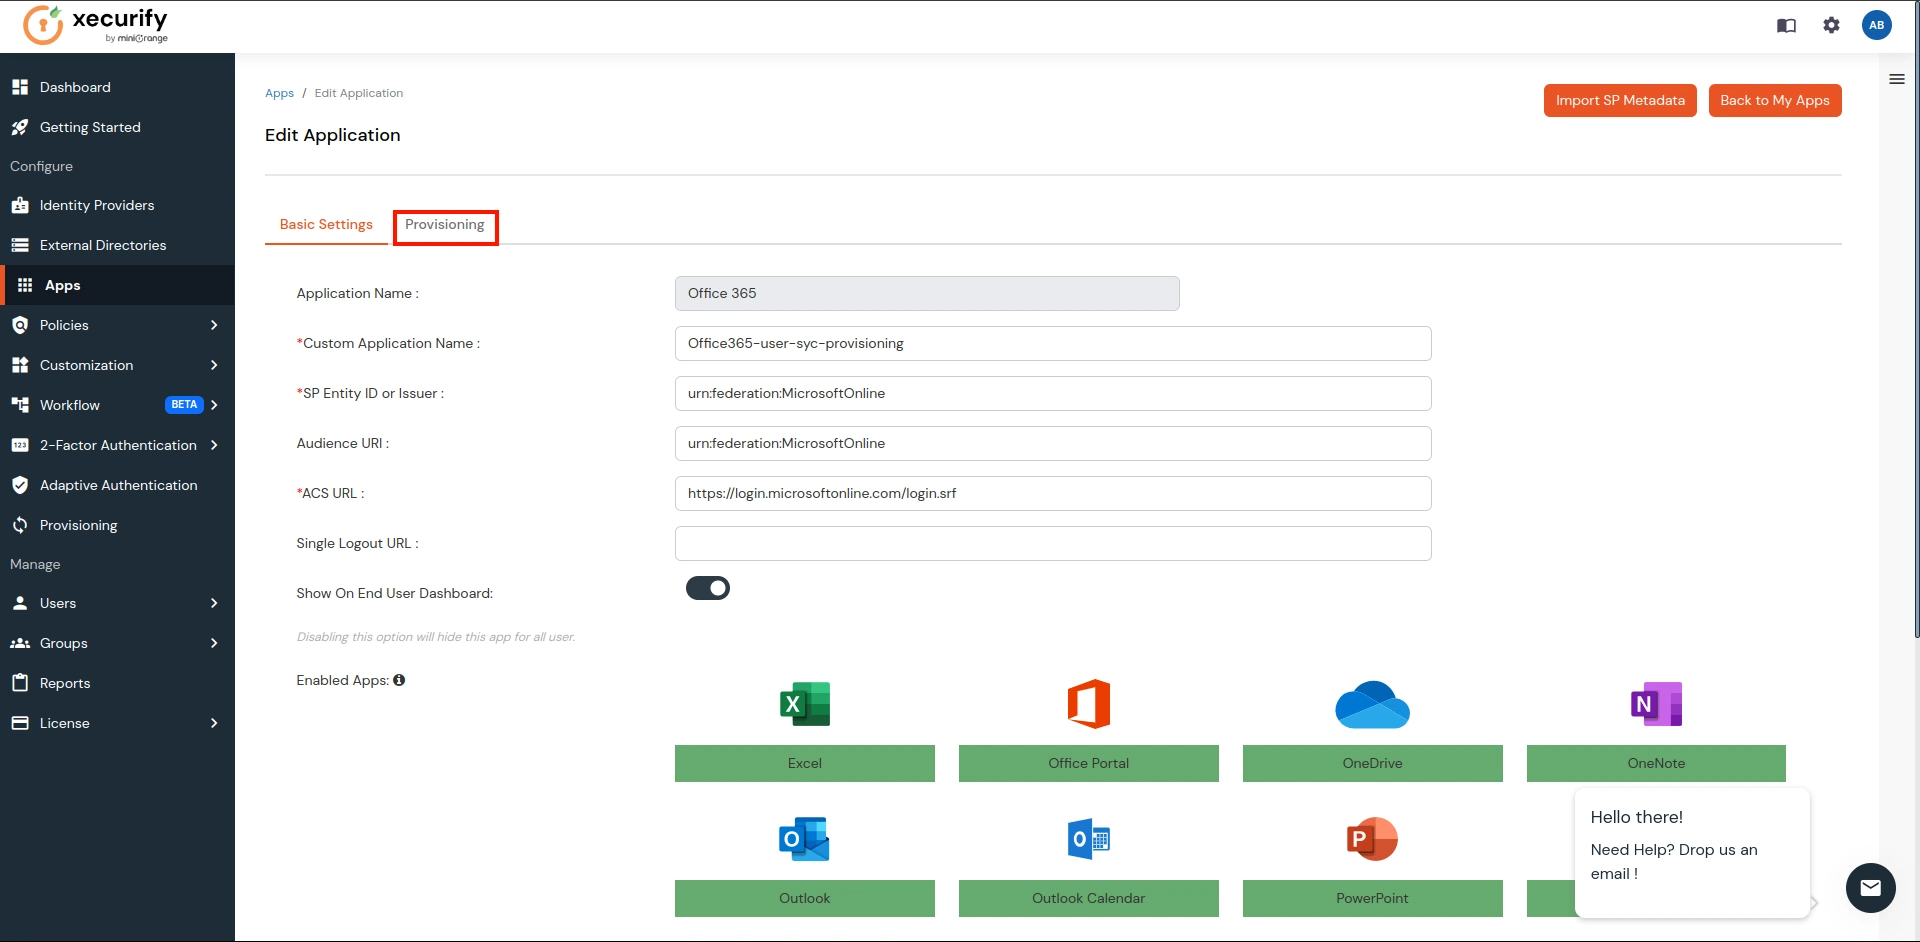
- Se abrirá el Editar Vista de la aplicación. Allí, ve a Aprovisionamiento.
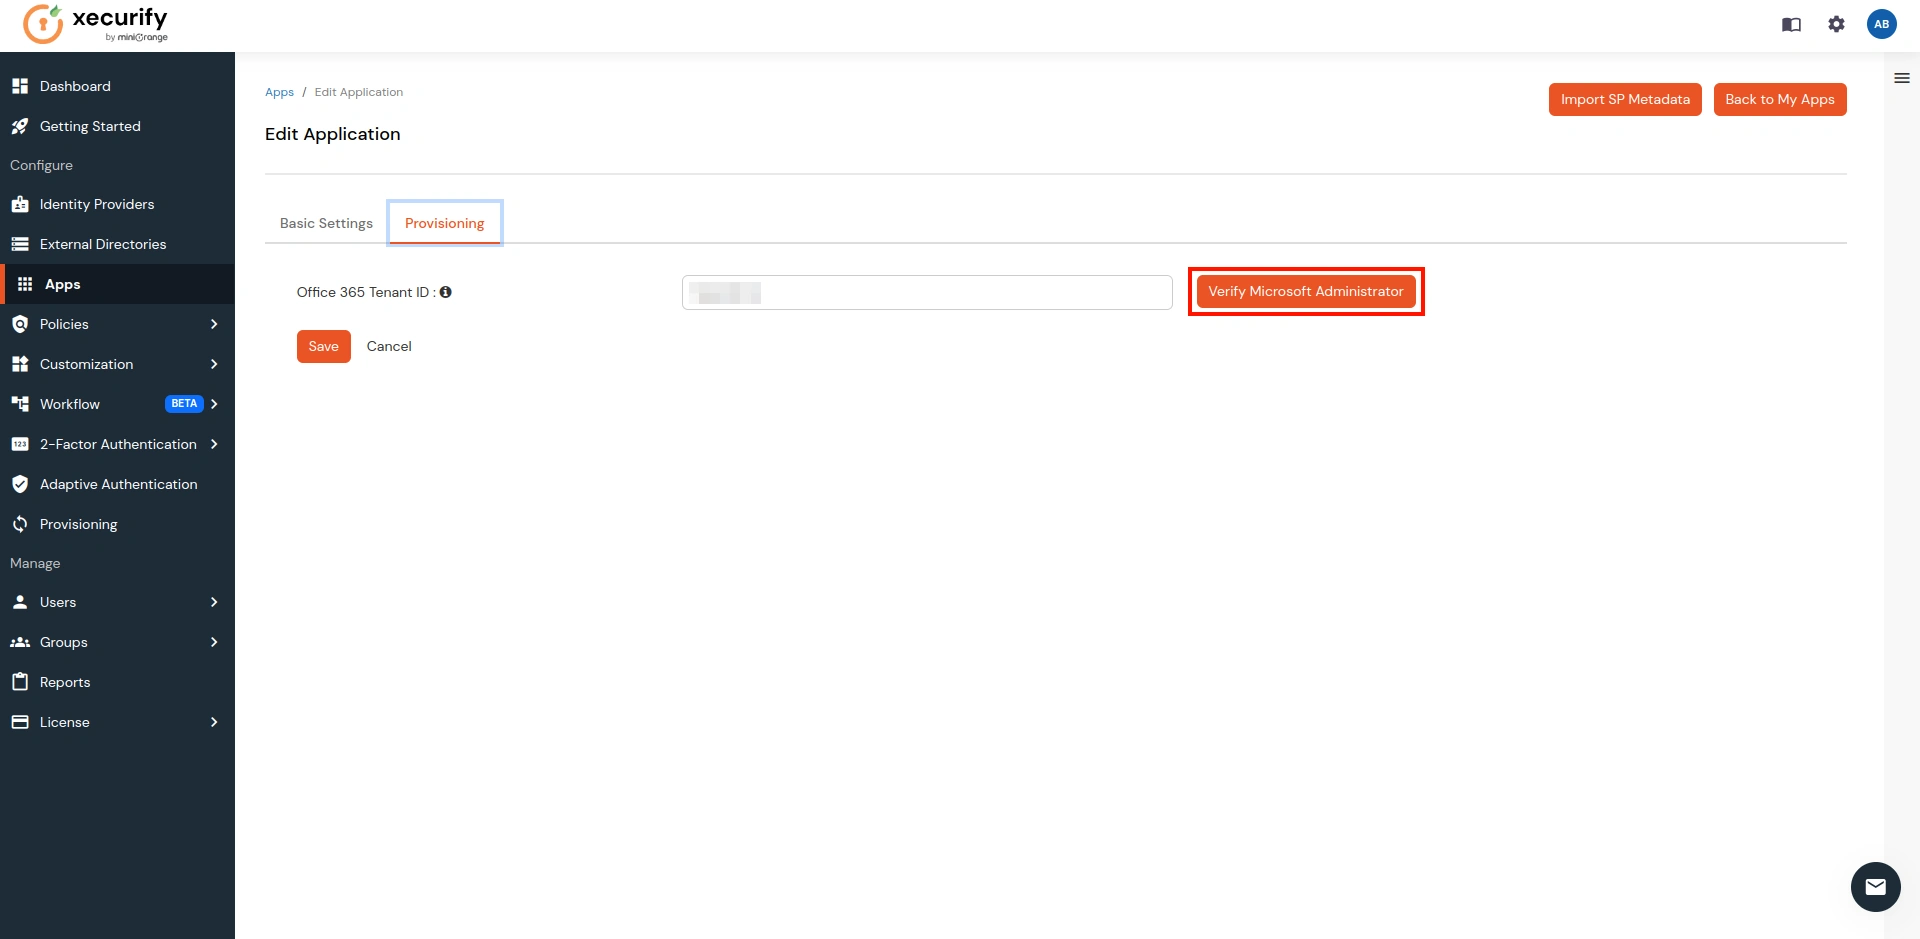
- Haga clic en el elemento Verificar el administrador de Microsoft .
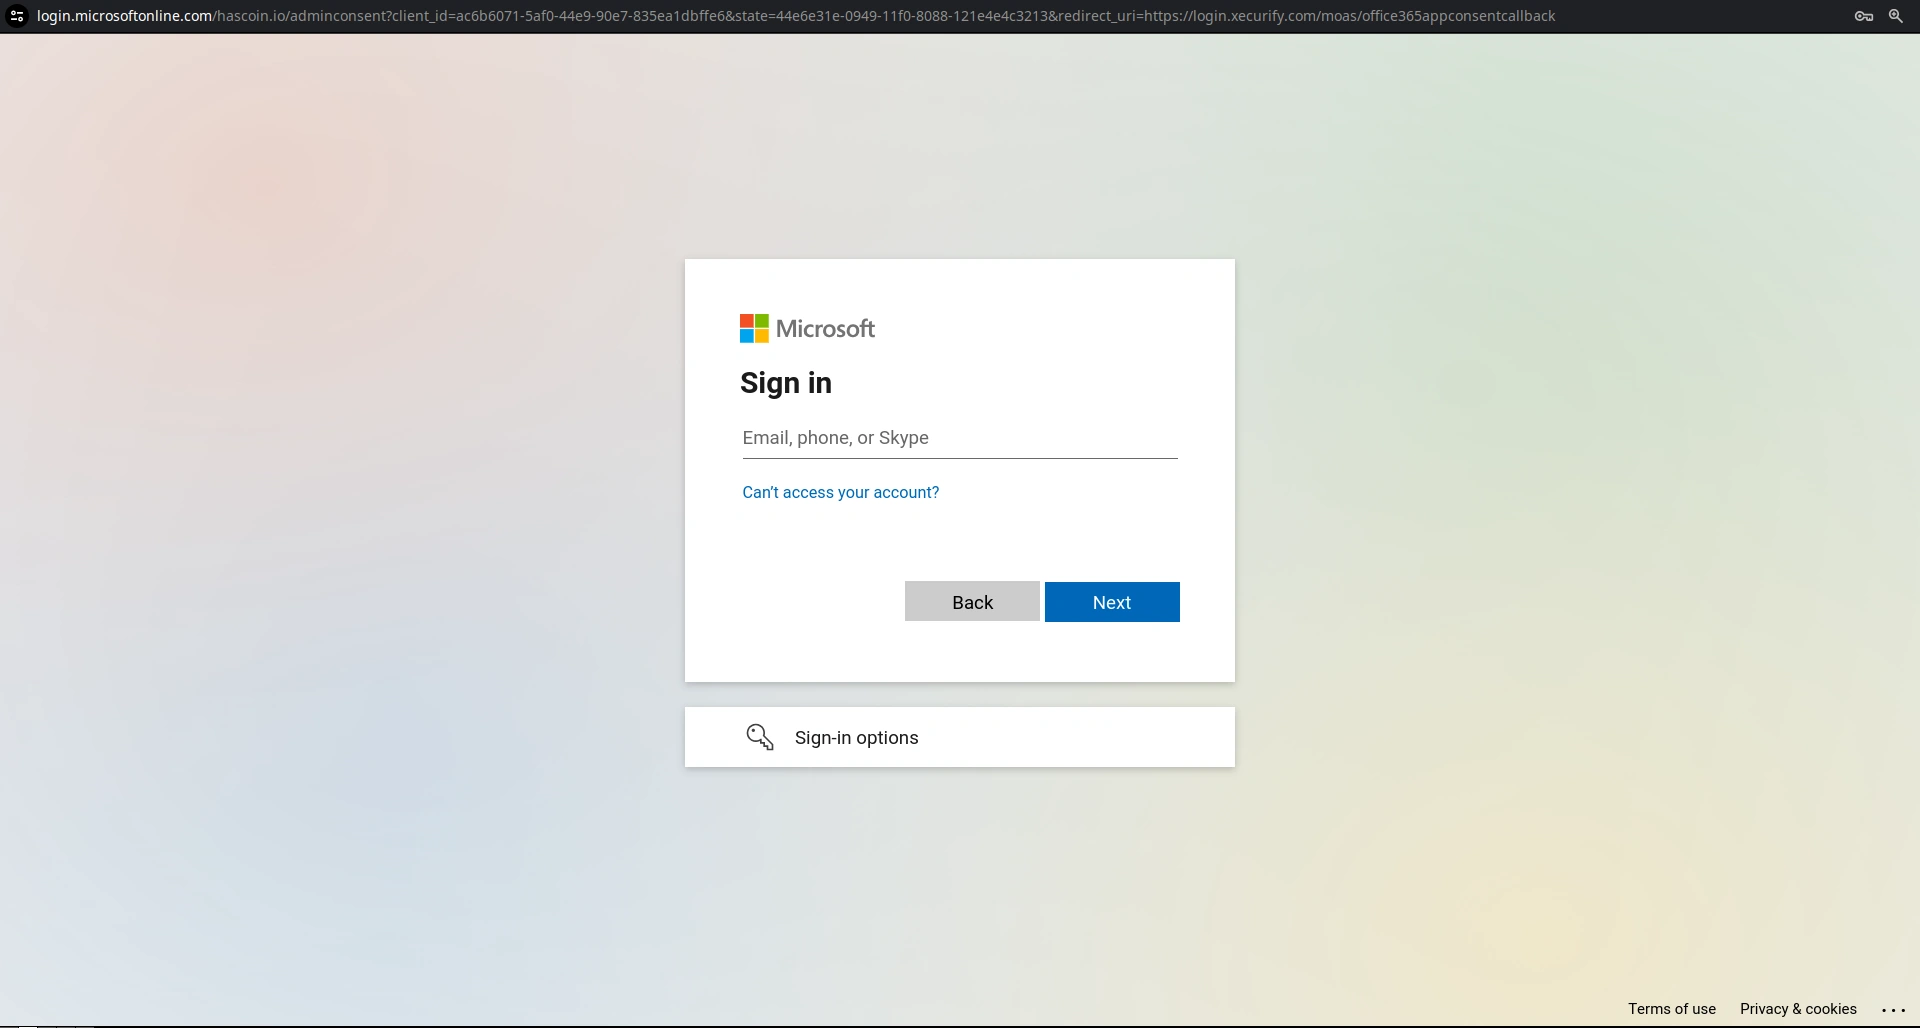
- Te llevará a la página de inicio de sesión de MicrosoftInicia sesión con tu Credenciales de administrador para su cuenta de Microsoft.
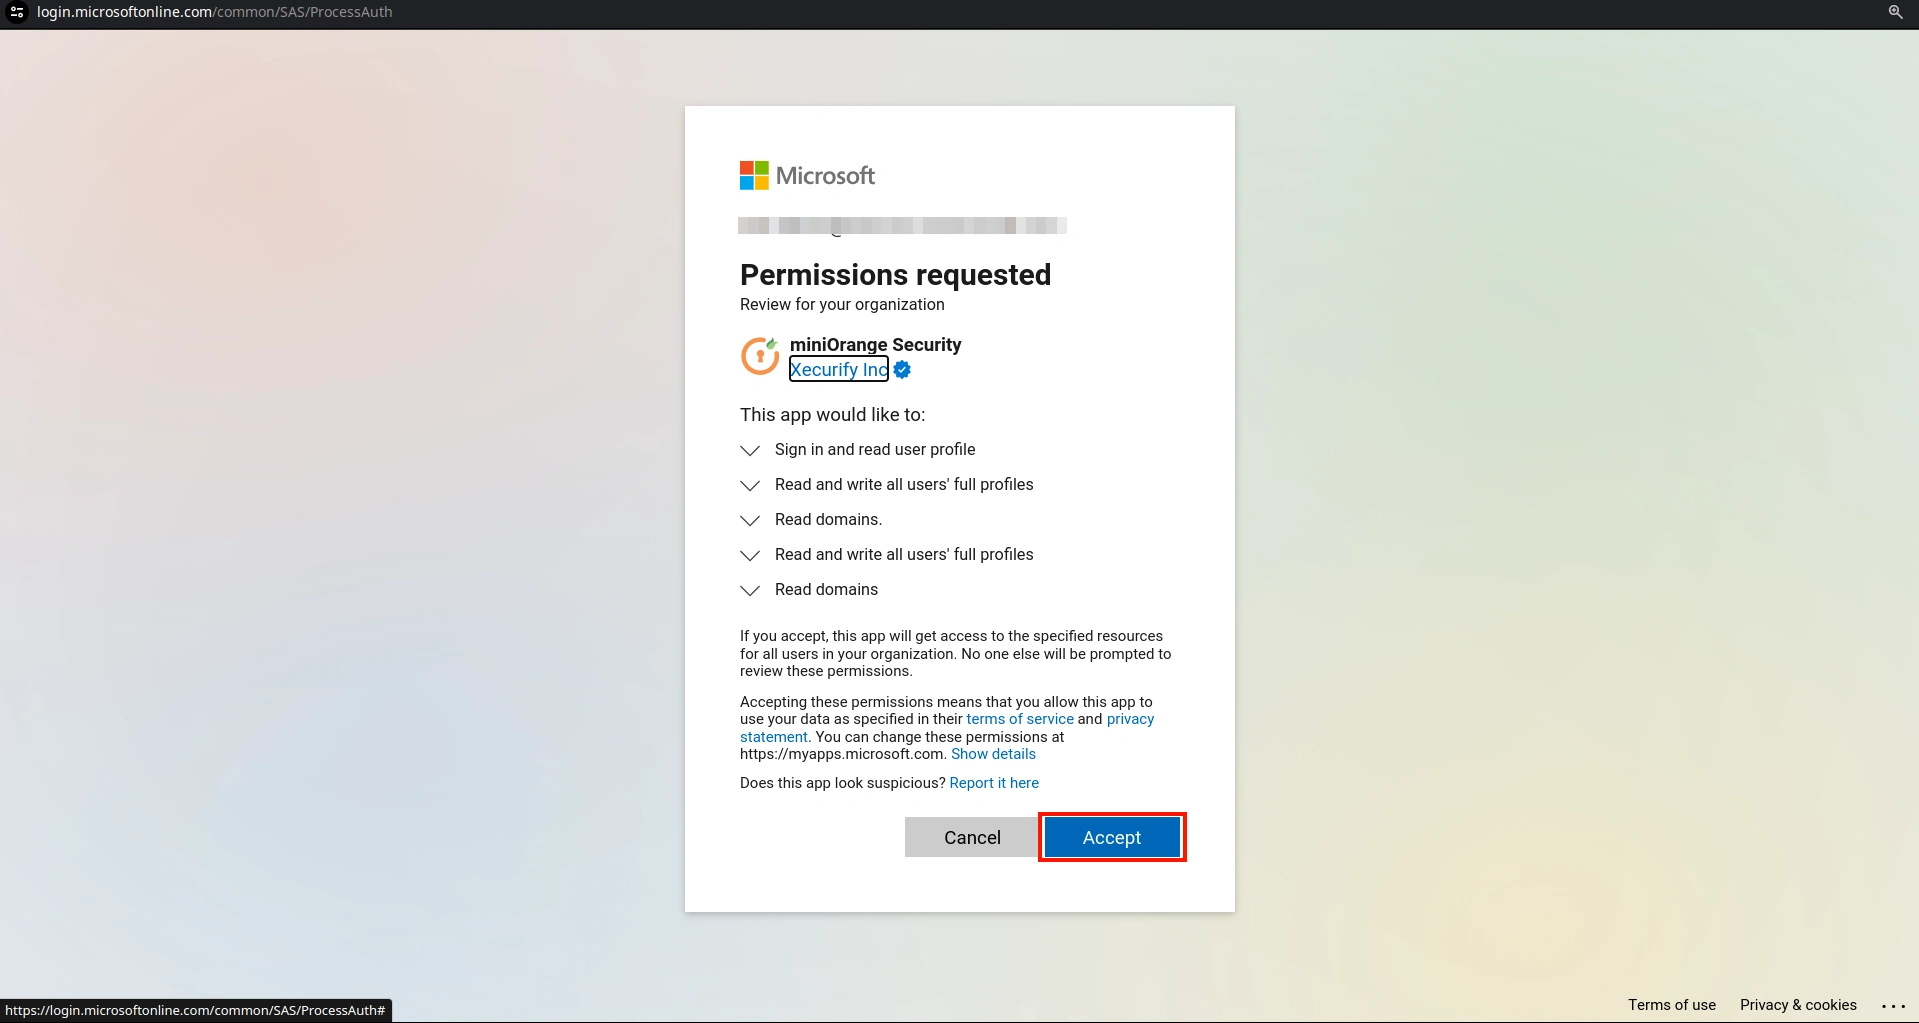
- Una vez que haya iniciado sesión con el usuario administrador, se le mostrará la página a continuación. Haga clic en el Aceptar .
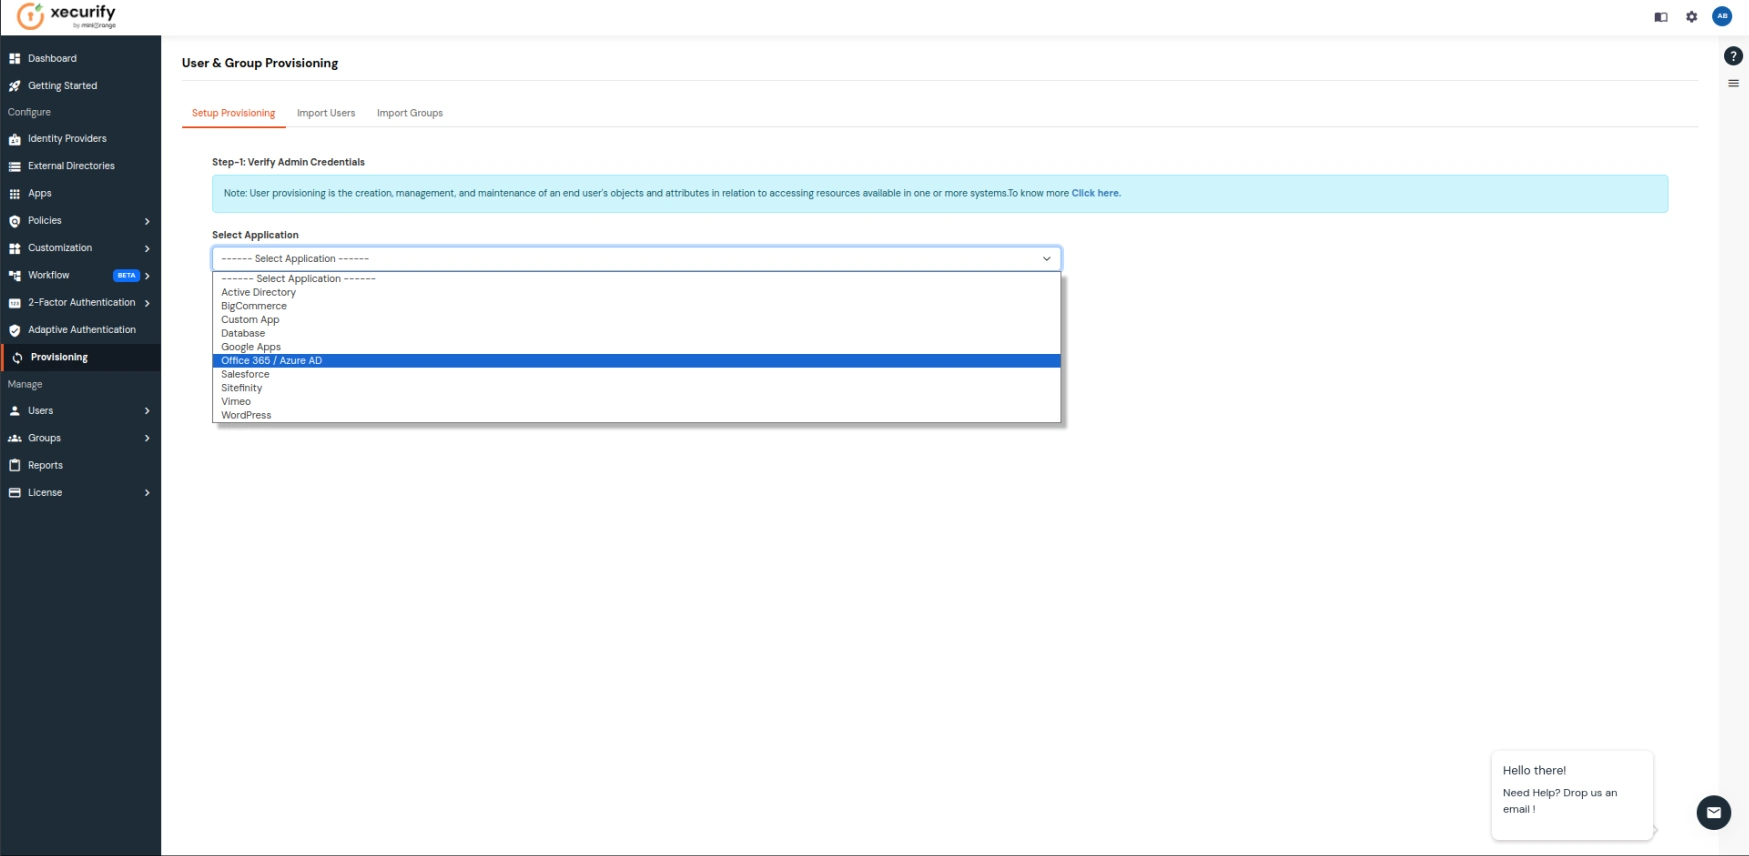
- Ahora ve a Aprovisionamiento en la barra lateral y en el Seleccionar aplicación menú desplegable, elija Office 365/Azure AD.
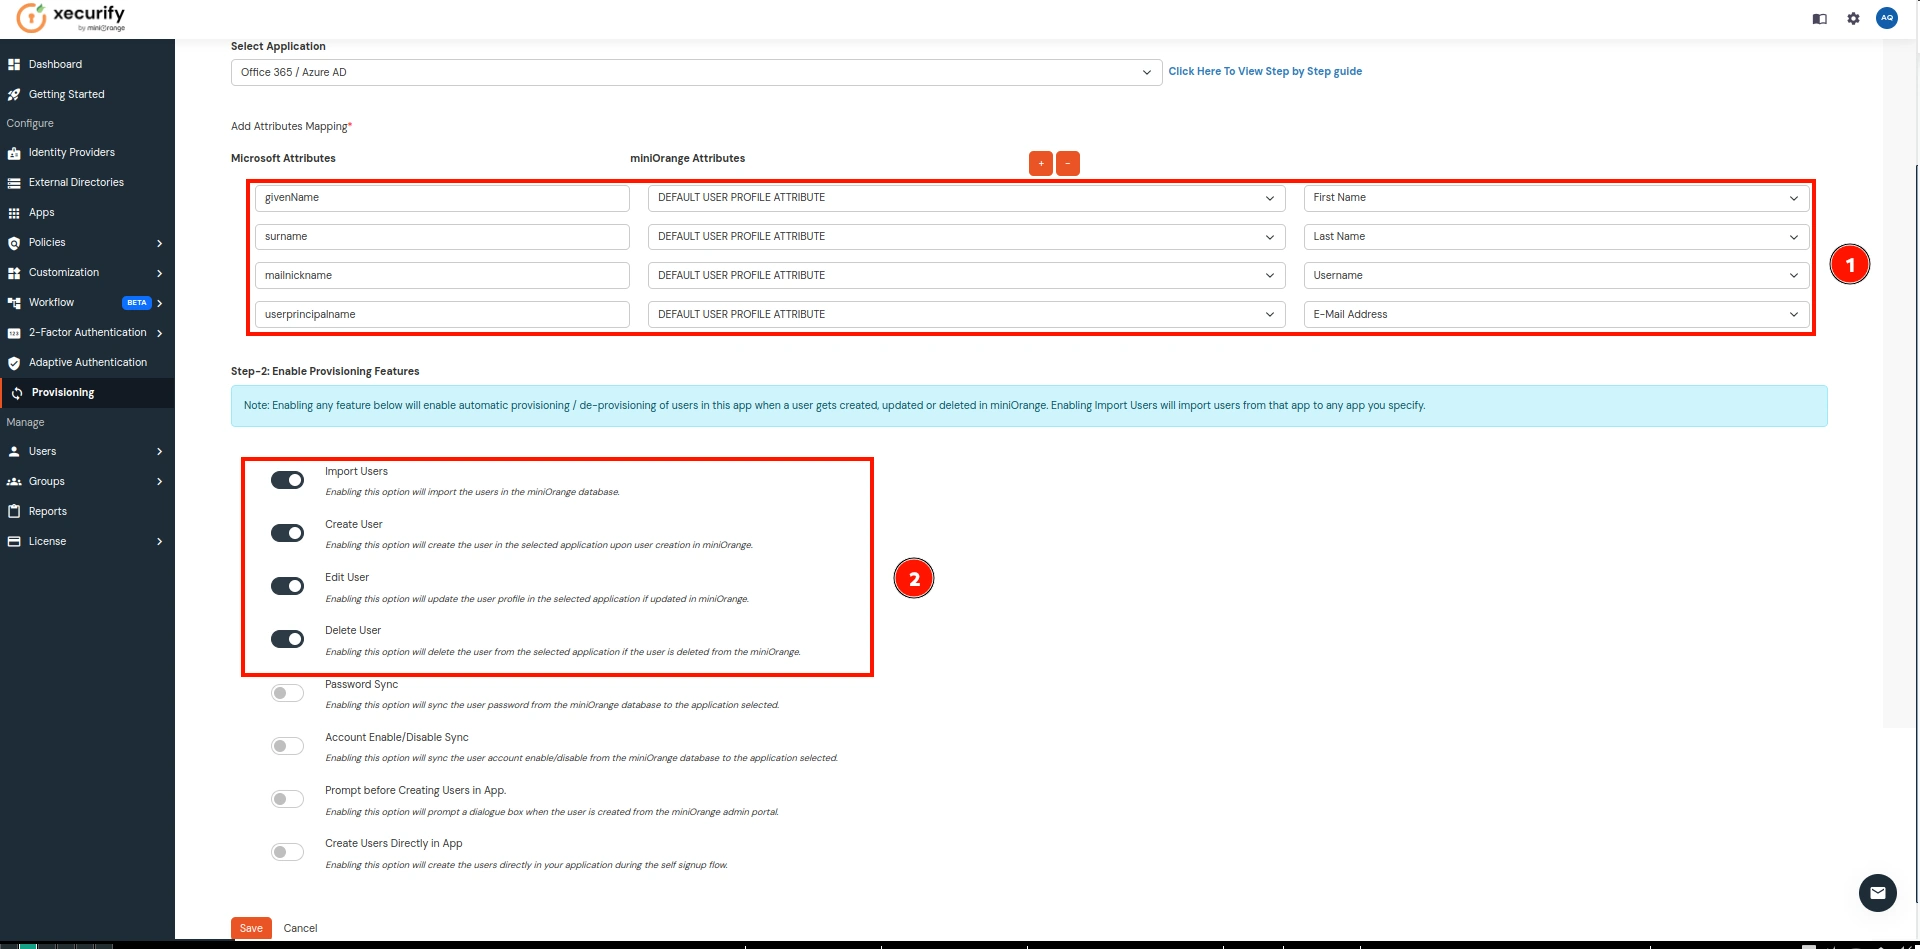
- Mantenga el Atributo Sección con los valores que se muestran en la imagen de abajo, habilite los requeridos Funciones de aprovisionamiento, Y haga clic en Guardar una vez que hayas terminado.
| Atributos de Microsoft |
Atributos de miniOrange |
|---|
| nombre de pila |
Nombre |
| apellido |
Apellido
|
| apodo de correo |
Nombre de usuario
|
| nombreprincipaldeusuario |
Dirección de Correo Electrónico
|
- Ahora ve al Aplicaciones en la barra lateral y haga clic en Agregar aplicación.
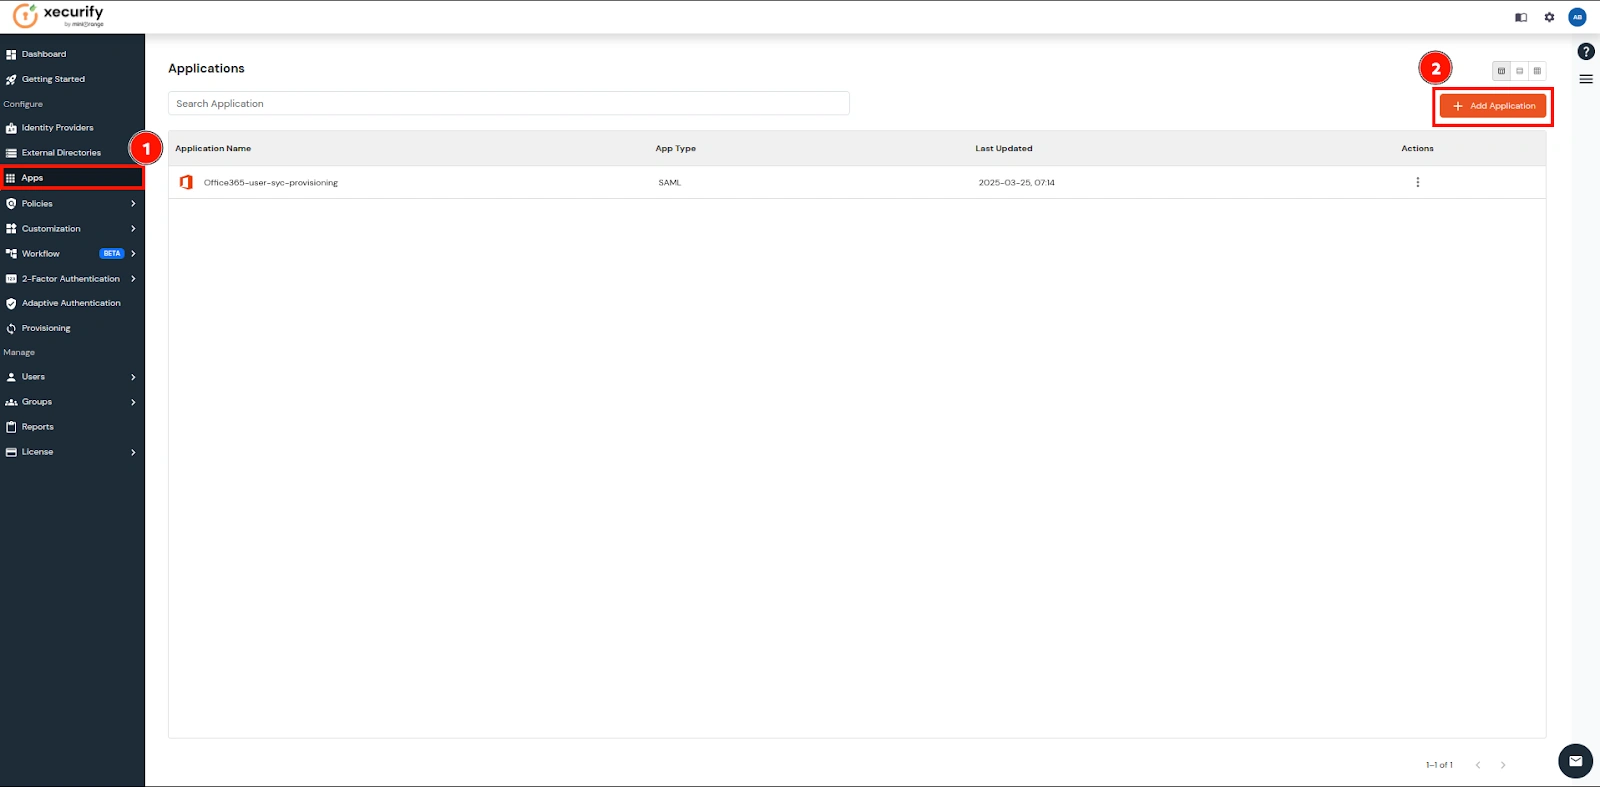
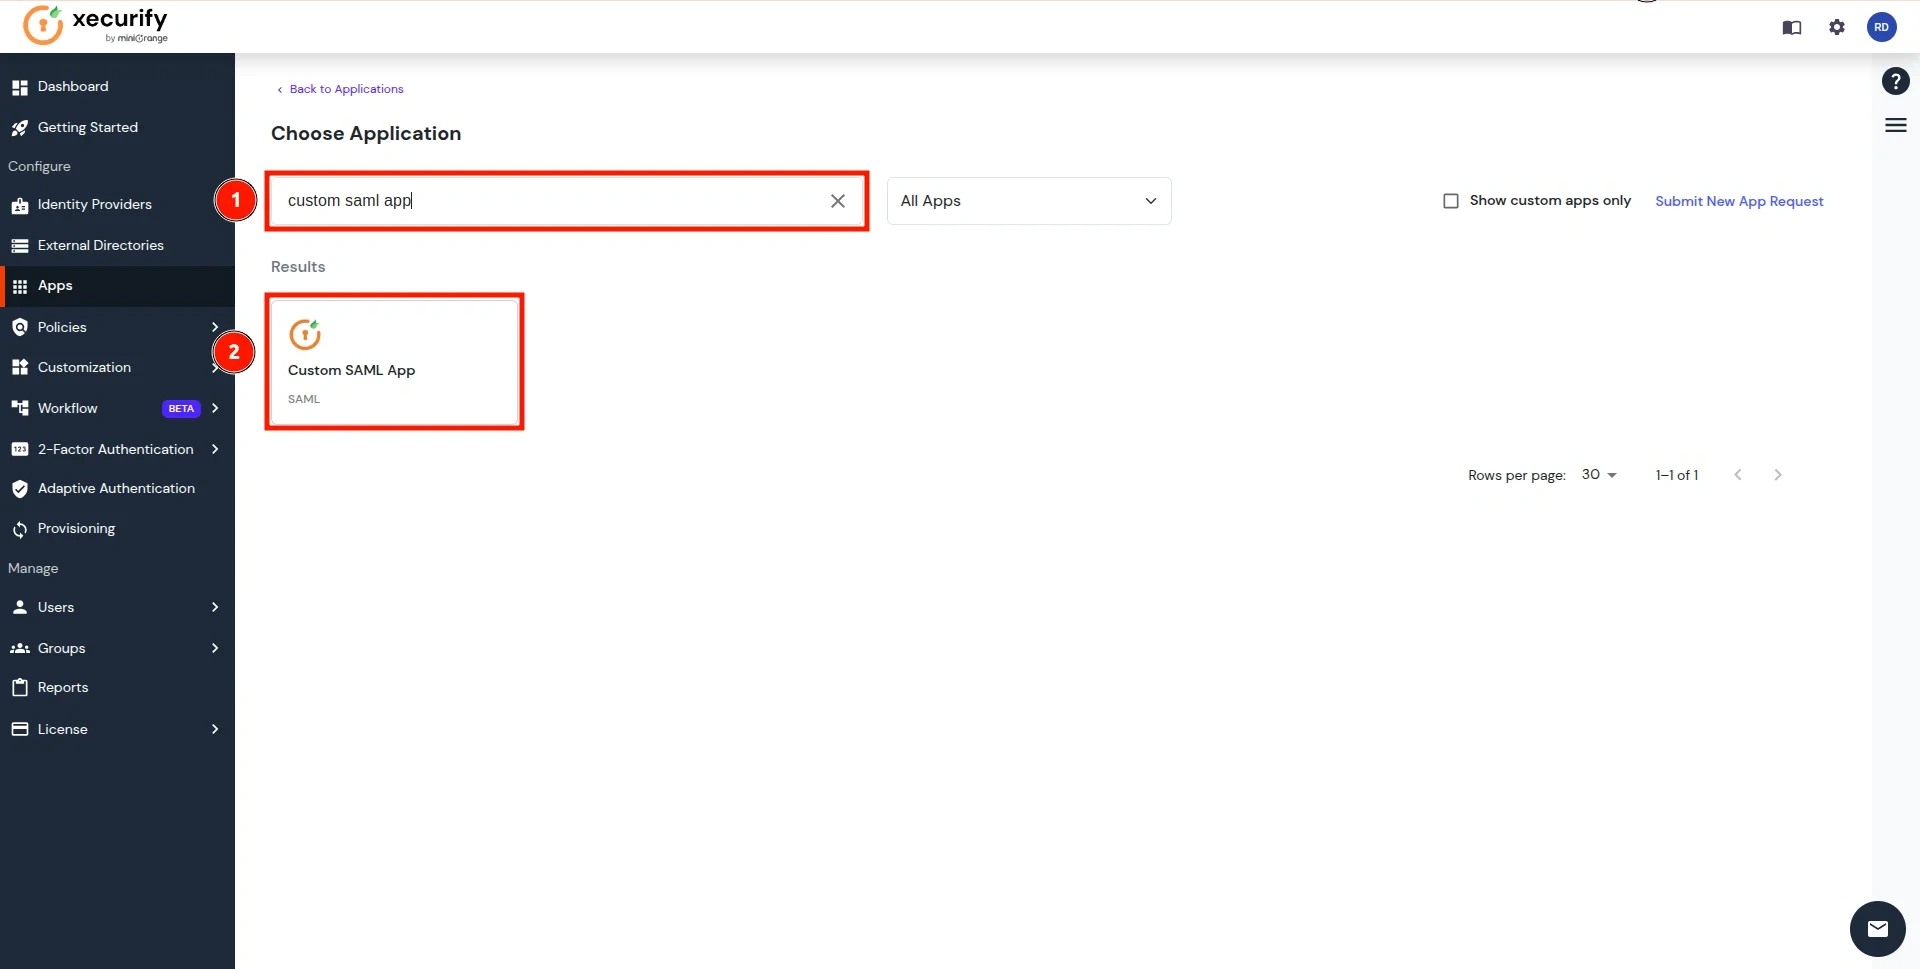
- Busque Aplicación SAML personalizada y haz clic en él.
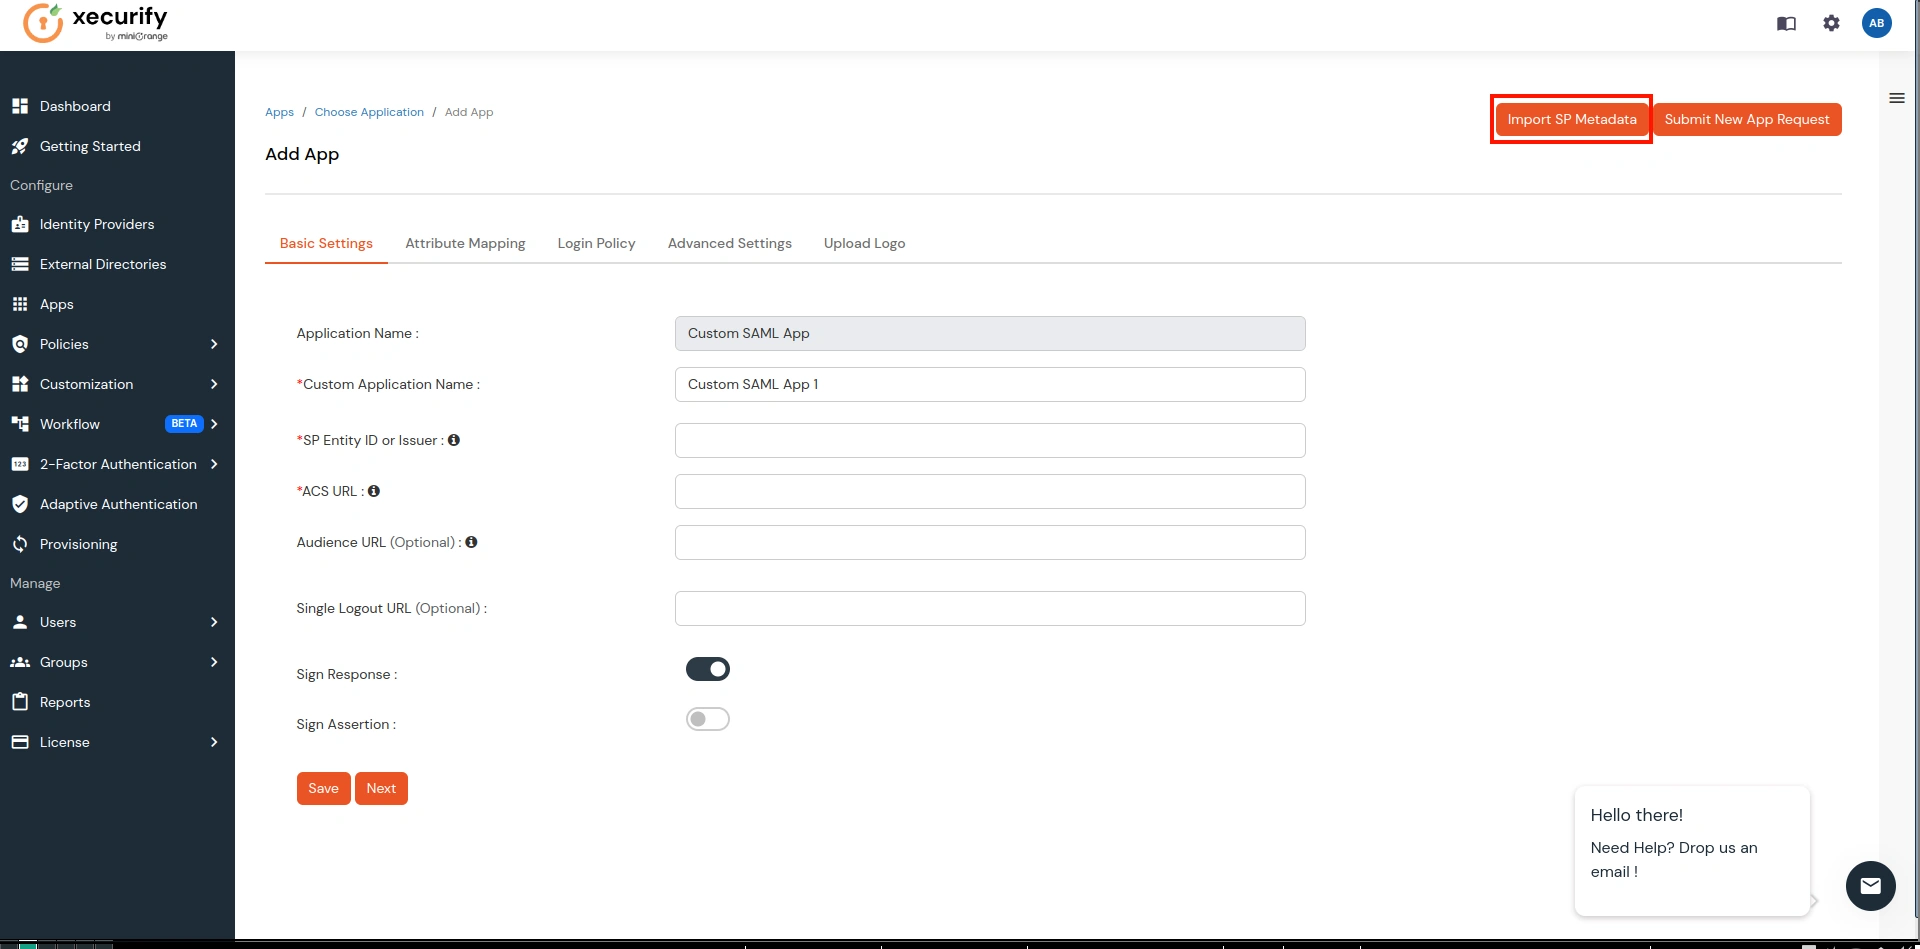
- Haga clic en el elemento Importar metadatos de SP Como se muestra a continuación.
- Proporcionar una nombre para su Autenticación de Office-365 aplicación, seleccione la Archivo Opción, subir el archivo descargado en paso 1, Y haga clic en Importar.
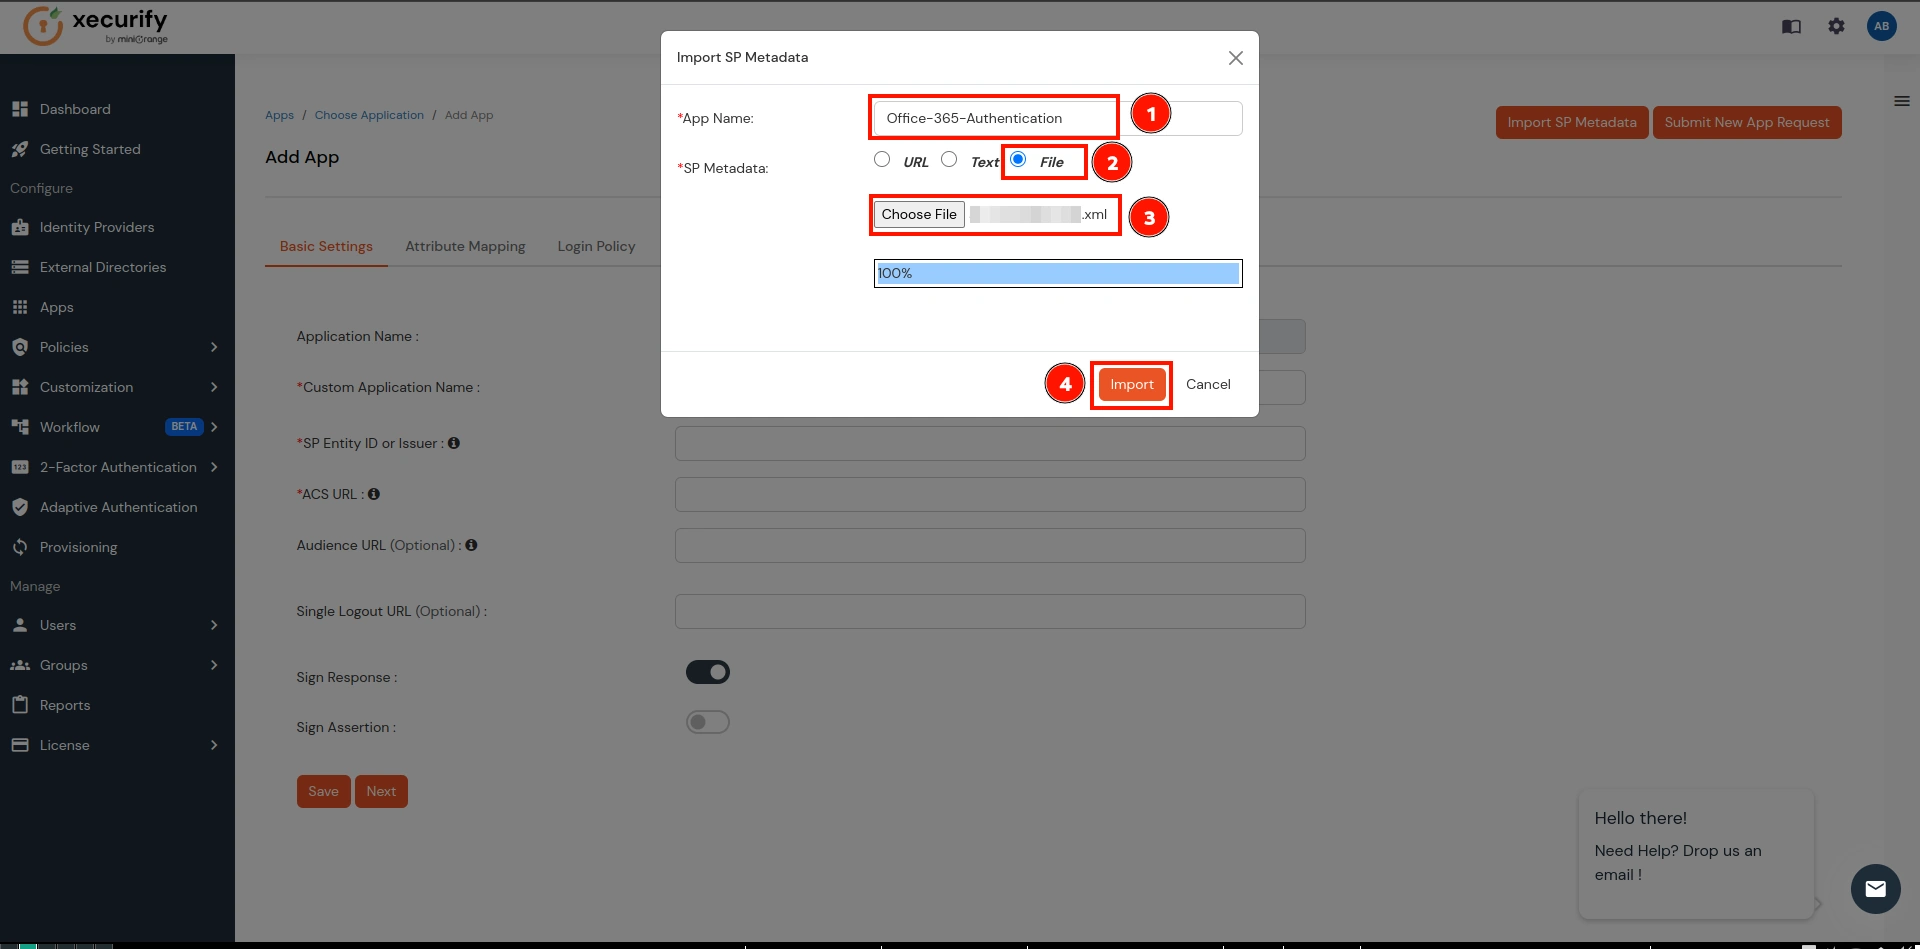
- Este paso importará los metadatos para Autenticación SAML. Ahora ve al Asignación de atributos .
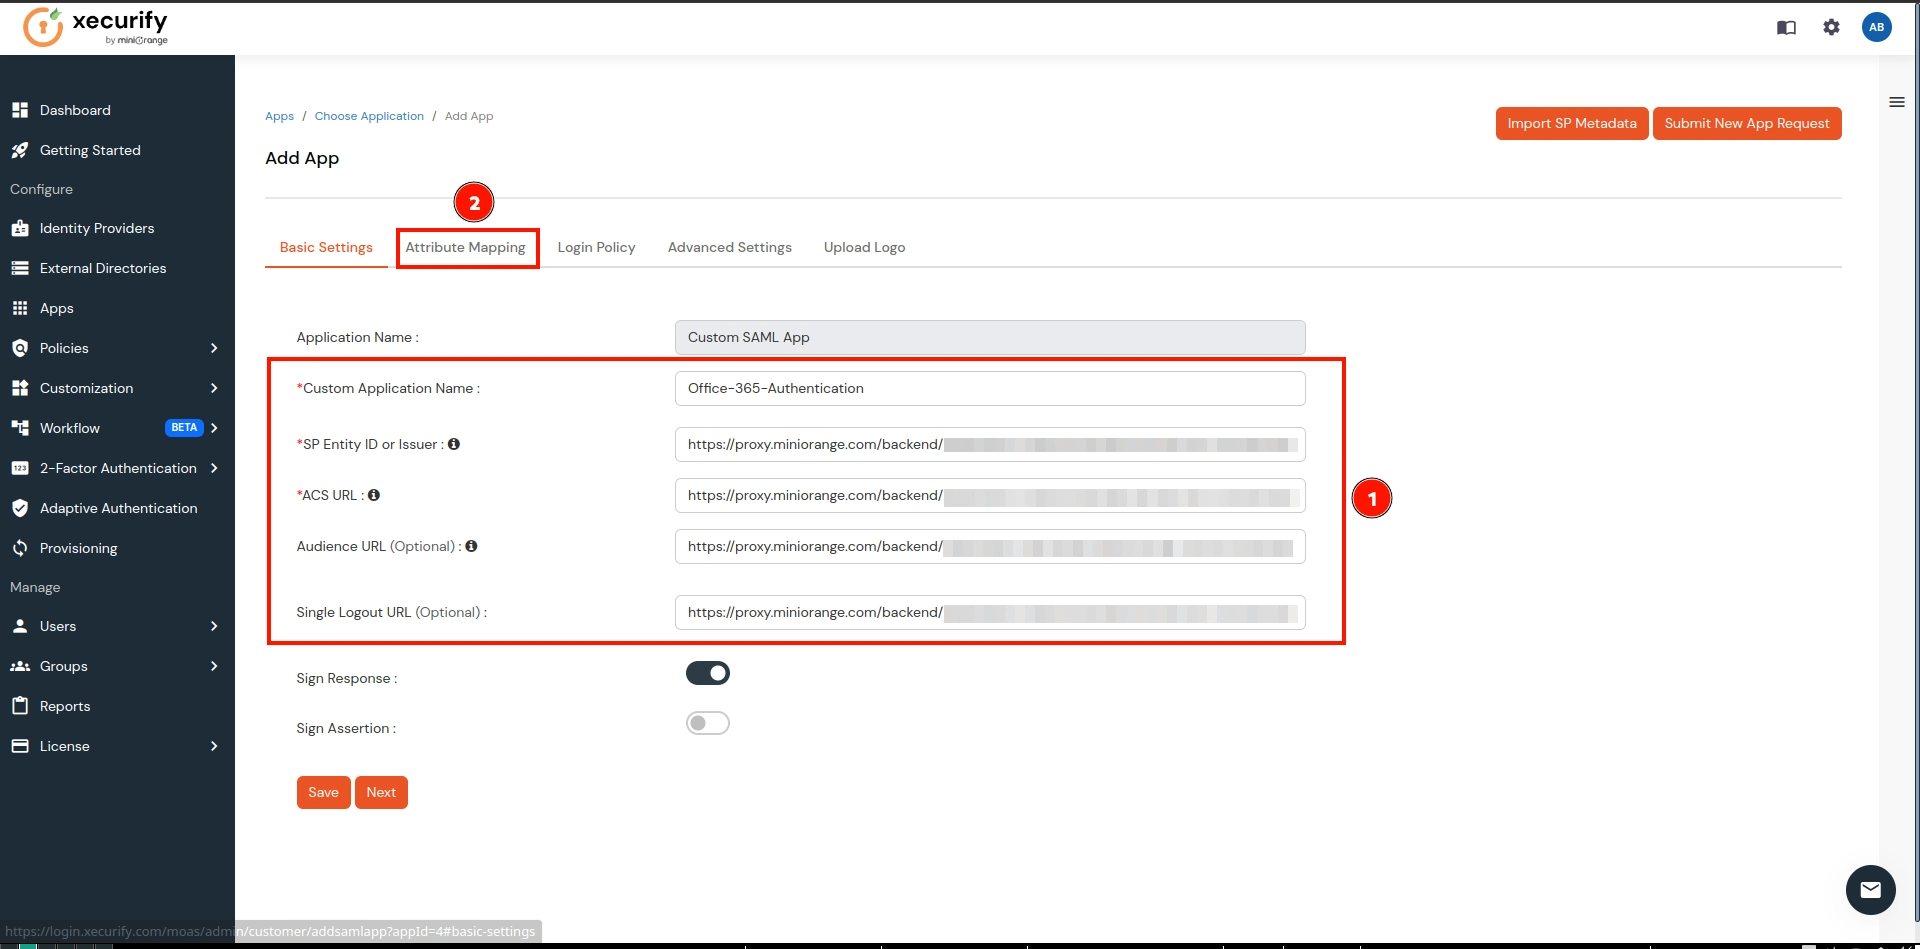
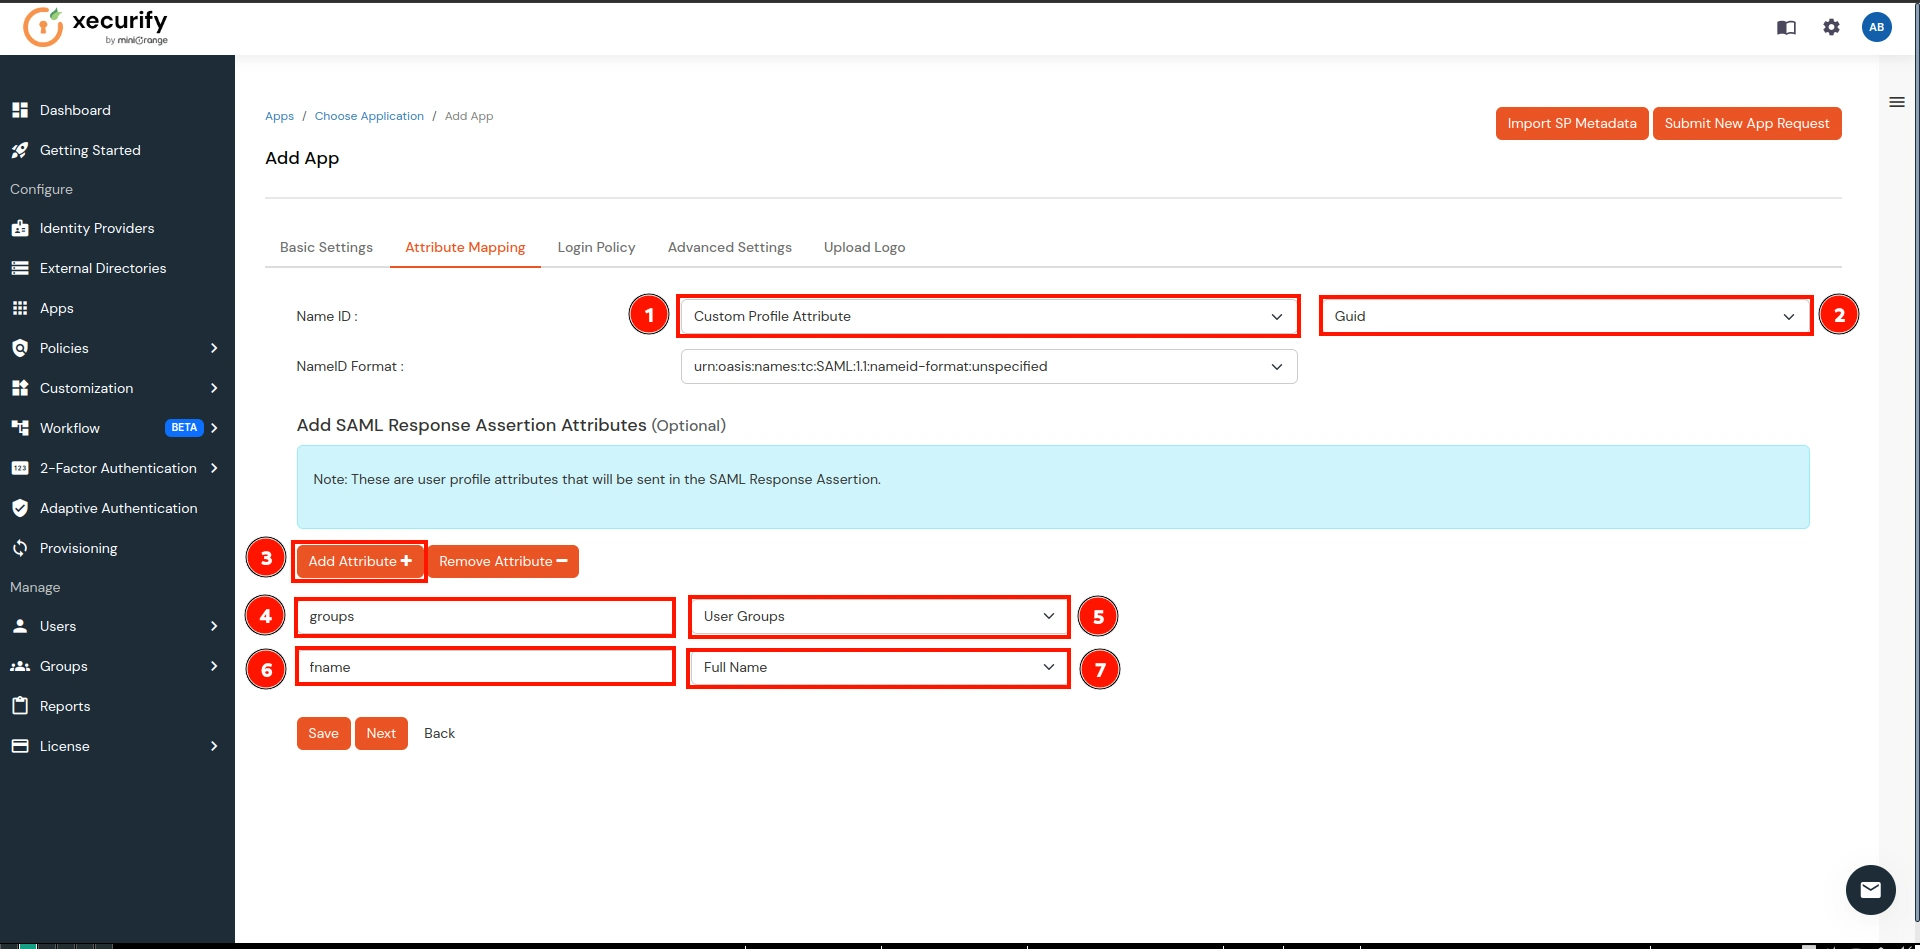
- En la sección Asignación de atributos, realice las siguientes configuraciones y haga clic en el botón Guardar .
- ID de nombre → Seleccione el Atributo de perfil personalizado desde el primer menú desplegable y seleccione Guid desde el segundo menú desplegable.
- Haga clic en Añadir atributo botón como se muestra a continuación en el 3er.
- Asignación de atributos de grupo:
- Nombre del Atributo → grupos
- Valor de atributo → Grupos de usuarios (seleccione del menú desplegable)
- Asignación de atributos de nombre:
- Nombre del Atributo → nombre
- Valor de atributo → Nombre completo (seleccione del menú desplegable)
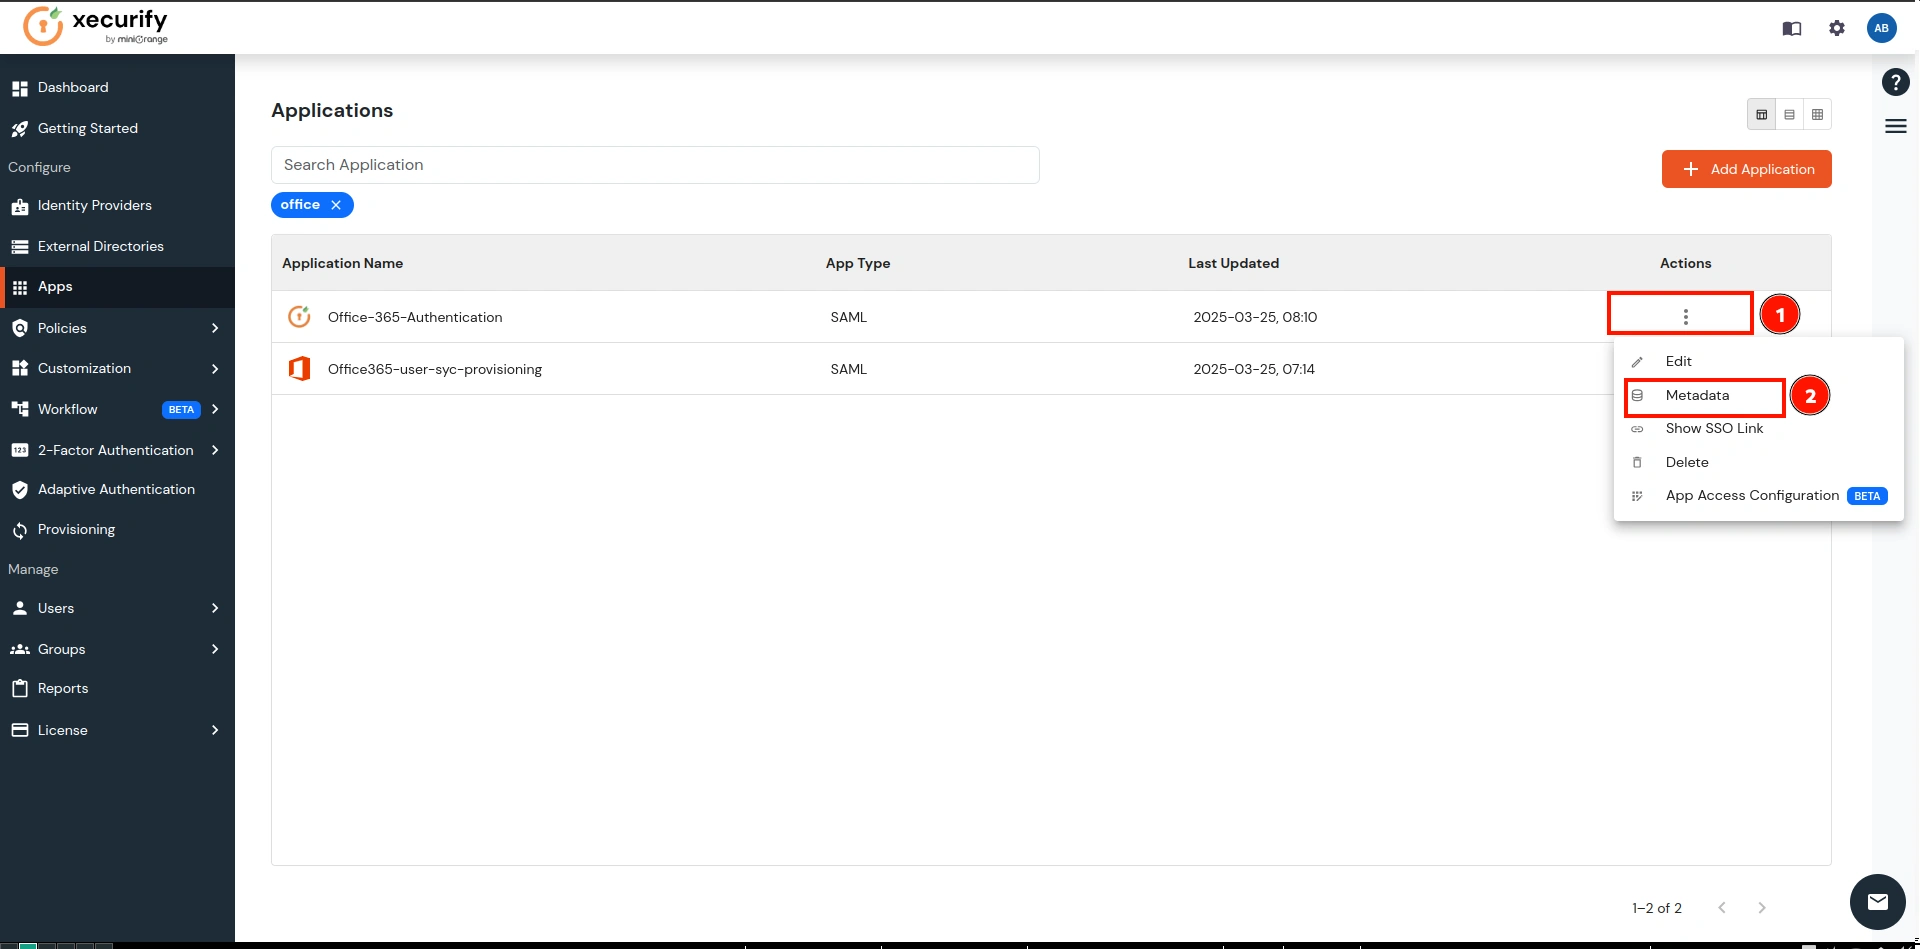
- Navegue hasta la aplicación recién creada, haga clic en el botón tres puntos (Lazy section loading) bajo la sección Acción: columna y seleccione la metadatos .
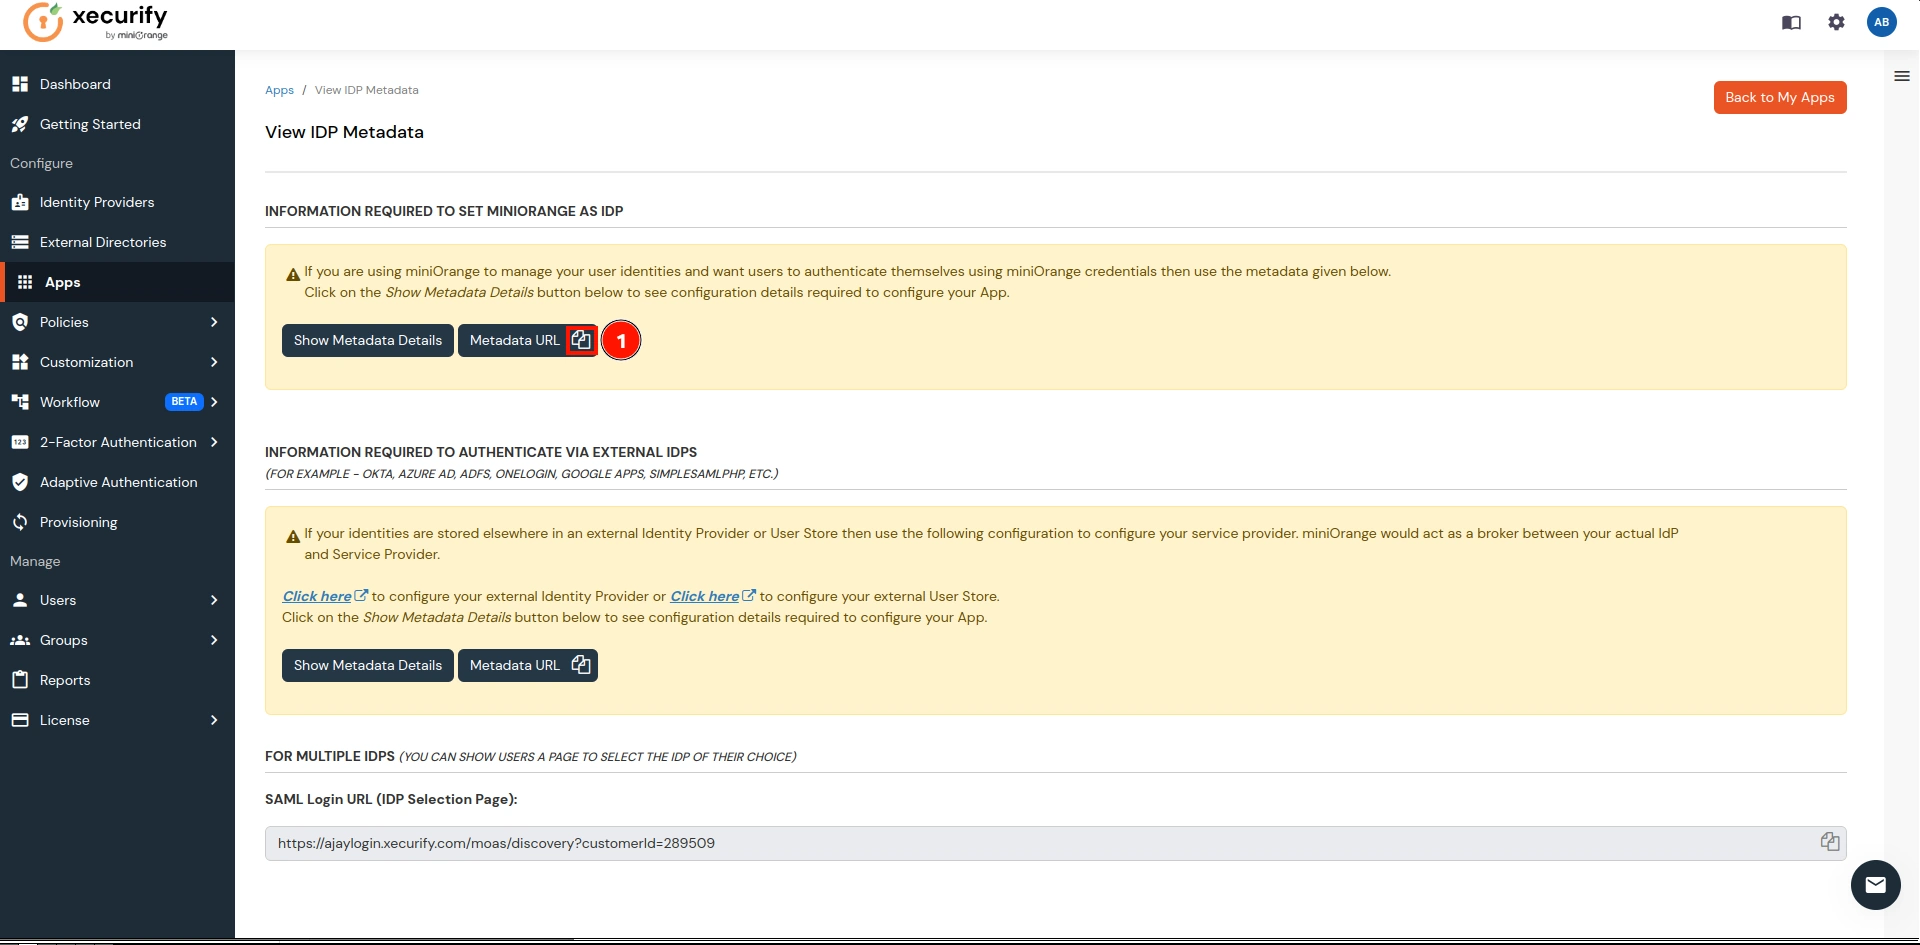
- Copia el URL de metadatos y volver a la Panel de control CASB.
- En la Panel de control CASB, vaya a Fuente de autenticaciones y haga clic en el ícono de Cargar metadatos .
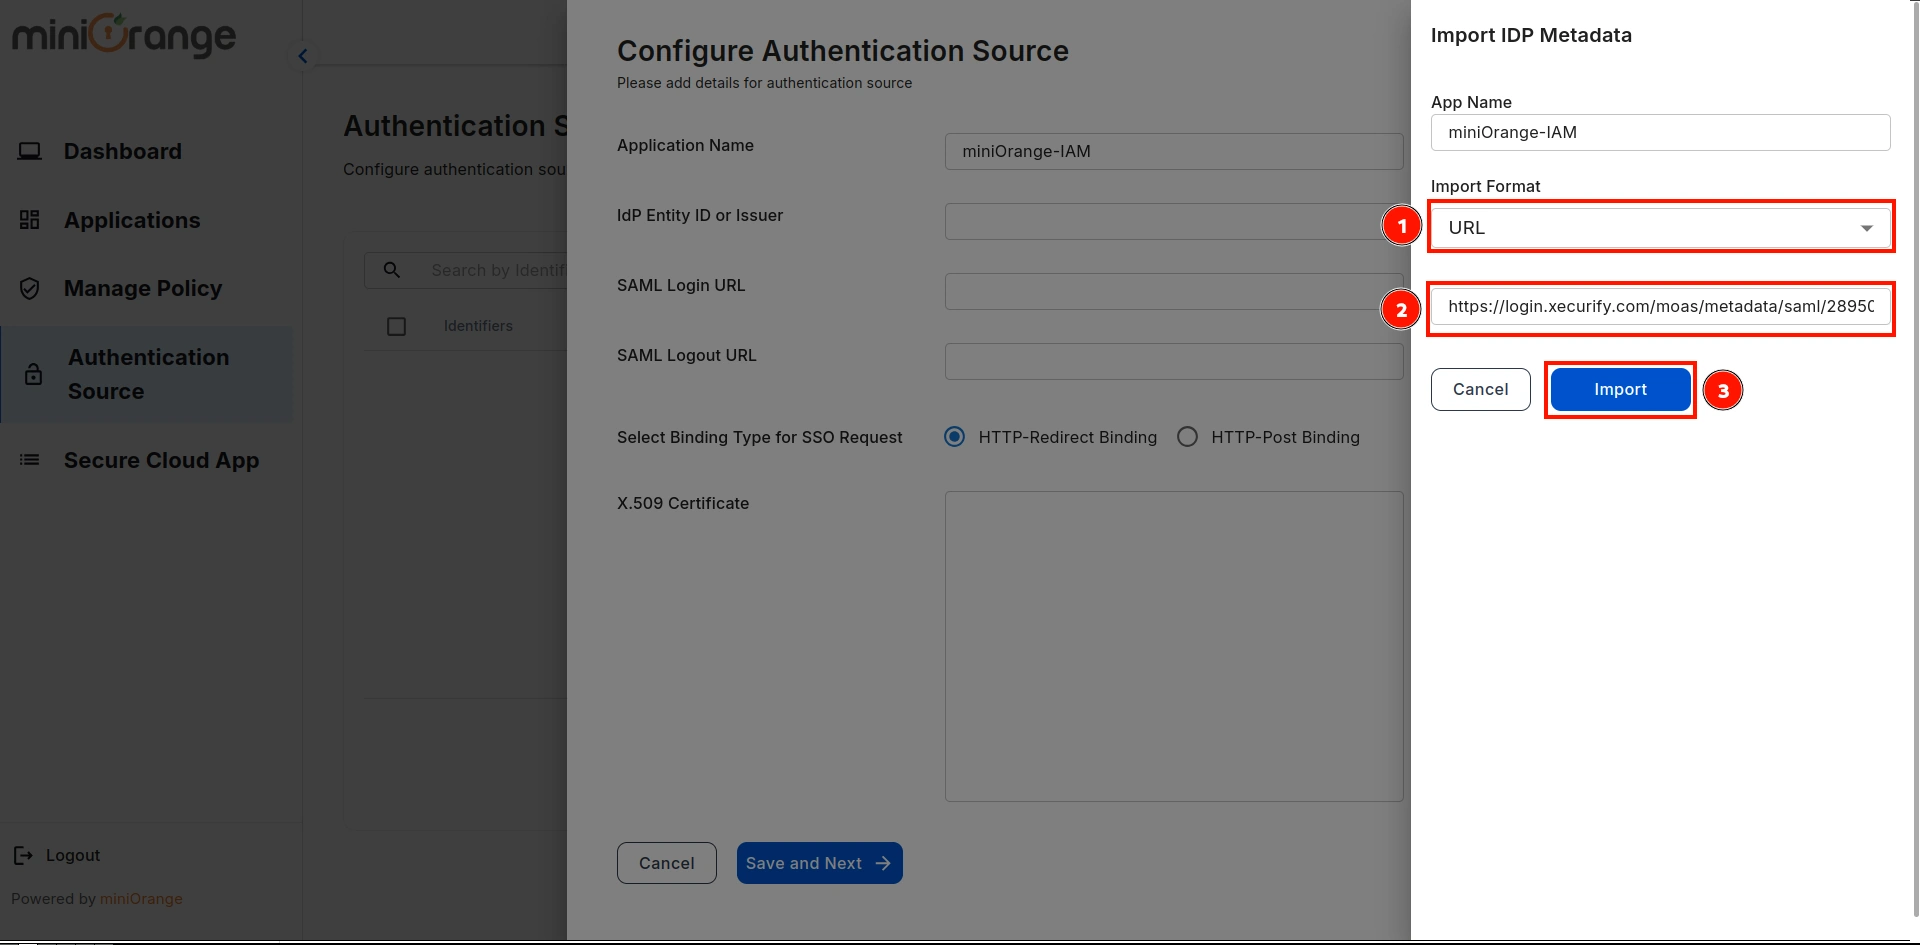
- Seleccionar Formato de entrada as URL, pegue la URL copiada y haga clic en Importar.
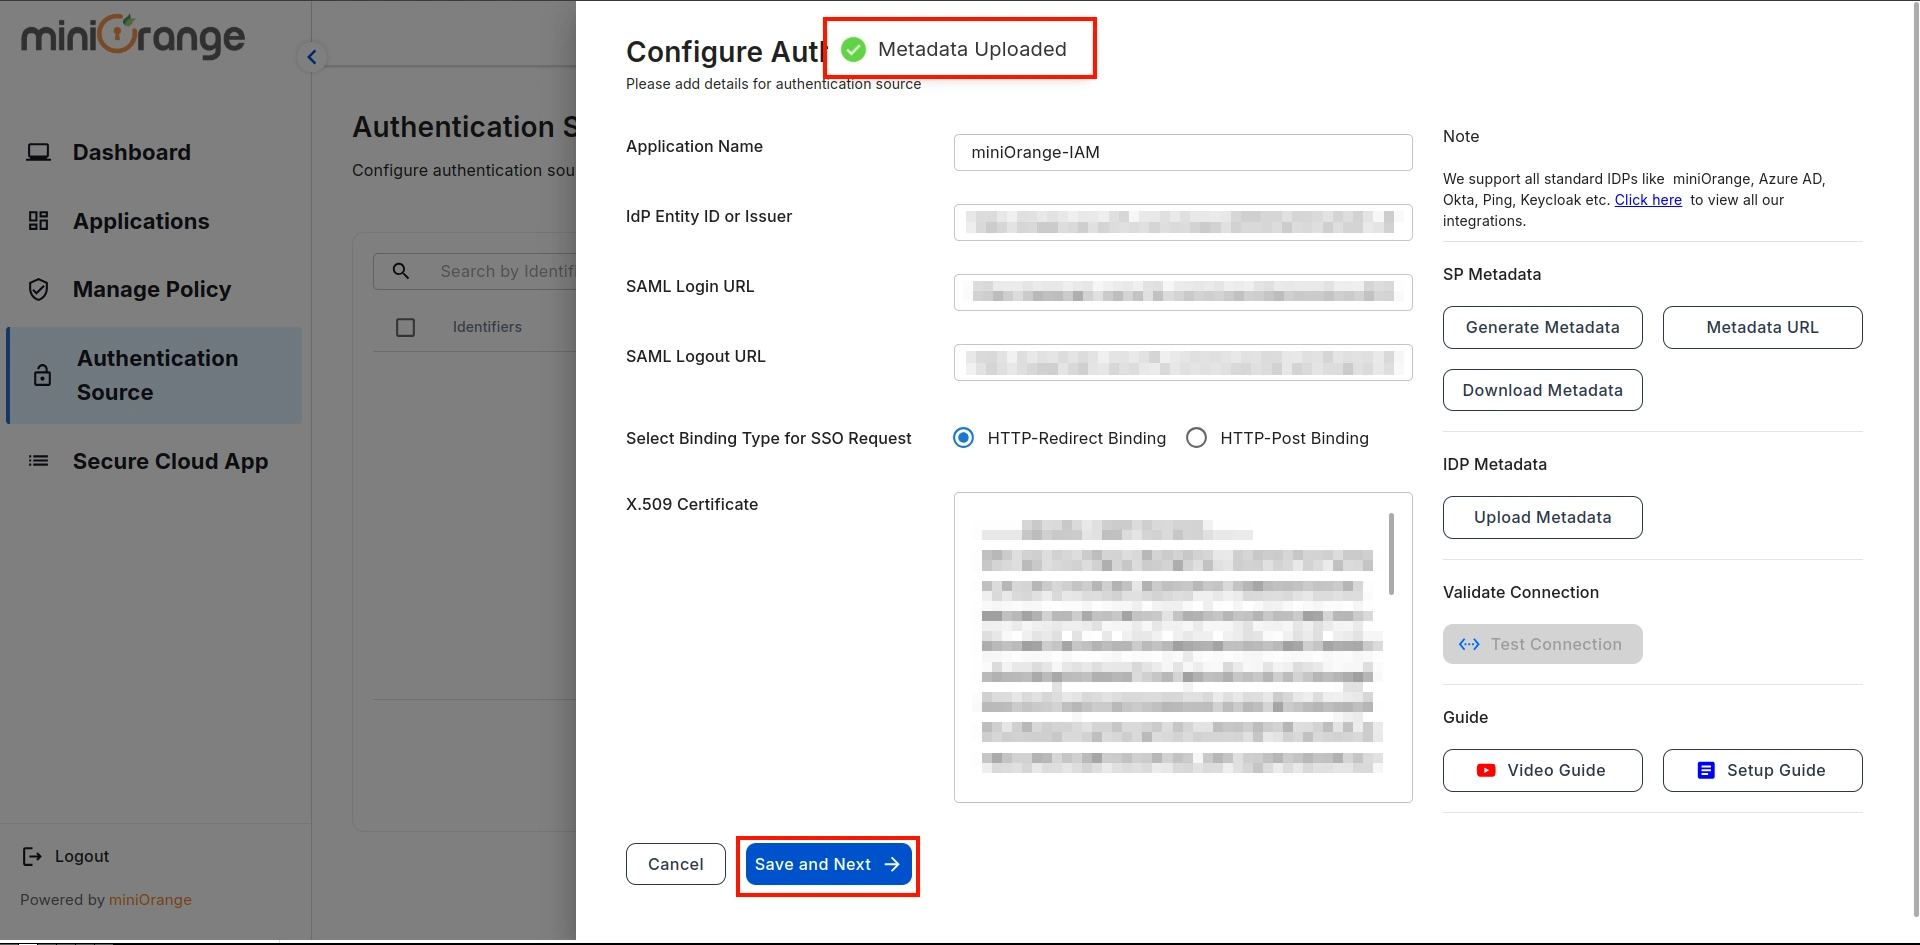
- Un mensaje confirmará que los metadatos se han cargado correctamente. Haga clic en el Guardar botón para guardar el Fuente de autenticación.
Paso 3: Configurar Microsoft Office 365 en CASB
- Navegue a Aplicaciones En la barra lateral, vaya a Office 365y haz clic en Configurar .
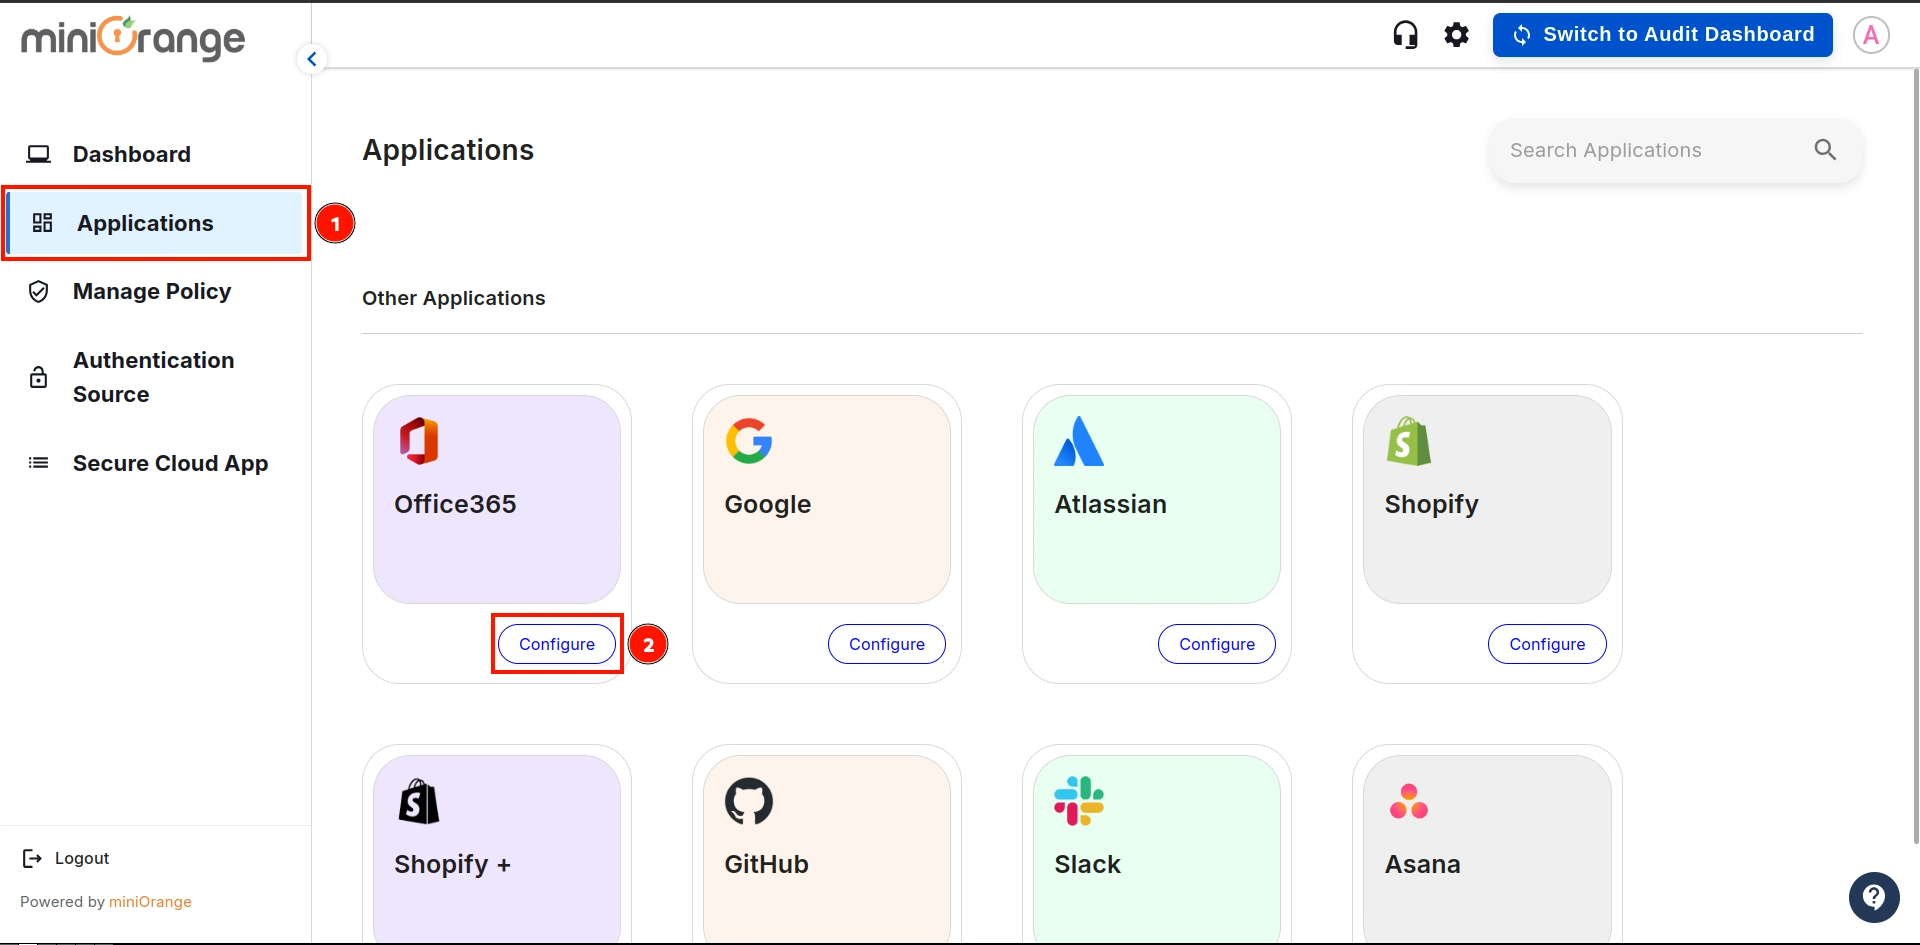
- Seleccione el elemento Fuente de autenticación Desde el menú desplegable que creamos en el paso anterior, haga clic en Guardar y siguiente.
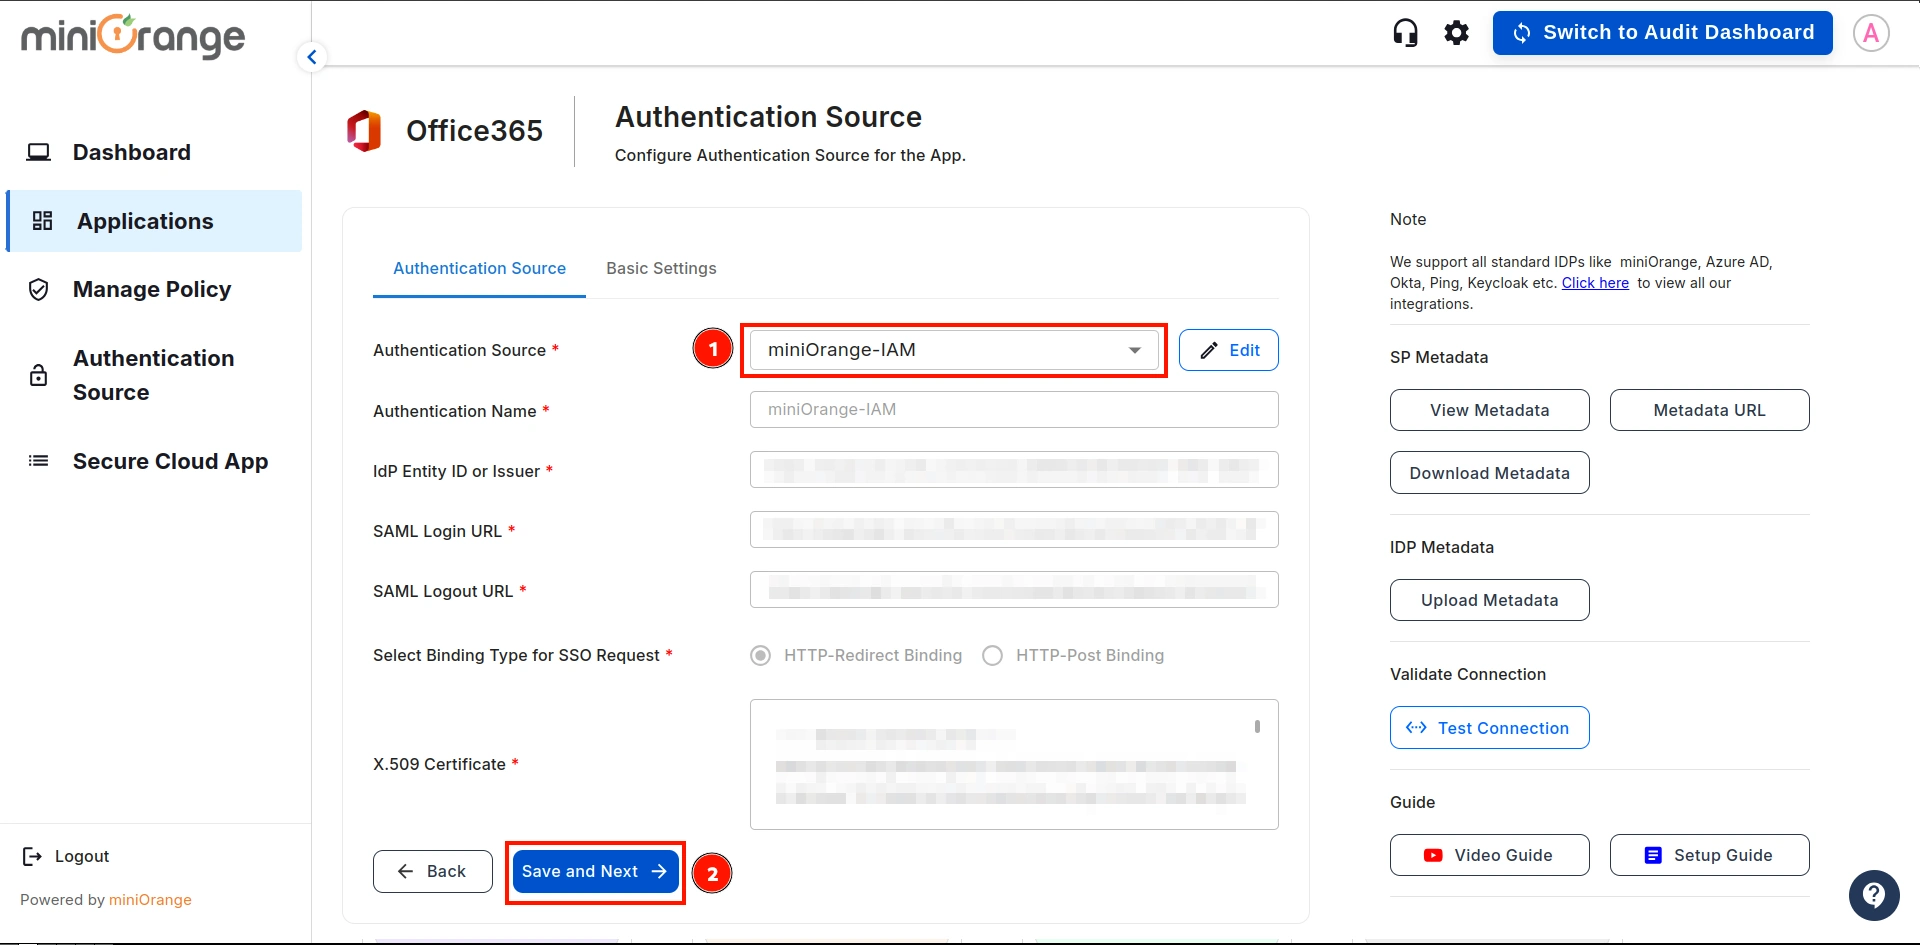
- Configure los siguientes detalles y haga clic en el botón Guardar .
| Nombre de la aplicación: |
Introduzca el nombre de su aplicación |
| Dominio de la organización: |
Ingrese el dominio de su organización (ej.: ejemplo.com)
|
| Clave de atributo: |
Ingrese la clave de atributo de grupo para la aplicación SSO, que ha configurado en el IDP en la sección de atributos SAML.
|
| Nombre Atributo Clave: |
Introduzca el nombre del atributo como fname, Lname, etc.
|
| Introduzca la URL de ACS: |
Ingrese la URL de ACS de Office365 como: https://login.microsoftonline.com/login.srf |
| Introduzca la URL de la entidad: |
Ingrese la URL de la entidad office365 como: urn:federation:MicrosoftOnline |
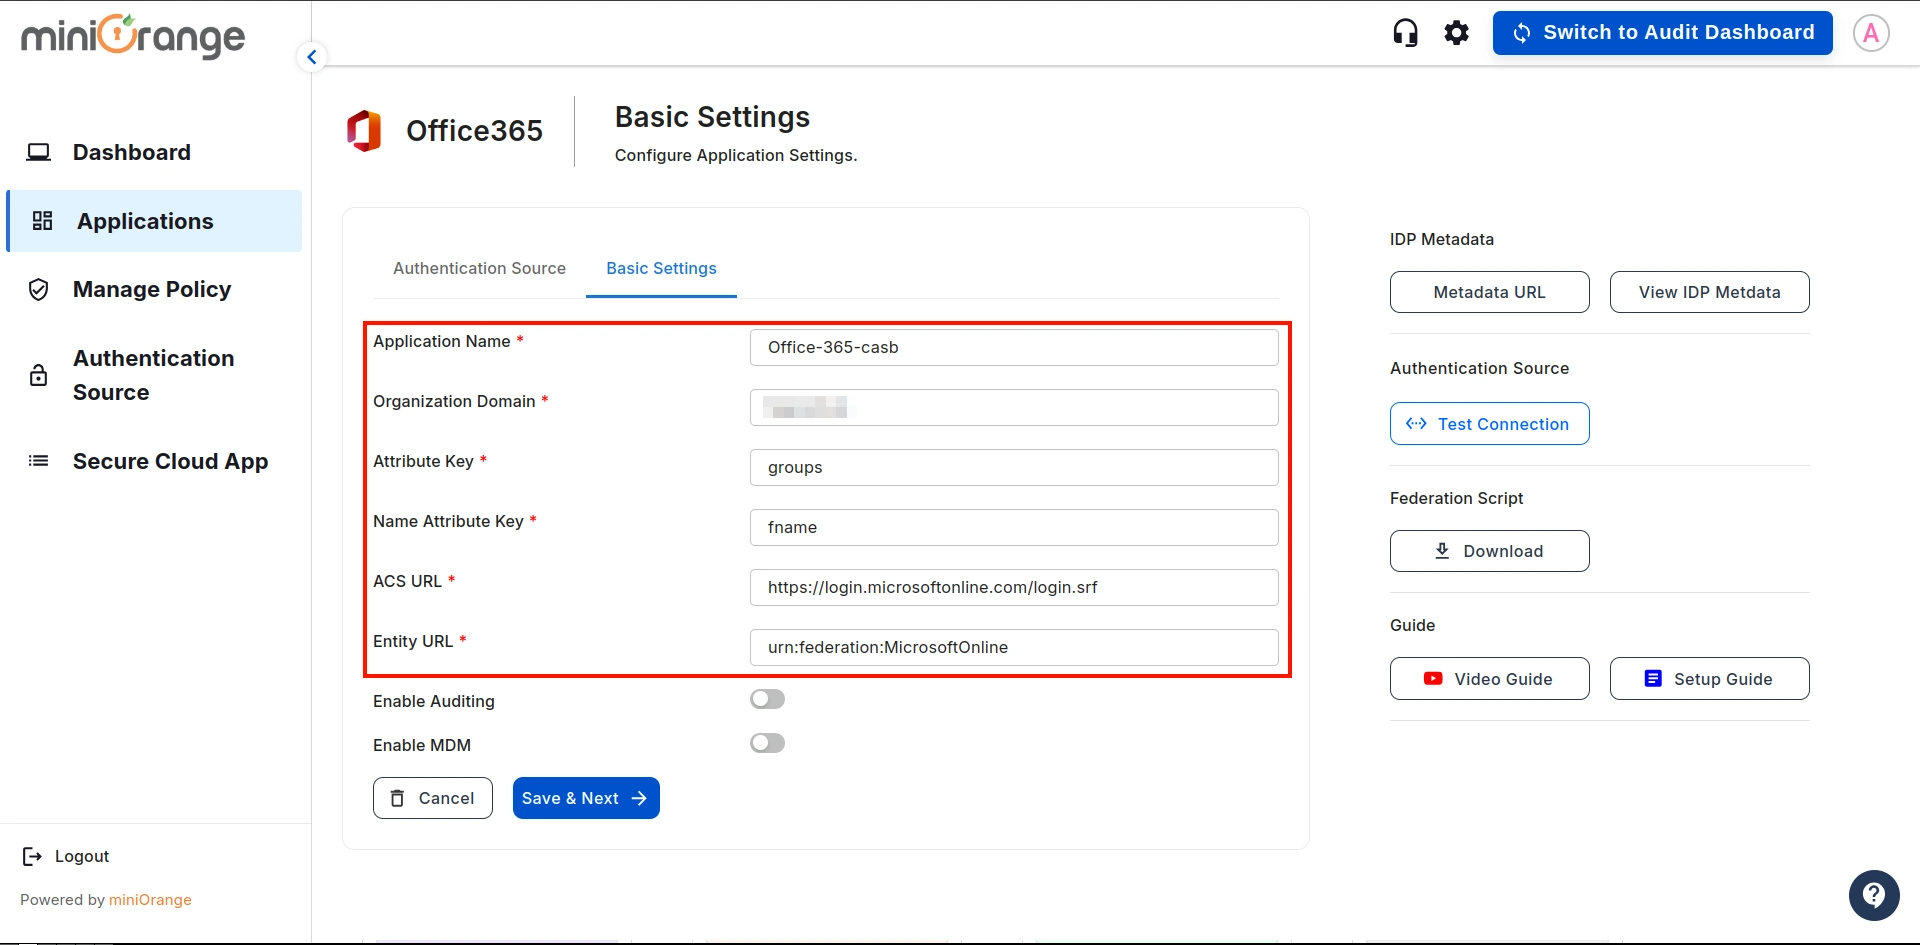
- Una vez que todo esté configurado, descargue el script de federación.
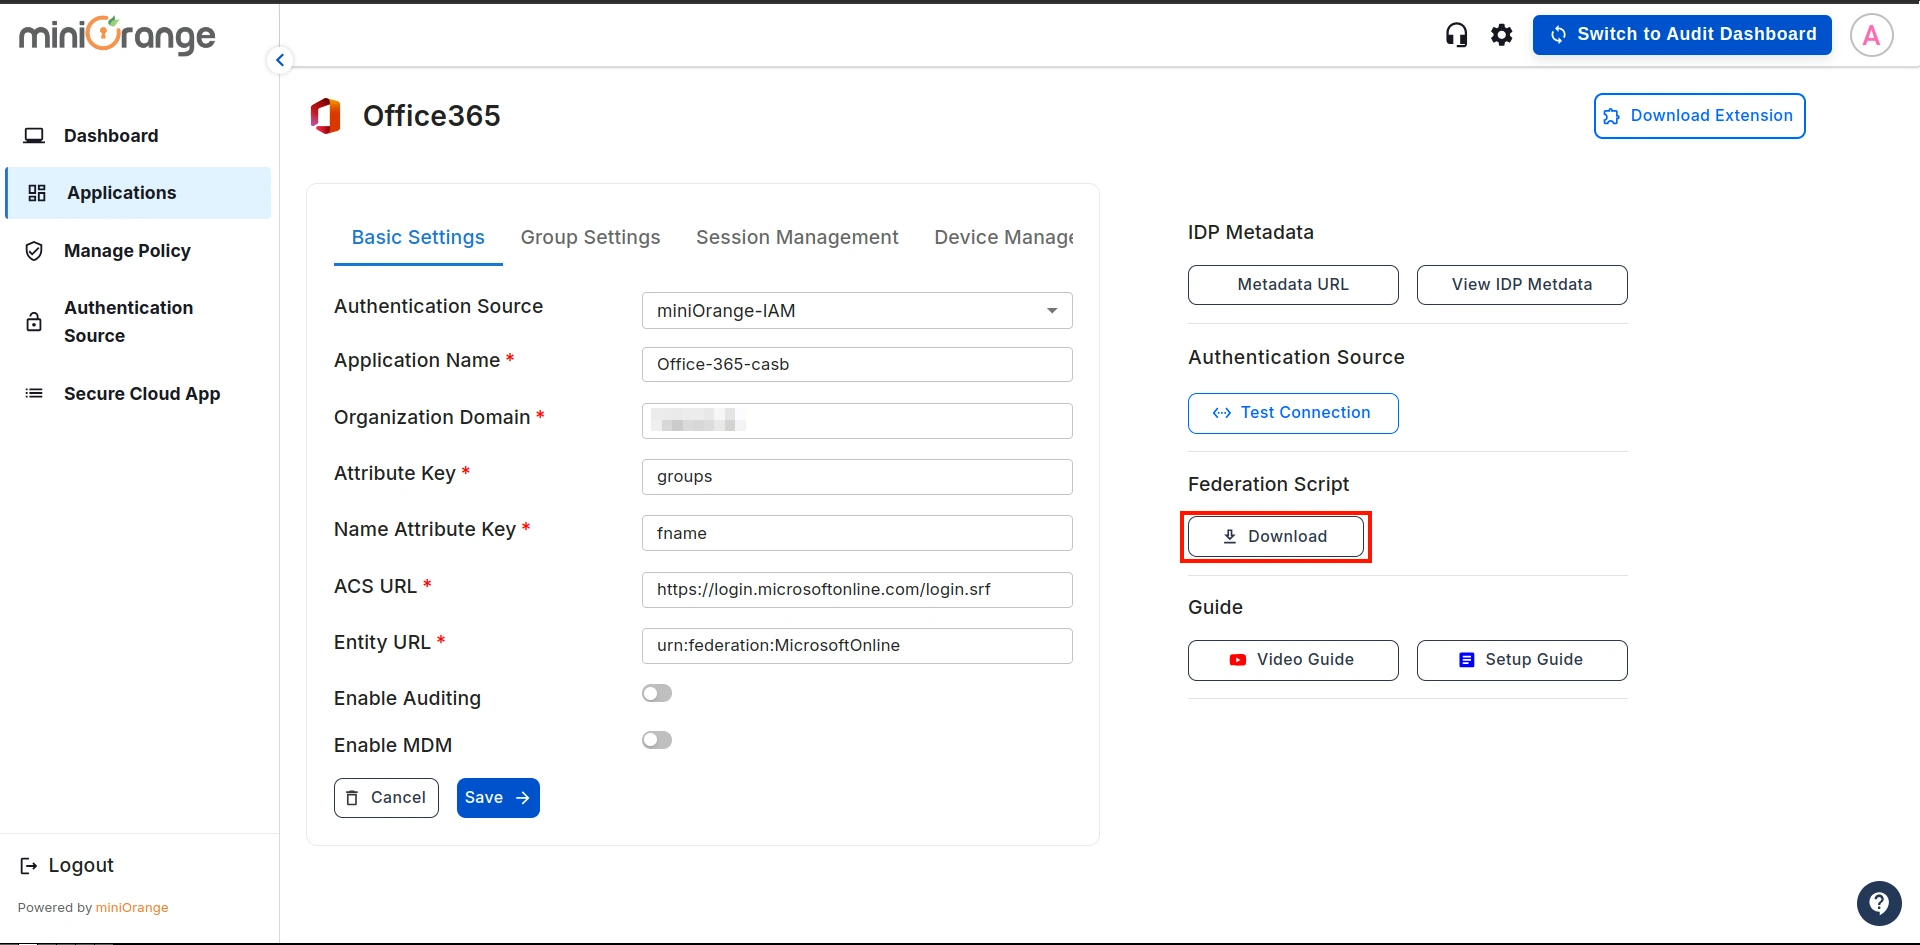
- Nota: Ejecute el script de federación descargado utilizando el siguiente comando:
powershell -ExecutionPolicy ByPass -File [Su nombre de archivo].ps1
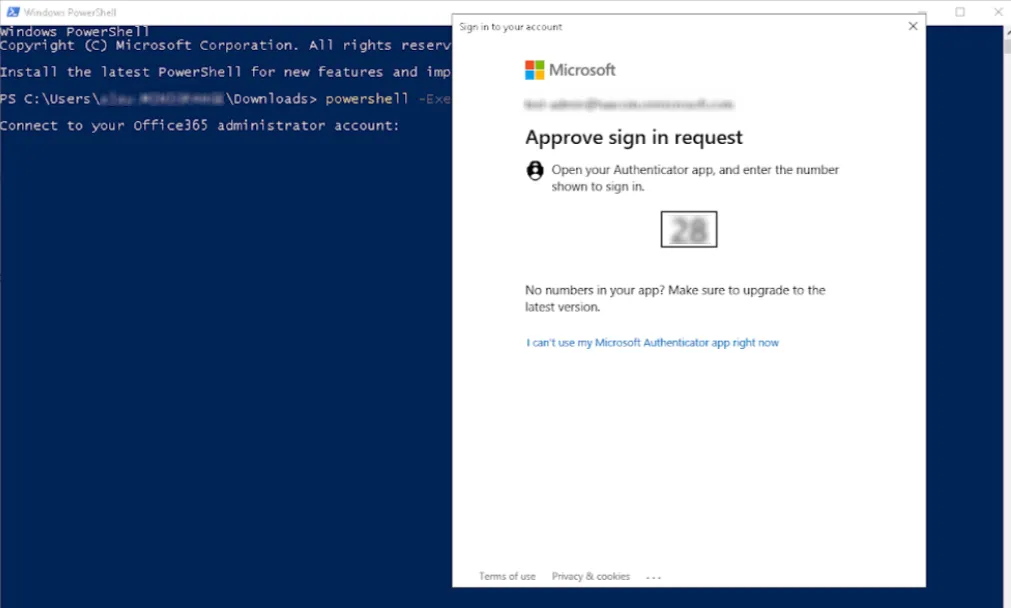
Después de ejecutar el comando en Windows PowerShell, aparecerá una ventana emergente y deberá ingresar las credenciales de su cuenta de administrador de Office365.
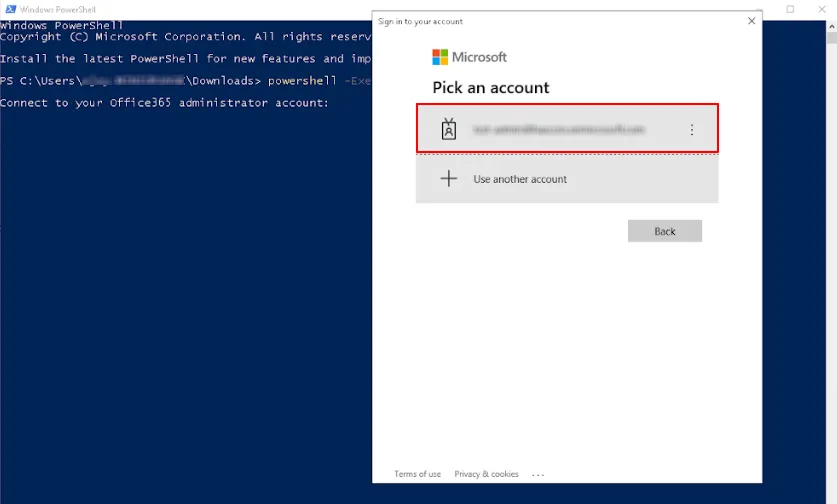 Abra su aplicación de autenticación e ingrese el número que aparece para aprobar la solicitud de inicio de sesión.
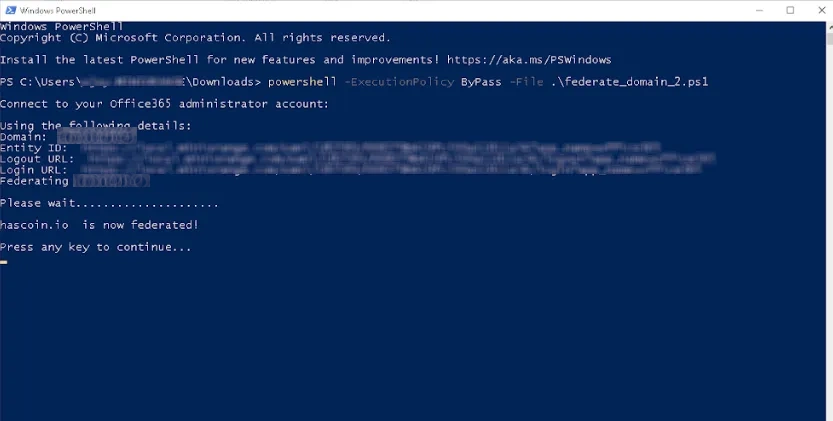
 El script de federación se completó con éxito, como se muestra en la imagen a continuación.
Nota:
Para acceder a sus aplicaciones, debe configurar la extensión miniOrange CASB. Haga clic aquí para seguir los pasos.
Referencias externas
miniOrange CASB ofrece una amplia variedad de funciones de seguridad con escalabilidad flexible, todo al precio más asequible para todo tipo de empresas. ¡Regístrate ahora!
¿No puede configurar o probar la solución CASB de Microsoft Office365?
No te preocupes, lo necesitas Contáctanos o envíenos un correo electrónico a uemsupport@xecurify.com y te ayudaremos a configurarlo en poco tiempo.


