¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

Se acerca la fecha límite para el cumplimiento de la Directiva DPDP. Mayo de 2027 está más cerca de lo que piensas.
¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
Las empresas de viajes, hostelería y aviación dependen en gran medida de los datos personales para prestar servicios y gestionar sus operaciones. Desde la identidad de los huéspedes, copias de pasaportes, detalles de pago y registros de fidelización hasta información de pasajeros, documentos de viaje, reservas e itinerarios, los datos confidenciales fluyen a través de múltiples sistemas, proveedores y redes de socios.
A medida que la Ley DPDP de 2023 introduce requisitos más estrictos en materia de consentimiento, derechos del titular de los datos, protección de datos, retención y notificación de infracciones, las organizaciones deben establecer controles de privacidad y prácticas de gobernanza más sólidas. El servicio de privacidad de miniOrange ayuda a las empresas de viajes y hostelería a implementar el cumplimiento de la Ley DPDP, al tiempo que protege la información de los viajeros durante todo su ciclo de vida.
Las empresas del sector de viajes y hostelería son responsables de proteger los datos personales y de cumplir con las obligaciones de fiduciario de datos en virtud del marco de la DPDP.

Recopilar y gestionar la identidad de los huéspedes, copias de pasaportes, detalles de pago, registros de fidelización, grabaciones de CCTV y datos de empleados, cumpliendo con las obligaciones de consentimiento, retención, seguridad y gestión de derechos.

Proteja los registros de pasajeros, los documentos de viaje, los datos de reserva, los datos PNR, los datos biométricos en los aeropuertos y los itinerarios con las medidas de seguridad adecuadas, la supervisión de los proveedores y los controles de gobernanza de las transferencias transfronterizas.

Las agencias de viajes en línea, las agencias de viajes y los operadores turísticos deben proporcionar avisos de privacidad, gestionar el consentimiento, respetar los derechos del titular de los datos y regular el intercambio de datos con sus socios.

Respaldar la limitación de la finalidad, la minimización de datos y los requisitos de procesamiento seguro para los datos de reservas, pagos, fidelización, clientes y personal en todas las operaciones.

Las organizaciones que prestan servicios a personas en la India pueden enfrentarse a obligaciones adicionales, como evaluaciones de impacto sobre la protección de datos (EIPD), nombramientos de responsables de protección de datos (RPD), marcos de gobernanza mejorados, evaluaciones de riesgos y seguimiento del cumplimiento.
Combine la automatización de la privacidad, los flujos de trabajo de gobernanza y los servicios gestionados para poner en práctica el cumplimiento de la DPDP en toda su organización.
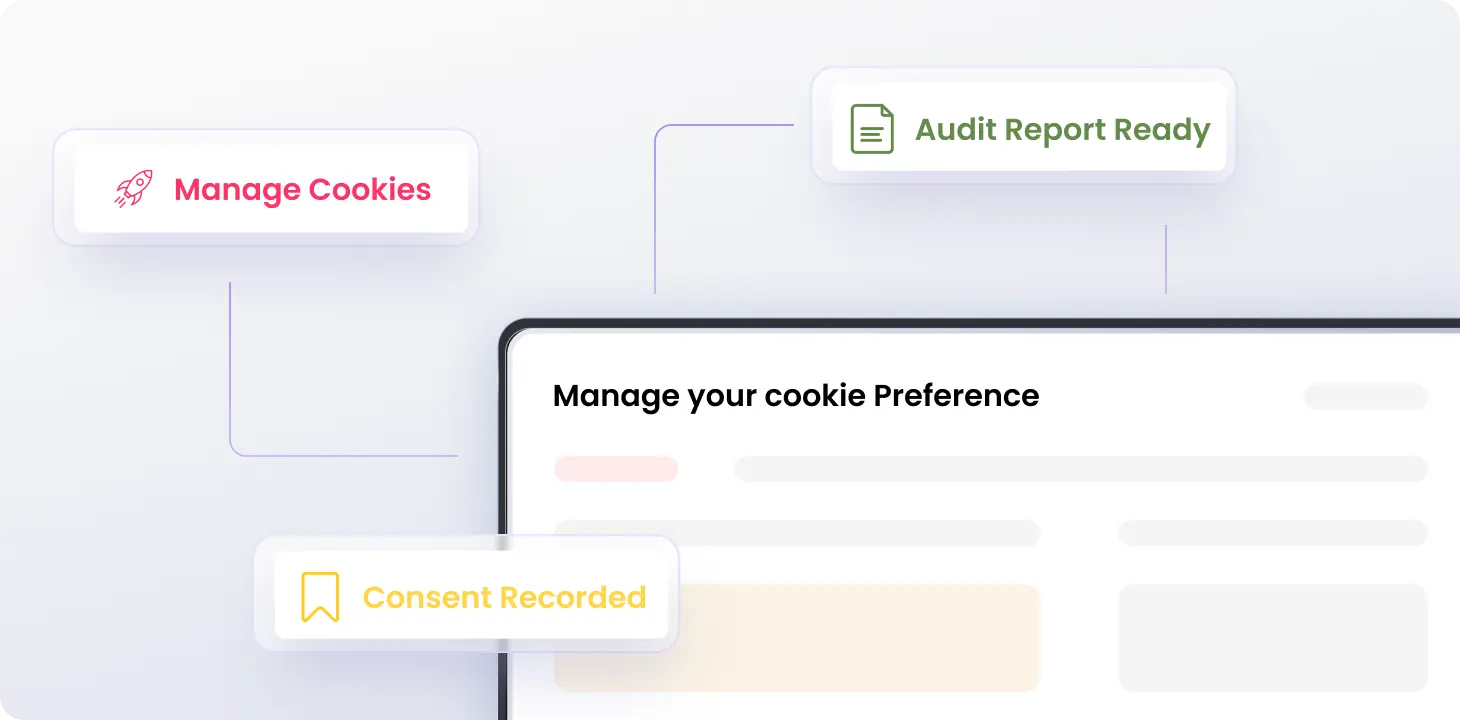
Gestiona los avisos de consentimiento, la captura de consentimiento durante el proceso de reserva, los centros de preferencias, el consentimiento de cookies, las solicitudes de retirada y los registros de consentimiento auditables en todos los puntos de contacto con el cliente.
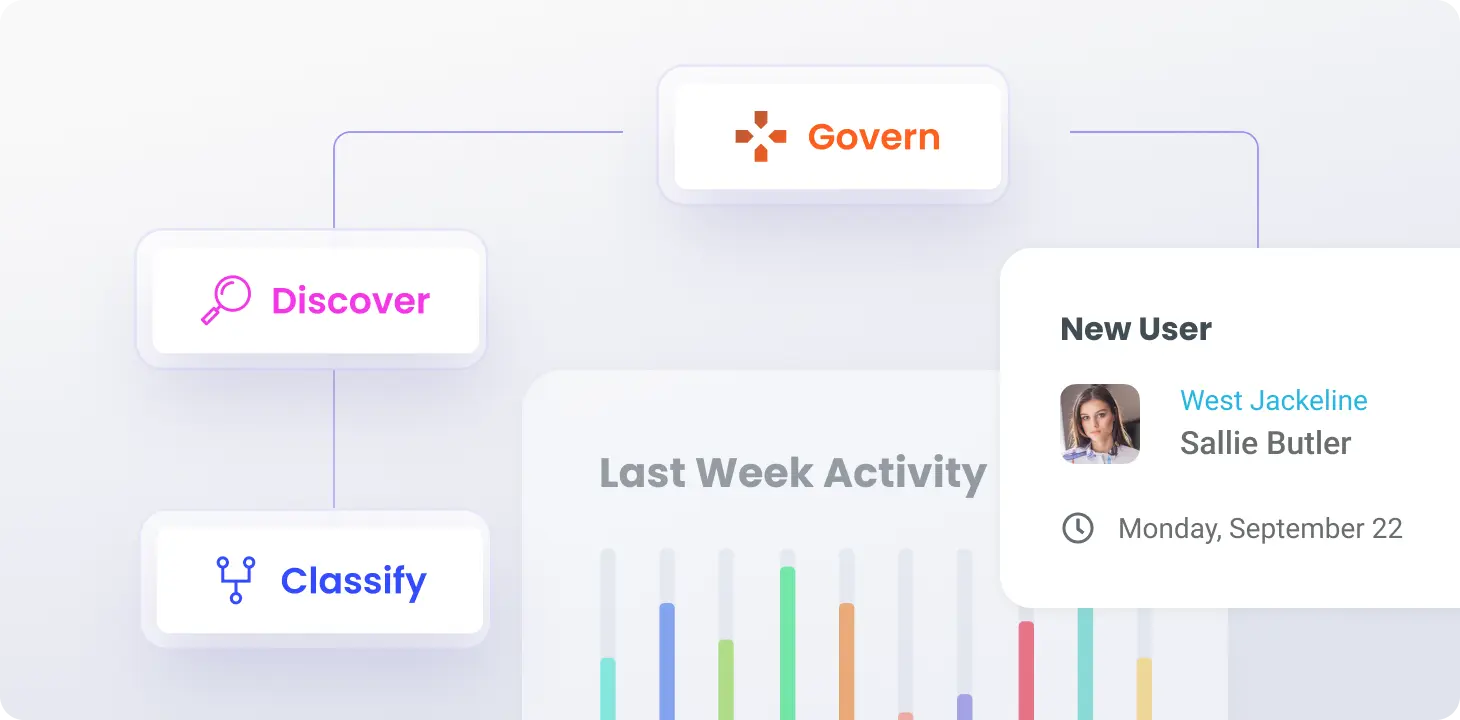
Descubra y clasifique los datos de los huéspedes en sistemas de gestión hotelera (PMS), motores de reservas, plataformas CRM, bases de datos de fidelización, entornos en la nube, dispositivos finales y aplicaciones SaaS.
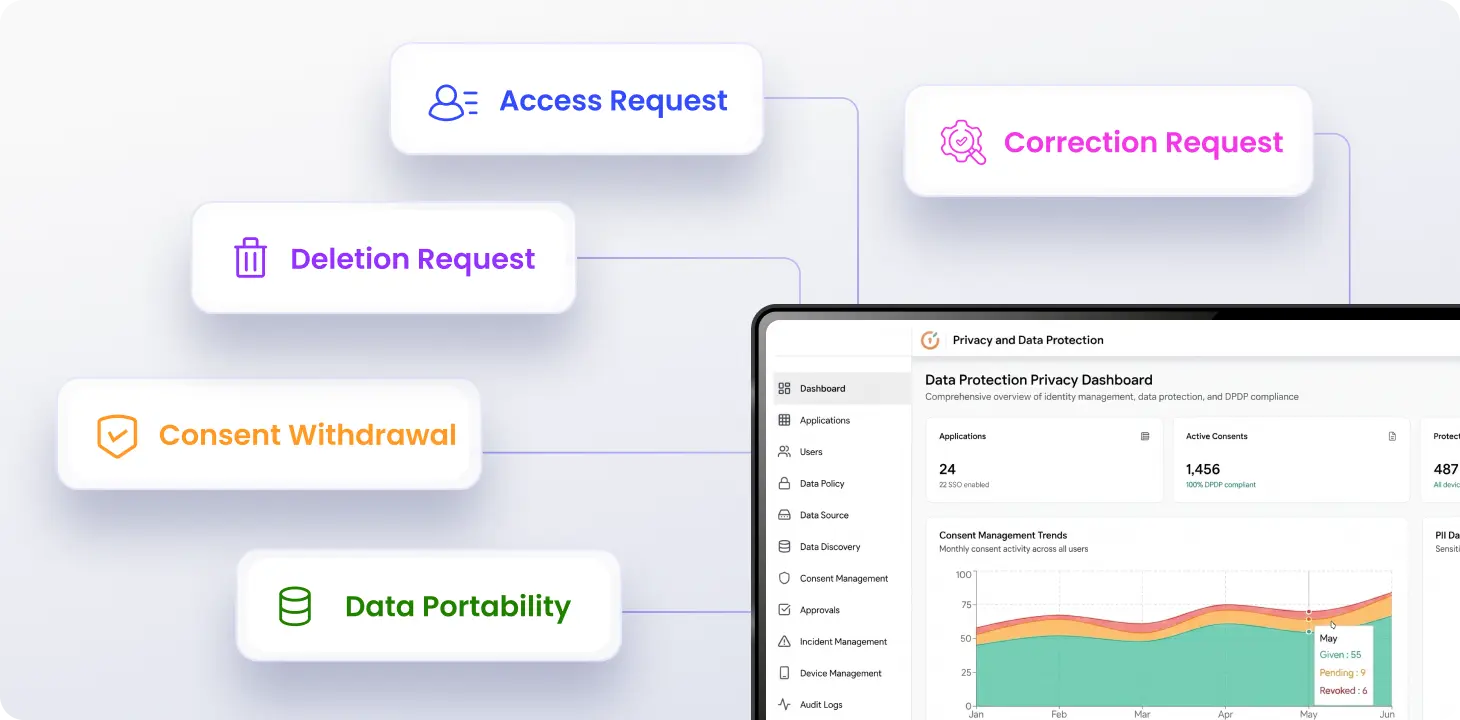
Automatice las solicitudes de acceso, corrección y eliminación con portales de autoservicio multilingües, flujos de trabajo para reclamaciones, seguimiento de acuerdos de nivel de servicio (SLA) y registros listos para auditoría.
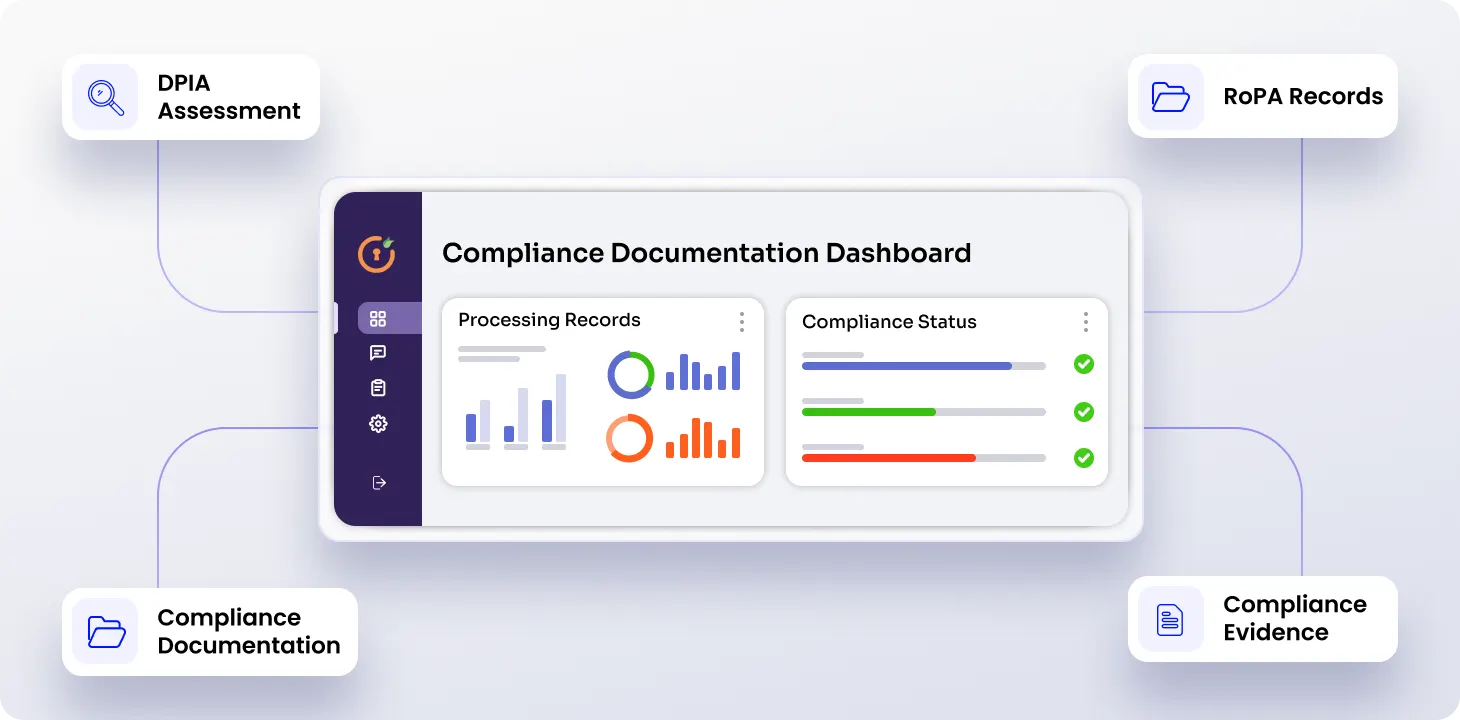
Mantener registros de las actividades de procesamiento, realizar evaluaciones de impacto en la protección de datos (EIPD), evaluar los riesgos para la privacidad y documentar las medidas de seguridad para la transferencia transfronteriza de datos.
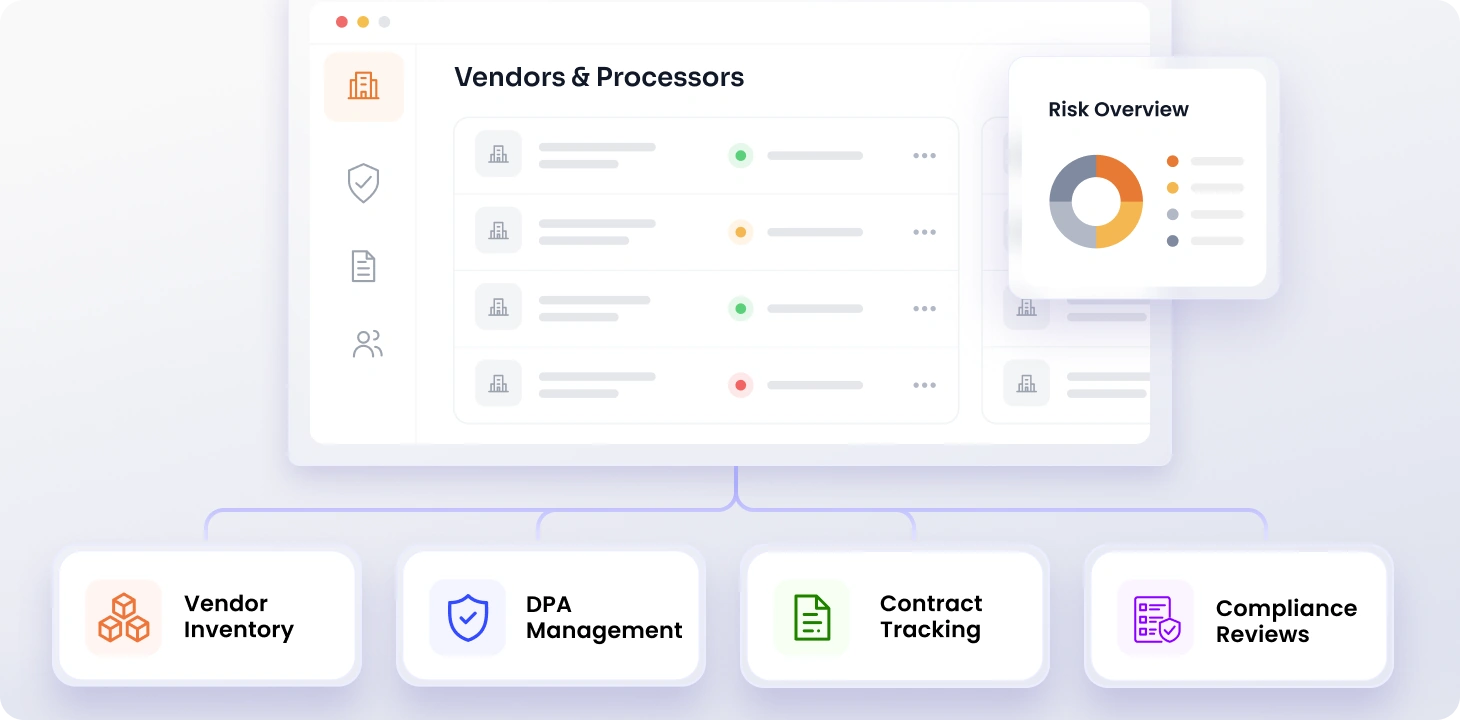
Mantener los inventarios de proveedores, gestionar los acuerdos de procesamiento de datos (DPA), evaluar los riesgos de los procesadores, realizar un seguimiento de los contratos y respaldar las reevaluaciones y revisiones continuas del cumplimiento normativo.
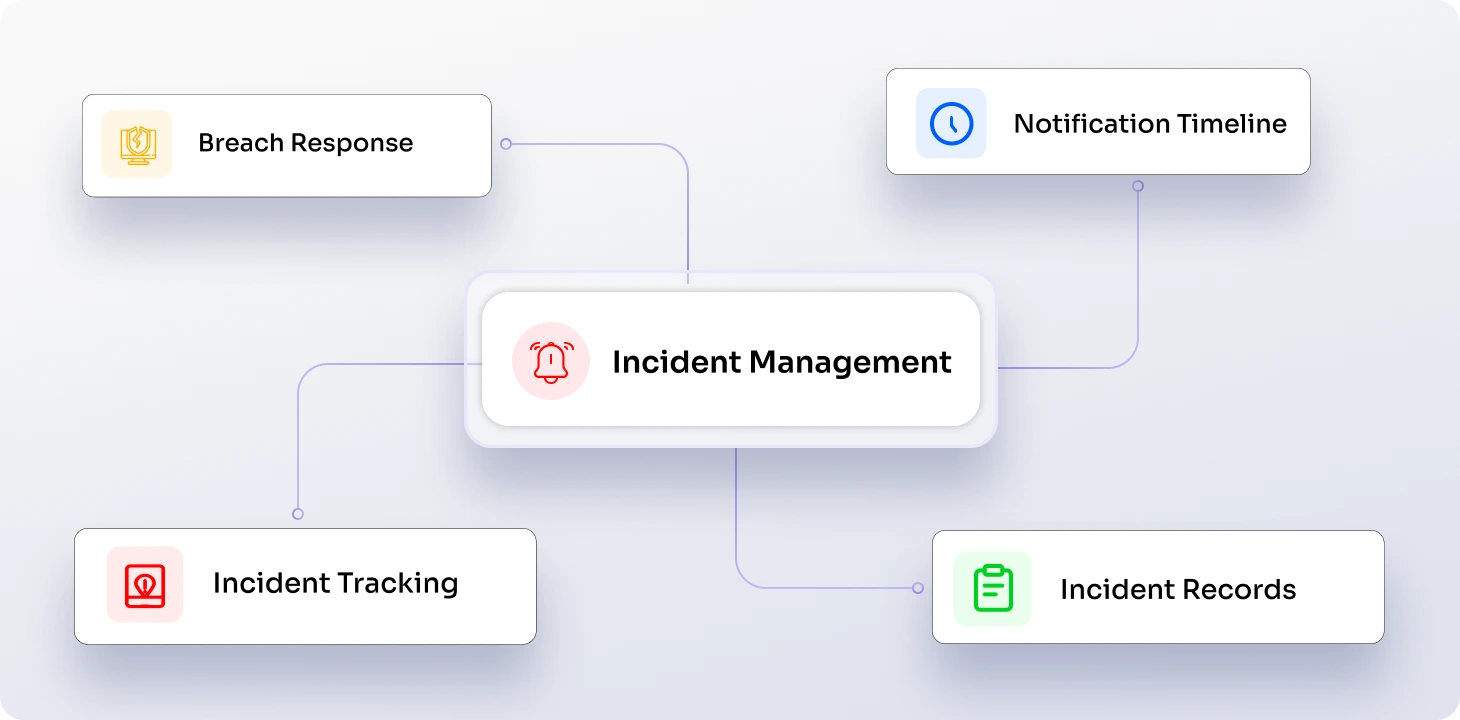
Optimizar la recepción de incidentes, las evaluaciones de gravedad, los flujos de trabajo de escalamiento, la gestión de pruebas y los procesos de notificación, en consonancia con los requisitos reglamentarios.
Evitar que se compartan sin autorización los datos de huéspedes y pasajeros a través de correo electrónico, dispositivos finales, plataformas en la nube y aplicaciones SaaS críticas para el negocio.
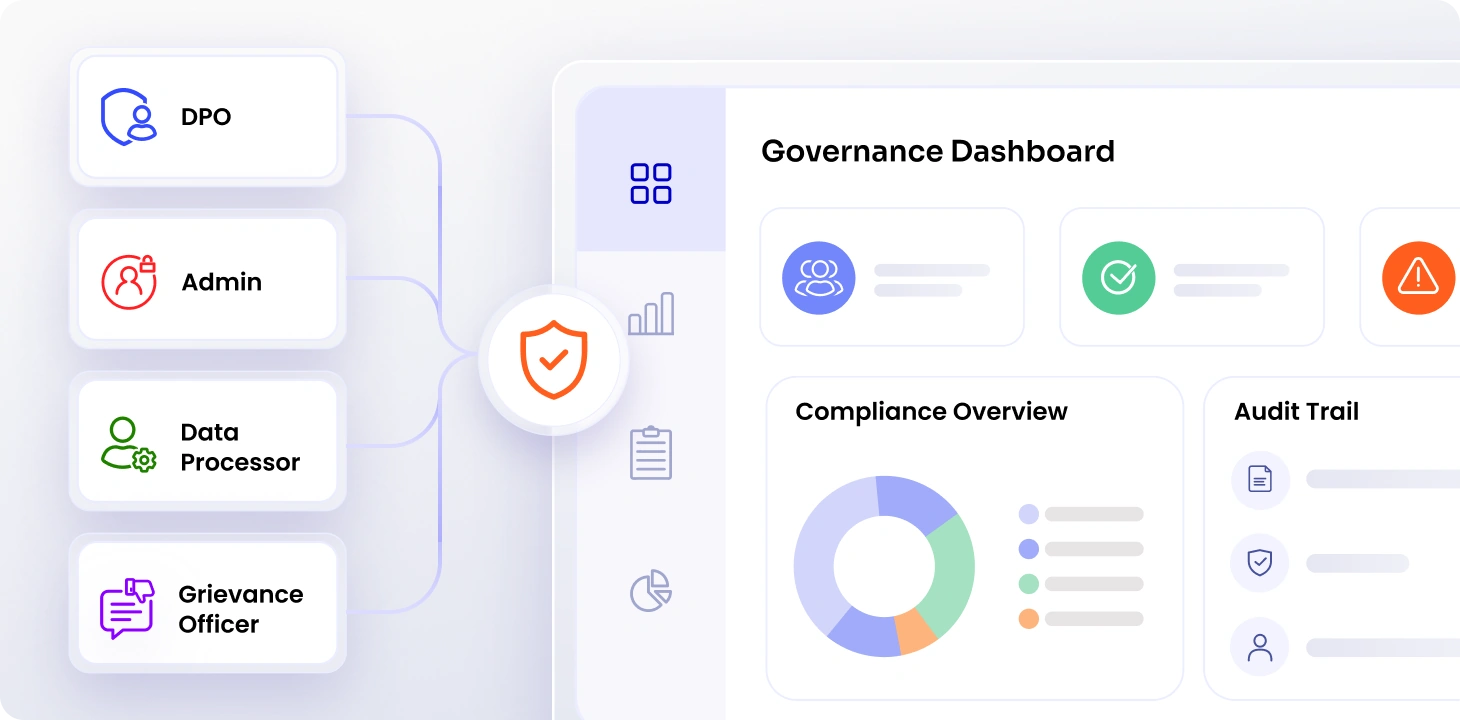
Habilitar la gobernanza basada en roles para los responsables de protección de datos, los responsables de reclamaciones, los encargados del tratamiento de datos y los administradores, con visibilidad para la elaboración de informes y auditorías.
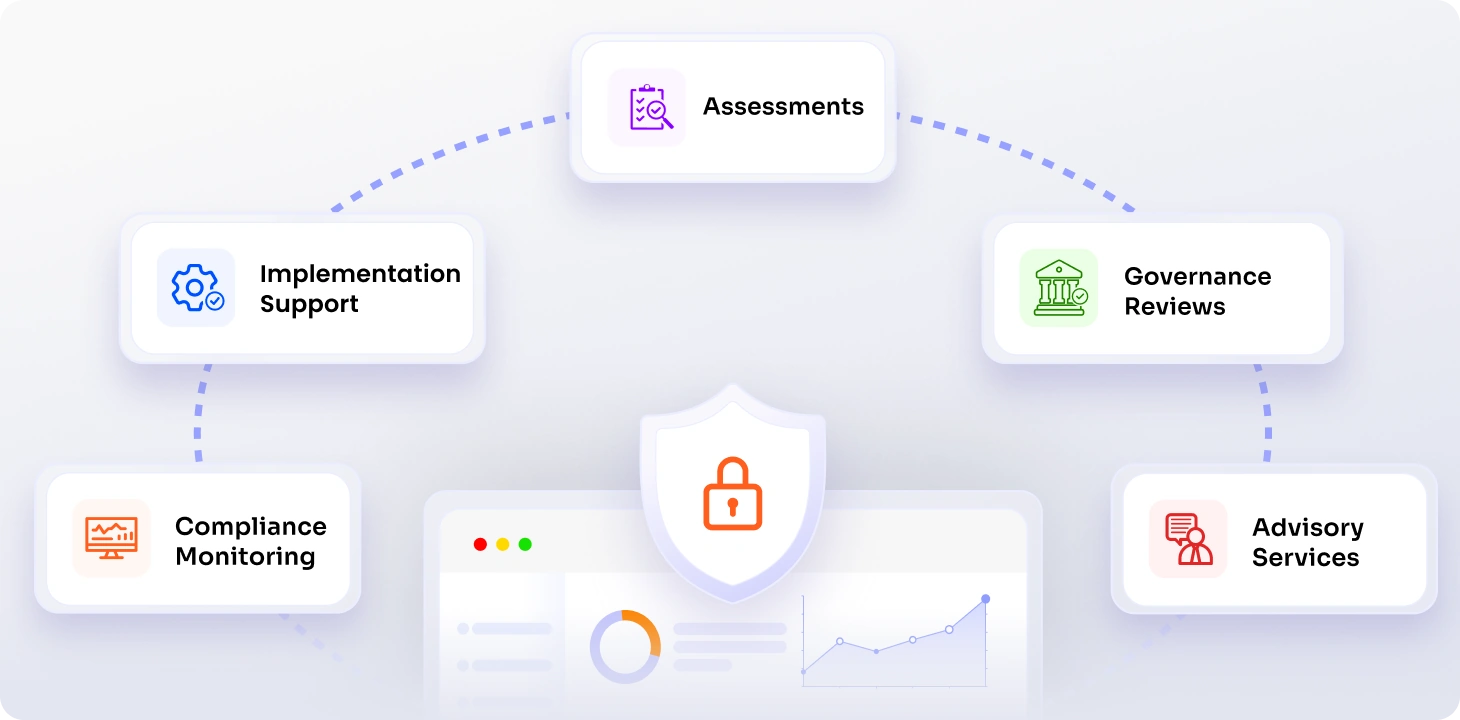
Fortalecer las operaciones de privacidad mediante evaluaciones, apoyo a la implementación, revisiones de gobernanza, monitoreo del cumplimiento y servicios de asesoramiento dirigidos por expertos.
Pase de la evaluación a la gobernanza continua con un enfoque de implementación estructurado y adaptado a las empresas de viajes y hostelería.
Evaluar las deficiencias del DPDP mediante revisiones del proceso de reservas, mapeo del flujo de datos y evaluaciones del ecosistema de proveedores externos.
Identificar los datos de huéspedes y pasajeros en todos los sistemas, crear inventarios y clasificar los registros según el riesgo de privacidad.
Implementar flujos de trabajo de consentimiento, procesos de gestión de derechos, evaluaciones de impacto en la protección de datos (EIPD), políticas de prevención de pérdida de datos (PLD) y mecanismos de respuesta ante violaciones de seguridad.
Establecer prácticas continuas de monitoreo, supervisión por parte del DPO, informes de cumplimiento, preparación para auditorías y gobernanza permanente.

Demostrar un manejo responsable de los datos en lo que respecta a reservas, registros de entrada, programas de fidelización e interacciones con los clientes.

Realizar un seguimiento de los datos personales en todas las plataformas PMS, motores de reservas, sistemas de reservas y ecosistemas de socios.

Identifique las deficiencias en materia de cumplimiento normativo y refuerce los controles antes de que se conviertan en problemas operativos o regulatorios.

Simplifique la gestión del consentimiento, las solicitudes de derechos, las evaluaciones y la gobernanza de la privacidad mediante la automatización.

Aplique controles de privacidad uniformes en hoteles, aeropuertos, sucursales, flotas y operaciones distribuidas.

Reforzar los equipos internos con apoyo para la implementación, orientación sobre gobernanza y asistencia continua en materia de cumplimiento normativo.

x
Tu descarga debería comenzar ahora. Si no es así, envíanos un correo electrónico a dataprivacy@miniorange.com o contáctanos.
Por favor ingrese su dirección de correo electrónico de trabajo

