- Inicio
- DLP
- Cómo configurar las políticas SMTP y FTP usando miniOrange DLP
Configure las políticas SMTP y FTP con miniOrange DLP.
Las políticas SMTP y FTP ayudan a supervisar, gestionar y controlar el tráfico de transferencia de archivos a través de estos protocolos. Al configurar las políticas SMTP y FTP, los administradores pueden definir cómo se gestionan las transferencias de archivos, lo que ayuda a prevenir el movimiento no autorizado de datos y a mantener un mayor control sobre la información confidencial en los puntos finales gestionados.
Requisitos previos
Hay un par de cosas que debes comprobar antes de comenzar con la configuración:
- Debes tener los privilegios necesarios para crear y configurar SMTP y FTP en el panel de control miniOrange DLP.
Pasos de configuración
Paso 1. Configurar SMTP y FTP
- Inicia sesión en tu Panel de administración de DLP.
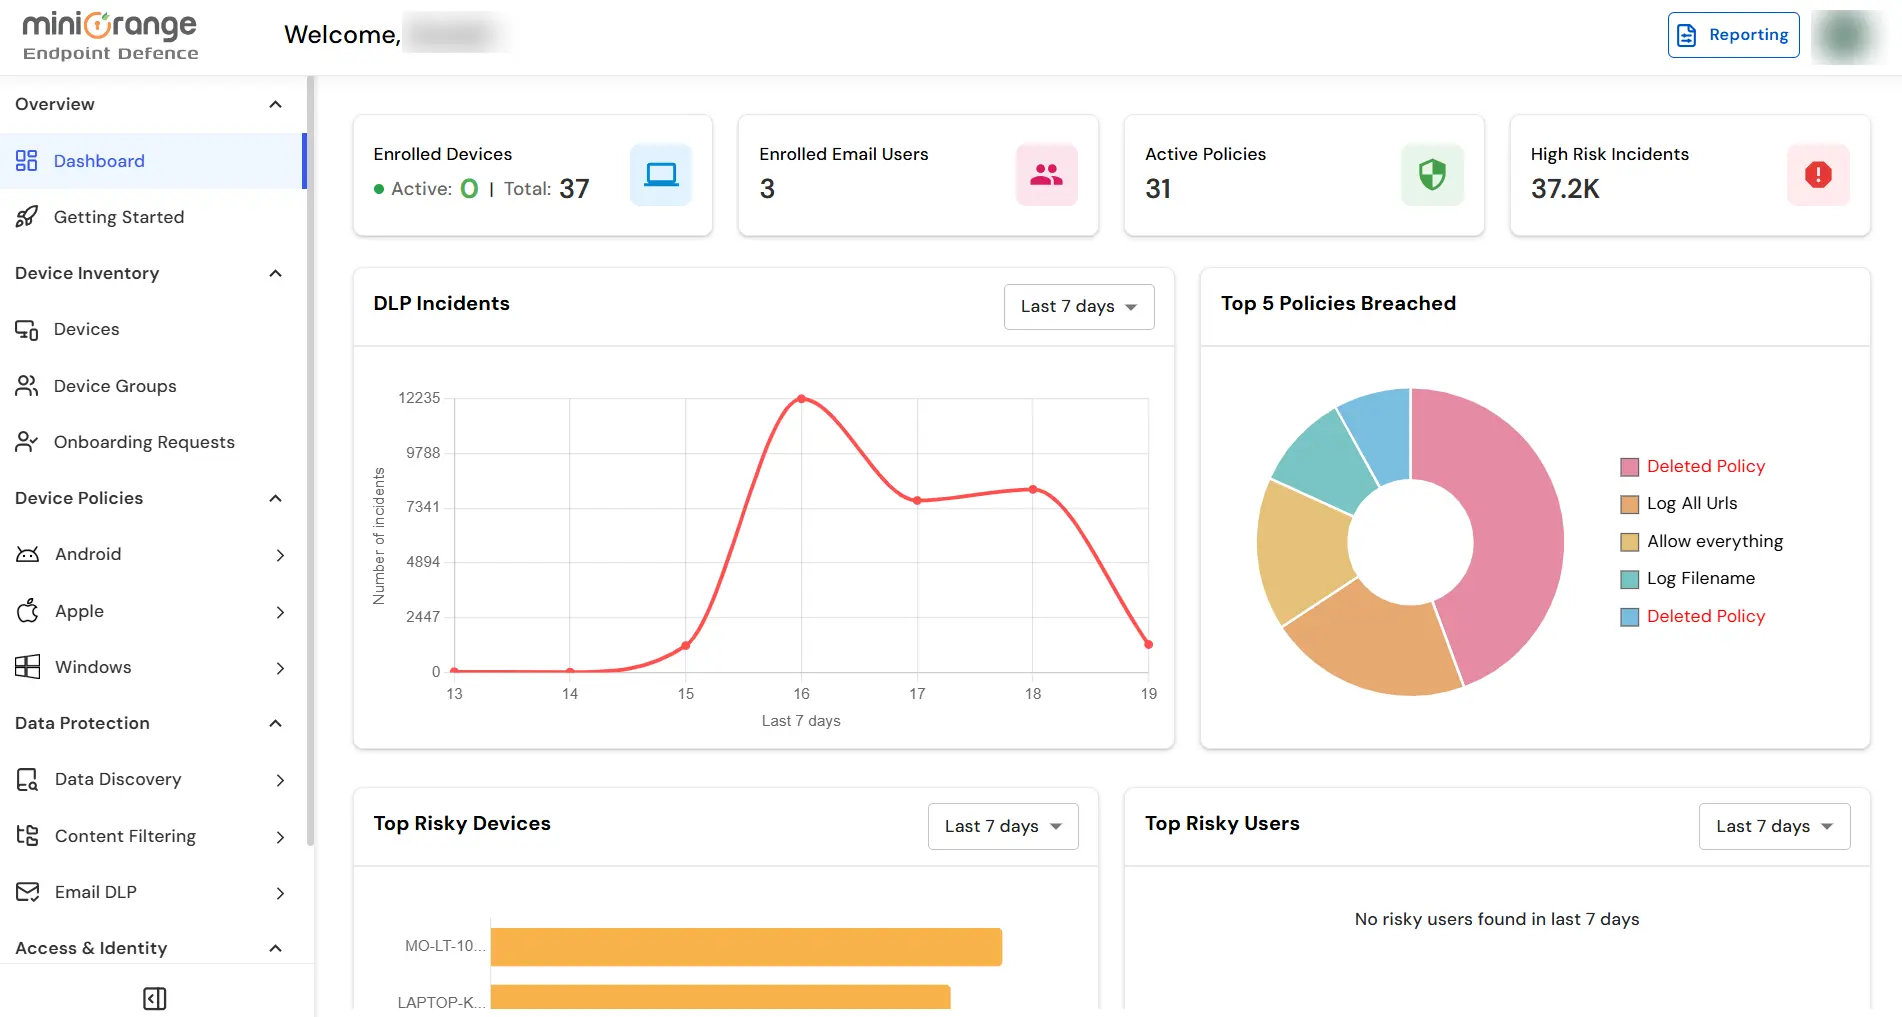
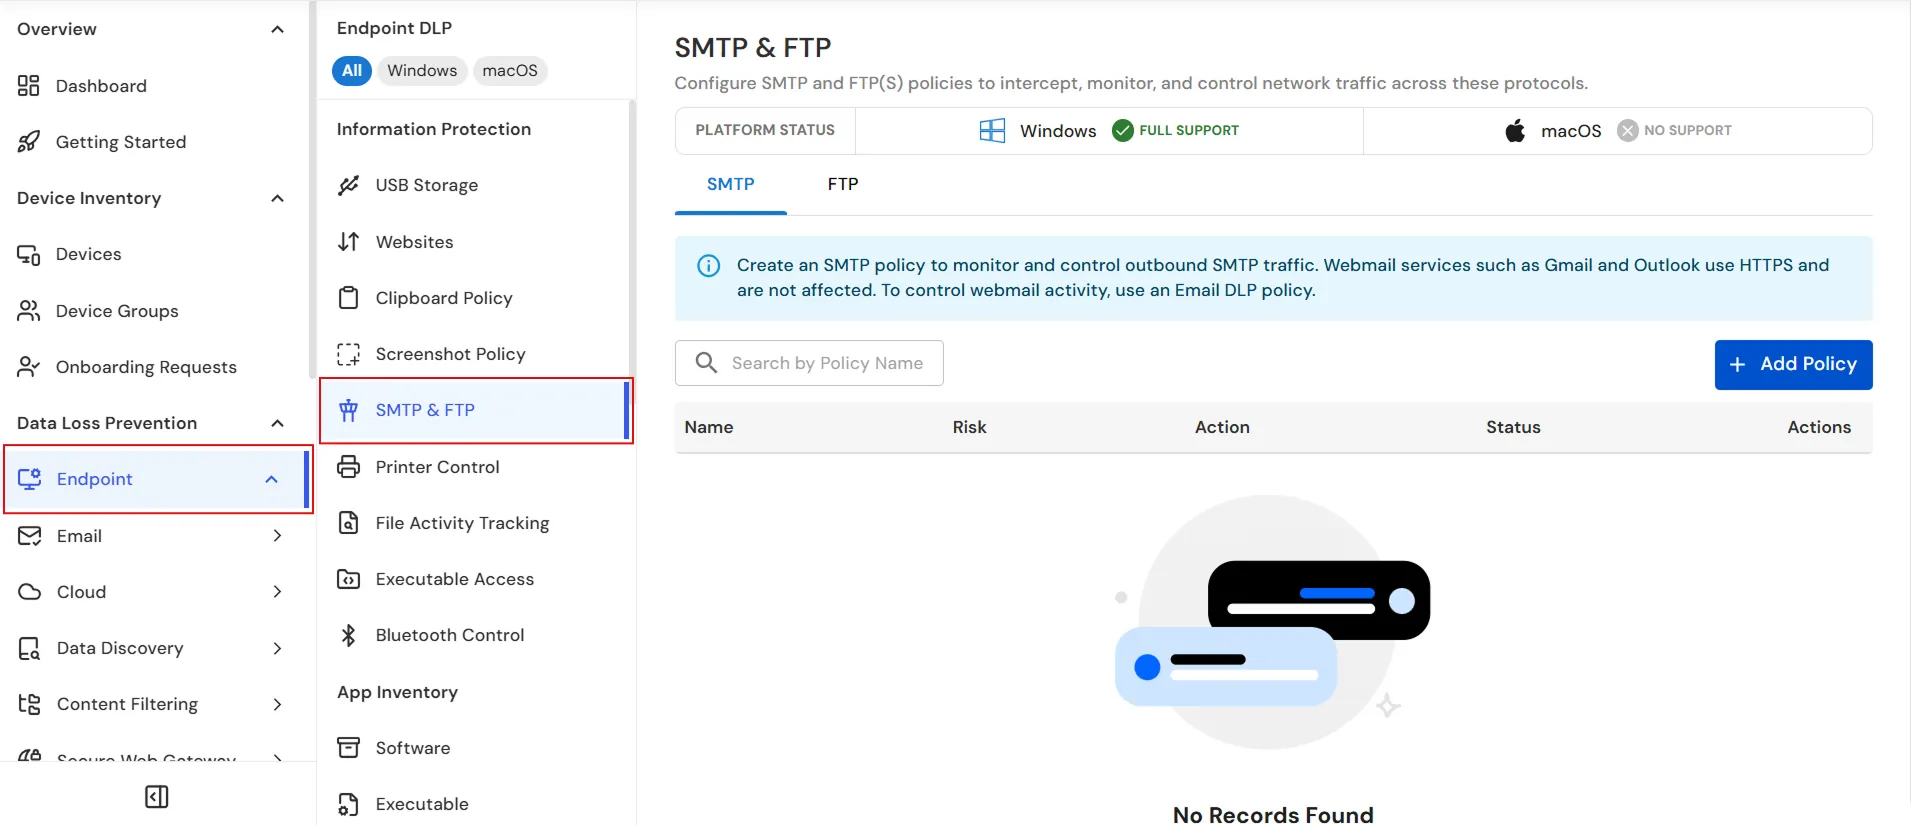
- En el panel de control, navegue hasta el panel de menú de la izquierda y haga clic. Punto final → SMTP y FTP.
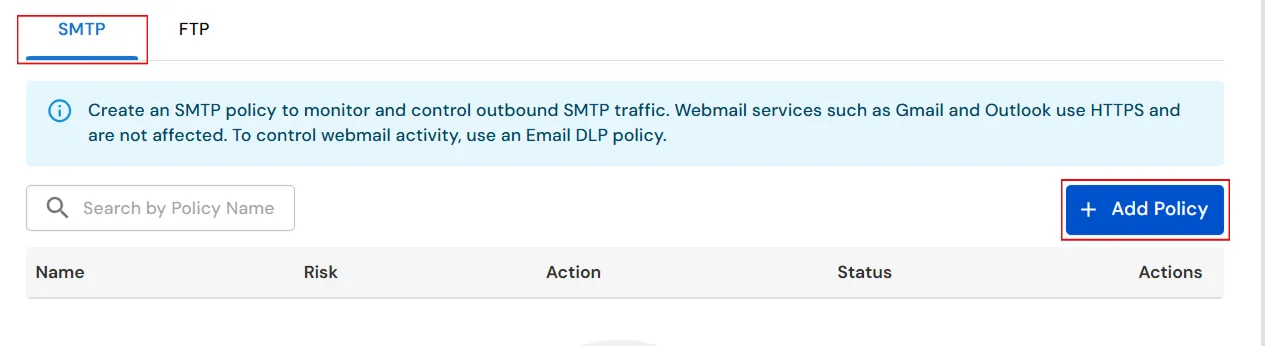
- En la sección SMTP pestaña, haga clic en Agregar política Botón para crear una nueva política SMTP.
- En la sección General pestaña, tenga en cuenta que los archivos más grandes que 70 MB se bloquean para que no se envíen cuando el Bloquear Se ha seleccionado la acción.
- En la sección Nombre de directiva En este campo, introduzca un nombre único para la política SMTP.
- En Acción: Seleccione la acción que se debe realizar cuando se detecta una infracción de la política SMTP. Las acciones disponibles son: Bloquear, Log, y Notifique.
- En Supervisión, seleccione el nivel de riesgo asociado con la póliza. Para este ejemplo, mantenga el Supervisión establecido en Alto.
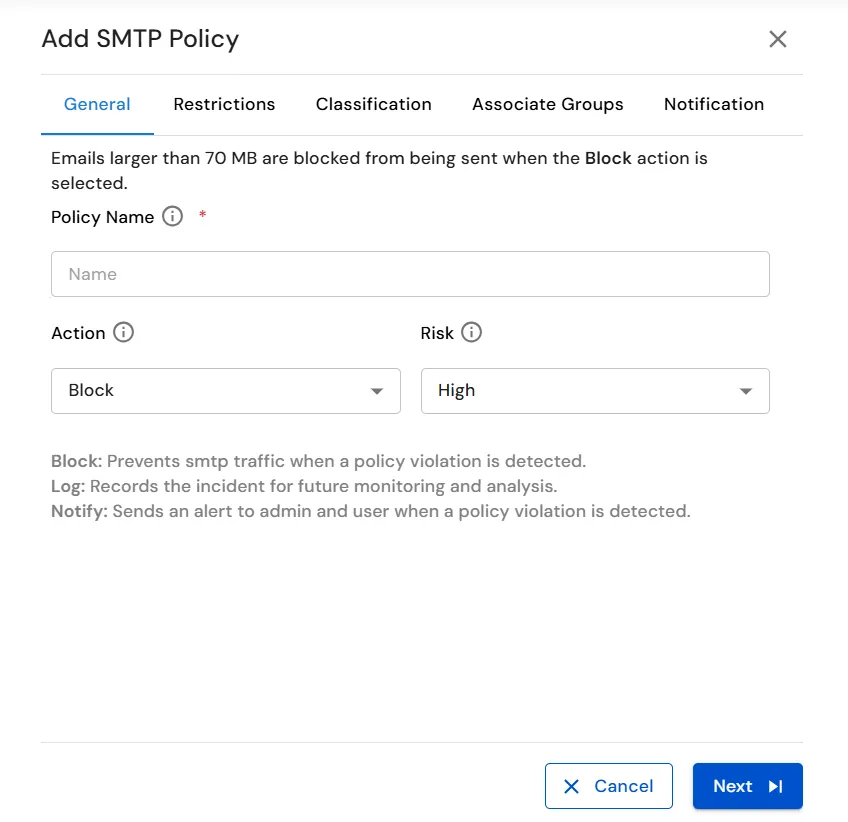
- Después de configurar los ajustes generales de la política SMTP, haga clic en Siguiente para configurar las restricciones de la política.
- En la sección Restricciones En la pestaña, configure las restricciones que deben aplicarse a la política SMTP.
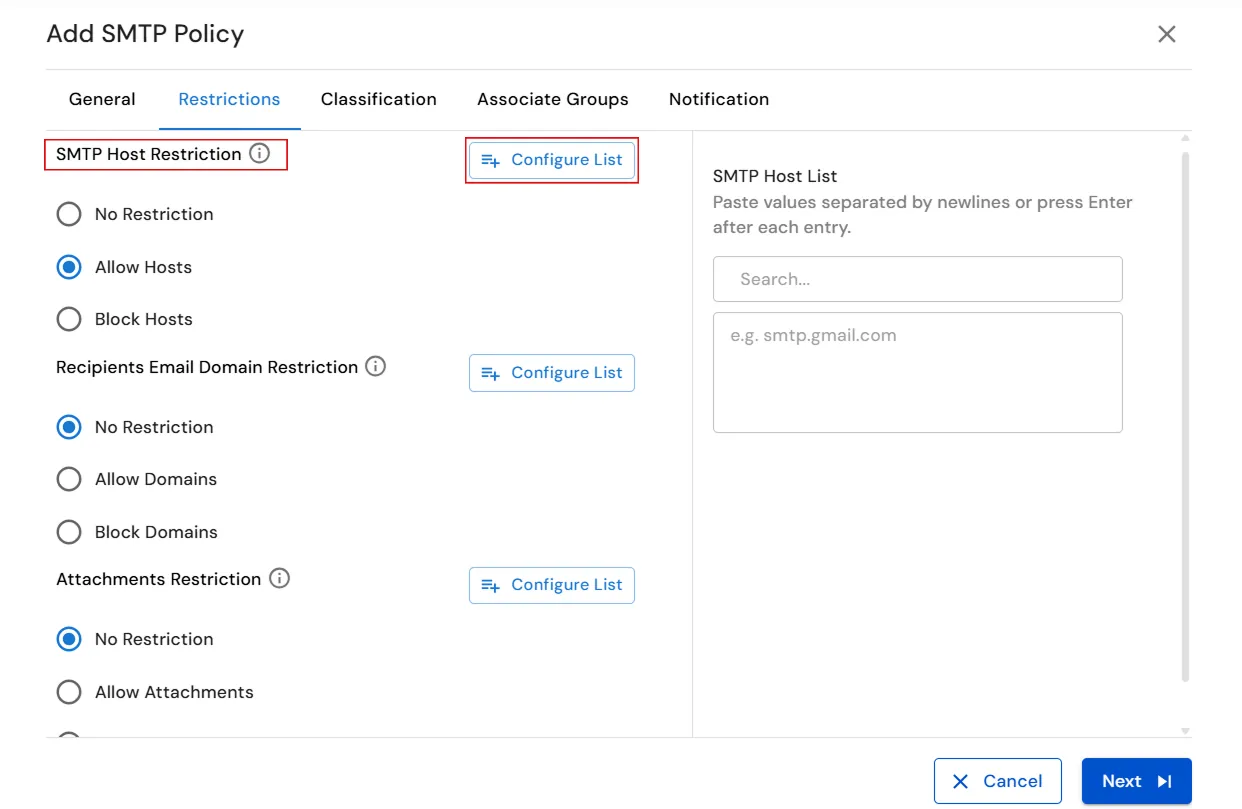
- En Restricción de host SMTPSeleccione la opción requerida: Sin restricción, Permitir hosts, o Bloquear hosts.
- Si selecciona Permitir hosts or Bloquear hosts, haga clic Lista de configuración especificar los hosts SMTP a los que se debe aplicar la restricción.
- En la sección Lista de hosts SMTP En el panel, introduzca los valores de host SMTP necesarios en el campo de entrada. Pegue varios valores en líneas separadas o pulse entrar: después de cada entrada.
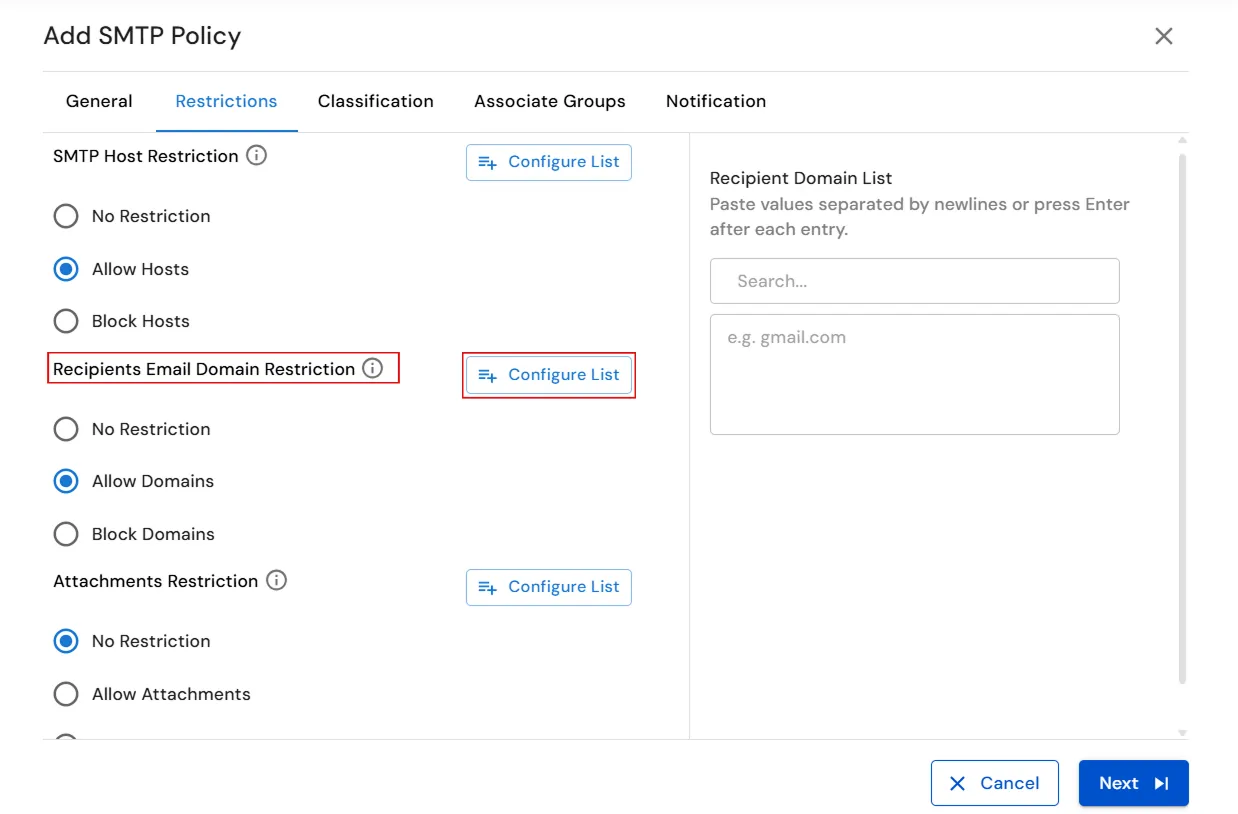
- En Restricción de dominio de correo electrónico de los destinatariosSeleccione la opción requerida: Sin restricción, Permitir dominios, o Dominios bloqueados.
- Si selecciona Permitir dominios or Dominios bloqueados, haga clic Lista de configuración especificar los dominios de correo electrónico a los que se debe aplicar la restricción.
- En la sección Lista de dominios destinatarios En el panel, introduzca los dominios de correo electrónico a los que se debe aplicar la restricción seleccionada.
- Introduzca un dominio por línea o pulse entrar: después de cada dominio.
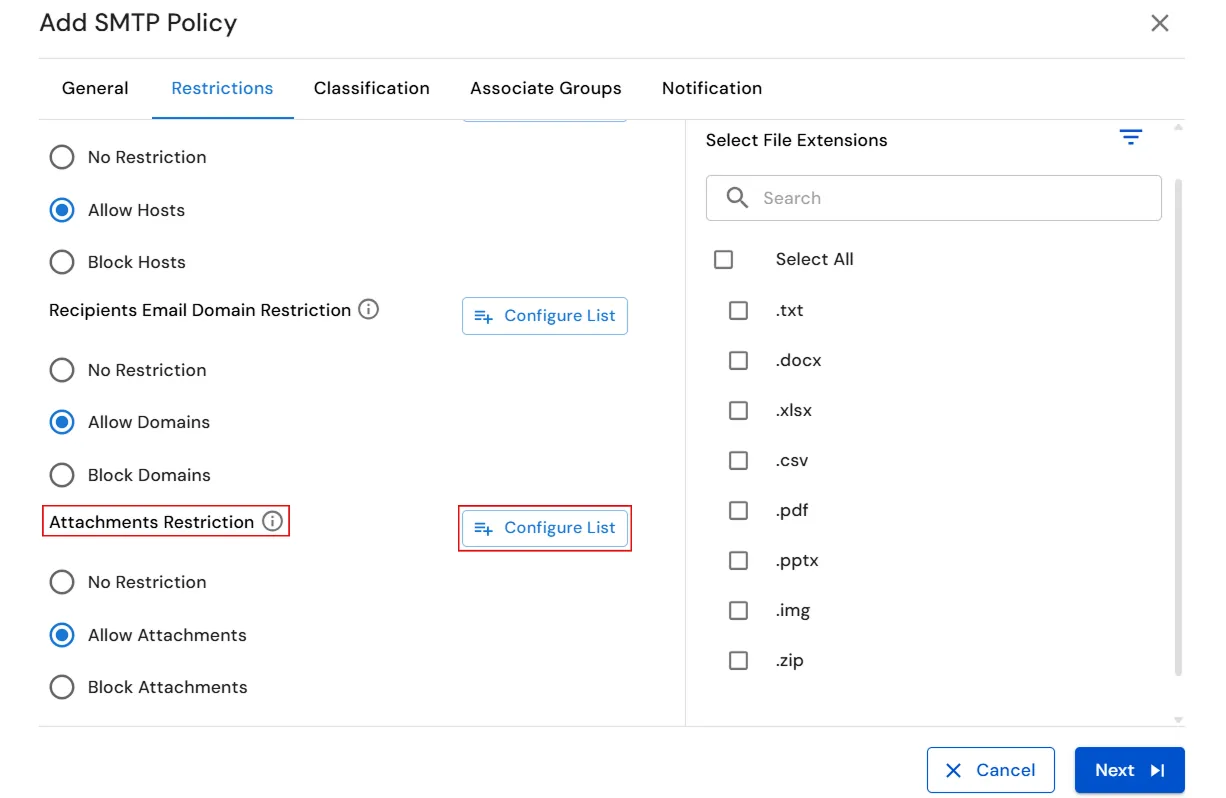
- En Restricción de archivos adjuntosSeleccione la opción requerida: Sin restricción, Permitir archivos adjuntos, o Fijaciones de bloques.
- Si selecciona Permitir archivos adjuntos or Fijaciones de bloques, haga clic Lista de configuración para especificar los tipos de archivo a los que se debe aplicar la restricción.
- En la lista de archivos adjuntos, utilice el Buscar campo para encontrar una extensión de archivo específica, o seleccione Seleccionar todo para seleccionar todos los tipos de archivo disponibles.
- Seleccione las extensiones de archivo necesarias de la lista. Los tipos de archivo disponibles incluyen: .TXT, . Docx, . Xlsx, . Csv, .pdf, . Pptx, . Img, y .zip.
- Revise la configuración Restricción de host SMTP, Restricción de dominio de correo electrónico de los destinatarios, y Restricción de archivos adjuntos configuración y luego haga clic Siguiente para configurar los ajustes de clasificación.
- En Etiquetas de activadoresSeleccione las etiquetas de clasificación que deben activar la política cuando ya estén presentes en un archivo. Las etiquetas disponibles incluyen: Confidencial, Interno
, PII, Público, y Restringido.
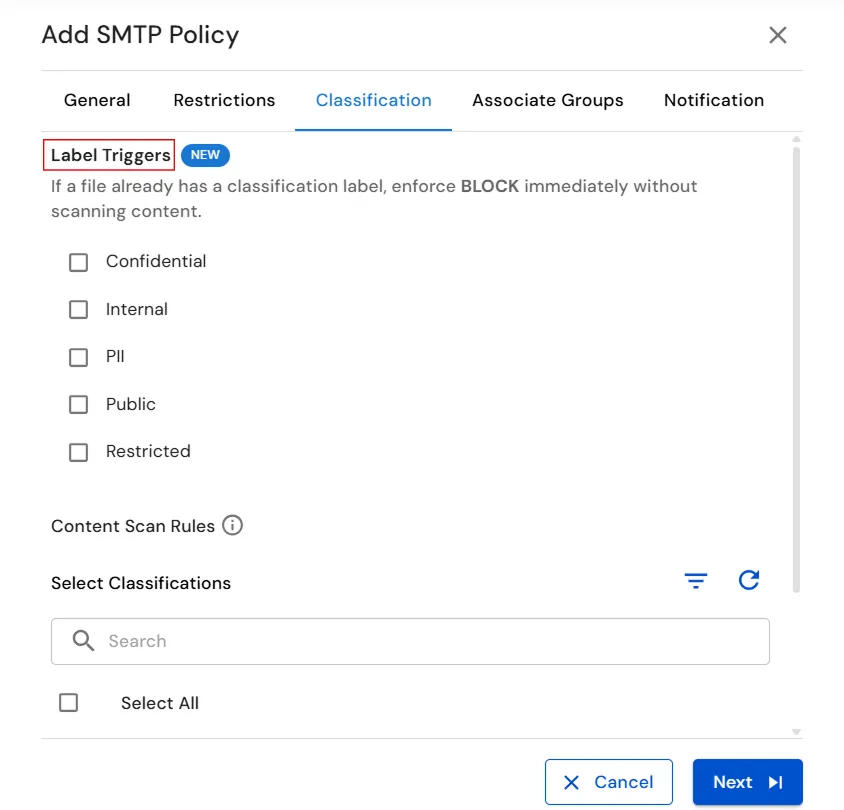
- En Reglas de escaneo de contenido, utilizar el Seleccionar clasificaciones Sección para elegir las clasificaciones que debe escanear la política SMTP.
- Utilice el Buscar campo para encontrar una clasificación específica, o seleccione Seleccionar todo para seleccionar todas las clasificaciones disponibles.
- Seleccione las clasificaciones requeridas, como por ejemplo: compruébalo or PII indio, de la lista disponible.
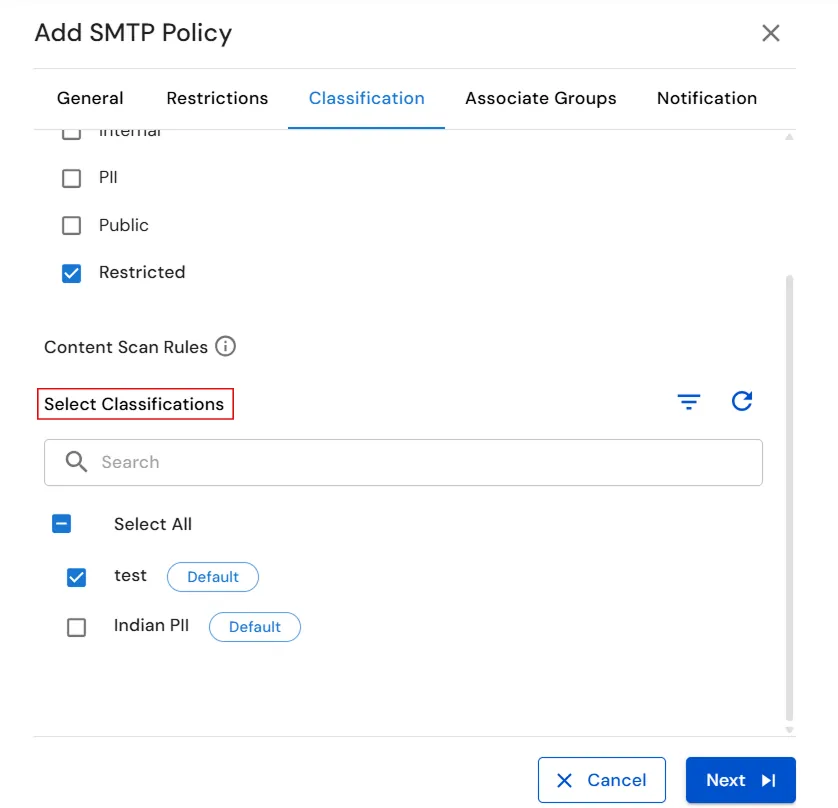
- Después de configurar lo requerido Etiquetas de activadores y Reglas de escaneo de contenido, haga clic Siguiente para configurar los grupos asociados a la política.
- En la sección Grupos asociados , seleccione el boton Windows plataforma para configurar los grupos de dispositivos a los que se aplicará la política SMTP.
- Utilice el Buscar campo para encontrar un grupo de dispositivos específico.
- Seleccione los grupos de dispositivos necesarios de la lista o seleccione Seleccionar todo Aplicar la política a todos los grupos de dispositivos Windows disponibles.
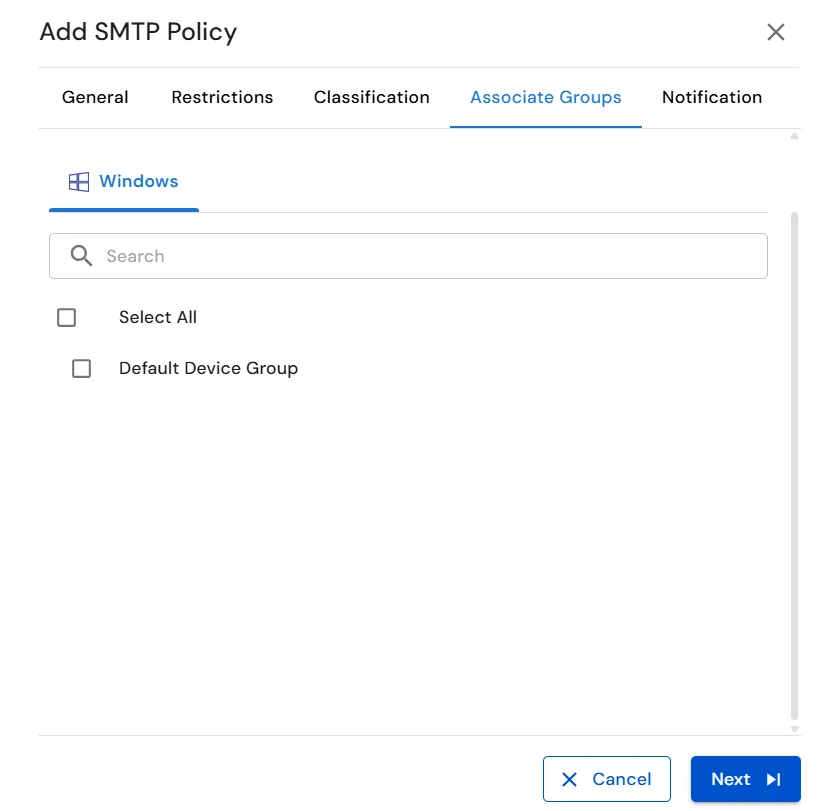
- Después de seleccionar los grupos de dispositivos necesarios, haga clic en Siguiente para configurar los ajustes de notificación.
- En la sección Notificación En esta pestaña, configure si desea recibir alertas cuando se active la política SMTP.
- Para habilitar las notificaciones para la política SMTP, active la Crear alerta para esta política palanca.
- En Enviar notificación aIntroduzca la dirección de correo electrónico que debe recibir alertas cuando se active la política. Pulse entrar: Después de ingresar cada dirección de correo electrónico para agregar varios destinatarios.
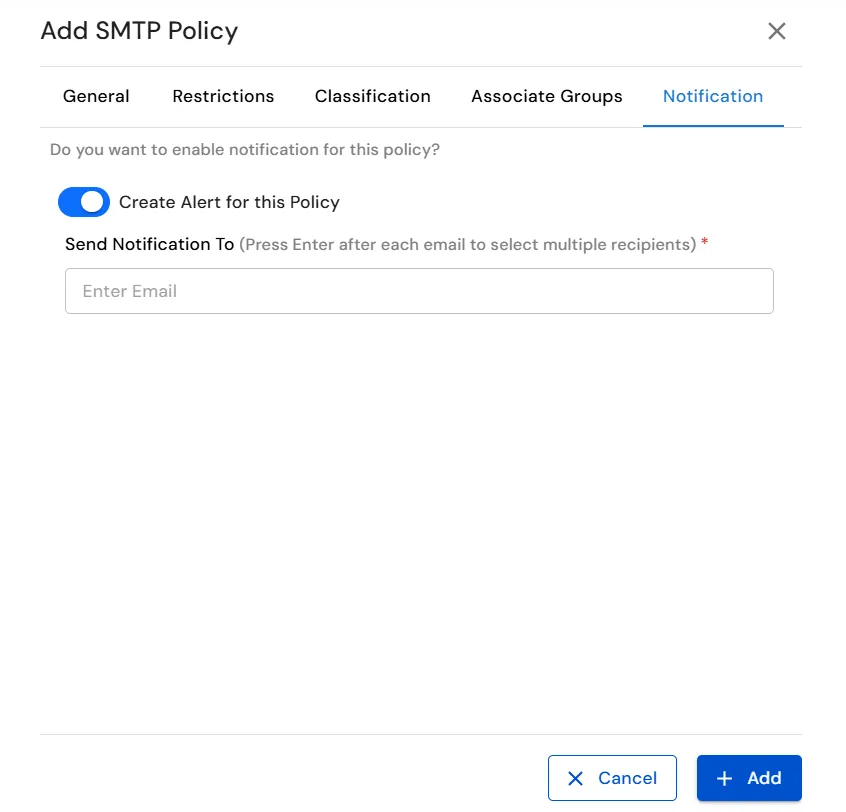
- Después de configurar los ajustes de notificación, haga clic en Agregar para crear la política SMTP.
- Verifique que la política SMTP recién creada aparezca en la lista de políticas con la configuración Nombre de directiva, Supervisión, y Acción: .
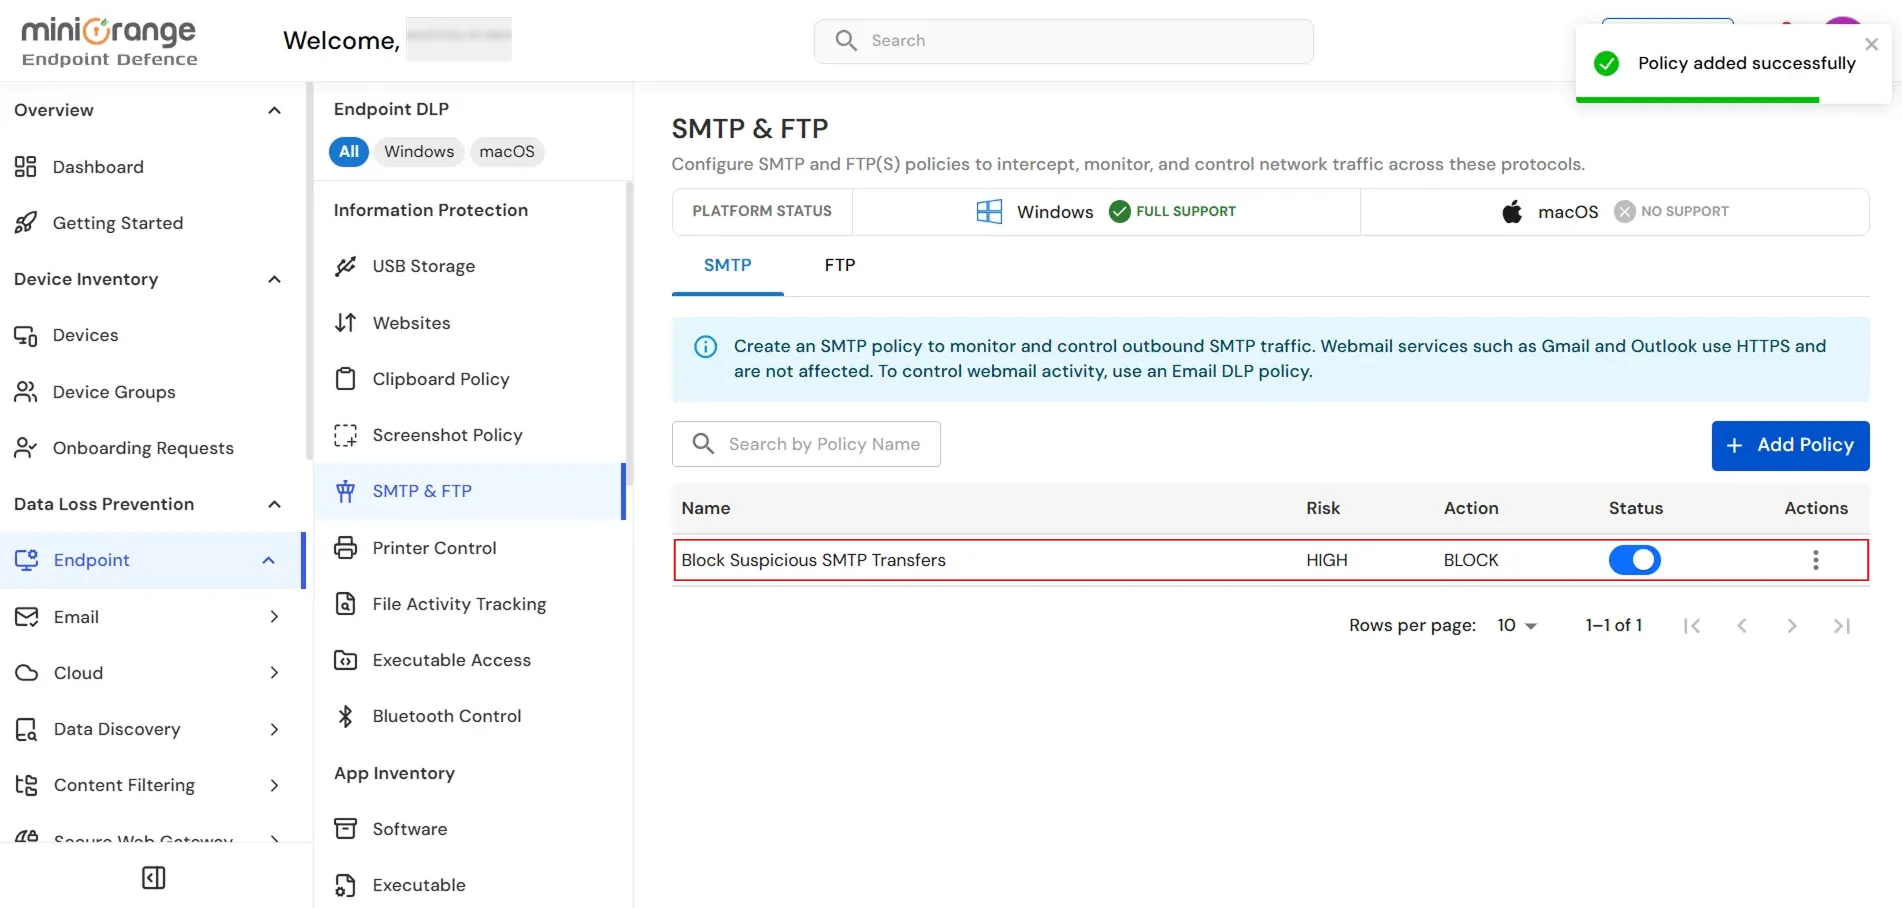
- Para configurar una política FTP, haga clic en el FTP .
- Haga clic en el botón Agregar política Botón para crear una nueva política FTP.
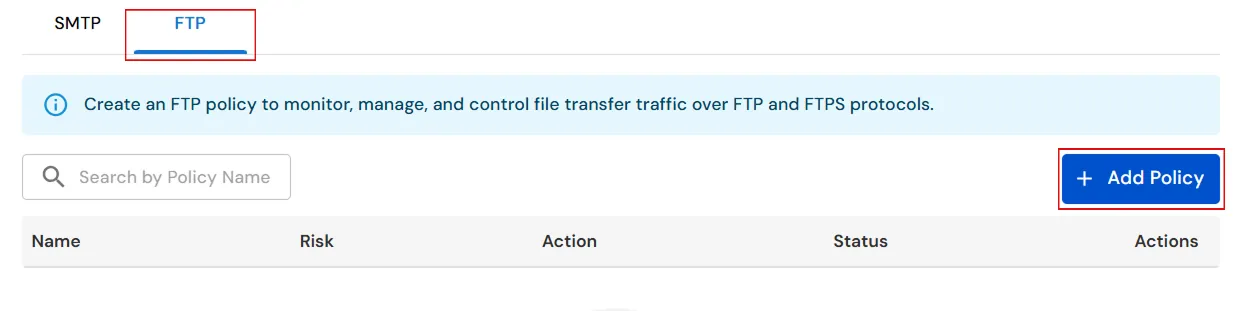
- En la sección General pestaña, tenga en cuenta que los archivos más grandes que 70 MB se bloquean para que no se envíen cuando el Bloquear Se ha seleccionado la acción.
- En la sección Nombre de directiva En este campo, introduzca un nombre único para la política FTP.
- En Acción: Seleccione la acción que se aplicará cuando se detecte una infracción de la política FTP. Las acciones disponibles son: Bloquear, Log, y Notifique.
- En SupervisiónSeleccione el nivel de riesgo adecuado para la póliza.
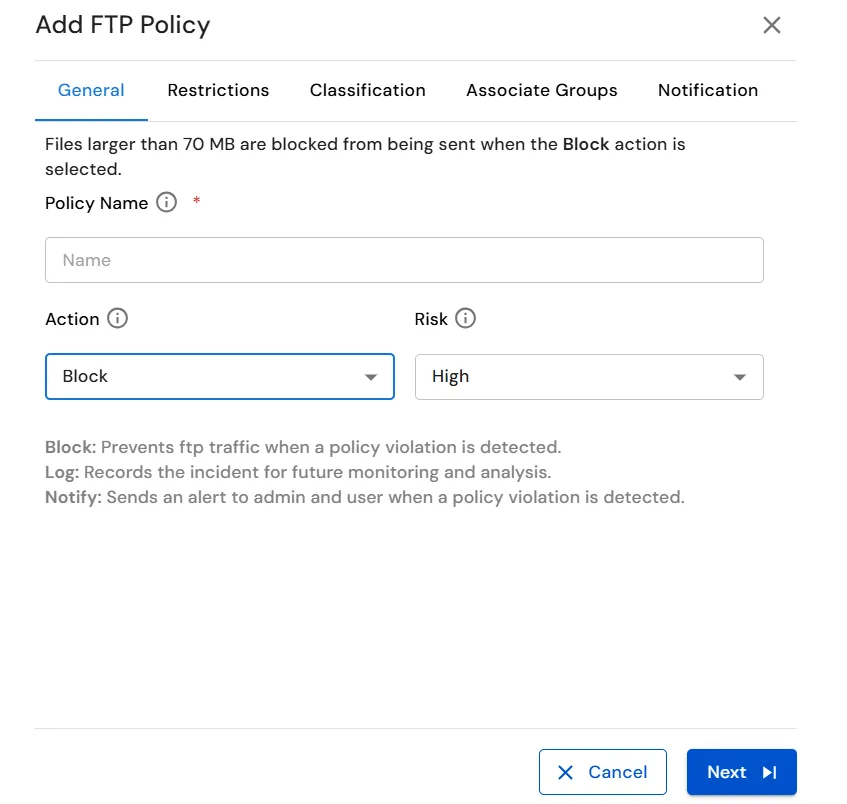
- Después de configurar el Nombre de directiva, Acción: , y Supervisión (Lazy section loading) bajo la sección General pestaña, clic Siguiente para continuar configurando la política FTP.
- En la sección Restricciones pestaña, configure el Restricción de host FTP seleccionando Sin restricción, Permitir hosts, o Bloquear hosts, según sea necesario.
- If Permitir hosts or Bloquear hosts Está seleccionado, haga clic Lista de configuración e introduzca los nombres de host FTP necesarios en el Lista de hosts FTP.
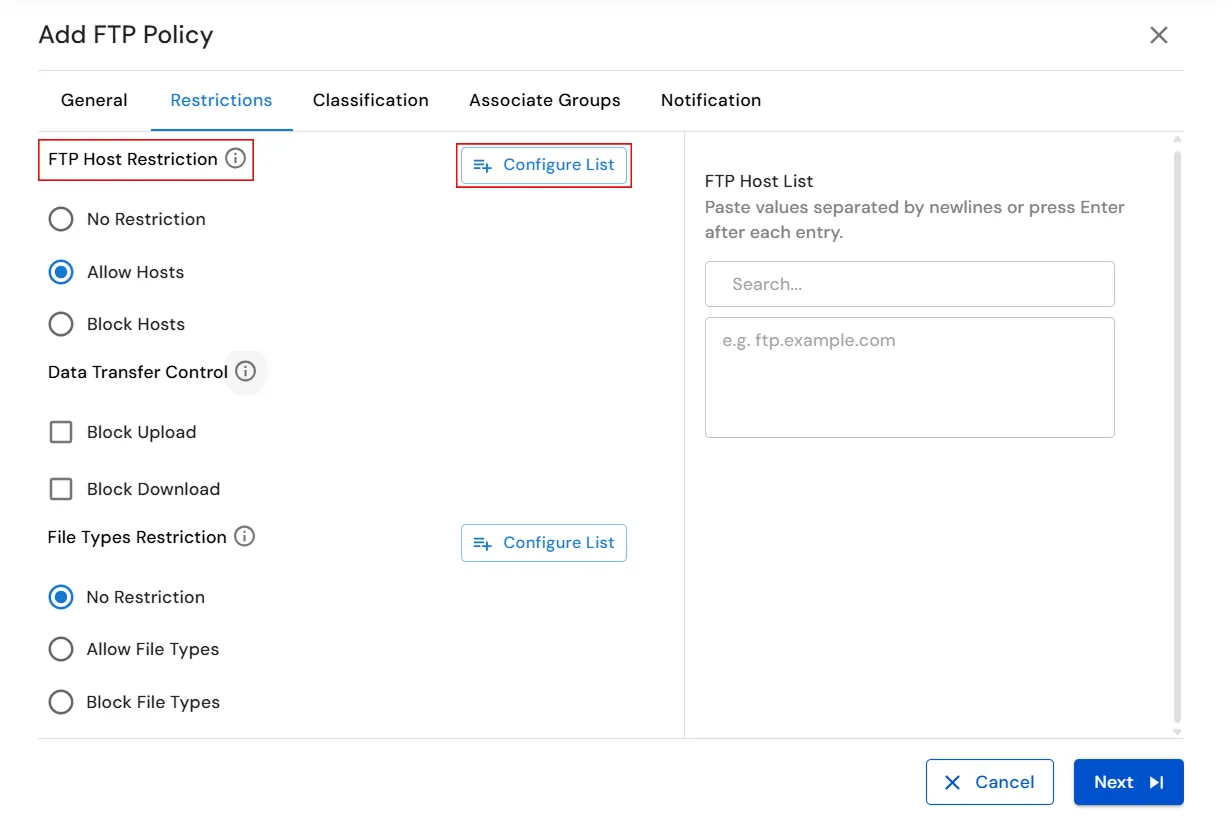
- En Control de transferencia de datos, habilitar Bloquear la carga y/o Bloquear descarga para controlar las transferencias de archivos FTP.
- En Restricción de tipos de archivo, seleccione Sin restricción, Permitir tipos de archivo, o Tipos de archivos de bloques en función de las restricciones de transferencia de archivos requeridas.
- If Permitir tipos de archivo or Tipos de archivos de bloques Está seleccionado, haga clic Lista de configuración y seleccione los tipos de archivo necesarios de la lista disponible.
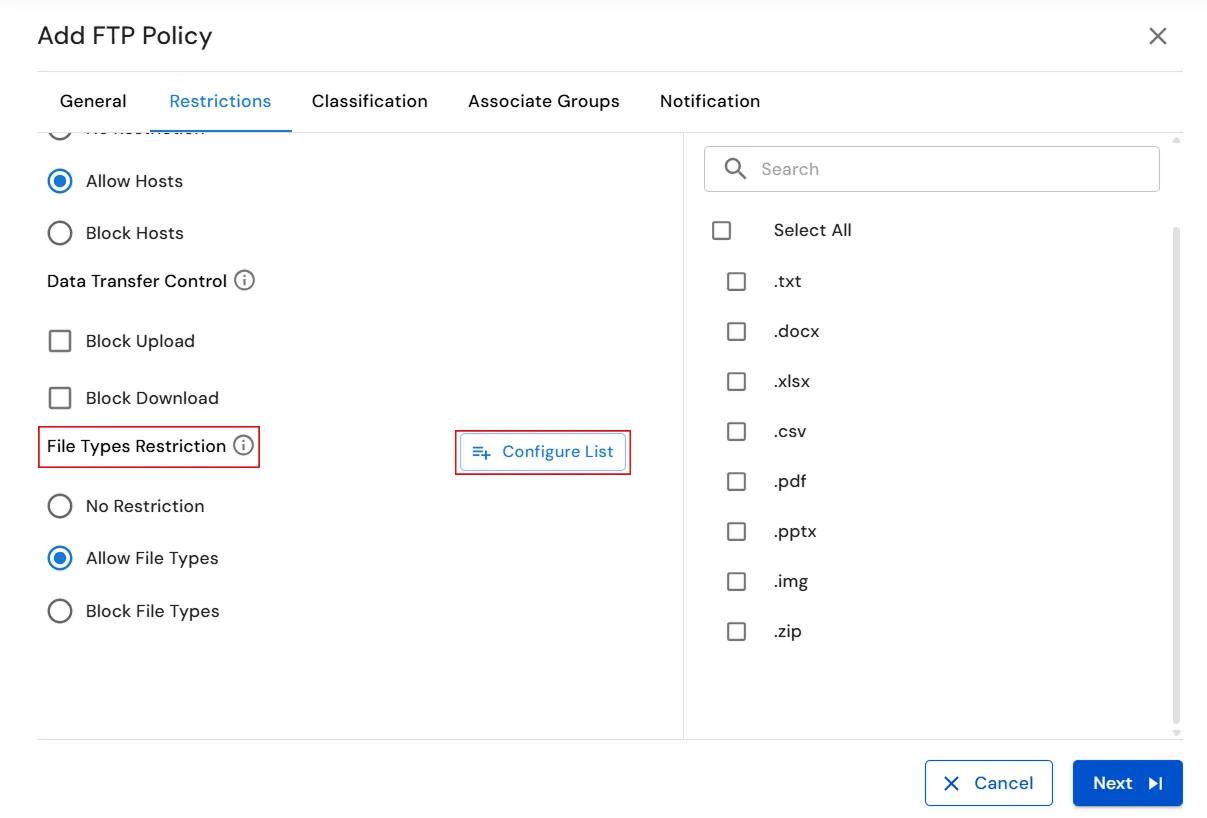
- Después de configurar las restricciones necesarias, haga clic en Siguiente para continuar a la Clasificación .
- En la sección Etiquetas de activadores sección, seleccione las etiquetas de clasificación para las cuales la política debe aplicarse inmediatamente Bloquear acción cuando un archivo ya tiene la etiqueta de clasificación seleccionada.
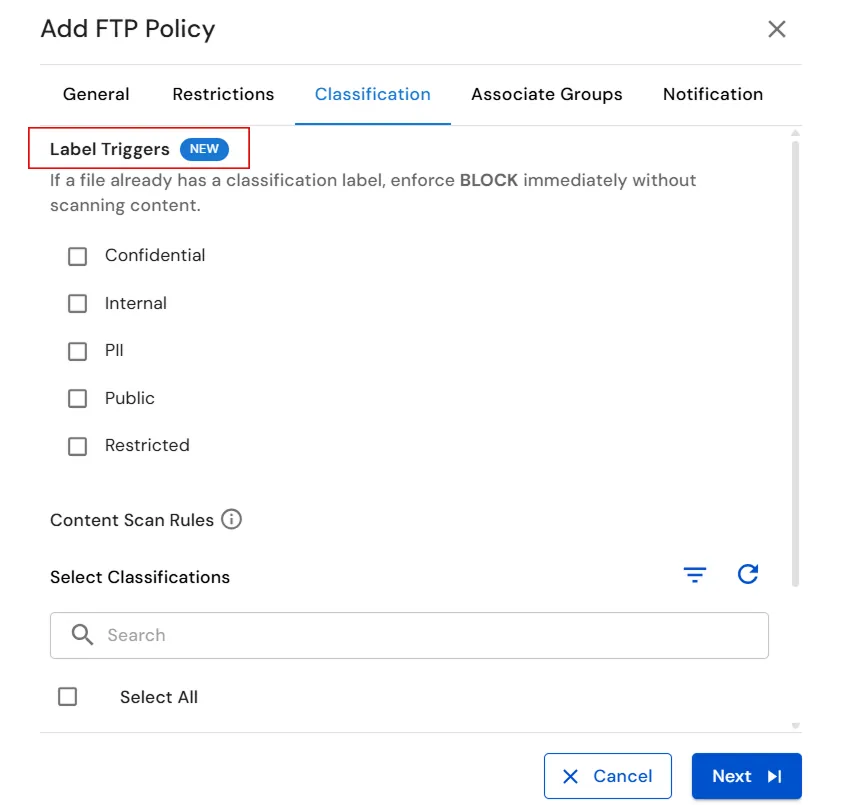
- En Reglas de escaneo de contenido, revise las clasificaciones disponibles en Seleccionar clasificaciones y seleccionar las clasificaciones que deben ser analizadas en busca de contenido sensible.
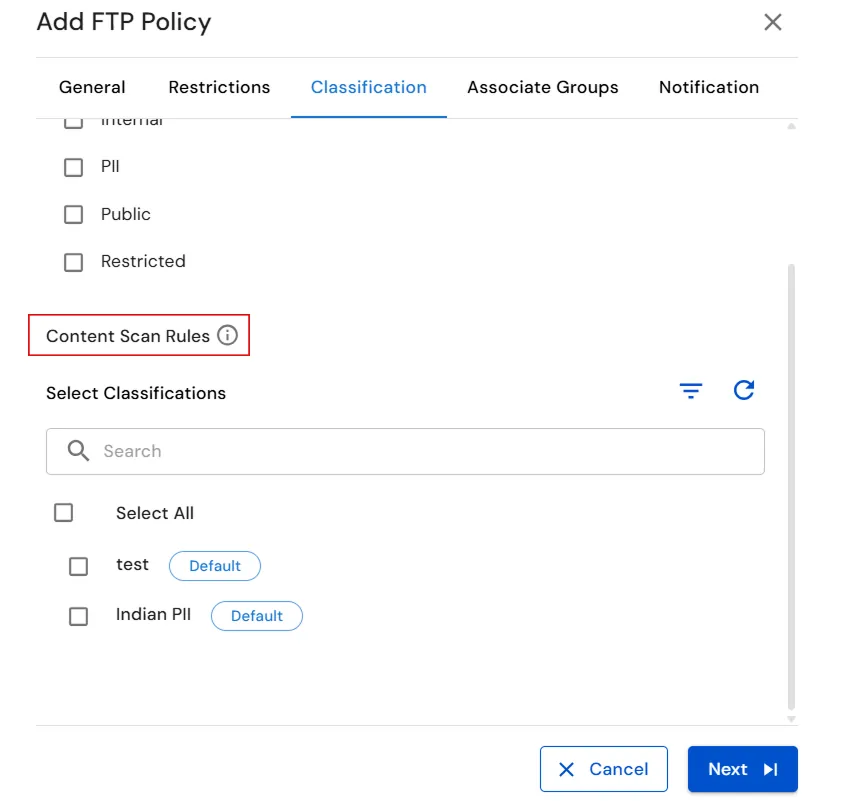
- Utilice el Buscar campo para encontrar una clasificación específica, o seleccione Seleccionar todo incluir todas las clasificaciones disponibles.
- Después de configurar lo requerido Etiquetas de activadores y Reglas de escaneo de contenido, haga clic Siguiente para continuar a la Grupos asociados .
- En la sección Grupos asociados , seleccione el boton Windows plataforma para ver los grupos de dispositivos disponibles.
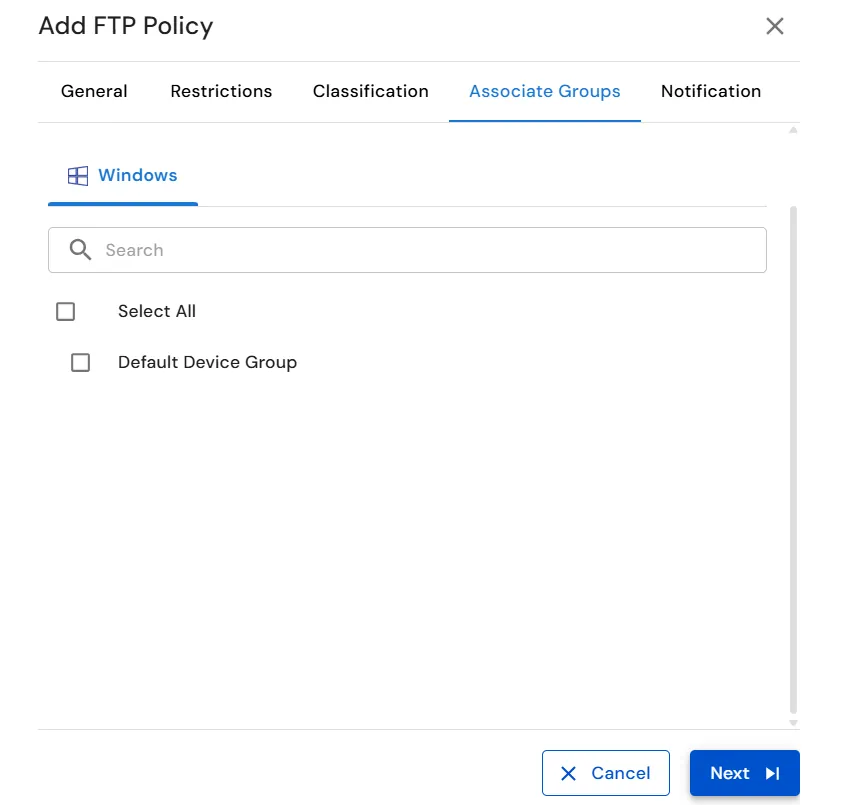
- Seleccione el grupo de dispositivos al que se debe aplicar la política FTP. Por ejemplo, seleccione Grupo de dispositivos predeterminado.
- Alternativamente, seleccione Seleccionar todo para asociar la política con todos los grupos de dispositivos Windows disponibles.
- Después de seleccionar el grupo de dispositivos requerido, haga clic en Siguiente para continuar a la Notificación .
- En la sección Notificación pestaña, habilitar Crear alerta para esta política para recibir notificaciones cuando la política FTP detecte una infracción de la política.
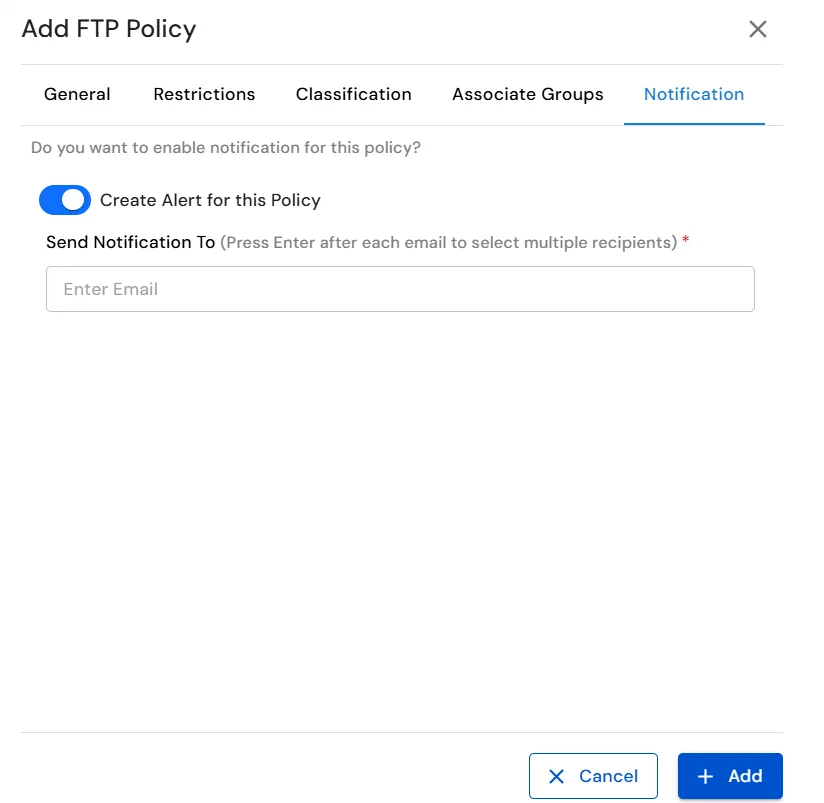
- En Enviar notificación aIntroduzca la dirección de correo electrónico del administrador u otros destinatarios que deban recibir alertas sobre infracciones de la política. Pulse entrar: Después de cada dirección de correo electrónico, agregue varios destinatarios.
- Verifique que se hayan agregado las direcciones de correo electrónico de los destinatarios requeridos y, a continuación, haga clic en Agregar para crear la política FTP.
- Verifique que la política FTP recién creada aparezca en la lista de políticas con la configuración Nombre, Supervisión, Acción: , y un activo Estado.
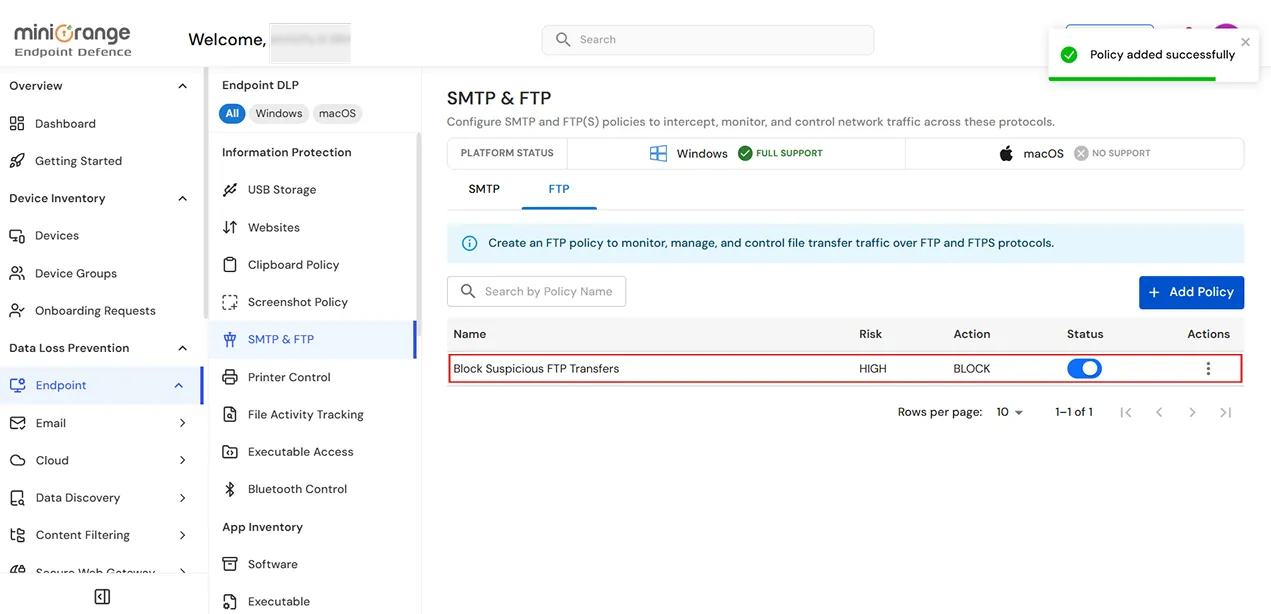
Paso 2: Informes
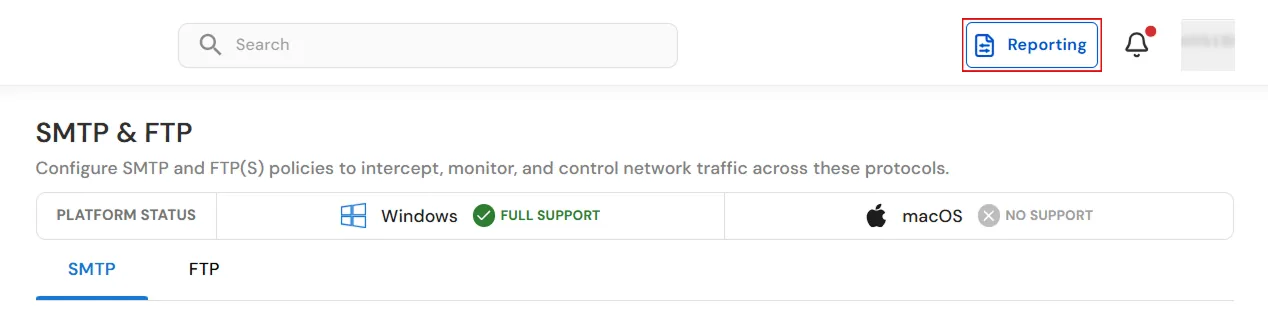
- Haga clic en Informes Desde la barra de navegación superior, podrá ver los informes de infracción de las políticas SMTP y FTP.
- Después de hacer clic Informes, ampliar la Informes Sección en el menú de navegación izquierdo y haga clic Informes SMTP y FTP para ver los informes de infracción de las políticas SMTP y FTP.
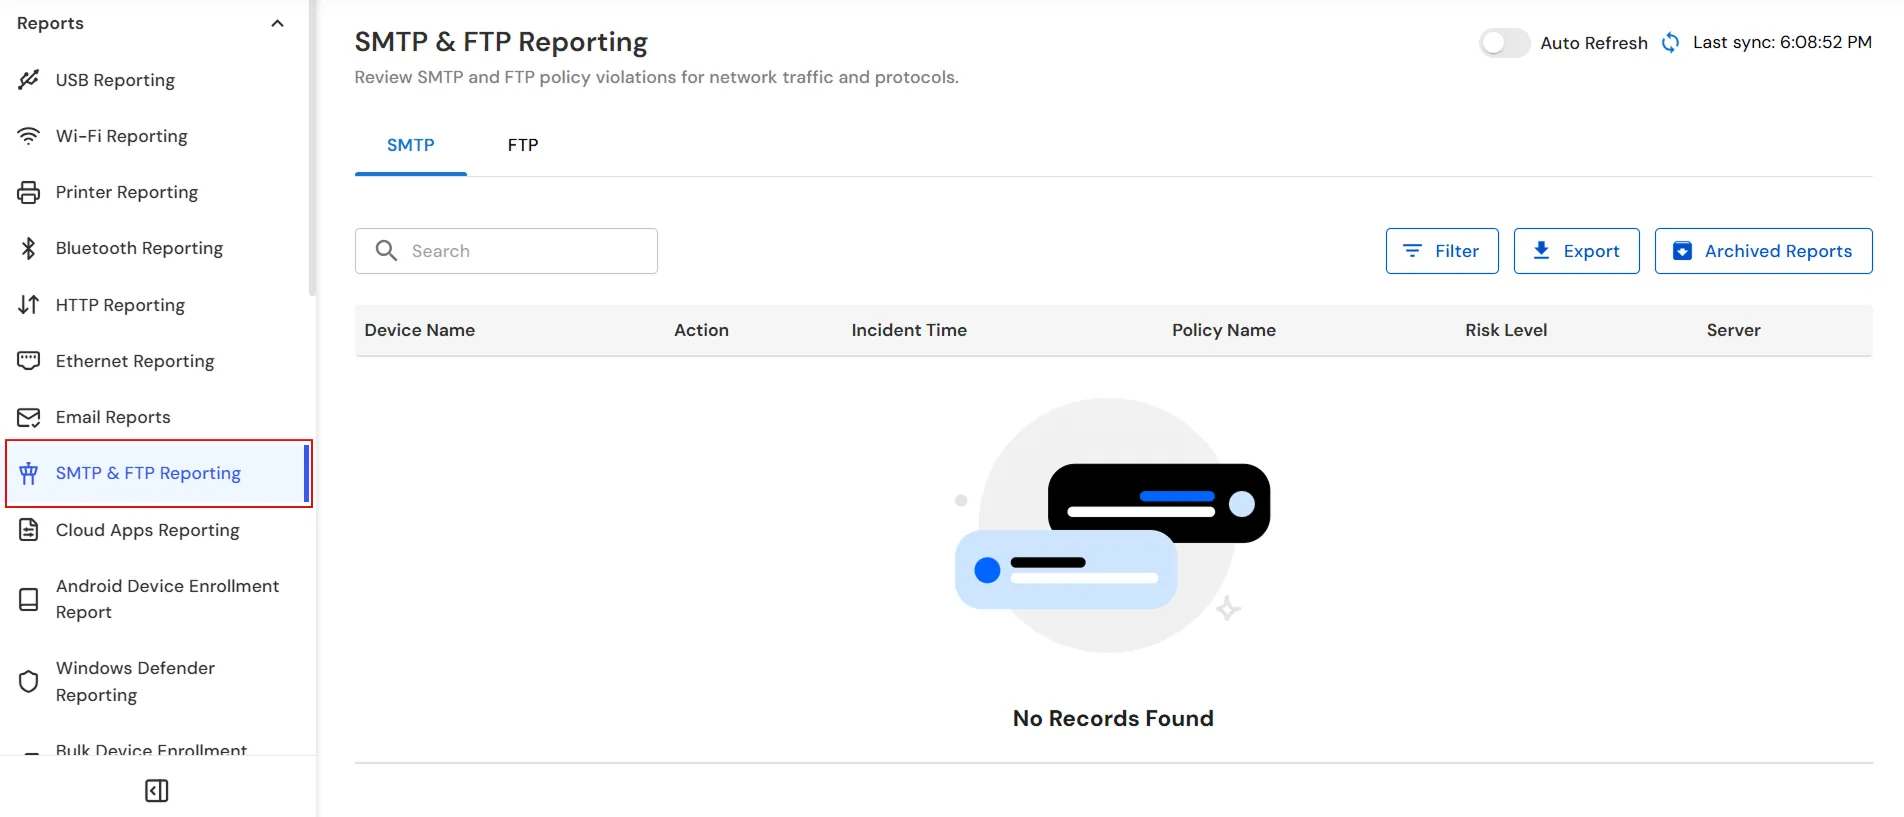
- En la sección SMTP En la pestaña, revise los informes de infracción de políticas para el tráfico SMTP. El informe muestra detalles como: Nombre del dispositivo, Acción: , Hora del incidente, Nombre de directiva, Nivel de riesgo, y Server.
- Utilice el Buscar Campo para buscar informes específicos de infracciones de la política SMTP.
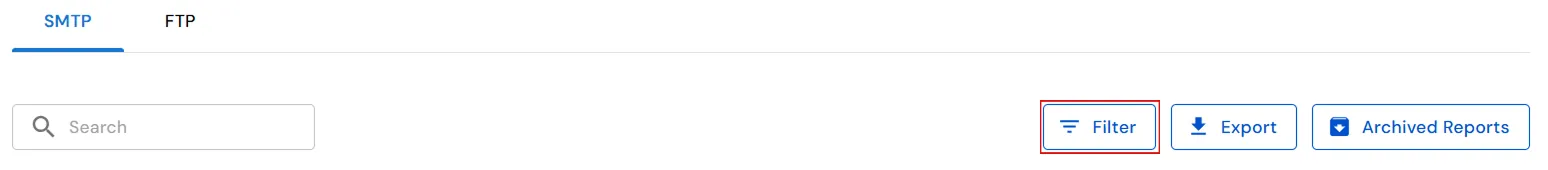
- Haga clic en Filtrar para acotar los informes mostrados en función de las opciones de filtrado disponibles.
- En Inteligencia del Busque y seleccione un dispositivo específico para ver los informes asociados con ese dispositivo.
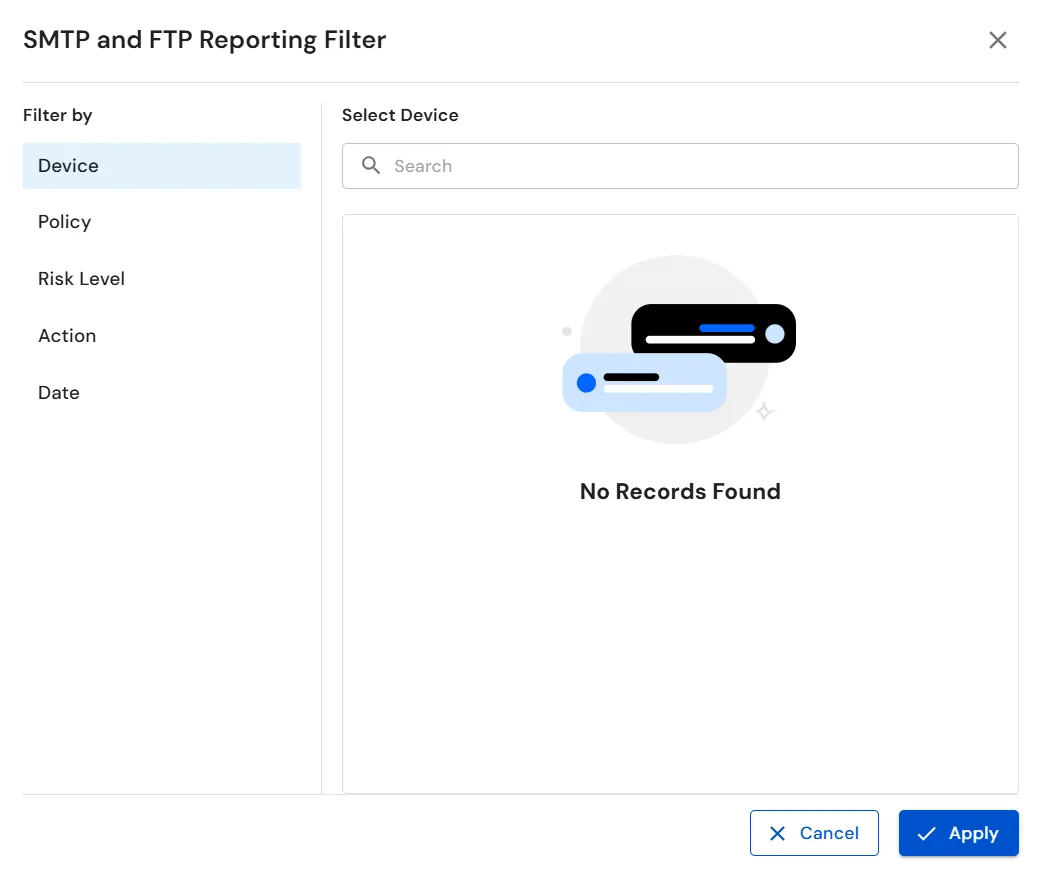
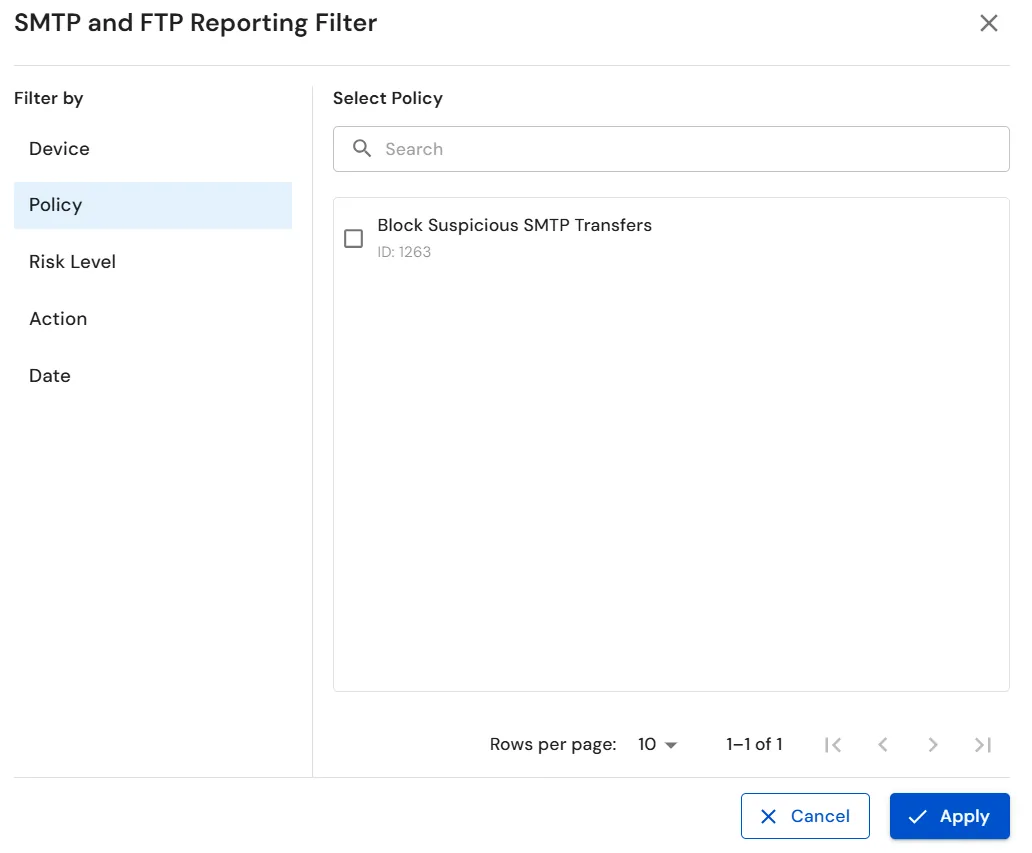
- En PrivacidadBusque y seleccione una política específica para ver los informes generados por dicha política.
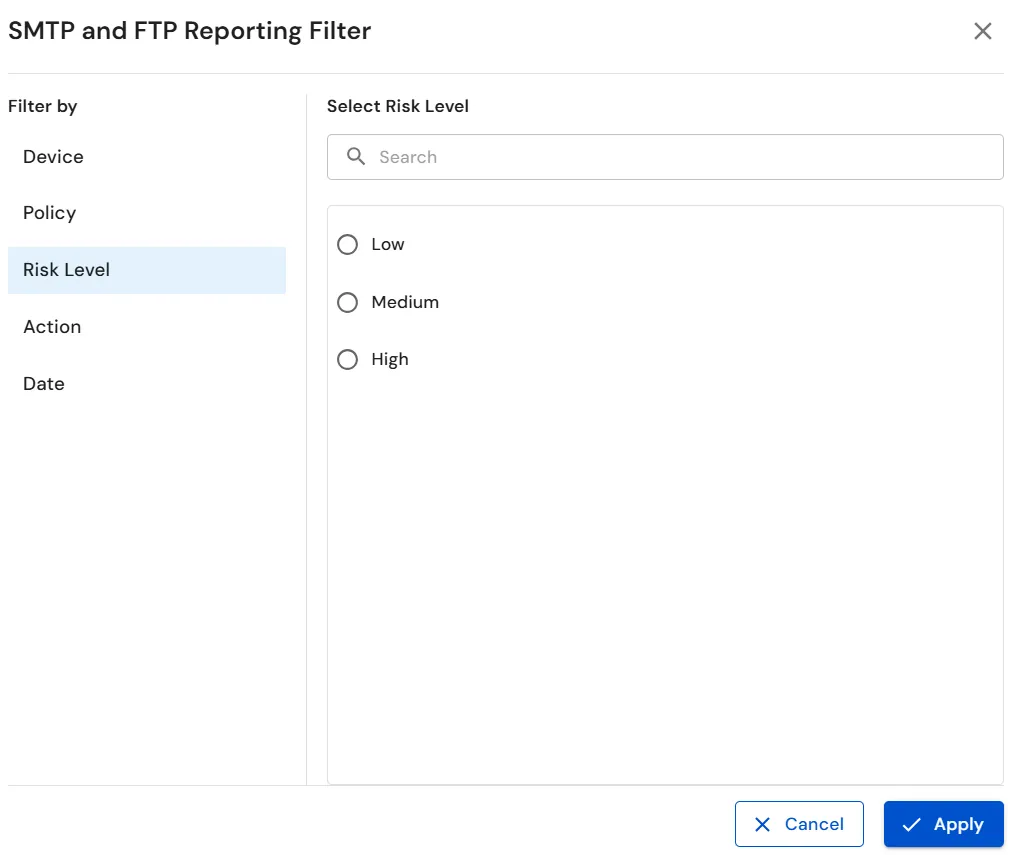
- En Nivel de riesgo, seleccione Bajo, Media, o Alto para filtrar los informes en función de su nivel de riesgo asignado.
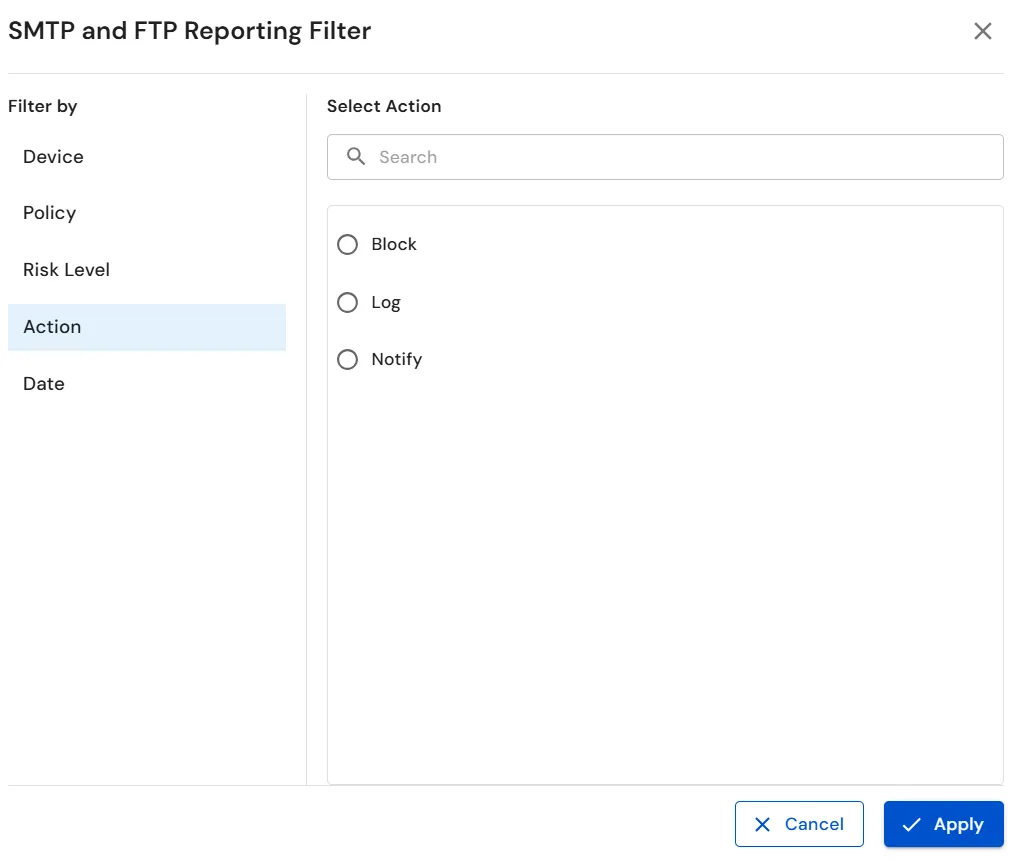
- En Acción: , seleccione Bloquear, Log, o Notifique para filtrar los informes en función de la acción realizada por la política.
- En Fecha, especifique un Desde y A Fecha y hora para filtrar los informes dentro de un rango de tiempo específico.
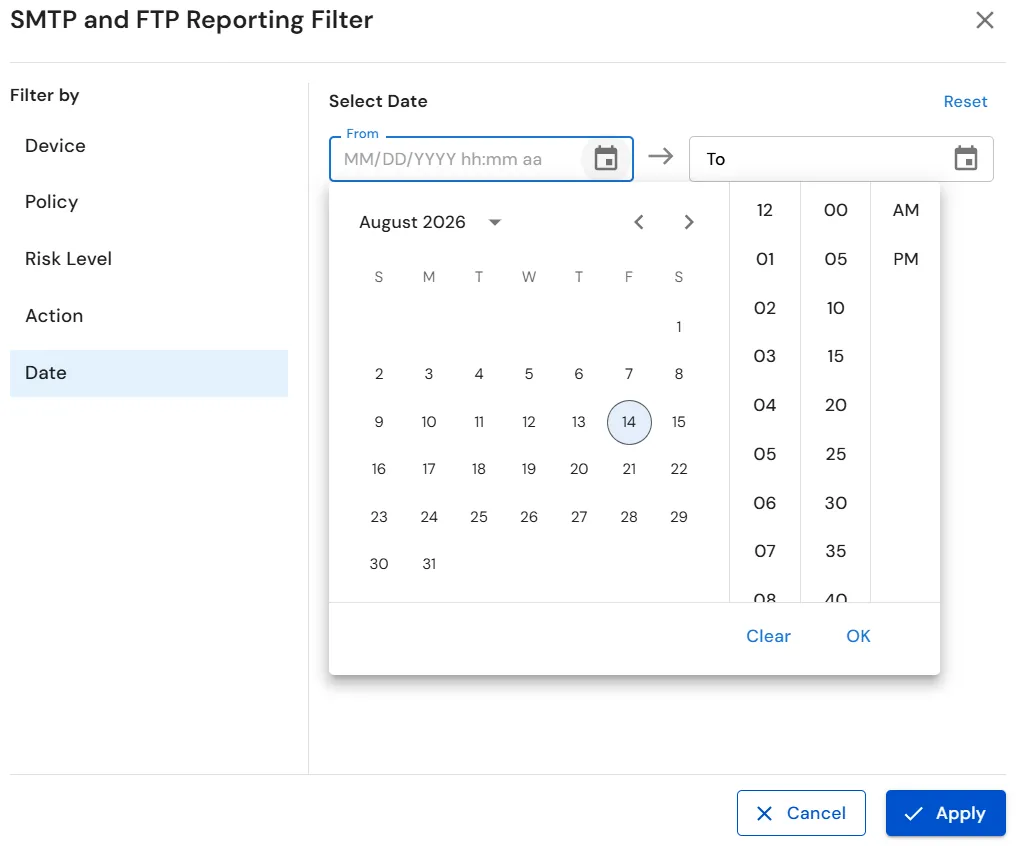
- Haga clic en Aplicar para aplicar los filtros seleccionados y mostrar los informes coincidentes.
- Haga clic en Exportar para descargar los datos de informes SMTP para su posterior análisis o registro.
- Haga clic en Informes archivados para descargar informes SMTP archivados. En el Descargar informes de control de red SMTP archivados ventana, seleccione lo requerido Año , Trimestre, y PedazoY haga clic en Descargar.
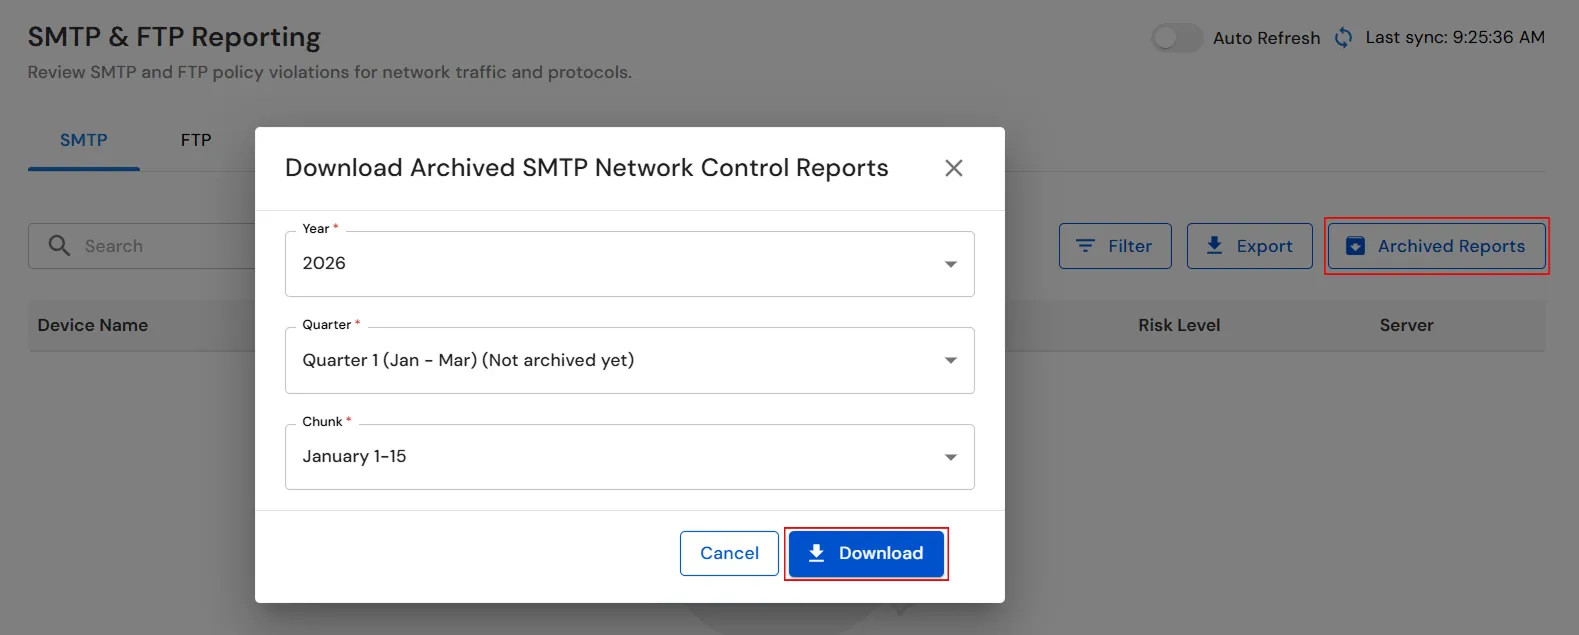
- En Informes SMTP y FTP, haga clic en el botón FTP Pestaña para ver los informes de infracción de la política FTP.
- Revise los informes de infracción de la política FTP. El informe muestra detalles como: Nombre del dispositivo, Acción: , Hora del incidente, Nombre de directiva, Nivel de riesgo, y Server.
- Utilice el Buscar Campo para buscar informes específicos de infracciones de la política FTP.
- Haga clic en Filtrar para acotar los informes mostrados en función de las opciones de filtrado disponibles.
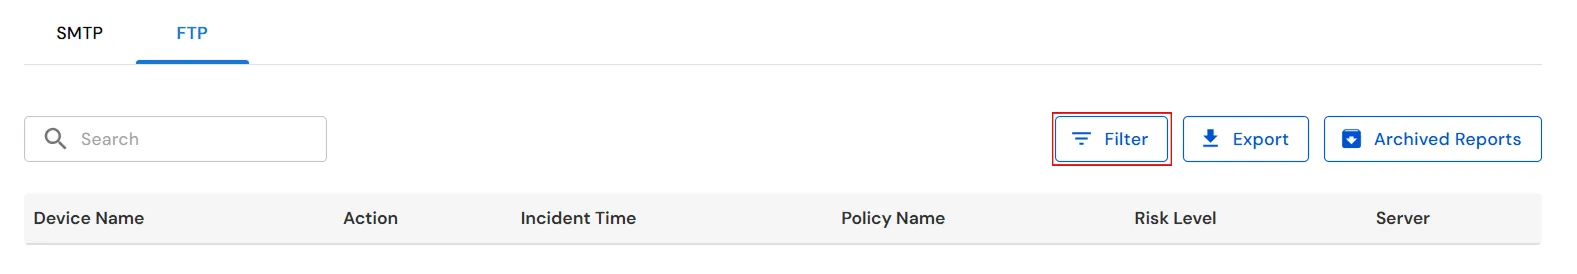
- En Inteligencia del Busque y seleccione un dispositivo específico para ver los informes asociados con ese dispositivo.
- En PrivacidadBusque y seleccione una política específica para ver los informes generados por dicha política.
- En Nivel de riesgo, seleccione Bajo, Media, o Alto para filtrar los informes en función de su nivel de riesgo asignado.
- En Acción: , seleccione Bloquear, Log, o Notifique para filtrar los informes en función de la acción realizada por la política.
- En Fecha, especifique un Desde y A Fecha y hora para filtrar los informes dentro de un rango de tiempo específico.
- Haga clic en Aplicar para aplicar los filtros seleccionados y mostrar los informes coincidentes.
- Haga clic en Exportar para descargar los datos de informes FTP para su posterior análisis o registro.
- Haga clic en Informes archivados para descargar informes FTP archivados. En el Descargar informes de control de red FTP archivados ventana, seleccione lo requerido Año , Trimestre, y PedazoY haga clic en Descargar.
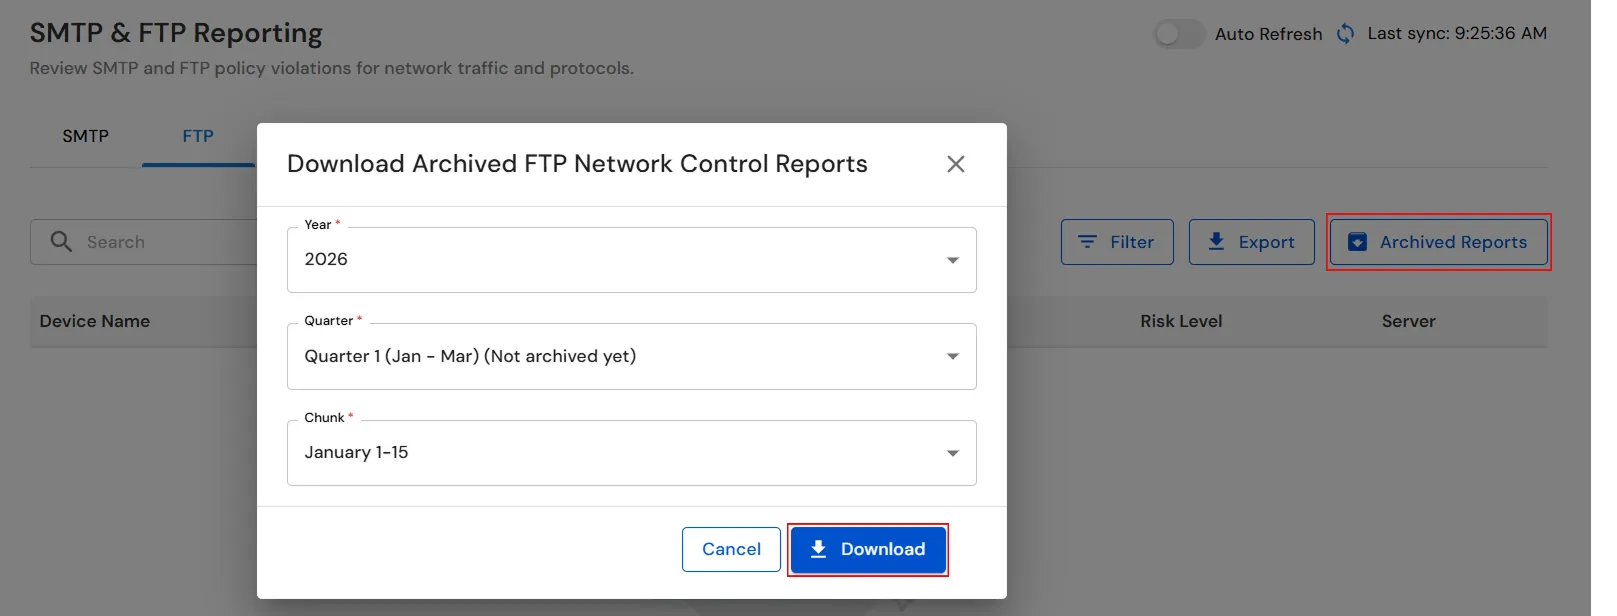
Ha configurado correctamente las políticas SMTP y FTP y ha revisado los informes correspondientes utilizando nuestra solución DLP . Si encuentra algún problema durante la configuración, no dude en ponerse en contacto con nosotros en uemsupport@xecurify.com.


