¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×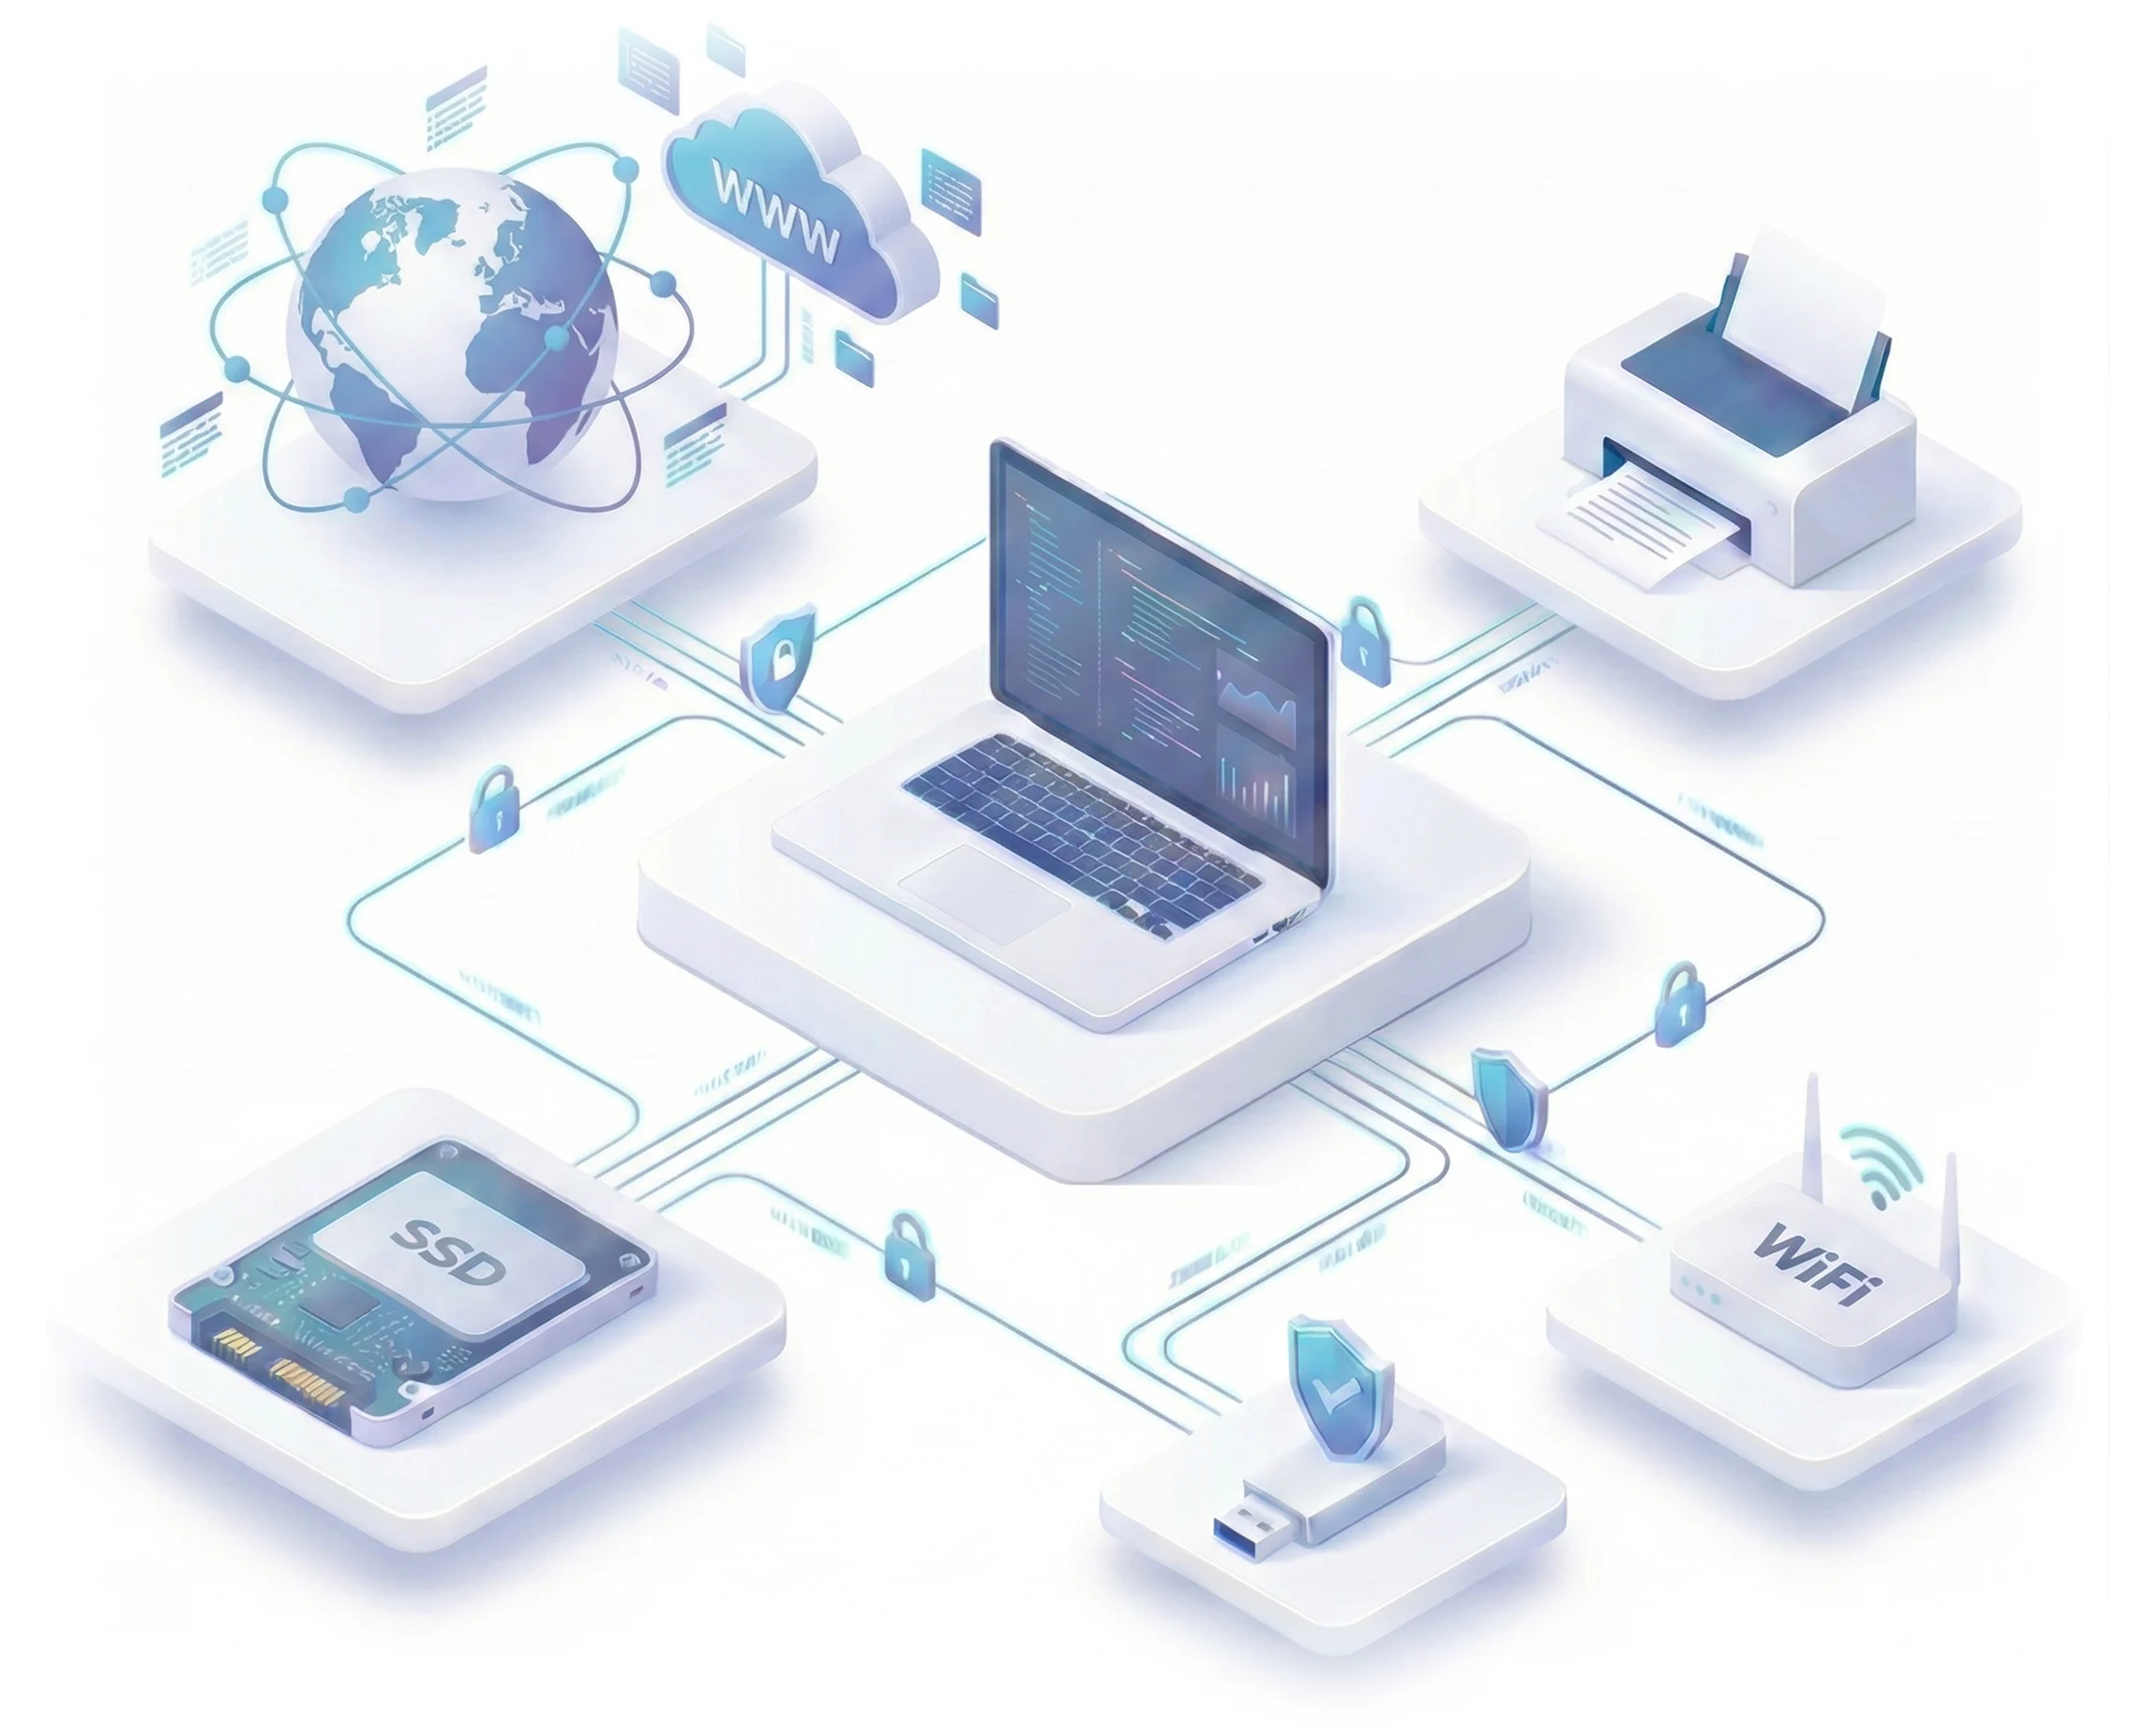
Los portátiles no administrados, los puertos USB abiertos y las cargas de archivos no supervisadas provocan fugas de datos. La seguridad DLP de endpoint cierra estas brechas mediante la inspección y
Controlar los datos en el momento en que se mueven, no después de que se hayan ido.

Los empleados copian archivos a unidades personales, los suben a aplicaciones no autorizadas o los envían por correo electrónico fuera de la empresa, a menudo sin ninguna intención maliciosa, pero con el mismo resultado costoso.

Las unidades USB, los discos duros externos y otros medios extraíbles transfieren archivos confidenciales fuera de la red en segundos, sin dejar rastro una vez que se desconecta el dispositivo.

Los equipos de seguridad no pueden proteger lo que no ven. Sin visibilidad a nivel de dispositivo, las transferencias de archivos, las impresiones y la actividad de los periféricos quedan completamente sin supervisión.

Normativas como HIPAA, SEBI, RBI, ISO 27001 y SOC 2 responsabilizan a las organizaciones del destino de los datos confidenciales. Un solo dispositivo no gestionado puede provocar un fallo en la auditoría o una multa regulatoria.
El software moderno de prevención de pérdida de datos en los dispositivos finales debe cubrir todos los canales por los que los datos pueden salir, y no solo los puertos USB.
Proteja todos los puntos de salida con una gran variedad de funciones DLP.
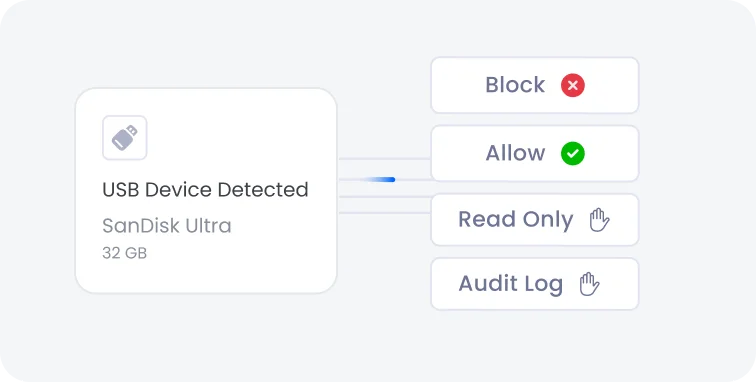
Bloquea directamente los dispositivos USB no autorizados, permite solo los dispositivos incluidos en la lista blanca, aplica el acceso de solo lectura y registra cada acción realizada con dispositivos USB y almacenamiento externo para obtener un registro de auditoría completo.
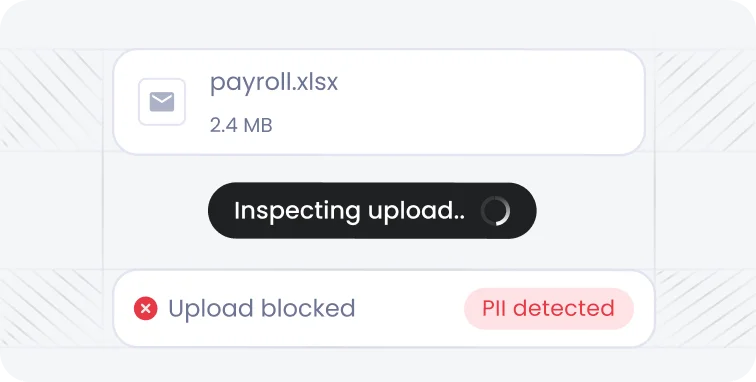
Supervise y controle las cargas HTTP/HTTPS desde los puntos finales en tiempo real. Detecte las cargas de datos confidenciales a sitios web y bloquee las transferencias de datos no autorizadas antes de que salgan de la organización.
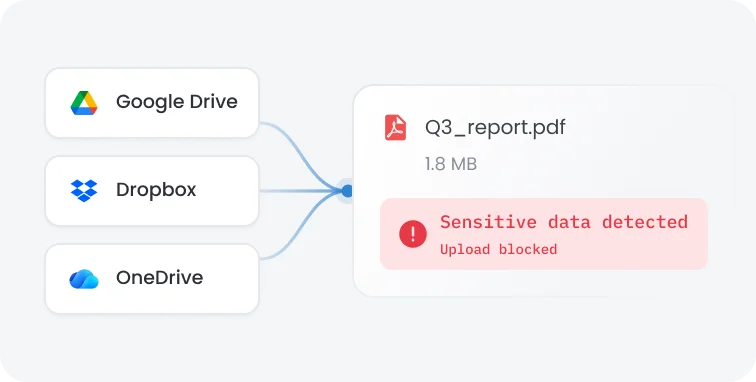
Evite la carga de datos confidenciales a servicios de almacenamiento en la nube y de intercambio de archivos no autorizados, incluidas cuentas personales de Google Drive, Dropbox y otras cuentas no autorizadas. Implemente políticas para mantener los datos dentro de entornos de nube aprobados.
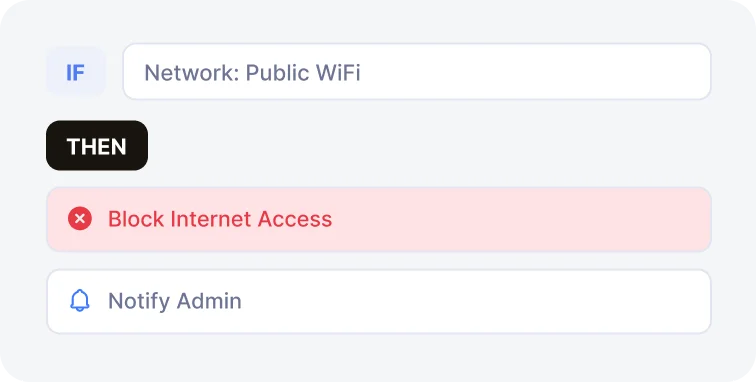
Permita únicamente SSID y BSSID incluidos en la lista blanca, bloquee las redes Wi-Fi públicas y mantenga los dispositivos conectados solo a redes corporativas de confianza.
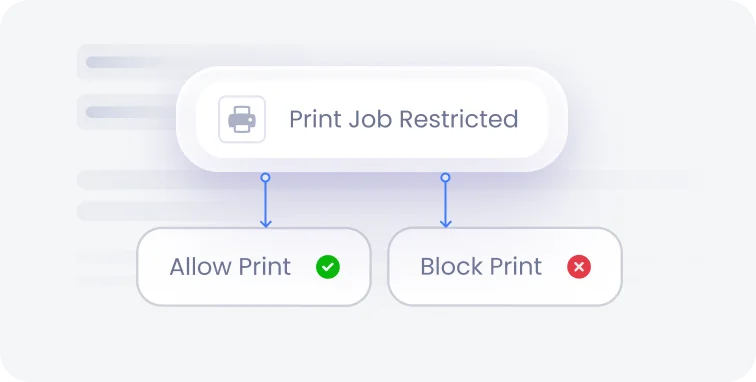
Restrinja la impresión a las impresoras autorizadas según el VID/PID, bloquee la impresión de documentos confidenciales y registre cada trabajo de impresión con fines de auditoría y cumplimiento normativo.
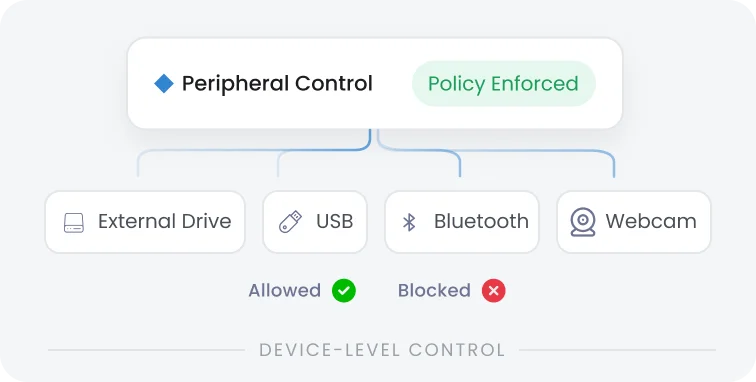
Controla los discos duros externos, las unidades flash y otros dispositivos de hardware conectados mediante restricciones a nivel de dispositivo que impiden la transferencia de datos no autorizada en el puerto.

Habilitar o deshabilitar adaptadores Ethernet, bloquear transferencias de datos a través de conexiones cableadas y aplicar restricciones de red por dispositivo para cerrar las rutas de exfiltración cableadas.

Realiza un seguimiento del uso del dispositivo en tiempo real, registra las operaciones de archivos, como bloquear, permitir, copiar o eliminar, y genera alertas instantáneas ante comportamientos sospechosos o que infrinjan las políticas de los puntos finales.

Aplicar automáticamente controles más estrictos cuando un dispositivo abandona una red corporativa de confianza, de modo que los dispositivos remotos y los que se encuentran en tránsito reciban el mismo nivel de protección que los que están en las instalaciones.
Una solución DLP eficaz para endpoints no se limita a bloquear un puerto USB, sino que realiza un seguimiento de los datos confidenciales a lo largo de todo su ciclo de vida, desde su detección hasta la respuesta.
Localice automáticamente los datos confidenciales en todos los dispositivos de su organización, para que nada quede oculto a la aplicación de las políticas.
Identificar y etiquetar datos como información de identificación personal (PII), información de procesamiento de tarjetas de pago (PCI), información de salud protegida (PHI) y registros financieros para que las políticas se apliquen a lo que realmente importa.
Aplique políticas granulares de permiso, bloqueo y registro para controlar cómo se accede a los datos confidenciales, cómo se transfieren y cómo se utilizan.
Supervise los registros de actividad detallados a nivel de sesión en relación con el uso del dispositivo, las operaciones de archivos y la actividad de la red para obtener una visibilidad que permita realizar auditorías.
Active alertas en tiempo real y acciones remotas como bloquear, borrar o reiniciar en el momento en que una infracción de la política ponga los datos en riesgo.
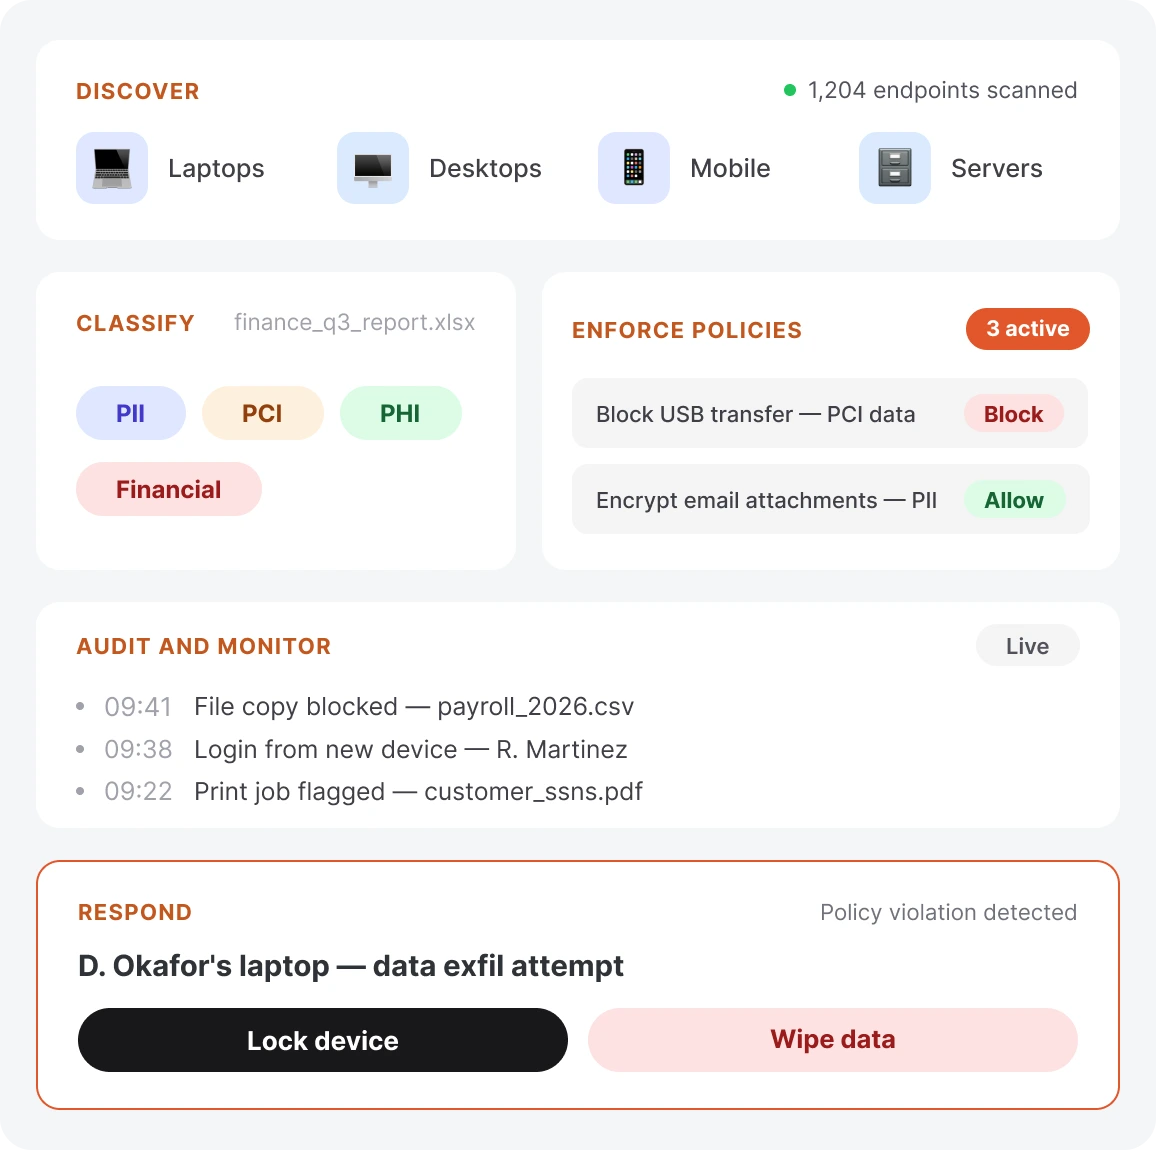
La mayoría de las herramientas DLP se detienen después de bloquear un puerto. miniOrange va más allá, combinando protección con reconocimiento de contenido, control de políticas granular y visibilidad unificada de los puntos finales en una sola plataforma.
Inspeccione y controle los datos directamente en el dispositivo donde se crean, copian o exportan, antes de que salgan del dispositivo, e impida que lleguen a un límite de red o a una aplicación en la nube.
Establezca reglas precisas basadas en el dispositivo, el usuario, la ubicación y el tipo de archivo, en lugar de depender de prohibiciones generales de USB que dificultan la productividad.
Gestione la seguridad de los puntos finales y la administración de dispositivos desde una única consola, reduciendo la complejidad de ejecutar herramientas separadas para dos problemas de seguridad relacionados.
Implemente la protección contra pérdida de datos (DLP) para endpoints en toda su organización en minutos, no en meses, con una gestión centralizada de políticas desde un único panel de control. Proteja los endpoints locales, híbridos y remotos por igual, sin aumentar la complejidad del trabajo de su equipo de TI.
Las políticas se aplican de forma continua, tanto si un dispositivo está en la red corporativa, en Wi-Fi o completamente desconectado.
Obtenga una visión unificada y en tiempo real de la actividad de los archivos, las conexiones de los dispositivos y el comportamiento de la red en todos los puntos finales que administre.
Aplique políticas DLP coherentes en Windows, macOS y otros tipos de dispositivos principales desde una consola central.
Asigne políticas directamente a marcos normativos como HIPAA, RBI, SEBI, ISO 27001 y SOC 2, con registros listos para auditoría generados automáticamente.
¿Aún tienes preguntas? Consulta más preguntas frecuentes.
Una solución DLP para endpoints supervisa, controla y protege los datos confidenciales directamente en portátiles y ordenadores de sobremesa. Inspecciona las operaciones con archivos, los medios extraíbles, la impresión y la actividad de red a nivel de dispositivo para impedir el movimiento no autorizado de datos antes de que salgan de la organización.
Sí, miniOrange Endpoint DLP bloquea los dispositivos USB no autorizados, solo permite unidades incluidas en la lista blanca de VID/PID, impone acceso de solo lectura en los medios aprobados y registra cada acción USB con fines de auditoría.
Descubre y clasifica datos confidenciales como PII, PCI y PHI, y luego aplica políticas de permiso, bloqueo y registro en puertos USB, navegadores, cargas a la nube, impresoras y conexiones de red. Además, garantiza la monitorización en tiempo real y alerta sobre las infracciones de políticas en el momento en que ocurren.
miniOrange Endpoint DLP protege los ordenadores portátiles y de sobremesa locales, híbridos y remotos que funcionan con Windows y macOS, y se gestiona desde un único panel de control centralizado, independientemente de dónde se conecte el dispositivo.
Genera registros detallados y listos para auditoría sobre el acceso a archivos, la actividad de los dispositivos y las transferencias de datos, y aplica políticas alineadas con los requisitos normativos. Esto reduce las brechas de cumplimiento y los costos de auditoría, al tiempo que mantiene a las organizaciones siempre preparadas para las revisiones.
miniOrange combina la protección de datos con reconocimiento de contenido con la gestión unificada de MDM y DLP en un único panel de control, y asigna las políticas directamente a marcos de cumplimiento como HIPAA, RBI, SEBI, ISO 27001 y SOC 2. Todo esto sin la complejidad de implementación de las plataformas DLP tradicionales.
x
La descarga debería comenzar ahora. Si no es así, envíenos un correo electrónico a uemsupport@xecurify.com o póngase en contacto con nosotros.
Por favor ingrese su dirección de correo electrónico de trabajo


