¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

Chat de soporte de miniOrange: obtén ayuda y soporte
Soporte por correo electrónico de miniOrange
Marca de verificación de éxito: formulario enviado correctamente.

Gracias por su encuesta.

Si no recibe noticias nuestras dentro de las 24 horas, no dude en enviar un correo electrónico de seguimiento a uemsupport@xecurify.com

Resultados de la búsqueda:

×

Detectar datos confidenciales en repositorios Git

Proteja los archivos sensibles y los datos confidenciales en los repositorios Git con la función de huella digital de archivos de miniOrange. Detecte coincidencias exactas y parciales del contenido identificado mediante huella digital en los datos y confirmaciones del repositorio, identifique dónde se expone información sensible y aplique políticas de prevención de pérdida de datos (DLP) para supervisar, marcar y corregir posibles fugas de datos.

Solicitar una demo Solicitar cotización técnica
Detectar datos confidenciales en repositorios Git

¿Qué es la huella digital de archivos Git?

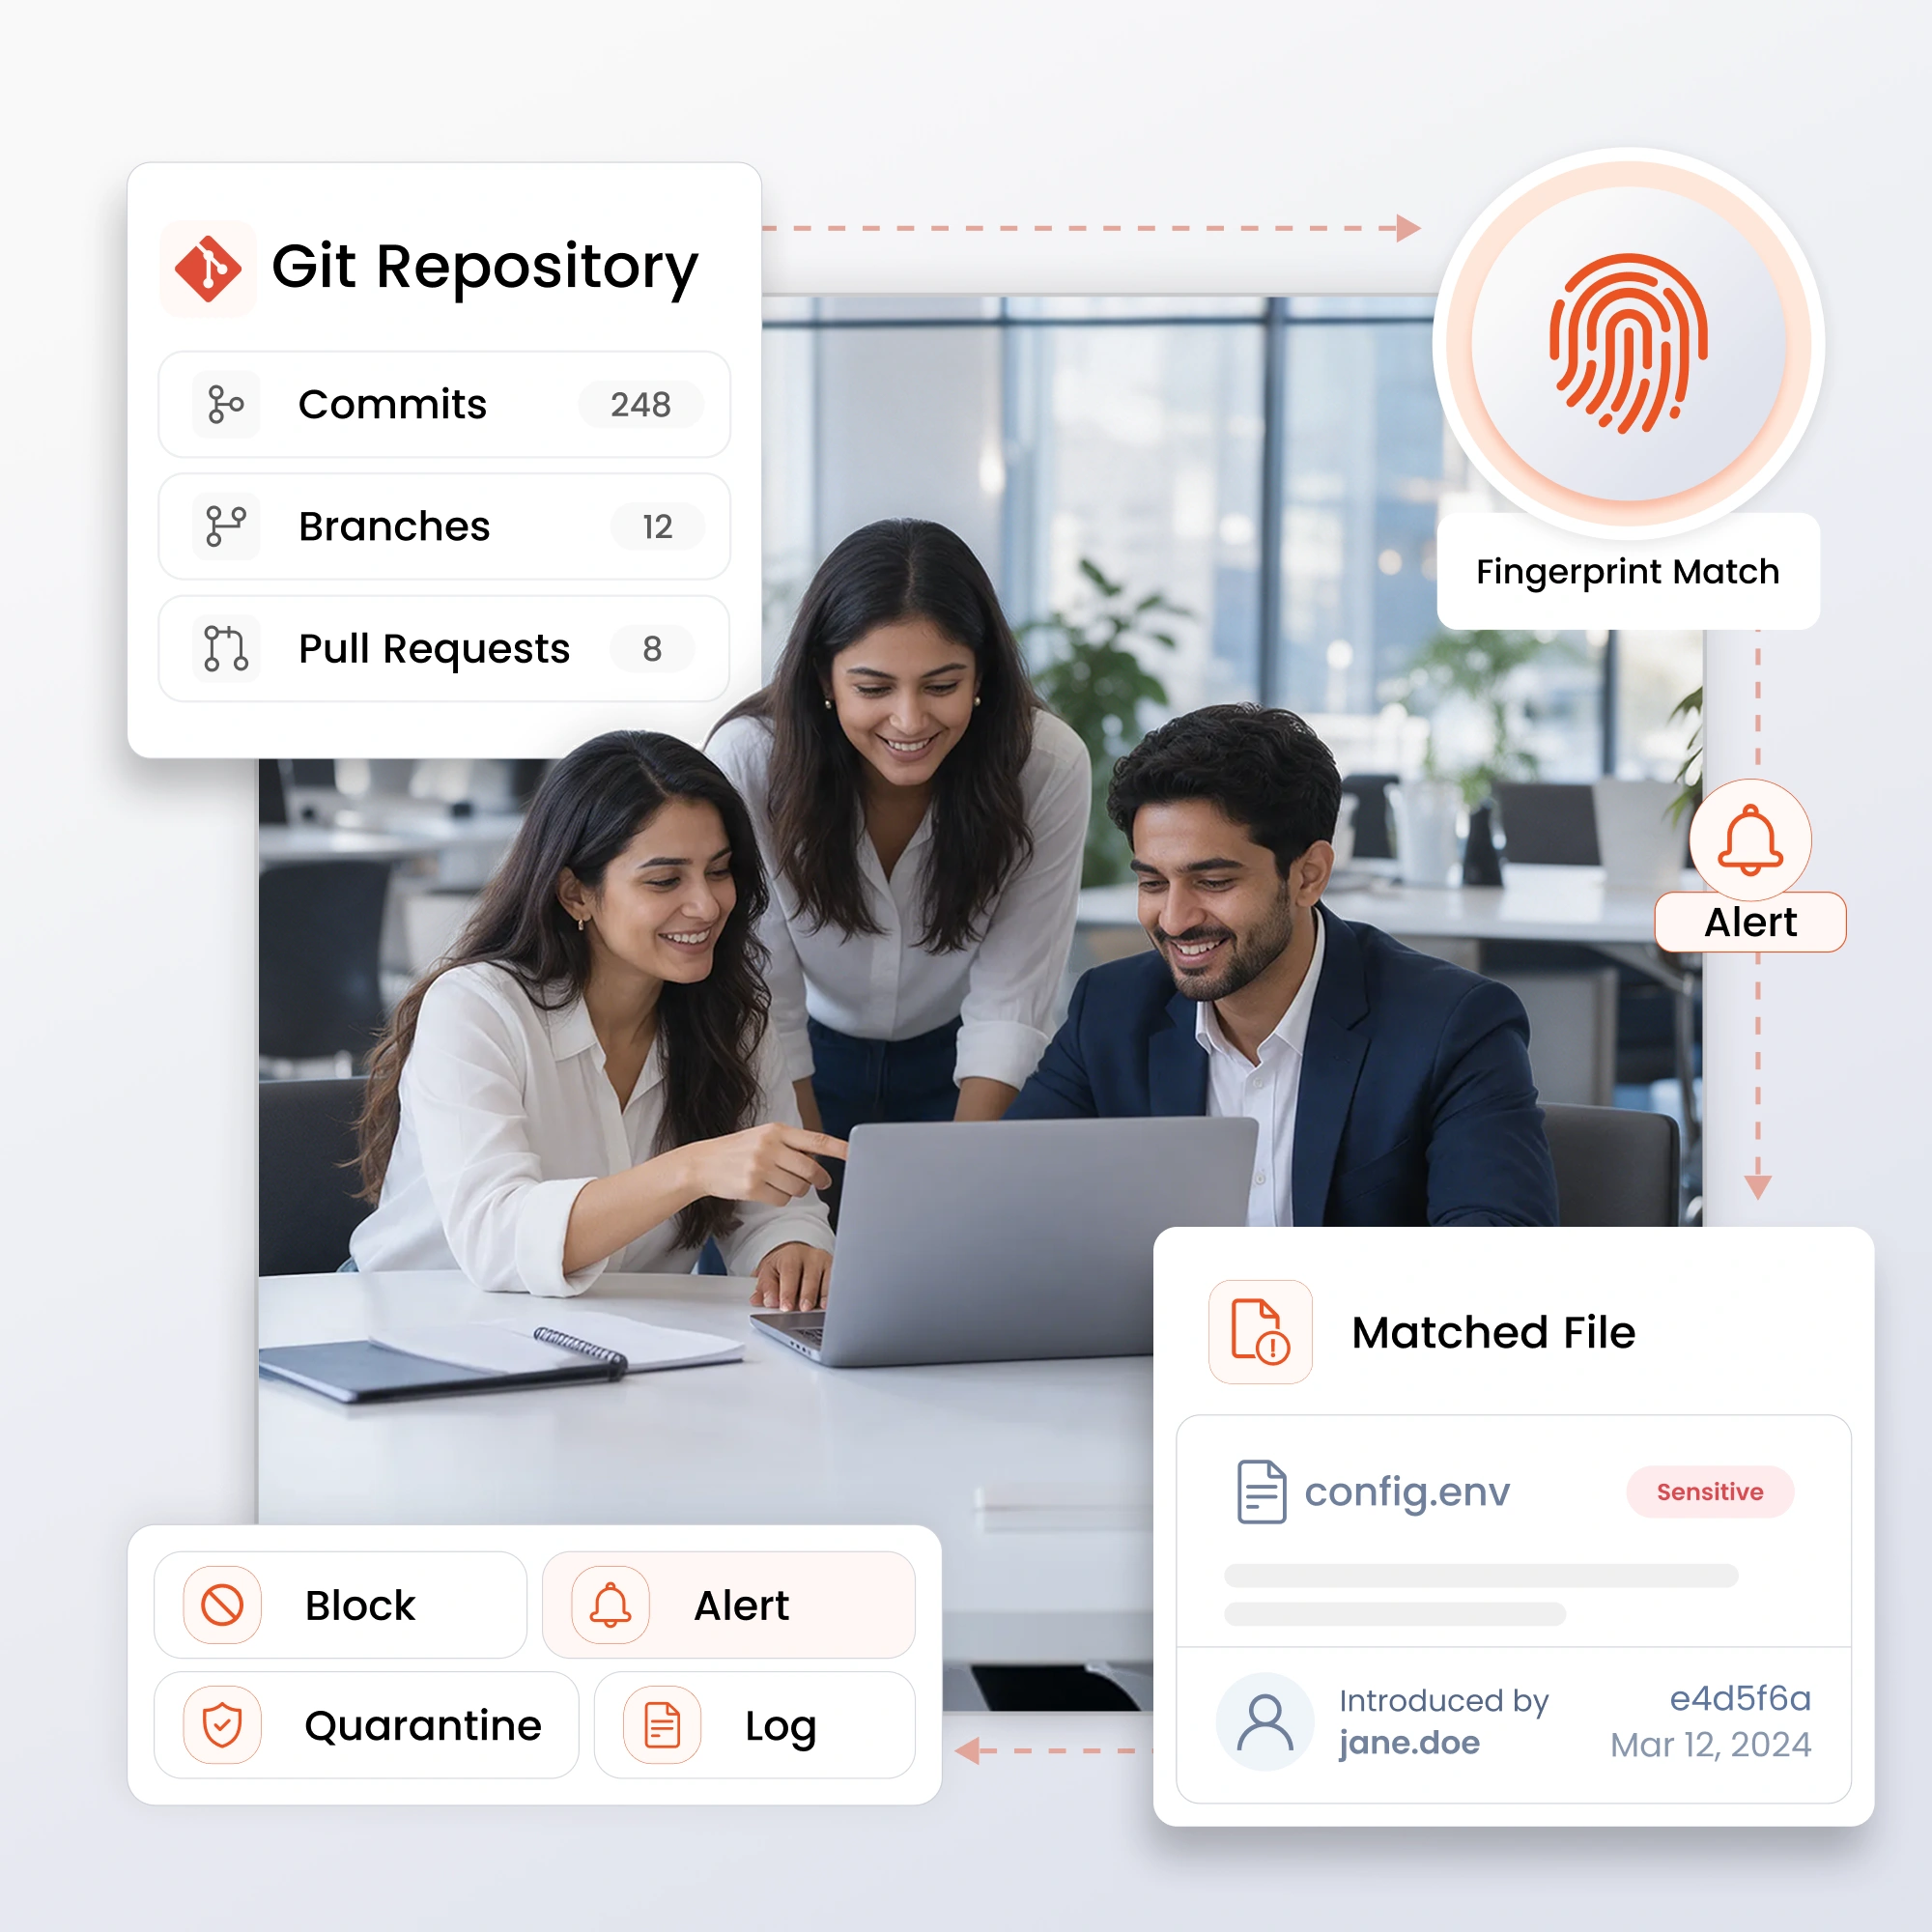
La función de identificación de archivos de miniOrange para Git analiza repositorios, confirmaciones, ramas y solicitudes de extracción para detectar archivos sensibles identificados y datos confidenciales copiados, incrustados o expuestos en el código fuente.

Identifica la confirmación, la rama o la solicitud de extracción donde se introdujo una coincidencia de huella digital y si los datos siguen expuestos. Integra esta información con las políticas de DLP para marcar o bloquear las confirmaciones riesgosas antes de que se fusionen.

Ayudamos a proteger la propiedad intelectual, las credenciales y los datos regulados, al tiempo que facilitamos el cumplimiento de las normativas GDPR, HIPAA, PCI DSS, ISO 27001 y SOC 2.

Características del producto de huella digital de archivos Git y DLP

Identifique, detecte y corrija la exposición de datos confidenciales en repositorios Git con capacidades integradas de identificación de datos y prevención de pérdida de datos (DLP).

Escaneo automatizado de repositorios y confirmaciones

Detección basada en huellas dactilares

Exposición y visibilidad del compromiso

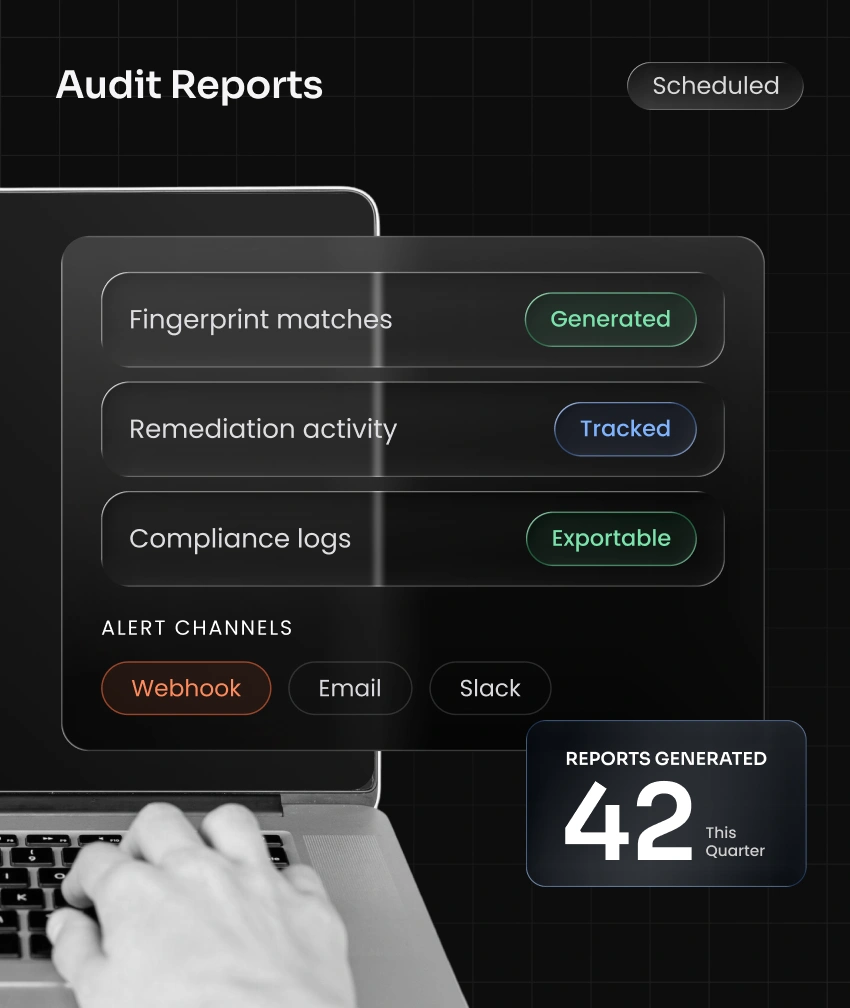
Informes y monitoreo

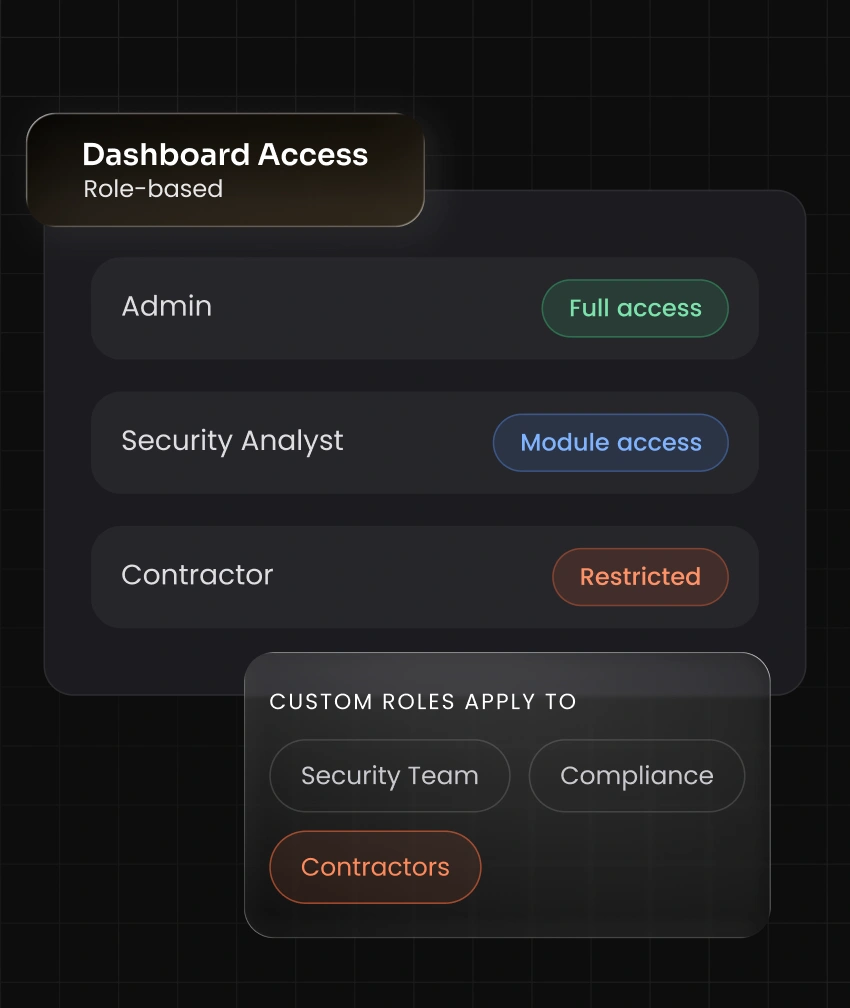
Roles y permisos para el acceso al panel de control

Escaneo automatizado de repositorios y confirmaciones

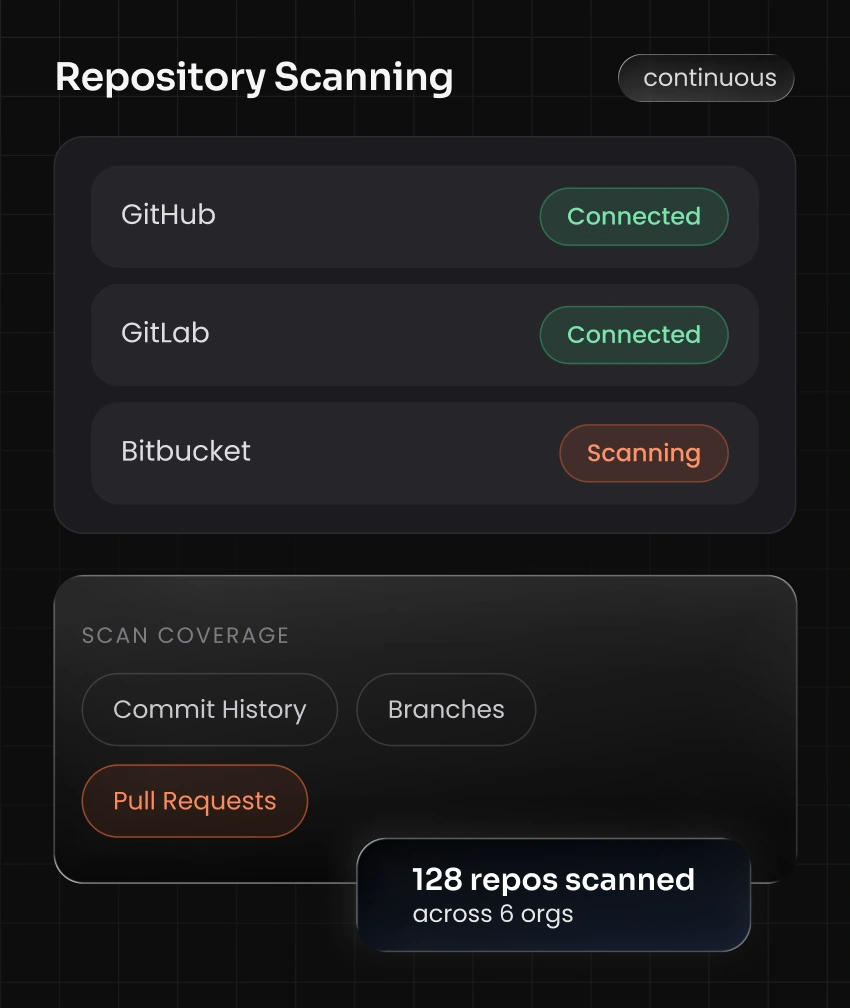
  • Analiza repositorios, ramas, confirmaciones y solicitudes de extracción en GitHub, GitLab, Bitbucket y Azure DevOps.
  • Cubre todo el historial de confirmaciones, así como las nuevas confirmaciones en tiempo real.
  • Ejecuta análisis continuos o programados sin bloquear los flujos de trabajo de los desarrolladores.
  • Descubra datos de múltiples repositorios y organizaciones desde una única conexión.

Beneficios del producto de huella digital de archivos Git

Beneficios de la identificación de archivos Git para la prevención de pérdida de datos

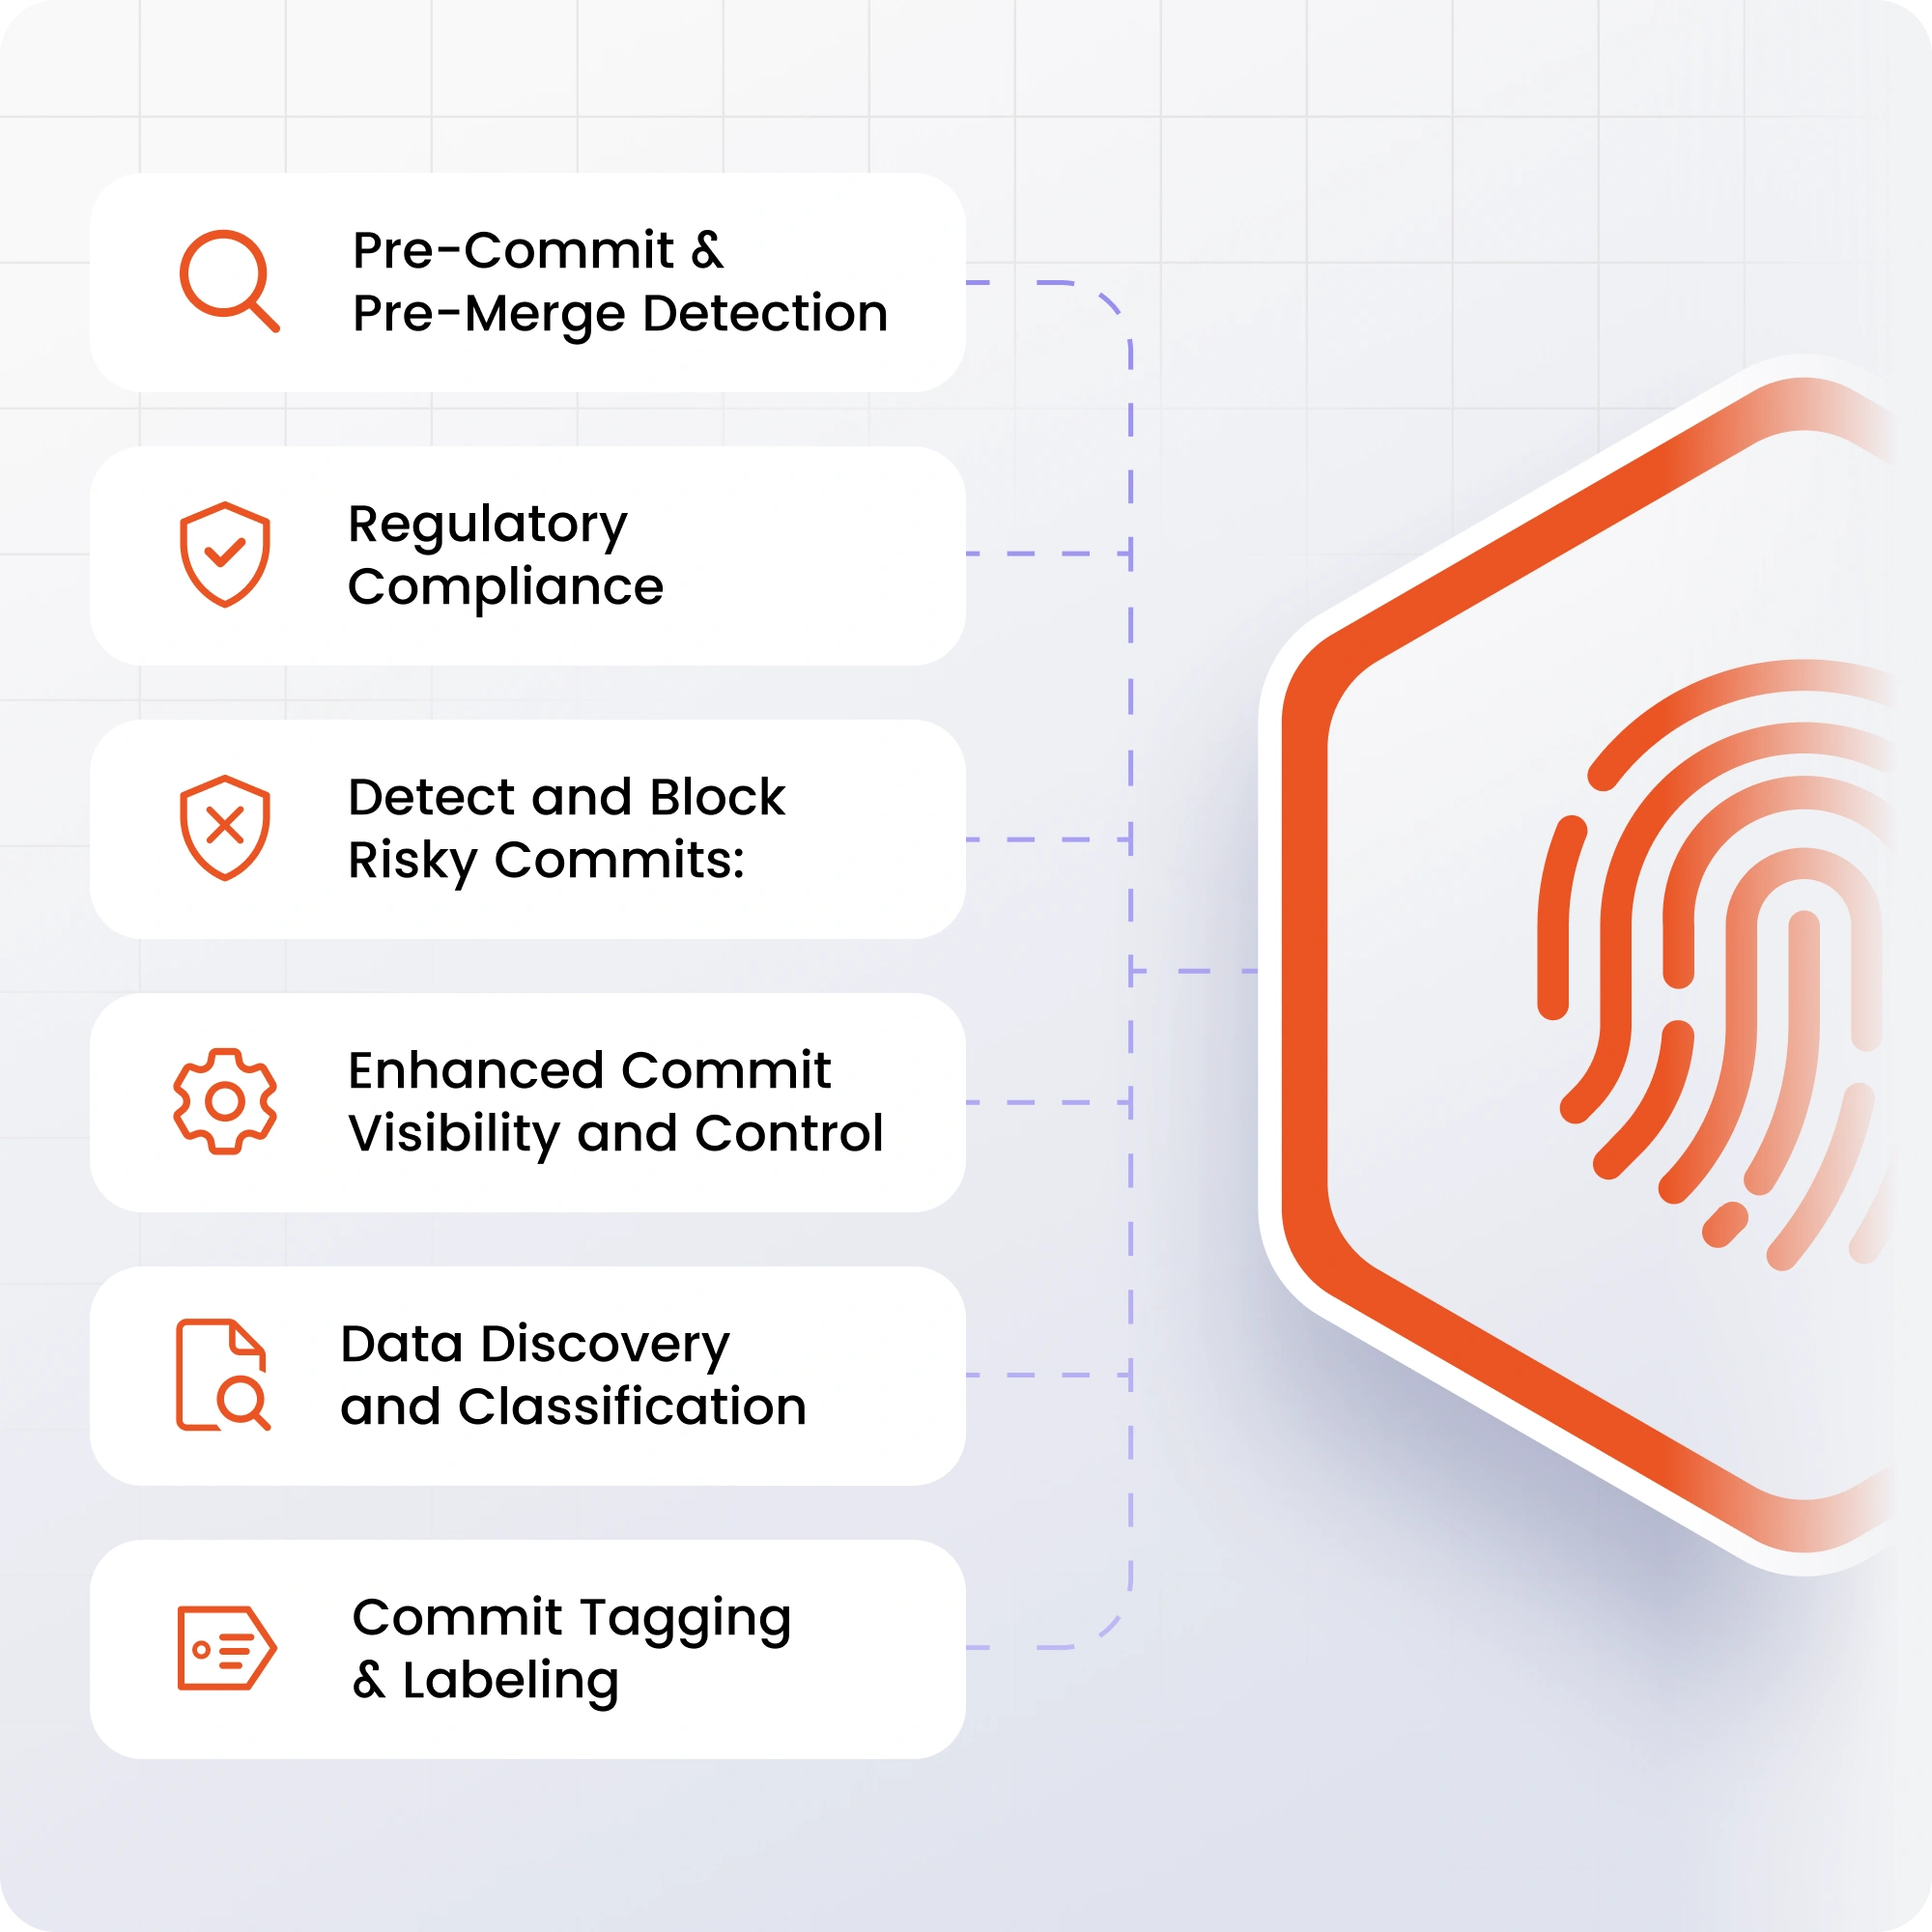
Detección previa a la confirmación y a la fusión

Detecta las coincidencias de huellas digitales en la fase de confirmación o solicitud de extracción, antes de que los datos confidenciales lleguen a las ramas compartidas.

Cumplimiento de la normativa

Cumpla con los requisitos de GDPR, HIPAA, ISO 27001, PCI DSS y SOC 2, ofreciendo visibilidad para auditorías de los datos regulados dentro del código fuente.

Detectar y bloquear confirmaciones de riesgo

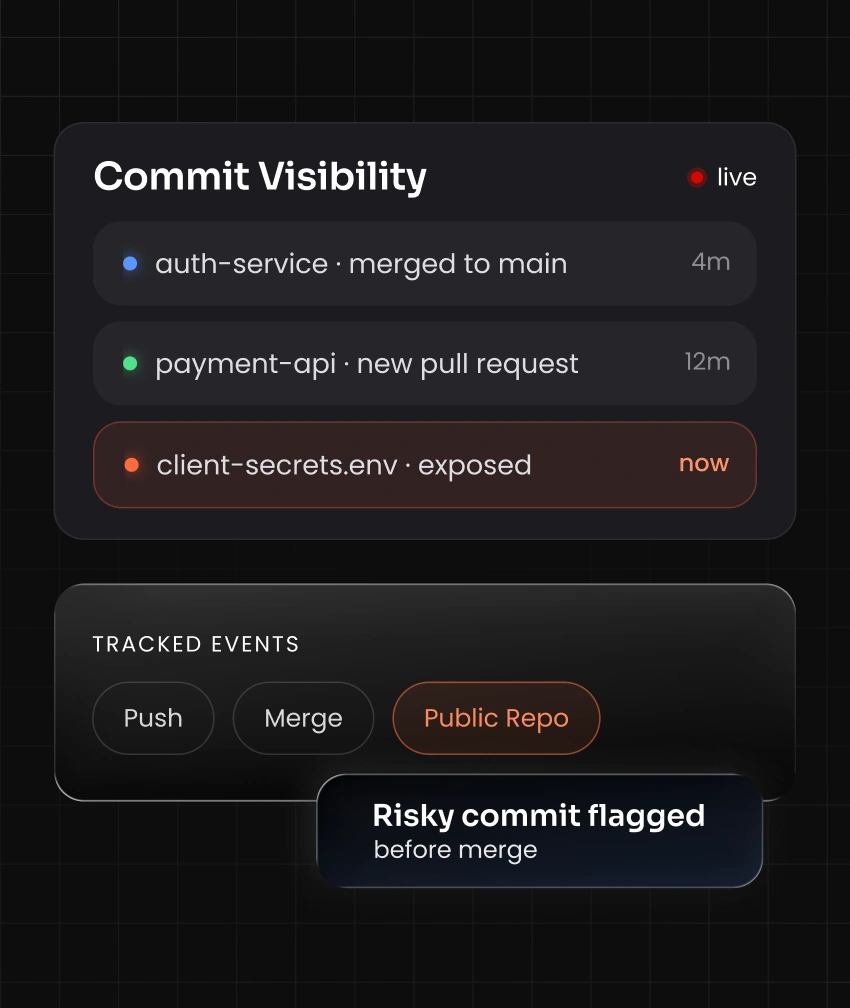
Identificar las confirmaciones y las solicitudes de extracción que exponen archivos con huellas digitales antes de que se fusionen o se envíen a repositorios públicos.

Mayor visibilidad y control de las confirmaciones.

Realiza un seguimiento de cómo los datos confidenciales entran, se mueven y salen de los repositorios Git, con alertas en tiempo real.

Descubrimiento y clasificación de datos

Identificar y clasificar coincidencias mediante huellas digitales en todos los repositorios para aplicar la política de seguridad correcta a la confirmación correcta con las políticas de clasificación de datos DLP.

Etiquetado y etiquetado de confirmaciones

Etiqueta automáticamente las confirmaciones y los archivos según el tipo de coincidencia y el nivel de riesgo, de modo que el contenido sensible siga siendo rastreable en todos los repositorios.

Integraciones e implementación

Implementación en la nube, en las instalaciones y en entornos híbridos

Implemente en plataformas Git alojadas en la nube, servidores Git autohospedados o ambos; las políticas se mantienen consistentes en todos los entornos.

Escalabilidad organizacional

Admite cientos de repositorios y organizaciones en toda la organización, por lo que la cobertura no disminuye a medida que crece su base de código.

Plataformas compatibles

Funciona en GitHub, GitLab, Bitbucket y Azure DevOps, además de en servidores Git autohospedados, abarcando implementaciones tanto en la nube como locales bajo una misma solución.

ERP y SAP

Se integra con Active Directory, IAM, DLP y canalizaciones de CI/CD, por lo que la huella digital de Git se integra con los controles de acceso y los flujos de trabajo que ya utiliza.

Aplicaciones reales de identificación de archivos Git

Detectar datos sensibles con huella digital en el código fuente en industrias reguladas y entornos de desarrollo de alto valor.

Identificación de archivos Git en el sector sanitario

Sector Sanitario

Detecta archivos o fragmentos de datos con información de salud protegida (PHI) incorporados al código fuente o a los archivos de configuración para garantizar el cumplimiento de la normativa HIPAA.

¿Por qué confiar en la identificación de archivos de miniOrange para Git?

Analice los repositorios, detecte el contenido con huella digital y mantenga una visibilidad óptima para auditorías en todo Git sin interrumpir los flujos de trabajo de los desarrolladores.


Escaneo automatizado de repositorios y confirmaciones

Analiza continuamente repositorios, ramas y confirmaciones en GitHub, GitLab, Bitbucket y Azure DevOps. Obtén visibilidad centralizada sobre dónde ingresan los datos identificados a tu código sin interrumpir los flujos de trabajo de los desarrolladores.

Detección basada en huellas dactilares

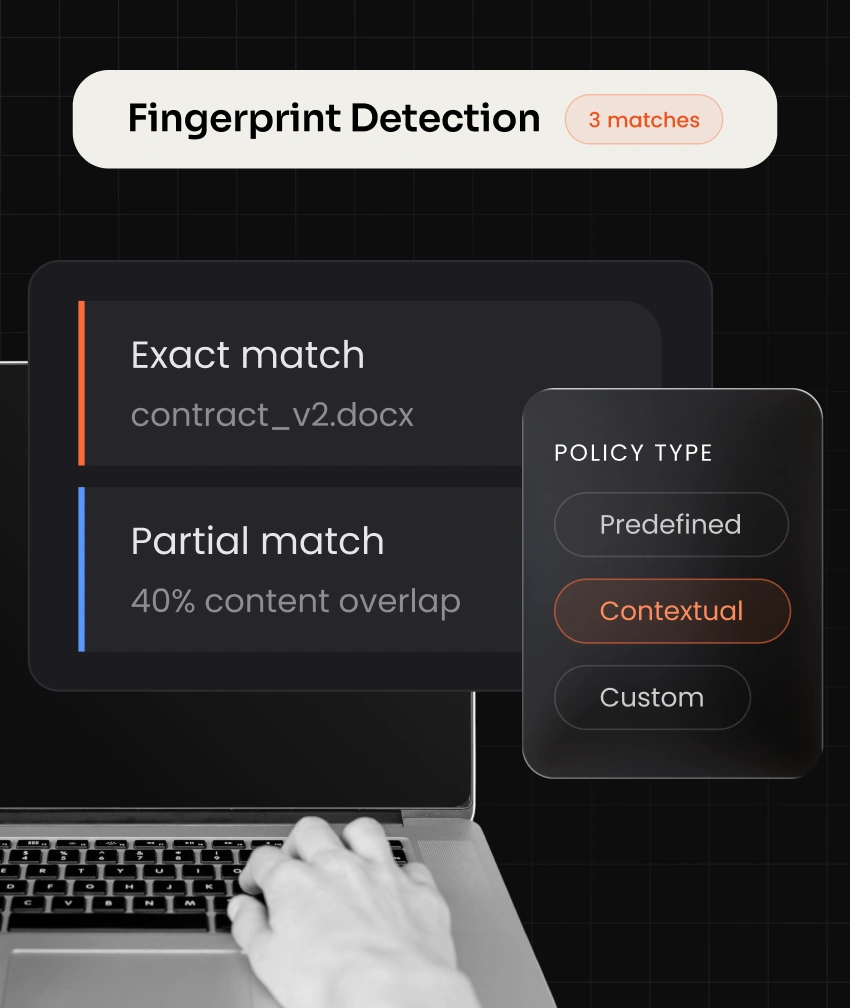
Compara automáticamente documentos fuente sensibles y datos confidenciales con confirmaciones y solicitudes de extracción mediante huellas digitales exactas y parciales. Reduce los falsos positivos y mejora la precisión de la detección.

Exposición y visibilidad del compromiso

Detecta en tiempo real confirmaciones de código, solicitudes de extracción y repositorios compartidos externamente que presenten riesgos. Reduce el riesgo de exposición accidental o intencionada de datos regulados y confidenciales a través del código fuente.

Informes y monitoreo

Genere informes listos para auditoría, registros de actividad y documentación para investigaciones, con el fin de garantizar el cumplimiento normativo. Mantenga una visibilidad completa de la actividad del repositorio, las coincidencias de huellas digitales y las alertas de exposición.

Preguntas frecuentes

Preguntas frecuentes sobre la identificación de archivos Git y la prevención de pérdida de datos (DLP).

Más preguntas frecuentes

¿Qué es la huella digital de archivos Git?

La técnica de huella digital de archivos Git compara el contenido del repositorio con las huellas digitales generadas a partir de archivos confidenciales. Puede detectar coincidencias exactas y parciales cuando aparece contenido confidencial en el código fuente, confirmaciones, ramas o solicitudes de extracción.

¿Puede la tecnología de huellas digitales detectar contenido copiado o modificado?

Sí. La coincidencia exacta y parcial puede detectar fragmentos copiados y contenido modificado derivado de un archivo con huella digital, según el umbral de coincidencia configurado.

¿Qué plataformas Git son compatibles?

La solución es compatible con GitHub, GitLab, Bitbucket, Azure DevOps y repositorios Git autohospedados en entornos de nube, locales e híbridos.

¿Es posible detectar confirmaciones de riesgo antes de la fusión?

Sí. Las políticas DLP pueden detectar coincidencias de huellas digitales en la etapa de confirmación o solicitud de extracción, de modo que los cambios riesgosos puedan revisarse o bloquearse antes de que lleguen a las ramas protegidas.

¿Cómo contribuye la identificación de archivos Git al cumplimiento normativo?

Proporciona registros de auditoría, informes, alertas y visibilidad de los datos regulados expuestos en el código fuente, lo que permite cumplir con las normativas GDPR, HIPAA, PCI DSS, ISO 27001 y SOC 2.

¿Se puede restringir el acceso al panel de control por rol?

Sí. Los administradores pueden asignar permisos basados ​​en roles, gestionar privilegios a nivel de rol y crear roles personalizados que restrinjan el acceso a módulos específicos del panel de control.

¿Quiere programar una demostración?

Solicitar una demo