¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×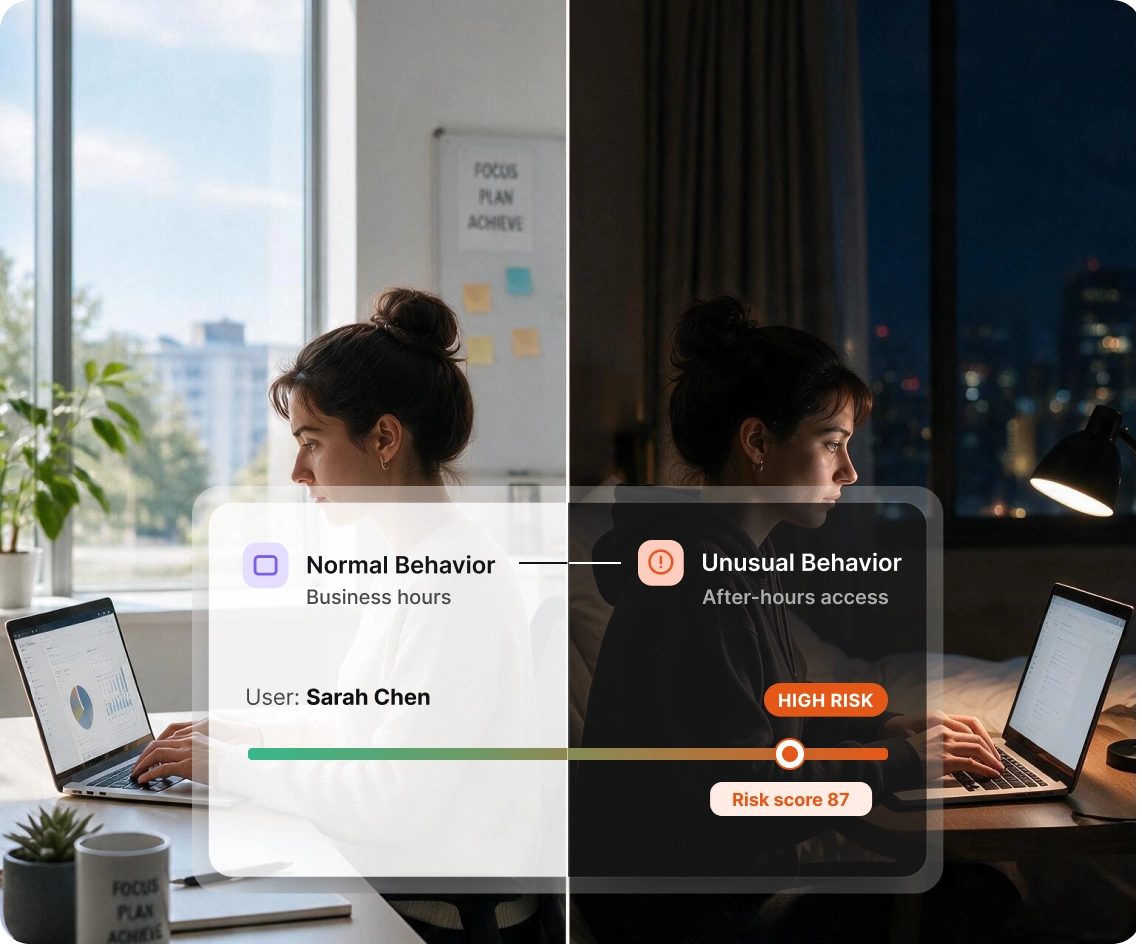
Las reglas estáticas y las herramientas basadas en firmas no detectan lo que parece normal en teoría, pero no lo es. Las soluciones de análisis del comportamiento de usuarios y entidades aprenden
cómo se comporta realmente cada usuario y dispositivo, por lo que una desviación, y no solo una violación de las reglas, activa la alerta.

La plataforma aprende continuamente los tiempos de inicio de sesión típicos, los patrones de acceso y el uso de datos de cada usuario y entidad, creando un perfil dinámico en lugar de basarse en umbrales fijos.

En el momento en que la actividad se desvía de un patrón establecido, como un inicio de sesión desde una ubicación desconocida o un aumento inusual en las descargas de archivos, el sistema lo detecta instantáneamente.

El comportamiento no se analiza de forma aislada. La plataforma correlaciona señales de usuarios, dispositivos y aplicaciones para detectar patrones de ataque coordinados que las herramientas de monitorización puntuales no detectan.
Estas capacidades de análisis del comportamiento de las entidades de usuario trabajan conjuntamente para sacar a la luz las amenazas que realmente importan.
El sistema crea un perfil contextual para cada usuario y entidad basándose en los patrones históricos de inicio de sesión, el acceso a los recursos, el uso del dispositivo y la actividad según la hora del día, creando así una "normalidad" fiable con la que comparar.
Esa base de referencia se va perfeccionando con el tiempo, de modo que la plataforma se adapta a medida que cambian los roles, los dispositivos y los patrones de trabajo.
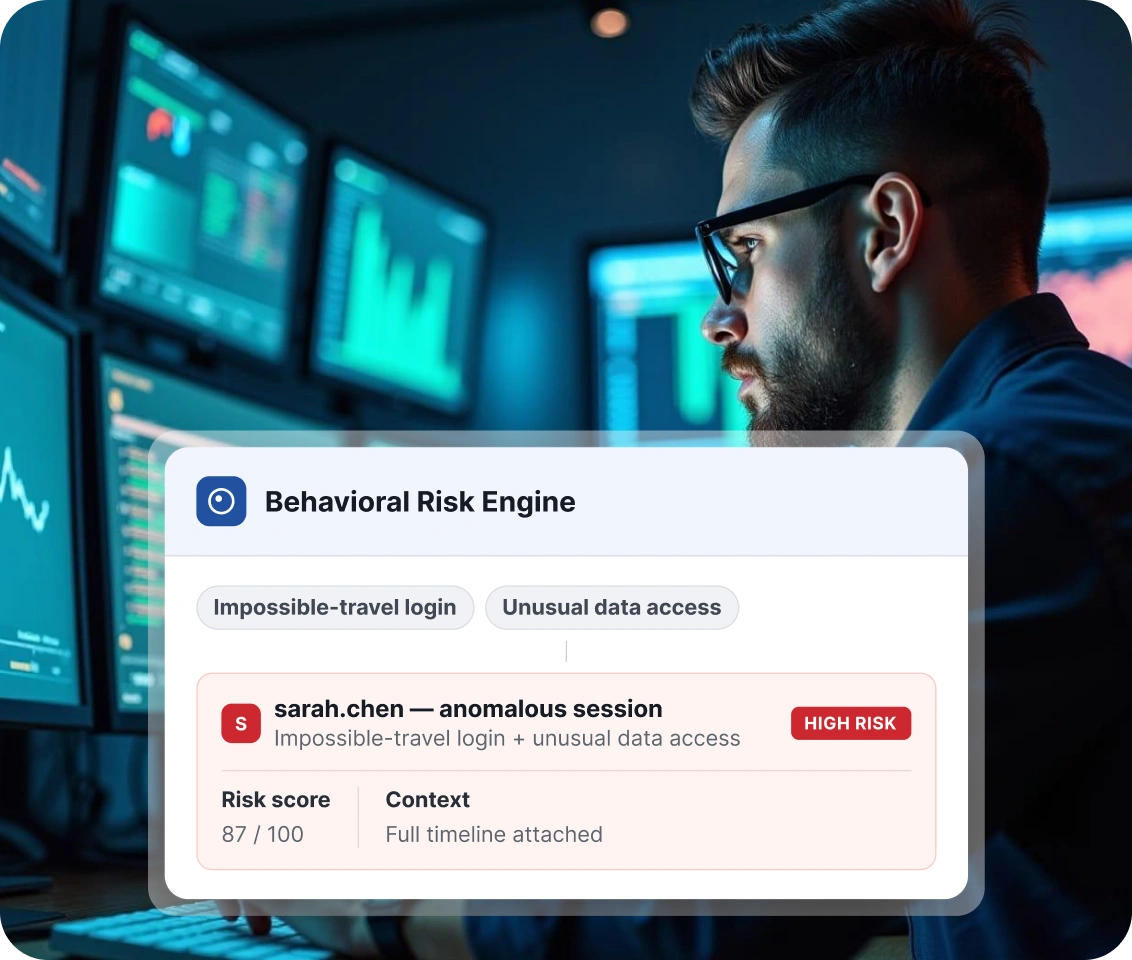
Las soluciones de seguridad UEBA transforman las señales de comportamiento en bruto en información estructurada que su equipo de seguridad puede investigar, priorizar y sobre la que puede actuar sin tener que examinar registros inconexos.

Cada usuario recibe un perfil de riesgo que se actualiza continuamente en función de su comportamiento, patrones de acceso y anomalías históricas, lo que permite a los analistas identificar quién representa el mayor riesgo en la actualidad.

Los dispositivos, servidores y aplicaciones se evalúan de la misma manera que los usuarios, por lo que las máquinas comprometidas y las cuentas de servicio utilizadas indebidamente no pasan desapercibidas.

Reconstruya con exactitud lo que sucedió y en qué orden, con una vista cronológica de cada inicio de sesión, solicitud de acceso e indicador de comportamiento vinculado a un usuario o entidad.

Los analistas obtienen una visión consolidada de las alertas relacionadas, las puntuaciones de riesgo y el contexto en un solo lugar, lo que reduce el tiempo necesario para pasar de la detección a la confirmación de un incidente.

Es necesario rastrear el origen de un incidente, ya sea una credencial obtenida mediante phishing, un permiso mal configurado o una violación de la política interna, para que la solución aborde la causa real.

Los hallazgos sobre el comportamiento se enriquecen con información sobre amenazas, lo que ayuda a los equipos a diferenciar entre una acción inusual pero inofensiva y un patrón de ataque conocido.
Una plataforma UEBA es tan fuerte como los datos que puede ver. miniOrange se conecta directamente con su SIEM, IAMy herramientas de punto final,
Por lo tanto, no existen silos de datos ni puntos ciegos.





Los centros de operaciones de seguridad no necesitan más alertas; necesitan las alertas adecuadas, con el contexto suficiente para actuar con rapidez. La solución UEBA está diseñada para equipos que están hartos de lidiar con falsos positivos y de empezar de cero en cada investigación.
Ya sea que se trate de un centro de operaciones de seguridad (SOC) empresarial o de un equipo de seguridad que abarca sistemas de identidad, en la nube y locales, la plataforma se adapta a su entorno sin generar gastos operativos adicionales.
Obtenga una visión unificada del comportamiento de cada usuario, dispositivo y aplicación en su entorno, en lugar de recopilar datos de herramientas inconexas.
Implemente la solución en la nube, en sus propias instalaciones o en un entorno híbrido, con el mismo motor de análisis de comportamiento que se adapta a su infraestructura.
Integraciones preconfiguradas con los principales SIEM y IAM Las plataformas permiten que su equipo dedique menos tiempo a la configuración y a la lógica de correlación, y más tiempo a la respuesta real ante amenazas.
La plataforma se adapta al crecimiento de su organización, desde un solo departamento hasta una empresa global, gestionando volúmenes crecientes de usuarios, entidades y datos de registro.
¿Aún tienes preguntas? Consulta más preguntas frecuentes.
Sí, UEBA está diseñado específicamente para detectar amenazas internas, ya que señala desviaciones del comportamiento habitual del usuario, como por ejemplo, que un empleado acceda repentinamente a archivos fuera de su función o descargue volúmenes de datos inusualmente grandes.
Sí, las cuentas comprometidas suelen mostrar señales de alerta en su comportamiento antes de que se produzca cualquier daño, como inicios de sesión desde dispositivos nuevos, situaciones de viaje imposibles o intentos de acceso en horas intempestivas.
La plataforma supervisa a los usuarios humanos junto con entidades no humanas, incluidas cuentas de servicio, servidores, puntos finales, aplicaciones y dispositivos de red.
Sí, la solución UEBA de miniOrange se integra con herramientas SIEM, junto con IAM y plataformas de identidad, para correlacionar los datos de autenticación, acceso y eventos administrativos en un único flujo de trabajo.
UEBA proporciona a los analistas del SOC alertas con puntuación de riesgo, cronogramas de actividad completos y contexto de la causa raíz en una sola vista, reemplazando la correlación manual de registros con un rastro de investigación estructurado.
Sí, la plataforma está diseñada para una implementación flexible en la nube, en las instalaciones del cliente y en infraestructura híbrida.

