¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

Icono de soporte
Soporte por correo electrónico de miniOrange
comercial

Gracias por su encuesta. Nuestro equipo pronto se comunicará con usted.

Si no recibe noticias nuestras dentro de las 24 horas, no dude en enviar un correo electrónico de seguimiento a info@xecurify.com

Resultados de la búsqueda:

×

Radius MFA usando el protocolo MSCHAPv2


Esta es una guía paso a paso para configurar Radius MFA utilizando el protocolo MSCHAPv2.
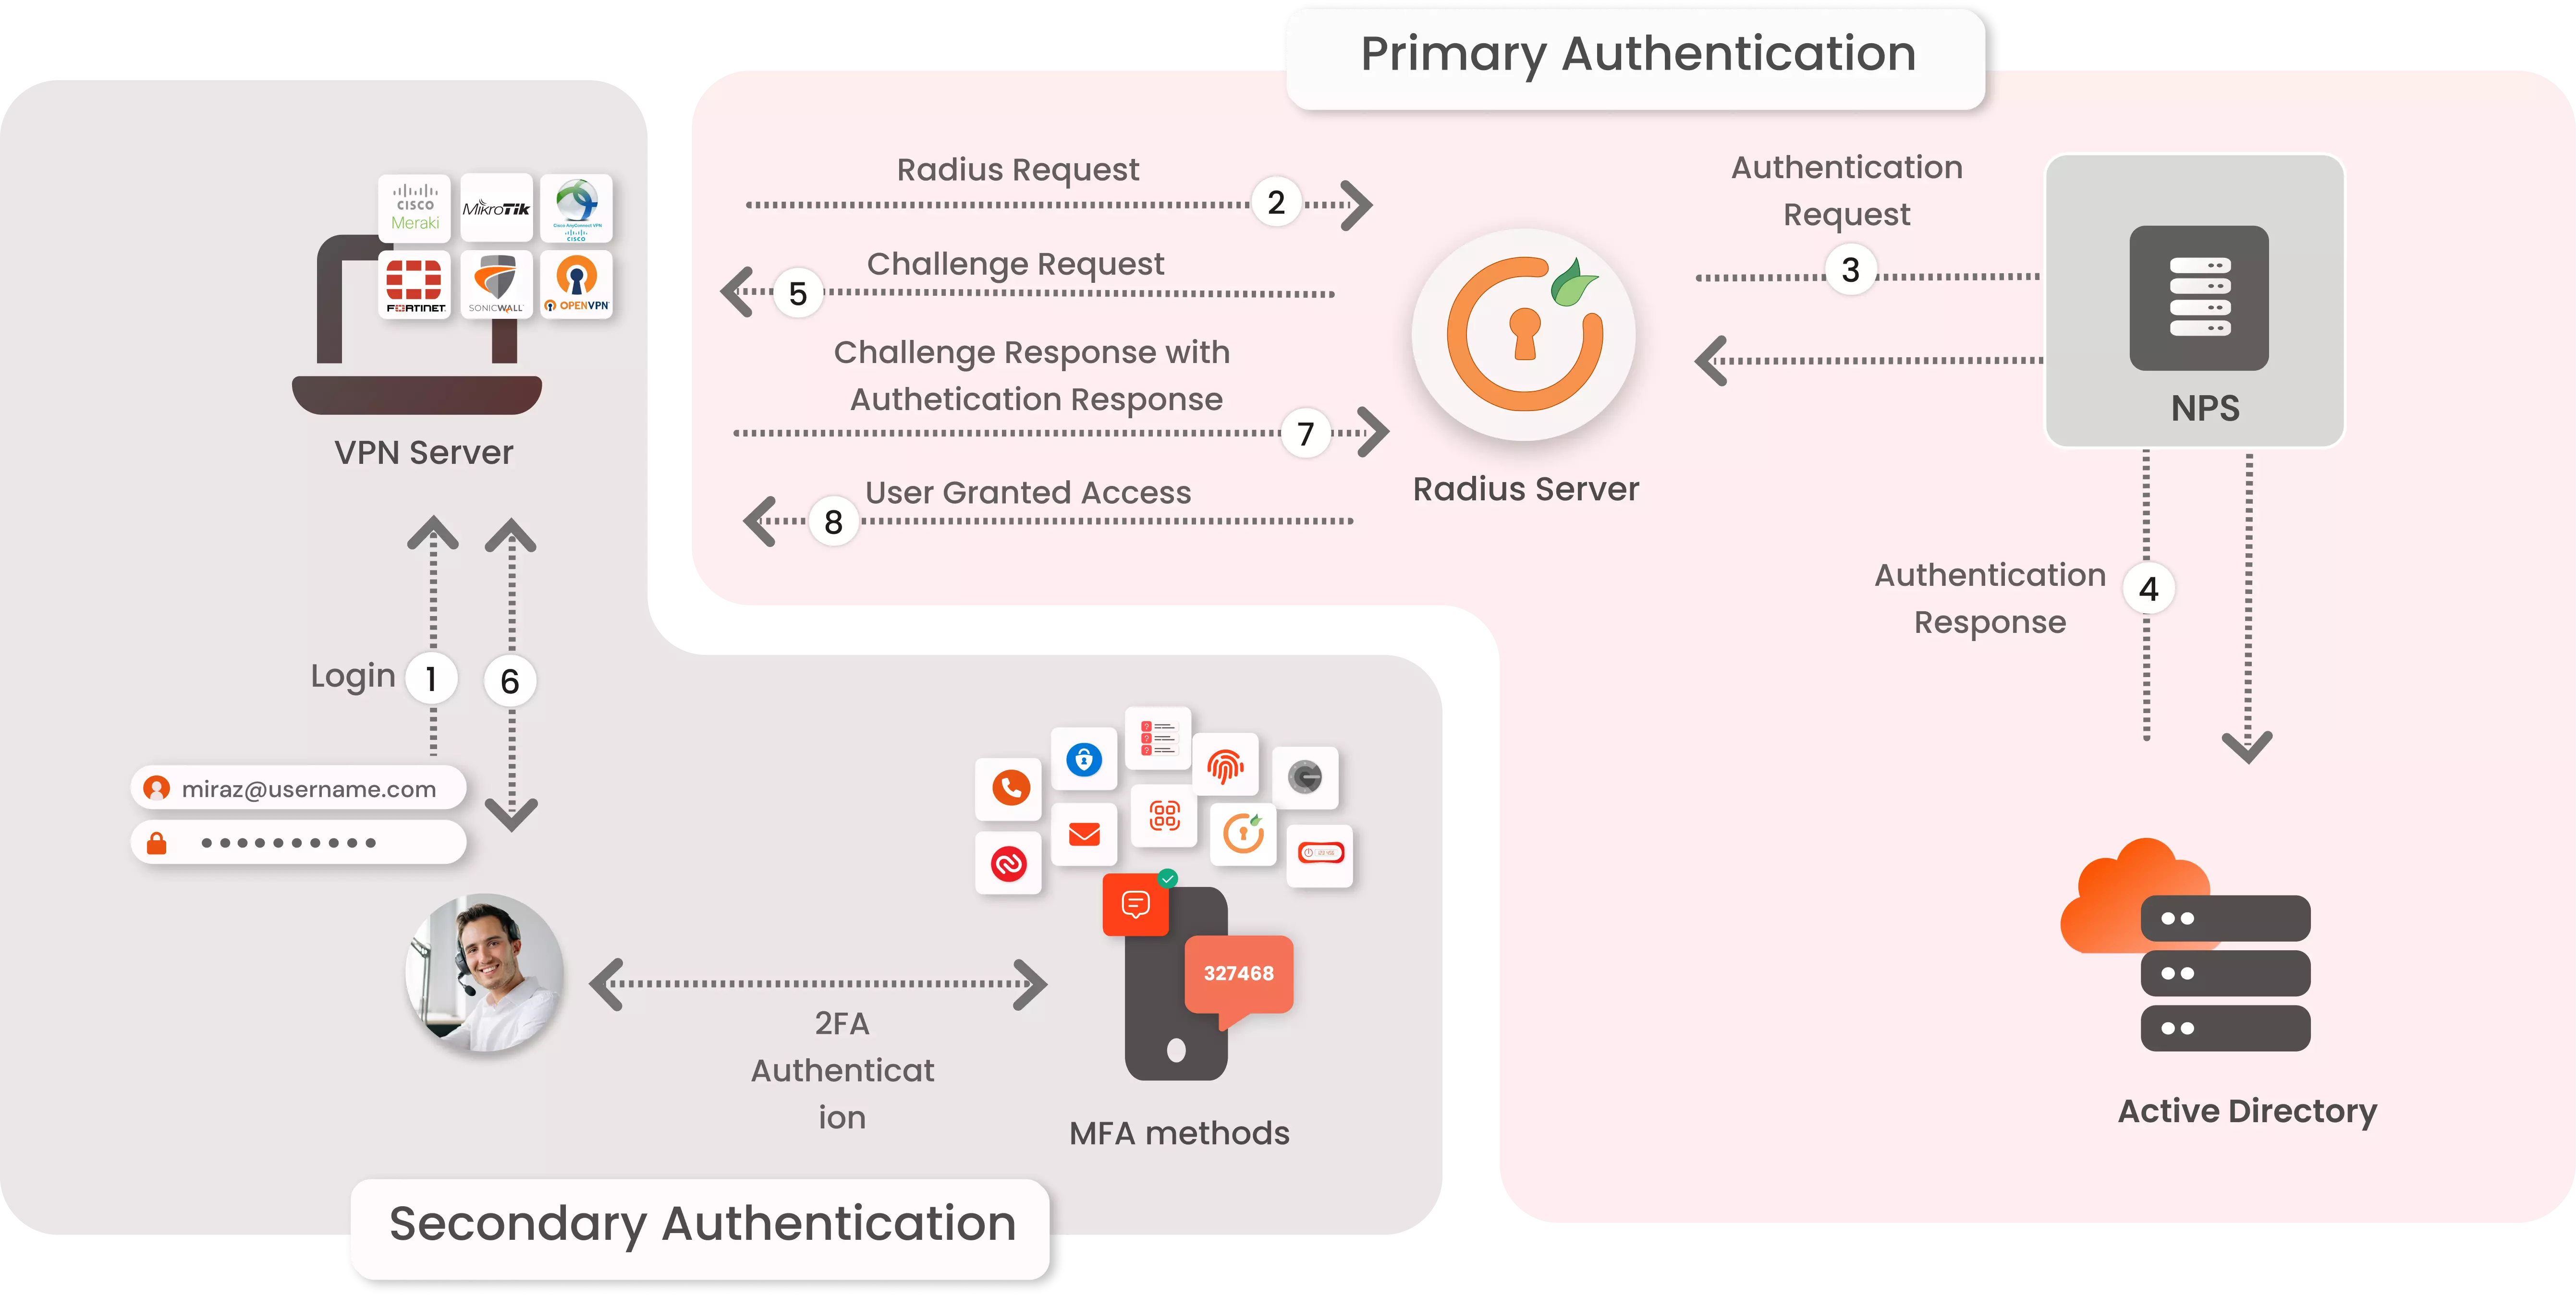

Flujo de autenticación del servidor Radius
Flujo de autenticación del servidor Radius

Pasos de configuración

1. Agregue NPS como directorio externo

  • Vaya a Directorios externos y haga clic en Añadir directorio en la
  • Vaya al RADIO . Puede
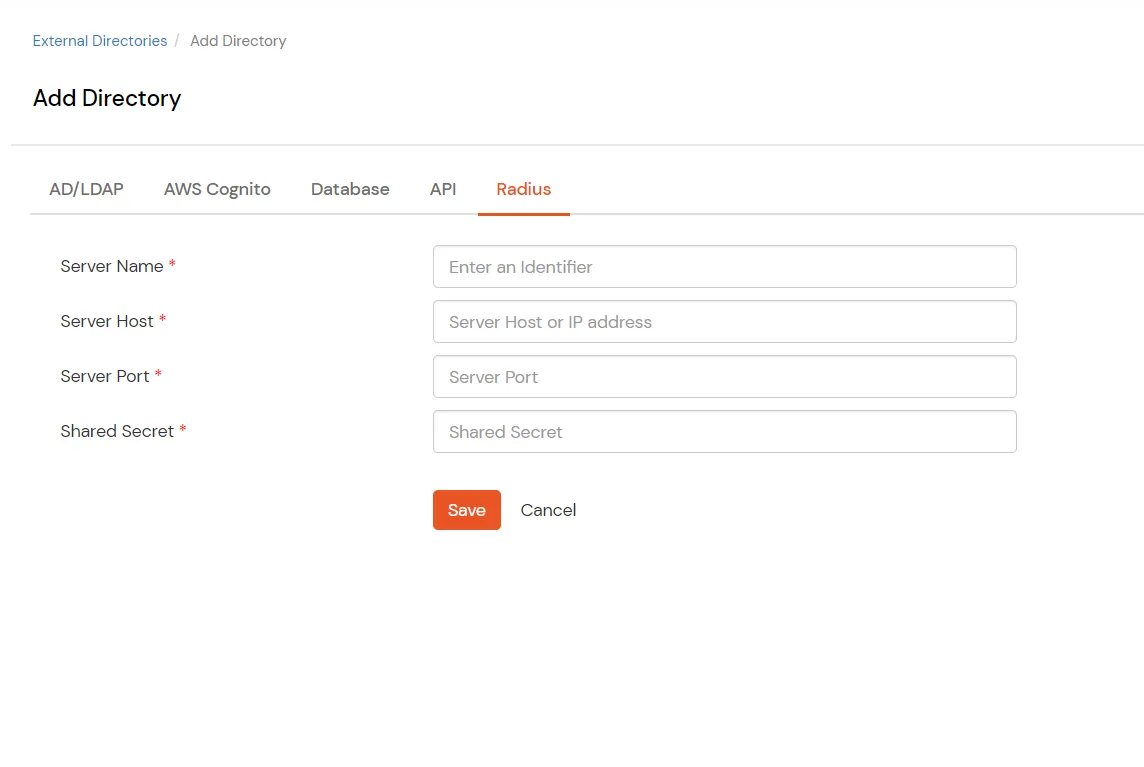
  • Configure los siguientes detalles para agregar NPS como servidor RADIUS:
    • Nombre del servidor: cualquier nombre para su referencia.
    • Host del servidor: dirección IP pública del servidor NPS.
    • Puerto del servidor: el puerto en el que NPS escucha las solicitudes RADIUS. (Generalmente es 1812)
    • Secreto compartido
  • Después de configurar los detalles anteriores, haga clic en Guardar.
  • Radius MFA usando el protocolo MSCHAPv2

2. Configure la aplicación RADIUS en miniOrange

  • Edite la aplicación RADIUS creada previamente.
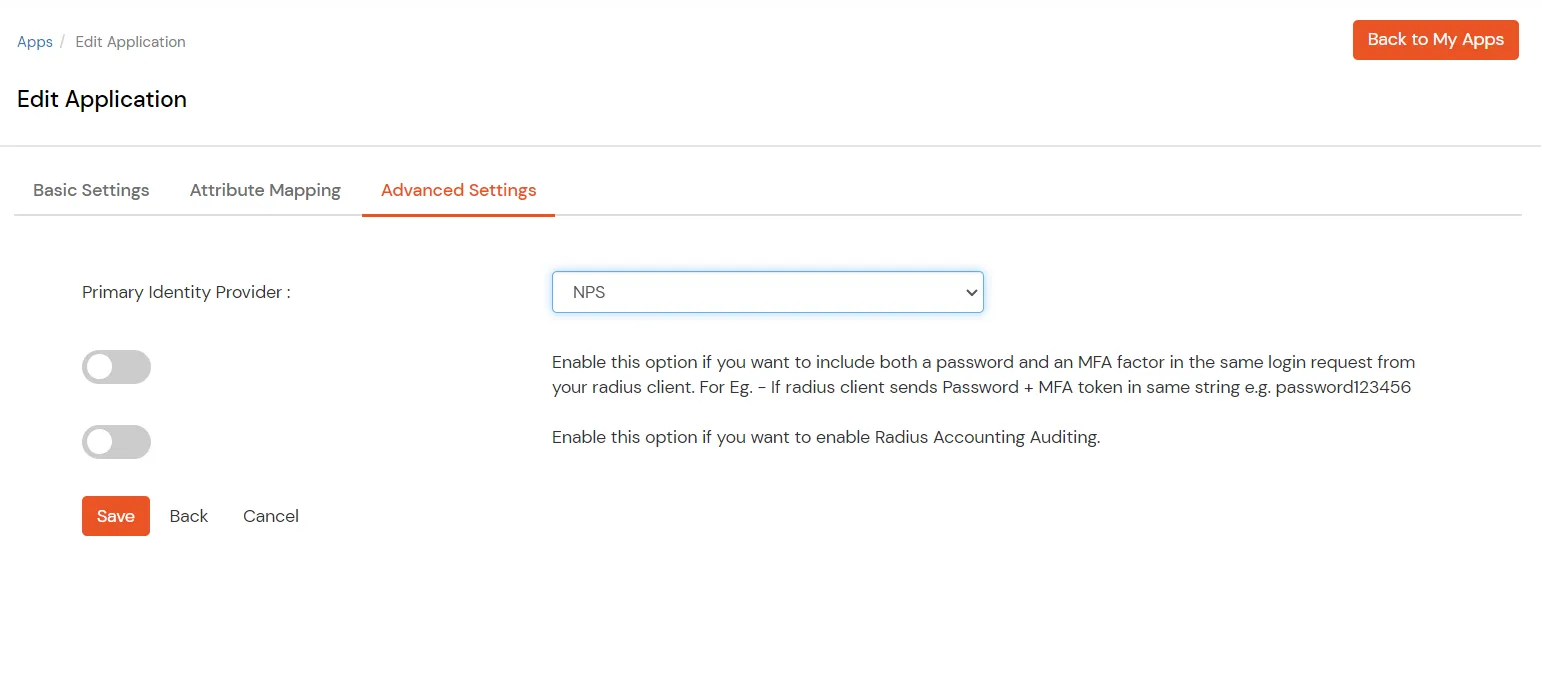
  • Vaya al Configuración Avanzada.
  • Seleccione el nombre del servidor que eligió en el paso anterior como proveedor de identidad principal.
  • Radius MFA usando el protocolo MSCHAPv2

3. Configurar el servidor NPS

a. Configurar un nuevo cliente RADIUS
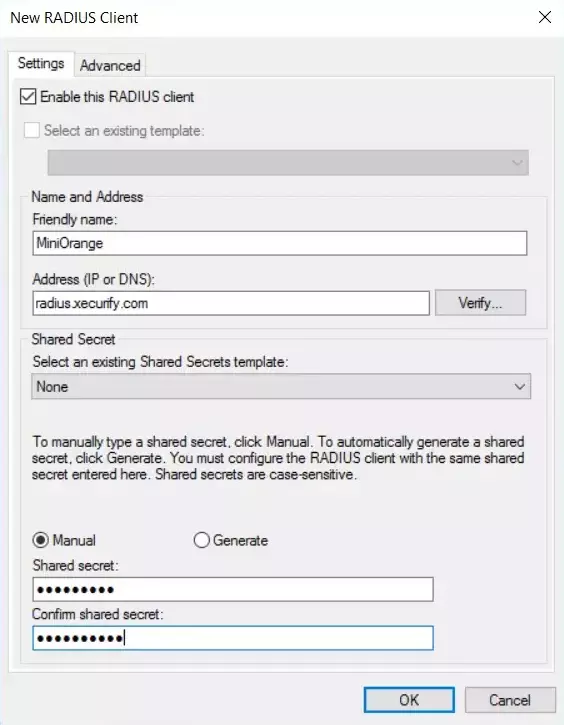
  • Agregue un nombre descriptivo para su referencia.
  • Agregue radio.xecurify.com en el campo Dirección.
  • Escriba el secreto compartido que configuró anteriormente en miniOrange.
  • Radius MFA usando el protocolo MSCHAPv2

b. Configurar una política de solicitud de conexión
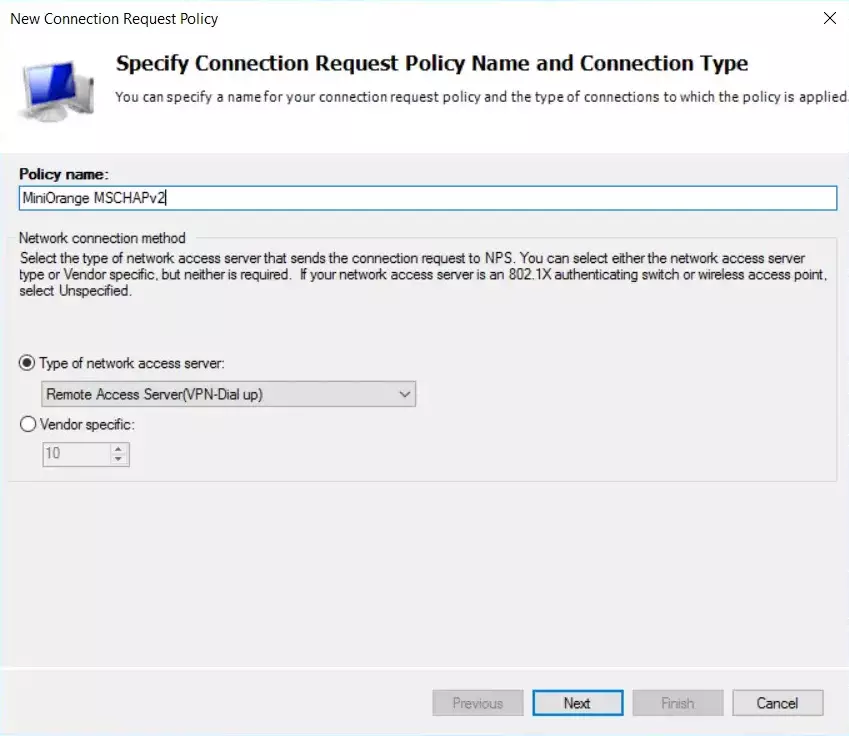
  • Proporcione un nombre de política para su referencia, establezca el Tipo de servidor de acceso a la red como Servidor de acceso remoto y luego haga clic en Siguiente.
  • Radius MFA usando el protocolo MSCHAPv2

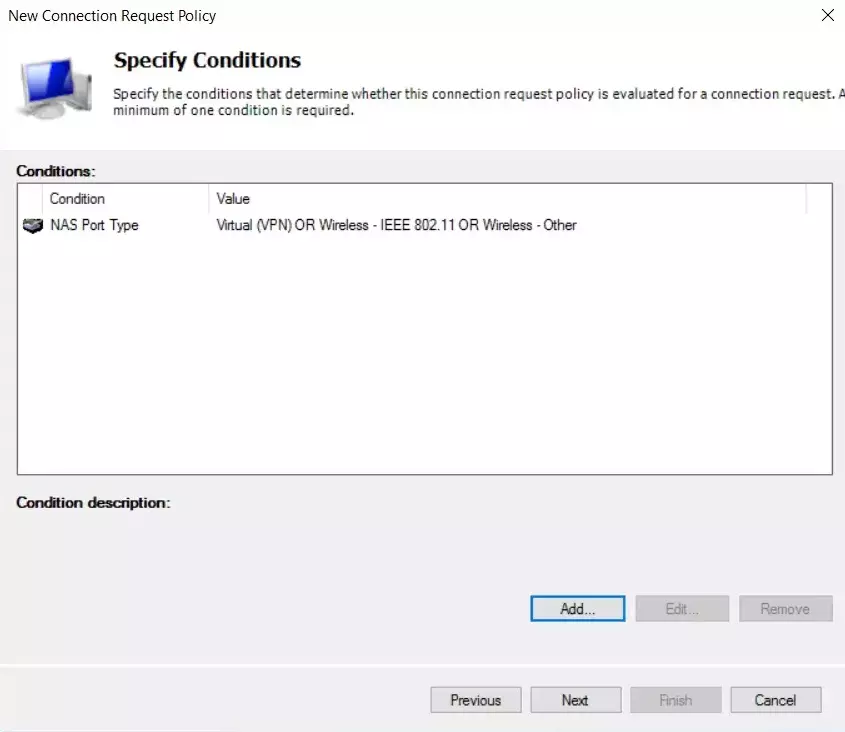
  • Agregue la condición para el tipo de puerto NAS con el valor Virtual (VPN) O Inalámbrico - IEEE 802.11 O Inalámbrico - Otro y luego haga clic en Siguiente.
  • Radius MFA usando el protocolo MSCHAPv2

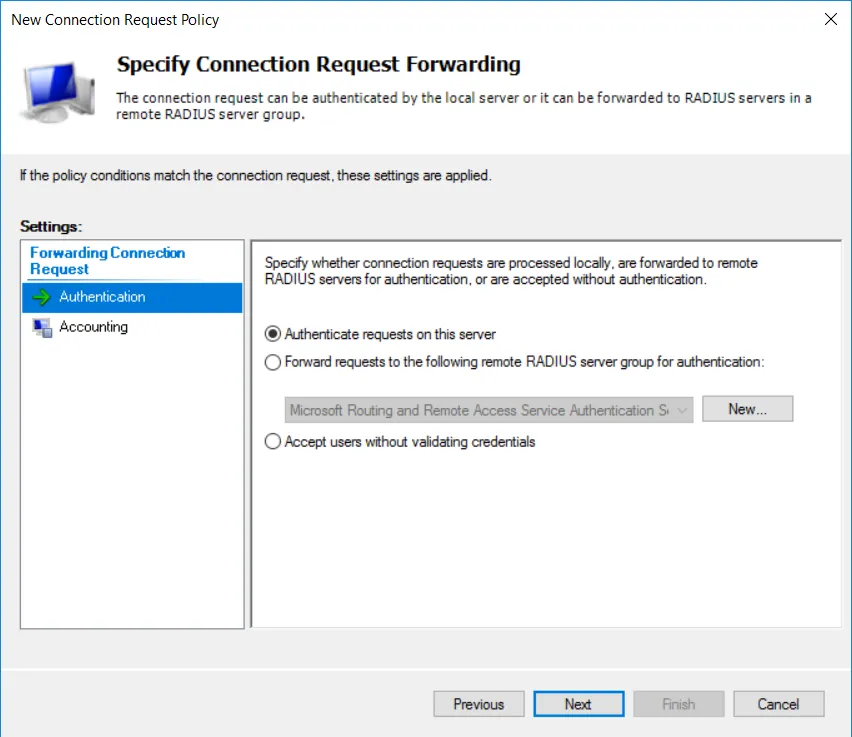
  • Comprobar Autenticar solicitudes en este servidor y haz clic en Siguiente.
  • Radius MFA usando el protocolo MSCHAPv2

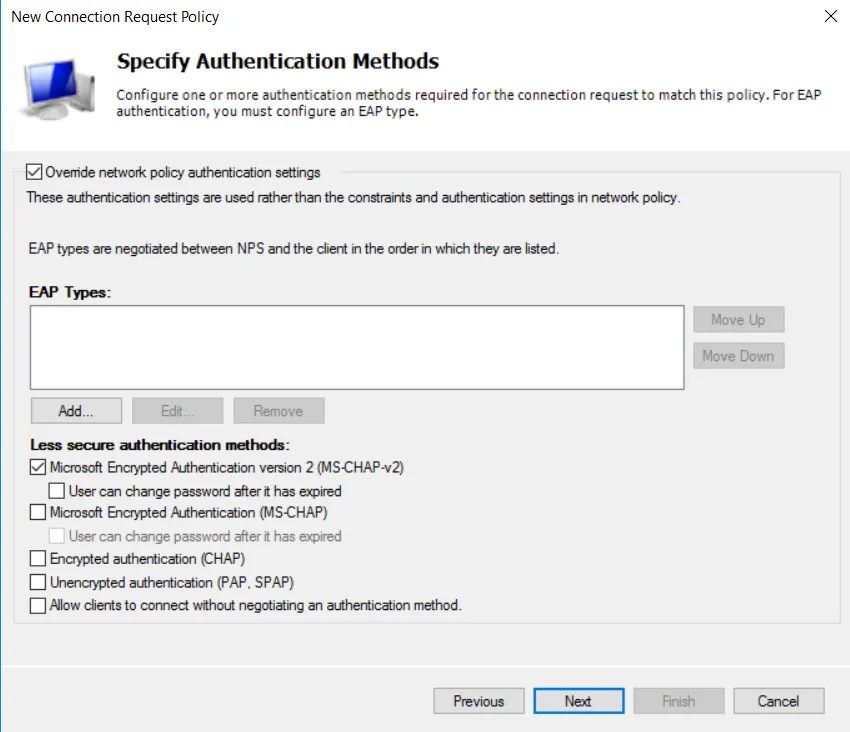
  • Comprobar Anular la autenticación de la política de red configuración y Autenticación cifrada de Microsoft versión 2 (MS-CHAP-v2) como método de autenticación, luego haga clic en Siguiente.
  • Radius MFA usando el protocolo MSCHAPv2

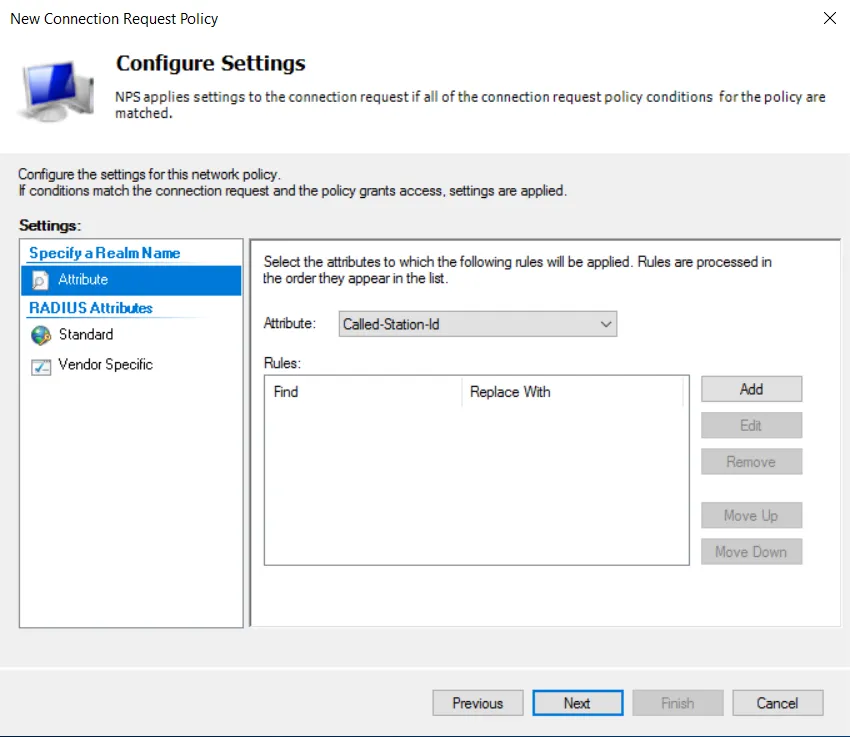
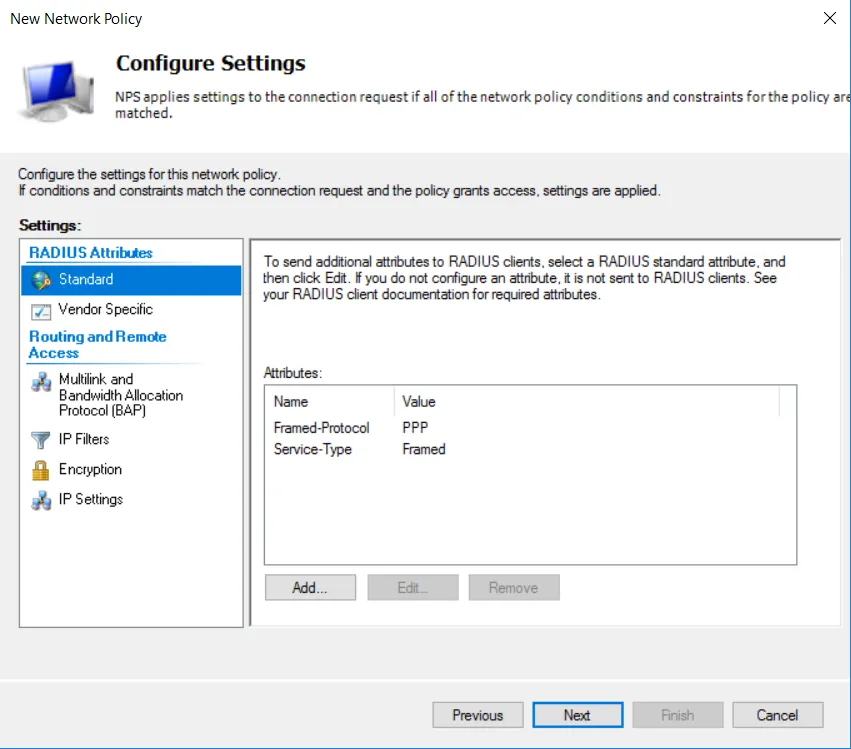
  • Haga clic en siguiente en esta pantalla sin cambiar nada.
  • Radius MFA usando el protocolo MSCHAPv2

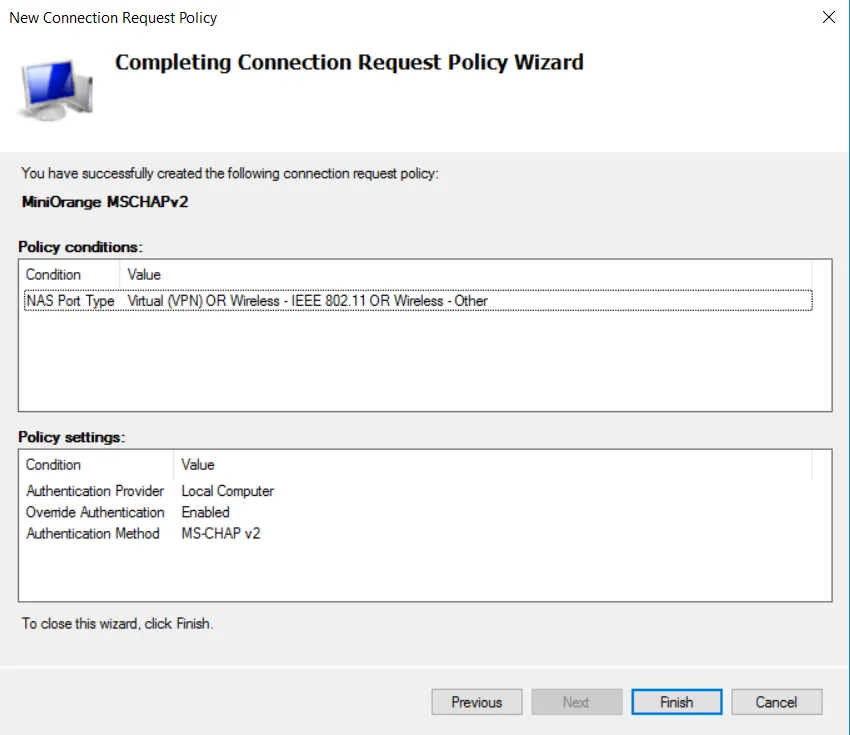
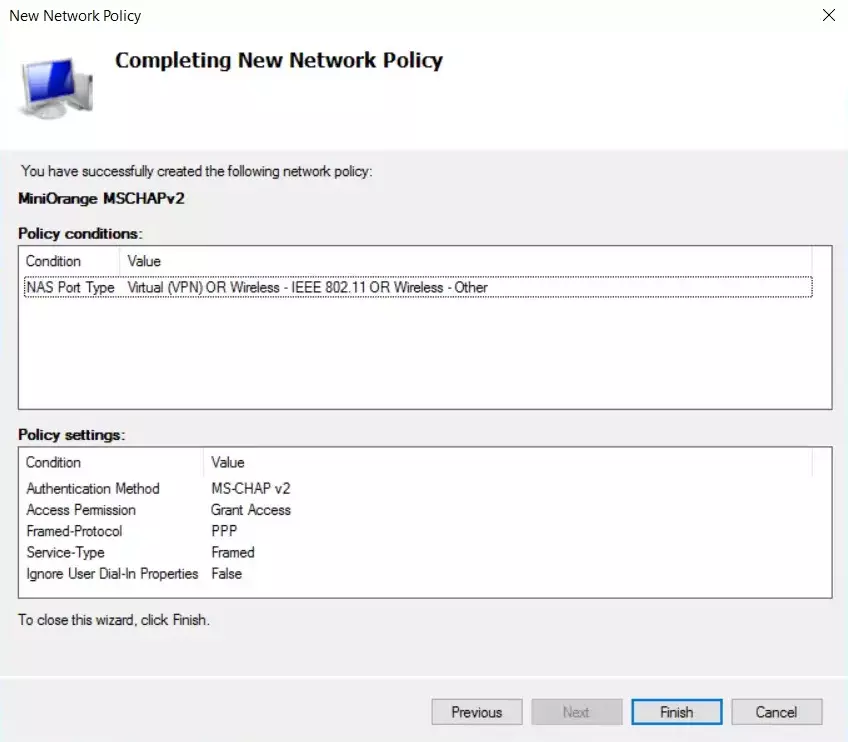
  • Verifique los ajustes que ha configurado y luego haga clic en Finalizar.
  • Radius MFA usando el protocolo MSCHAPv2

C. Configurar la política de red
  • Proporcione un nombre de política para su referencia, establezca el Tipo de servidor de acceso a la red como Servidor de acceso remoto y luego haga clic en Siguiente.
  • Radius MFA usando el protocolo MSCHAPv2

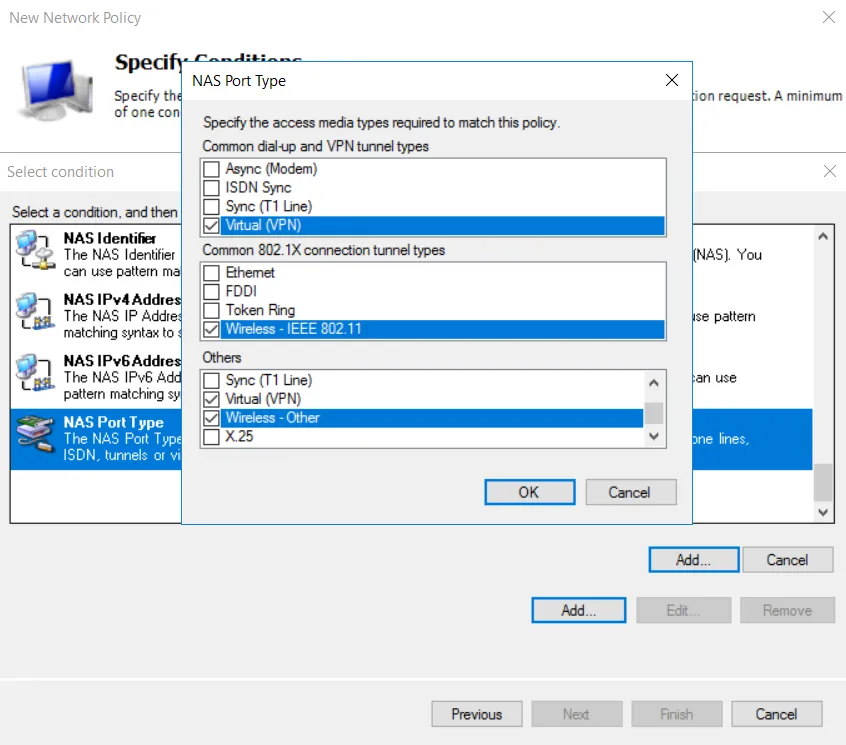
  • Agregue la condición para el tipo de puerto NAS con el valor Virtual (VPN) O Inalámbrico - IEEE 802.11 O Inalámbrico - Otro y luego haga clic en Siguiente.
  • Radius MFA usando el protocolo MSCHAPv2

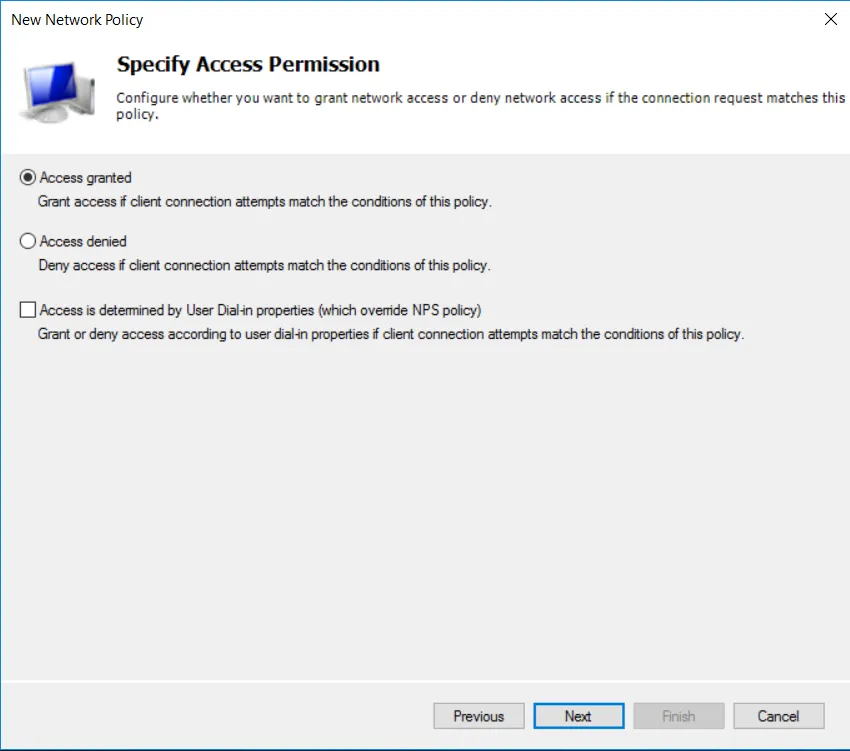
  • Comprobar Acceso permitido y haga clic en Siguiente.
  • Radius MFA usando el protocolo MSCHAPv2

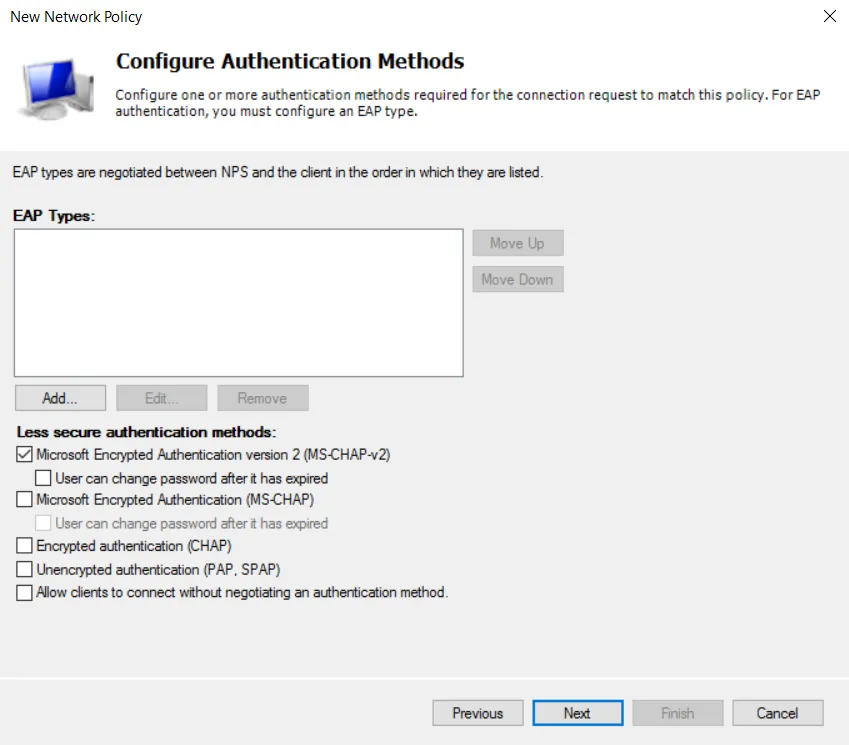
  • Comprobar Autenticación cifrada de Microsoft versión 2 (MS-CHAP-v2) como método de autenticación, luego haga clic en Siguiente.
  • Radius MFA usando el protocolo MSCHAPv2

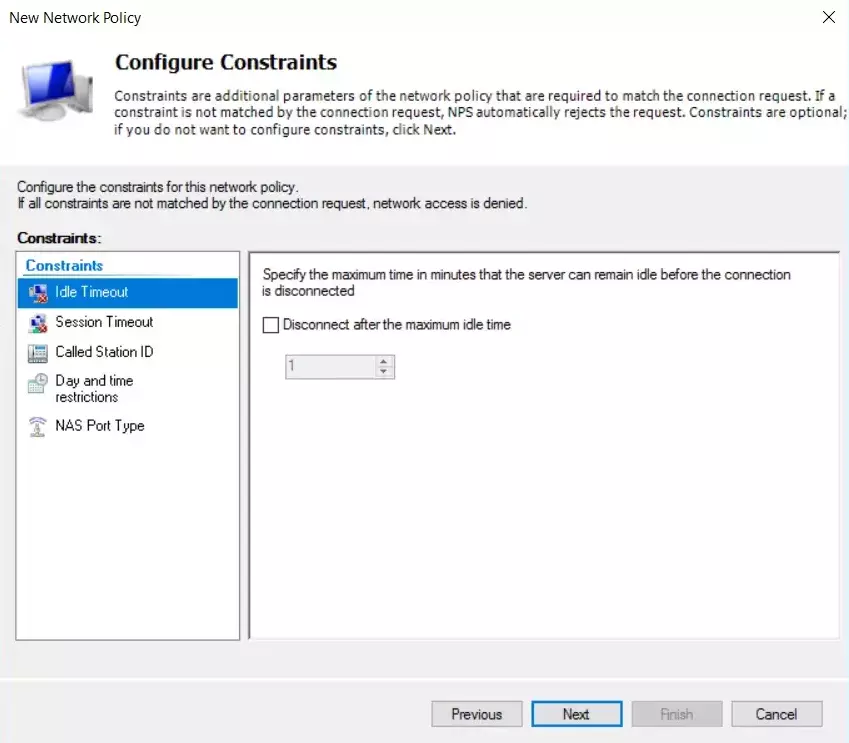
  • Haga clic en siguiente en esta pantalla sin cambiar nada.
  • Radius MFA usando el protocolo MSCHAPv2

  • Haga clic en siguiente en esta pantalla sin cambiar nada.
  • Radius MFA usando el protocolo MSCHAPv2

  • Verifique los ajustes que ha configurado y luego haga clic en Finalizar.
  • Radius MFA usando el protocolo MSCHAPv2

¿Quiere programar una demostración?

Solicitar una demo


Nuestros otros productos de gestión de identidad y acceso