¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
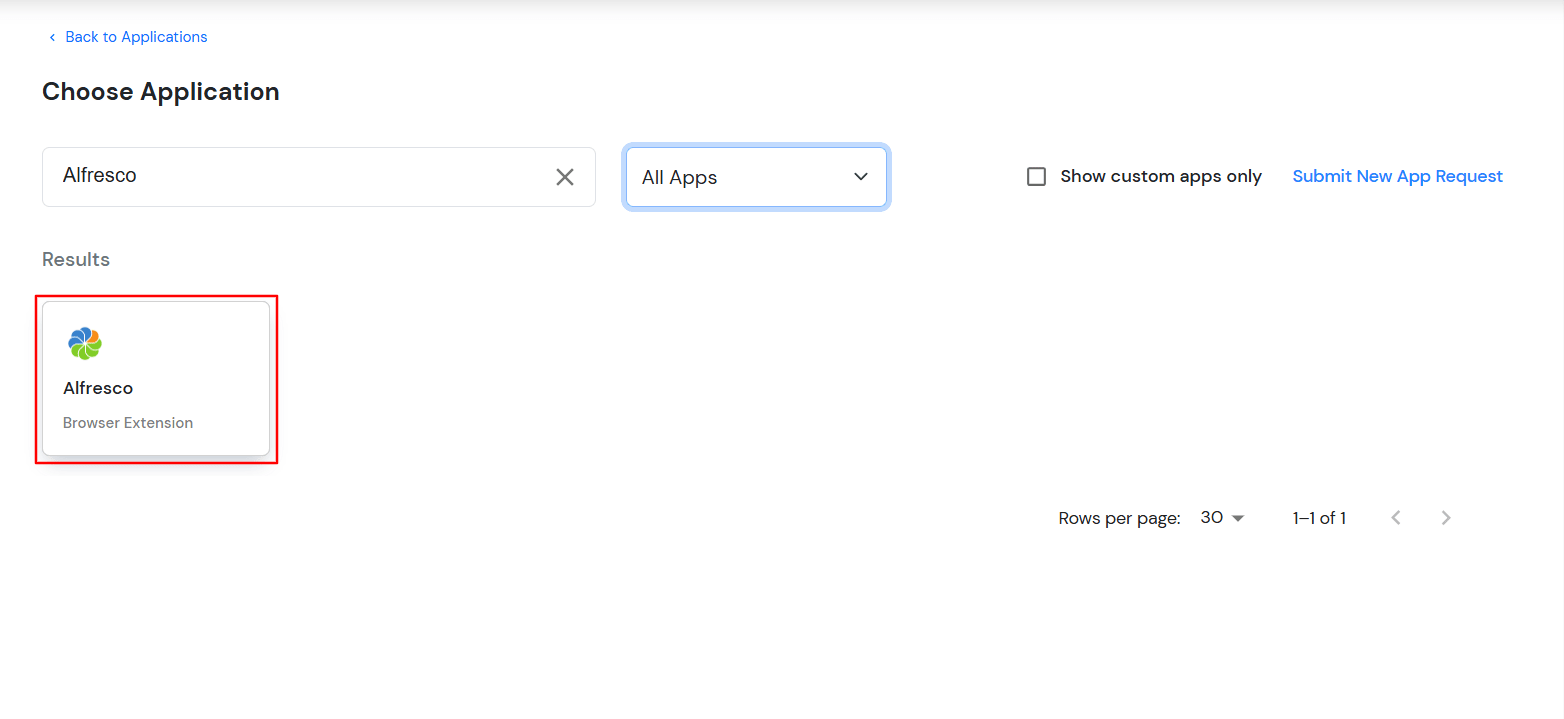
×miniOrange proporciona acceso seguro a Alfresco para empresas y control total sobre el acceso a la aplicación. La solución de inicio de sesión único (SSO) para Alfresco es un servicio en la nube. Con este servicio, solo necesita una contraseña para todas sus aplicaciones web y SaaS, incluyendo Alfresco. miniOrange proporciona acceso seguro y control total a Alfresco para empresas y aplicaciones. Con la ayuda de esta guía, puede configurar Alfresco fácilmente.
miniOrange ofrece una hora de asistencia gratuita mediante una consulta telefónica con nuestros ingenieros de sistemas para instalar o configurar la solución Alfresco SSO SAML en su entorno, con una prueba gratuita de 30 días. Para ello, solo tiene que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y le ayudaremos a configurarlo rápidamente.

| Pestañas básicas | Mareas Ideales para Lecciones |
|---|---|
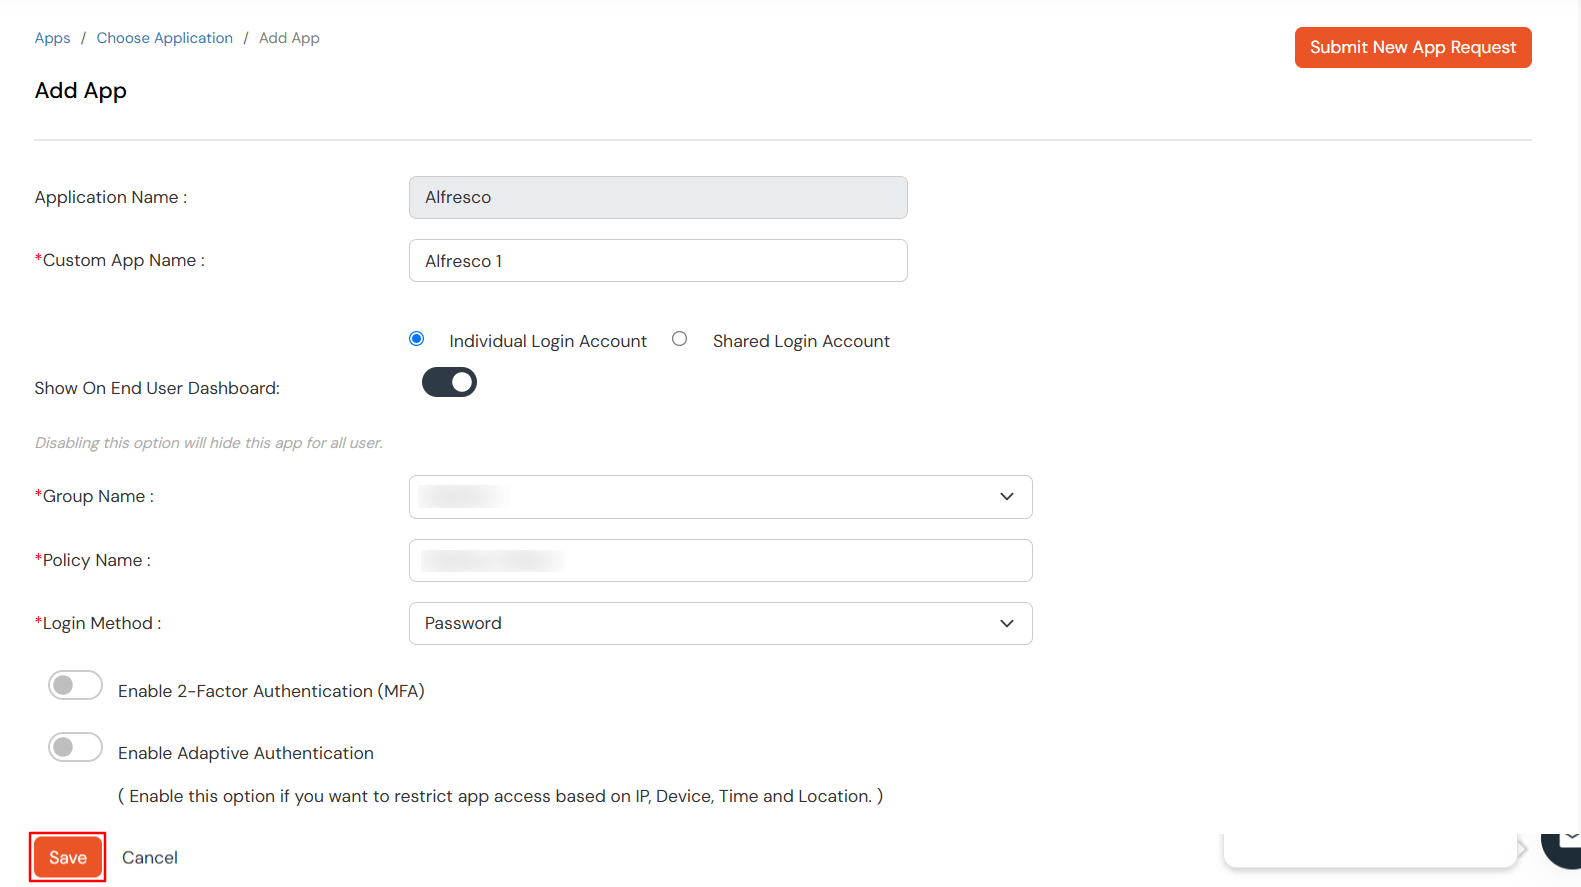
| Nombre de la aplicación: | La aplicación preseleccionada del catálogo en este caso, Al aire libre se rellena automáticamente. |
| Nombre de la aplicación personalizada | Proporcione un nombre único para esta instancia de aplicación para diferenciarla de otras. |
| Cuenta de inicio de sesión individual | Cada usuario inicia sesión con sus propias credenciales únicas específicas para esta aplicación. |
| Cuenta de inicio de sesión compartida: | Todos los usuarios acceden a la aplicación utilizando el mismo conjunto de credenciales compartidas configuradas por el administrador. |
| Mostrar en el panel del usuario final | Al habilitar esta opción, se muestra la aplicación en el panel del usuario para facilitar el acceso. |
| Nombre del grupo | Seleccione el grupo al que desea agregar esta política. Si tiene varios grupos, puede hacer clic aquí para agregar varias políticas independientes para cada uno. |
| Nombre de directiva | Puede dar un nombre a la política de autenticación. |
| Método de inicio de sesión | Seleccione cómo se autentican los usuarios: elija Contraseña para el inicio de sesión tradicional o Inicio de sesión sin contraseña para un acceso sin problemas. |
| Habilitar MFA (opcional) | Activar o desactivar Autenticación de factor 2 para una mayor seguridad de inicio de sesión, si es necesario. |
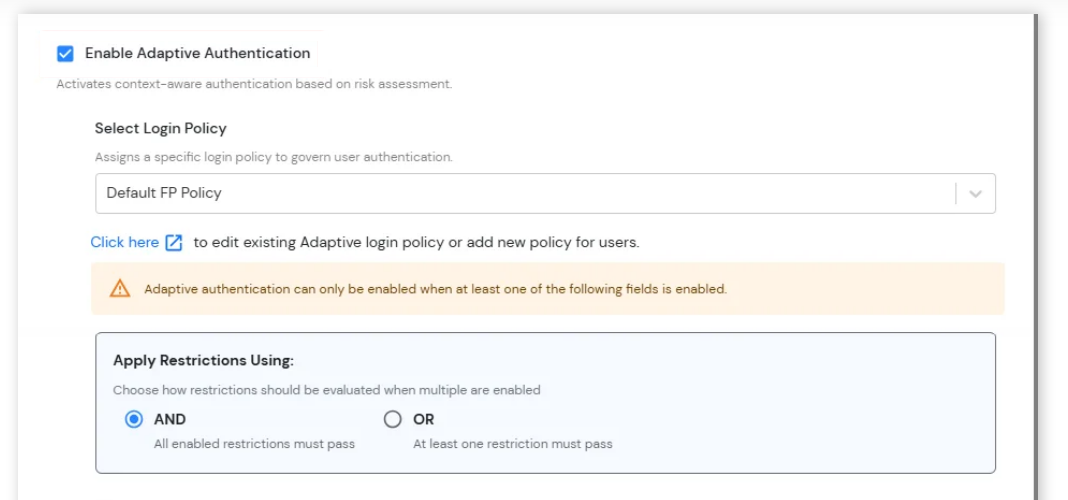
| Habilitar autenticación adaptativa (opcional) | Active esto para imponer el acceso según la IP del usuario, el dispositivo, la ubicación y las condiciones de tiempo. |
<alfresco_root_folder>\tomcat\shared\classes\alfresco\web-extension\share-config-custom.XML
Nota:
<config evaluator="string-compare" condition="Remote">
</config><connector>
<id>alfrescoHeader</id>
<name>Alfresco Connector</name>
<description>Connects to an Alfresco instance using header and cookie-based authentication</description>
<class>org.alfresco.web.site.servlet.SlingshotAlfrescoConnector</class>
<userHeader>X-Alfresco-Remote-User</userHeader>
</connector>
<endpoint>
<id>alfresco</id>
<name>Alfresco - user access</name>
<description>Access to Alfresco Repository WebScripts that require user authentication</description>
<connector-id>alfrescoHeader</connector-id>
<endpoint-url>http://<alfresco_base_url>/alfresco/wcs</endpoint-url>
<identity>user</identity>
<external-auth>true</external-auth>
</endpoint>
<alfresco_root_folder>\tomcat\shared\classes\alfresco-global.properties
### EXTERNAL AUTHENTICATION ###
authentication.chain=external1:external
external.authentication.proxyUserName=
external.authentication.enabled=true
external.authentication.defaultAdministratorUserNames=admin
external.authentication.proxyHeader=X-Alfresco-Remote-User
external.authentication.defaultAdministratorUserNames=admin1,admin2,admin3# HTTP server
server {
listen 80;
server_name alfresco.example.com;
error_page 401 = @error401;
location @error401 {
return 302 http://<base_url_of_http_connector>/httpauth/sso;
}
location / {
auth_request /auth;
proxy_set_header X-Alfresco-Remote-User $cookie_MO_REMOTE_USER;
#add_header X-Alfresco-Remote-User $cookie_MO_REMOTE_USER;
#proxy_set_header X-Alfresco-Remote-User admin;
#add_header X-Alfresco-Remote-User admin;
proxy_pass http://<localhost:port_for_alfresco>;
}
location = /auth {
internal;
proxy_pass http://<localhost:port_for_http_connector>/siebelauth/check;
}
}
# HTTP server
server {
  listen                80;
  server_name   <base_url_for_http_connector>;
  location / {
      proxy_pass  http://<localhost:port_for_http_connector>;
  }
}
| redirección.uri | http://<http_oauth_connector_base_url>/httpauth/redirect |
| Identificación del cliente | Valor de identificación del cliente |
| cliente.secreto | Valor secreto del cliente |
Propiedades de la aplicación (conector OAuth)
siebel.cookie.name=MO_REMOTE_USER
siebel.cookie.path=/
siebel.cookie.domain=example.com
siebel.app.url=http://alfresco.example.com
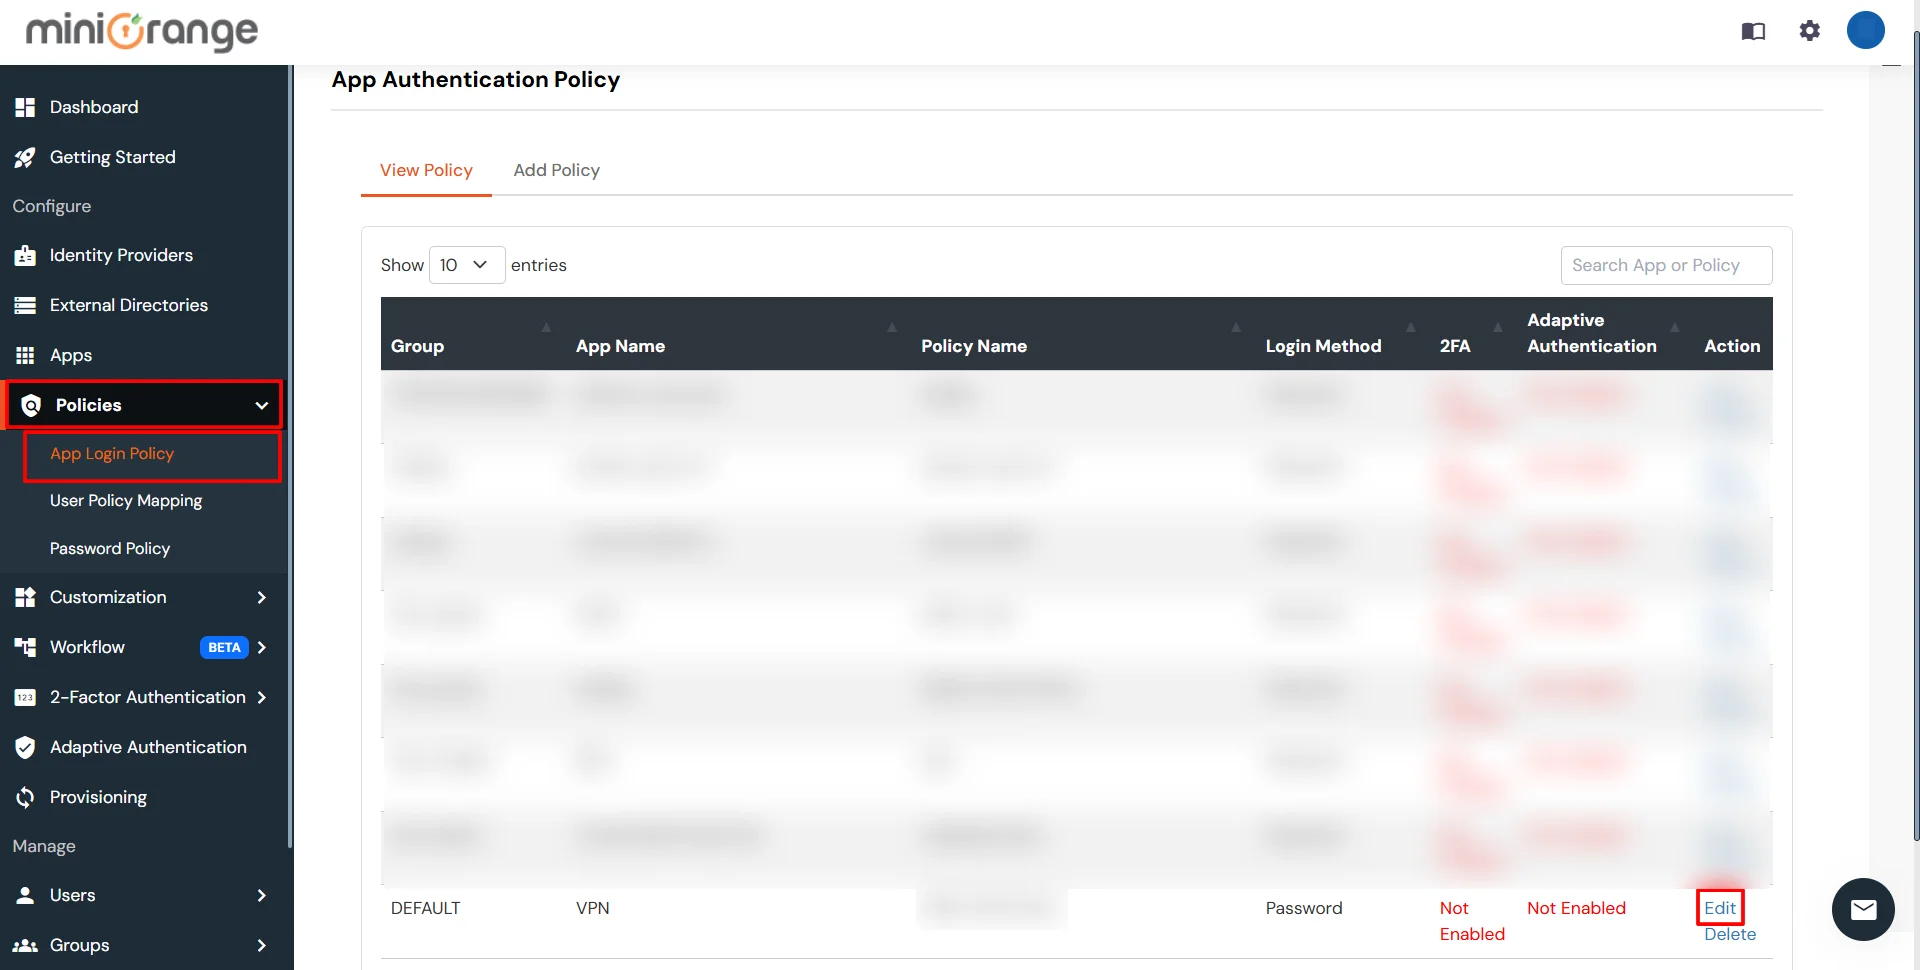
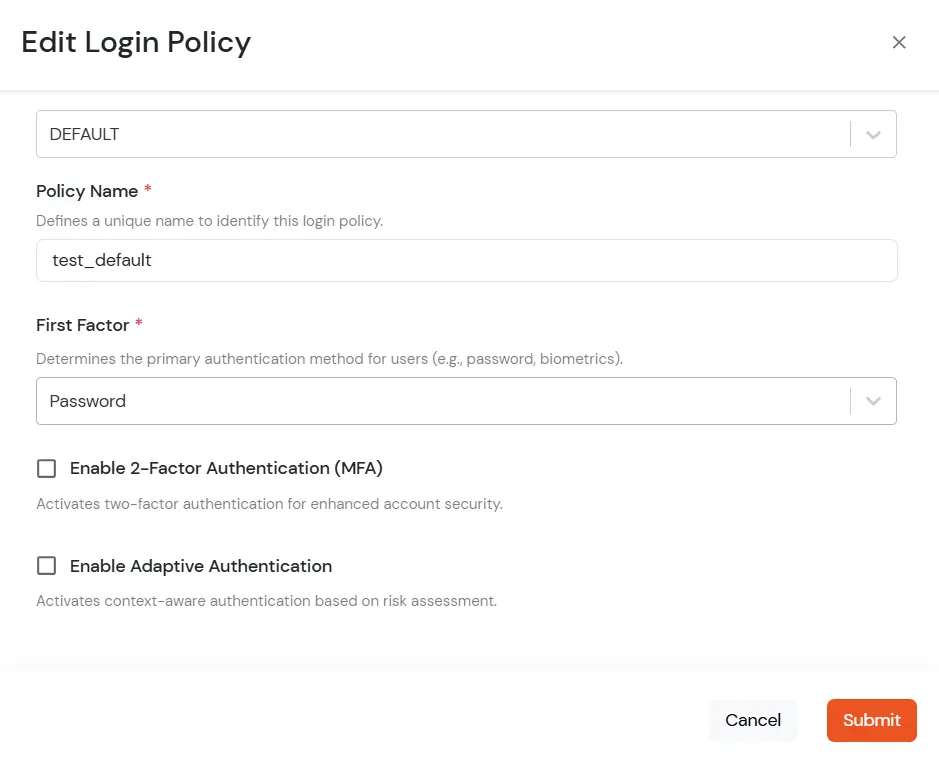
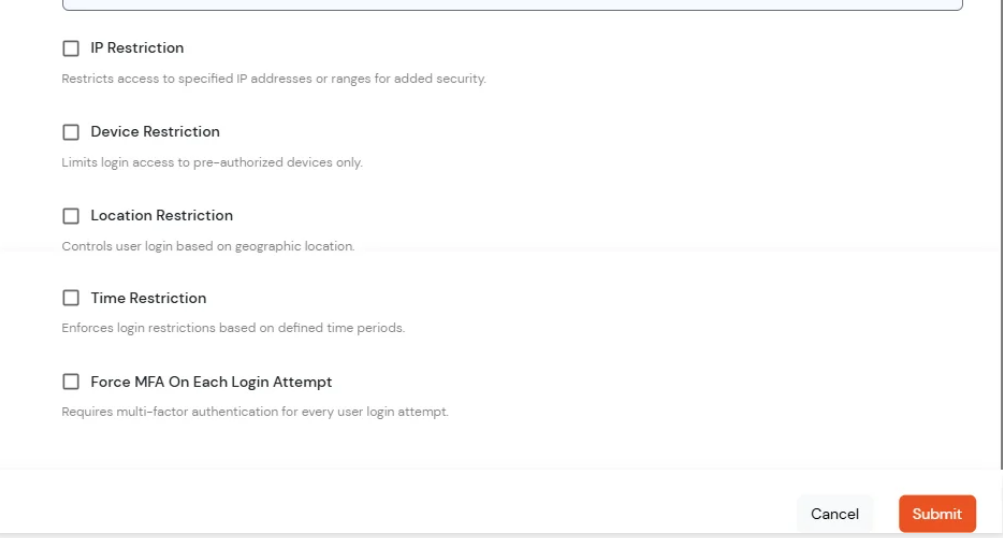
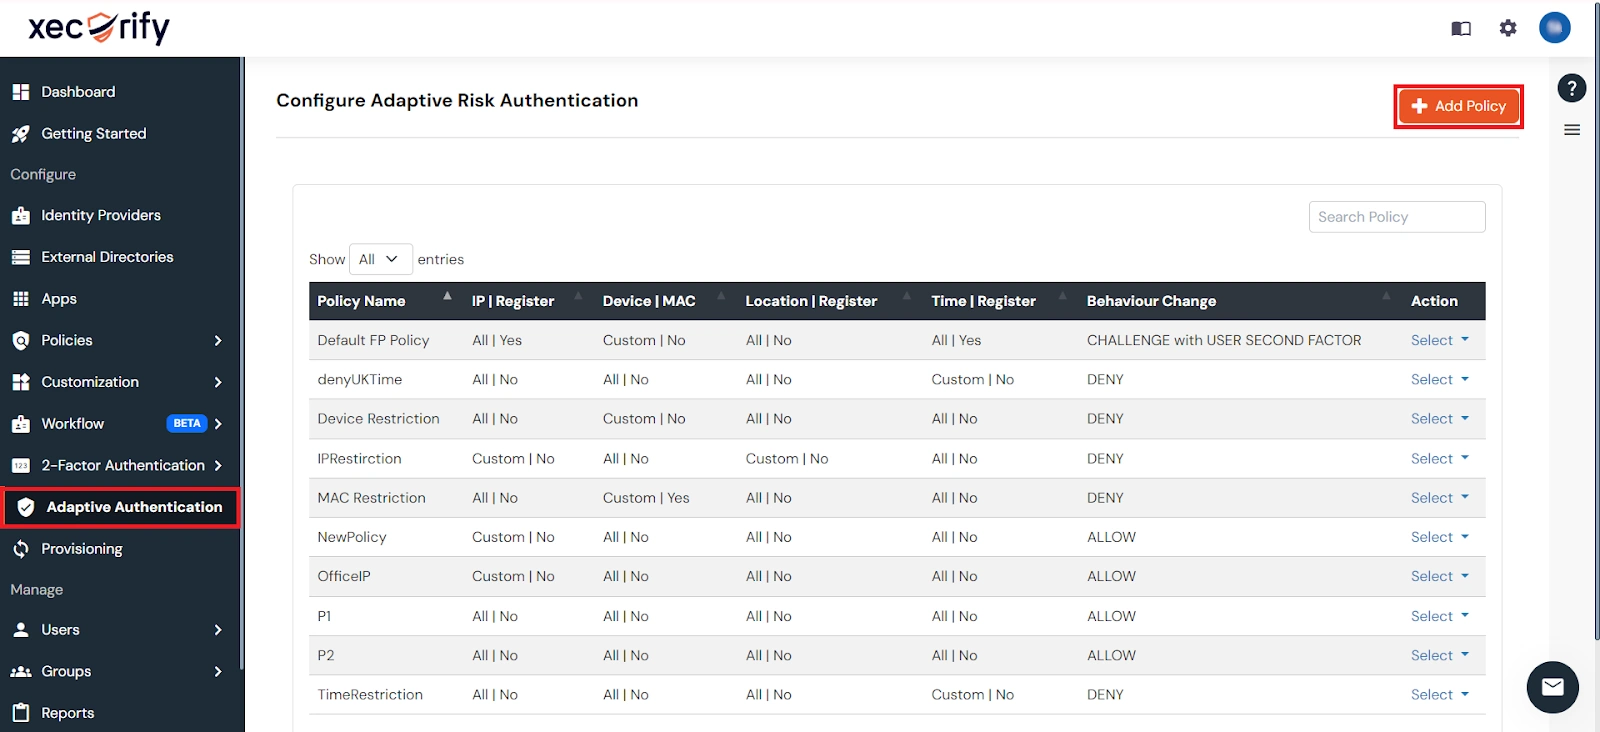
La autenticación adaptativa para Alfresco permite a los administradores aplicar políticas de acceso contextuales evaluando las condiciones de inicio de sesión del usuario, como la dirección IP, el dispositivo, la ubicación y la hora de inicio de sesión. Según la política configurada, se puede permitir el acceso a los usuarios, solicitarles una verificación adicional o denegarles el acceso. Los administradores también pueden configurar alertas por correo electrónico, personalizar los mensajes de error para el usuario, revisar la configuración de la política antes de la implementación y asignar políticas de autenticación adaptativa a las políticas de inicio de sesión de la aplicación para reforzar la seguridad y evitar el acceso no autorizado.
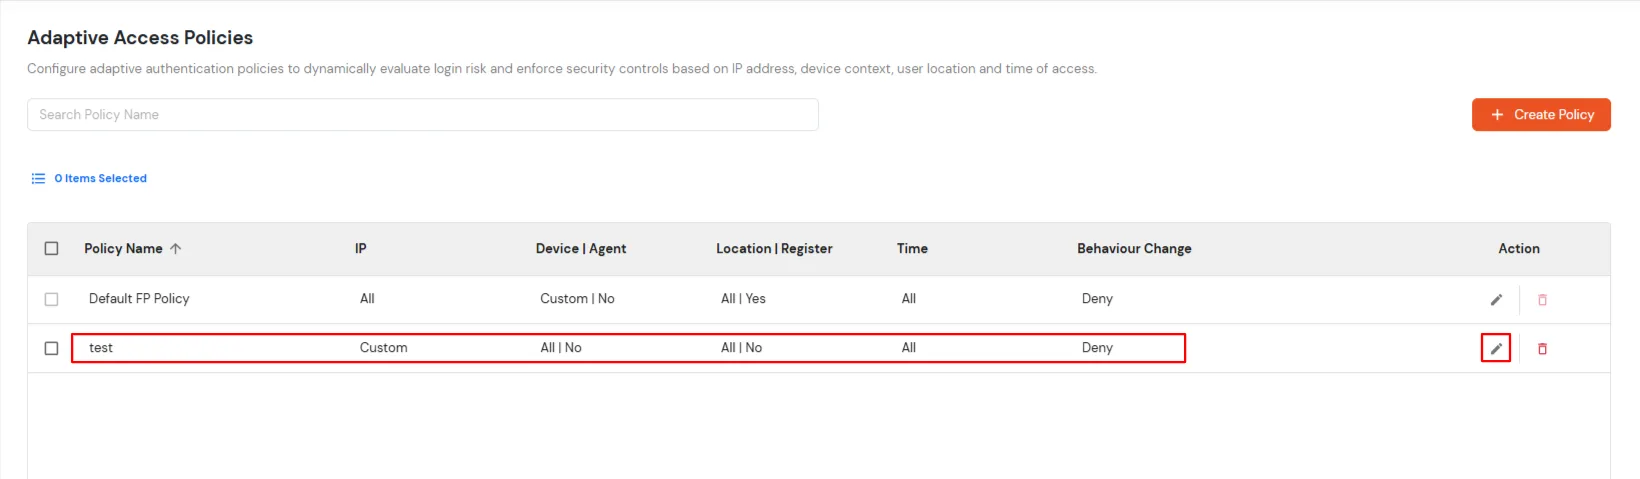
[Nota: La sección Autenticación adaptativa se ha movido del menú de navegación izquierdo. Ahora puede acceder y administrar las políticas de autenticación adaptativa navegando a Políticas >> Política de acceso adaptativo.]
A. Restricción del acceso a Alfresco mediante restricción de acceso basada en IP.
La restricción de acceso basada en IP permite a los administradores controlar el acceso de los usuarios según la dirección IP de origen de la solicitud de inicio de sesión. Los administradores pueden configurar direcciones IP y rangos de IP de confianza o restringidos, y definir la acción que se realizará cuando la dirección IP de un usuario coincida con los criterios configurados. Durante la autenticación, la dirección IP del usuario se evalúa según la política configurada y el acceso se permite, se deniega o se somete a un proceso de verificación, según la configuración seleccionada.
Puede configurar la autenticación adaptativa con restricción basada en IP de la siguiente manera:
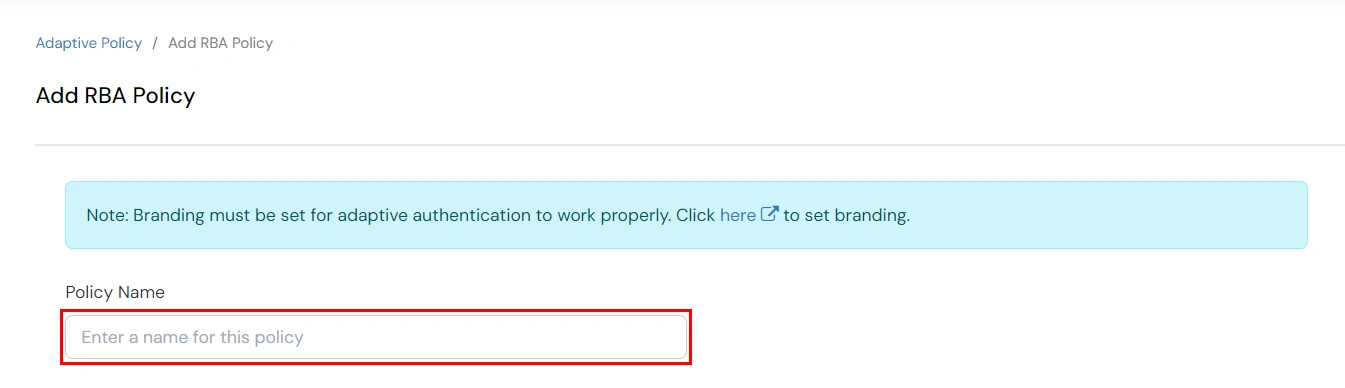
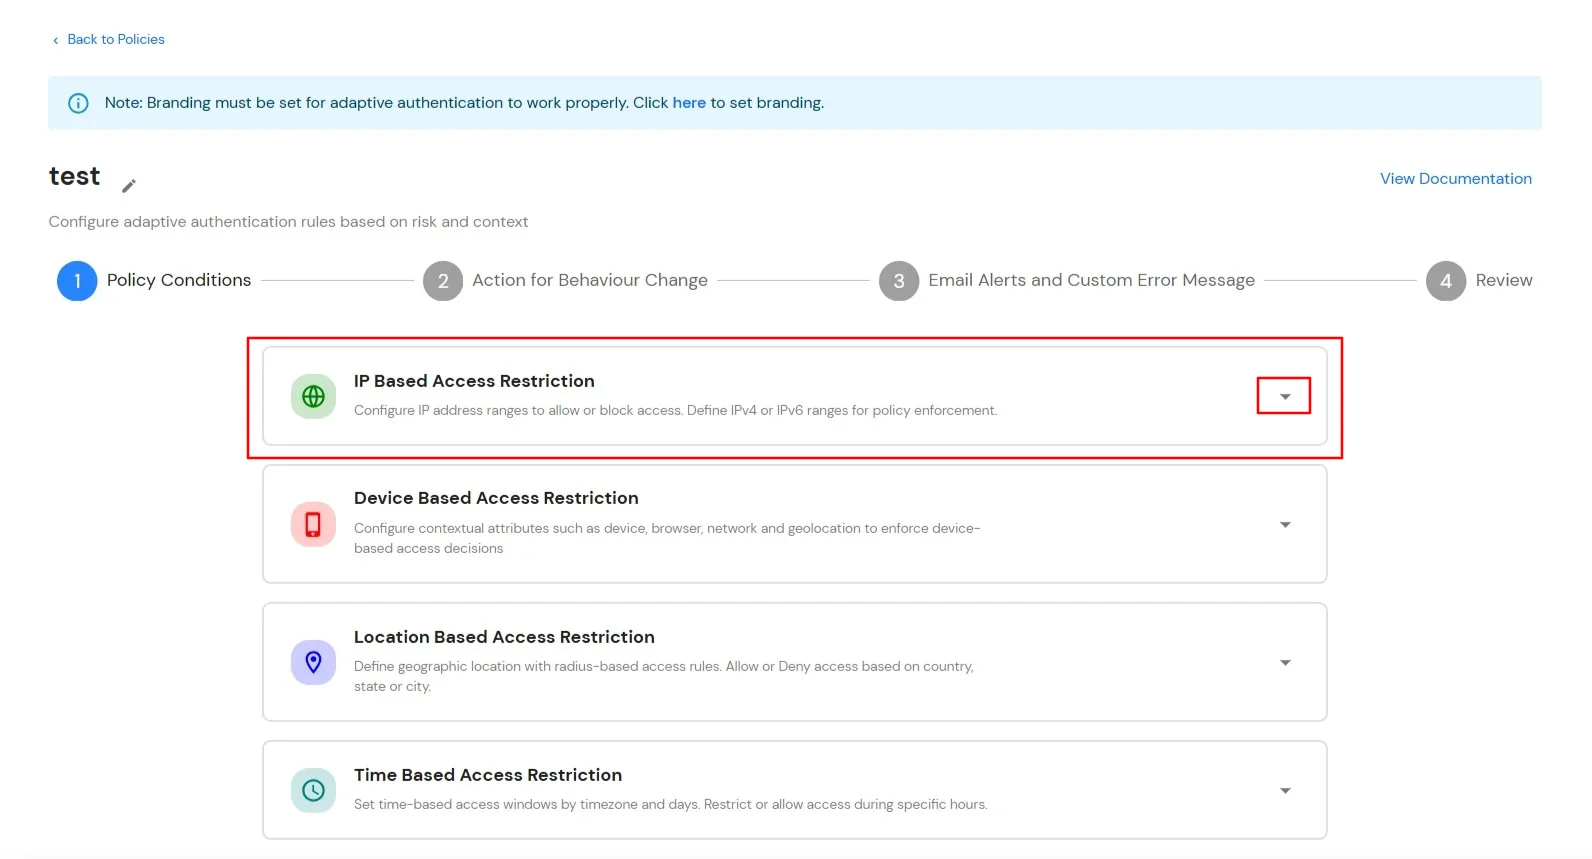
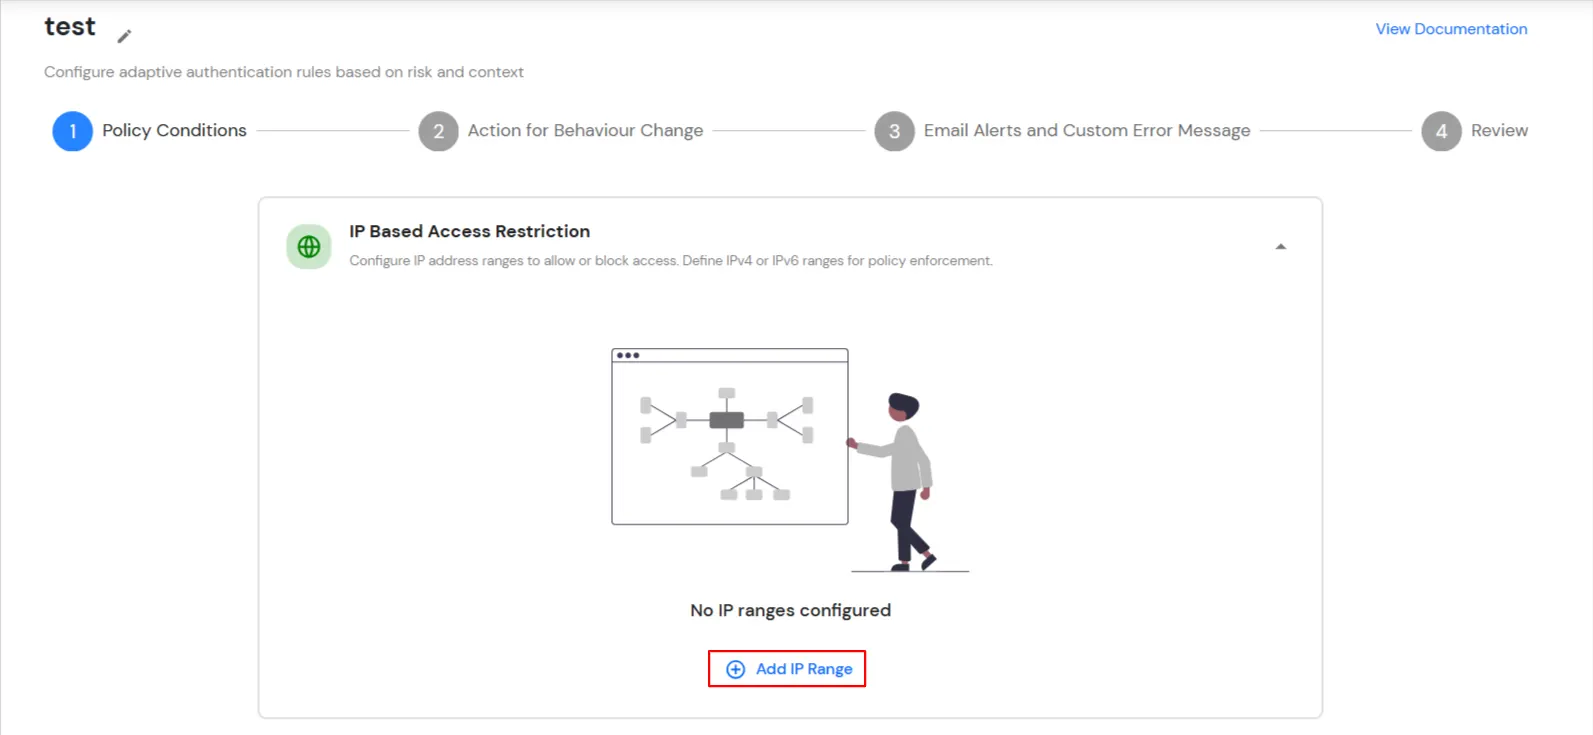
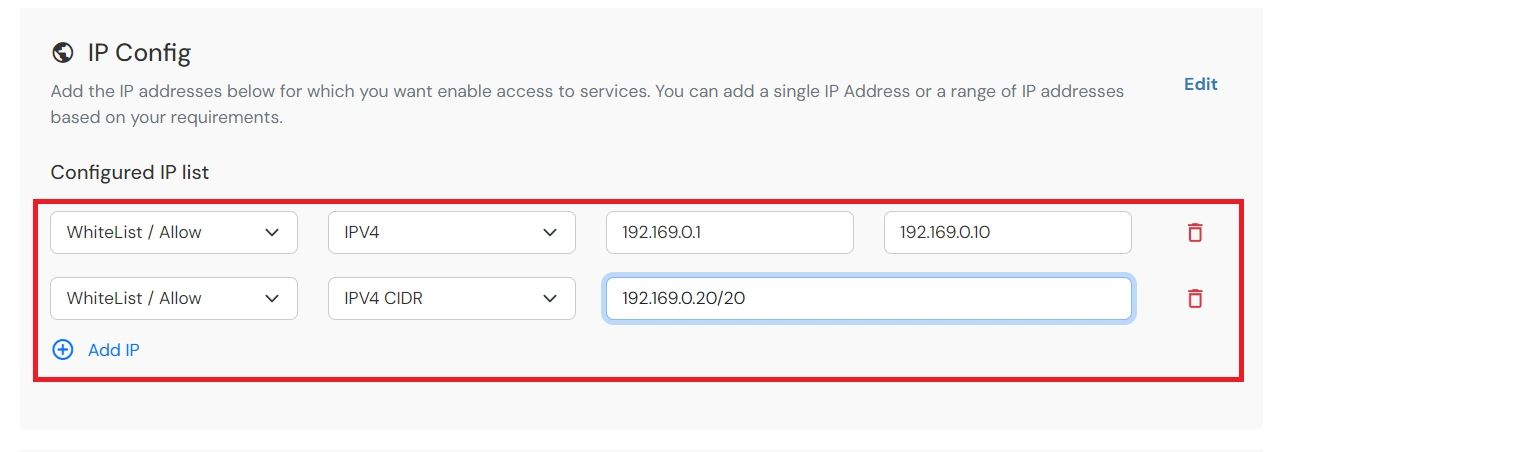
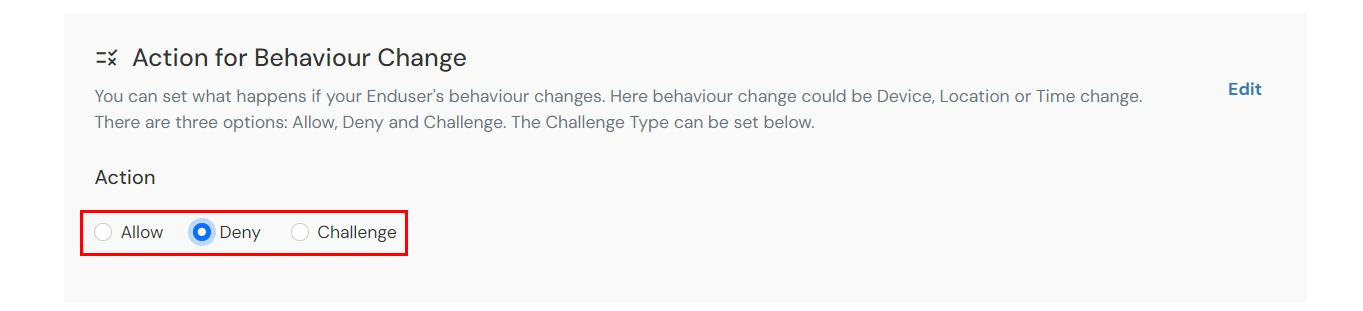
| Atributo (Opción) | Mareas Ideales para Lecciones |
|---|---|
| Permitir | Permitir que los usuarios se autentiquen y utilicen servicios si la condición de autenticación adaptativa es verdadera. |
| Denegar | Deniegue las autenticaciones de usuario y el acceso a los servicios si la condición de autenticación adaptativa es verdadera. |
| Desafío | Desafía a los usuarios con uno de los tres métodos mencionados a continuación para verificar la autenticidad del usuario. |
| Atributo | Mareas Ideales para Lecciones |
|---|---|
| Segundo factor del usuario | El Usuario necesita autenticarse utilizando el segundo factor que haya optado o asignado, como por ejemplo
|
| KBA (autenticación basada en conocimiento) | El sistema le preguntará al usuario dos de las tres preguntas que haya configurado en su Consola de Autoservicio. Solo después de responder ambas correctamente, podrá continuar. |
| OTP a través de correo electrónico alternativo | El usuario recibirá una OTP en el correo electrónico alternativo que haya configurado a través de la Consola de Autoservicio. Una vez que la proporcione correctamente, podrá continuar. |
B. Restricción del acceso a Alfresco mediante la restricción de acceso basada en dispositivos.
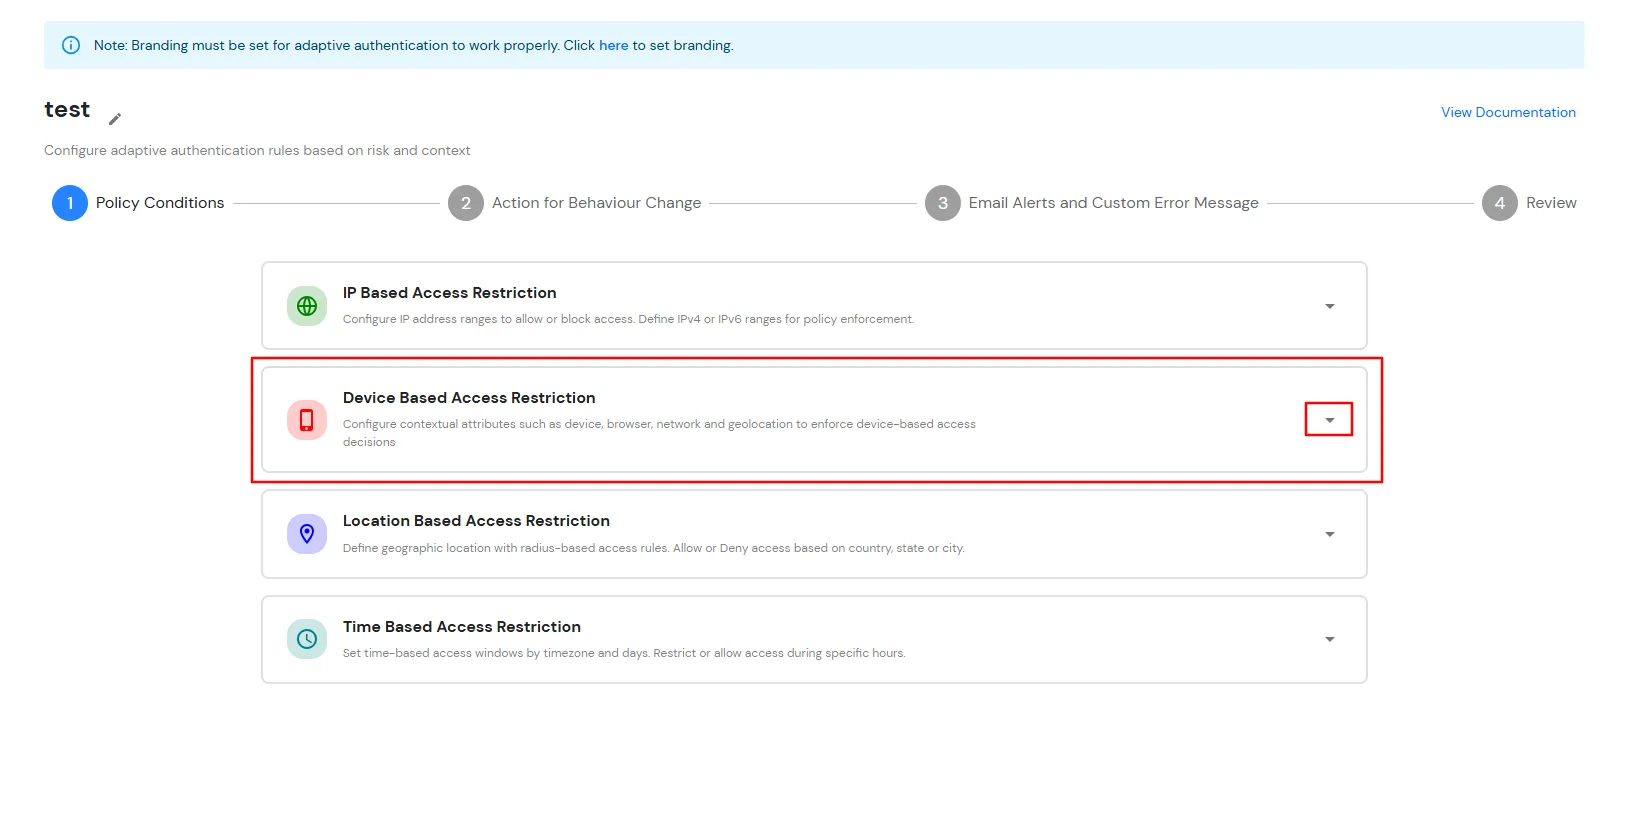
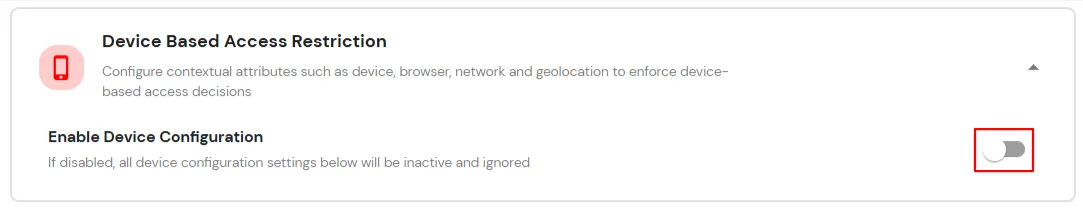
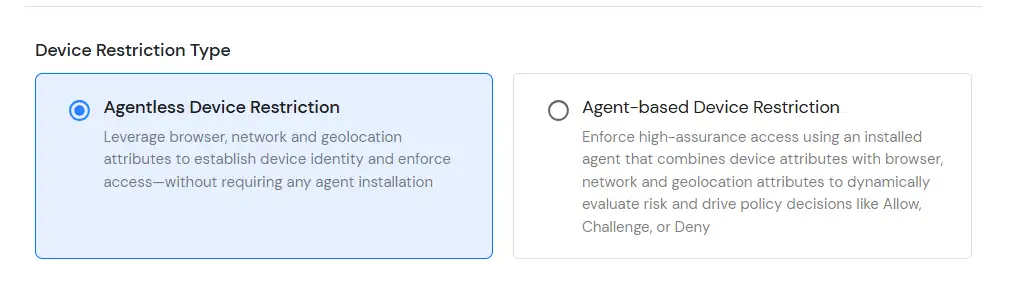
La restricción de acceso basada en dispositivos permite a los administradores controlar el acceso de los usuarios según los dispositivos registrados y de confianza. Mediante mecanismos de identificación y verificación de dispositivos, los administradores pueden definir políticas que evalúan el dispositivo utilizado durante la autenticación. Cuando un usuario intenta iniciar sesión, el dispositivo se evalúa según la política configurada y se aplica la acción correspondiente ( Permitir, Denegar o Rechazar ) en función de las condiciones establecidas.
Puede configurar la autenticación adaptativa con restricción basada en dispositivos de la siguiente manera:
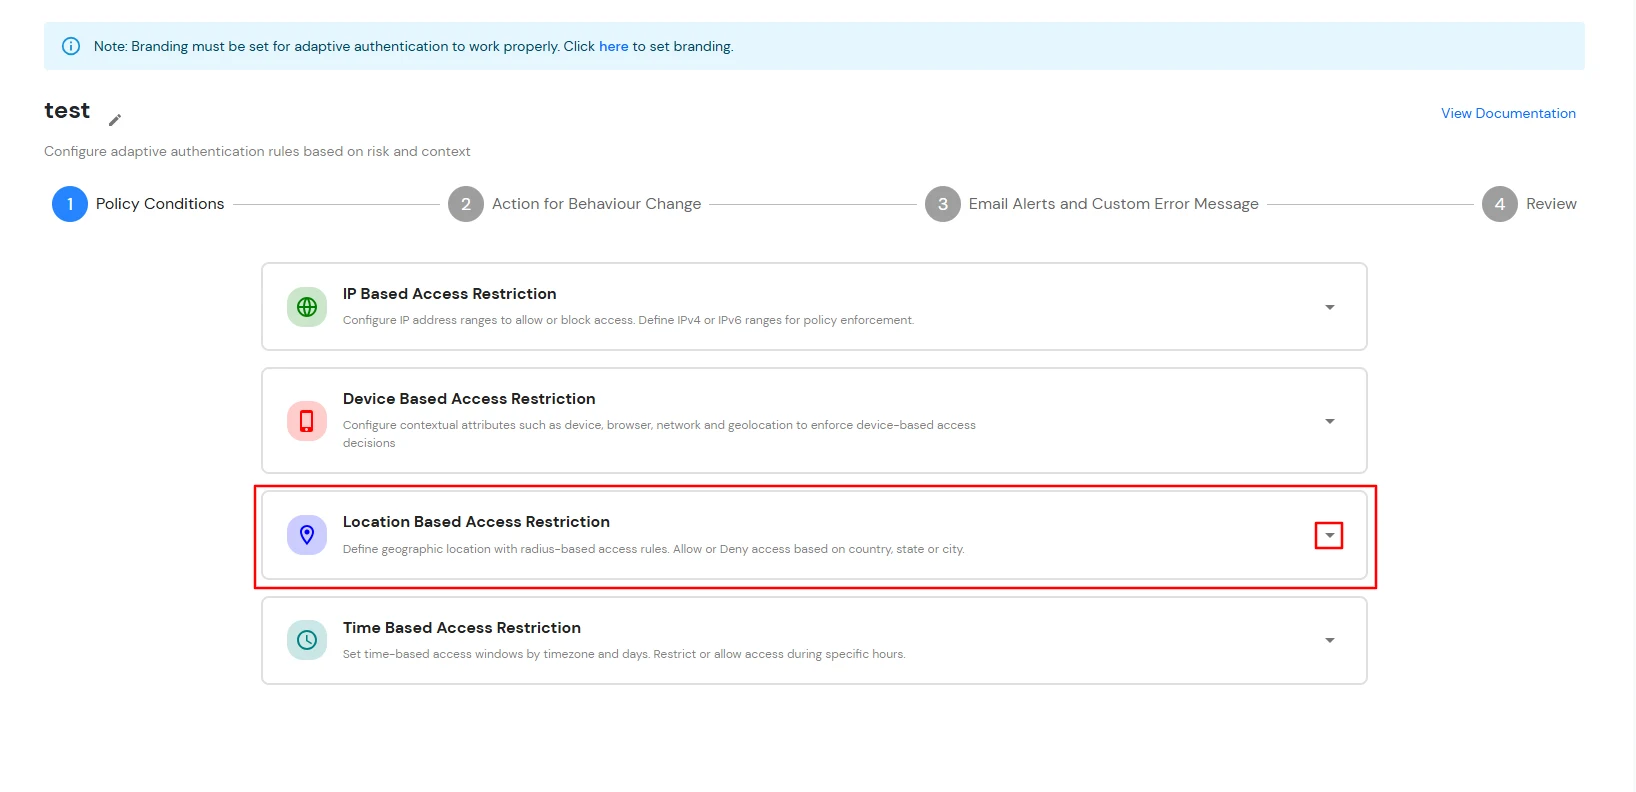
C. Restricción del acceso a Alfresco mediante restricción de acceso basada en la ubicación.
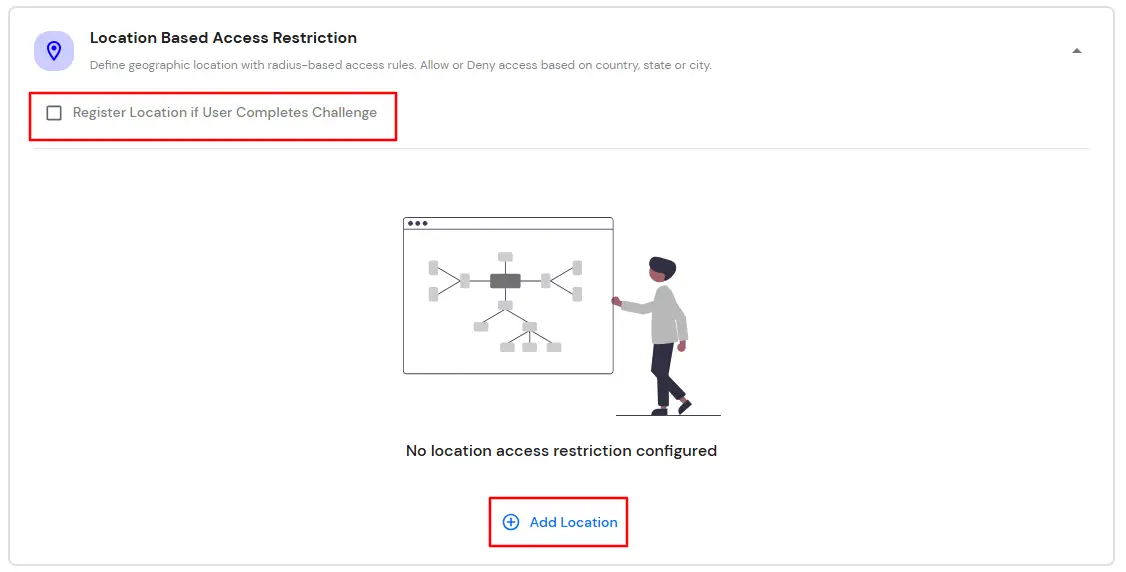
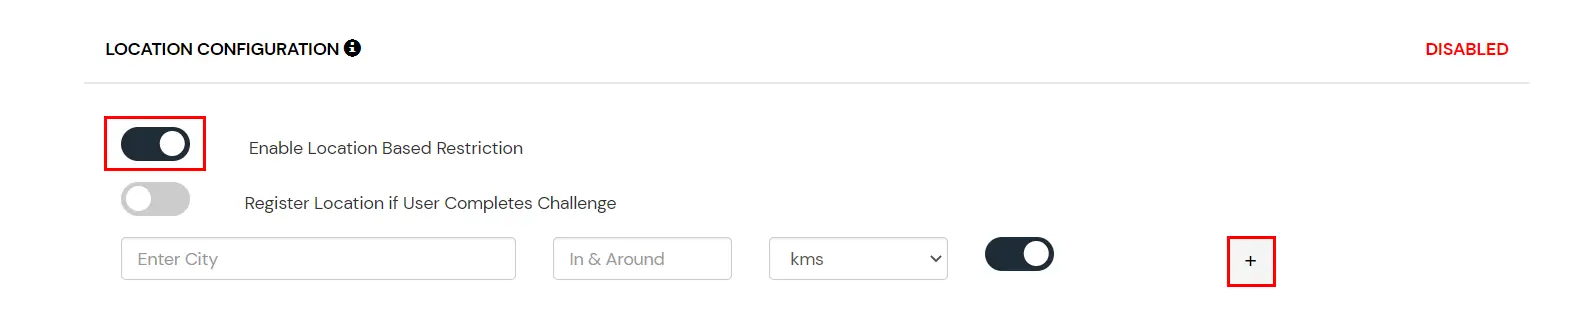
En las restricciones de ubicación, el administrador configura una lista de ubicaciones donde desea permitir o denegar el acceso a los usuarios finales según las condiciones establecidas. Cuando un usuario intenta iniciar sesión con la autenticación adaptativa habilitada, sus atributos de ubicación (como latitud, longitud y código de país) se verifican con la lista de ubicaciones configurada por el administrador. En función de esto, se le permitirá, se le solicitará o se le denegará el acceso.
Puede configurar la autenticación adaptativa con restricción basada en la ubicación de la siguiente manera:
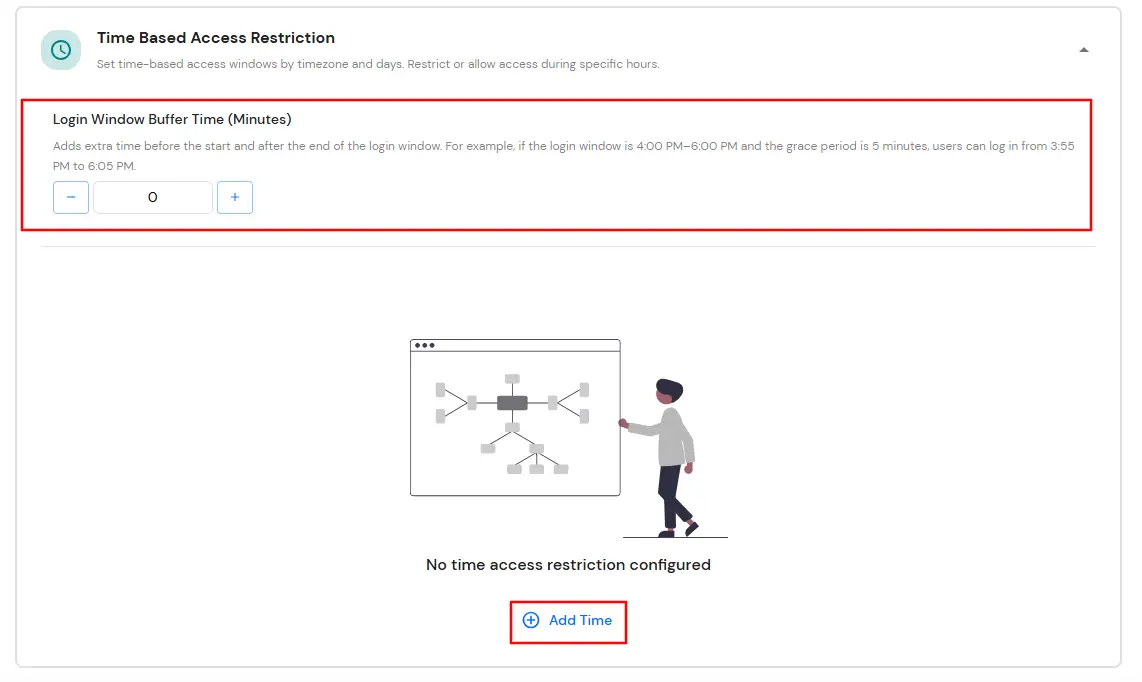
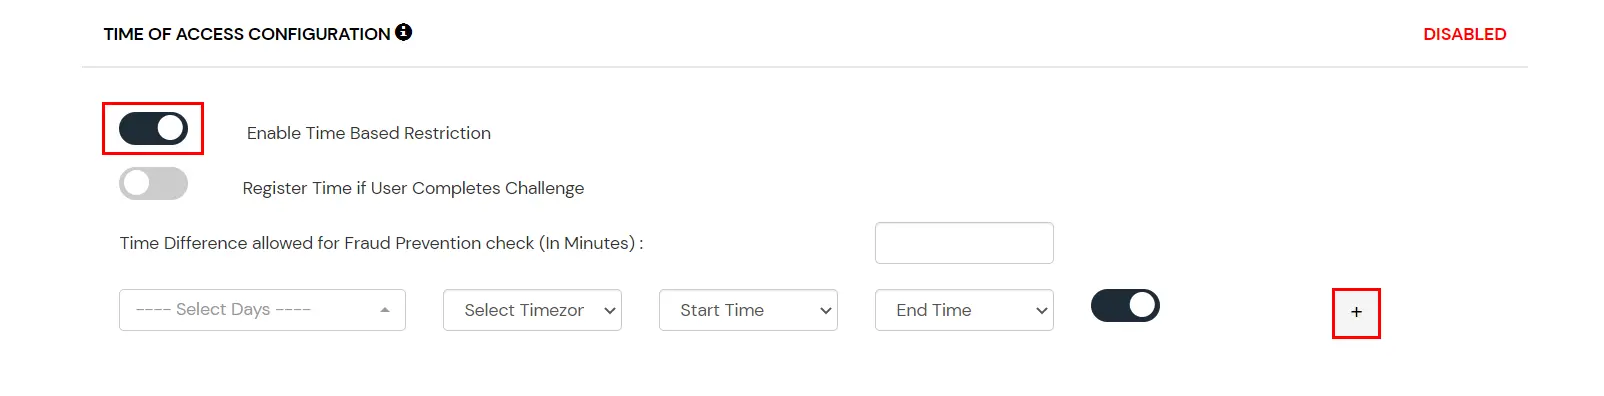
D. Restricción del acceso a Alfresco mediante restricción de acceso basada en el tiempo.
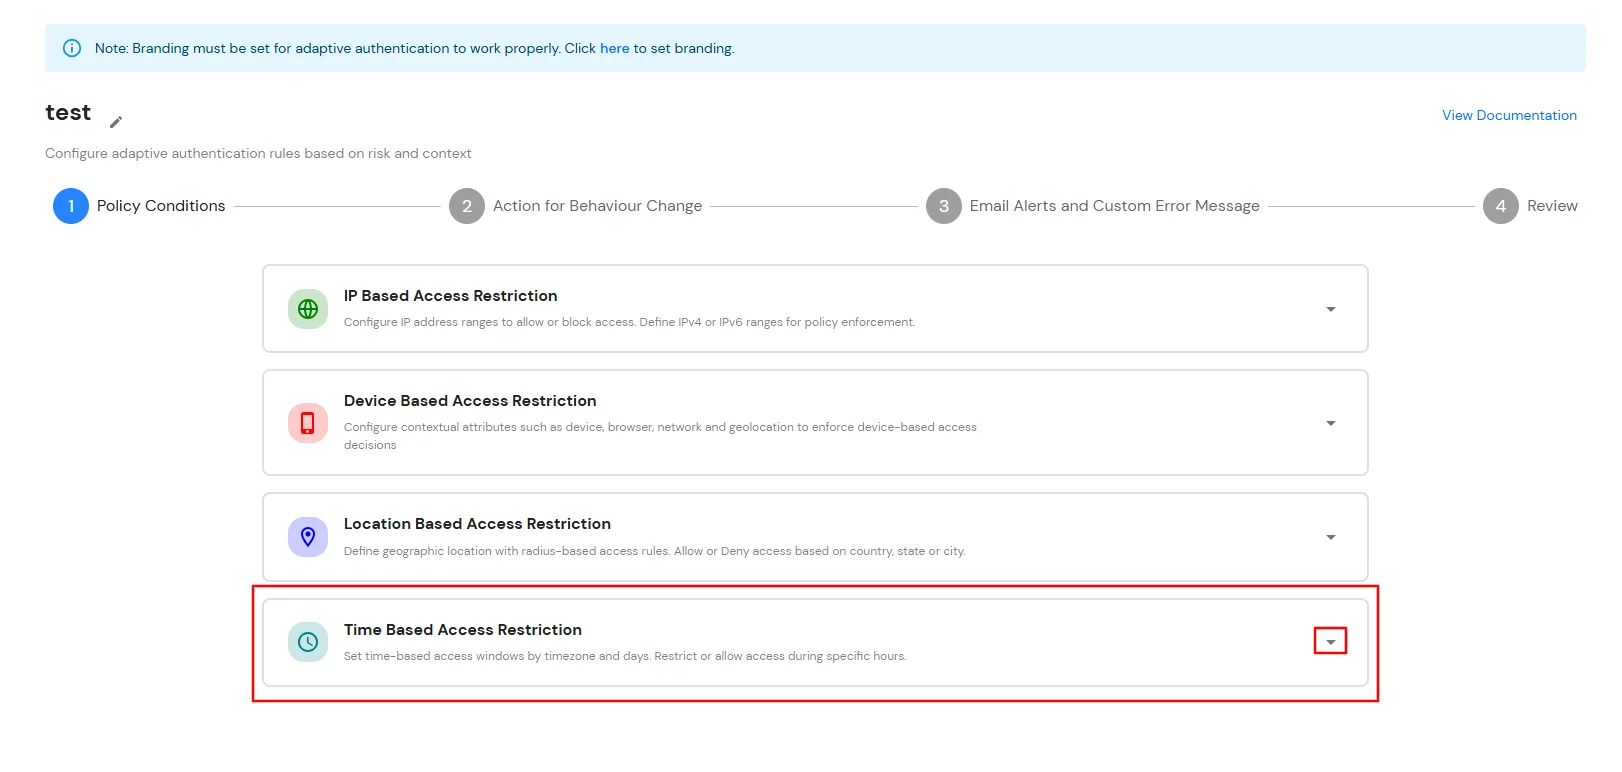
En la restricción horaria, el administrador configura una zona horaria con horas de inicio y fin, y los usuarios pueden acceder, acceder o ser interrogados según la condición establecida en la política. Cuando un usuario final intenta iniciar sesión con la autenticación adaptativa habilitada, sus atributos relacionados con la zona horaria, como la zona horaria y la hora actual del sistema, se verifican con la lista configurada por el administrador y, según la configuración, se le permite, se le deniega o se le interroga.
Puede configurar la autenticación adaptativa con restricción basada en el tiempo de la siguiente manera:
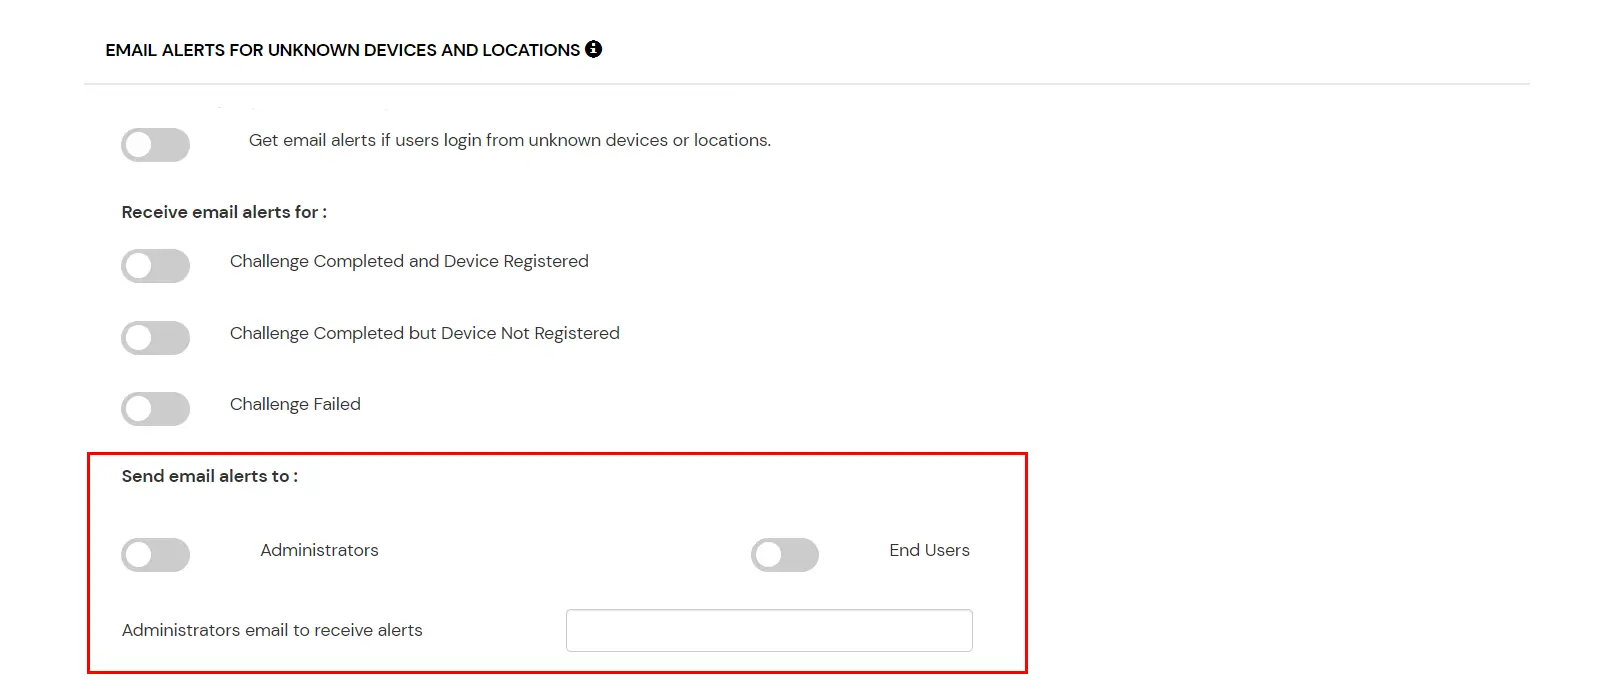
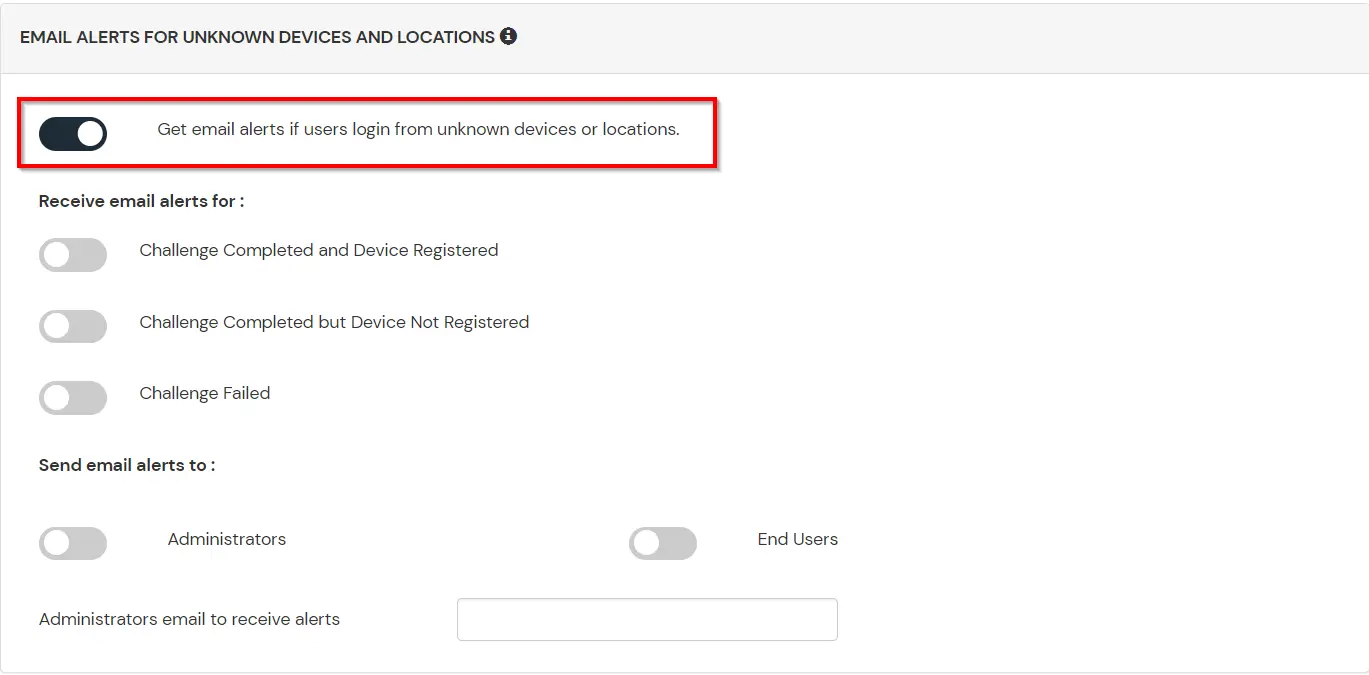
E. Alertas por correo electrónico y mensajes de correo electrónico personalizados
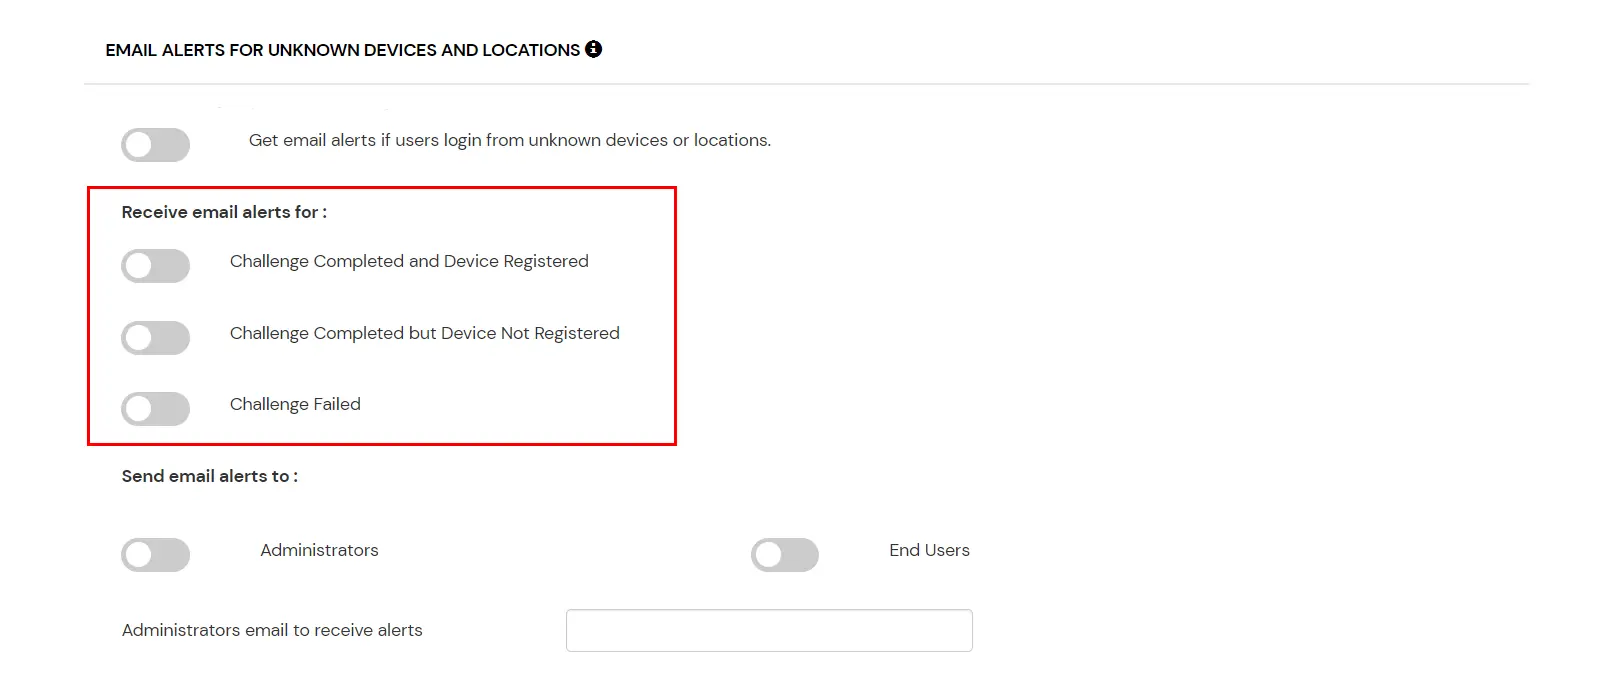
Esta sección gestiona las notificaciones y alertas relacionadas con la Política de Acceso Adaptativo. Ofrece las siguientes opciones:
| Opción | Mareas Ideales para Lecciones |
|---|---|
| Los usuarios inician sesión desde direcciones IP, dispositivos o ubicaciones desconocidos | Habilitar esta opción le permitirá iniciar sesión desde direcciones IP o dispositivos desconocidos e incluso ubicaciones. |
| Desafío completado y dispositivo registrado | Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío y registra un dispositivo. |
| Desafío completado pero dispositivo no registrado | Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío pero no registra el dispositivo. |
| Desafío fallido | Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final no completa el desafío. |
F. Revisión
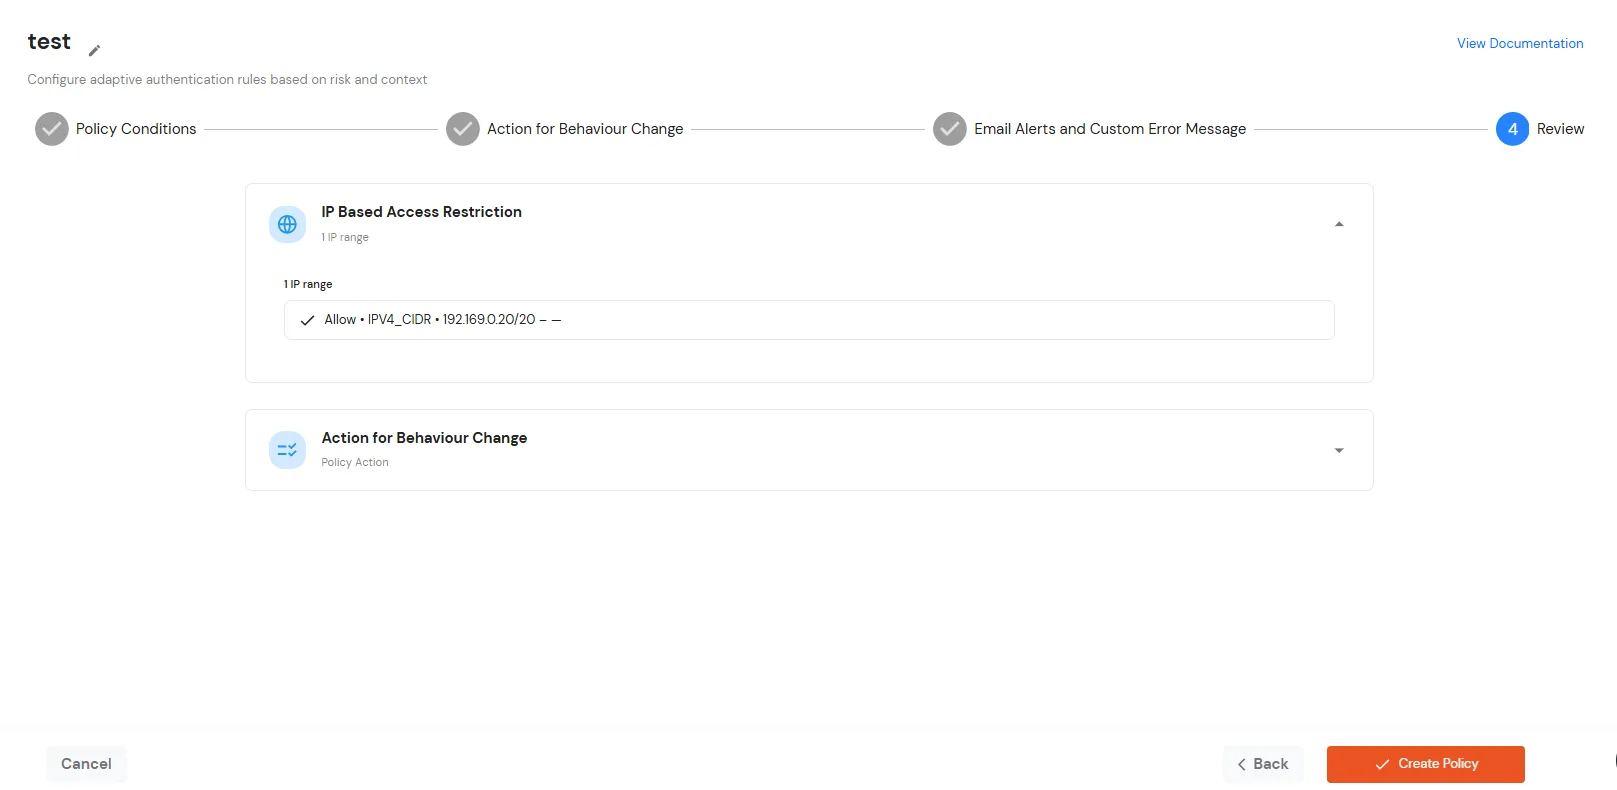
Antes de crear la política de autenticación adaptativa, revise las condiciones de la política configuradas, las acciones de cambio de comportamiento, la configuración de alertas por correo electrónico y los mensajes de error personalizados. Este paso ofrece una vista consolidada de todas las configuraciones, lo que le permite verificar la configuración de la política y realizar los cambios necesarios antes de guardarla.