Configurar el inicio de sesión único en AWS (IAM Centro de identidad)
Inicio de sesión único (SSO) de Amazon Web Service (AWS) El servicio está basado en la nube. Solución de inicio de sesión único (SSO) que proporciona un acceso simplificado y seguro para usuarios/grupos a los servicios web de Amazon y acceso completo a múltiples aplicaciones en la nube junto con la consola de administración de AWS con un conjunto de credenciales de inicio de sesión. Específicamente, le ayuda a administrar el acceso SSO y los permisos de usuario en todas sus cuentas de AWS, así como aplicaciones personalizadas que admiten Security Assertion Markup Language (SAML) 2.0. miniOrange proporciona acceso seguro a AWS SSO a través de miniOrange Proveedor de identidad (IDP) donde los usuarios y grupos pueden autenticarse, proporcionando así un acceso perfecto a sus recursos de AWS.
Con miniOrange AWS SSO, puede:
Inicio de sesión único en todas las aplicaciones locales y en la nube junto con cuentas de AWS
Tener un control de acceso centralizado y fácil de los usuarios.
Conéctese fácilmente con cualquier fuente de identidad externa como Microsoft Entra ID, ADFS, Cognito, etc.
Obtenga ayuda de instalación gratuita
miniOrange ofrece ayuda gratuita mediante una llamada de consulta con nuestros ingenieros de sistemas para instalar o configurar la solución AWS SSO en su entorno con una prueba gratuita de 30 días.
Para ello, solo tienes que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y te ayudaremos enseguida.
miniOrange AWS Single Sign-On (SSO) admite los siguientes flujos:
Inicio de sesión único (SSO) iniciado por SP (proveedor de servicios)
En este flujo, una persona intenta iniciar sesión directamente en el proveedor de servicios (cuenta de AWS). La solicitud se redirige al proveedor de identidad para su autenticación. Tras la autenticación exitosa del proveedor de identidad, la persona recibe acceso a la aplicación (cuenta de AWS).
Inicio de sesión único (SSO) iniciado por IdP (proveedor de identidad)
En este flujo, una persona inicia sesión en el Proveedor de identidad utilizando sus credenciales. Ahora la persona puede acceder a cualquiera de los proveedores de servicios configurados (cuenta de AWS, etc.) a través del Panel de proveedores de identidad sin tener que ingresar las credenciales nuevamente.
Conéctese con una fuente externa de usuarios
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
Guía de configuración de video
Requisitos previos para configurar SSO para cuentas de AWS:
Necesitará los siguientes requisitos previos para configurar SSO para la organización AWS:
1. Cuenta de administrador de la organización AWS.
2. Configure el servicio de organización de AWS.
3. Descargue el certificado firmado desde la consola u organización de AWS.
Siga la guía paso a paso que se proporciona a continuación para el inicio de sesión único (SSO) de AWS
1. Configurar el servicio AWS SSO
Inicie sesión en el Consola de administración de AWS.
Desde el panel de control de AWS, haga clic en Servicios.
En Seguridad, identidad y cumplimiento normativo, seleccione IAM Centro de Identidad.
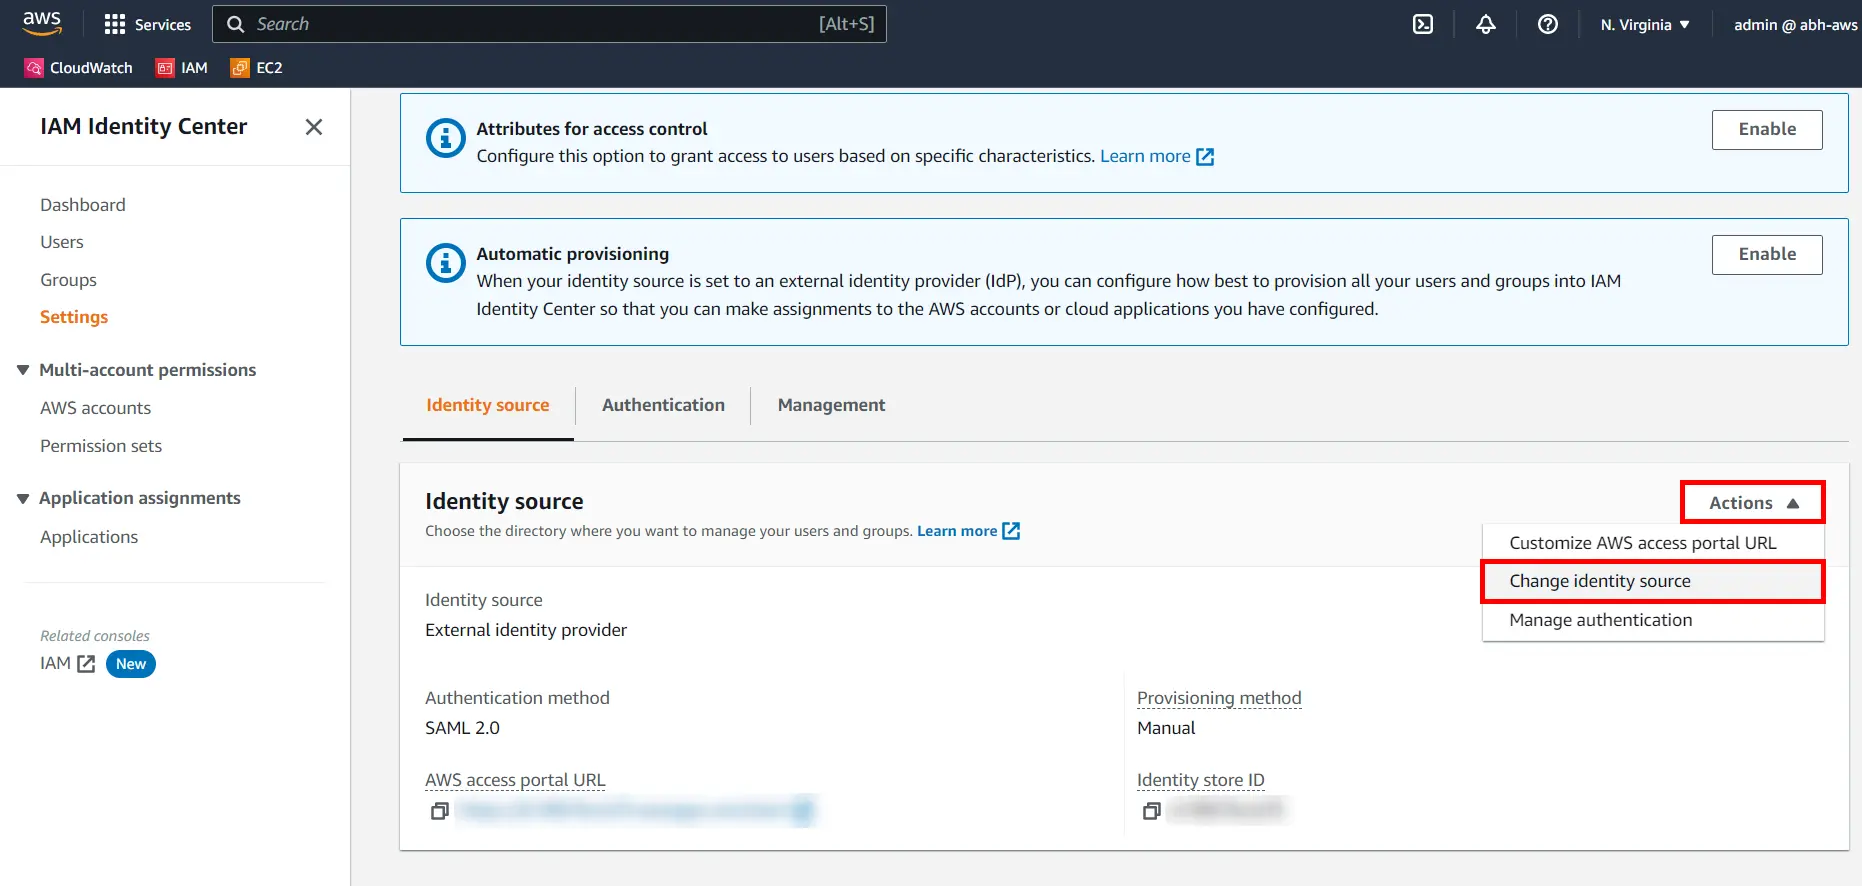
Navegue a la pestaña Configuración sección En el Fuente de identidad pestaña, haga clic en el Acciones desplegable y seleccione Cambiar fuente de identidad.
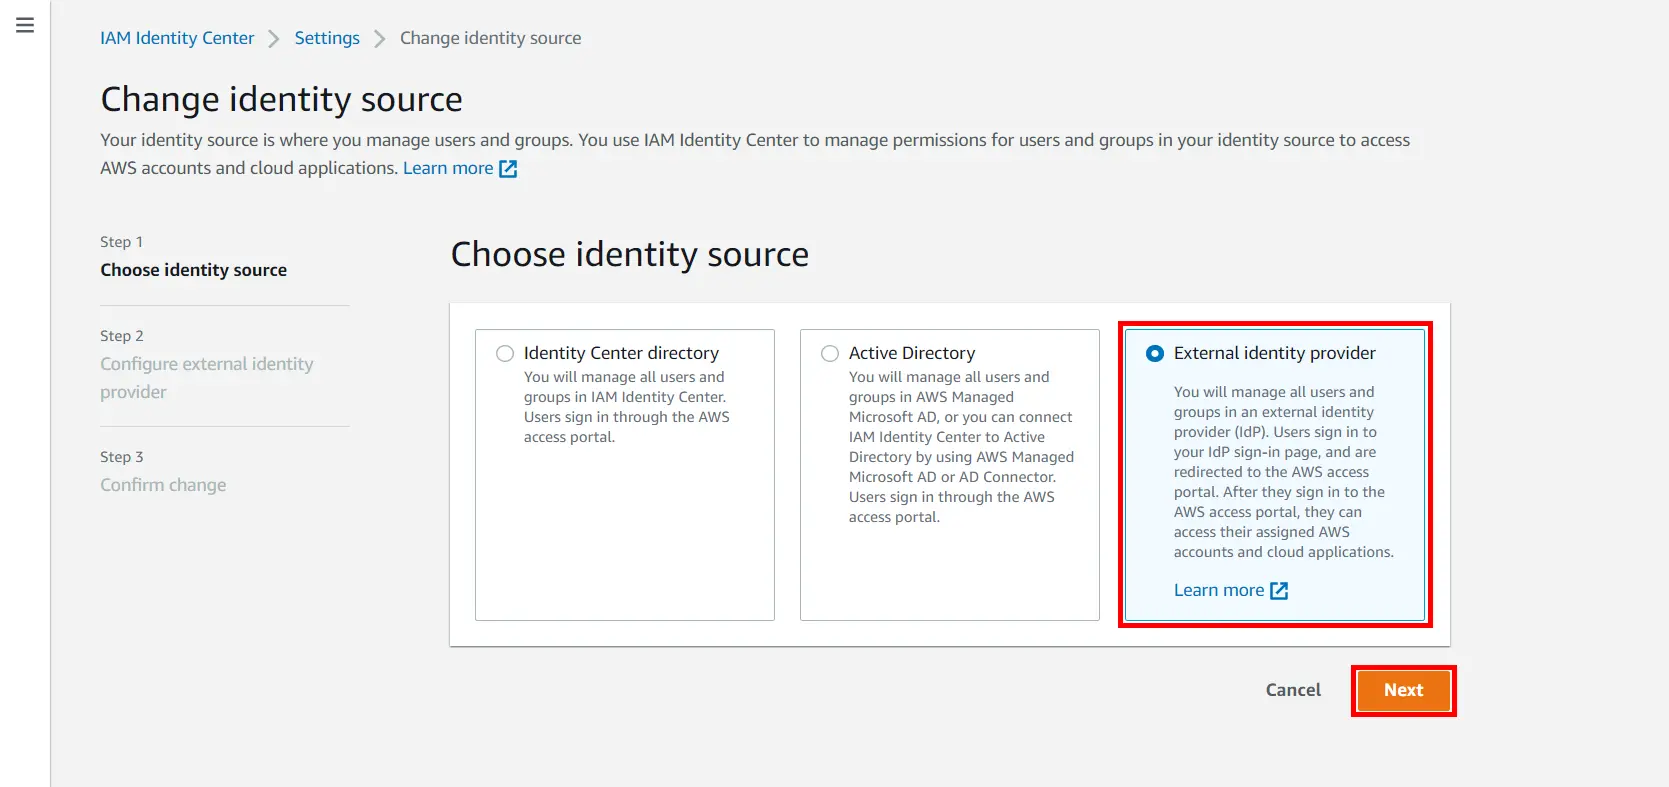
Seleccionar Proveedor de identidad externoY haga clic en Siguiente.
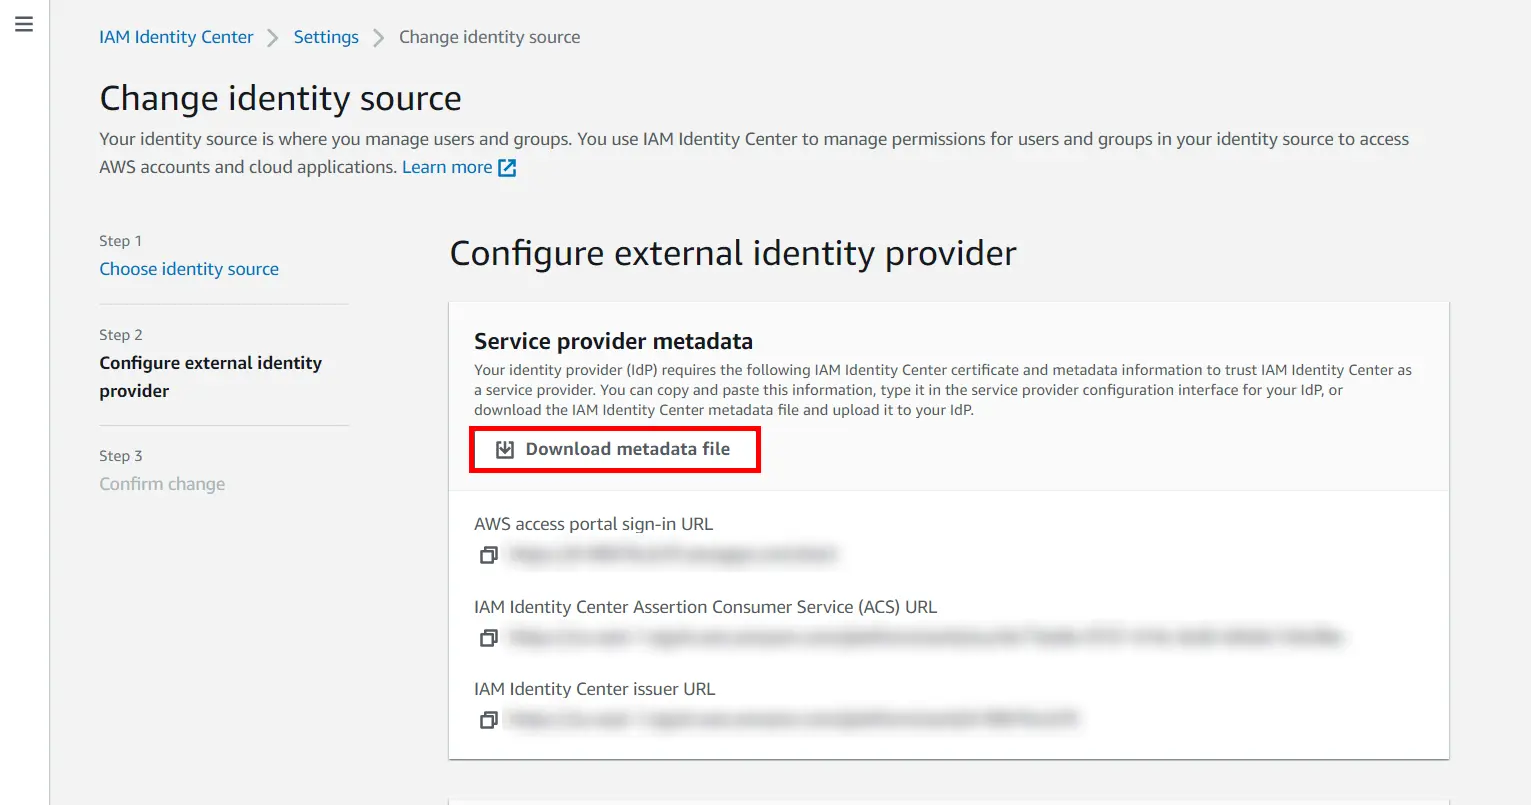
En la sección Metadatos del proveedor de servicios sección, haga clic en Descargar archivo de metadatos para descargar los metadatos del proveedor de servicios de AWS.
Vaya al Aplicaciones y haga clic en Agregar aplicación .
In Elija el tipo de aplicación, seleccione SAML/WS-FED del menú Todas las Aplicaciones desplegable.
Busque AWS en la lista, si no encuentra AWS en la lista, busque personalizado y puedes configurar tu aplicación en Aplicación SAML personalizada.
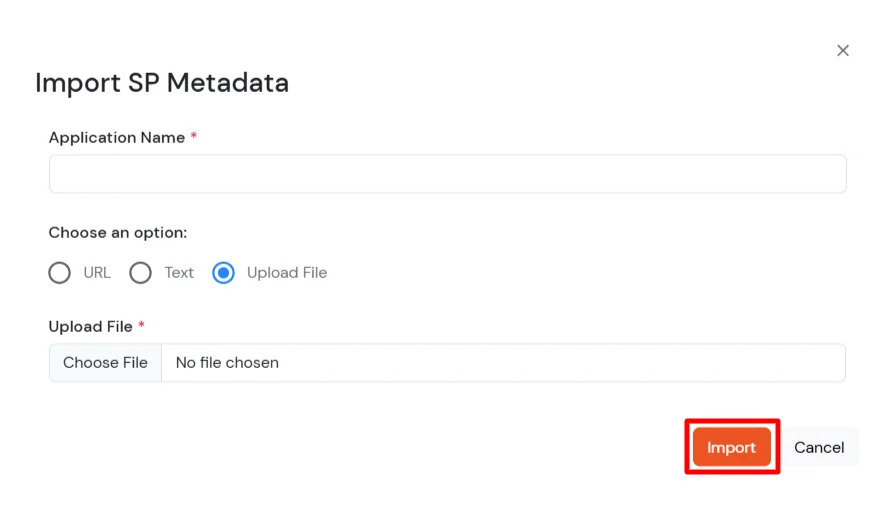
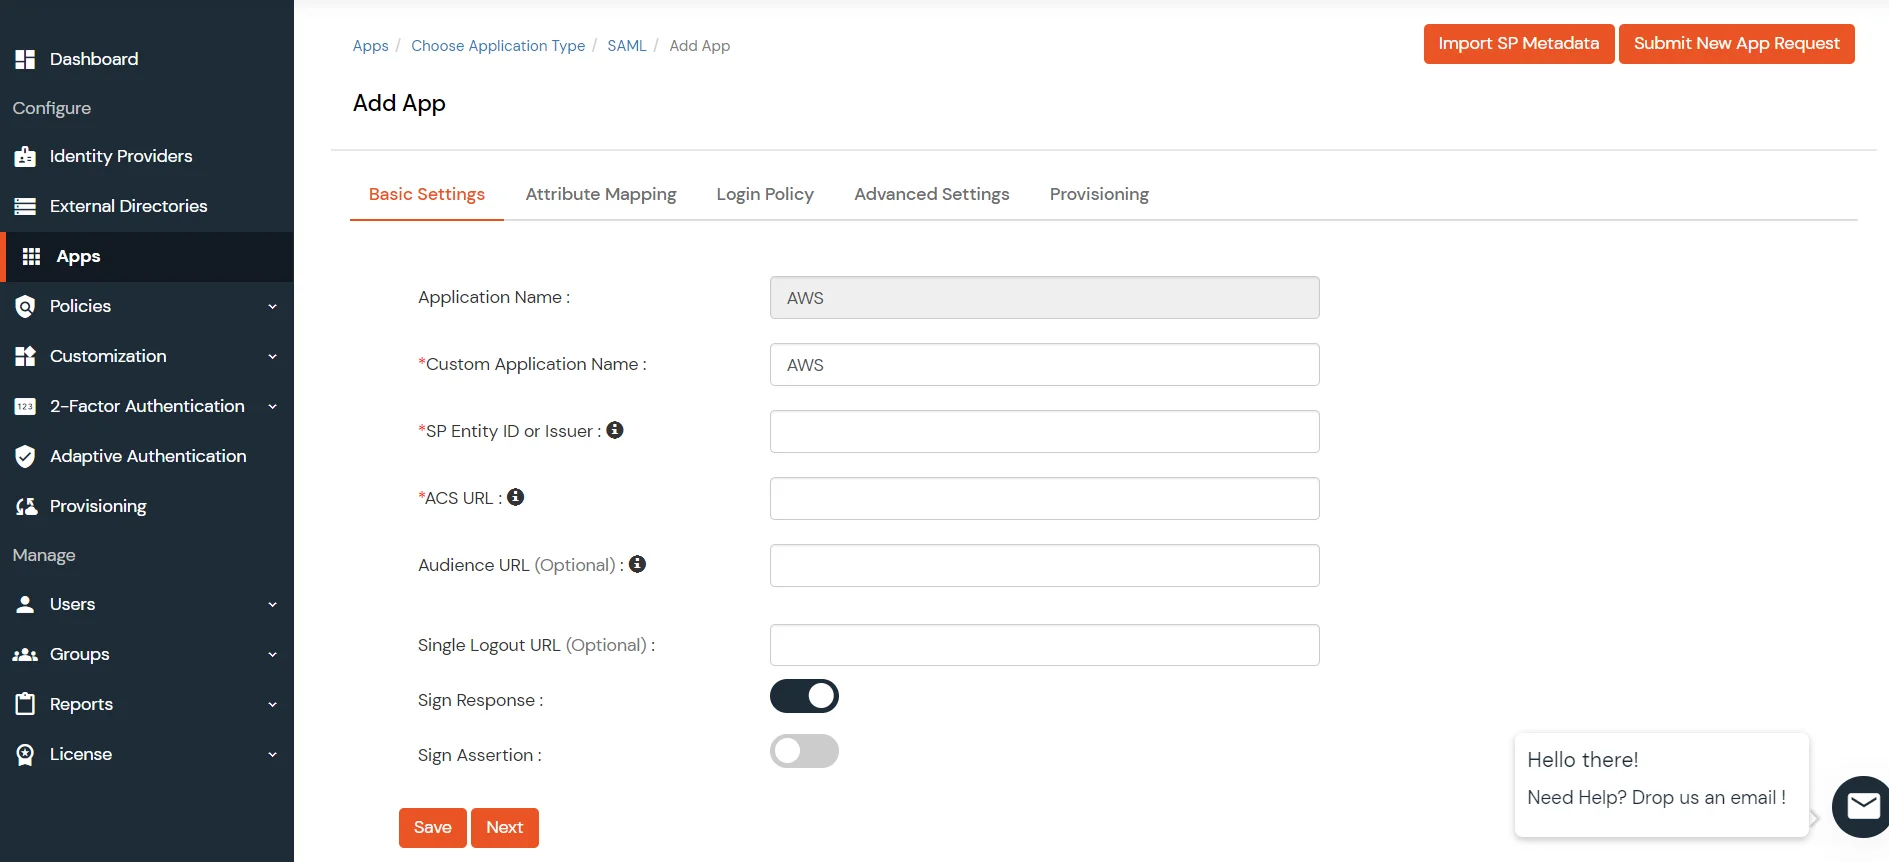
Cargue el archivo de metadatos XML desde AWS al panel miniOrange mediante el Importar metadatos de SP función. En la ventana emergente, ingrese el Nombre de la aplicación, Haga click en el botón Subir archivo opción y cargue el archivo XML como se muestra a continuación.
Después de hacer clic en el Importar botón, los detalles se completarán automáticamente. Haga clic Siguiente para continuar.
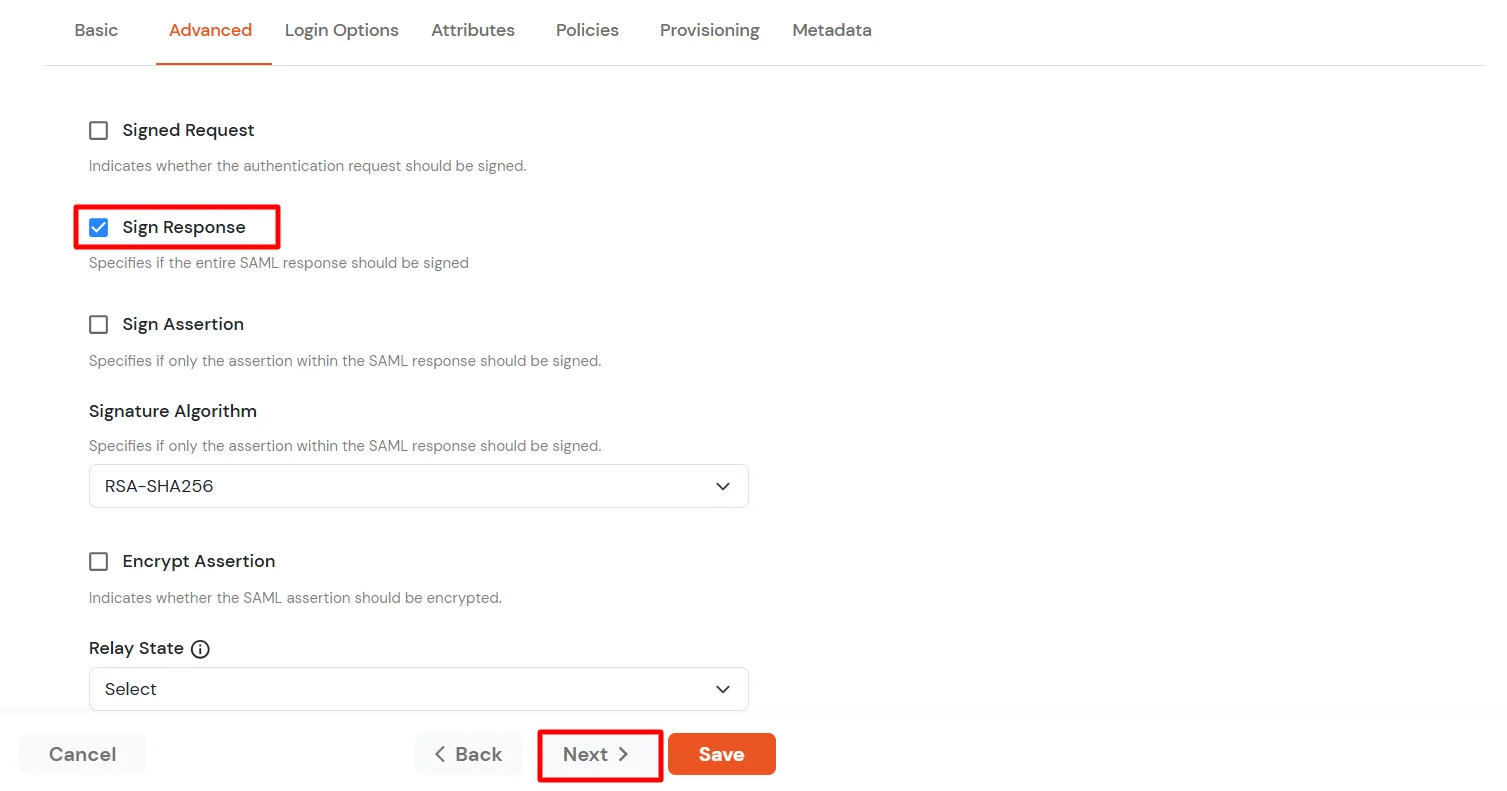
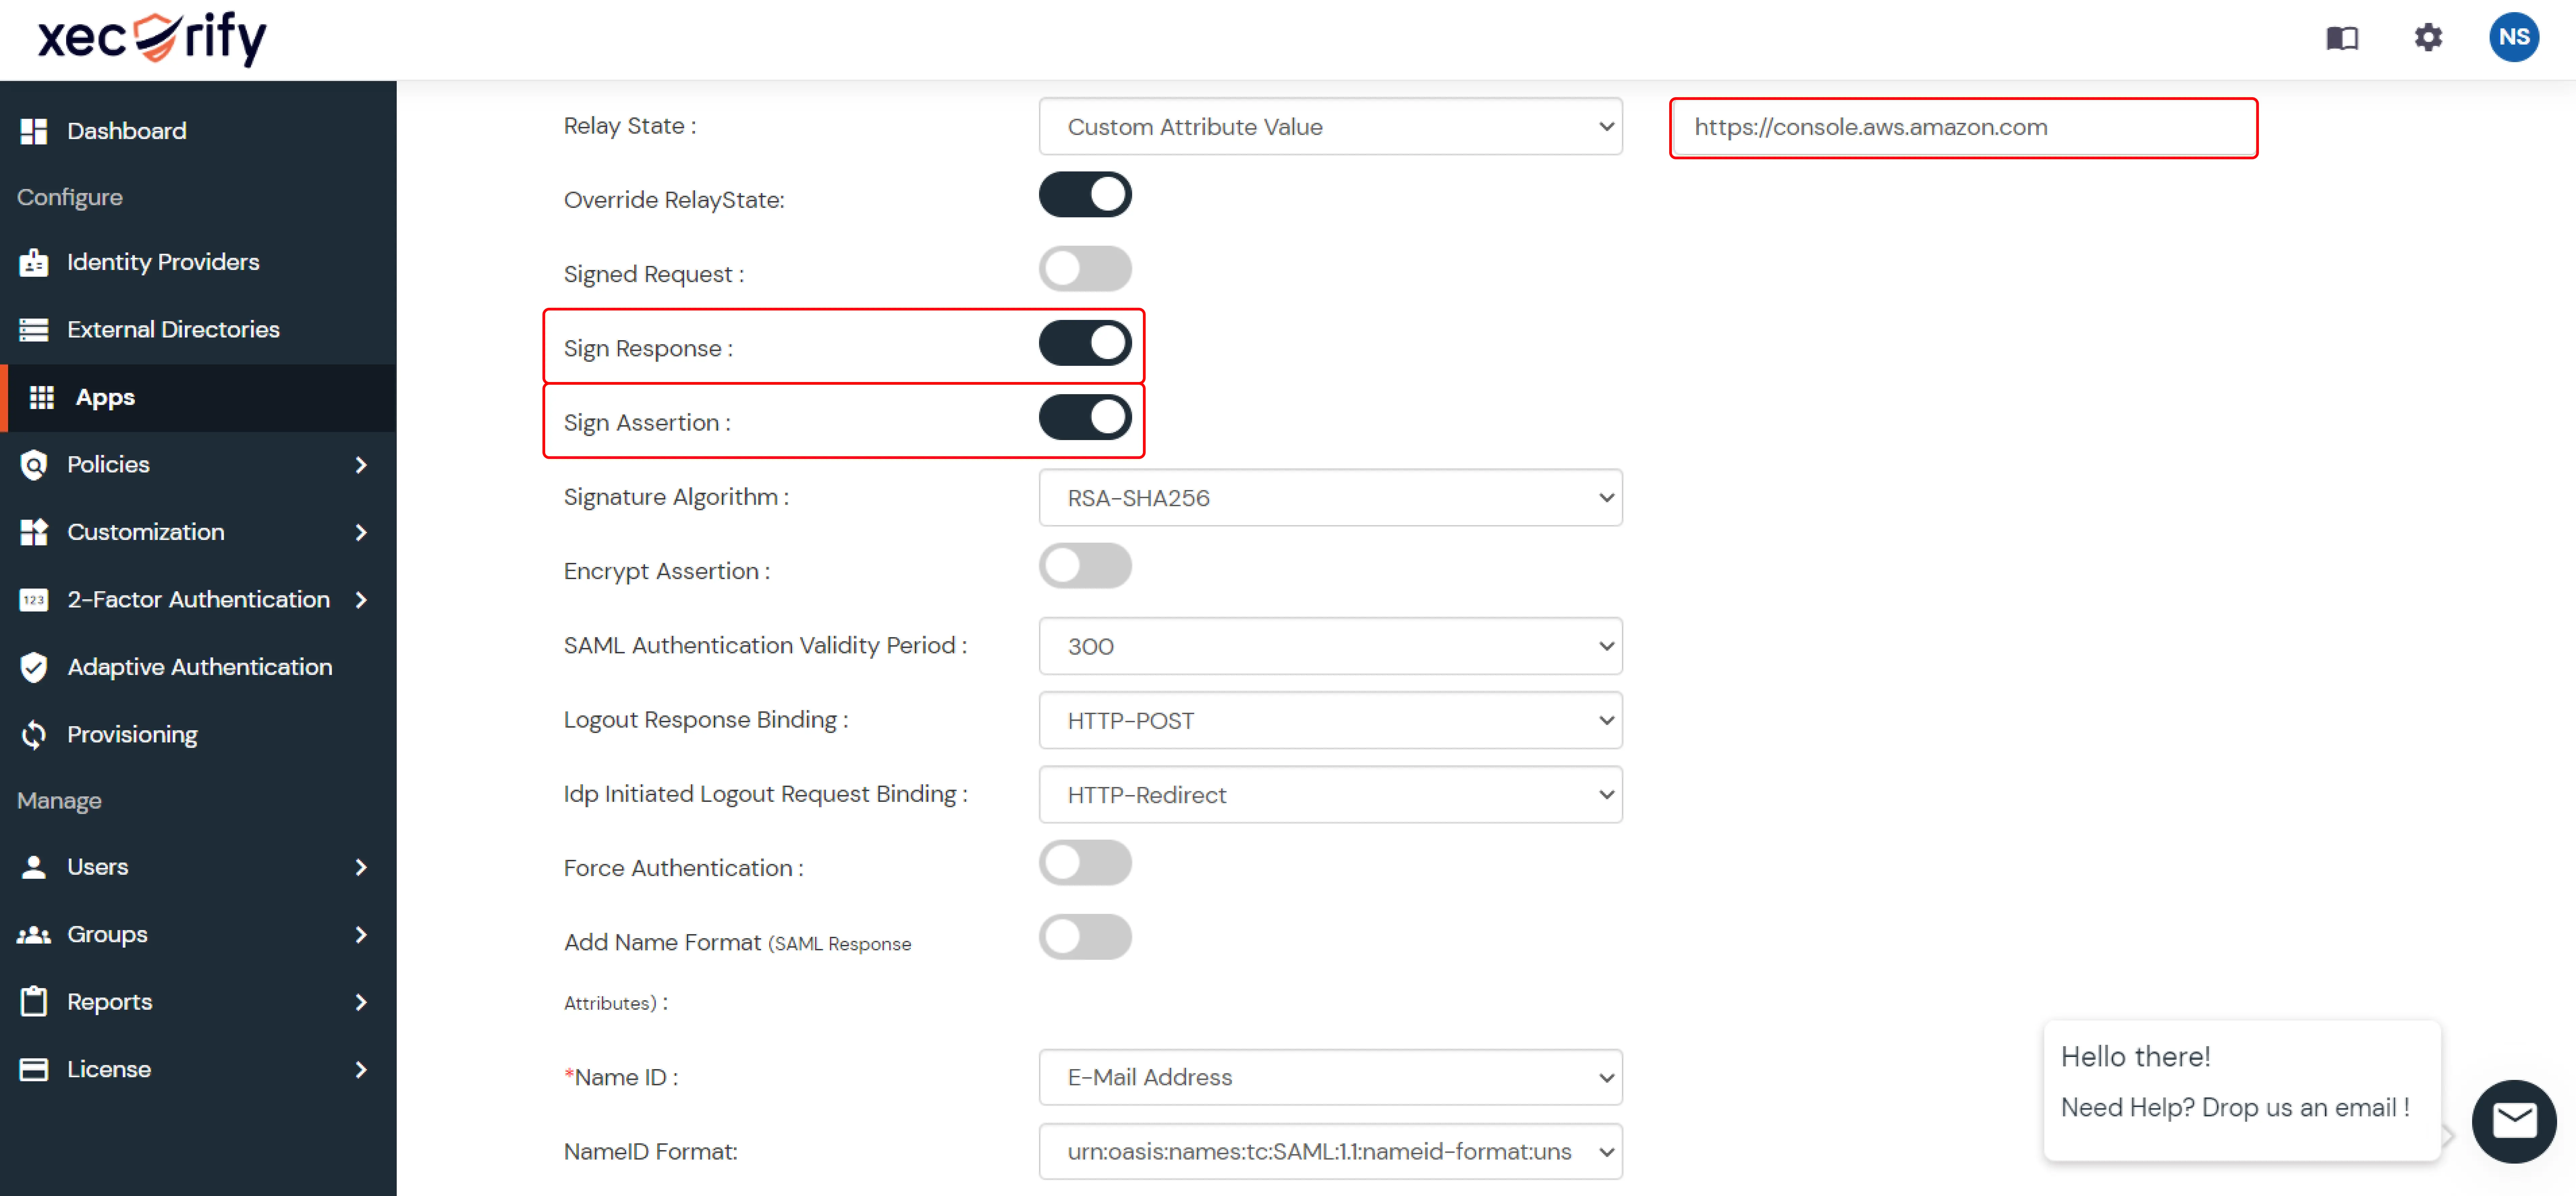
Vaya a la Avanzado pestaña, habilite la Firmar respuesta opción, luego haga clic Siguiente.
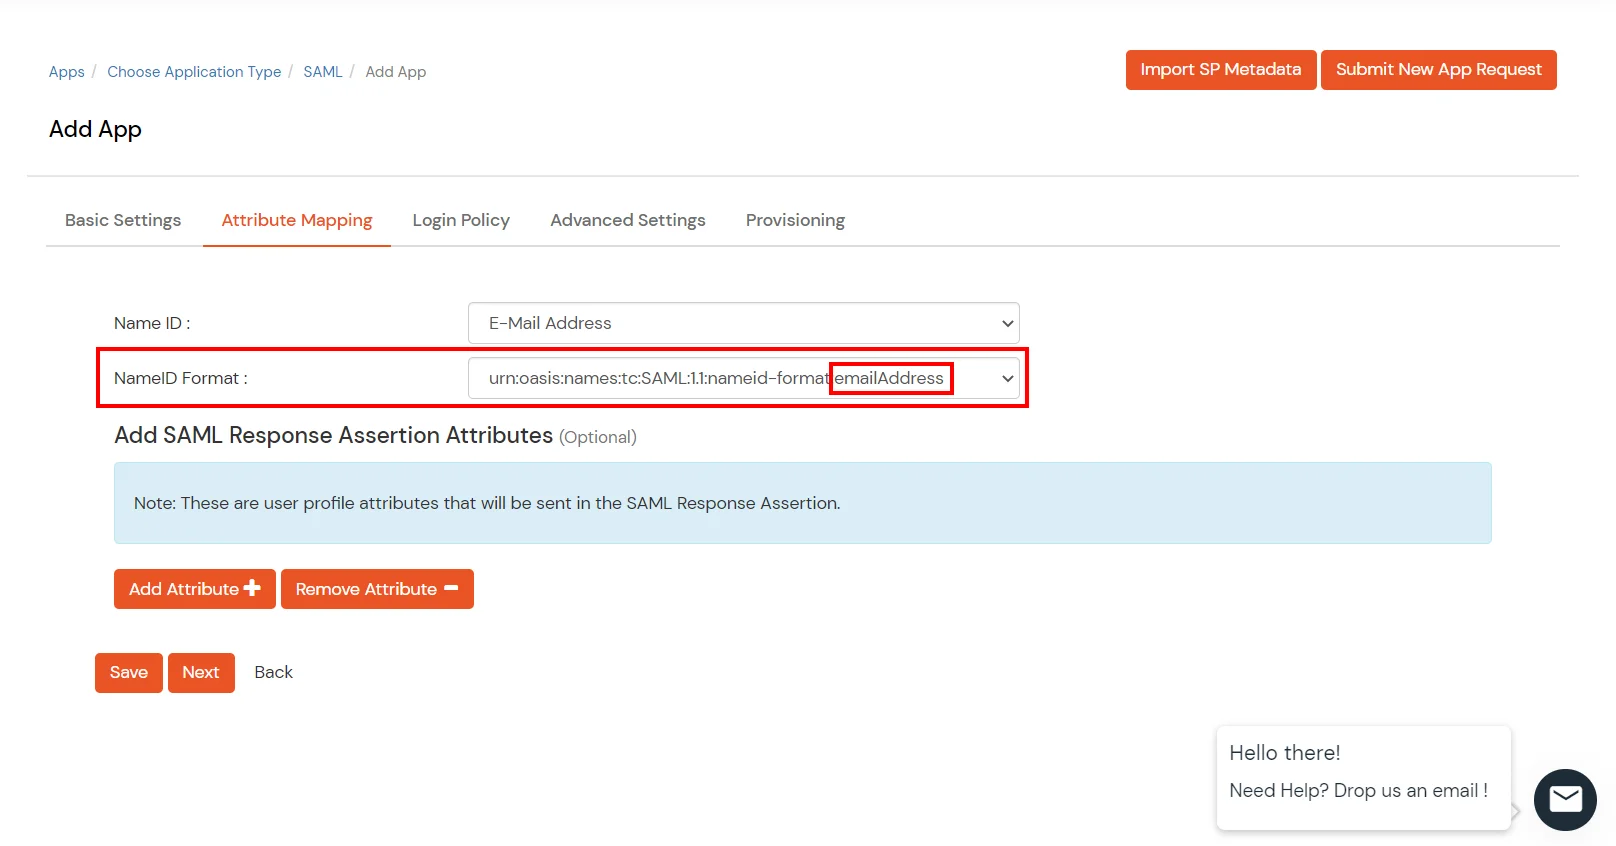
En la sección Asignación de atributos pestaña, asegúrese de que Formato de ID de nombre está configurado como dirección de correo electrónico como se muestra en la imagen a continuación.
Haga clic en Guardar.
Obtenga detalles de metadatos de IdP para cargarlos en la consola de AWS:
Vaya al Aplicaciones >> Aplicaciones.
Busca tu aplicación y haz clic en el icono de tres puntos en el Acciones columna.
Haga clic en metadatos Para ver los detalles de los metadatos de miniOrange. También puede hacer clic en Mostrar enlace SSO para obtener el enlace SSO iniciado por IdP para su aplicación.
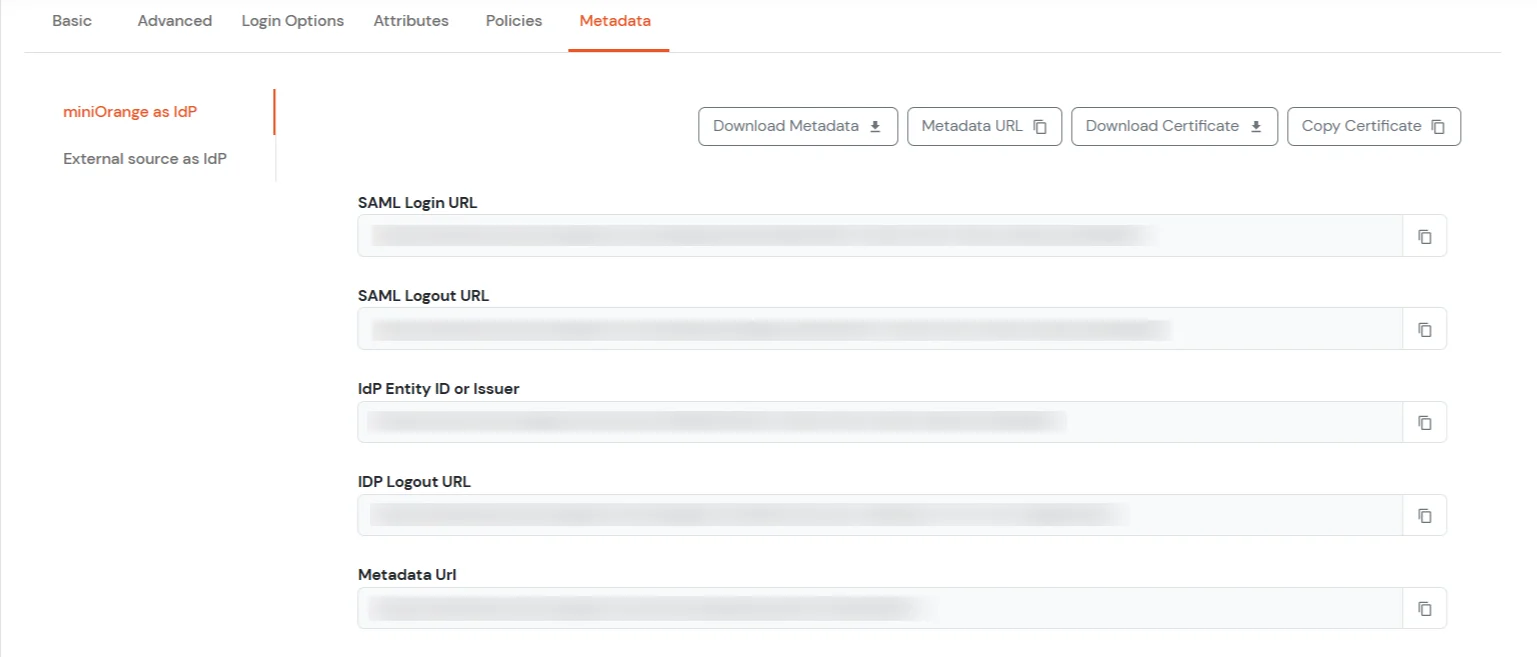
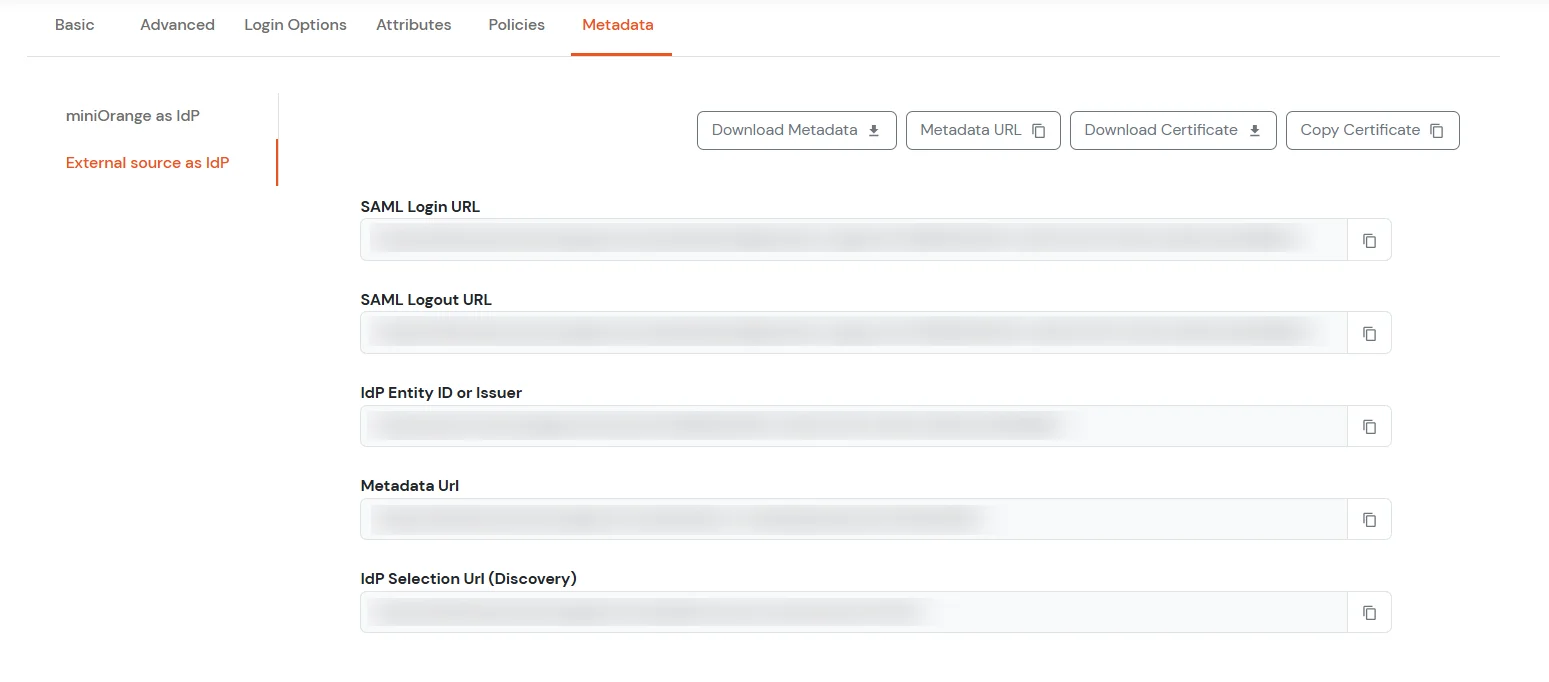
Ahora ve a la metadatos Pestaña. Aquí verás dos secciones. Si estás configurando miniOrange como proveedor de identidad, copie los metadatos de la primera sección. Si necesita autenticarse mediante IdP externos (Okta, Azure AD, ADFS, OneLogin, Google Workspace), obtenga los metadatos de Fuente externa como IdP sección como se muestra a continuación.
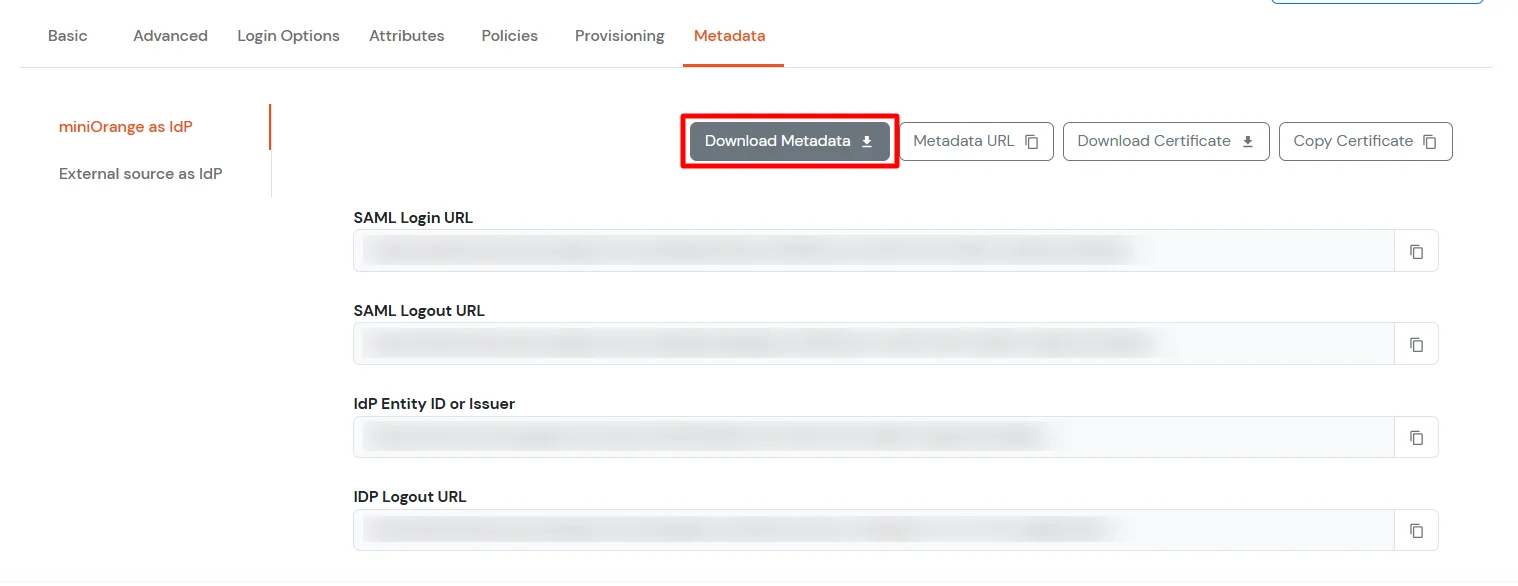
Haga clic en el elemento Descargar metadatos Botón para descargar el archivo de metadatos de IdP que necesitará para configurar SSO en la consola de AWS.
2.1 Configurar SSO en AWS
Vuelva a la consola de AWS. Ahora, desde la consola de AWS desde donde descargó el archivo XML, haga clic en el Elija El Archivo Botón debajo Metadatos del proveedor de identidady cargue el archivo de metadatos que descargó en el paso anterior desde el panel miniOrange.
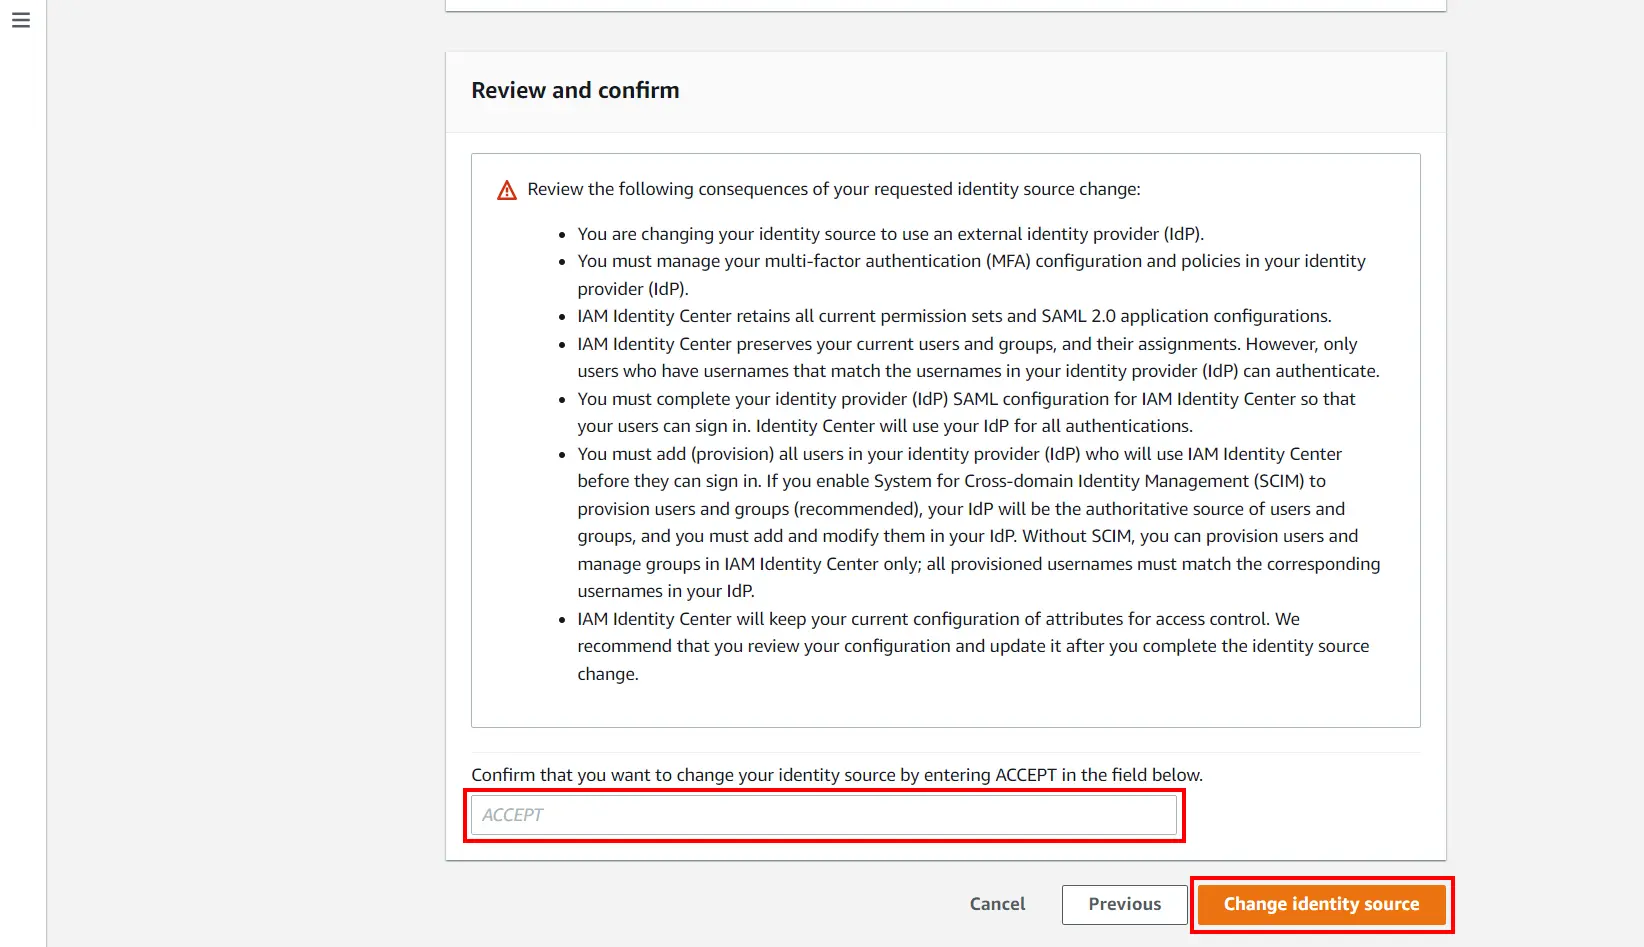
Acepte los términos y condiciones y, a continuación, haga clic. Cambiar fuente de identidad para guardar la configuración
Ahora, en el campo Origen de identidad, puede encontrar el enlace en URL de pila dual. Utilice este enlace para AWS SSO.
3. Pruebe la configuración de SSO
Pruebe el inicio de sesión SSO en su cuenta de AWS con miniOrange IdP:
Uso del inicio de sesión iniciado por SP
Vaya a su URL de AWS, aquí se le pedirá que ingrese el nombre de usuario o haga clic en el enlace SSO que lo redireccionará a la página de inicio de sesión de IdP de miniOrange.
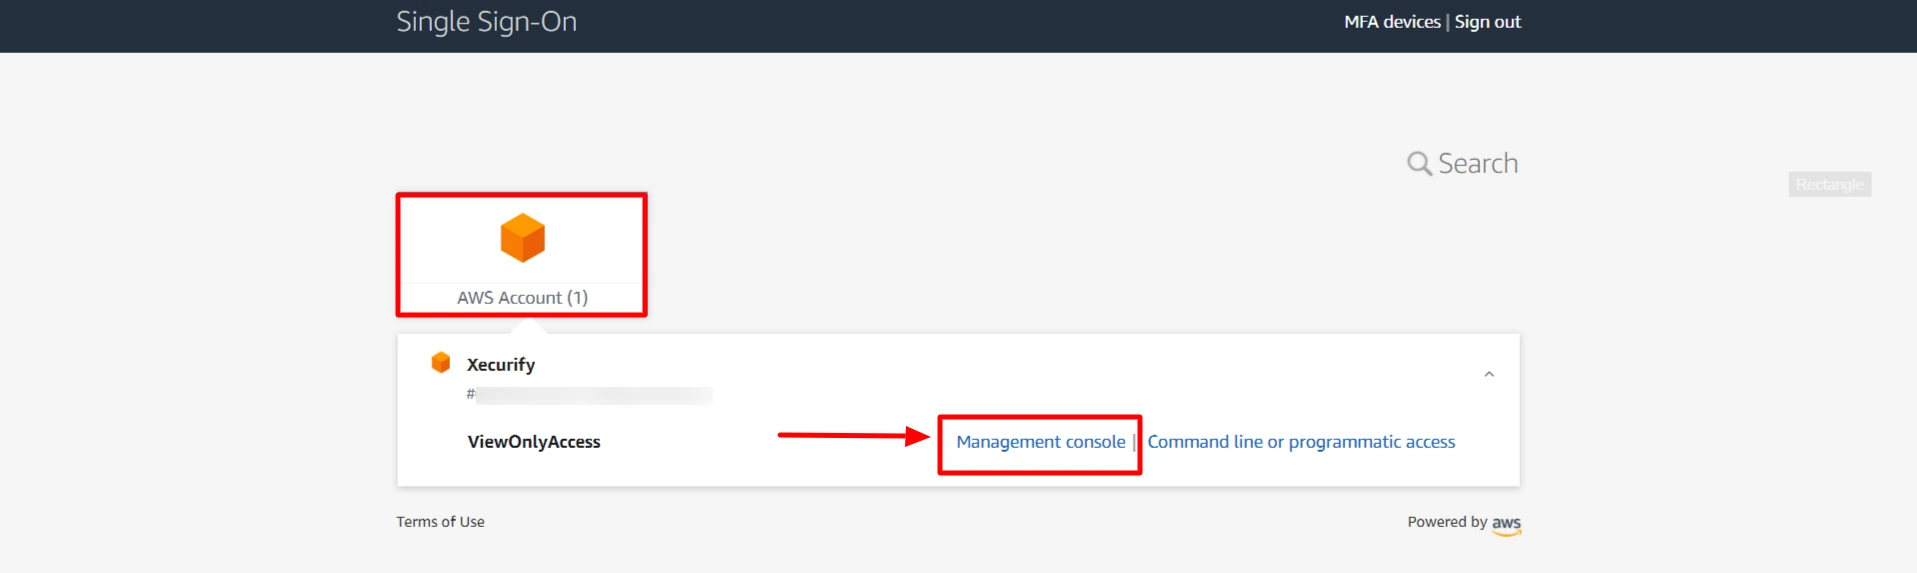
Ingrese su credencial de inicio de sesión miniOrange y haga clic en Iniciar sesión. Iniciará sesión automáticamente en su cuenta de AWS. Haga clic en Management Console a SSO en la consola de AWS.
Uso del inicio de sesión iniciado por IDP
Inicie sesión en miniOrange IdP con sus credenciales.
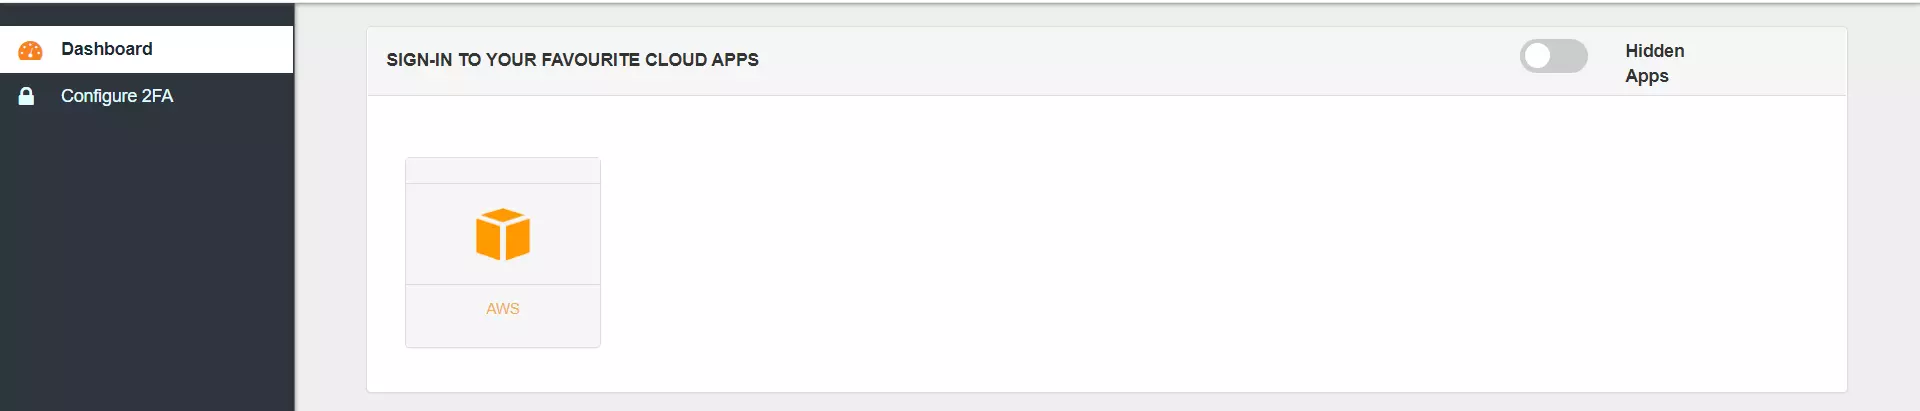
En el Panel de control, haga clic en el AWS aplicación que ha agregado, para verificar la configuración de SSO.
Pruebe el inicio de sesión SSO en su cuenta de AWS utilizando miniOrange IdP:
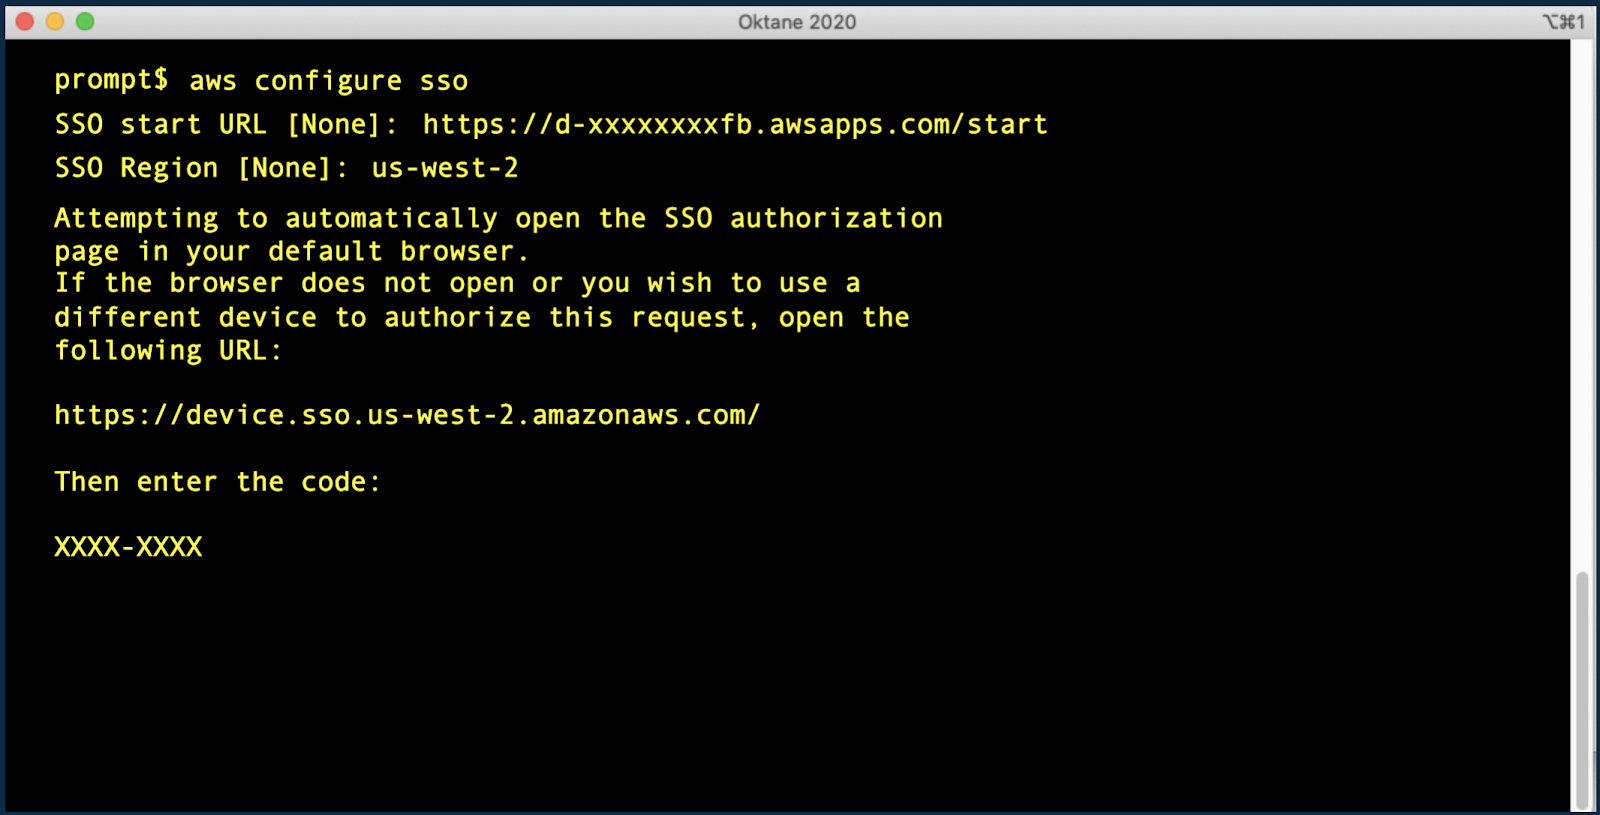
Iniciar la autenticación SSO desde CLI
Luego, se le pedirá que ingrese el nombre de usuario o haga clic en el enlace SSO que lo redirigirá a la página de inicio de sesión de IdP de miniOrange.
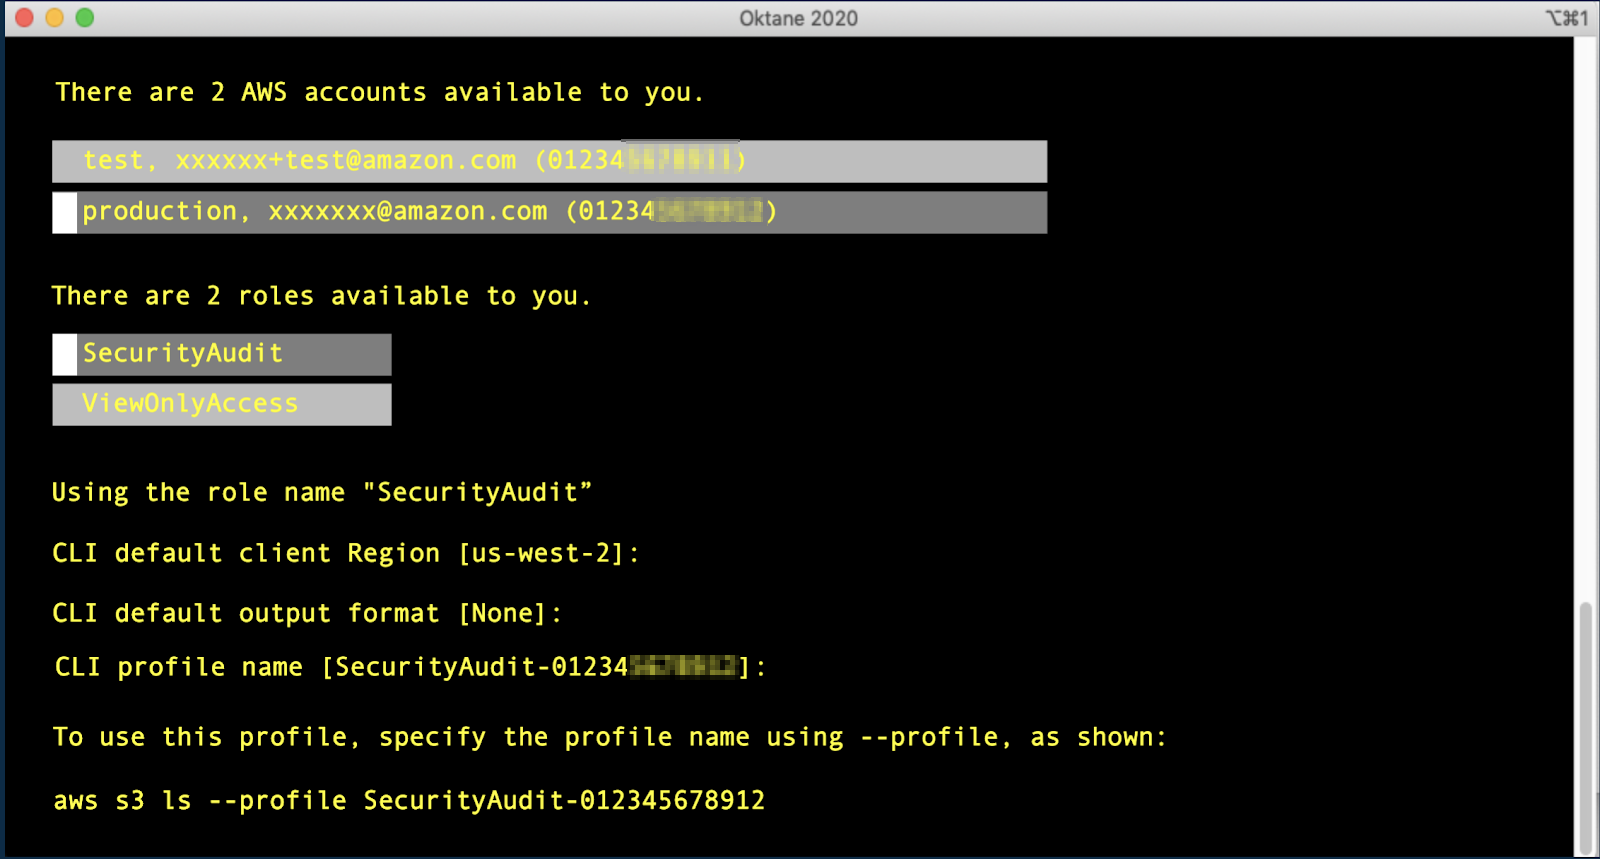
Está autorizado para acceder a cuentas y roles de AWS.
¿Cómo identificar errores en las aserciones SAML enviadas por su IDP?
Utilice el validador de aserciones SAML para solucionar problemas de inicio de sesión único (SSO) e identificar errores en las aserciones SAML enviadas por su proveedor de identidad. Haga clic en este enlace Conozca más sobre la identificación de errores en las afirmaciones SAML.
¿Cómo puedo rastrear y exportar los registros de seguimiento de SAML?
Instale SAML Tracer en su navegador preferido:
Para Firefox: Añade el complemento SAML tracer desde el mercado de Firefox.
Para Chrome / Edge o navegadores basados en Chromium: Instale la extensión SAML tracer desde Chrome Webstore.
Pasos para capturar registros:
Asegúrese de que la ventana SAML Tracer esté abierta antes de iniciar el flujo de SSO. (Puede abrirlo haciendo clic en el ícono SAML Tracer en su lista de extensiones en la barra de herramientas del navegador).
Ejecute el flujo de SSO para reproducir el problema. Verá que SAML Tracer se completa con todas las URL.
Cuando haya terminado, haga clic en Pause en SAML Tracer, una vez que se reproduce el problema para evitar registros adicionales.
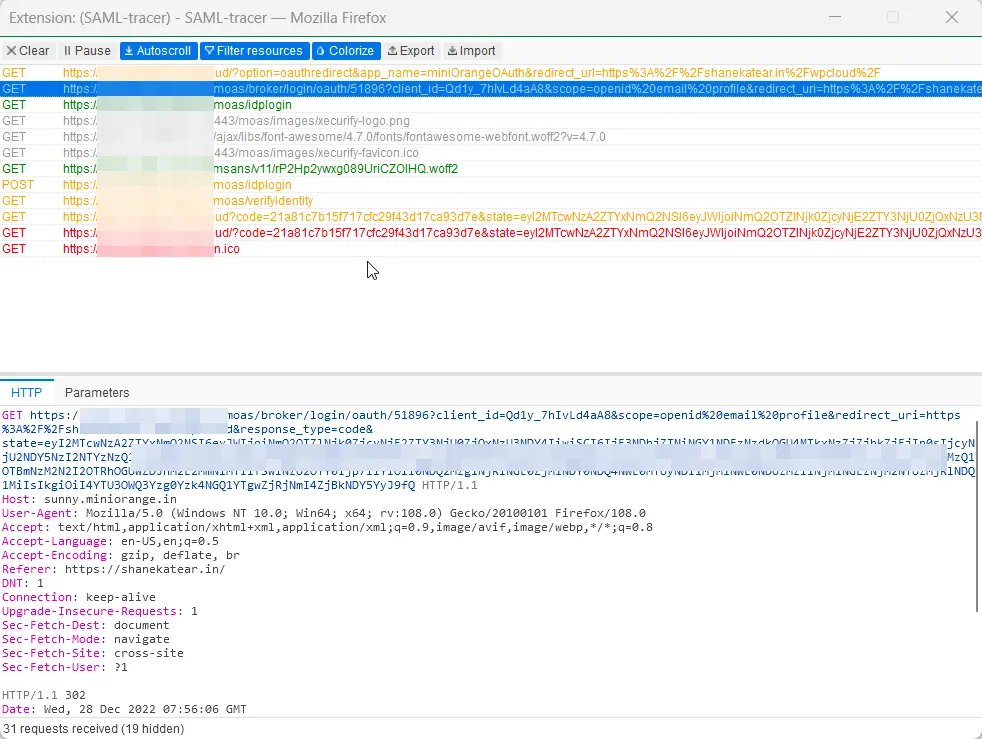
Tendrá algo similar a la imagen de abajo en el rastreador SAML.
Pasos para exportar registros:
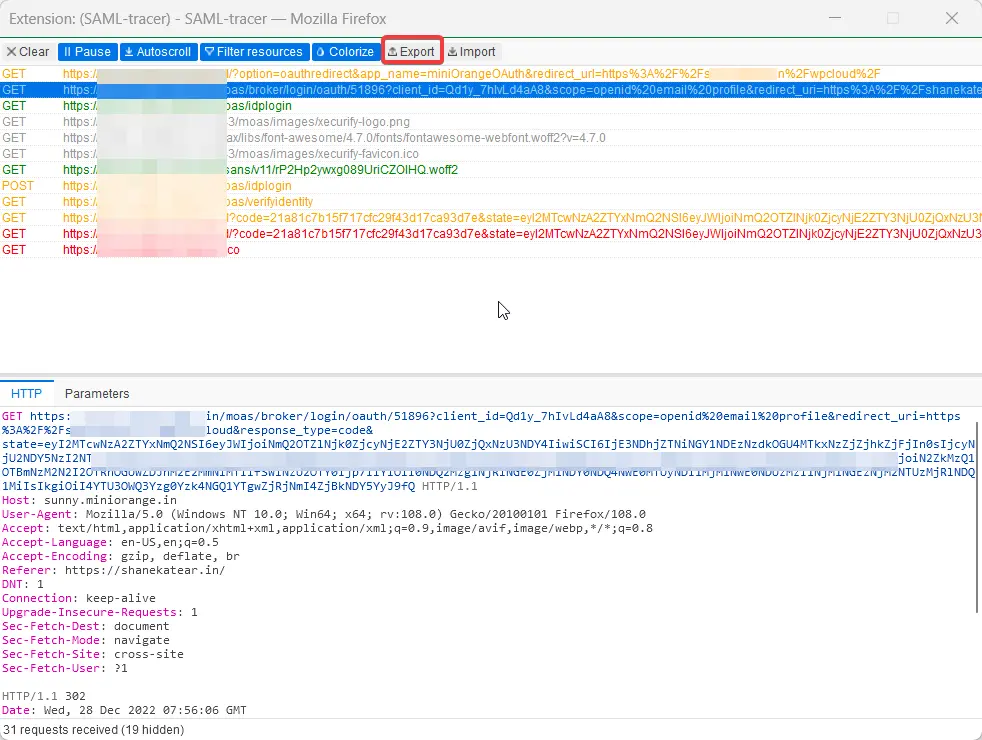
Para exportar registros, haga clic en la opción de exportación en la parte superior de SAML Tracer. (Consulte la captura de pantalla a continuación).
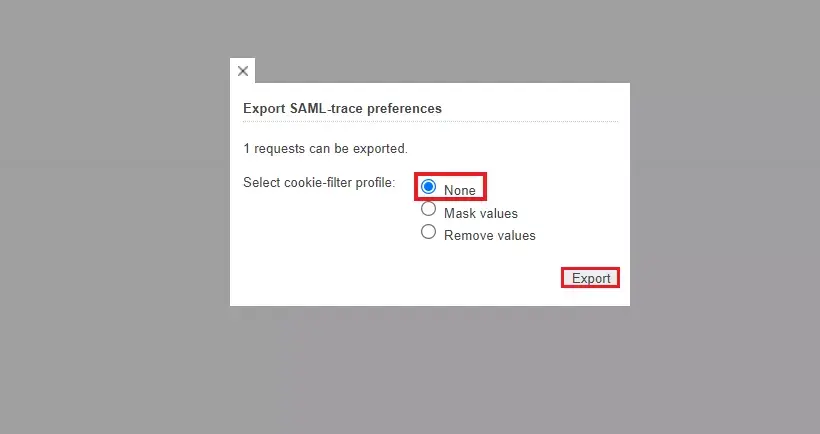
Se le pedirá con el Exportar preferencias de seguimiento SAML ventana, seleccione la Ninguna y luego haga clic en la opción Exportar. (Esta opción permitirá mantener los valores en el estado original, lo cual es necesario para investigar más a fondo el problema).
Haga clic en Exportar. Esto descargará un archivo JSON en su sistema.
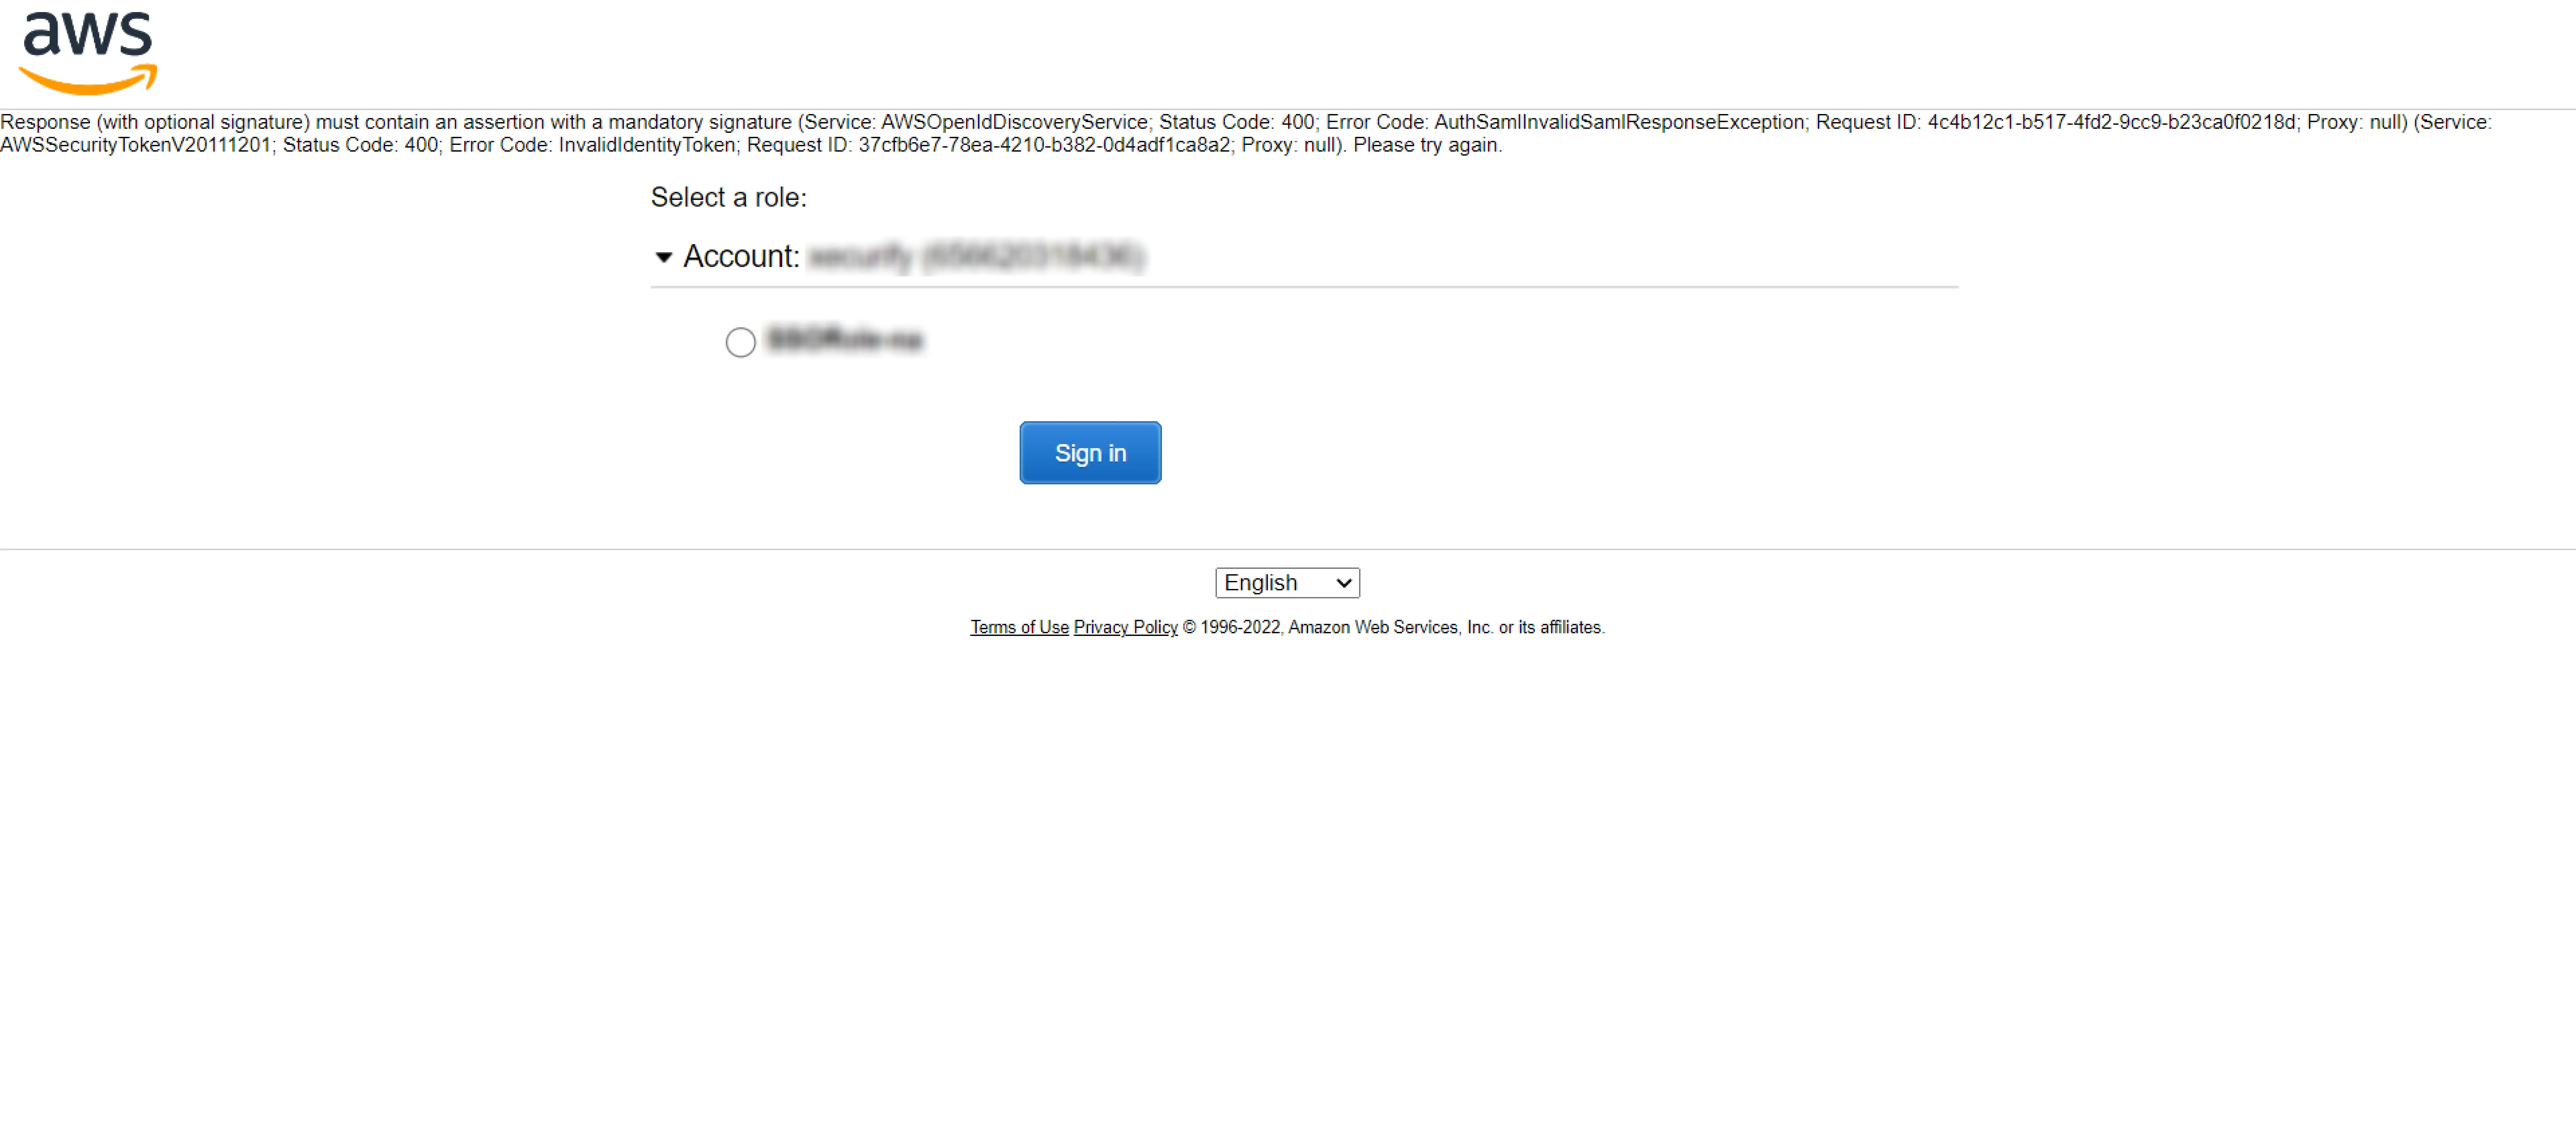
Envíe el archivo de registro al desarrollador con el que está en contacto o a idpsupport@xecurify.com. Además, adjunte una captura de pantalla del error. Esto nos ayudaría a depurar el problema.
Si aún no puede obtener los registros, no dude en hacérnoslo saber.
Preguntas frecuentes
¿Qué es SSO en AWS?
AWS Single Sign-On (AWS SSO), ahora conocido como AWS IAM Identity Center es un servicio en la nube que permite la gestión centralizada del acceso de los usuarios a múltiples cuentas de AWS y aplicaciones comerciales.
¿Qué es una sesión SSO de AWS?
Una sesión SSO de AWS es la sesión autenticada que un usuario establece tras iniciar sesión mediante AWS Single Sign-On. Durante esta sesión, se le han otorgado al usuario tokens de acceso y permisos definidos por AWS. IAM Centro de identidad, que permite acceder a las cuentas y aplicaciones de AWS asignadas sin necesidad de volver a autenticarse hasta que la sesión expire o se finalice.