Configurar el inicio de sesión único (SSO) de Apache CloudStack
Configure el inicio de sesión único (SSO) de Apache CloudStack en unos pocos y sencillos pasos con esta guía de configuración. El inicio de sesión único (SSO) de miniOrange le ayuda a iniciar sesión en Apache CloudStack y otras aplicaciones con un único conjunto de credenciales. Al habilitar el inicio de sesión único (SSO) para Apache CloudStack, una persona puede acceder de forma segura a Apache CloudStack con un solo clic sin tener que volver a ingresar su nombre de usuario y contraseña.
Con miniOrange Apache CloudStack SSO, puedes:
- Permita que sus usuarios inicien sesión automáticamente en Apache CloudStack
- Tener un control de acceso centralizado y fácil de los usuarios.
- Conéctese fácilmente con cualquier fuente de identidad externa como Azure AD, ADFS, Cognito, etc.
Obtenga ayuda de instalación gratuita
miniOrange ofrece ayuda gratuita mediante una llamada de consulta con nuestros ingenieros de sistemas para instalar o configurar la solución Apache CloudStack SSO en su entorno con una prueba gratuita de 30 días.
Para ello, solo tienes que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y te ayudaremos enseguida.
Obtén Apoyo
miniOrange Apache CloudStack Single Sign-On (SSO) admite las siguientes funciones:
- Inicio de sesión único (SSO) iniciado por SP (proveedor de servicios):
En este flujo, una persona intenta iniciar sesión directamente en el proveedor de servicios (cuenta de Apache CloudStack). La solicitud se redirige al proveedor de identidad para su autenticación. Si la autenticación del proveedor de identidad es correcta, la persona obtiene acceso a la aplicación (cuenta de Apache CloudStack).
- Inicio de sesión único (SSO) iniciado por IdP (proveedor de identidad):
En este flujo, una persona inicia sesión en el proveedor de identidad con sus credenciales. Ahora, la persona puede acceder a cualquiera de los proveedores de servicios configurados (cuenta Apache CloudStack, etc.) a través del panel del proveedor de identidad sin tener que ingresar las credenciales nuevamente.
- Aprovisionamiento justo a tiempo:
Esto automatizará la creación de cuentas de usuario y pasará información a sus aplicaciones a través del proveedor de identidad. De esta forma, cuando un nuevo usuario intenta iniciar sesión en una aplicación autorizada por primera vez, activa el flujo de información desde el proveedor de identidad a la aplicación que se necesita para crear su cuenta.
Siga la guía paso a paso para configurar el inicio de sesión único (SSO) de Apache CloudStack
1. Configurar Apache CloudStack en miniOrange
- Iniciar sesión en miniOrange Consola de administración.
- Vaya al Aplicaciones y haga clic en Agregar aplicación .
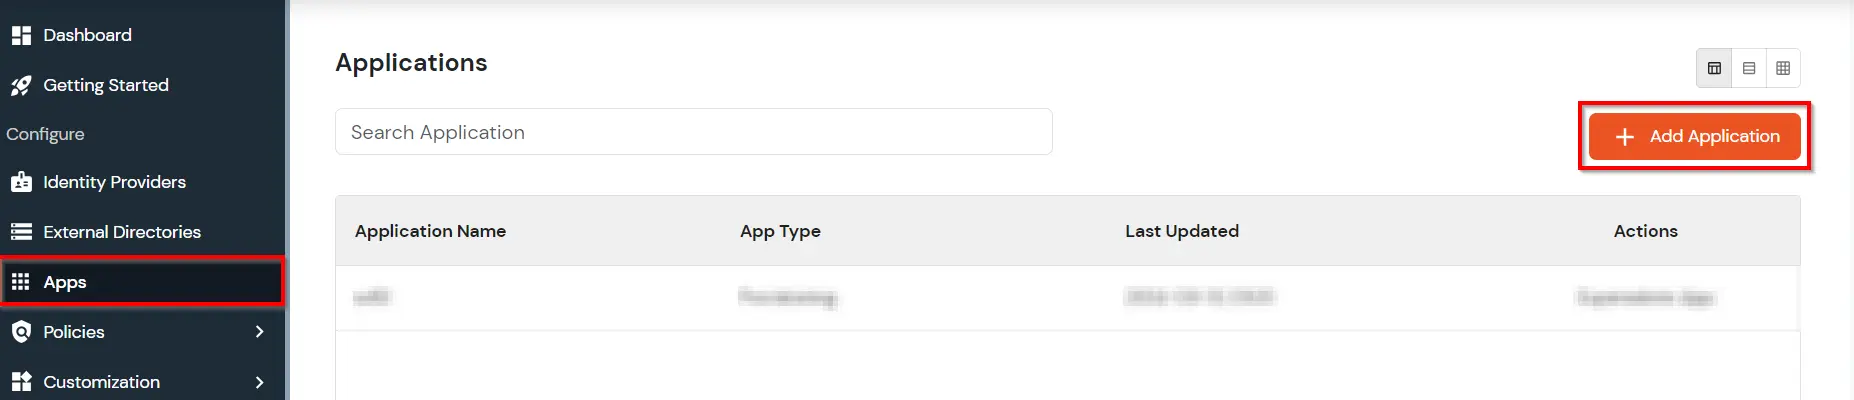
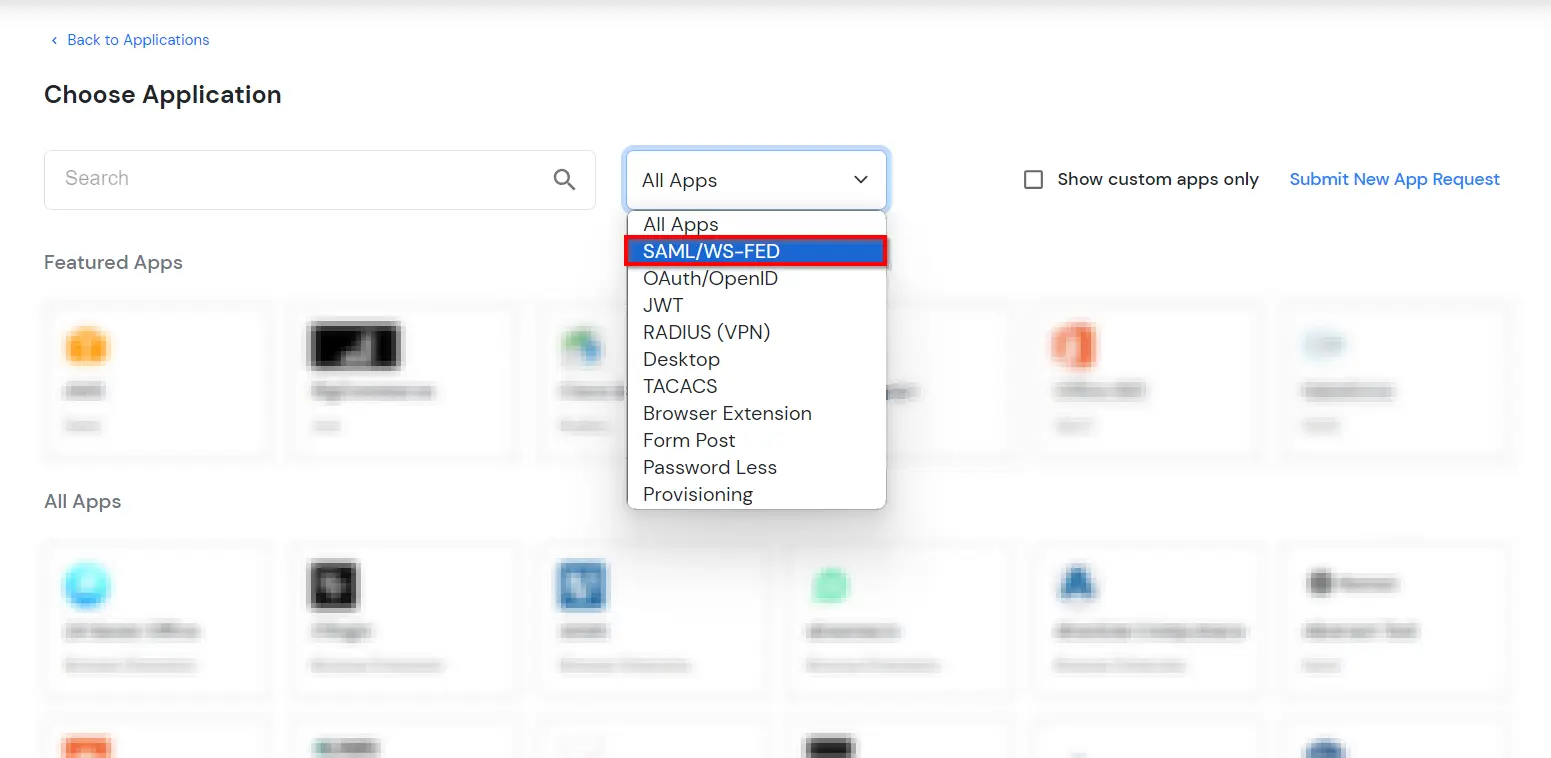
- In Elija el tipo de aplicación, seleccione SAML/WS-FED del menú Todas las Aplicaciones desplegable.
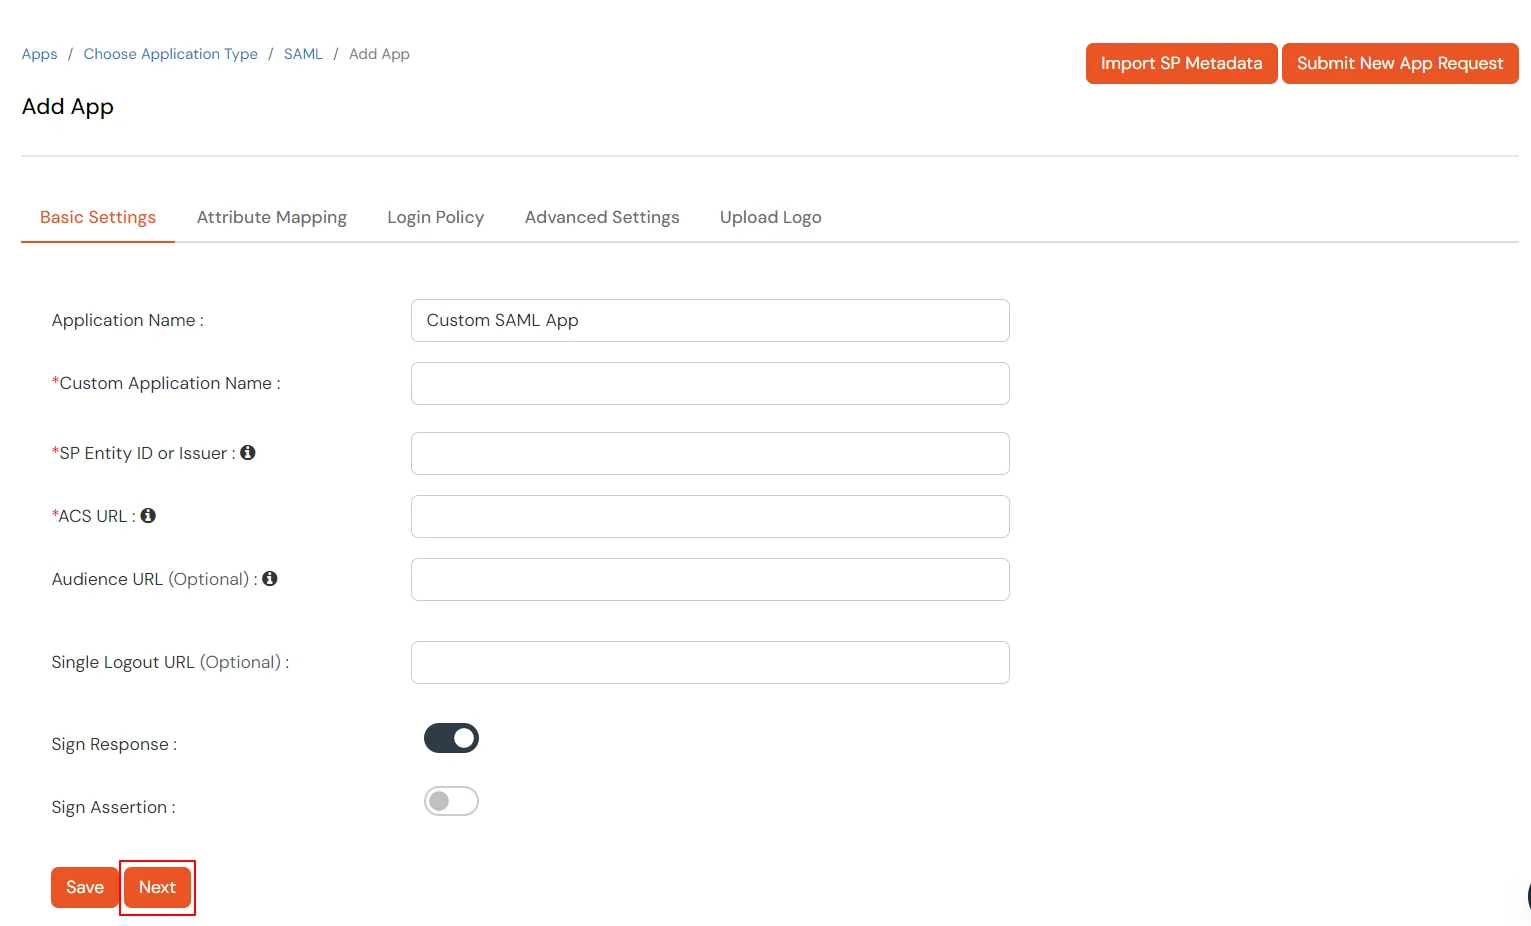
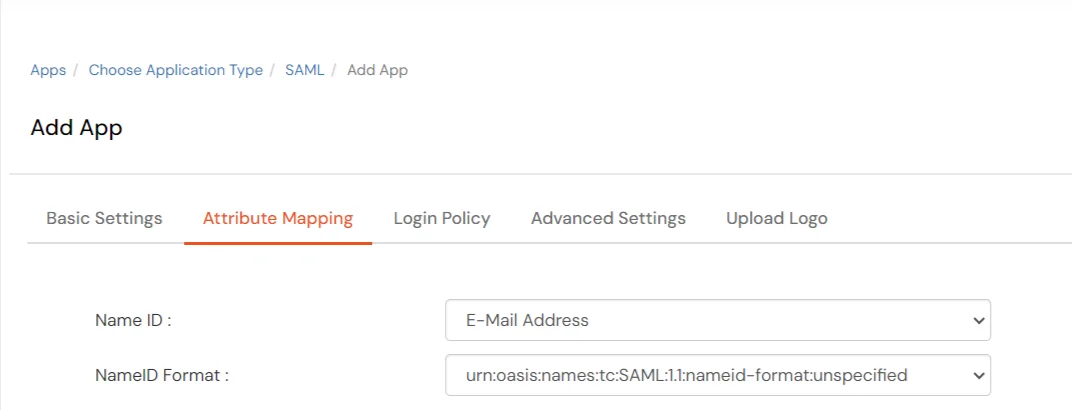
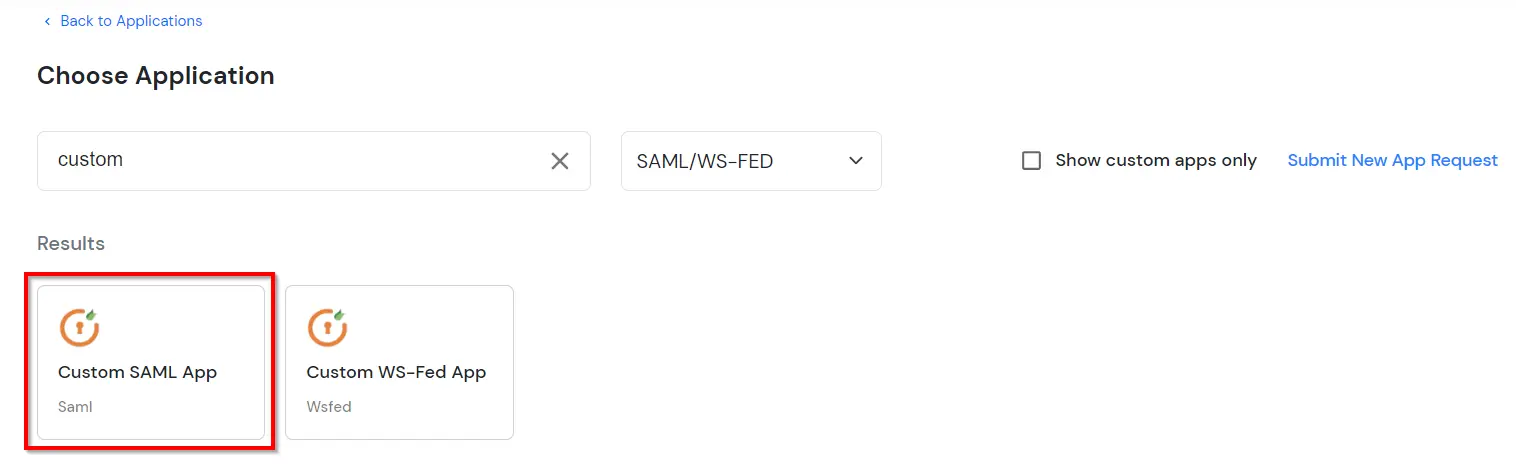
- Busque Apache CloudStack en la lista, si no encuentra Apache CloudStack en la lista, busque personalizado y puedes configurar tu aplicación en Aplicación SAML personalizada.
2. Configurar SSO en Apache CloudStack
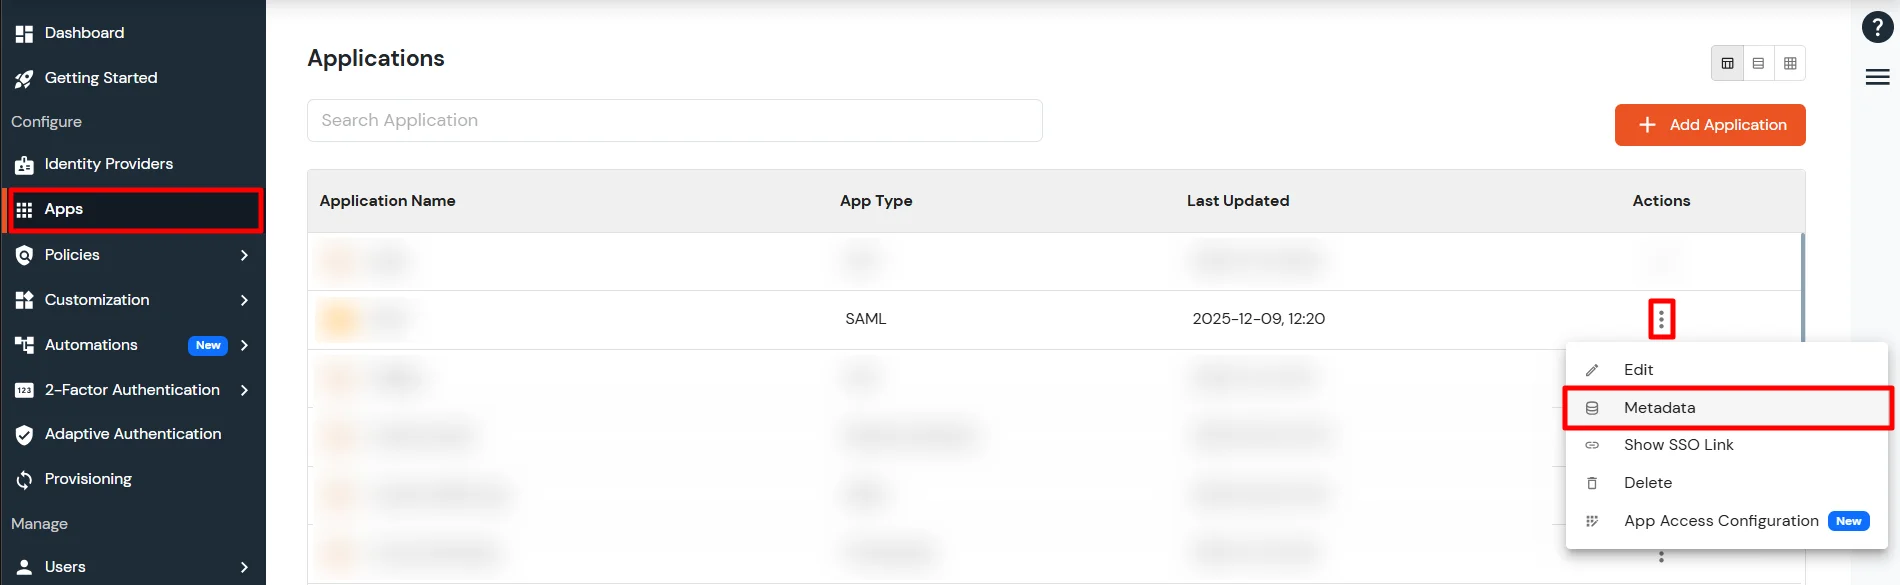
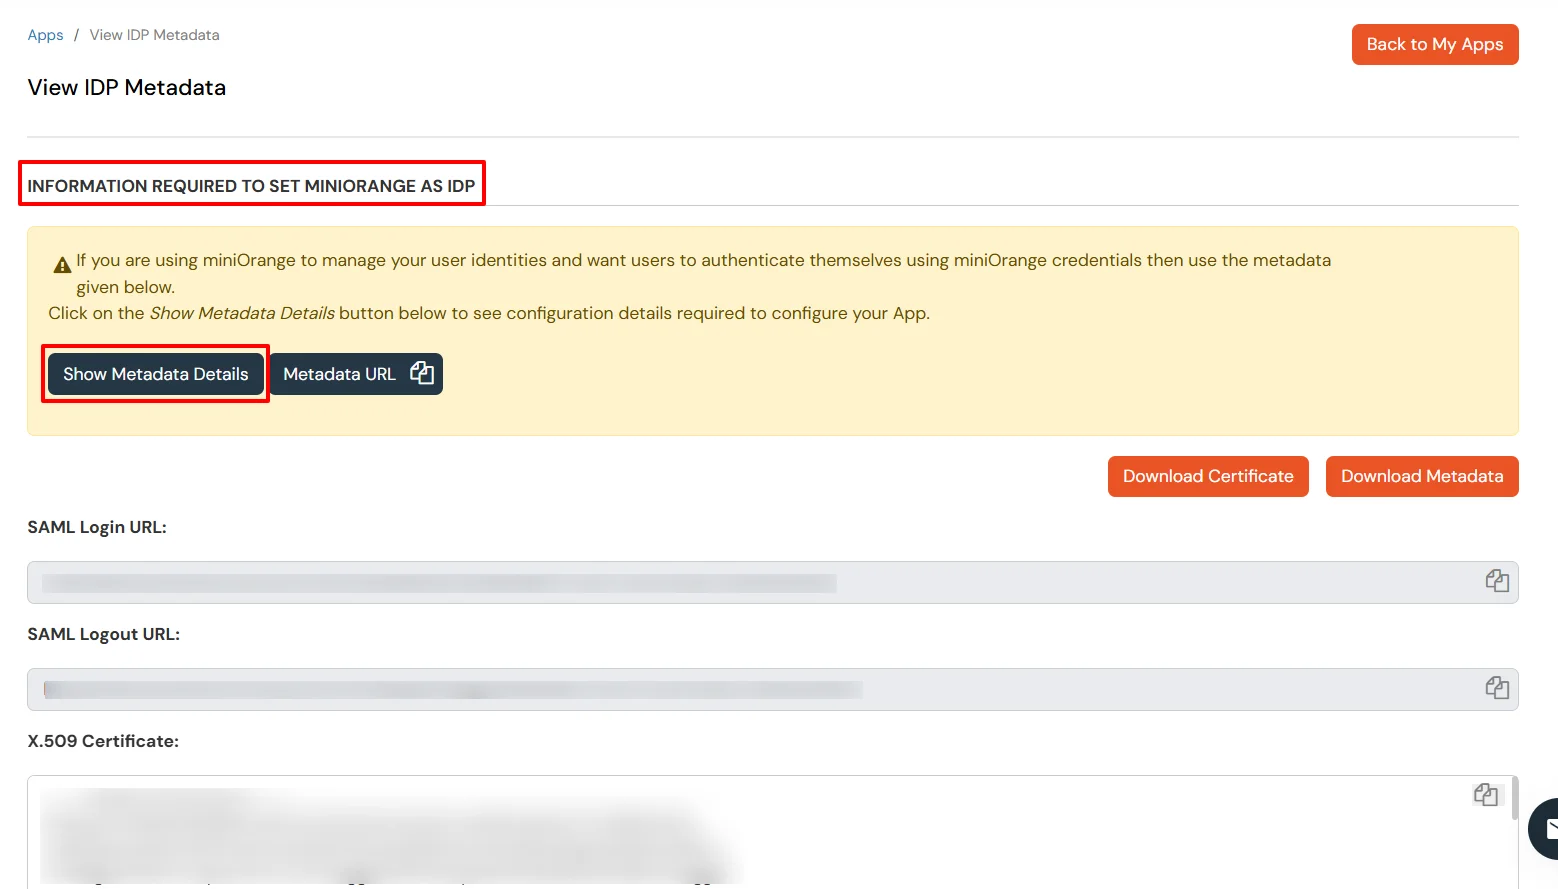
- Comuníquese con el equipo de soporte de Apache CloudStack y solicíteles que activen SAML 2.0 para su cuenta. Si lo solicita, el equipo de soporte de Apache CloudStack le proporcionará la URL de metadatos y los valores de metadatos específicos de Apache CloudStack.
3. Pruebe la configuración de SSO
Pruebe el inicio de sesión SSO en su cuenta Apache CloudStack con miniOrange IdP:
4. Configure su directorio de usuarios (opcional)
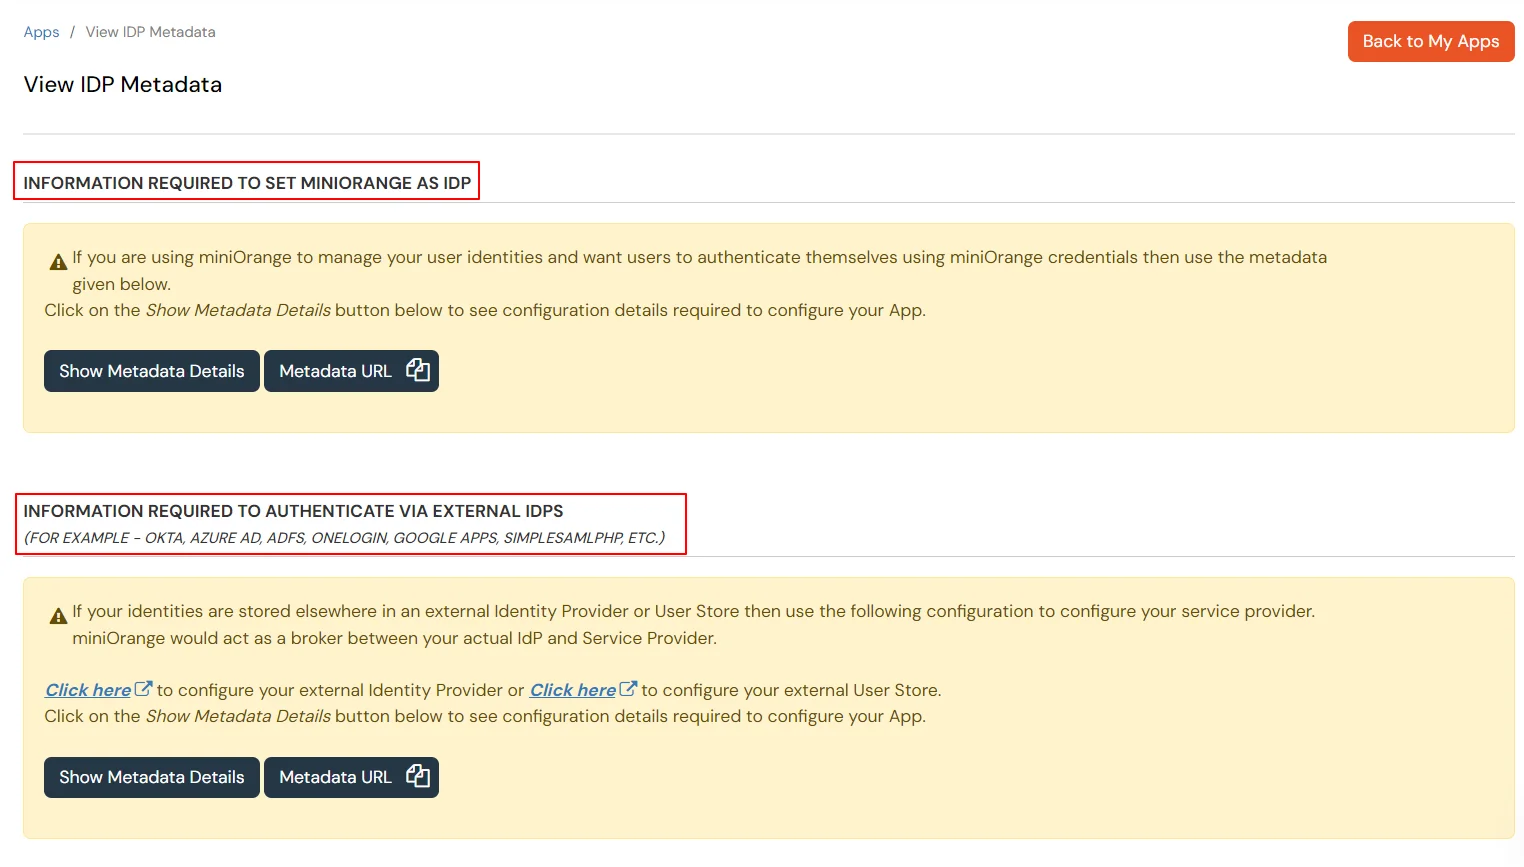
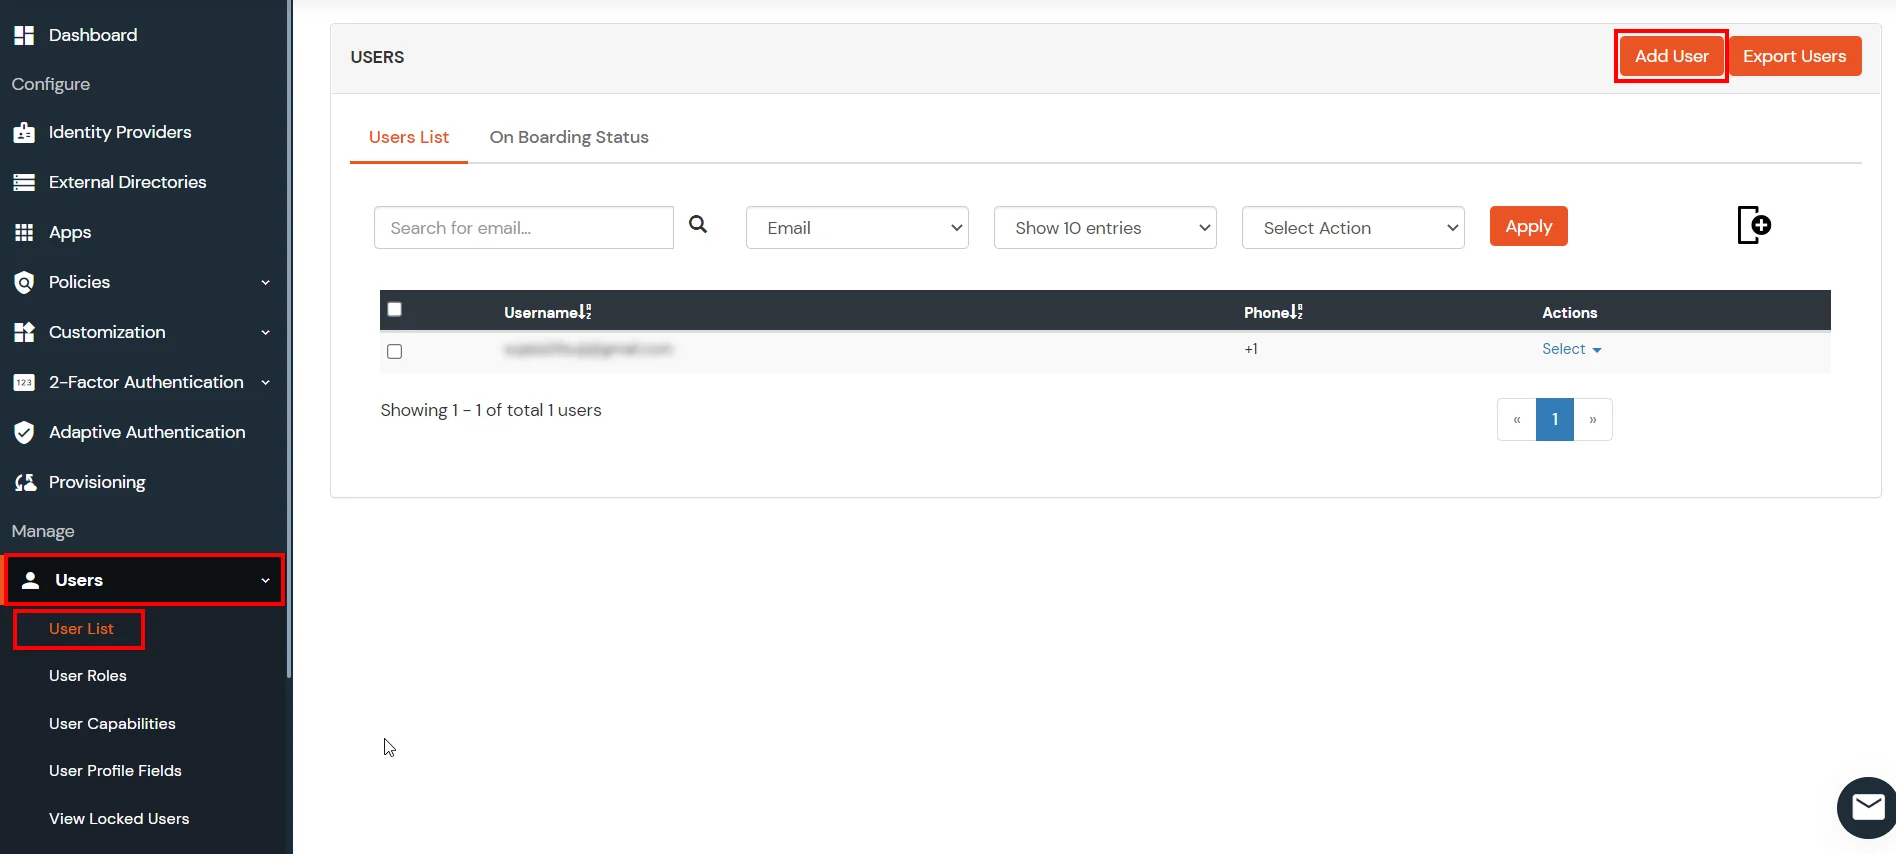
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), proveedores de identidad (como Okta, Shibboleth, Ping, OneLogin, KeyCloak), bases de datos (como MySQL, MariaDB, PostgreSQL) y muchas más . Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
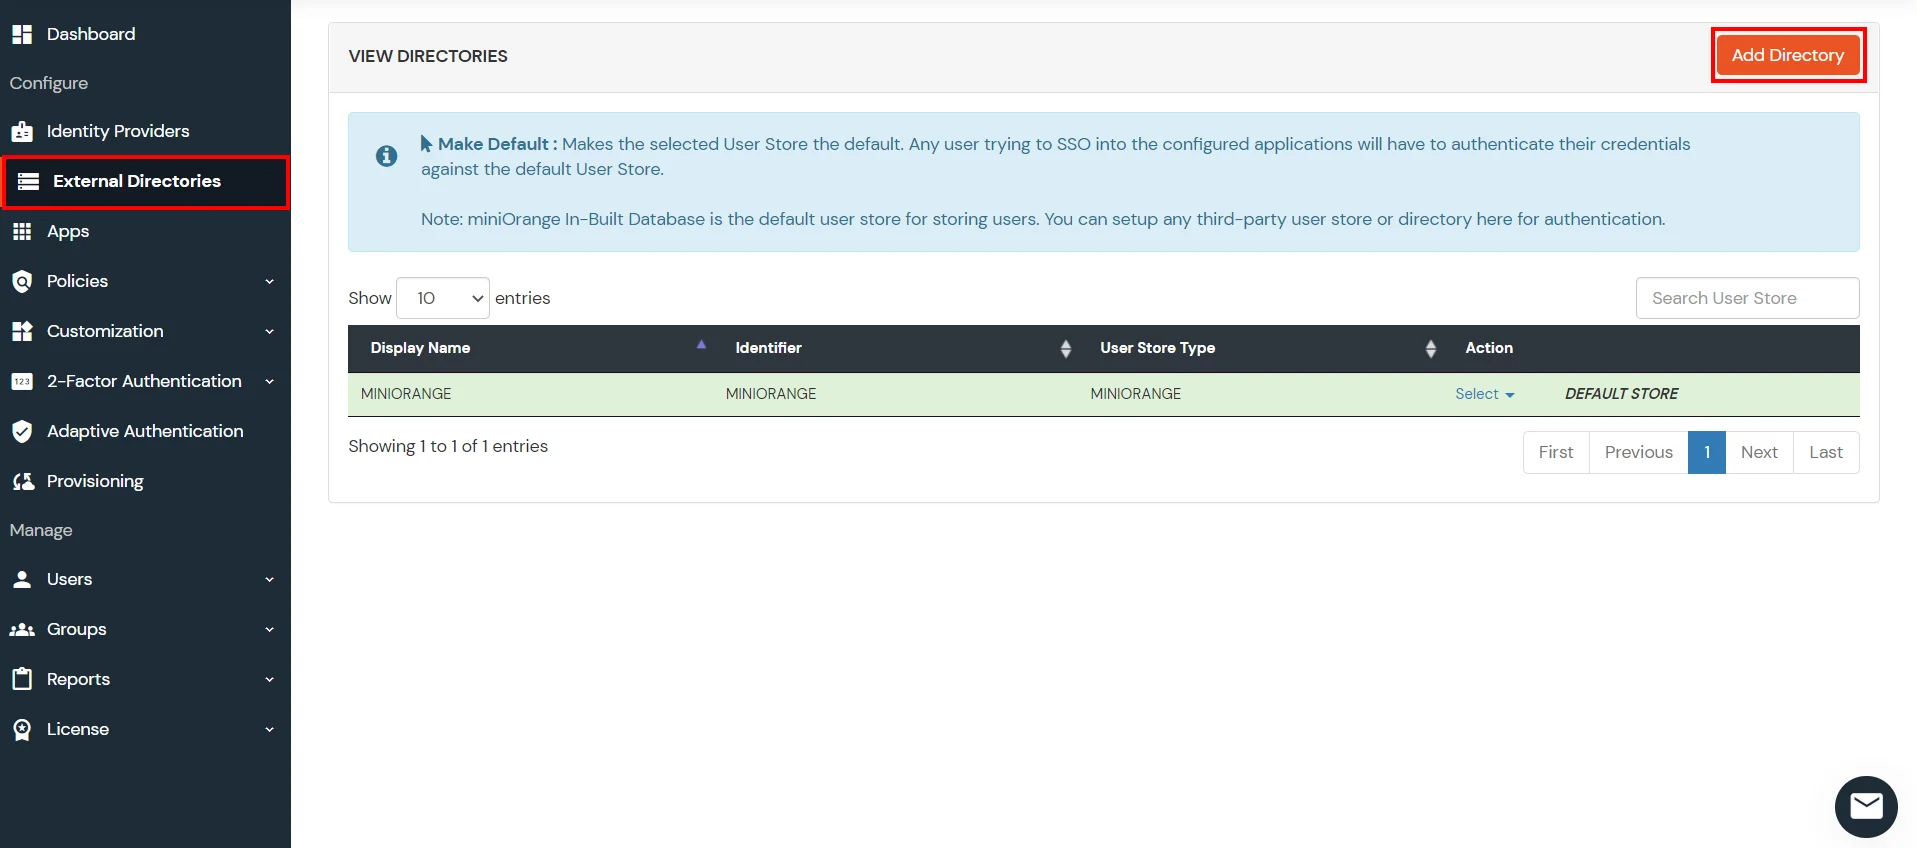
- Haga clic en Proveedores de identidad >> Agregar proveedor de identidad en el menú izquierdo del tablero
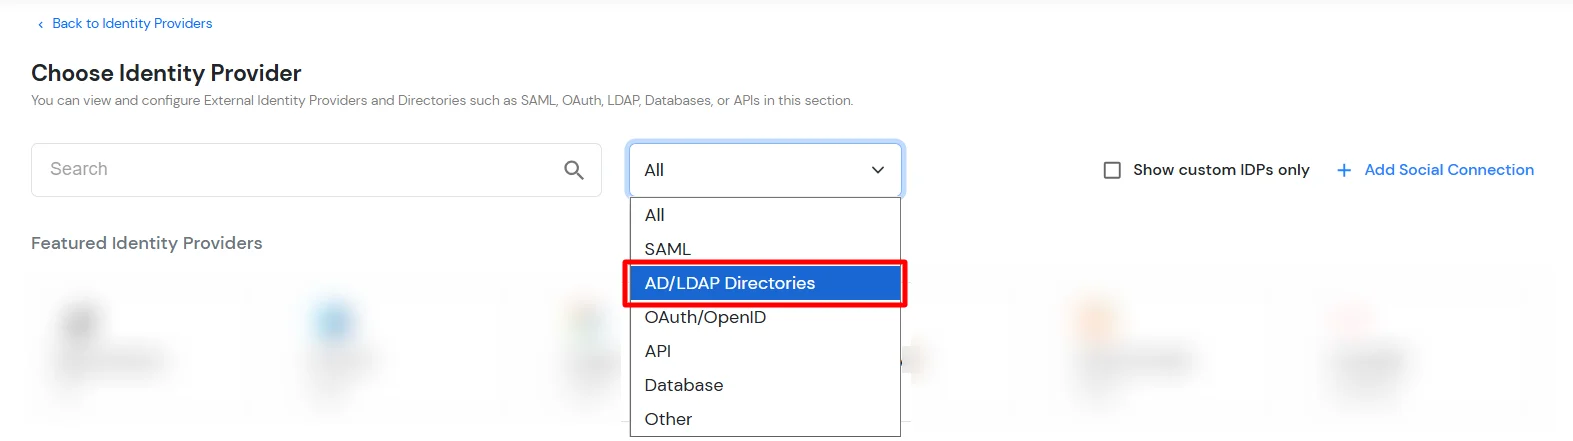
- En Elegir proveedor de identidad, seleccione Directorios AD/LDAP desde el desplegable.
- Entonces busca Anuncio/LDAP y haz clic en él.
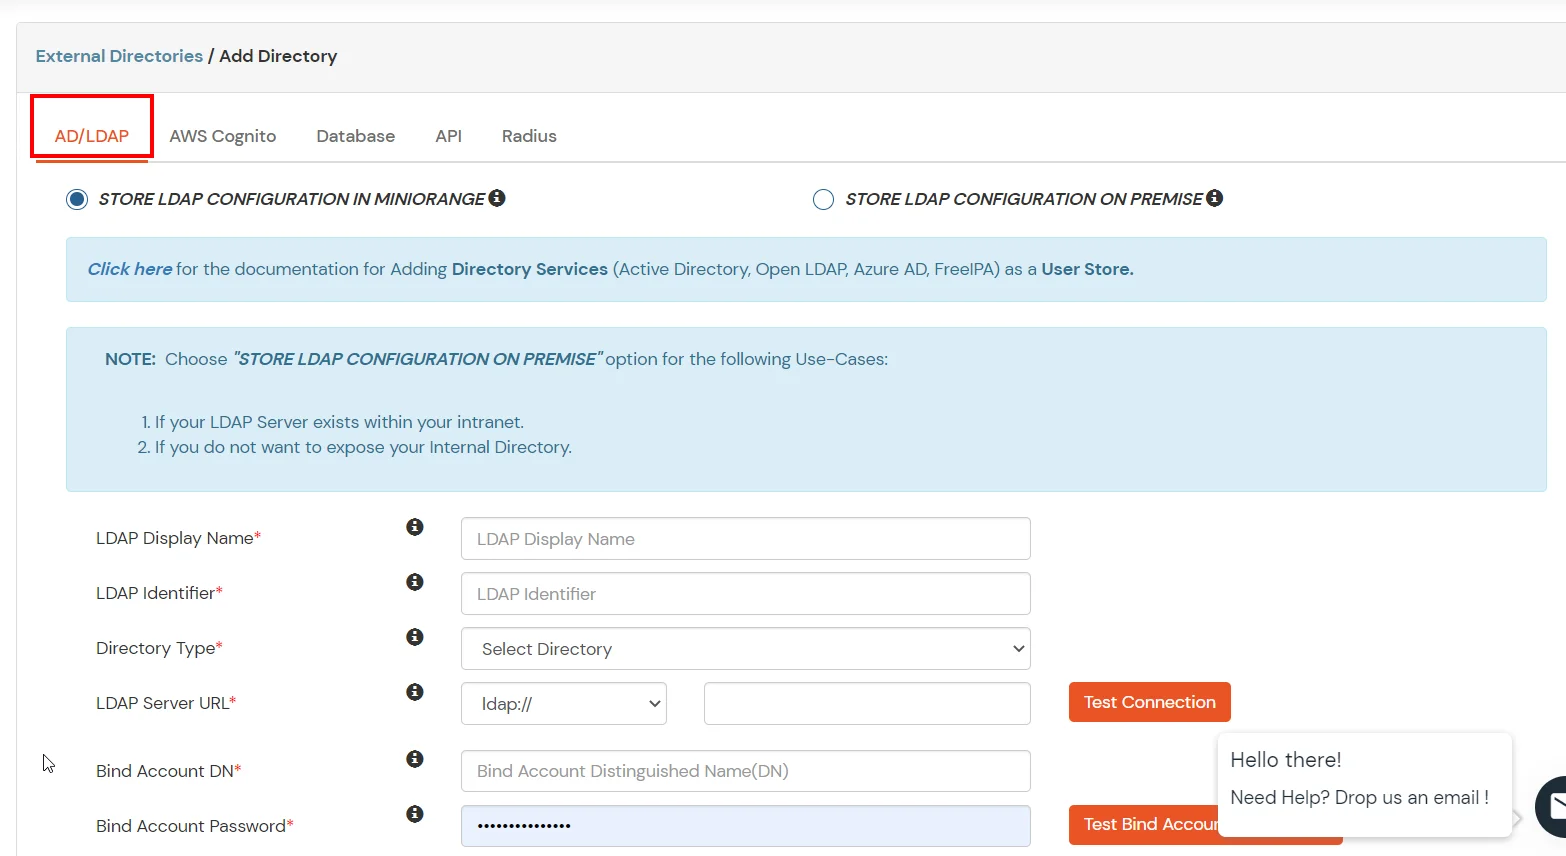
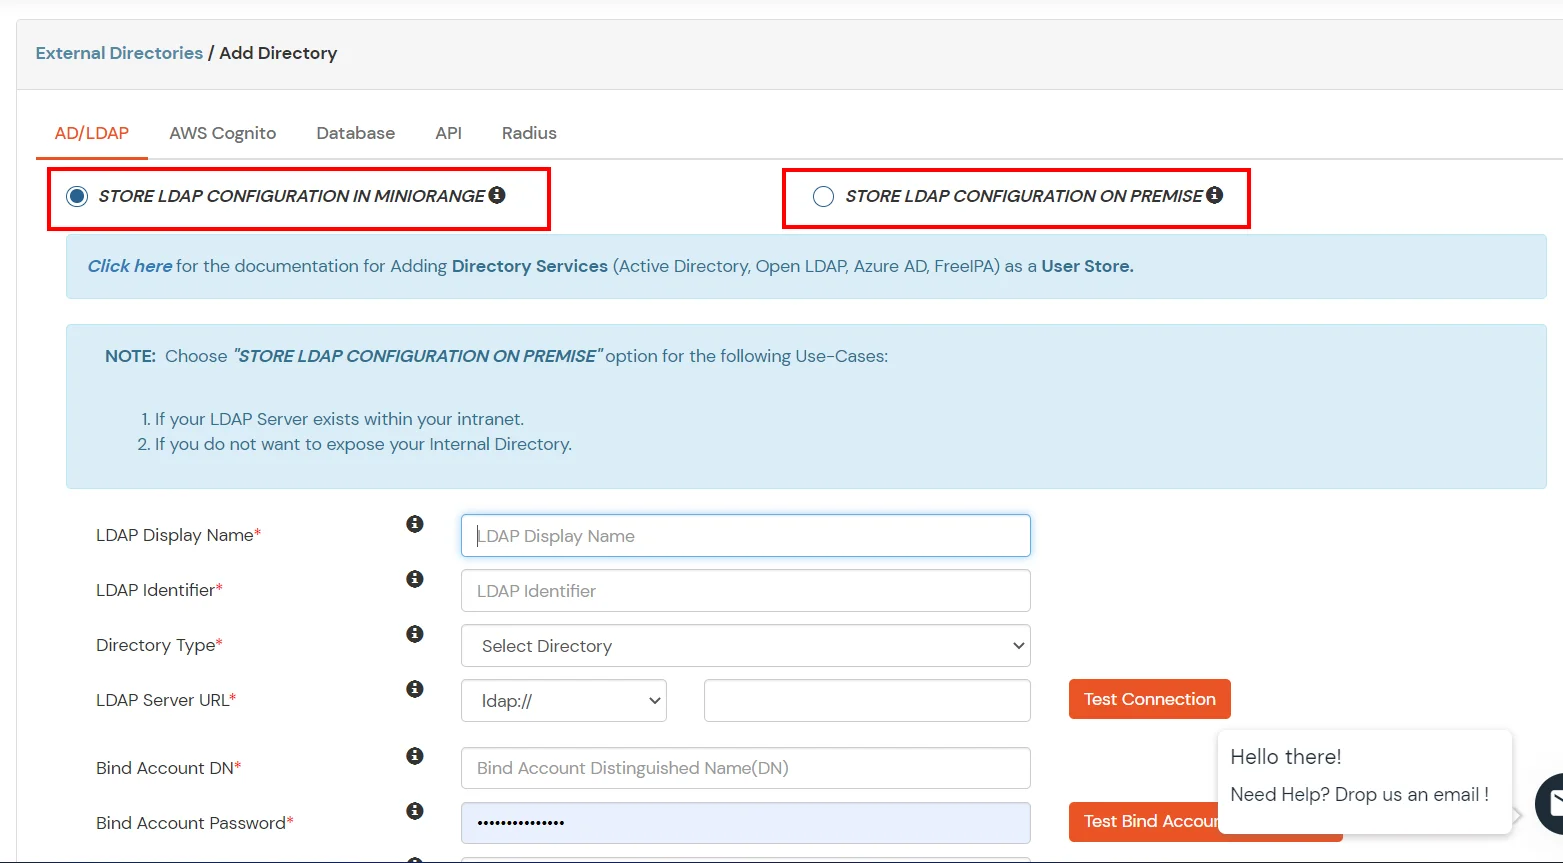
- ALMACENE LA CONFIGURACIÓN LDAP EN MINIORANGEElija esta opción si desea conservar su configuración en miniOrange. Si el directorio activo está protegido por un firewall, deberá abrirlo para permitir las solicitudes entrantes a su AD.
- ALMACENAR LA CONFIGURACIÓN LDAP ON PREMISA: Elija esta opción si desea mantener su configuración en sus instalaciones y solo permitir el acceso a AD dentro de las instalaciones. Tendrás que descargar e instalar. puerta de enlace miniOrange en sus instalaciones.
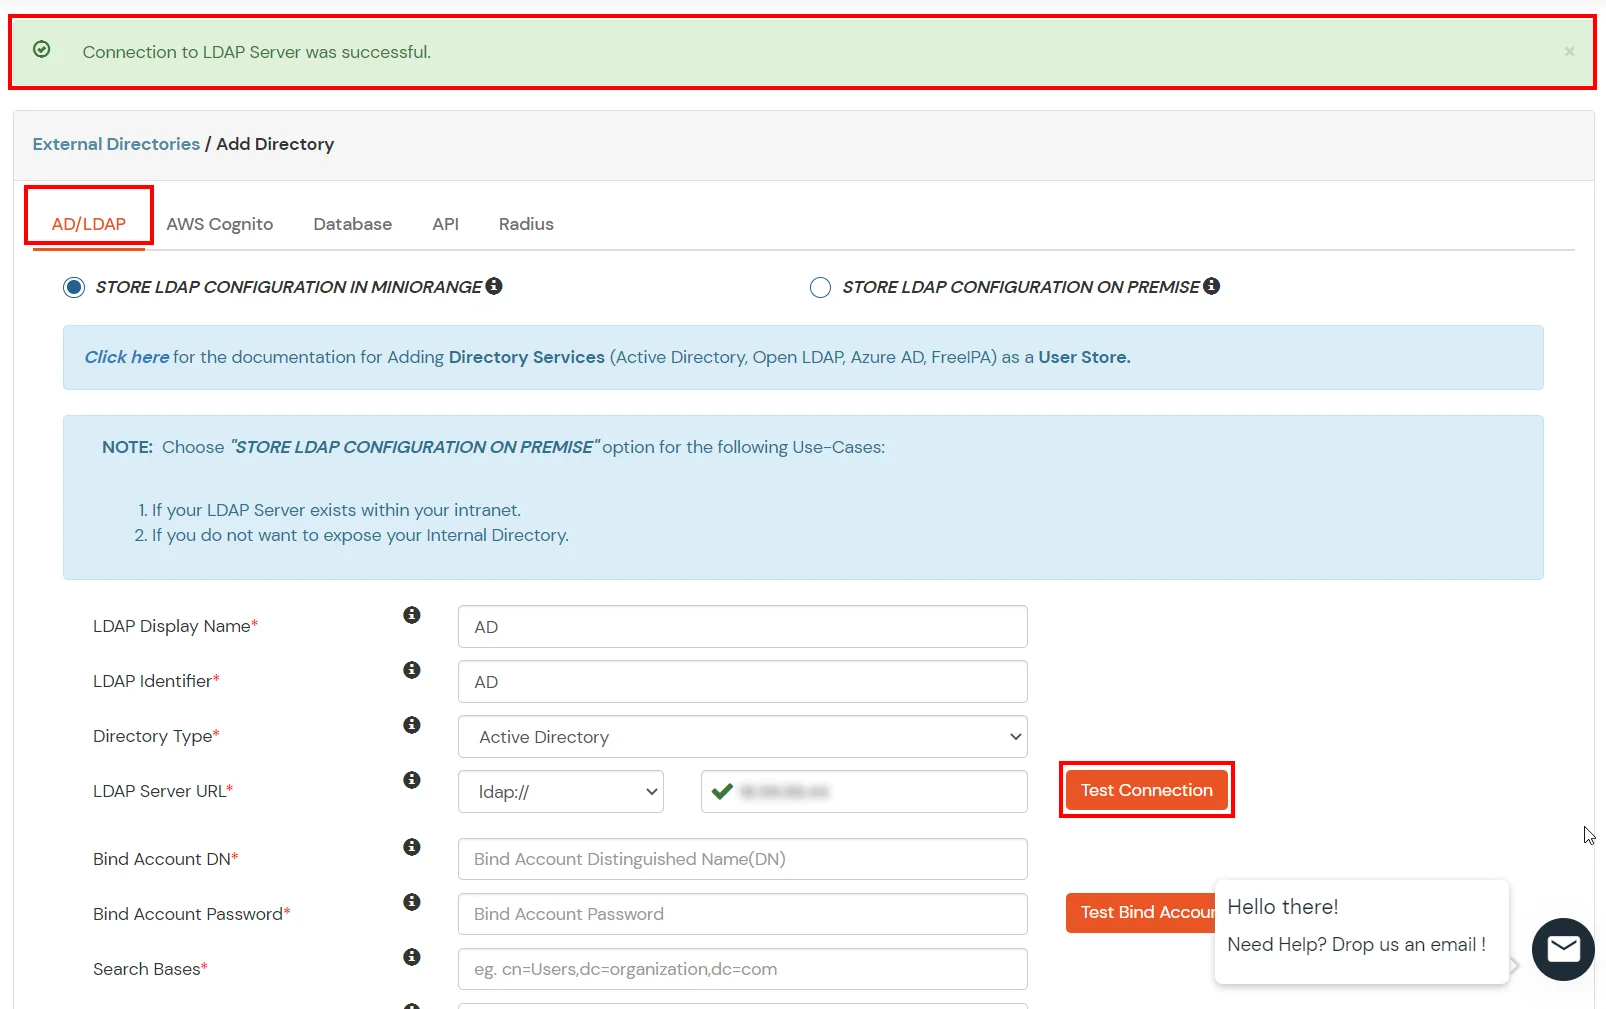
- Ingresar AD/LDAP Nombre que se ve en la pagina y Identificador nombre.
- Seleccionar Tipo de directorio as Active Directory.
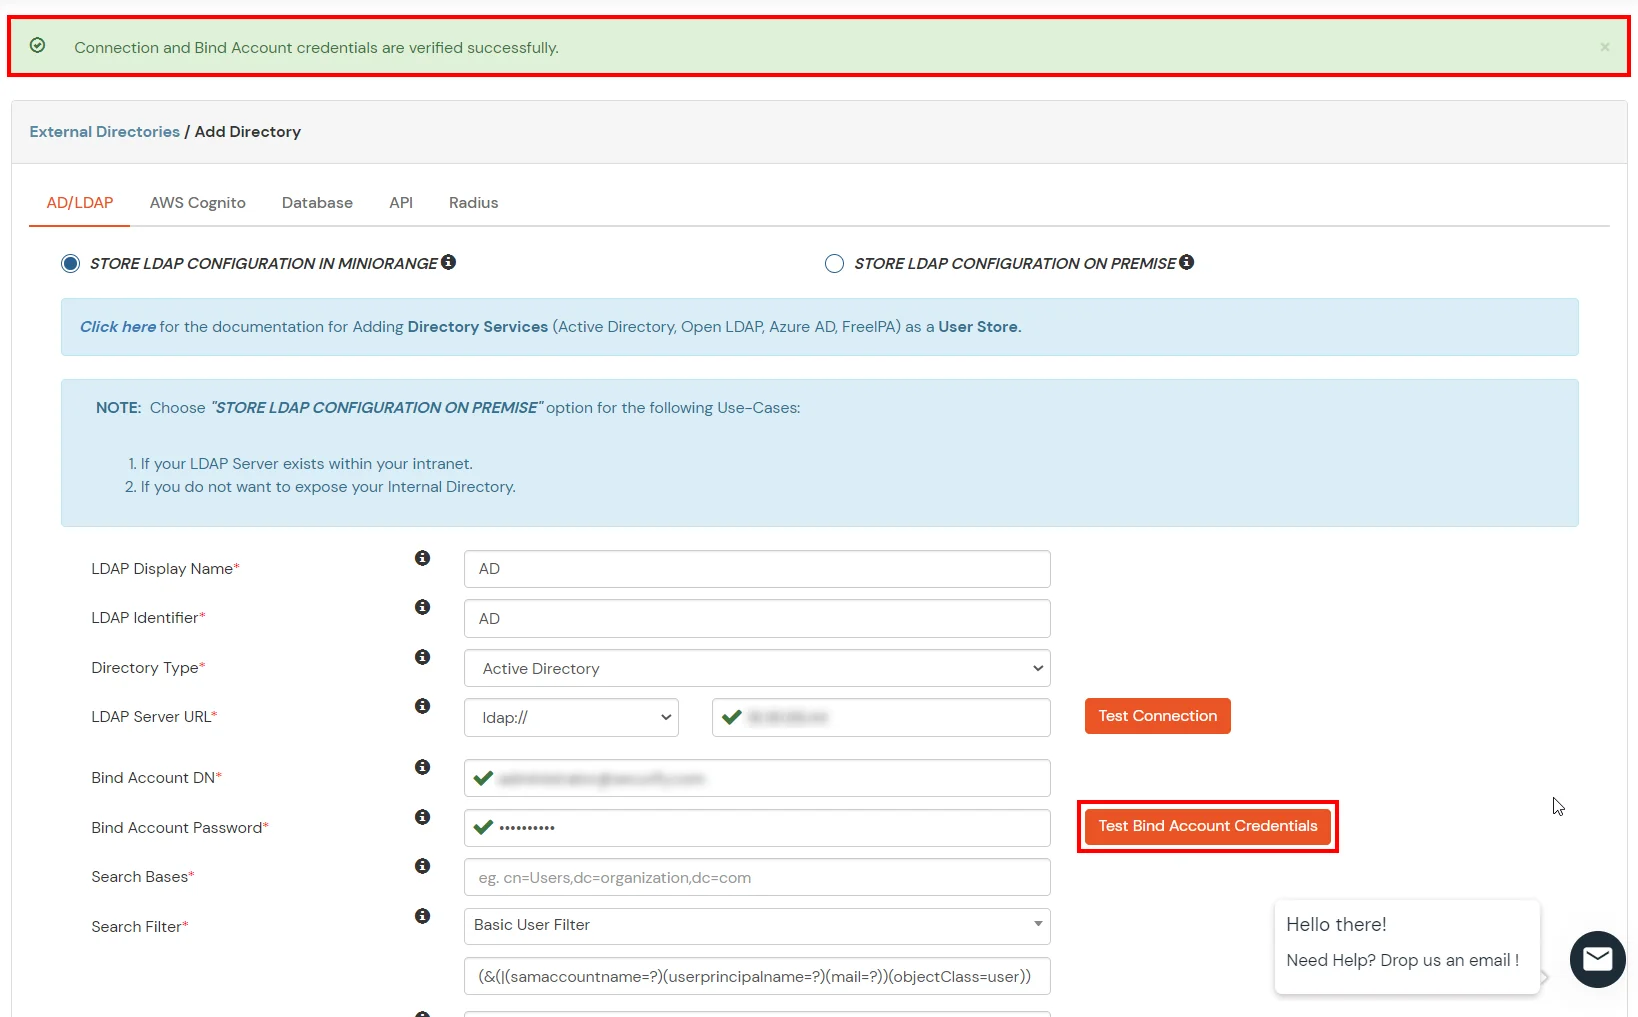
- Introduzca la URL o la dirección IP del servidor LDAP frente al LDAP URL del servidor .
- Haga clic en el elemento Conexión de prueba Botón para verificar si se ha realizado una conexión exitosa con su servidor LDAP.
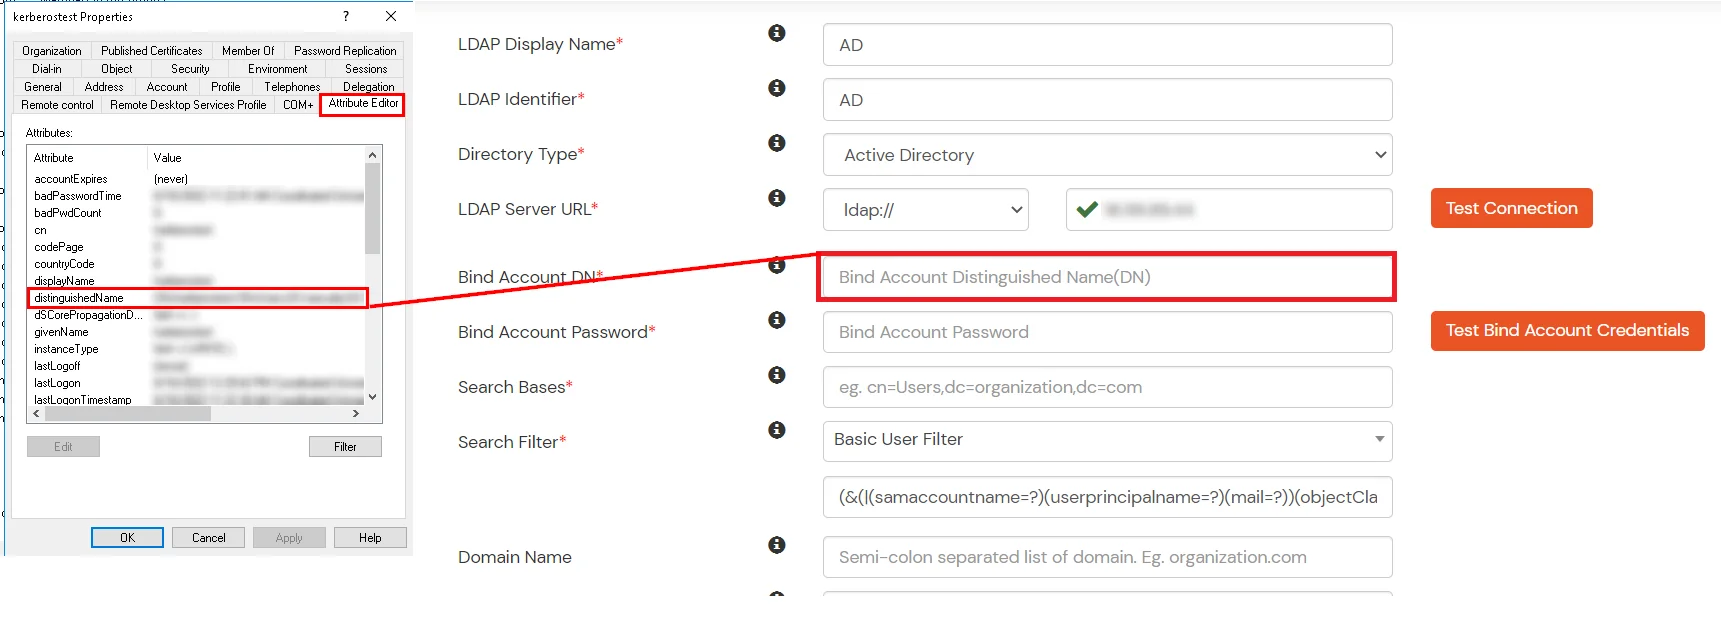
- En Active Directory, vaya a las propiedades de los contenedores/OU de usuario y busque el Atributo de nombre distinguidoLa cuenta de enlace debe tener los privilegios de lectura mínimos necesarios en Active Directory para permitir búsquedas en el directorio. Si el caso de uso implica aprovisionamiento (como crear, actualizar o eliminar usuarios o grupos), la cuenta también debe tener los permisos de escritura adecuados.
- Ingrese la contraseña válida de la cuenta Bind.
- Haga clic en el elemento Probar las credenciales de la cuenta vinculada para verificar sus credenciales de enlace LDAP para la conexión LDAP.
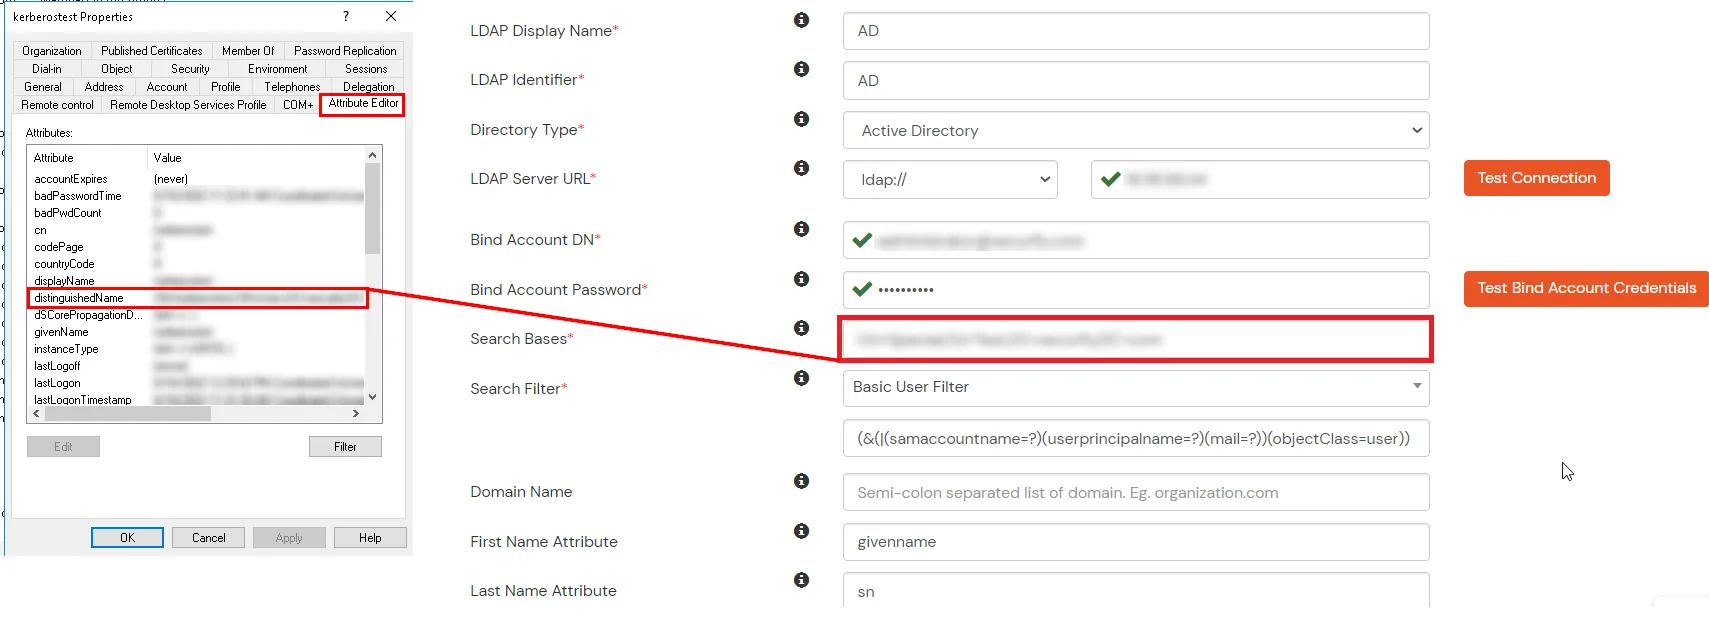
- Base de búsqueda es la ubicación en el directorio donde comienza la búsqueda de un usuario. Lo obtendrá del mismo lugar donde obtuvo su nombre distinguido.
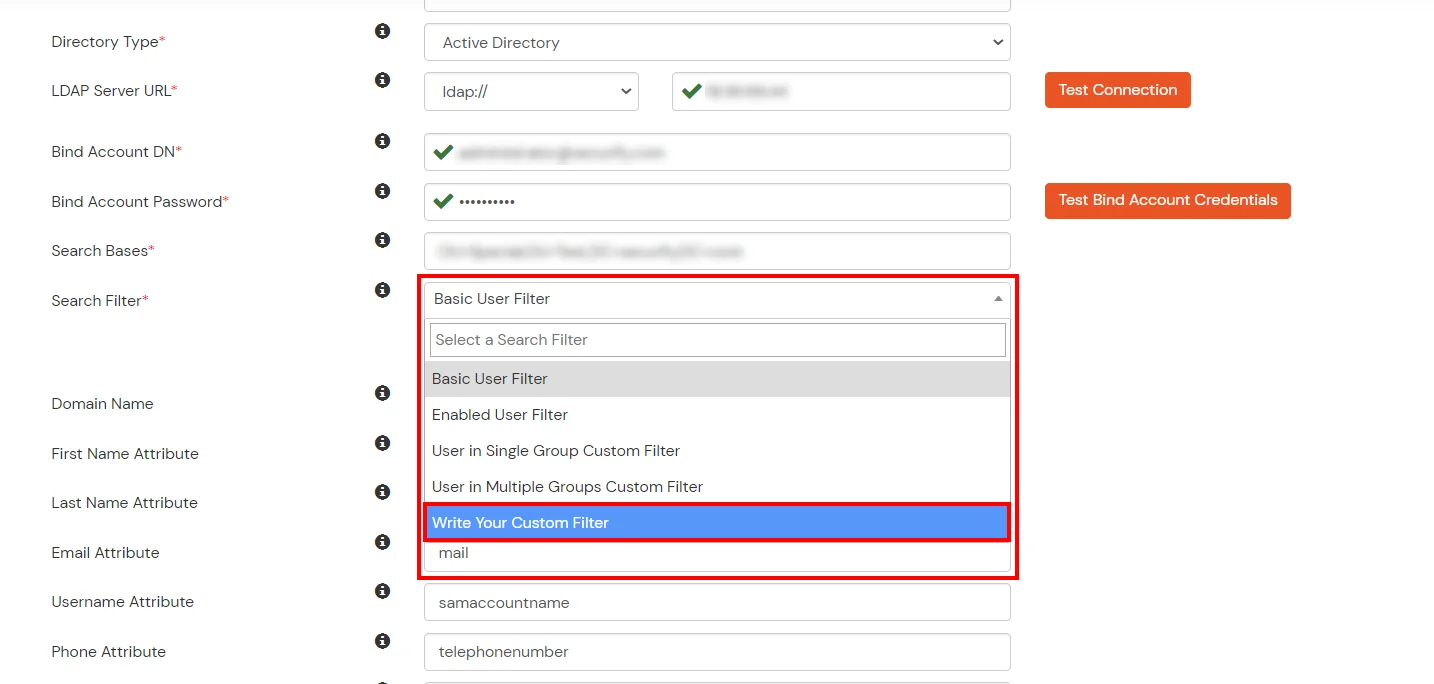
- Seleccione un filtro de búsqueda adecuado en el menú desplegable. Si utiliza Usuario en filtro de grupo único or Usuario en filtro de grupo múltiple, Reemplace lagrupo-dn> en el filtro de búsqueda con el nombre distinguido del grupo en el que están presentes tus usuarios. Para utilizar el filtro de búsqueda personalizado, seleccione "Escribe tu filtro personalizado" opción y personalizarla en consecuencia.
- Haga clic en el elemento Siguiente botón, o vaya al Opciones de inicio de sesión .
- También puede configurar las siguientes opciones mientras configura AD. Permitir Activar LDAP para autenticar usuarios de AD/LDAP. Clickea en el Siguiente Botón para agregar tienda de usuario.
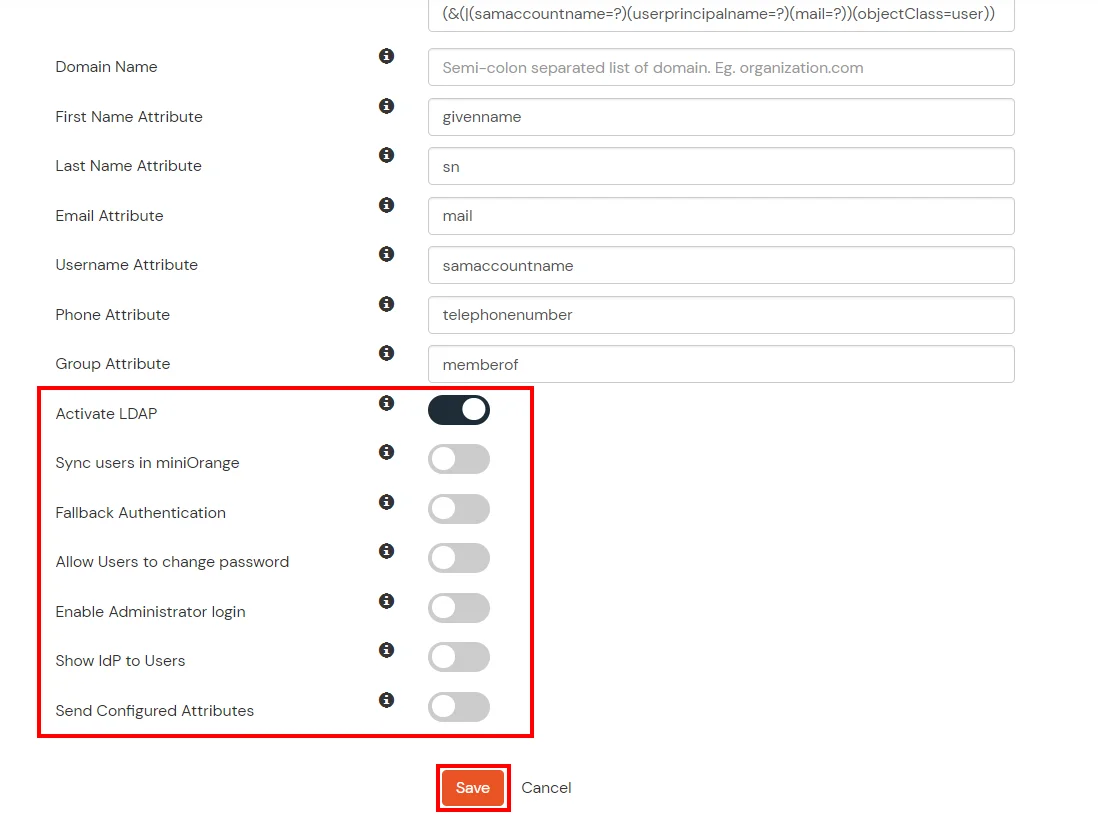
Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.
| Atributo |
Mareas Ideales para Lecciones |
| Activar LDAP |
Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa |
| Autenticación alternativa |
Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange |
| Habilitar inicio de sesión de administrador |
Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP. |
| Mostrar IdP a los usuarios |
Si habilita esta opción, este IdP será visible para los usuarios. |
| Sincronizar usuarios en miniOrange |
Los usuarios se crearán en miniOrange después de la autenticación con LDAP |
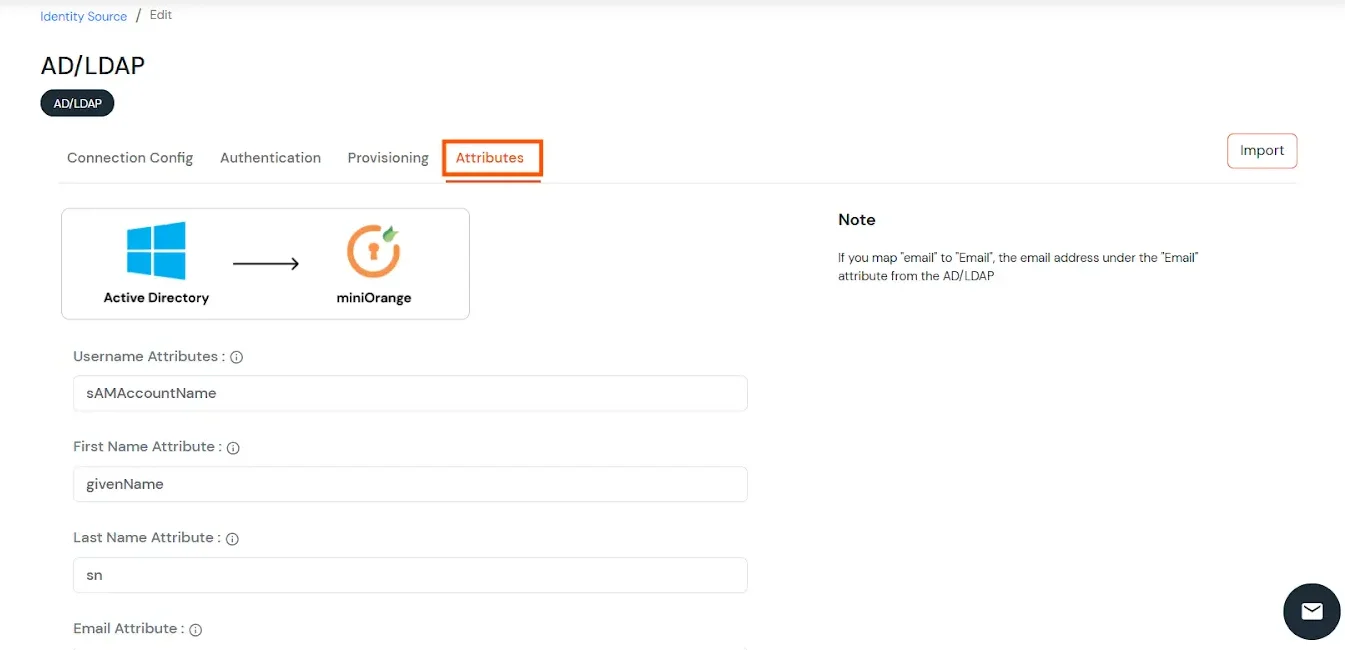
- Haga clic en el elemento Siguiente botón, o vaya al Atributos .
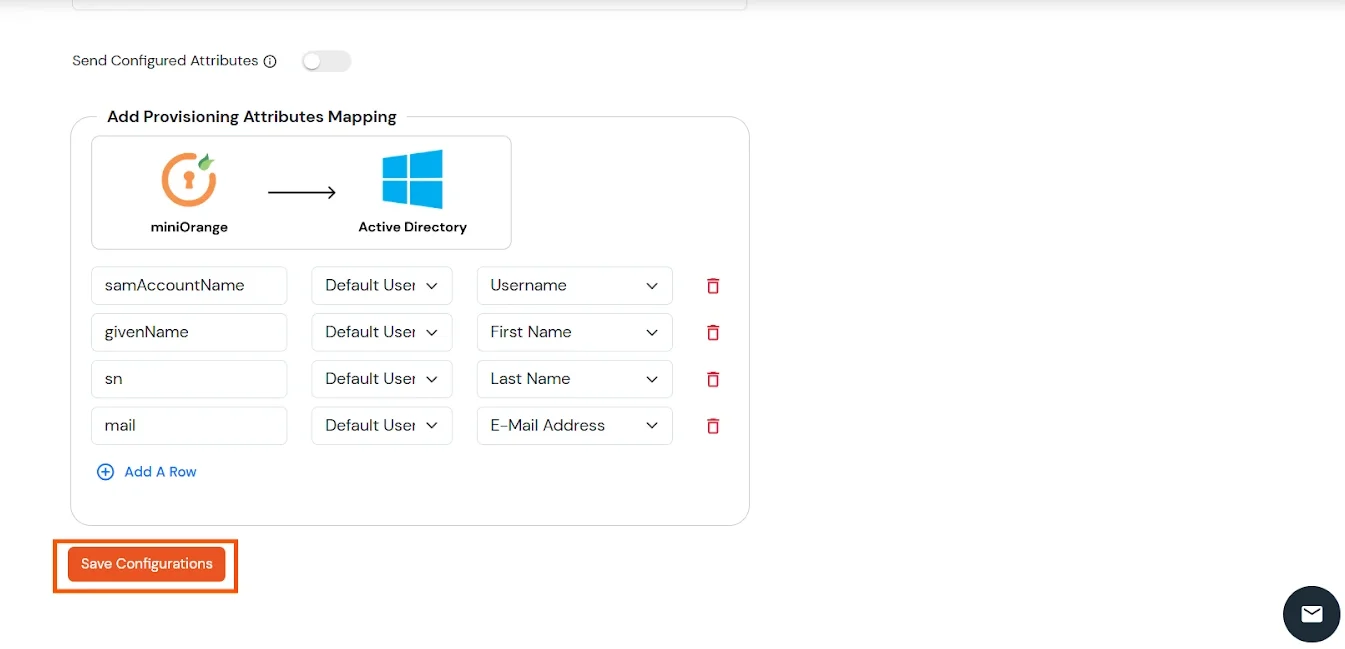
Mapeo de atributos desde AD
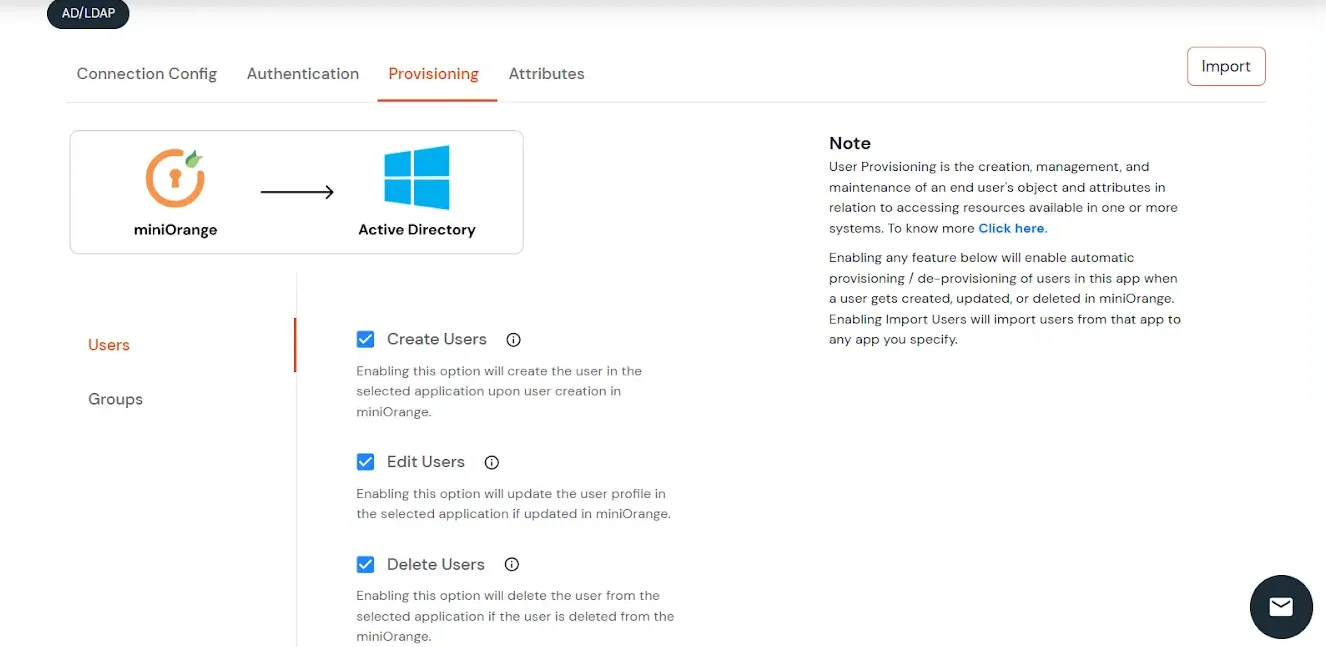
Importación y aprovisionamiento de usuarios desde AD
- Si desea configurar el aprovisionamiento, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.
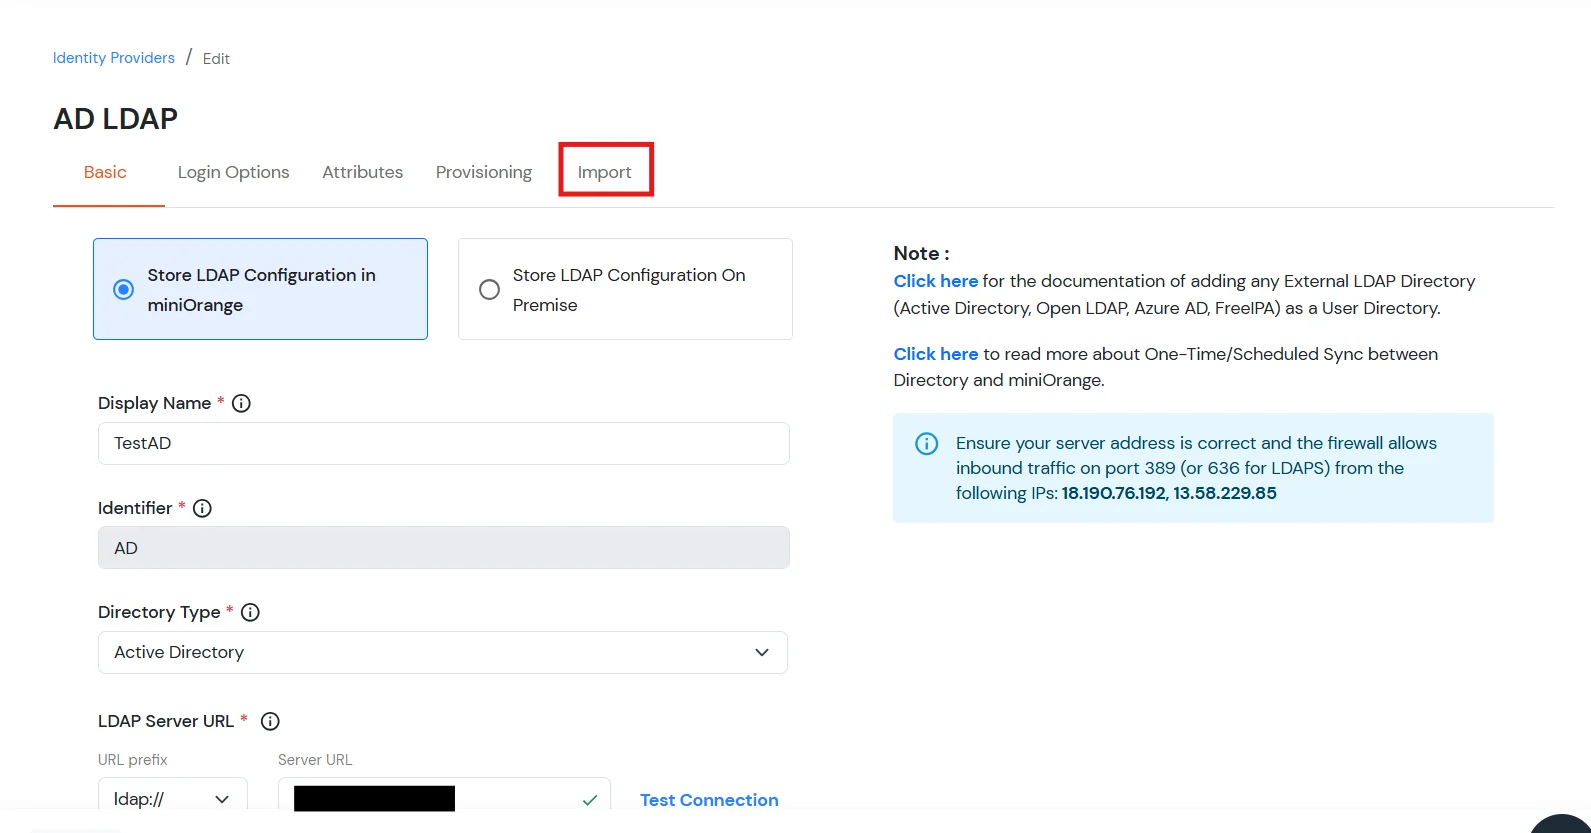
Importar la política de contraseñas desde Active Directory
- Si desea importar su política de contraseñas de Active Directory a miniOrange, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.
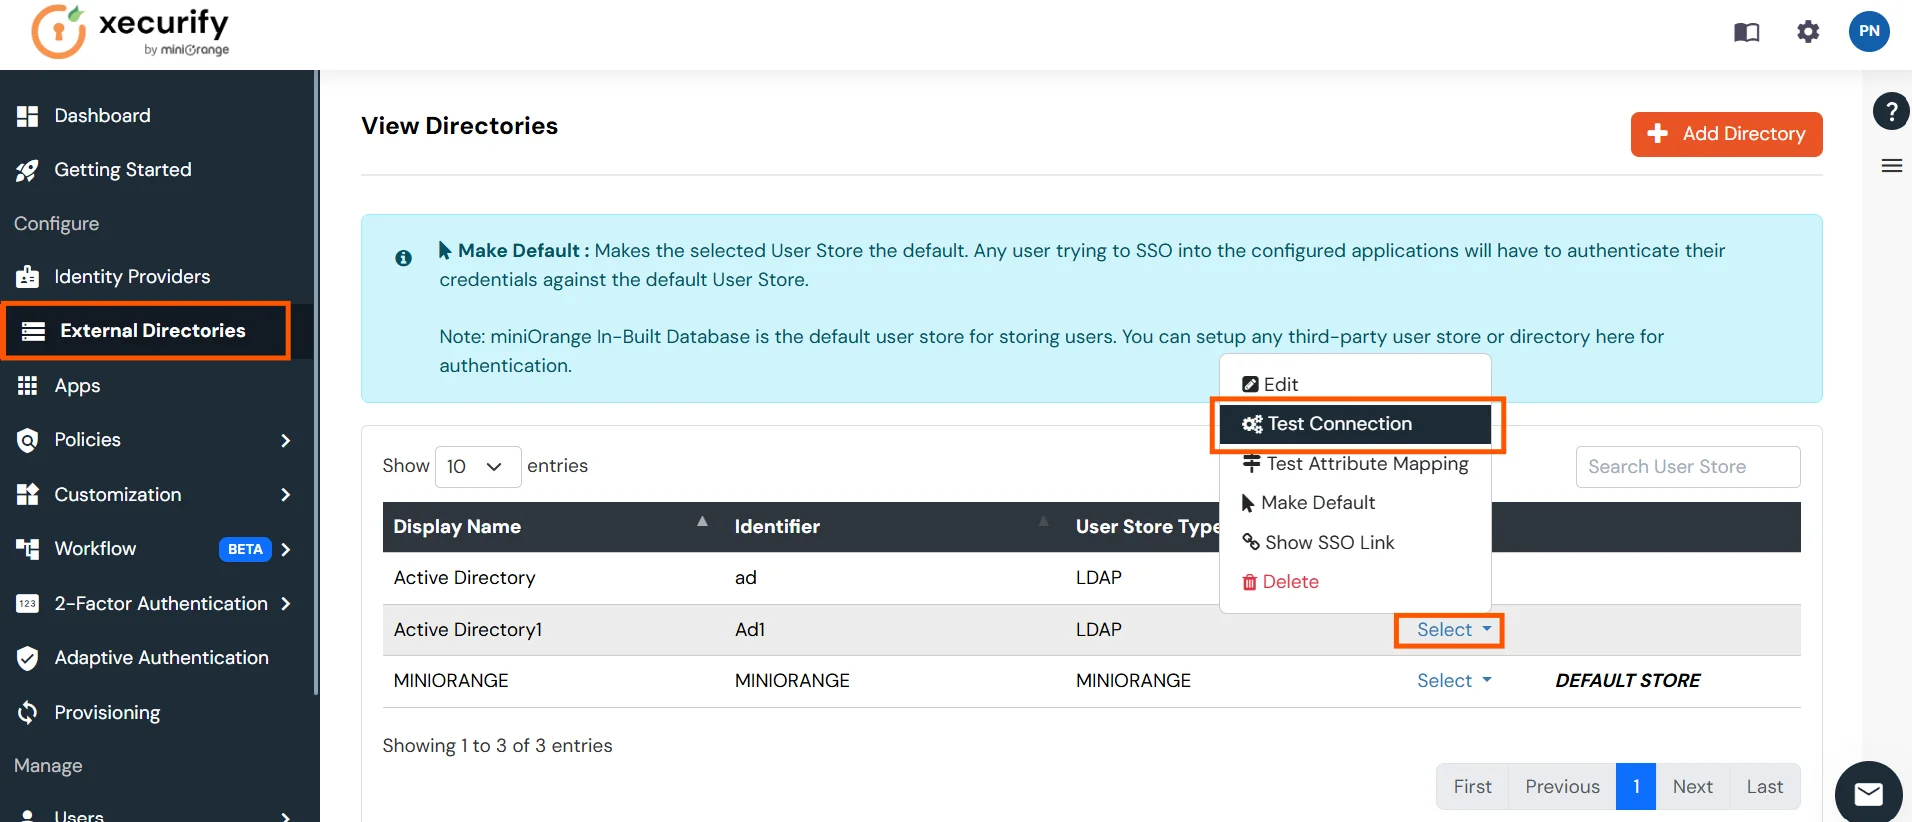
Probar conexiones
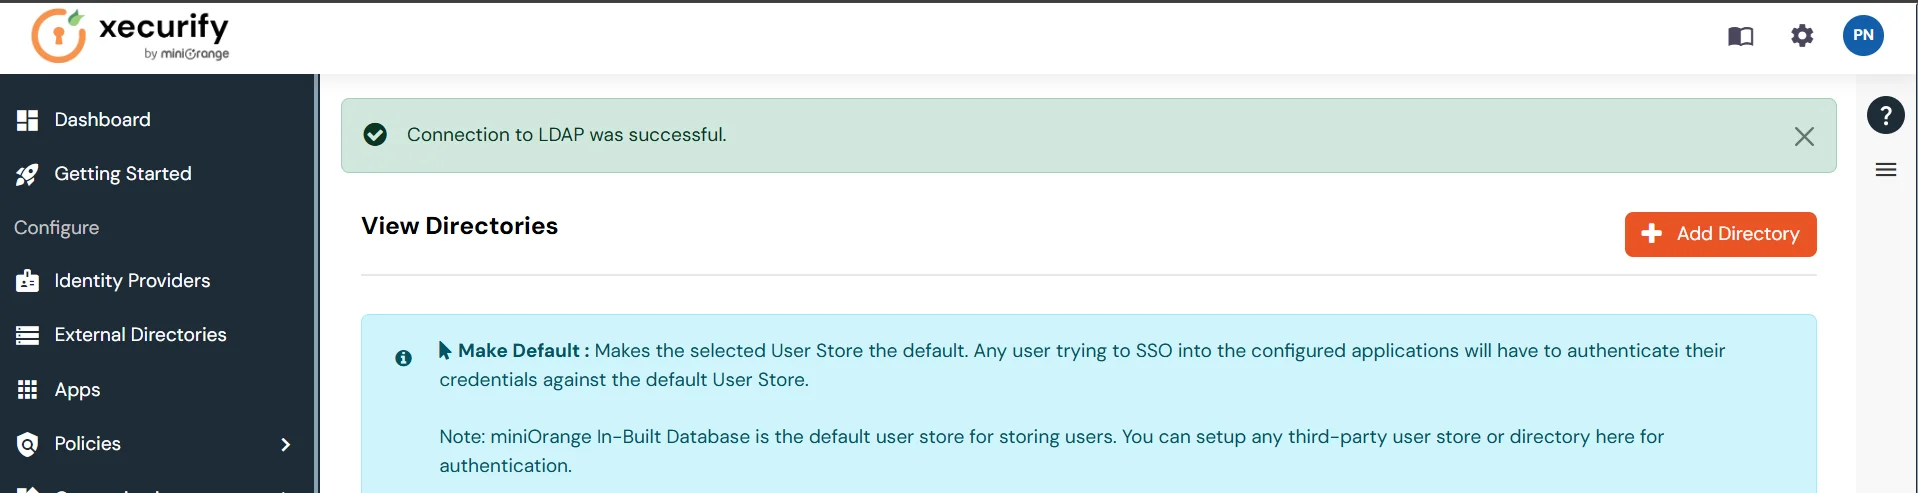
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Conexión de prueba.
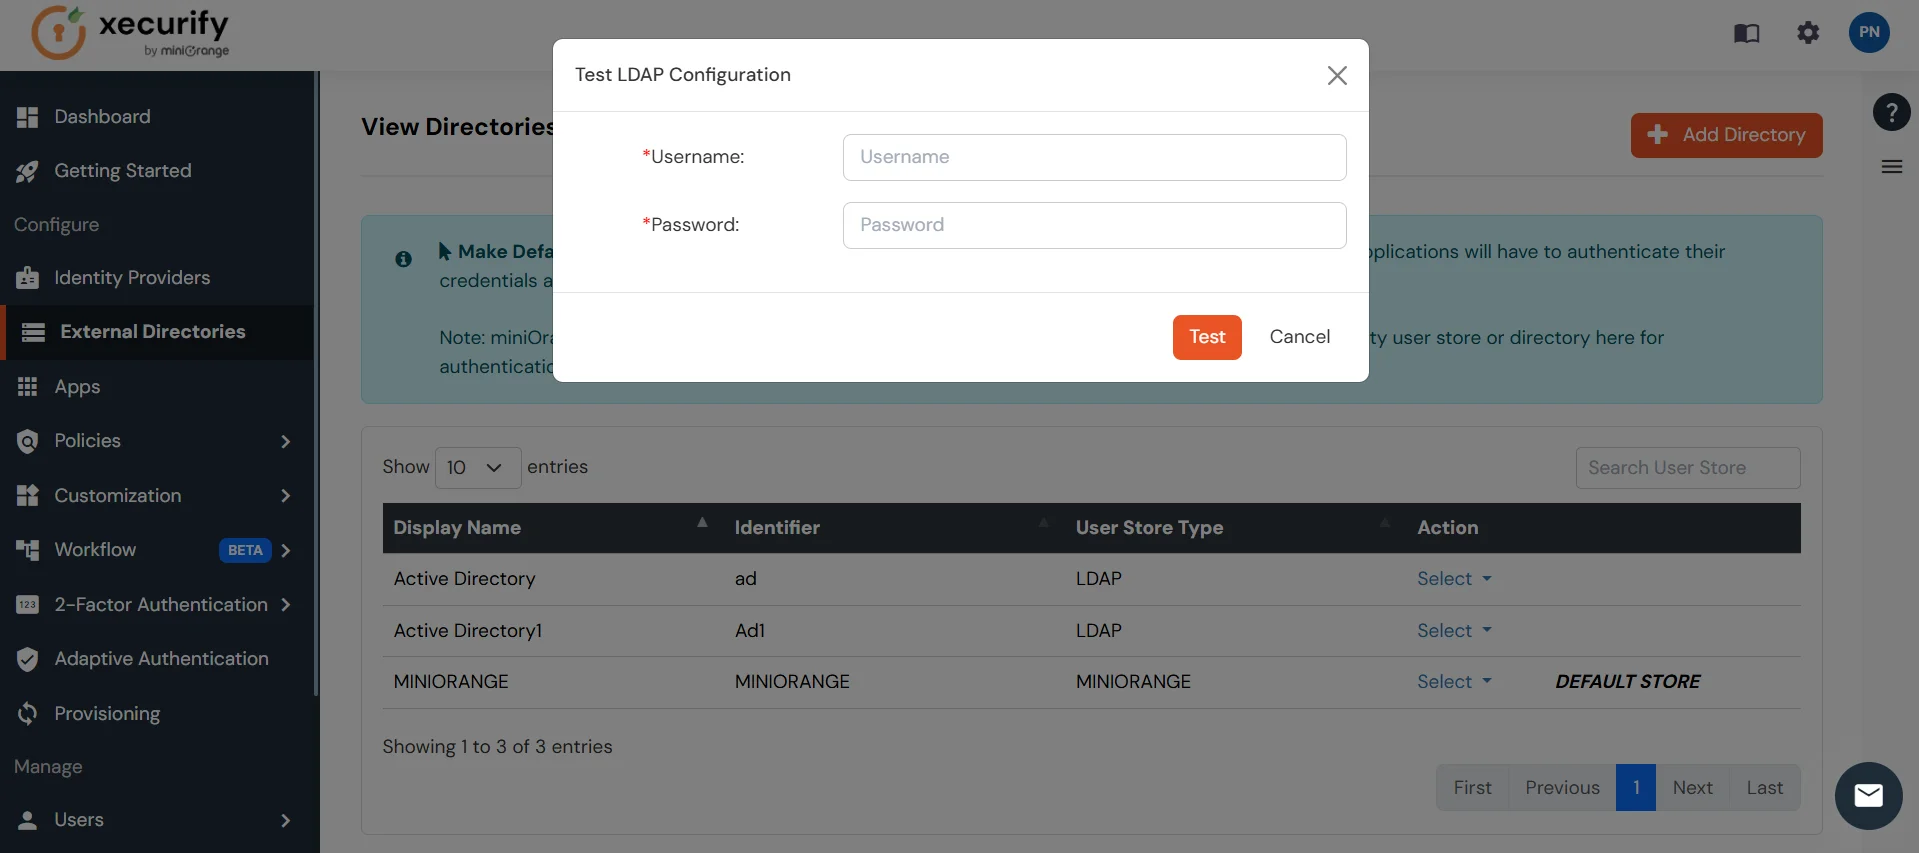
- Aparece una ventana emergente que le solicita que ingrese un nombre de usuario y una contraseña para verificar su configuración LDAP.
- On Consolidación Exitosa conexión con el servidor LDAP, se muestra un mensaje de éxito.
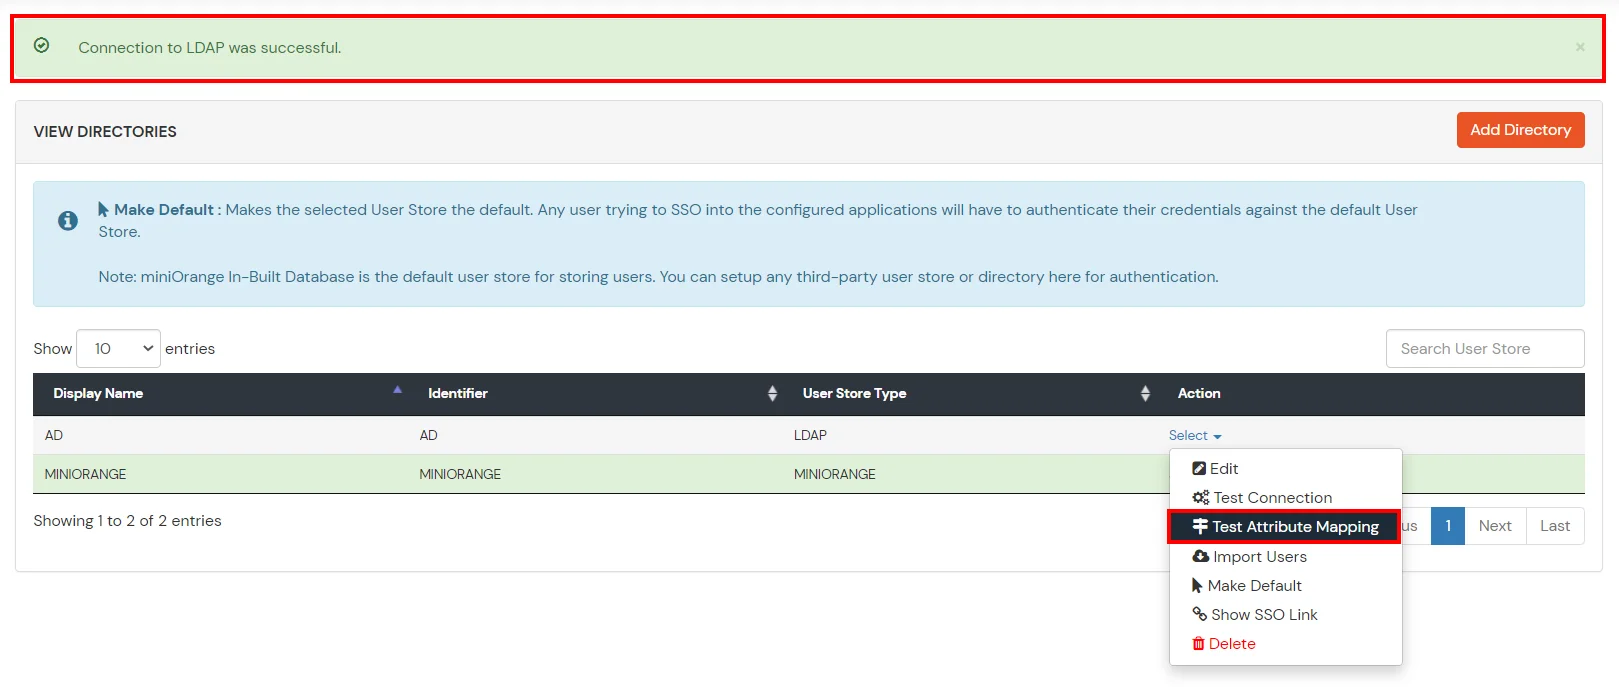
Mapeo de atributos de prueba
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Mapeo de atributos de prueba.
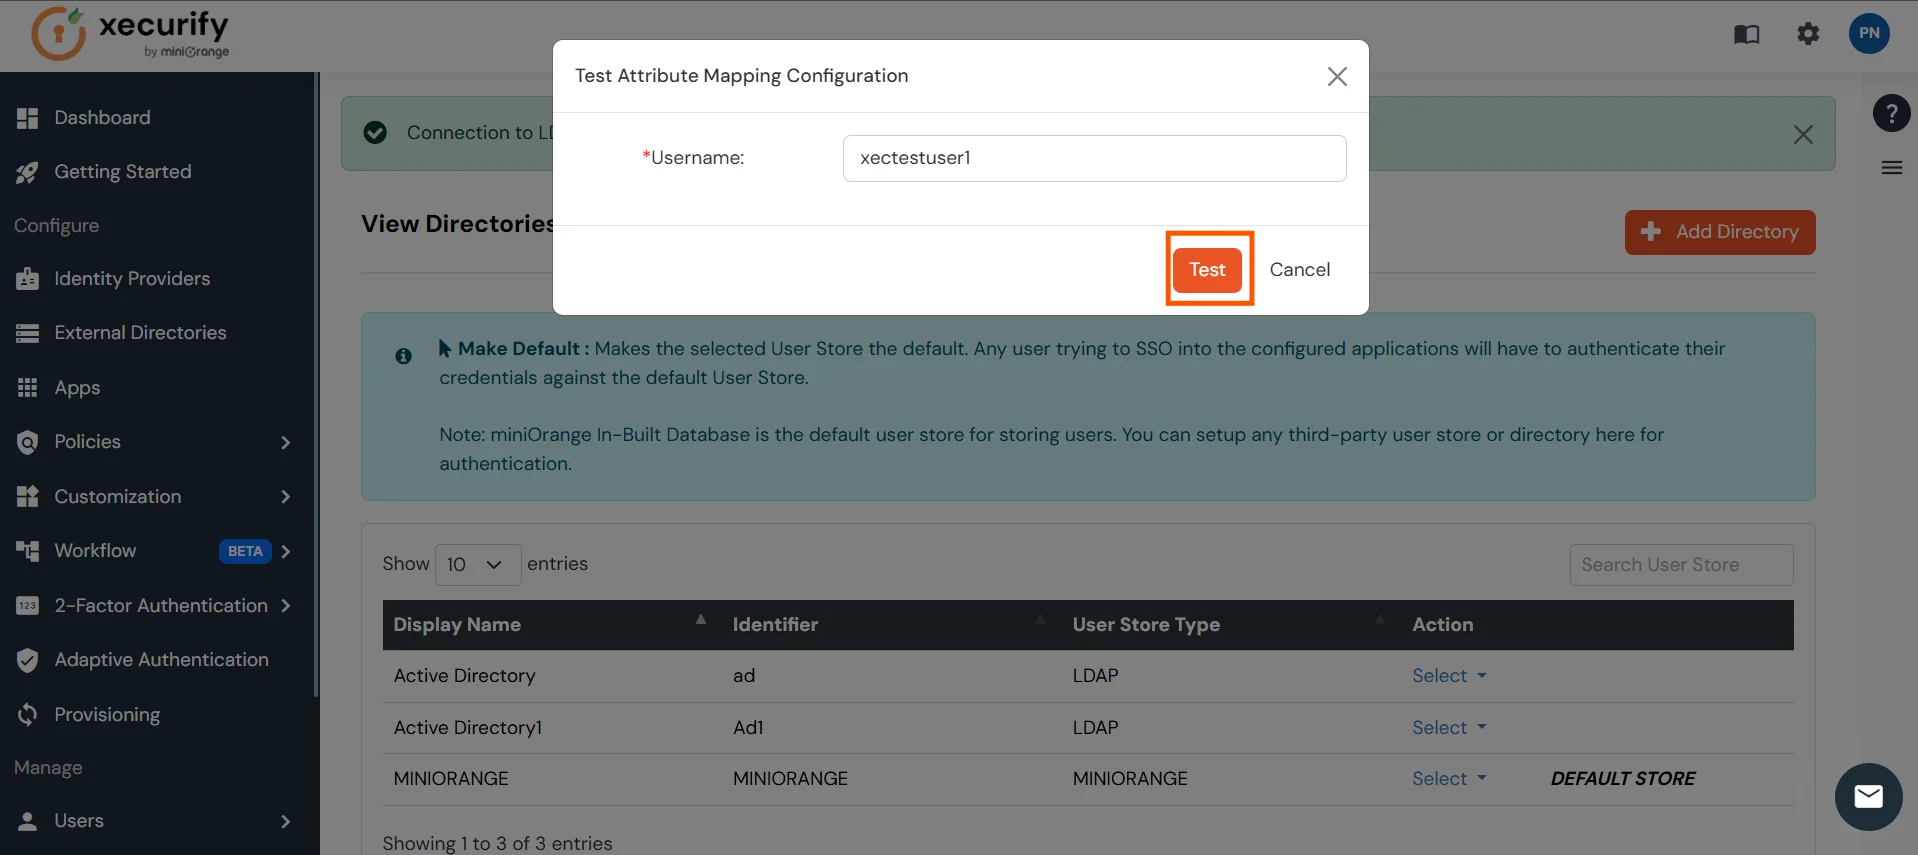
- Aparece una ventana emergente para ingresar un nombre de usuario y hacer clic Prueba.
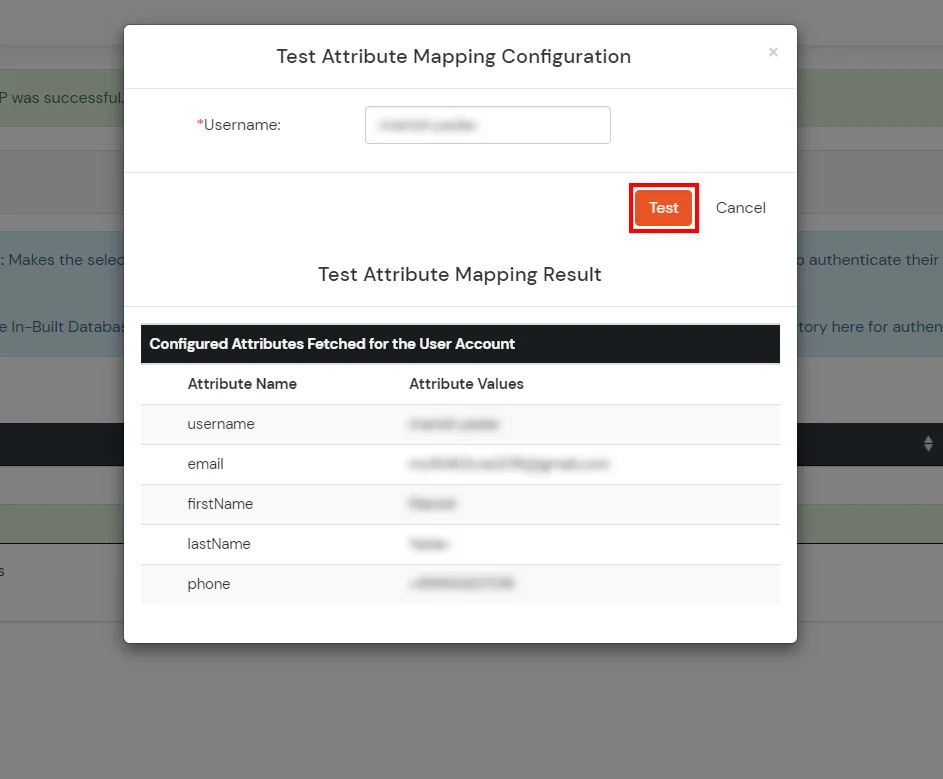
- Se mostrará el resultado de la asignación de atributos de prueba.
La configuración de AD como directorio externo está completa.
Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.
miniOrange se integra con varias fuentes de usuarios externos, como directorios, proveedores de identidad, etc.
¿No puedes encontrar tu IdP o necesitas ayuda para configurarlo?
Contáctanos o envíanos un correo electrónico a idpsupport@xecurify.com y te ayudaremos a configurarlo enseguida.
Localización de averías
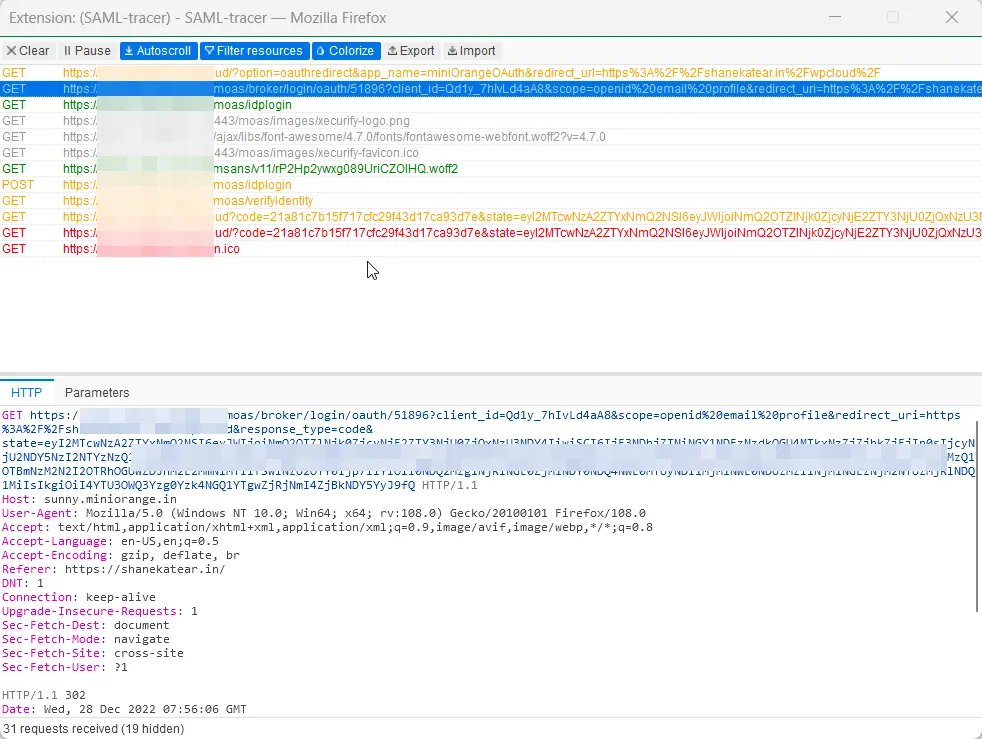
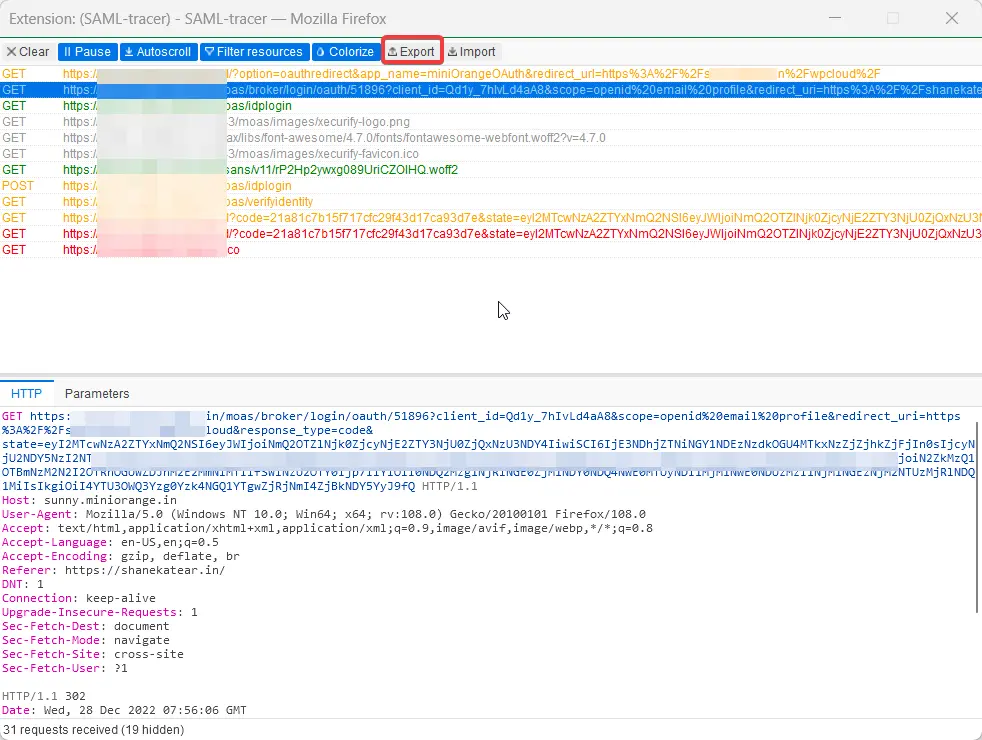
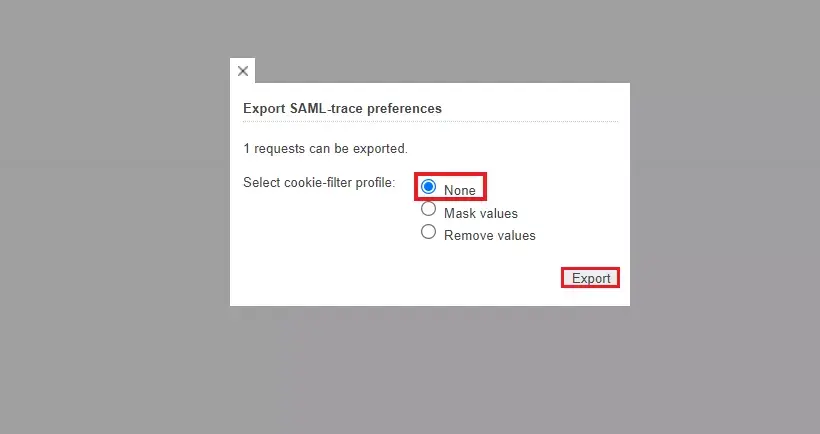
¿Cómo puedo rastrear y exportar los registros de seguimiento de SAML?
Preguntas Frecuentes (FAQ)
¿Qué es SAML SSO?
El inicio de sesión único (SSO) de SAML es un proceso de autenticación en el que se proporciona a un usuario acceso a múltiples aplicaciones y/o sitios web mediante el uso de un único conjunto de credenciales de inicio de sesión (como nombre de usuario y contraseña). Esto evita la necesidad de que el usuario inicie sesión por separado en las diferentes aplicaciones.
¿Cuál es el precio de la solución miniOrange SSO?
Haz clic aquí para consultar los precios de la solución SSO de miniOrange.
Referencias externas