Autenticación de dos factores (2FA/MFA) para Cisco Firepower Management Center
Cisco Firepower Management Center es el centro administrativo central de determinados productos de seguridad de Cisco, que se ejecutan en distintas plataformas. Proporciona una gestión completa y unificada de firewalls, control de aplicaciones, prevención de intrusiones, filtrado de URL y protección avanzada contra malware.
Autenticación 2FA/MFA de miniOrange para iniciar sesión en Cisco Firepower Management Center
miniOrange logra esto actuando como un servidor RADIUS que acepta el nombre de usuario y la contraseña ingresados por el usuario como una solicitud RADIUS y valida al usuario con un repositorio de usuarios como Active Directory (AD). Tras el primer nivel de autenticación, la solución MFA de miniOrange solicita al usuario un segundo factor de autenticación y otorga o revoca el acceso según la información proporcionada por el usuario.
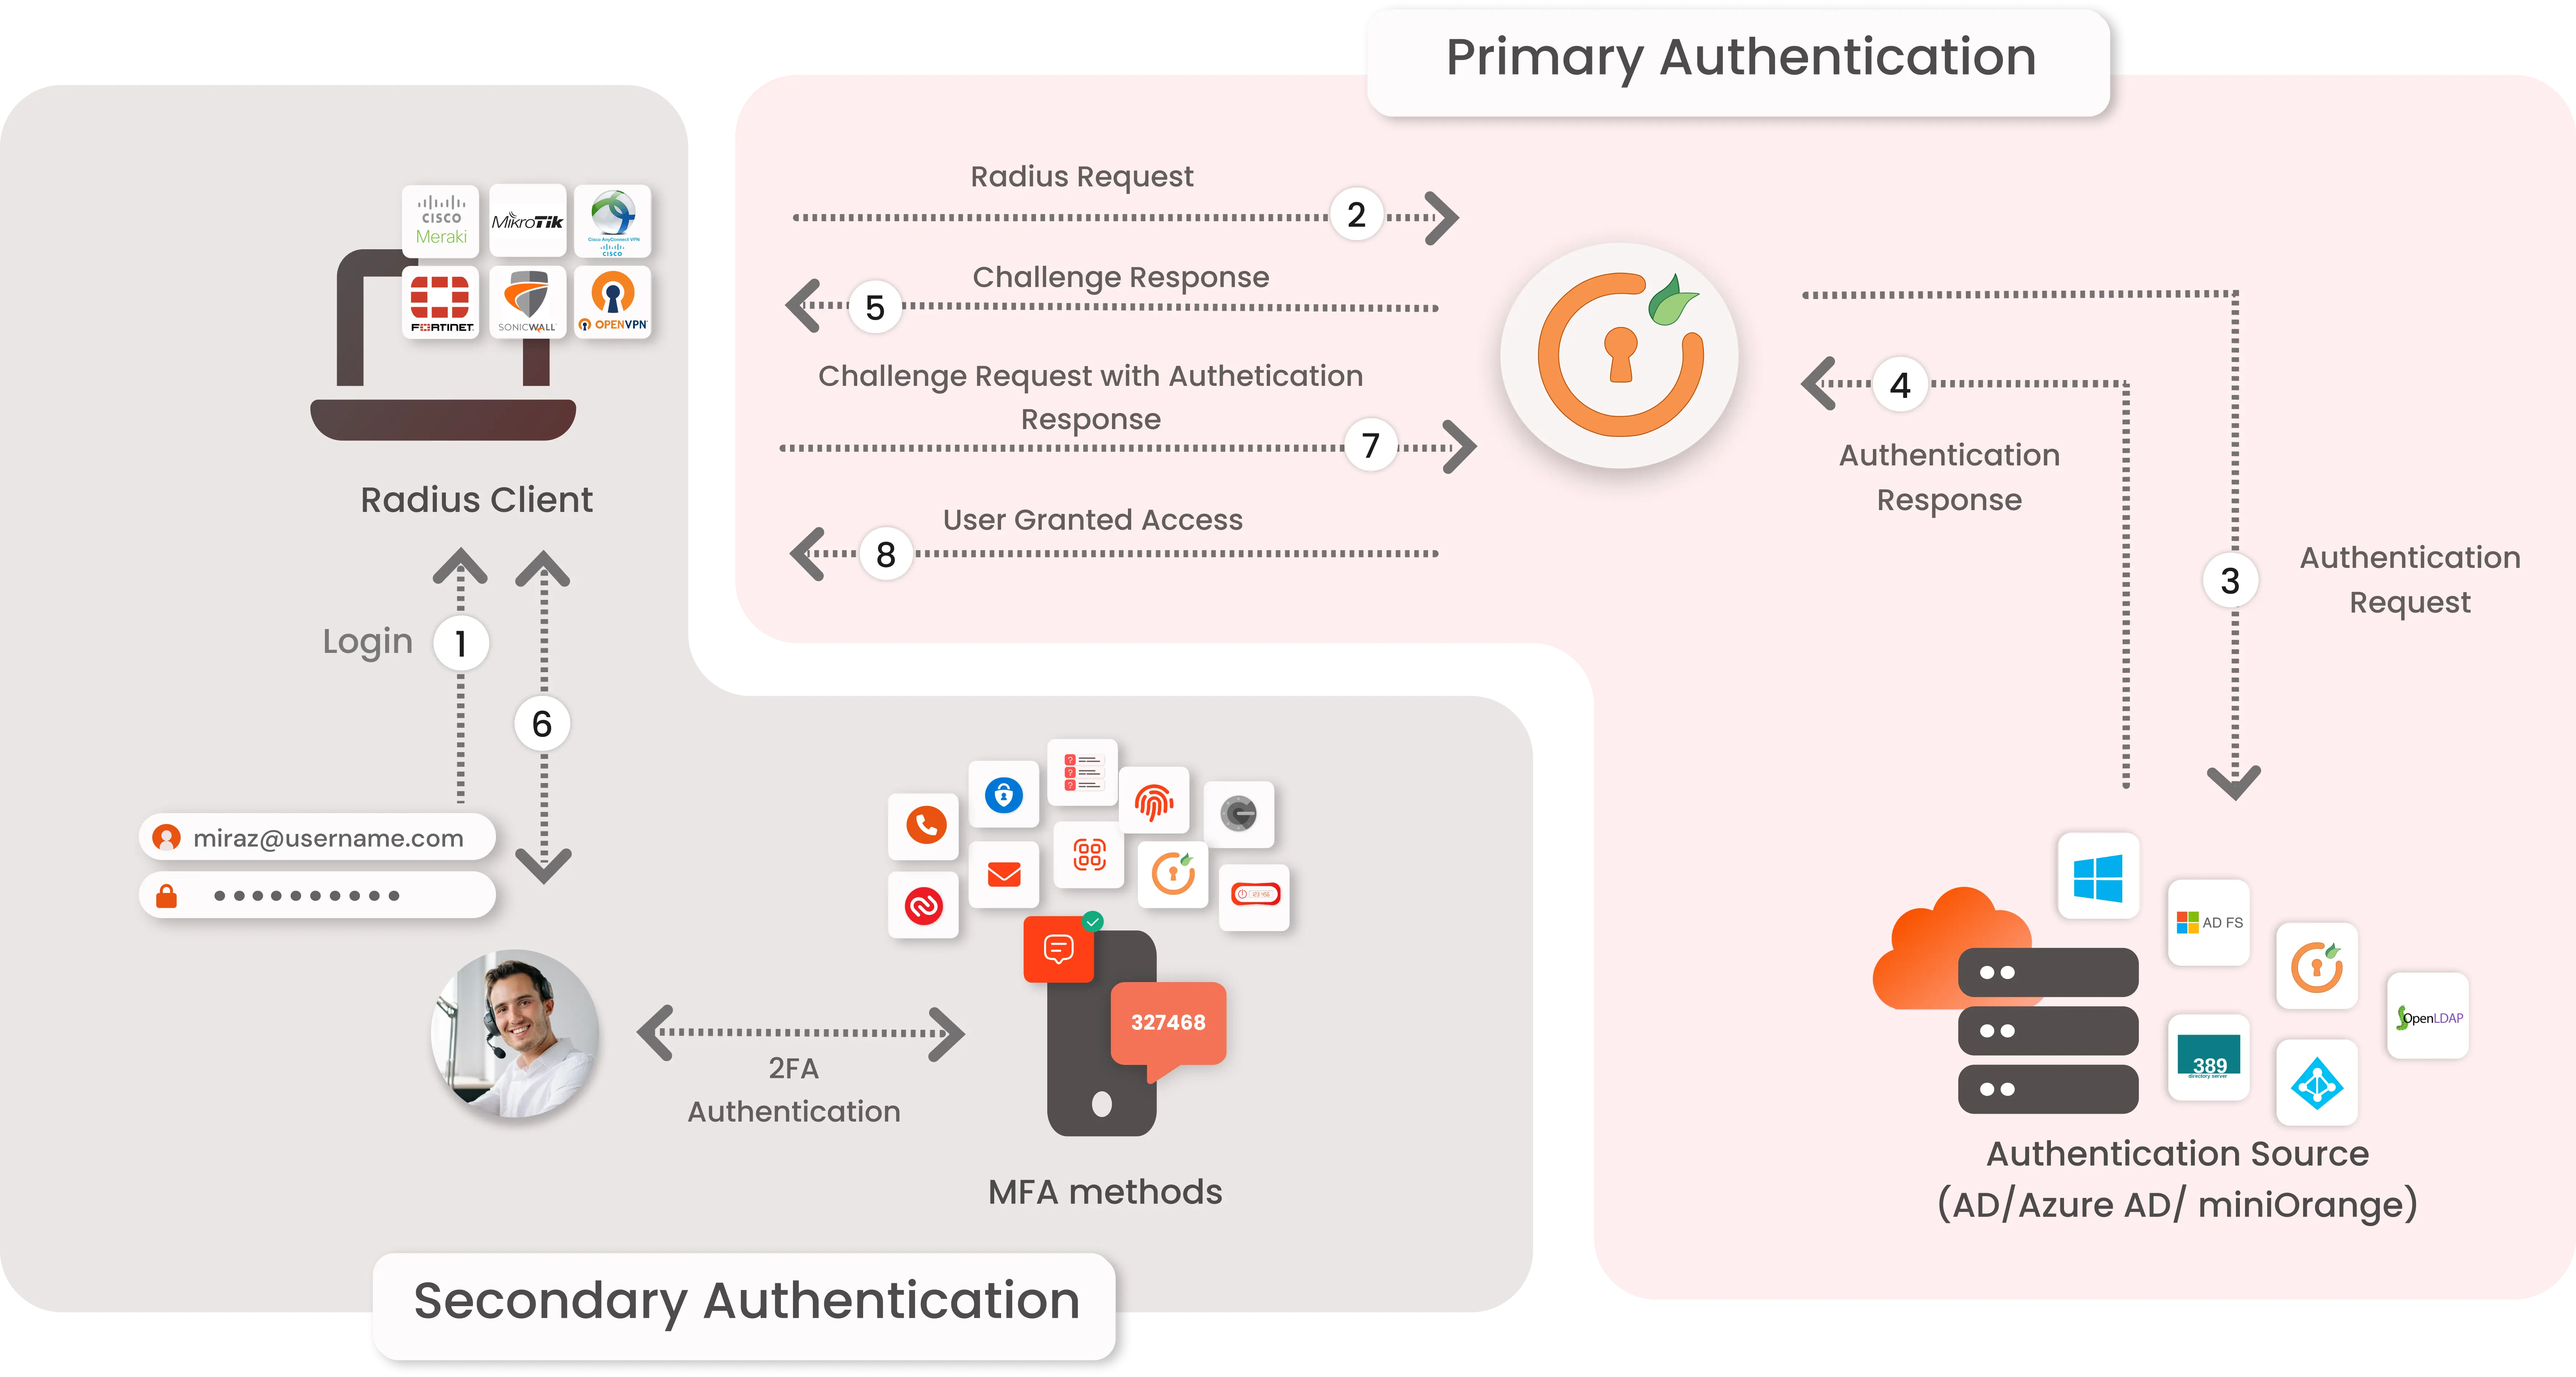
- La autenticación primaria se inicia cuando el usuario envía su nombre de usuario y contraseña para Centro de administración de potencia de fuego de Cisco.
- La solicitud del usuario actúa como un solicitud de autenticación al servidor RADIUS (miniOrange).
- servidor RADIUS miniOrange pasa las credenciales del usuario para validarlas con las credenciales almacenadas en AD (Active Directory)/base de datos.
- Una vez que se valida el primer nivel de autenticación del usuario AD envía la confirmación al servidor RADIUS.
- Ahora el servidor RADIUS miniOrange solicita una Desafío de autenticación de 2 factores para el usuario.
- Aquí el usuario envía la respuesta/código que recibe en su hardware/teléfono.
- Respuesta del usuario se verifica en el lado del servidor RADIUS de miniOrange.
- En éxito Autenticación de segundo factor el usuario tiene acceso para iniciar sesión.
Conéctese con cualquier directorio externo
miniOrange proporciona autenticación de usuarios desde varios directorios externos como miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito y muchos más.
¿No encuentra su directorio? Contáctenos en idpsupport@xecurify.com
Obtenga ayuda gratuita para la instalación: reserve una ranura
miniOrange ofrece ayuda gratuita a través de una llamada de consulta con nuestros ingenieros de sistemas para instalar o configurar la autenticación de dos factores para la solución Cisco Firepower Management Center en su entorno con una prueba de 30 días.
Para ello, solo tienes que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y te ayudaremos a configurarlo enseguida.
Habilitar la autenticación multifactor (2FA/MFA) para Cisco Firepower Management Center
1. Configurar Cisco Firepower Management Center en miniOrange
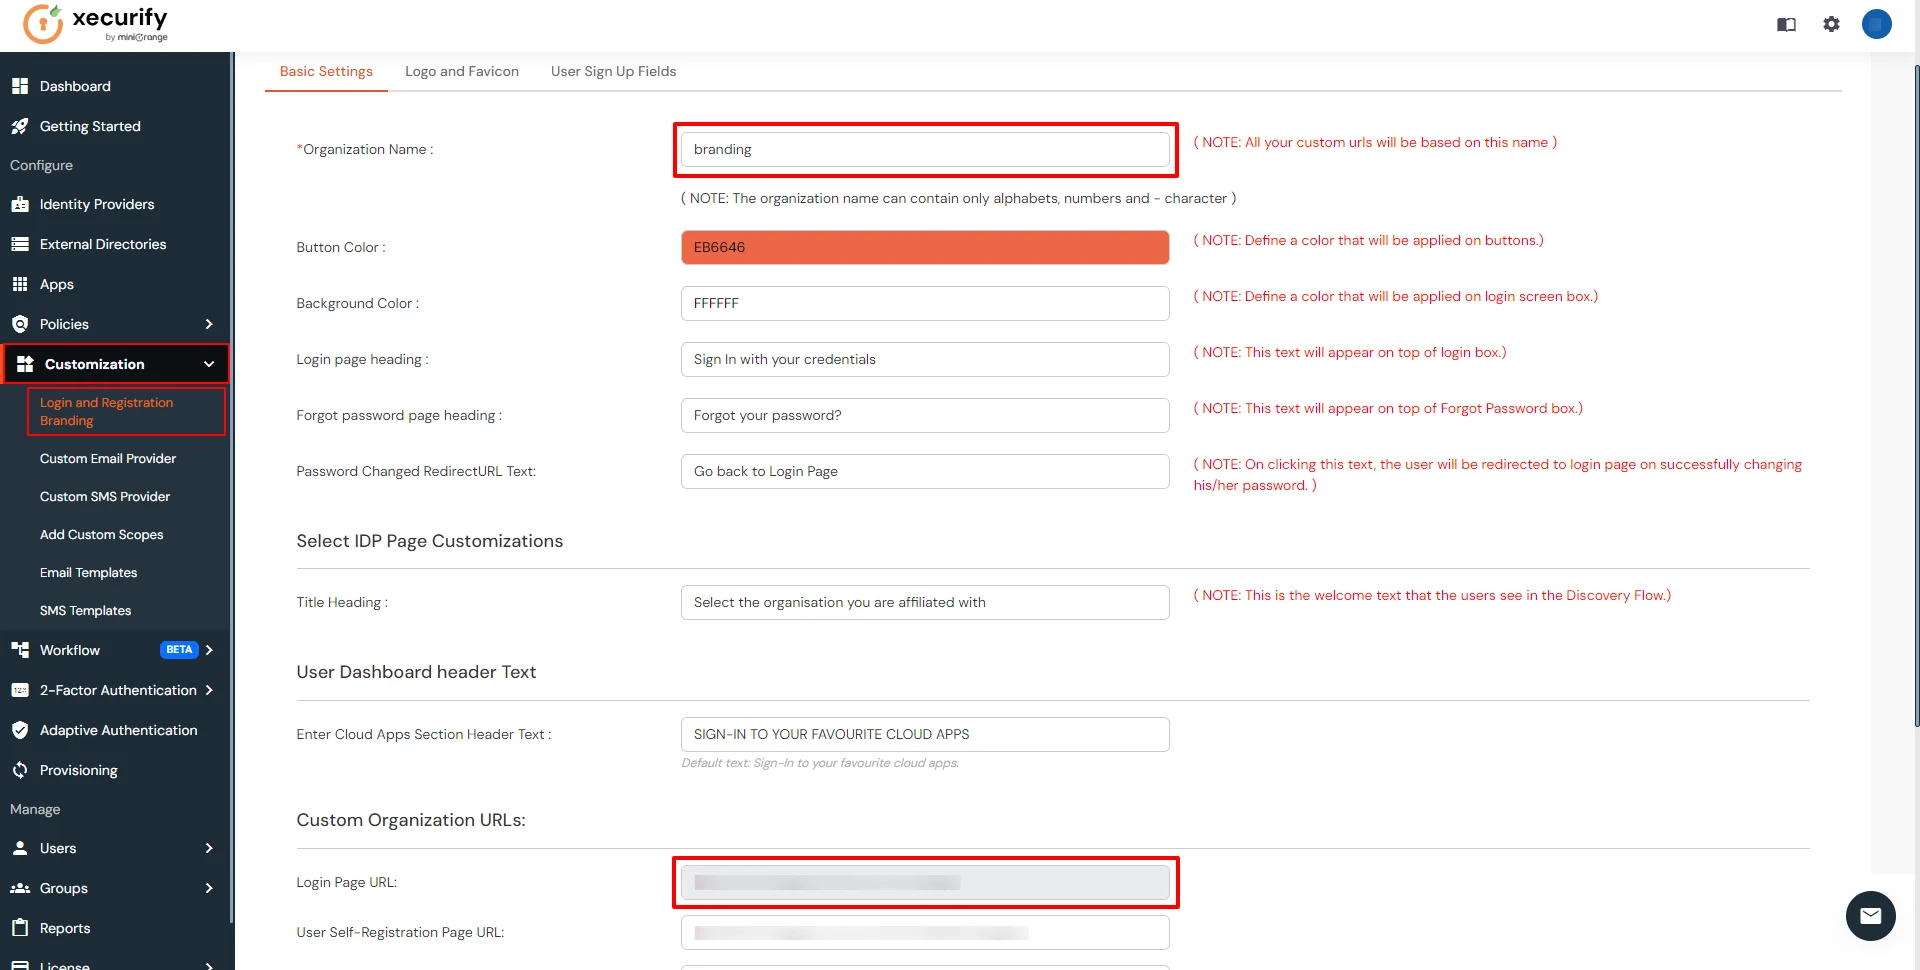
- Iniciar sesión en miniOrange Consola de administración.
- Haga clic en Personalización >> Inicio de sesión y registro Branding en el menú izquierdo del tablero.
- In Ajustes básicos, establezca el Nombre de la organización como nombre de dominio_personalizado.
- Haga clic en Guardar. Una vez configurado, la URL de inicio de sesión de marca tendrá el formato https://<custom_domain>.xecurify.com/moas/login
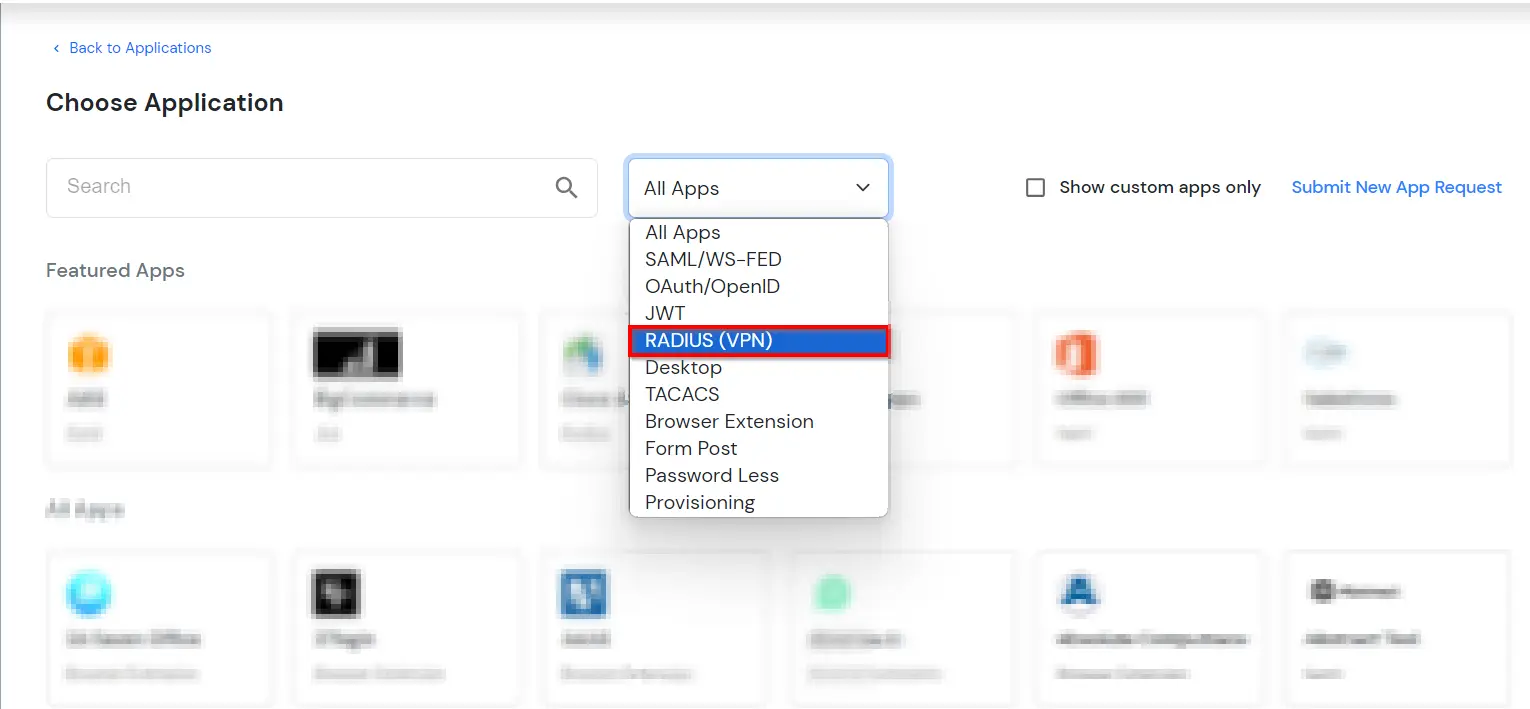
- Vaya al Aplicaciones, Y haga clic en Agregar aplicación .

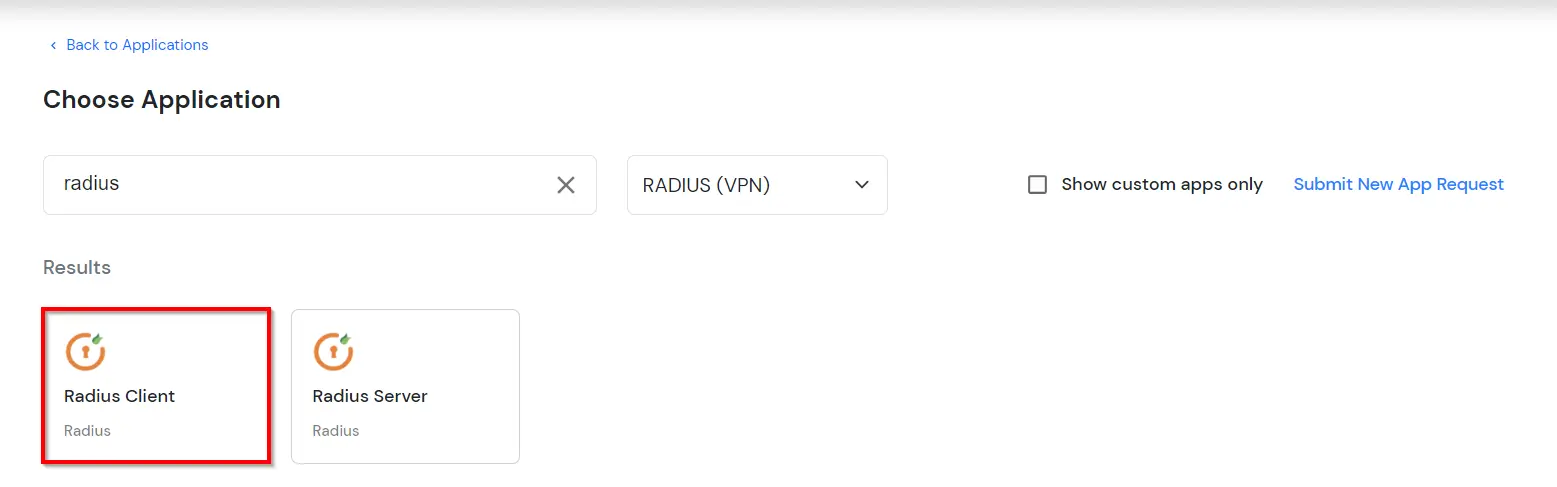
- In Seleccione Aplicación, selecciona Radio (VPN) desde el menú desplegable de tipo de aplicación.
- Haga clic en Centro de administración de potencia de fuego de Cisco pestaña de la aplicación. Si no encuentra su aplicación haga clic en Cliente de radio pestaña de la aplicación.
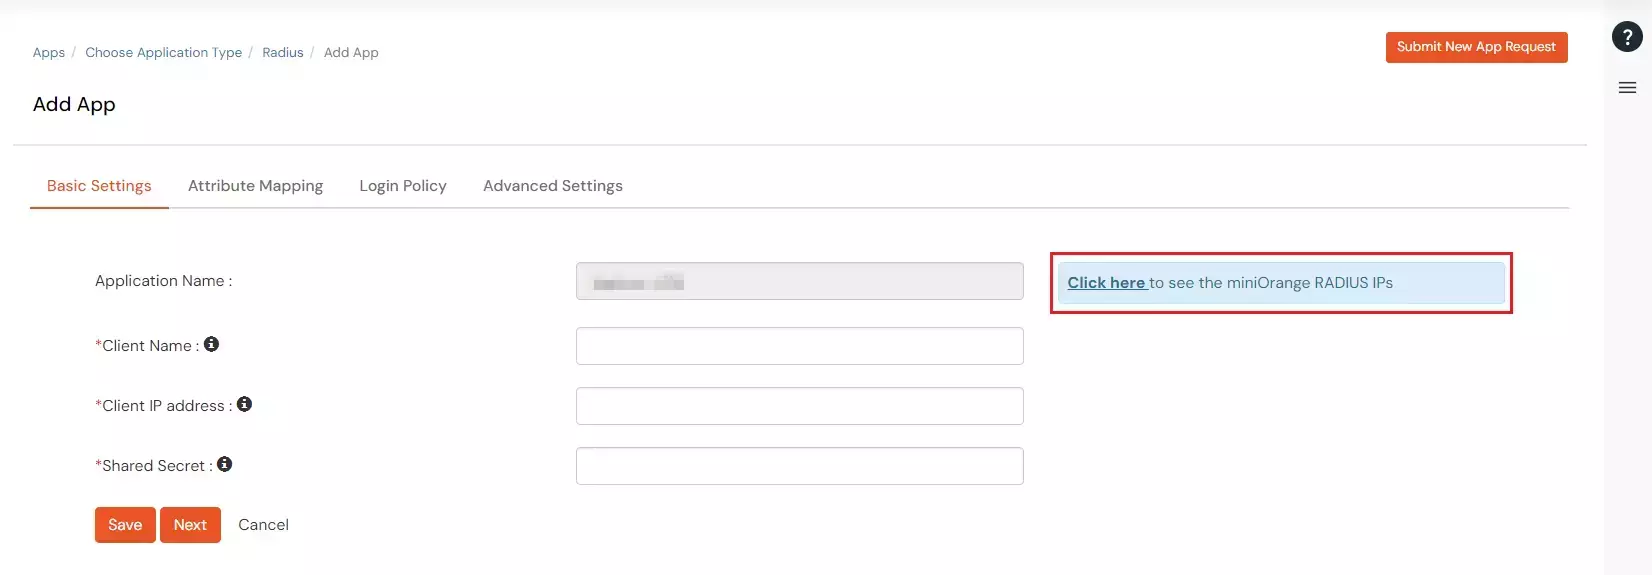
- Haga clic en "Ver IPs RADIUS" para obtener las IP del servidor Radius.
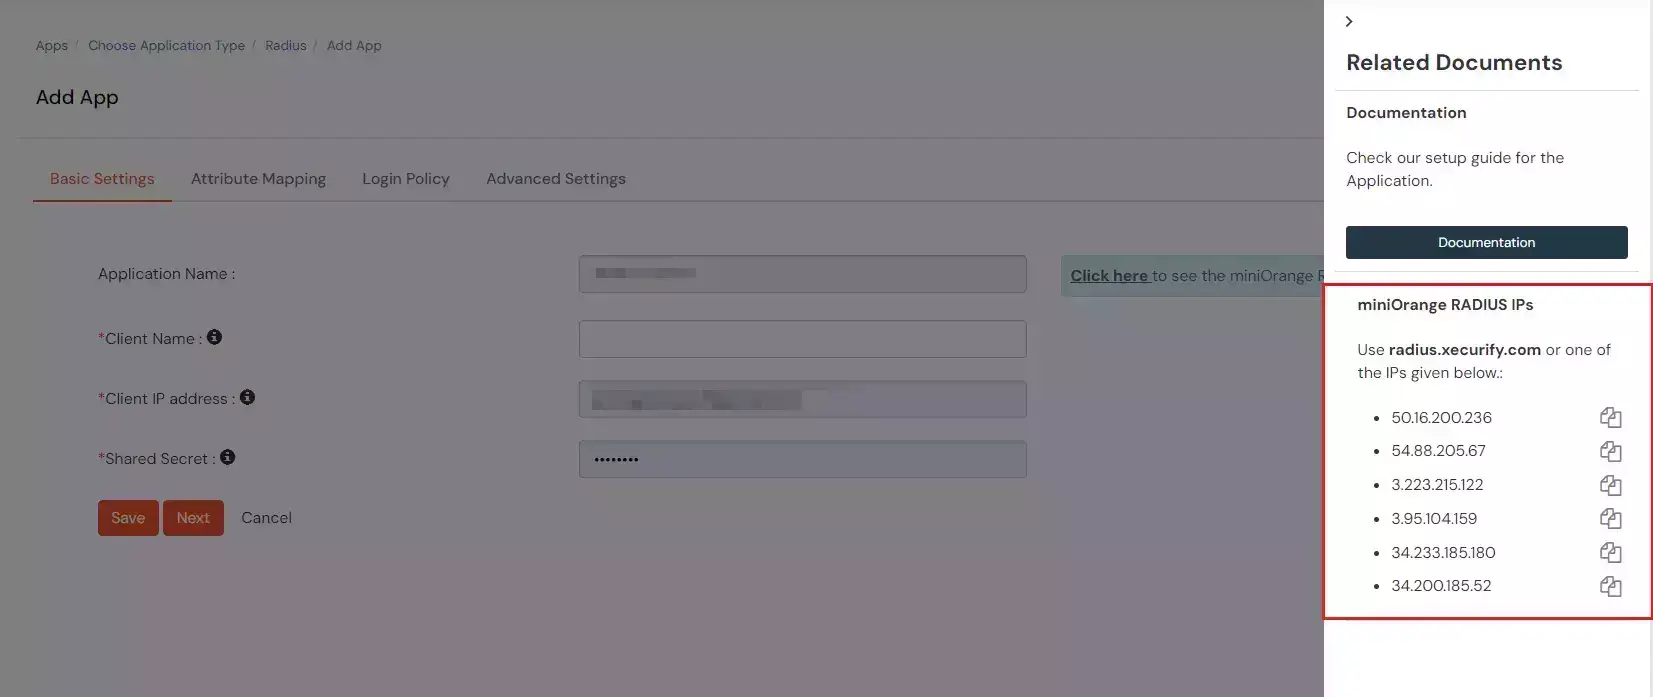
- Copie y guarde la IP del servidor Radius que será necesaria para configurar su cliente Radius.
- Configure los detalles a continuación para agregar Radius Client.
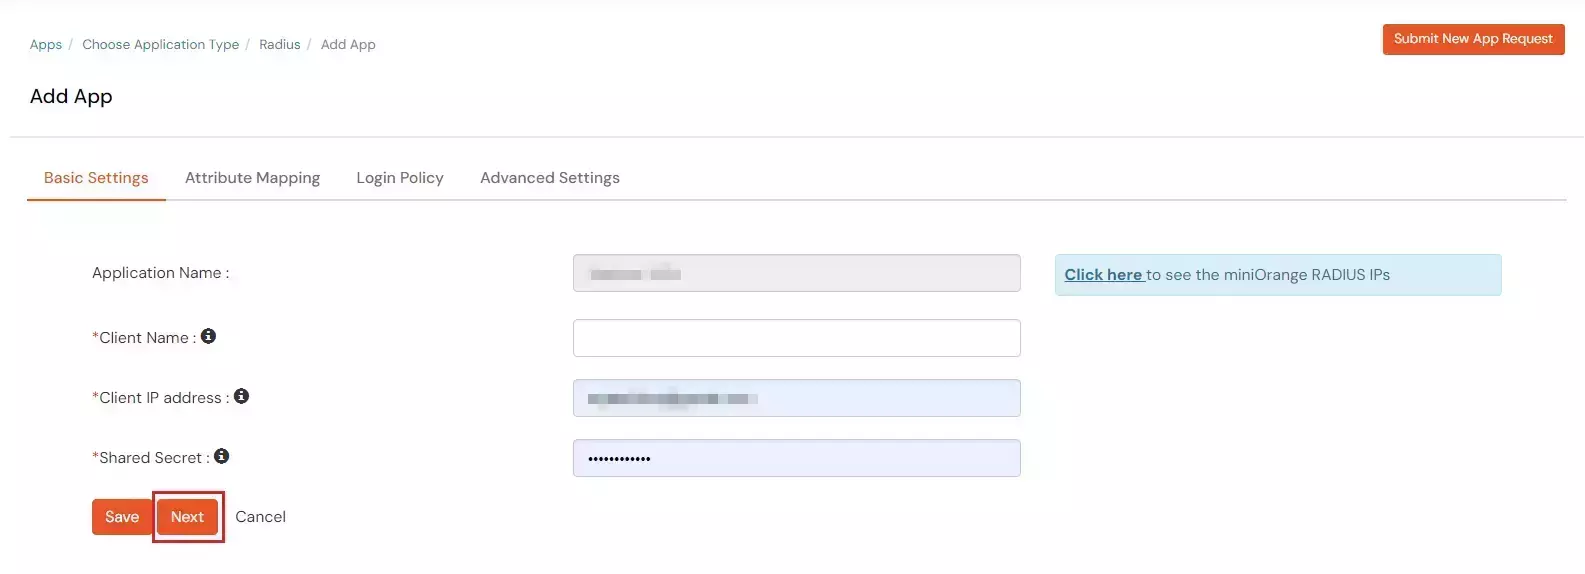
| Nombre para mostrar: |
Cualquier nombre para su referencia. |
| IP del cliente: |
Dirección IP del servidor VPN que enviará la solicitud de autenticación de Radius. |
| Secreto compartido: |
Clave de seguridad.
Por ej. "secreto compartido"
(Mantenga esto con usted, deberá configurarlo en el servidor VPN). |
- Haga clic en Siguiente.
- En la sección Asignaciones de atributos , habilite la opción si desea enviar atributos personalizados en respuesta.
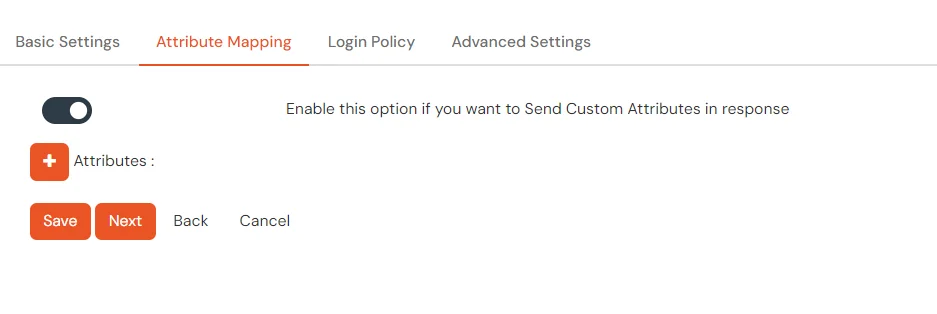
- Para enviar grupos en respuesta, puede consultar la siguiente tabla para conocer la identificación de atributos del grupo de proveedores.
| Nombre del vendedor |
Atributo del proveedor |
Tipo de valor |
Atributo |
| Cisco ASA |
ASA-Group_policy |
El sistema de reservas de escritorios, interactivo y fácil de usar, ayuda a gestores y empresas a adaptarse a la nueva rutina laboral. El sistema inteligente optimiza espacios y horarios según necesidades reales. |
Grupos |
| Fortinet |
Nombre del grupo de Fortinet |
El sistema de reservas de escritorios, interactivo y fácil de usar, ayuda a gestores y empresas a adaptarse a la nueva rutina laboral. El sistema inteligente optimiza espacios y horarios según necesidades reales. |
Grupos |
| Palo Alto |
Grupo de usuarios de PaloAlto |
El sistema de reservas de escritorios, interactivo y fácil de usar, ayuda a gestores y empresas a adaptarse a la nueva rutina laboral. El sistema inteligente optimiza espacios y horarios según necesidades reales. |
Grupos |
| SonicWall |
Grupo de usuarios de Sonicwall |
El sistema de reservas de escritorios, interactivo y fácil de usar, ayuda a gestores y empresas a adaptarse a la nueva rutina laboral. El sistema inteligente optimiza espacios y horarios según necesidades reales. |
Grupos |
| Citrix |
Grupos-de-usuarios-citrix |
El sistema de reservas de escritorios, interactivo y fácil de usar, ayuda a gestores y empresas a adaptarse a la nueva rutina laboral. El sistema inteligente optimiza espacios y horarios según necesidades reales. |
Grupos |
| Predeterminado (se puede utilizar si su proveedor no está en la lista) |
ID de filtro |
El sistema de reservas de escritorios, interactivo y fácil de usar, ayuda a gestores y empresas a adaptarse a la nueva rutina laboral. El sistema inteligente optimiza espacios y horarios según necesidades reales. |
Grupos |
- El tipo de valor y el atributo se pueden cambiar según el requisito.
- Haga clic en Siguiente para continuar.
- Navegue a Políticas pestaña y haga clic en Agregar política .
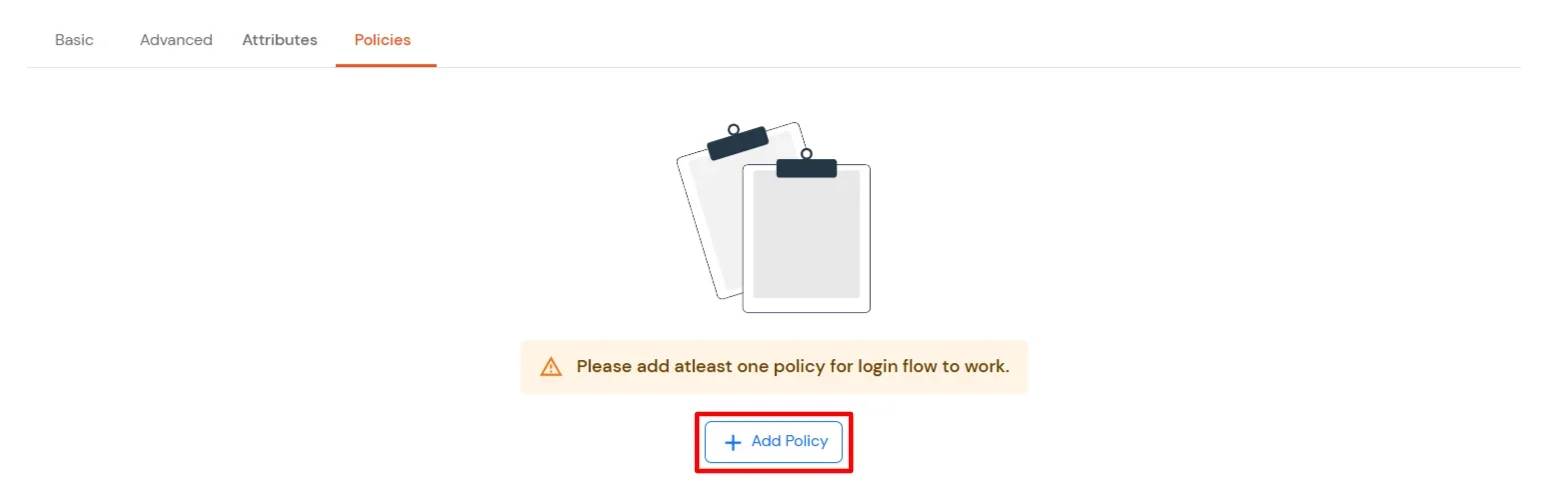
- Configure los siguientes detalles de la política para Radius Client.
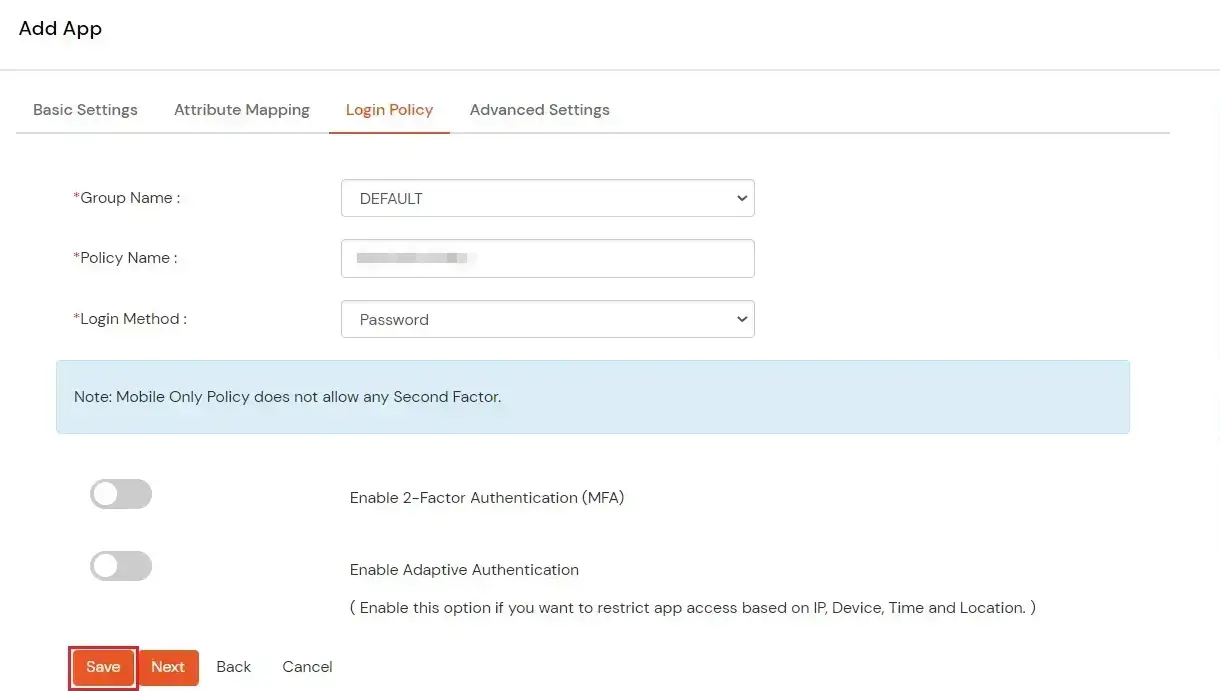
| Nombre del grupo: |
Grupo al que se aplicará la política. |
| Nombre de directiva: |
Cualquier identificador que especifique el nombre de la política. |
| Primer Factor |
Método de inicio de sesión para los usuarios asociados con esta política. |
| Habilitar autenticación de 2 factores |
Habilita el segundo factor durante el inicio de sesión para los usuarios asociados con esta política. |
| Habilitar la autenticación adaptativa |
Habilita la autenticación adaptable para el inicio de sesión de los usuarios asociados con esta política. |
- Después de configurar los detalles anteriores, haga clic en Enviar Formulario .
Nota: Puede seguir
esta guía, si desea configurar Radius MFA utilizando el protocolo MSCHAPv2.
NOTA: Para En la premisa versión siga los pasos a continuación antes de probar la conectividad.
Solo para la versión local
Abra los puertos del firewall.
- Para recibir la solicitud RADIUS, es necesario abrir tráfico UDP en puertos 1812 y 1813 para la máquina donde se implementa el IdP local.
- Si la máquina anfitriona es una Windows Máquina entonces puedes seguir este vídeo
documento.
- Si la máquina anfitriona es una Linux Máquina entonces puedes seguir este vídeo
documento.
NOTA: Si su máquina está alojada en AWS, habilite los puertos desde el panel de AWS.
2. Configurar el Centro de administración de Cisco Firepower
- Navegue a Sistema > Usuarios > Autenticación externaCree un objeto de autenticación externo y configure el método de autenticación como RADIUS. Asegúrese de que esté seleccionado Administrador en Rol de usuario predeterminado, como se muestra en la imagen:


| Propiedad |
Ejemplo |
| método de autentificación |
RADIO |
| Nombre de host/Dirección IP (servidor principal) |
Para la versión local: IP del servidor donde está instalado IDP (miniOrange)
Para la versión en la nube: Utilice las IP del servidor Radius que obtuvo Step1. |
| Cerca del puerto deportivo |
1812 |
| Clave secreta de RADIUS |
Se comparte entre el servidor RADIUS miniOrange y su cliente. |
| Tiempo de espera |
30 |
| Reintentos |
3 |
- Haga clic en Guardar y Aplicar.
- Navegue a Sistema > Usuarios > Usuarios, Cree un usuario y marque el método de autenticación como externo como se muestra en la imagen:

3. Configure su directorio de usuarios
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), proveedores de identidad (como Okta, Shibboleth, Ping, OneLogin, KeyCloak), bases de datos (como MySQL, MariaDB, PostgreSQL) y muchas más . Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
Nota: Puede seguir esta guía si desea configurar Radius MFA con sus usuarios almacenados en Microsoft Entra ID mediante la concesión de contraseña de OAuth.
Configurar AD/LDAP como directorio de usuarios
Configurar miniOrange como directorio de usuarios
Configure sus directorios existentes, como Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, etc.
- Haga clic en Proveedores de identidad >> Agregar proveedor de identidad en el menú izquierdo del tablero.

- En Elegir proveedor de identidad, seleccione Directorios AD/LDAP desde el desplegable.

- Entonces busca Anuncio/LDAP y haz clic en él.

- ALMACENE LA CONFIGURACIÓN LDAP EN MINIORANGEElija esta opción si desea conservar su configuración en miniOrange. Si el directorio activo está protegido por un firewall, deberá abrirlo para permitir las solicitudes entrantes a su AD.
- ALMACENAR LA CONFIGURACIÓN LDAP ON PREMISA: Elija esta opción si desea mantener su configuración en sus instalaciones y solo permitir el acceso a AD dentro de las instalaciones. Tendrás que descargar e instalar. puerta de enlace miniOrange en sus instalaciones.

- Introduzca LDAP Nombre que se ve en la pagina y Identificador nombre.
- Seleccionar Tipo de directorio as Active Directory.
- Introduzca la URL o la dirección IP del servidor LDAP frente al LDAP URL del servidor .
- Haga clic en el elemento Conexión de prueba Botón para verificar si se ha realizado una conexión exitosa con su servidor LDAP.

- En Active Directory, vaya a las propiedades de los contenedores/OU de usuario y busque el Atributo de nombre distinguidoLa cuenta de enlace debe tener los privilegios de lectura mínimos necesarios en Active Directory para permitir búsquedas en el directorio. Si el caso de uso implica aprovisionamiento (como crear, actualizar o eliminar usuarios o grupos), la cuenta también debe tener los permisos de escritura adecuados.

- Ingrese la contraseña válida de la cuenta Bind.
- Haga clic en el elemento Probar las credenciales de la cuenta vinculada para verificar sus credenciales de enlace LDAP para la conexión LDAP.

- Base de búsqueda es la ubicación en el directorio donde comienza la búsqueda de un usuario. Lo obtendrá del mismo lugar donde obtuvo su nombre distinguido.

- Seleccione un filtro de búsqueda adecuado en el menú desplegable. Si utiliza Usuario en filtro de grupo único or Usuario en filtro de grupo múltiple, Reemplace lagrupo-dn> en el filtro de búsqueda con el nombre distinguido del grupo en el que están presentes tus usuarios. Para utilizar el filtro de búsqueda personalizado, seleccione "Escribe tu filtro personalizado" opción y personalizarla en consecuencia.

- Haga clic en el elemento Siguiente botón, o vaya al Opciones de inicio de sesión .
- También puede configurar las siguientes opciones mientras configura AD. Permitir Activar LDAP para autenticar usuarios de AD/LDAP. Clickea en el Siguiente Botón para agregar tienda de usuario.

Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.
| Atributo |
Mareas Ideales para Lecciones |
| Activar LDAP |
Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa |
| Autenticación alternativa |
Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange |
| Habilitar inicio de sesión de administrador |
Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP. |
| Mostrar IdP a los usuarios |
Si habilita esta opción, este IdP será visible para los usuarios. |
| Sincronizar usuarios en miniOrange |
Los usuarios se crearán en miniOrange después de la autenticación con LDAP |
- Haga clic en el elemento Siguiente botón, o vaya al Atributos .
Mapeo de atributos desde AD
Importación y aprovisionamiento de usuarios desde AD
- Si desea configurar el aprovisionamiento, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Importar la política de contraseñas desde Active Directory
- Si desea importar su política de contraseñas de Active Directory a miniOrange, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Probar conexiones
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Conexión de prueba.

- Aparece una ventana emergente que le solicita que ingrese un nombre de usuario y una contraseña para verificar su configuración LDAP.

- On Consolidación Exitosa conexión con el servidor LDAP, se muestra un mensaje de éxito.

Mapeo de atributos de prueba
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Mapeo de atributos de prueba.

- Aparece una ventana emergente para ingresar un nombre de usuario y hacer clic Prueba.

- Se mostrará el resultado de la asignación de atributos de prueba.

La configuración de AD como directorio externo está completa.
Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.
Crear grupos de usuarios (recomendado)
- Seleccionar Grupos >> Administrar grupos desde el panel izquierdo.
- Haga clic en el elemento Crear grupo botón en la parte superior.
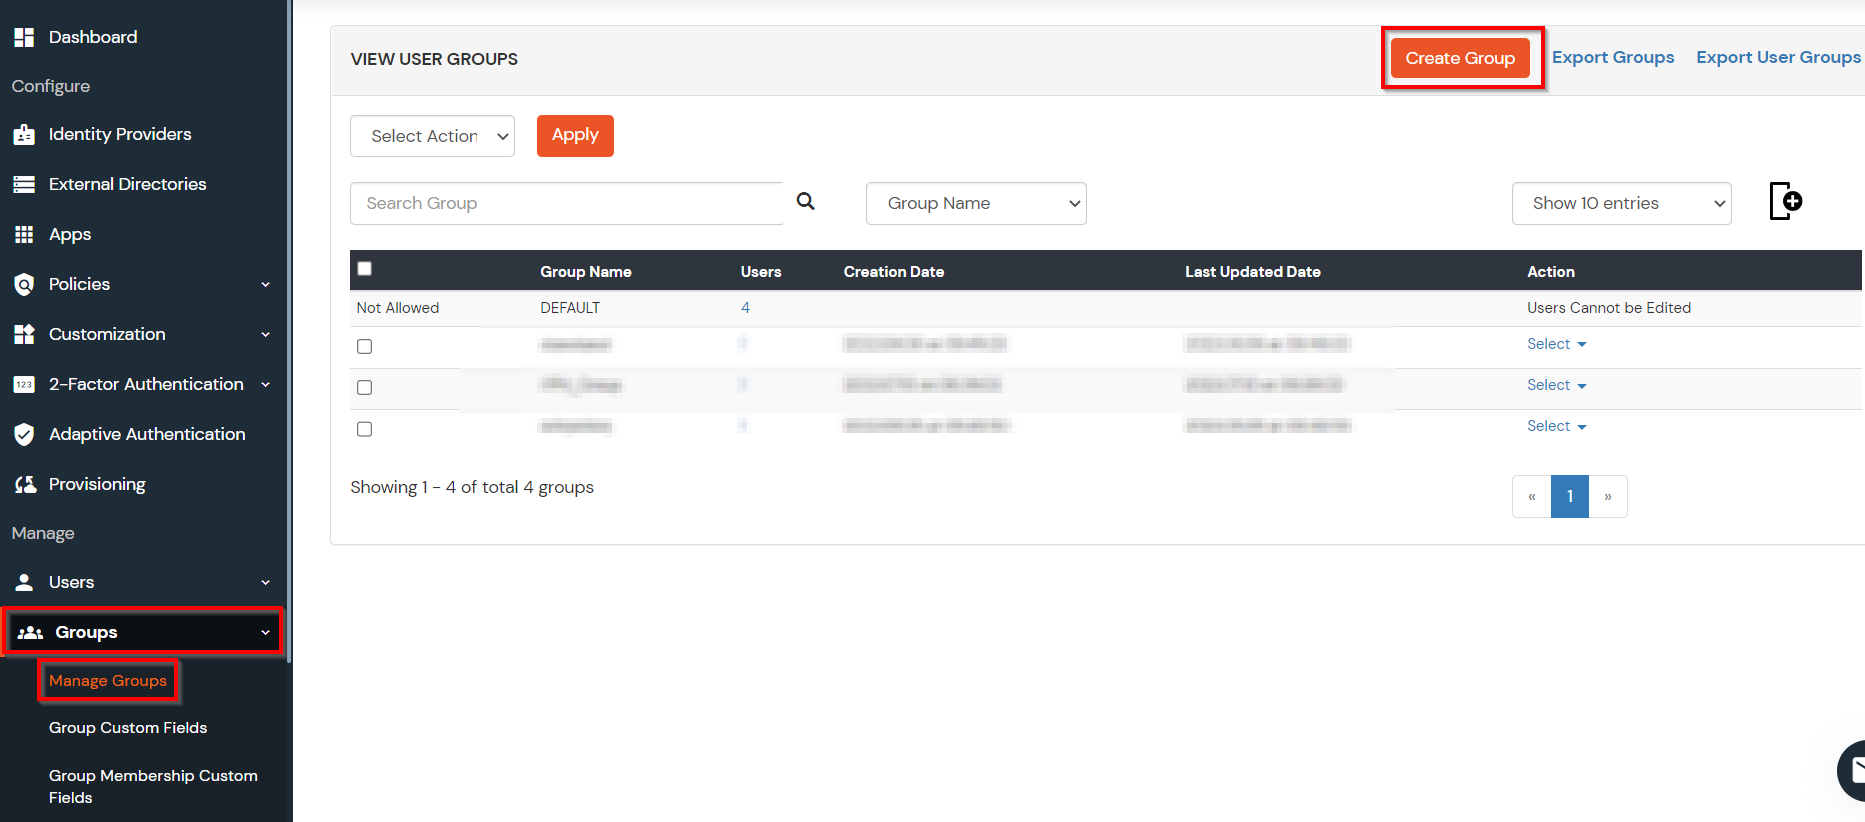
- Ingrese un apropiado Nombre del grupo y haga clic en Crear grupo.
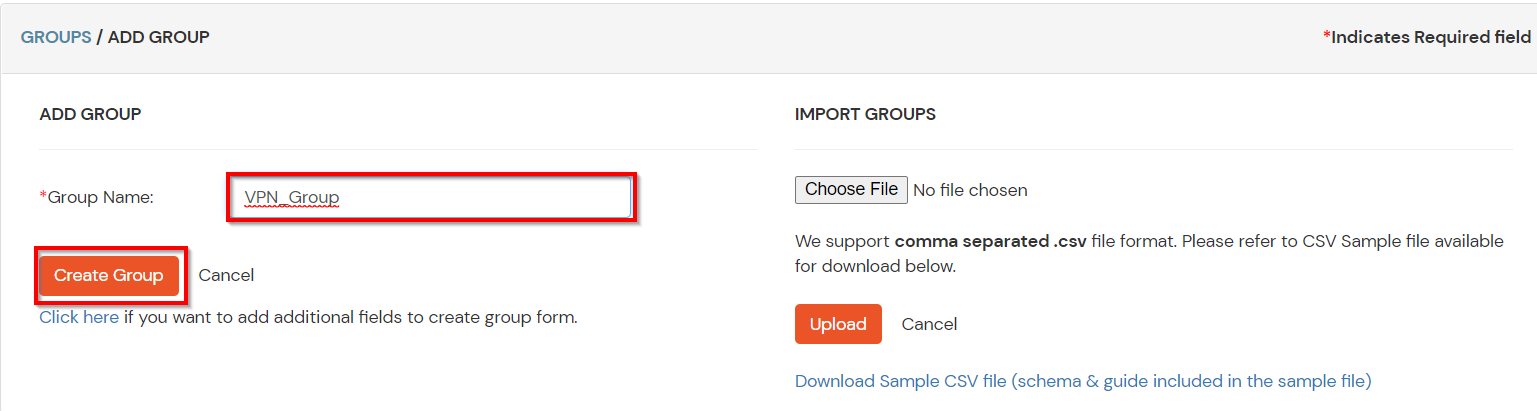
- En esta guía hemos creado un grupo por nombre. Grupo_VPN.
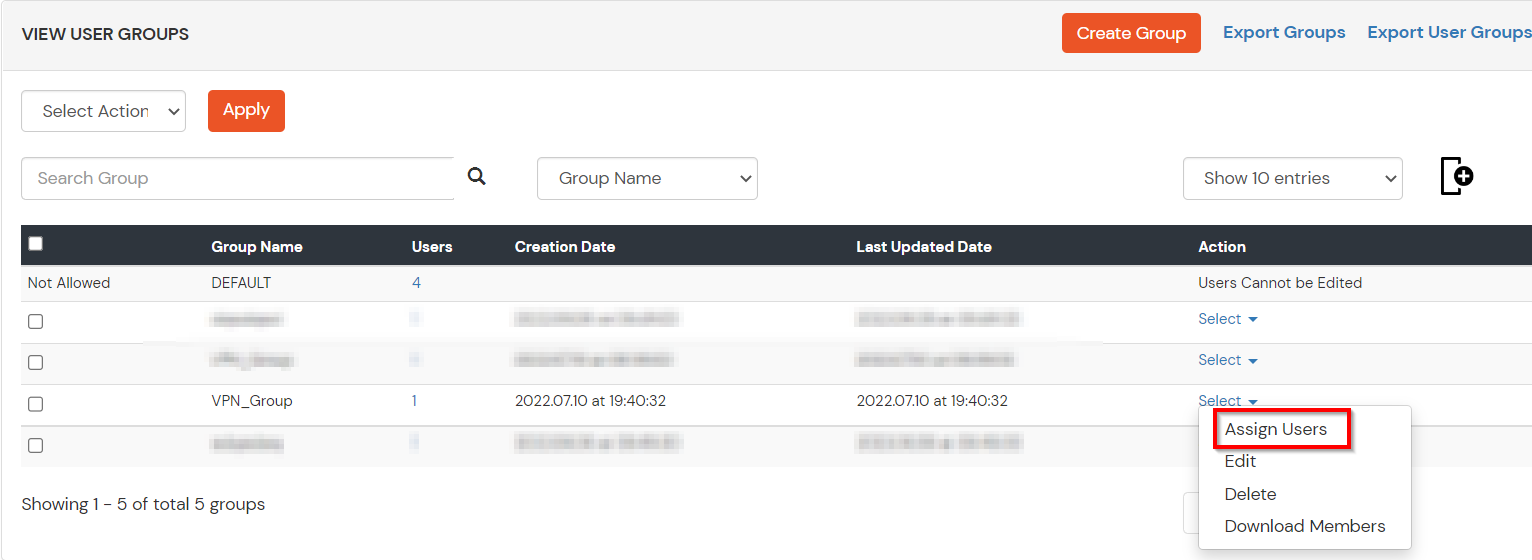
- Asigne varios miembros al grupo usando el Asignar usuario opción asociada con el grupo en la lista de grupos.
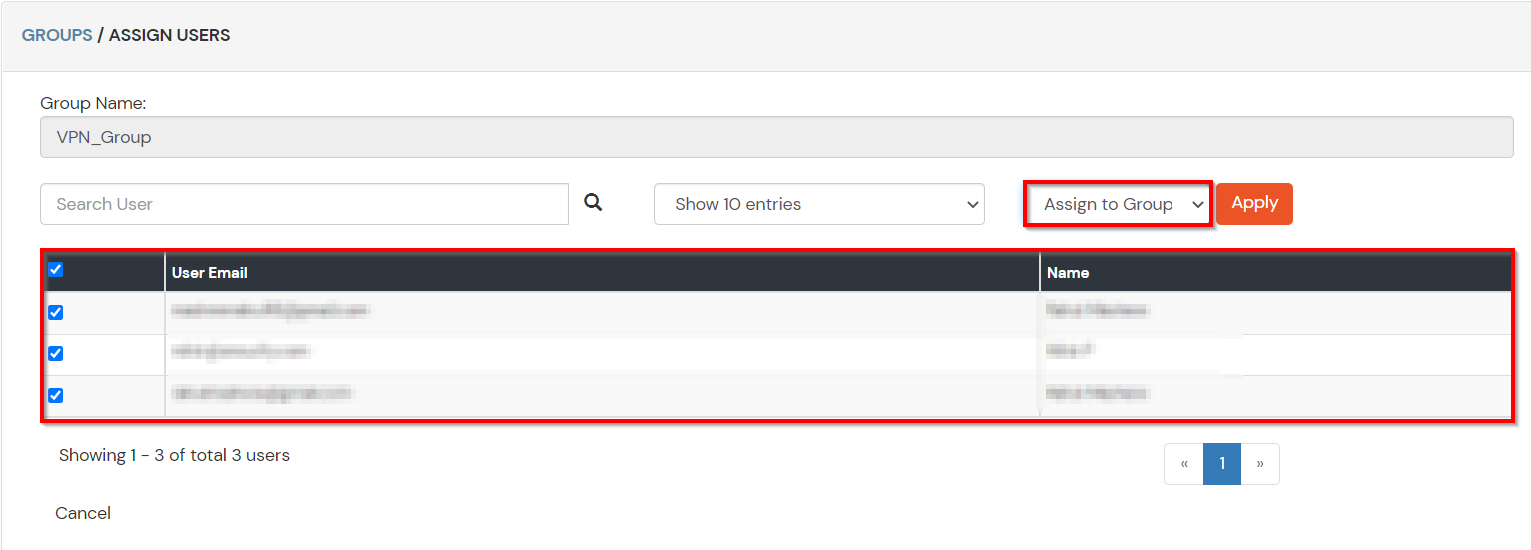
- Seleccione los usuarios que deben asignarse a este grupo. Luego seleccione Asignar a grupo en el menú desplegable Seleccionar acción y haga clic en el botón Aplicar.
- Estos grupos serán útiles para agregar múltiples Políticas 2FA en las aplicaciones.
4. Configurar MFA para Cisco Firepower Management Center
Nota: Puede seguir esta guía si desea personalizar e implementar la autenticación multifactor (MFA) para los usuarios finales.
- aquí lo haremos configurar una política para el grupo de usuarios que creamos en este paso y asociarlo con la aplicación VPN de Cisco Firepower Management Center.
- Haga clic en Políticas >> Política de inicio de sesión de la aplicación.
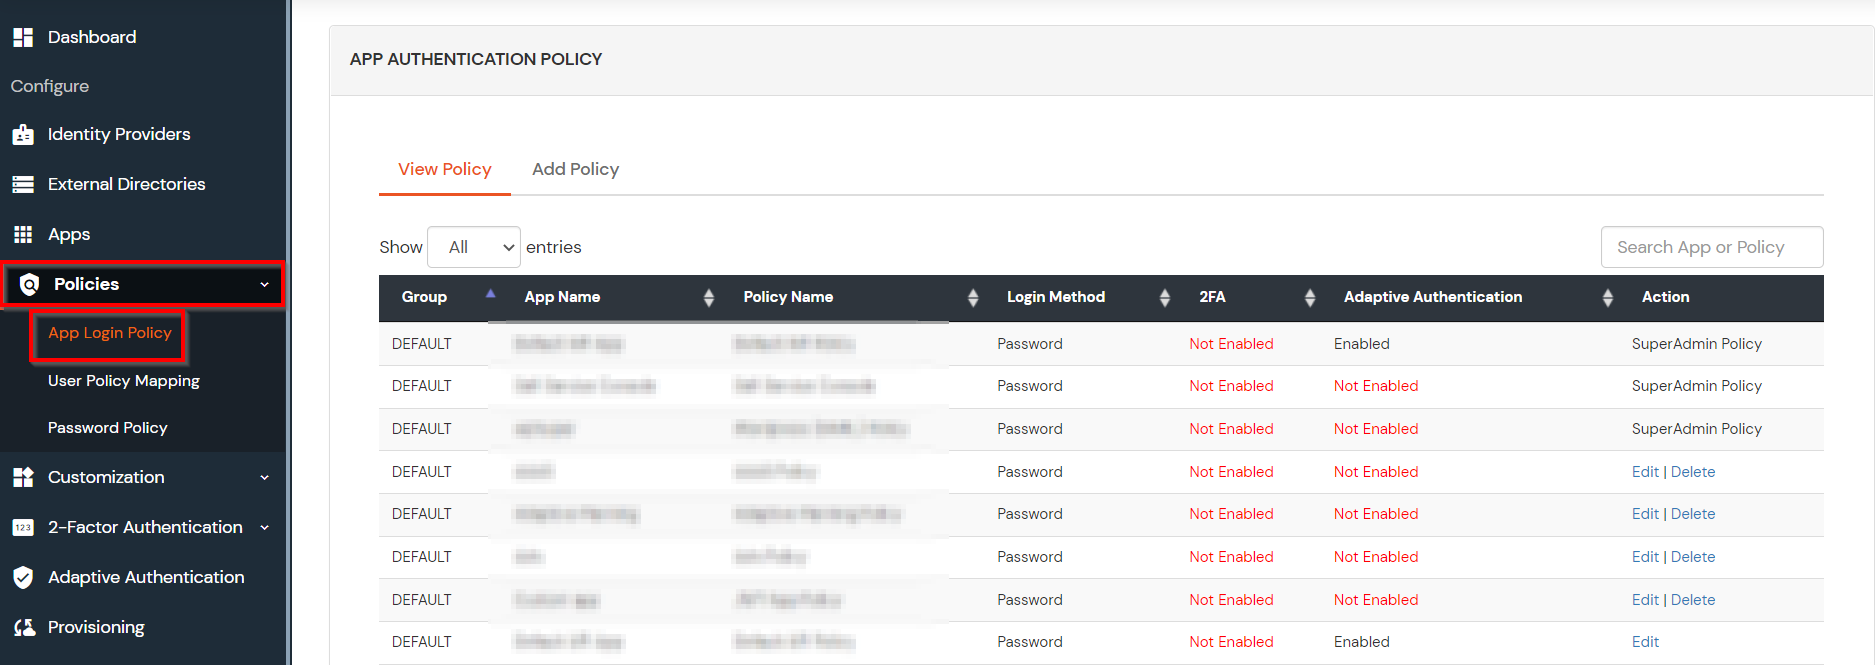
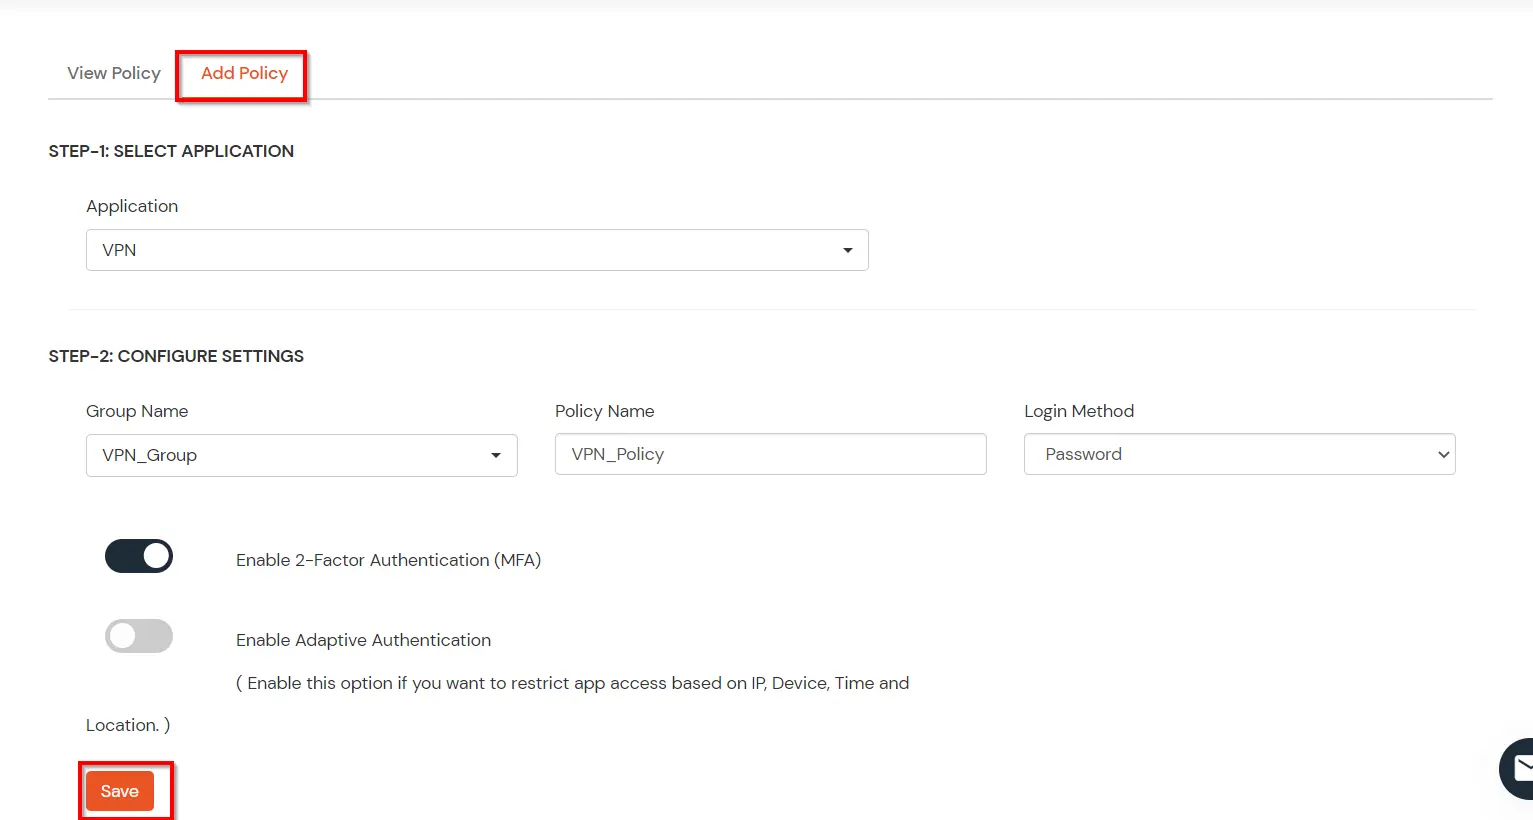
- Haga clic en Agregar política .
- En la sección Aplicación, seleccione el Aplicación RADIO que configuramos anteriormente en el Paso 1.
- Seleccione el grupo de usuarios requerido en Nombre del grupo y entrar en el Nombre de directiva.
- En esta guía, configuraremos un Sólo contraseña política para "VPN_Grupo", para que solo los miembros de VPN_Group puedan acceder a los servicios VPN sin un segundo factor.
- Una vez que haya terminado con la configuración de la política, haga clic en Enviar Formulario para agregar política.
6. Pruebe miniOrange 2FA para iniciar sesión en Netgate pfSense
- Conectar a Módulo pfSense de Netgate.
- Ingrese el nombre de usuario y la contraseña.
- Le pedirá el segundo factor (si está habilitado desde el panel de administración de miniorange), ingrese su Código 2FA y deberías estar conectado a pfSense.
6. Solución de problemas
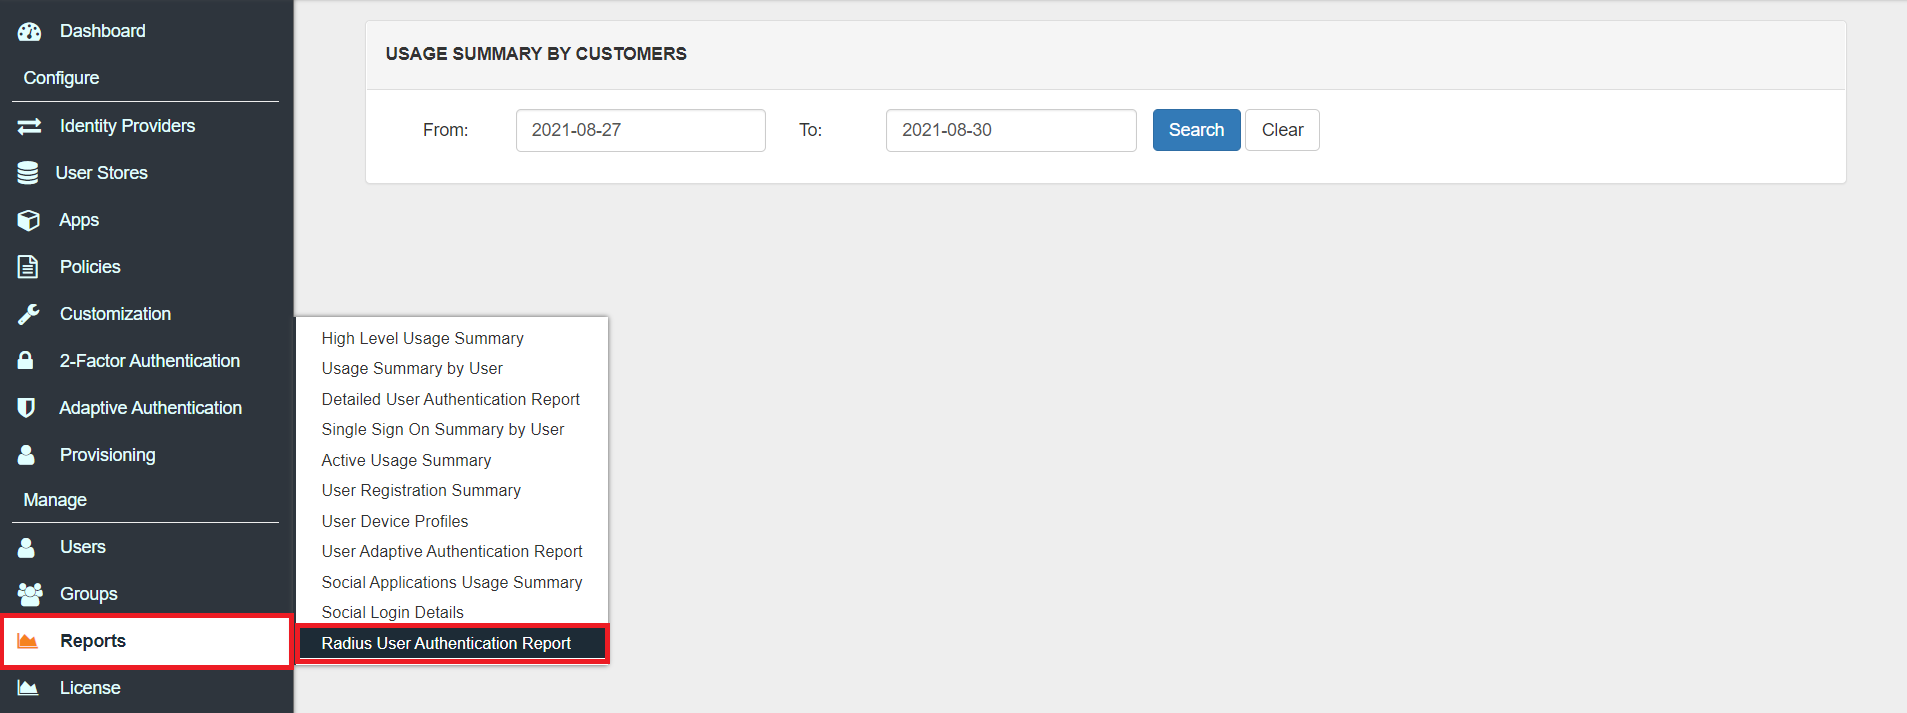
- Inicie sesión para Panel de administración miniOrange.
- Haga clic en Informes >> Informe de autenticación de usuario de Radius.
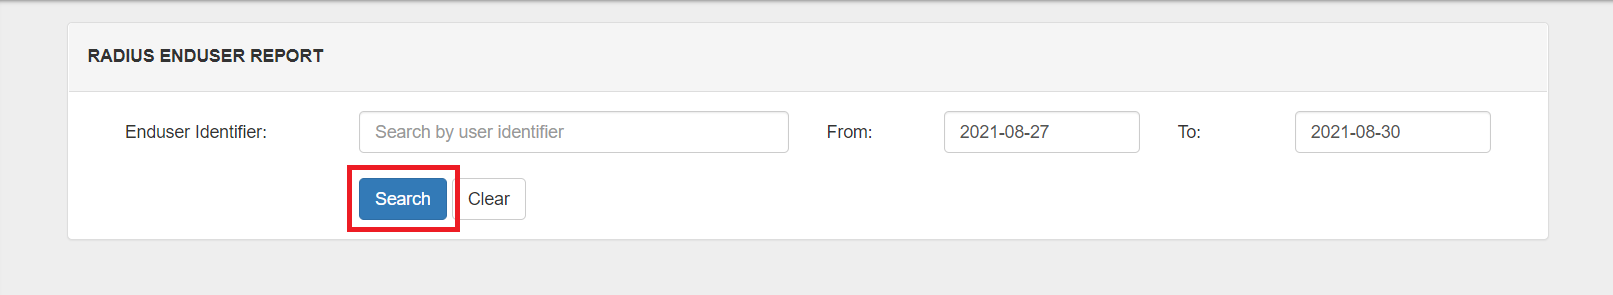
- entrar: Identificador de usuario final y Rango de fechas.
- Haga clic en Buscar.
Referencias adicionales