Autenticación de dos factores (2FA) para Citrix Workspace
Proteja el inicio de sesión de Citrix Workspace de sus empleados, profesores y, básicamente, cualquier otro miembro de la organización con la solución MFA de miniOrange, que es fácil de configurar. Puede agregar MFA en cuestión de minutos y garantizar un inicio de sesión seguro para sus usuarios finales.
¿Qué es la infraestructura de escritorio virtual (VDI) y por qué son importantes las soluciones de seguridad VDI?
VDI es un servicio centrado en el escritorio que aloja entornos de escritorio de usuarios en servidores remotos y sistemas de almacenamiento, a los que se accede a través de una red mediante un protocolo de visualización remota. Las empresas están convirtiendo los escritorios físicos en infraestructura de escritorio virtual (VDI), ya que proporciona una utilización eficiente del hardware y una gestión centralizada, al tiempo que reduce los costos.
Debido a la creciente cultura de lugares de trabajo híbridos, muchas empresas deben encontrar la manera de habilitar el trabajo remoto. Una de sus opciones es la solución VDI. Citrix Workspace puede ofrecer una solución VDI rápida, pero algunas configuraciones de autenticación y seguridad, como MFA, aún requieren trabajo para configurarse. Es posible que algunas pymes no tengan su propio servidor OTP (contraseña de un solo uso) o servidor RADIUS (Servicio de autenticación remota telefónica de usuario) para permitir 2FA/MFA. Para Citrix Workspaces VDI que utiliza autenticación RADIUS, miniOrange ofrece una solución de autenticación de dos factores [2FA/MFA] lista para usar. Esta solución permite una capa adicional de autenticación mientras inicia sesión en su Citrix Workspace y garantiza que implemente un acceso seguro para sus empleados en cuestión de minutos.
Para utilizar la autenticación de dos factores (2FA) de miniOrange, puede habilitar la autenticación RADIUS en Citrix Workspace y configurar políticas en miniOrange para habilitar o deshabilitar la 2FA para los usuarios.
Tipos de autenticación 2FA con RADIUS
La autenticación de dos factores puede ser de dos tipos según la Aplicación.
- Aplicaciones compatibles con RADIUS Challenge.
- Aplicaciones que no son compatibles con RADIUS Challenge.
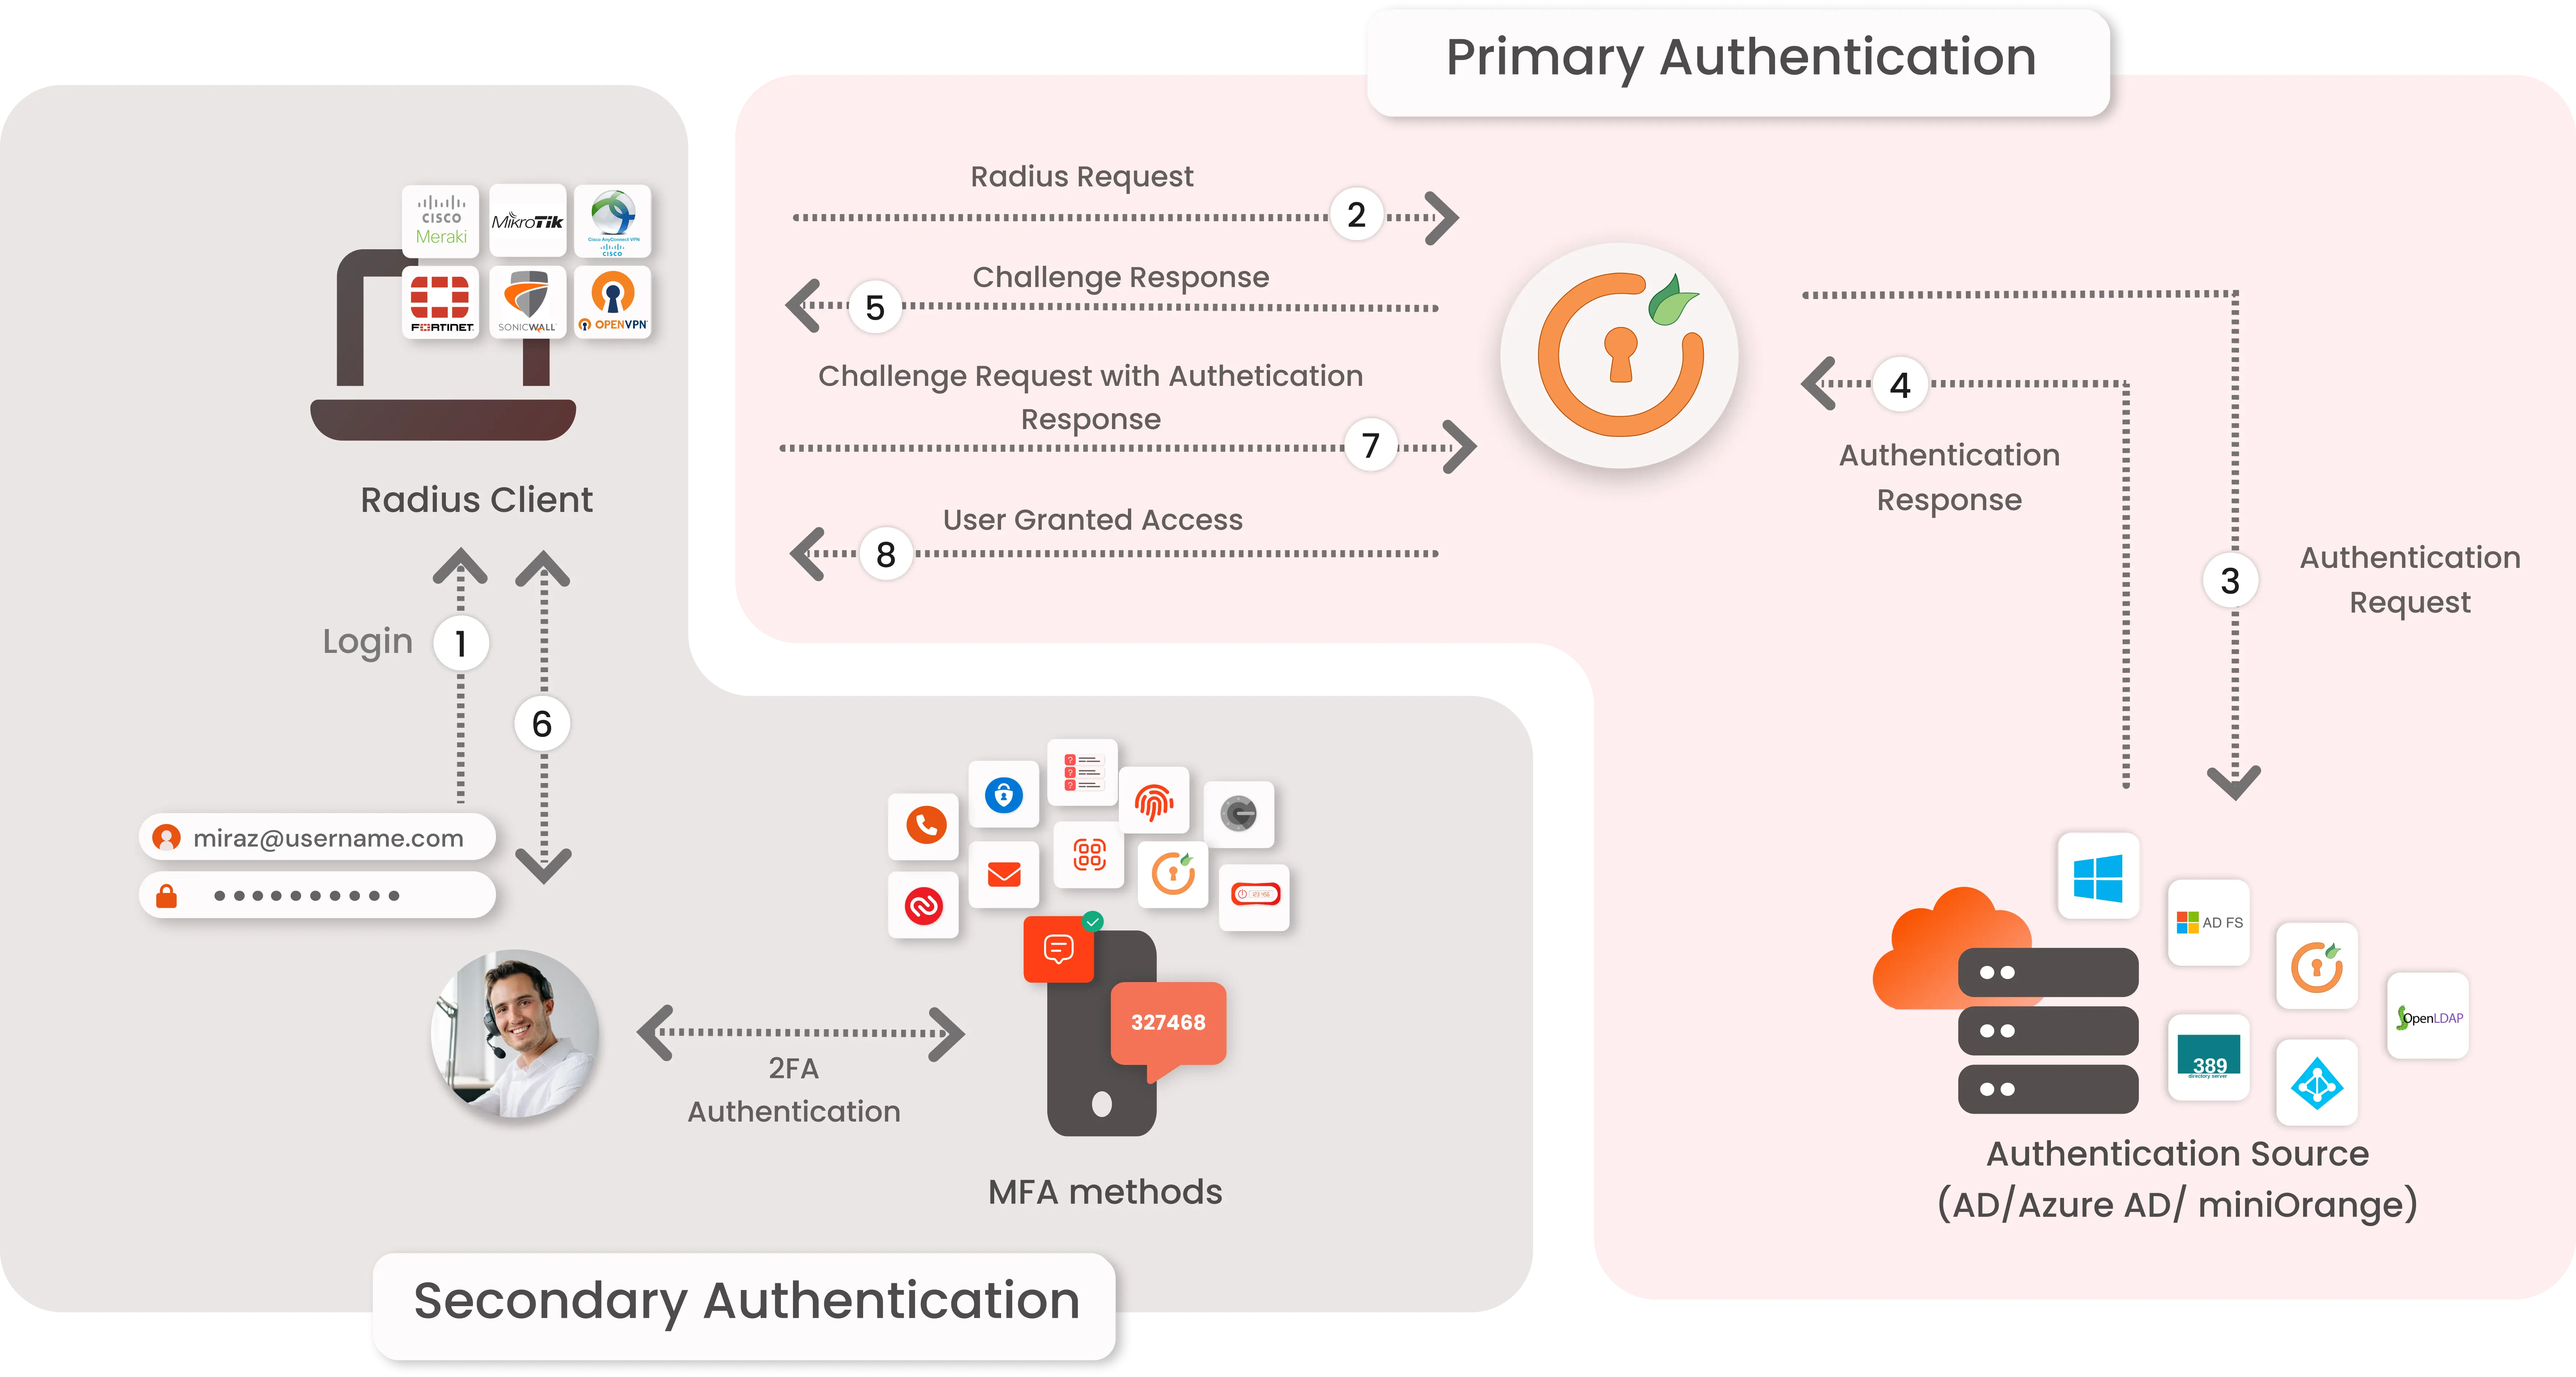
En Aplicaciones que soportan RADIUS Challenge:
- El primer paso es que el nombre de usuario y la contraseña del usuario se validan con las credenciales almacenadas en Active Directory y la segunda solicitud envía una respuesta de éxito, esta solicitud se envía para validar la autenticación de dos factores del usuario, en caso de autenticación exitosa, se le otorga al usuario acceso a la aplicación.
- Métodos de autenticación: MiniOrange admite todos los métodos de autenticación: token de software, notificaciones push, contraseña de un solo uso por correo electrónico, por nombrar algunos.
Conéctese con cualquier directorio externo
miniOrange proporciona autenticación de usuarios desde varios directorios externos como miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito y muchos más.
¿No encuentra su directorio? Contáctenos en idpsupport@xecurify.com
Habilite la autenticación de dos factores (2FA) para Citrix Workspace VDI para aumentar el nivel de seguridad.
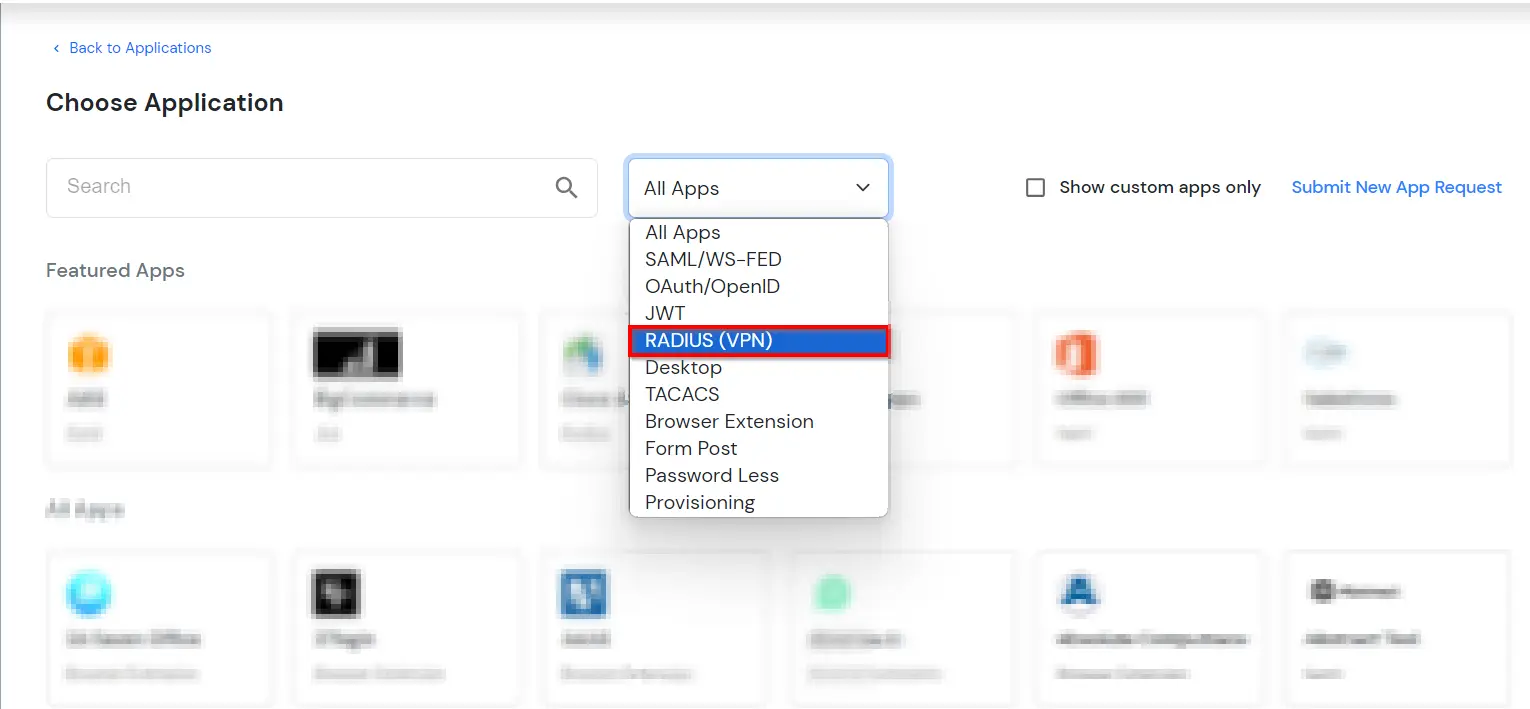
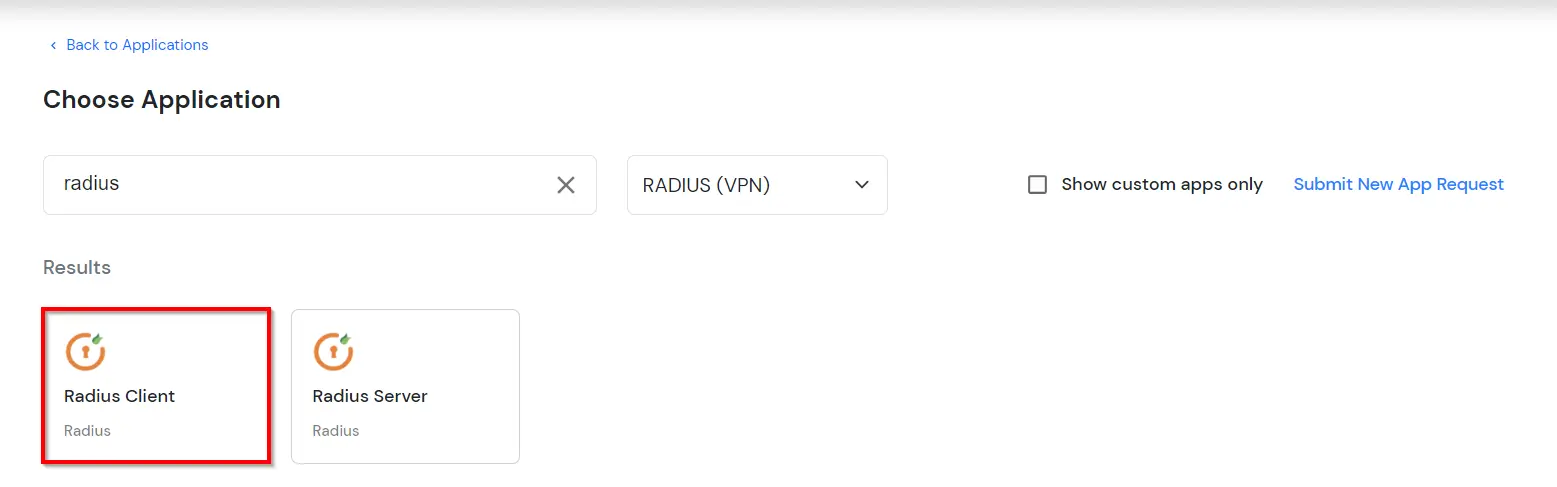
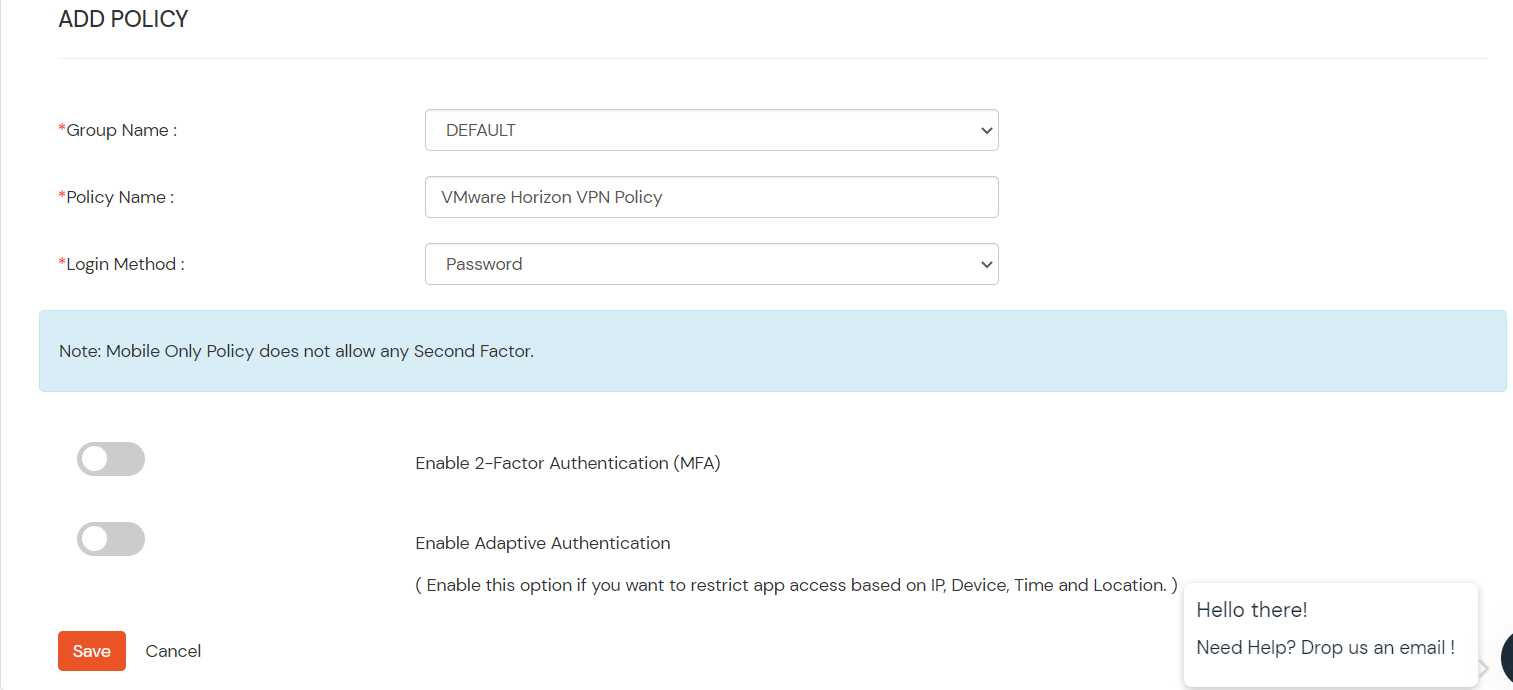
1. Agregue Radius Client en miniOrange
2. Configurar Citrix Workspace
- Inicie sesión en la interfaz administrativa de Citrix Gateway.
- Navegue a la pestaña Citrix Gateway → Servidores virtuales en el panel izquierdo de la interfaz administrativa.
- Seleccione su servidor virtual Citrix Gateway existente y luego haga clic en Editar.
- En la página "Servidor virtual VPN", haga clic en el signo más (+) junto a Autenticación básica para agregar una nueva política de autenticación.
- En la página "Elegir tipo", seleccione el RADIO política y Principal Escriba en los menús desplegables y haga clic en Continuar.
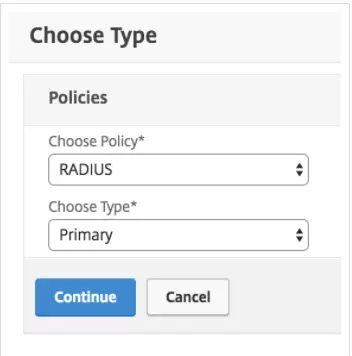
- En la siguiente pantalla "Elegir tipo", haga clic en el signo más (+) junto al cuadro "Vinculación de política" → "Seleccionar política".
- En la página "Crear política de autenticación RADIUS", ingrese un nombre para la política (como Portal web de Citrix) y luego haga clic en el signo más (+) junto al cuadro "Servidor" para crear un nuevo servidor RADIUS.
- En la página "Crear servidor RADIUS de autenticación", ingrese la información para su servidor Radius miniOrange:
| Nombre |
CitrixWebPortal (o algún nombre descriptivo) |
| Nombre del servidor o dirección IP |
El nombre de host o la dirección IP de su servidor miniOrange Radius. |
| Cerca del puerto deportivo |
El puerto configurado para radius_server_iframe en el IDP miniOrange (1812 en el ejemplo) |
| Tiempo de espera (60 segundos) |
60 |
| Llave secreta |
El secreto de RADIUS que conseguiste en este paso. |
| Confirmar clave secreta |
El secreto de RADIUS que conseguiste en este paso. |
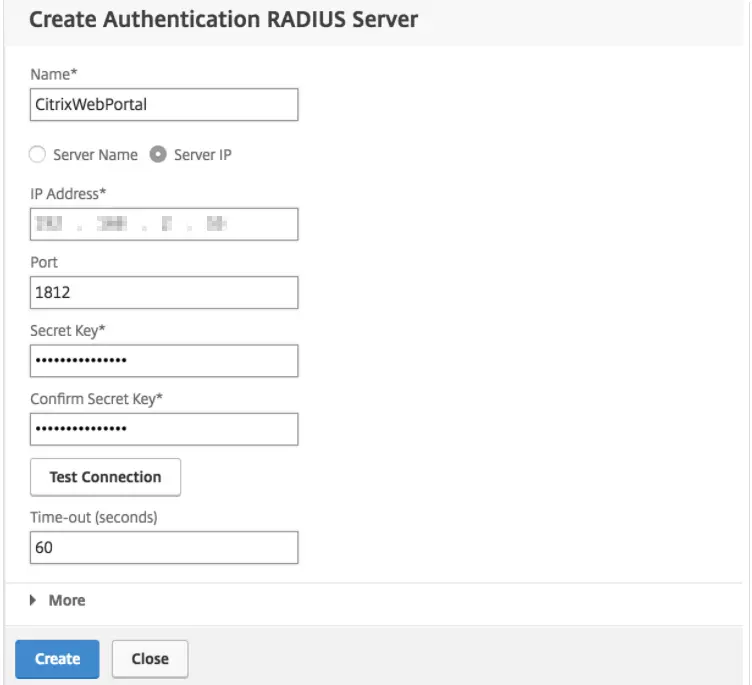
- Haga clic en Crear agregar el mininaranja Servidor RADIUS y regrese a la página "Crear política de autenticación RADIUS".
- Haga clic en el botón Editor de expresiones enlace en la página "Crear política RADIUS de autenticación" para agregar una expresión con los siguientes detalles:
| Tipo de expresión |
General |
| Tipo de flujo |
REQ |
| Protocolo |
HTTP |
| Índice |
Encabezado |
| Operador |
NO CONTIENE |
| Valor* |
Receptor Citrix |
| Nombre del encabezado* |
User-Agent |
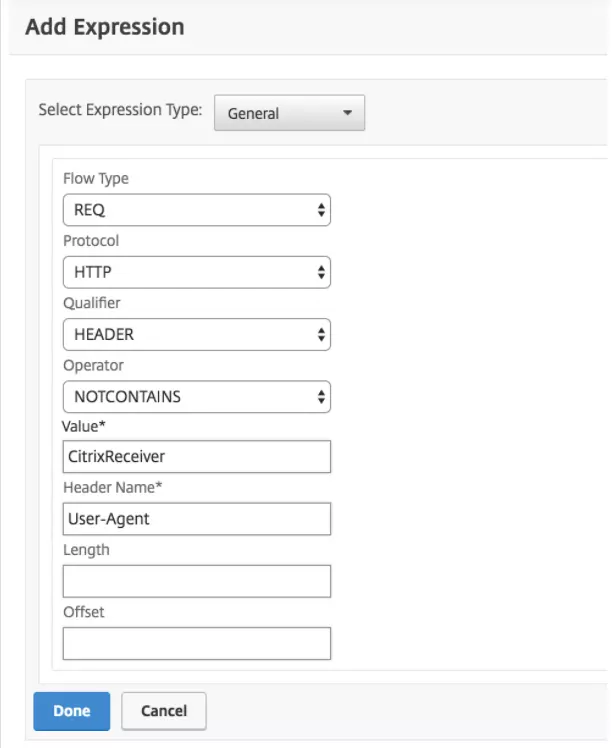
- Cuando la información del servidor y la expresión sean correctas, haga clic en Crear para salvar lo nuevo Portal web de Citrix política y regresar a la página "Elegir tipo".
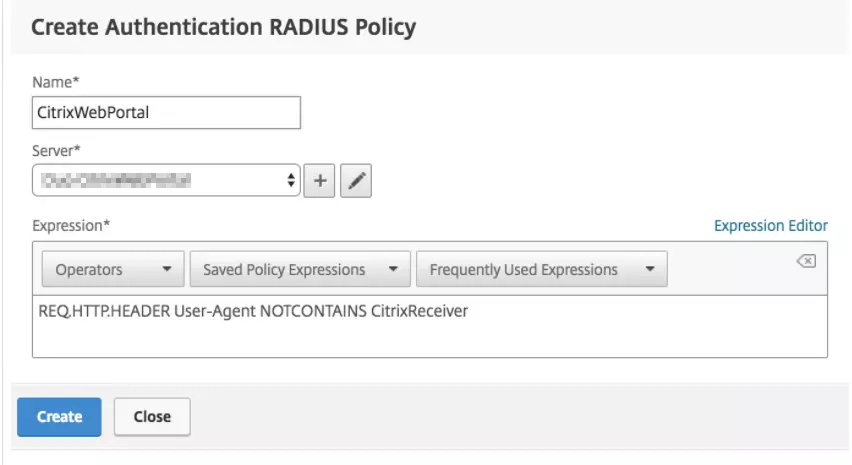
- En la página "Elegir tipo", asegúrese de que la nueva política de autenticación RADIUS que acaba de crear esté seleccionada. Prioridad en "Detalles vinculantes" para 100 y hacer clic en aglutinante.
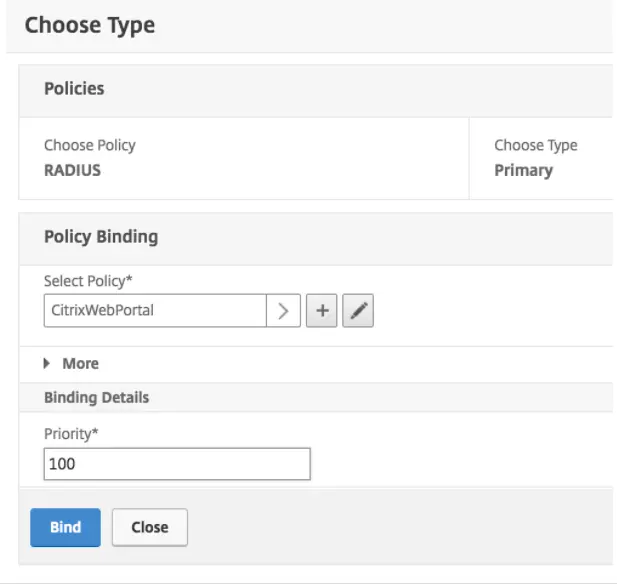
- Verifique que se incluyan sus nuevas políticas para los clientes del navegador. Haga clic en Cerrar para guardar la nueva configuración de política.
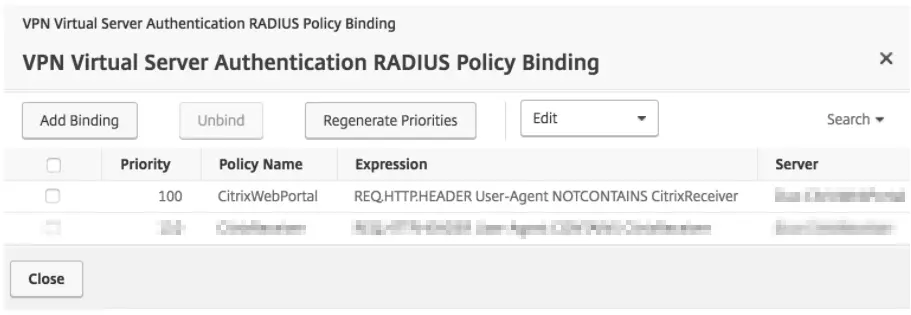
- Verifique que tenga esta política RADIUS para la autenticación primaria. Elimine cualquier otra política de autenticación primaria que no sea miniOrange (o aumente el valor de prioridad para que NetScaler invoque primero las políticas miniOrange) y haga clic en Terminado.
- Guarde todos los cambios realizados en la configuración en ejecución.
- Inicie sesión en la interfaz administrativa de Citrix Gateway.
- Navegue a la pestaña Citrix Gateway → Servidores virtuales en el panel izquierdo de la interfaz administrativa.
- Seleccione su servidor virtual Citrix Gateway existente y luego haga clic en Editar.
- En la página "Servidor virtual VPN", haga clic en el signo más (+) junto a Autenticación básica para agregar una nueva política de autenticación.
- En la página "Elegir tipo", seleccione el RADIO política y Principal Escriba en los menús desplegables y haga clic en Continuar.
- En la siguiente pantalla "Elegir tipo", haga clic en el botón Agregar enlace .
- Haga clic en el signo más (+) junto al cuadro "Vinculación de política" → "Seleccionar política".
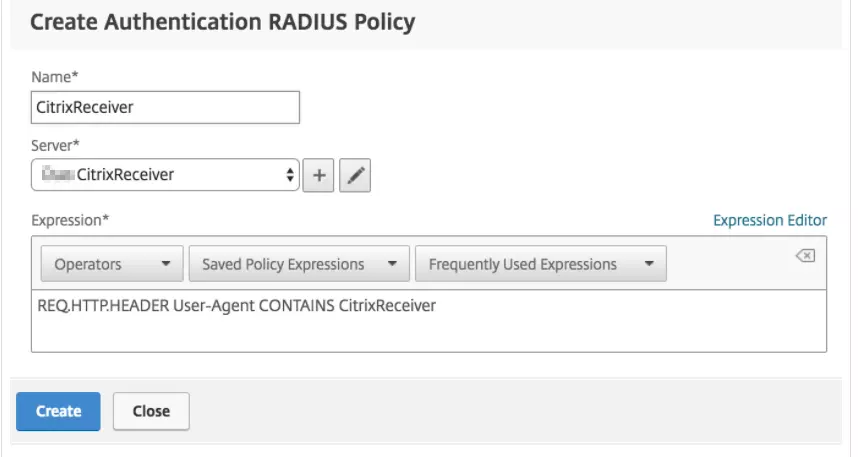
- En la página "Crear política de autenticación RADIUS", ingrese un nombre para la política (como Receptor Citrix) y luego haga clic en el signo más (+) junto al cuadro "Servidor" para crear un nuevo servidor RADIUS para la autenticación miniOrange para clientes Citrix Receiver o Workspace.
- En la página "Crear servidor RADIUS de autenticación", ingrese la información para su servidor Radius miniOrange:
| Nombre |
CitrixReceiver (o algún nombre descriptivo) |
| Nombre del servidor o dirección IP |
El nombre de host o la dirección IP de su servidor miniOrange Radius. |
| Cerca del puerto deportivo |
El puerto configurado para radius_server_auto en el IDP miniOrange (18120 en el ejemplo) |
| Tiempo de espera (segundos) |
60 segundos |
| Llave secreta |
El secreto de RADIUS que conseguiste en este paso. |
| Confirmar clave secreta |
El secreto de RADIUS que conseguiste en este paso. |
| Enviar ID de la estación de llamada |
Marque esta casilla para enviar la dirección IP de los clientes de Citrix Receiver o Workspace a miniOrange (haga clic en > Más para exponer esta opción) |
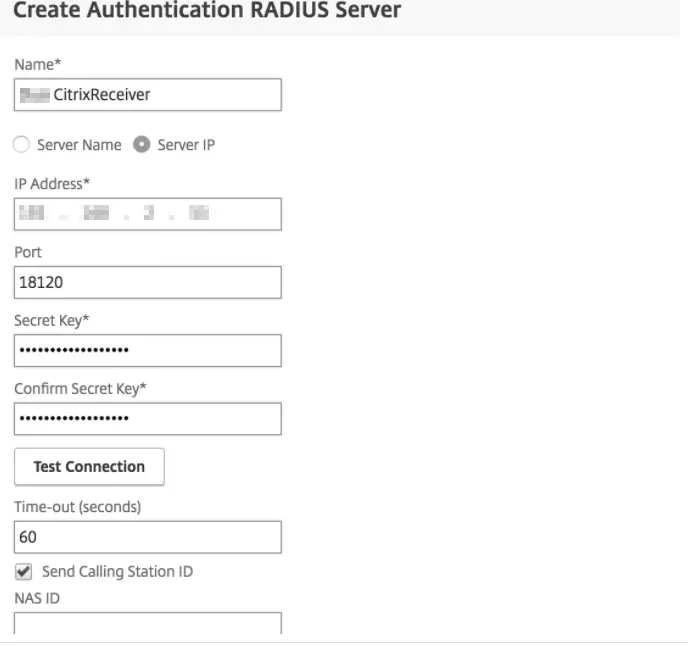
- Haga clic en Crear para agregar el Receptor Citrix Servidor RADIUS y regrese a la página "Crear política de autenticación RADIUS".
-
- Haga clic en el botón Editor de expresiones enlace en la página "Crear política RADIUS de autenticación" para agregar una expresión con los siguientes detalles:
| Tipo de expresión |
General |
| Tipo de flujo |
REQ |
| Protocolo |
HTTP |
| Índice |
CABECERA |
| Operador |
CONTIENE |
| Valor* |
Receptor Citrix |
| Nombre del encabezado* |
User-Agent |
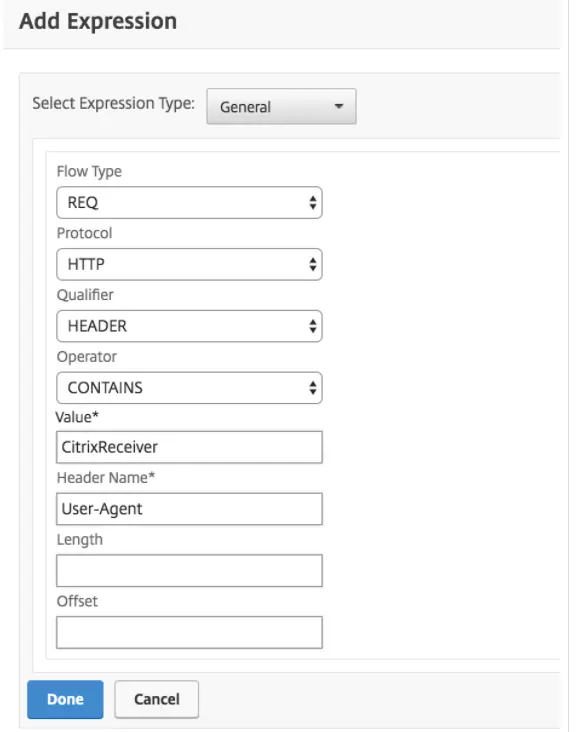
- Cuando la información del servidor y la expresión sean correctas, haga clic en Crear para salvar lo nuevo Receptor Citrix política y regresar a la página "Elegir tipo".
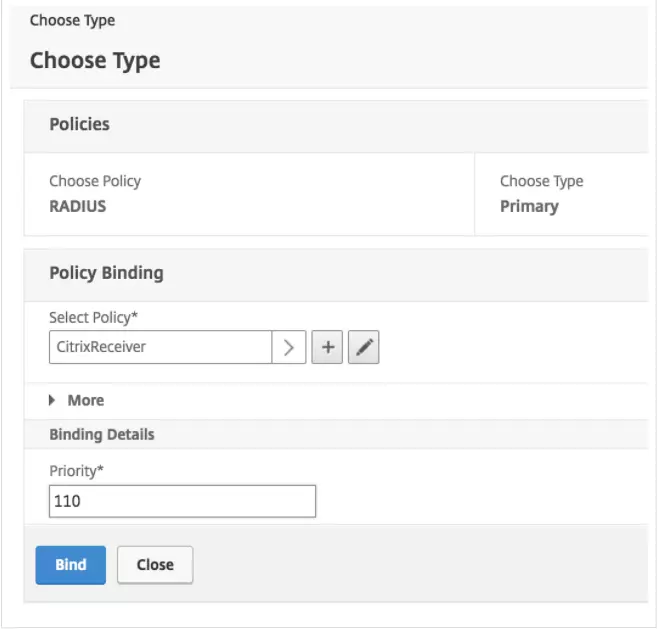
- En la página "Elegir tipo", asegúrese de que la nueva política de autenticación RADIUS que acaba de crear esté seleccionada. Prioridad en "Detalles vinculantes" para 110 y hacer clic en aglutinante.
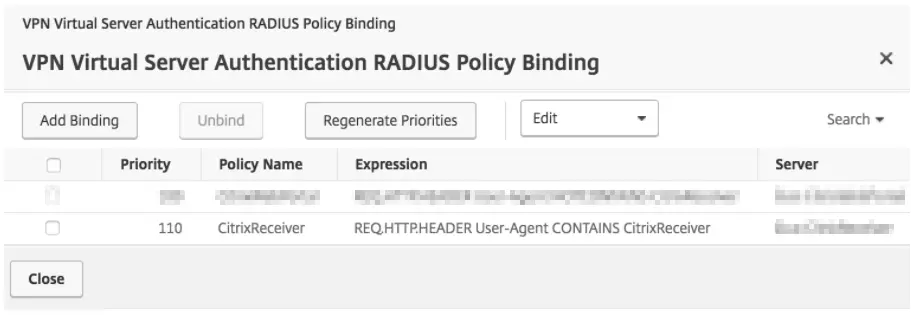
- Verifique que sus nuevas políticas para los clientes de CitrixReceiver estén incluidas. Haga clic en Cerrar para guardar la nueva configuración de política.
- Verifique que tenga esta política RADIUS para la autenticación primaria. Elimine cualquier otra política de autenticación primaria que no sea miniOrange (o aumente el valor de prioridad para que NetScaler invoque primero las políticas miniOrange) y haga clic en Terminado.
- Guarde todos los cambios realizados en la configuración en ejecución.
3. Configurar 2FA para usuarios finales
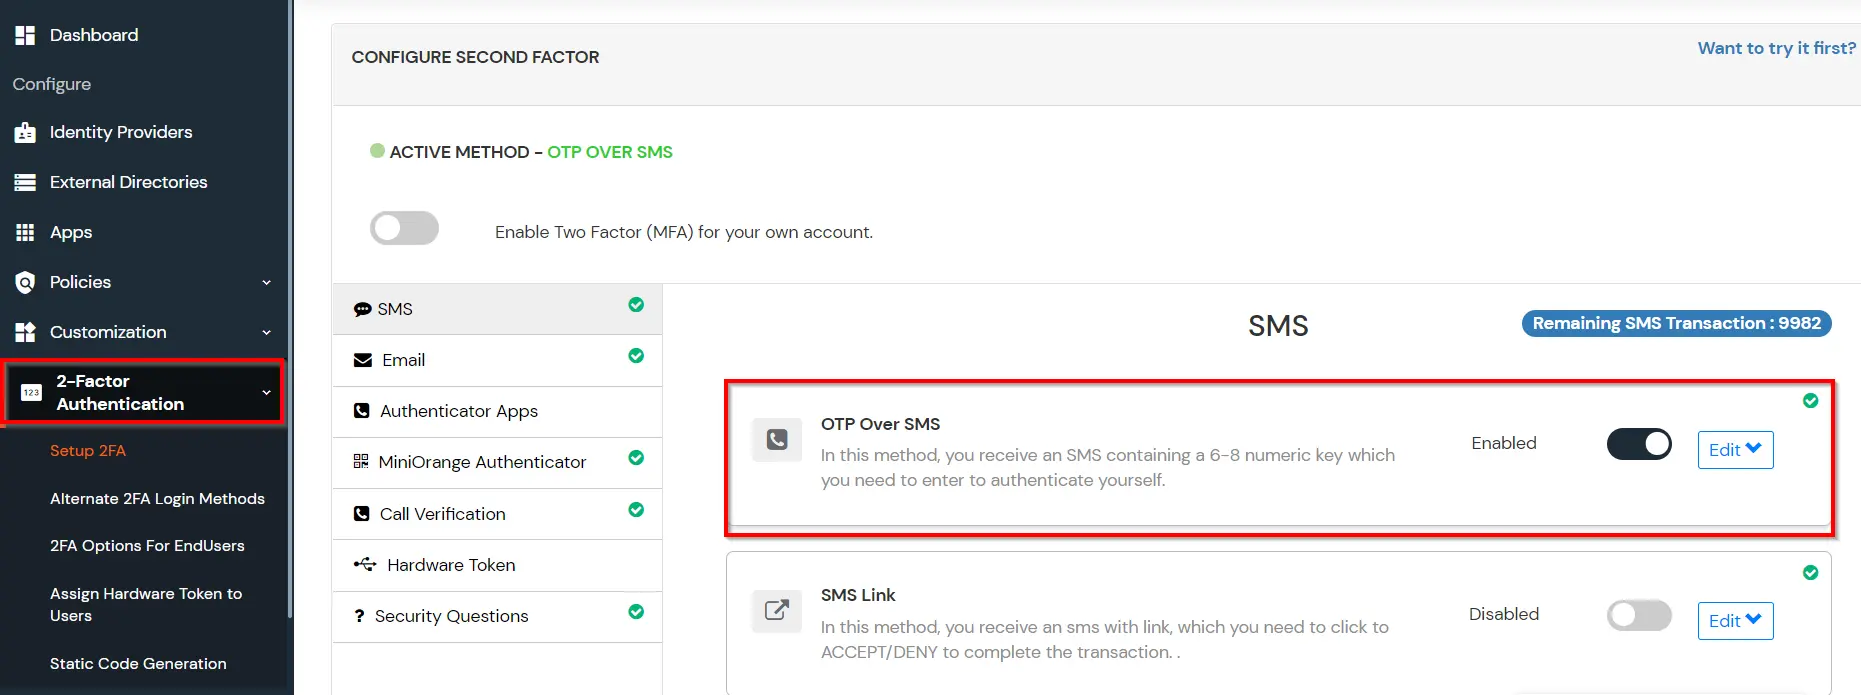
- Inicie sesión en el Panel de usuario final usando Credenciales predeterminadas del directorio de usuarios..
- Seleccionar Configurar 2FA desde el panel izquierdo.
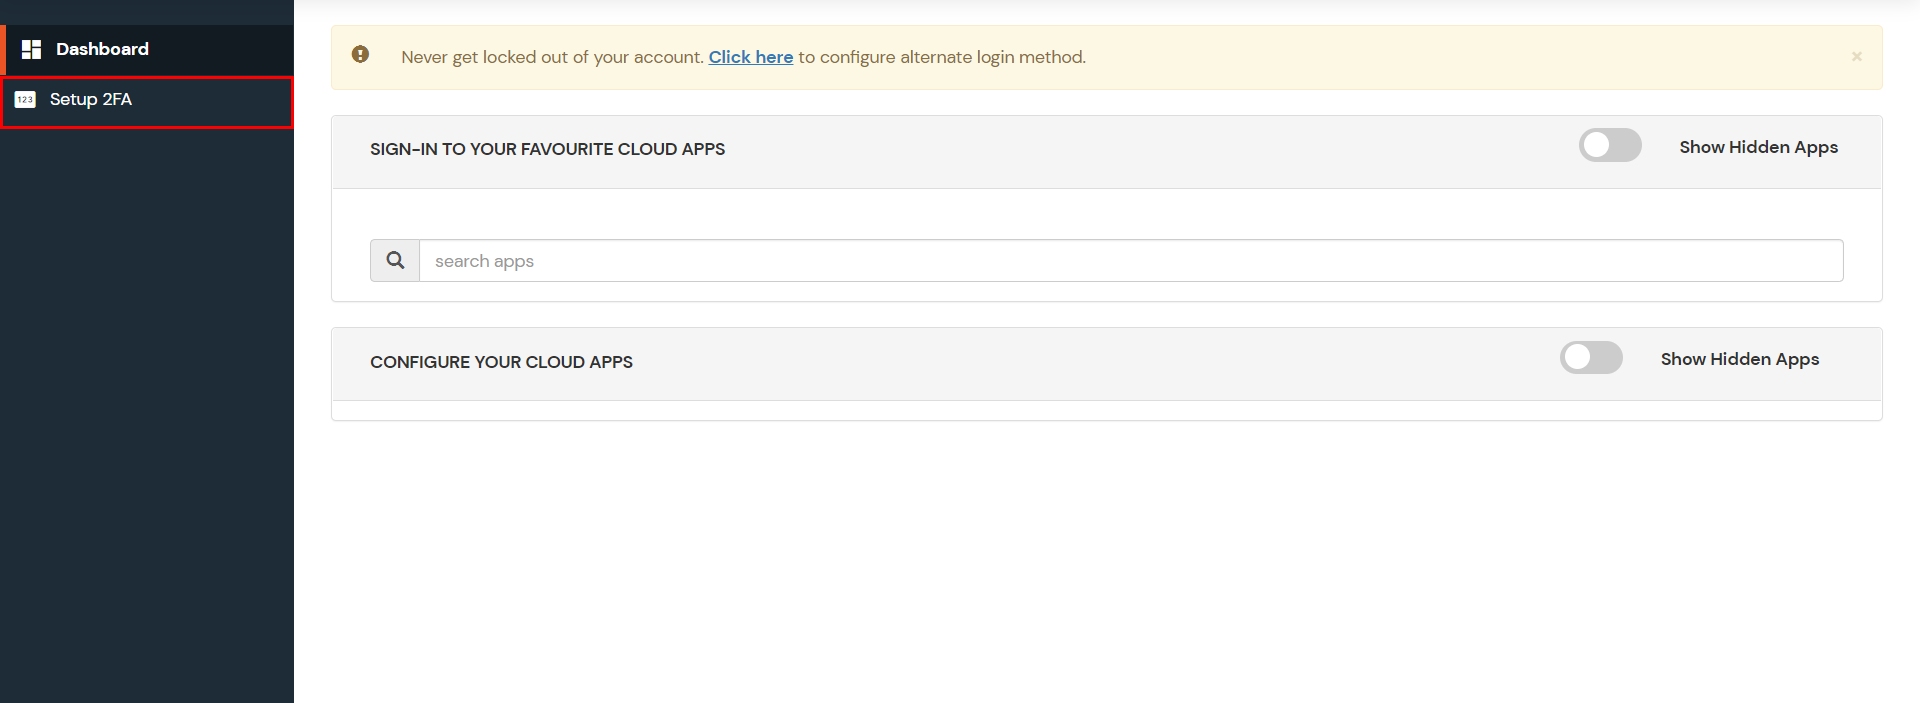
- Explore las opciones del segundo factor y elija un método apropiado que utilizará el usuario final durante el inicio de sesión.
- Por ahora hemos seleccionado el "OTP POR SMS"como nuestro método 2FA. Puedes explorar el guía para configurar otros métodos 2FA.
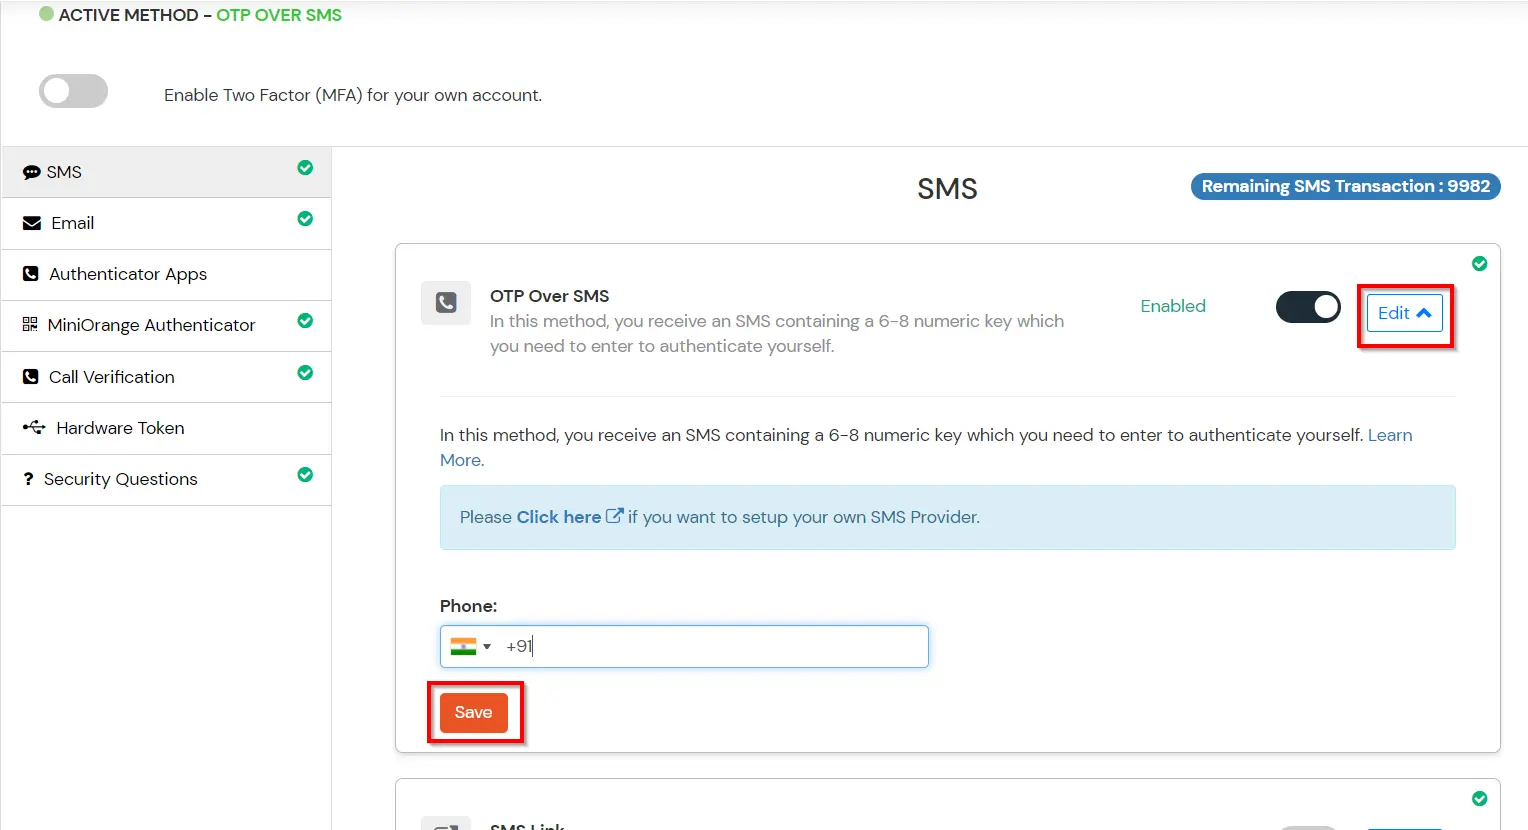
- Activar la OTP a través de SMS si tiene su número de teléfono agregado en la sección de su perfil; de lo contrario, haga clic en Editar .
- Entra tú Número de Teléfono junto con el código de país necesario y haga clic en el AHORRAR abajo.
4. Configure su directorio de usuarios (opcional)
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), proveedores de identidad (como Okta, Shibboleth, Ping, OneLogin, KeyCloak), bases de datos (como MySQL, MariaDB, PostgreSQL) y muchas más . Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
- Haga clic en Proveedores de identidad >> Agregar proveedor de identidad en el menú izquierdo del tablero

- En Elegir proveedor de identidad, seleccione Directorios AD/LDAP desde el desplegable.

- Entonces busca Anuncio/LDAP y haz clic en él.

- ALMACENE LA CONFIGURACIÓN LDAP EN MINIORANGEElija esta opción si desea conservar su configuración en miniOrange. Si el directorio activo está protegido por un firewall, deberá abrirlo para permitir las solicitudes entrantes a su AD.
- ALMACENAR LA CONFIGURACIÓN LDAP ON PREMISA: Elija esta opción si desea mantener su configuración en sus instalaciones y solo permitir el acceso a AD dentro de las instalaciones. Tendrás que descargar e instalar. puerta de enlace miniOrange en sus instalaciones.

- Ingresar AD/LDAP Nombre que se ve en la pagina y Identificador nombre.
- Seleccionar Tipo de directorio as Active Directory.
- Introduzca la URL o la dirección IP del servidor LDAP frente al LDAP URL del servidor .
- Haga clic en el elemento Conexión de prueba Botón para verificar si se ha realizado una conexión exitosa con su servidor LDAP.

- En Active Directory, vaya a las propiedades de los contenedores/OU de usuario y busque el Atributo de nombre distinguidoLa cuenta de enlace debe tener los privilegios de lectura mínimos necesarios en Active Directory para permitir búsquedas en el directorio. Si el caso de uso implica aprovisionamiento (como crear, actualizar o eliminar usuarios o grupos), la cuenta también debe tener los permisos de escritura adecuados.

- Ingrese la contraseña válida de la cuenta Bind.
- Haga clic en el elemento Probar las credenciales de la cuenta vinculada para verificar sus credenciales de enlace LDAP para la conexión LDAP.

- Base de búsqueda es la ubicación en el directorio donde comienza la búsqueda de un usuario. Lo obtendrá del mismo lugar donde obtuvo su nombre distinguido.

- Seleccione un filtro de búsqueda adecuado en el menú desplegable. Si utiliza Usuario en filtro de grupo único or Usuario en filtro de grupo múltiple, Reemplace lagrupo-dn> en el filtro de búsqueda con el nombre distinguido del grupo en el que están presentes tus usuarios. Para utilizar el filtro de búsqueda personalizado, seleccione "Escribe tu filtro personalizado" opción y personalizarla en consecuencia.

- Haga clic en el elemento Siguiente botón, o vaya al Opciones de inicio de sesión .
- También puede configurar las siguientes opciones mientras configura AD. Permitir Activar LDAP para autenticar usuarios de AD/LDAP. Clickea en el Siguiente Botón para agregar tienda de usuario.

Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.
| Atributo |
Mareas Ideales para Lecciones |
| Activar LDAP |
Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa |
| Autenticación alternativa |
Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange |
| Habilitar inicio de sesión de administrador |
Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP. |
| Mostrar IdP a los usuarios |
Si habilita esta opción, este IdP será visible para los usuarios. |
| Sincronizar usuarios en miniOrange |
Los usuarios se crearán en miniOrange después de la autenticación con LDAP |
- Haga clic en el elemento Siguiente botón, o vaya al Atributos .
Mapeo de atributos desde AD
Importación y aprovisionamiento de usuarios desde AD
- Si desea configurar el aprovisionamiento, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Importar la política de contraseñas desde Active Directory
- Si desea importar su política de contraseñas de Active Directory a miniOrange, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Probar conexiones
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Conexión de prueba.

- Aparece una ventana emergente que le solicita que ingrese un nombre de usuario y una contraseña para verificar su configuración LDAP.

- On Consolidación Exitosa conexión con el servidor LDAP, se muestra un mensaje de éxito.

Mapeo de atributos de prueba
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Mapeo de atributos de prueba.

- Aparece una ventana emergente para ingresar un nombre de usuario y hacer clic Prueba.

- Se mostrará el resultado de la asignación de atributos de prueba.

La configuración de AD como directorio externo está completa.
Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.
miniOrange se integra con varias fuentes de usuarios externos, como directorios, proveedores de identidad, etc.
¿No puedes encontrar tu IdP o necesitas ayuda para configurarlo?
Contáctanos o envíanos un correo electrónico a idpsupport@xecurify.com y te ayudaremos a configurarlo enseguida.
Referencias adicionales