Restricción de ubicación para Google Workspace (G Suite)
Habilitar la restricción de ubicación para Google Workspace (G Suite)
Habilite la restricción de ubicación en las aplicaciones de Google Workspace (G Suite) con las soluciones de seguridad de miniOrange. Los usuarios que no se encuentren en la ubicación permitida no podrán acceder a sus aplicaciones de G Suite. El administrador selecciona y configura una lista de ubicaciones geográficas en las que desea permitir que los usuarios finales inicien sesión o denegar el acceso según la ubicación establecida por el administrador.
Verificar la ubicación del usuario
Verifique a los usuarios antes de otorgarles acceso a sus aplicaciones de G Suite, autenticándolos por sus ubicaciones mediante un IAM para la seguridad de los datos.
Más Información
Configurar ahora
Restricción de geolocalización para G Suite
Bloquea el acceso de los usuarios a las aplicaciones de Google Workspace con restricciones de ubicación en tiempo real y revoca su acceso cuando intenten acceder a Google Workspace desde ubicaciones desconocidas o no autorizadas con CASB. Más información.
Configurar ahora
Guía de configuración de video
Conéctese con una fuente externa de usuarios
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
Configurar el acceso de los usuarios a las aplicaciones de Google Workspace (G Suite) con restricción de ubicación
Configurar la restricción de ubicación en tiempo real para las aplicaciones de Google Workspace (G Suite)
1. Configurar Google Workspace (G Suite) en miniOrange
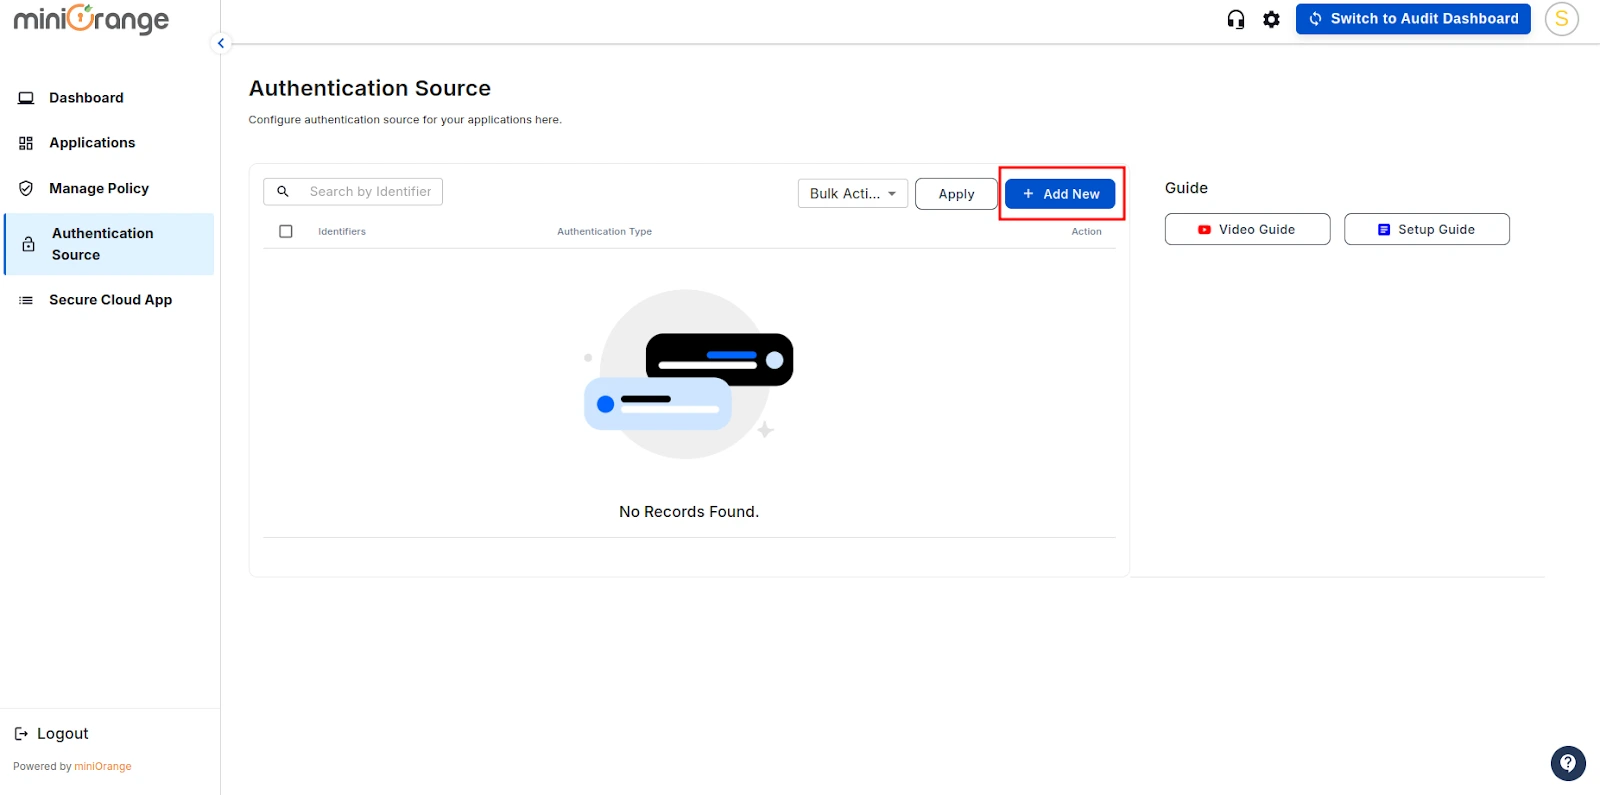
Vaya al Aplicaciones y haga clic en Agregar aplicación .
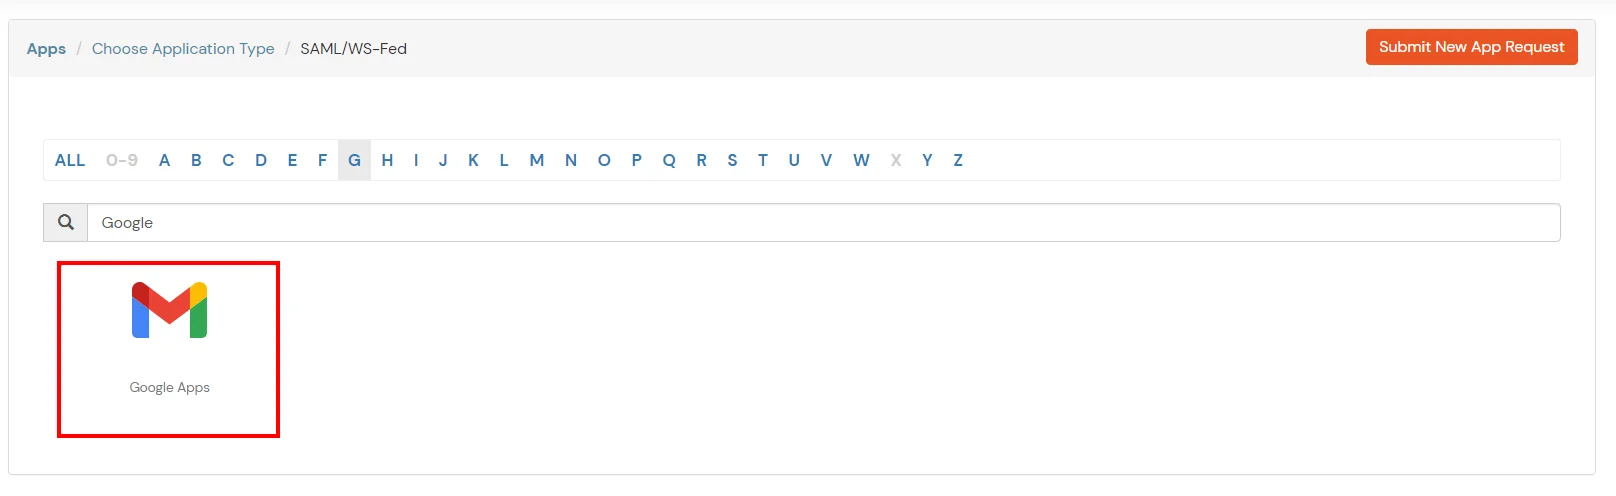
In Elija el tipo de aplicación hacer clic en Crear aplicación en el tipo de aplicación SAML/WS-FED.
Busque el Google en la lista.
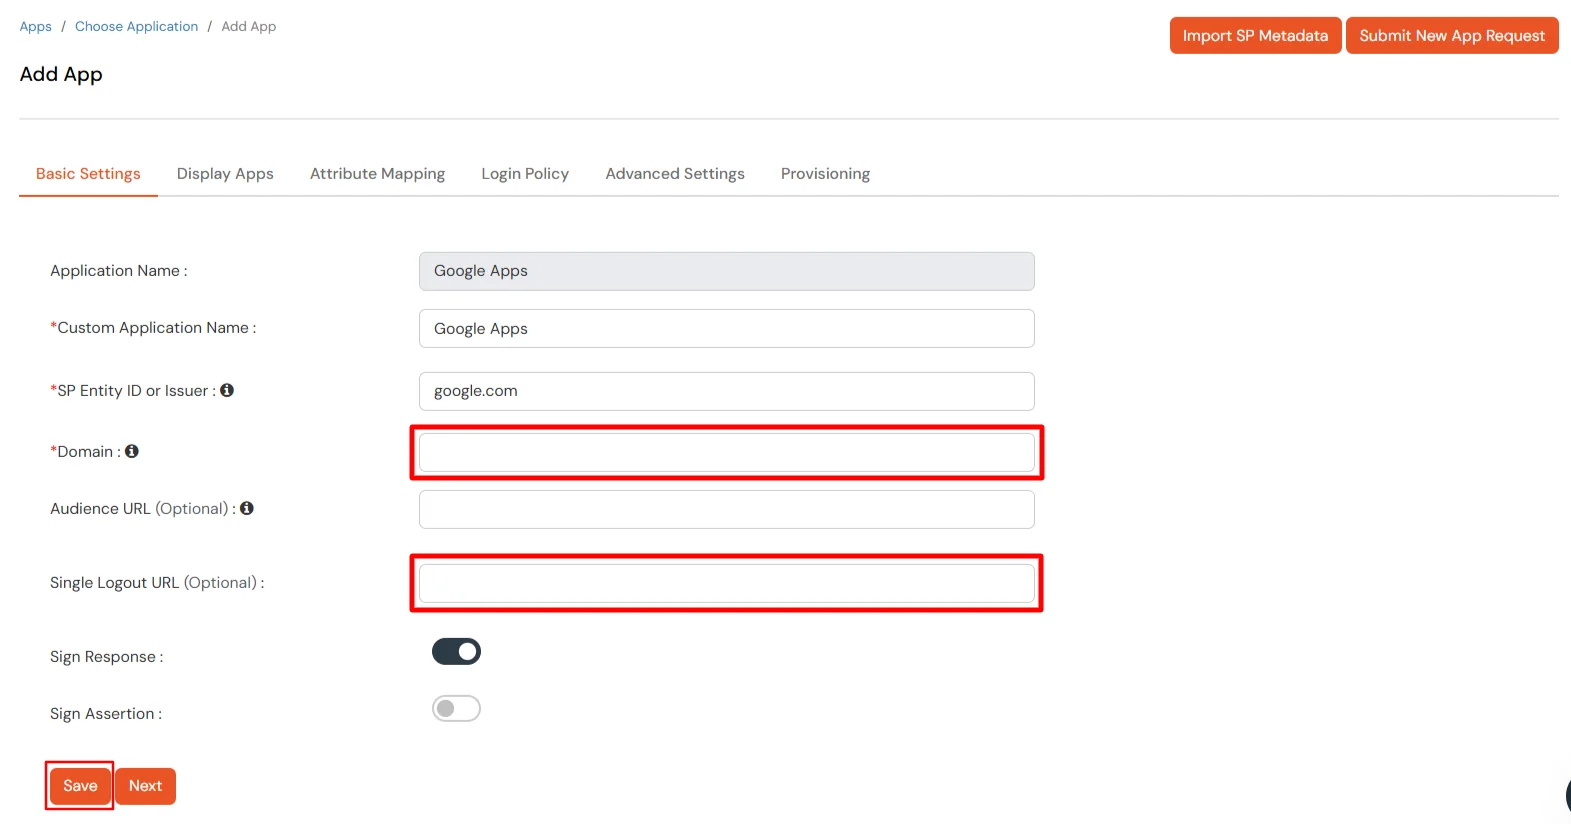
Ingrese su Nombre de dominio y certificado SSL que utilizas con Google Workspace.
Escriba el URL de cierre de sesión único as https://mail.google.com/a/out/tld/?logout.
En el campo Aprovisionamiento pestaña, ingrese el Administrador de Dominio en Administrador de aplicaciones de Google (G Suite) campo y haga clic en "Verificar administrador de Google Apps"para verificar si el dominio ingresado es de administrador (este es un campo opcional).
Haga clic en Guardar.
Obtenga detalles de metadatos de IdP para cargarlos en Google Apps:
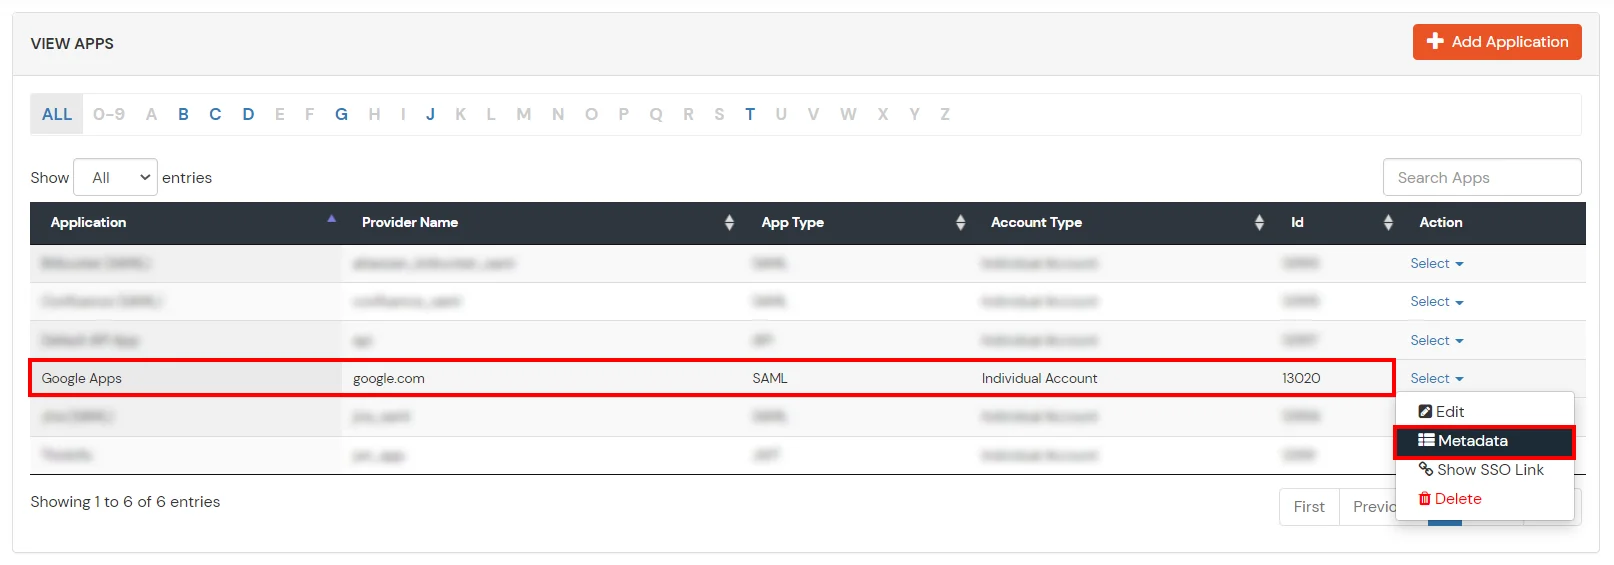
Vaya al Aplicaciones >> Administrar aplicaciones.
Busque su aplicación y haga clic en selecciona en el menú de acción contra su aplicación.
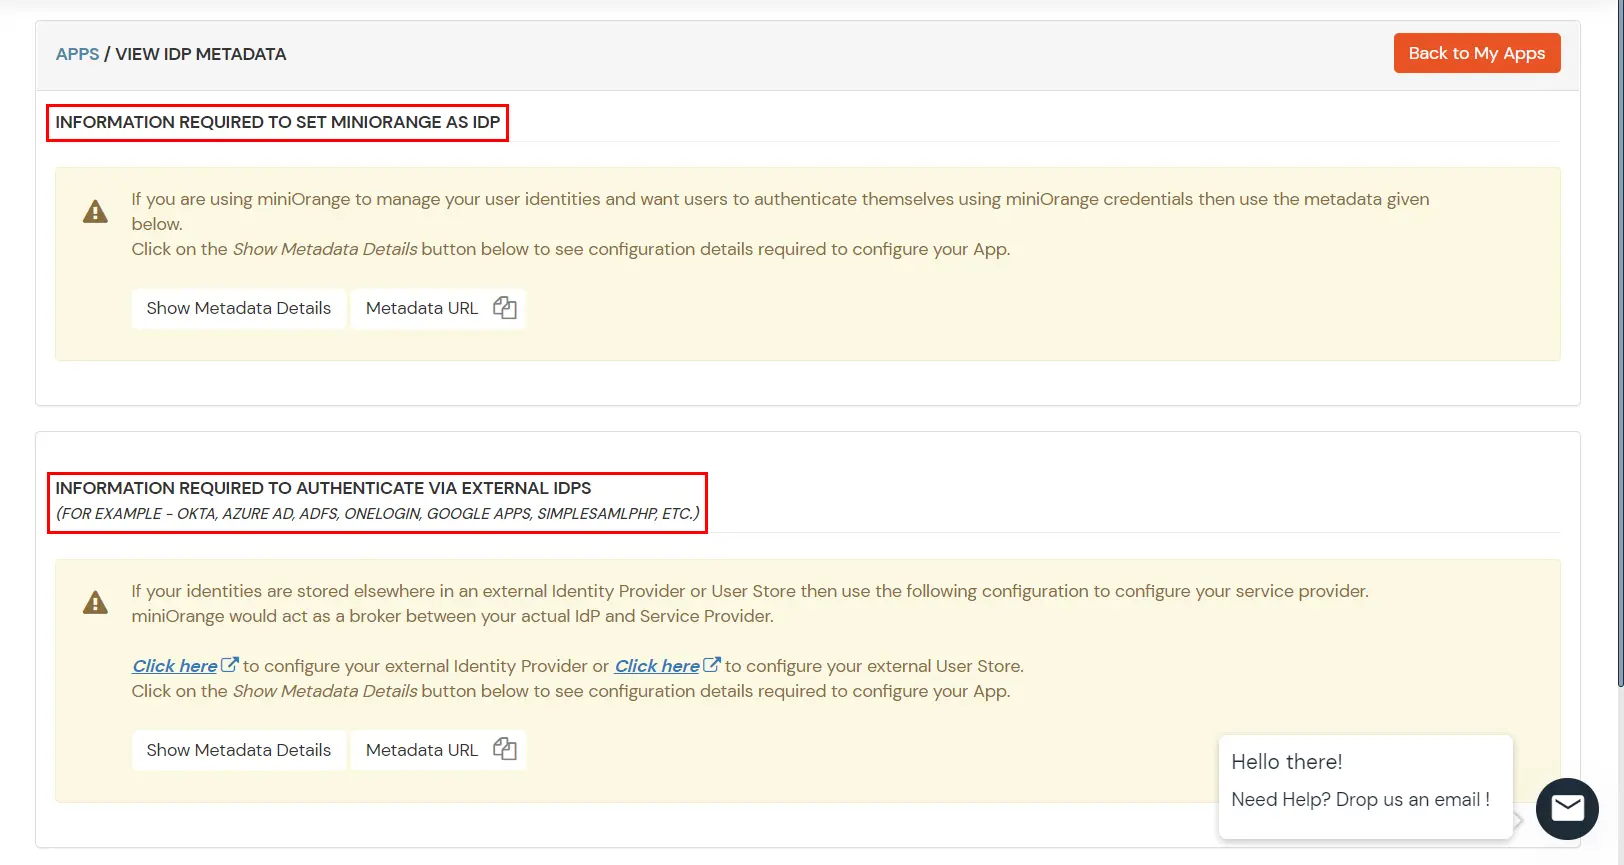
Haga clic en metadatos para obtener detalles de metadatos, que serán necesarios más adelante. Haga clic en Mostrar enlace SSO para ver el enlace SSO iniciado por IDP para Google Apps.
Aquí verás 2 opciones, si estás configurando miniOrange como desplazado interno copie los detalles de los metadatos relacionados con miniOrange, si necesita autenticarse a través de IDP externos (OKTA, AZURE AD, ADFS, ONELOGIN, GOOGLE APPS) Puede obtener metadatos de la segunda sección como se muestra a continuación.
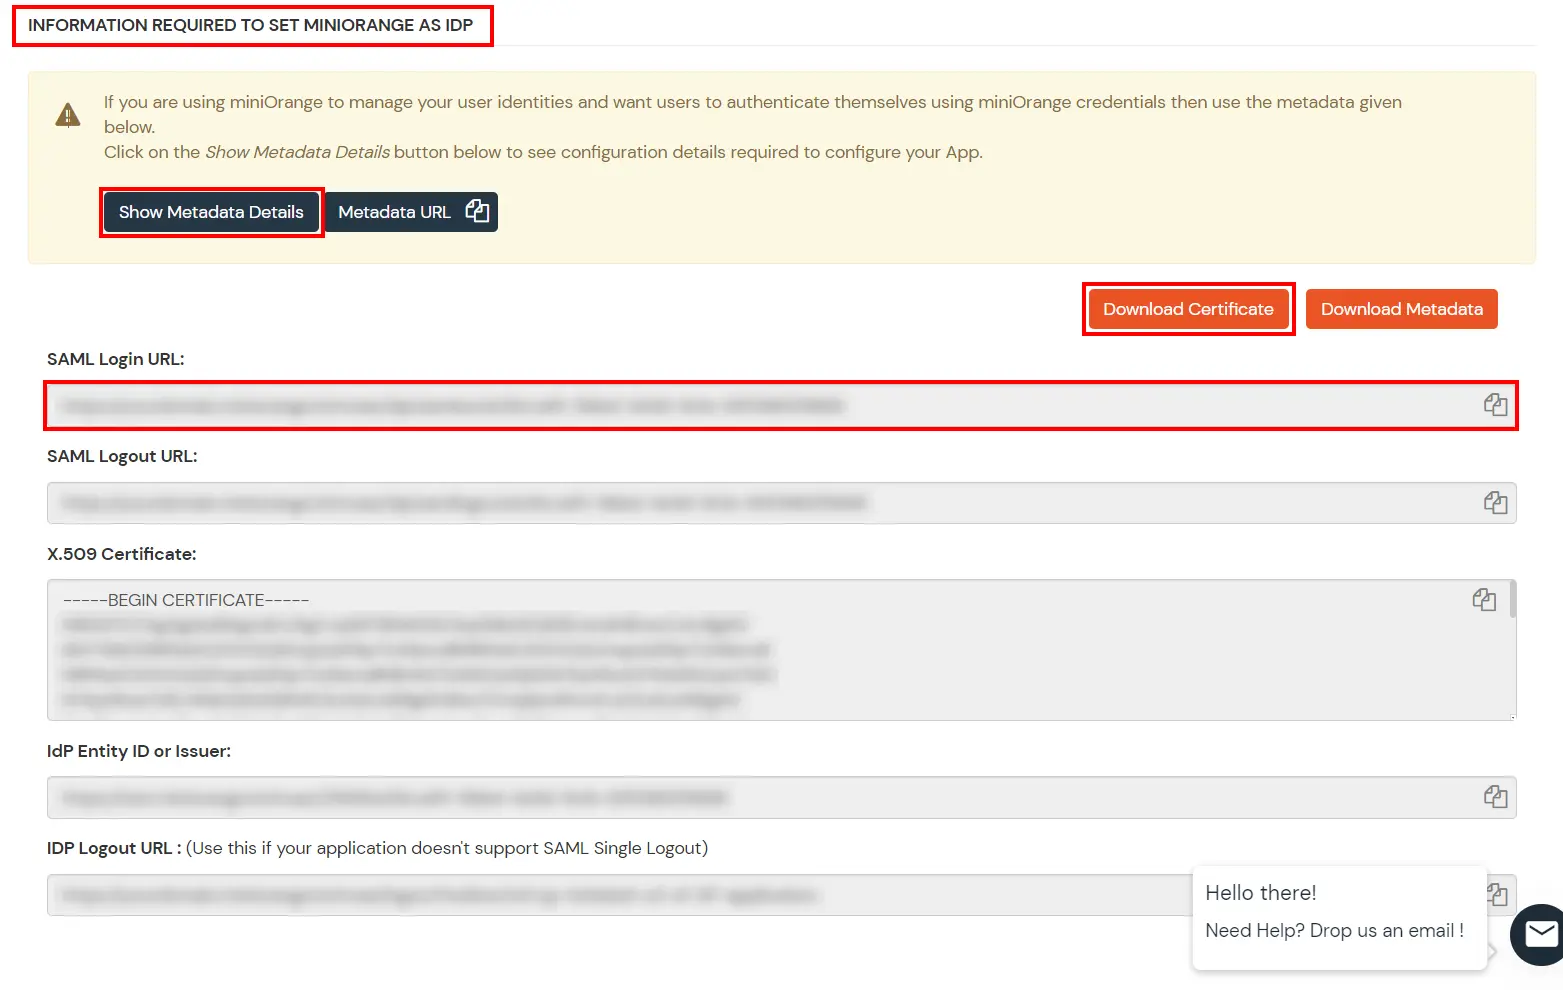
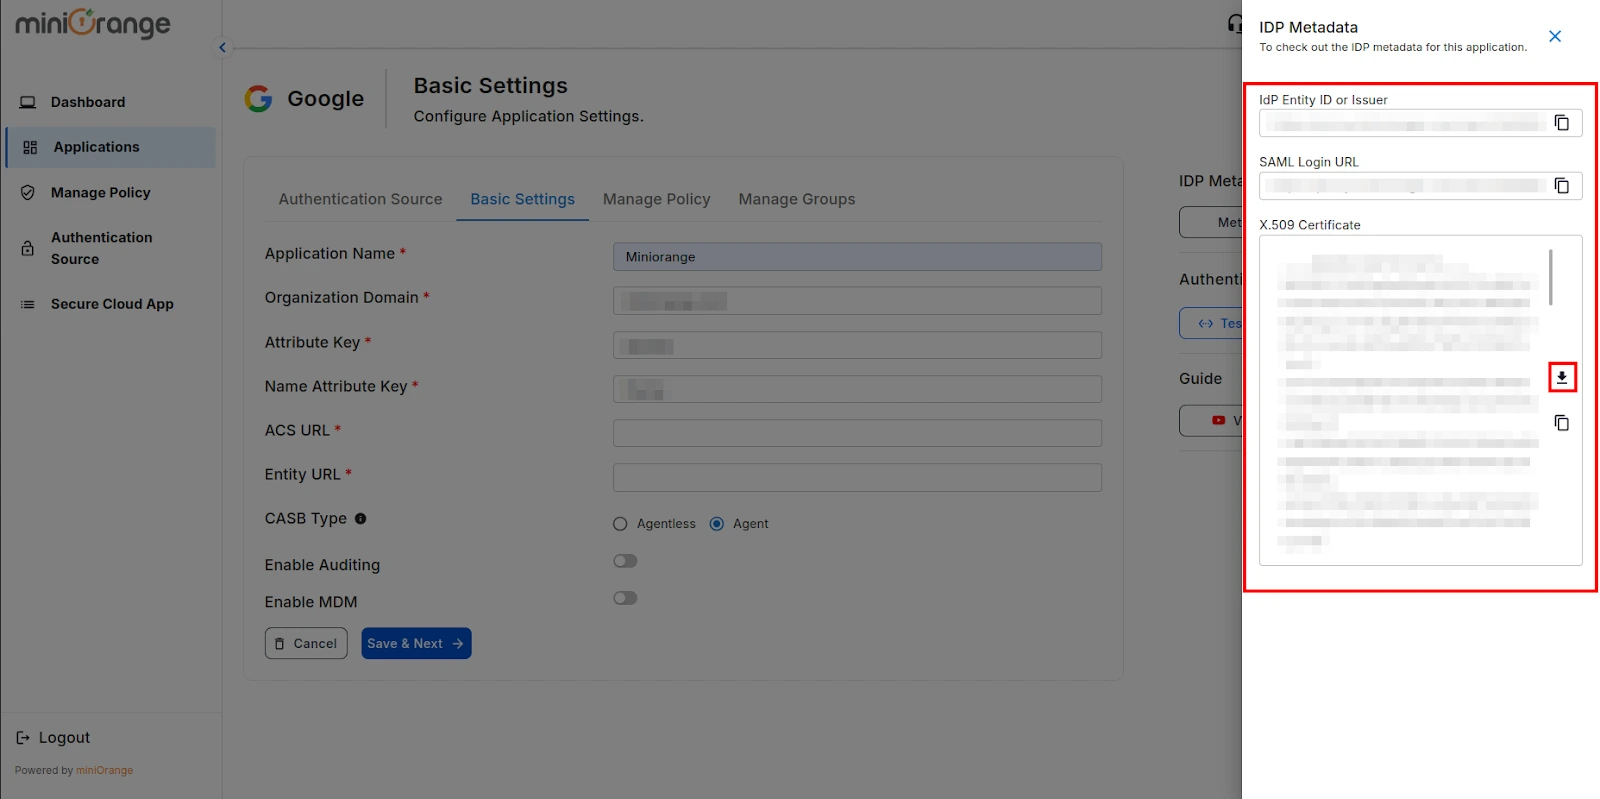
Guardar URL de inicio de sesión SAML y haga clic en el ícono de Descarga el certificado en formato PDF botón para descargar el certificado que necesitará en Paso 2.
2. Configurar SAML SSO en Google Workspace (G Suite)
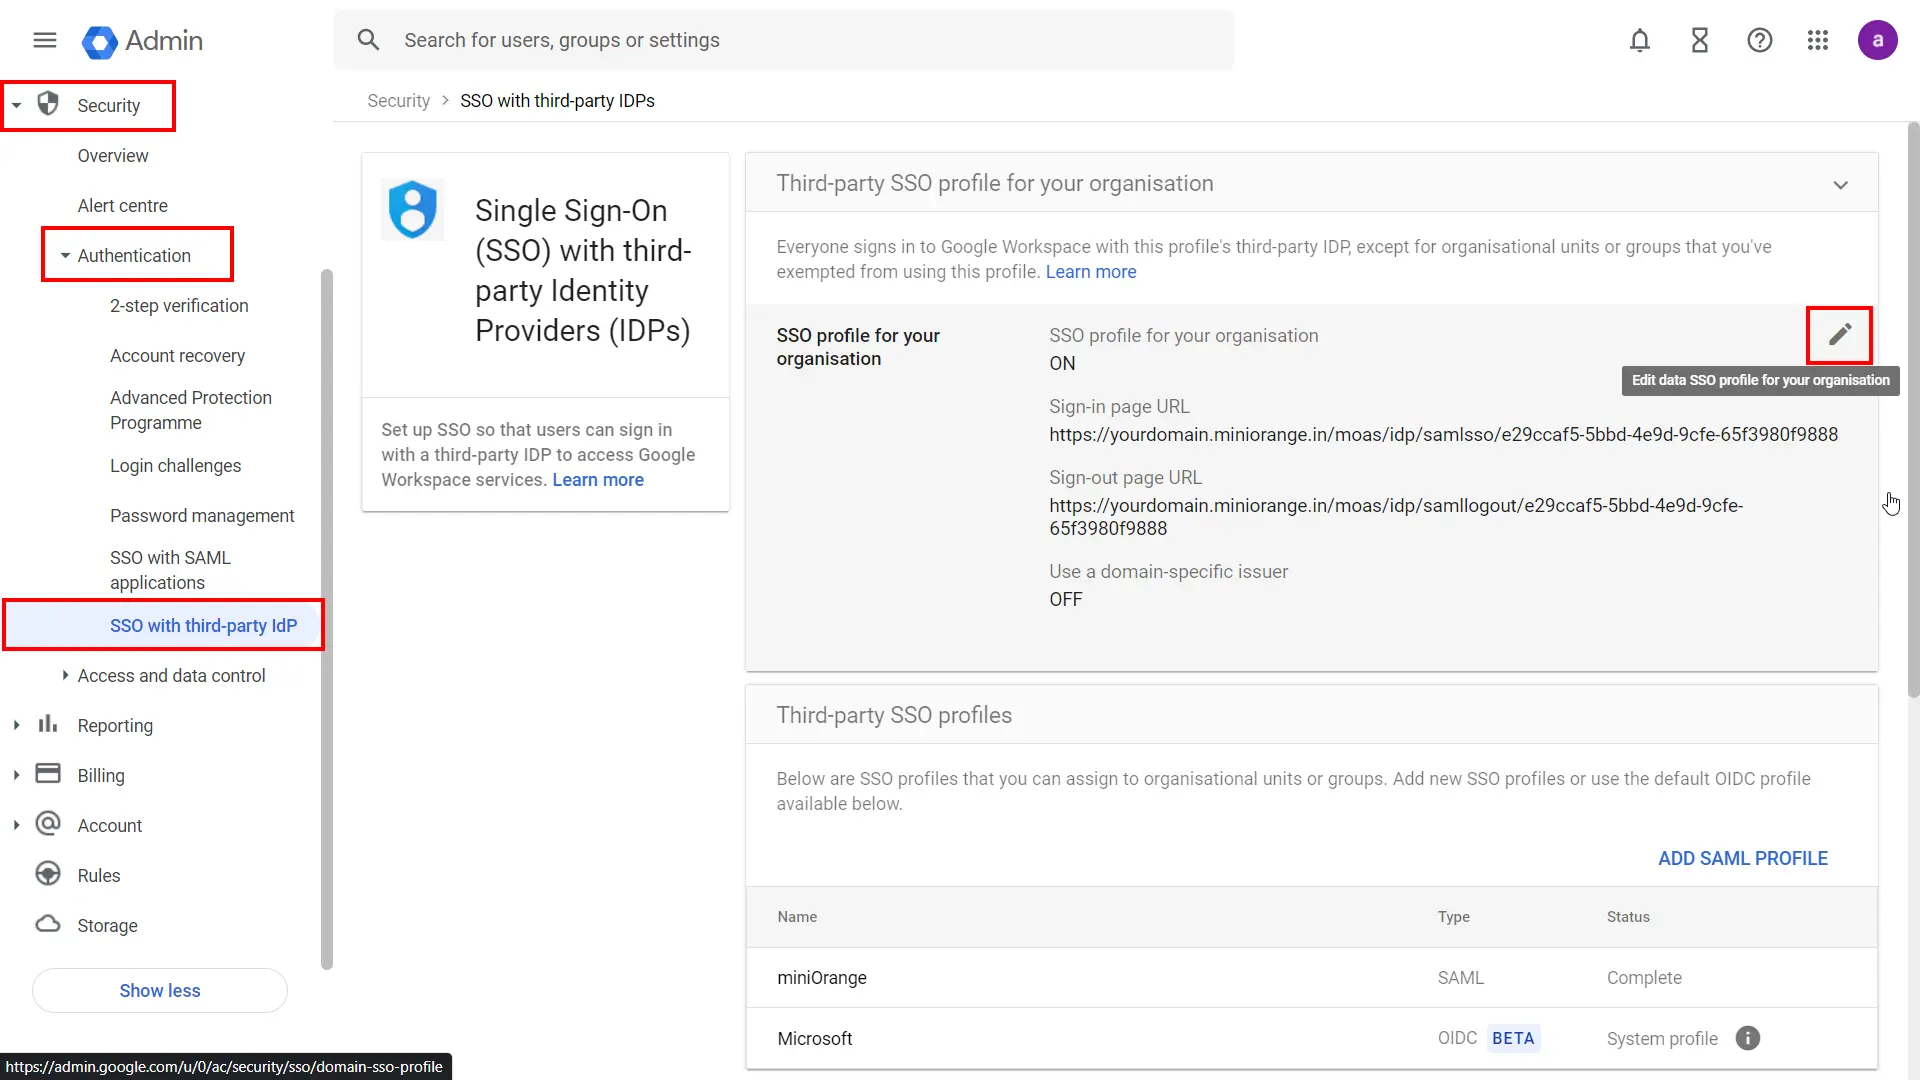
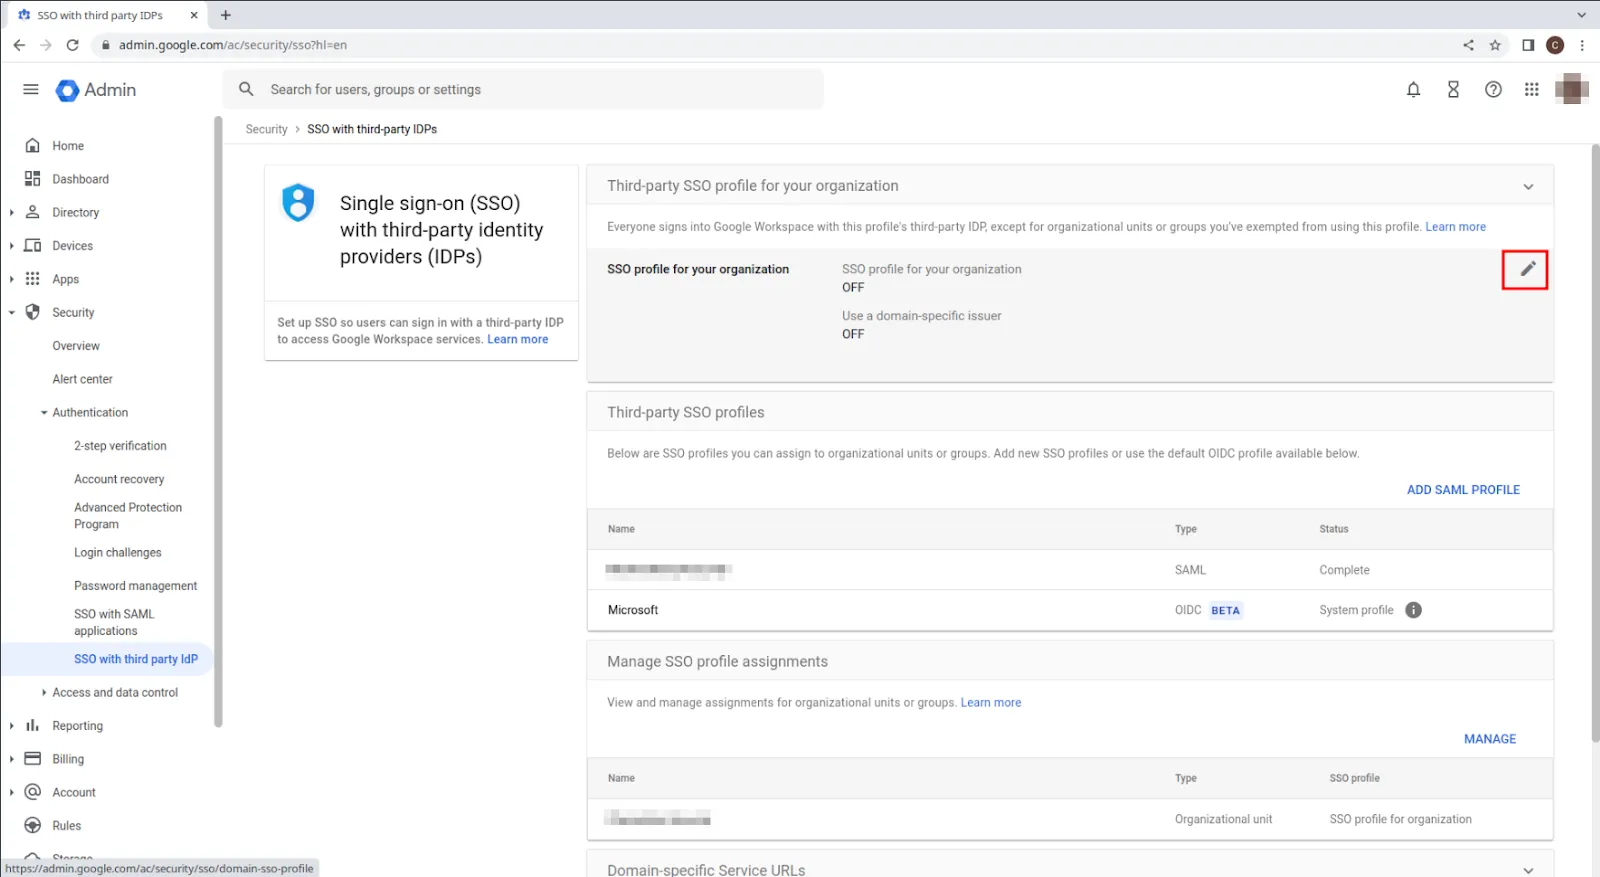
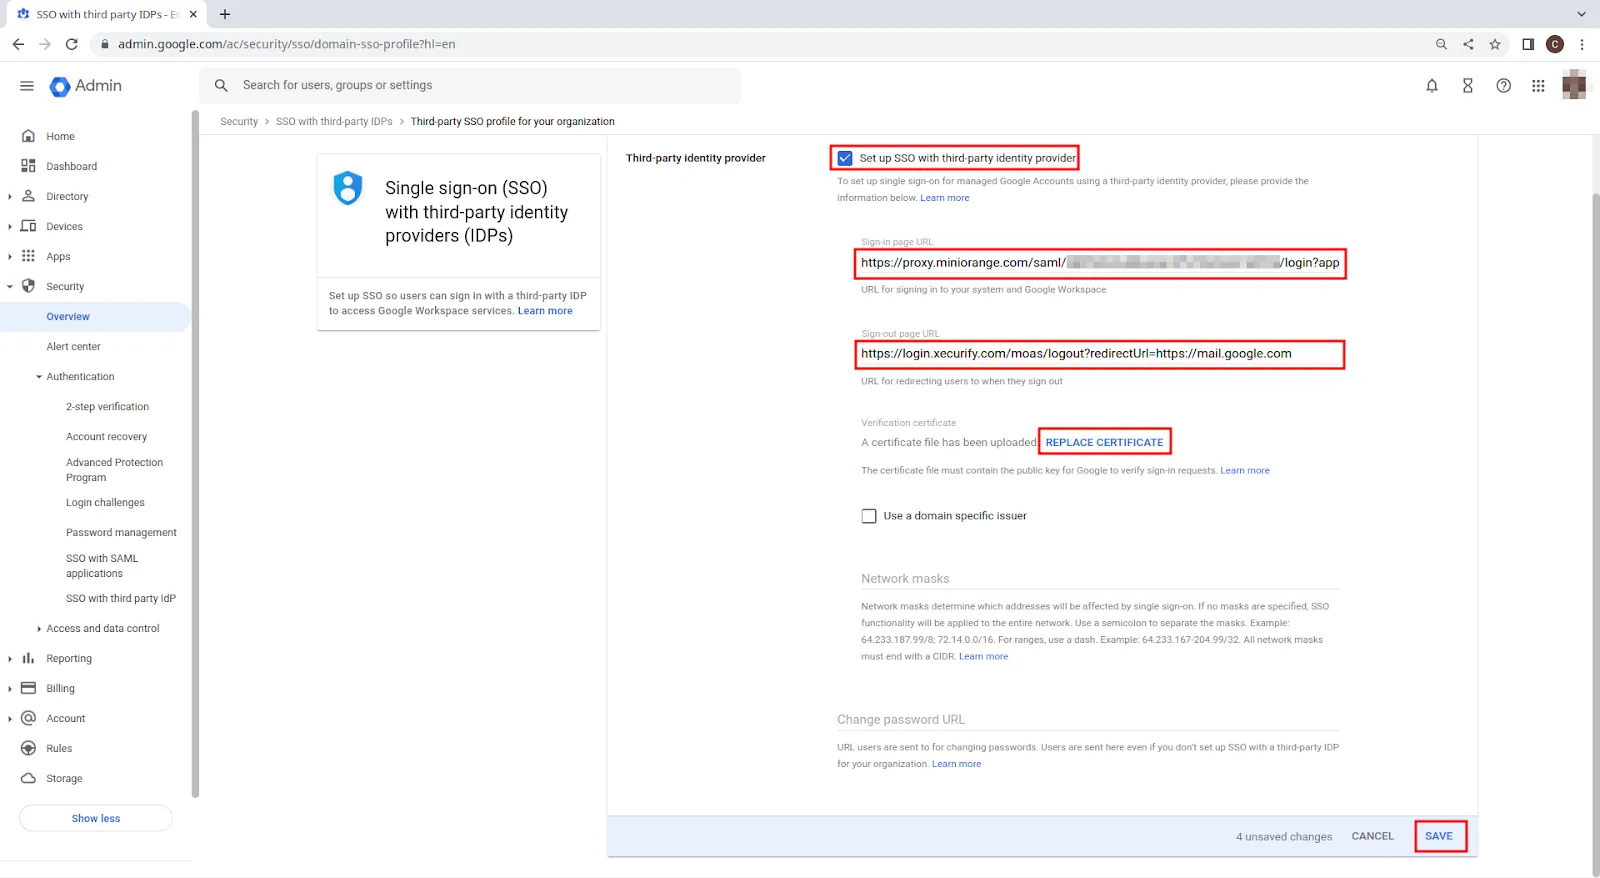
Vaya al Autenticación >> SSO con IDP de terceros. Aquí, desde el Perfil SSO para su organización sección, haga clic en el icono de edición.
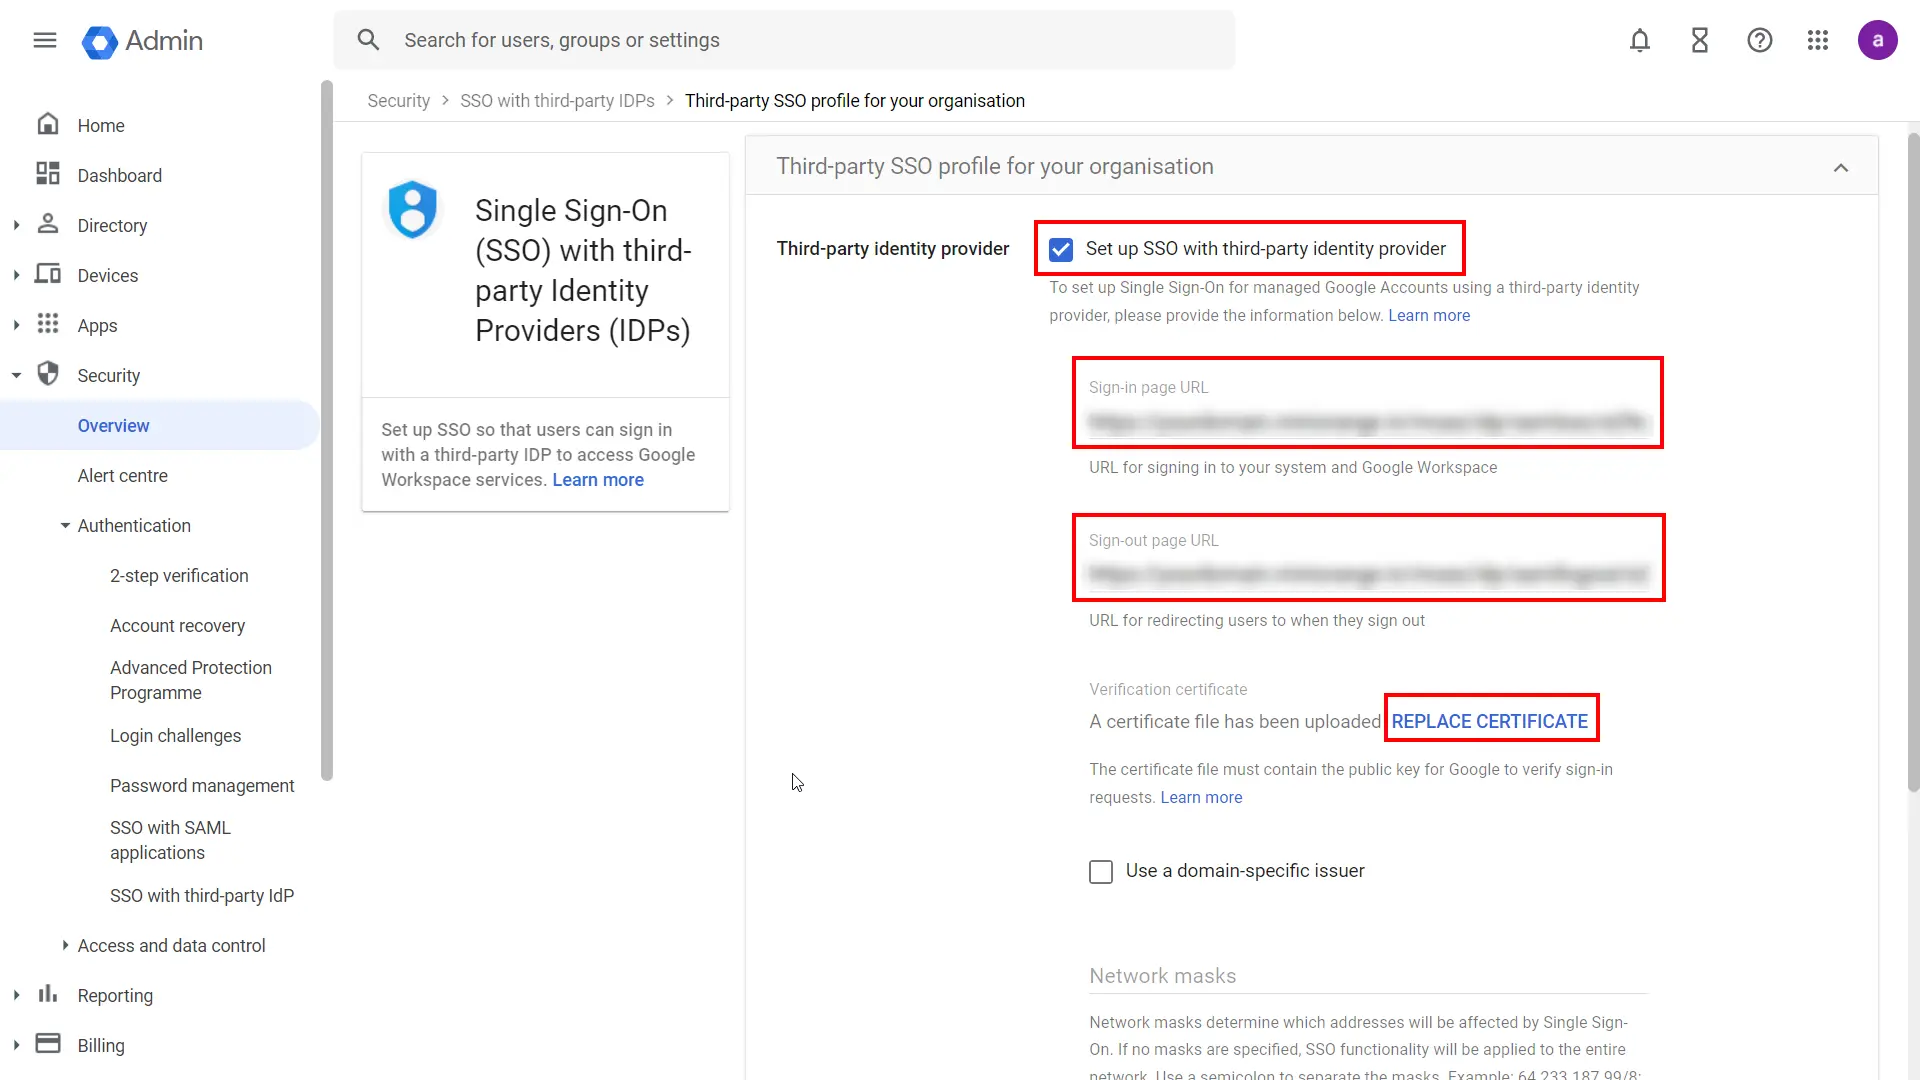
Active la característica de Configurar SSO con un proveedor de identidad externo casilla de verificación.
entrar: URL de la página de inicio de sesión: URL de inicio de sesión de SAML del paso 1.
entrar: URL de la página de cierre de sesión: < URL del servidor base > /idp/oidc/logout?post_logout_redirect_uri=https://gmail.com Ejemplo: https://login.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri=https://gmail.com
Sube el certificado haciendo clic en Reemplazar certificado enlace que se descargó anteriormente en el Paso 1.
Ingrese la URL para cambiar contraseña: URL de inicio de sesión SAML del paso 1.
Guarde la configuración.
Su integración de Google SSO SAML está completa.
2.1. Asignar perfil de SSO a unidades organizativas o grupos:
Si desea que algunos de sus usuarios inicien sesión en Google directamente, puede moverlos a una unidad organizativa (OU) o grupo. Luego, administre la configuración de SSO para la unidad organizativa o el grupo para que Google autentique a esos usuarios en lugar de utilizar su IdP de terceros. Siga los siguientes pasos:
Si desea que todos sus usuarios (que no sean superadministradores) inicien sesión utilizando un IdP de terceros: no es necesario que lo administre.
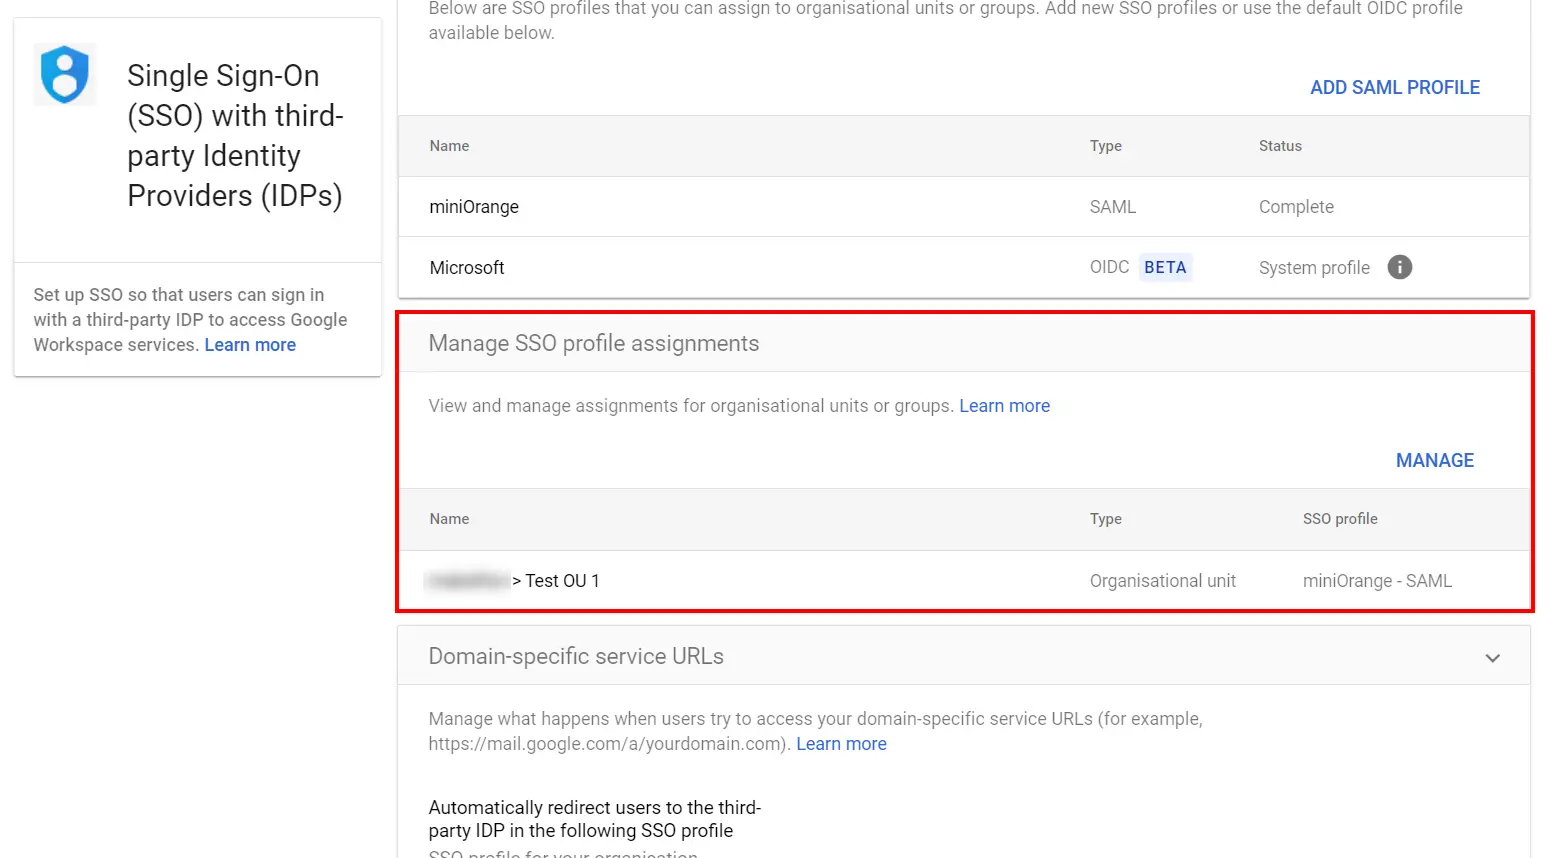
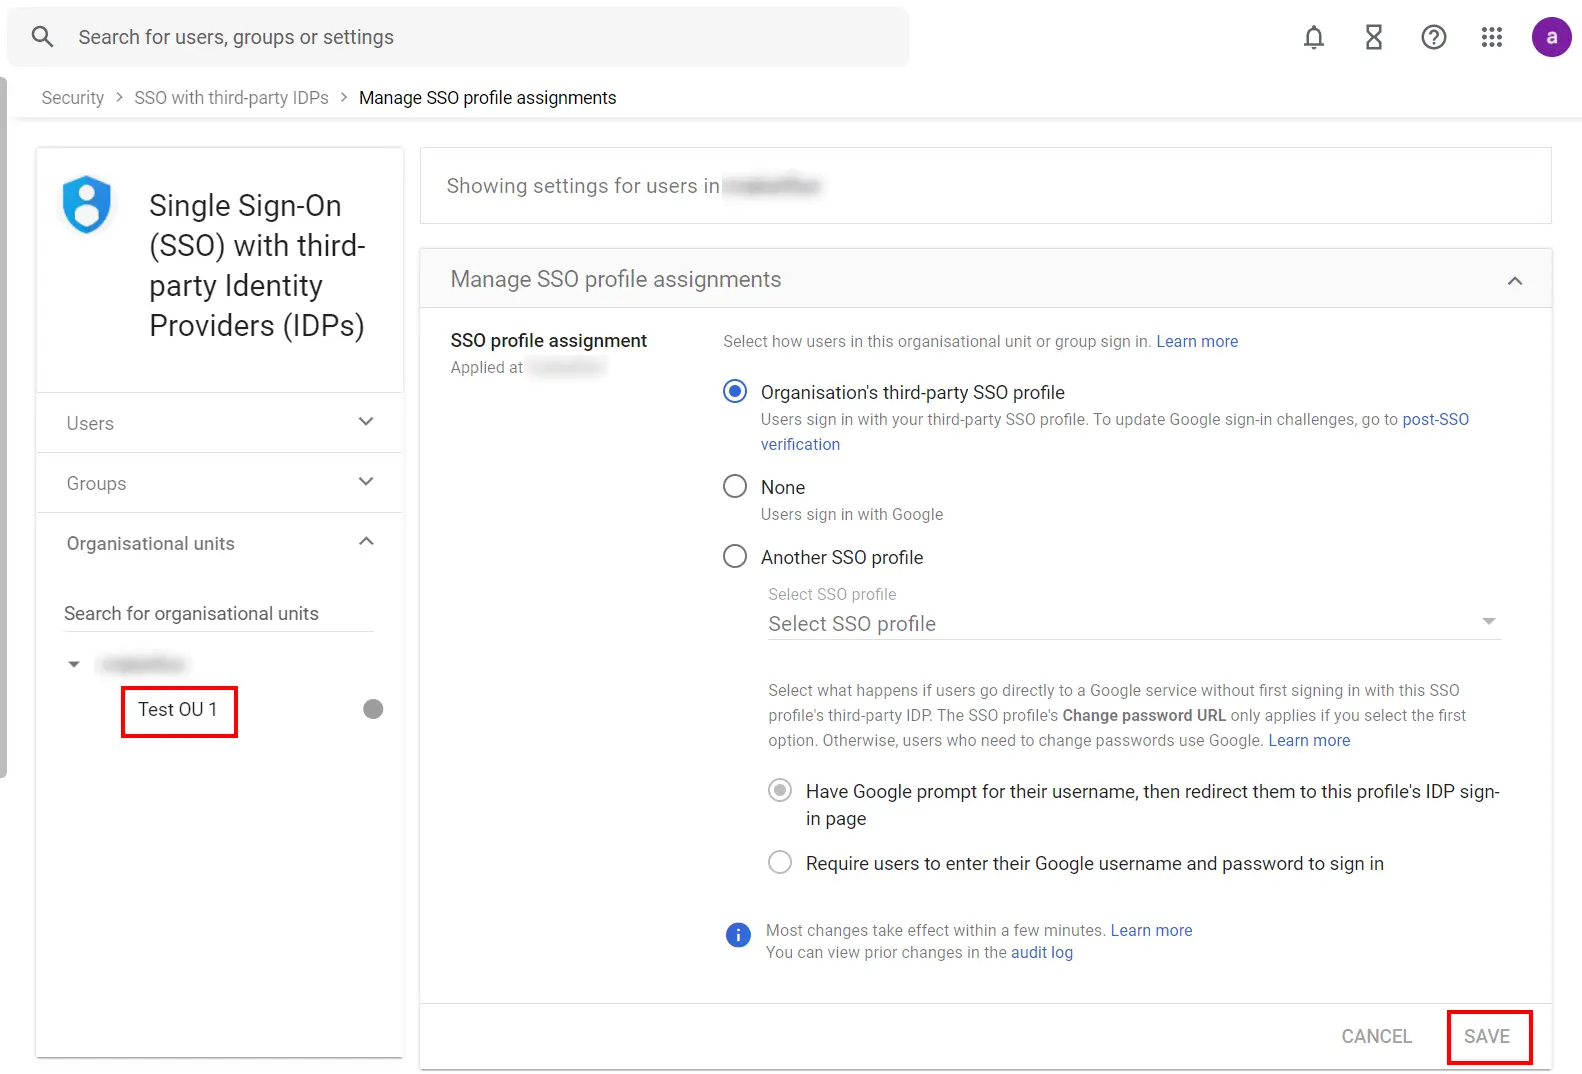
Si desea que algunos de sus usuarios inicien sesión en Google directamente: haga clic en Administrar asignaciones de perfiles SSO y continuar con el siguiente paso.
Si está asignando el perfil SSO por primera vez, haga clic en Empezar. De lo contrario, haga clic en Gestionar.
Note: Get started is only available if you’ve already enabled your third-party SSO profile.
Selecciona la unidad organizativa o el grupo al que vas a asignar el perfil de SSO desde la izquierda. Note: If the SSO profile assignment for an OU or group differs from your domain-wide profile assignment, an override warning appears when you select that OU or group. You can’t assign the SSO profile on a per-user basis. The Users view let you check the setting for a specific user.
Elija Perfil SSO de terceros de la organización si desea que sus usuarios en la unidad organizativa o grupo inicien sesión en los servicios de Google utilizando el IdP designado en el perfil SSO de terceros de su dominio.
Elija Ninguna si desea que sus usuarios de la unidad organizativa o grupo inicien sesión directamente en Google.
Elija Otro perfil SSO en caso de que ya tenga configurado otro proveedor de identidad y desee utilizarlo para la autenticación de usuarios.
Luego haga clic en Guardar.
2.2. Para desactivar el SSO para todos los usuarios:
Si desea desactivar la autenticación de terceros para todos sus usuarios sin cambiar la asignación del perfil de SSO para unidades organizativas o grupos, puede desactivar el perfil de SSO de terceros:
Desmarcar Configurar SSO con un proveedor de identidad externo.
Haga clic en Guardar.
3. Configurar restricción de ubicación: restringir el acceso limitando el número de ubicaciones
En este método de restricción, el administrador configura una lista de ubicaciones donde queremos permitir a los usuarios finales iniciar sesión o denegar según la condición establecida por el administrador. Cuando un usuario intenta iniciar sesión con la autenticación adaptativa habilitada, sus atributos de ubicación, como (latitud, longitud y código de país), se verifican con la lista de ubicaciones configurada por el administrador. Y en función de este usuario se le permitirá, cuestionará o denegará.
Puede configurar la autenticación adaptativa con restricción de ubicación de la siguiente manera:
Vaya al Autenticación adaptable desde la barra de navegación izquierda.
Haga clic en Agregar política .
Agregue un Nombre de directiva para su Política de autenticación adaptable.
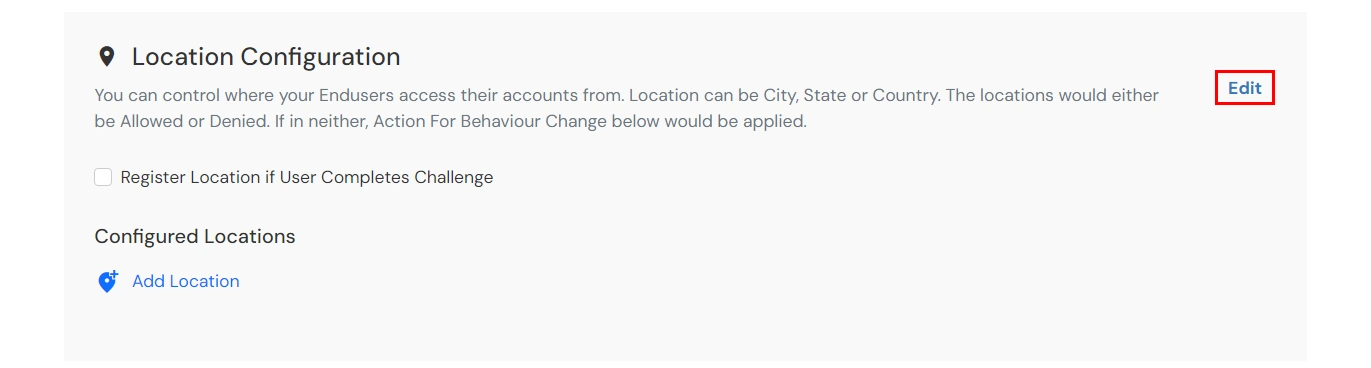
Desplácese hacia abajo hasta Configuración de ubicación sección y haga clic en Editar.
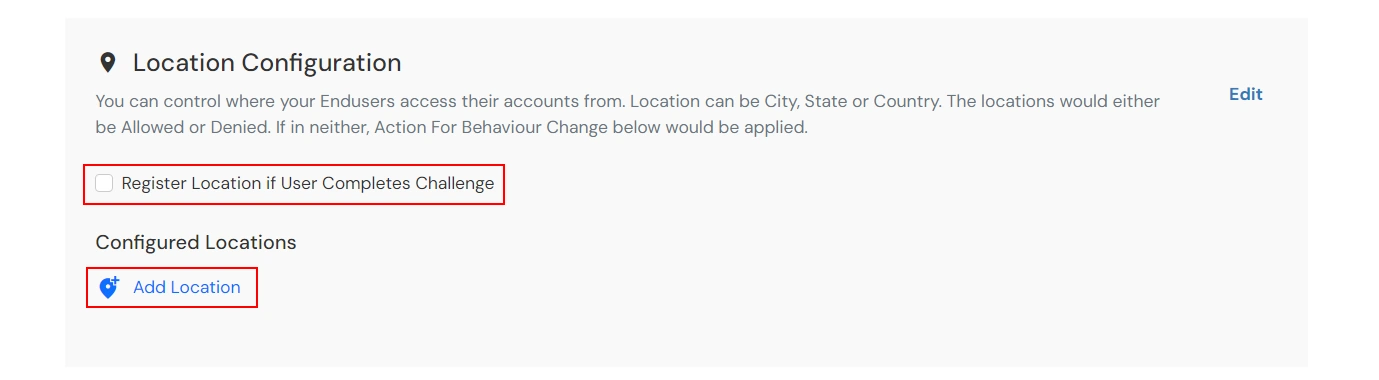
Aquí puedes Habilitar registro de ubicación si el usuario completa el desafío.
En Ubicaciones configuradas, haga clic en Agregar Direccion.
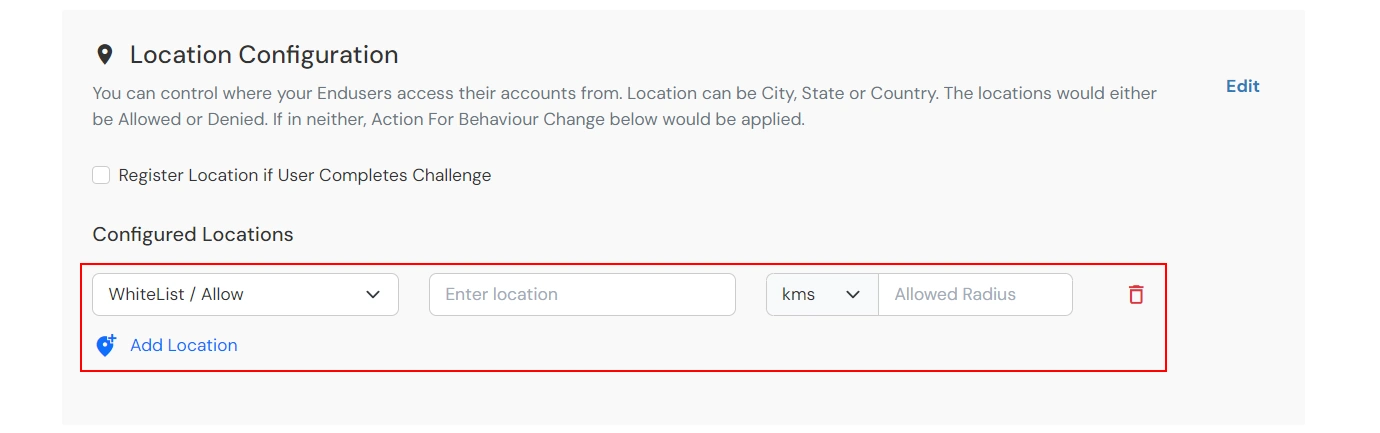
En la sección Indicar ubicación campo de entrada, ingrese el nombre de la ubicación y luego seleccione la ubicación correcta en el menú desplegable de resultados de búsqueda. A continuación, seleccione su parámetro de distancia como KMS (KiloMetros) o Millas en Radio permitido. Para cada ubicación que agregue, puede elegir entre lista blanca/permitir or lista negra/denegar seleccionar la opción adecuada.
Puede hacer clic en el Agregar Direccion para agregar más de una ubicación y luego siga los pasos mencionados anteriormente.
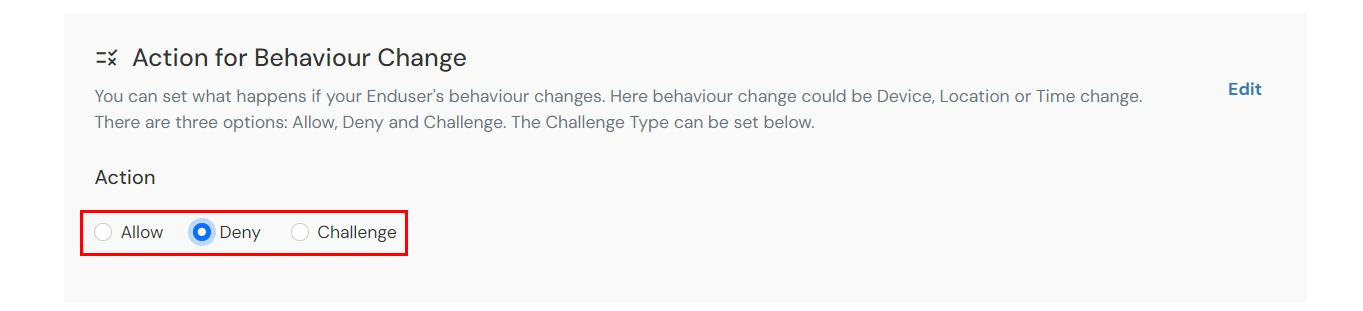
Ahora, desplácese hasta la Acción para el cambio de comportamiento sección y haga clic en Editar. Seleccione la acción que desea realizar si la dirección IP está fuera del rango. es decir Permitir, desafiar o negar.
Desplázate hasta el final y haz clic en guarde .
4. Habilite la restricción para Google Apps
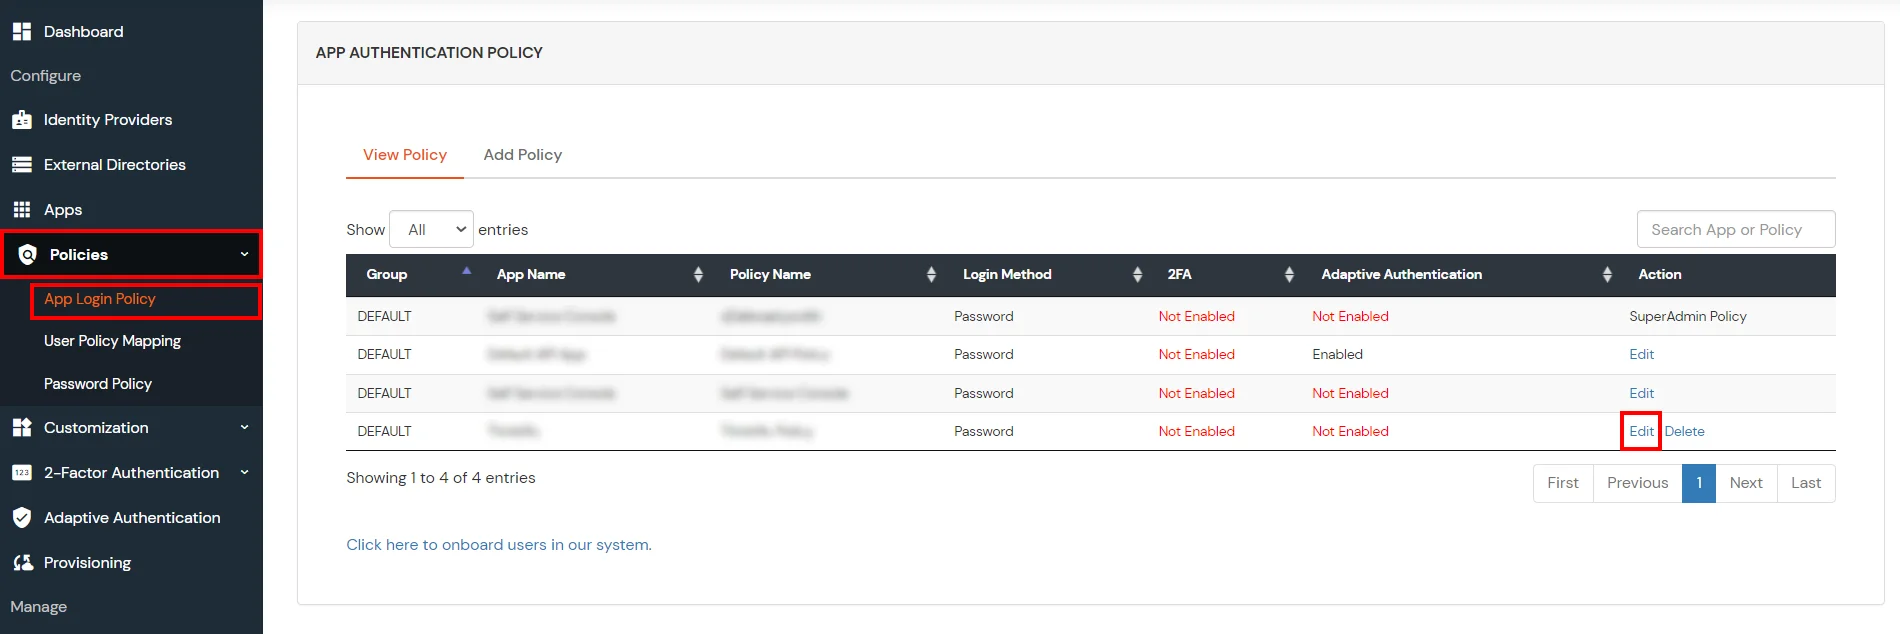
Vaya al Políticas >> Política de inicio de sesión de la aplicación desde la barra de navegación izquierda.
Haga clic en Editar opción contra la aplicación seleccionada.
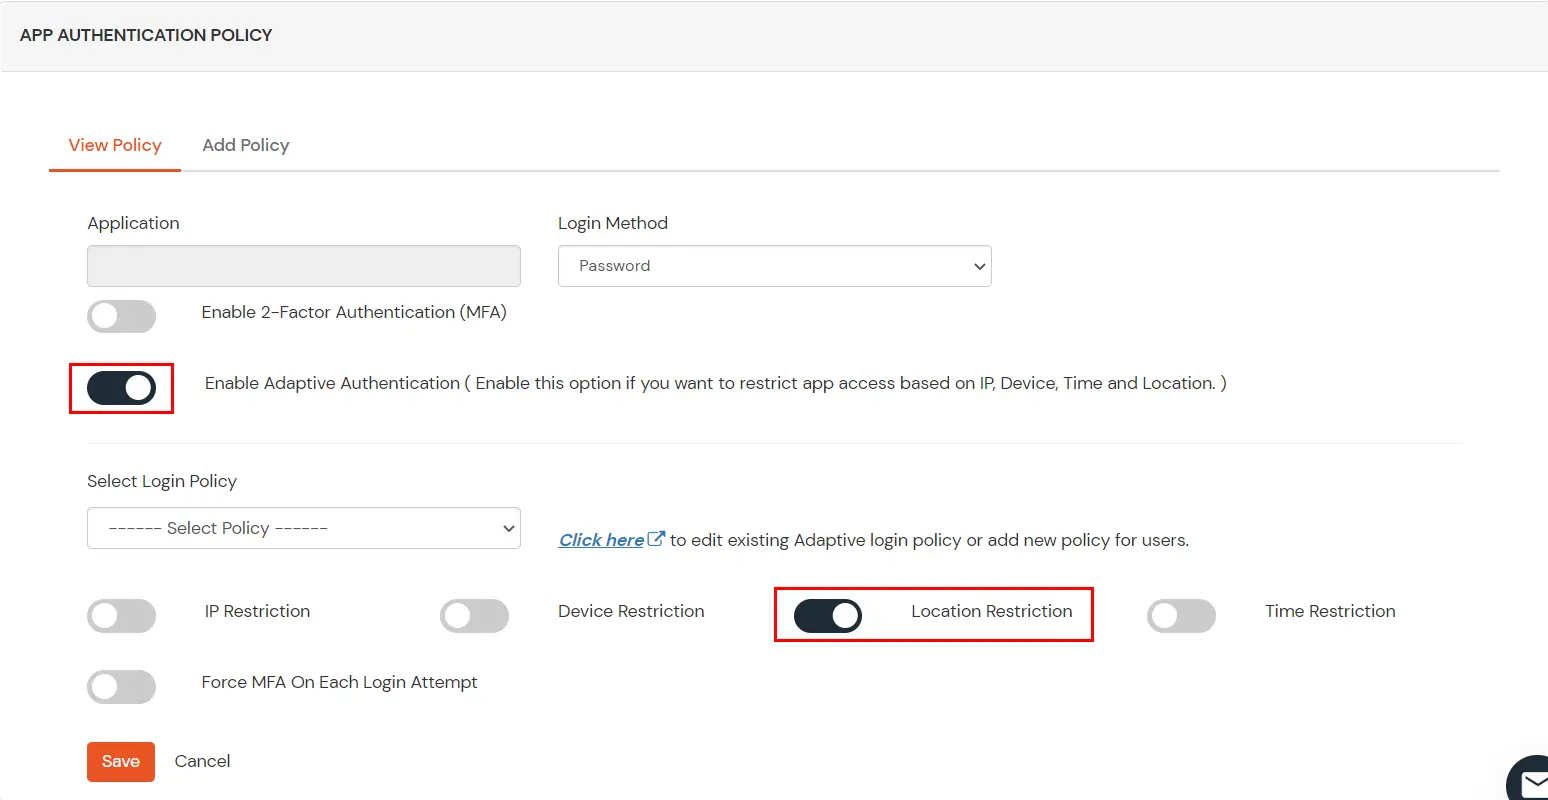
Establezca el nombre de su aplicación en el Aplicación y seleccione la contraseña como Método de inicio de sesión.
Activar Autenticación adaptable.
En el campo Seleccione Política de inicio de sesión menú desplegable, seleccione la política que creamos en el último paso y seleccione la política requerida método de restricción como una opción.
Vaya al Aplicaciones y haga clic en Agregar aplicación .
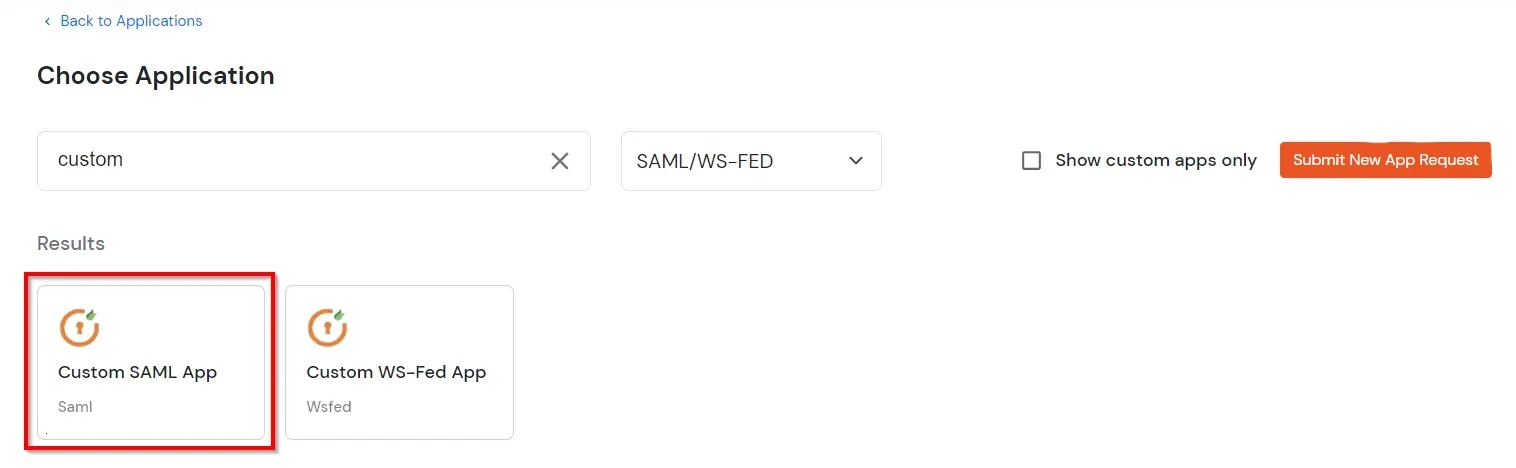
En Elegir aplicación, seleccione SAML/WS-FED del menú Todas las Aplicaciones desplegable.
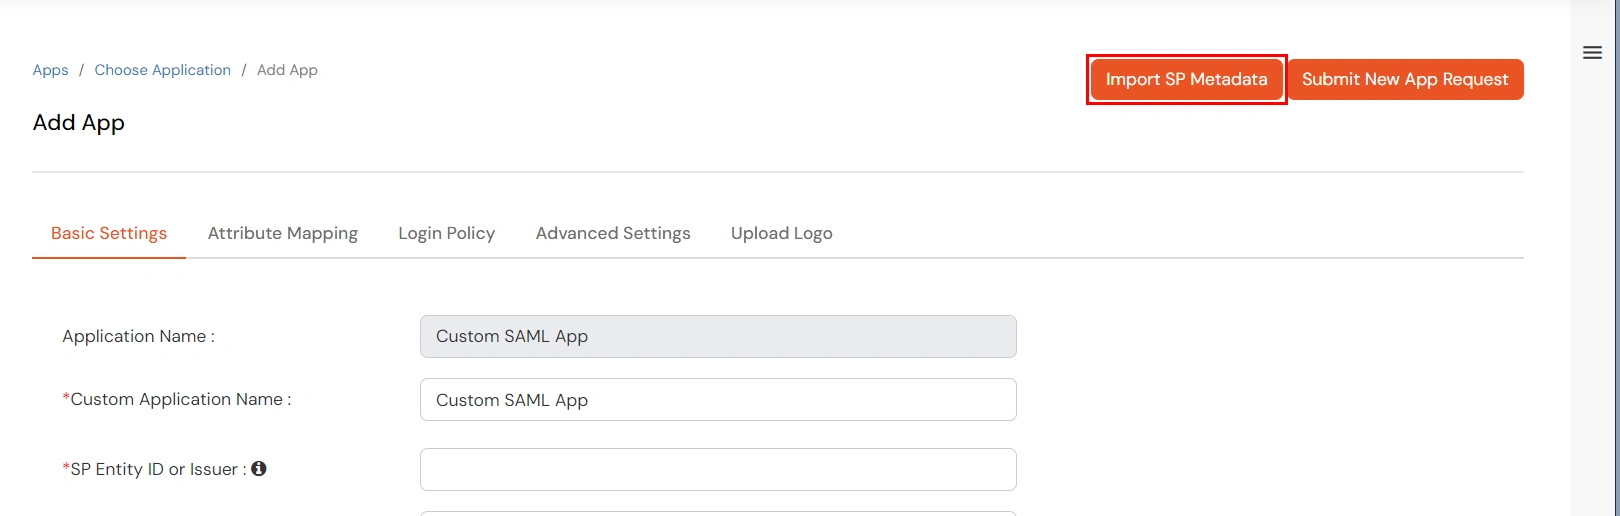
En el siguiente paso, busque Aplicación SAML personalizada y haga clic en él.
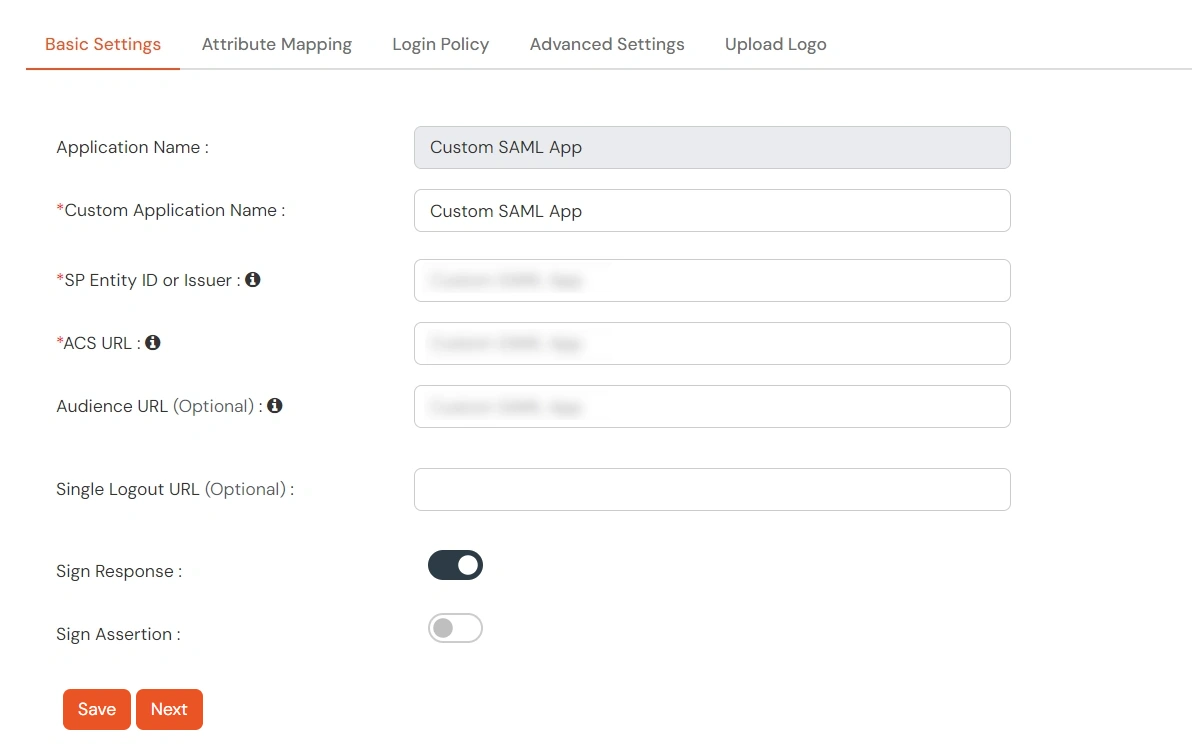
En la sección Ajustes básicos pestaña, ingrese su deseado nombre de la aplicación y agregue los metadatos SP haciendo clic en el Importar metadatos de SP botón; puedes encontrar los metadatos en el fuente de autenticación pestaña en CASB.
Una vez hecho esto, haga clic en Guardar .
Ahora, vaya al panel de control de miniOrange CASB haciendo clic en aquí.
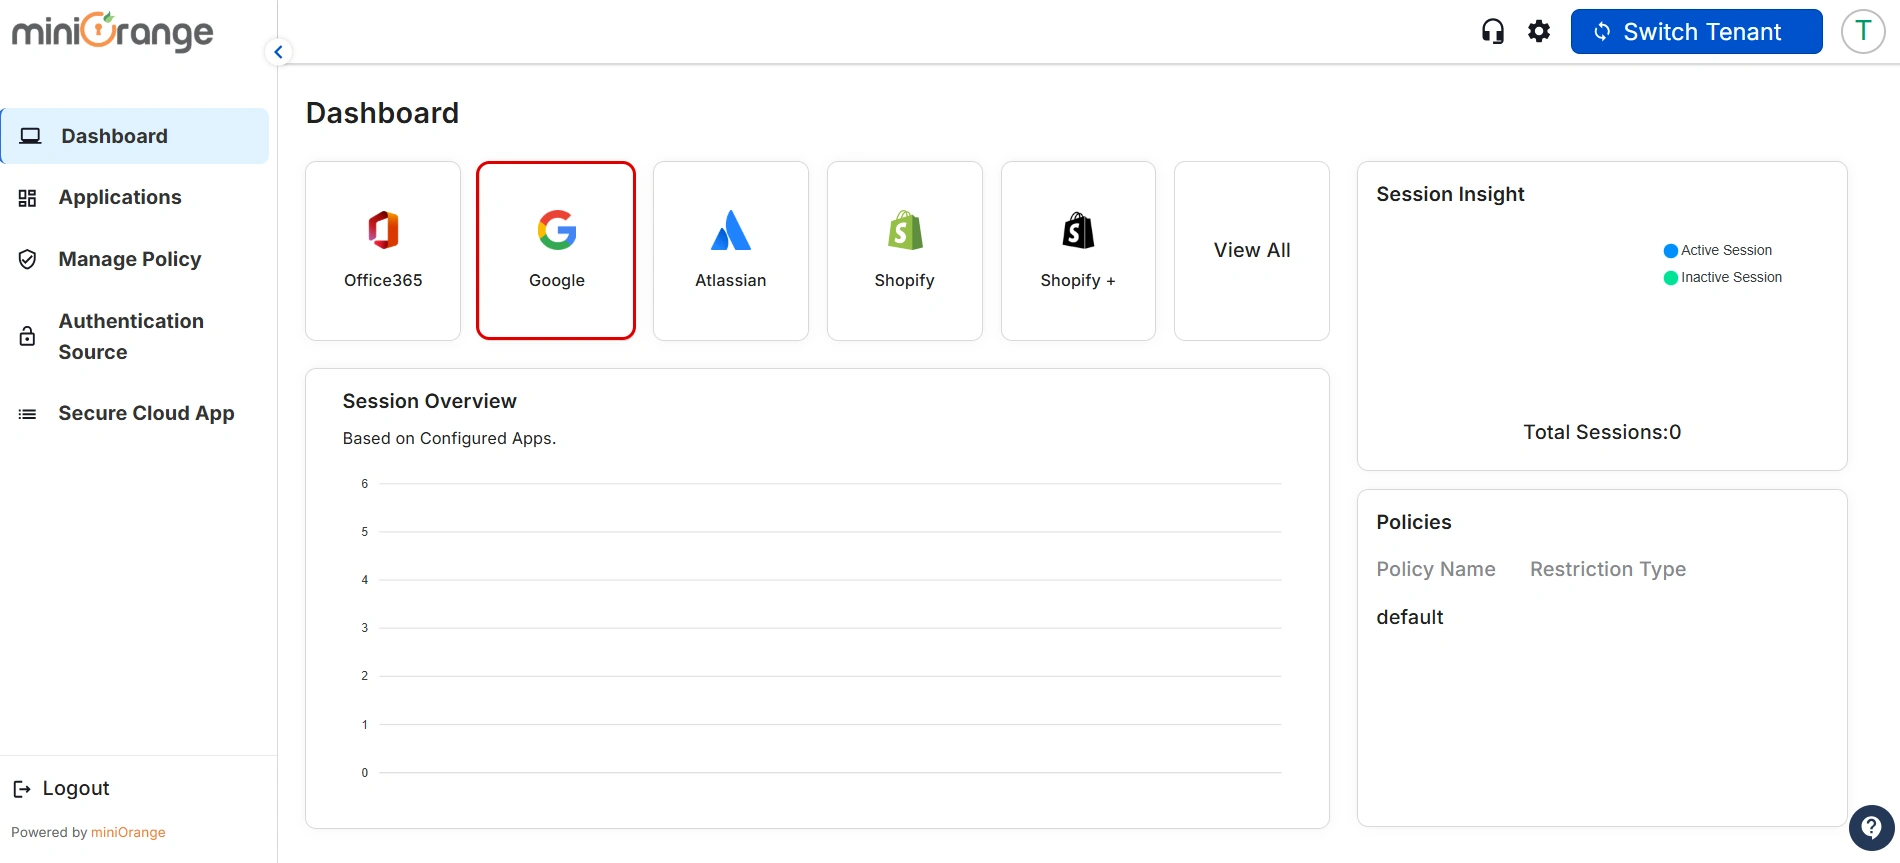
Después de iniciar sesión, deberías acceder a la página del panel de control de miniOrange. Haz clic en "Google" aplicación y haga clic en ella.
Seleccione el elemento Agregar fuente de autenticación Opción del menú desplegable.
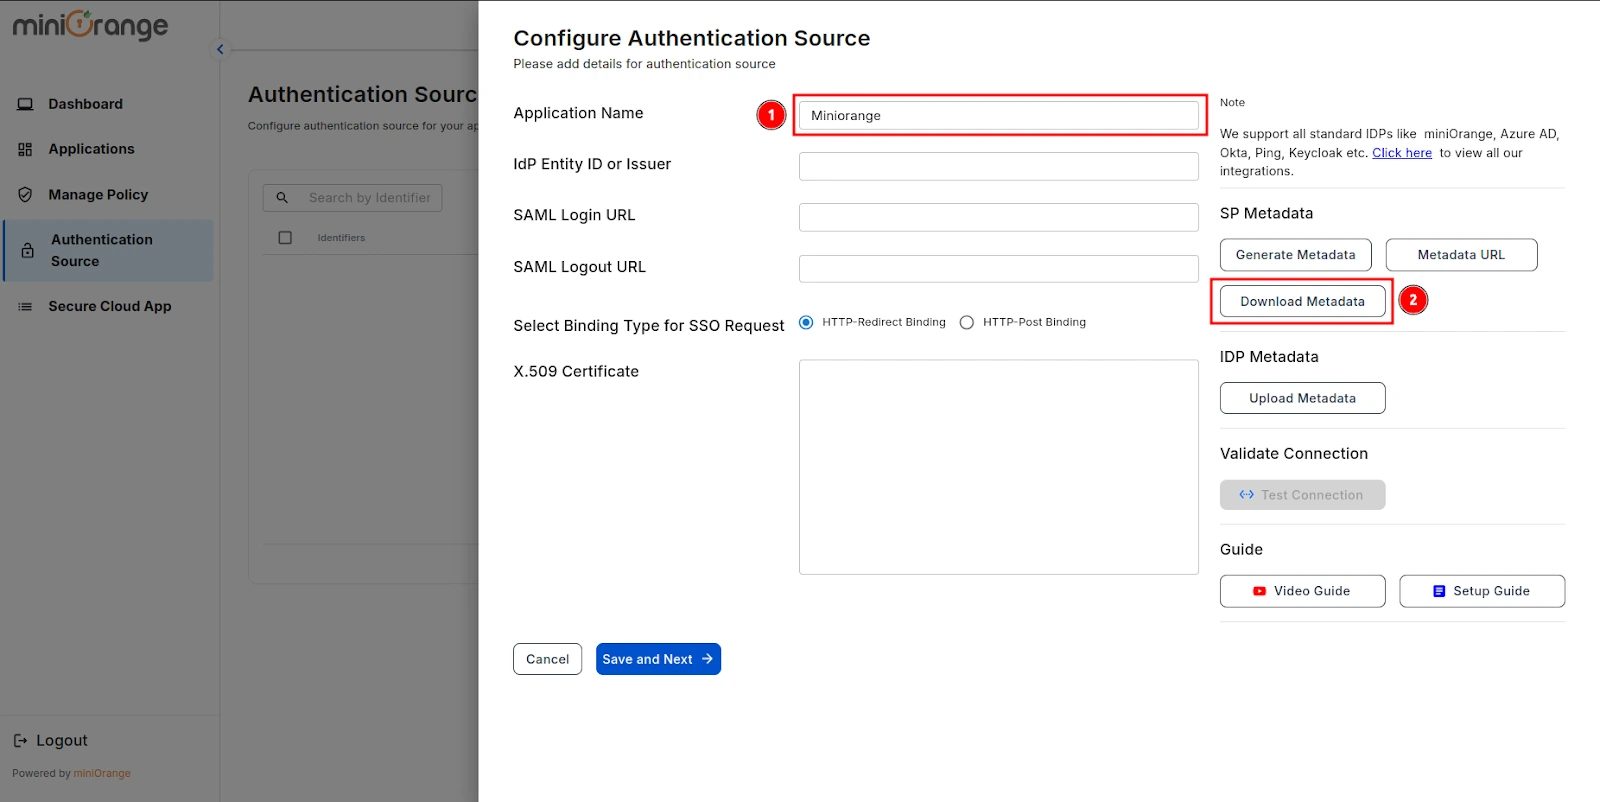
Menciona un Nombre de autenticación para la fuente de autenticación y haga clic en Generar metadatos.
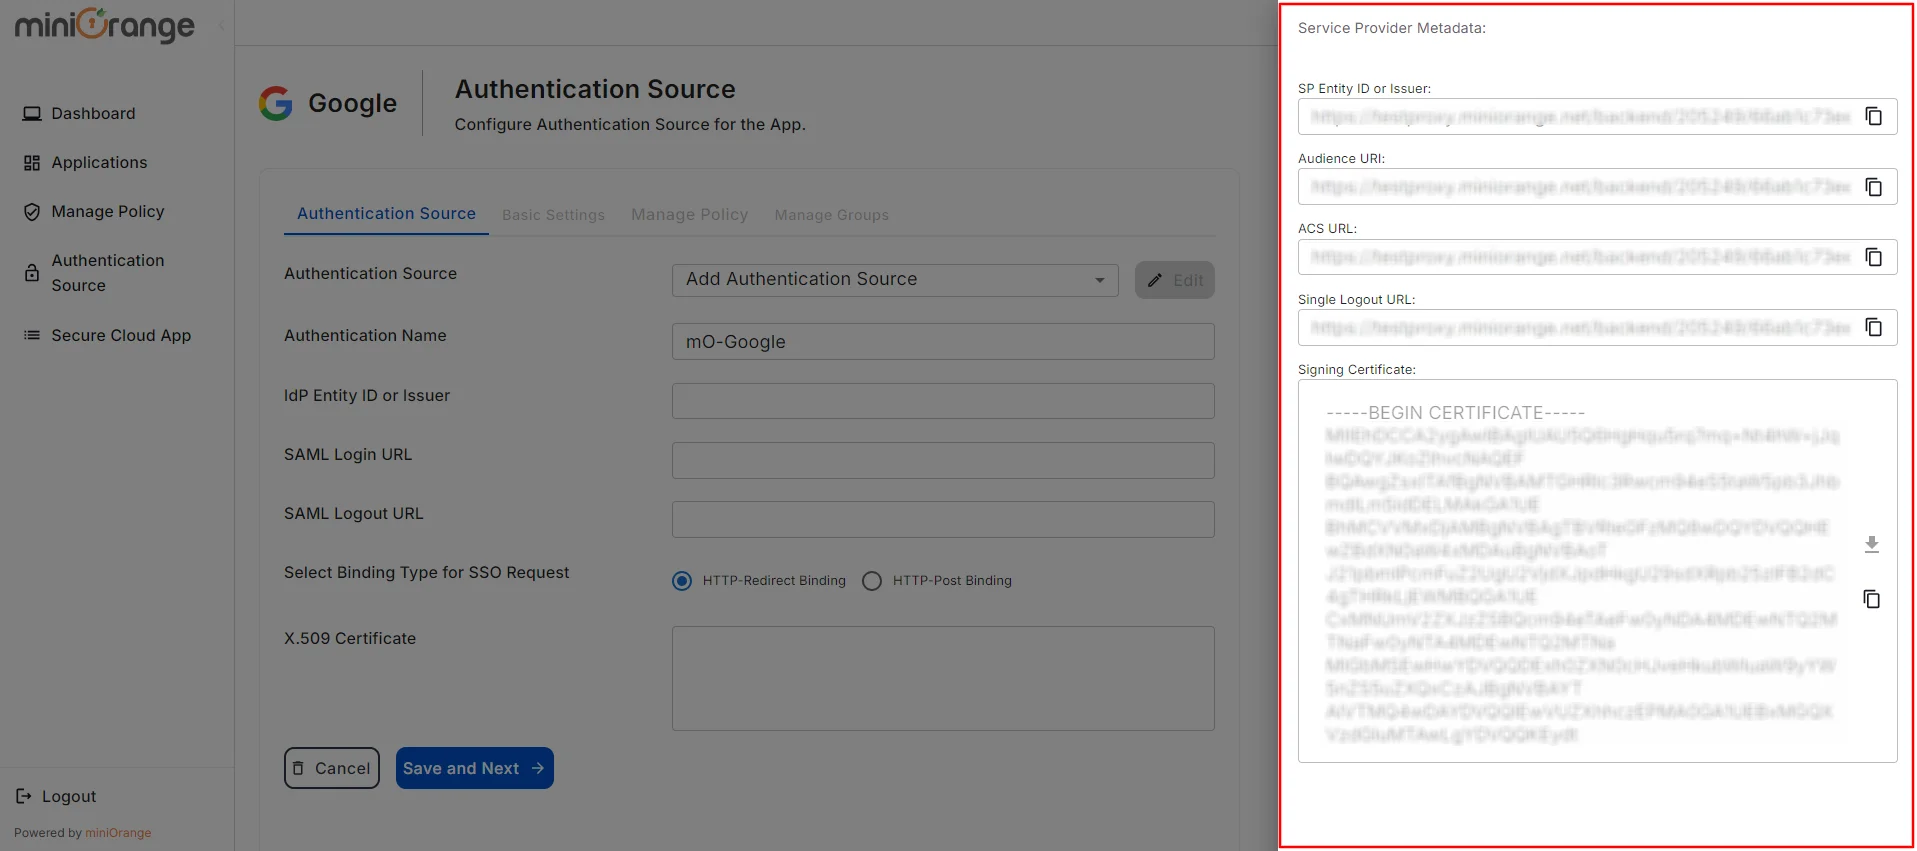
Después de hacer clic en Generar metadatosObtendrá los detalles de los metadatos, como se muestra en la imagen a continuación. Utilice estos datos para configurar el Aplicación SAML en tu Proveedor de identidad (IDP).
Si desea volver a ver los detalles de los metadatos, puede hacer clic en el botón Ver metadatos .
Puede obtener los metadatos IDP necesarios desde la aplicación saml lo configuraste usando el Proveedor de identidad miniorange.
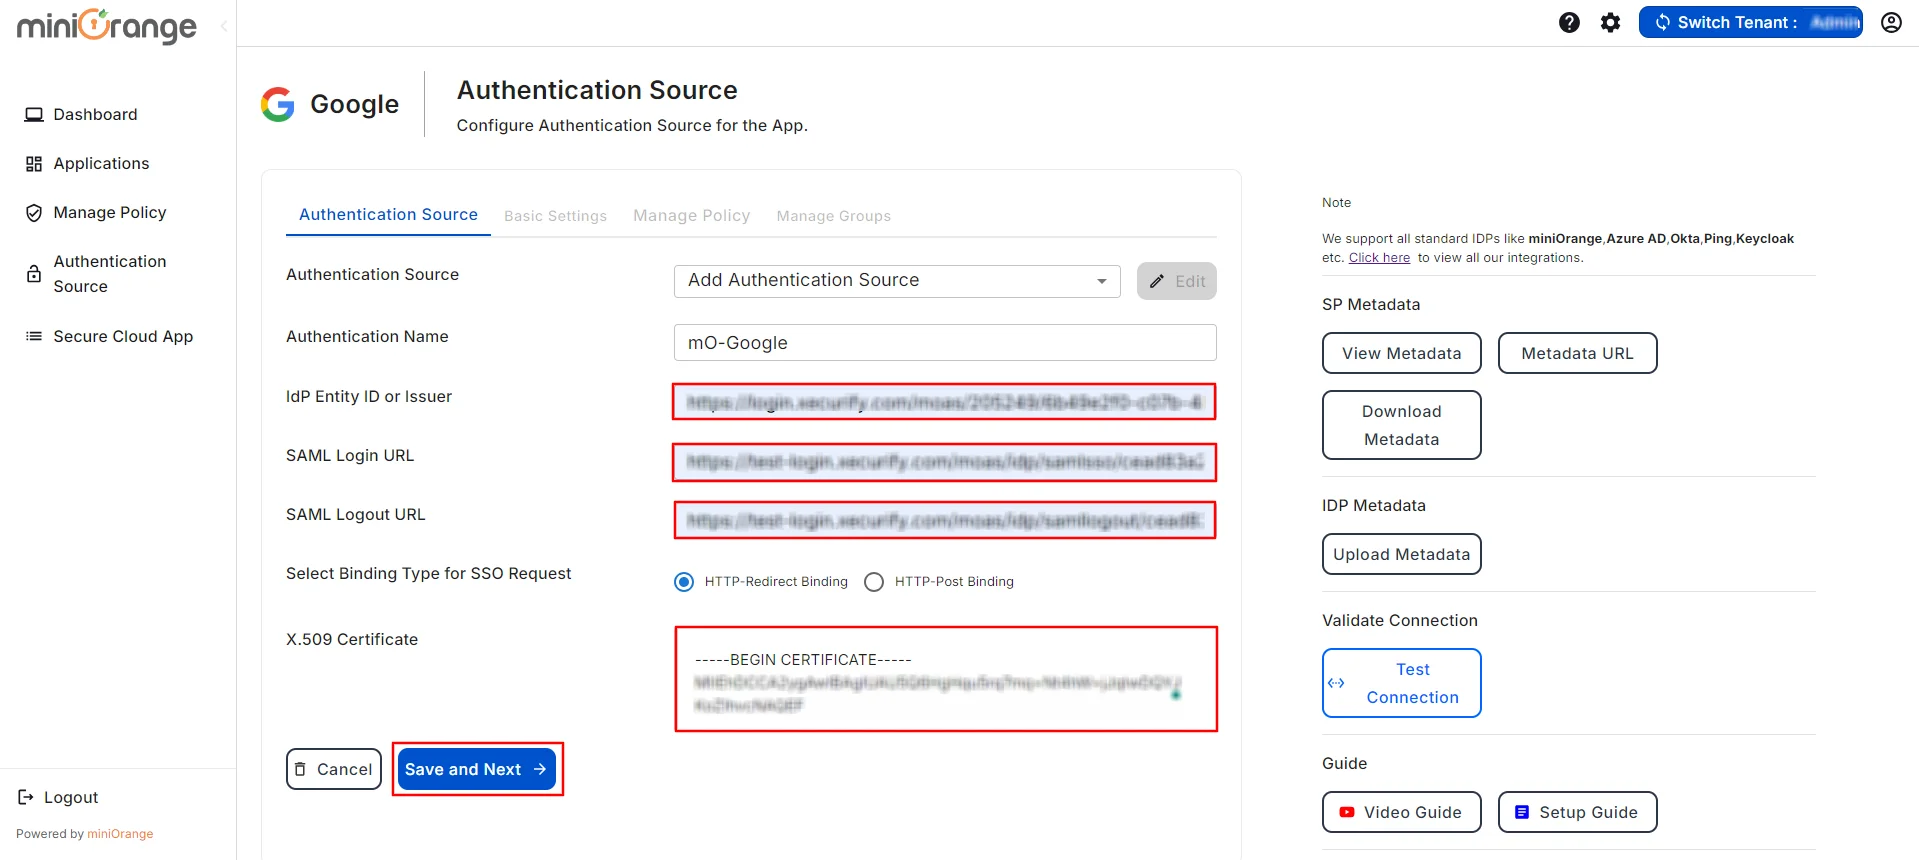
Ahora, ingrese los detalles restantes como el ID de entidad de IDP, URL de inicio de sesión SAML, URL de cierre de sesión de SAML, y Certificado X.509 que encontrarás en tu Proveedor de identidad metadatos
Una vez hecho esto, elija el tipo de enlace para la solicitud de SSO según sea necesario. Encontrará esta información en los metadatos de IDP. Sin embargo, si no está seguro, seleccione la opción Enlace de redireccionamiento HTTP como configuración predeterminada.
Haga clic en el botón Guardar y siguiente Botón una vez que haya completado todos los detalles.
2. Configuración del inicio de sesión único (SSO) SAML en la consola de administración de Google
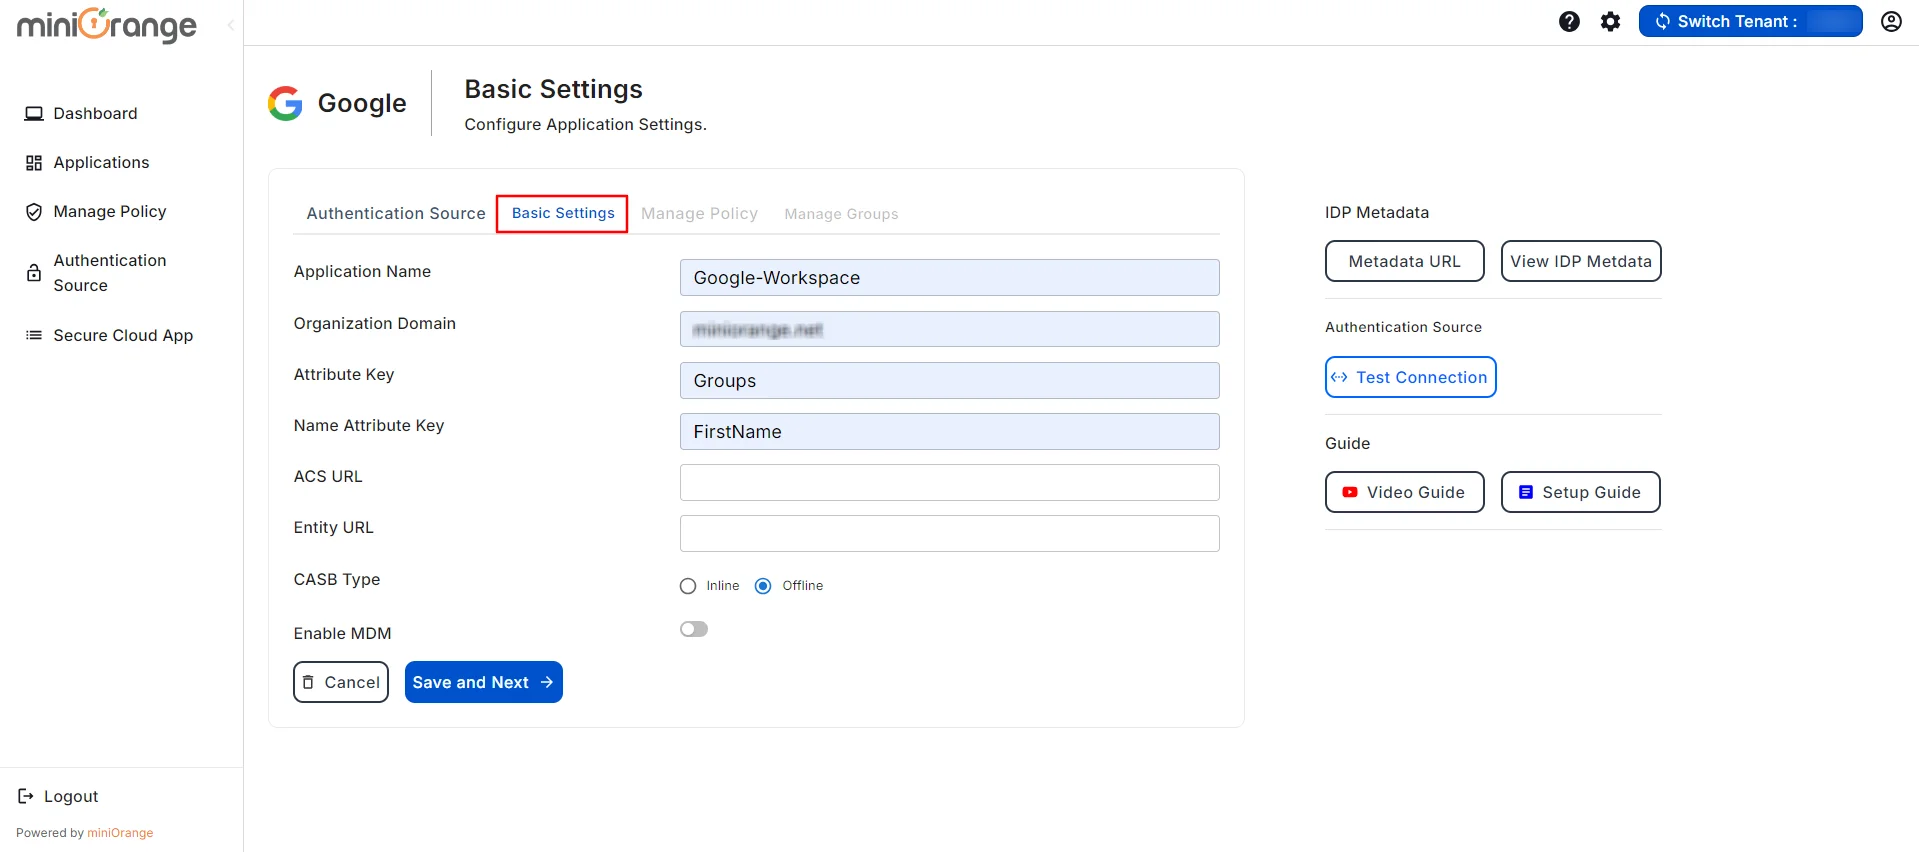
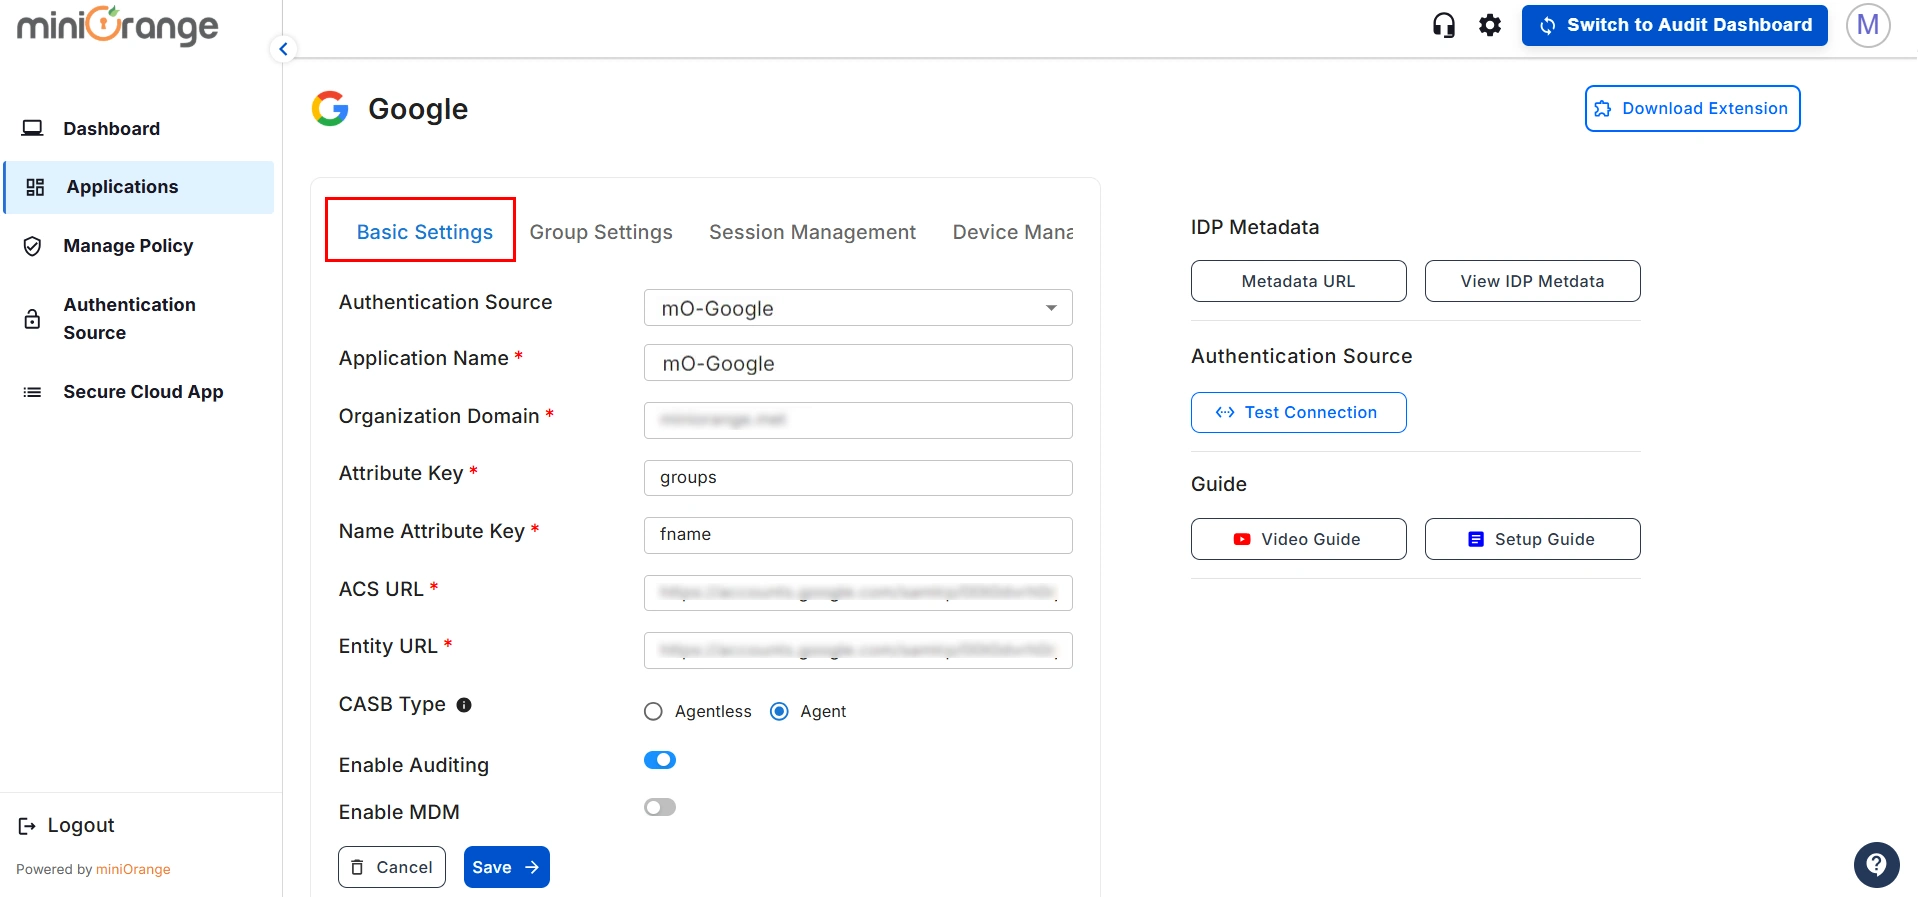
Ahora, serás redirigido a la Ajustes básicos .
Complete los siguientes datos para configurar el Google Aplicación:
Nombre de la Organización:
Introduzca el nombre de su organización.
Dominio de la organización:
Ingresa el dominio de tu organización en Google. (Ej: ejemplo.com)
Clave de atributo:
Ingrese la clave de atributo de grupo para la aplicación SSO, que ha configurado en el IDP en la sección de atributos SAML.
Nombre Atributo Clave:
Introduzca el nombre del atributo como fname, Lname, etc.
Introduzca la URL de ACS:
Puede obtener la URL de Google ACS desde el panel de administración de Google.
Introduzca la URL de la entidad:
Puede obtener la URL de la entidad de Google desde el panel de administración de Google.
Tipo CASB
Seleccione el tipo CASB como En línea o Fuera de línea
Habilitar MDM
Si desea configurar MDM en su dispositivo, habilítelo
Para URL de ACS y URL de la entidad Primero debe configurar la autenticación de administrador de Google siguiendo los pasos que se indican a continuación.
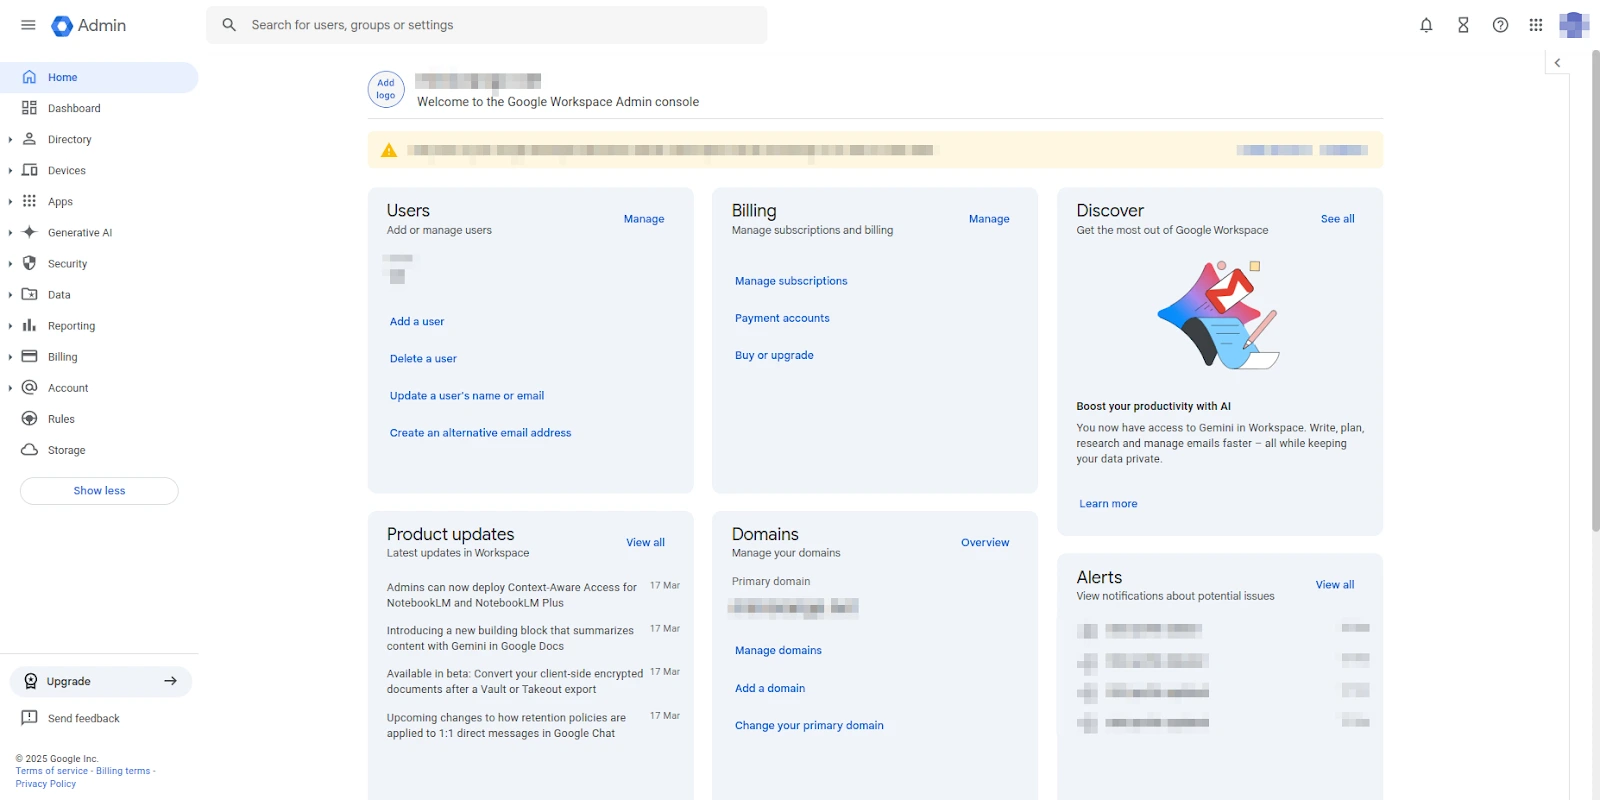
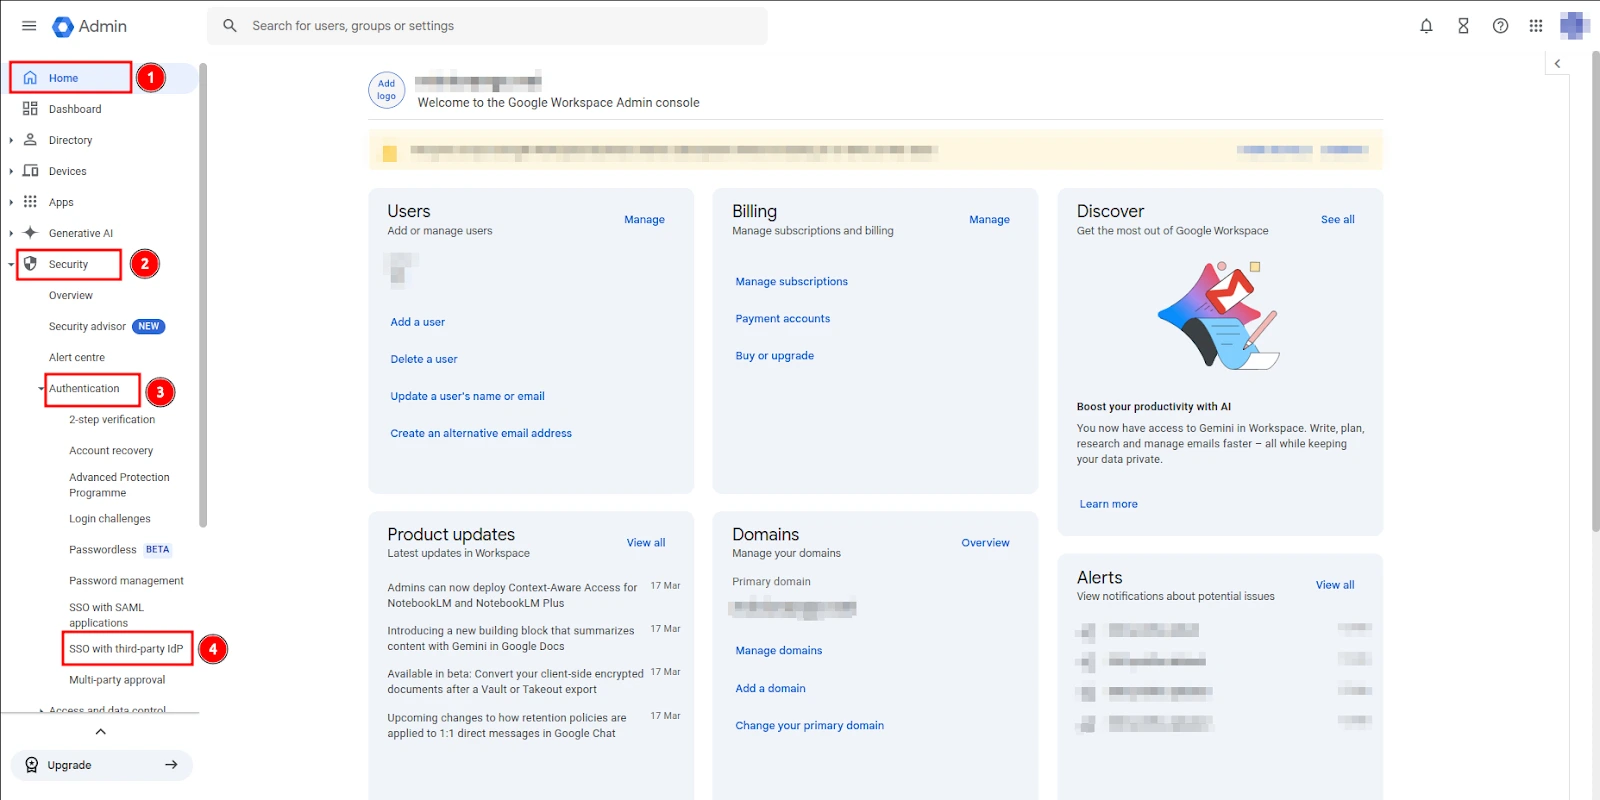
En el lado izquierdo, debajo del ícono de menú (☰), haga clic en Hogar () ⤏ Seguridad () ⤏ Autenticación ⤏ SSO con IDP de terceros.
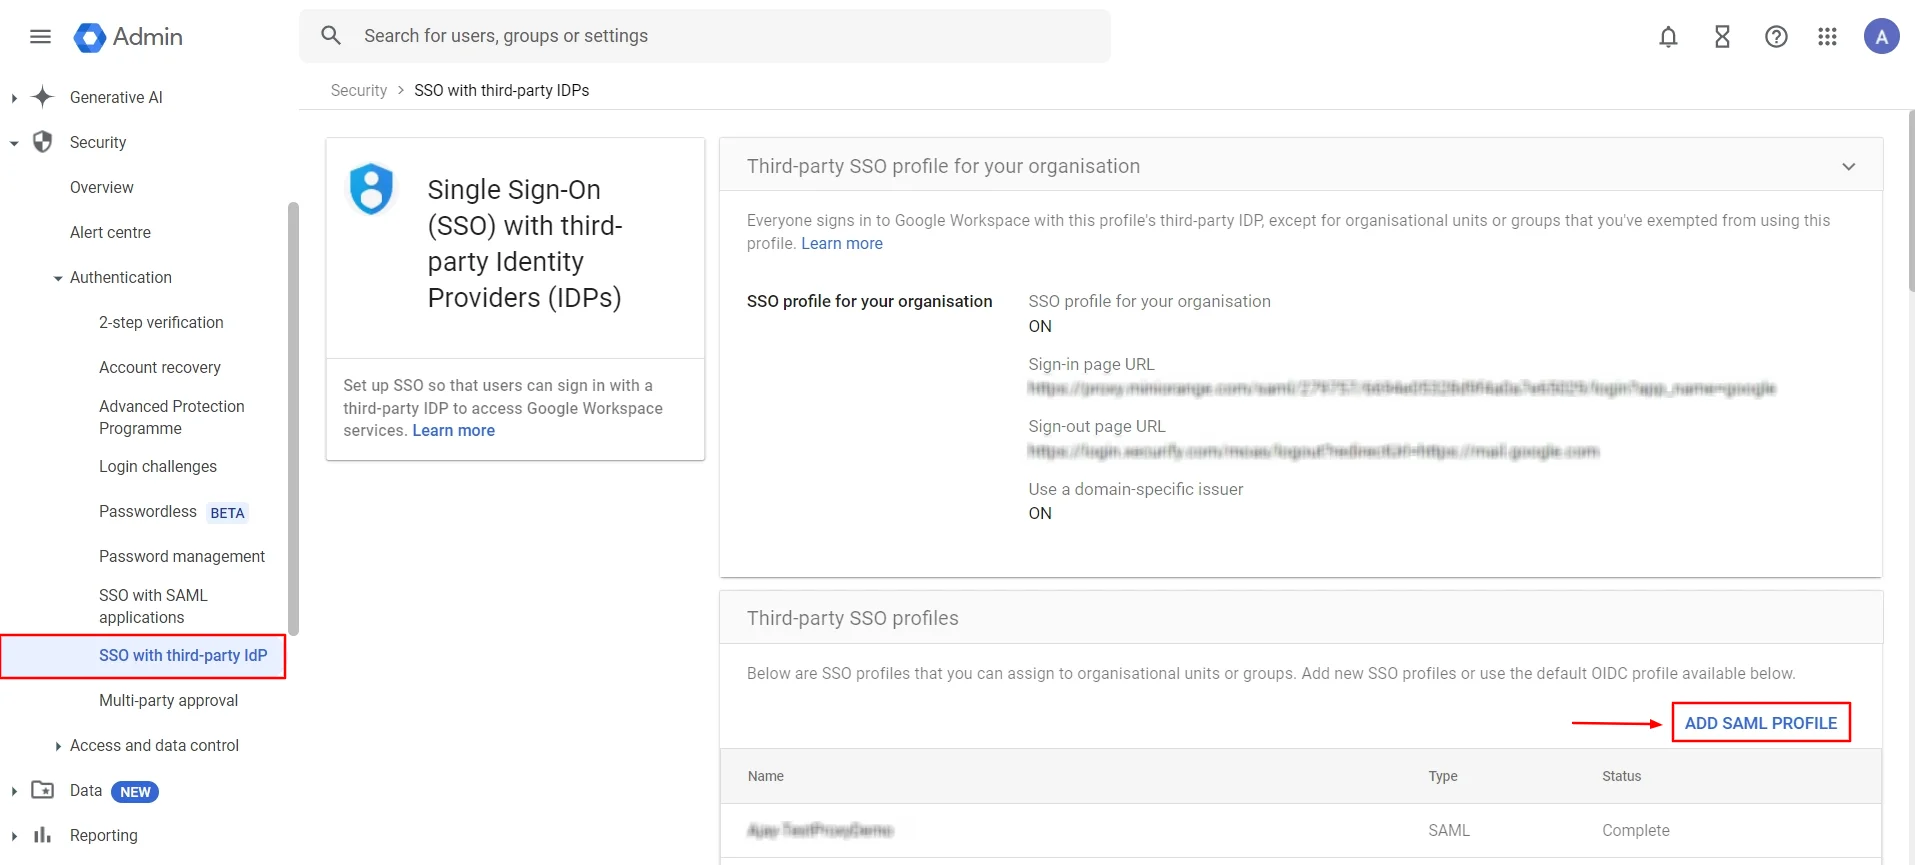
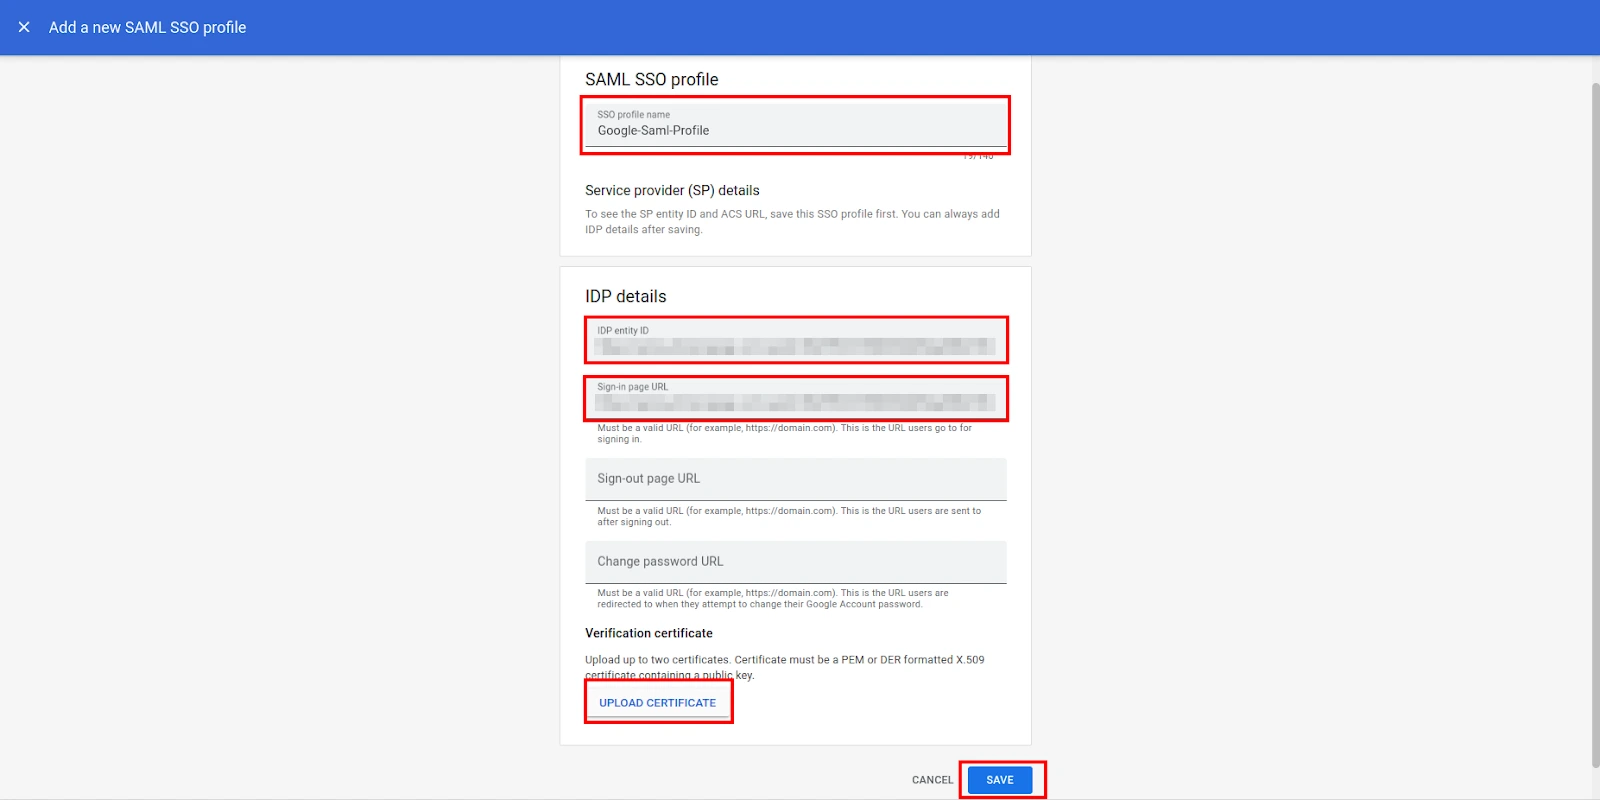
Ahora, haga clic en AGREGAR PERFIL SAML para crear un nuevo perfil SAML.
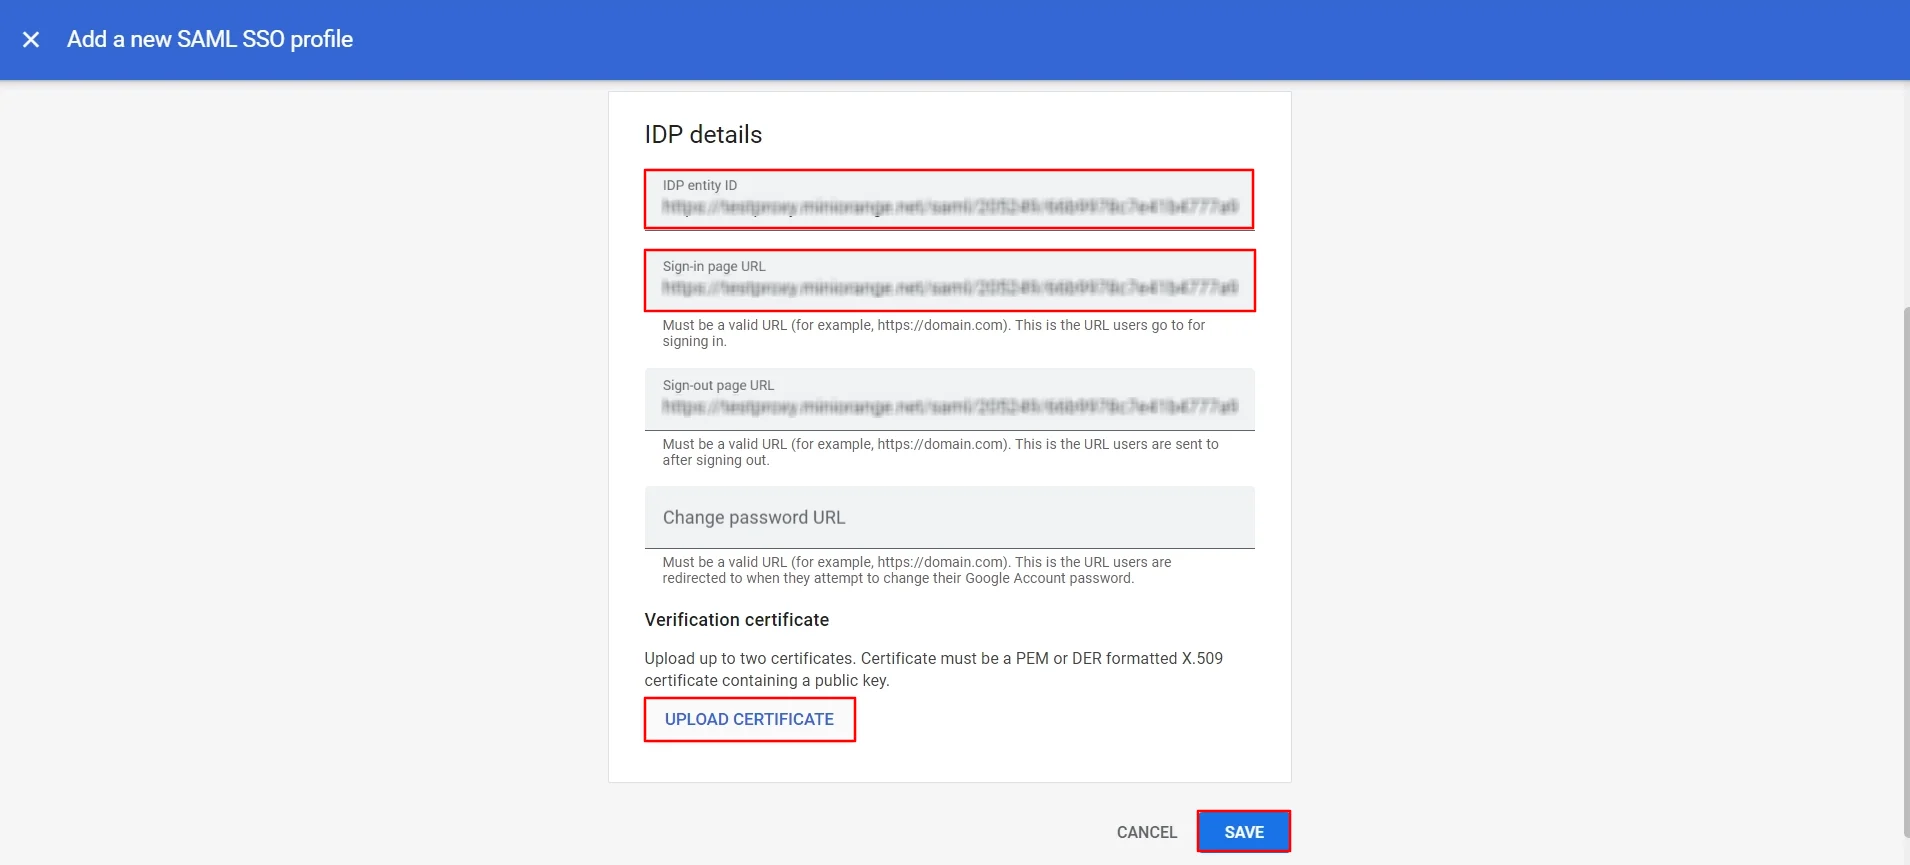
entrar: Nombre del perfil SSO y completar ID de entidad de desplazado interno y URL de la página de inicio de sesión a partir de metadatos de desplazados internos.
Vaya a la pantalla de configuración básica de CASB y haga clic en Ver metadatos de IDP para encontrar ID de entidad de desplazado interno y URL de la página de inicio de sesiónTambién puedes descargar el Certificado X.509 de aquí.
Copie y pegue el ID de entidad de desplazado interno y URL de la página de inicio de sesión y adjuntar el Certificado X.509 in Subir certificado y haga clic en Guardar .
Configurar SSO para todos los usuarios
Configurar SSO para usuarios específicos
Configure SSO para permitir que todos los usuarios existentes accedan a los servicios de Google Workspace a través de proveedores de identidad de terceros.
Haga clic en el elemento Botón Editar resaltado en el cuadro rojo en la imagen de abajo.
Después de hacer clic en el icono de edición, se mostrará un menú, como se muestra a continuación.
Seleccione la casilla de verificación “Configurar SSO con un proveedor de identidad externo”.
Complete los datos en el Ingresar URL de la página (es decir, la URL de la página de inicio de sesión es la URL de inicio de sesión SAML que tiene en los metadatos de IDP).
Ahora, haga clic en “REEMPLAZAR CERTIFICADO” Botón que abrirá una ventana para cargar el certificado. Sube el Certificado X.509 que tienes en los metadatos del IDP.
Una vez realizado estos pasos, haga clic en el AHORRAR Botón para actualizar la configuración.
Configure el inicio de sesión único (SSO) para permitir que los usuarios existentes dentro de una organización accedan individualmente a los servicios de Google Workspace a través de proveedores de identidad de terceros.
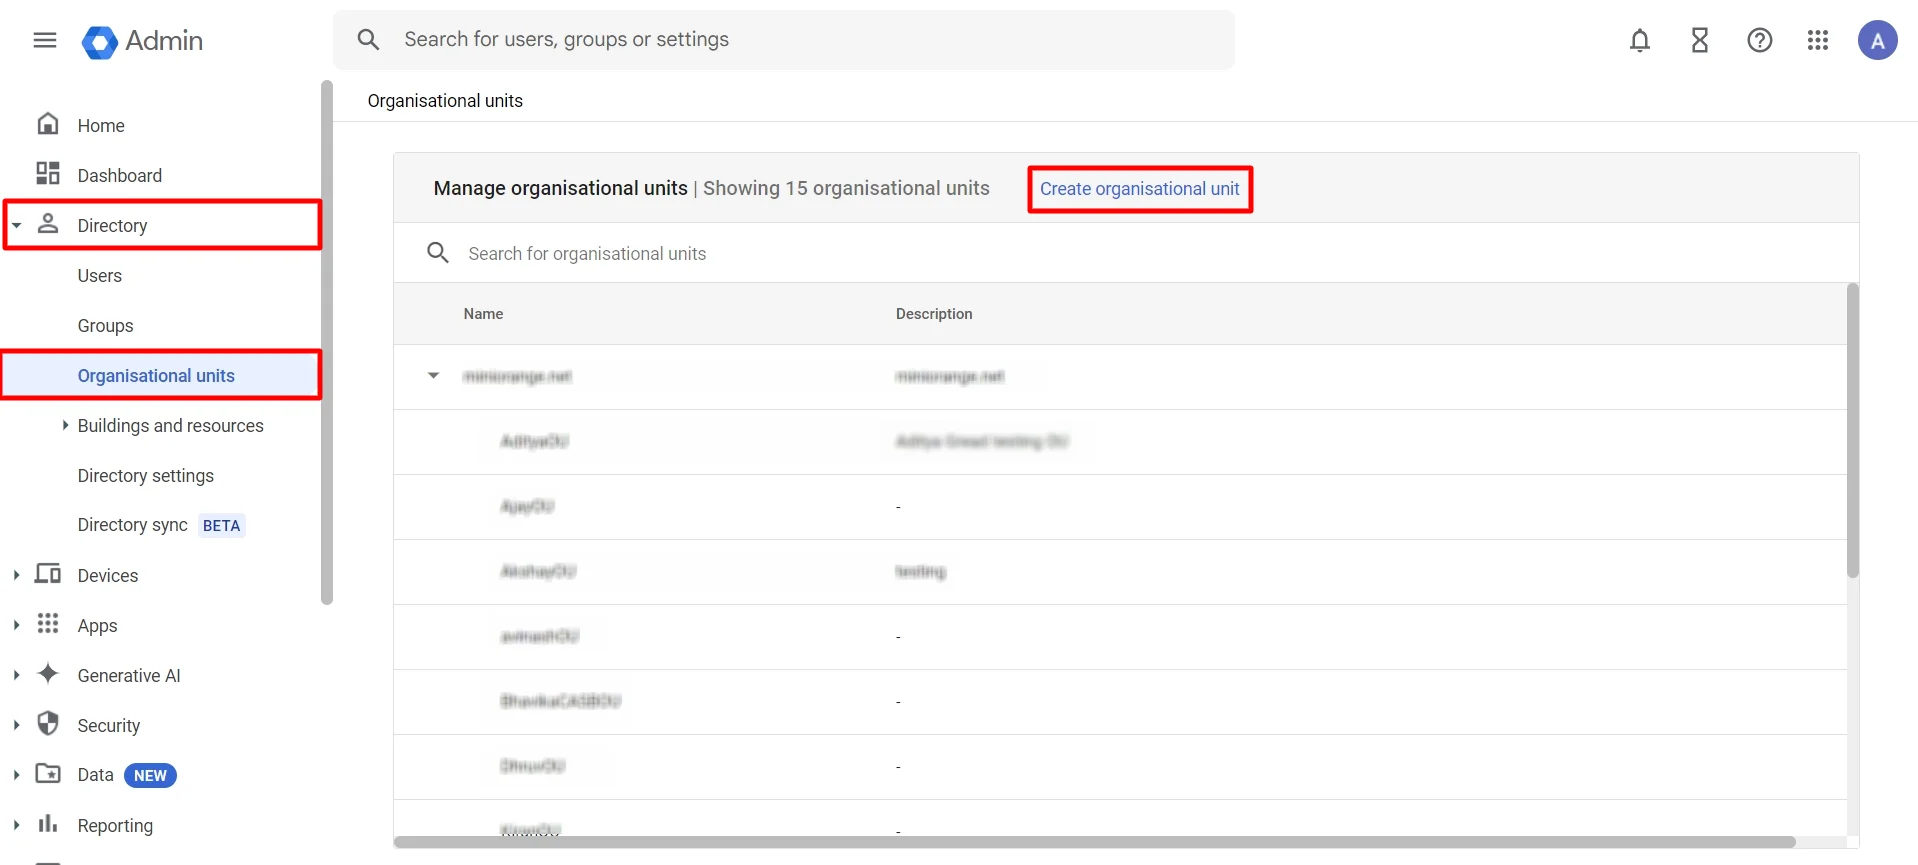
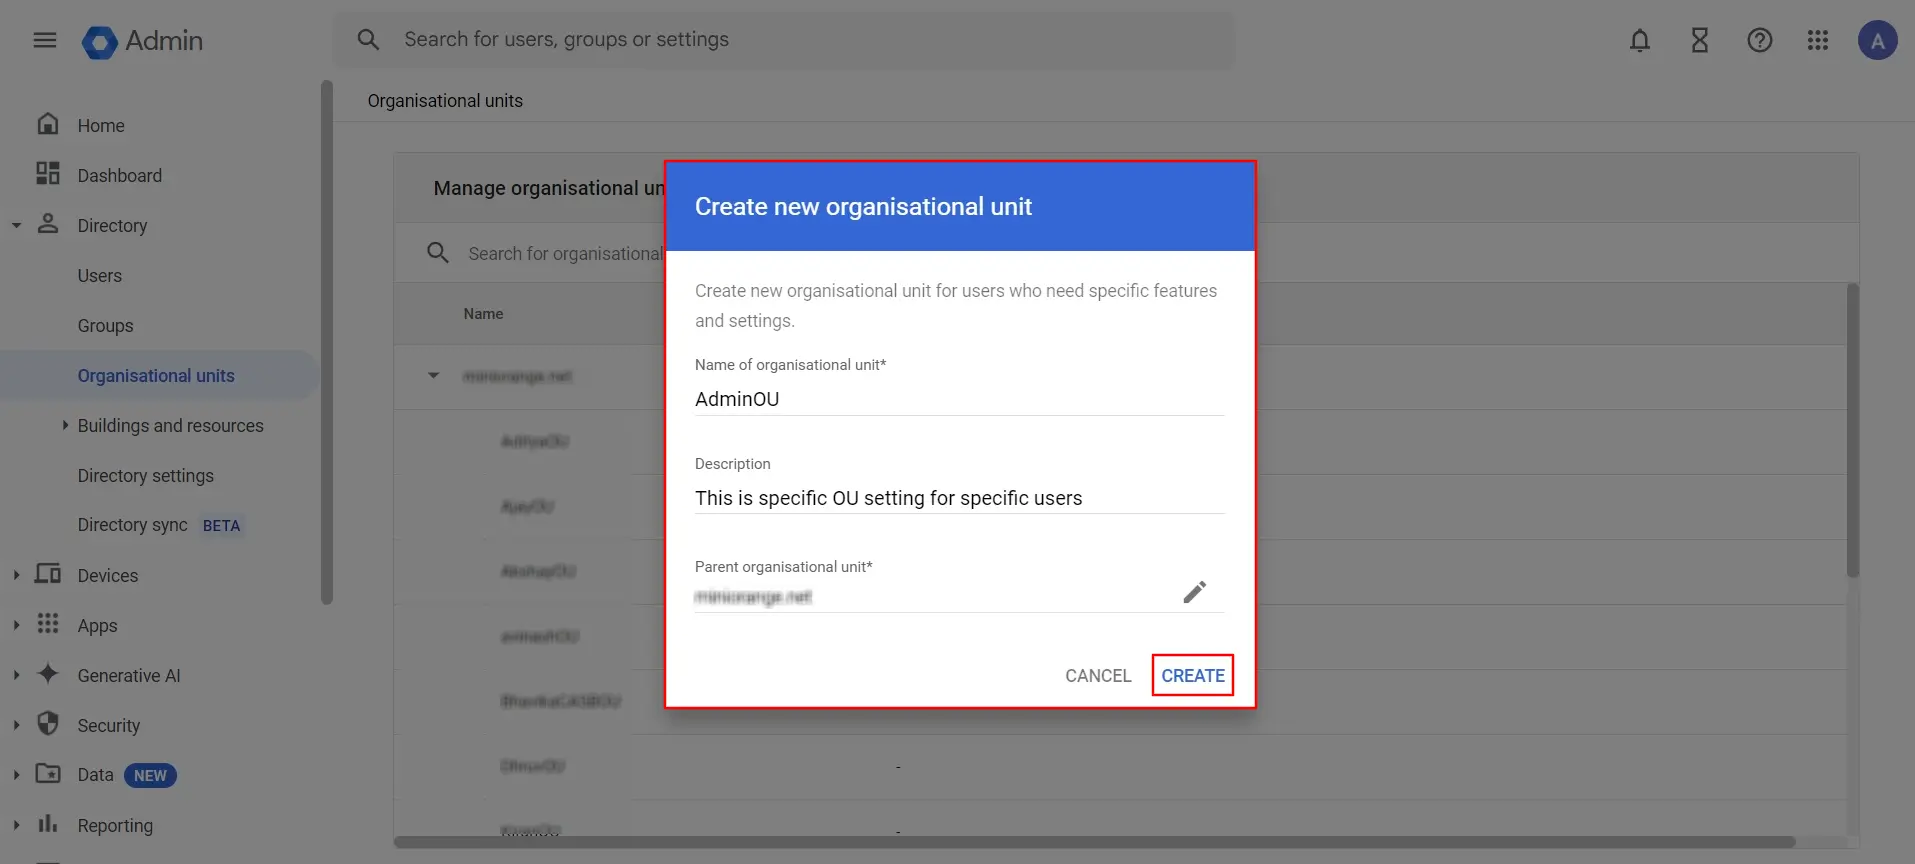
En el lado izquierdo, haga clic en Directory ⤏ Unidades organizativas ⤏ Crear unidad organizativa como se muestra a continuación.
A continuación, haga clic en Crear unidad organizativaAparecerá una ventana emergente para agregar un nombre de la unidad organizativa y description para identificarlo. Una vez hecho esto, haga clic en CREAR .
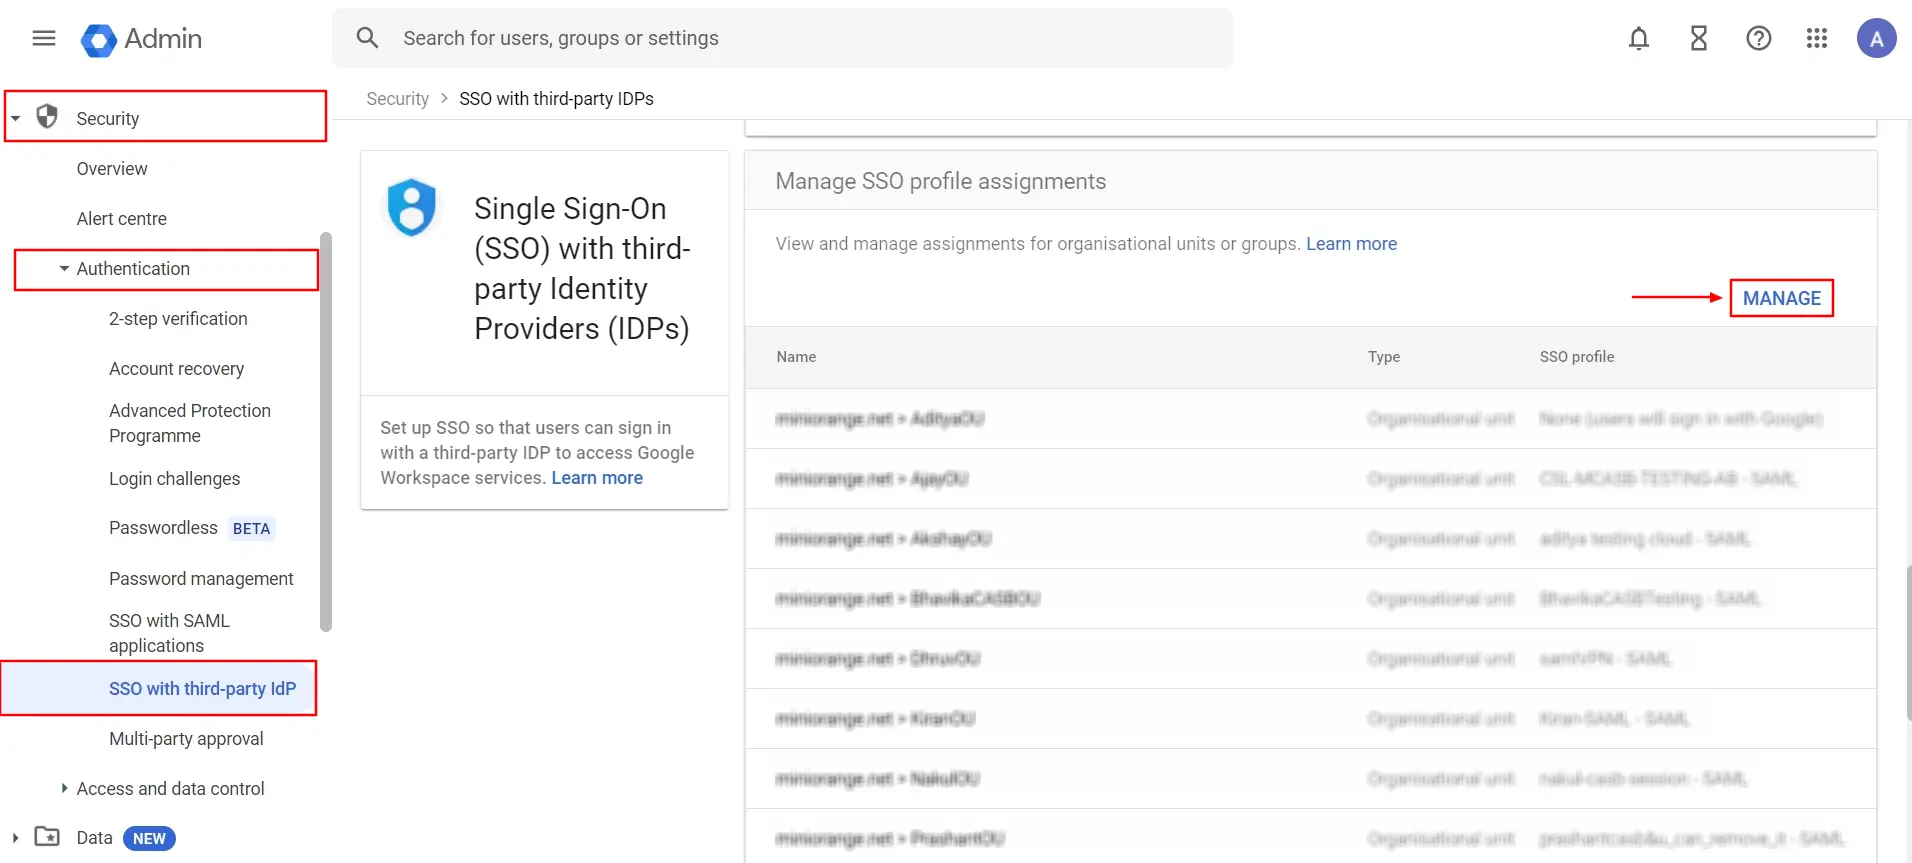
Ahora, en el lado izquierdo, haga clic en Seguridad () ⤏ Autenticación ⤏ SSO con IDP de terceros ⤏ ADMINISTRAR .
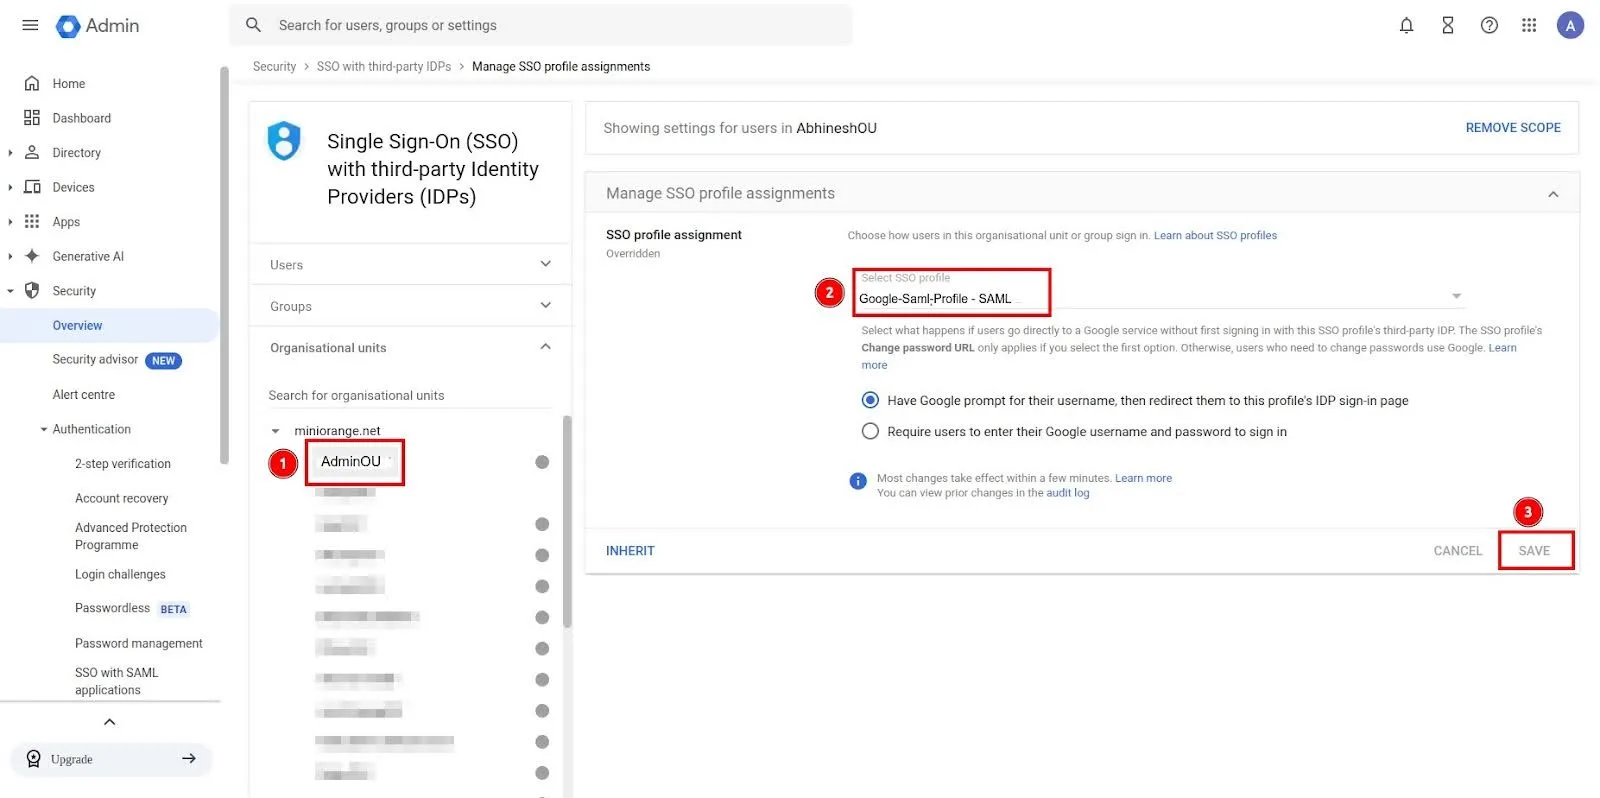
Seleccione el elemento Unidad organizativa que creaste.
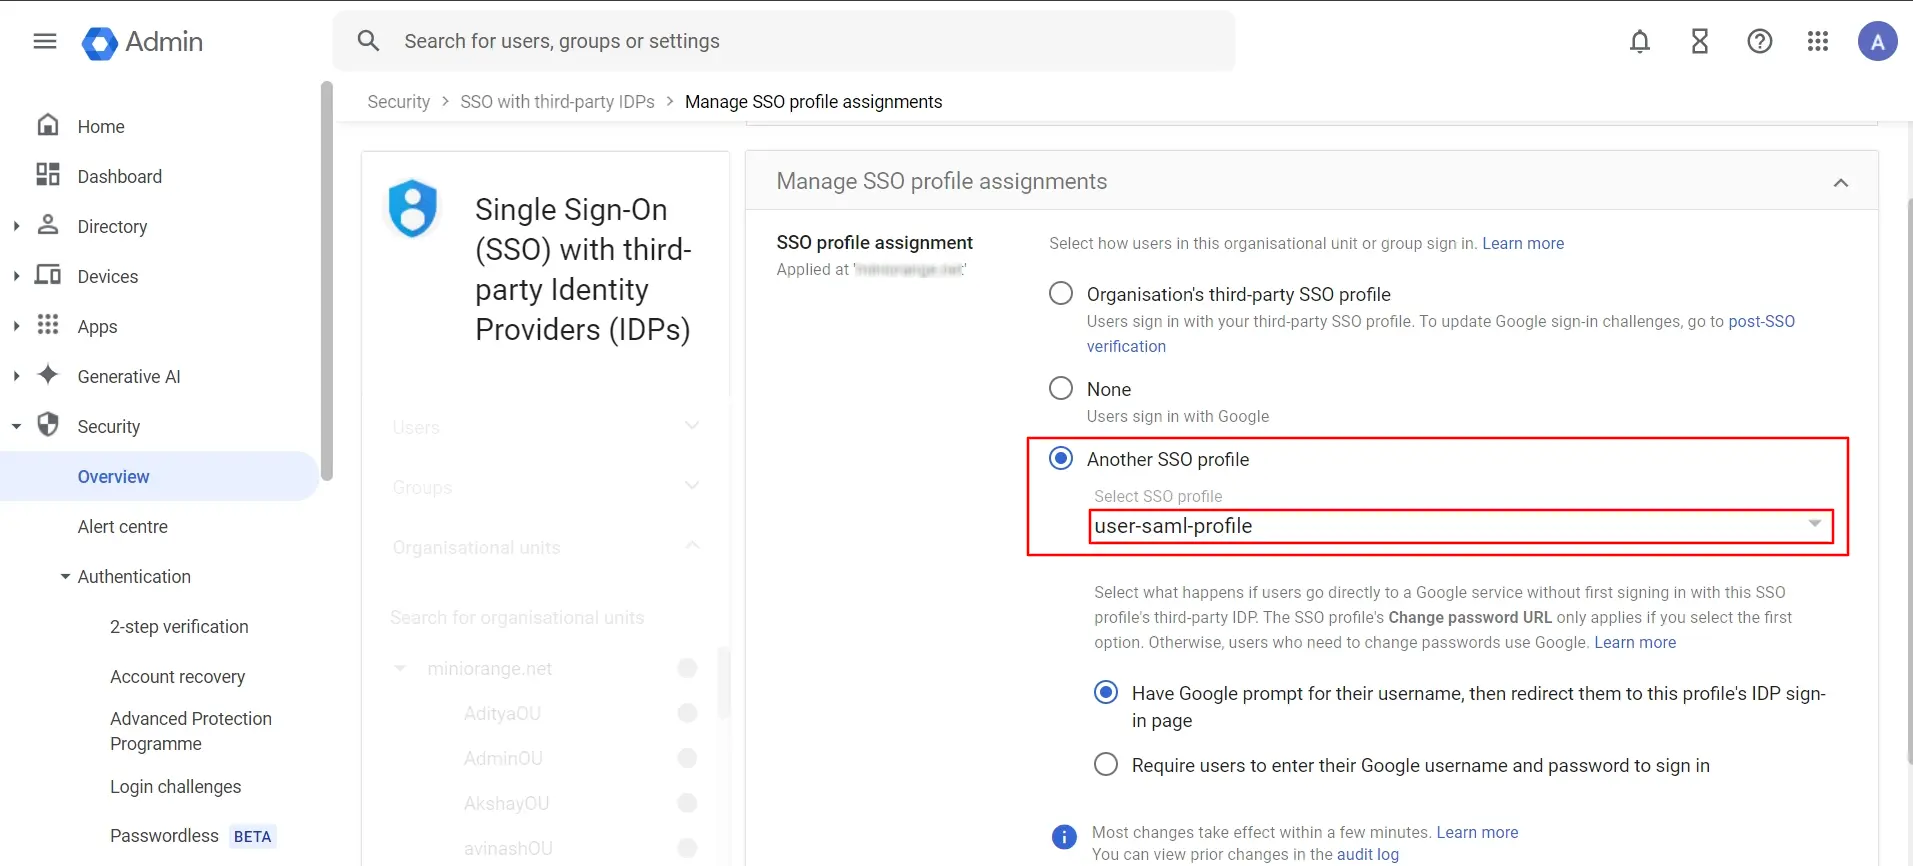
Haga clic en Otro perfil SSO opción y elegir Perfil SSO SAML del menú desplegable que creaste arriba.
3. Configuración de políticas
Veamos cómo configurar políticas para Google CASB.
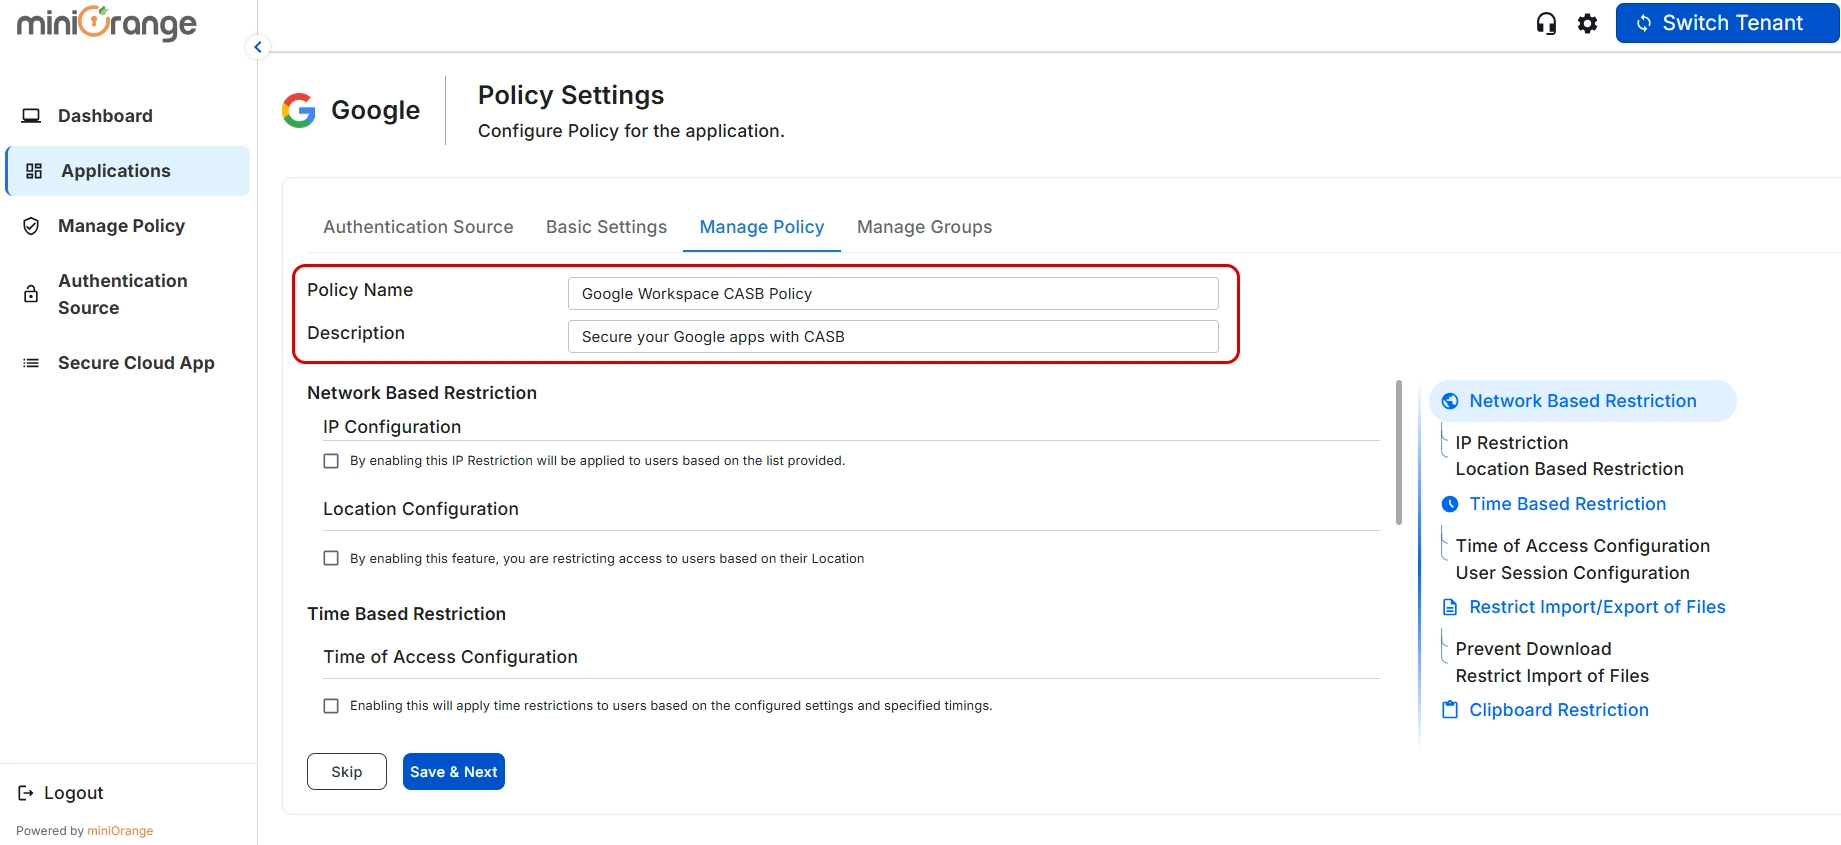
Deberían llevarte a la Administrar política pantalla. Ingrese los detalles de su póliza, como Nombre de directiva y Descripción de la política.
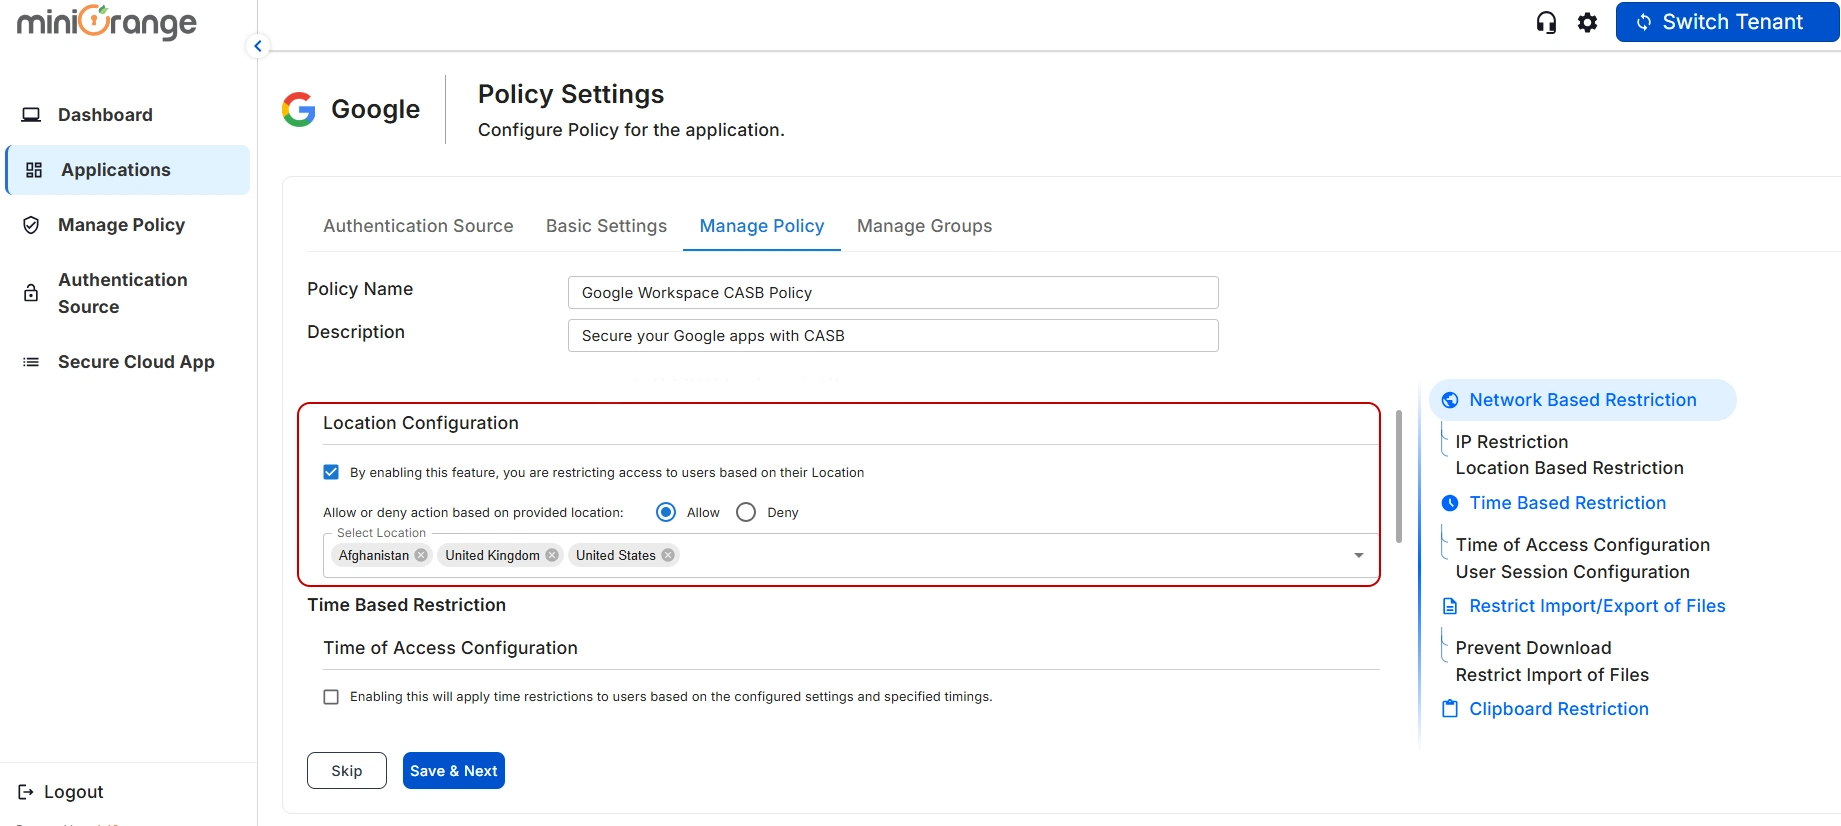
Haga clic en la casilla de verificación para “Habilitar restricción de ubicación” como se muestra en la imagen de abajo.
Al habilitar esta función, restringe el acceso a los usuarios en función de su ubicación:
1) Seleccione la opción Permitir o Denegar para autorizar o restringir determinadas ubicaciones.
2) Seleccione Ubicaciones en el menú desplegable.
Una vez hecho esto, haga clic en Guardar y siguiente .
4. Configuración de grupos y pantalla de edición
Veamos cómo configurar Grupos para Google CASB.
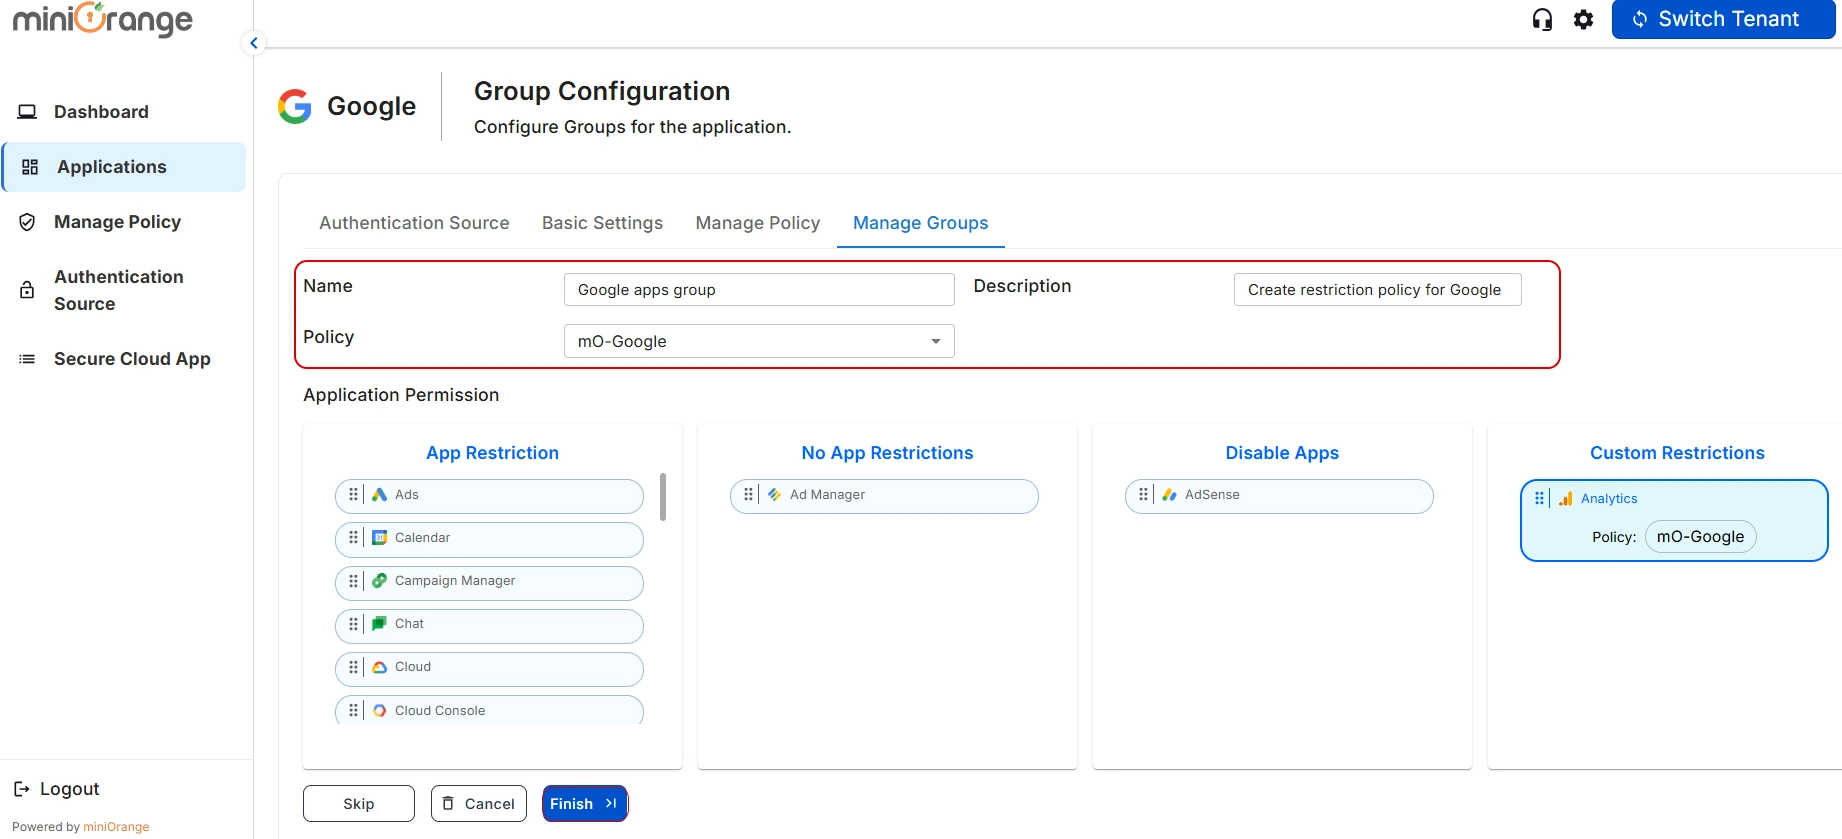
Deberían llevarte a la Administrar Grupos pantalla. Ingrese la Nombre y Mareas Ideales para Lecciones para el grupo (debe ser el mismo que el nombre del grupo que ha configurado en el IDP). Seleccione el Privacidad del menú desplegable.
Seleccione la aplicación a la que desea aplicar los siguientes permisos.
1) Restricción de la aplicación: En este caso, las restricciones se aplicarán a la aplicación en función de la política que haya configurado para el grupo.
2) Sin restricciones de aplicación: En este caso, no habrá restricciones en la aplicación para el grupo.
3) Deshabilitar la aplicación: Al seleccionar esta opción, la aplicación se vuelve inaccesible desde cualquier lugar para todo el grupo.
4) Restricción de aplicación personalizada: Al usar esta opción, puede aplicar una política de restricción de aplicación personalizada específica para una aplicación que anule la política de restricción del grupo.
Ahora, haga clic en Termine .
Después de configurar con éxito todas las pantallas, será redirigido a la edición .
En la sección Ajustes básicos Sección Puede cambiar cualquier configuración si es necesario en la Autenticación.
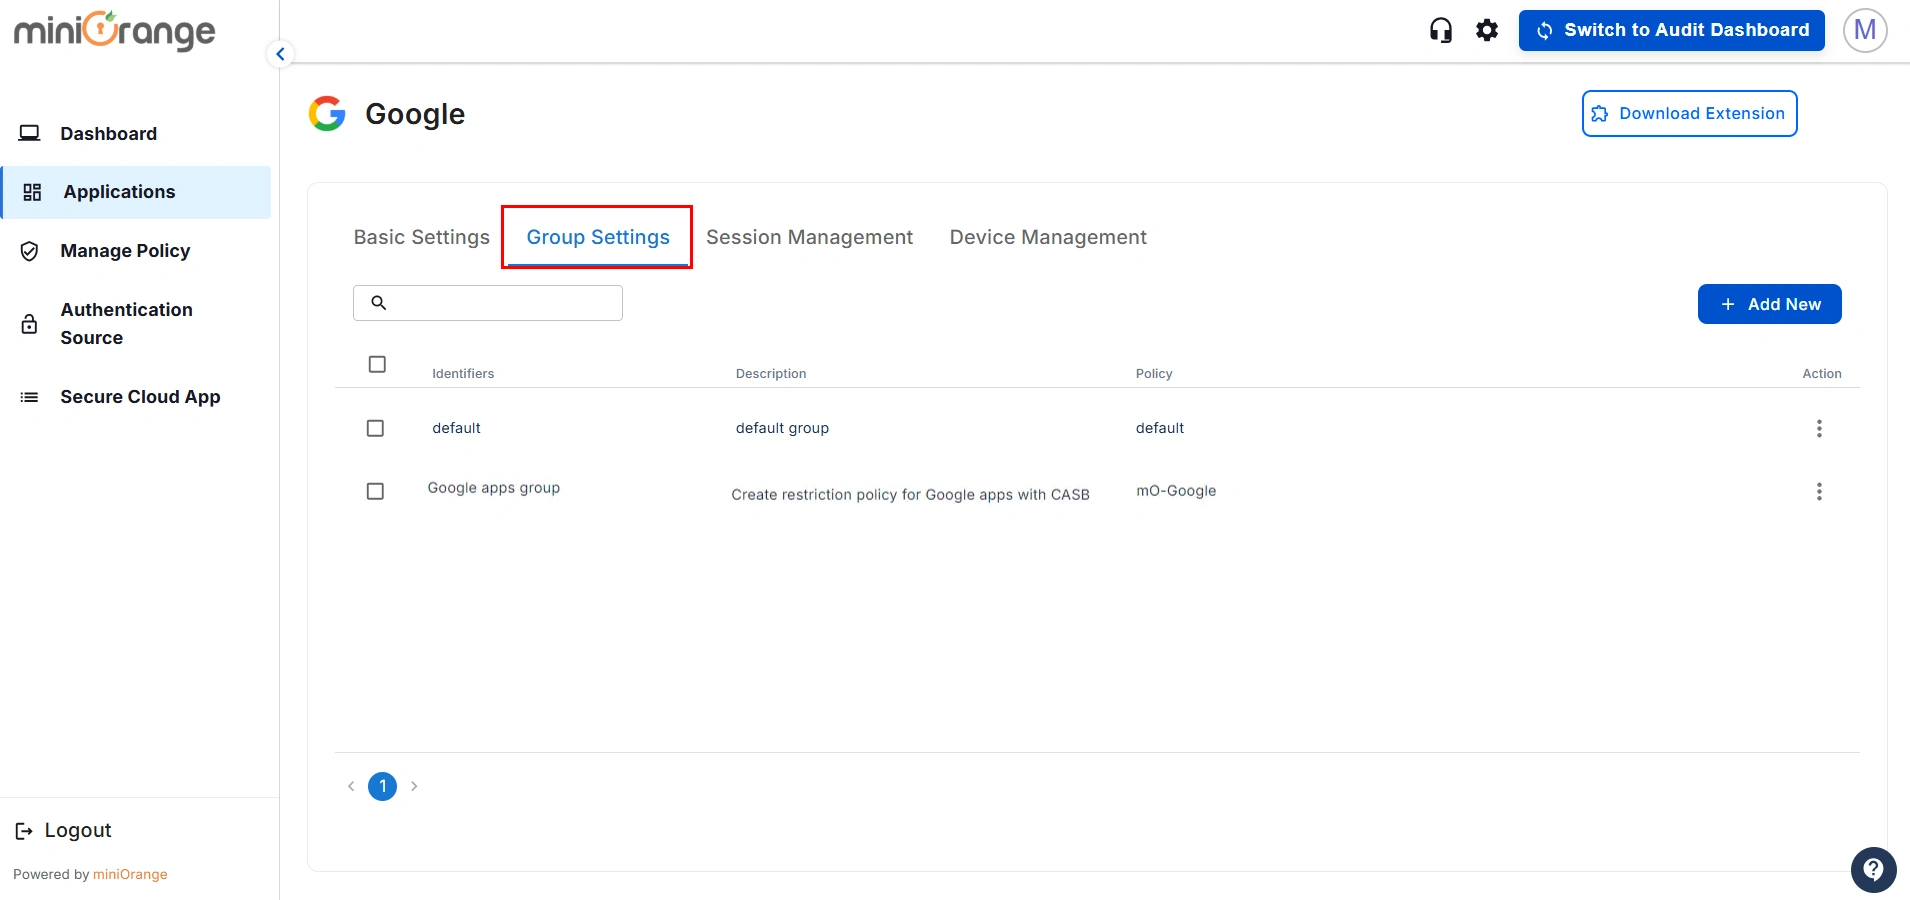
En la sección Configuración de grupos Sección Puede agregar y configurar grupos en esta pantalla y ver todos los grupos configurados. Ahora, haga clic en Agregar nuevo grupo.
Aparecerá una ventana emergente para agregar un nuevo grupo y puedes configurarlo siguiendo los pasos mencionados anteriormente.
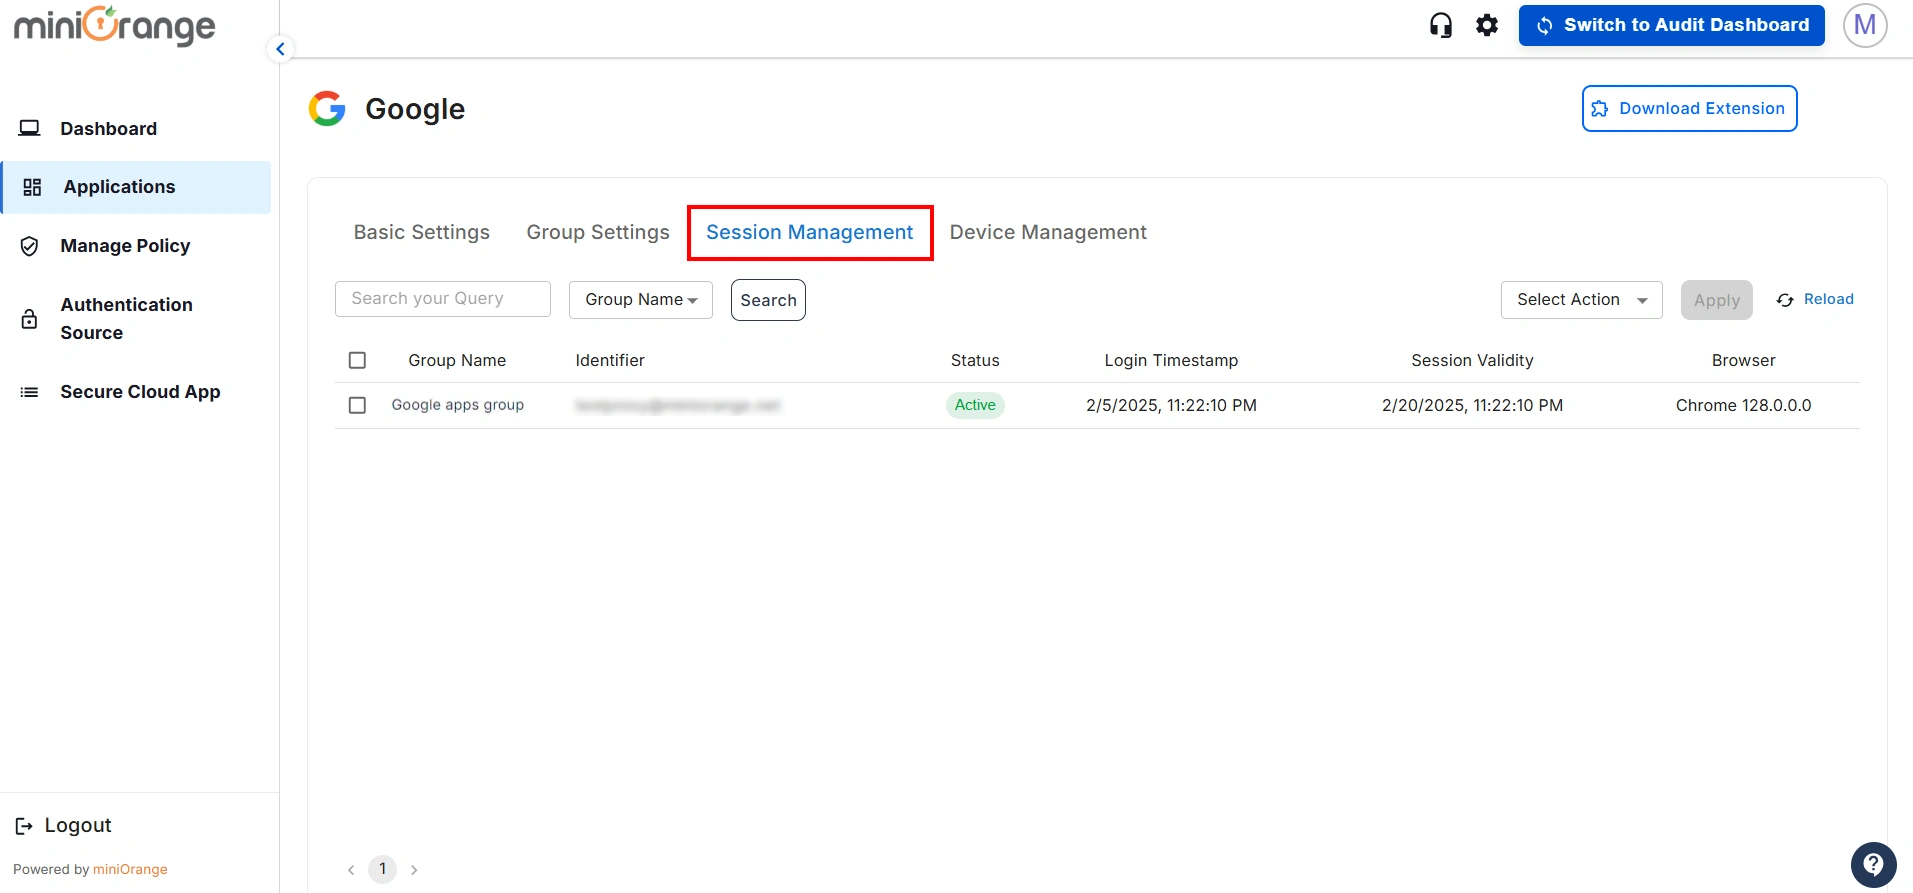
En la sección 'Gestión de sesiones' Sección, puedes ver los detalles de las sesiones de los usuarios conectados.
¿Necesita ayuda para configurar Ubicación/IP/Dispositivo/Restricción de tiempo para G Suite?
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), proveedores de identidad (como Okta, Shibboleth, Ping, OneLogin, KeyCloak), bases de datos (como MySQL, MariaDB, PostgreSQL) y muchas más . Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
Haga clic en Usuarios >> Lista de usuarios >> Agregar usuario.
Aquí, complete los detalles del usuario sin la contraseña y luego haga clic en el crear usuario .
Después de la creación exitosa del usuario, aparece un mensaje de notificación "Un usuario final se agregó correctamente" se mostrará en la parte superior del tablero.
Haga clic en Pestaña Estado de incorporación. Verifique el correo electrónico, con la identificación de correo electrónico registrada y seleccione la acción Enviar correo de activación con enlace para restablecer contraseña desde Seleccione la acción lista desplegable y luego haga clic en Aplicar .
Ahora, abra su identificación de correo electrónico. Abra el correo que recibe de miniOrange y luego haga clic en el este enlace para configurar la contraseña de su cuenta.
En la siguiente pantalla, ingrese la contraseña y confirme la contraseña y luego haga clic en el Restablecer contraseña de inicio de sesión único (SSO) .
Ahora puede iniciar sesión en la cuenta miniOrange ingresando sus credenciales.
2. Carga masiva de usuarios en miniOrange mediante la carga de un archivo CSV.
Navegue a Usuarios >> Lista de usuarios. Haga clic en Agregar Usuario .
Registro de usuarios masivo Descargar formato csv de muestra desde nuestra consola y edite este archivo csv según las instrucciones.
Para cargar usuarios en masa, elija el archivo y asegúrese de que esté en formato de archivo .csv separado por comas luego haga clic en Cargar.
Después de cargar el archivo csv correctamente, verá un mensaje de éxito con un enlace.
Haga clic en ese enlace y verá la lista de usuarios a los que enviar correo de activación. Seleccione los usuarios para enviar el correo de activación y haga clic en Enviar correo de activación. Se enviará un correo de activación a los usuarios seleccionados.
Haga clic en Proveedores de identidad >> Agregar proveedor de identidad en el menú izquierdo del tablero
En Elegir proveedor de identidad, seleccione Directorios AD/LDAP desde el desplegable.
Entonces busca Anuncio/LDAP y haz clic en él.
ALMACENE LA CONFIGURACIÓN LDAP EN MINIORANGEElija esta opción si desea conservar su configuración en miniOrange. Si el directorio activo está protegido por un firewall, deberá abrirlo para permitir las solicitudes entrantes a su AD.
ALMACENAR LA CONFIGURACIÓN LDAP ON PREMISA: Elija esta opción si desea mantener su configuración en sus instalaciones y solo permitir el acceso a AD dentro de las instalaciones. Tendrás que descargar e instalar. puerta de enlace miniOrange en sus instalaciones.
Ingresar AD/LDAP Nombre que se ve en la pagina y Identificador nombre.
Seleccionar Tipo de directorio as Active Directory.
Introduzca la URL o la dirección IP del servidor LDAP frente al LDAP URL del servidor .
Haga clic en el elemento Conexión de prueba Botón para verificar si se ha realizado una conexión exitosa con su servidor LDAP.
En Active Directory, vaya a las propiedades de los contenedores/OU de usuario y busque el Atributo de nombre distinguidoLa cuenta de enlace debe tener los privilegios de lectura mínimos necesarios en Active Directory para permitir búsquedas en el directorio. Si el caso de uso implica aprovisionamiento (como crear, actualizar o eliminar usuarios o grupos), la cuenta también debe tener los permisos de escritura adecuados.
Ingrese la contraseña válida de la cuenta Bind.
Haga clic en el elemento Probar las credenciales de la cuenta vinculada para verificar sus credenciales de enlace LDAP para la conexión LDAP.
Base de búsqueda es la ubicación en el directorio donde comienza la búsqueda de un usuario. Lo obtendrá del mismo lugar donde obtuvo su nombre distinguido.
Seleccione un filtro de búsqueda adecuado en el menú desplegable. Si utiliza Usuario en filtro de grupo único or Usuario en filtro de grupo múltiple, Reemplace lagrupo-dn> en el filtro de búsqueda con el nombre distinguido del grupo en el que están presentes tus usuarios. Para utilizar el filtro de búsqueda personalizado, seleccione "Escribe tu filtro personalizado" opción y personalizarla en consecuencia.
Haga clic en el elemento Siguiente botón, o vaya al Opciones de inicio de sesión .
También puede configurar las siguientes opciones mientras configura AD. Permitir Activar LDAP para autenticar usuarios de AD/LDAP. Clickea en el Siguiente Botón para agregar tienda de usuario.
Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.
Atributo
Mareas Ideales para Lecciones
Activar LDAP
Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa
Autenticación alternativa
Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange
Habilitar inicio de sesión de administrador
Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP.
Mostrar IdP a los usuarios
Si habilita esta opción, este IdP será visible para los usuarios.
Sincronizar usuarios en miniOrange
Los usuarios se crearán en miniOrange después de la autenticación con LDAP
Haga clic en el elemento Siguiente botón, o vaya al Atributos .
Mapeo de atributos desde AD
De forma predeterminada, se configuran el nombre de usuario, el nombre, el apellido y el correo electrónico. Desplácese hacia abajo y haga clic en Guardar Botón. Para obtener atributos adicionales de Active Directory, habilite Enviar atributos configuradosA la izquierda, introduzca el nombre que desea liberar a las aplicaciones. A la derecha, introduzca el nombre del atributo de Active Directory. Por ejemplo, si desea obtener el atributo de empresa de Active Directory y enviarlo como organización a las aplicaciones configuradas, introduzca lo siguiente:
Nombre del atributo enviado a SP = organización Nombre del atributo de IDP = empresa
Haga clic en el elemento Siguiente botón, o vaya al Aprovisionamiento .
Importación y aprovisionamiento de usuarios desde AD
Si desea configurar el aprovisionamiento, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.
Importar la política de contraseñas desde Active Directory
Si desea importar su política de contraseñas de Active Directory a miniOrange, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.
Probar conexiones
Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Conexión de prueba.
Aparece una ventana emergente que le solicita que ingrese un nombre de usuario y una contraseña para verificar su configuración LDAP.
On Consolidación Exitosa conexión con el servidor LDAP, se muestra un mensaje de éxito.
Mapeo de atributos de prueba
Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Mapeo de atributos de prueba.
Aparece una ventana emergente para ingresar un nombre de usuario y hacer clic Prueba.
Se mostrará el resultado de la asignación de atributos de prueba.
La configuración de AD como directorio externo está completa.
Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.
miniOrange se integra con varias fuentes de usuarios externos, como directorios, proveedores de identidad, etc.