Habilitar restricción de tiempo para Google Workspace (G Suite)
Habilite la restricción horaria en las aplicaciones de Google Workspace (G Suite) con las soluciones de seguridad de miniOrange. Permita el acceso de los usuarios a Google en intervalos de tiempo y zonas horarias específicos. Revoque el acceso de los usuarios a Google Workspace en tiempo real y administre la autorización de dispositivos móviles y de escritorio.
Autenticar usuarios en un rango de tiempo
Verifique a los usuarios antes de otorgarles acceso a sus aplicaciones de G Suite, autenticándolos por sus horarios mediante un IAM para la seguridad de los datos.
Configurar ahora
Restricciones de tiempo de Google
Bloquea el acceso de los usuarios a las aplicaciones de Google Workspace con restricciones de tiempo dinámicas y revoca su acceso cuando intenten acceder a Google Workspace fuera del horario autorizado con CASB. Más información.
Configurar ahora
Restricciones de tiempo de la aplicación móvil de Google
Permita el acceso a los datos comerciales almacenados en las aplicaciones móviles de G Suite cuando los usuarios intenten acceder a ellos dentro del rango de tiempo autorizado con una solución MDM.
Más Información
Configurar ahora
Guía de configuración de video
Conéctese con una fuente externa de usuarios
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
Configurar el acceso de usuarios para aplicaciones de Google Workspace (G Suite) con restricciones de tiempo
Configurar la restricción de tiempo en tiempo real para las aplicaciones de Google Workspace (G Suite)
Configurar la restricción de tiempo para las aplicaciones de Google Workspace (G Suite) en dispositivos móviles
1. Configurar Google Workspace (G Suite) en miniOrange
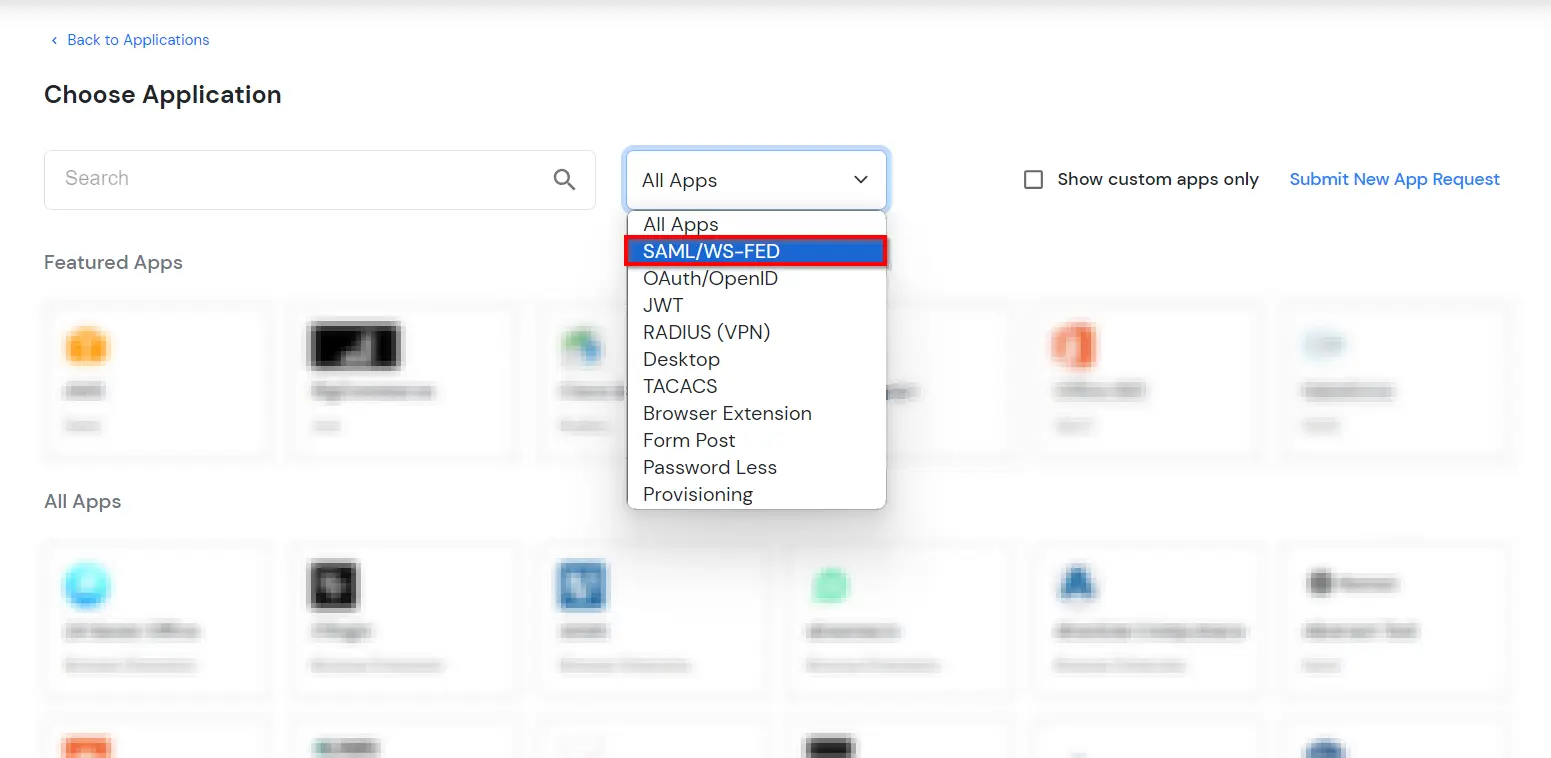
Vaya al Aplicaciones y haga clic en Agregar aplicación .
In Elija el tipo de aplicación hacer clic en Crear aplicación en el tipo de aplicación SAML/WS-FED.
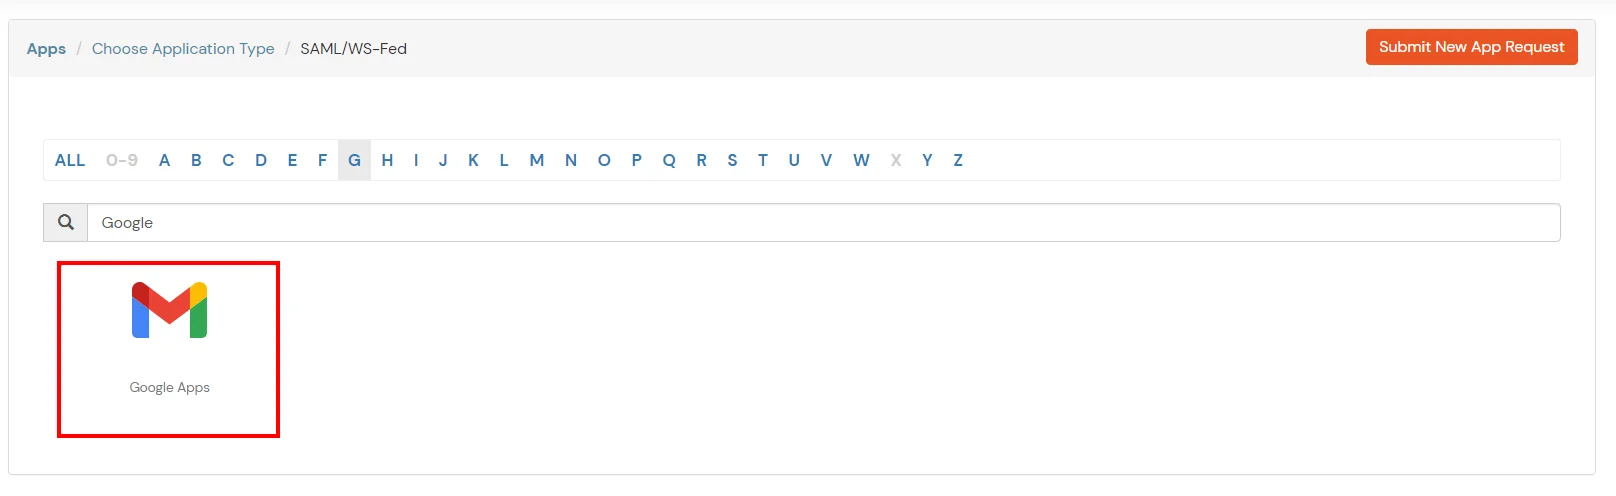
Busque el Google en la lista.
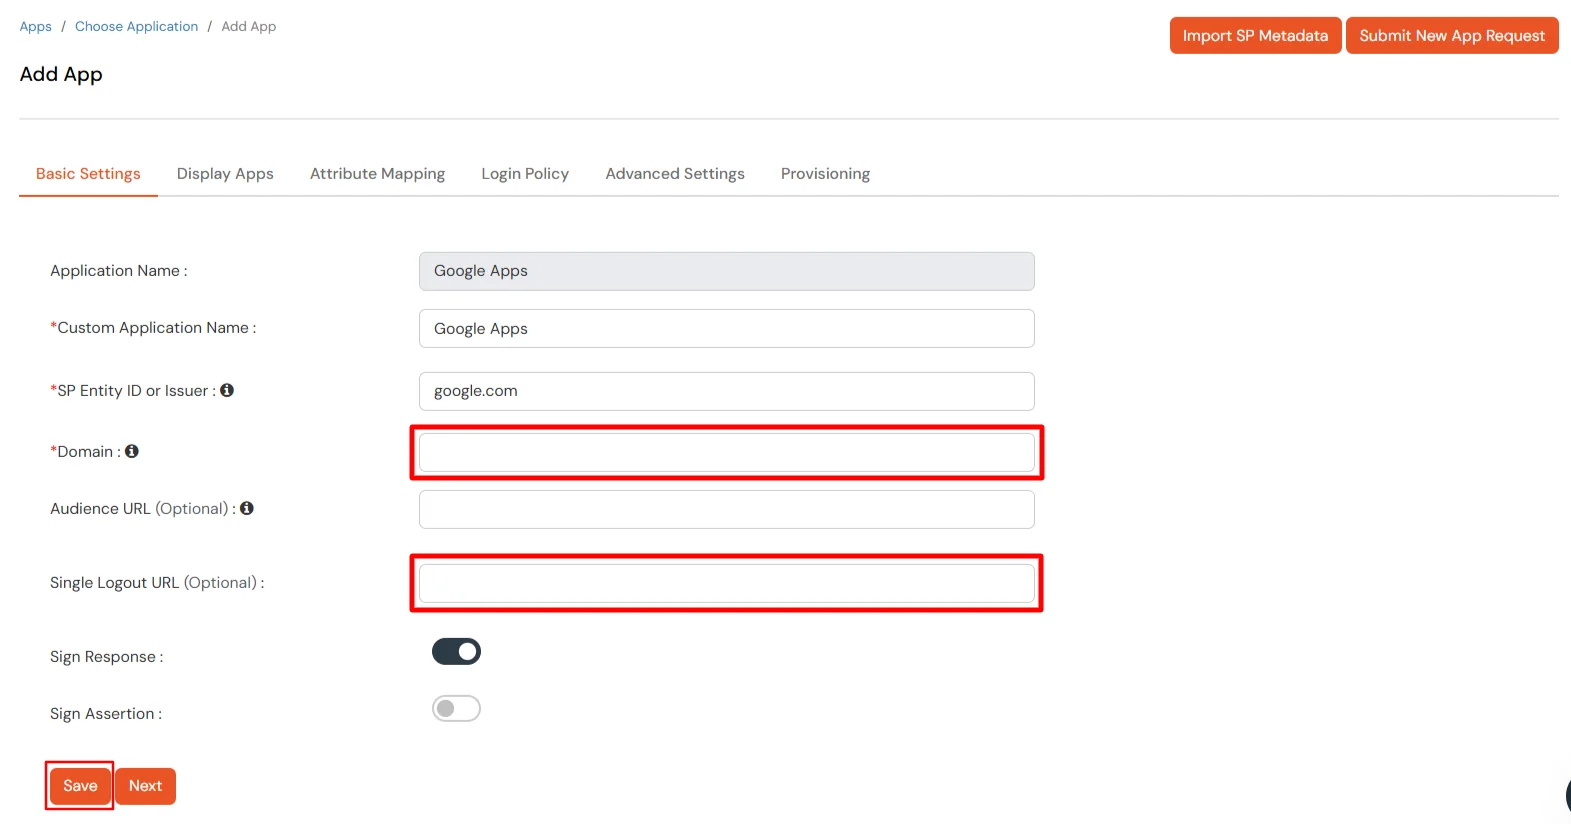
Ingrese su Nombre de dominio y certificado SSL que utilizas con Google Workspace.
Escriba el URL de cierre de sesión único as https://mail.google.com/a/out/tld/?logout.
En el campo Aprovisionamiento pestaña, ingrese el Administrador de Dominio en Administrador de aplicaciones de Google (G Suite) campo y haga clic en "Verificar administrador de Google Apps"para verificar si el dominio ingresado es de administrador (este es un campo opcional).
Haga clic en Guardar.
Obtenga detalles de metadatos de IdP para cargarlos en Google Apps:
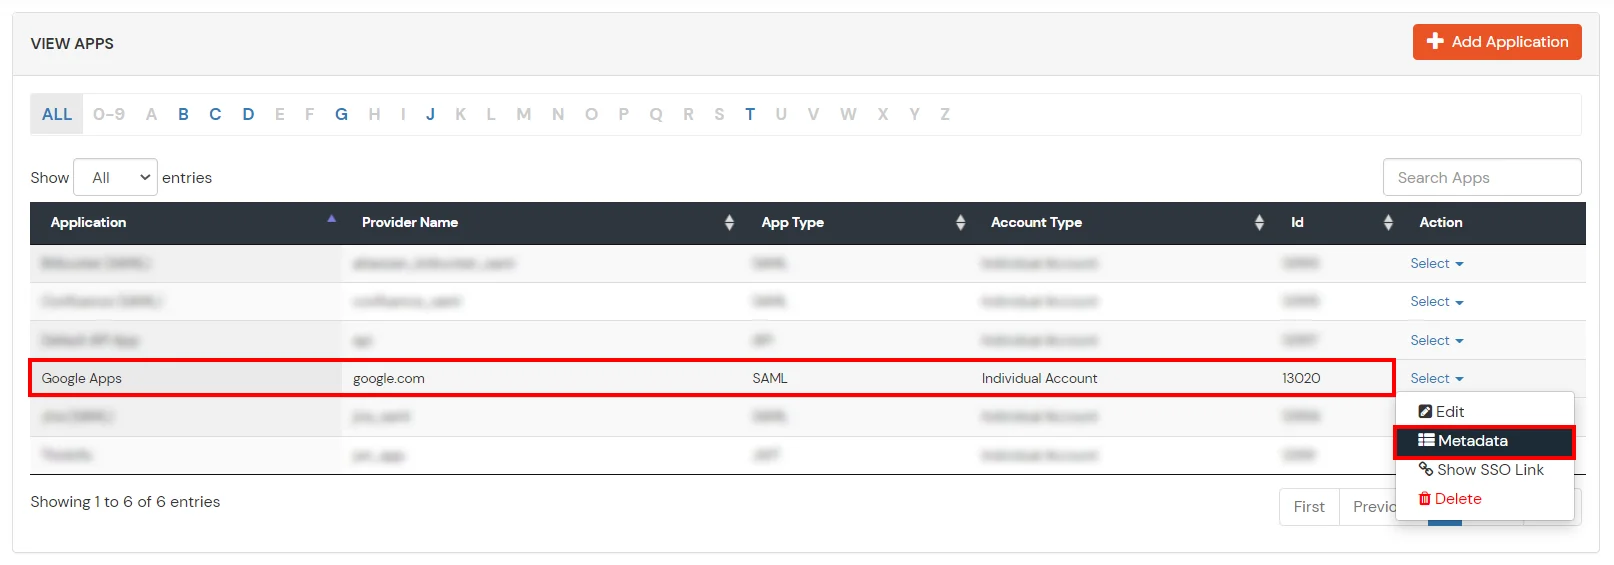
Vaya al Aplicaciones >> Administrar aplicaciones.
Busque su aplicación y haga clic en selecciona en el menú de acción contra su aplicación.
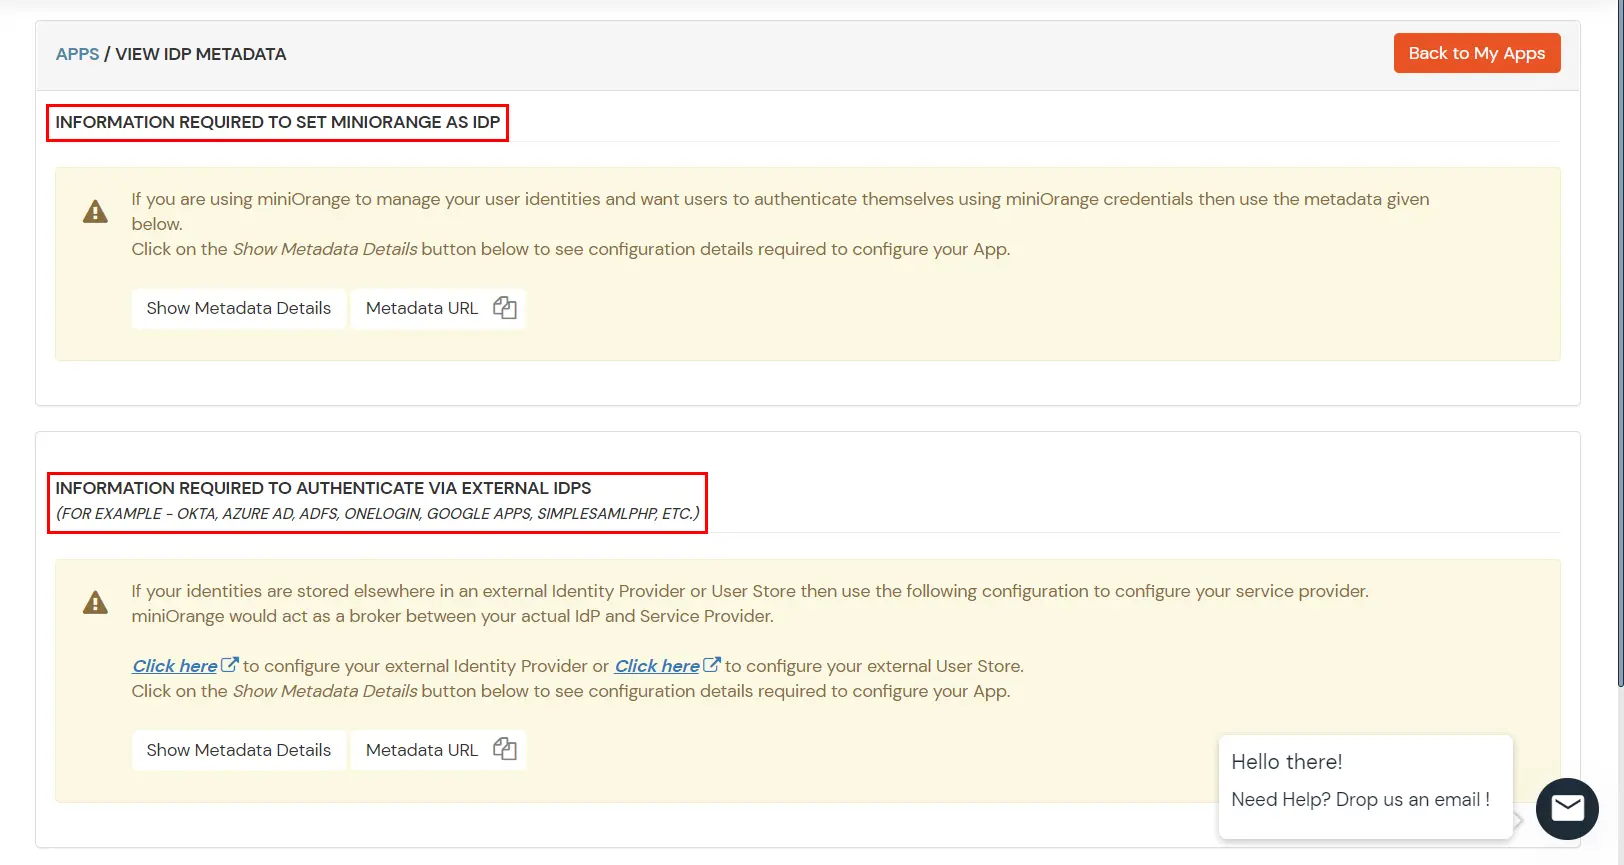
Haga clic en metadatos para obtener detalles de metadatos, que serán necesarios más adelante. Haga clic en Mostrar enlace SSO para ver el enlace SSO iniciado por IDP para Google Apps.
Aquí verás 2 opciones, si estás configurando miniOrange como desplazado interno copie los detalles de los metadatos relacionados con miniOrange, si necesita autenticarse a través de IDP externos (OKTA, AZURE AD, ADFS, ONELOGIN, GOOGLE APPS) Puede obtener metadatos de la segunda sección como se muestra a continuación.
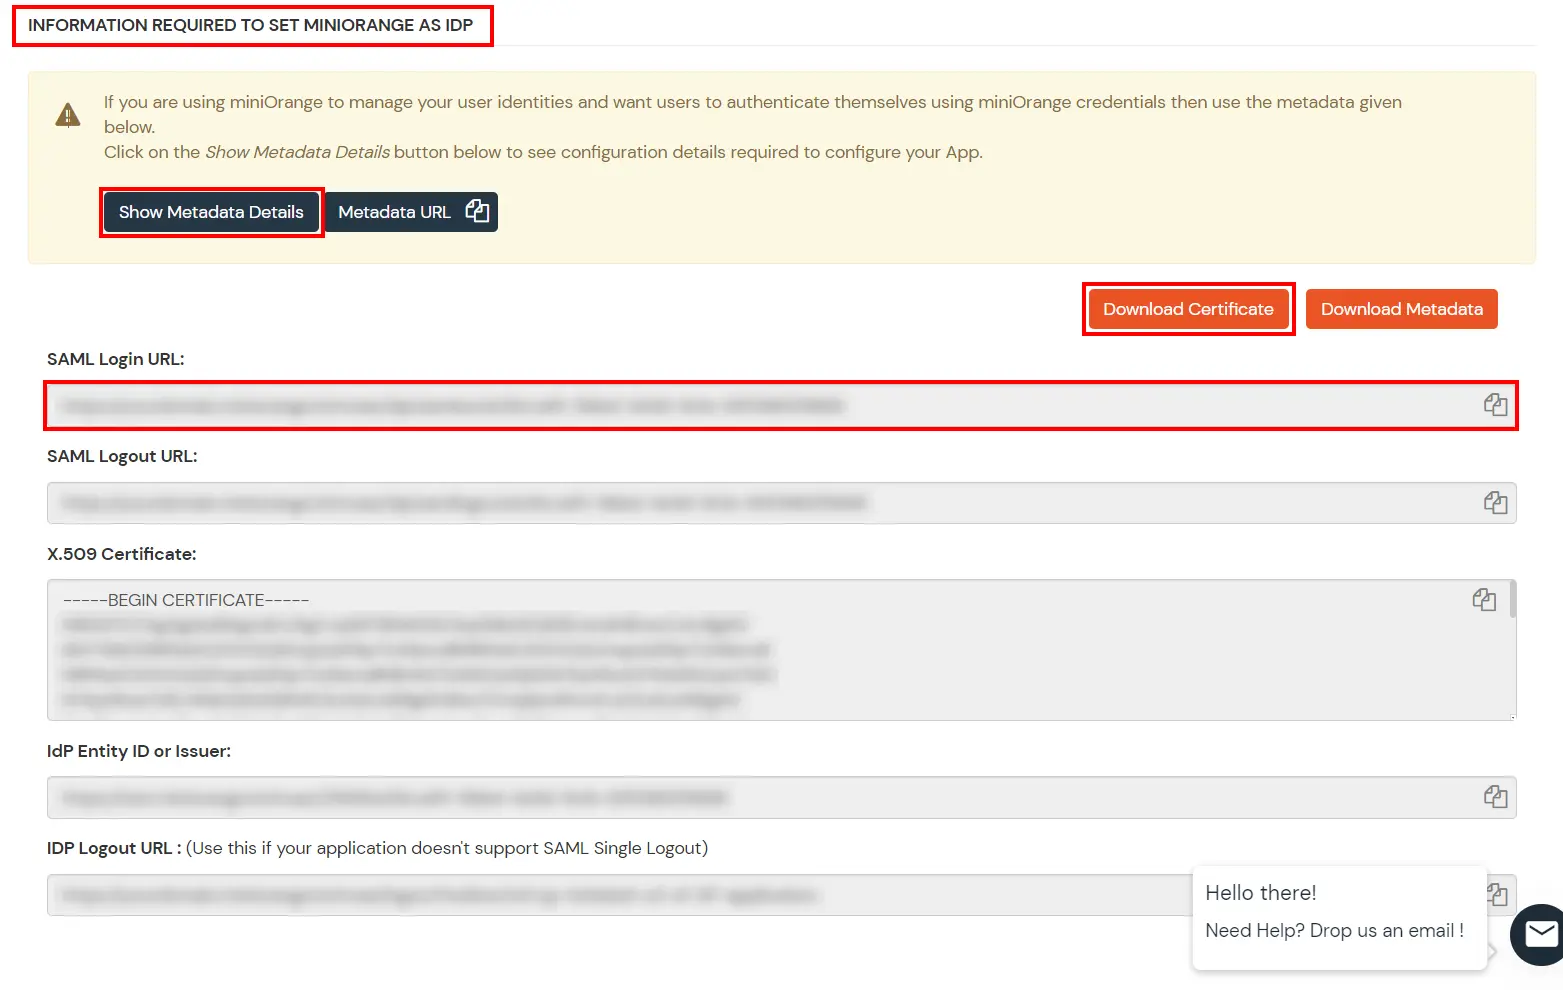
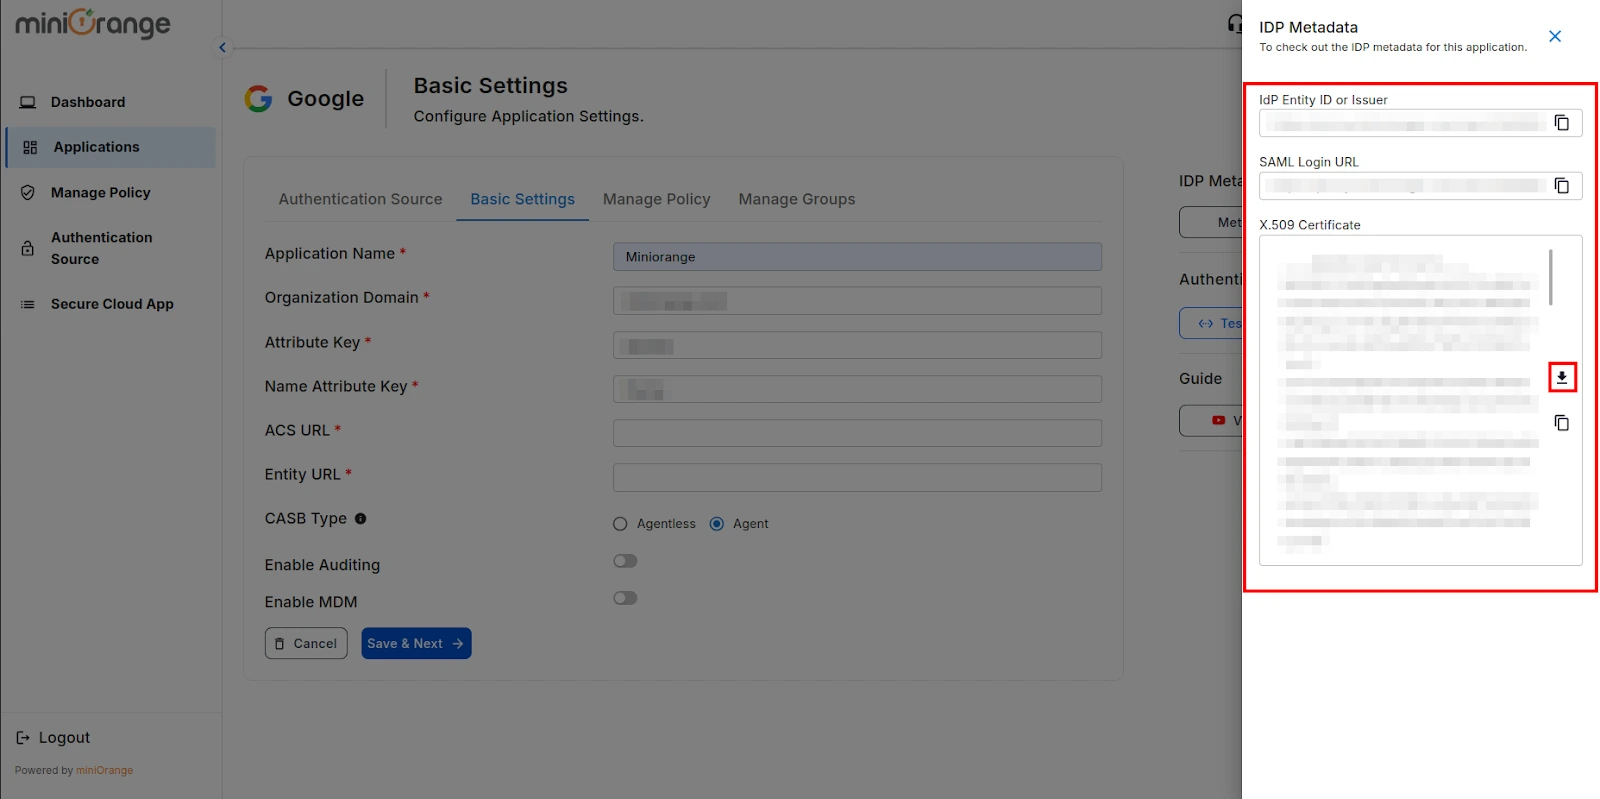
Guardar URL de inicio de sesión SAML y haga clic en el ícono de Descarga el certificado en formato PDF botón para descargar el certificado que necesitará en Paso 2.
2. Configurar SAML SSO en Google Workspace (G Suite)
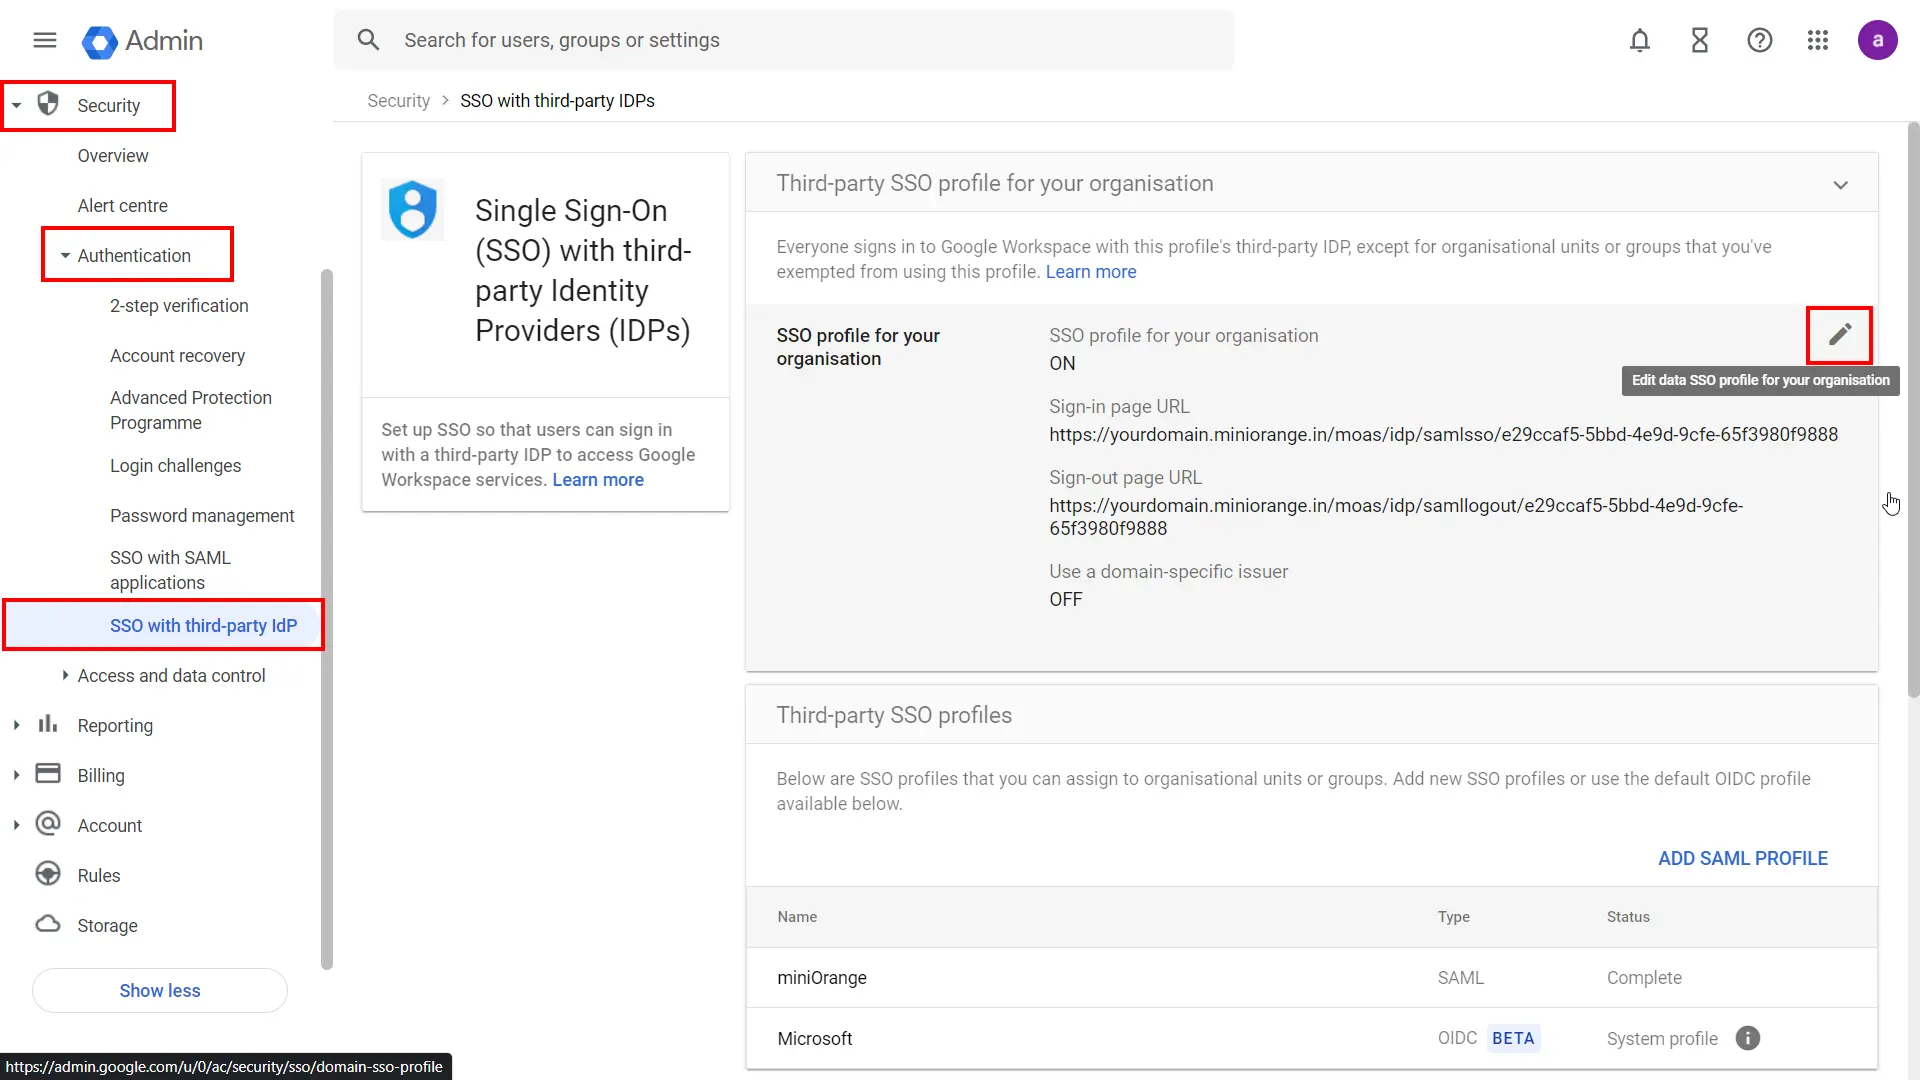
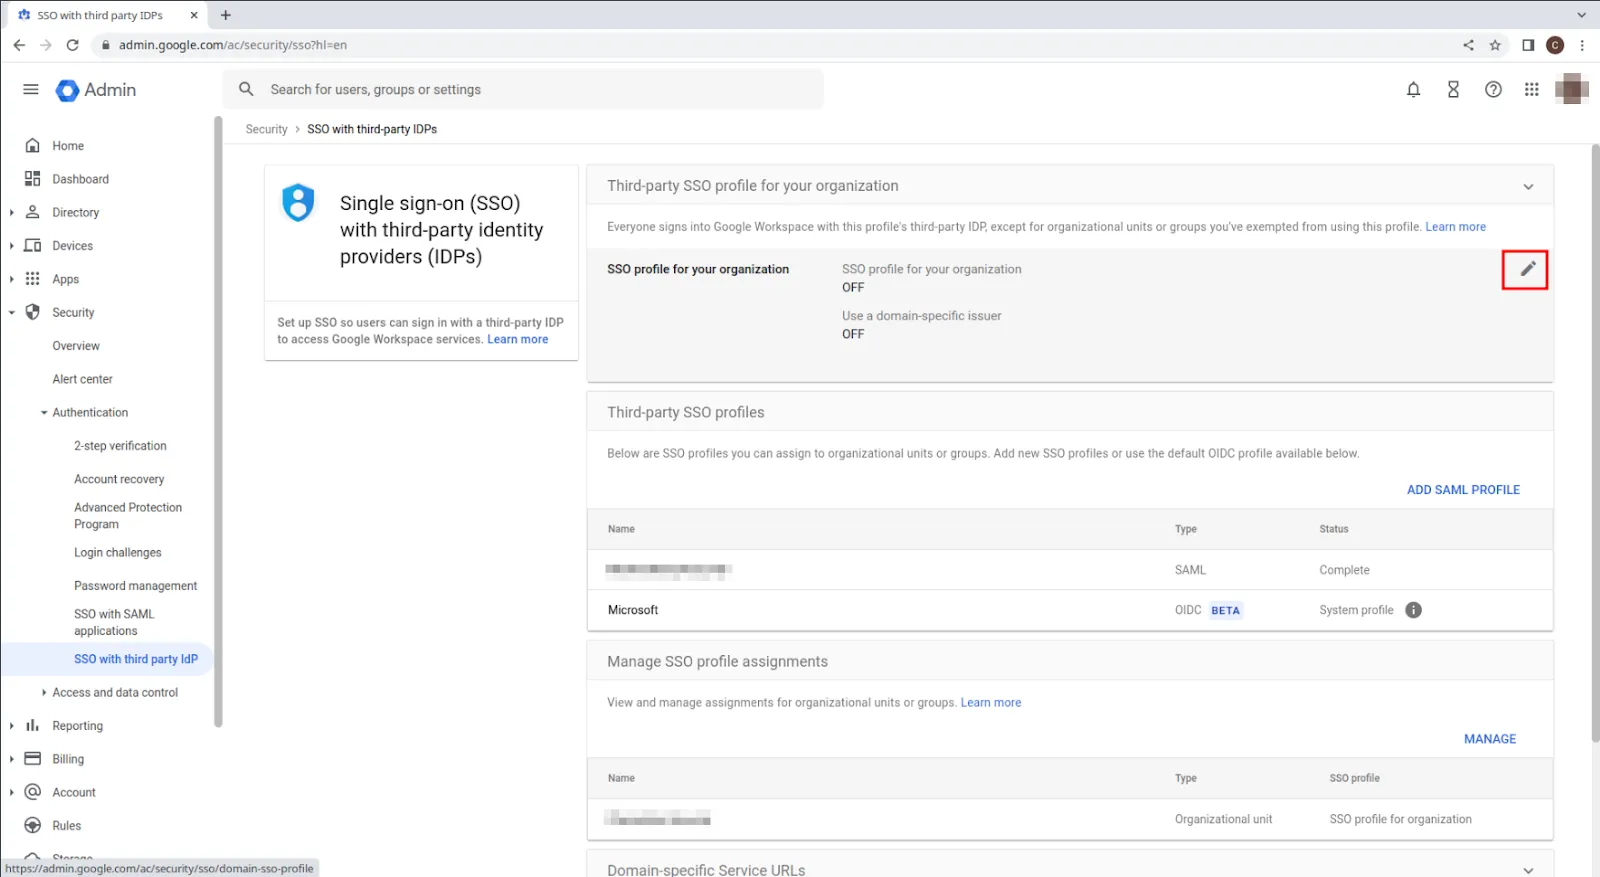
Vaya al Autenticación >> SSO con IDP de terceros. Aquí, desde el Perfil SSO para su organización sección, haga clic en el icono de edición.
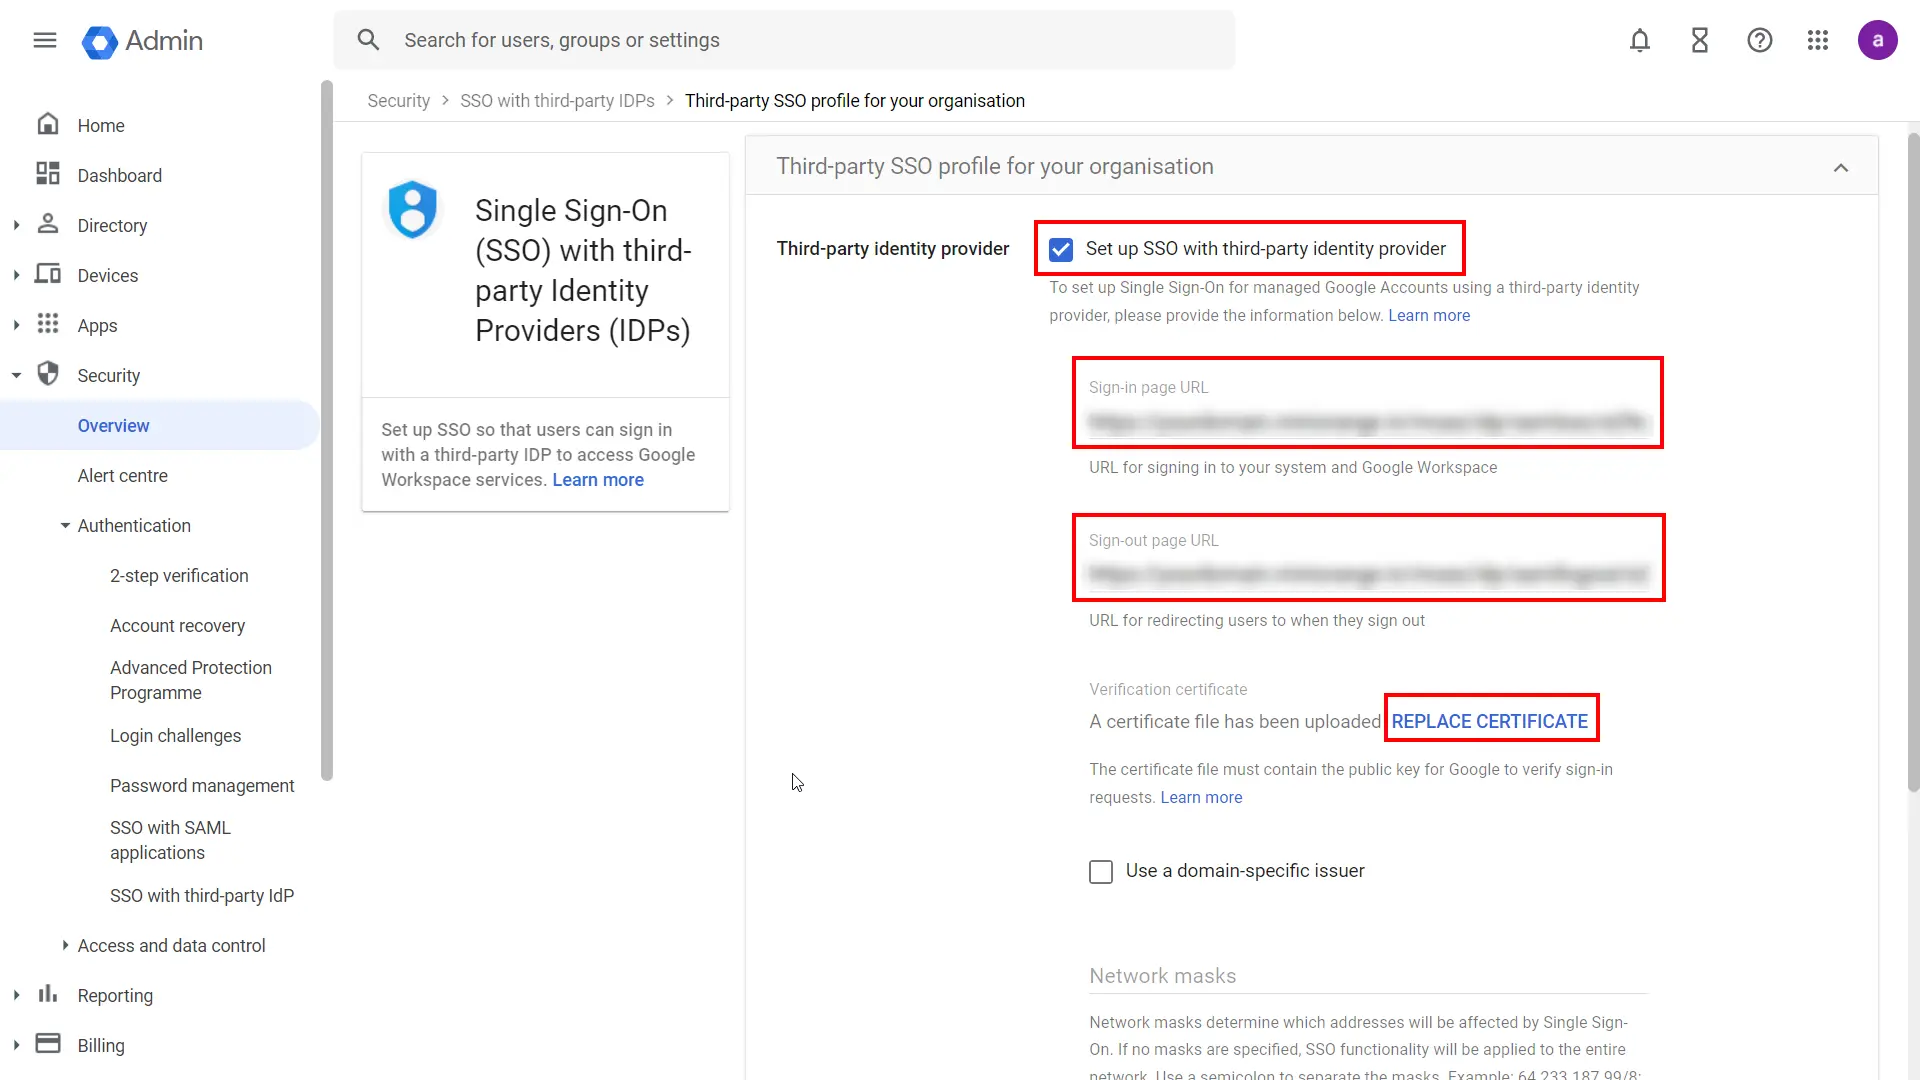
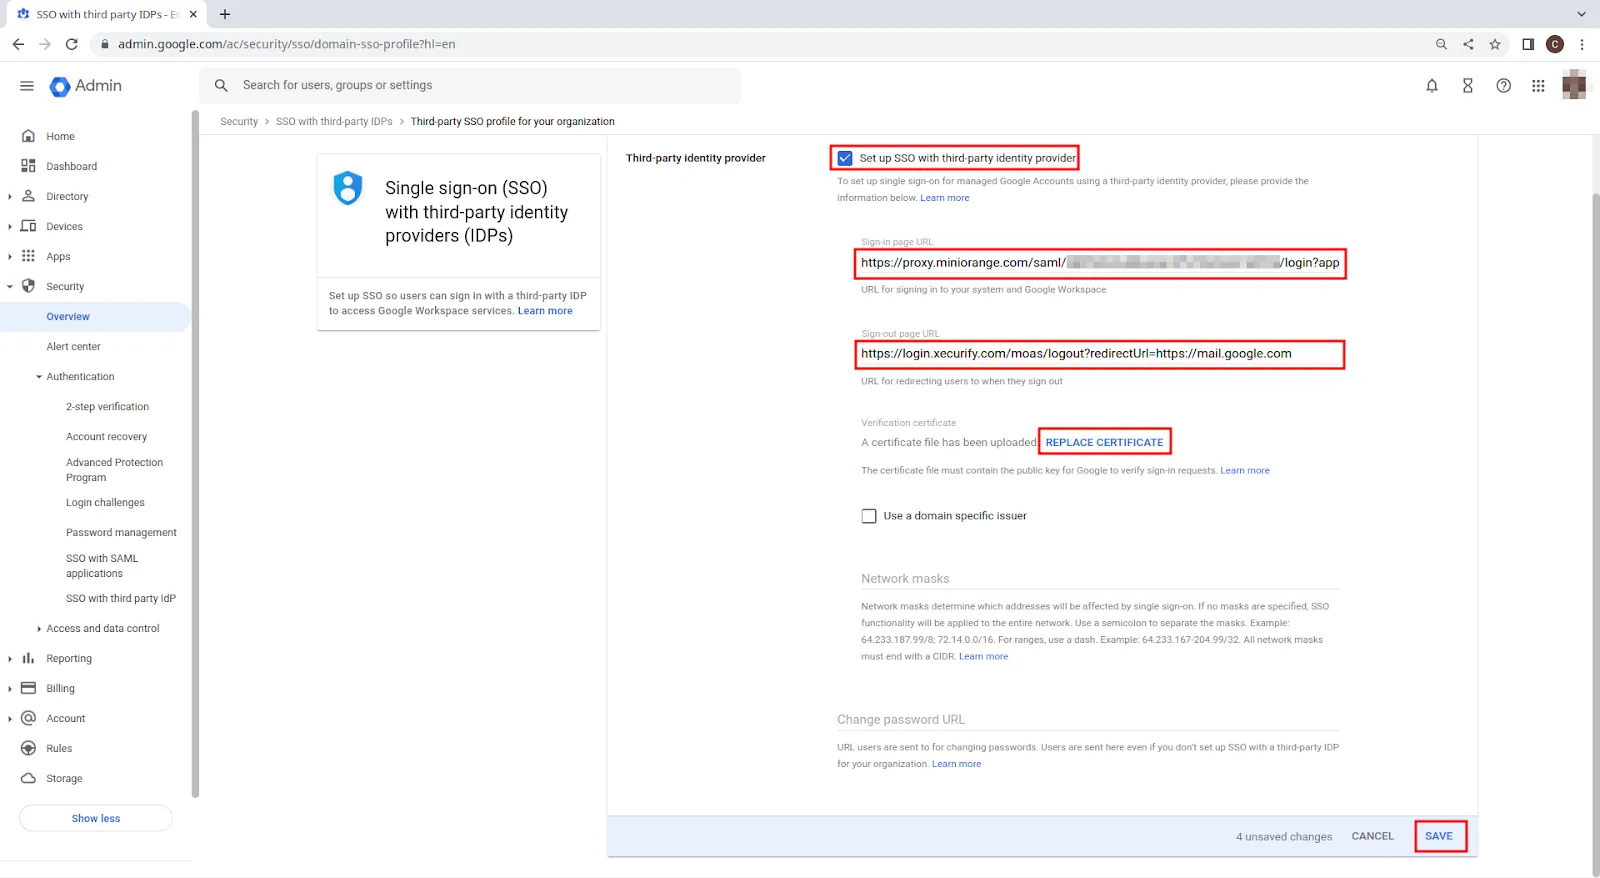
Active la característica de Configurar SSO con un proveedor de identidad externo casilla de verificación.
entrar: URL de la página de inicio de sesión: URL de inicio de sesión de SAML del paso 1.
entrar: URL de la página de cierre de sesión: < URL del servidor base > /idp/oidc/logout?post_logout_redirect_uri=https://gmail.com Ejemplo: https://login.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri=https://gmail.com
Sube el certificado haciendo clic en Reemplazar certificado enlace que se descargó anteriormente en el Paso 1.
Ingrese la URL para cambiar contraseña: URL de inicio de sesión SAML del paso 1.
Guarde la configuración.
Su integración de Google SSO SAML está completa.
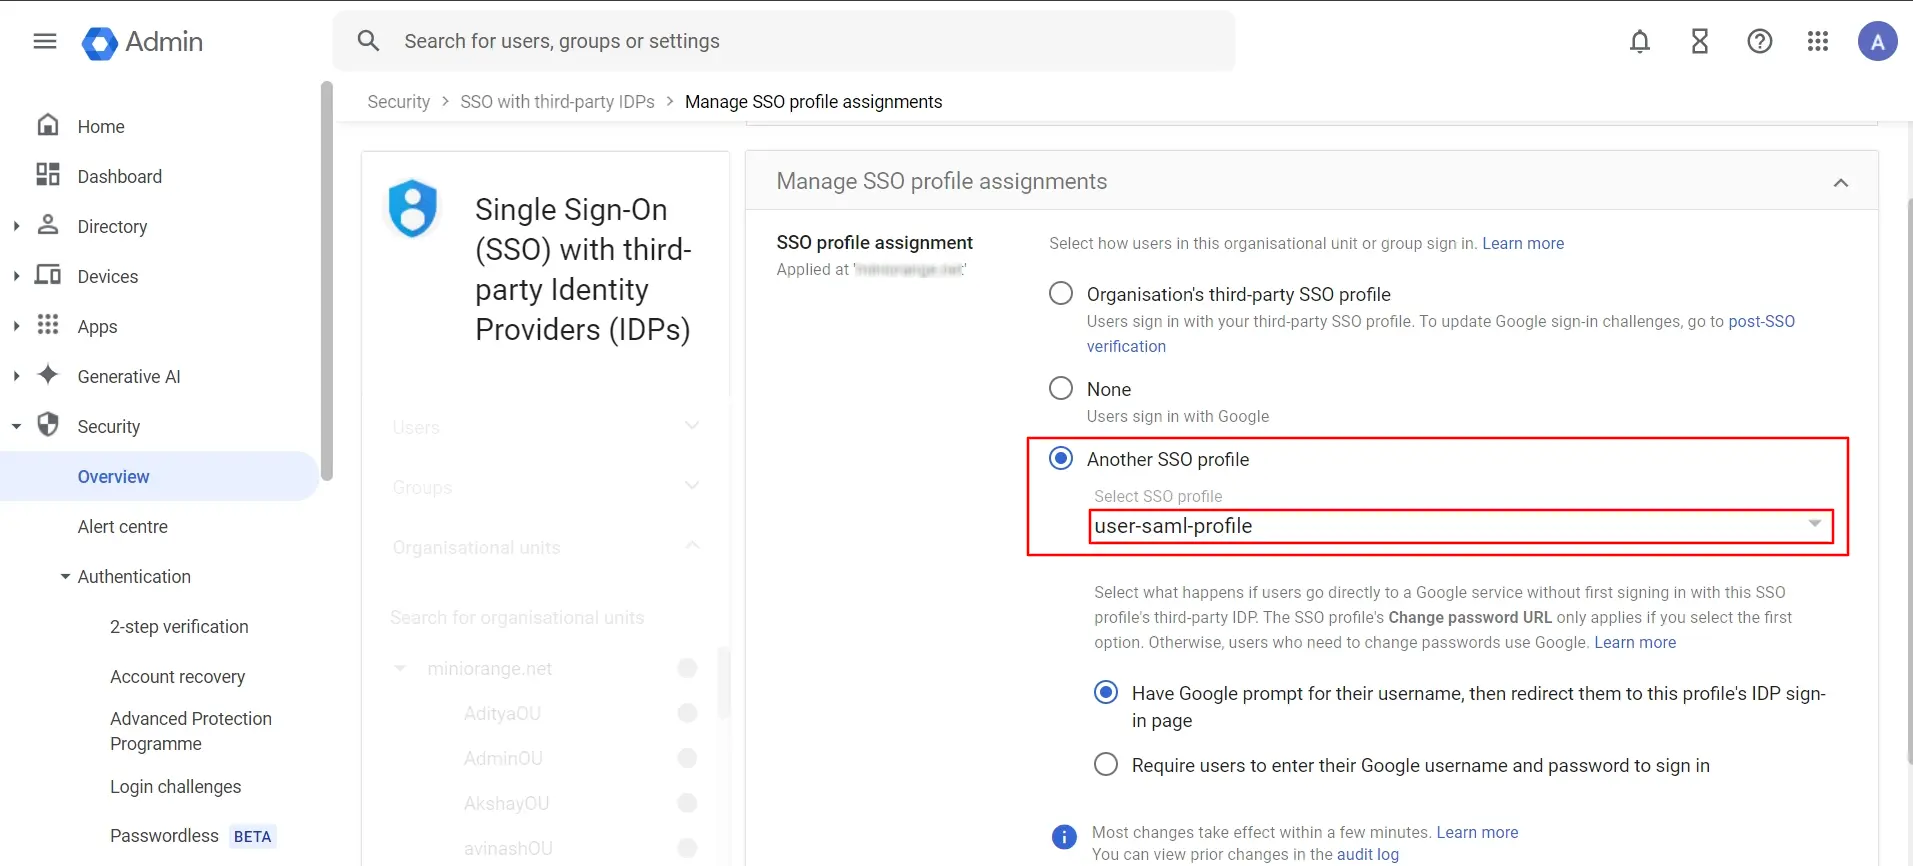
2.1. Asignar perfil de SSO a unidades organizativas o grupos:
Si desea que algunos de sus usuarios inicien sesión en Google directamente, puede moverlos a una unidad organizativa (OU) o grupo. Luego, administre la configuración de SSO para la unidad organizativa o el grupo para que Google autentique a esos usuarios en lugar de utilizar su IdP de terceros. Siga los siguientes pasos:
Si desea que todos sus usuarios (que no sean superadministradores) inicien sesión utilizando un IdP de terceros: no es necesario que lo administre.
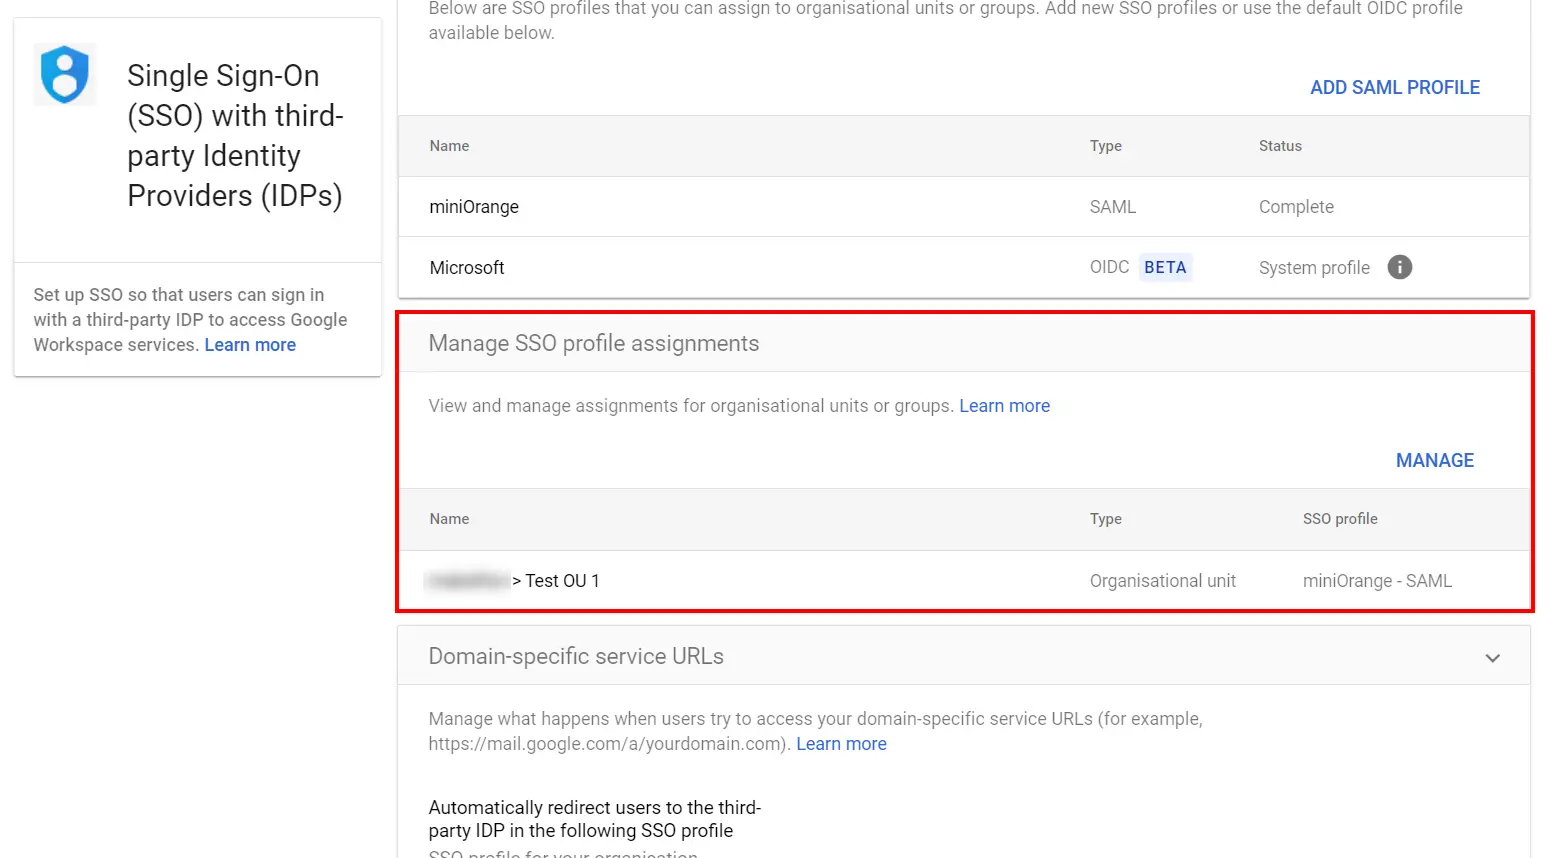
Si desea que algunos de sus usuarios inicien sesión en Google directamente: haga clic en Administrar asignaciones de perfiles SSO y continuar con el siguiente paso.
Si está asignando el perfil SSO por primera vez, haga clic en Empezar. De lo contrario, haga clic en Gestionar.
Note: Get started is only available if you’ve already enabled your third-party SSO profile.
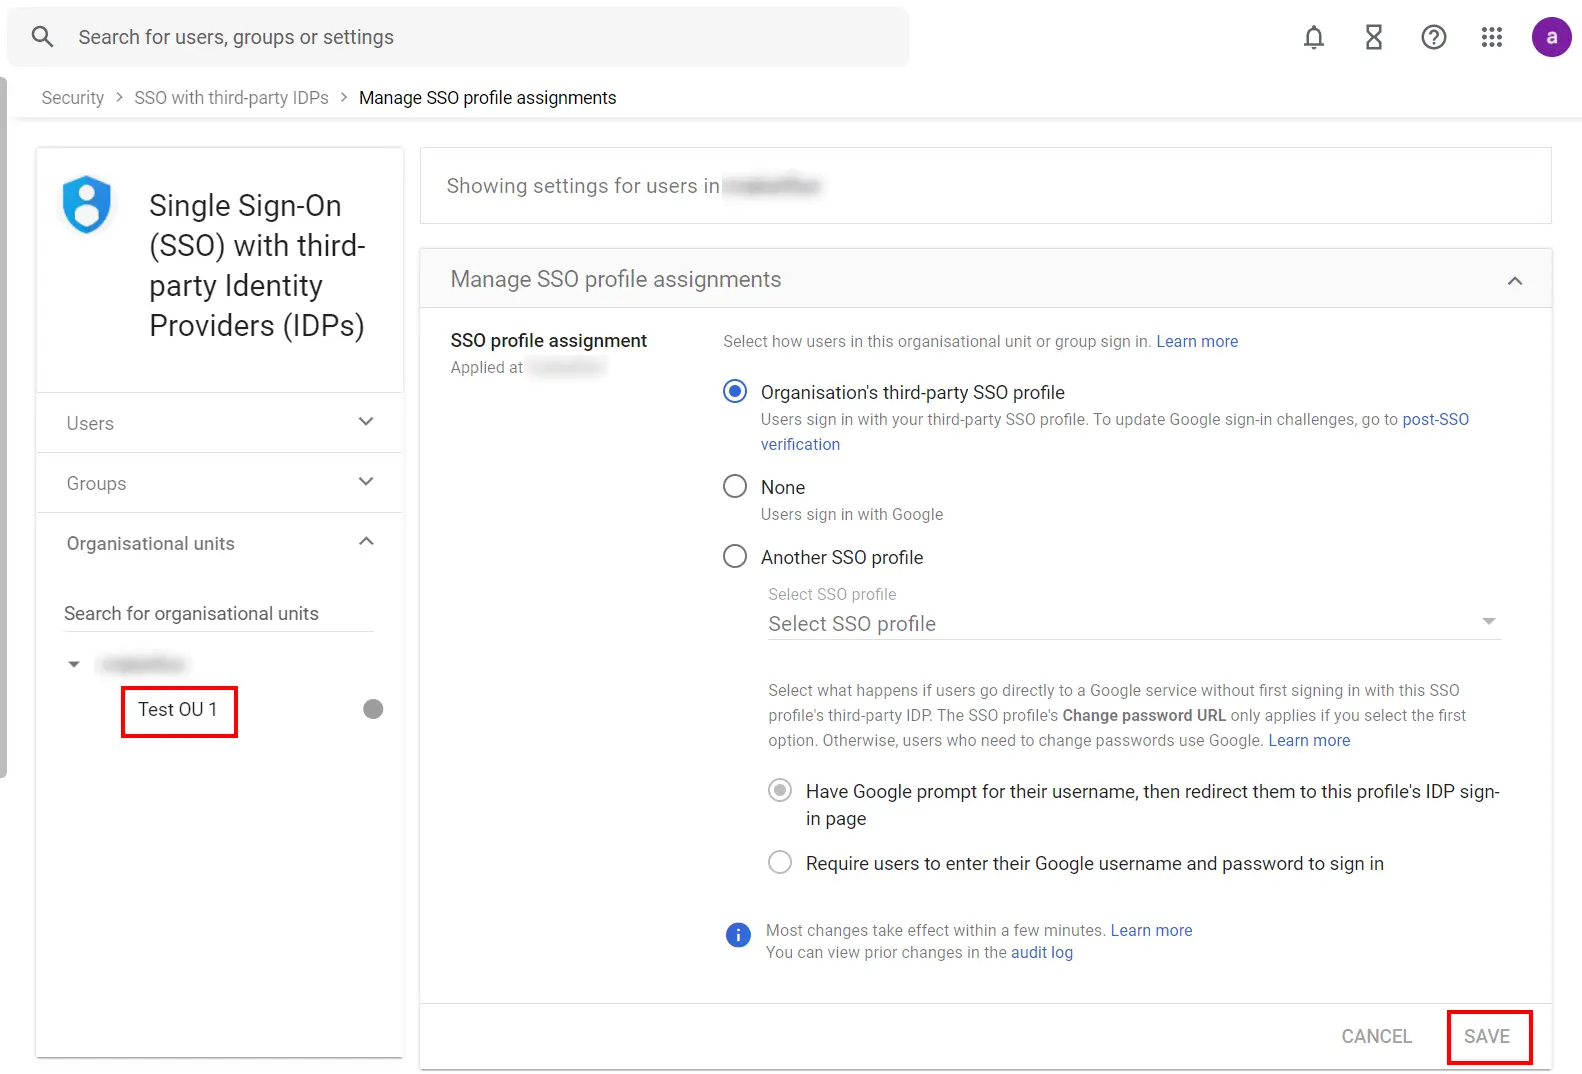
Selecciona la unidad organizativa o el grupo al que vas a asignar el perfil de SSO desde la izquierda. Note: If the SSO profile assignment for an OU or group differs from your domain-wide profile assignment, an override warning appears when you select that OU or group. You can’t assign the SSO profile on a per-user basis. The Users view let you check the setting for a specific user.
Elija Perfil SSO de terceros de la organización si desea que sus usuarios en la unidad organizativa o grupo inicien sesión en los servicios de Google utilizando el IdP designado en el perfil SSO de terceros de su dominio.
Elija Ninguna si desea que sus usuarios de la unidad organizativa o grupo inicien sesión directamente en Google.
Elija Otro perfil SSO en caso de que ya tenga configurado otro proveedor de identidad y desee utilizarlo para la autenticación de usuarios.
Luego haga clic en Guardar.
2.2. Para desactivar el SSO para todos los usuarios:
Si desea desactivar la autenticación de terceros para todos sus usuarios sin cambiar la asignación del perfil de SSO para unidades organizativas o grupos, puede desactivar el perfil de SSO de terceros:
Desmarcar Configurar SSO con un proveedor de identidad externo.
Haga clic en Guardar.
3. Configurar la política de restricción de tiempo.
En la restricción horaria, el administrador configura una zona horaria con horas de inicio y fin, y los usuarios pueden acceder, acceder o ser interrogados según la condición establecida en la política. Cuando un usuario intenta iniciar sesión con la Política de Acceso Adaptativo habilitada, sus atributos relacionados con la zona horaria, como la zona horaria y la hora actual del sistema, se verifican con la lista configurada por el administrador. Según la configuración, el usuario puede acceder, acceder o ser interrogado.
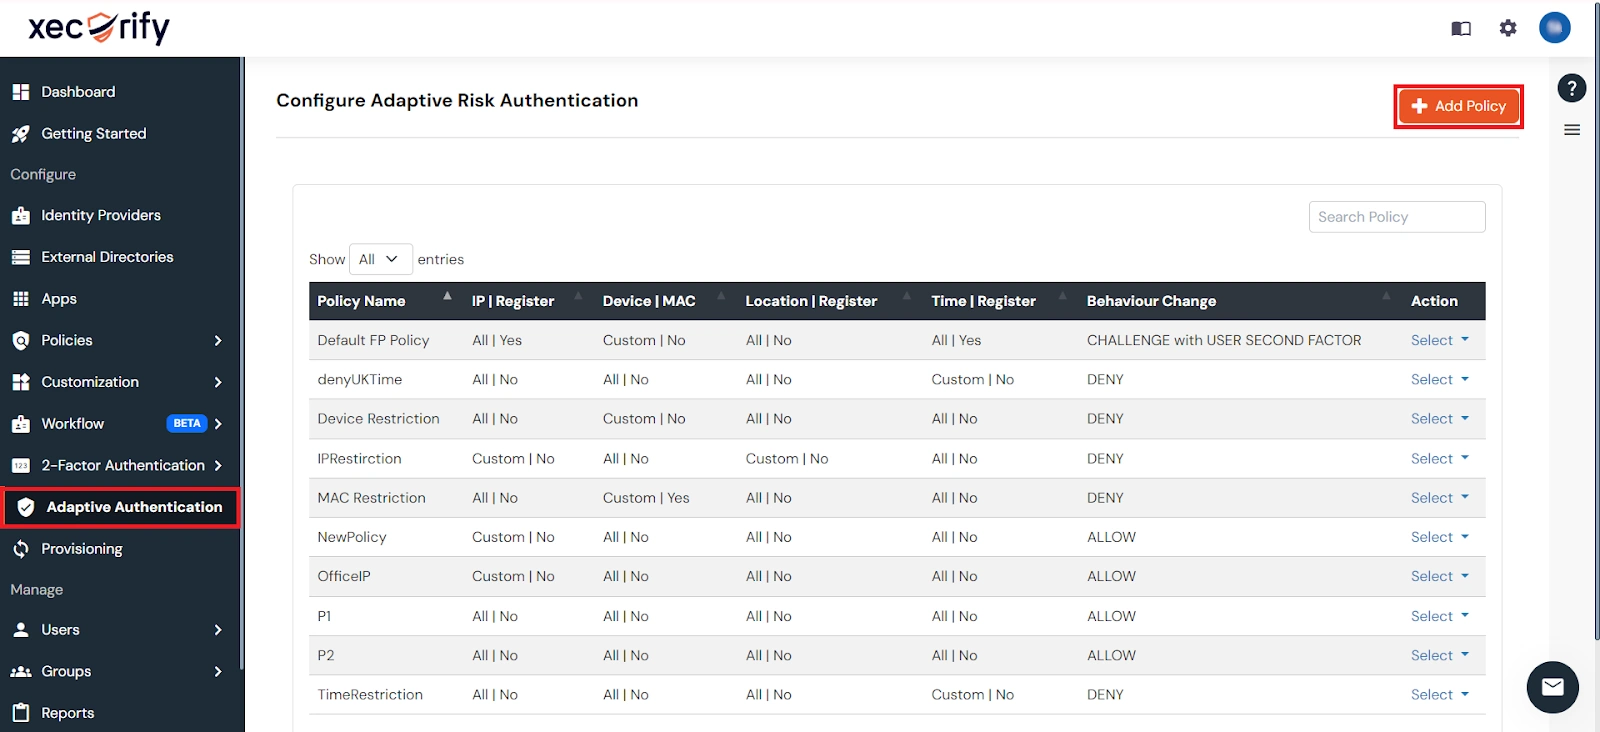
Inicie sesión para Consola de autoservicio >> Políticas >> Política de acceso adaptativo sección del menú lateral izquierdo.
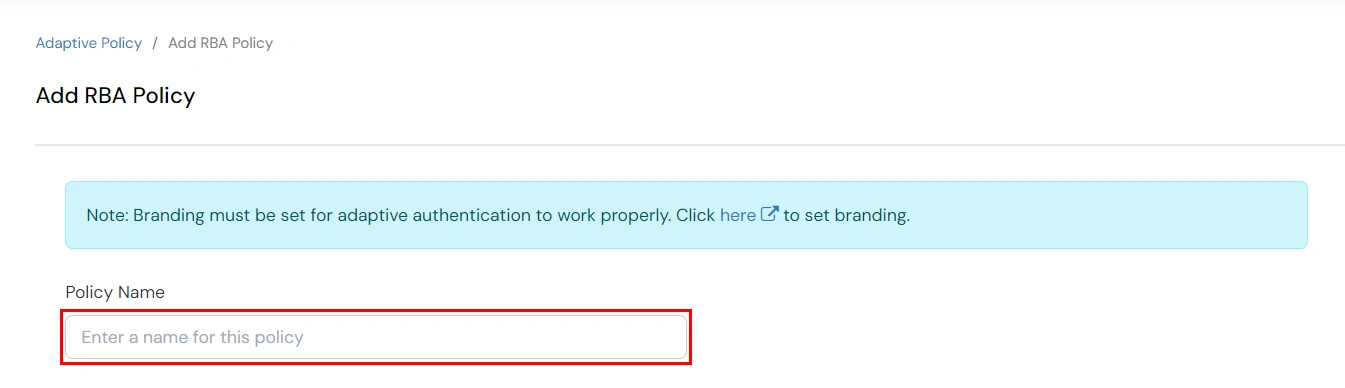
Haga clic en el elemento Crear política botón en la parte superior derecha. Agregue un nombre de política adecuado y haga clic en Crear política.
3.1 Descripción general de la política
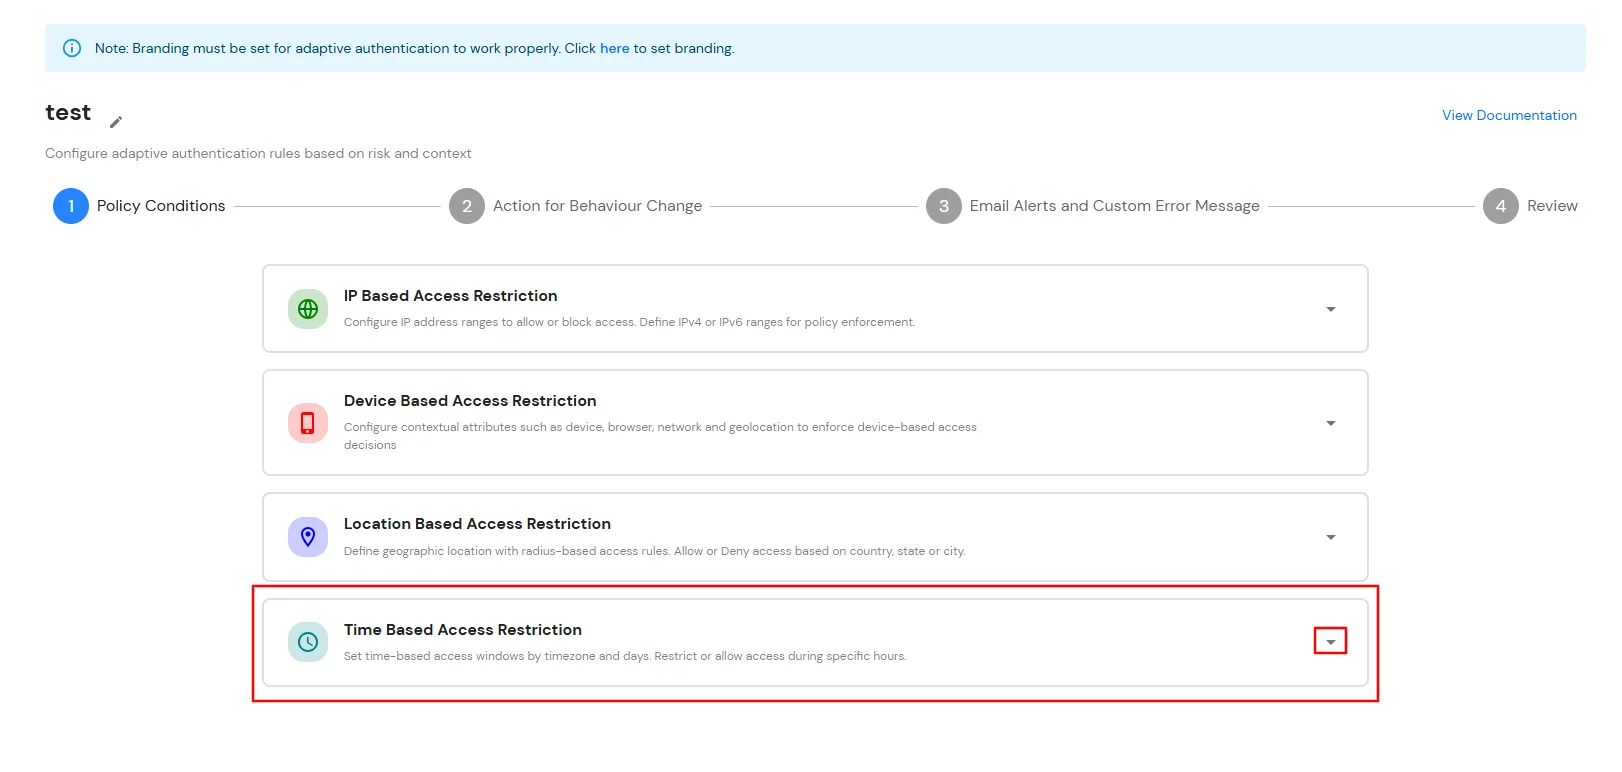
Ampliar la opción Restricción de acceso basada en el tiempo En esta sección, haga clic en el icono desplegable para configurar las reglas de restricción de acceso basadas en el tiempo.
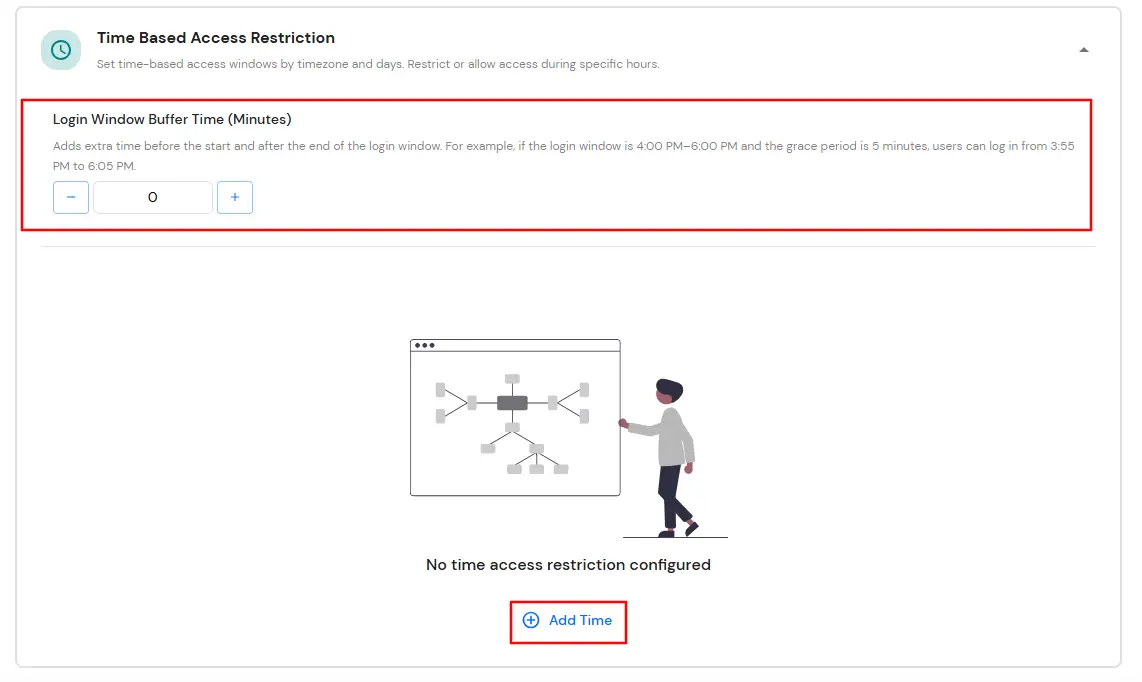
Haga clic en Agregar tiempo.
En la lista Seleccionar zona horaria, seleccione la zona horaria. En las listas Hora de inicio y Hora de finalización, seleccione los valores apropiados. Para cada configuración de hora que agregue, use el menú desplegable para seleccionar si desea Permitir or Denegar él.
Introduzca el valor en minutos en el campo de entrada que aparece junto a la Tiempo de espera de la ventana de inicio de sesión (minutos)Este valor permite especificar un margen de tiempo antes de la hora de inicio y después de la hora de finalización. (Por ejemplo, si la hora de inicio es a las 6:00 y la hora de finalización a las 18:00, con una diferencia horaria de 30 minutos, la política considerará el periodo comprendido entre las 5:30 y las 18:30). Si no se introduce ningún valor en este campo, se utiliza el valor predeterminado de 0 minutos.
Puede hacer clic en el Botón Agregar hora para incluir más de una configuración de tiempo y luego seguir el paso anterior.
Haga clic en Siguiente.
3.2 Acciones para el cambio de comportamiento
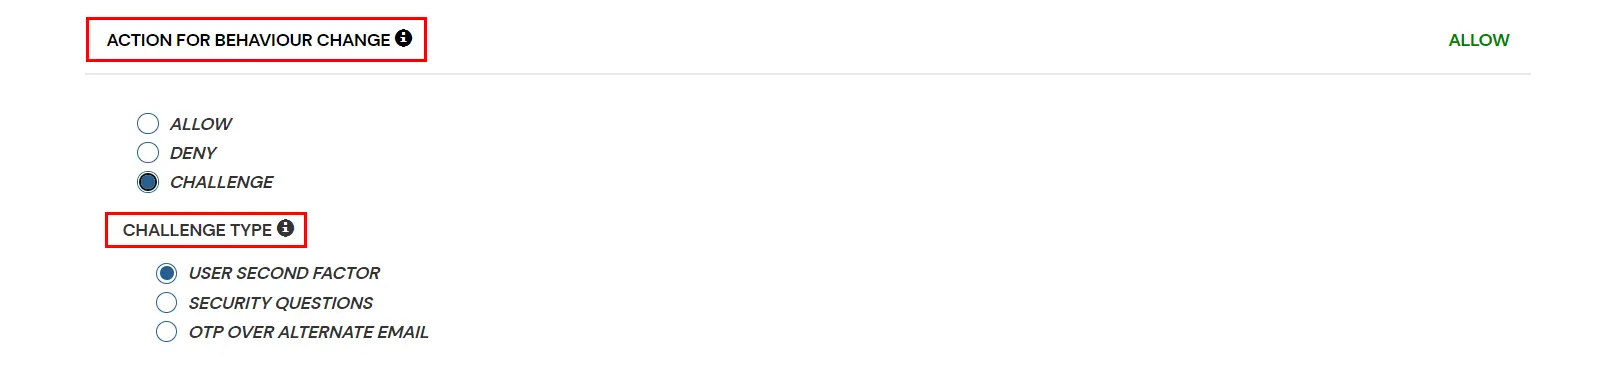
Puede configurar una de las tres acciones posibles para su Política de Acceso Adaptativo, como se explica a continuación:
Atributo
Mareas Ideales para Lecciones
Permitir
Permitir a los usuarios autenticarse y utilizar los servicios si se cumple la condición de la Política de Acceso Adaptativo.
Denegar
Denegar la autenticación de usuarios y el acceso a los servicios si se cumple la condición de la Política de Acceso Adaptativo.
Desafío
Desafía a los usuarios con uno de los tres métodos mencionados a continuación para verificar la autenticidad del usuario.
Opciones de tipo de desafío:
factores
Mareas Ideales para Lecciones
Segundo factor del usuario
El usuario debe autenticarse utilizando el segundo factor que ha seleccionado o que se le ha asignado, como por ejemplo:
El sistema le pedirá al usuario que responda dos de las tres preguntas que haya configurado en su consola de autoservicio. Solo después de responder correctamente a ambas preguntas, el usuario podrá continuar.
OTP a través de correo electrónico alternativo
El usuario recibirá una OTP en el correo electrónico alternativo que haya configurado a través de la Consola de Autoservicio. Una vez que la proporcione correctamente, podrá continuar.
3.3 Alertas por correo electrónico y mensajes de error personalizados
Esta sección gestiona las notificaciones y alertas relacionadas con la autenticación adaptativa. Ofrece las siguientes opciones:
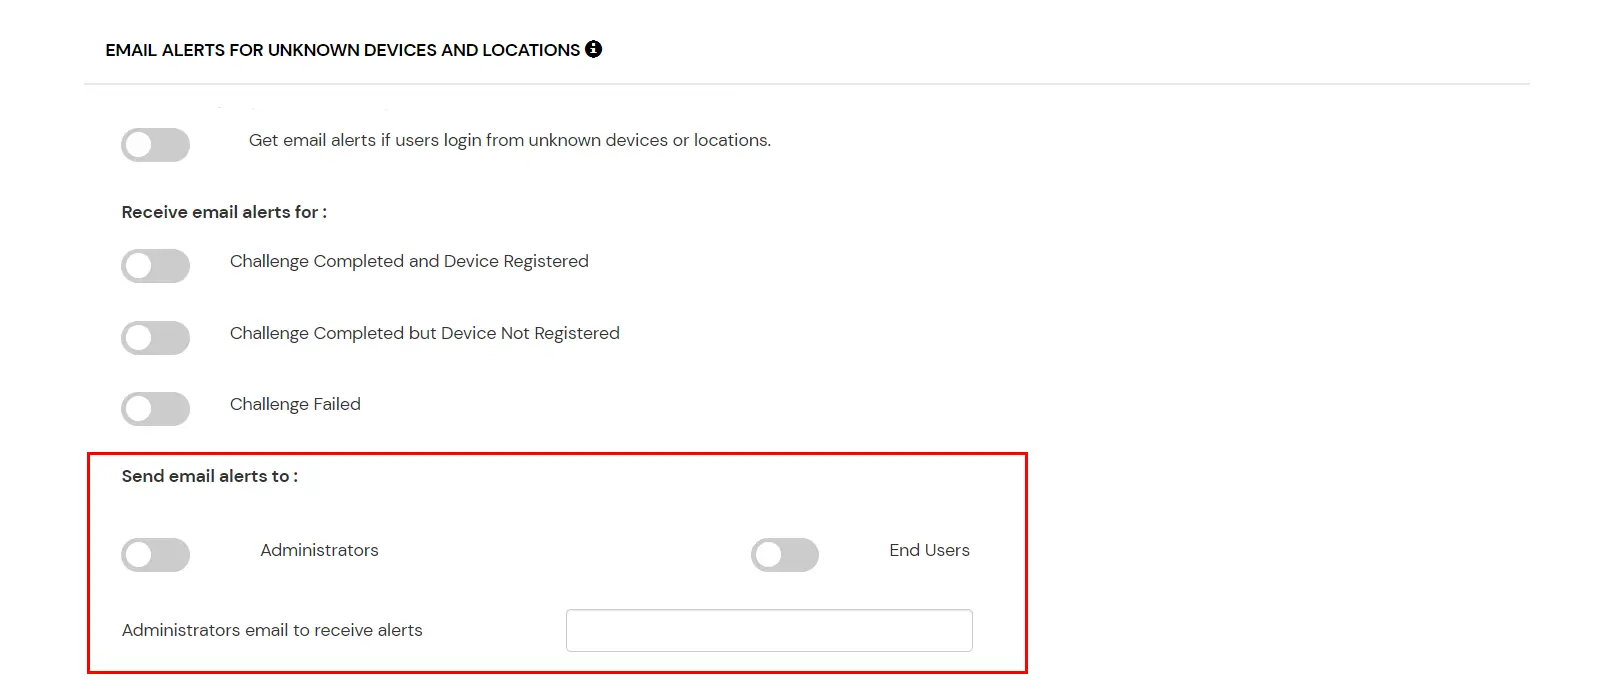
Enviar alertas por correo electrónico: Configure los destinatarios que deben recibir notificaciones por correo electrónico cuando se produzcan eventos de autenticación adaptativa. Las alertas pueden enviarse a administradores, usuarios finales o a ambos, según sus requisitos de supervisión y seguridad.
Enviar alertas por correo electrónico a los administradores: Habilite esta opción para notificar a los administradores cuando se activen los eventos de autenticación adaptativa configurados. Opcionalmente, puede especificar una dirección de correo electrónico en Dirección de correo electrónico del administrador para recibir alertas para recibir alertas; de lo contrario, las alertas se envían a la cuenta de administrador predeterminada.
Enviar alertas por correo electrónico a los usuarios finales: Habilite esta opción para notificar a los usuarios finales cuando los eventos de autenticación adaptativa afecten sus intentos de inicio de sesión o registros de dispositivos.
El número de registros de dispositivos ha superado el límite permitido: Cuando está habilitada, los usuarios finales reciben una notificación por correo electrónico si intentan registrar más dispositivos de los permitidos por la política de restricción de dispositivos configurada.Disponible únicamente para notificaciones a usuarios finales.)
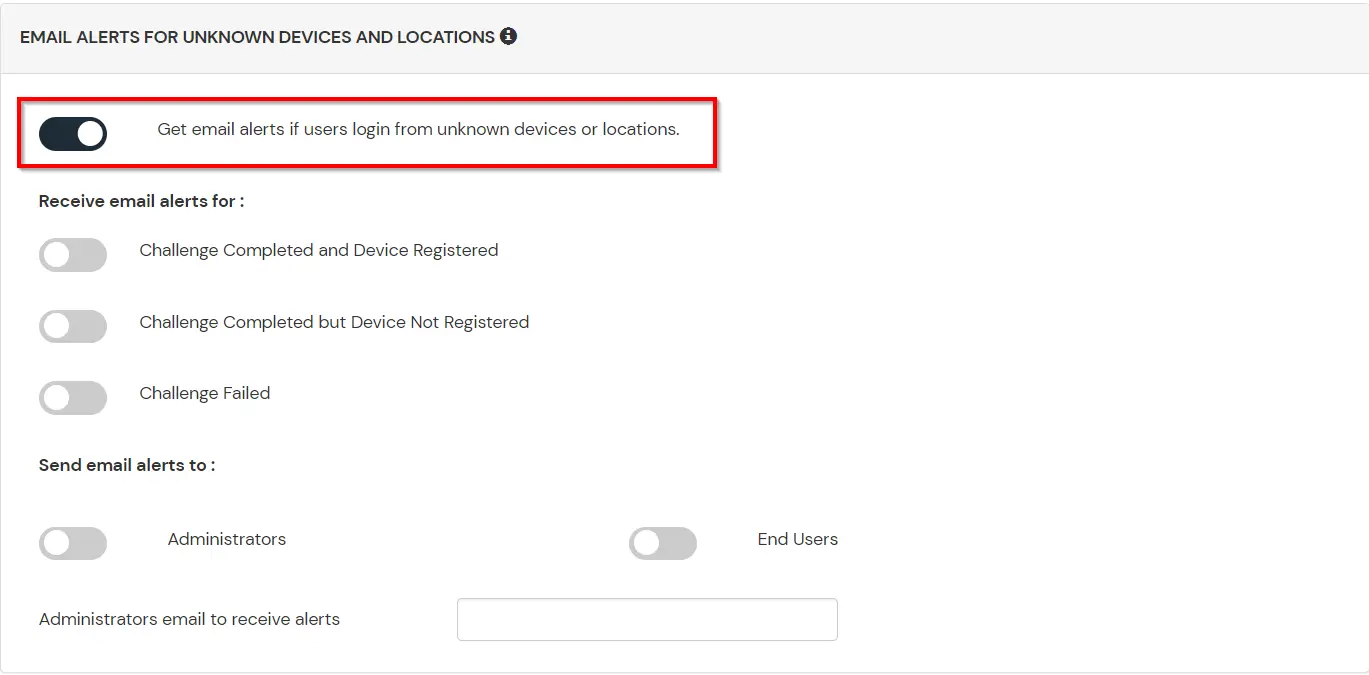
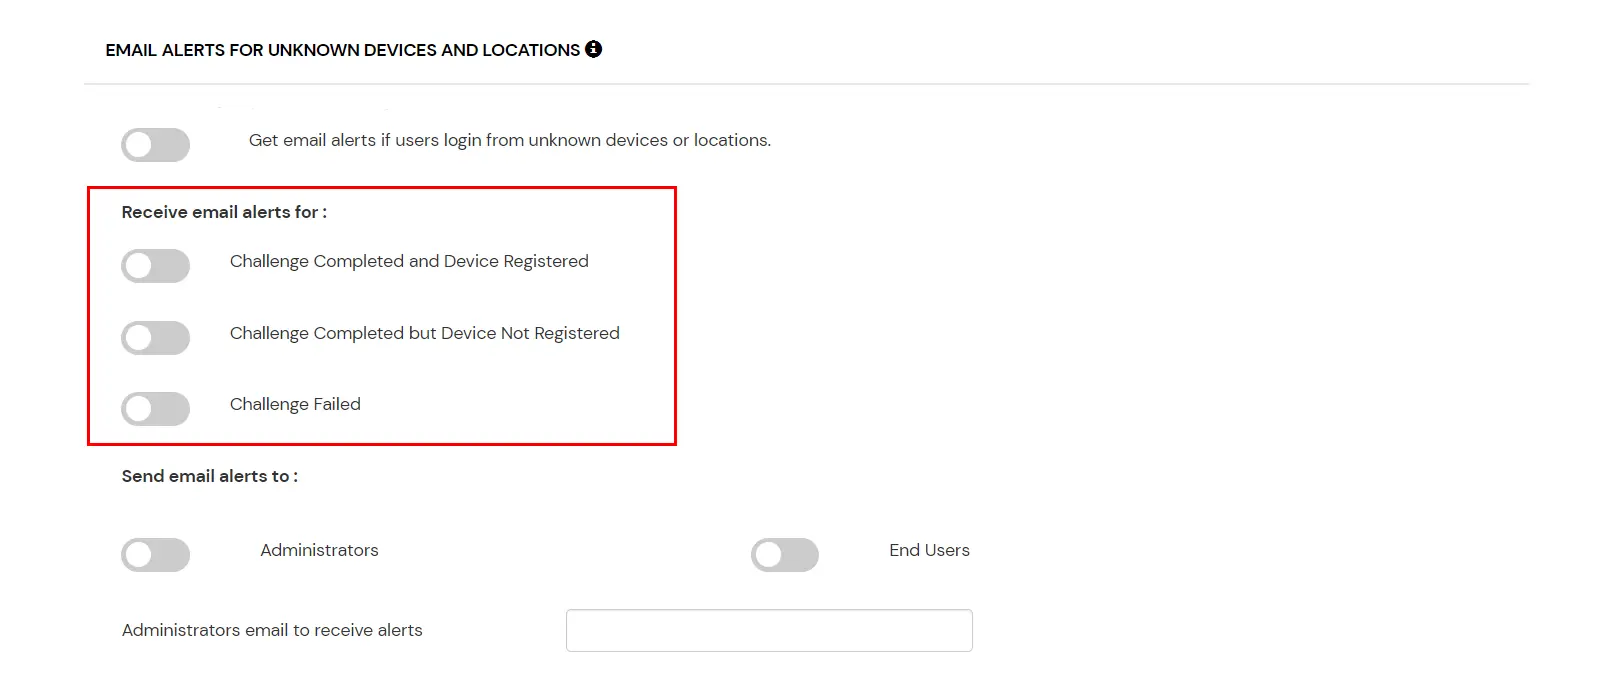
Reciba alertas por correo electrónico si los usuarios inician sesión desde dispositivos o ubicaciones desconocidas: Los administradores deben habilitar esta opción para recibir alertas para diferentes opciones de alerta.
Opción
Mareas Ideales para Lecciones
Los usuarios inician sesión desde direcciones IP, dispositivos o ubicaciones desconocidos
Habilitar esta opción le permitirá iniciar sesión desde direcciones IP o dispositivos desconocidos e incluso ubicaciones.
Desafío completado y dispositivo registrado
Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío y registra un dispositivo.
Desafío completado pero dispositivo no registrado
Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío pero no registra el dispositivo.
Desafío fallido
Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final no completa el desafío.
En caso de que desee que varias cuentas de administrador reciban alertas, puede habilitar la opción para administrador y luego ingresar los correos electrónicos de administrador separados por una ',' en el campo de entrada junto a Correo electrónico del administrador para recibir alertas etiqueta. Para habilitar alertas para los usuarios finales, puede habilitar la Usuario final casilla de verificación.
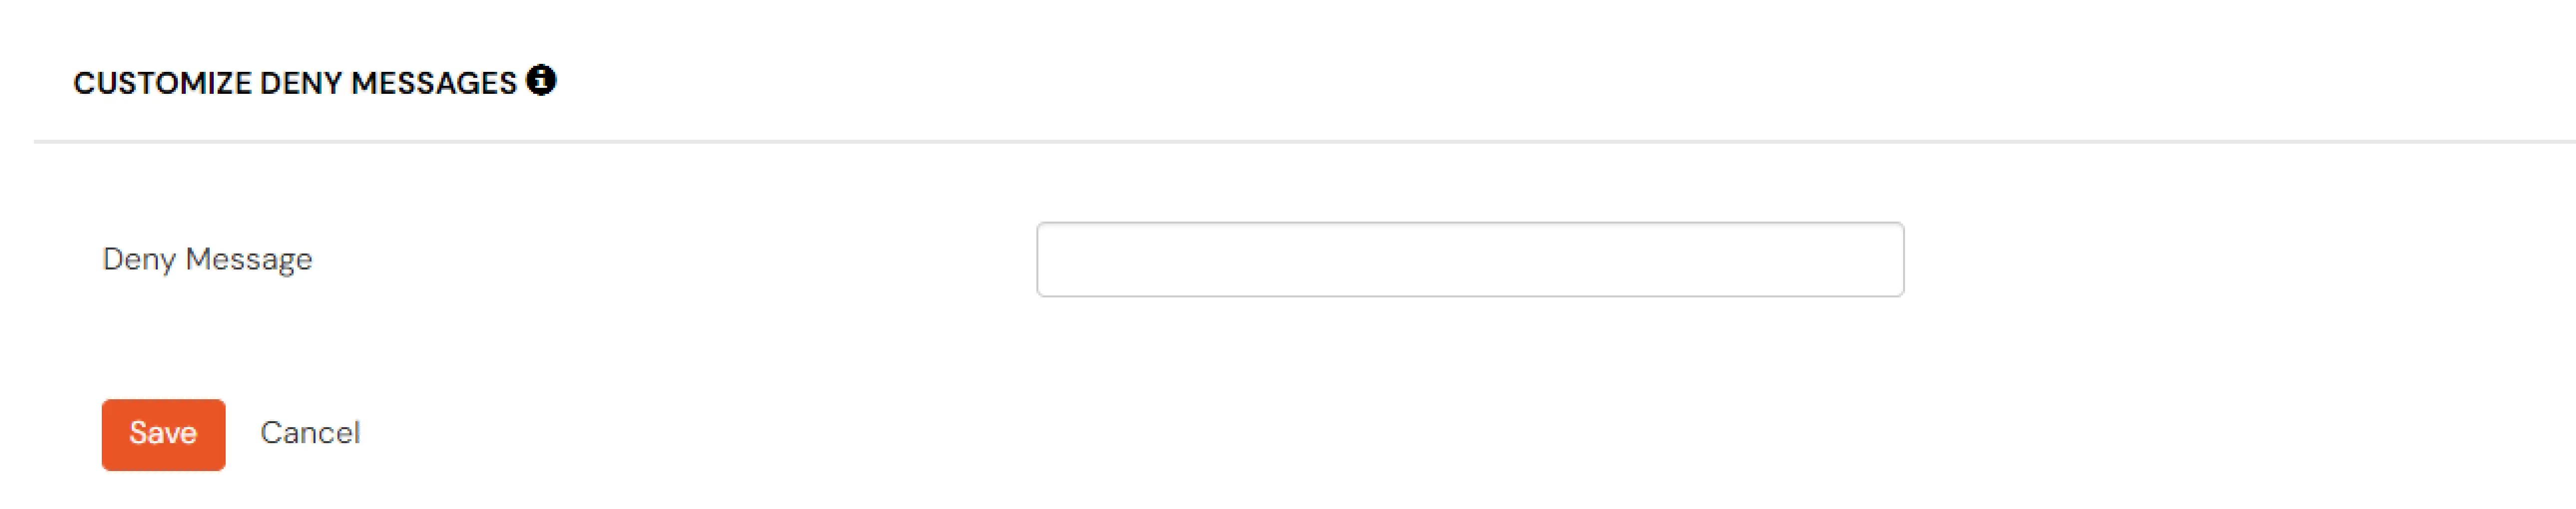
En caso de que desee personalizar el mensaje de denegación que recibe el usuario final en caso de que su autenticación sea denegada debido a la política adaptativa, puede hacerlo ingresando el mensaje dentro Denegar mensaje caja de texto.
3.4 Comentario
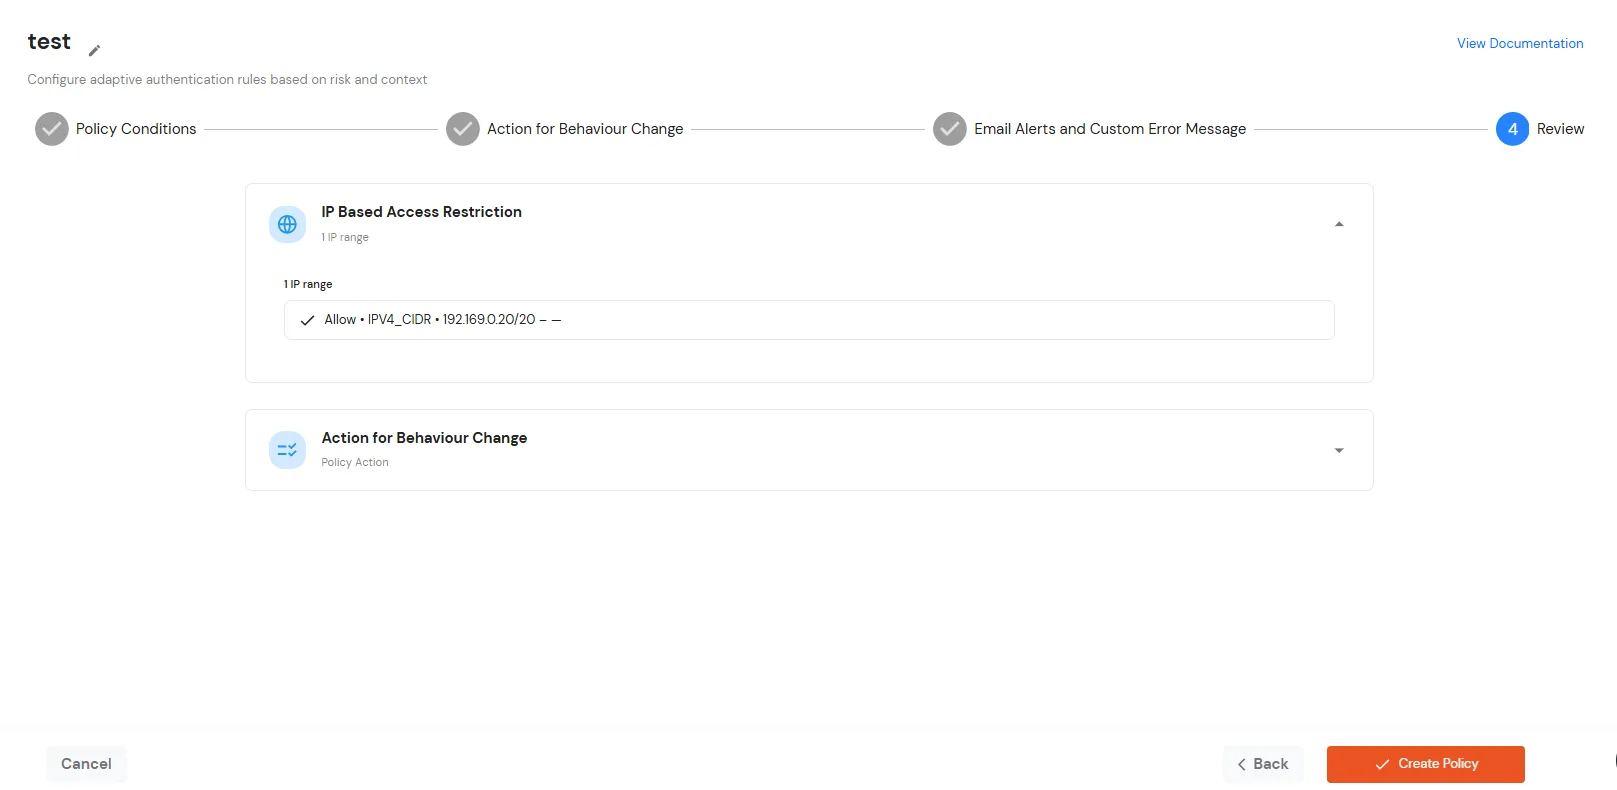
Antes de crear la política de autenticación adaptativa, revise las condiciones de la política configuradas, las acciones de cambio de comportamiento, la configuración de alertas por correo electrónico y los mensajes de error personalizados. Este paso ofrece una vista consolidada de todas las configuraciones, lo que le permite verificar la configuración de la política y realizar los cambios necesarios antes de guardarla.
Una vez que haya verificado todas las configuraciones, haga clic en Crear política para guardar y activar la póliza.
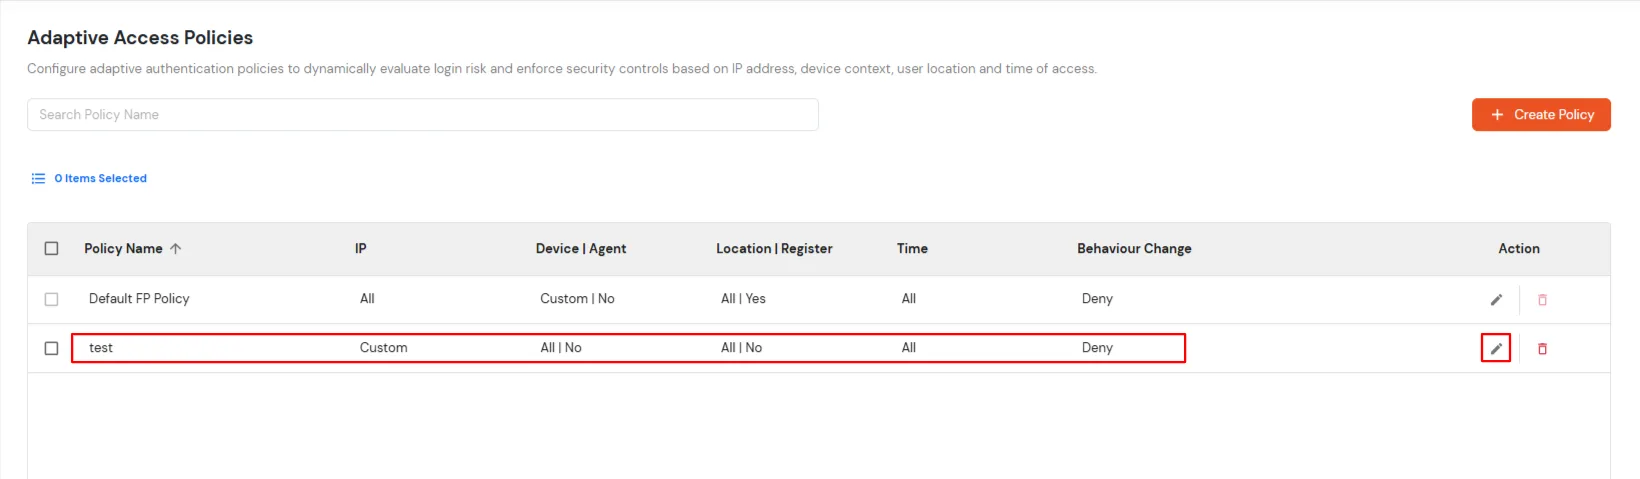
Verá la política listada una vez que se haya agregado correctamente.
4. Habilite la restricción para Google Workspace (G Suite)
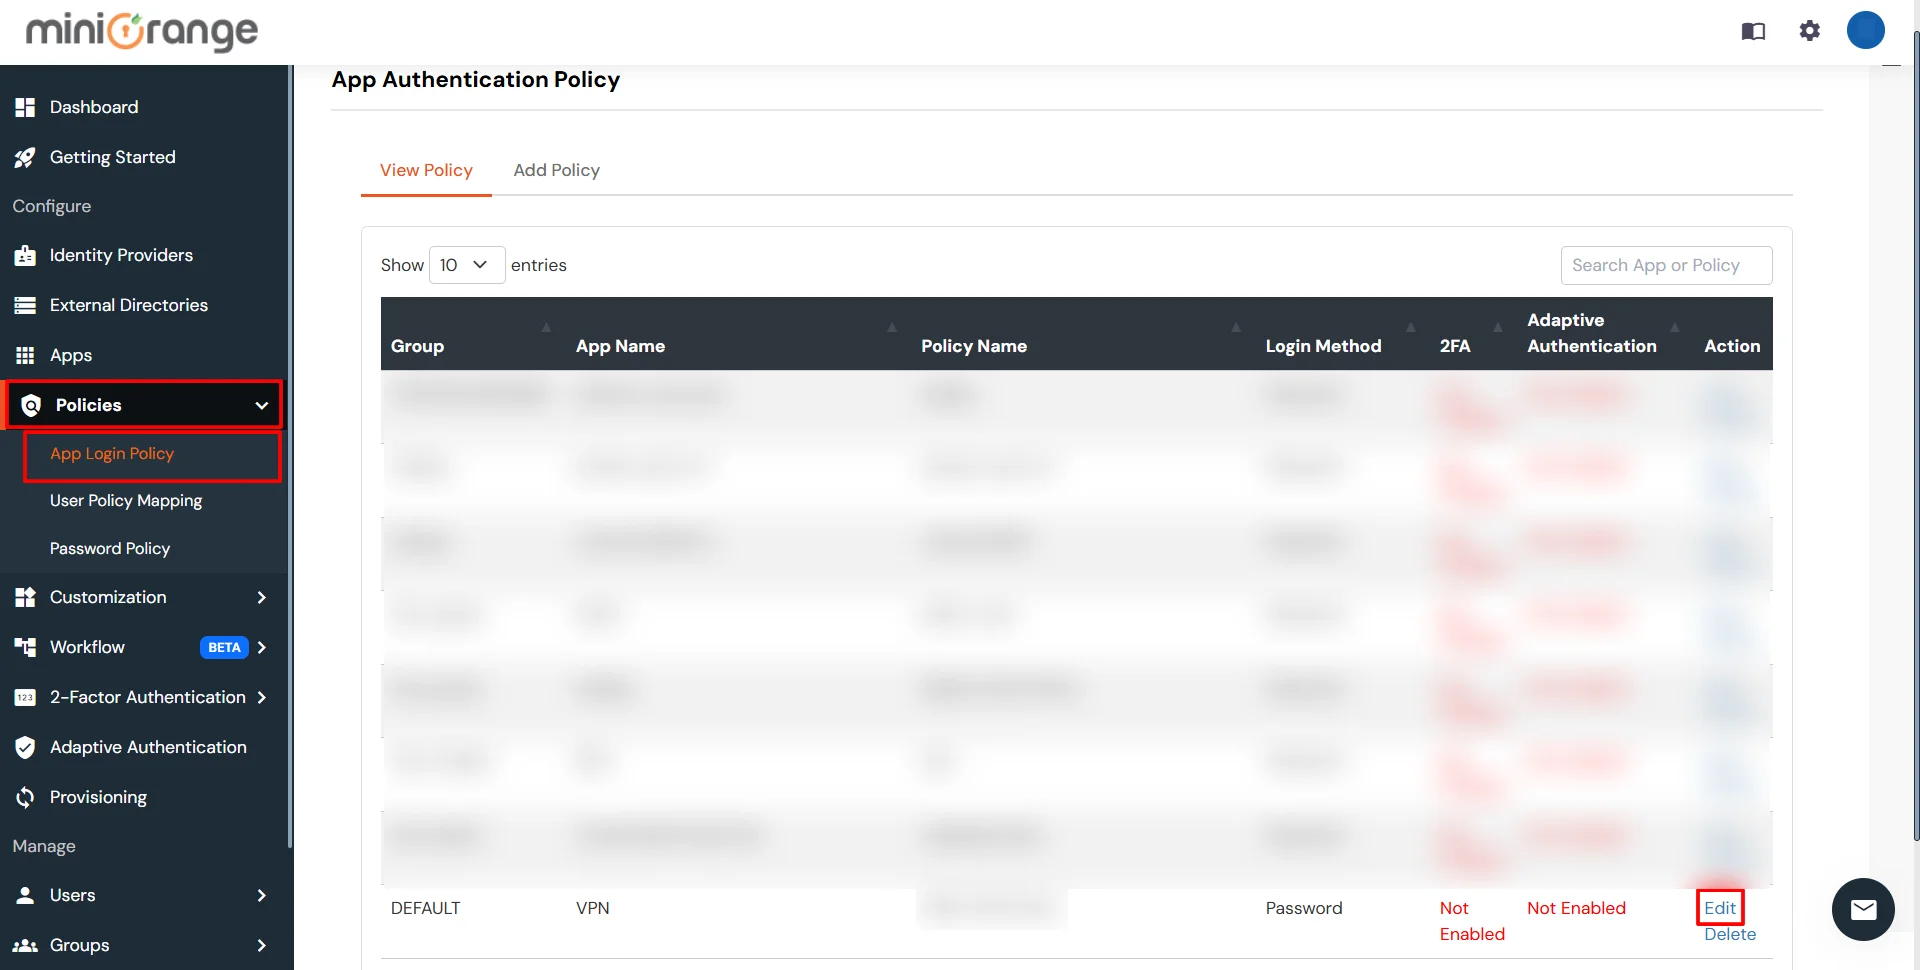
Inicie sesión para Consola de autoservicio >> Políticas >> Política de inicio de sesión de la aplicación.
Haga clic en el elemento Editar Icono para la política de aplicación predefinida.
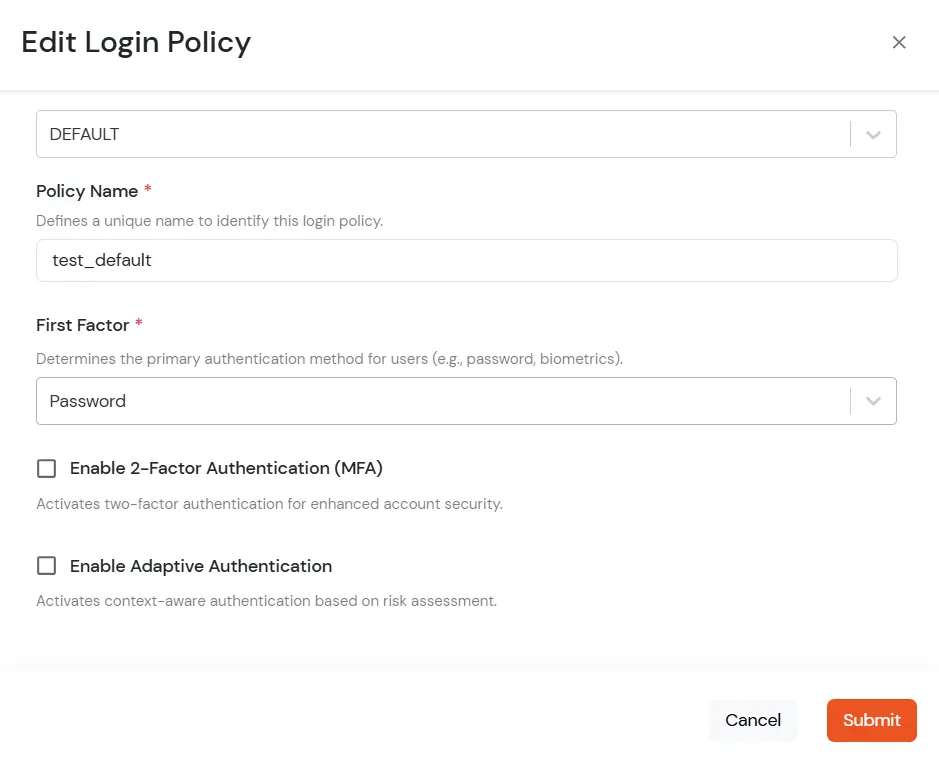
Establecer Nombre del grupo y Nombre de directiva Según sea necesario. Seleccionar Contraseña as Primer Factor.
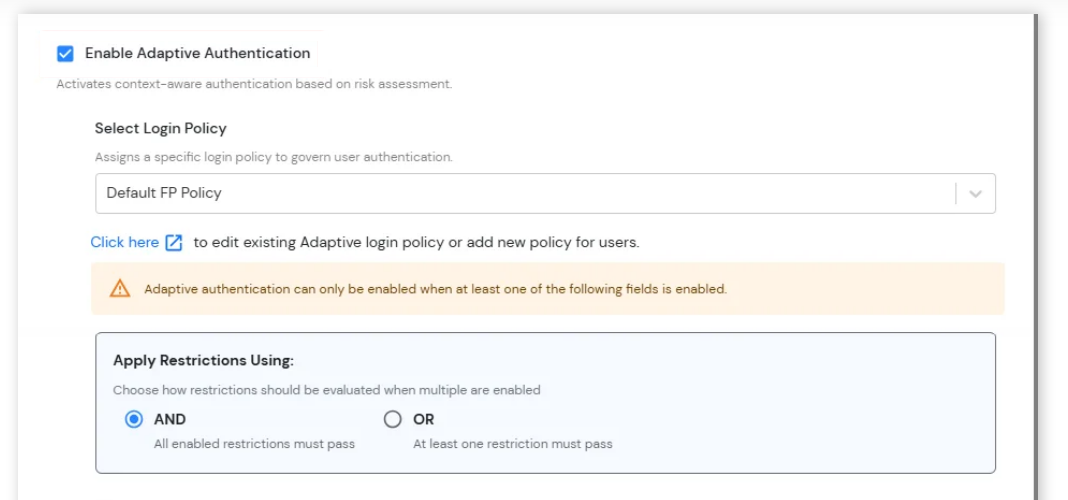
Activar Autenticación adaptable En la página Editar política de inicio de sesión, seleccione la opción requerida. método de restricción como una opción.
Desde Seleccione Política de inicio de sesión Seleccione en el menú desplegable la política que creamos en el paso anterior.
Aplicar restricciones mediante: Seleccione cómo se debe evaluar la restricción de IP cuando se configuran múltiples restricciones de autenticación adaptativa.
Y: La restricción de IP configurada y todas las demás restricciones habilitadas deben cumplirse antes de que se conceda el acceso.
O: Para que se conceda el acceso, debe cumplirse la restricción de IP configurada o al menos otra restricción habilitada.
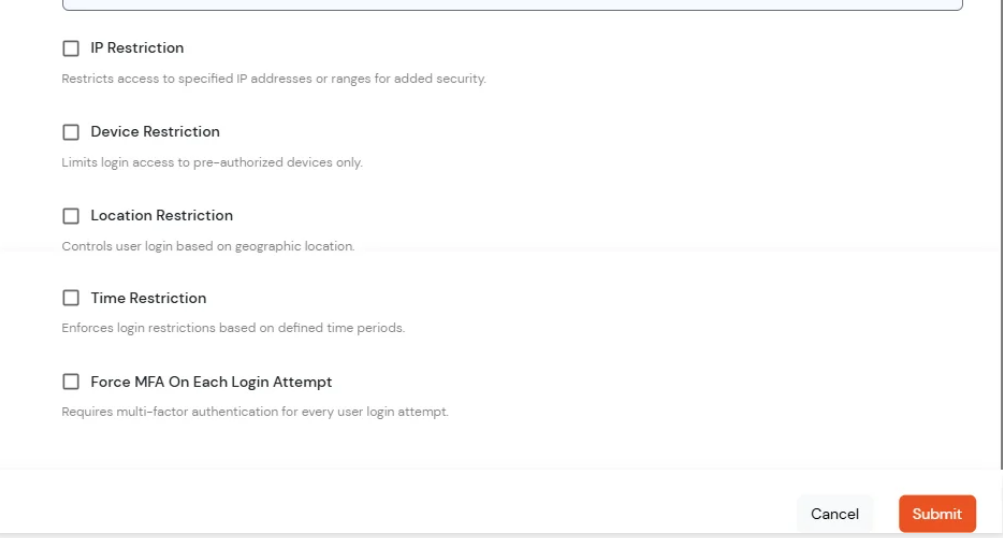
Restricciones de autenticación adaptativa: Configure restricciones de inicio de sesión y condiciones de verificación adicionales junto con las ya configuradas. Restricción para reforzar la seguridad de las cuentas y controlar el acceso de los usuarios en función de los factores de riesgo contextuales.
Vaya al Aplicaciones y haga clic en Agregar aplicación .
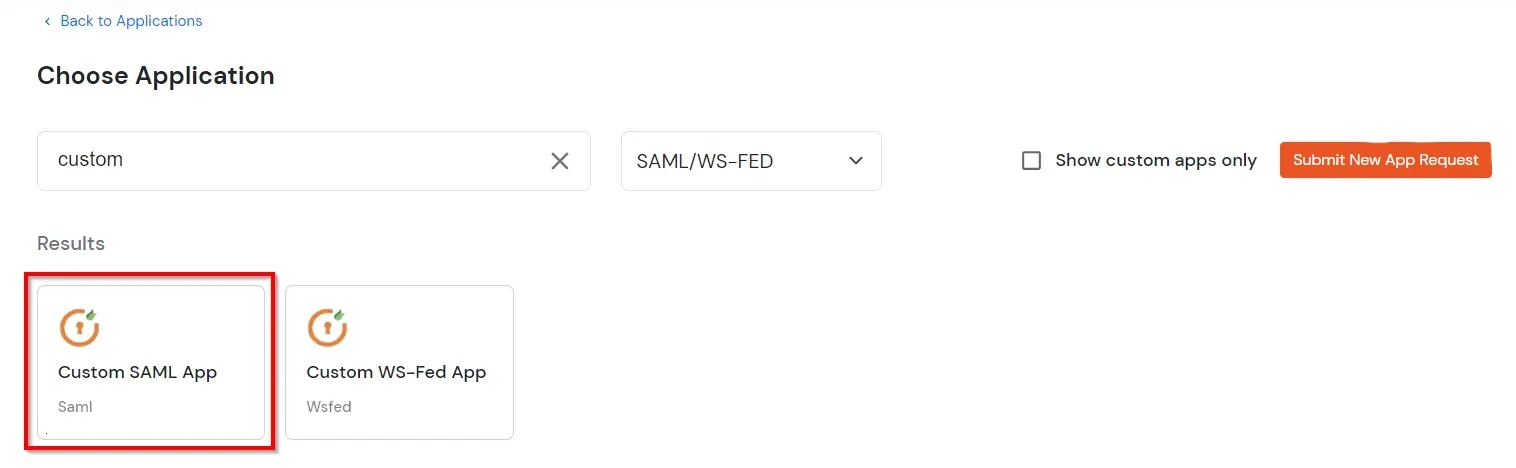
En Elegir aplicación, seleccione SAML/WS-FED del menú Todas las Aplicaciones desplegable.
En el siguiente paso, busque Aplicación SAML personalizada y haga clic en él.
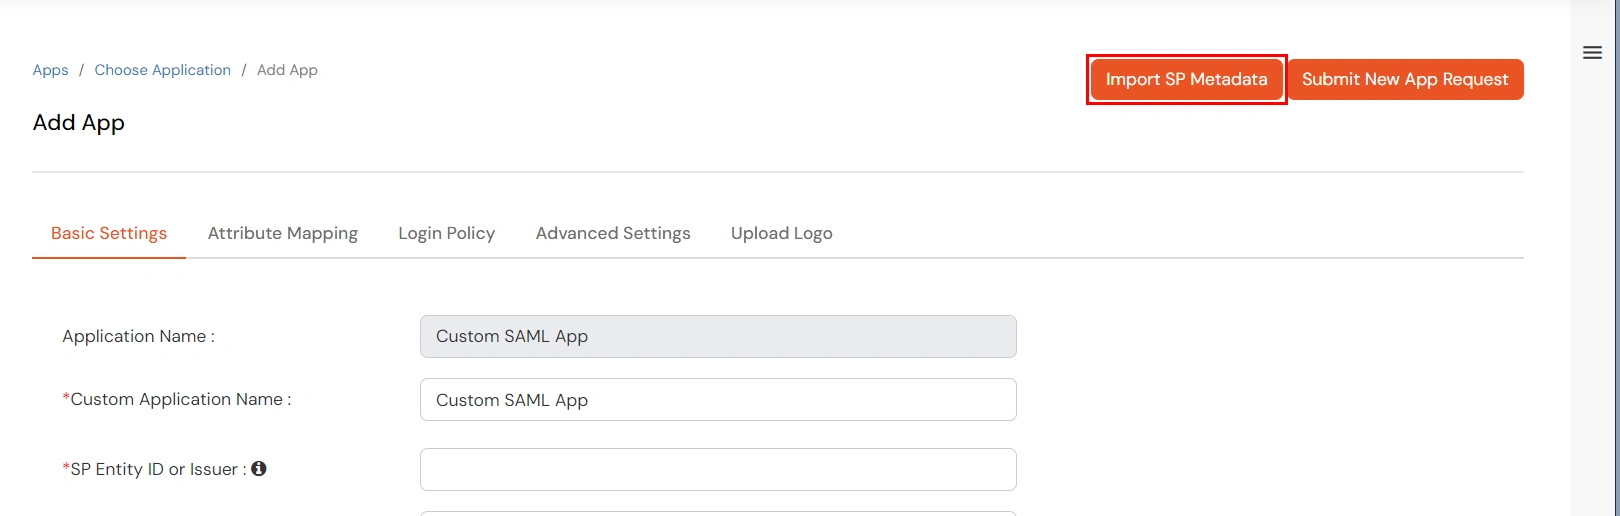
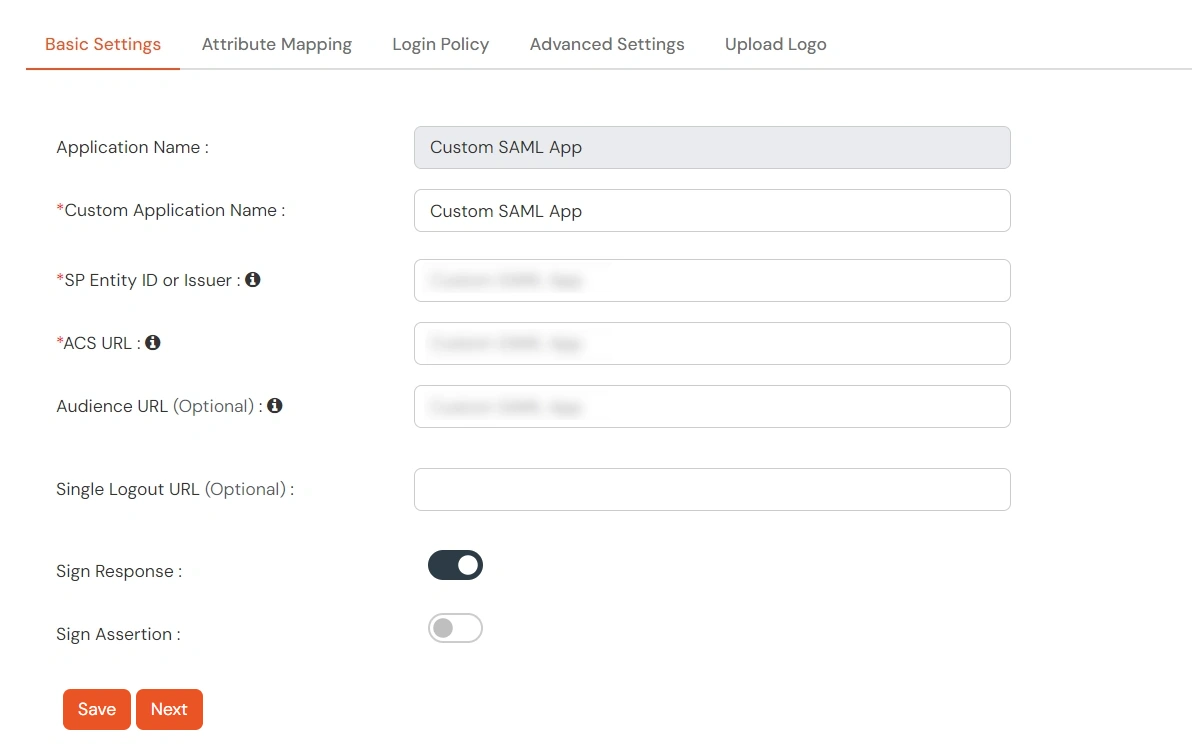
En la sección Ajustes básicos pestaña, ingrese su deseado nombre de la aplicación y agregue los metadatos SP haciendo clic en el Importar metadatos de SP botón; puedes encontrar los metadatos en el fuente de autenticación pestaña en CASB.
Una vez hecho esto, haga clic en Guardar .
Ahora, vaya al panel de control de miniOrange CASB haciendo clic en aquí.
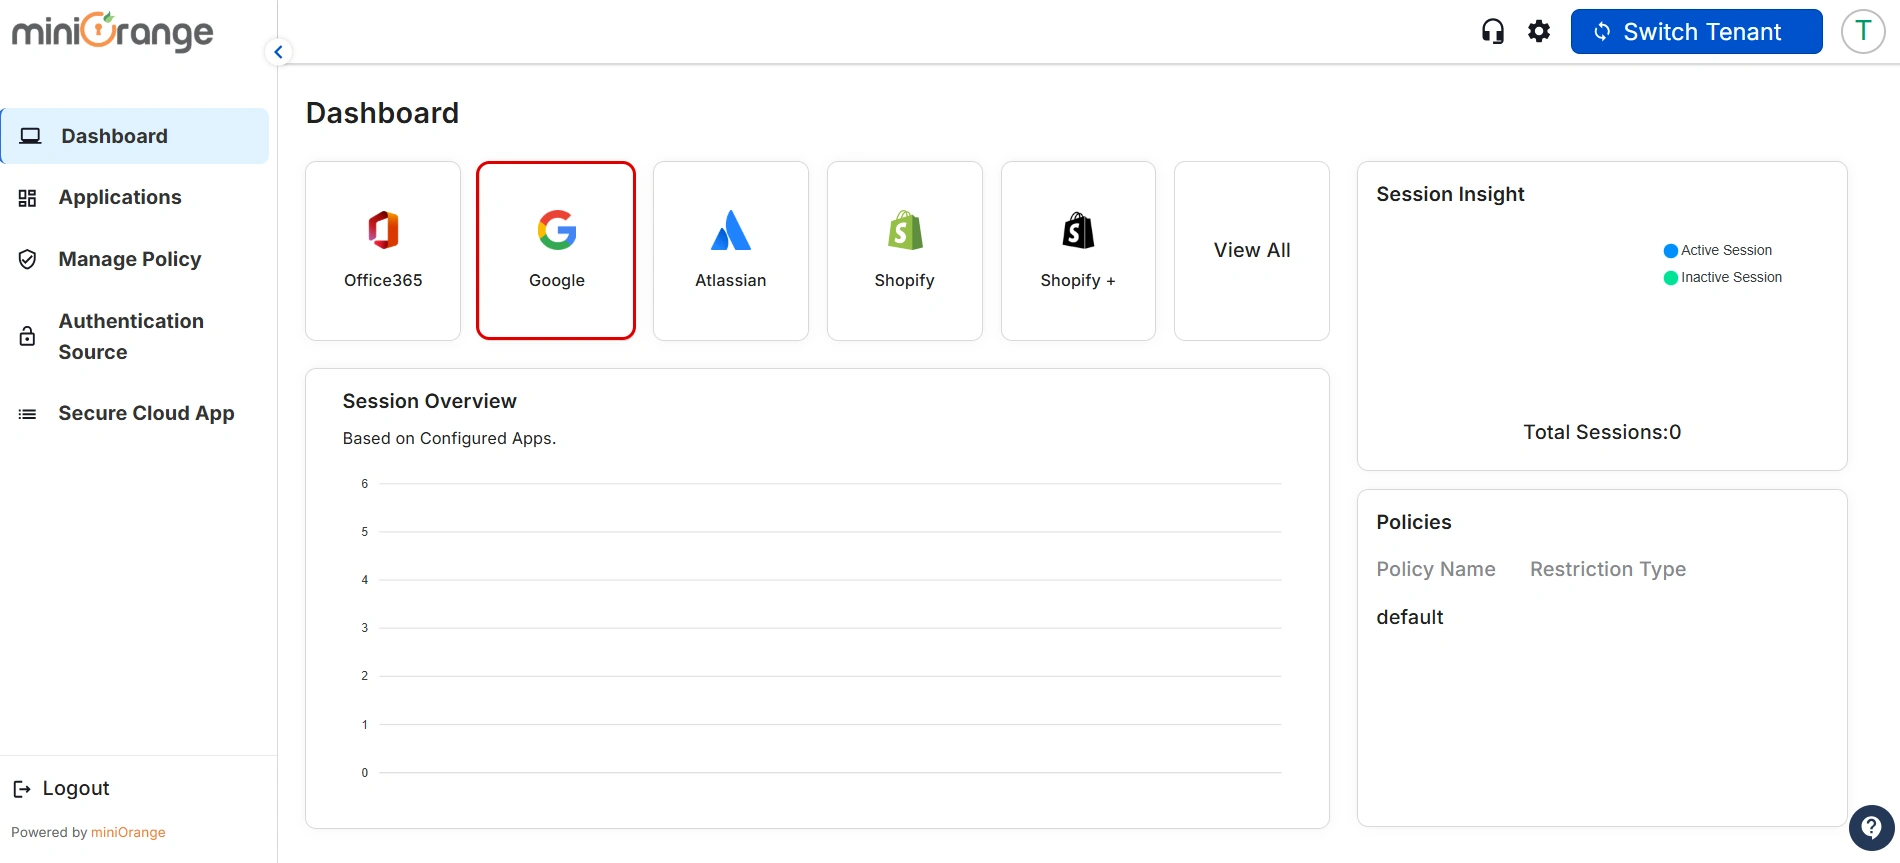
Después de iniciar sesión, deberías acceder a la página del panel de control de miniOrange. Haz clic en "Google" aplicación y haga clic en ella.
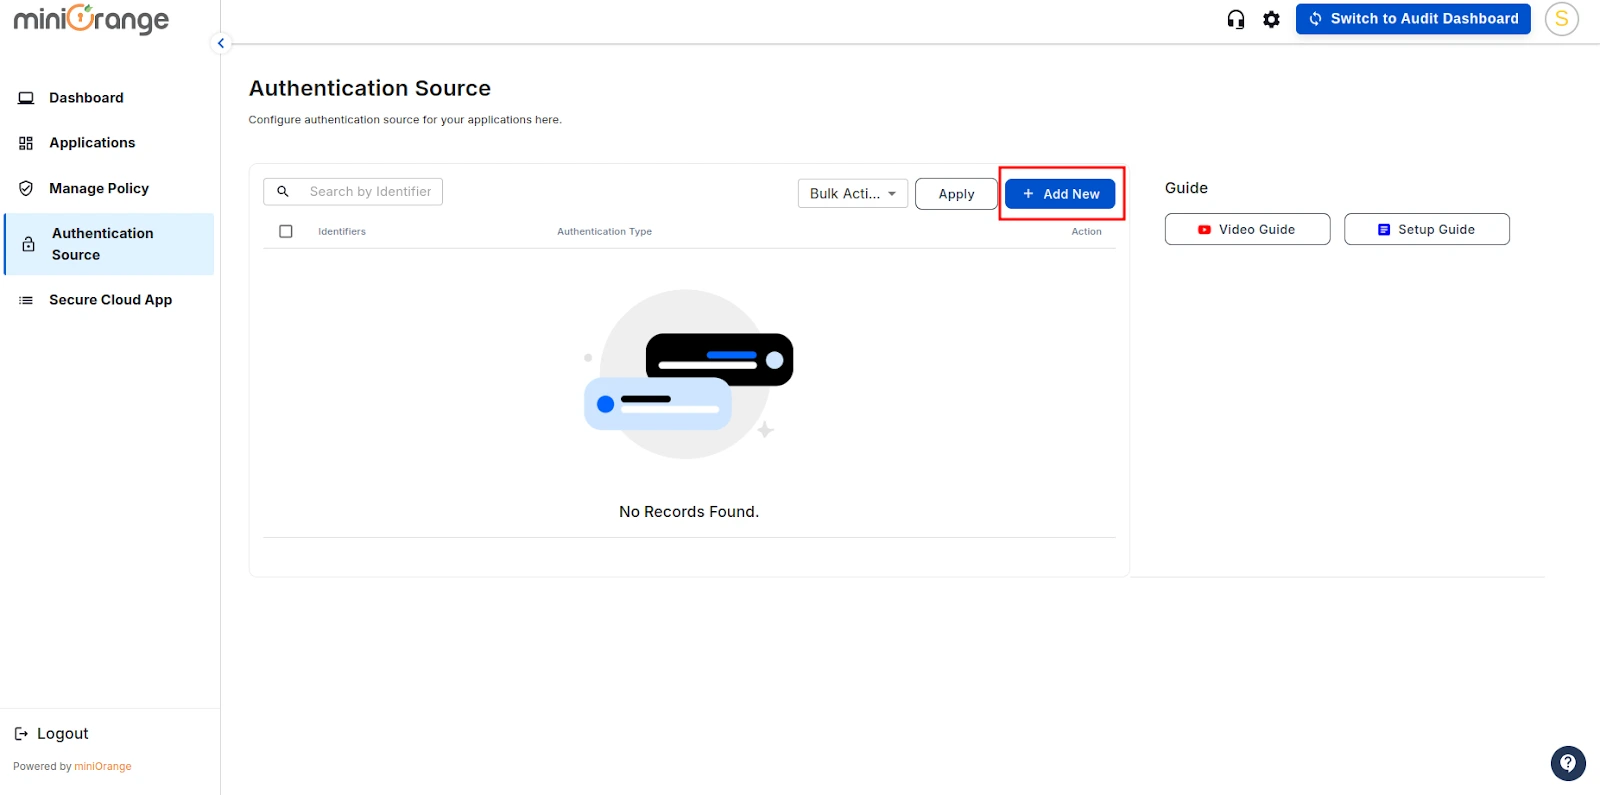
Seleccione el elemento Agregar fuente de autenticación Opción del menú desplegable.
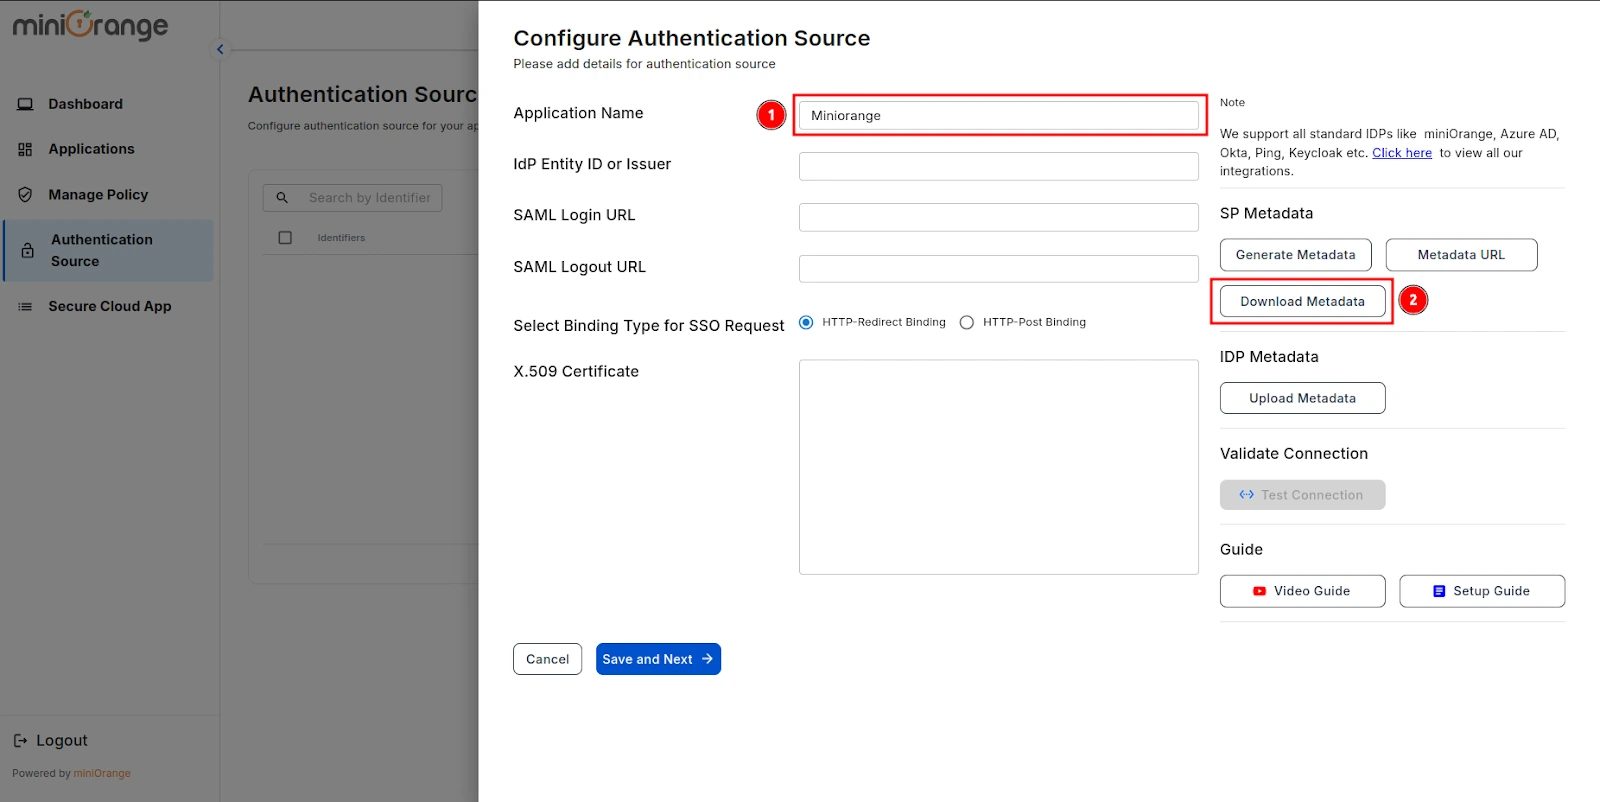
Menciona un Nombre de autenticación para la fuente de autenticación y haga clic en Generar metadatos.
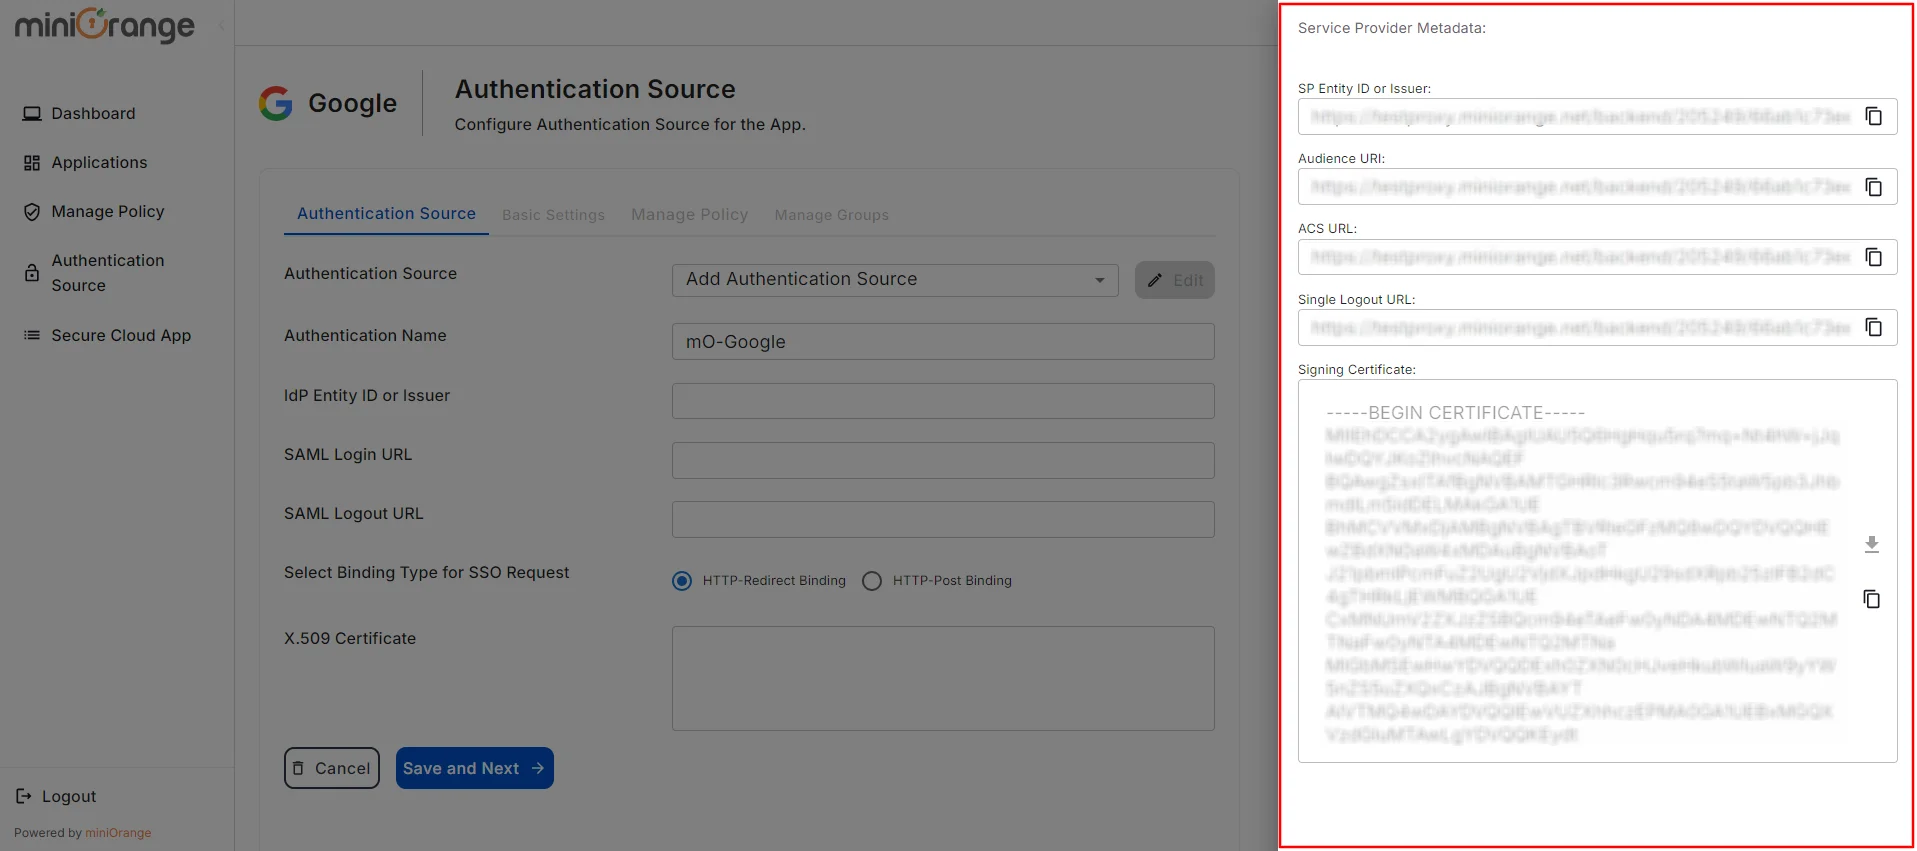
Después de hacer clic en Generar metadatosObtendrá los detalles de los metadatos, como se muestra en la imagen a continuación. Utilice estos datos para configurar el Aplicación SAML en tu Proveedor de identidad (IDP).
Si desea volver a ver los detalles de los metadatos, puede hacer clic en el botón Ver metadatos .
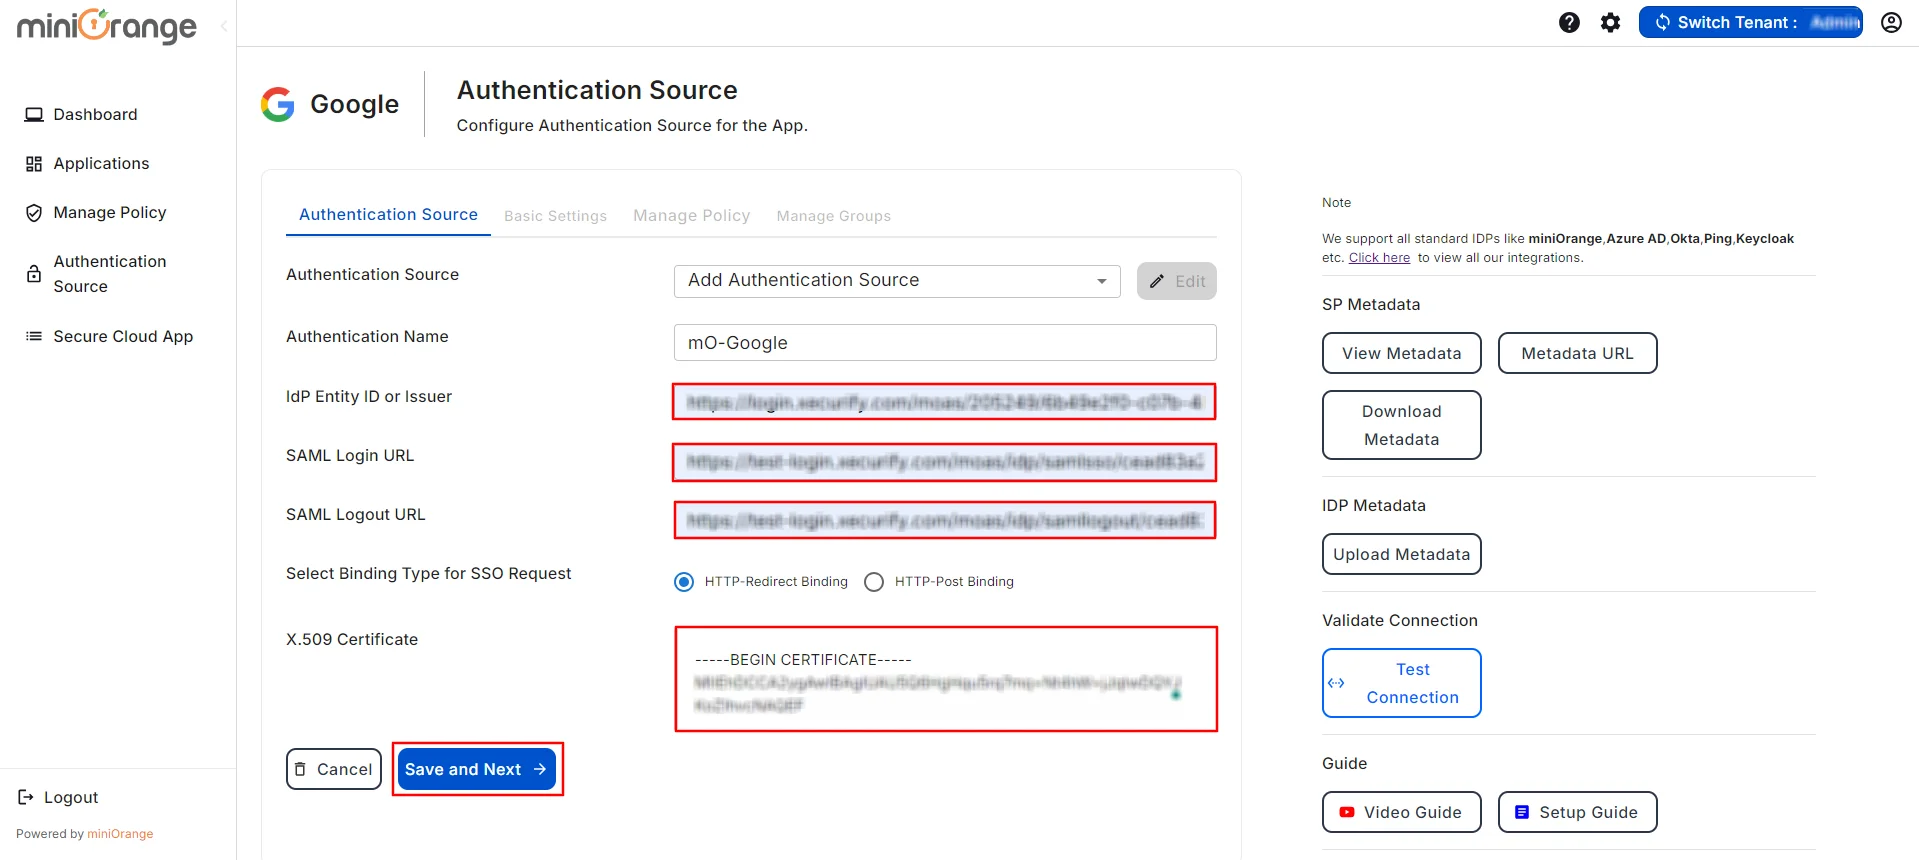
Puede obtener los metadatos IDP necesarios desde la aplicación saml lo configuraste usando el Proveedor de identidad miniorange.
Ahora, ingrese los detalles restantes como el ID de entidad de IDP, URL de inicio de sesión SAML, URL de cierre de sesión de SAML, y Certificado X.509 que encontrarás en tu Proveedor de identidad metadatos
Una vez hecho esto, elija el tipo de enlace para la solicitud de SSO según sea necesario. Encontrará esta información en los metadatos de IDP. Sin embargo, si no está seguro, seleccione la opción Enlace de redireccionamiento HTTP como configuración predeterminada.
Haga clic en el botón Guardar y siguiente Botón una vez que haya completado todos los detalles.
2. Configuración del inicio de sesión único (SSO) SAML en la consola de administración de Google
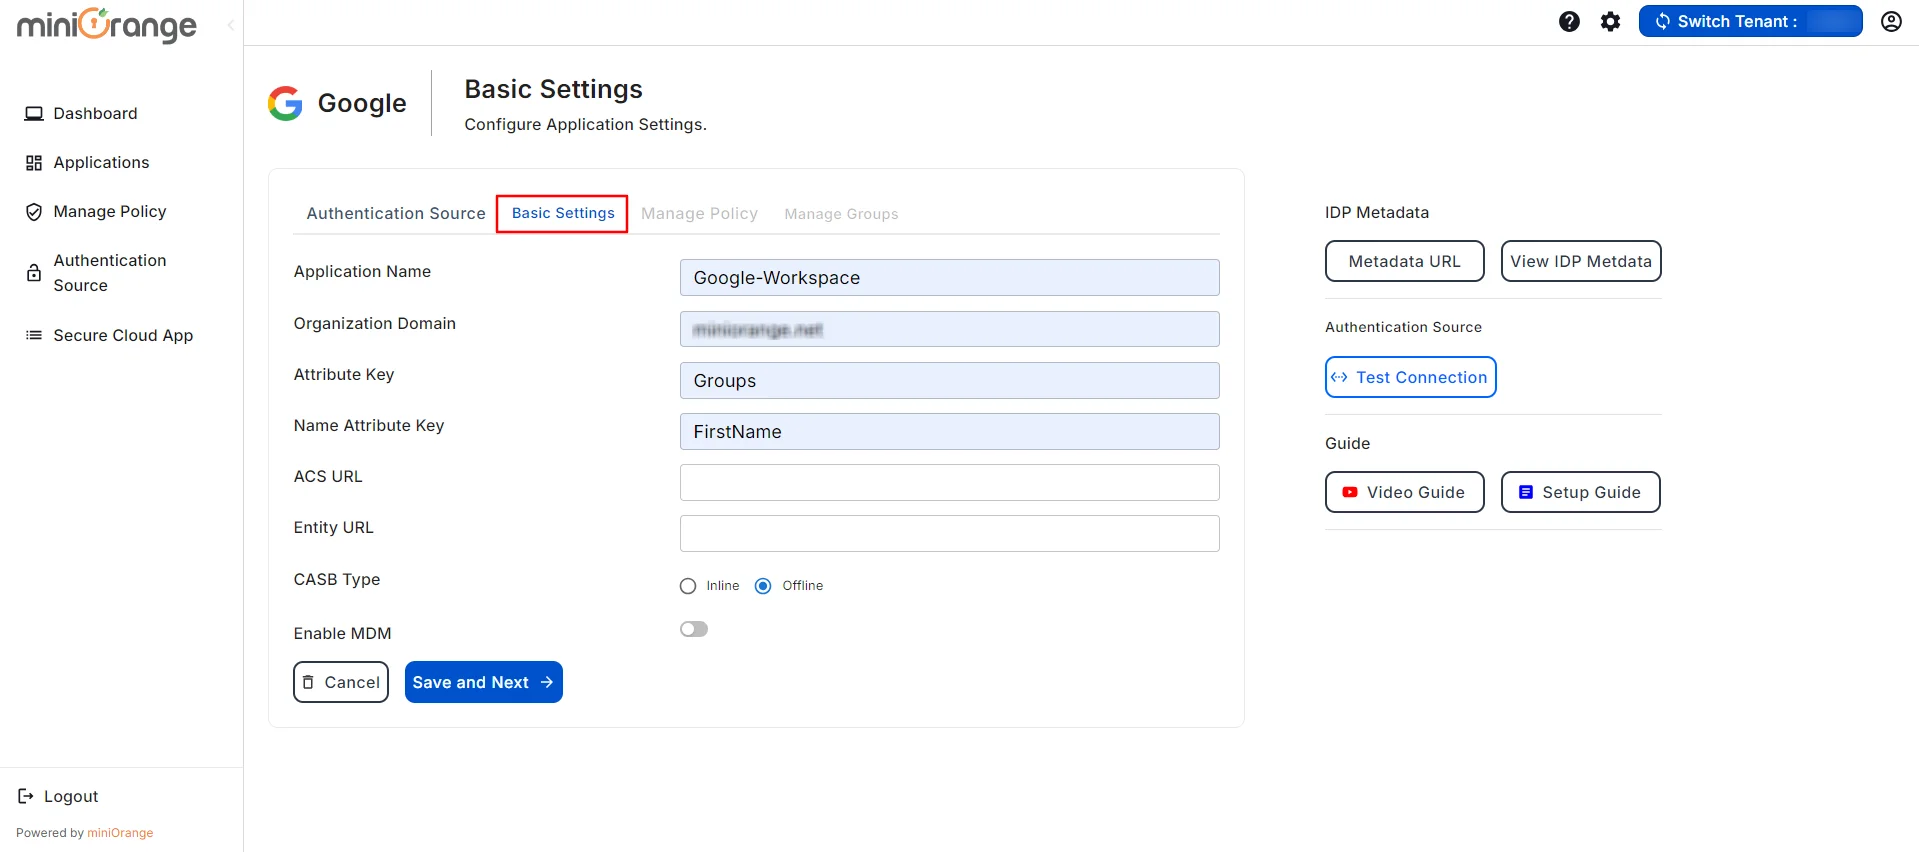
Ahora, serás redirigido a la Ajustes básicos .
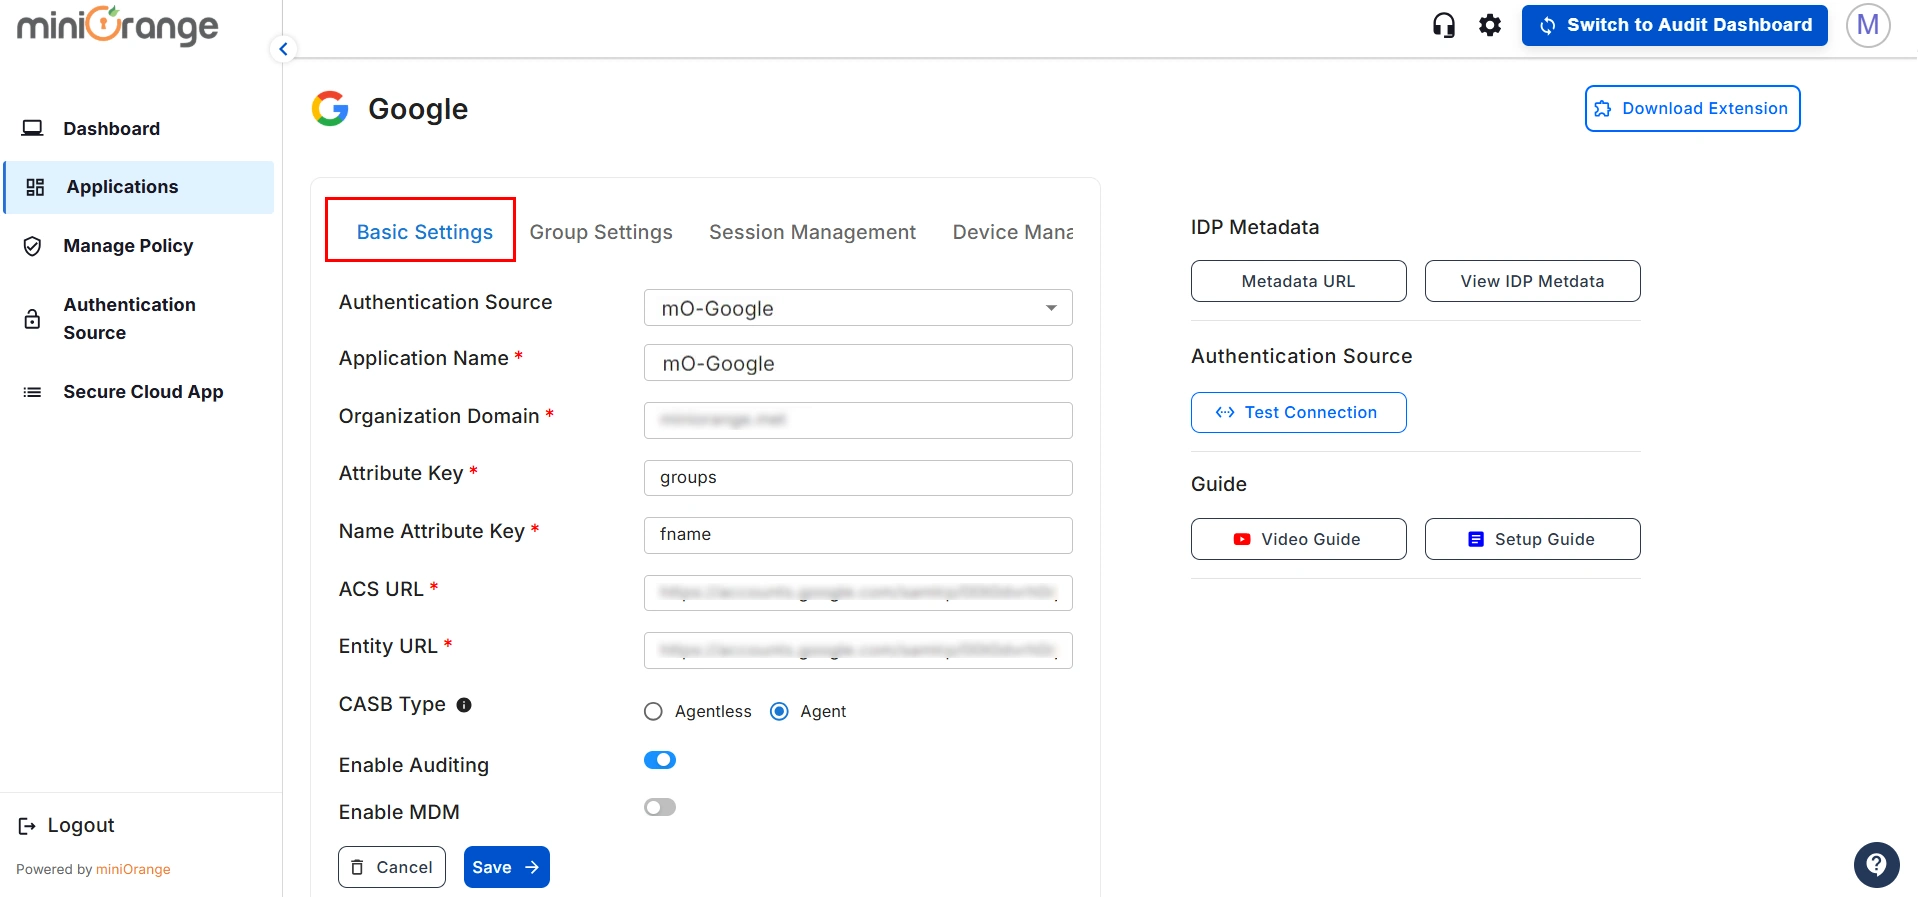
Complete los siguientes datos para configurar el Google Aplicación:
Nombre de la Organización:
Introduzca el nombre de su organización.
Dominio de la organización:
Ingresa el dominio de tu organización en Google. (Ej: ejemplo.com)
Clave de atributo:
Ingrese la clave de atributo de grupo para la aplicación SSO, que ha configurado en el IDP en la sección de atributos SAML.
Nombre Atributo Clave:
Introduzca el nombre del atributo como fname, Lname, etc.
Introduzca la URL de ACS:
Puede obtener la URL de Google ACS desde el panel de administración de Google.
Introduzca la URL de la entidad:
Puede obtener la URL de la entidad de Google desde el panel de administración de Google.
Tipo CASB
Seleccione el tipo CASB como En línea o Fuera de línea
Habilitar MDM
Si desea configurar MDM en su dispositivo, habilítelo
Para URL de ACS y URL de la entidad Primero debe configurar la autenticación de administrador de Google siguiendo los pasos que se indican a continuación.
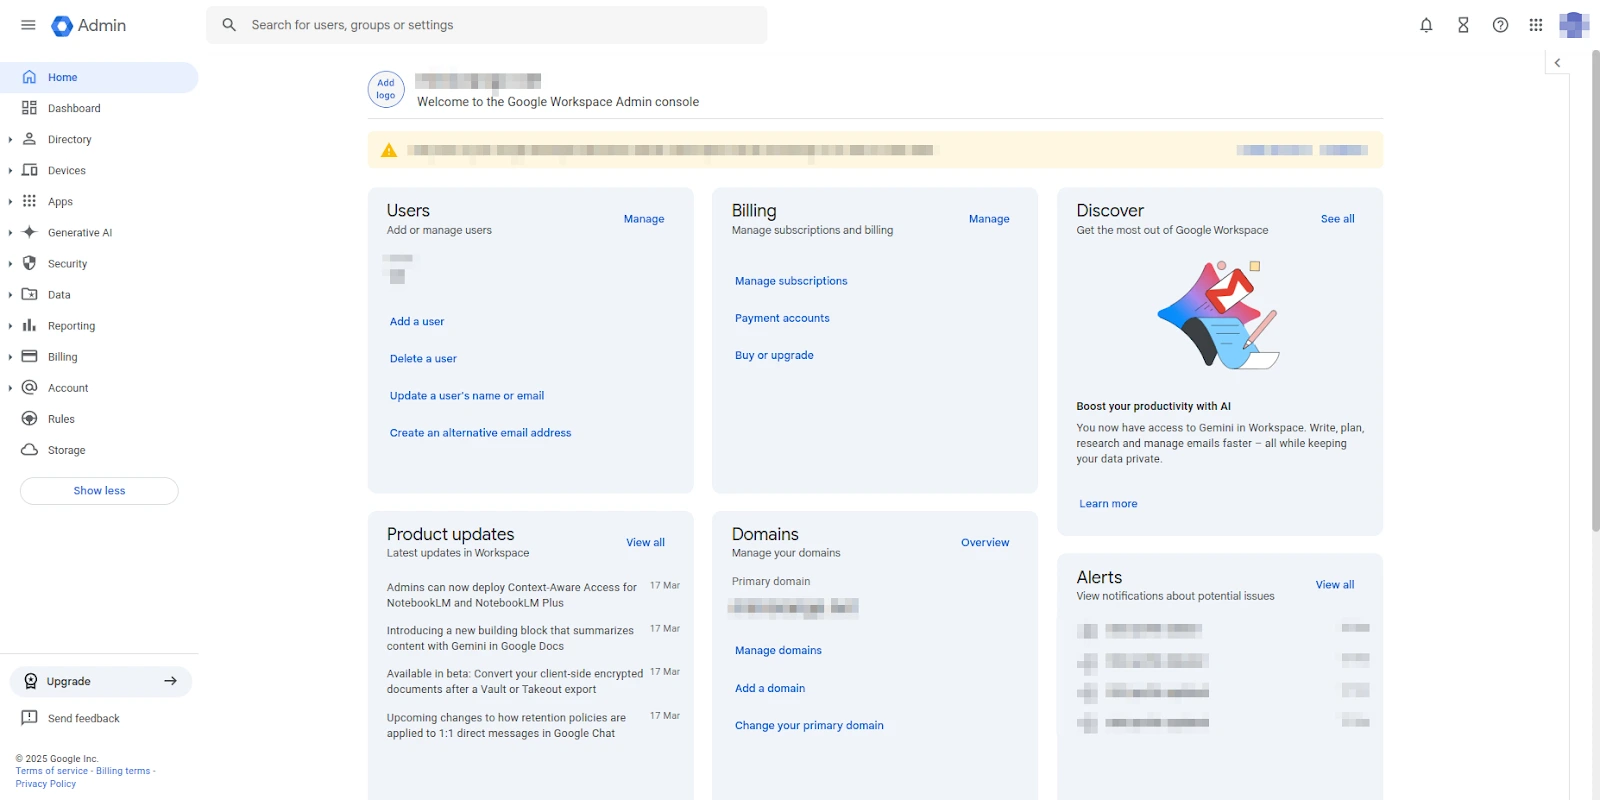
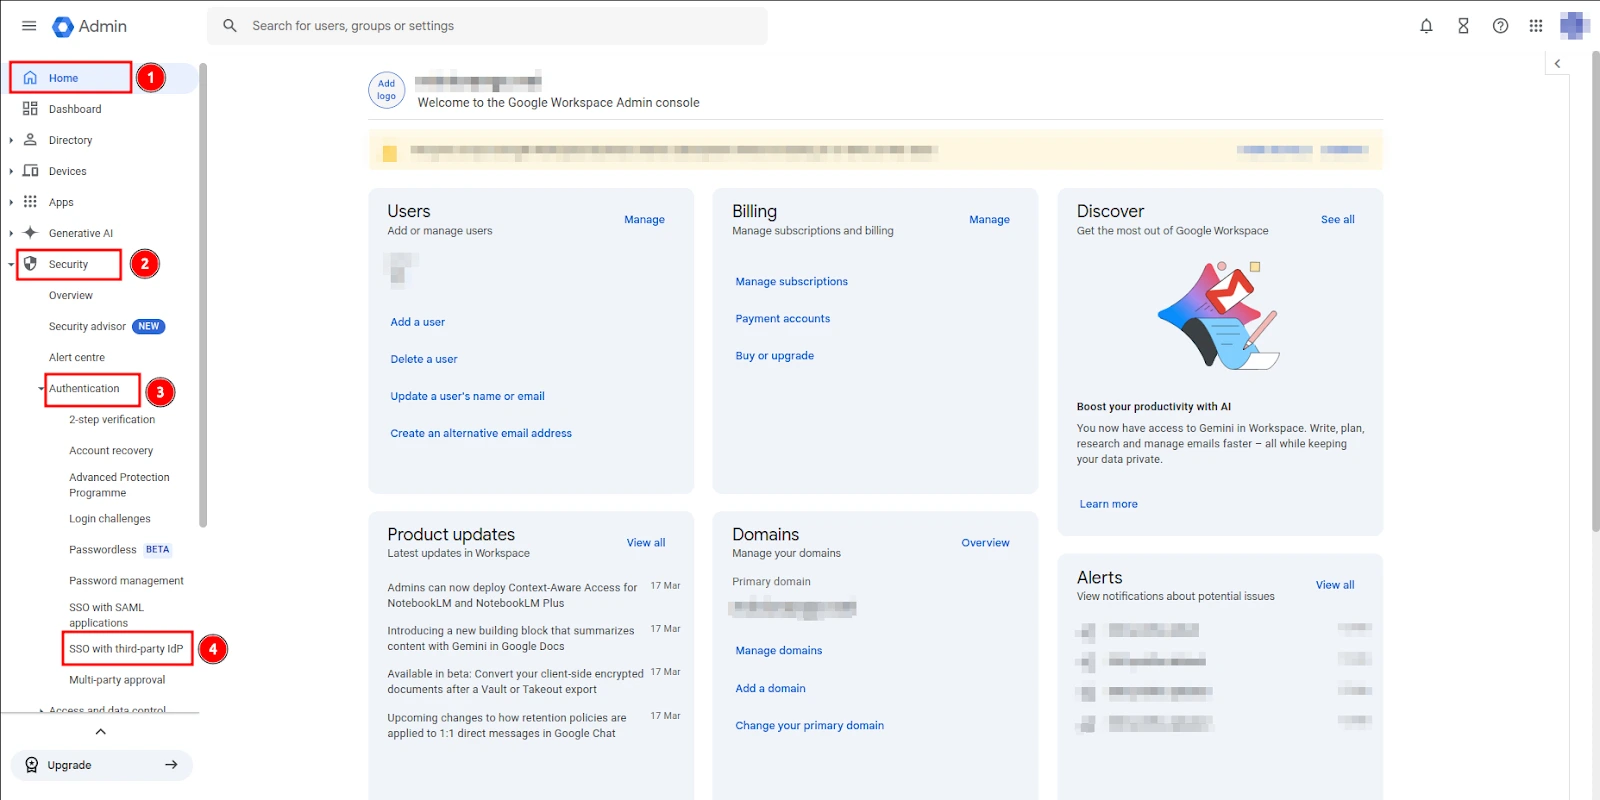
En el lado izquierdo, debajo del ícono de menú (☰), haga clic en Hogar () ⤏ Seguridad () ⤏ Autenticación ⤏ SSO con IDP de terceros.
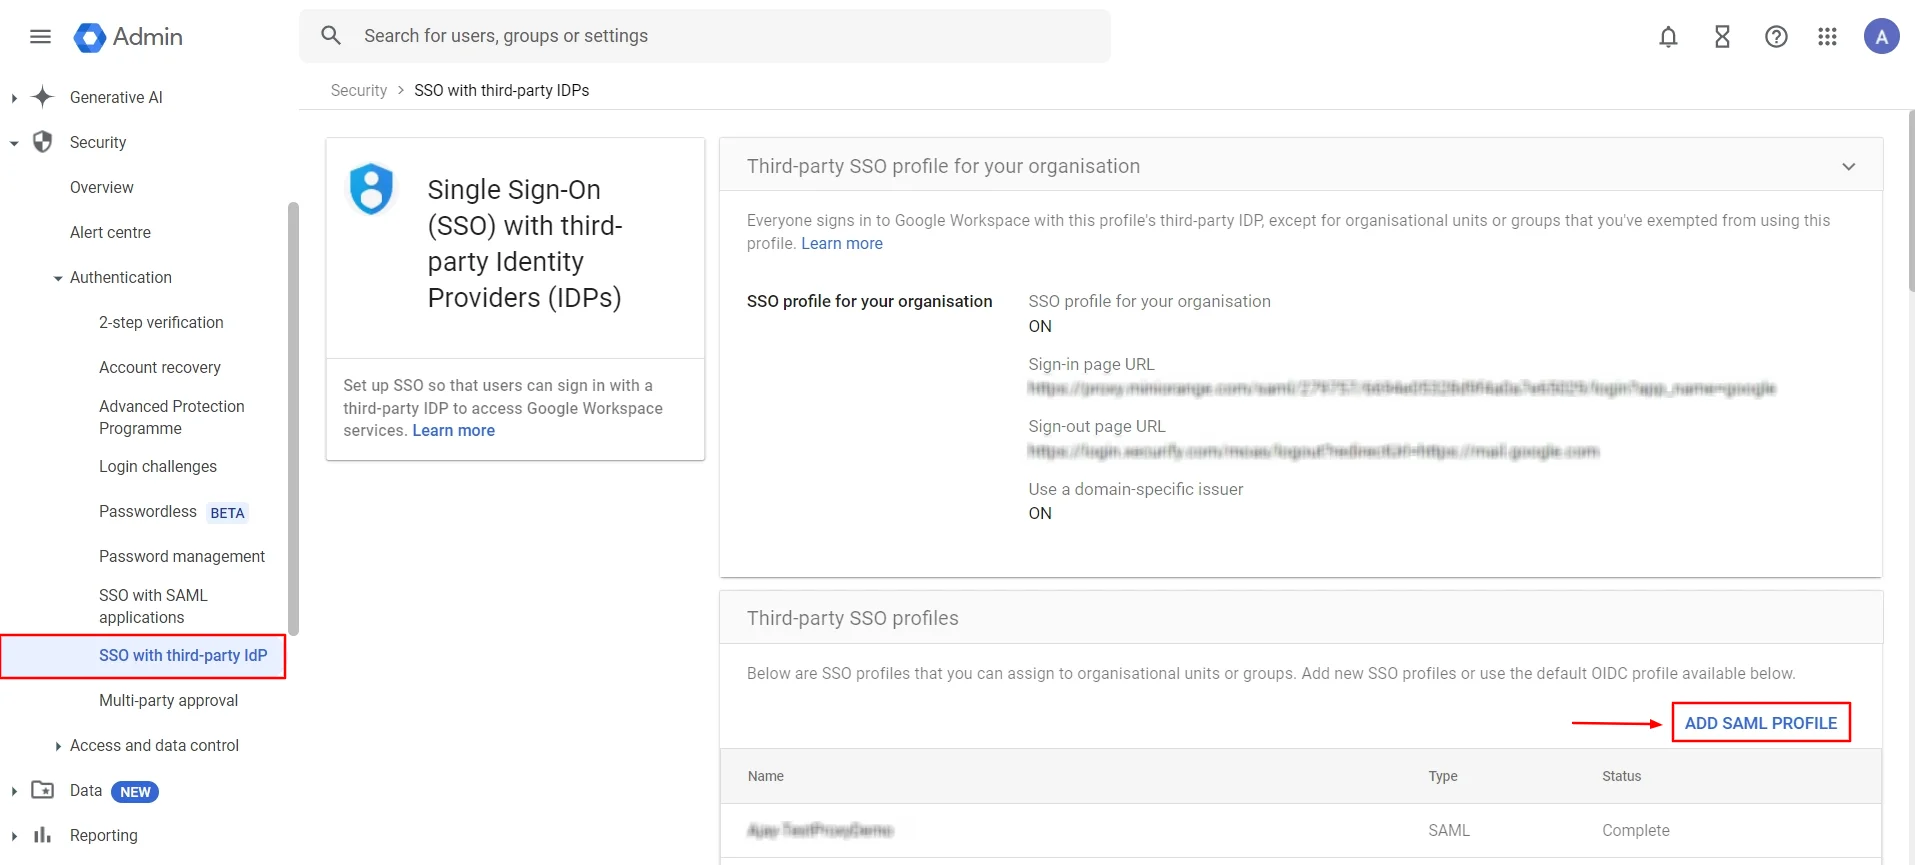
Ahora, haga clic en AGREGAR PERFIL SAML para crear un nuevo perfil SAML.
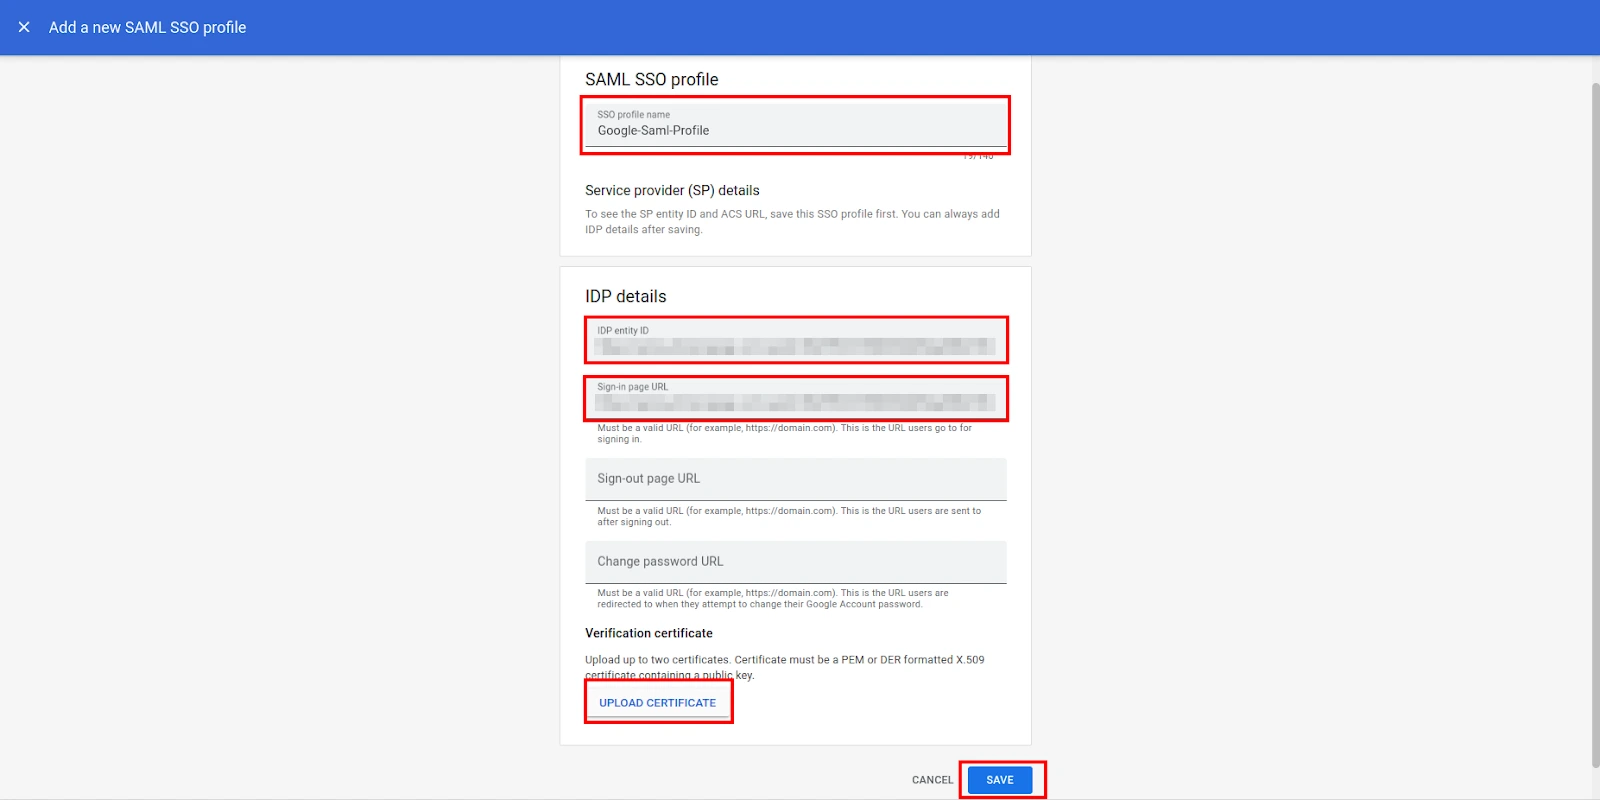
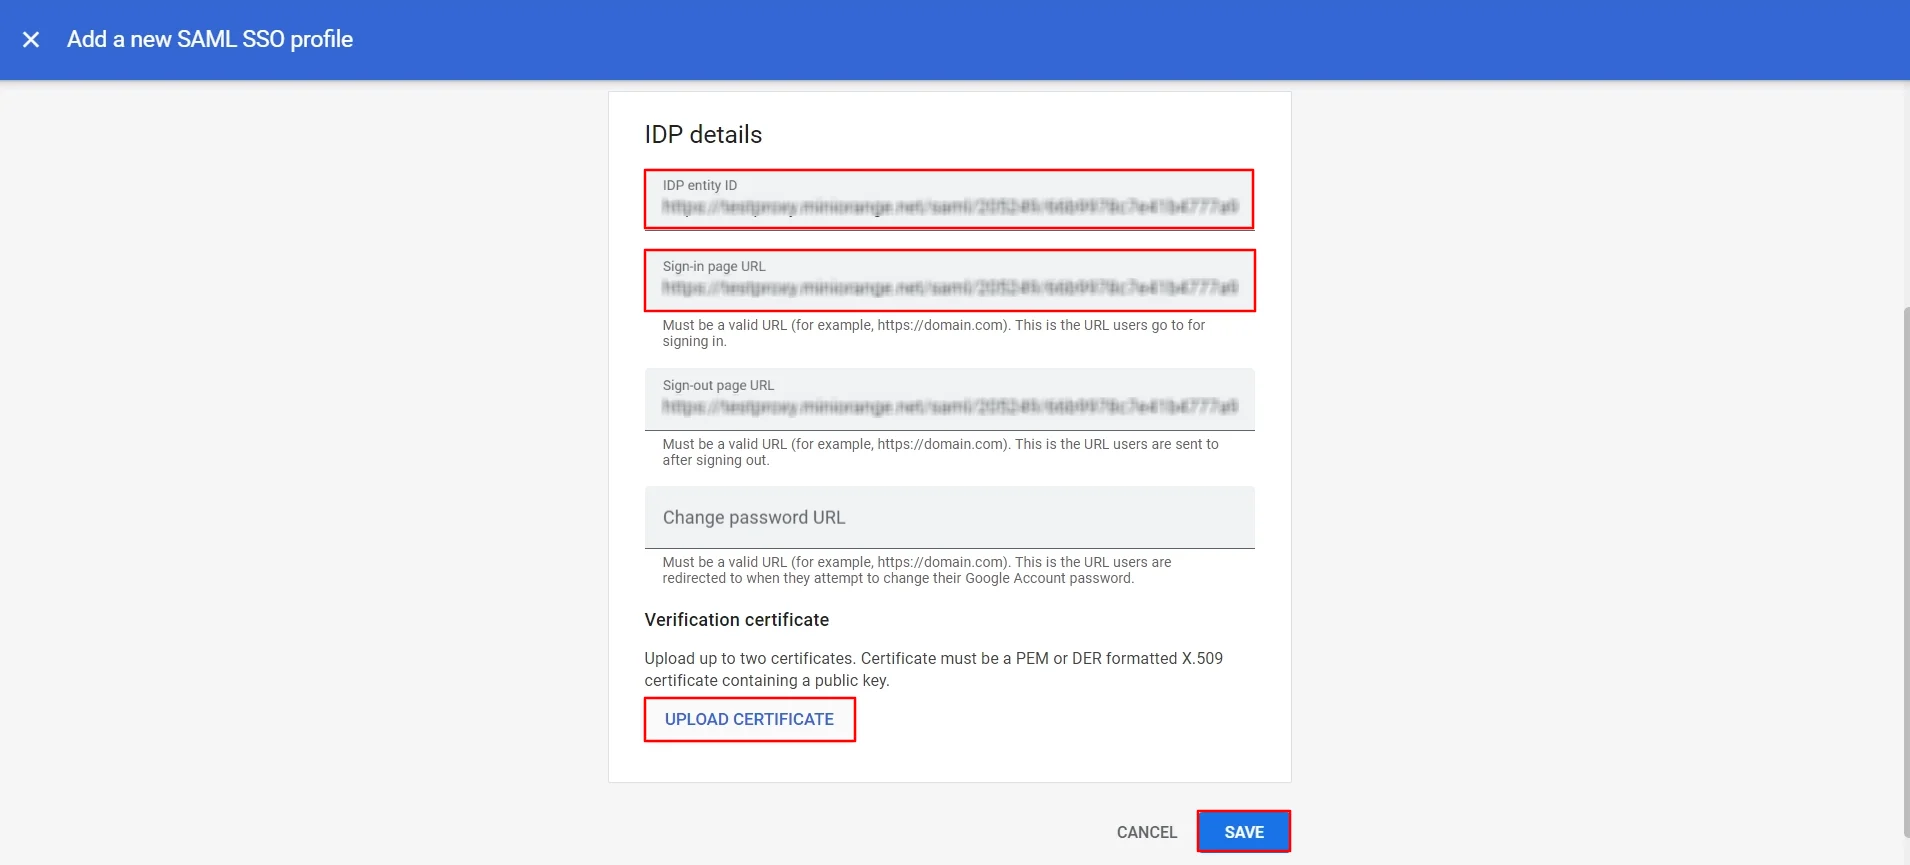
entrar: Nombre del perfil SSO y completar ID de entidad de desplazado interno y URL de la página de inicio de sesión a partir de metadatos de desplazados internos.
Vaya a la pantalla de configuración básica de CASB y haga clic en Ver metadatos de IDP para encontrar ID de entidad de desplazado interno y URL de la página de inicio de sesiónTambién puedes descargar el Certificado X.509 de aquí.
Copie y pegue el ID de entidad de desplazado interno y URL de la página de inicio de sesión y adjuntar el Certificado X.509 in Subir certificado y haga clic en Guardar .
Configurar SSO para todos los usuarios
Configurar SSO para usuarios específicos
Configure SSO para permitir que todos los usuarios existentes accedan a los servicios de Google Workspace a través de proveedores de identidad de terceros.
Haga clic en el elemento Botón Editar resaltado en el cuadro rojo en la imagen de abajo.
Después de hacer clic en el icono de edición, se mostrará un menú, como se muestra a continuación.
Seleccione la casilla de verificación “Configurar SSO con un proveedor de identidad externo”.
Complete los datos en el Ingresar URL de la página (es decir, la URL de la página de inicio de sesión es la URL de inicio de sesión SAML que tiene en los metadatos de IDP).
Ahora, haga clic en “REEMPLAZAR CERTIFICADO” Botón que abrirá una ventana para cargar el certificado. Sube el Certificado X.509 que tienes en los metadatos del IDP.
Una vez realizado estos pasos, haga clic en el AHORRAR Botón para actualizar la configuración.
Configure el inicio de sesión único (SSO) para permitir que los usuarios existentes dentro de una organización accedan individualmente a los servicios de Google Workspace a través de proveedores de identidad de terceros.
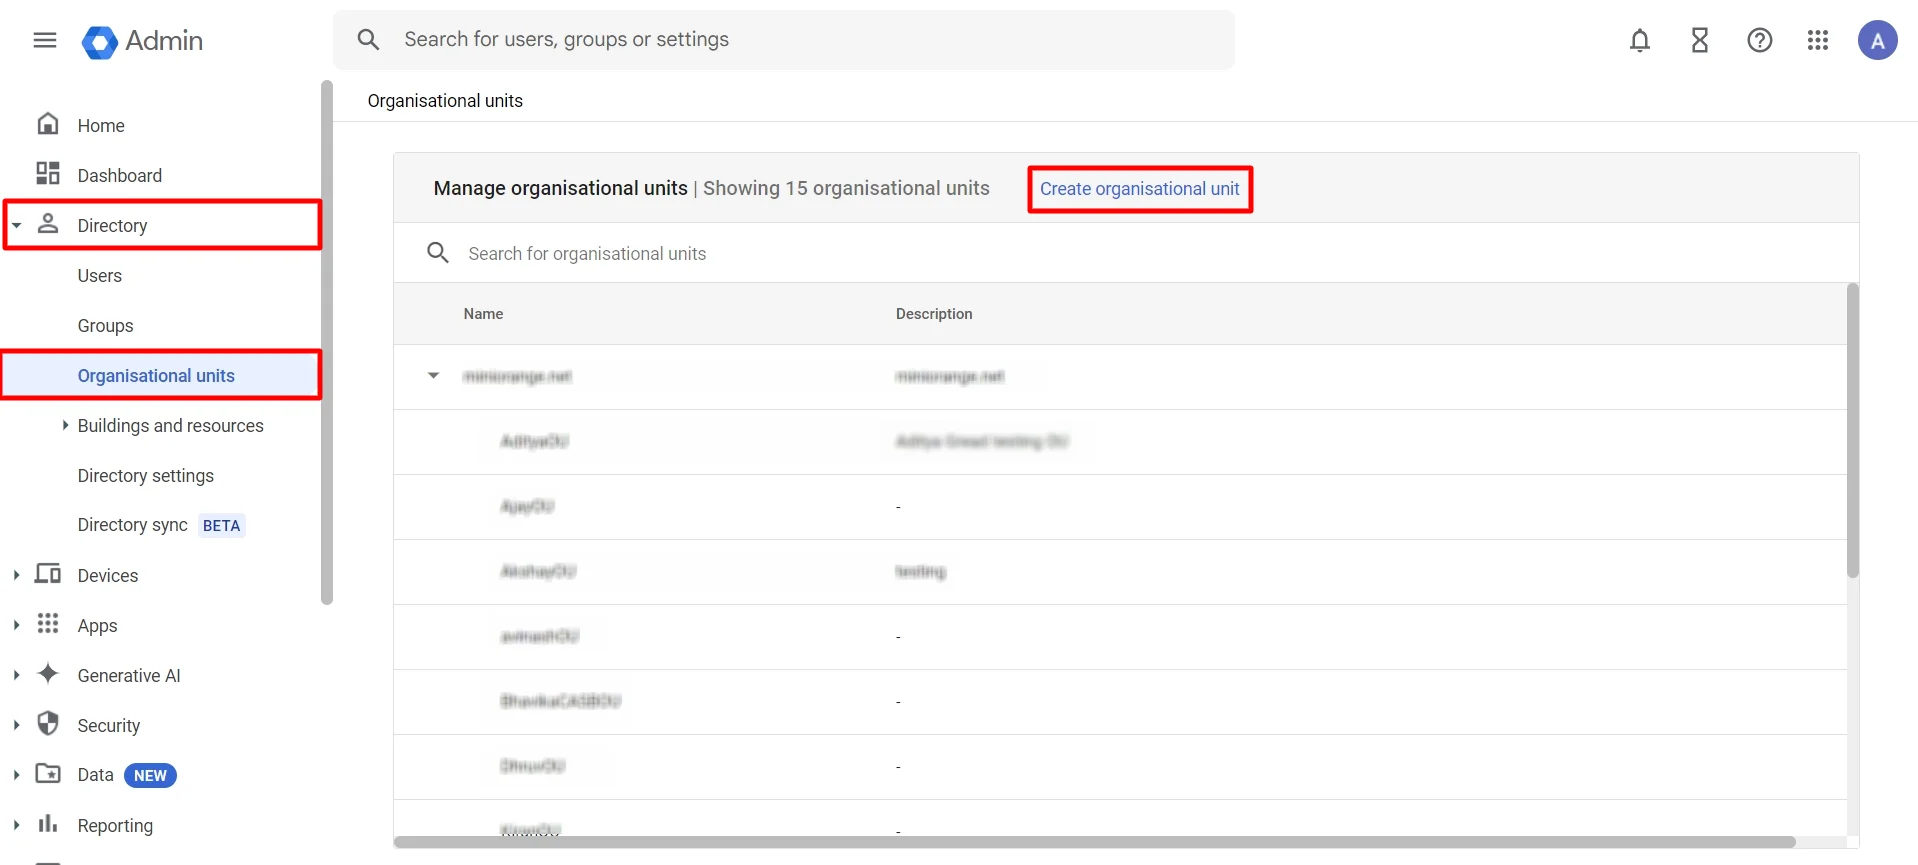
En el lado izquierdo, haga clic en Directory ⤏ Unidades organizativas ⤏ Crear unidad organizativa como se muestra a continuación.
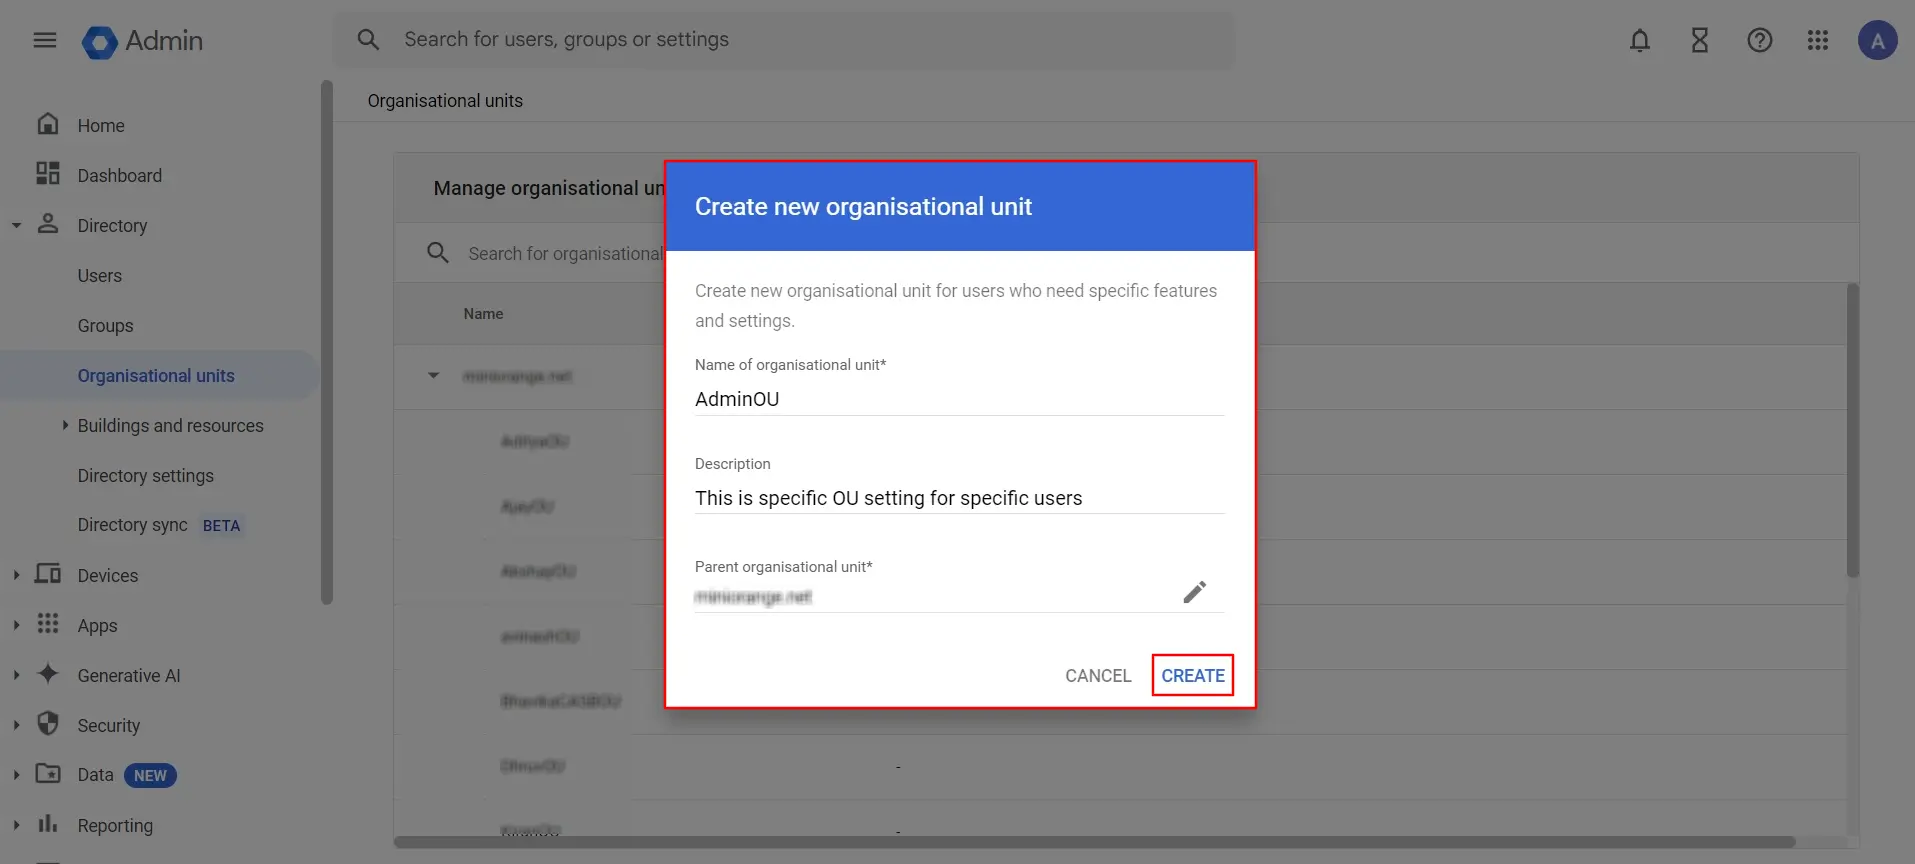
A continuación, haga clic en Crear unidad organizativaAparecerá una ventana emergente para agregar un nombre de la unidad organizativa y description para identificarlo. Una vez hecho esto, haga clic en CREAR .
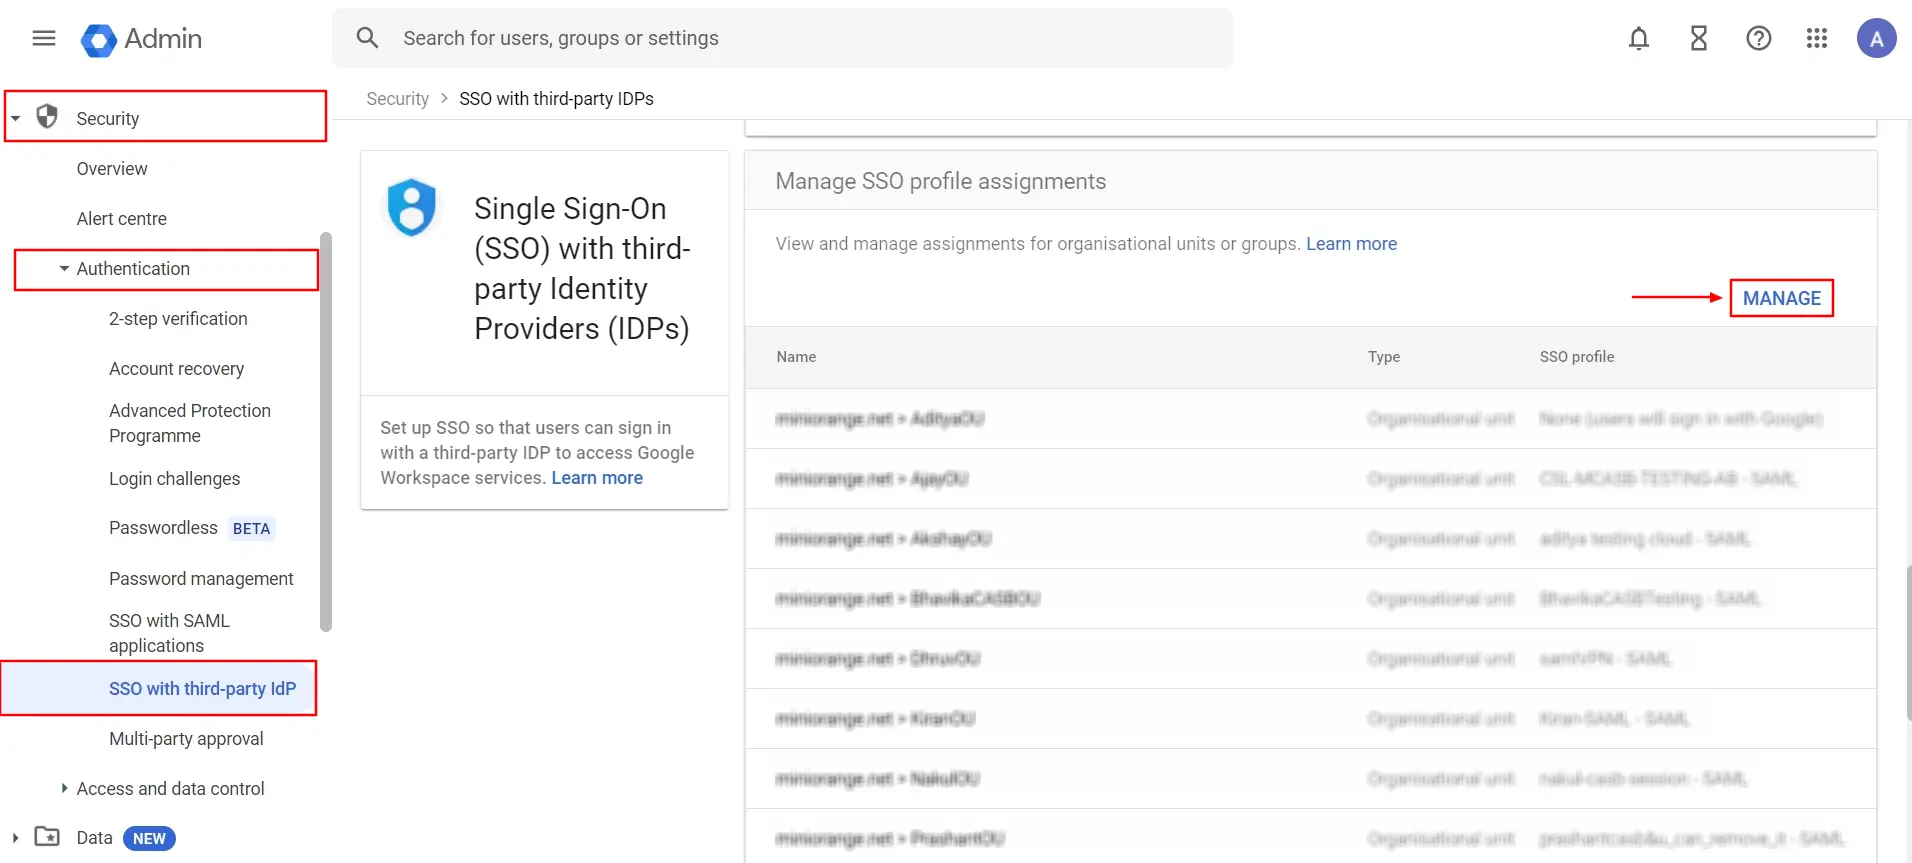
Ahora, en el lado izquierdo, haga clic en Seguridad () ⤏ Autenticación ⤏ SSO con IDP de terceros ⤏ ADMINISTRAR .
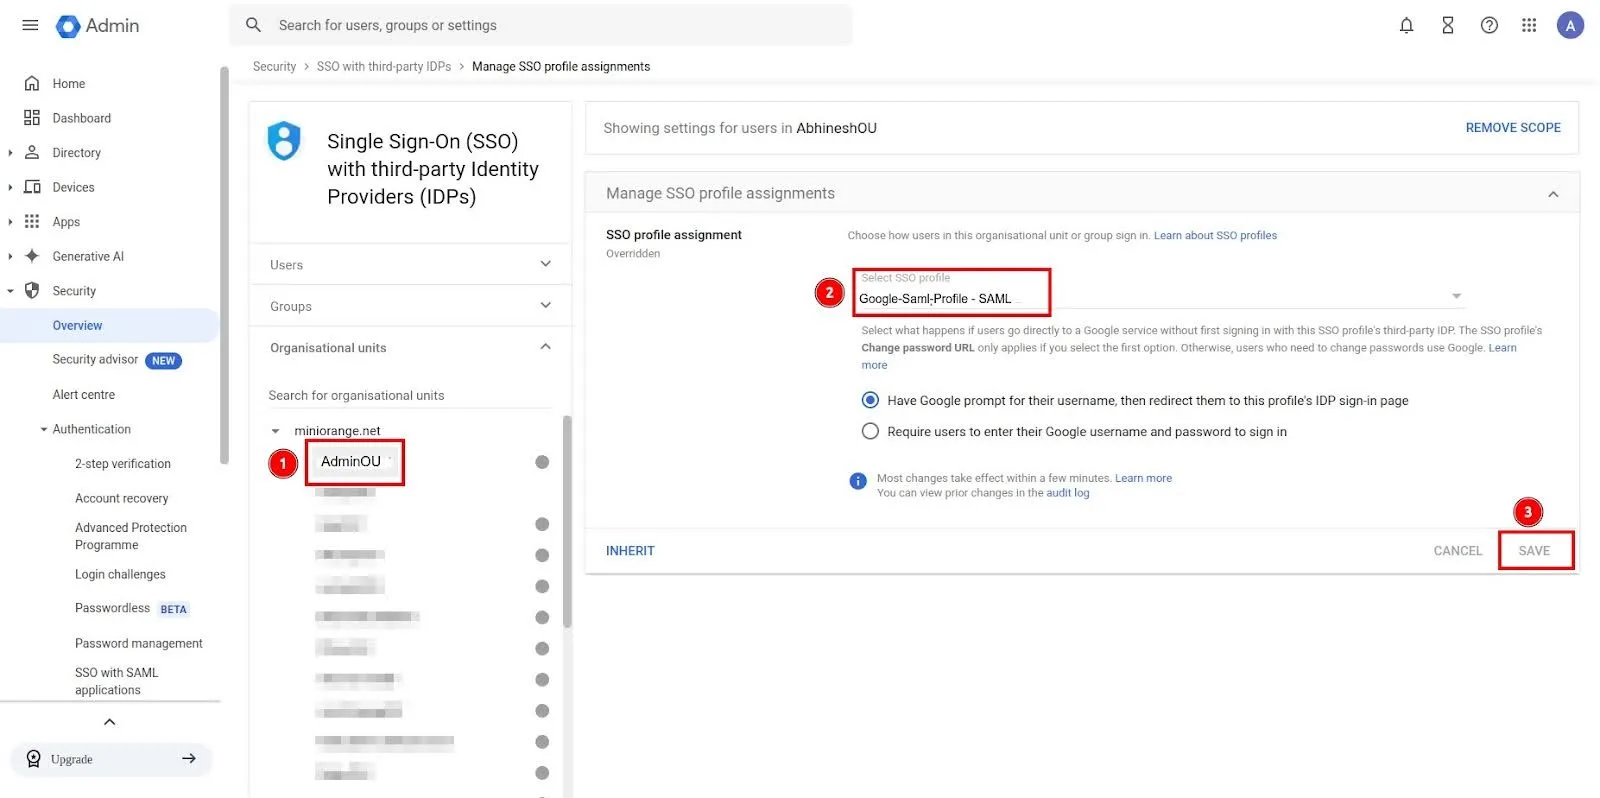
Seleccione el elemento Unidad organizativa que creaste.
Haga clic en Otro perfil SSO opción y elegir Perfil SSO SAML del menú desplegable que creaste arriba.
3. Configuración de políticas
Veamos cómo configurar políticas para Google CASB.
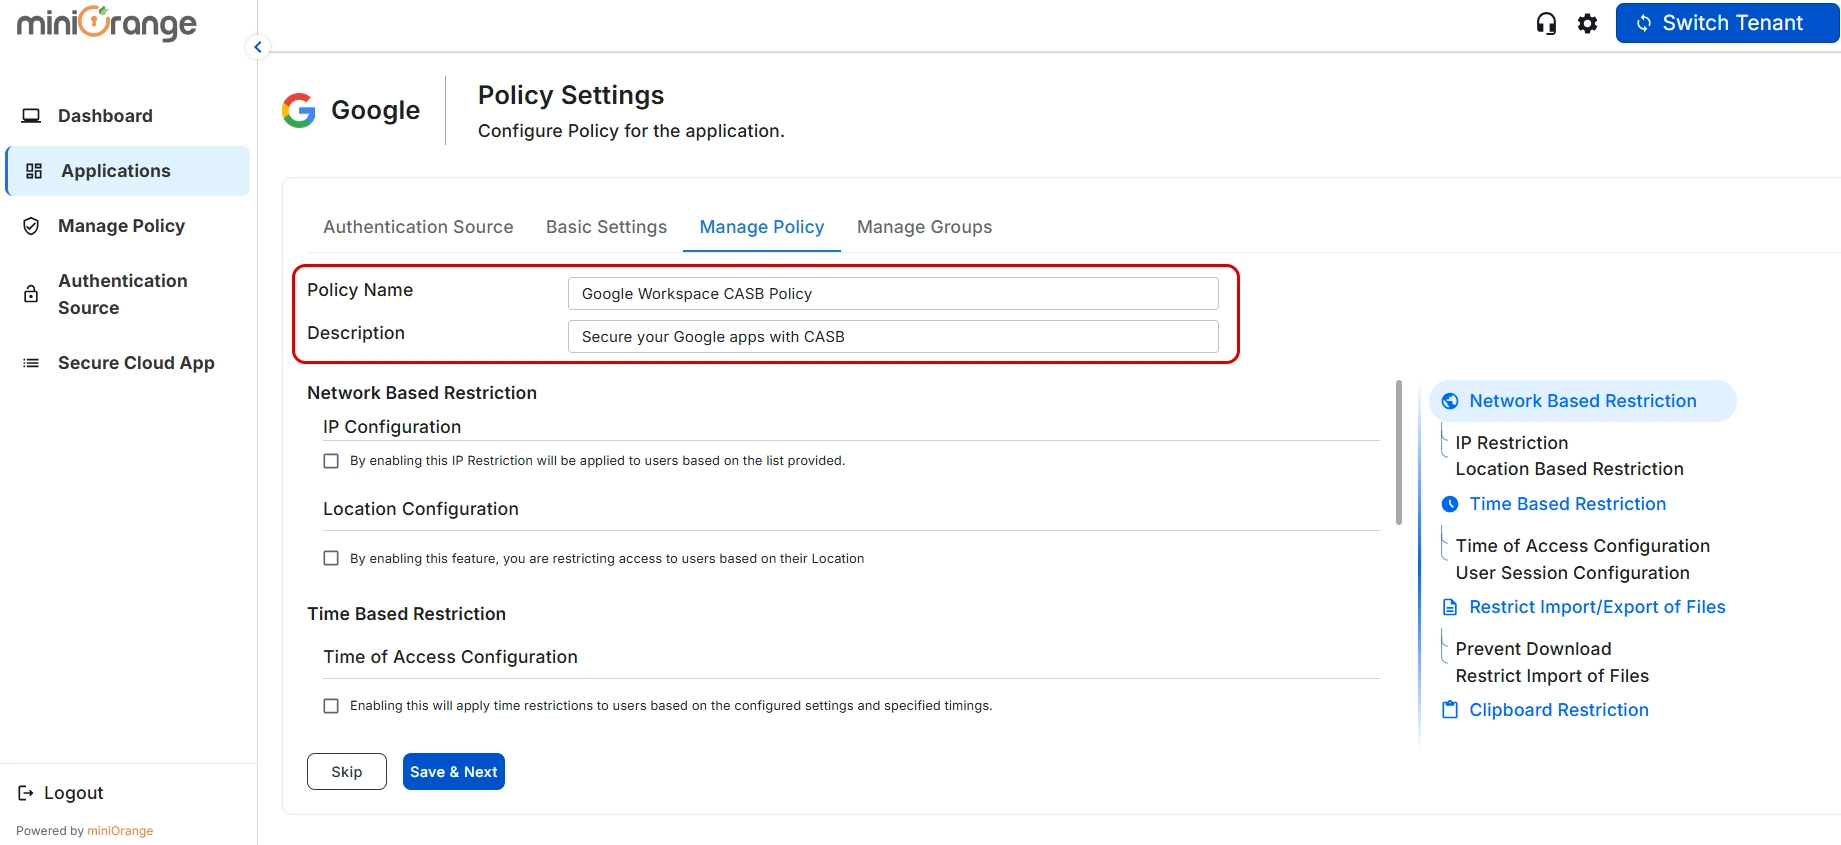
Deberían llevarte a la Administrar política pantalla. Ingrese los detalles de su póliza, como Nombre de directiva y Descripción de la política.
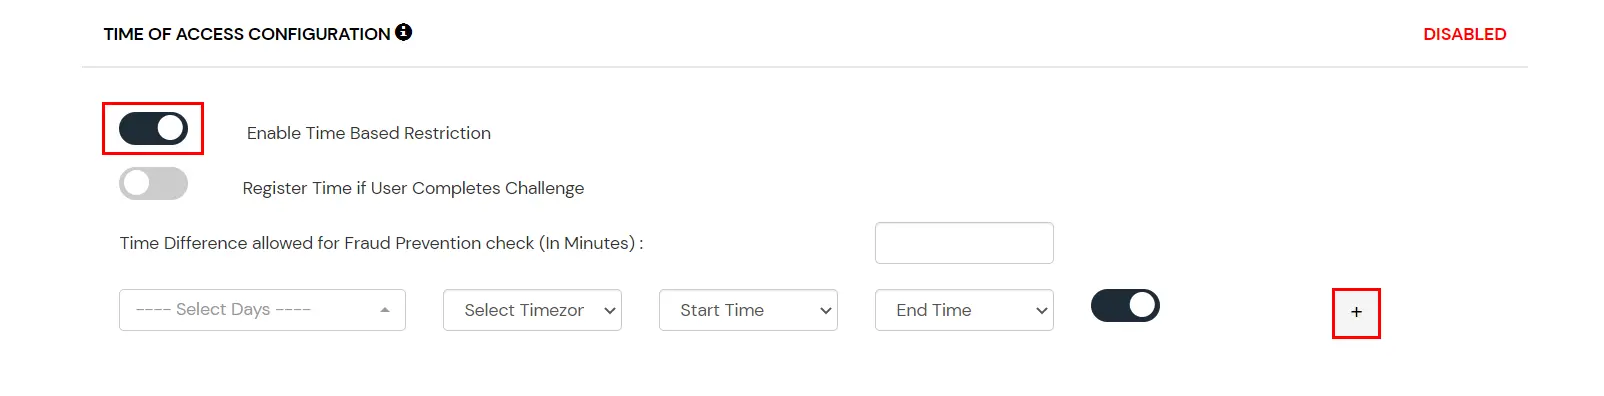
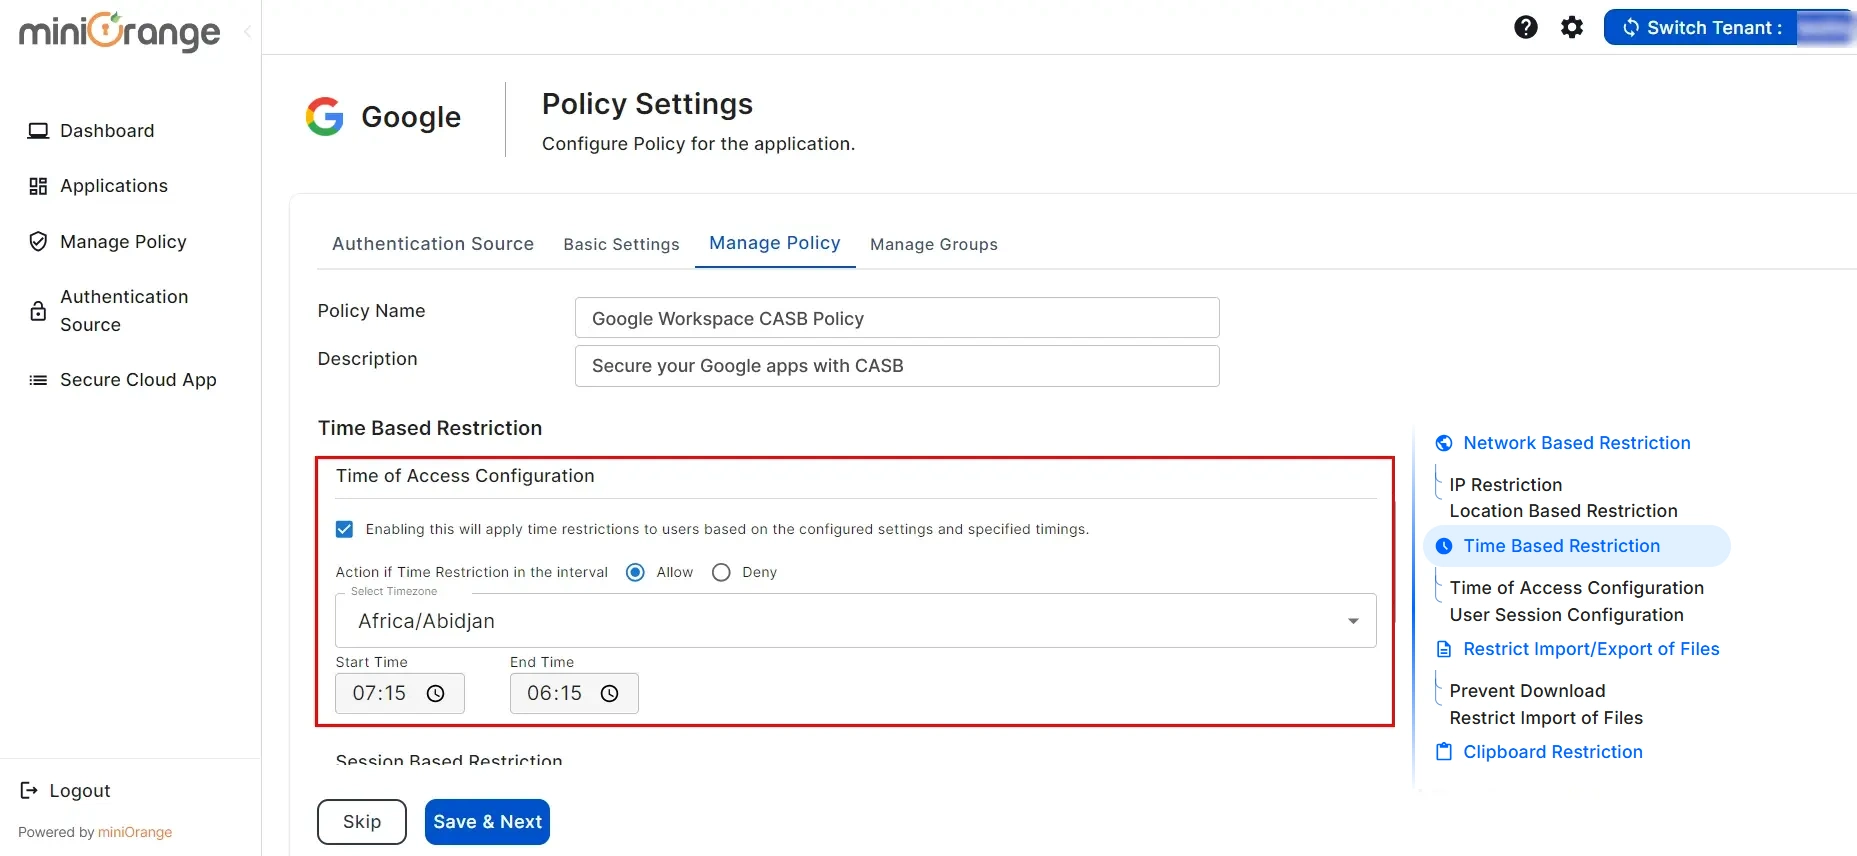
Haga clic en la casilla de verificación para “Habilitar configuración de tiempo de acceso” como se muestra en la imagen de abajo.
Al habilitar esta función, aplicará restricciones de tiempo a los usuarios según las configuraciones y los horarios especificados.
1) Seleccione Permitir o Denegar para autorizar o restringir el acceso del usuario durante el intervalo de tiempo seleccionado.
2) Seleccione la zona horaria del usuario.
3) Seleccione las horas de inicio y finalización para la restricción basada en el tiempo.
Una vez hecho esto, haga clic en Guardar y siguiente .
4. Configuración de grupos y pantalla de edición
Veamos cómo configurar Grupos para Google CASB.
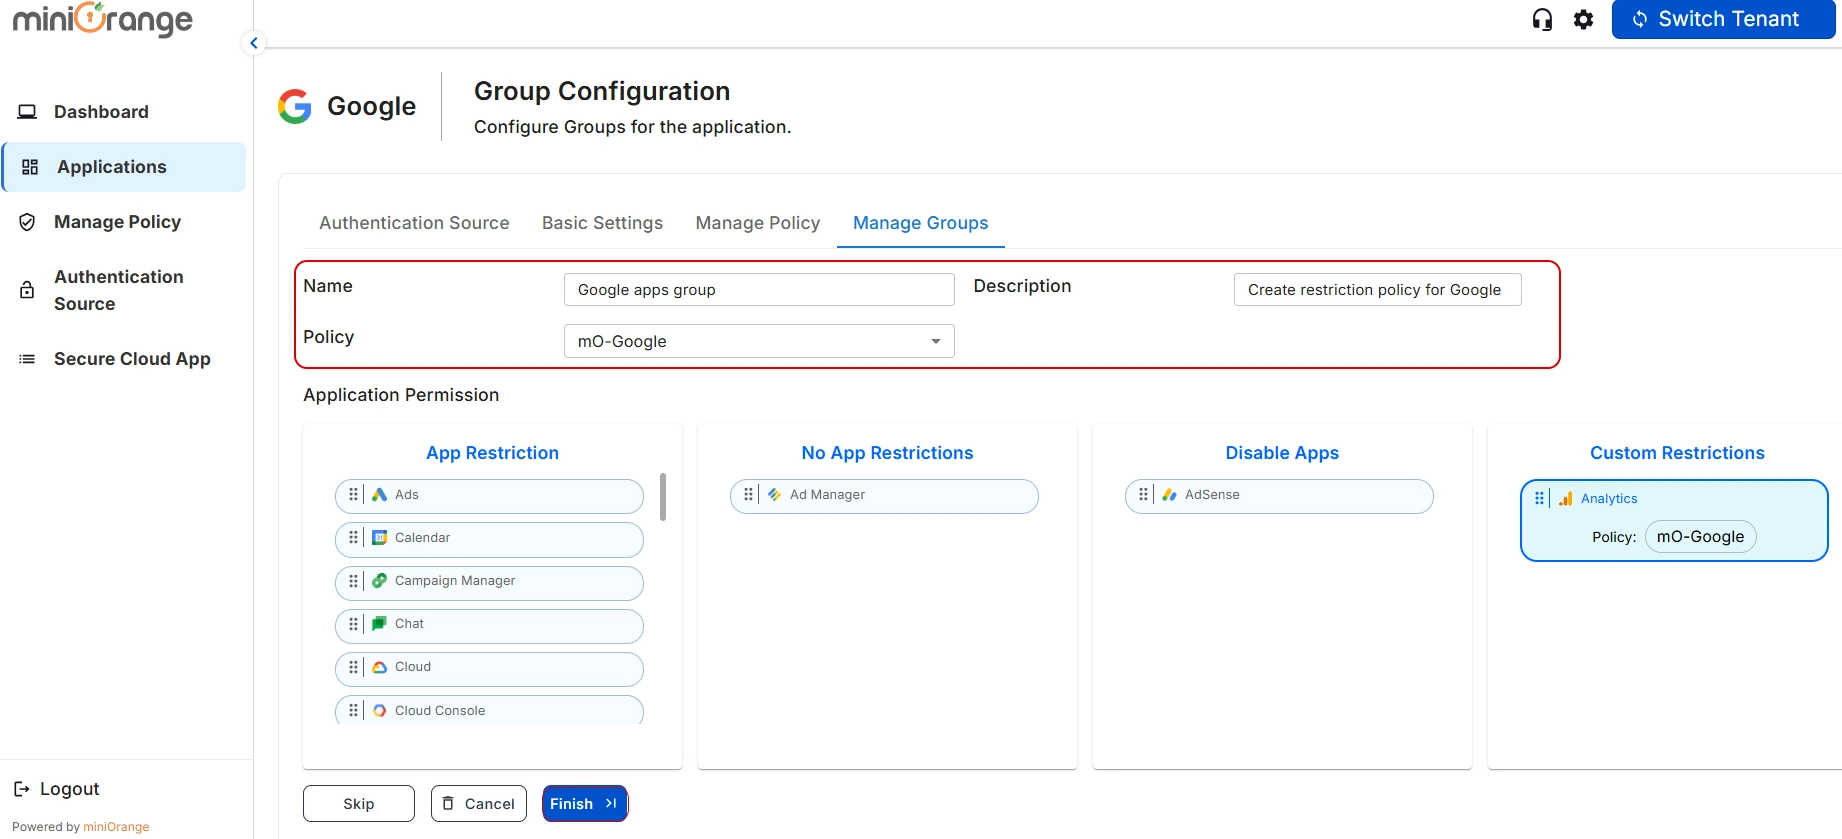
Deberían llevarte a la Administrar Grupos pantalla. Ingrese la Nombre y Mareas Ideales para Lecciones para el grupo (debe ser el mismo que el nombre del grupo que ha configurado en el IDP). Seleccione el Privacidad del menú desplegable.
Seleccione la aplicación a la que desea aplicar los siguientes permisos.
1) Restricción de la aplicación: En este caso, las restricciones se aplicarán a la aplicación en función de la política que haya configurado para el grupo.
2) Sin restricciones de aplicación: En este caso, no habrá restricciones en la aplicación para el grupo.
3) Deshabilitar la aplicación: Al seleccionar esta opción, la aplicación se vuelve inaccesible desde cualquier lugar para todo el grupo.
4) Restricción de aplicación personalizada: Al usar esta opción, puede aplicar una política de restricción de aplicación personalizada específica para una aplicación que anule la política de restricción del grupo.
Ahora, haga clic en Termine .
Después de configurar con éxito todas las pantallas, será redirigido a la edición .
En la sección Ajustes básicos Sección Puede cambiar cualquier configuración si es necesario en la Autenticación.
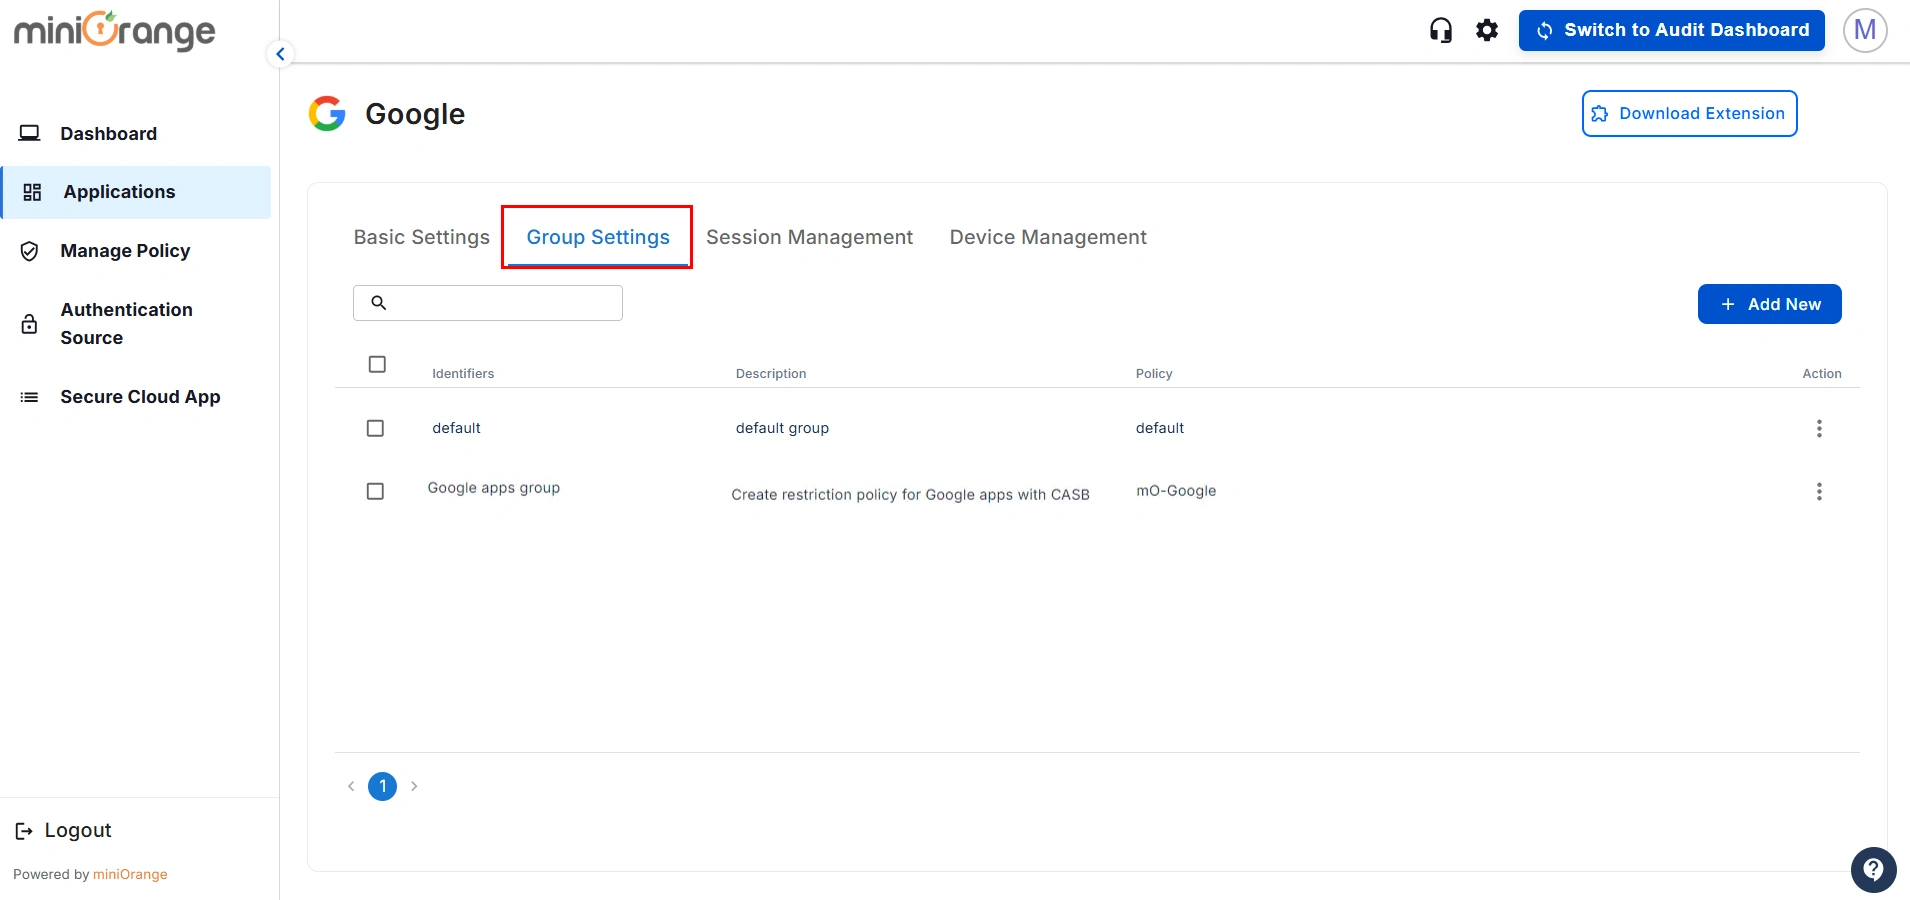
En la sección Configuración de grupos Sección Puede agregar y configurar grupos en esta pantalla y ver todos los grupos configurados. Ahora, haga clic en Agregar nuevo grupo.
Aparecerá una ventana emergente para agregar un nuevo grupo y puedes configurarlo siguiendo los pasos mencionados anteriormente.
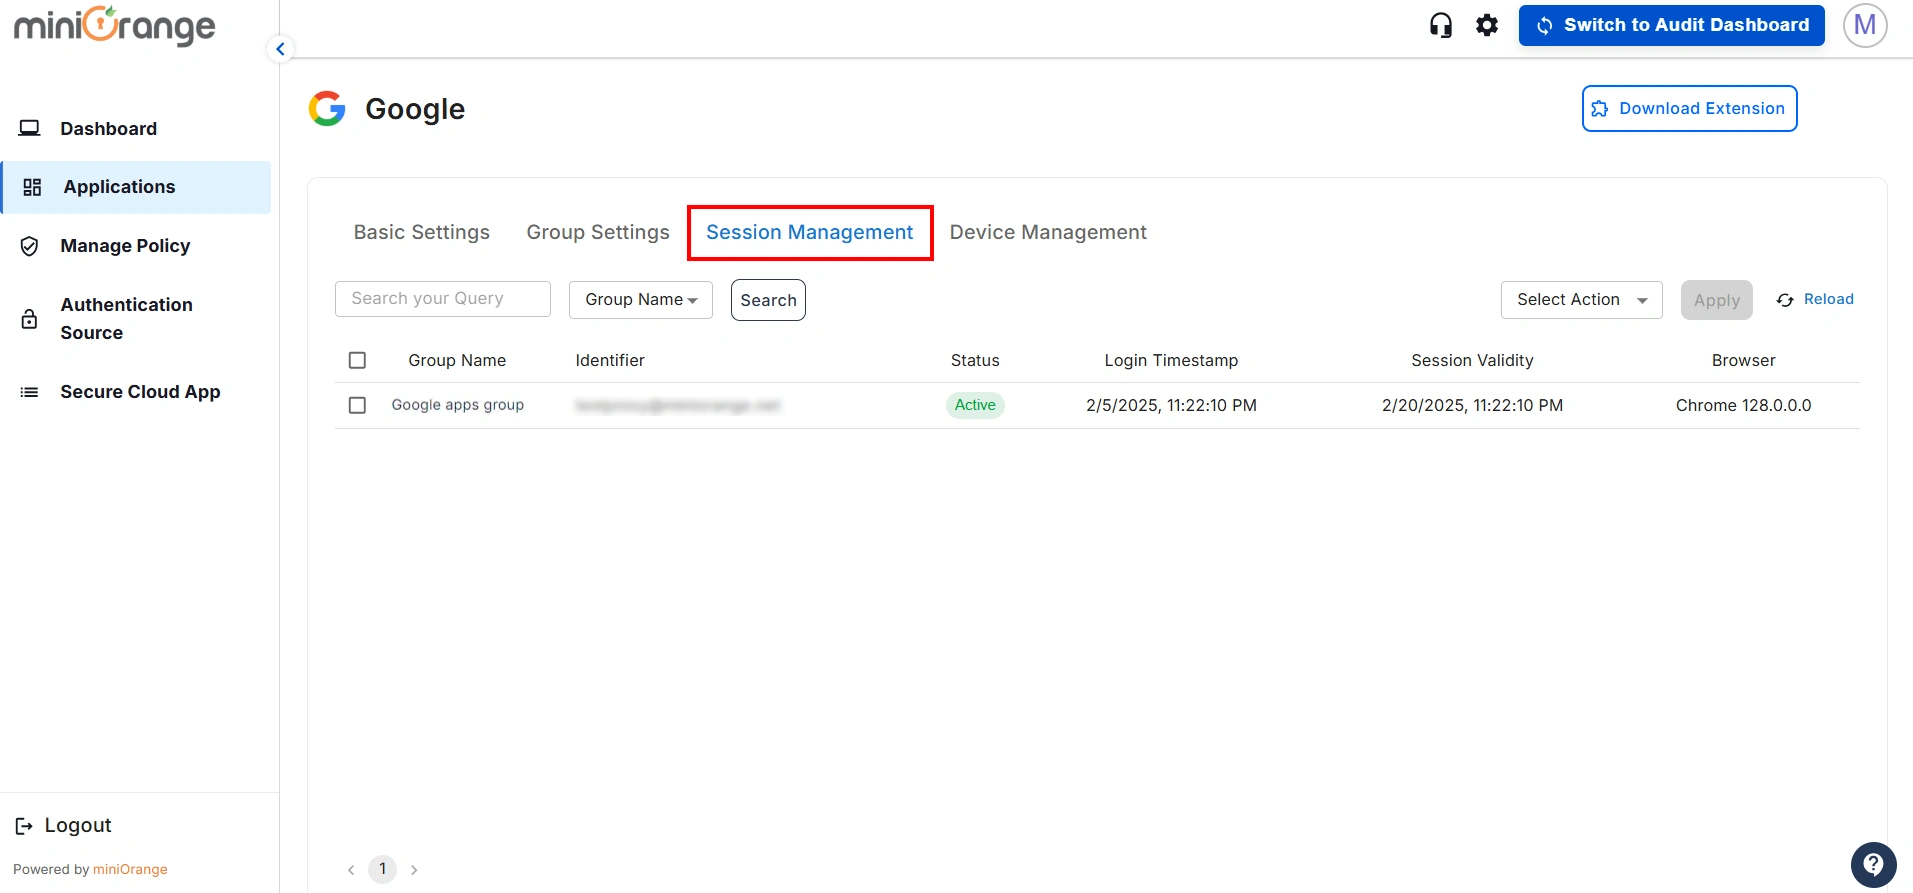
En la sección 'Gestión de sesiones' Sección, puedes ver los detalles de las sesiones de los usuarios conectados.
1. Registre su organización en Android Enterprise.
Inicie sesión en el panel de control de miniOrange MDM haciendo clic en aquí.
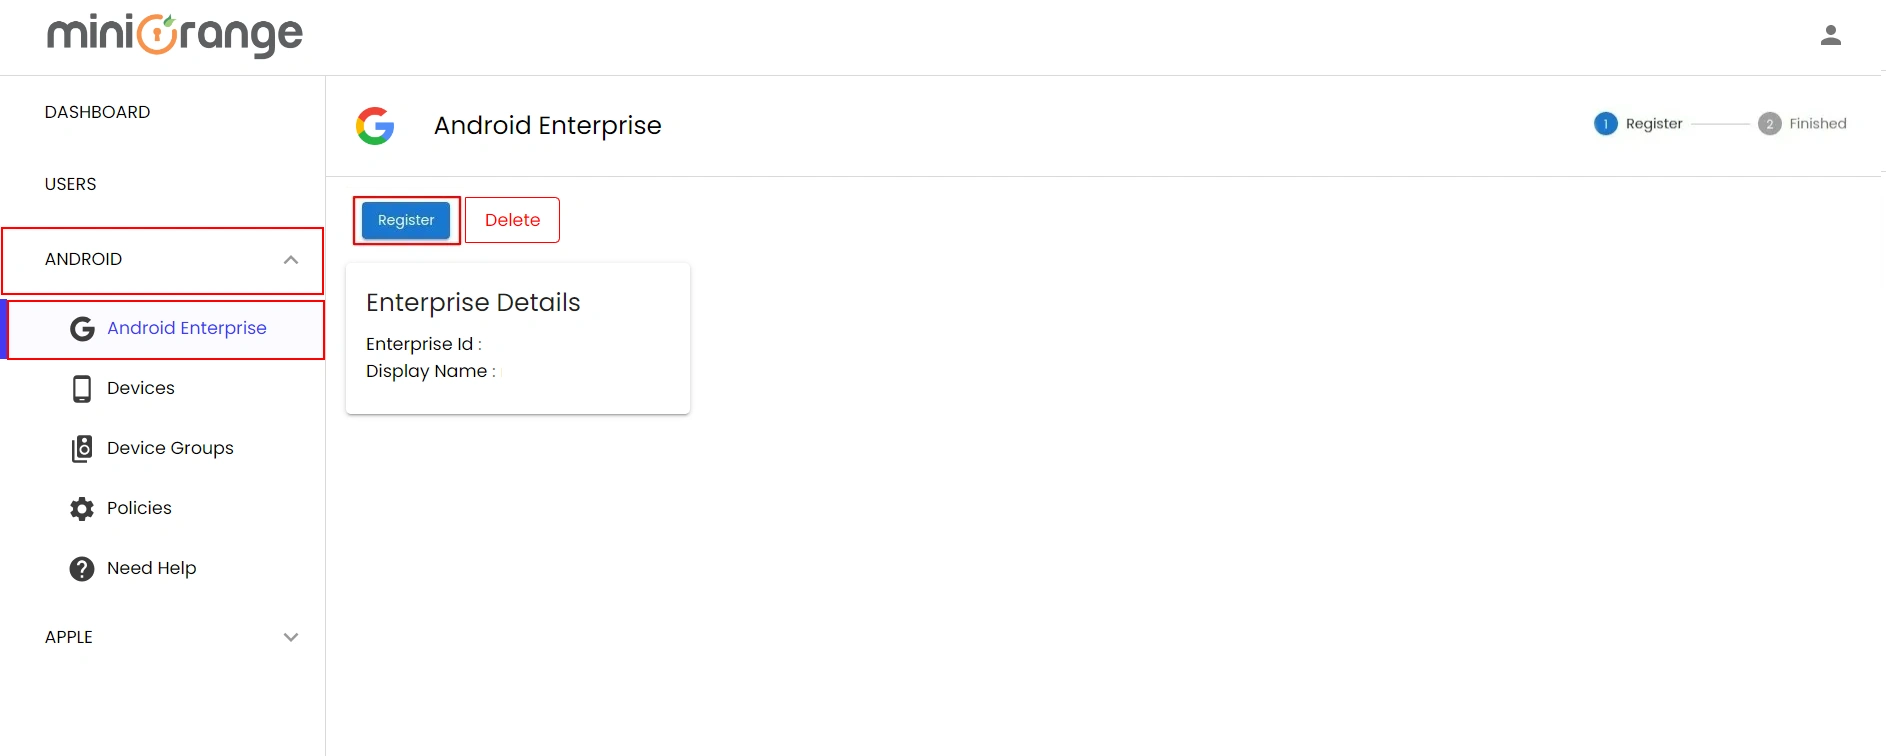
Una vez que haya iniciado sesión, navegue hasta ANDROID -> Android Enterprise y haga clic en
Registrarse Botón. Inicialmente, deberá registrar su organización en Android Enterprise y este será un proceso único.
Haga clic en aquí para obtener instrucciones detalladas sobre cómo registrar su organización en Android Enterprise.
2. Crear una nueva política
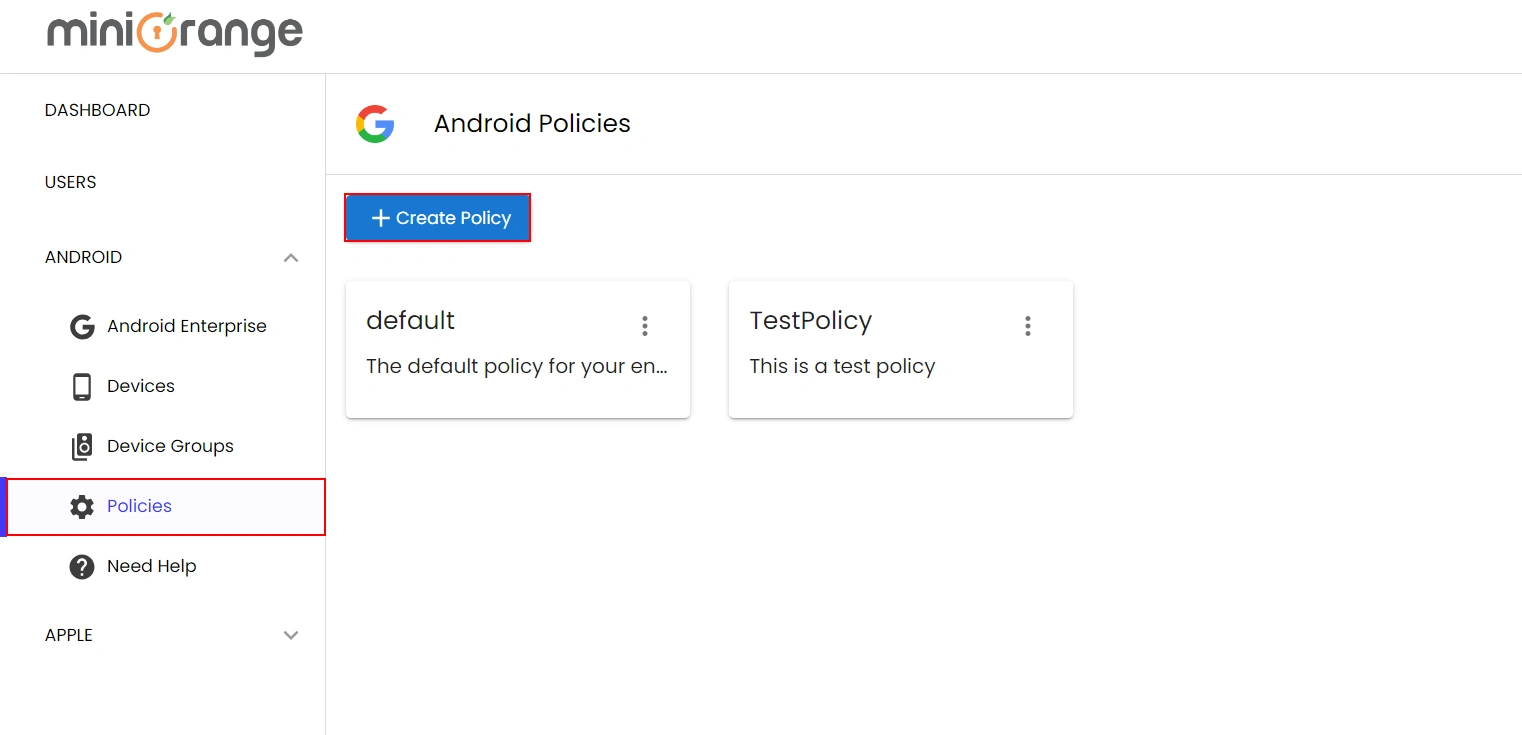
Vaya al ANDROID -> Políticas. Haga clic en Crear política para crear la nueva política.
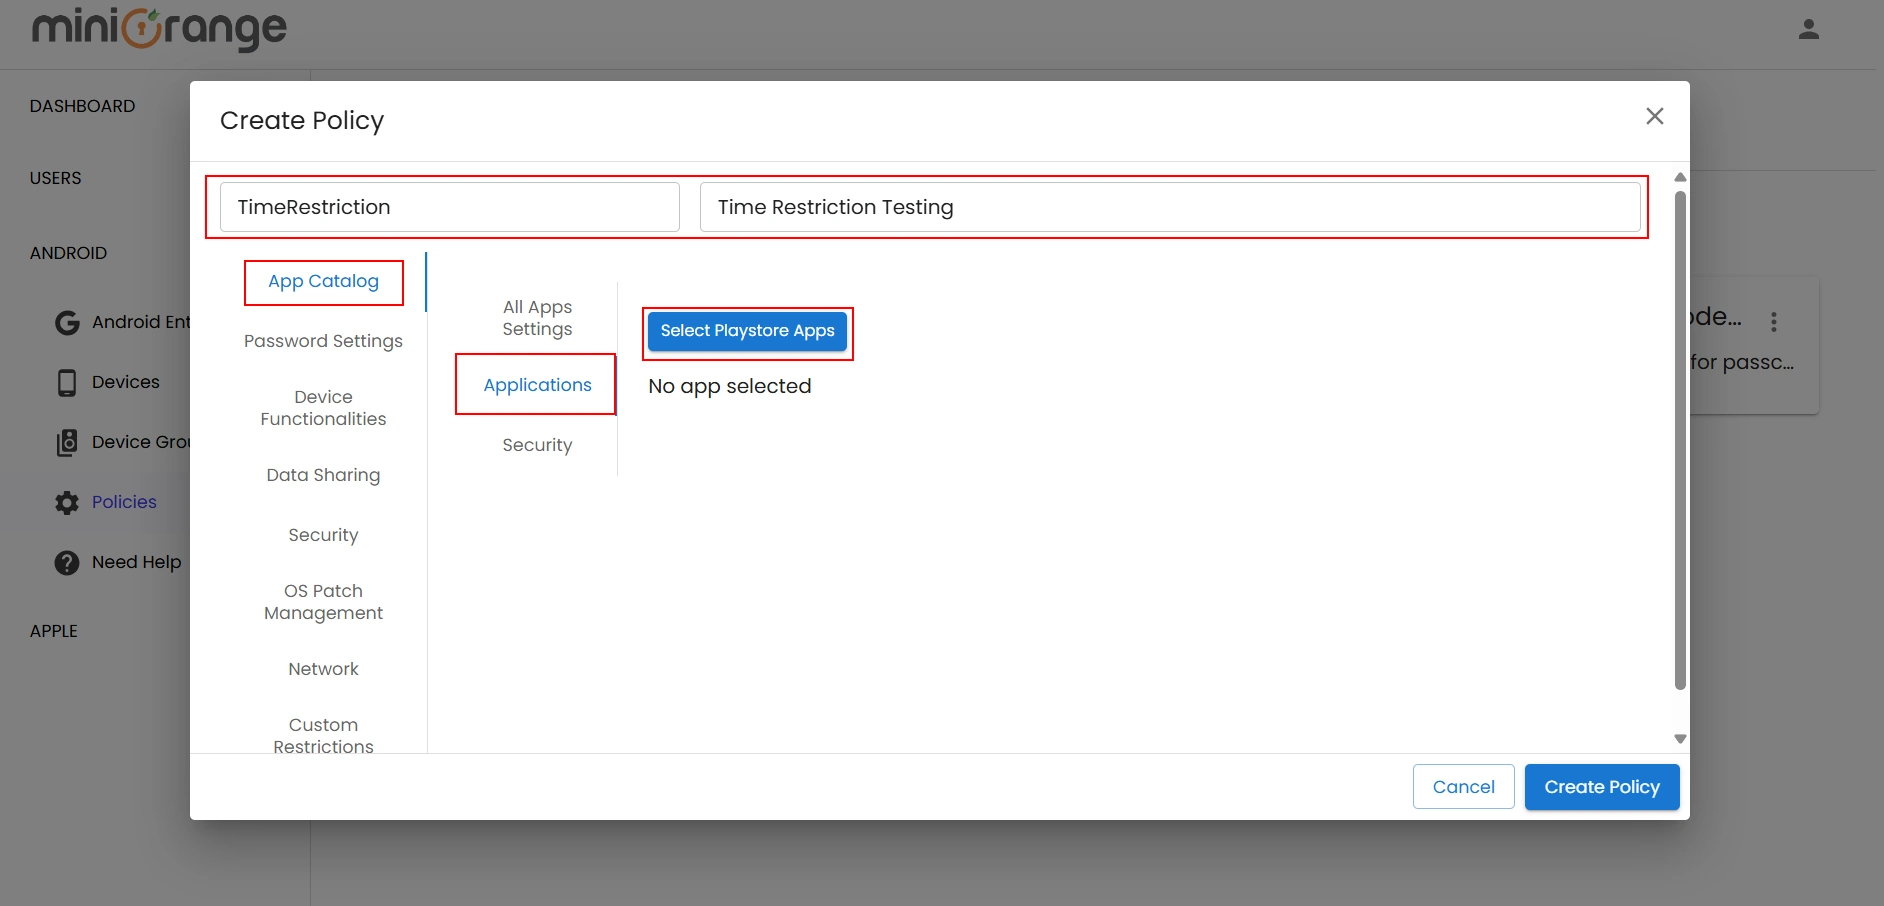
Ahora, proporcione un nombre y una descripción para su póliza y vaya a Catálogo de aplicaciones → Aplicaciones → Seleccionar aplicaciones de Play Store, luego agregue todas las aplicaciones relacionadas con el trabajo que desea que se instalen en los dispositivos registrados.
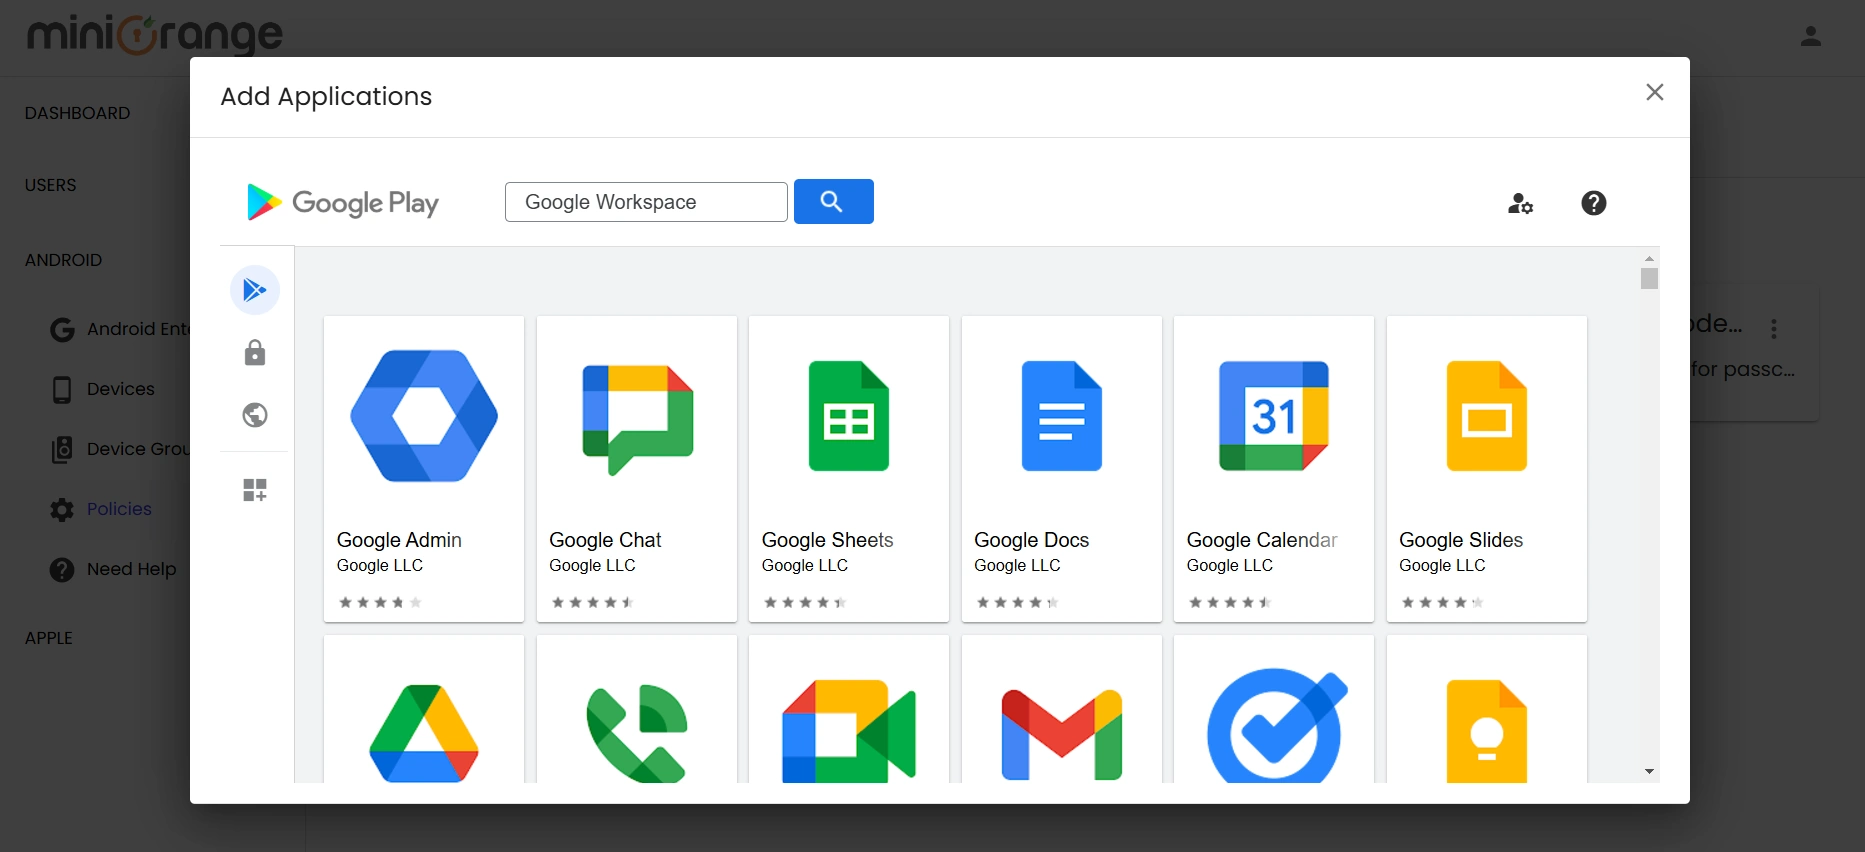
Al hacer clic en Seleccionar aplicaciones de Play Store, se abrirá Play Store, donde podrá buscar Espacio de trabajo de Google Aplicaciones. Elija la aplicación que necesita y luego haga clic en el Seleccionar Botón en la aplicación individual para agregarla a su configuración de política.
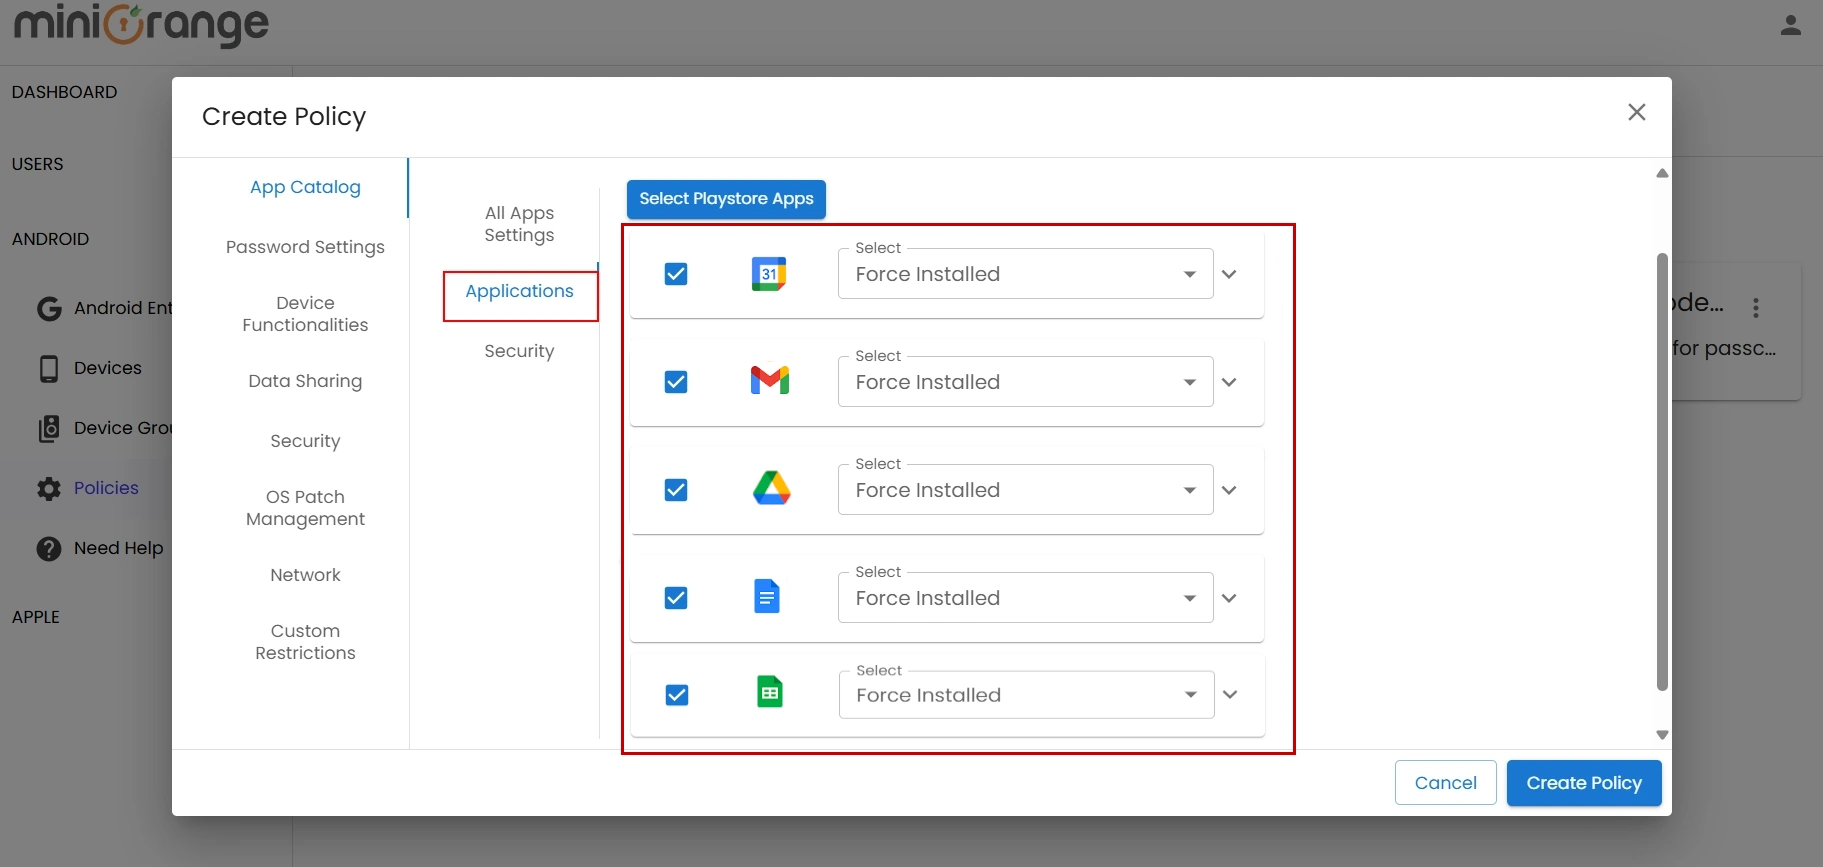
Una vez que cierres Play Store, verás un lista de todas las aplicaciones seleccionadasEn esta pantalla, puede configurar el tipo de instalación para cada aplicación.
3. Configurar restricción horaria: restringir el acceso limitando las zonas horarias
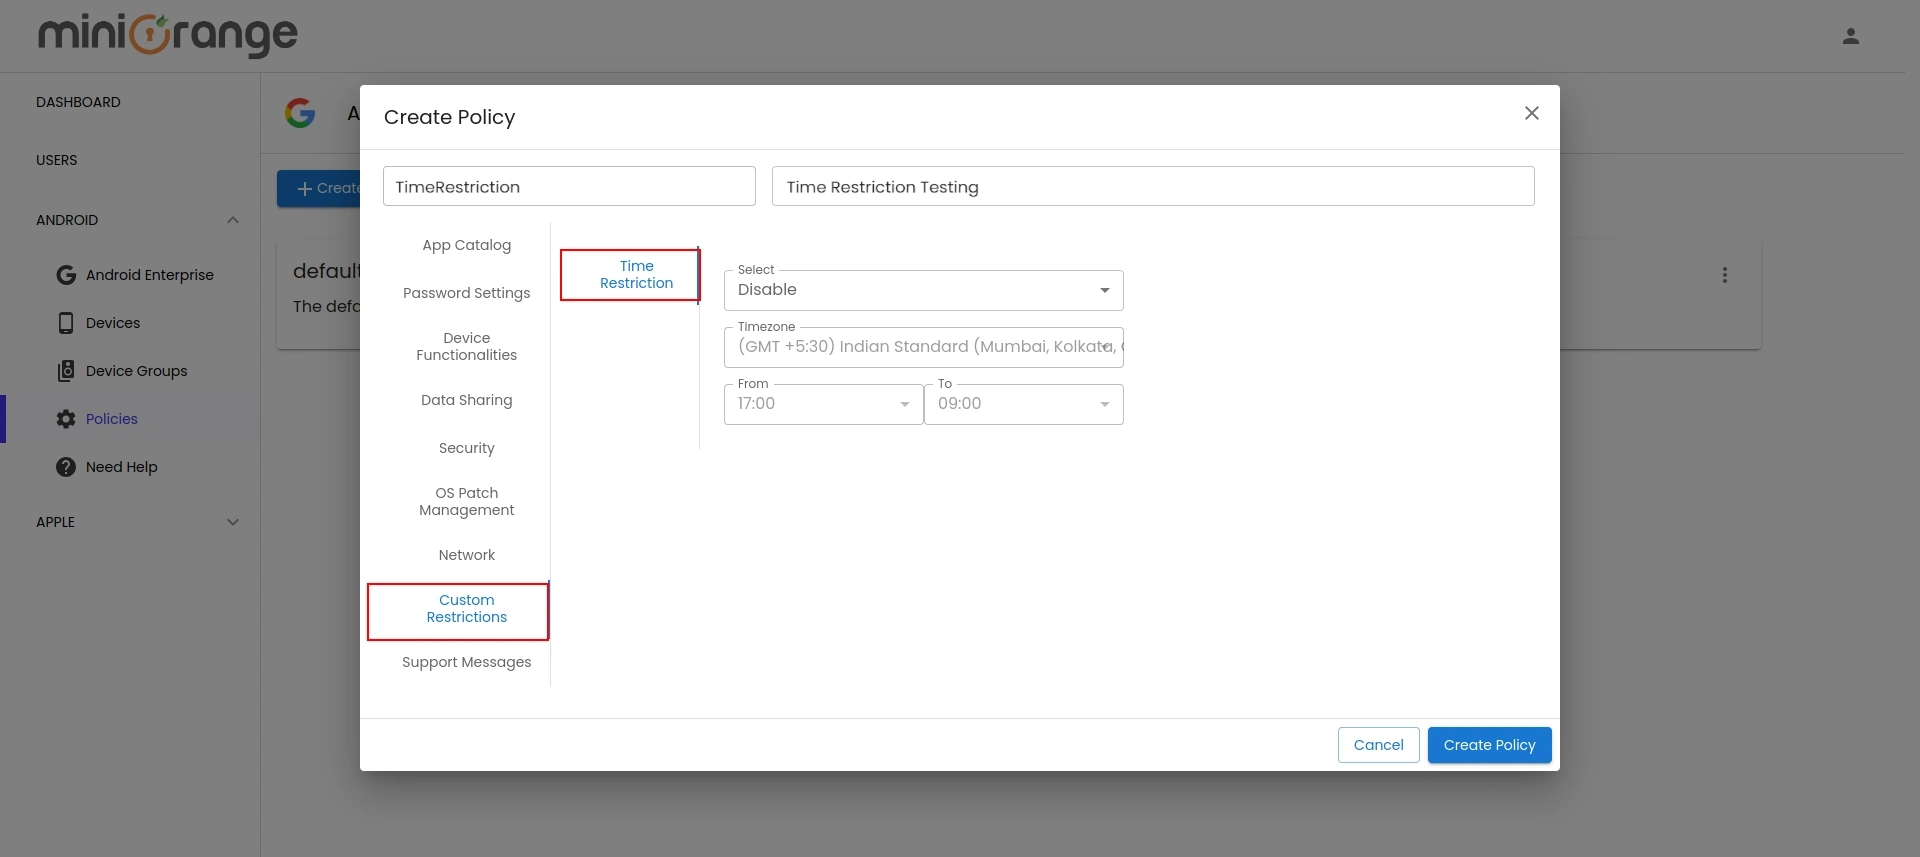
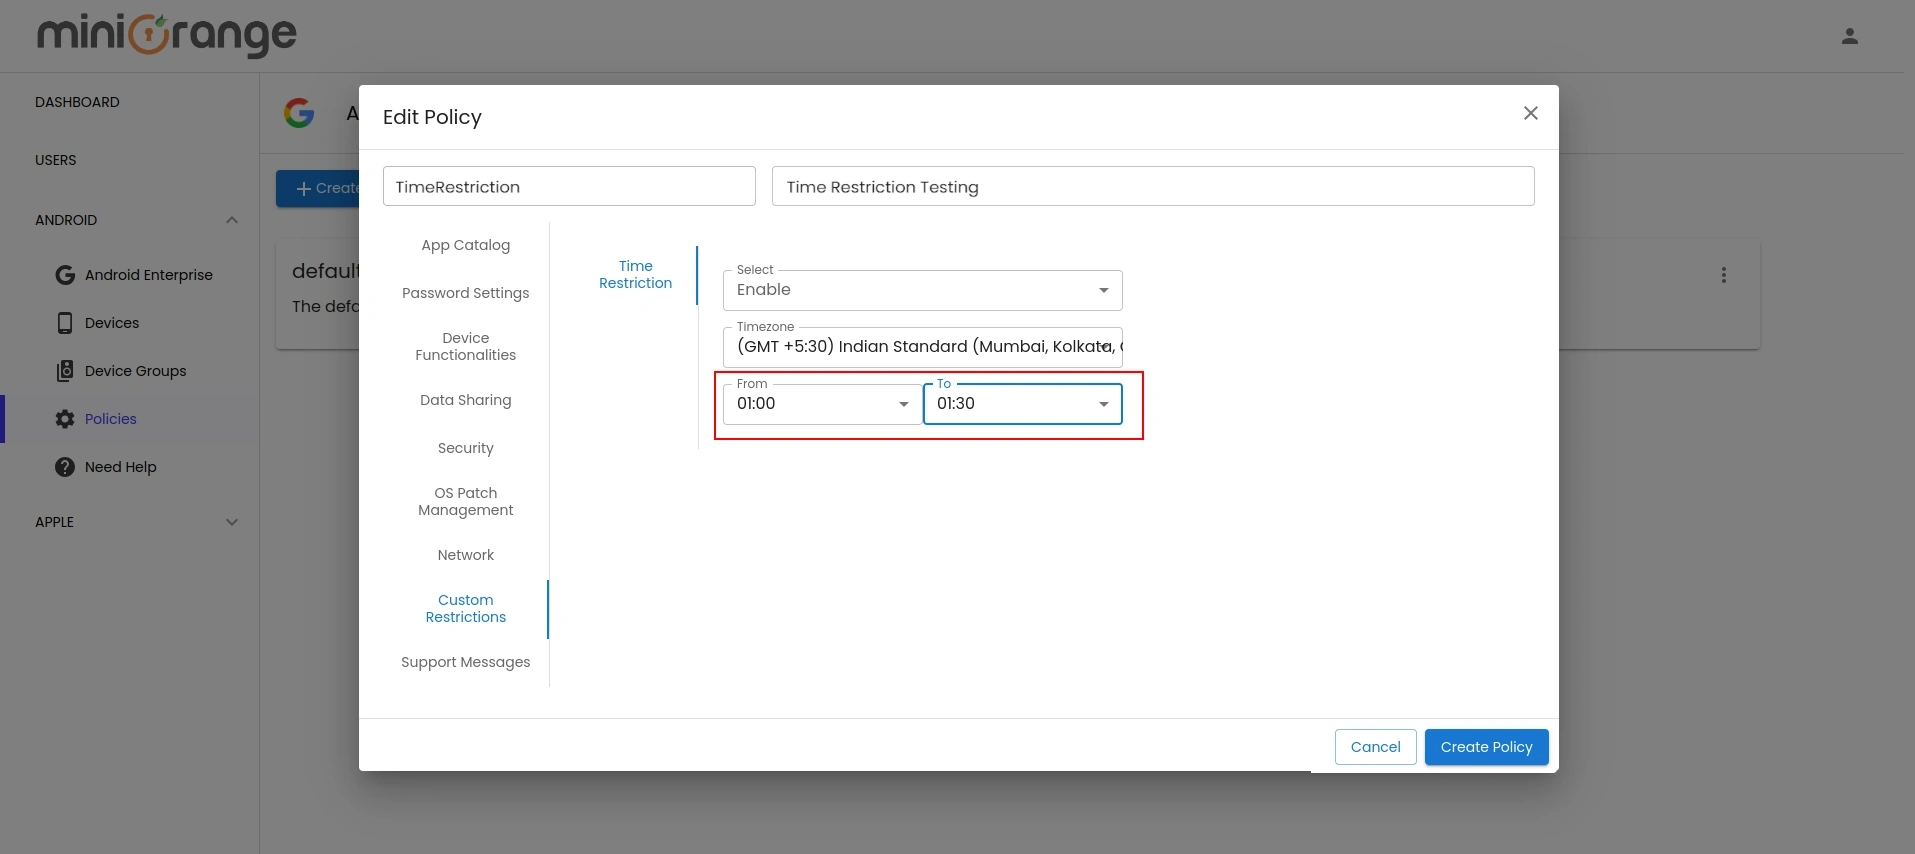
Haga clic en Restricciones personalizadas e ir a Restricción de tiempo para configurar las restricciones.
Activar la función, luego seleccione la zona horaria apropiada y configure la hora de inicio y hora de finalización Durante este tiempo, el dispositivo o el perfil de trabajo se desactivarán. Por ejemplo, hemos seleccionado la zona horaria, la hora de inicio y la hora de finalización como IST, 01:00 AM y 01:30 AM respectivamente.
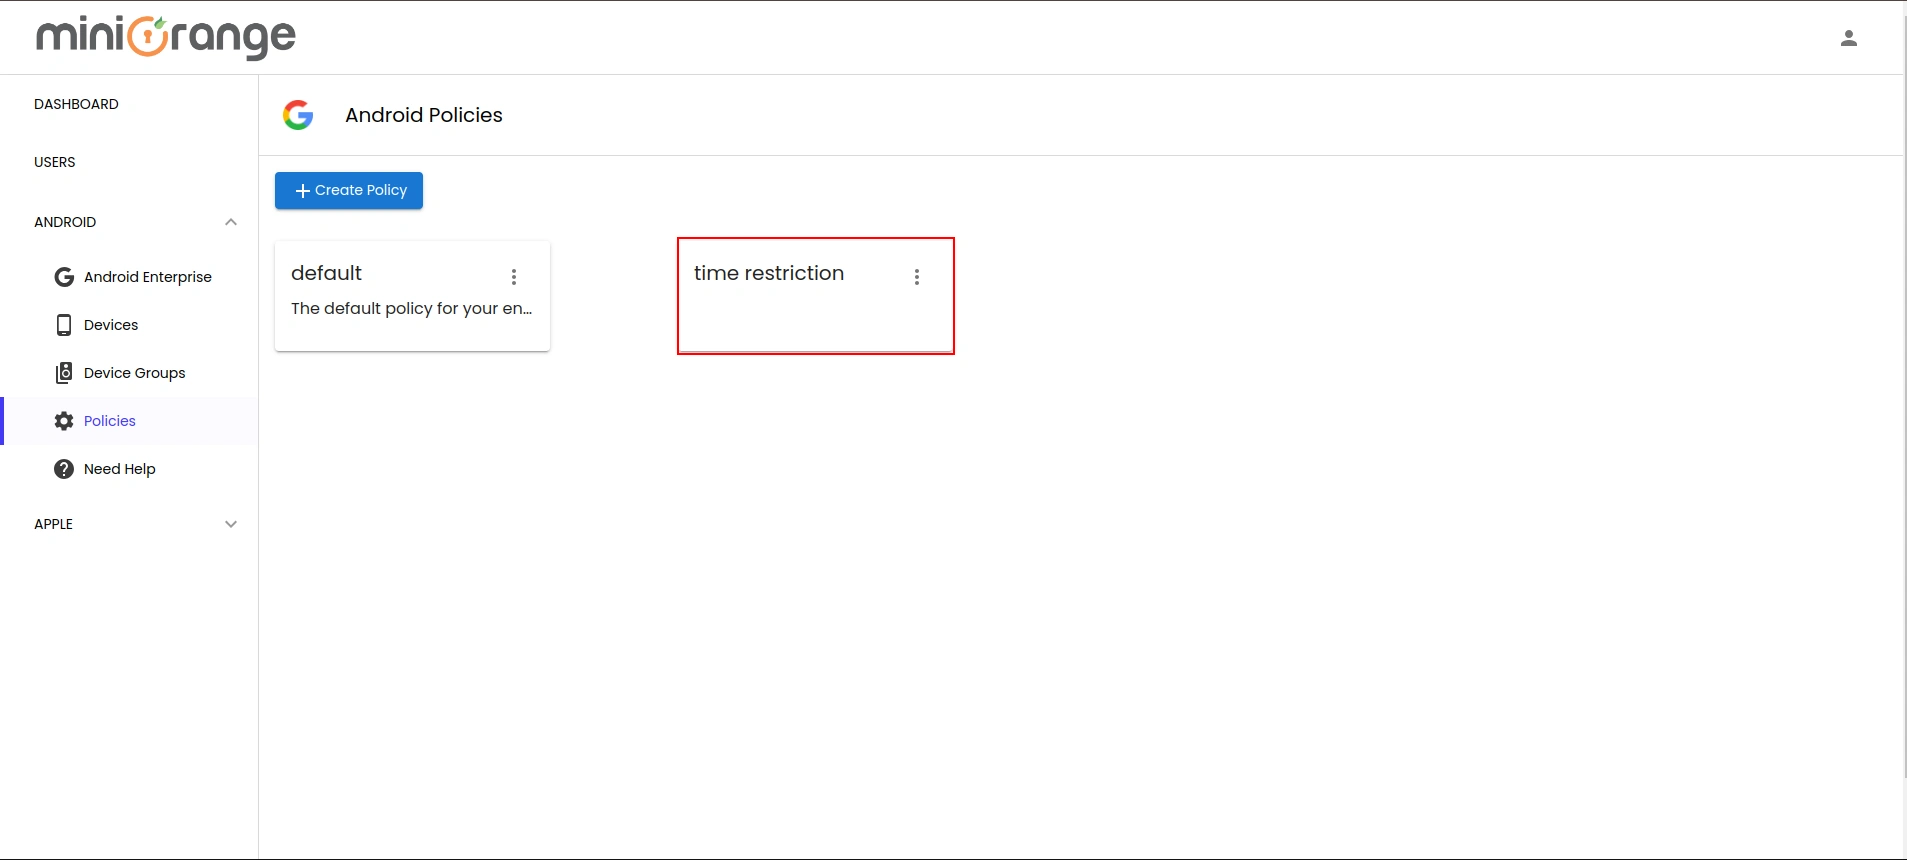
Una vez que haya configurado todos los detalles, haga clic en Crear política y su nueva póliza aparecerá como se muestra en la imagen a continuación.
4. Pruebe el comportamiento del dispositivo
Las aplicaciones del sistema, como Contactos, Administrador de archivos y Google Play Store administrado, no se pueden bloquear. Sin embargo, las aplicaciones instaladas a través del panel de control de MDM se pueden restringir según la configuración de la política.
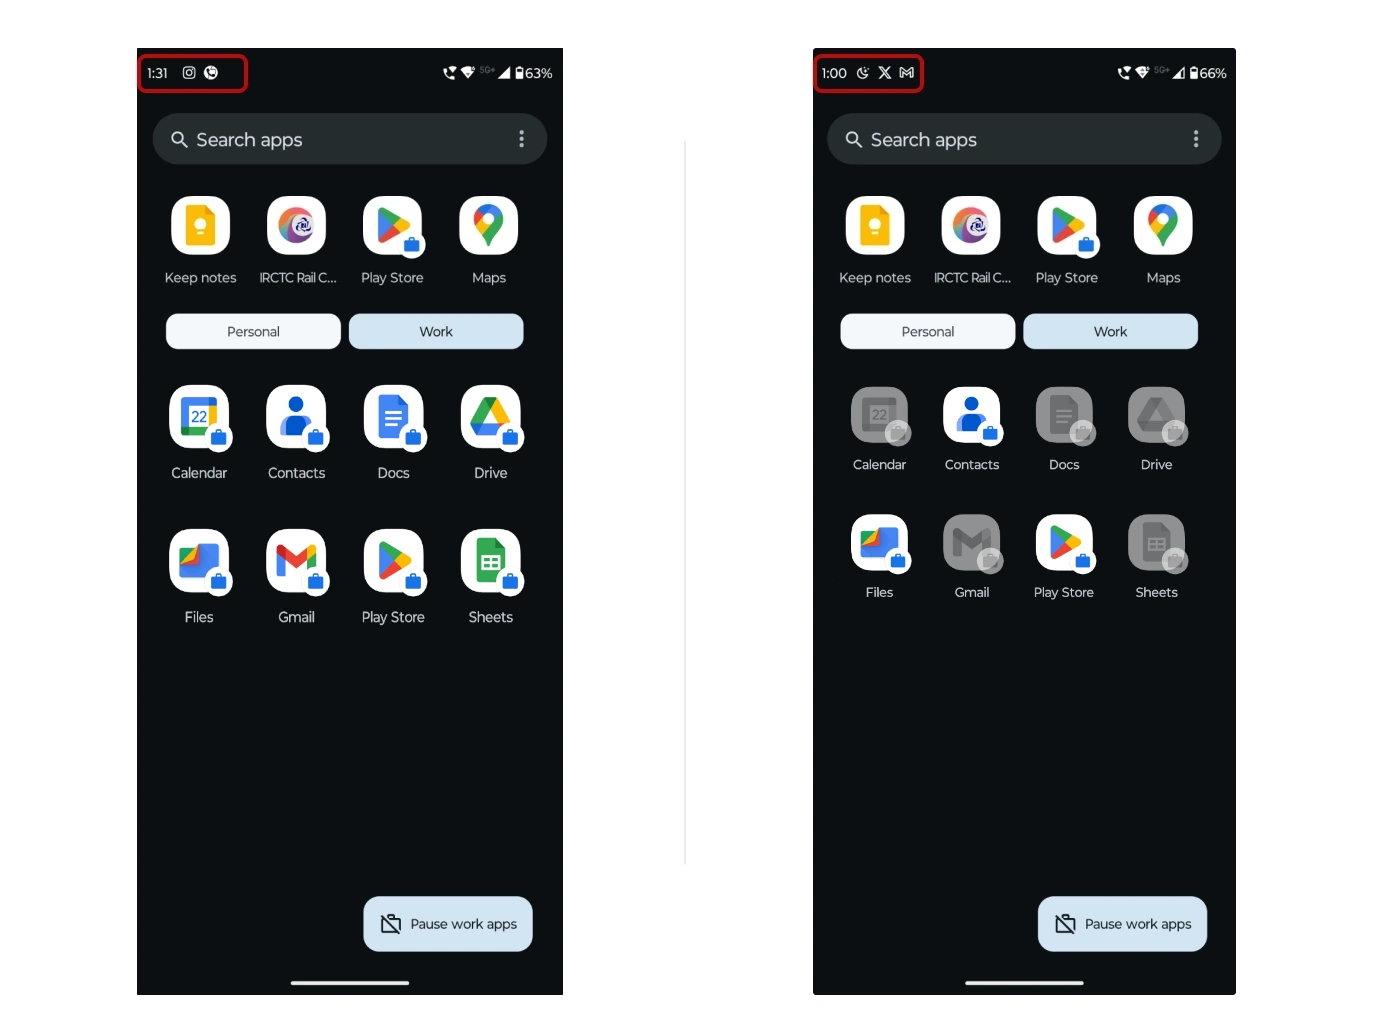
En modo BYODLas aplicaciones se bloquean a partir de la 1:00 a. m. y se desbloquean a la 1:30 a. m. (ver la imagen a continuación como referencia).
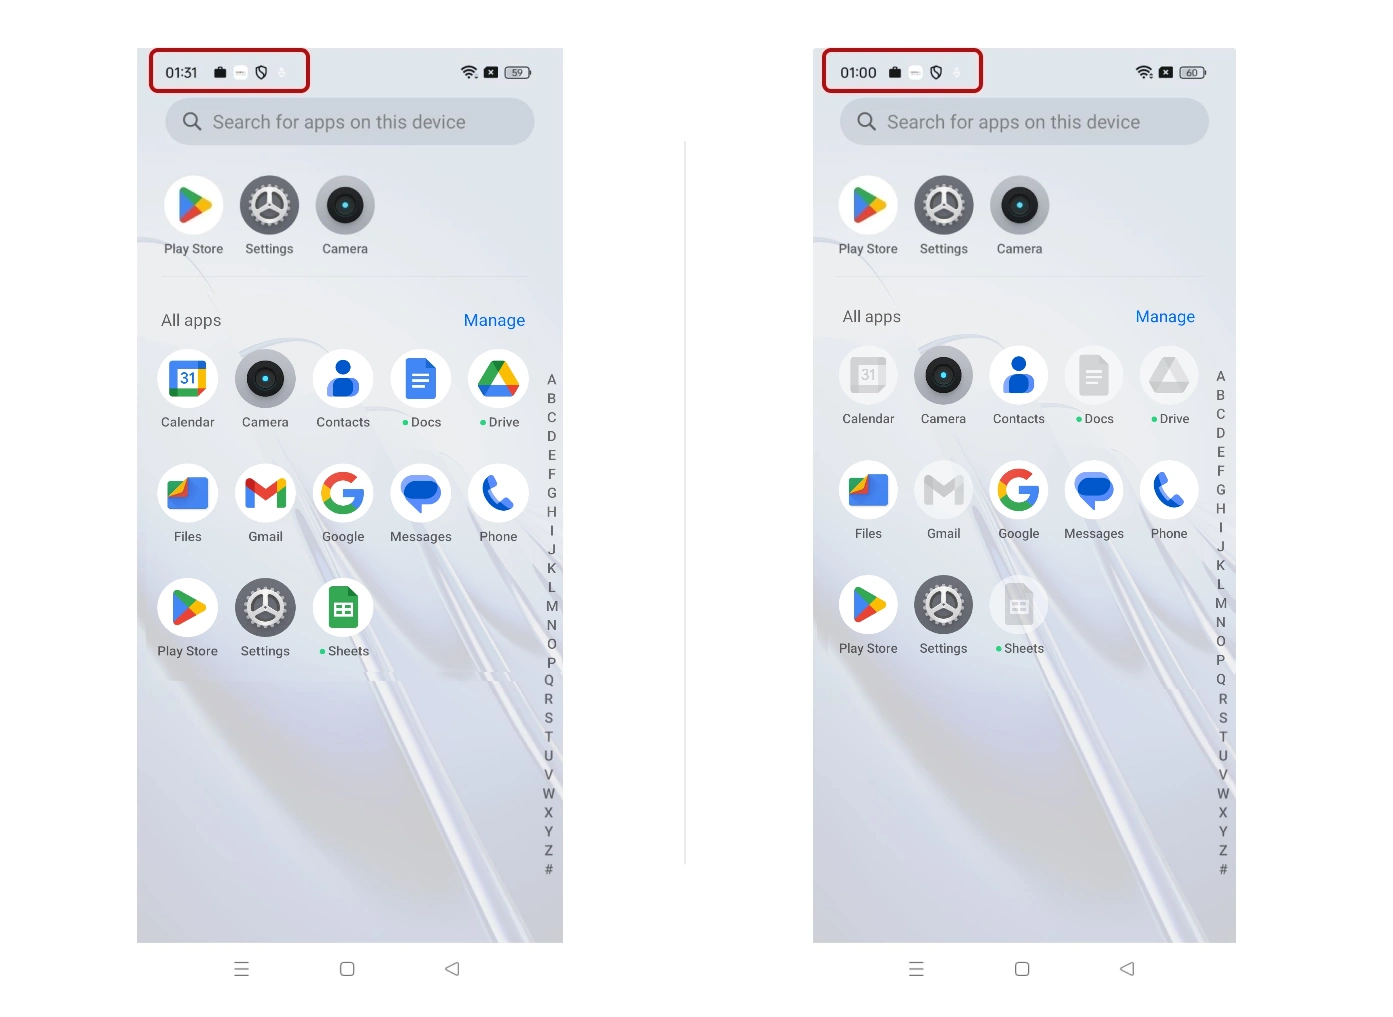
Para dispositivos propiedad de la empresaLas aplicaciones se bloquean a la 1:00 a. m. y se desbloquean a la 1:30 a. m. (ver la imagen a continuación como referencia).
¿Necesita ayuda para configurar la restricción de hora, IP, dispositivo y ubicación para G Suite?
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), proveedores de identidad (como Okta, Shibboleth, Ping, OneLogin, KeyCloak), bases de datos (como MySQL, MariaDB, PostgreSQL) y muchas más . Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
Haga clic en Usuarios >> Lista de usuarios >> Agregar usuario.
Aquí, complete los detalles del usuario sin la contraseña y luego haga clic en el crear usuario .
Después de la creación exitosa del usuario, aparece un mensaje de notificación "Un usuario final se agregó correctamente" se mostrará en la parte superior del tablero.
Haga clic en Pestaña Estado de incorporación. Verifique el correo electrónico, con la identificación de correo electrónico registrada y seleccione la acción Enviar correo de activación con enlace para restablecer contraseña desde Seleccione la acción lista desplegable y luego haga clic en Aplicar .
Ahora, abra su identificación de correo electrónico. Abra el correo que recibe de miniOrange y luego haga clic en el este enlace para configurar la contraseña de su cuenta.
En la siguiente pantalla, ingrese la contraseña y confirme la contraseña y luego haga clic en el Restablecer contraseña de inicio de sesión único (SSO) .
Ahora puede iniciar sesión en la cuenta miniOrange ingresando sus credenciales.
2. Carga masiva de usuarios en miniOrange mediante la carga de un archivo CSV.
Navegue a Usuarios >> Lista de usuarios. Haga clic en Agregar Usuario .
Registro de usuarios masivo Descargar formato csv de muestra desde nuestra consola y edite este archivo csv según las instrucciones.
Para cargar usuarios en masa, elija el archivo y asegúrese de que esté en formato de archivo .csv separado por comas luego haga clic en Cargar.
Después de cargar el archivo csv correctamente, verá un mensaje de éxito con un enlace.
Haga clic en ese enlace y verá la lista de usuarios a los que enviar correo de activación. Seleccione los usuarios para enviar el correo de activación y haga clic en Enviar correo de activación. Se enviará un correo de activación a los usuarios seleccionados.
Haga clic en Proveedores de identidad >> Agregar proveedor de identidad en el menú izquierdo del tablero
En Elegir proveedor de identidad, seleccione Directorios AD/LDAP desde el desplegable.
Entonces busca Anuncio/LDAP y haz clic en él.
ALMACENE LA CONFIGURACIÓN LDAP EN MINIORANGEElija esta opción si desea conservar su configuración en miniOrange. Si el directorio activo está protegido por un firewall, deberá abrirlo para permitir las solicitudes entrantes a su AD.
ALMACENAR LA CONFIGURACIÓN LDAP ON PREMISA: Elija esta opción si desea mantener su configuración en sus instalaciones y solo permitir el acceso a AD dentro de las instalaciones. Tendrás que descargar e instalar. puerta de enlace miniOrange en sus instalaciones.
Ingresar AD/LDAP Nombre que se ve en la pagina y Identificador nombre.
Seleccionar Tipo de directorio as Active Directory.
Introduzca la URL o la dirección IP del servidor LDAP frente al LDAP URL del servidor .
Haga clic en el elemento Conexión de prueba Botón para verificar si se ha realizado una conexión exitosa con su servidor LDAP.
En Active Directory, vaya a las propiedades de los contenedores/OU de usuario y busque el Atributo de nombre distinguidoLa cuenta de enlace debe tener los privilegios de lectura mínimos necesarios en Active Directory para permitir búsquedas en el directorio. Si el caso de uso implica aprovisionamiento (como crear, actualizar o eliminar usuarios o grupos), la cuenta también debe tener los permisos de escritura adecuados.
Ingrese la contraseña válida de la cuenta Bind.
Haga clic en el elemento Probar las credenciales de la cuenta vinculada para verificar sus credenciales de enlace LDAP para la conexión LDAP.
Base de búsqueda es la ubicación en el directorio donde comienza la búsqueda de un usuario. Lo obtendrá del mismo lugar donde obtuvo su nombre distinguido.
Seleccione un filtro de búsqueda adecuado en el menú desplegable. Si utiliza Usuario en filtro de grupo único or Usuario en filtro de grupo múltiple, Reemplace lagrupo-dn> en el filtro de búsqueda con el nombre distinguido del grupo en el que están presentes tus usuarios. Para utilizar el filtro de búsqueda personalizado, seleccione "Escribe tu filtro personalizado" opción y personalizarla en consecuencia.
Haga clic en el elemento Siguiente botón, o vaya al Opciones de inicio de sesión .
También puede configurar las siguientes opciones mientras configura AD. Permitir Activar LDAP para autenticar usuarios de AD/LDAP. Clickea en el Siguiente Botón para agregar tienda de usuario.
Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.
Atributo
Mareas Ideales para Lecciones
Activar LDAP
Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa
Autenticación alternativa
Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange
Habilitar inicio de sesión de administrador
Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP.
Mostrar IdP a los usuarios
Si habilita esta opción, este IdP será visible para los usuarios.
Sincronizar usuarios en miniOrange
Los usuarios se crearán en miniOrange después de la autenticación con LDAP
Haga clic en el elemento Siguiente botón, o vaya al Atributos .
Mapeo de atributos desde AD
De forma predeterminada, se configuran el nombre de usuario, el nombre, el apellido y el correo electrónico. Desplácese hacia abajo y haga clic en Guardar Botón. Para obtener atributos adicionales de Active Directory, habilite Enviar atributos configuradosA la izquierda, introduzca el nombre que desea liberar a las aplicaciones. A la derecha, introduzca el nombre del atributo de Active Directory. Por ejemplo, si desea obtener el atributo de empresa de Active Directory y enviarlo como organización a las aplicaciones configuradas, introduzca lo siguiente:
Nombre del atributo enviado a SP = organización Nombre del atributo de IDP = empresa
Haga clic en el elemento Siguiente botón, o vaya al Aprovisionamiento .
Importación y aprovisionamiento de usuarios desde AD
Si desea configurar el aprovisionamiento, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.
Importar la política de contraseñas desde Active Directory
Si desea importar su política de contraseñas de Active Directory a miniOrange, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.
Probar conexiones
Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Conexión de prueba.
Aparece una ventana emergente que le solicita que ingrese un nombre de usuario y una contraseña para verificar su configuración LDAP.
On Consolidación Exitosa conexión con el servidor LDAP, se muestra un mensaje de éxito.
Mapeo de atributos de prueba
Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Mapeo de atributos de prueba.
Aparece una ventana emergente para ingresar un nombre de usuario y hacer clic Prueba.
Se mostrará el resultado de la asignación de atributos de prueba.
La configuración de AD como directorio externo está completa.
Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.
miniOrange se integra con varias fuentes de usuarios externos, como directorios, proveedores de identidad, etc.