¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
JD Edwards SSO es una función que permite un inicio de sesión único, fácil y sin interrupciones en la instancia de su aplicación Oracle JD Edwards, autenticándose contra cualquiera de sus fuentes de identidad existentes (Azure AD, LDAP o cualquier proveedor de identidad).
Como hemos sido reconocidos oficialmente como Socio de la Red Global Modernizada de Socios de Oracle (OPN), puede estar seguro de que todas nuestras integraciones en Oracle Stack cumplen con las competencias más altas establecidas por Oracle para sus asesores de confianza como miniOrange.
"El conector SSO miniOrange Oracle JD Edwards permite el inicio de sesión único (SSO) entre Oracle JD Edwards y cualquier IDP sin la necesidad de comprar e instalar la licencia de Oracle Access Manager (OAM) y Oracle Internet Directory (OID)".
El conector SSO de JD Edwards permite la integración de inicio de sesión único (SSO) entre cualquier aplicación Oracle y proveedores de identidad (IDP) como miniOrange, ADFS, Active Directory, Azure AD, Google, Okta, Onelogin, Ping Identity, Centrify y muchos más. También ofrece soporte SSO para aplicaciones web que no admiten protocolos de inicio de sesión único federados como SAML u OAuth 2.0. El conector SSO le brinda la flexibilidad de extender su integración SSO existente a Oracle JD Edwards. Esto es posible gracias a su capacidad para actuar como intermediario entre múltiples IdP y sus aplicaciones configuradas. Esto significa que puede realizar una integración SSO sin problemas para Oracle JD Edwards con su plataforma de autenticación existente.
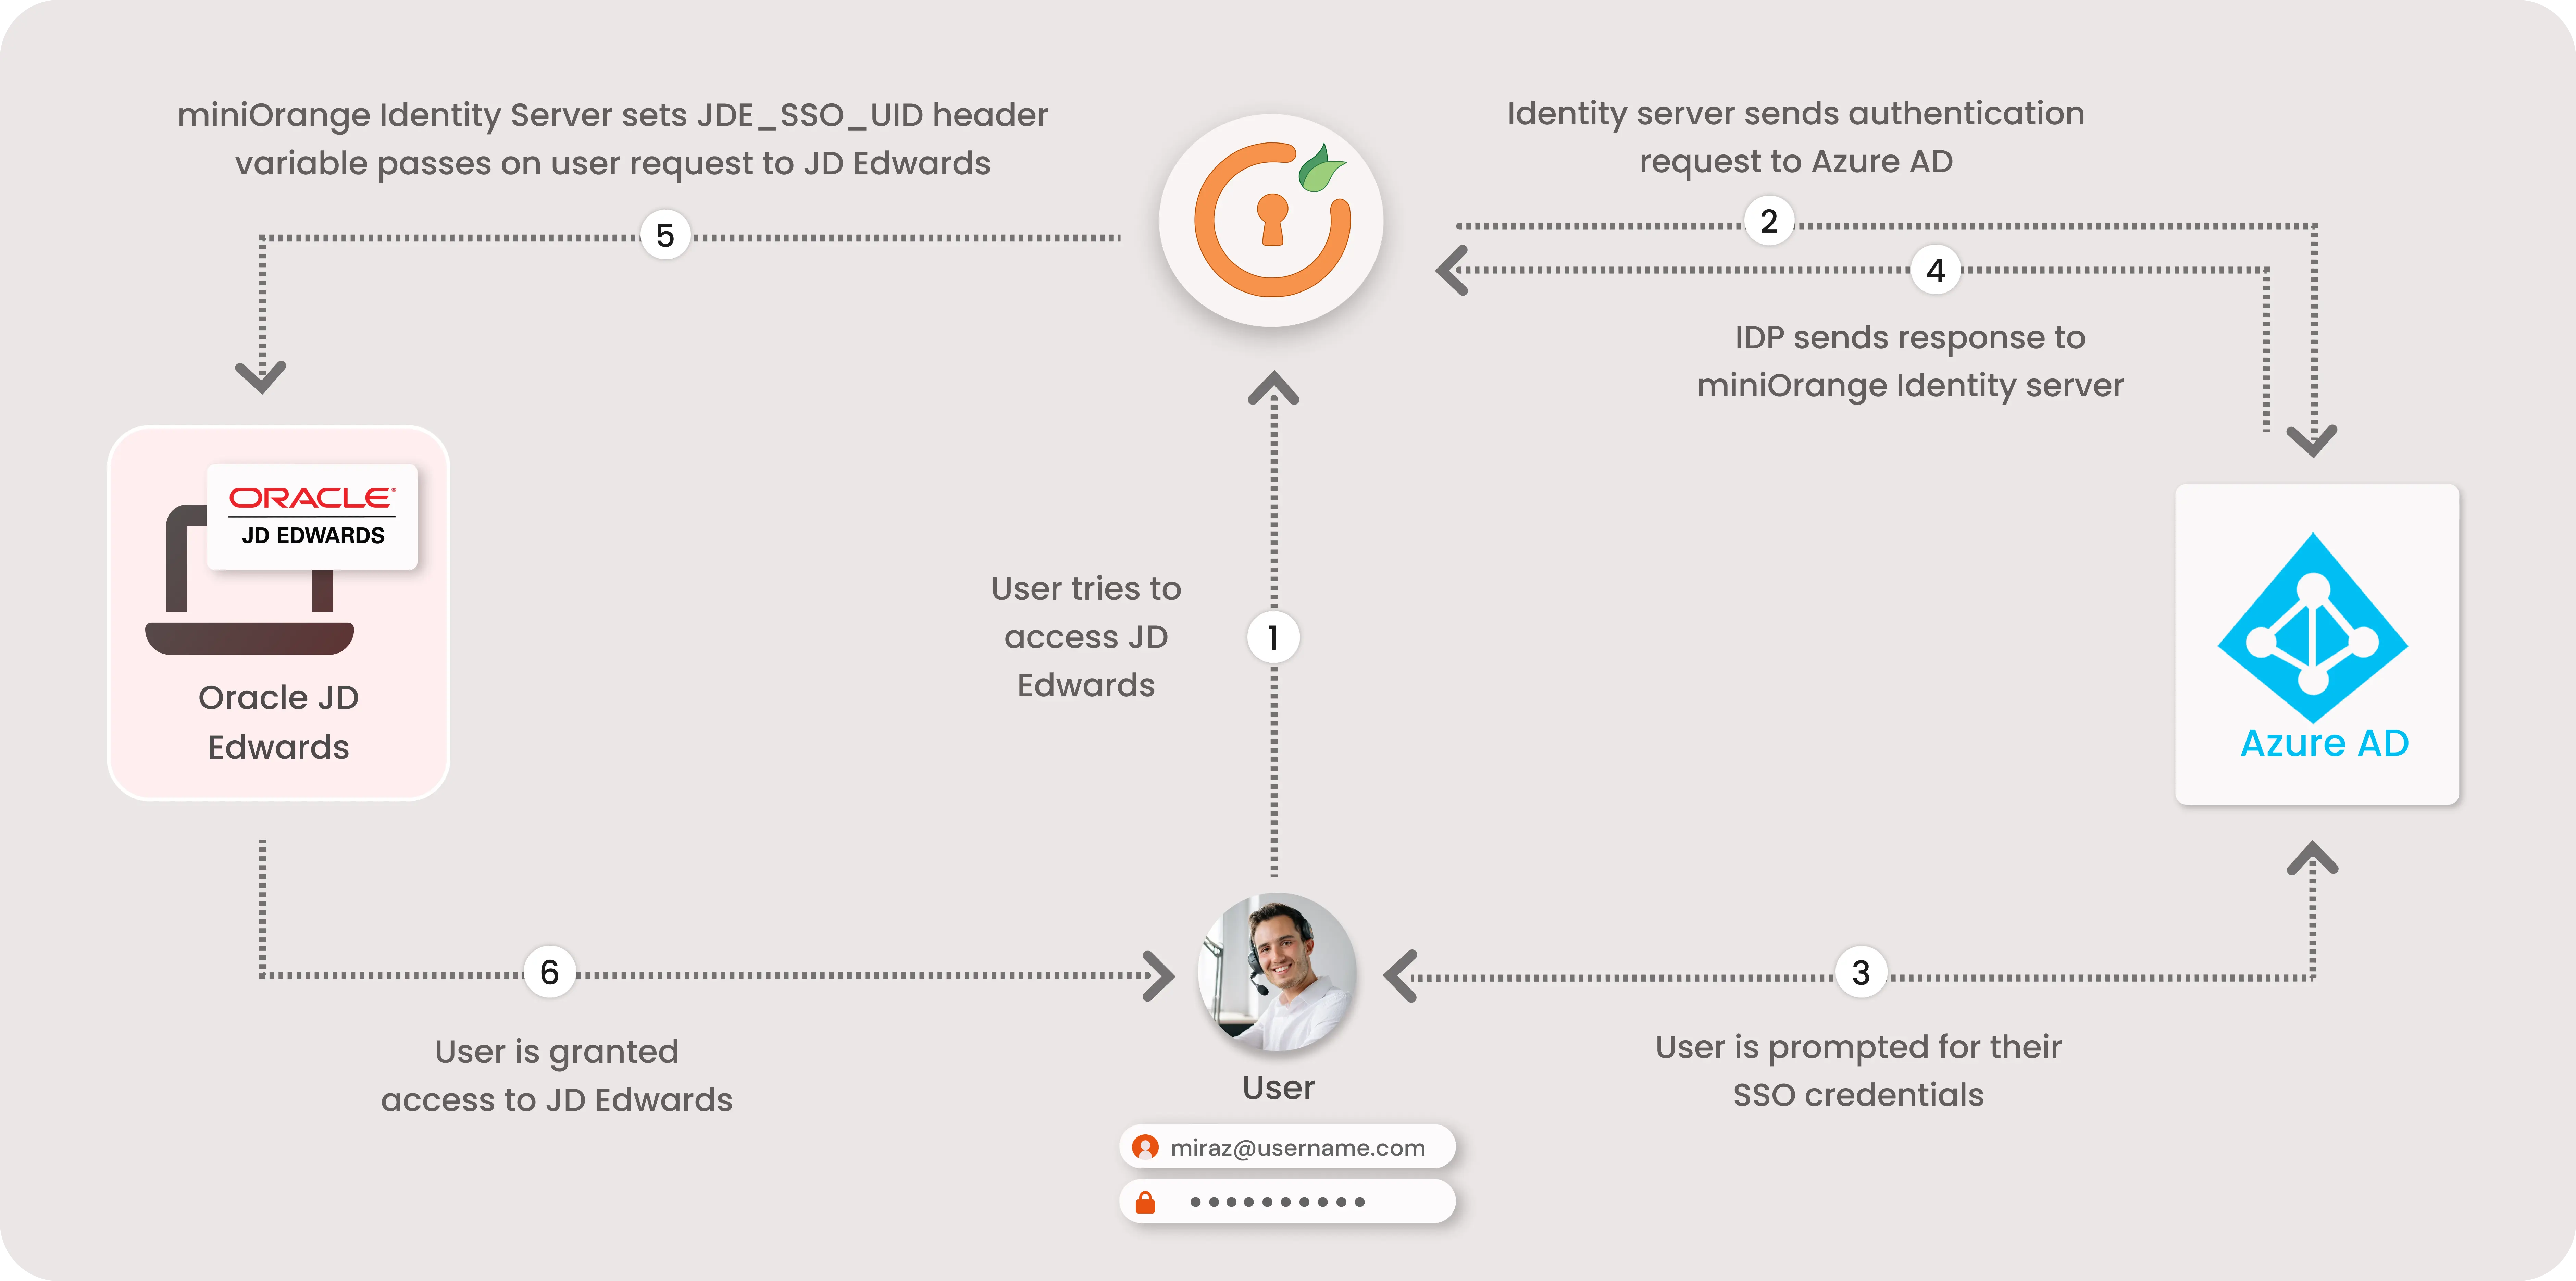
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
miniOrange ofrece una hora de asistencia gratuita mediante una consulta telefónica con nuestros ingenieros de sistemas para instalar o configurar la solución JD Edwards SSO SAML en su entorno, con una prueba gratuita de 30 días. Para ello, solo tiene que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y le ayudaremos a configurarlo rápidamente.
1. Aplicaciones involucradas en el despliegue.
2. Configuración del puerto

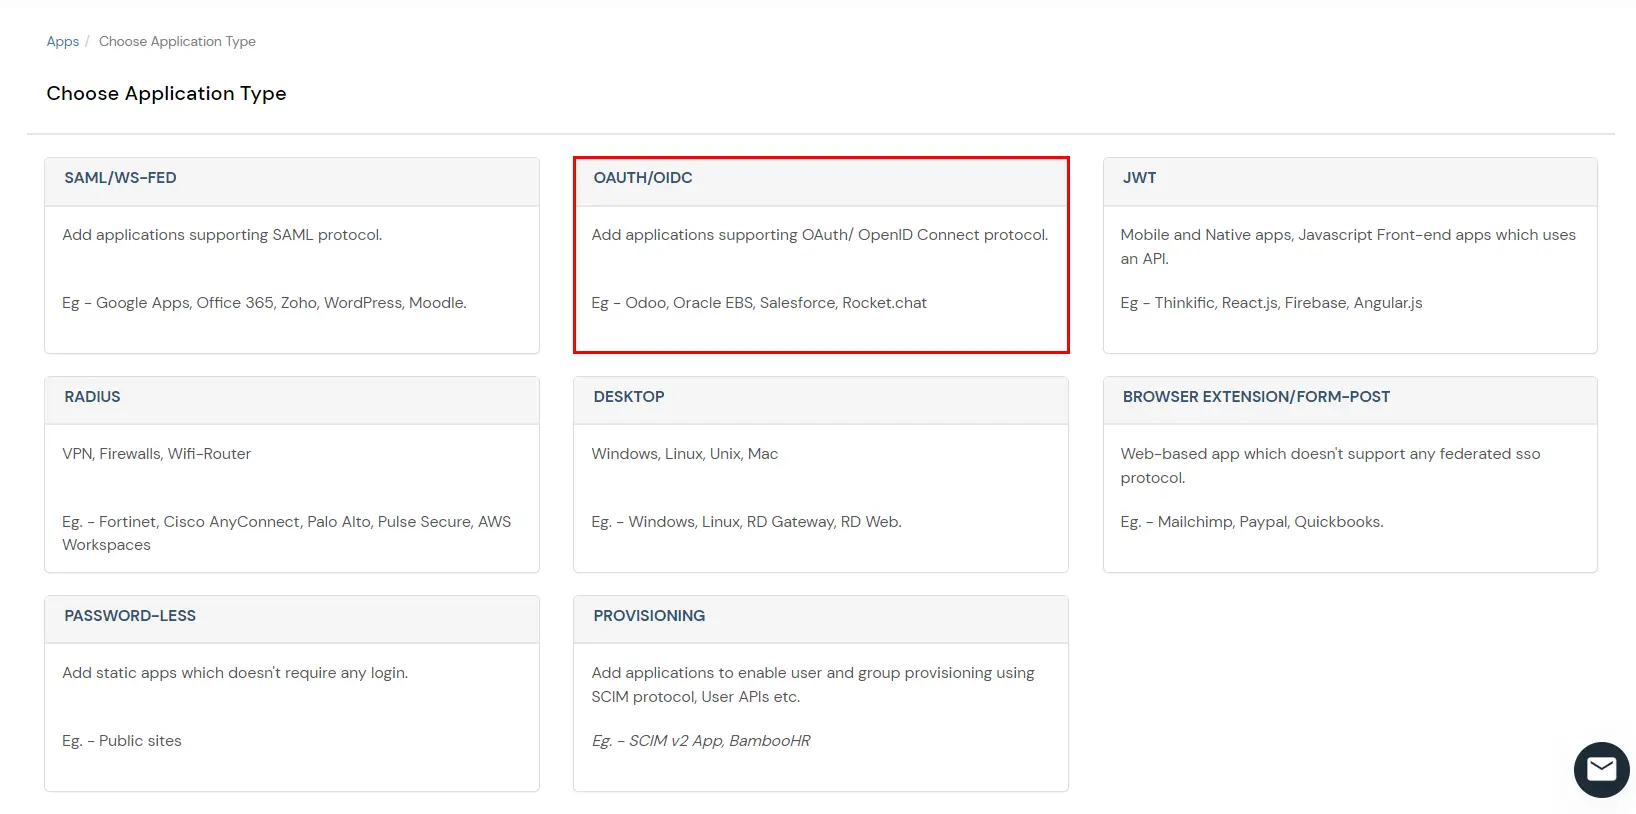
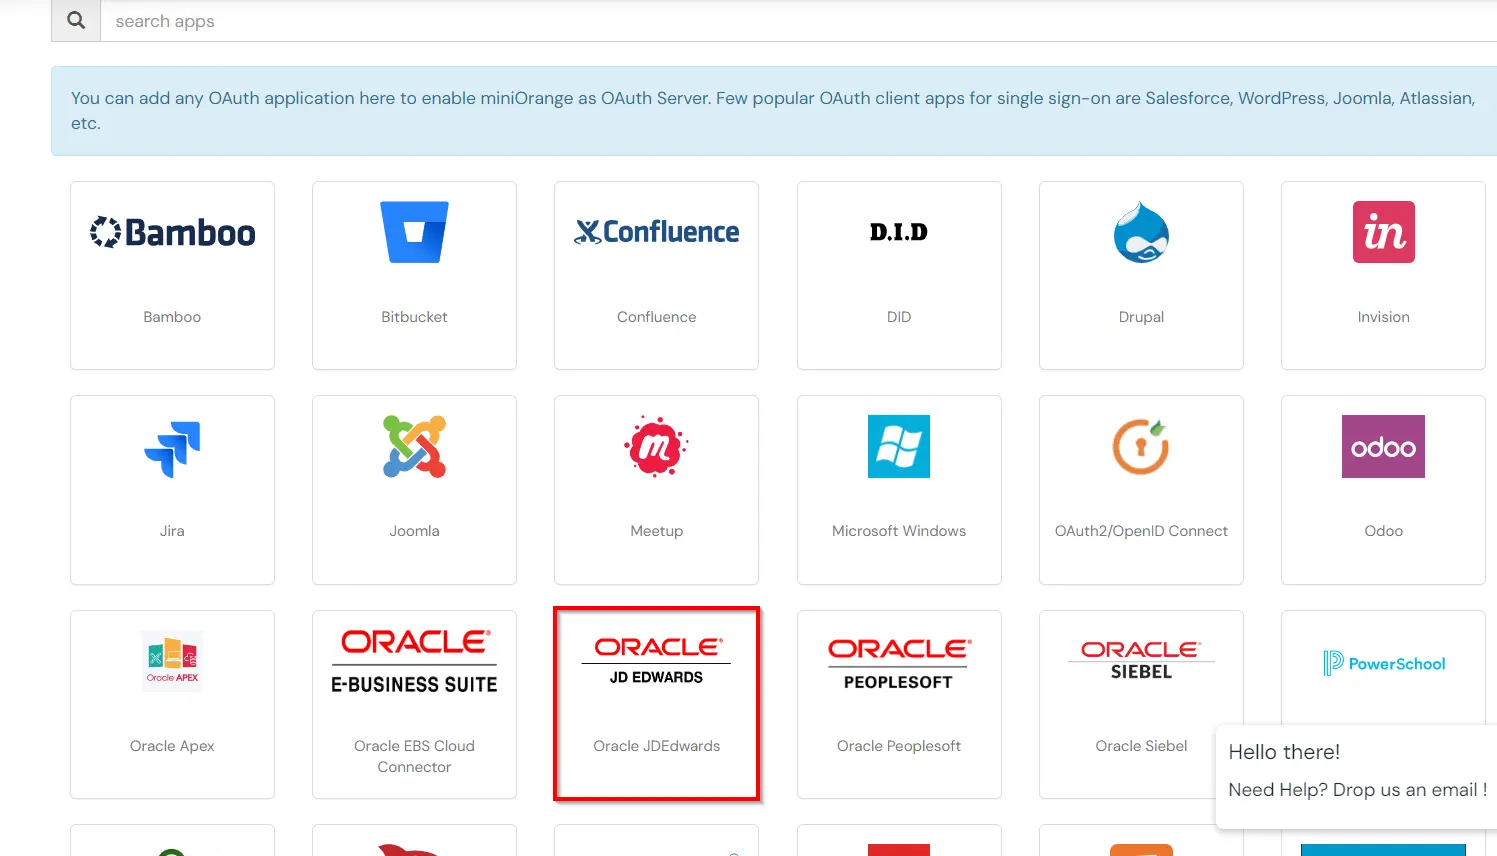
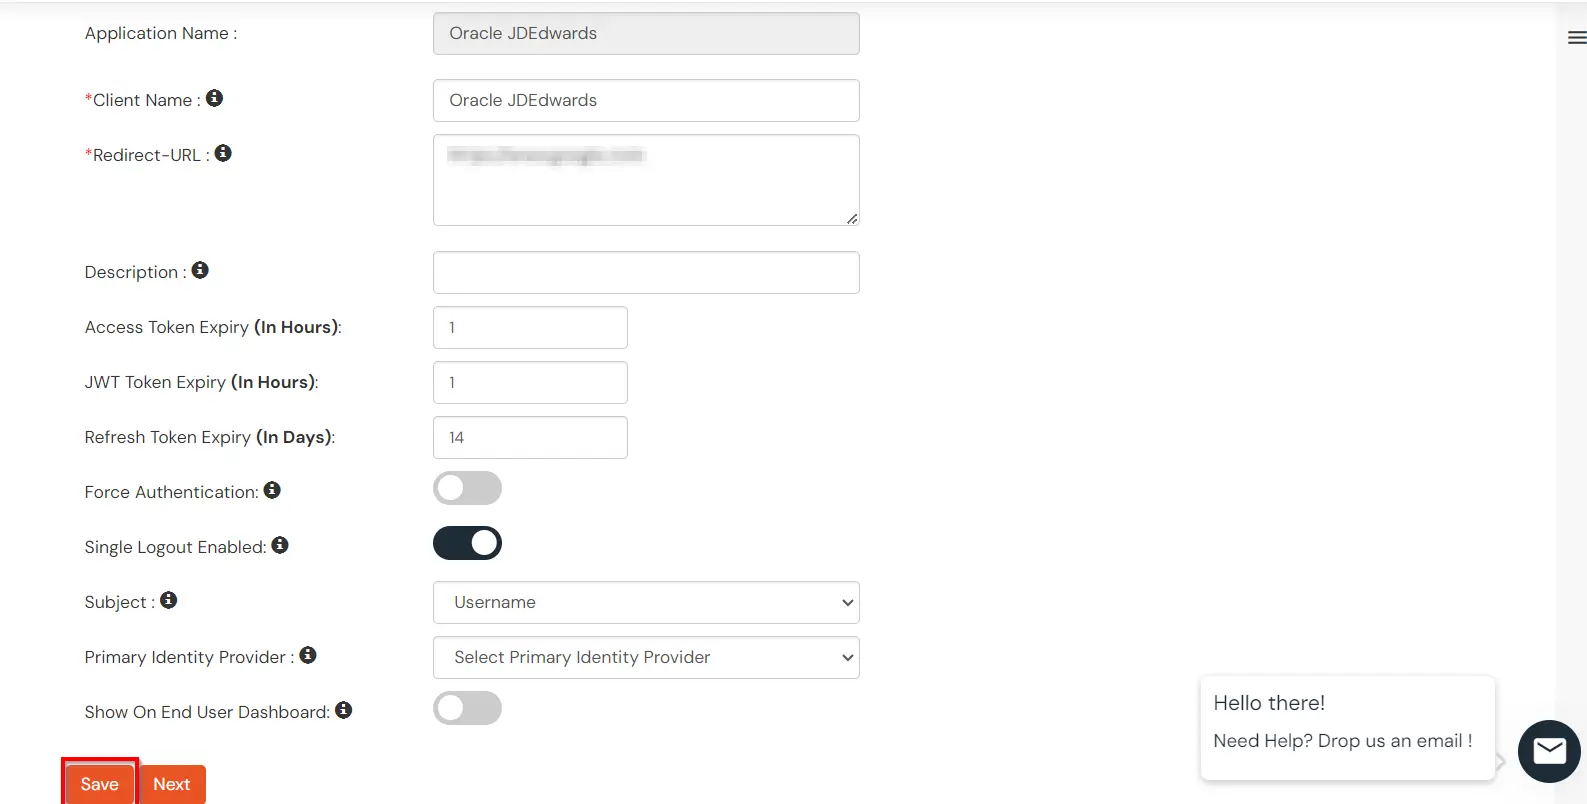
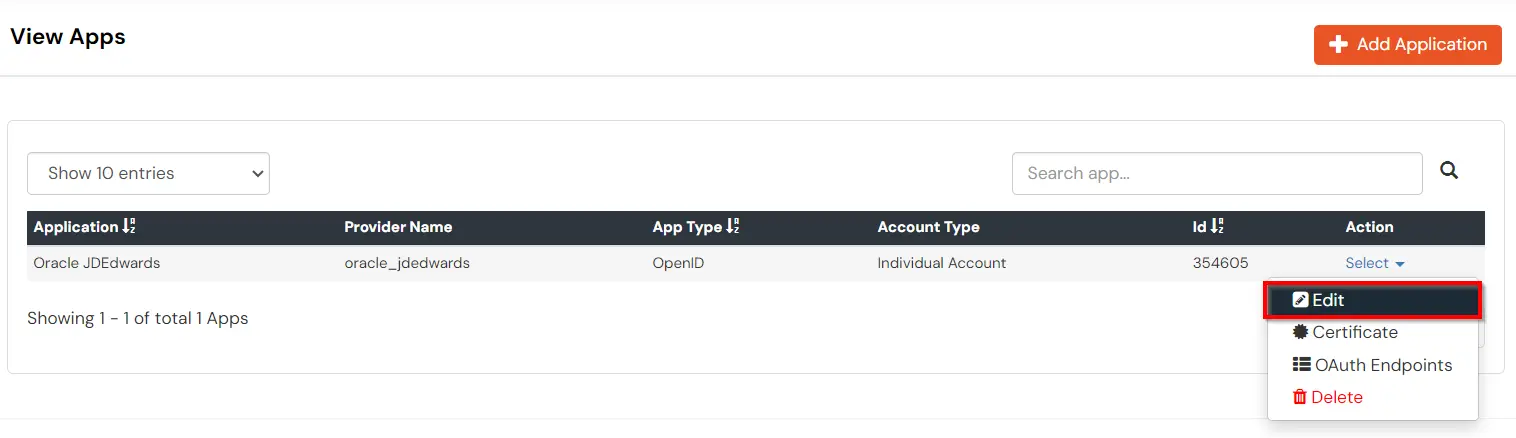
Puede editar la aplicación siguiendo los siguientes pasos:
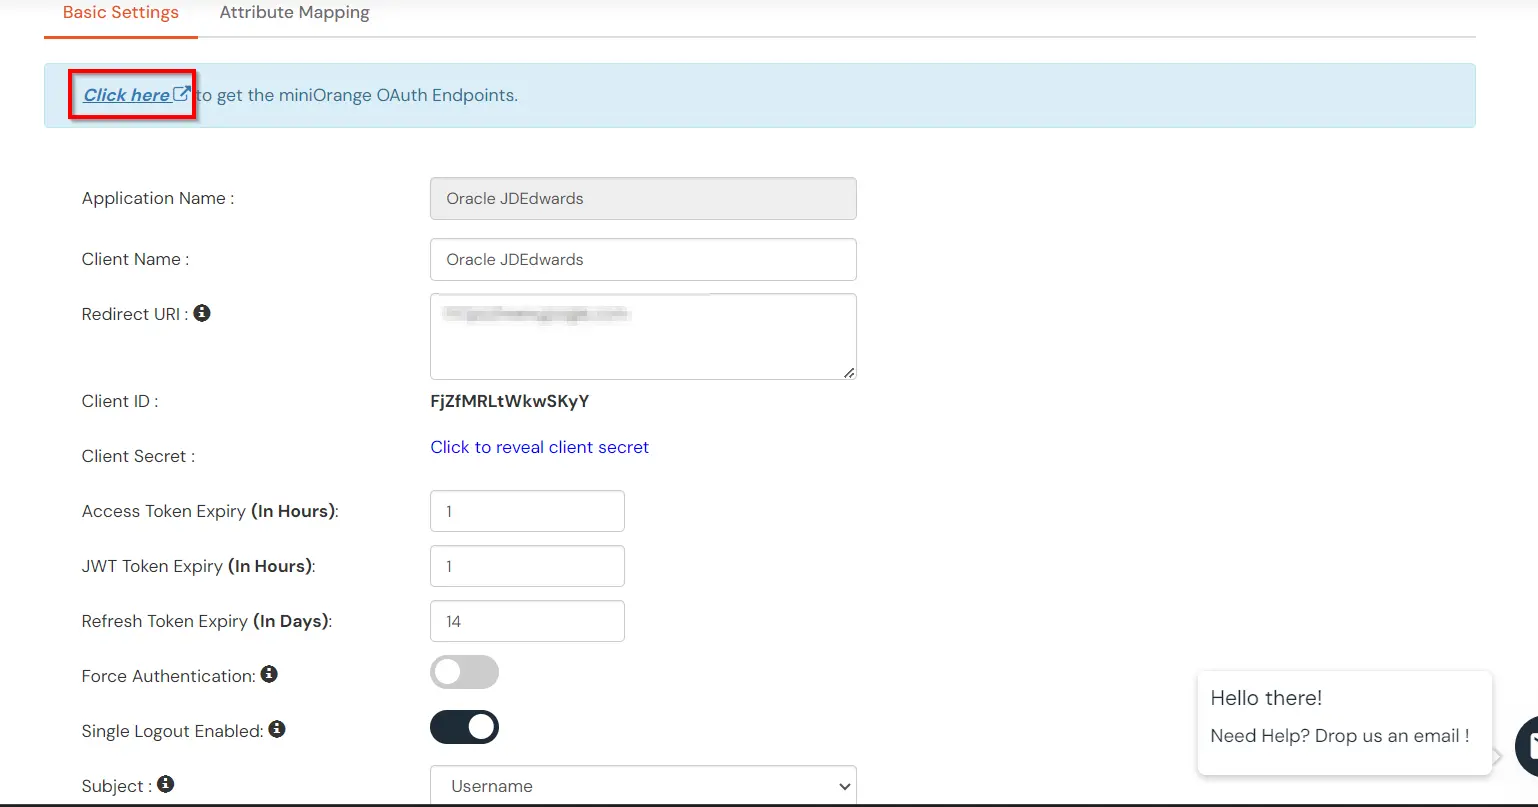
| Punto final de autorización: | https://login.xecurify.com/moas/idp/openidsso (Nota: Utilice este punto final solo si desea utilizar miniorange como servidor de identidad oauth). https://login.xecurify.com/moas/broker/login/oauth/260174 (Nota: Utilice este punto solo si está configurando cualquier proveedor de identidad en el menú de proveedores de identidad y no utiliza miniorange como IDP). |
| Punto final del token: | https://login.xecurify.com/moas/rest/oauth/token |
| Punto final de información del usuario: | https://login.xecurify.com/moas/rest/oauth/getuserinfo |
| Punto final de introspección: | https://login.xecurify.com/moas/rest/oauth/introspect |
| Revocar punto final: | https://login.xecurify.com/moas/rest/oauth/revoke |
| Punto final de cierre de sesión único de OpenID: | https://login.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri=<YOUR-APP-LOGOUT-URL> |
| email: | Ver la dirección de correo electrónico del usuario |
| perfil: | Ver atributos de perfil de la cuenta de usuario |
| ID abierto: | Recuperar token JWT para OpenID Connect |
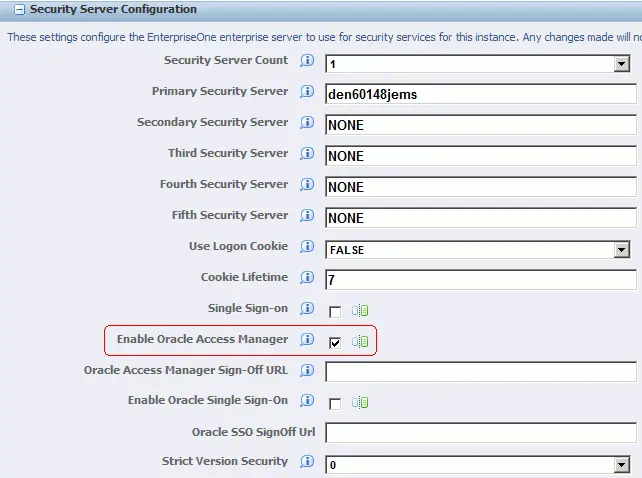
          # HTTPS server
          #
          server {
          listen 8100 ssl;
          server_name localhost;

          ssl_certificate "<path-to-ssl-certificate-pem>";
          ssl_certificate_key "<path-to-ssl-rsa-key>";

          error_page 401 = @error401;

          location @error401 {
          return 302 https://sso.example.com:8443/auth/sso;
          }

          # location specifies the context path of jdEdwards relative to the server FQDN
          location /<context-path-of-jdEdwards> {
          auth_request /auth;
          proxy_set_header Host $host;
          proxy_pass https://jde.example.com:443/<context-path-of-JdEdwards-app>;
          proxy_set_header MO_REMOTE_USER $cookie_MO_REMOTE_USER;
          add_header MO_REMOTE_USER $cookie_MO_REMOTE_USER;
          }

          location / {
          proxy_set_header Host $host;
          proxy_set_header MO-REMOTE-USER $host;
          proxy_pass https://jde.example.com:443/;
          }

          location /auth {
          proxy_pass https://sso.example.com:8443/auth/check;
          }
          }

