Autenticación de dos factores (2FA/MFA) para enrutadores y conmutadores Nokia
La autenticación de dos factores (2FA) o autenticación multifactor es el proceso de autenticación en el que debe proporcionar dos factores para obtener acceso. El primer factor es aquel que conoce el nombre de usuario y la contraseña y el segundo factor es lo que podría tener como único, como un teléfono (para OTP) o una huella digital. Esta capa adicional evita que una persona no autorizada acceda a los recursos incluso si conoce su nombre de usuario y contraseña. miniOrange proporciona más de 15 métodos y soluciones de autenticación para diversos casos de uso. TACACS+ proporciona una mejor autenticación, autorización y contabilidad, lo que permite un control administrativo más flexible. En esta guía, aprenderemos cómo configurar TACACS+ en enrutadores y conmutadores Nokia.
Conéctese con cualquier directorio externo
miniOrange proporciona autenticación de usuarios desde varios directorios externos como miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito y muchos más.
¿No encuentra su directorio? Contáctenos en idpsupport@xecurify.com
Obtenga ayuda gratuita para la instalación: reserve una ranura
miniOrange ofrece ayuda gratuita a través de una llamada de consulta con nuestros ingenieros de sistemas para instalar o configurar la autenticación de dos factores para la solución Nokia en su entorno con una prueba de 30 días.
Para ello, solo tienes que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y te ayudaremos a configurarlo enseguida.
Habilite la autenticación de dos factores (2FA)/MFA para el cliente Nokia para ampliar el nivel de seguridad.
1. Configuración de aplicaciones Tacacs para un solo IPS
- Iniciar sesión en miniOrange Consola de administración.
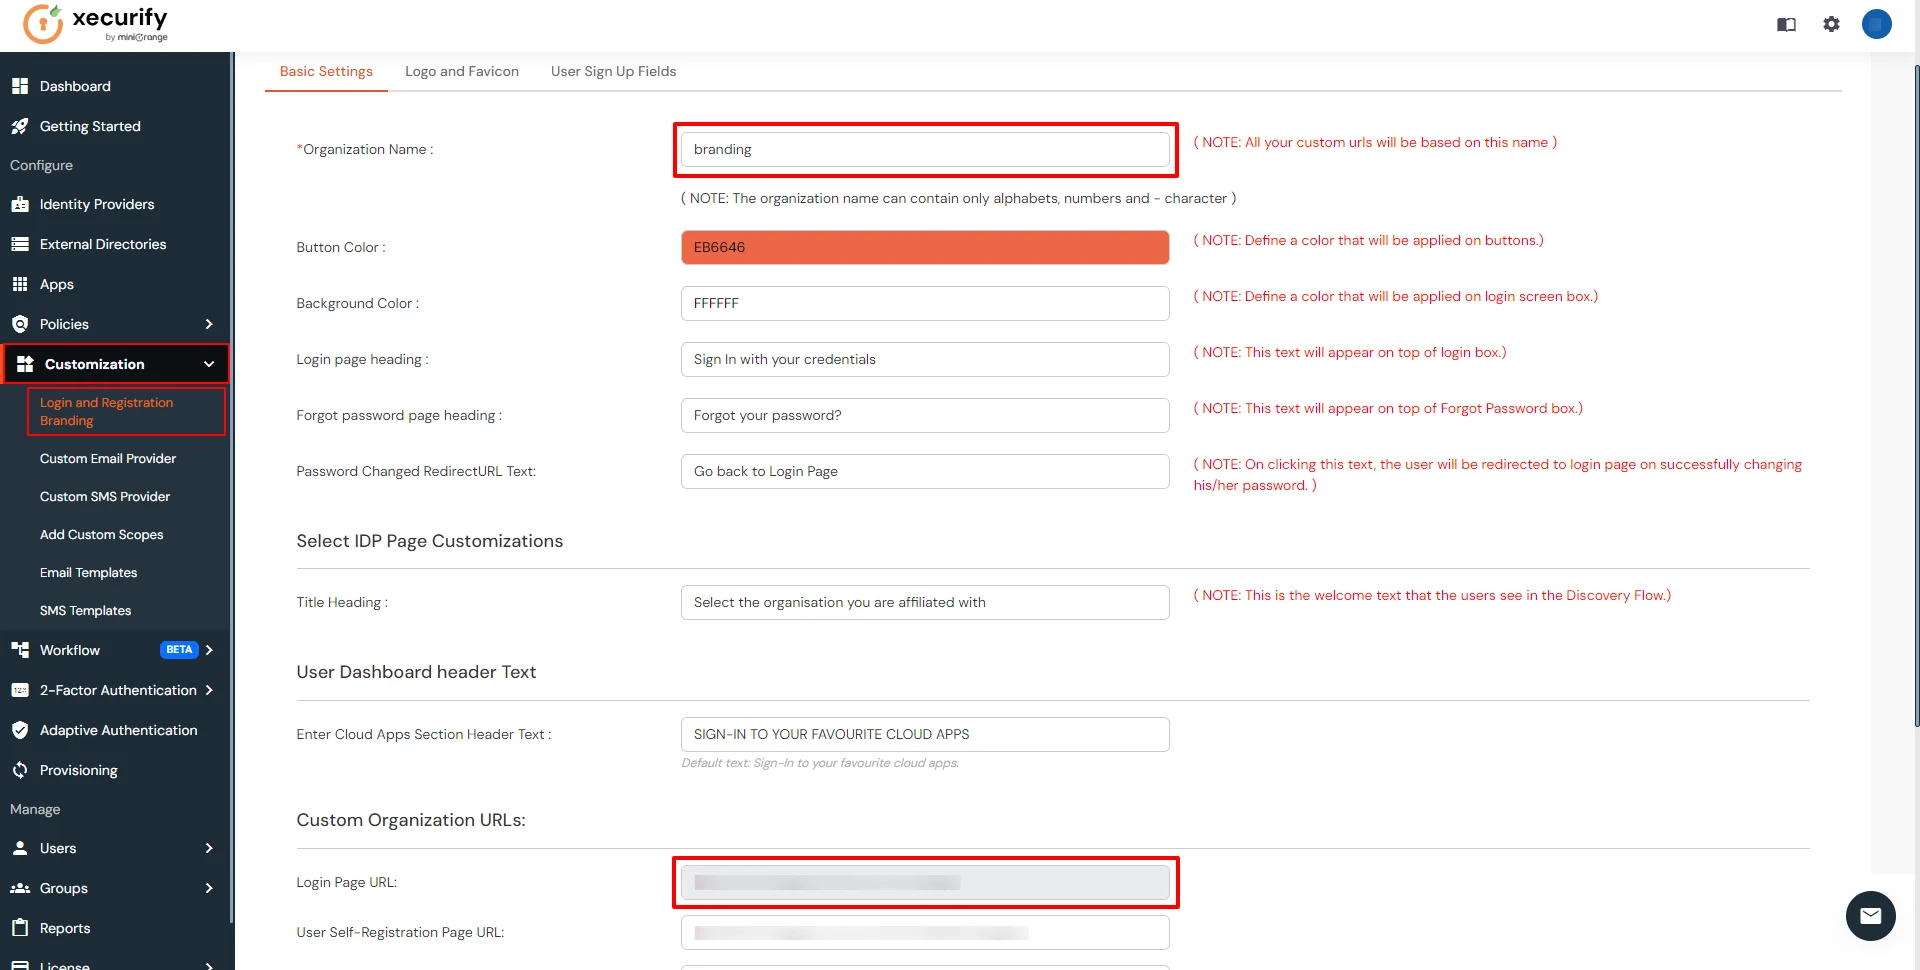
- Haga clic en Personalización en el menú izquierdo del tablero.
- In Ajustes básicos, establezca el Nombre de la organización como nombre de dominio_personalizado.
- Haga clic en Guardar. Una vez configurado, la URL de inicio de sesión de marca tendrá el formato https://<custom_domain>.xecurify.com/moas/login
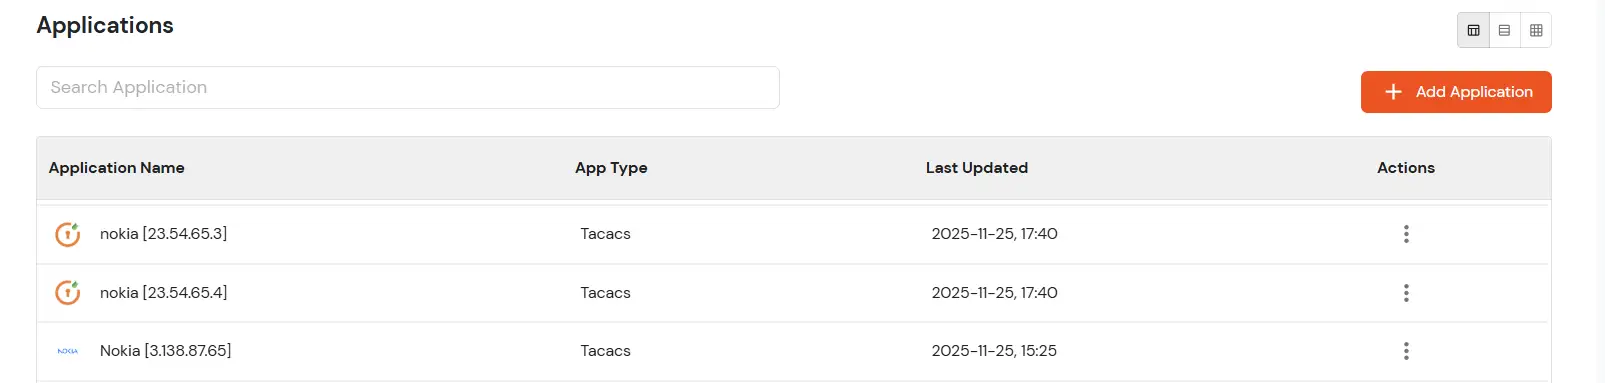
- Vaya al Aplicaciones Haga clic en Agregar aplicación .

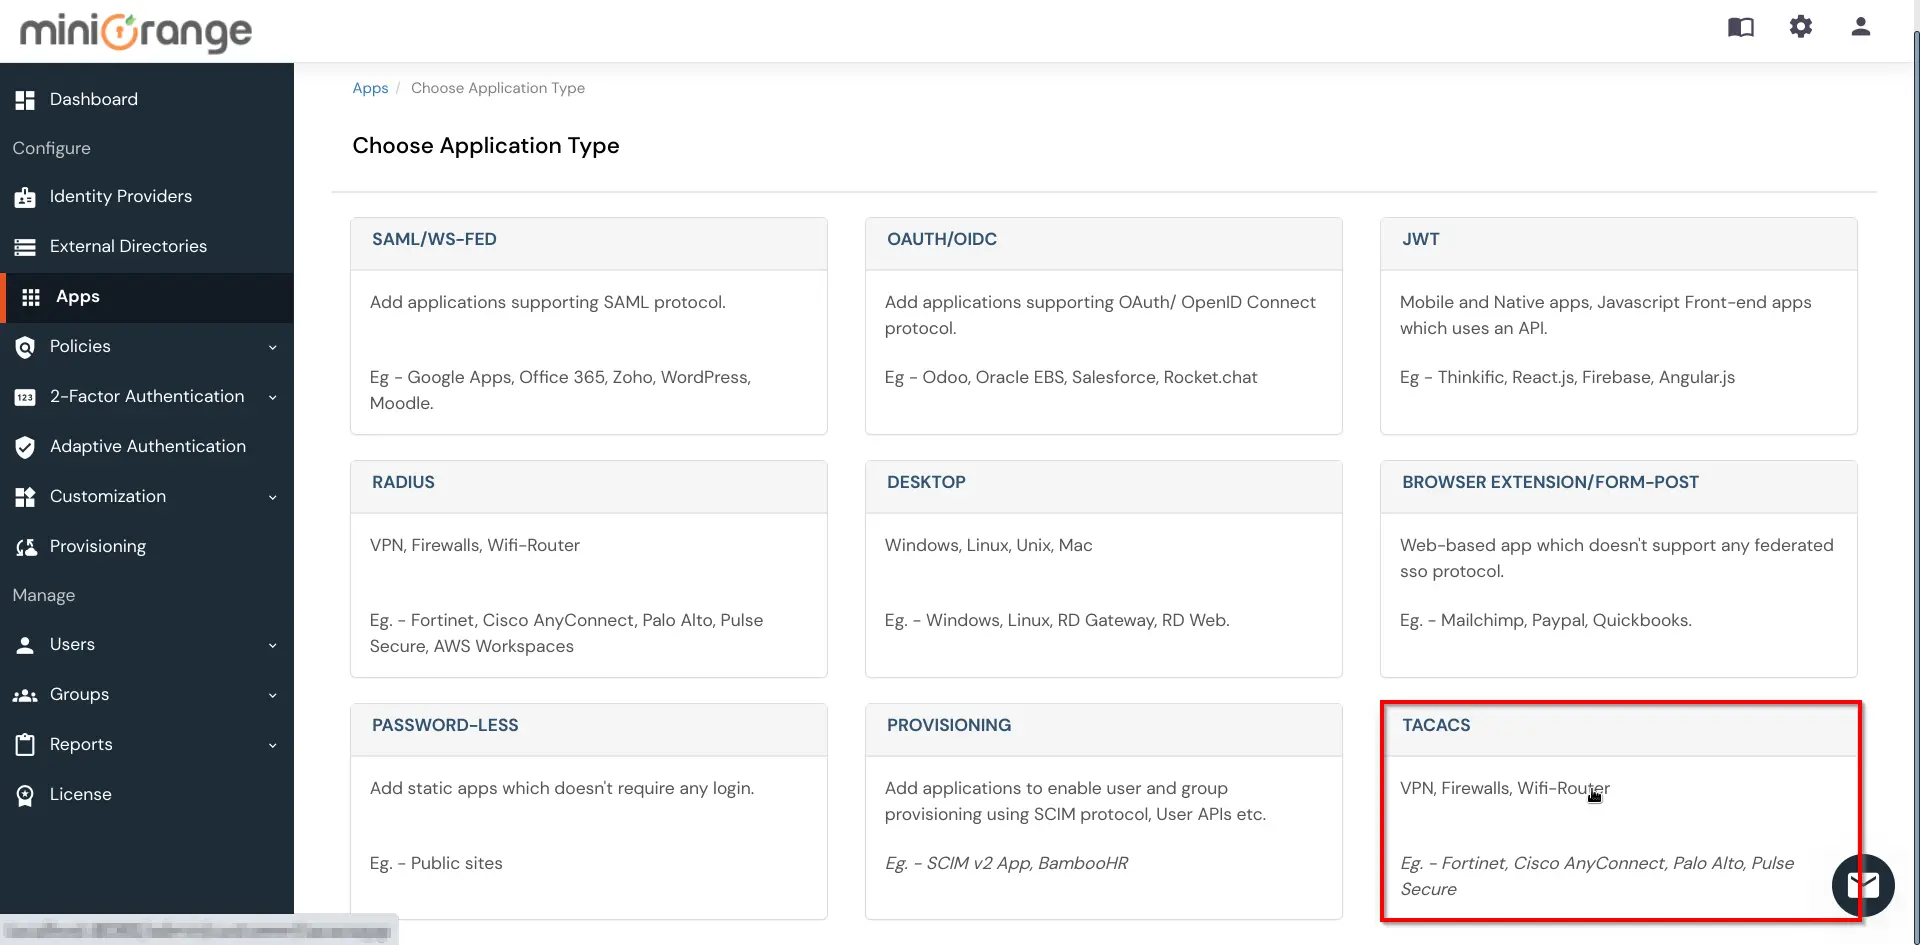
- Seleccionar Tacacs como tipo de aplicación de Todas las Aplicaciones desplegable.
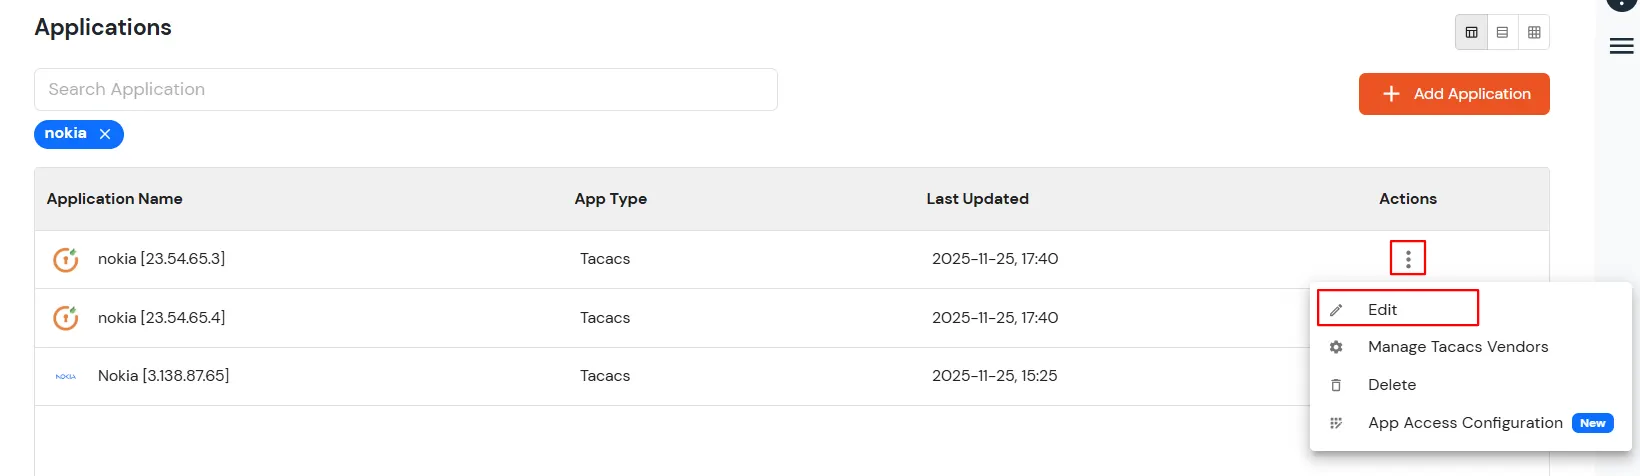
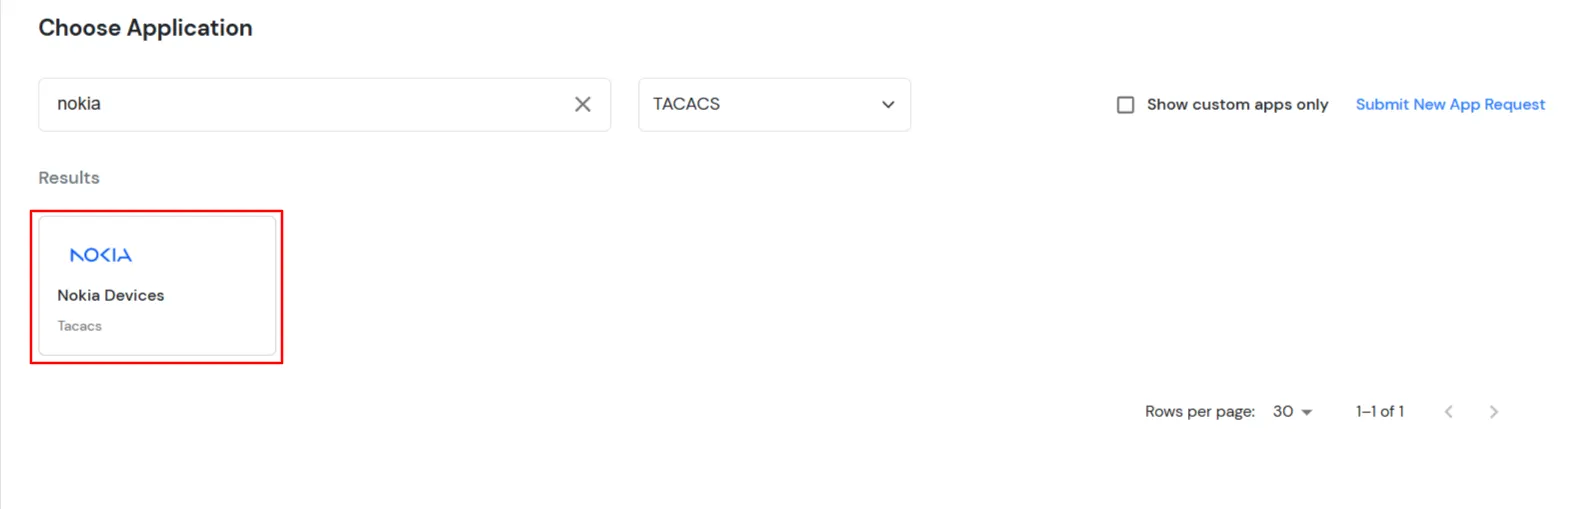
- Busque su aplicación en la lista, Nokia pestaña de la aplicación. Si no encuentras Nokia Puedes configurar tu aplicación a través de Cliente TACACS personalizado.
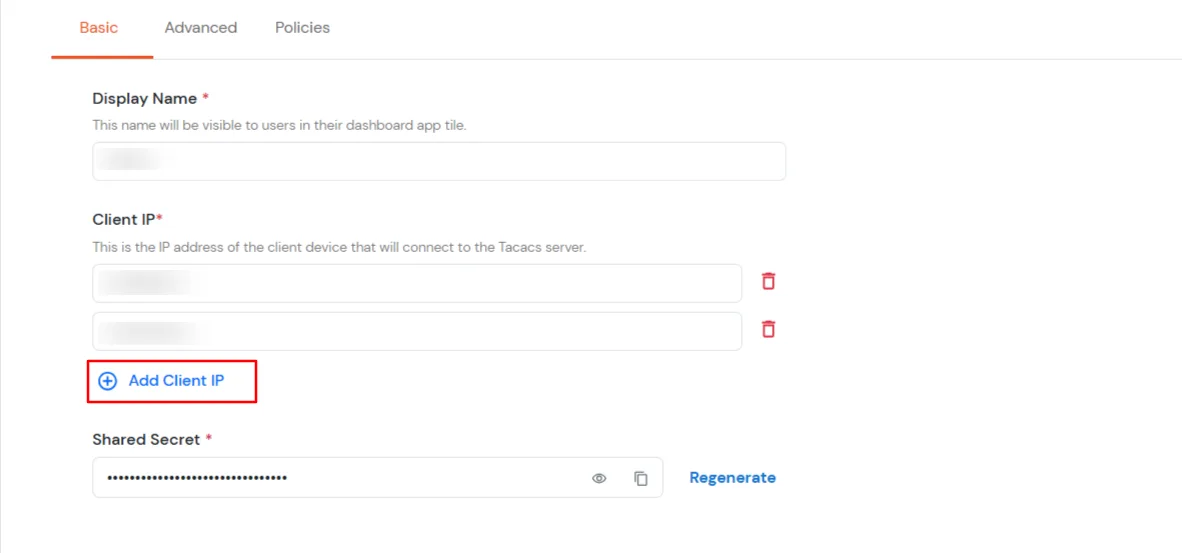
- En la pestaña Básica, el usuario puede completar todos los campos obligatorios, como Nombre para mostrar, IP del cliente y Secreto compartido. Estos campos son obligatorios.
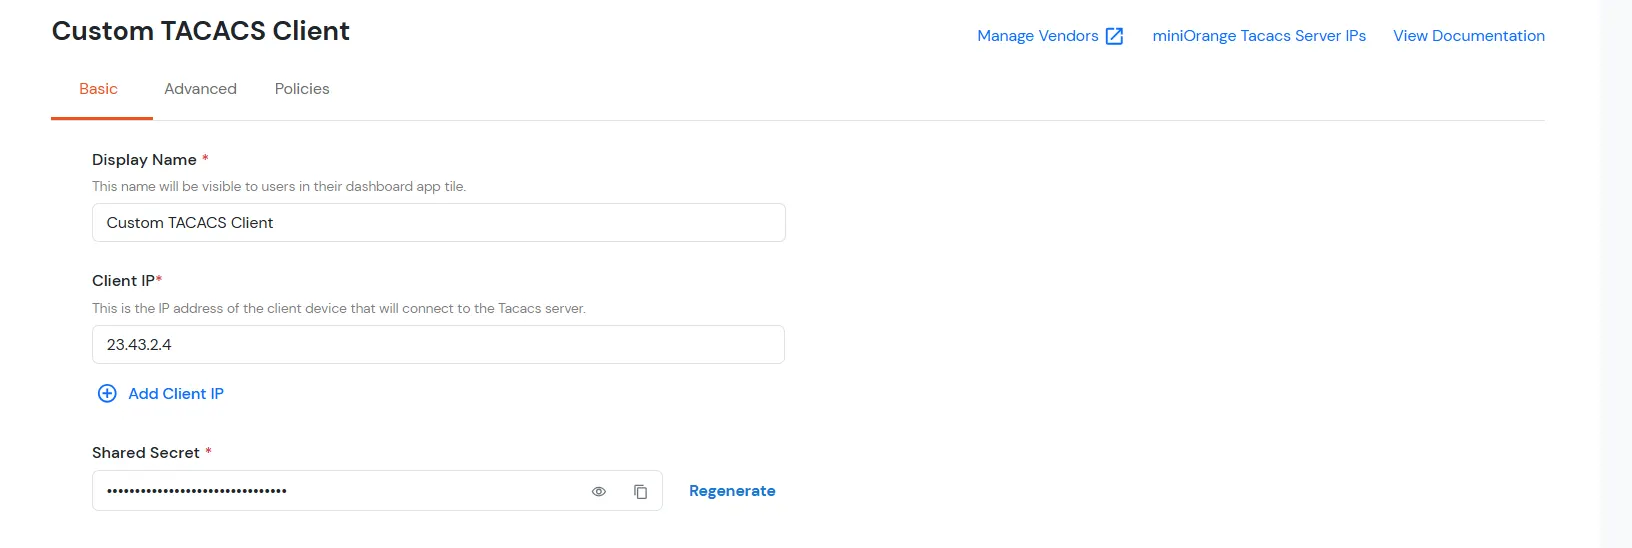
| Nombre del cliente: |
Cualquier nombre para su referencia. |
| IP del cliente: |
Dirección IP del dispositivo de red que enviará la solicitud de autenticación TACACS. |
| Secreto compartido: |
Clave de seguridad.
Por ej. "secreto compartido"
(Mantenga esto con usted, deberá configurarlo en el cliente TACACS). |
- El botón Guardar aparecerá en las pestañas Básica o Avanzada solo cuando haya una sola IP.
Nota:
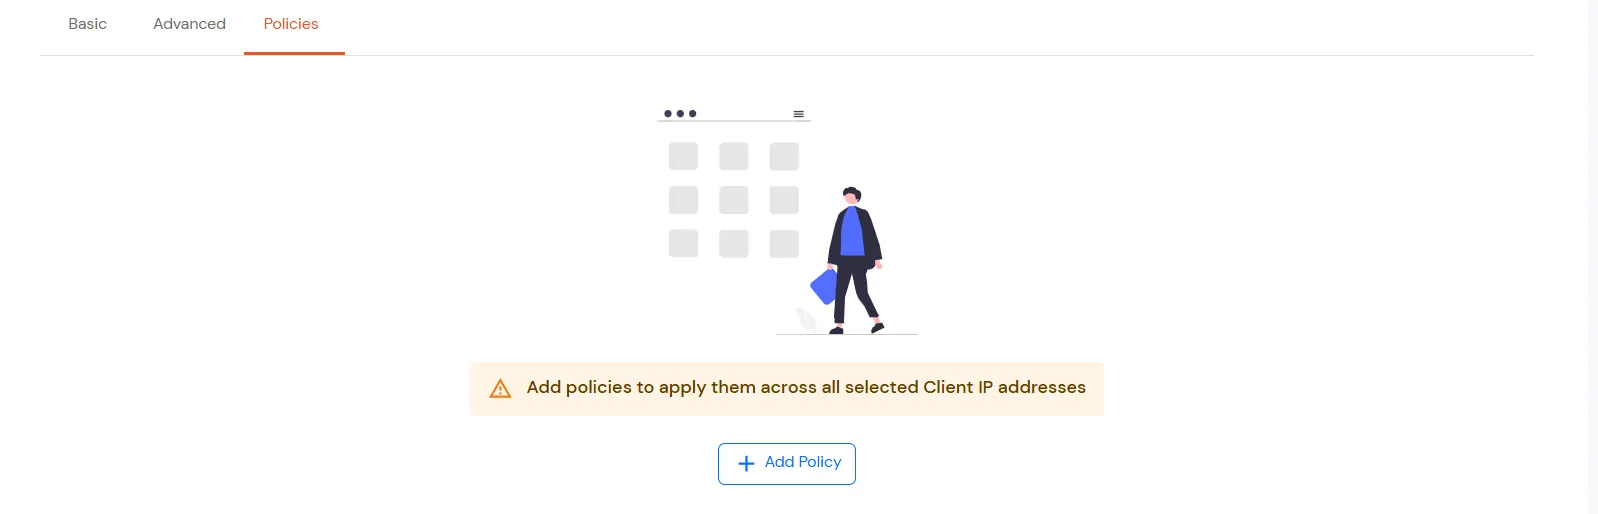
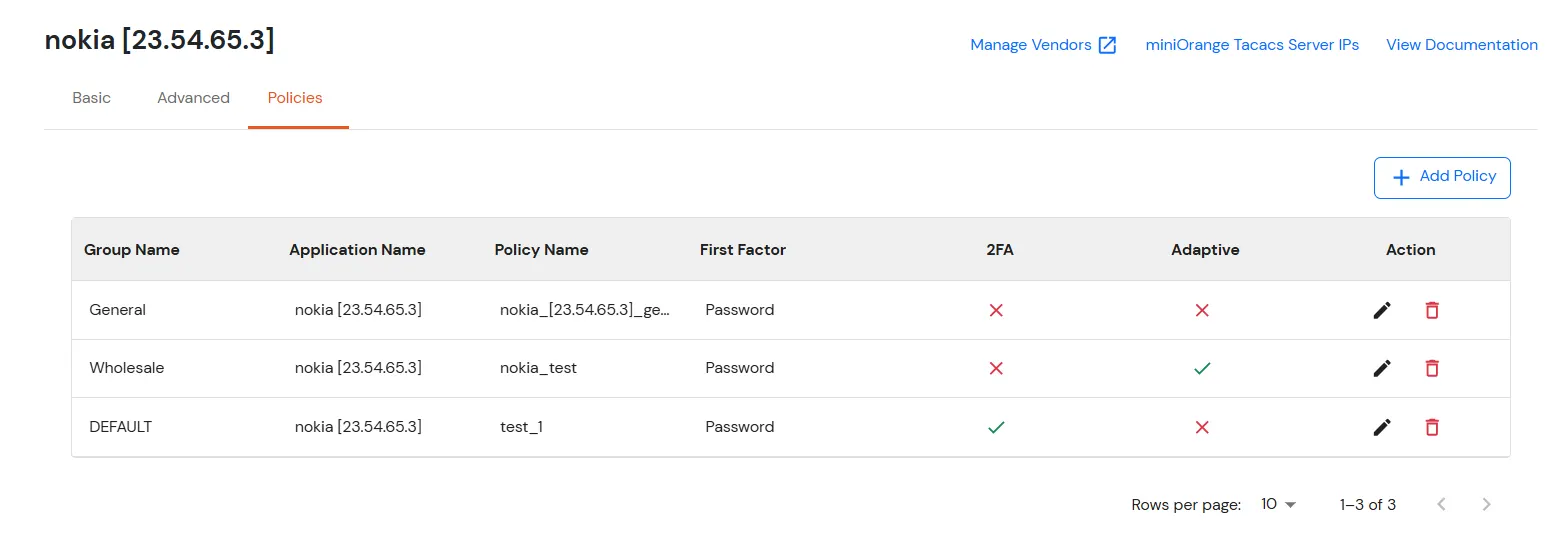
- En el caso de los múltiples IP, En el botón Guardar Aparecerá solo cuando el usuario navegue a la pestaña Políticas.
- Luego, el usuario puede guardar la aplicación sin navegar a la pestaña Avanzado o después de completar los campos en la pestaña Avanzado.
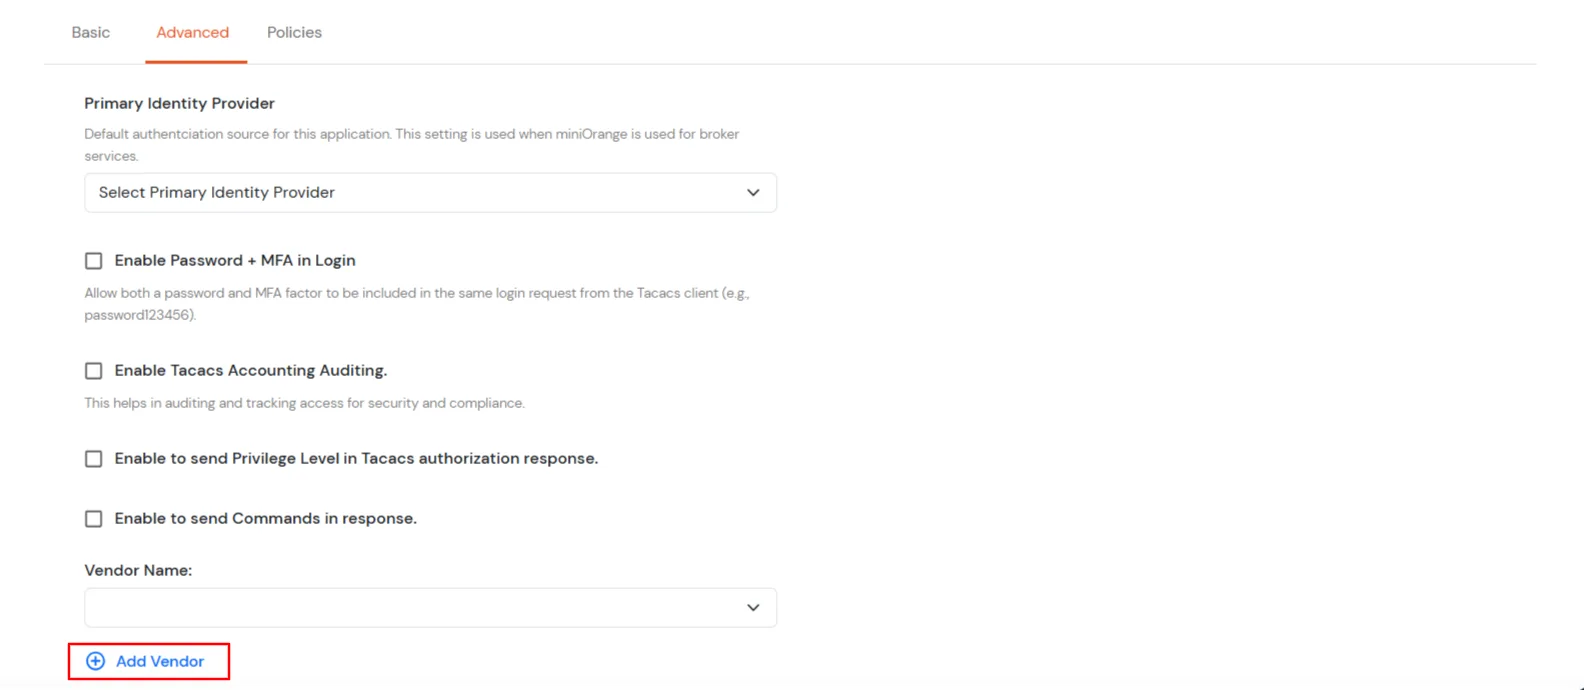
- En la pestaña Configuración avanzada, hay un botón llamado Agregar proveedorCuando el usuario haga clic en este botón, se abrirá un modal titulado Agregar proveedor, que contiene un solo campo de entrada.
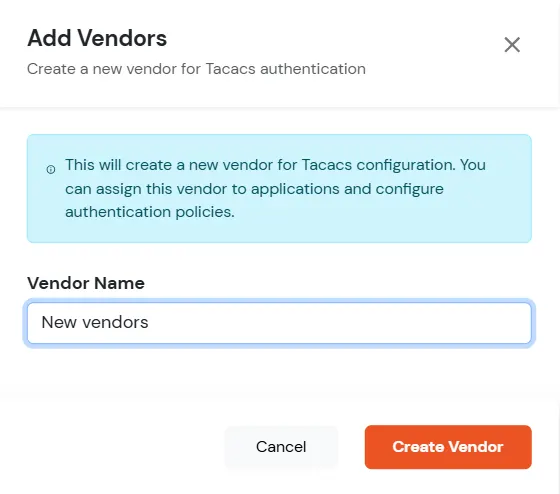
- Haga clic en Crear nuevo proveedor Botón. El proveedor se agregará mediante una llamada POST y se mostrará un mensaje de confirmación.
- Haga clic en Guardar .
2. Configuración de aplicaciones Tacacs para múltiples IPS
3. Configurar la autenticación para Nokia vía TACACS
configure system security tacplus
timeout 20
server 1 address <server-ip> secret <secret>
4 . Configurar autorización para Nokia a través de TACACS
configure system security tacplus
accounting
authorization
timeout 20
server 1 address <server-ip> secret <secret>
5. Configure su directorio de usuarios
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), proveedores de identidad (como Okta, Shibboleth, Ping, OneLogin, KeyCloak), bases de datos (como MySQL, MariaDB, PostgreSQL) y muchas más . Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
Nota: Puede seguir esta guía si desea configurar Radius MFA con sus usuarios almacenados en Microsoft Entra ID mediante la concesión de contraseña de OAuth.
Configurar AD/LDAP como directorio de usuarios
Configurar miniOrange como directorio de usuarios
Configure sus directorios existentes, como Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, etc.
- Haga clic en Proveedores de identidad >> Agregar proveedor de identidad en el menú izquierdo del tablero.

- En Elegir proveedor de identidad, seleccione Directorios AD/LDAP desde el desplegable.

- Entonces busca Anuncio/LDAP y haz clic en él.

- ALMACENE LA CONFIGURACIÓN LDAP EN MINIORANGEElija esta opción si desea conservar su configuración en miniOrange. Si el directorio activo está protegido por un firewall, deberá abrirlo para permitir las solicitudes entrantes a su AD.
- ALMACENAR LA CONFIGURACIÓN LDAP ON PREMISA: Elija esta opción si desea mantener su configuración en sus instalaciones y solo permitir el acceso a AD dentro de las instalaciones. Tendrás que descargar e instalar. puerta de enlace miniOrange en sus instalaciones.

- Introduzca LDAP Nombre que se ve en la pagina y Identificador nombre.
- Seleccionar Tipo de directorio as Active Directory.
- Introduzca la URL o la dirección IP del servidor LDAP frente al LDAP URL del servidor .
- Haga clic en el elemento Conexión de prueba Botón para verificar si se ha realizado una conexión exitosa con su servidor LDAP.

- En Active Directory, vaya a las propiedades de los contenedores/OU de usuario y busque el Atributo de nombre distinguidoLa cuenta de enlace debe tener los privilegios de lectura mínimos necesarios en Active Directory para permitir búsquedas en el directorio. Si el caso de uso implica aprovisionamiento (como crear, actualizar o eliminar usuarios o grupos), la cuenta también debe tener los permisos de escritura adecuados.

- Ingrese la contraseña válida de la cuenta Bind.
- Haga clic en el elemento Probar las credenciales de la cuenta vinculada para verificar sus credenciales de enlace LDAP para la conexión LDAP.

- Base de búsqueda es la ubicación en el directorio donde comienza la búsqueda de un usuario. Lo obtendrá del mismo lugar donde obtuvo su nombre distinguido.

- Seleccione un filtro de búsqueda adecuado en el menú desplegable. Si utiliza Usuario en filtro de grupo único or Usuario en filtro de grupo múltiple, Reemplace lagrupo-dn> en el filtro de búsqueda con el nombre distinguido del grupo en el que están presentes tus usuarios. Para utilizar el filtro de búsqueda personalizado, seleccione "Escribe tu filtro personalizado" opción y personalizarla en consecuencia.

- Haga clic en el elemento Siguiente botón, o vaya al Opciones de inicio de sesión .
- También puede configurar las siguientes opciones mientras configura AD. Permitir Activar LDAP para autenticar usuarios de AD/LDAP. Clickea en el Siguiente Botón para agregar tienda de usuario.

Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.
| Atributo |
Mareas Ideales para Lecciones |
| Activar LDAP |
Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa |
| Autenticación alternativa |
Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange |
| Habilitar inicio de sesión de administrador |
Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP. |
| Mostrar IdP a los usuarios |
Si habilita esta opción, este IdP será visible para los usuarios. |
| Sincronizar usuarios en miniOrange |
Los usuarios se crearán en miniOrange después de la autenticación con LDAP |
- Haga clic en el elemento Siguiente botón, o vaya al Atributos .
Mapeo de atributos desde AD
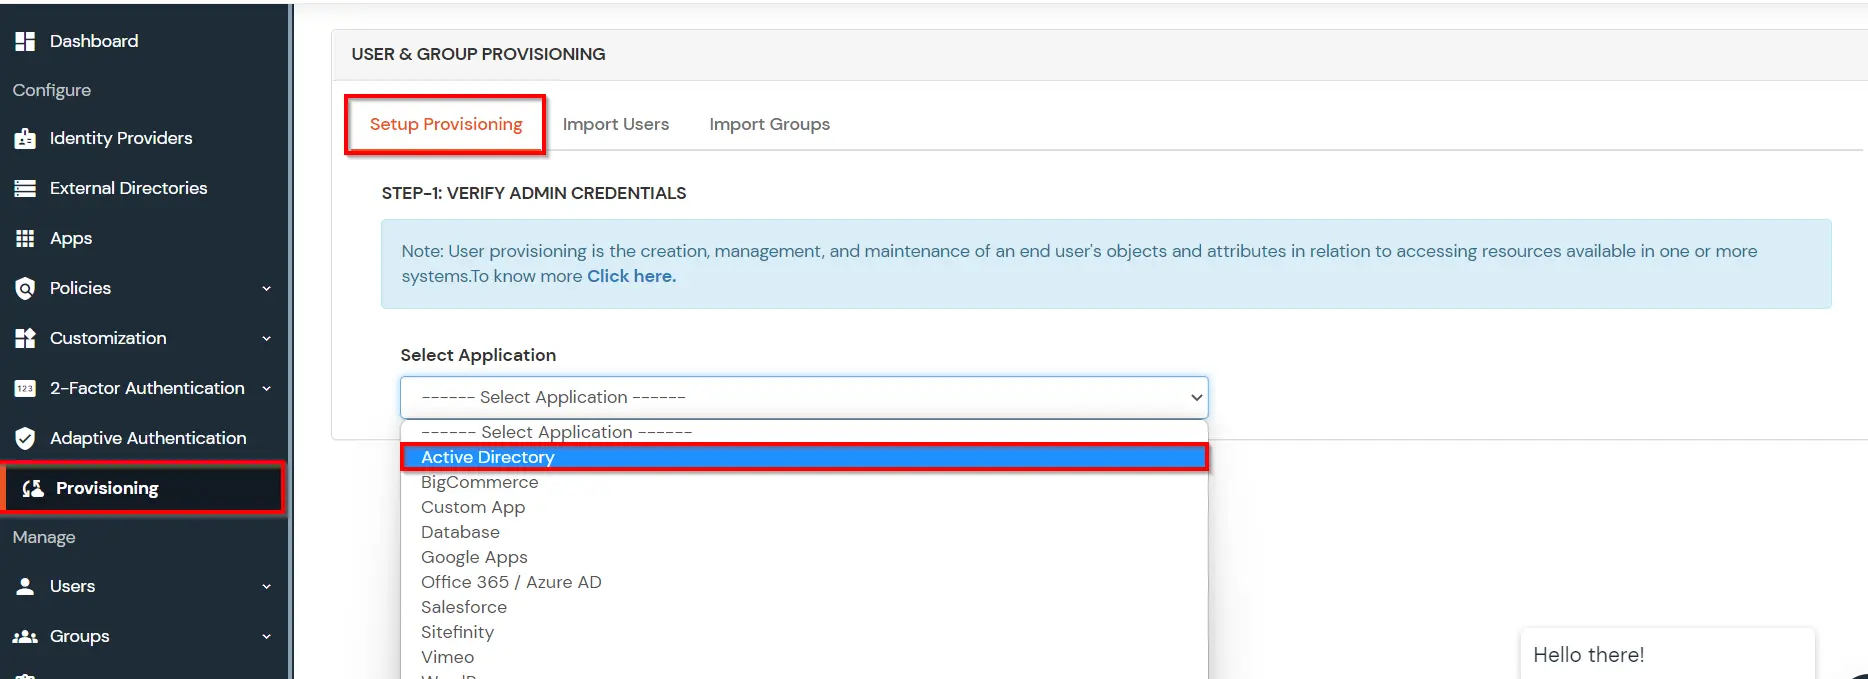
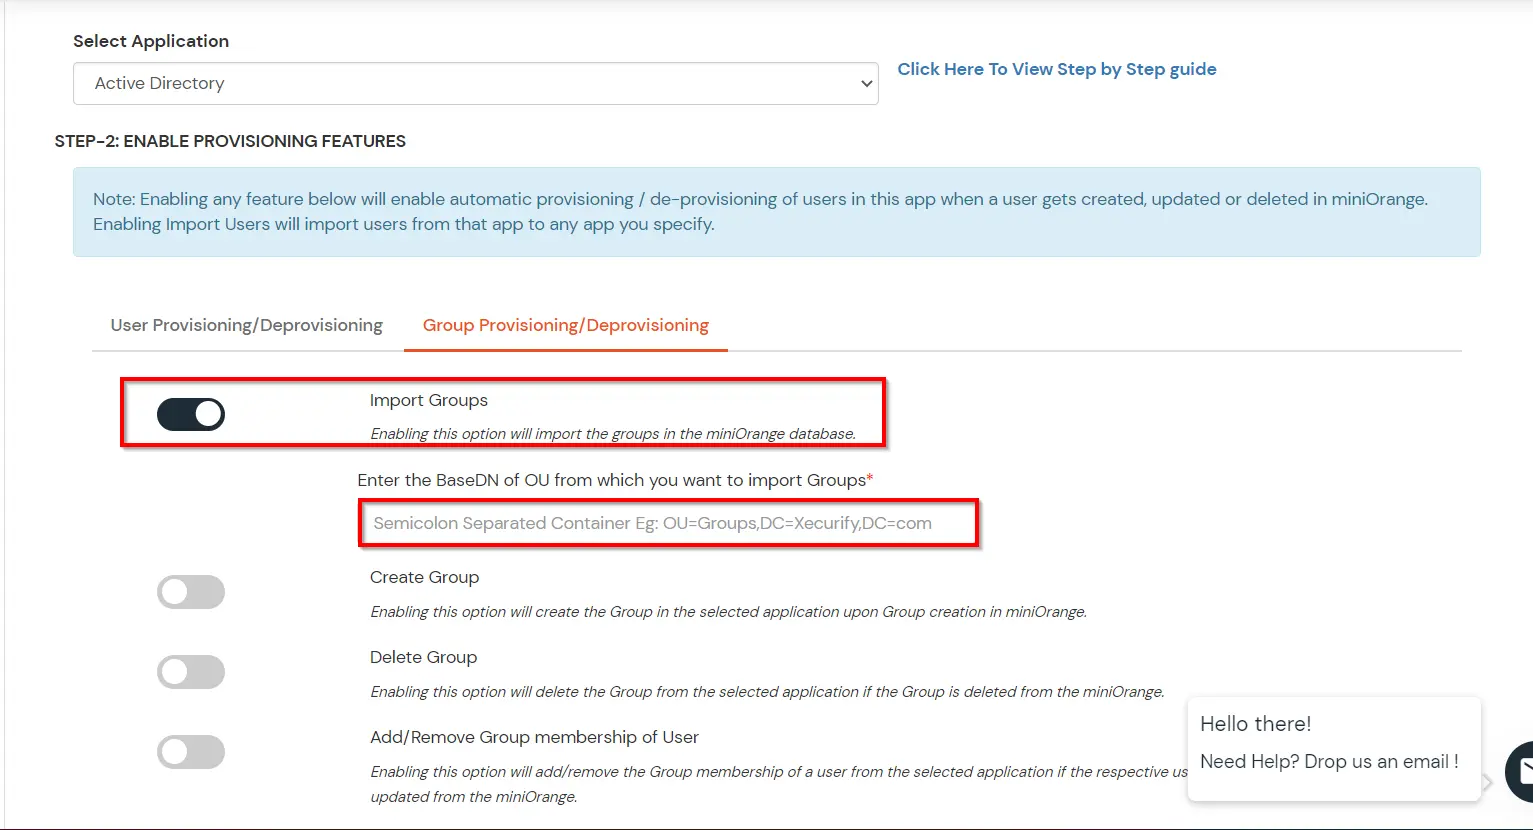
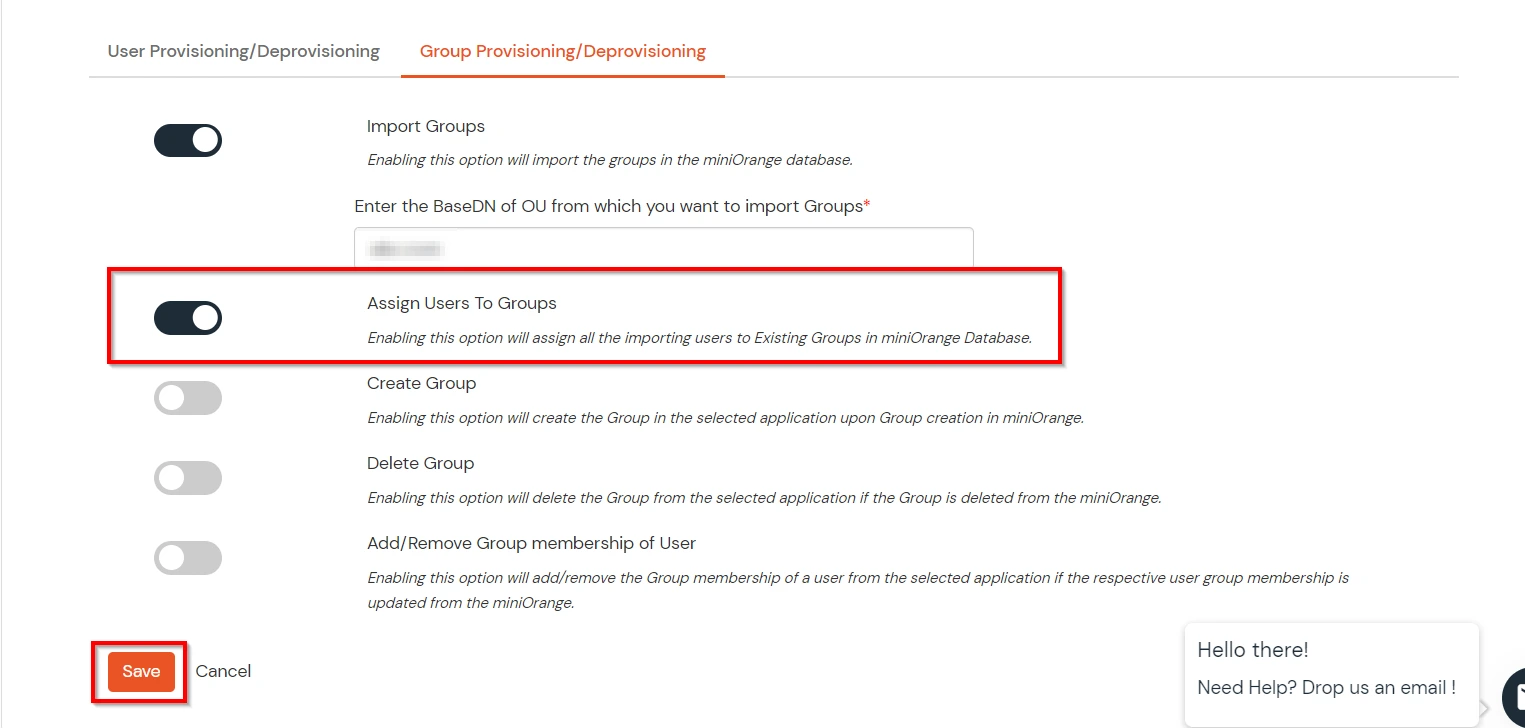
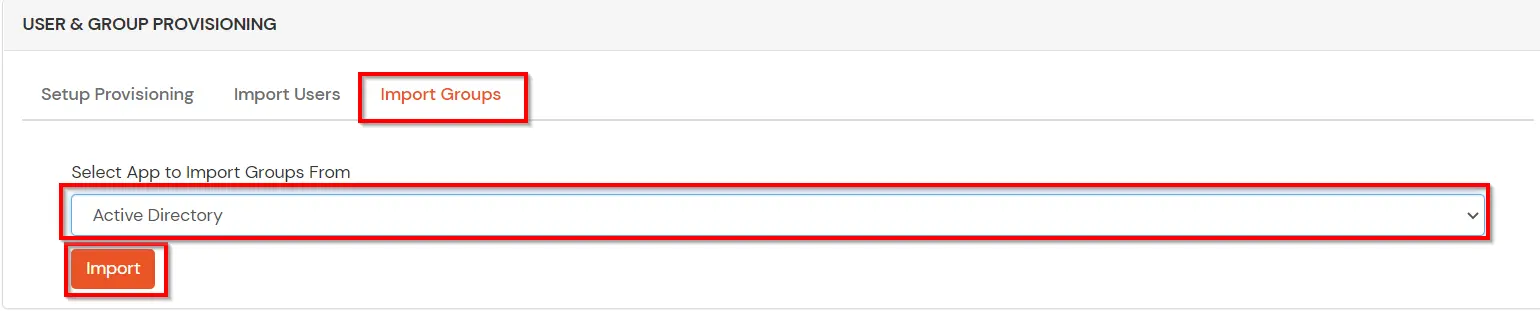
Importación y aprovisionamiento de usuarios desde AD
- Si desea configurar el aprovisionamiento, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Importar la política de contraseñas desde Active Directory
- Si desea importar su política de contraseñas de Active Directory a miniOrange, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Probar conexiones
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Conexión de prueba.

- Aparece una ventana emergente que le solicita que ingrese un nombre de usuario y una contraseña para verificar su configuración LDAP.

- On Consolidación Exitosa conexión con el servidor LDAP, se muestra un mensaje de éxito.

Mapeo de atributos de prueba
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Mapeo de atributos de prueba.

- Aparece una ventana emergente para ingresar un nombre de usuario y hacer clic Prueba.

- Se mostrará el resultado de la asignación de atributos de prueba.

La configuración de AD como directorio externo está completa.
Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.
Crear grupos de usuarios (recomendado)
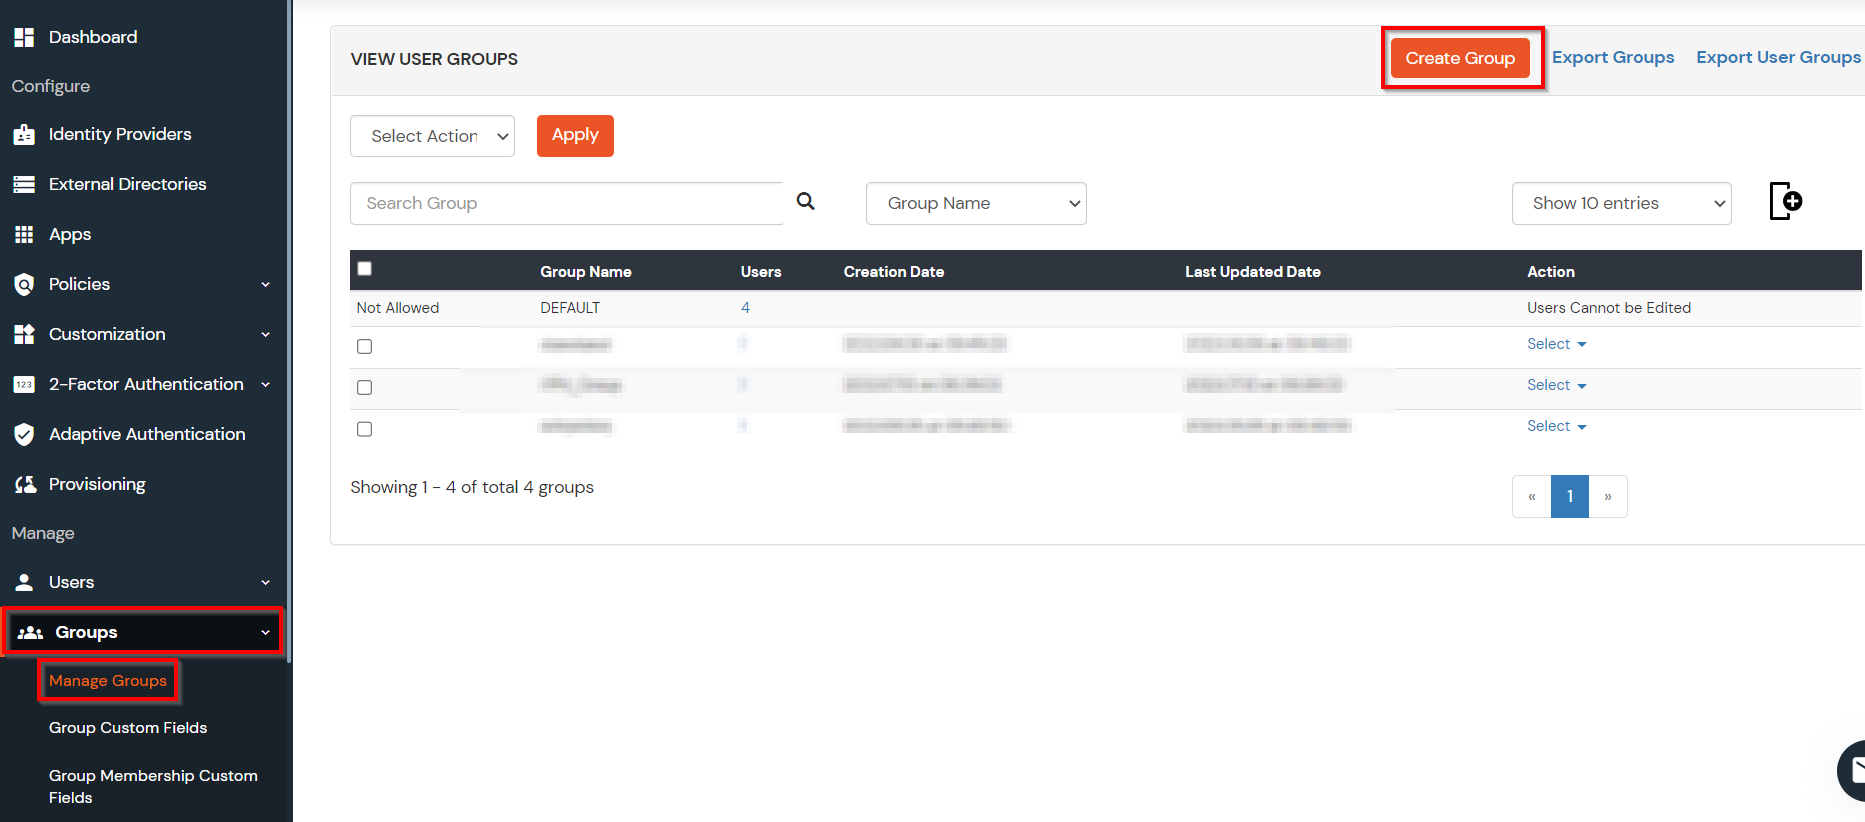
- Seleccionar Grupos >> Administrar grupos desde el panel izquierdo.
- Haga clic en el elemento Crear grupo botón en la parte superior.
- Ingrese un apropiado Nombre del grupo y haga clic en Crear grupo.
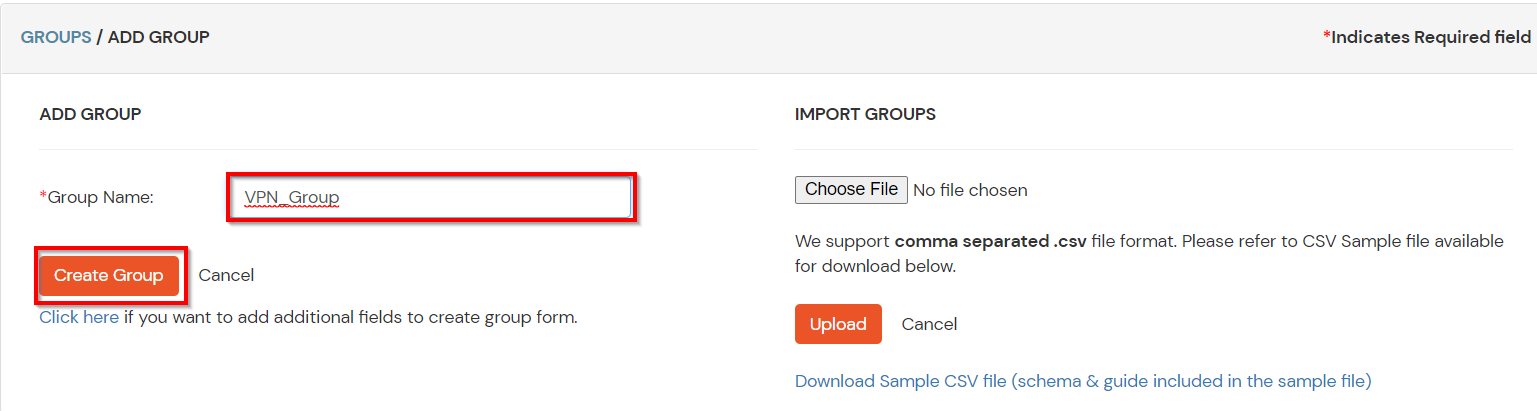
- En esta guía hemos creado un grupo por nombre. Grupo_VPN.
- Asigne varios miembros al grupo usando el Asignar usuario opción asociada con el grupo en la lista de grupos.
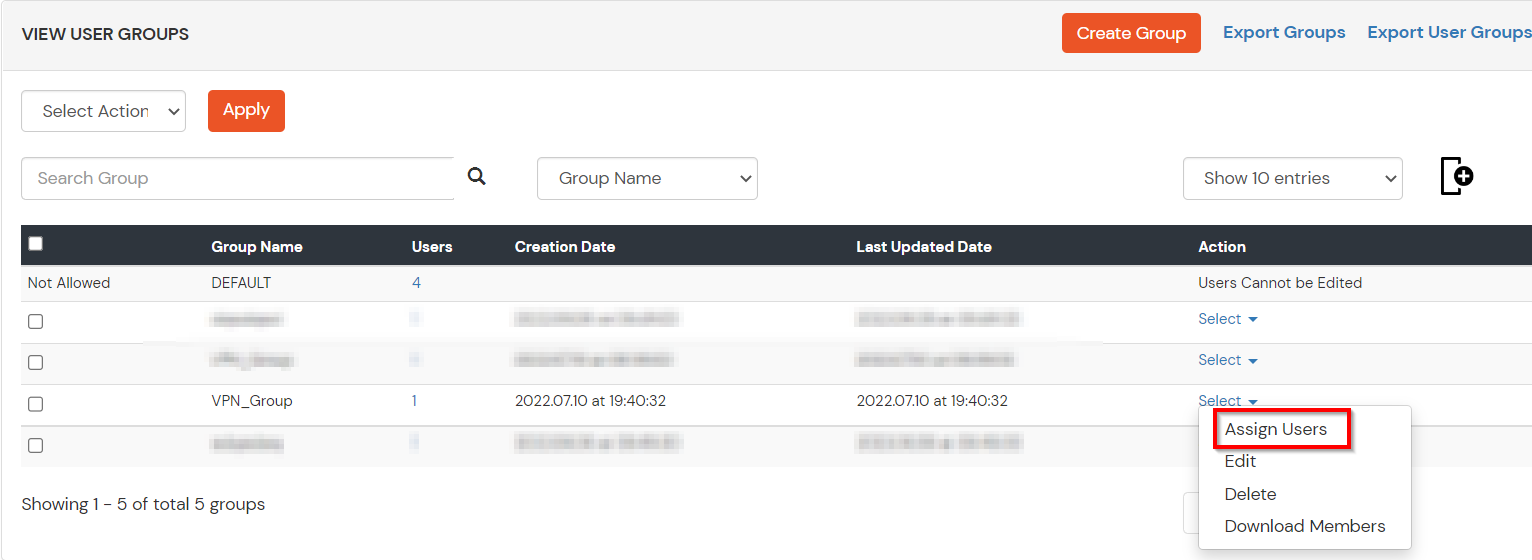
- Seleccione los usuarios que deben asignarse a este grupo. Luego seleccione Asignar a grupo en el menú desplegable Seleccionar acción y haga clic en el botón Aplicar.
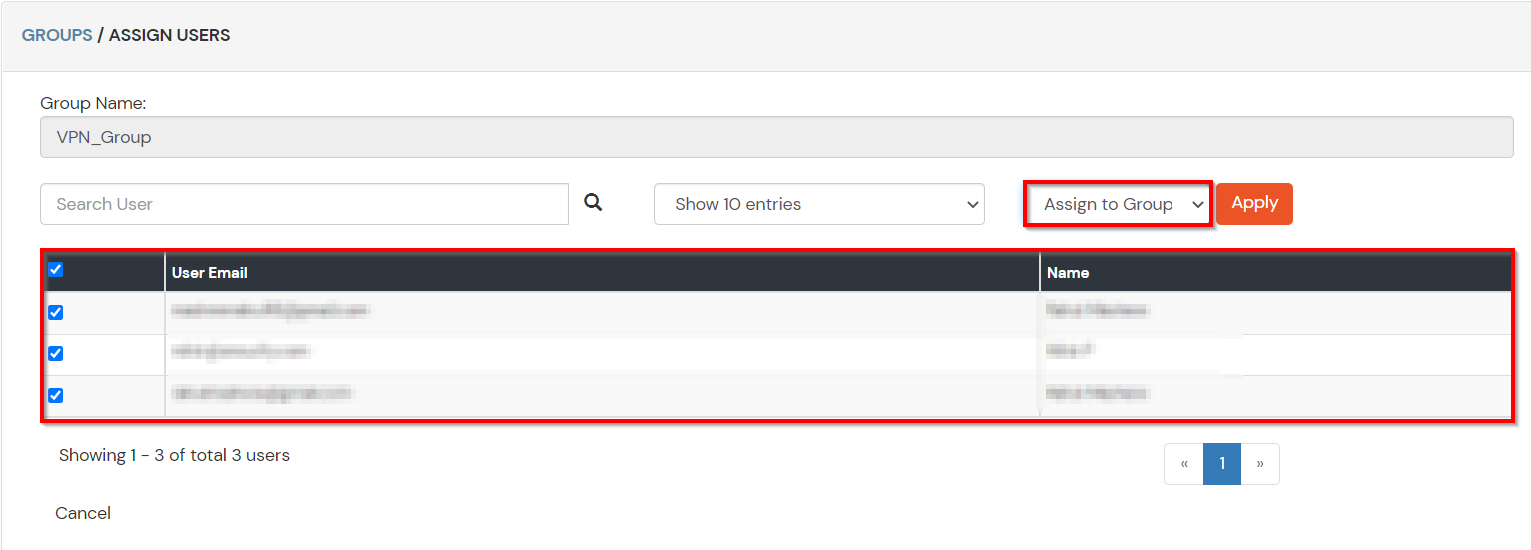
- Estos grupos serán útiles para agregar múltiples Políticas 2FA en las aplicaciones.
6. Configurar MFA para Nokia
Nota: Puede seguir esta guía si desea personalizar e implementar la autenticación multifactor (MFA) para los usuarios finales.
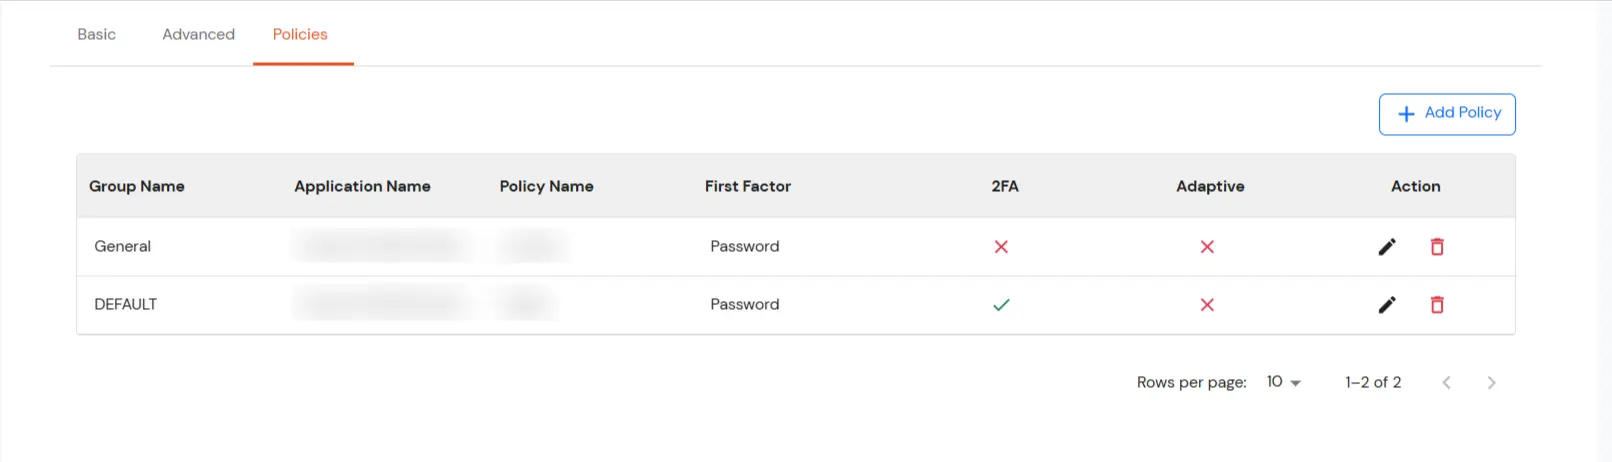
- aquí lo haremos configurar una política para el grupo de usuarios que creamos en este paso y asociarlo con la aplicación VPN de Nokia.
- Haga clic en Políticas >> Política de inicio de sesión de la aplicación.
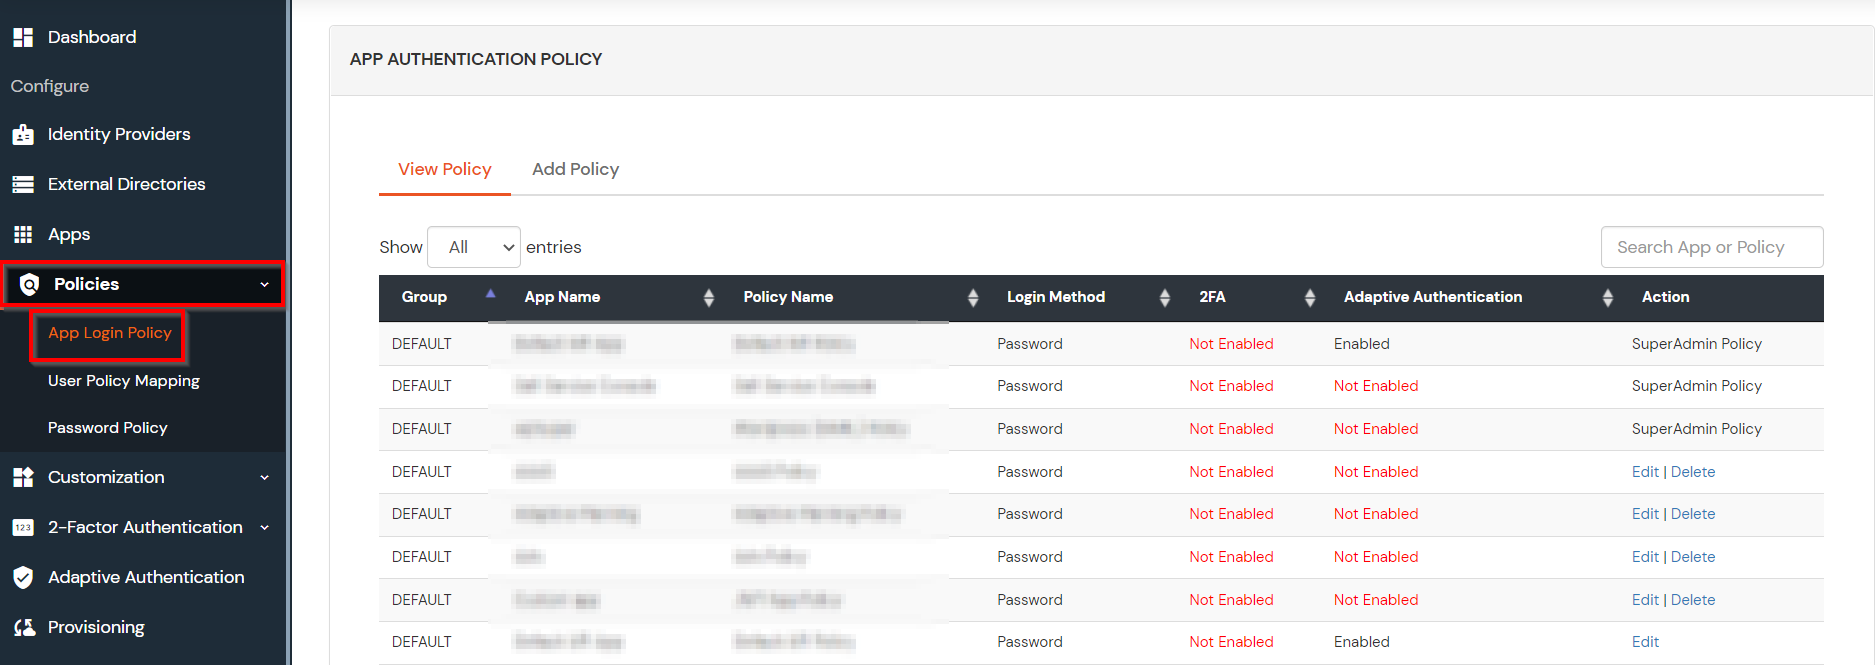
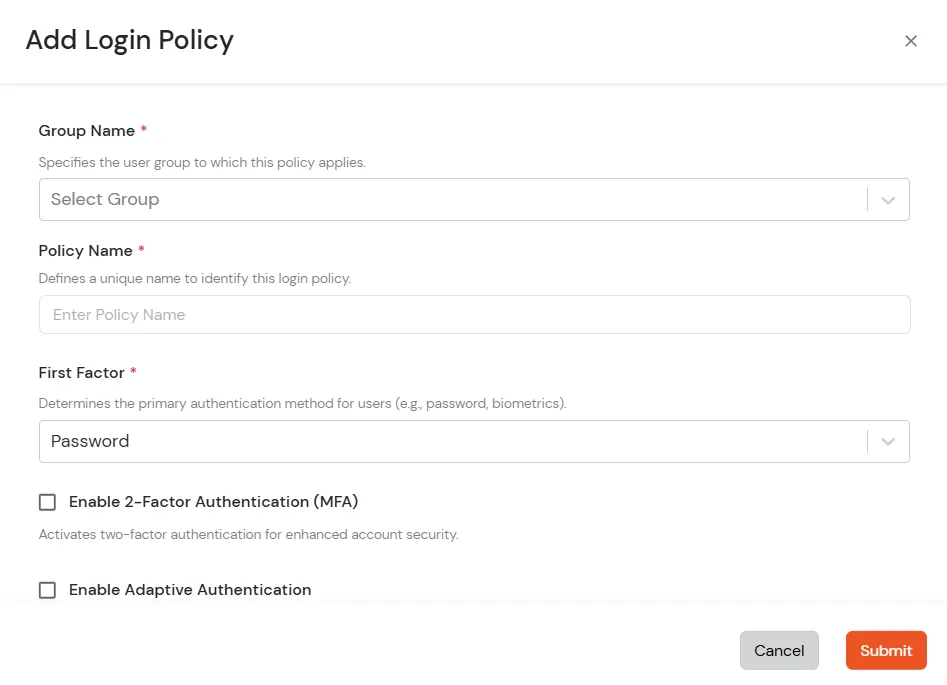
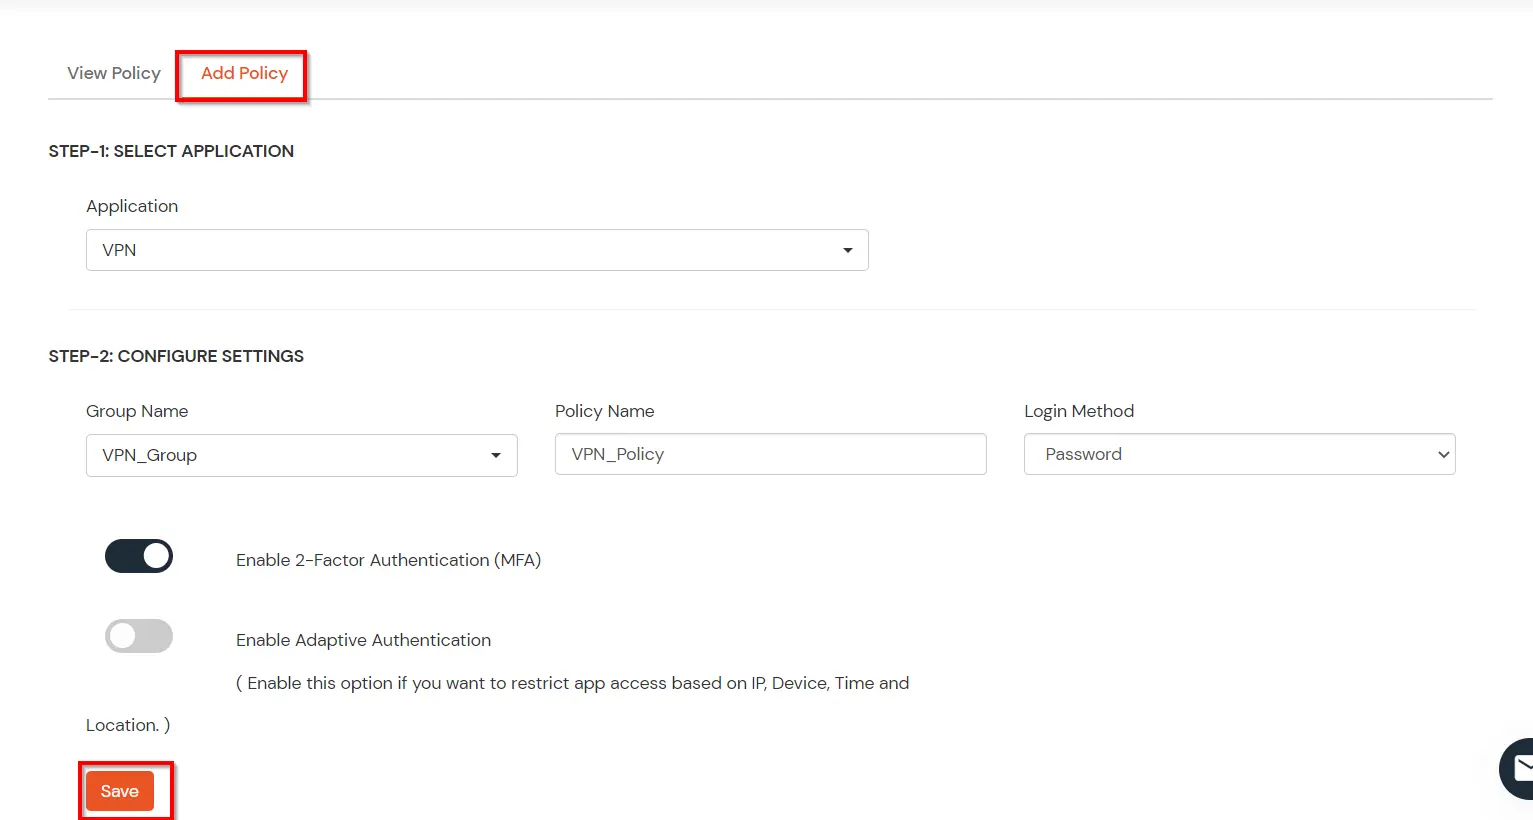
- Haga clic en Agregar política .
- En la sección Aplicación, seleccione el Aplicación TACACS que configuramos anteriormente en el Paso 1.
- Seleccione el grupo de usuarios requerido en Nombre del grupo y entrar en el Nombre de directiva.
- En esta guía, configuraremos un Sólo contraseña política para "VPN_Grupo", para que solo los miembros de VPN_Group puedan acceder a los servicios VPN sin un segundo factor.
- Una vez que haya terminado con la configuración de la política, haga clic en Enviar Formulario para agregar política.
7. Pruebe miniOrange 2FA para Nokia Iniciar sesión
- Conectar a Nokia.
- Ingrese el nombre de usuario y la contraseña.
- Le pedirá el segundo factor (si está habilitado desde el panel de administración de miniorange), ingrese su Código 2FA y deberías estar conectado a Nokia.
Referencias adicionales