Integre el inicio de sesión único de Oracle EBS mediante Microsoft Entra ID
"El conector SSO de Oracle EBS de miniOrange permite el inicio de sesión único entre Oracle EBS y Microsoft Entra ID sin la necesidad de comprar e instalar la licencia de Oracle Access Manager (OAM) y Oracle Internet Directory (OID)".
La integración de Oracle E-Business Suite (EBS) con Azure Microsoft Entra ID permite a los usuarios utilizar sus credenciales de Microsoft Entra ID para acceder a EBS, eliminando la necesidad de recordar y administrar credenciales de inicio de sesión de EBS independientes. Esto se puede lograr utilizando un conector de terceros, como miniOrange EBS SSO Connector, que actúa como un puente entre Azure Microsoft Entra ID y EBS, permitiendo a los usuarios iniciar sesión en EBS utilizando sus credenciales de Microsoft Entra ID.
Para habilitar el inicio de sesión único (SSO) de Microsoft Entra ID para Oracle EBS mediante el conector de inicio de sesión único miniOrange, el conector debe estar registrado como proveedor de servicios (SP) SAML en Azure. Microsoft Entra ID y AD deben configurarse como un Proveedor de identidad SAML (IdP) en el conector. Cuando un usuario intenta iniciar sesión en EBS, la solicitud de autenticación se delega al miniOrange EBS SSO Connector, que redirige al usuario a Microsoft Entra ID para iniciar sesión. Tras una autenticación exitosa, el usuario obtiene acceso a EBS.
Flujo de autenticación de inicio de sesión único de Microsoft Entra ID (AAD) de Oracle EBS Azure con la solución miniOrange Oracle EBS:
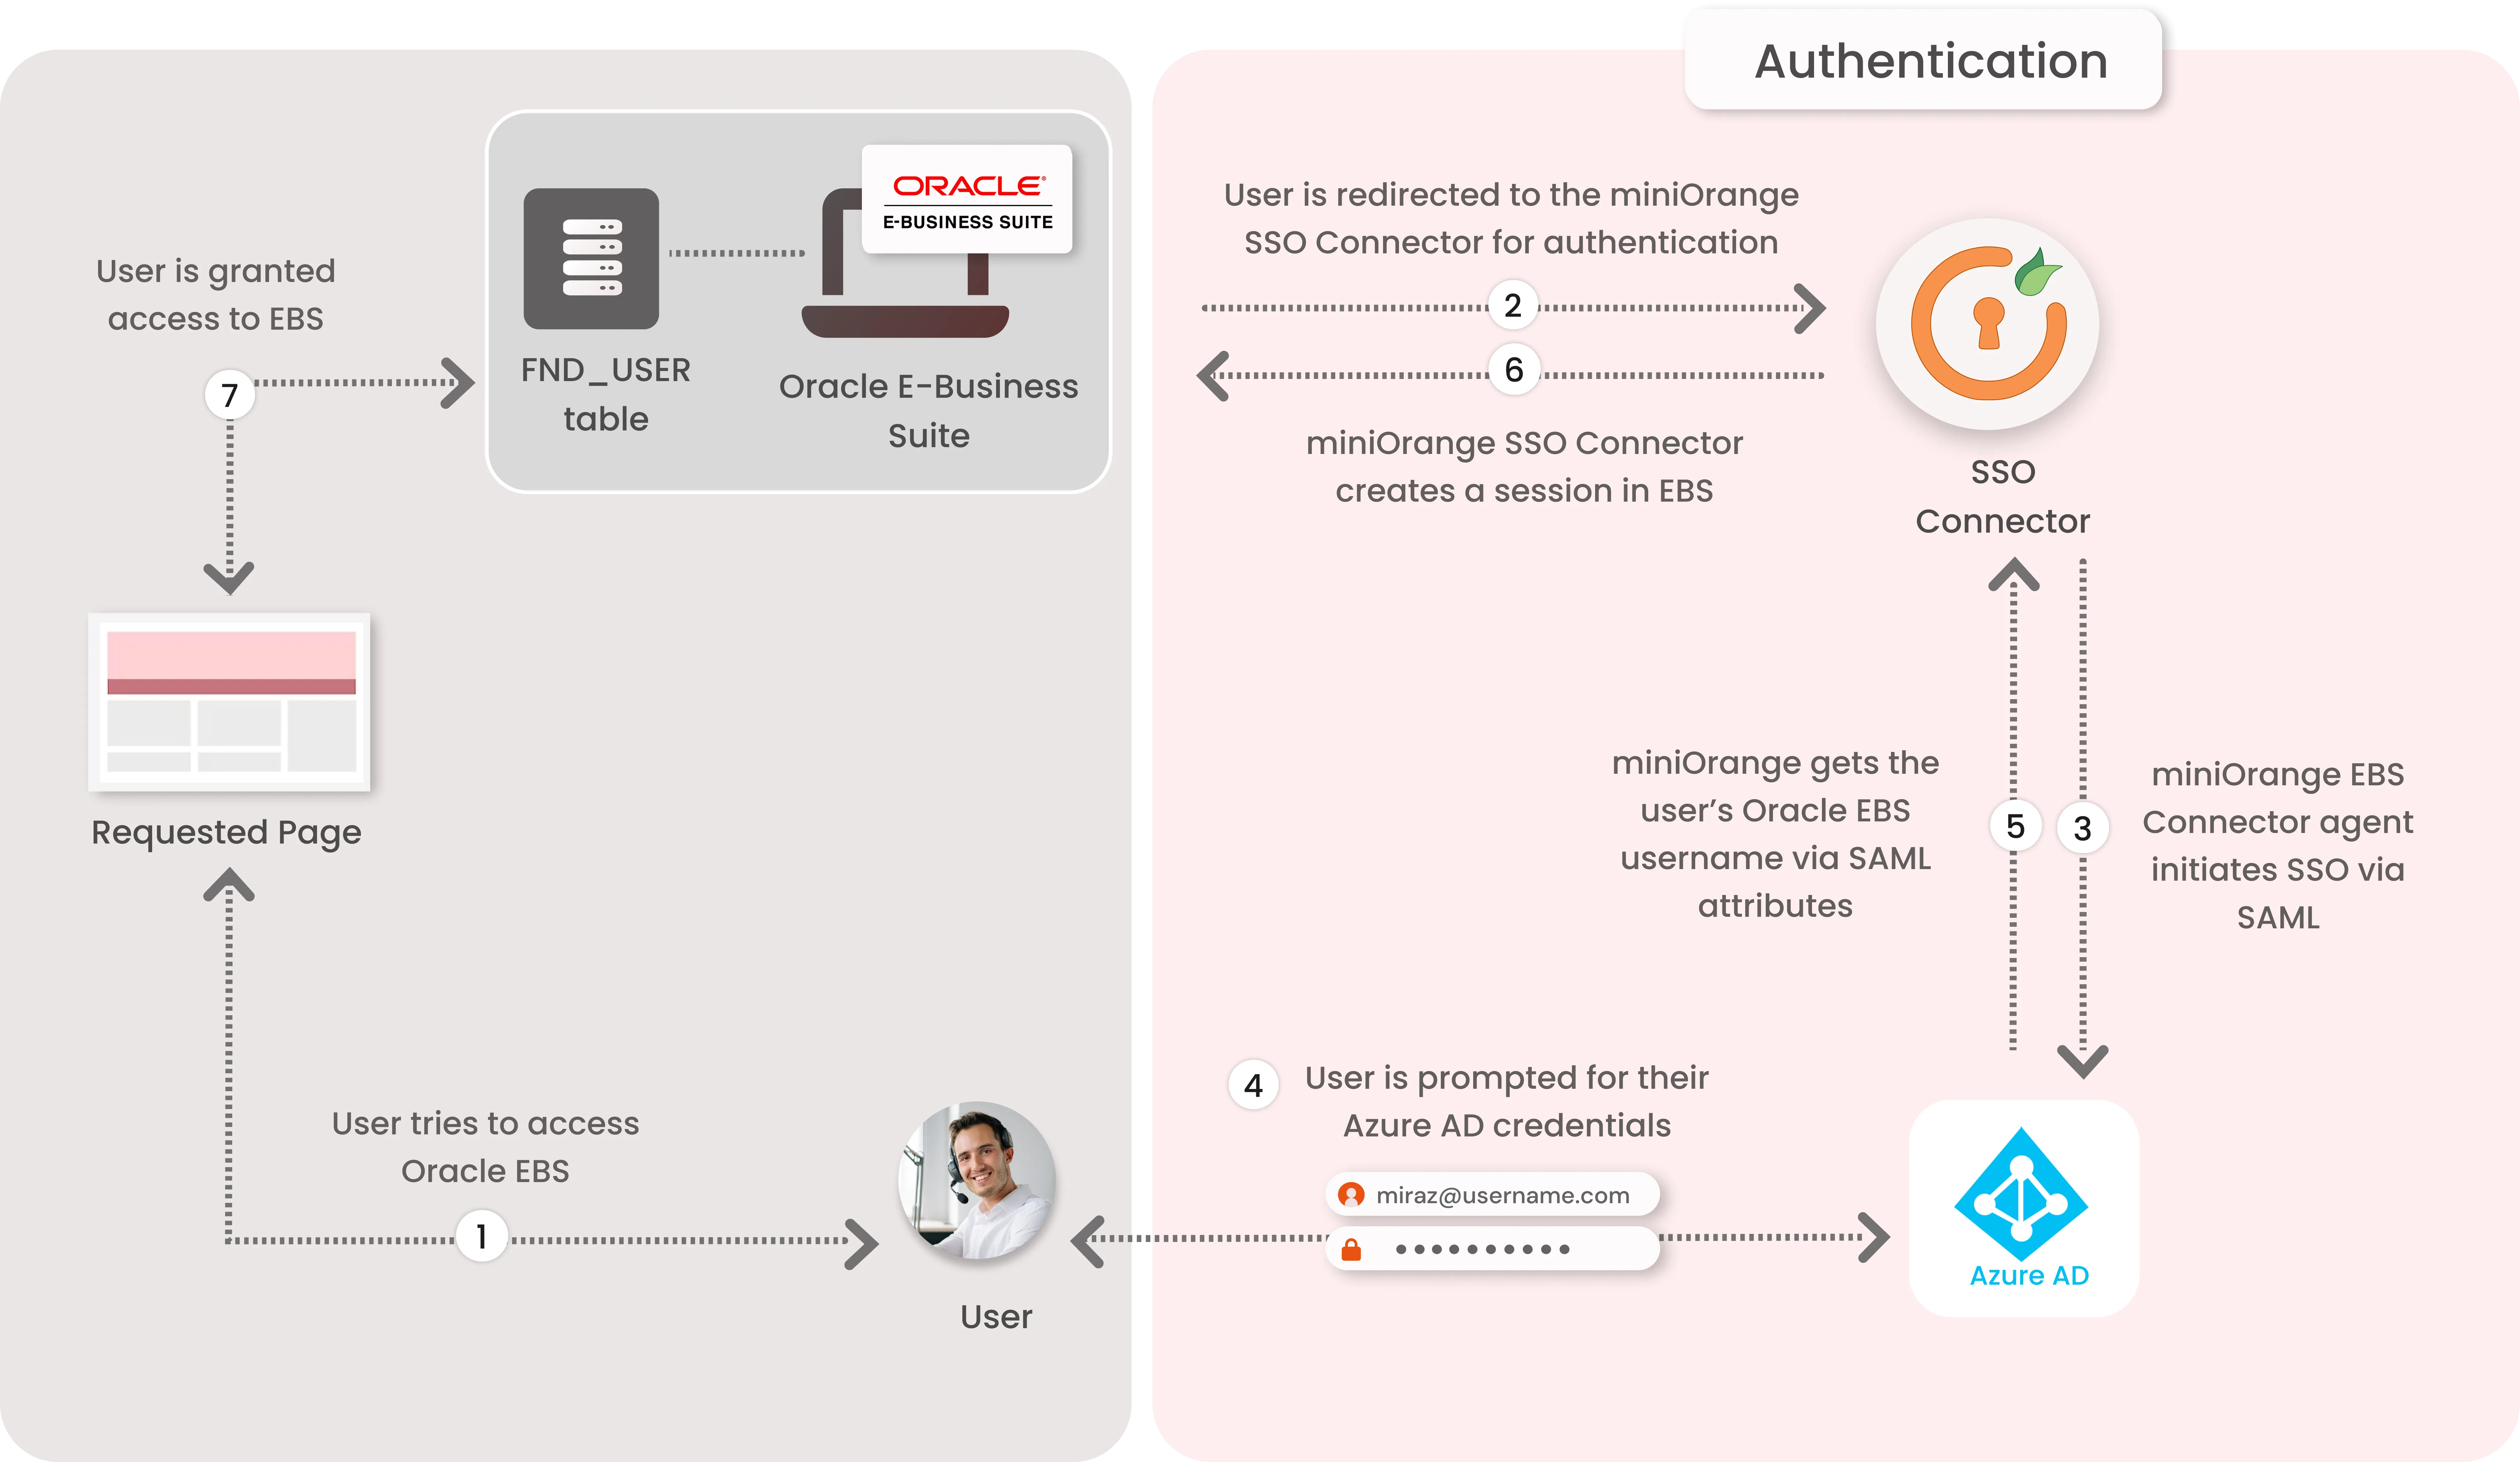
1. El usuario envía la solicitud para acceder a Oracle E-Business Suite.
2. Oracle EBS redirige la solicitud al conector SSO de miniOrange para la autenticación.
3. El conector SSO miniOrange redirige al usuario a Azure Microsoft Entra ID para su autenticación.
4. Se le solicita al usuario que introduzca sus credenciales de Azure Microsoft Entra ID y se autentica tras una respuesta correcta.
5. El conector recibe el nombre de usuario/correo electrónico registrado en Oracle EBS del usuario desde Microsoft Entra ID a través de atributos SAML.
6. El conector verifica el valor del nombre de usuario/correo electrónico recibido de Microsoft Entra ID contra la tabla FND_USER en la base de datos Oracle EBS.
7. La sesión de Oracle EBS se crea para el usuario si el valor de nombre de usuario/correo electrónico está presente.
8. Tras crear una sesión correctamente, el usuario es redirigido al portal de Oracle E-Business Suite como usuario que ha iniciado sesión.
Obtenga ayuda de instalación gratuita
miniOrange ofrece ayuda gratuita mediante una llamada de consulta con nuestros ingenieros de sistemas para instalar o configurar la solución Oracle EBS Microsoft Entra ID SSO en su entorno con una prueba gratuita de 30 días.
Para ello, solo tienes que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y te ayudaremos enseguida.
Guía de configuración de video
Requisitos previos
- Descargue el conector SSO miniOrange Oracle EBS Contáctenos para solicitar el enlace seguro.
- Puede alojar el conector en el Tomcat existente de Oracle Apex que tiene o puede descargar Apache Tomcat 8+ y el conector de host en este Tomcat.
- El conector debe estar alojado en el mismo dominio que su nivel de aplicaciones de Oracle EBS; por ejemplo, si su FQDN de Oracle EBS Web Entry es aplicaciones.ejemplo.com, el conector se puede alojar en ebsauth.ejemplo.com.
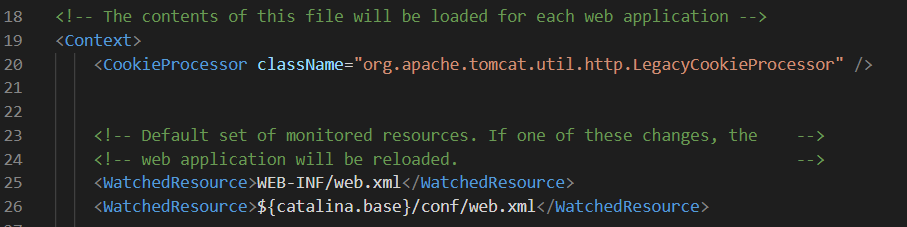
- Una vez configurado el conector, modifique el archivo context.xml presente en conf y agregue la siguiente línea debajo del elemento:
<CookieProcessor className="org.apache.tomcat.util.http.LegacyCookieProcessor" />
- Su archivo context.xml debería verse así:
- Reinicie el servidor Apache Tomcat para que este cambio surta efecto.
Siga la guía paso a paso que se proporciona a continuación para Oracle E-Business Single Sign-On (SSO) con Microsoft Entra ID
1. Cree un usuario de Oracle EBS y genere un archivo DBC
- Inicie sesión en Oracle EBS como SYSADMIN (o un usuario con responsabilidades de administración de usuarios y administrador funcional).
- Bajo la responsabilidad de Gestión de usuarios, agregue una cuenta de usuario. Estas credenciales de usuario se configurarán en el miniOrange SSO Connector para conectarse a la base de datos de Oracle EBS.
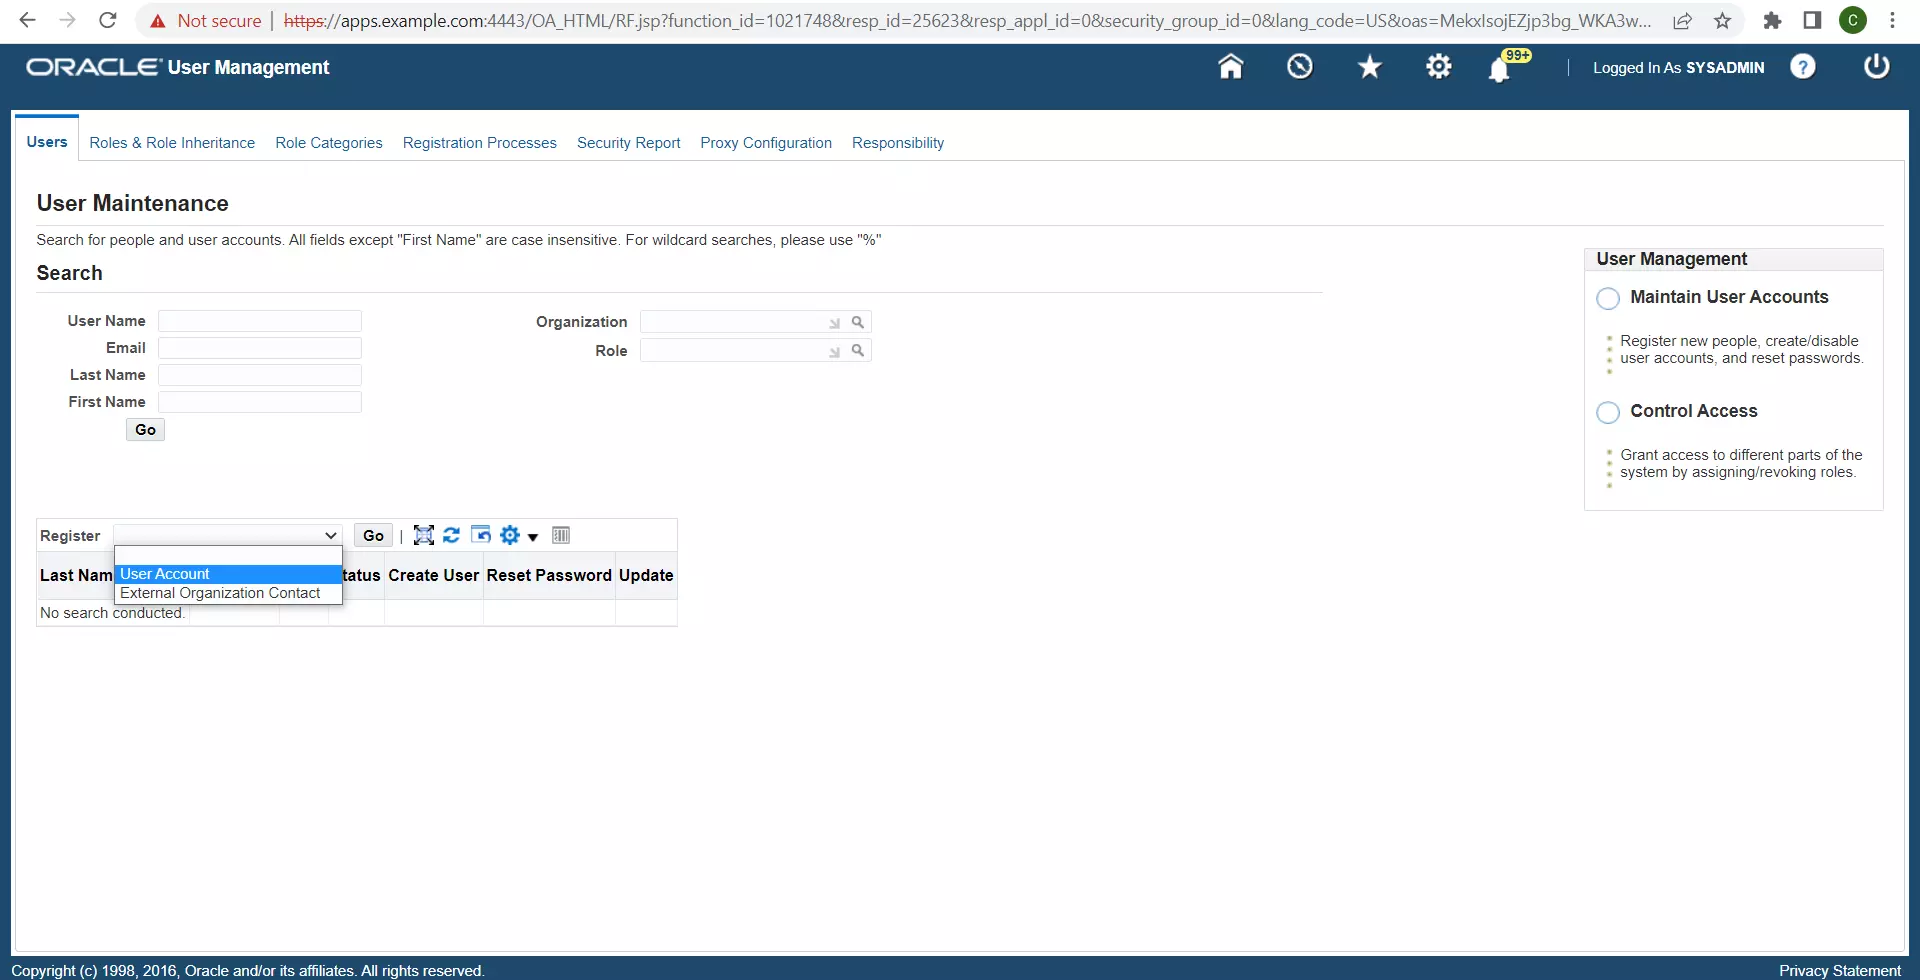
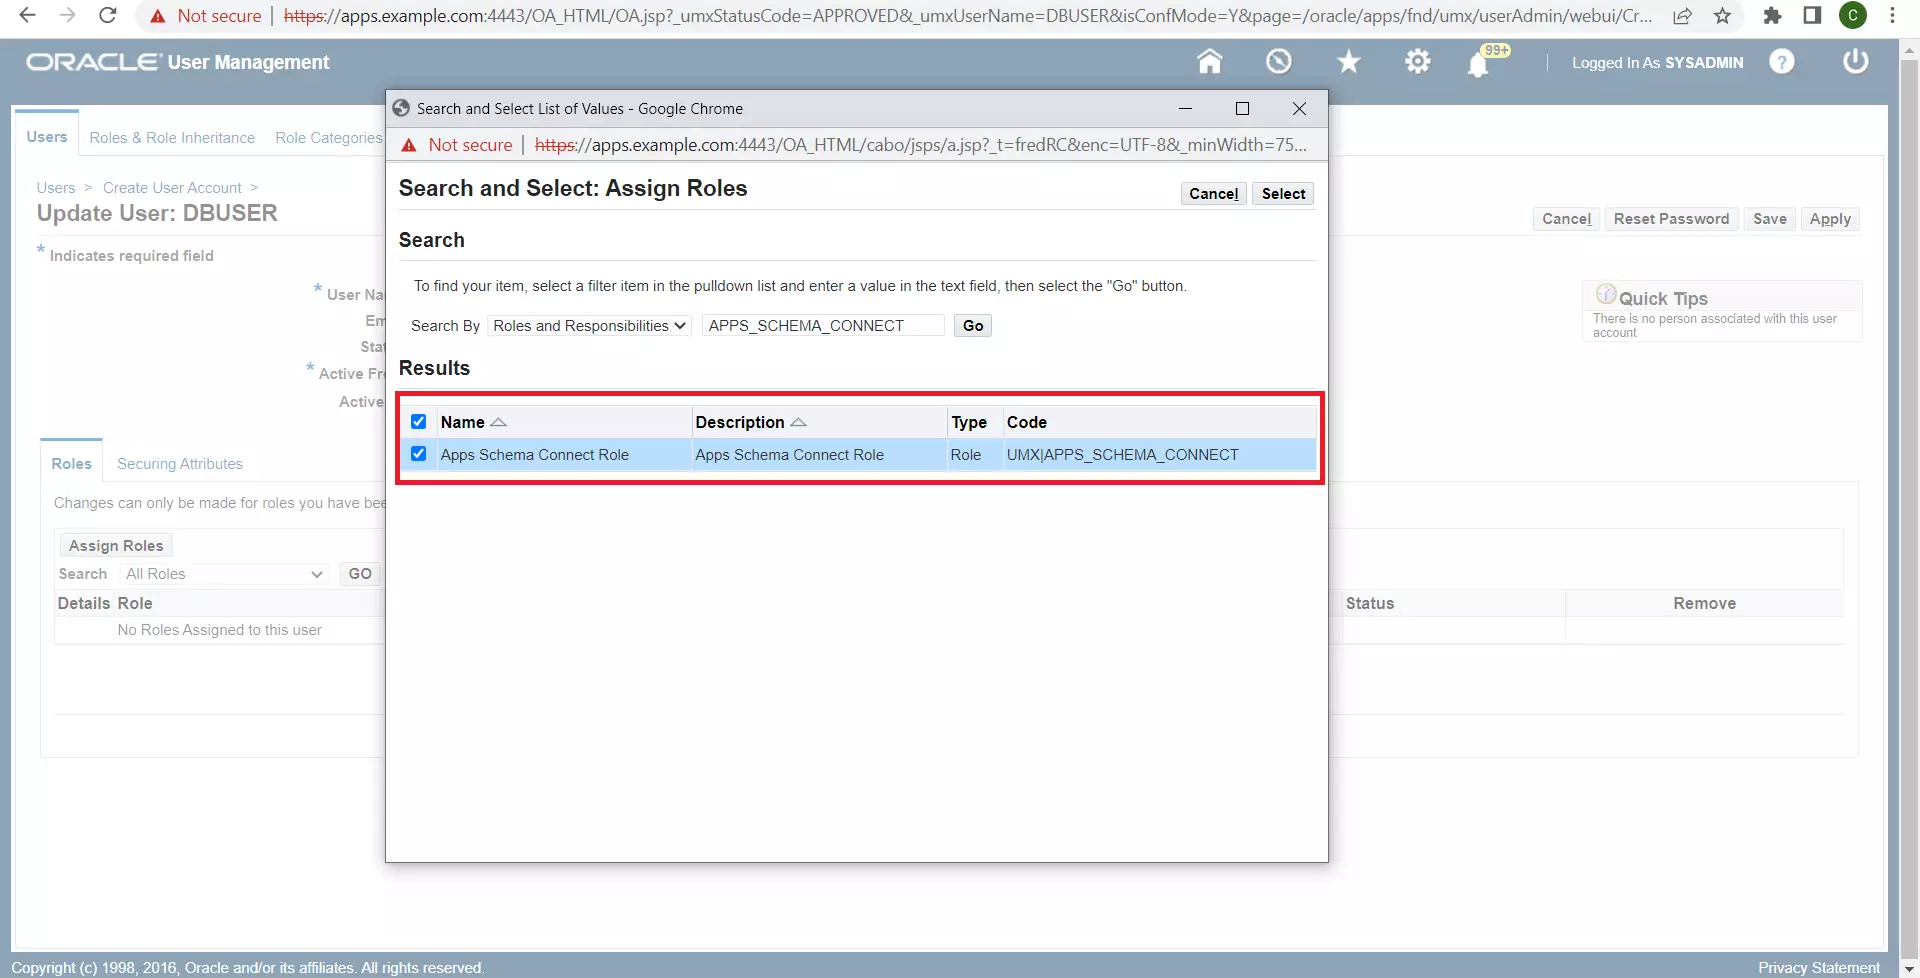
- Asigne el rol 'Apps Schema Connect' a este usuario.
- En el entorno Oracle EBS Linux, genere un nuevo archivo DBC para que lo utilice miniOrange Oracle EBS SSO Connector. Necesitará las credenciales de usuario de las aplicaciones y el archivo DBC predeterminado (en $FND_SECURE) utilizado por el nivel de aplicaciones. La utilidad AdminDesktop se puede utilizar para generar el nuevo archivo DBC. Tendrás que especificar el nombre de un nuevo nodo de escritorio para este archivo DBC:
java oracle.apps.fnd.security.AdminDesktop <apps-username>/<apps-password>
CREATE NODE_NAME=<miniorange-sso-connector-fqdn> DBC=<path-to-existing-dbc-file>
- Esto generará un archivo llamado <$TWO_TASK>_ .dbc en la misma ubicación donde ejecutó el comando anterior.
- Copie este archivo DBC al servidor miniOrange SSO Connector.
2. Configuración del conector SSO miniOrange EBS Parte 1
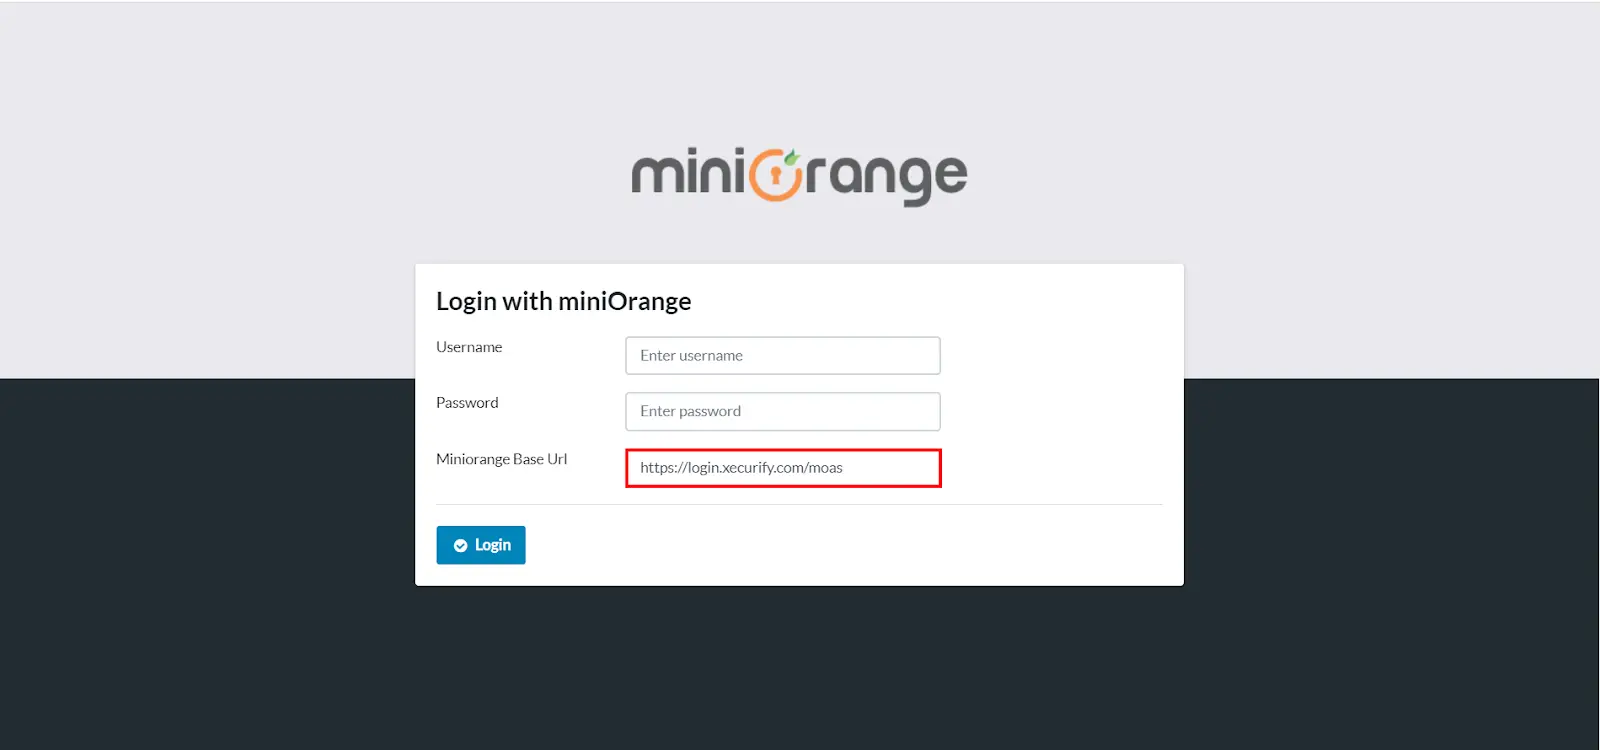
- Inicie sesión en Oracle EBS con nombre de usuario, contraseña y URL base de IdP de miniOrange Cloud (cualquier URL de marca: https://.xecurify.com/moas O https://login.xecurify.com/moas).
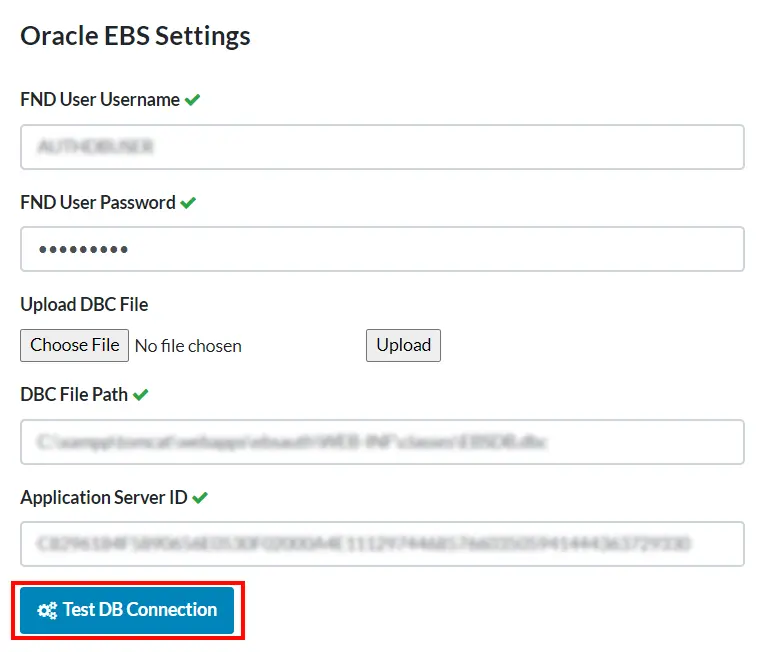
- Después de iniciar sesión correctamente, será redirigido a la página de configuración. Aquí tienes que introducir el Nombre de usuario y Contraseña de usuario FND. Para el ruta del archivo DBC y ID del servidor de aplicaciones, puede completar estos dos manualmente o puede cargar el archivo y automáticamente buscará estos campos. Ahora haga clic en Guardar para guardar la configuración, luego haga clic en Probar conexión de base de datos para ver si los datos completados son correctos.
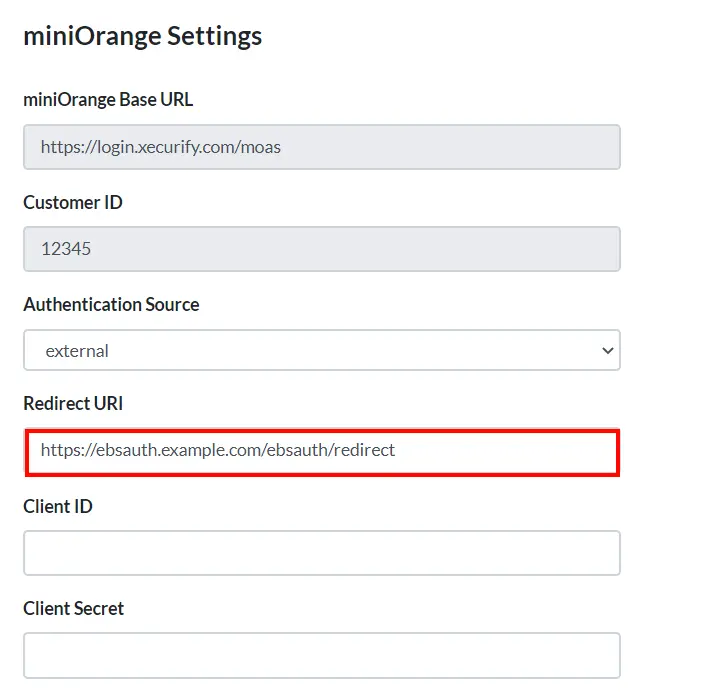
- Copia el URI de redirección que se utilizará en un paso posterior.
3. Configuración de la aplicación miniOrange OAuth
- Inicia sesión como cliente desde el Consola de administración.
- Vaya al Aplicaciones. Haga clic en Agregar aplicación botón en la esquina derecha de la pantalla.

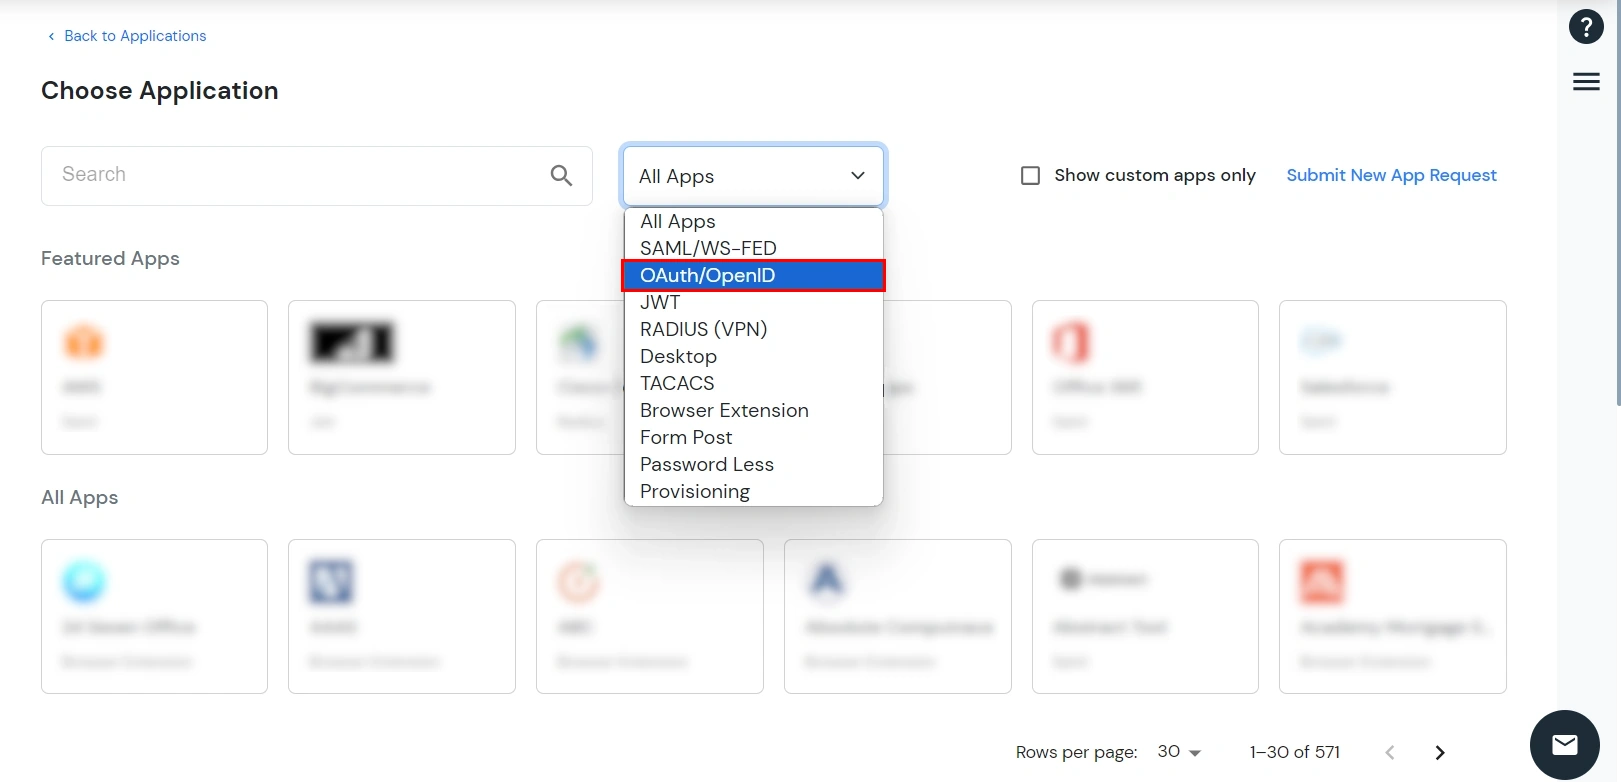
- En Elegir aplicación, seleccione OAuth/Identificación abierta del menú Todas las Aplicaciones desplegable.
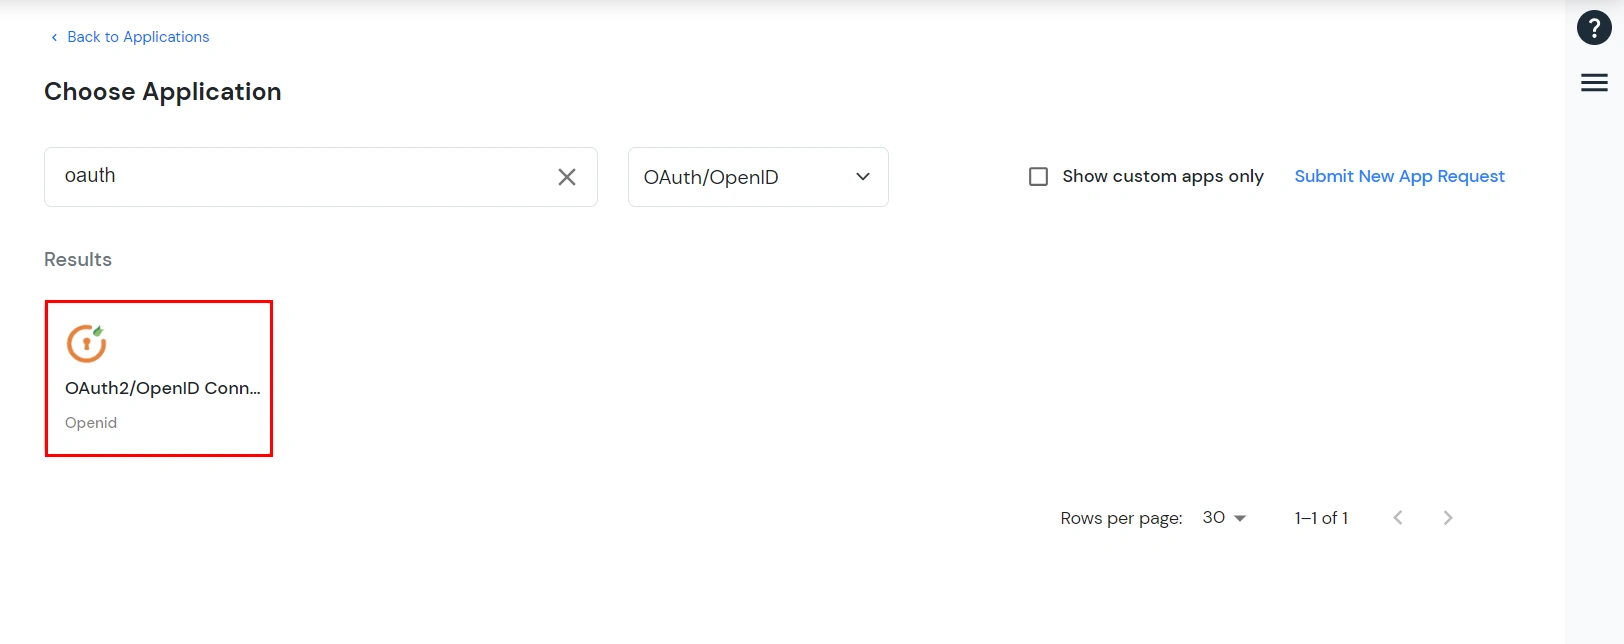
- Haga clic en el elemento 'Conexión OAuth2/OpenID' Tipo de aplicación
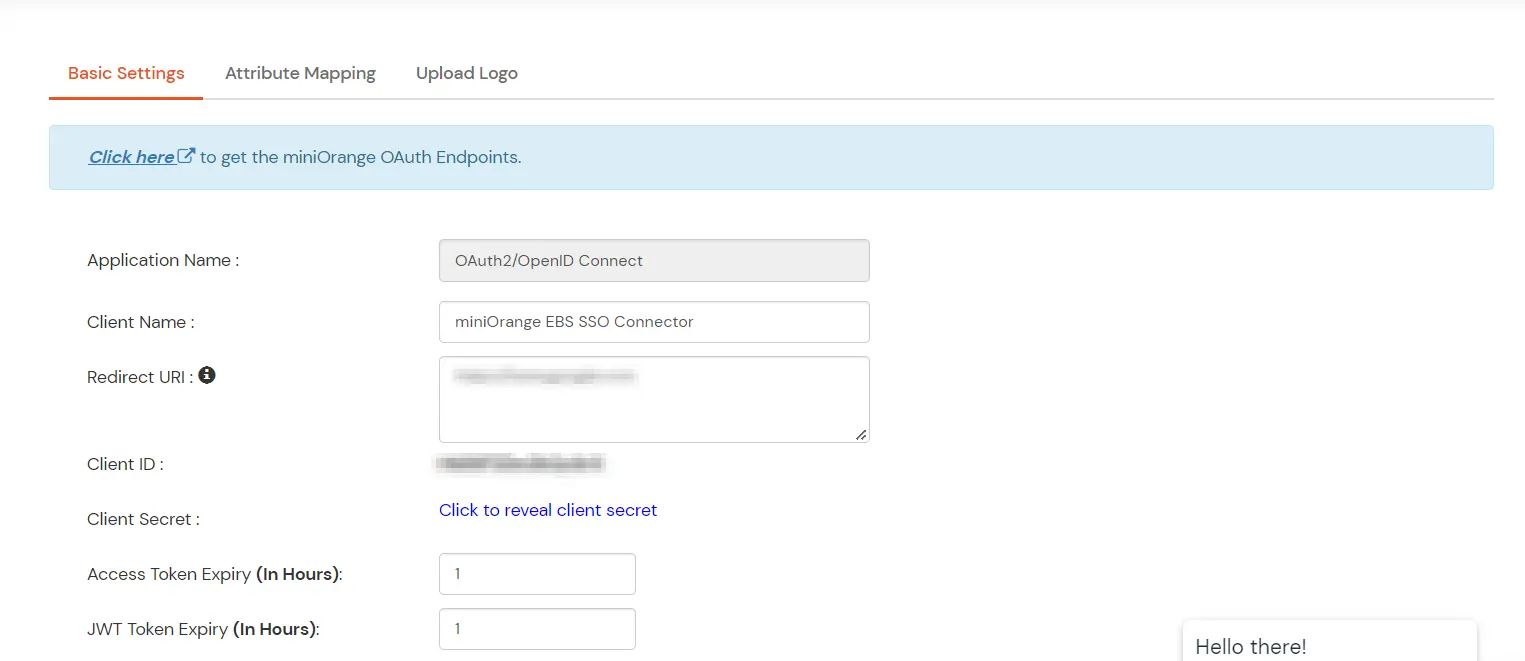
- Ahora ingrese cualquier nombre de cliente. Pega el URI de redirección que copiamos anteriormente cuando estábamos configurando Oracle EBS SSO.
- En Proveedor de identidad principal, elija su Proveedor de identidad externo configurado.
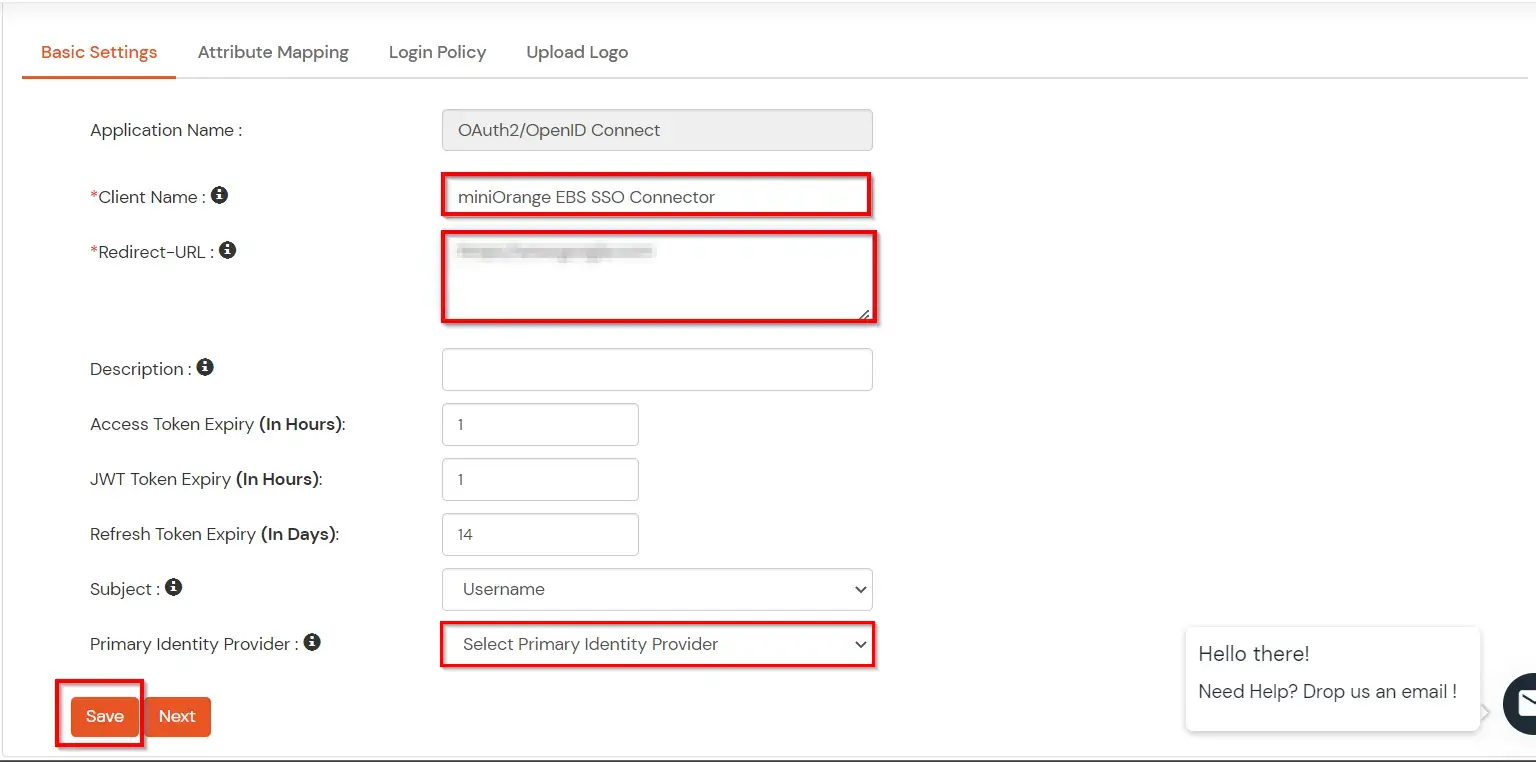
- Ahora haga clic en el botón Guardar para guardar la configuración de la aplicación. Después de guardar, haga clic en la pestaña de selección y elija la opción de edición aquí.
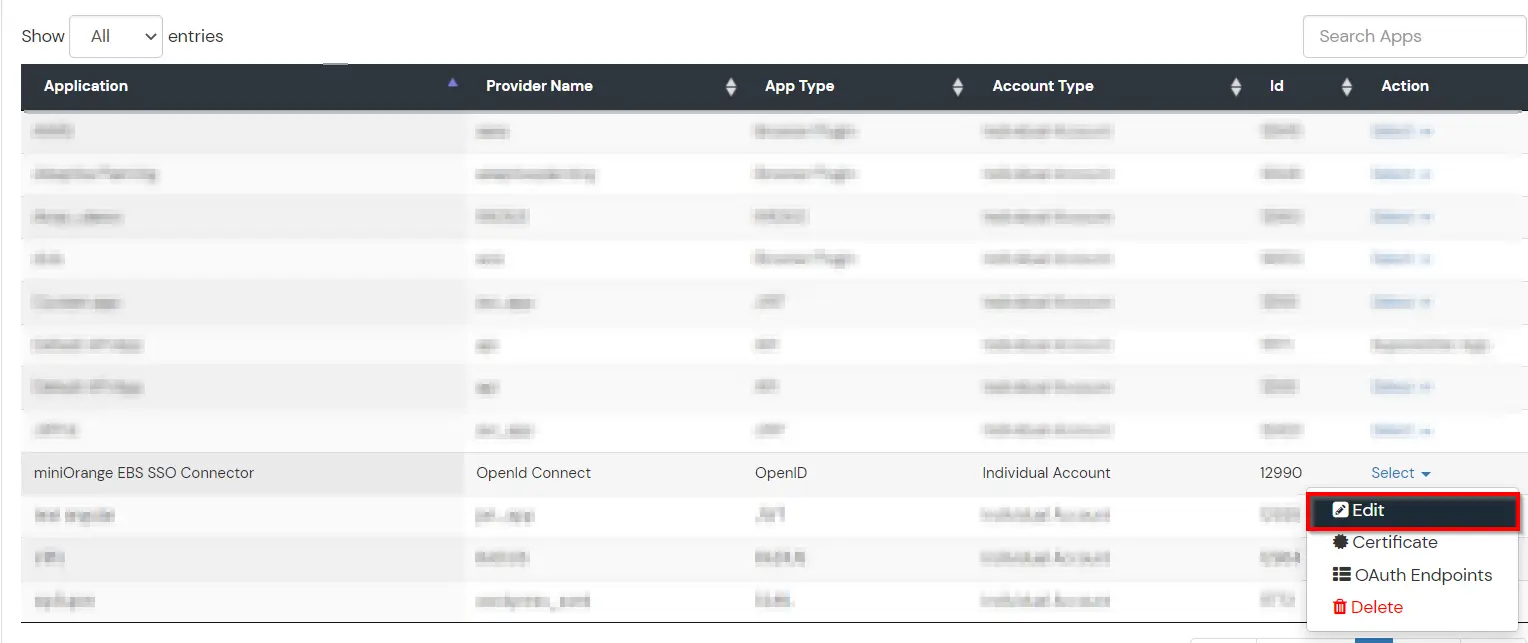
- Anota ID de cliente y secreto de cliente, necesitará esta información para configurar el Conector miniOrange EBS SSO.
4. Configuración del conector SSO miniOrange EBS Parte 2
- Ahora regrese al conector SSO EBS mininaranja y realice el resto de la configuración.
- En la sección Atributo de identidad Tiene dos opciones: puede elegir nombre de usuario/guid o correo electrónico. Si elige el atributo nombre de usuario/guid, el nombre de usuario se considerará atributo para iniciar sesión y lo mismo ocurre con el correo electrónico. Tanto el nombre de usuario como el correo electrónico deben ser únicos.
- Ingrese las siguientes entidades:
- URL de la página de inicio predeterminada :
https://apps.example.com:4443/OA_HTML/OA.jsp?OAFunc=OAHOMEPAGE
- URI de redireccionamiento posterior al cierre de sesión :
https://apps.example.com:4443
Aquí la URL de la página de inicio predeterminada es la página de destino a la que será redirigido después de iniciar sesión.
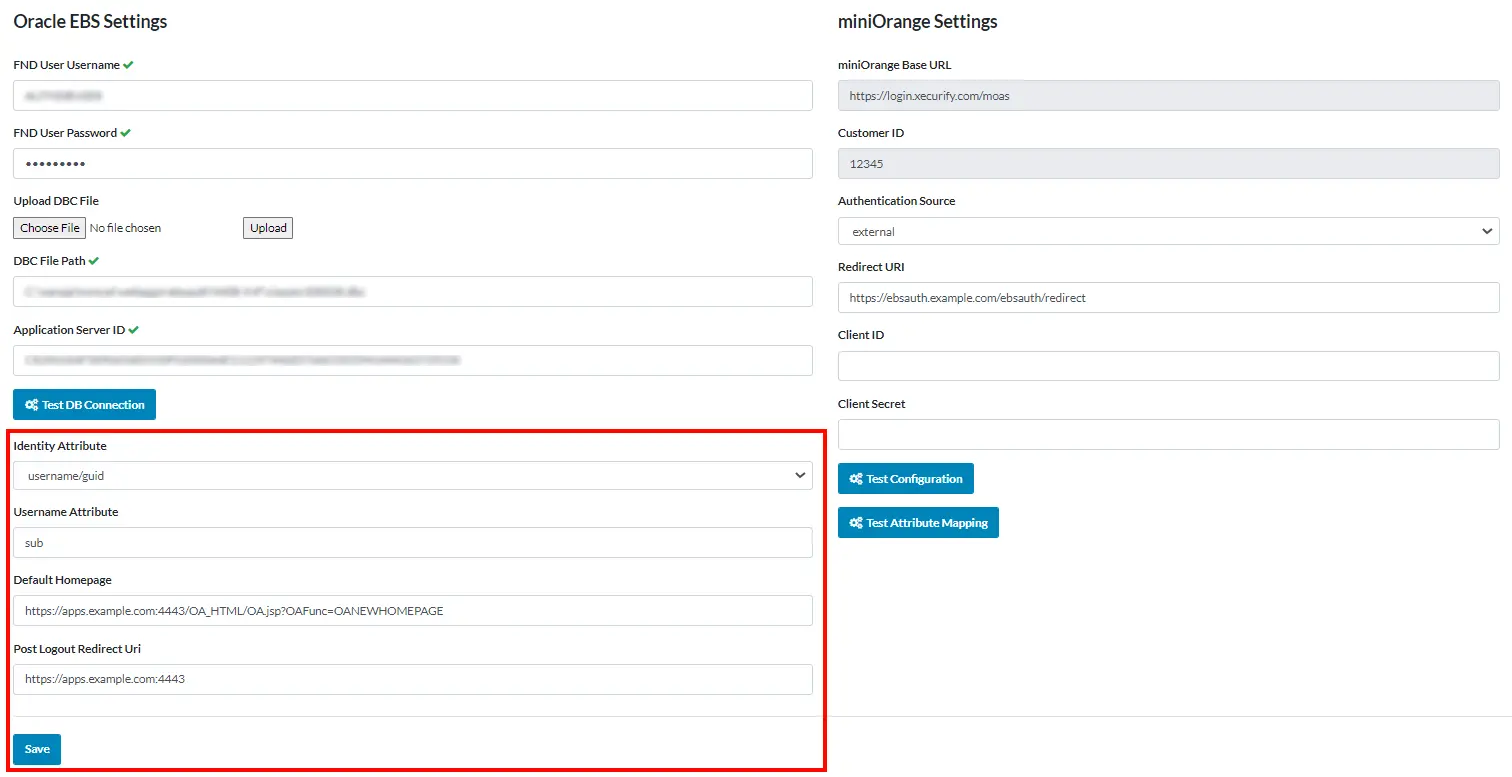
- mininaranja URL base y Identificación del cliente será recuperado automáticamente por la propia aplicación.
En las Fuentes de autenticación hay 3 opciones: miniOrange, externa y descubrimiento.
| mininaranja |
Cuando miniOrange es el proveedor de identidad |
| Externo
|
Cuando tienes un proveedor de identidad externo |
| Descubrimiento: |
Cuando tienes varios proveedores de identidad |
- URI de redirección será recuperado por la propia aplicación.
- Pasta ID de cliente y Secreto del cliente aquí, que ha copiado al configurar la aplicación miniOrange Oauth.
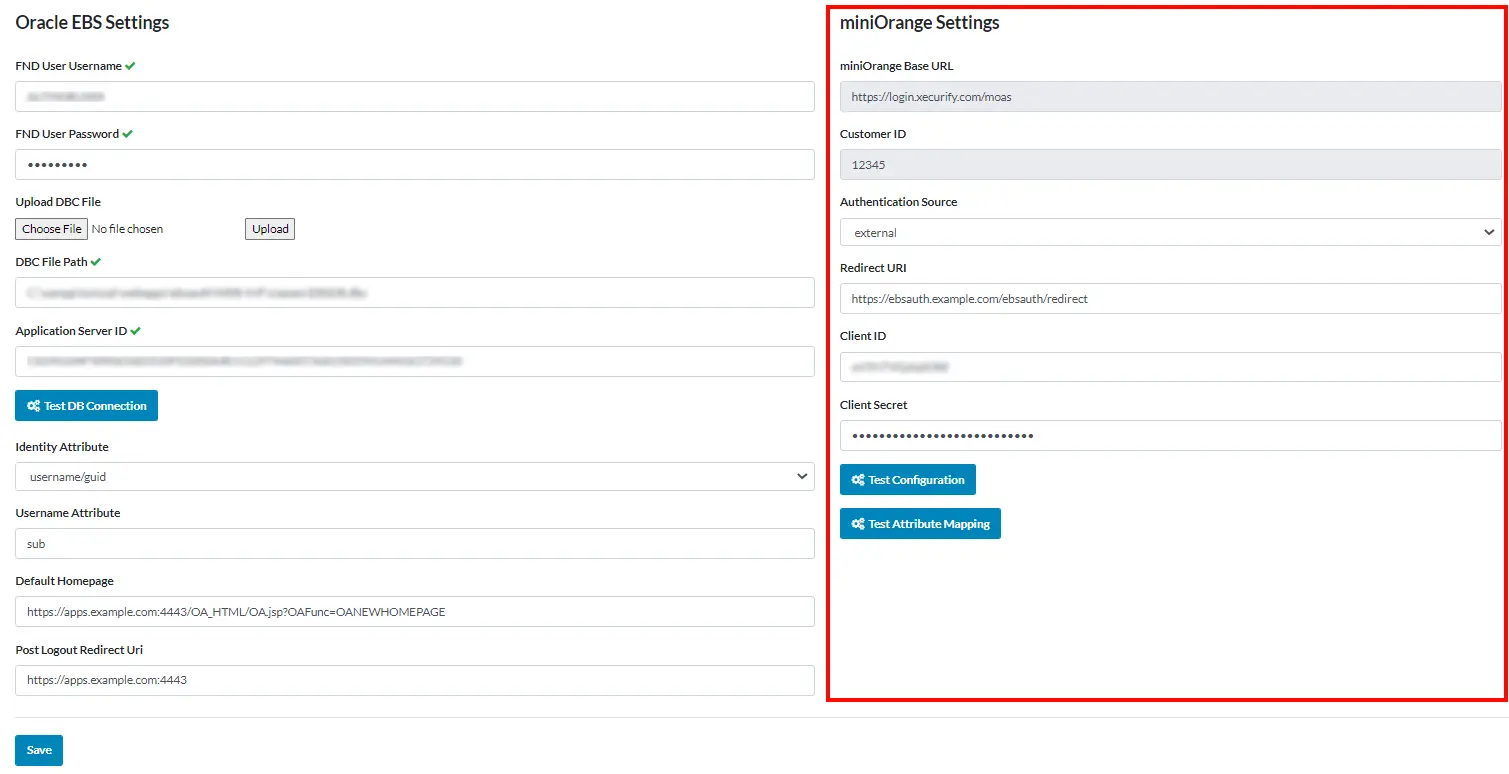
- Después de realizar la configuración haga clic en Guardar botón para guardar la configuración. Ahora haga clic en Mapeo de atributos de prueba para ver el mapeo de atributos.
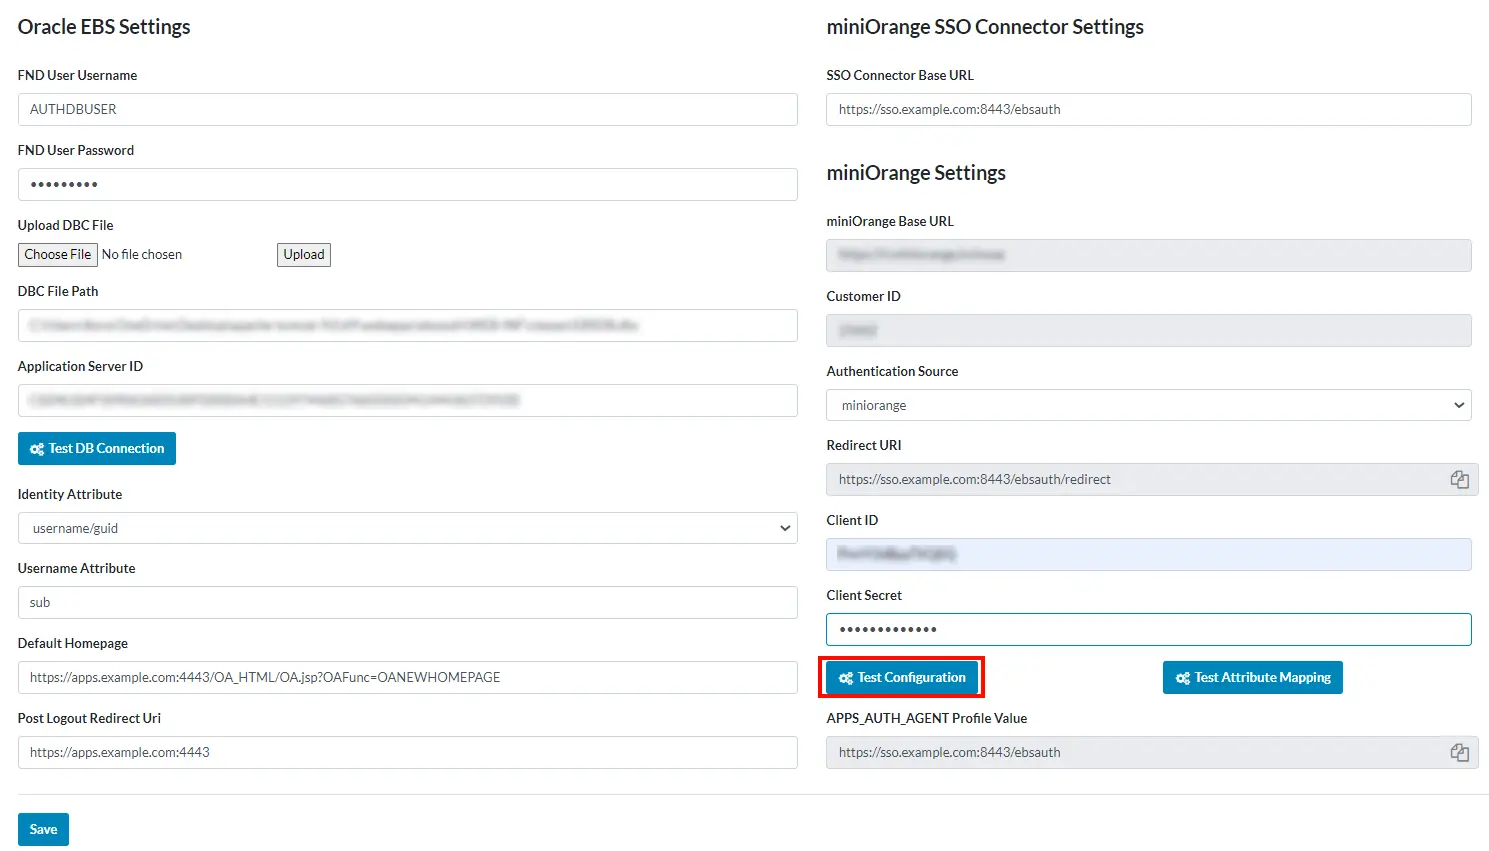
- Finalmente para probar toda la configuración. Clickea en el Conexión de prueba .
5. Integración de inicio de sesión único de Oracle EBS Microsoft Entra ID
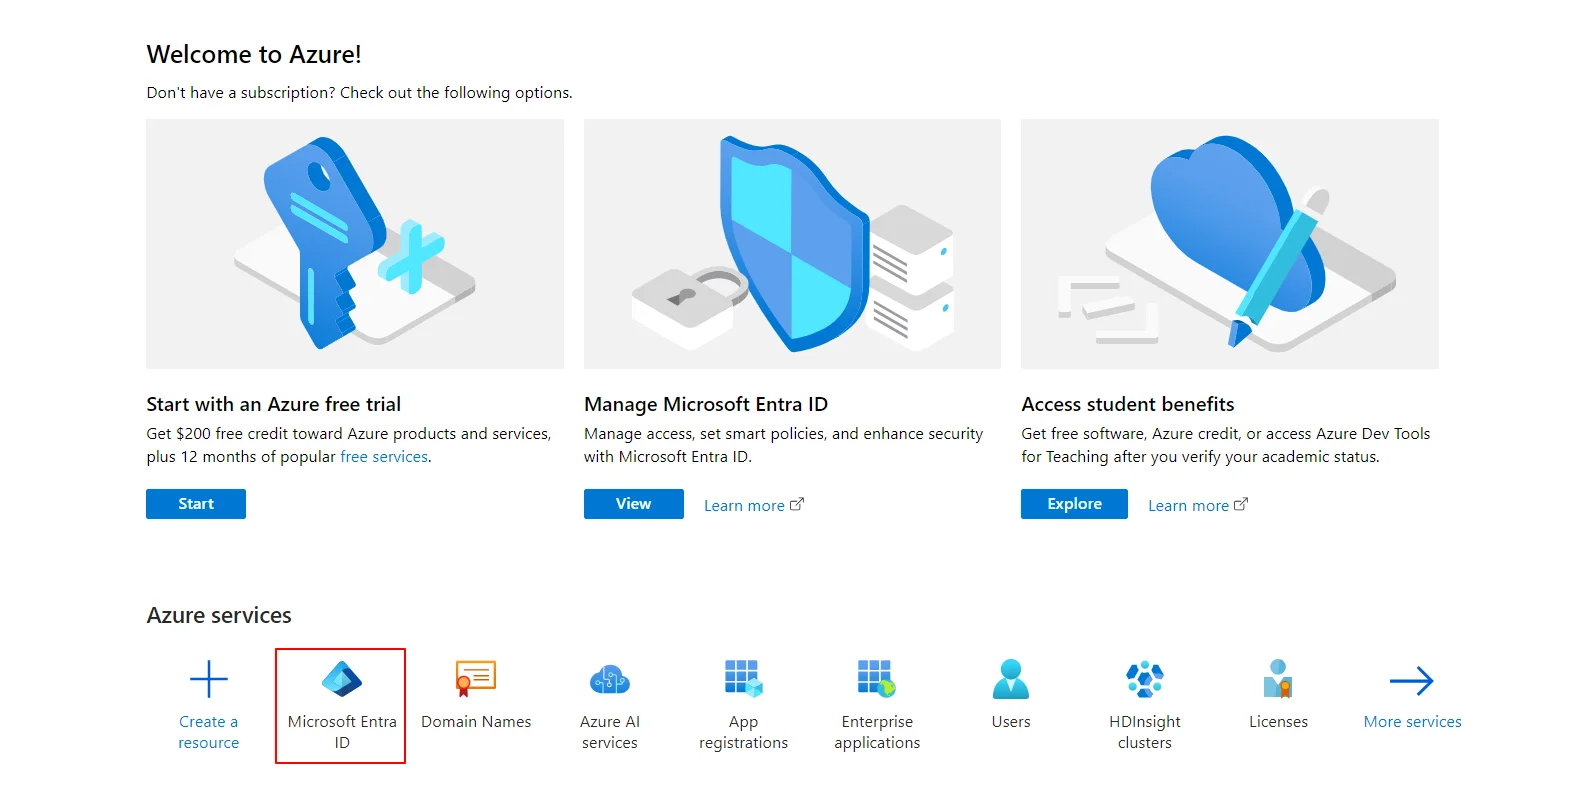
- Inicia sesión en Portal de Microsoft Entra ID (anteriormente Azure AD).
- Seleccionar ID de entrada de Microsoft.
- Seleccionar Aplicaciones Empresariales.
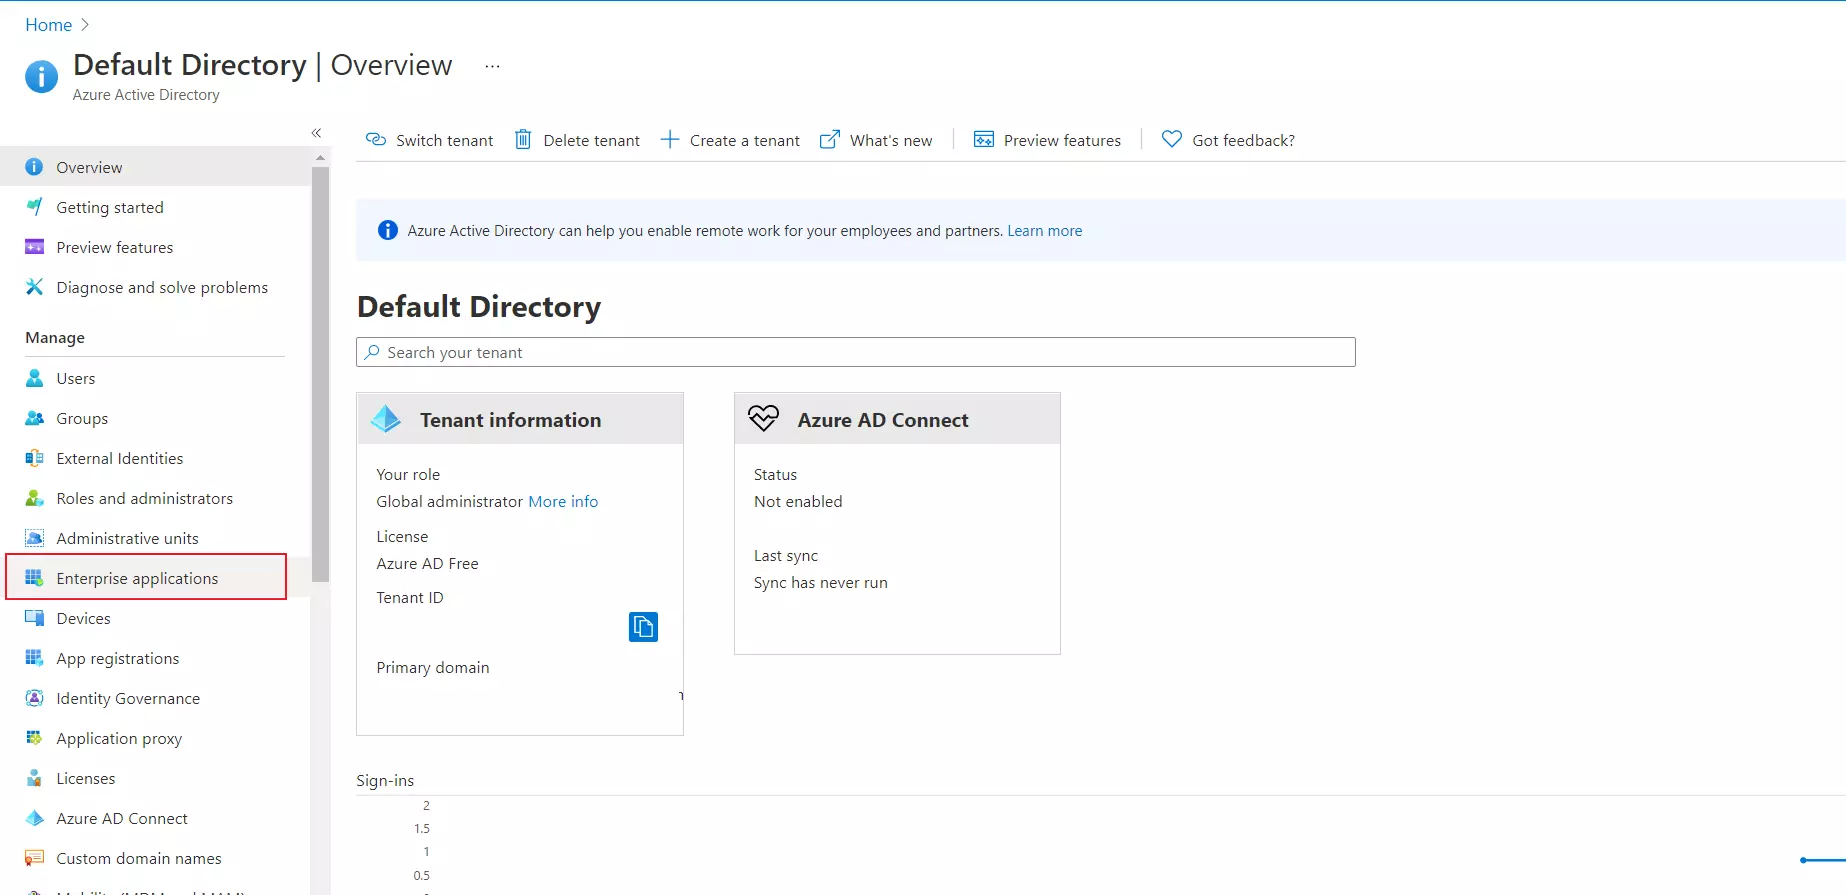
- Haga clic en Nueva aplicación.
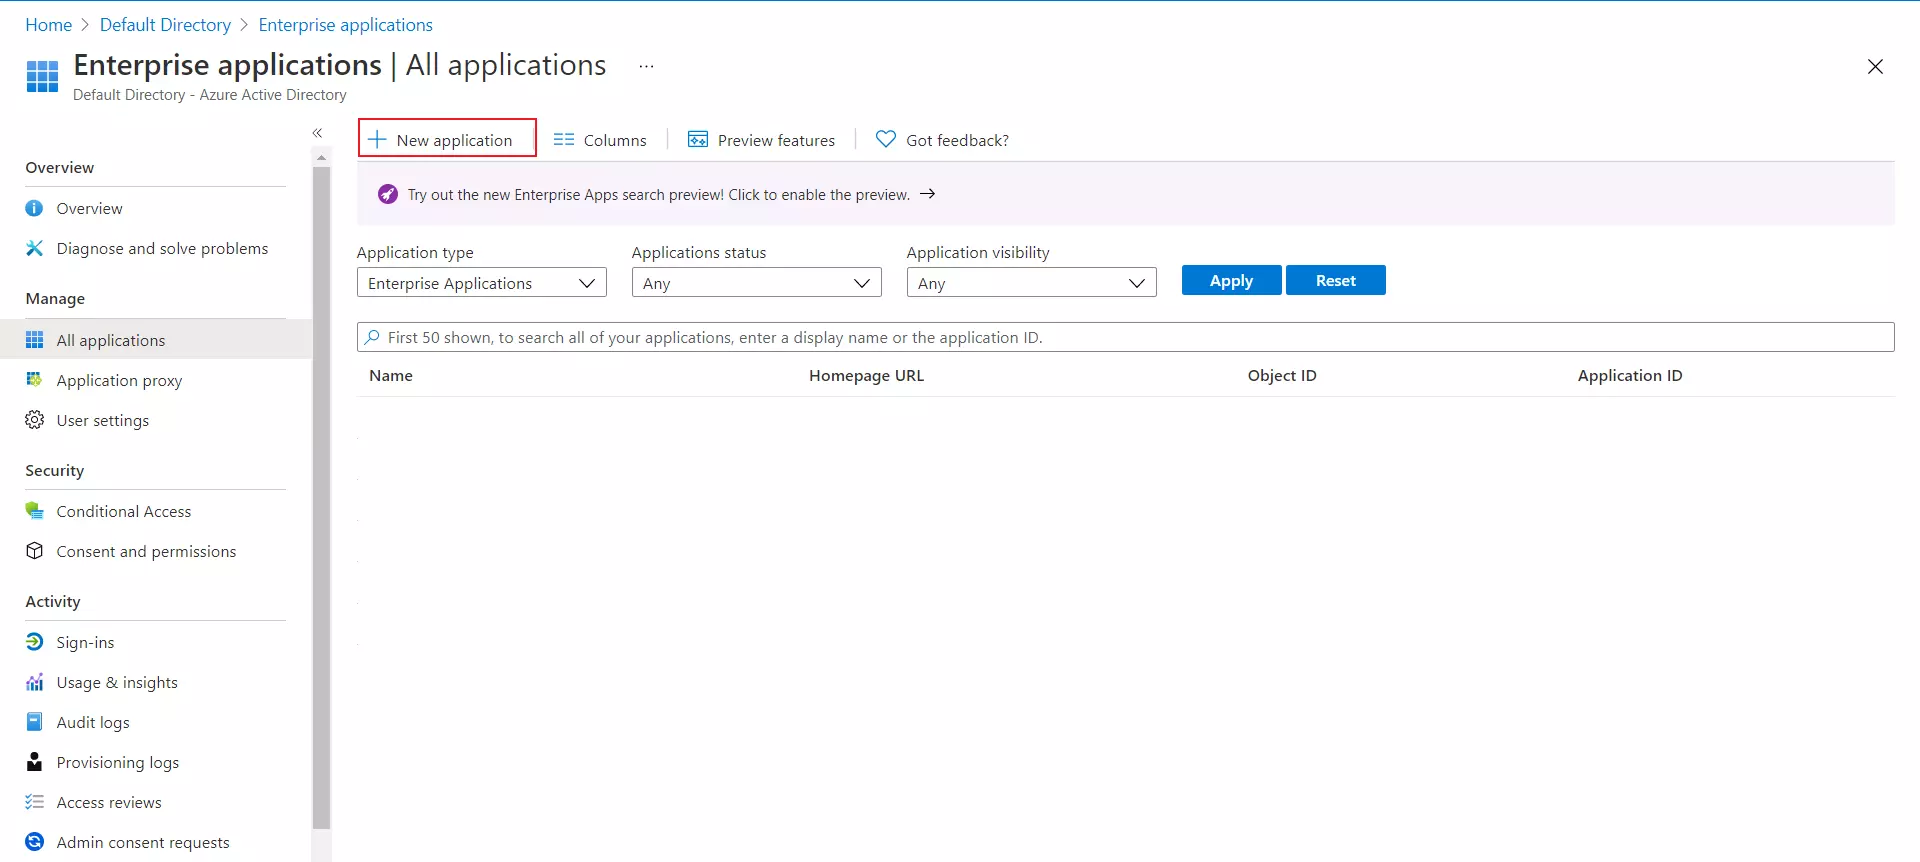
- Haga clic en Crea tu propia aplicación bajo Explorar la galería de ID de Microsoft Entra.
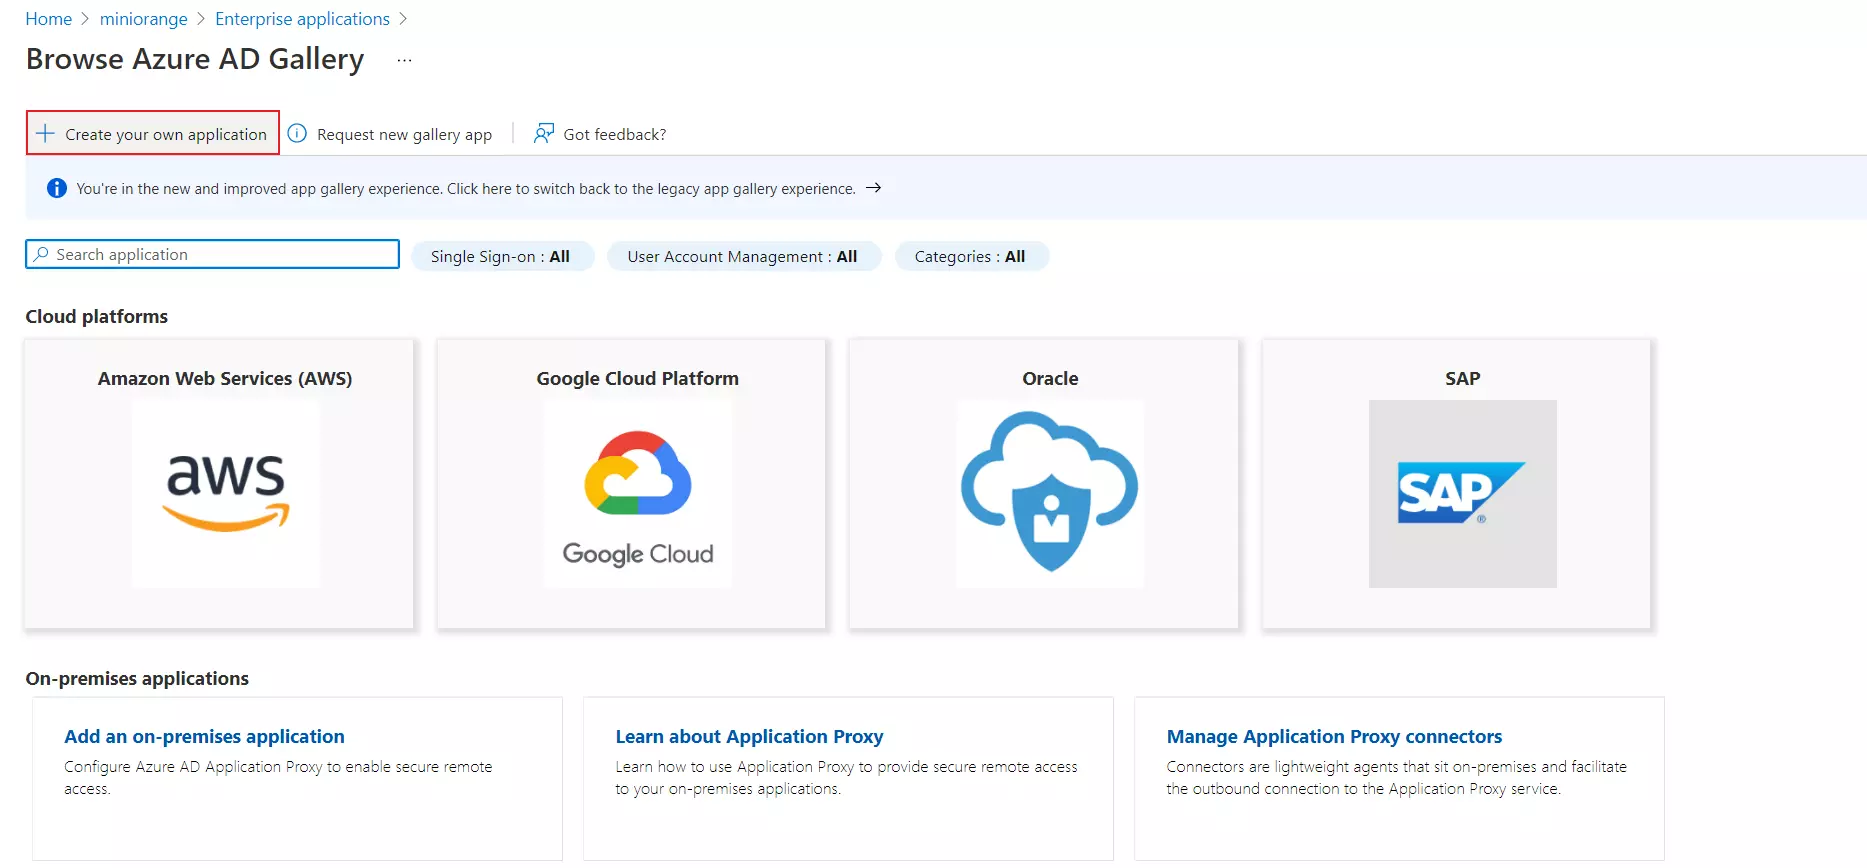
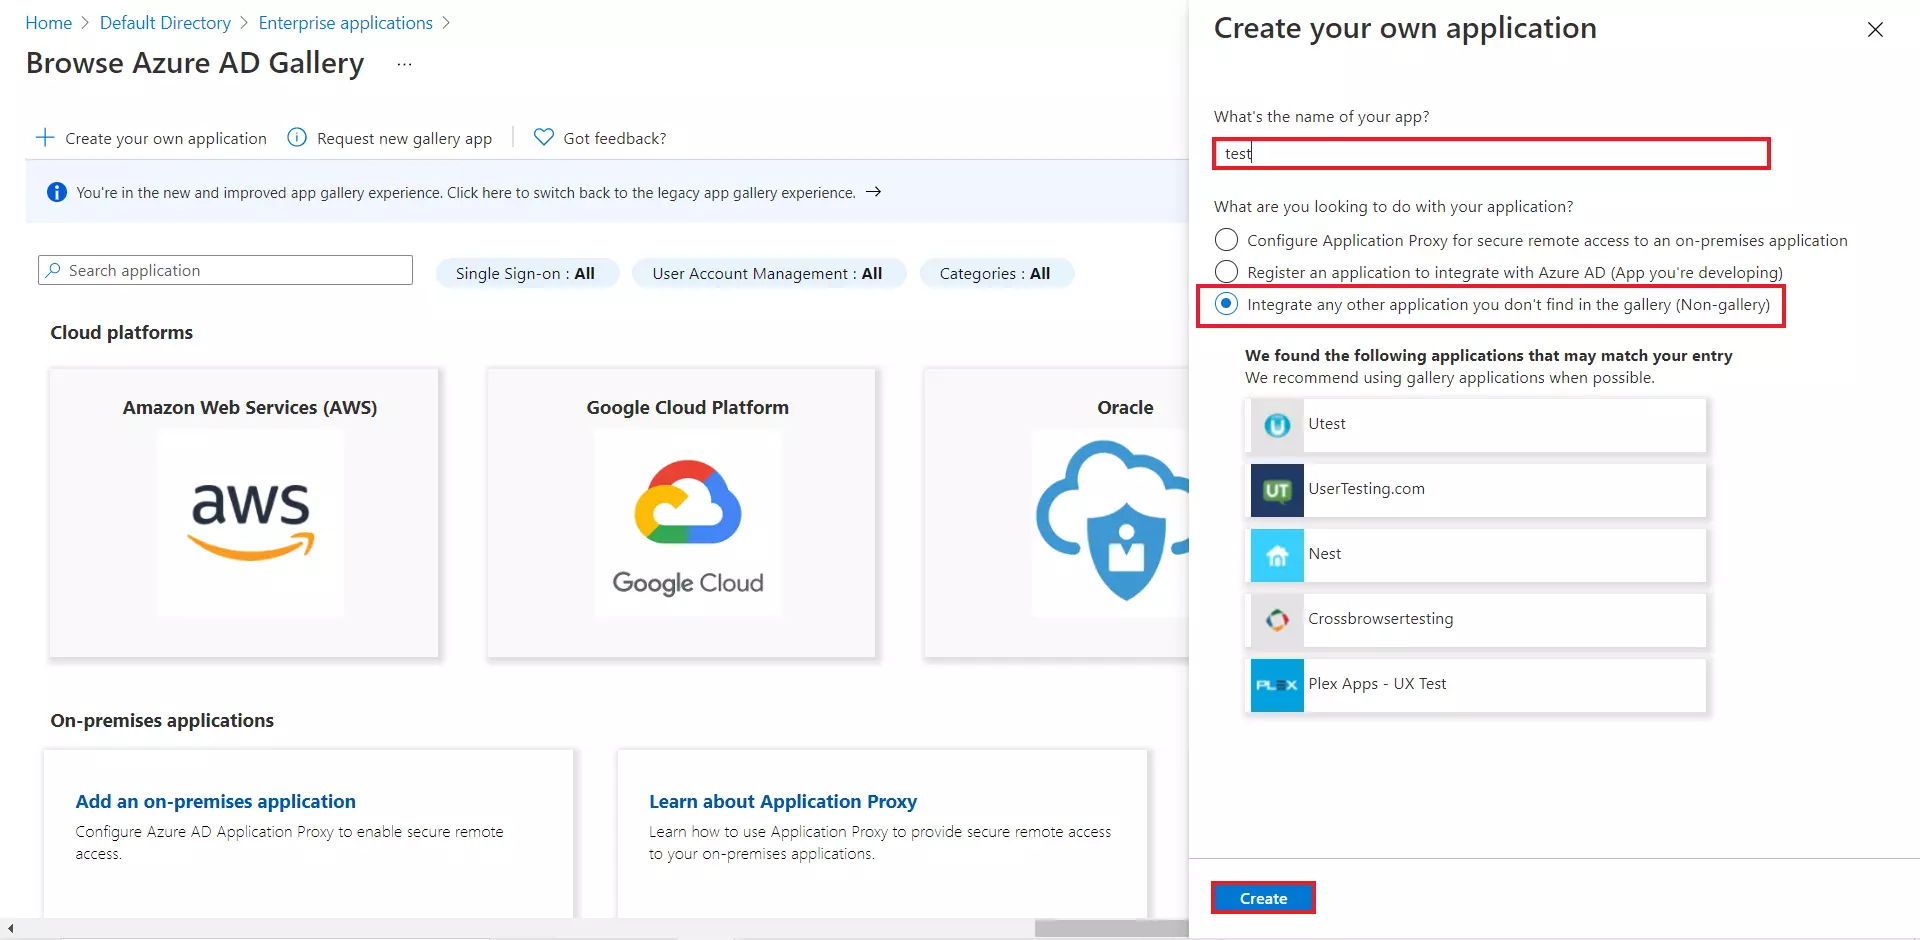
- Ingrese el nombre de su aplicación, luego seleccione Aplicación sin galería sección y haga clic en Crear .
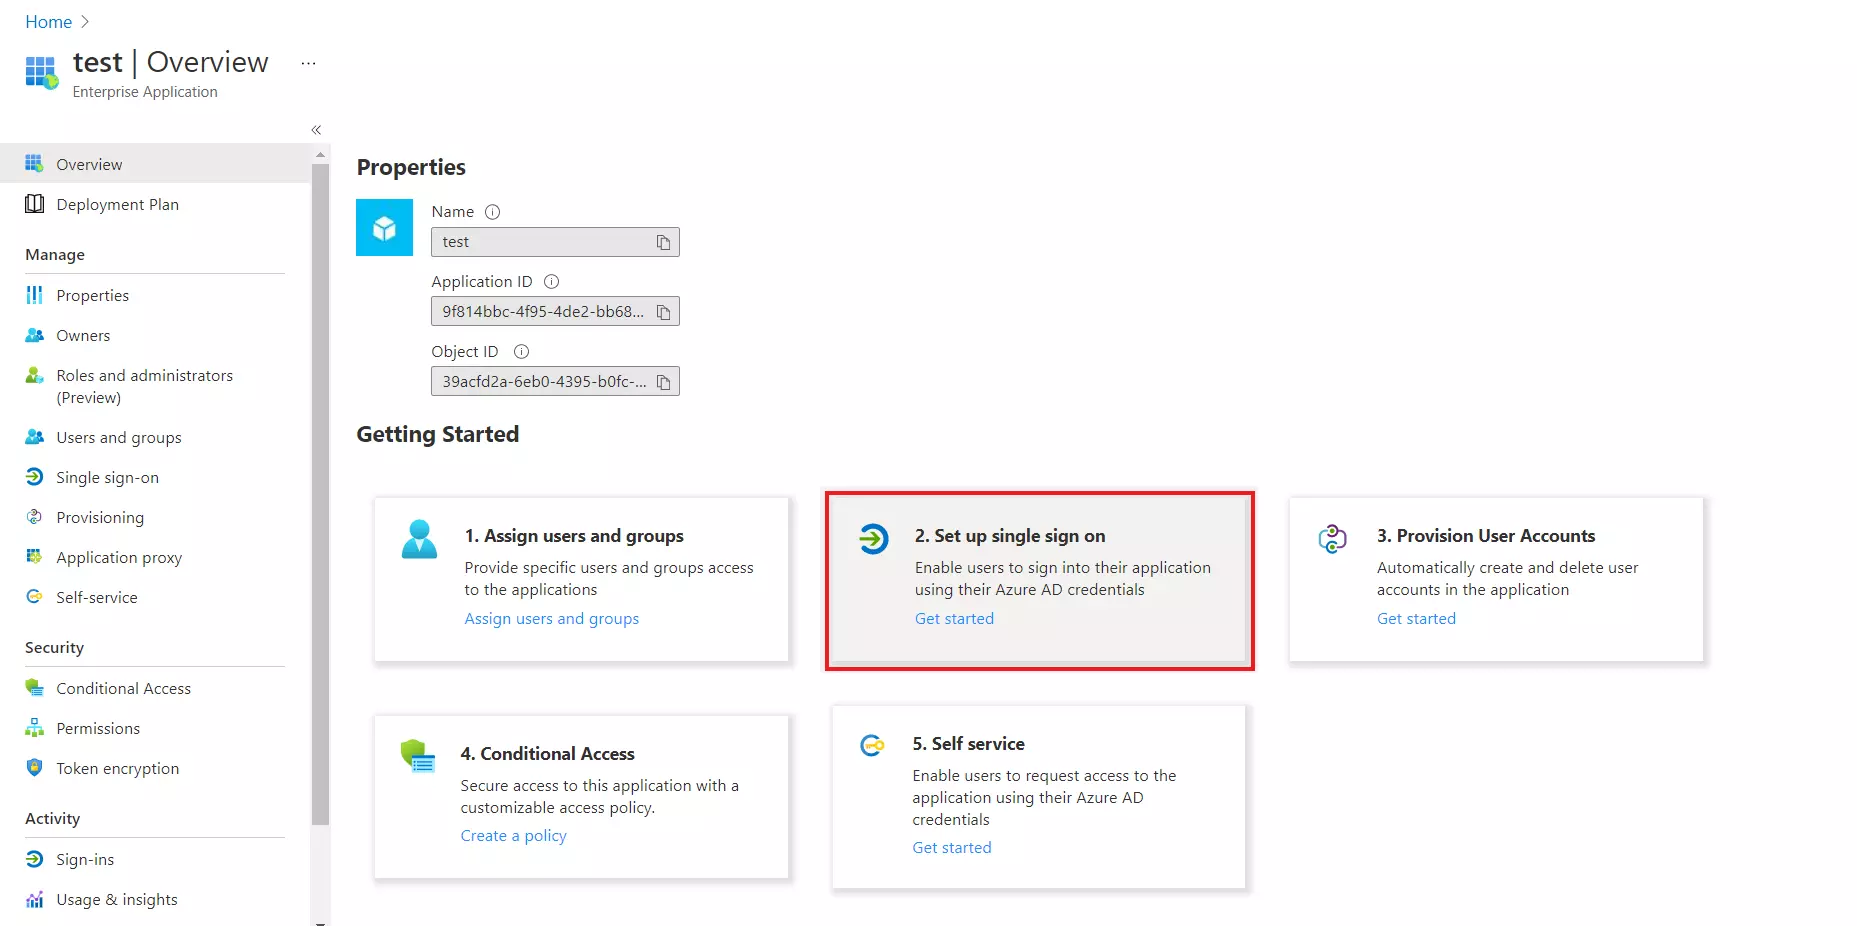
- Haga clic en Configurar el inicio de sesión único .
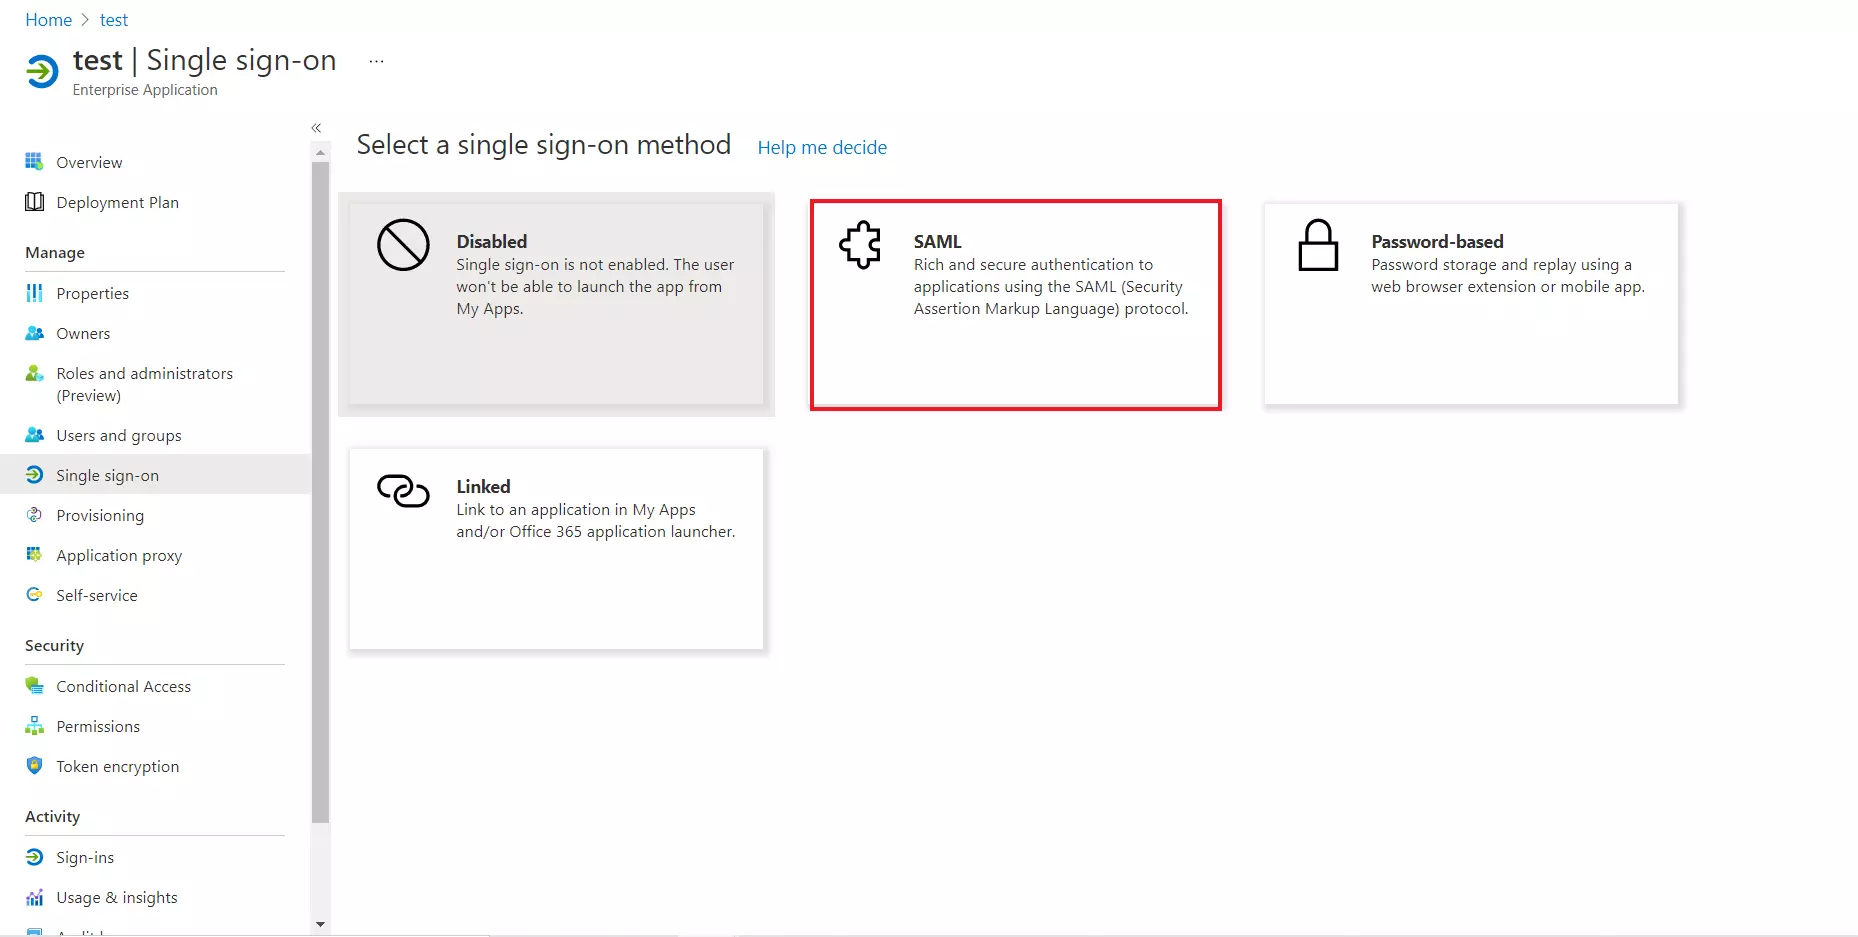
- Seleccione el elemento SAML .
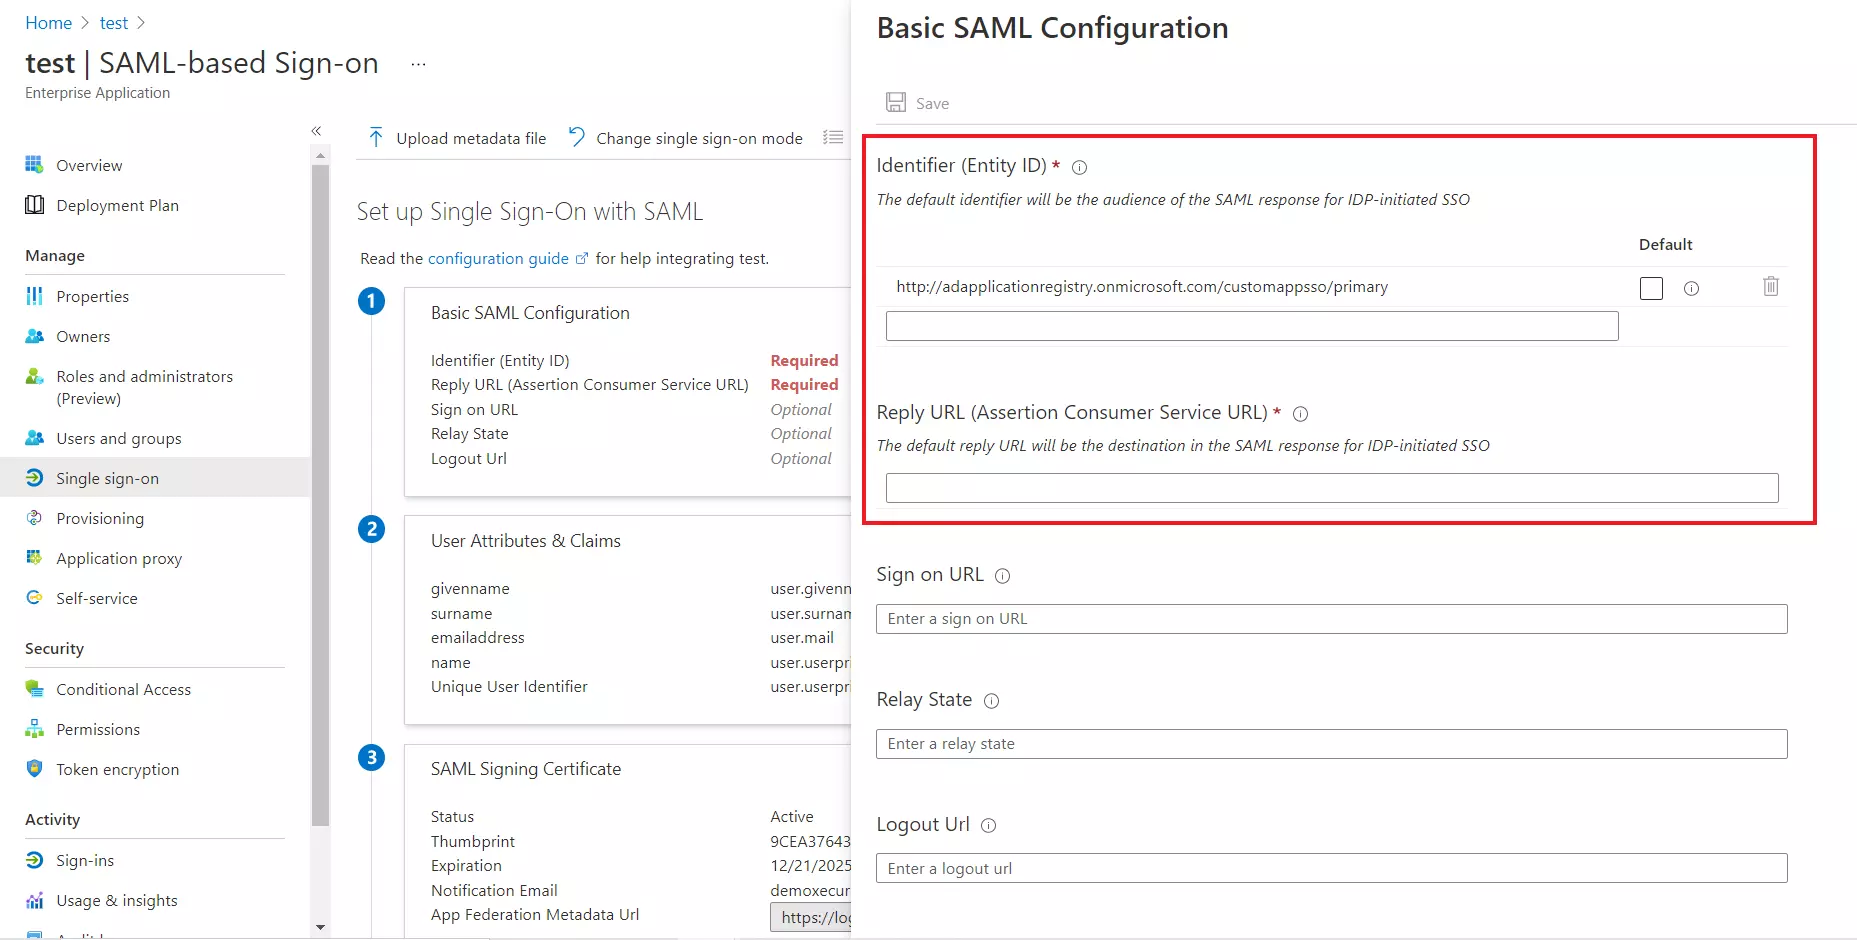
- Para Configuración básica de SAML necesitas conseguir el ID de entidad, URL ACS y URL de cierre de sesión único de miniOrange.(disponible en el siguiente paso)
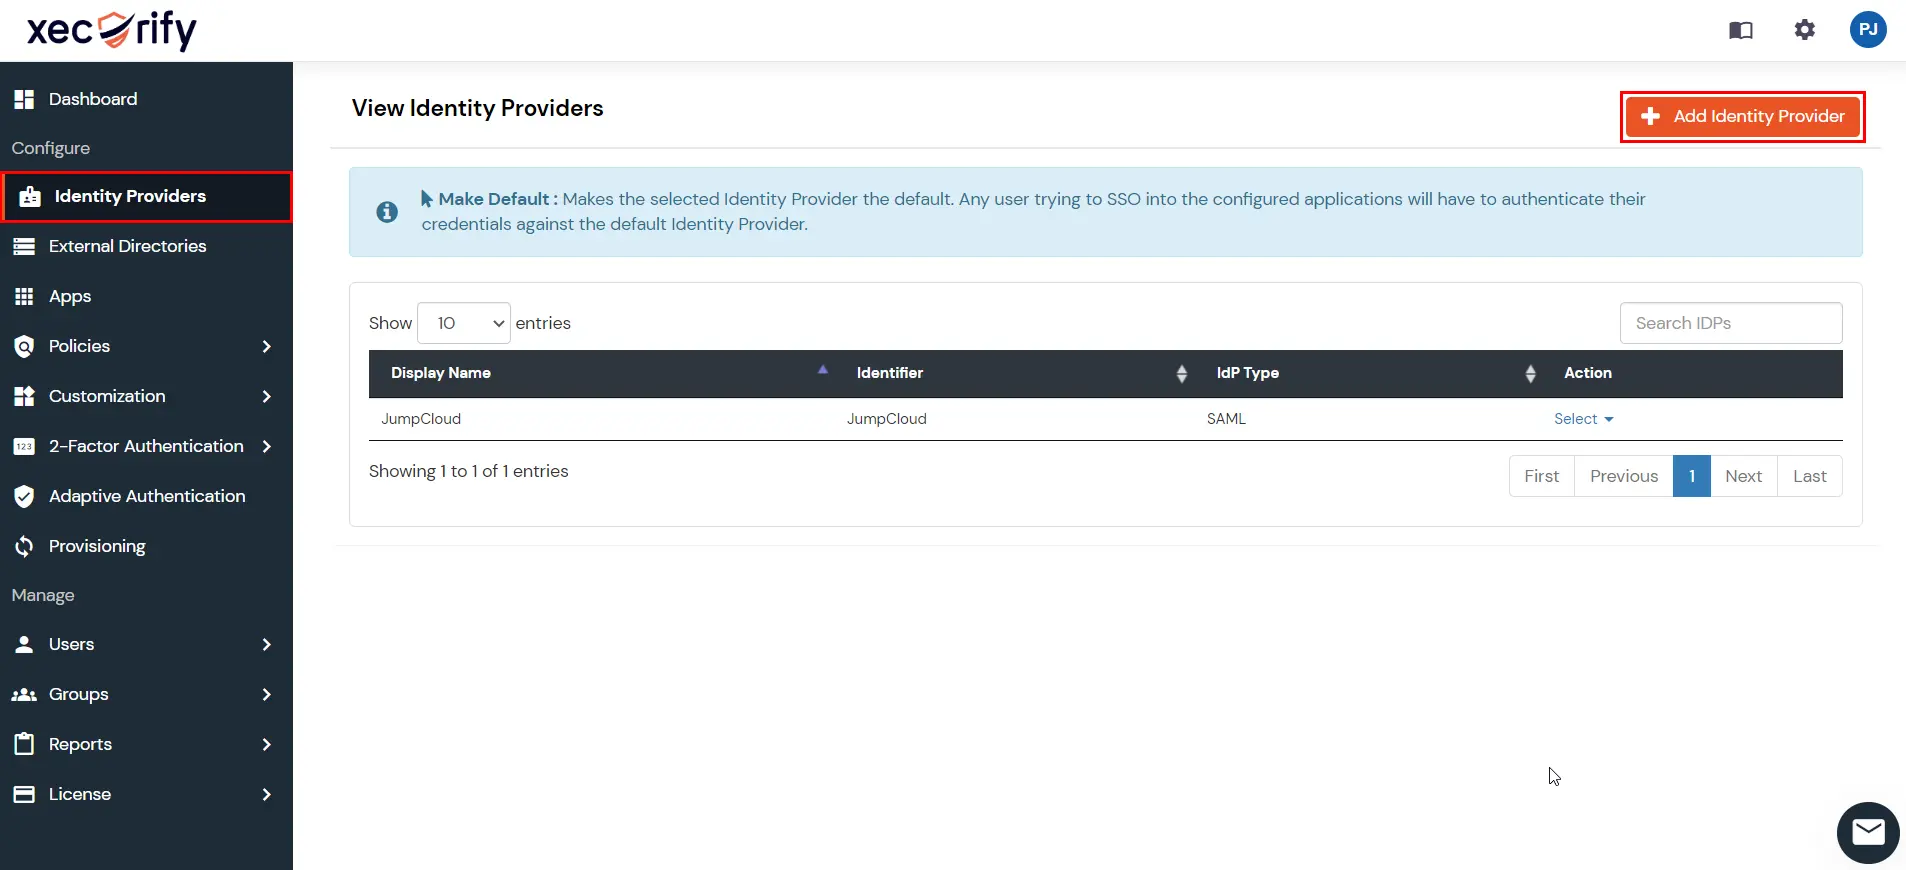
- Iniciar sesión en Panel mininaranja, Y luego ir a Proveedores de identidad en el menú de navegación izquierdo. Haga clic en Agregar proveedor de identidad .
- In Elija un proveedor de identidad, seleccione SAML desde el desplegable.
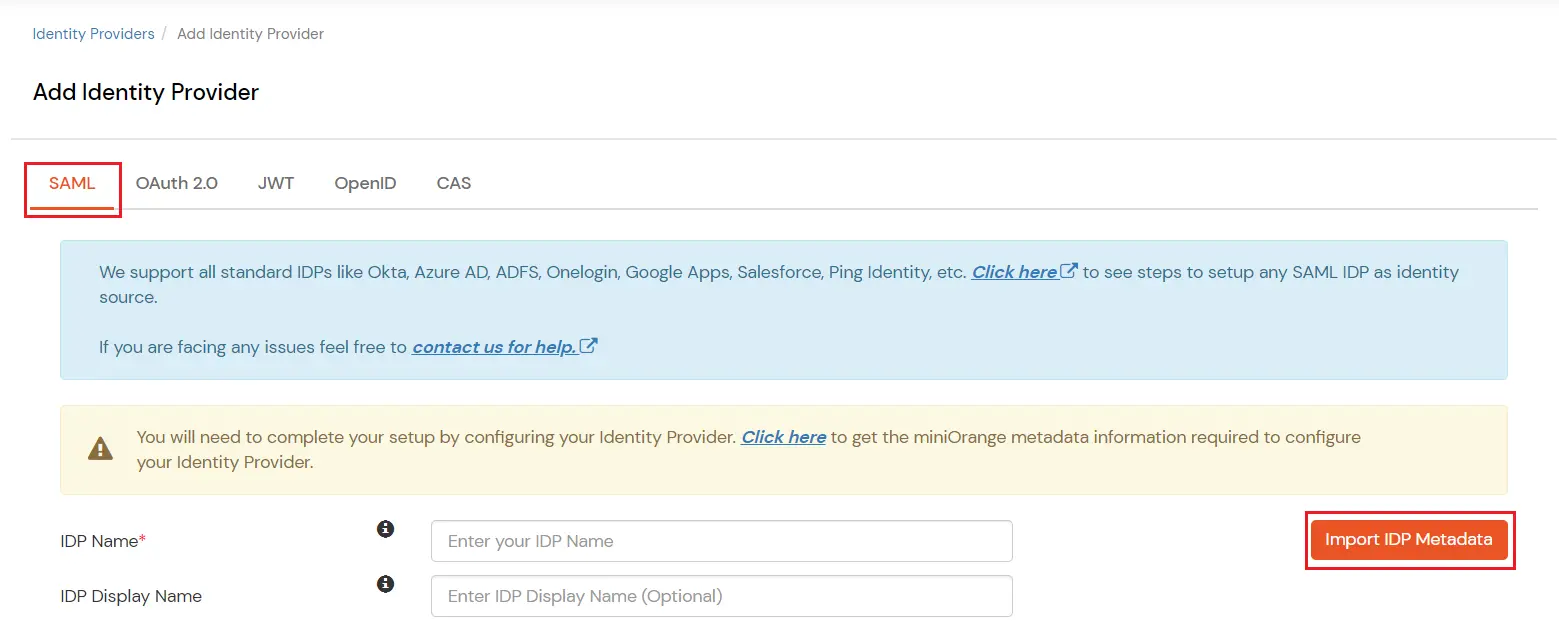
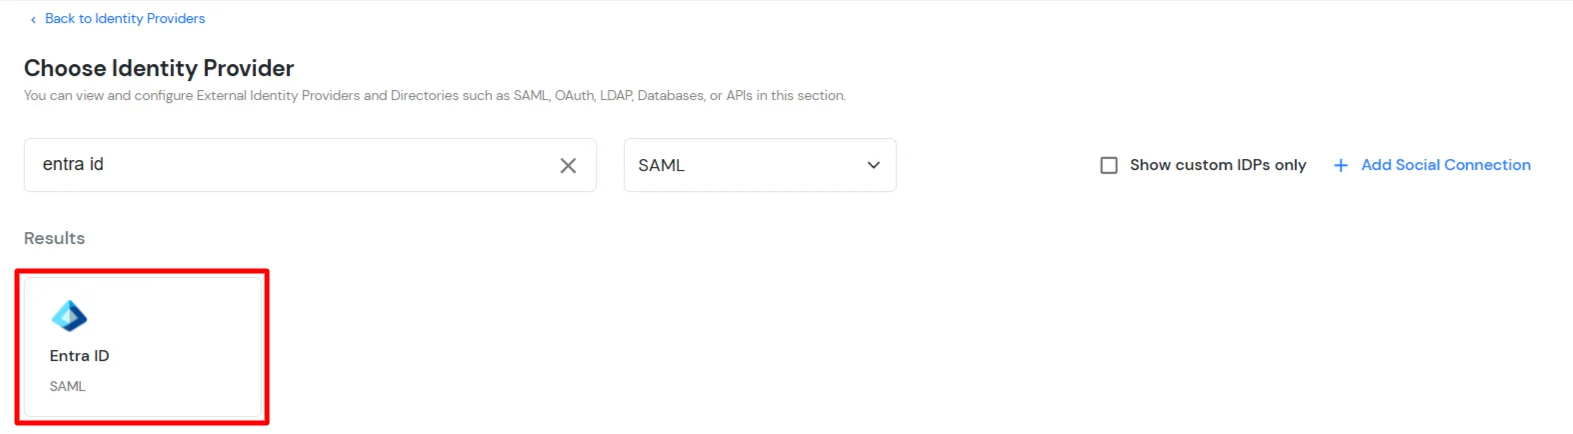
- Luego, busque ID de entrada y haz clic en él.
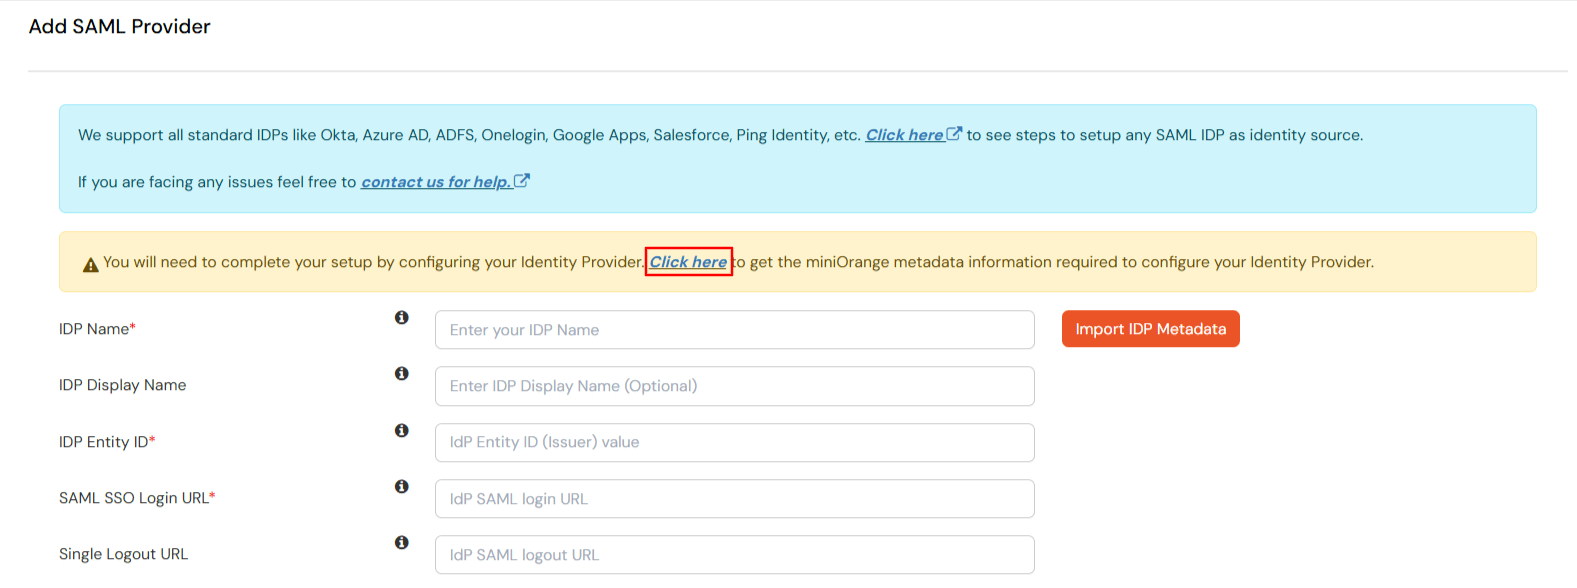
- Ahora haga clic en Haga clic aquí enlace para obtener metadatos miniOrange como se muestra en la pantalla a continuación.
- Para la sección SSO INICIADO POR SP, seleccione Mostrar detalles de metadatos.
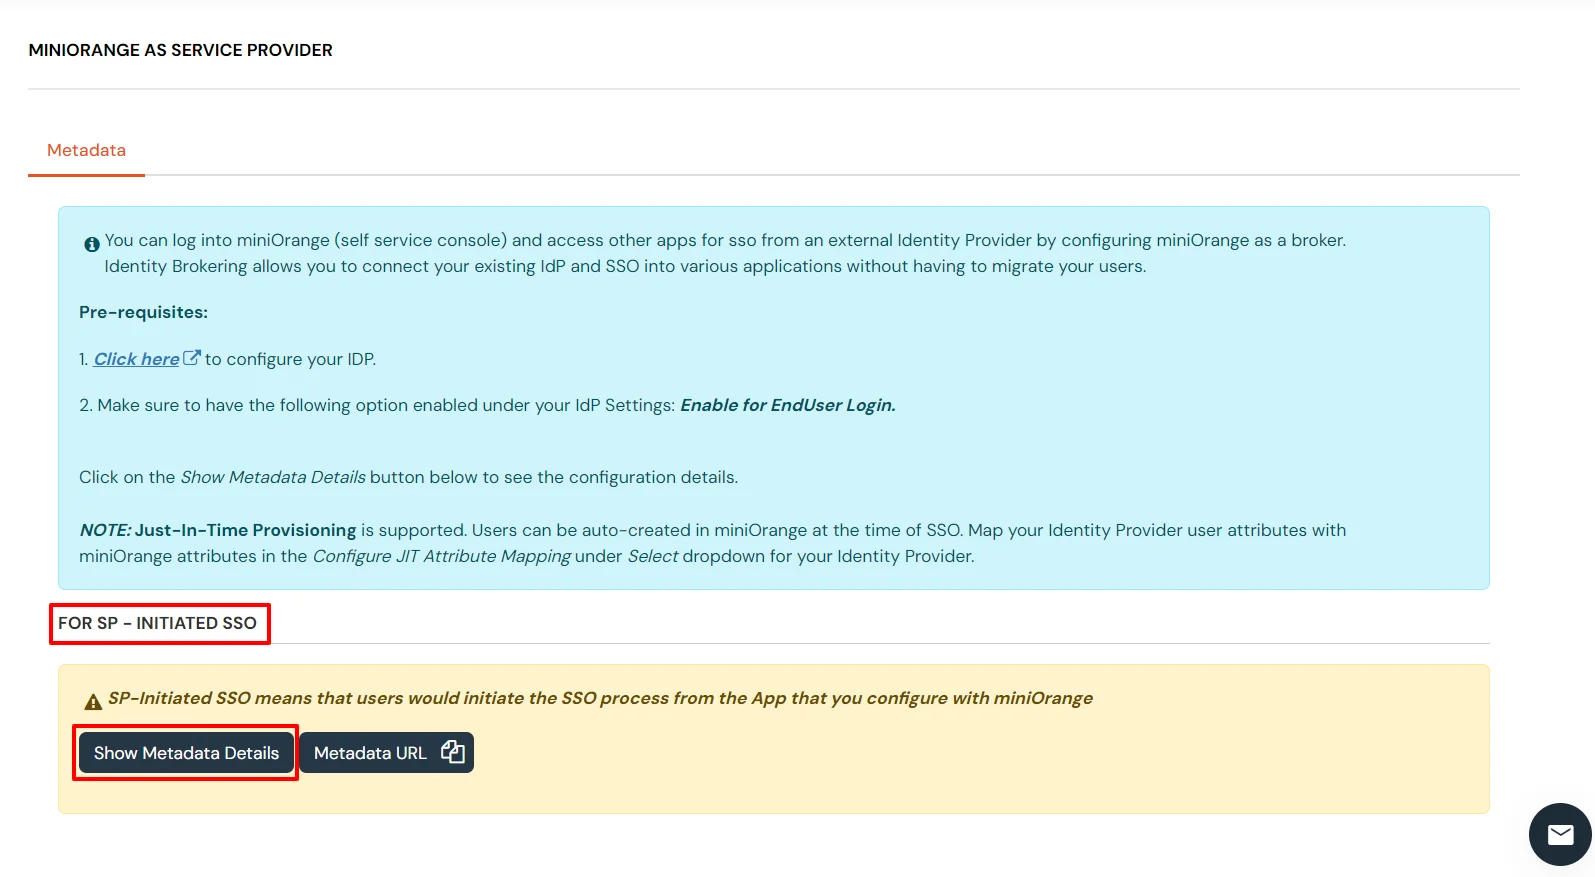
- Luego, haga clic en Descargar metadatos.
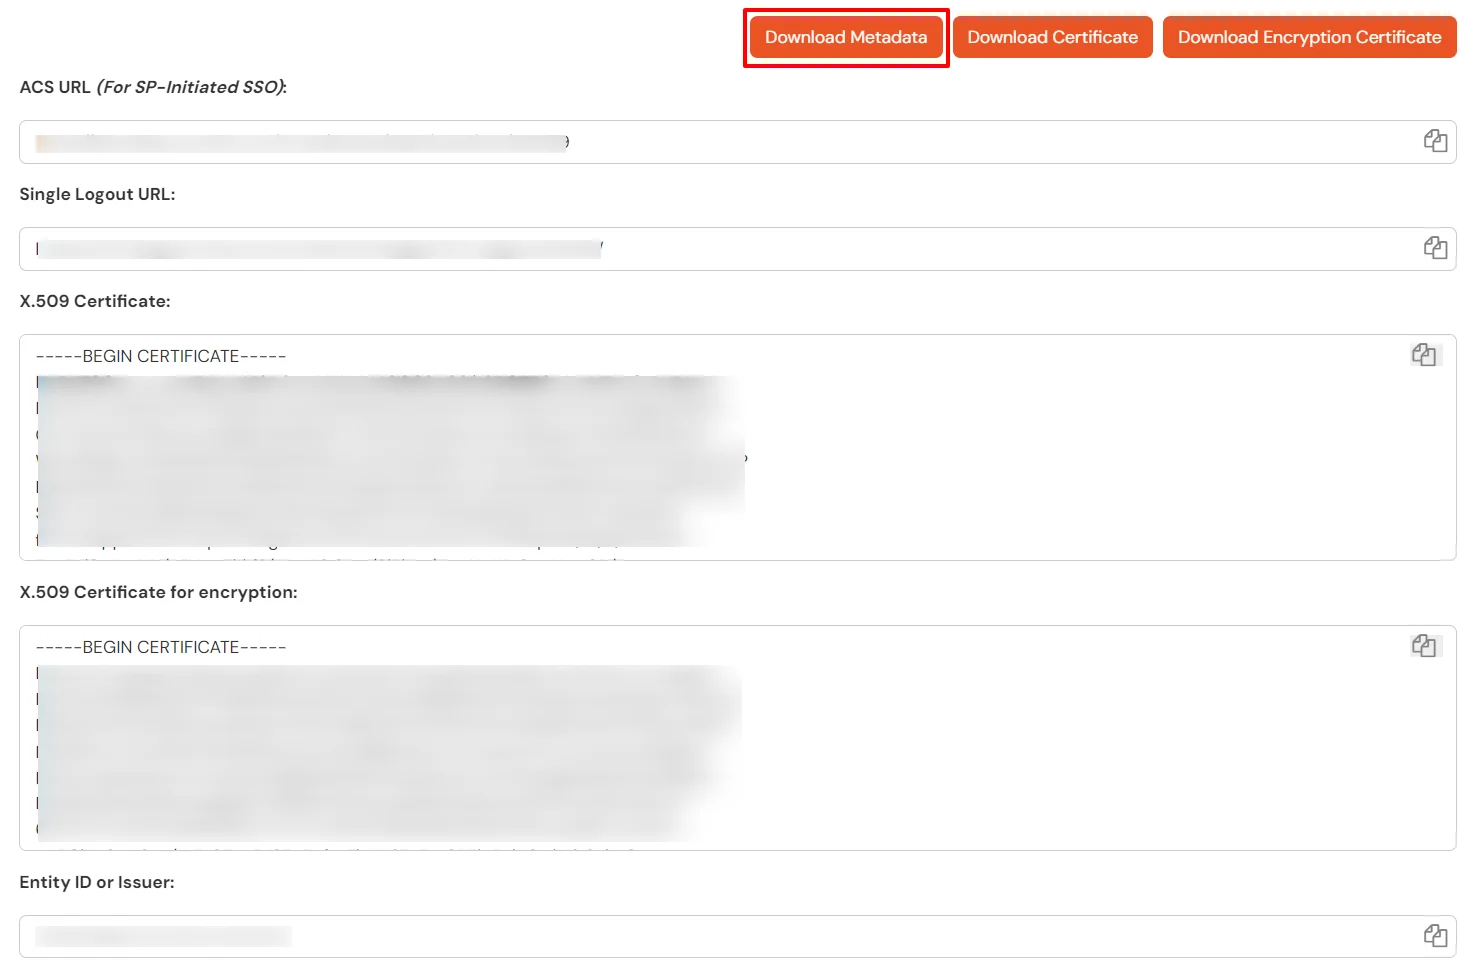
- Ingrese los valores en la configuración básica de SAML como se muestra en la siguiente pantalla:
- Identificador (ID de entidad) :
Entity ID or Issuer
- URL de respuesta (URL de servicio al consumidor de aserciones) :
ACS URL
- URL de inicio de sesión (se requiere opcional durante el inicio de sesión único iniciado por IDP) :
SSO Login URL
- URL de cierre de sesión :
Single Logout URL
- Por defecto, lo siguiente Atributos se enviará en la respuesta SAML. Puede ver o editar las reclamaciones enviadas en la respuesta SAML a la solicitud en la sección Atributos .
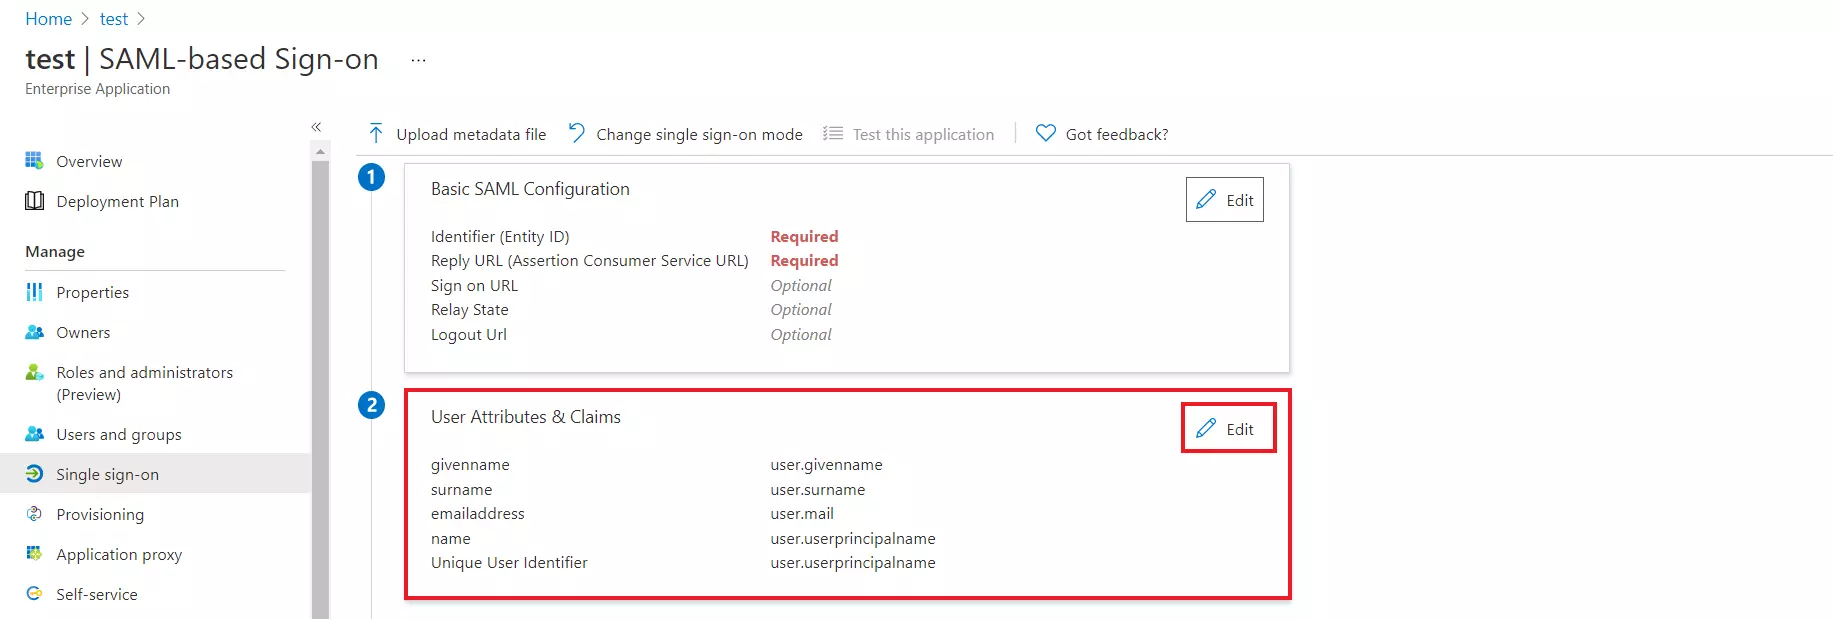
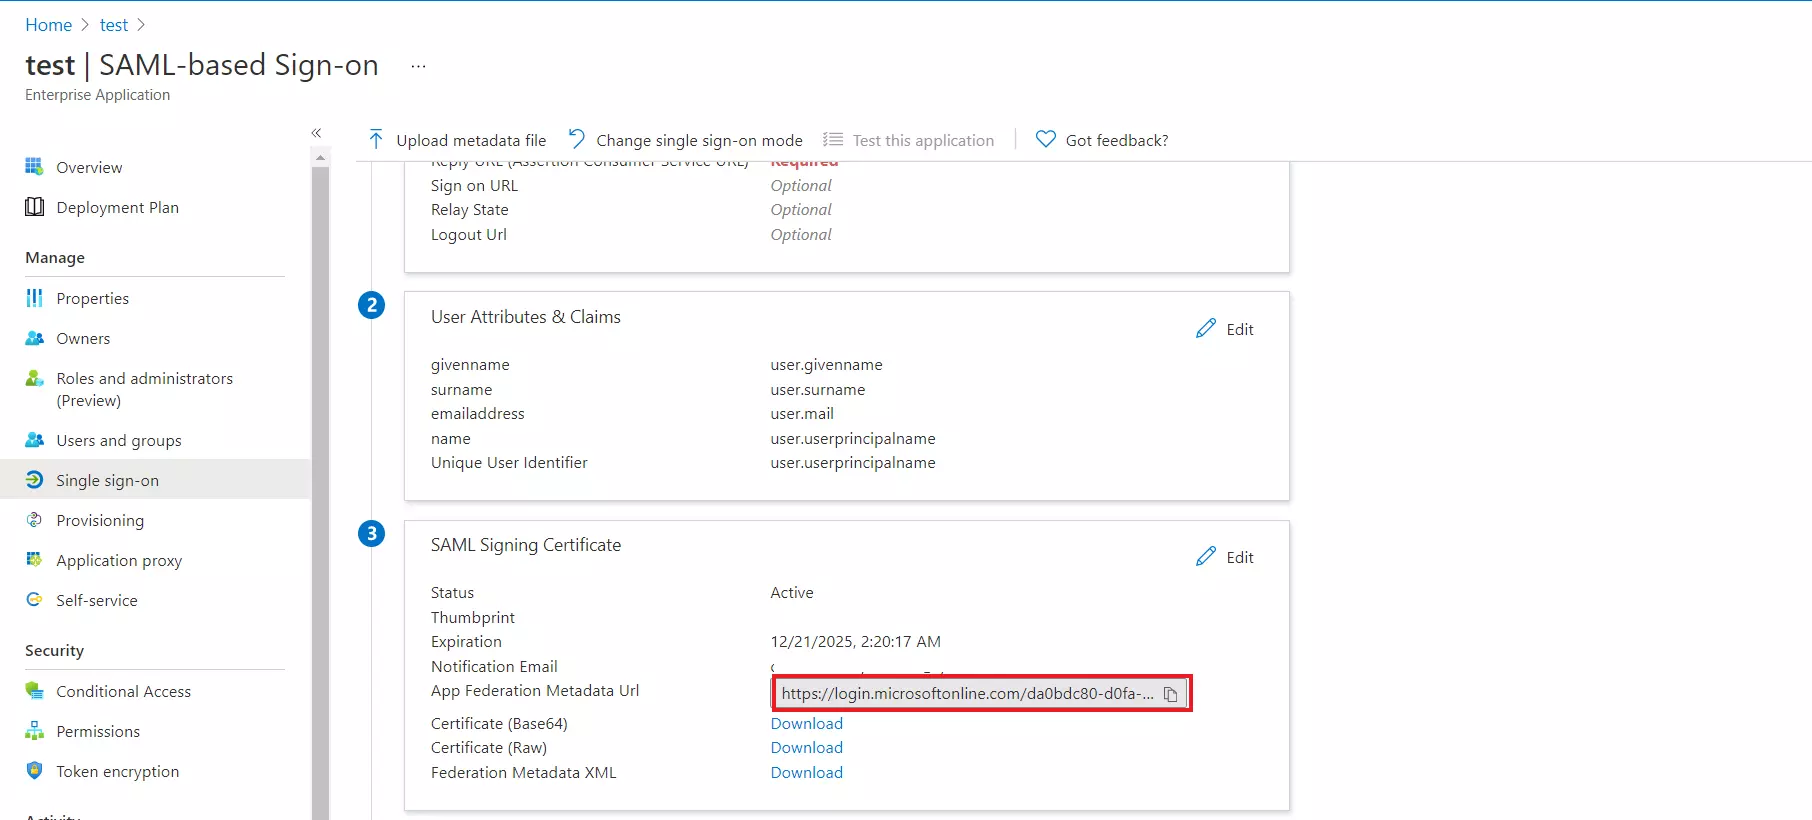
- Copia el URL de metadatos de federación de aplicaciones para obtener el Endpoints necesario para configurar su Proveedor de servicios en el paso 2.
- Asigne usuarios y grupos a su aplicación SAML.
- Como control de seguridad, Microsoft Entra ID no emitirá un token que permita a un usuario iniciar sesión en la aplicación a menos que Microsoft Entra ID le haya otorgado acceso. A los usuarios se les puede otorgar acceso directamente o mediante membresía en un grupo.
- Navegue a Usuarios y grupos pestaña y haga clic en Agregar usuario / grupo.
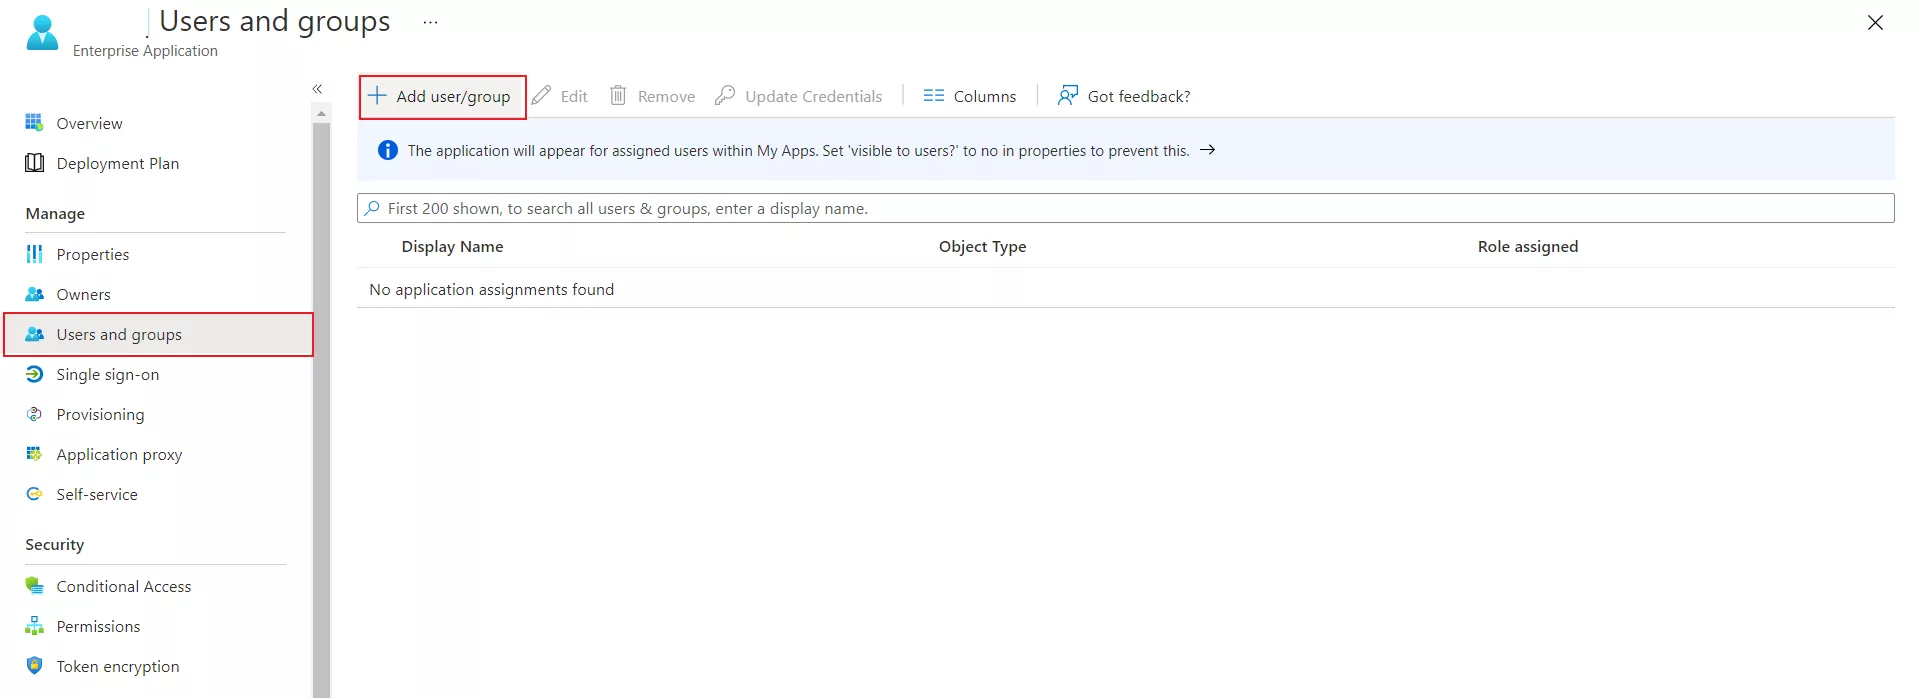
- Haga clic en Usuarios para asignar el usuario requerido y luego haga clic en selecciona.
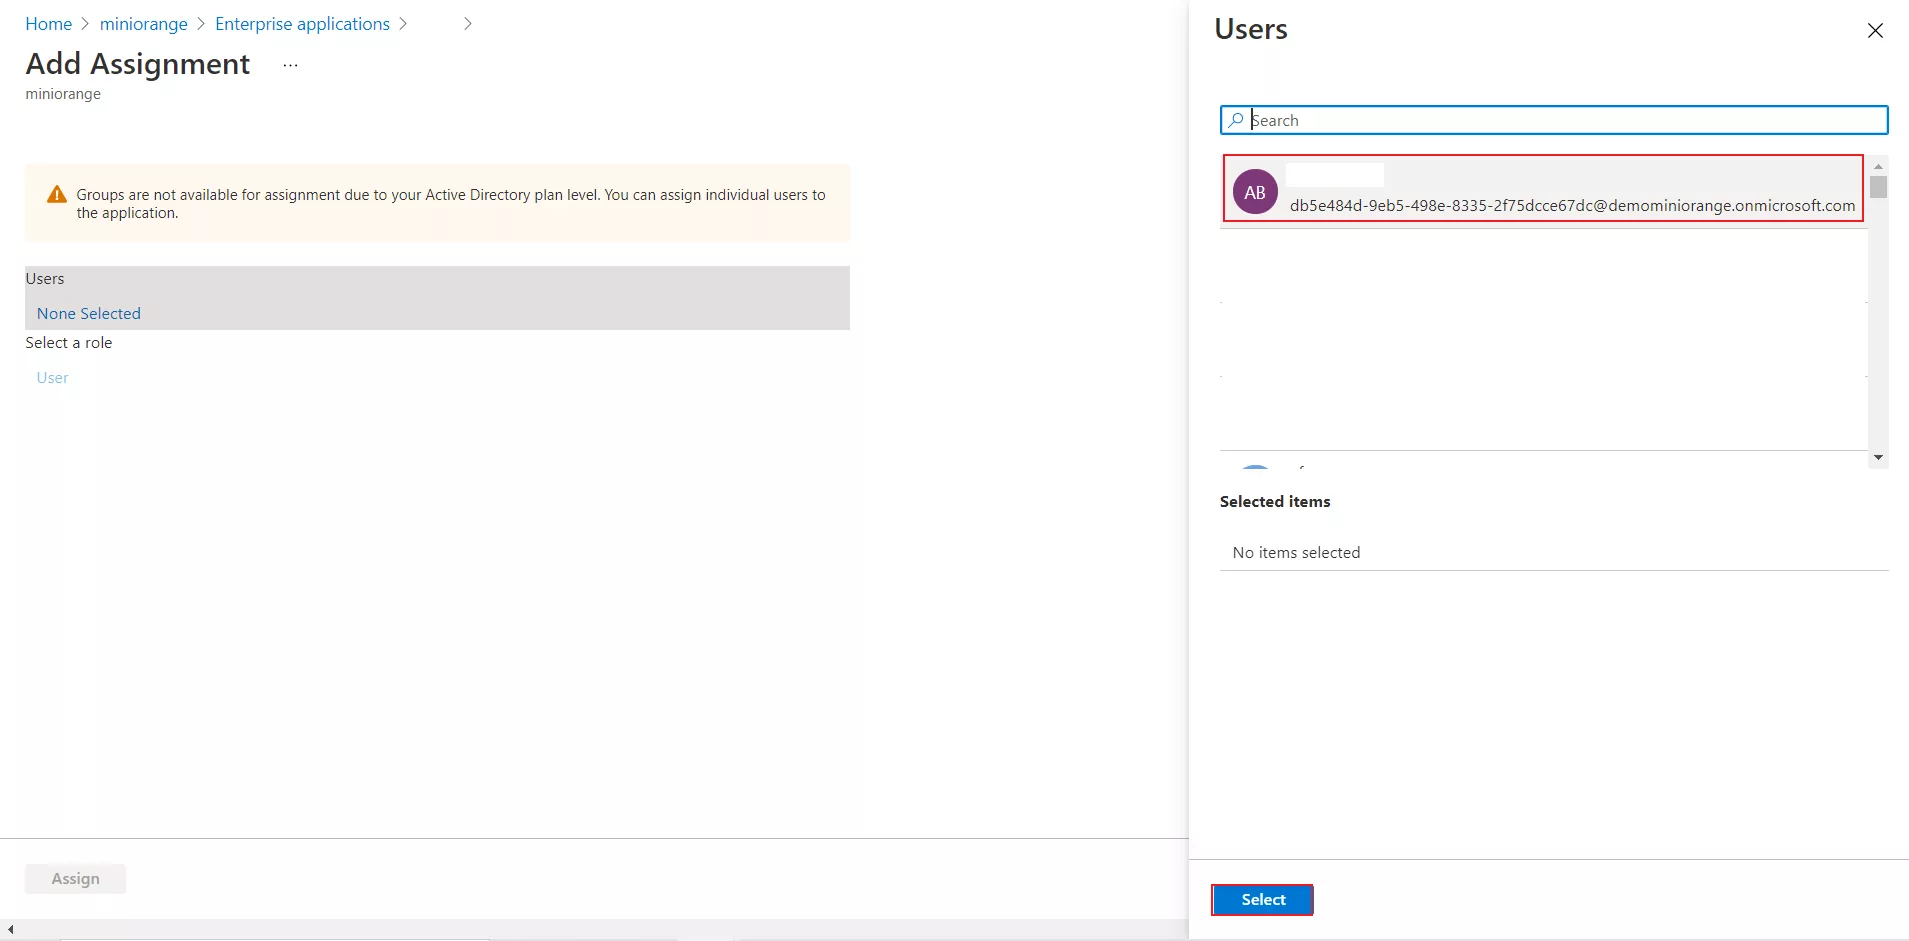
- También puede asignar una función a su aplicación en Seleccionar rol sección. Finalmente, haga clic en Asignar para asignar ese usuario o grupo a la aplicación SAML. Su configuración es Microsoft Entra ID y está hecha.
6. Configure Microsoft Entra ID como proveedor de identidad SAML en miniOrange Broker Agent
- Volver a la Consola de administración miniOrange (Deberías haberlo mantenido abierto desde el Paso 5).
- Haga clic en Importar metadatos de IDP.
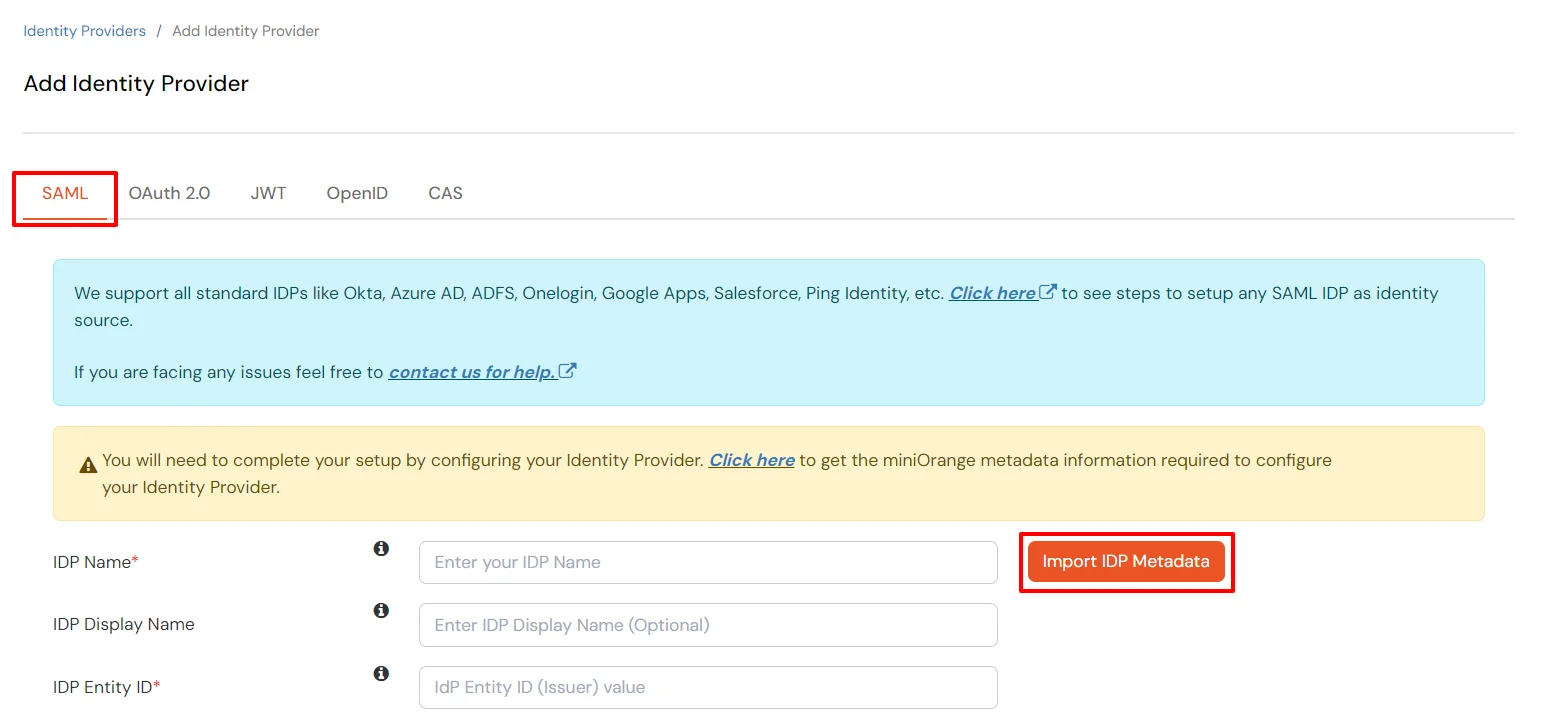
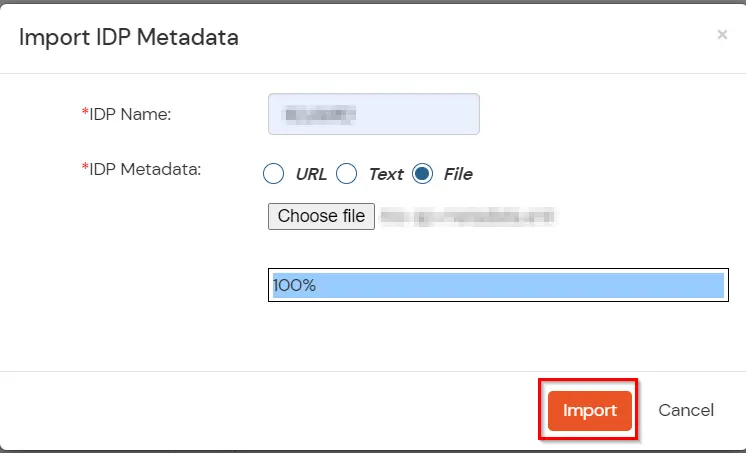
- Elija un nombre de IDP apropiado. Ingrese la URL que ha guardado en el paso anterior de ID de entrada.
- Haga clic en Importar.
- Como se muestra en la siguiente pantalla, ID de entidad IDP, URL de inicio de sesión SSO de SAML y certificado x.509 se completará desde el archivo de metadatos que acabamos de importar.
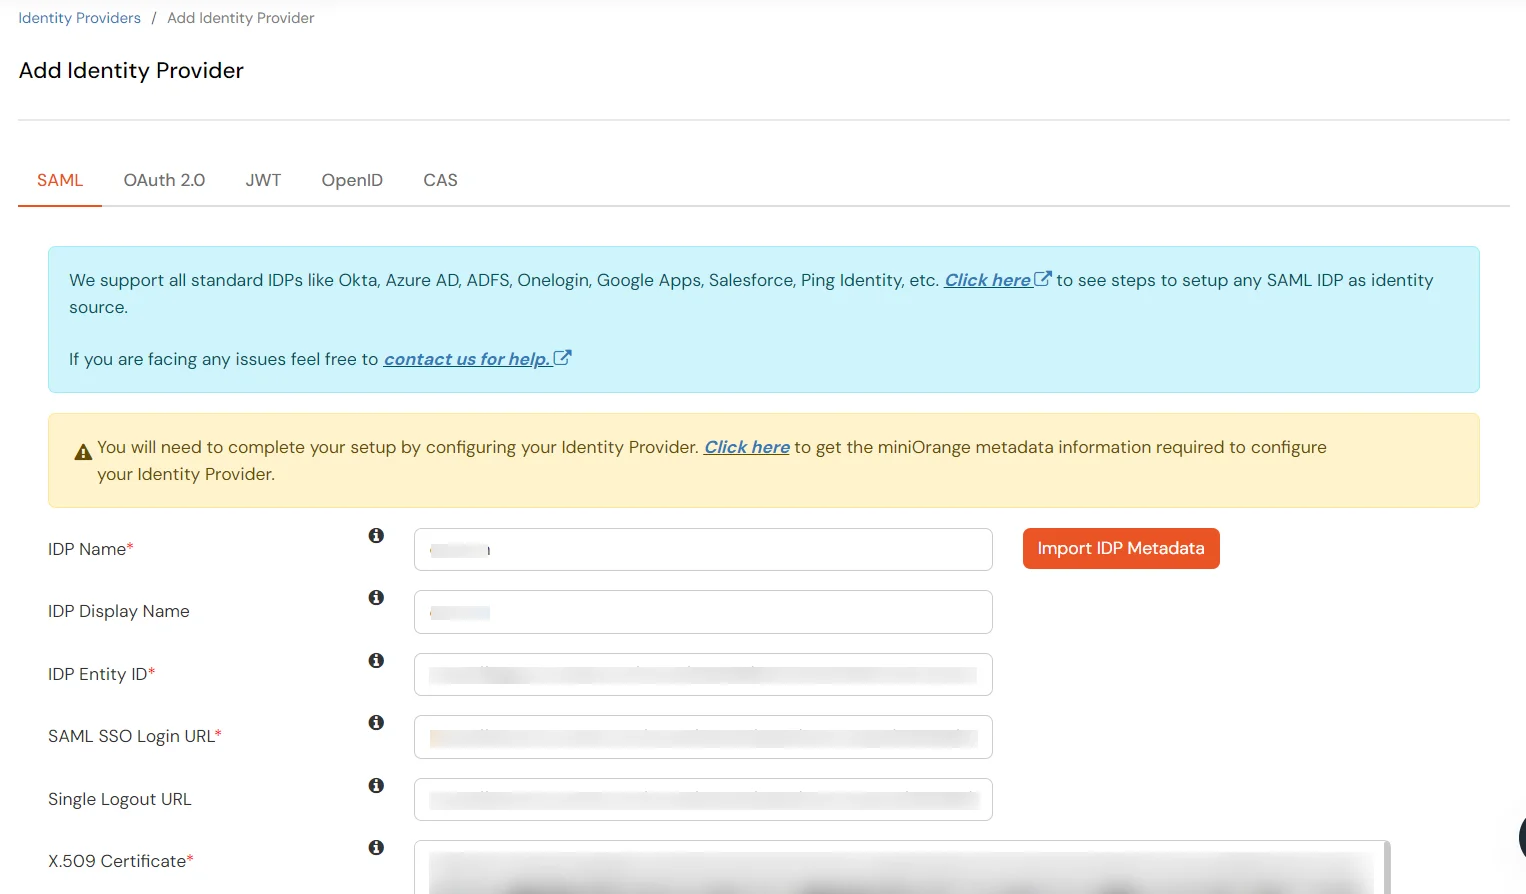
- Haga clic en Guardar
7. Pruebe el SSO de Oracle EBS iniciado por el IdP
- Haga clic en el botón Probar conexión para probar la configuración.
- Debería ser redirigido al ID de Microsoft Entra para autenticarse.
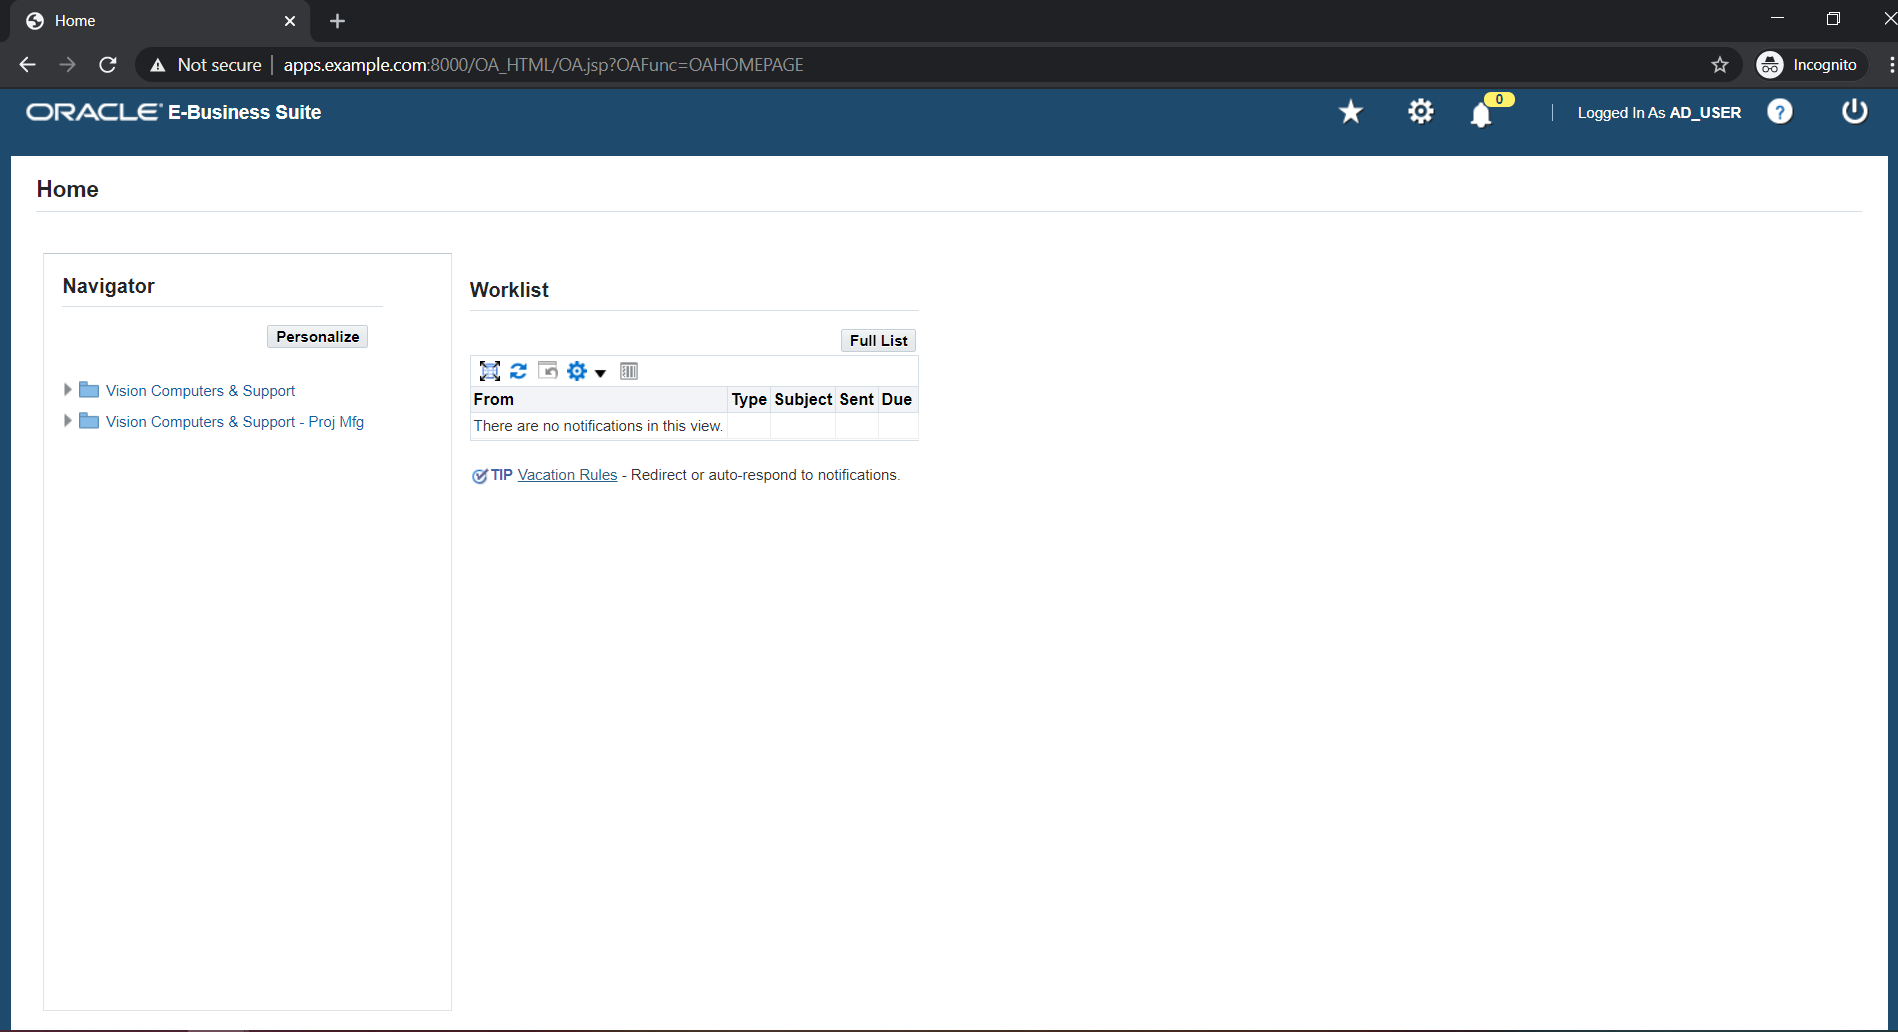
- Después de una autenticación exitosa desde Microsoft Entra ID, debería iniciar sesión en Oracle EBS.
8. Configurar la redirección a miniOrange
- Inicie sesión en Oracle EBS como SYSADMIN (o un usuario con responsabilidad de administrador funcional).
- Navegue a Administrador funcional → Servicios principales → Perfilesy realice los siguientes cambios:
- Busque el perfil con código APLICACIONES_SSO; cambiar su site valor de SSWA a SSWA con SSO.
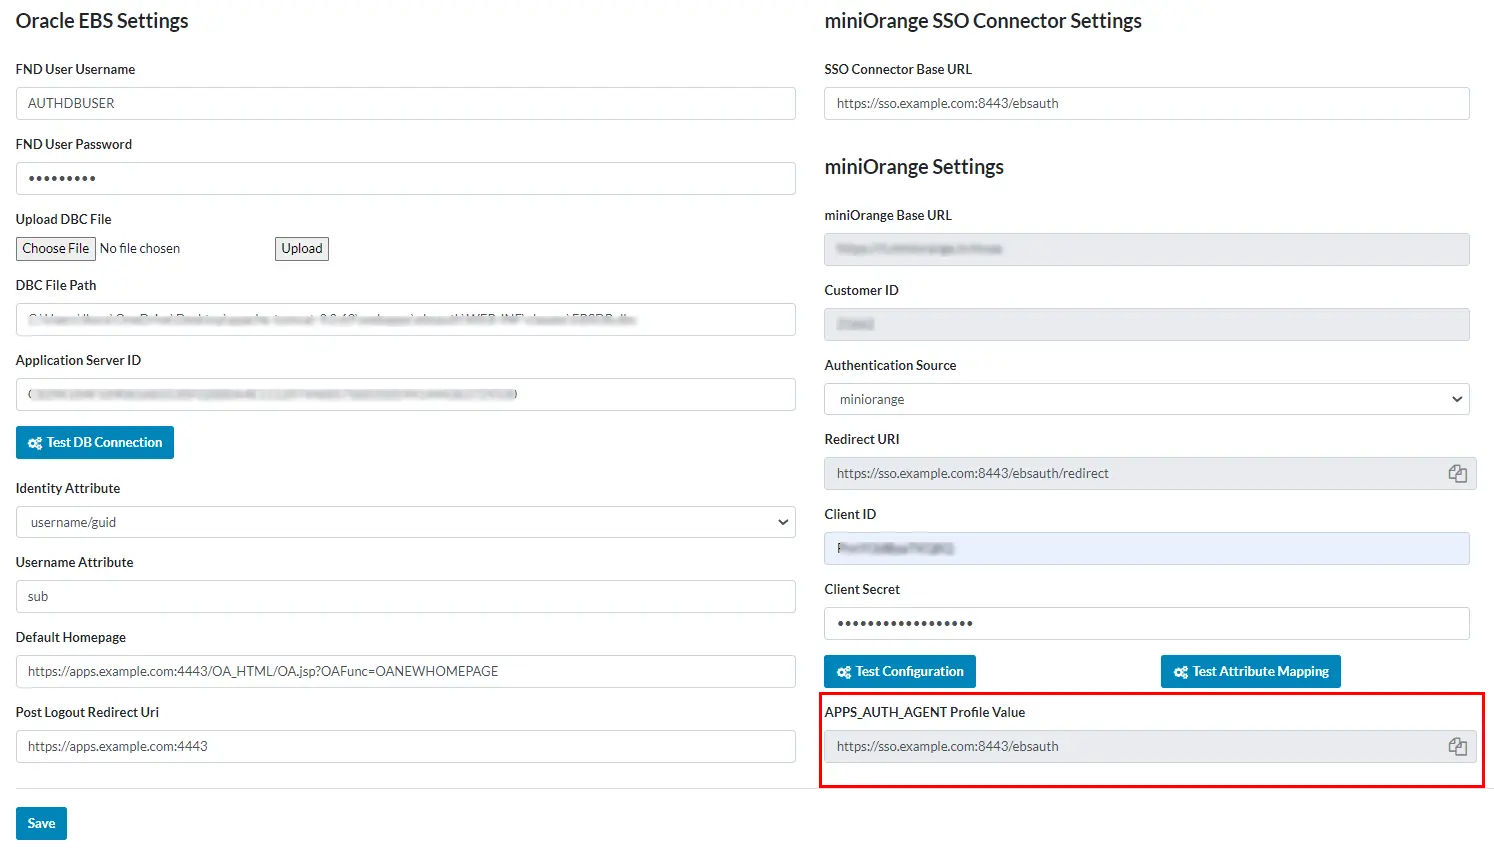
- Busca el Perfil con el código APLICACIONES_AUTH_AGENT; cambiar el valor de su sitio al APPS_AUTH_AGENT Valor del perfil desde la configuración de Oracle EBS como se muestra en la siguiente captura de pantalla.
- Busque el perfil con el nombre Dominio de cookies de sesión de aplicaciones Oracle; cambiar su valor de Maestro a Dominio.
- Rebote el nivel de aplicación de Oracle E-Business Suite para reflejar los cambios.
9. Pruebe el SSO de Oracle EBS iniciado por el SP
- Abra un nuevo navegador o una ventana de incógnito, ingrese la URL base de su instancia de Oracle EBS en la barra de direcciones (por ejemplo, https://apps.example.com:4443/) y presione Intro.
- Debería ser redirigido a la pantalla de inicio de sesión de Azure Microsoft Entra ID.
- Después de una autenticación exitosa desde Microsoft Entra ID, debería iniciar sesión en Oracle EBS.
- Ahora ha configurado correctamente el conector SSO miniOrange EBS para inicio de sesión único (SSO) en Oracle EBS mediante Azure Microsoft Entra ID.
Referencias