¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

Icono de soporte
Soporte por correo electrónico de miniOrange
comercial

Gracias por su encuesta. Nuestro equipo pronto se comunicará con usted.

Si no recibe noticias nuestras dentro de las 24 horas, no dude en enviar un correo electrónico de seguimiento a info@xecurify.com

Resultados de la búsqueda:

×

Integración SSO de Oracle EBS OneLogin


Logotipo del socio de Oracle EBS

Oracle E-Business Suite es una importante línea de productos de Oracle Corporation. Oracle EBS es un conjunto combinado de aplicaciones comerciales para automatizar la gestión de relaciones con los clientes (CRM), la planificación de recursos empresariales (ERP) y la gestión de la cadena de suministro (SCM) que ayuda a automatizar los procesos dentro de las organizaciones.

"El conector miniOrange SSO permite el inicio de sesión único (SSO) entre Oracle EBS y OneLogin sin la necesidad de comprar e instalar la licencia de Oracle Access Manager (OAM) y Oracle Internet Directory (OID)".

Integración SSO de Oracle EBS OneLogin se habilita con la ayuda del conector SSO miniOrange. Esta integración implica registrar el conector miniOrange como proveedor de servicios (SP) SAML en OneLogin y OneLogin como proveedor de identidad (IdP) SAML en el conector miniOrange. El flujo de autenticación funciona así: cuando un usuario intenta iniciar sesión en Oracle EBS, la autenticación se delega a miniOrange, que redirige al usuario a OneLogin para el inicio de sesión único. Tras una autenticación exitosa, el usuario obtiene acceso a Oracle EBS. Oracle EBS también se puede proteger con OneLogin Multi-Factor. El administrador de OneLogin puede agregar la URL de Oracle EBS al panel de aplicaciones OneLogin y los usuarios pueden iniciarla como cualquier otra aplicación OneLogin. El conector miniOrange SSO puede habilitar OneLogin SSO para las siguientes versiones compatibles de Oracle EBS: R12 y R12.2 y también puede habilitar integraciones de Oracle EBS como OBIEE, Hyperion/EPM Suite, ADF Applications, WebCenter y Agile. miniOrange SSO Connector también puede habilitar OneLogin Cloud SSO para otros productos de Oracle, como Peoplesoft, Siebel y JD Edwards.
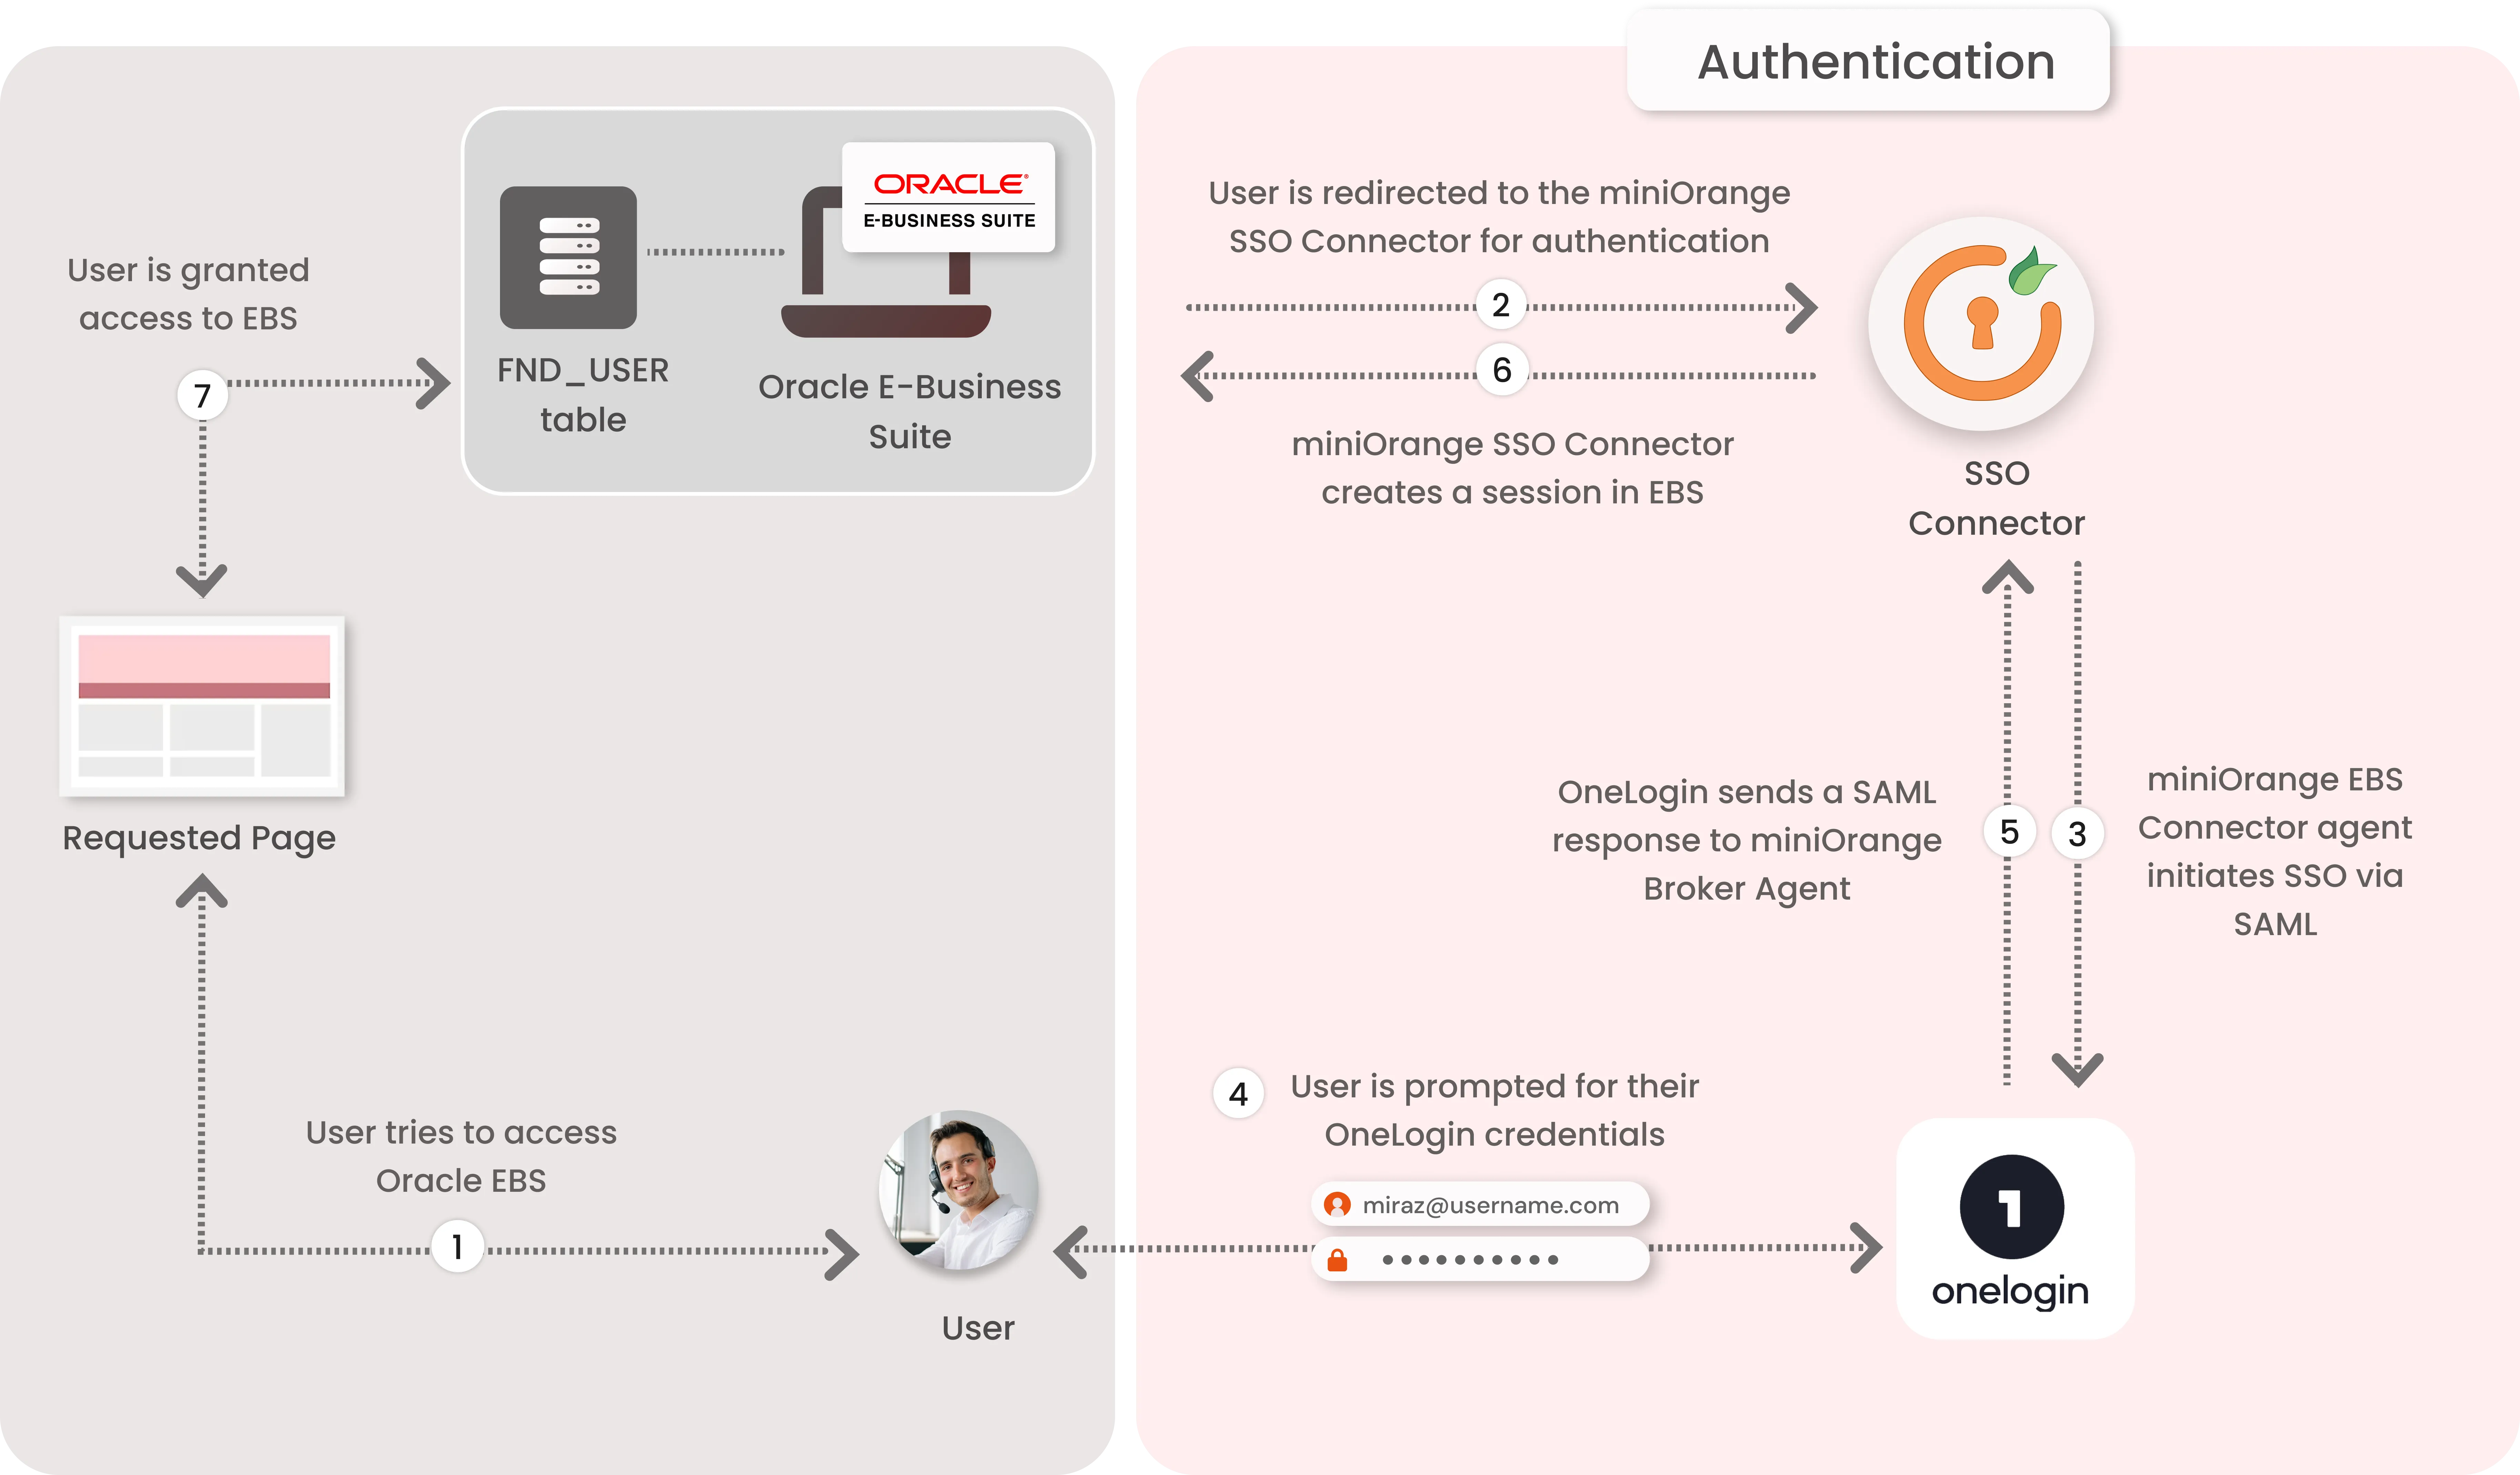


Flujo de autenticación SSO de Oracle EBS OneLogin con la solución miniOrange Oracle EBS:


Autenticación SSO OneLogin de Oracle EBS (E-Business Suite)

1. El usuario envía la solicitud para acceder a Oracle E-Business Suite.

2. Oracle EBS redirige la solicitud al conector SSO de miniOrange para la autenticación.

3. El conector SSO miniOrange redirige al usuario a OneLogin para su autenticación.

4. Se le solicitan al usuario sus credenciales de OneLogin y se autentica tras una respuesta exitosa.

5. El conector recibe el nombre de usuario/correo electrónico registrado en Oracle EBS del usuario desde OneLogin a través de atributos SAML.

6. El conector comprueba el valor del nombre de usuario/correo electrónico recibido de OneLogin con la tabla FND_USER en la base de datos Oracle EBS y crea una sesión para ellos.

7. Tras crear una sesión correctamente, el usuario es redirigido al portal de Oracle E-Business Suite como usuario registrado.


Conéctese con una fuente externa de usuarios


miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
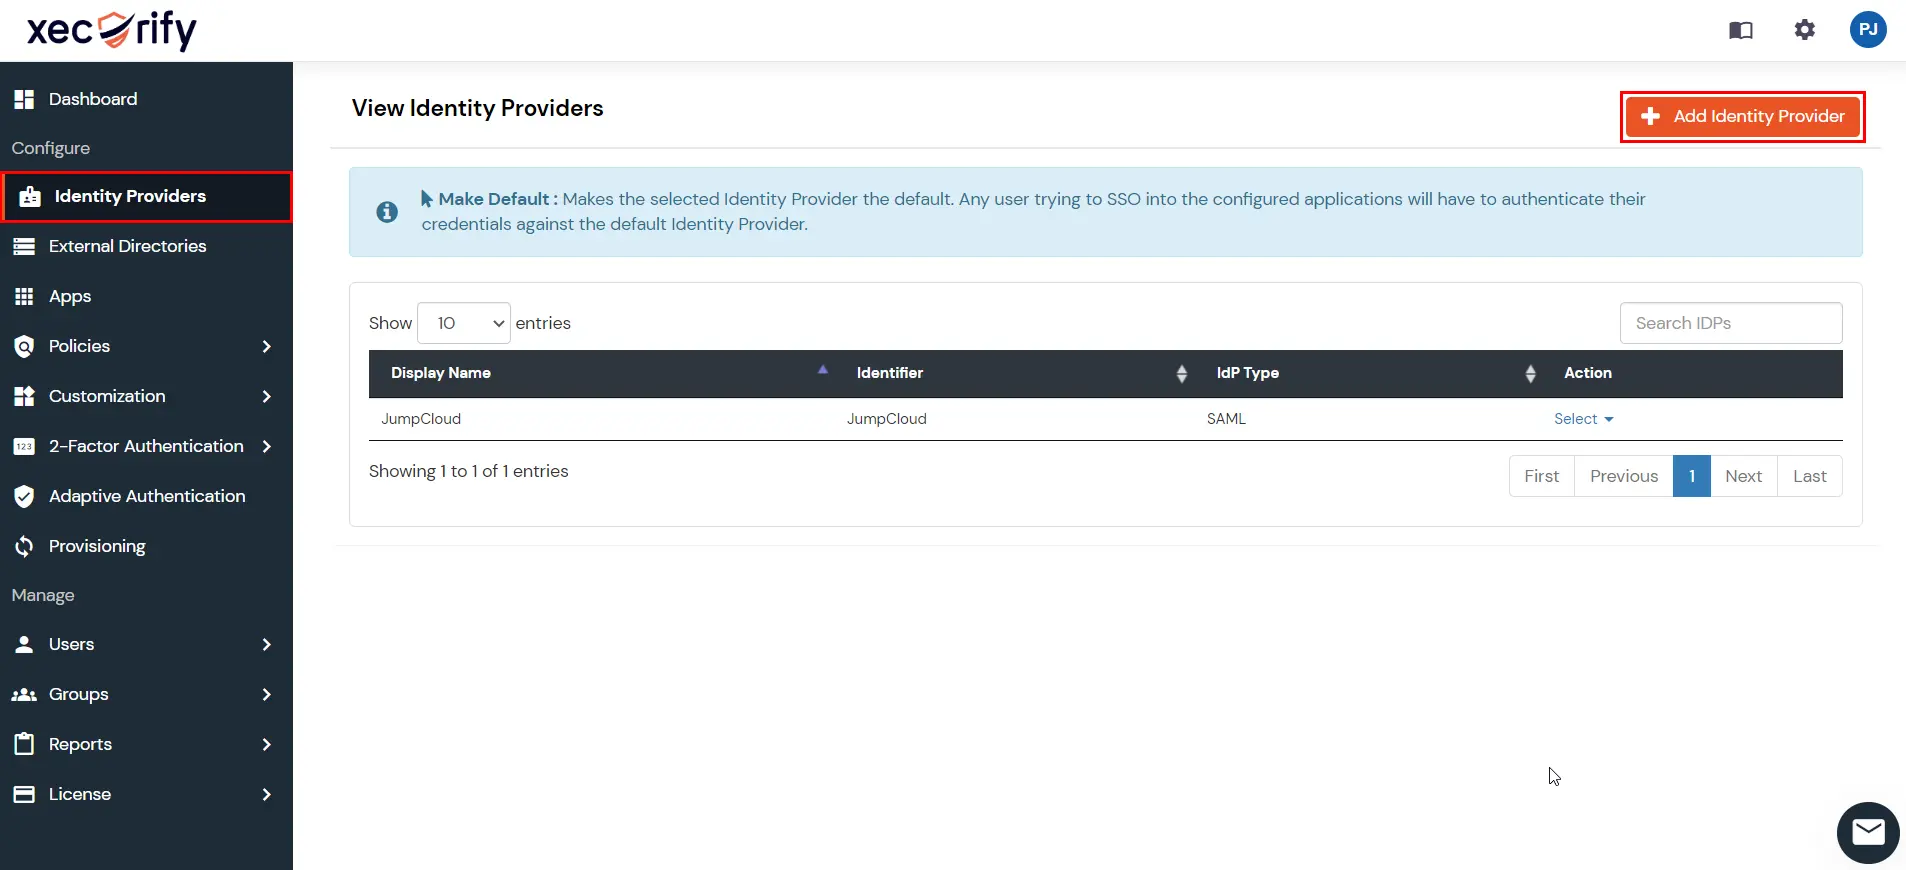
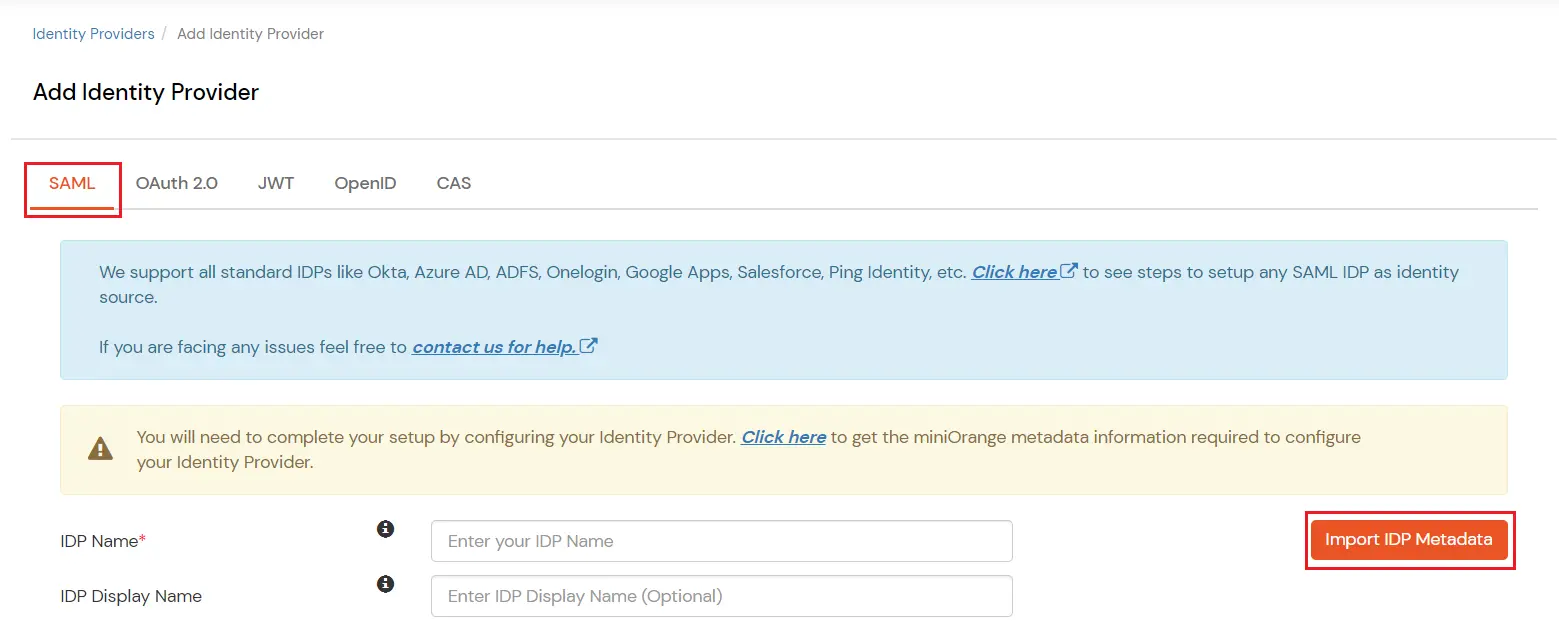
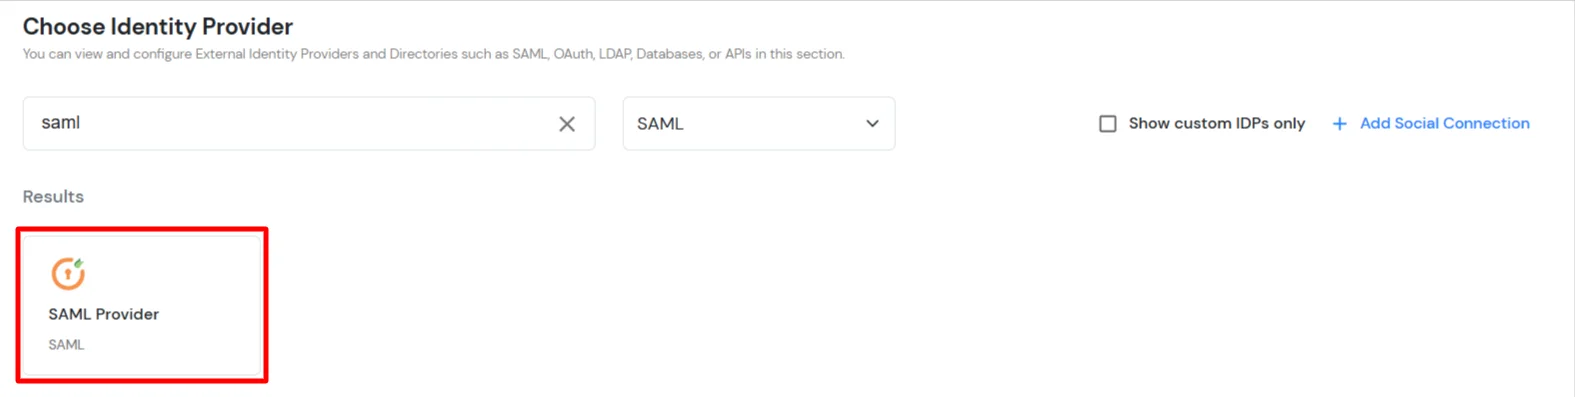
Siga la guía paso a paso que se proporciona a continuación para Oracle E-Business Single Sign-On (SSO) con OneLogin

1. Configure miniOrange Broker Agent como proveedor de servicios SAML en OneLogin

  • Inicia sesión en OneLogin.
  • Vaya al Aplicaciones >> Aplicaciones de la empresa >> Agregar aplicaciones desde la barra de navegación.
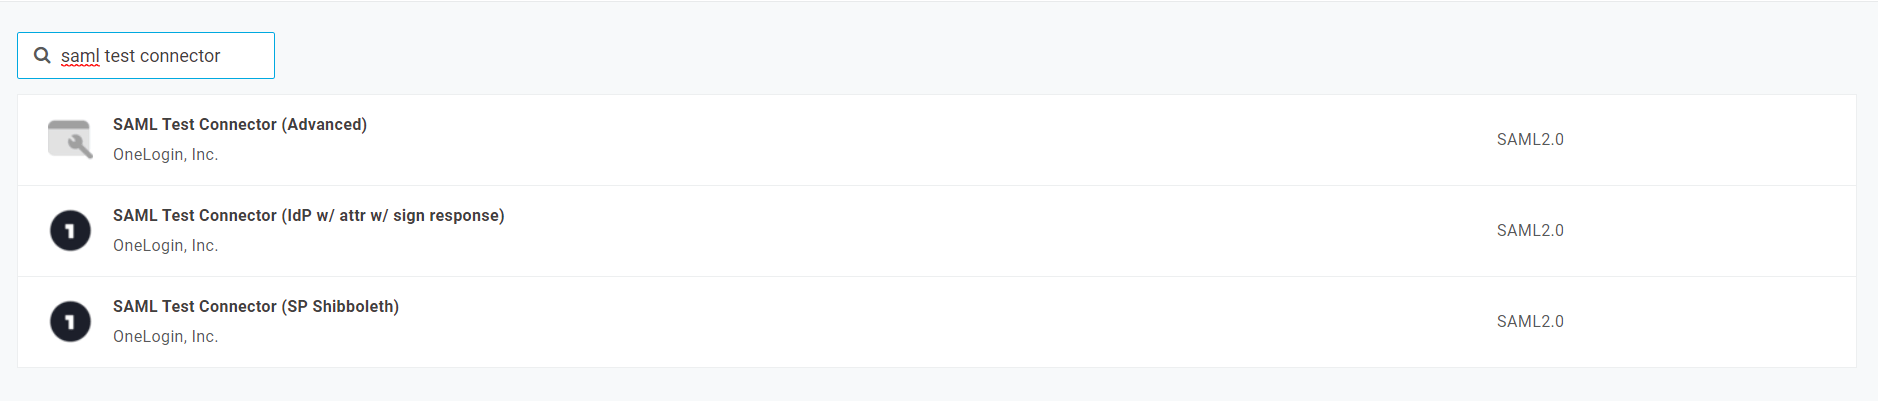
  • En el cuadro de búsqueda, escriba Conector de prueba SAML y haga clic en la aplicación para agregarla.
  • Agregar aplicación OneLogin SSO

  • Ingrese el nombre para mostrar y haga clic en Guardar.
  • Haga clic en la pestaña Configuración.
  • Para Configuración básica de SAML necesitas conseguir el ID de entidad, validador de URL de ACS, URL de ACS y URL de cierre de sesión único de miniOrange.
  • Vaya al Panel mininaranja en el menú de navegación izquierdo. Haga clic en Proveedores de identidad.
  • OneLogin como IDP: Agregar proveedor de identidad

  • In Elija un proveedor de identidad, seleccione SAML desde el desplegable.
  • OneLogin como IdP: Seleccione SAML en el menú desplegable

  • Busque Iniciar sesión en la lista. Si no lo encuentras, busca Proveedor SAML y configura tu aplicación allí.
  • OneLogin como IDP: Buscar ID de entrada

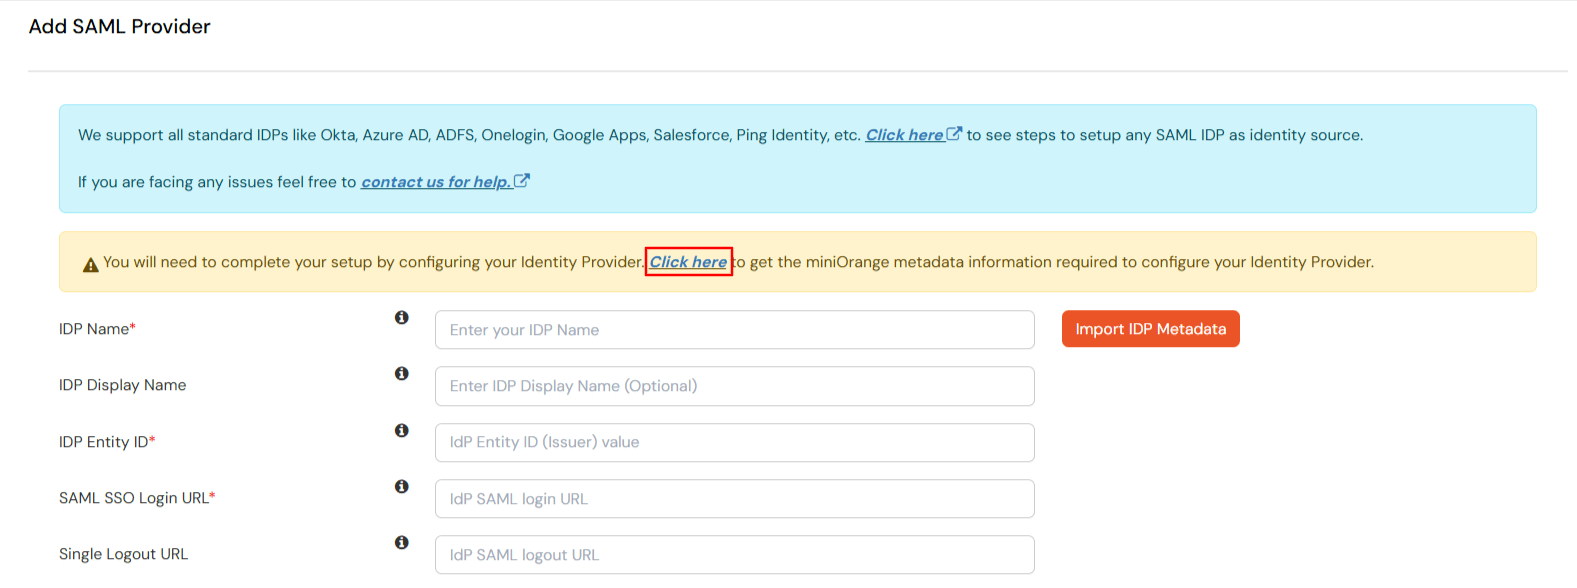
  • Ahora haga clic en Haga clic aquí enlace para obtener metadatos miniOrange como se muestra en la pantalla a continuación.
  • OneLogin como IdP: Obtenga metadatos para configurar el IdP SAML de Salesforce

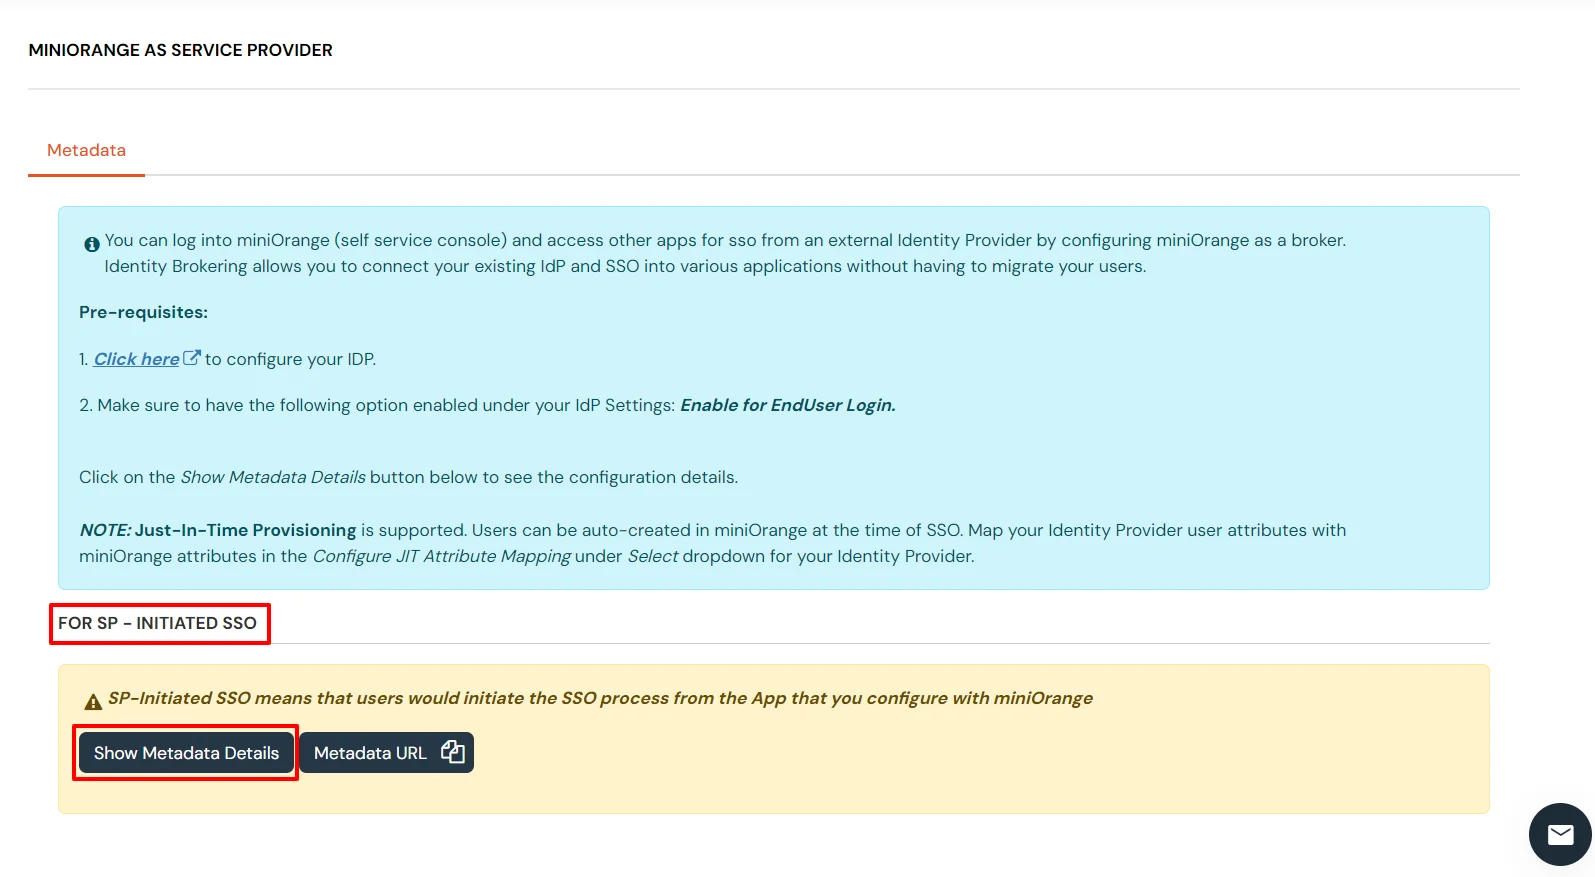
  • Para la sección SSO INICIADO POR SP, seleccione Mostrar detalles de metadatos.
  • OneLogin como ID: Metadatos iniciados por SP

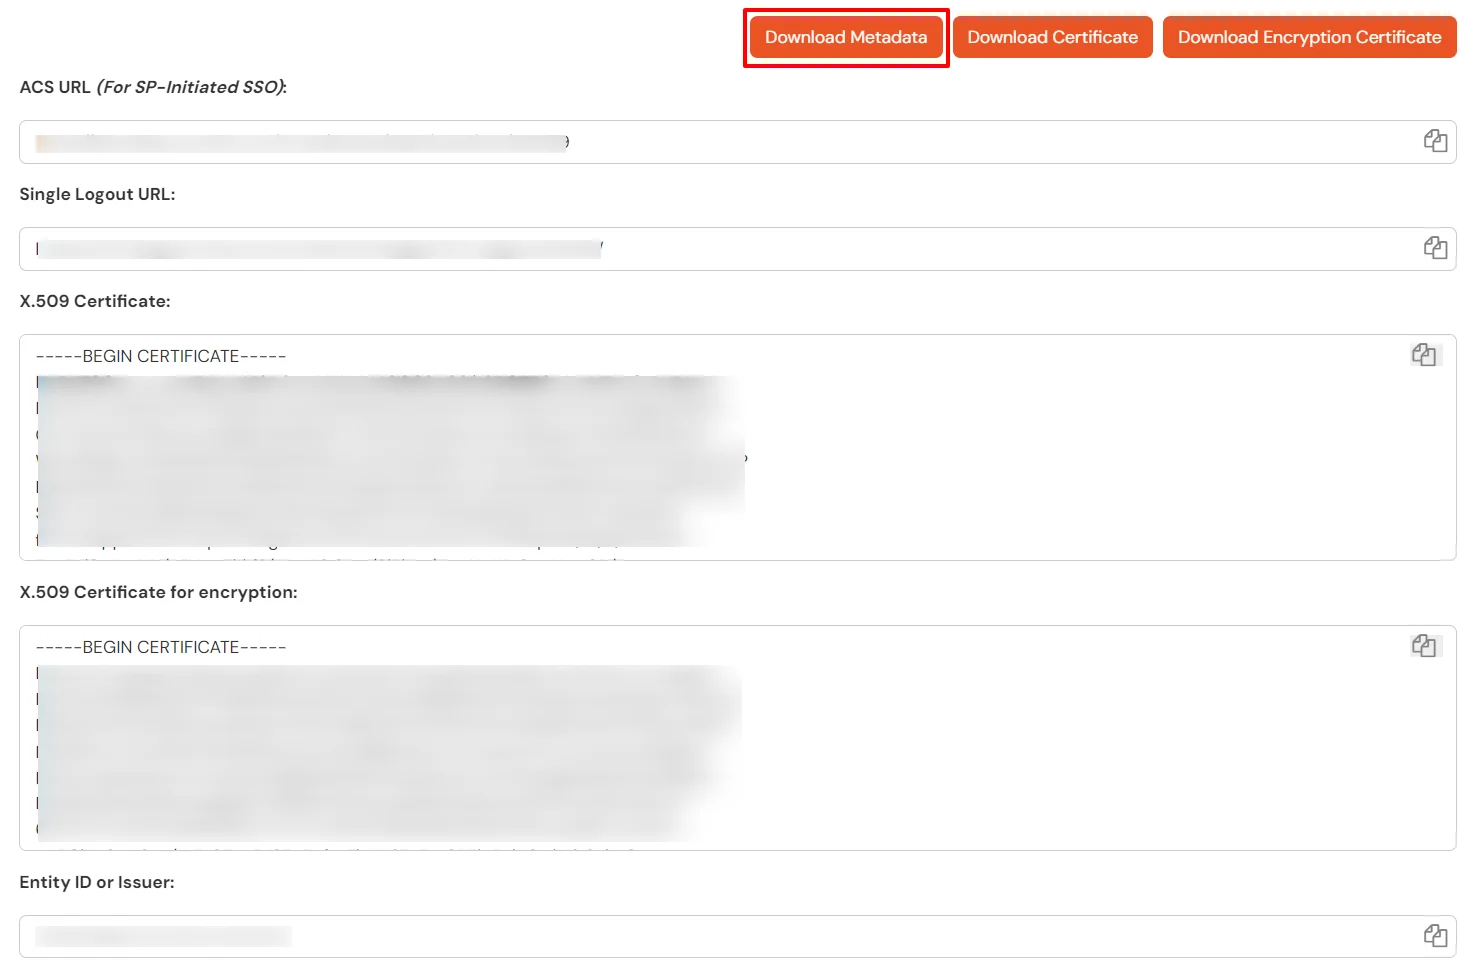
  • Luego, haga clic en Descargar metadatos.
  • OneLogin como IDP: atributos SAML

  • Ingrese los valores en la configuración de SAML como se muestra en la siguiente pantalla.
  • Audiencia (ID de entidad) ID de entidad o emisor
    Validador de URL ACS (Consumidor) URL de ACS
    URL de cierre de sesión único URL de cierre de sesión único
    URL de inicio de sesión (se requiere opcional durante el inicio de sesión único iniciado por IDP) Mostrar enlace SSO desde Paso 4

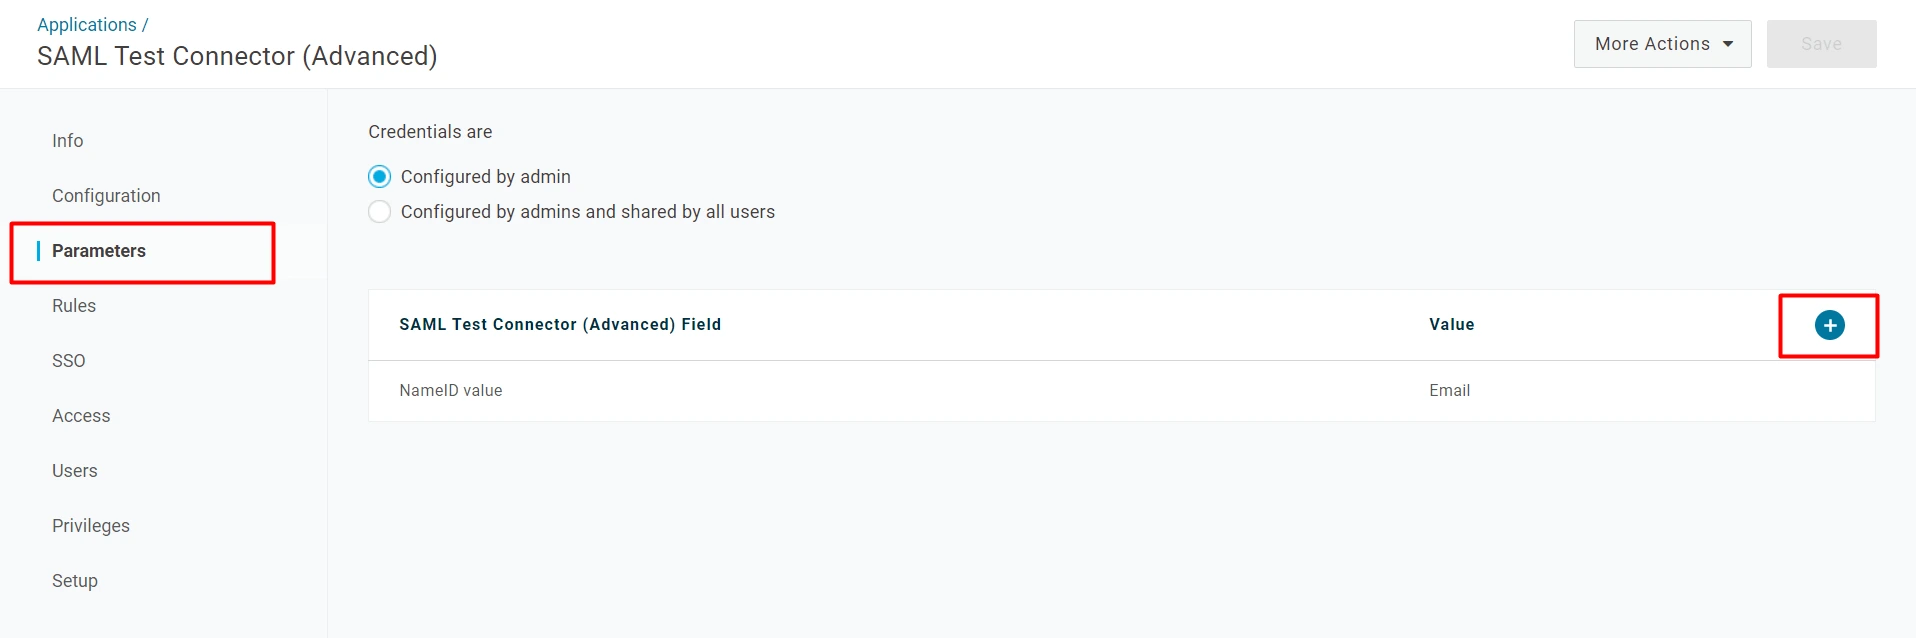
  • Puede ver o editar las reclamaciones enviadas en el token SAML a la aplicación en la sección Parámetros .

  • onelogin sso-reclamaciones

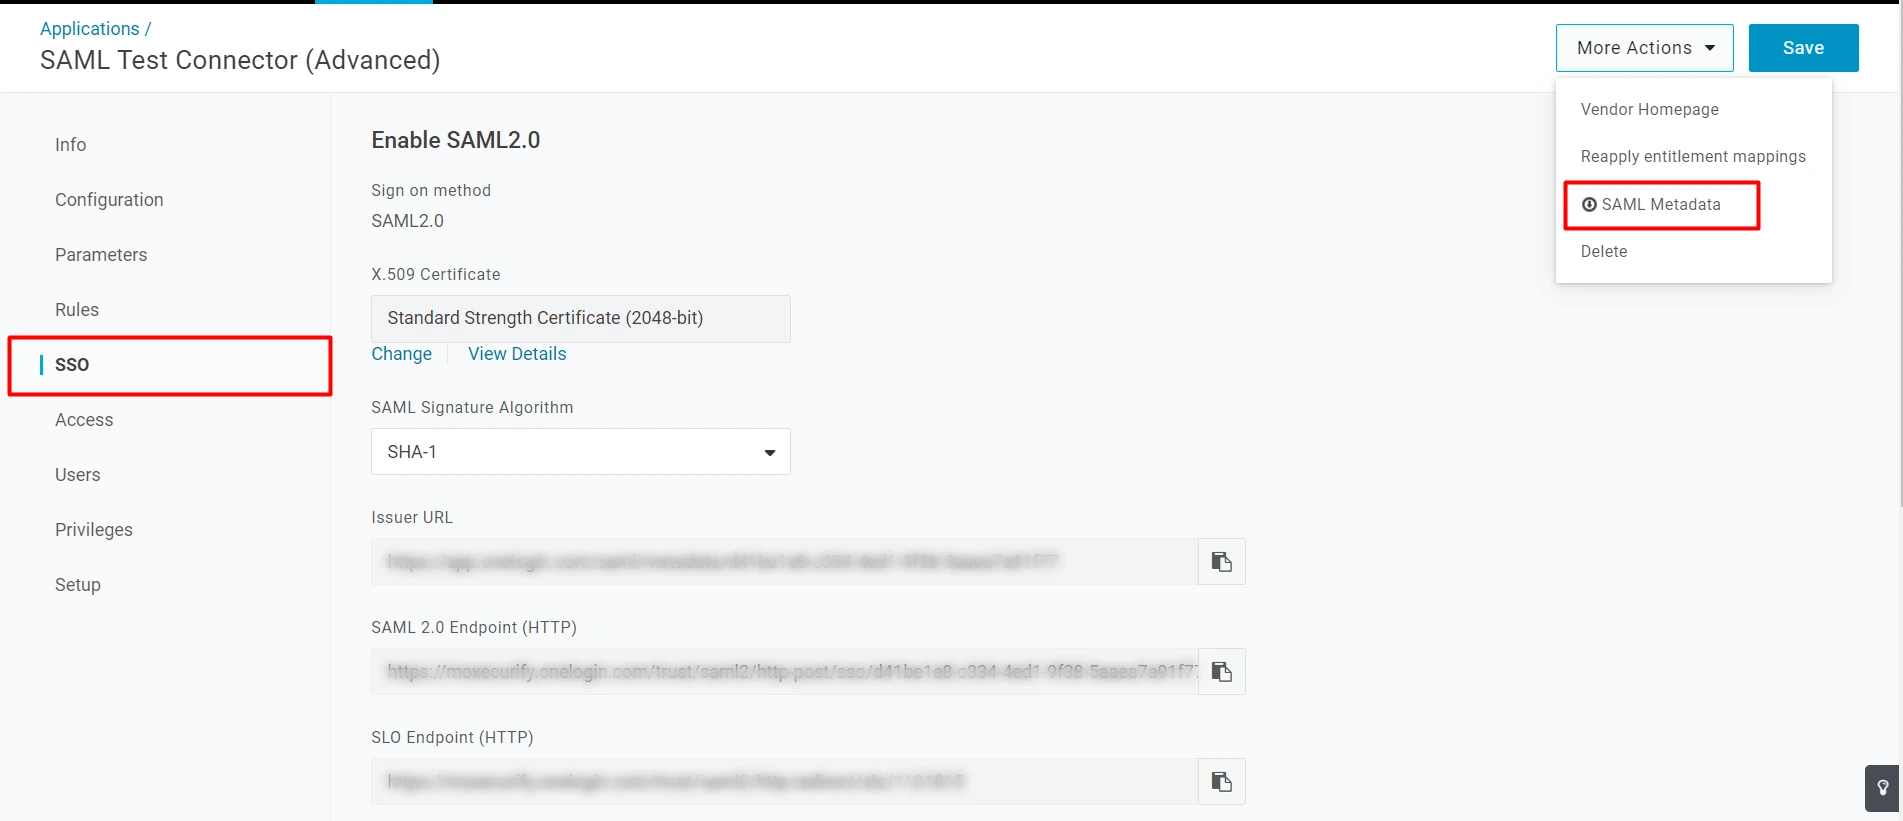
  • Vaya a la SSO Pestaña. Clickea en el Más acciones y descargue los metadatos SAML. Esto se utilizará al configurar OneLogin como IDP en el Paso 2.

  • metadatos sso de onelogin

2.Configure OneLogin como proveedor de identidad SAML en miniOrange Broker Agent

  • Regresa a la consola de administración de miniOrange (deberías haberla mantenido abierta desde el paso 1).
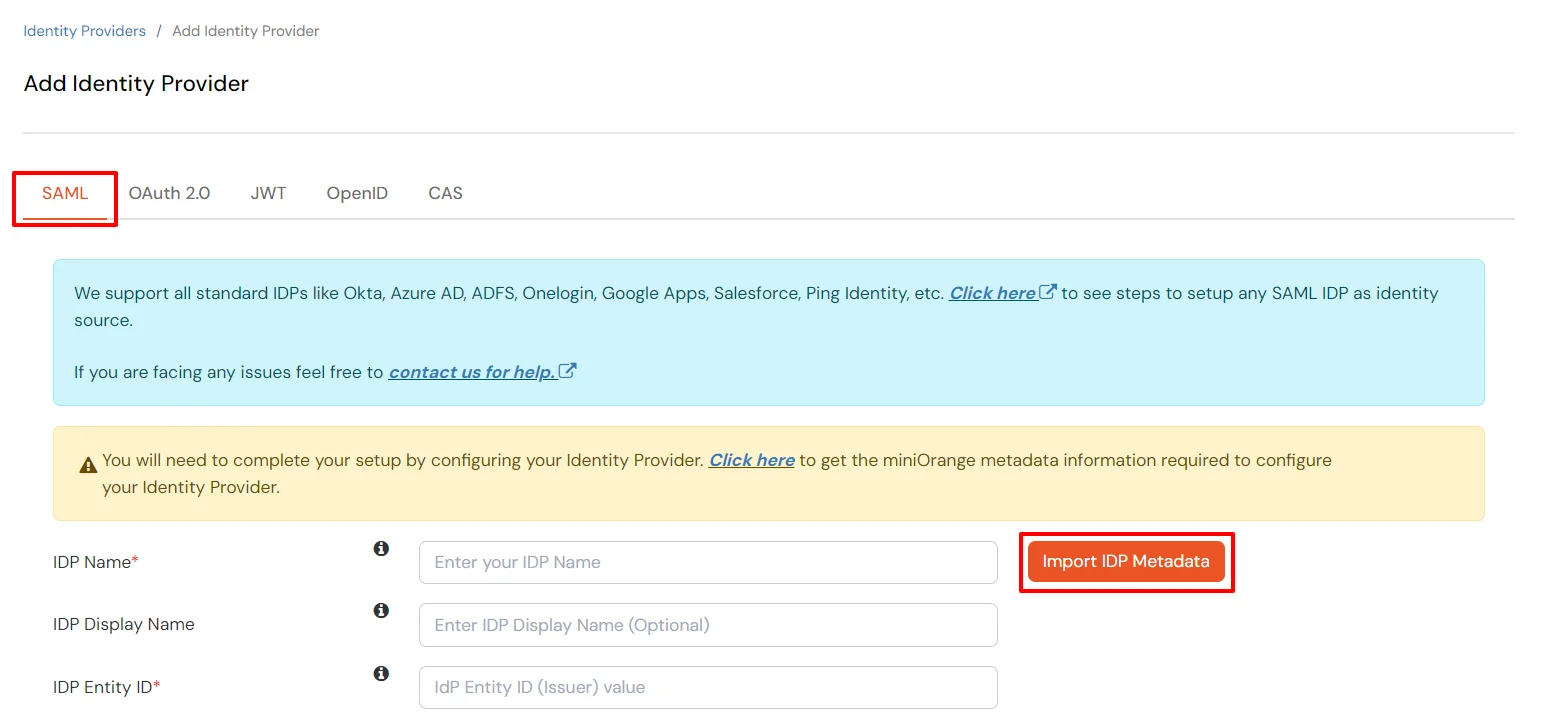
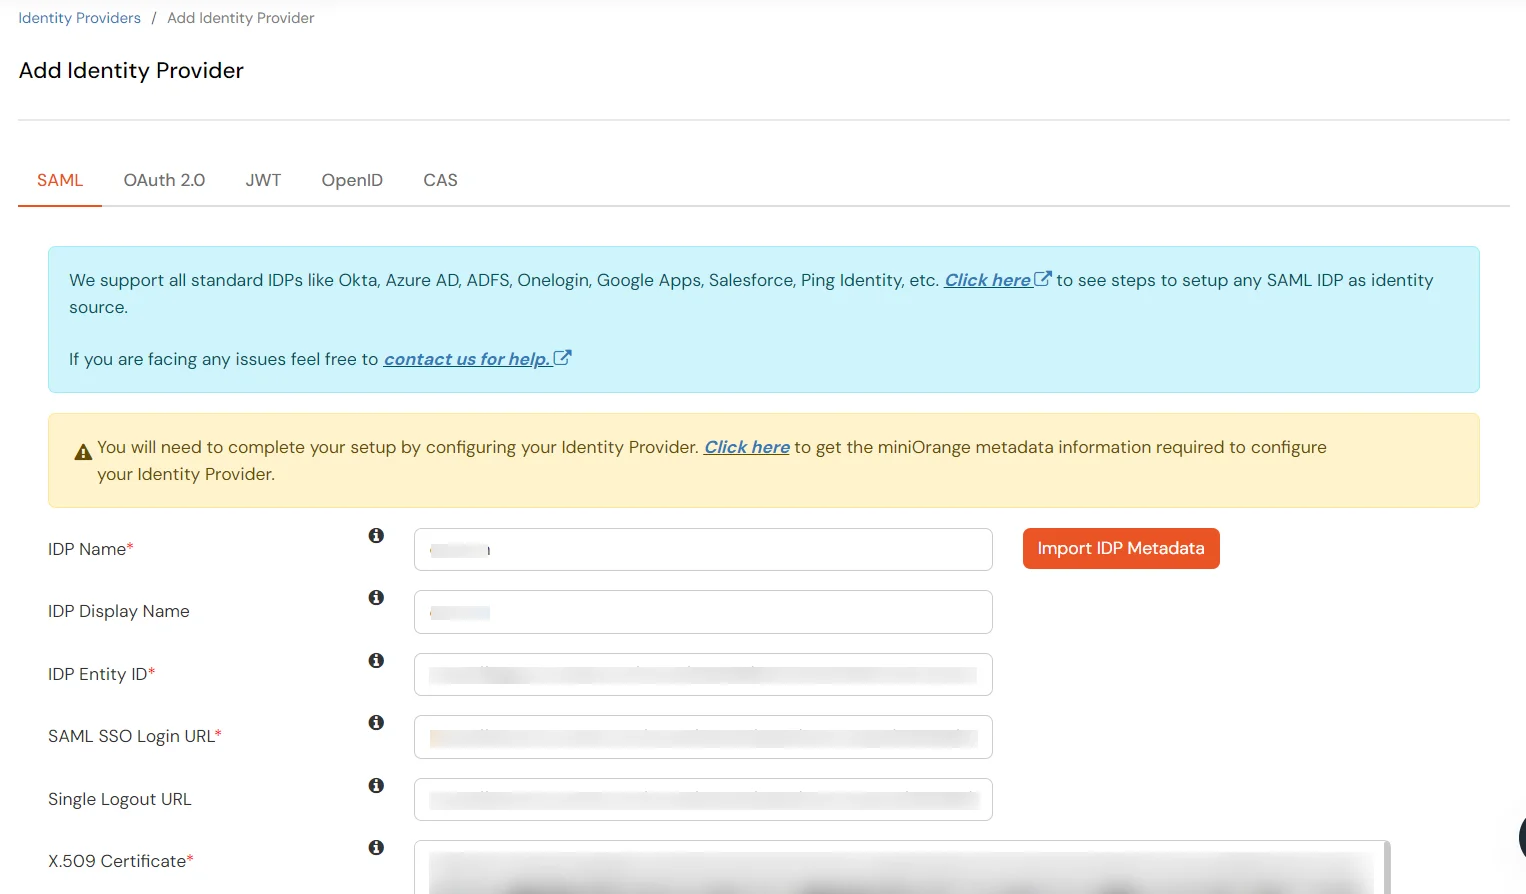
  • Haga clic en Importar Metadatos de desplazados internos.
  • OneLogin como IDP: seleccione SAML e importe metadatos de IDP

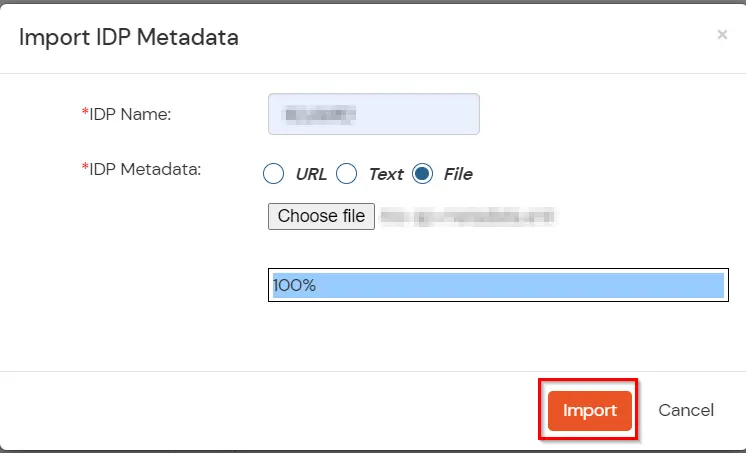
  • Elija un nombre de IDP adecuado. Introduzca el nombre que guardó en el paso anterior desde Oracle E-Business.
  • Haga clic en Importar.
  • OneLogin como proveedor de identidad: Importación de OneLogin

    OneLogin como proveedor de identidad: URL de inicio de sesión único SAML y certificado X.509

    ID de entidad de IDP ID de entidad del IDP
    URL de inicio de sesión de SAML SSO URL de inicio de sesión desde IDP
    URL de cierre de sesión único URL de cierre de sesión de IDP
    Certificado X.509 El certificado de clave pública de su IDP.
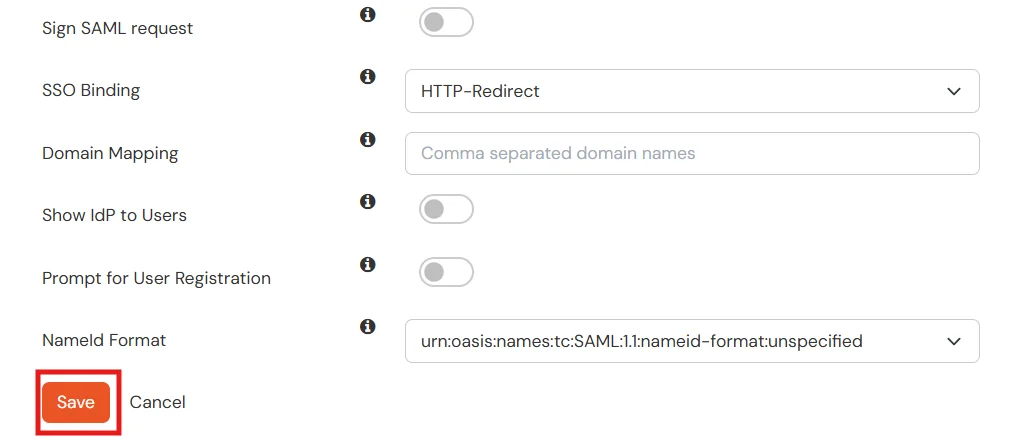
  • pocos otros Funciones opcionales que se pueden configurar para el proveedor de identidad (IDP). se enumeran en la siguiente tabla:
  • OneLogin como IDP: Haga clic en Guardar

    Mapeo de dominio Se puede utilizar para redirigir a un usuario de dominio específico a un IDP específico.
    Mostrar IdP a los usuarios Habilite esto si desea mostrar este IDP a todos los usuarios durante el inicio de sesión.
  • Haga clic en Guardar.

3. Configure miniOrange Broker Agent en miniOrange EBS Connector

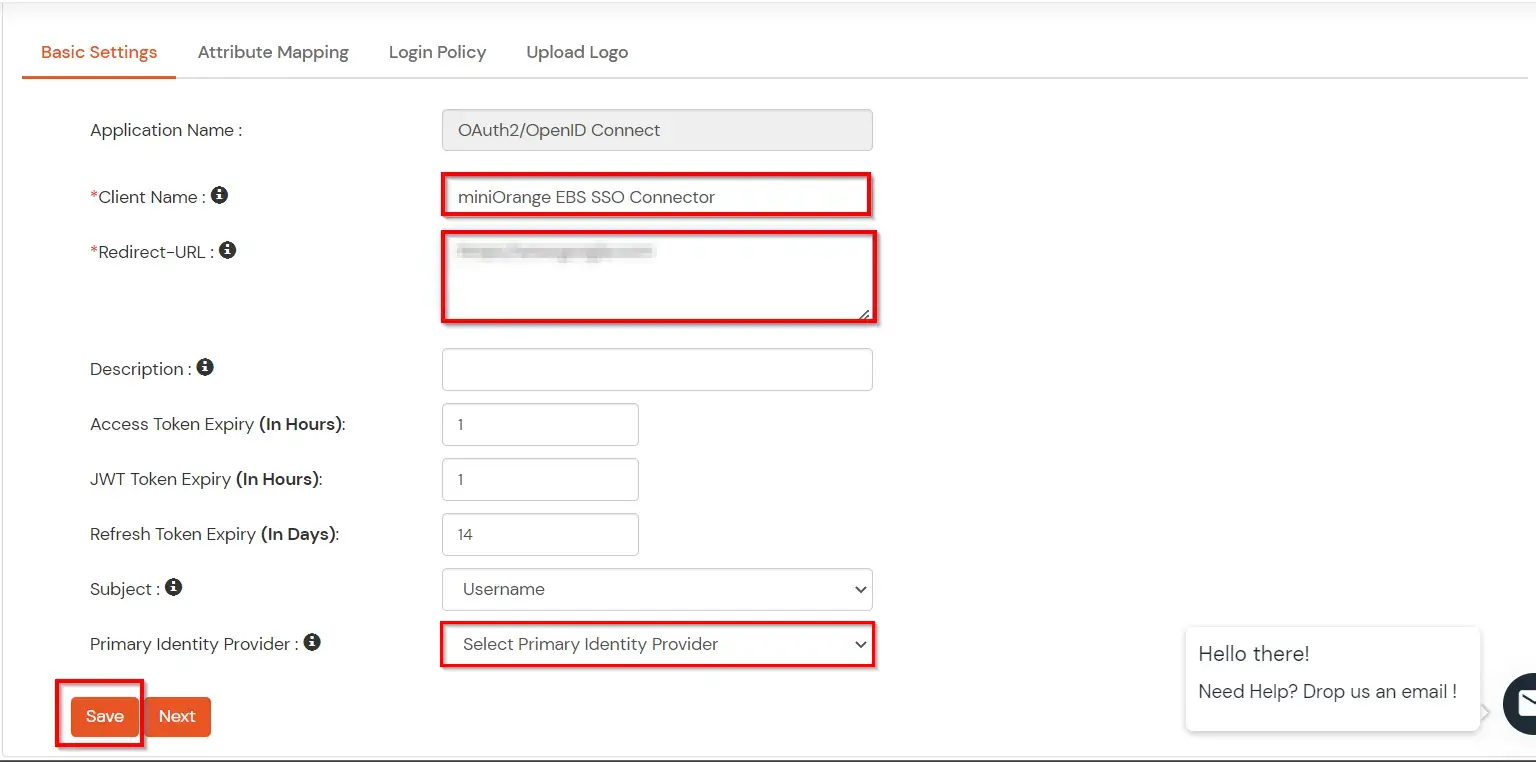
  • Agregar el formulario Conector miniOrange EBS SSO como una aplicación OpenID Connect en el Broker Agent
  • Inicia sesión como cliente desde el Consola de administración.
  • Vaya al Aplicaciones. Haga clic en Agregar aplicación botón en la esquina derecha de la pantalla.
  • OneLogin como IdP: Agregar aplicación

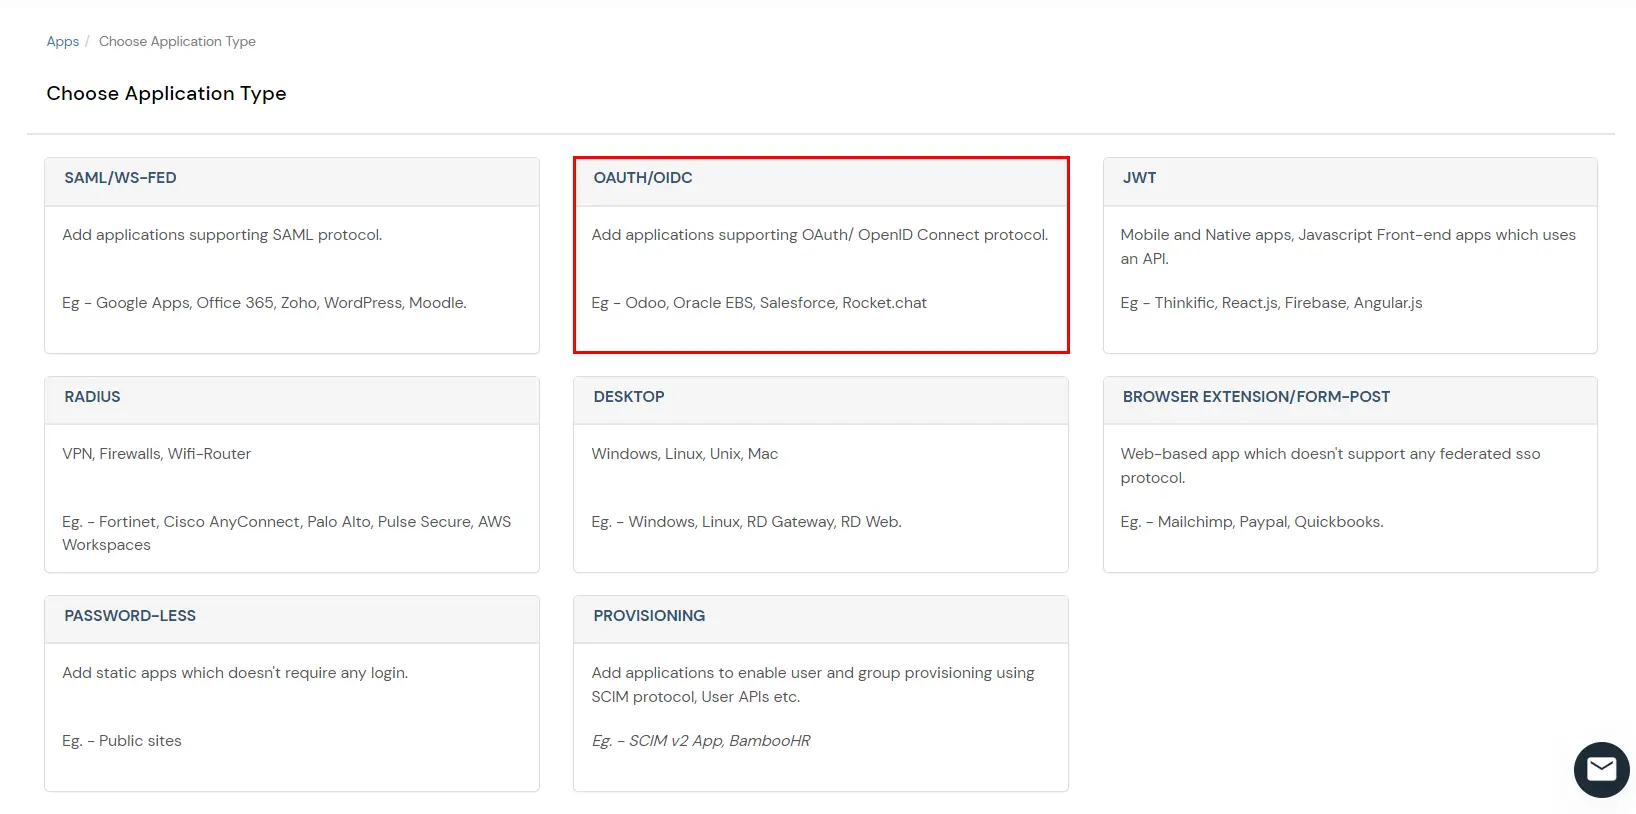
  • In Elija el tipo de aplicación hacer clic en Crear aplicación en el tipo de aplicación OAUTH/OIDC.
  •  OneLogin como IdP: Seleccione el tipo de aplicación

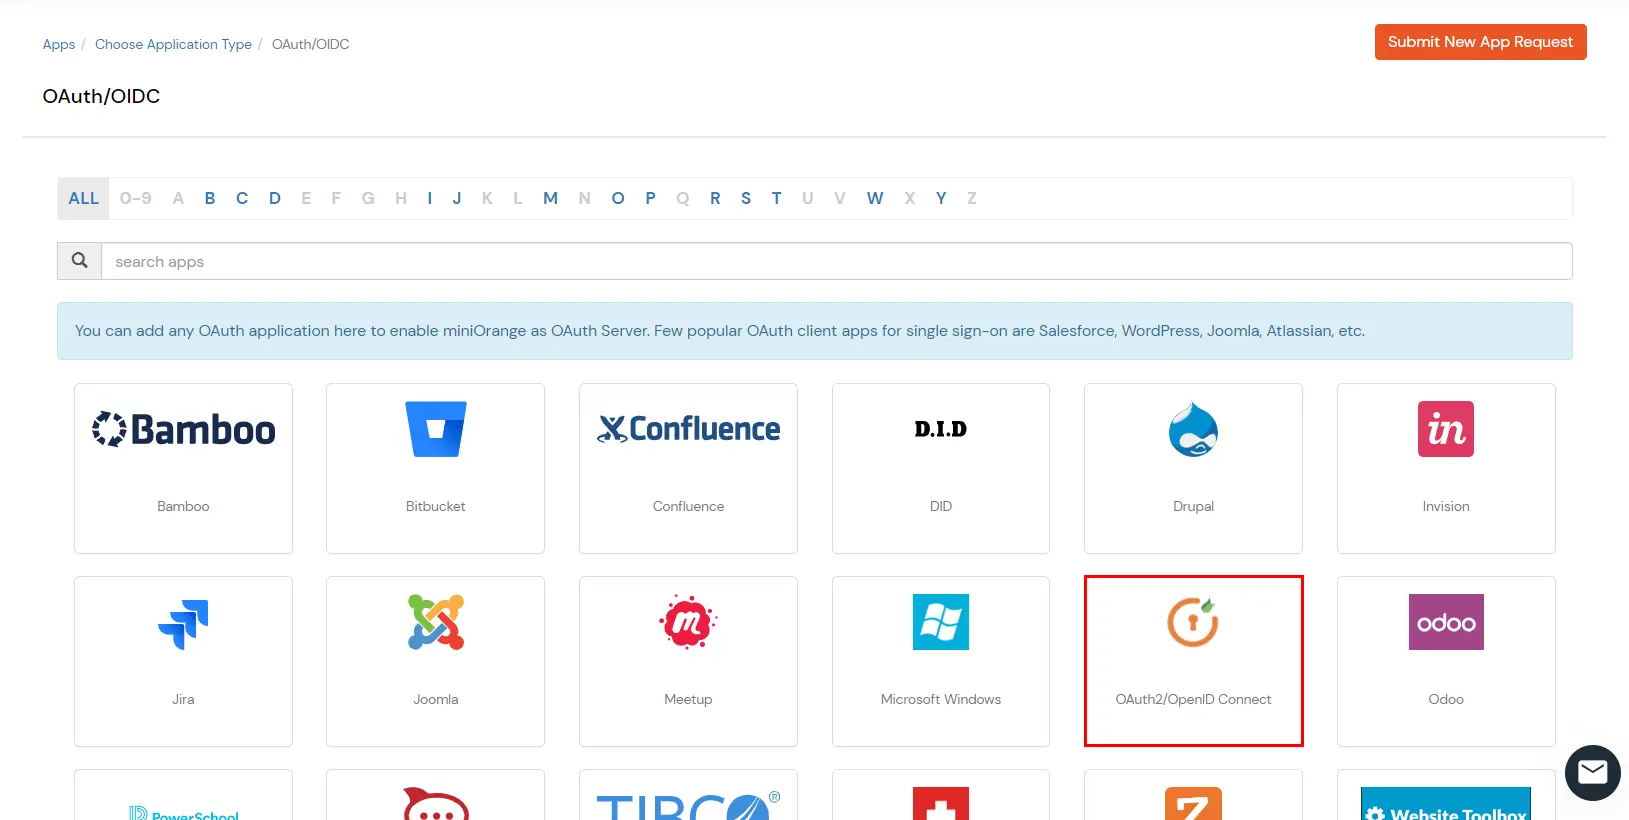
  • Haga clic en el elemento 'Conexión OAuth2/OpenID' Tipo de aplicación.
  • SSO de inicio de sesión de Oracle EBS: seleccione Oauth/OpenID

  • Escriba el URL a redirigir para el conector SSO miniOrange EBS. Por ejemplo, https://ebsauth.example.com/ebsauth/redirect
  • Seleccione el elemento Nombre del grupo desde el menú desplegable y entrar Nombre de la política (opcional).
  • Seleccionar Contraseña como su método de inicio de sesión. También puedes optar por la autenticación de 2 factores.
  • Desplácese hacia abajo y haga clic en “Botón Guardar”.
  • Oracle EBS onelogin SSO: enviar detalles de configuración

  • El conector SSO miniOrange EBS ahora está configurado correctamente con Broker Agent.
  • Puede editar la aplicación siguiendo los siguientes pasos:
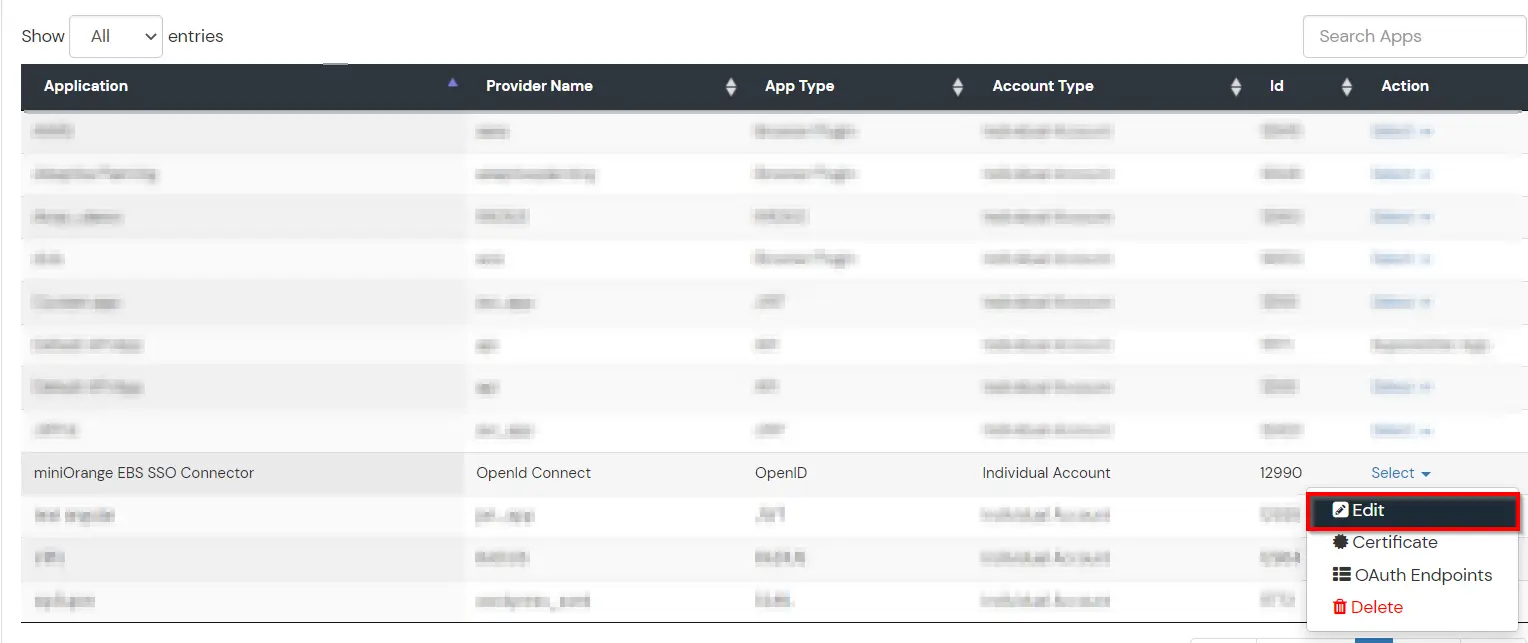
  • Vaya al Aplicaciones.
  • Busque su aplicación y haga clic en edición en el menú de acción contra su aplicación.
  • SSO de inicio de sesión único de Oracle EBS

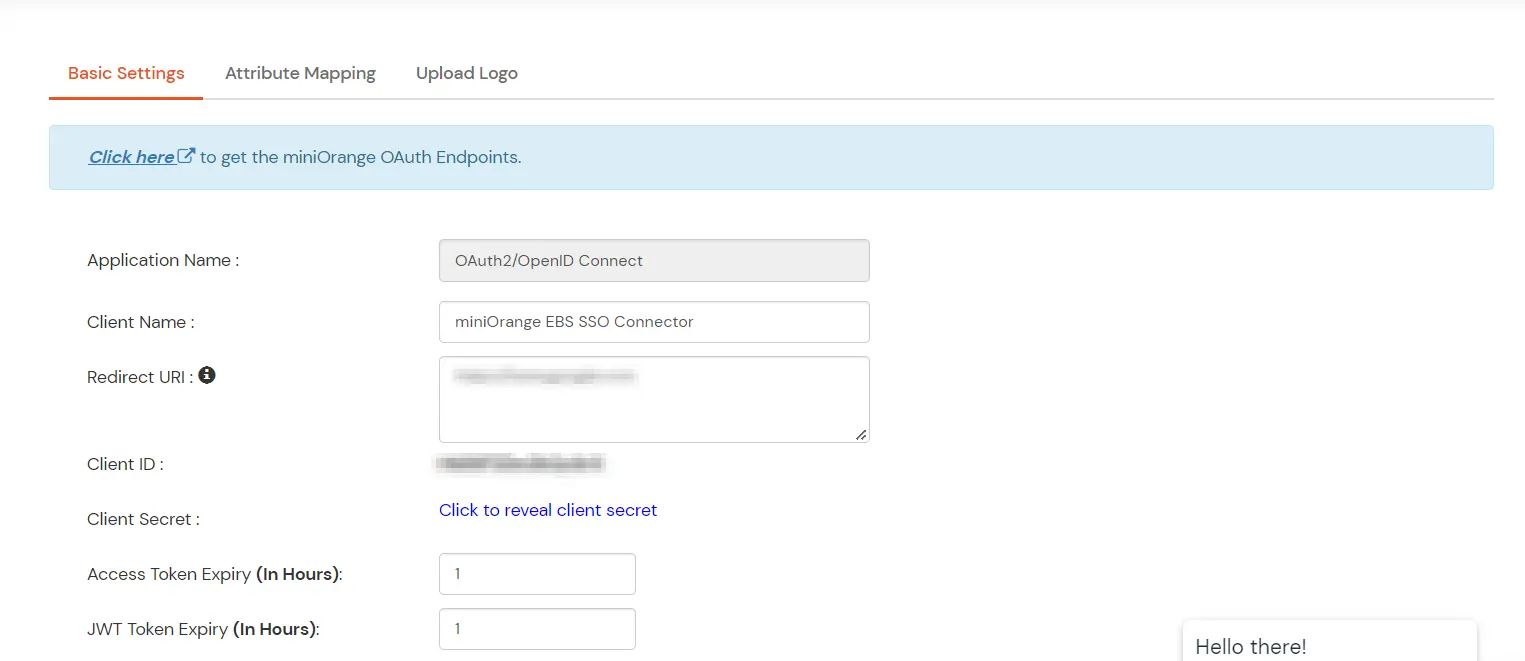
  • Anota ID de cliente y secreto de cliente, necesitará esta información para configurar el Conector miniOrange EBS SSO.
  • Obtenga ID de cliente y secreto para SSO onelogin de Oracle EBS

  • Abra el archivo miniOrange EBS SSO Connector.properties ubicado en /webapps/ebsauth/WEB-INF/clases para editar
  • Establezca la propiedad miniorange.base.url en la URL base de su inquilino miniOrange. Para la versión Cloud, esta es la URL base: https://.xecurify.com/moas Para la versión local, esta es la URL base: https://fqdn-of-onpremise-server
  • Configure propiedad client.id al ID de cliente de su agente corredor (que se encuentra en la configuración del producto).
  • Configure 'autenticación.fuente' y propiedad a 'externa'.
  • Establezca el valor de la propiedad redirección.uri en el FQDN de su conector de EBS, con /redirect añadido. Por ejemplo, https://ebsauth.example.com/ebsauth/redirect
  • Configure cliente.id y cliente.secreto propiedades a los valores de la aplicación OIDC del agente miniOrange Broker
  • Establecer el valor del atributo.identidad propiedad a 'nombre de usuario' o 'correo electrónico', dependiendo de si desea iniciar sesión en Oracle EBS utilizando su nombre de usuario de EBS o su correo electrónico de EBS. Tenga en cuenta que el correo electrónico debe ser único en Oracle EBS en caso de que establezca esta propiedad en "correo electrónico".
  • Establecer el valor del nombre de usuario.atributo y correo electrónico.atributo al nombre de los atributos enviados desde OneLogin, que contienen el nombre de usuario y el correo electrónico de Oracle EBS del usuario, respectivamente. Deje email.attribute en blanco en caso de que establezca la propiedad identidad.attribute en 'nombre de usuario'
  • miniOrange Broker Agent ahora está configurado con el conector SSO de miniOrange EBS.

4. Configure Oracle EBS con el conector SSO miniOrange

  • Reserve un subdominio para el conector SSO miniOrange EBS en el mismo dominio que la instalación de EBS. Por ejemplo, si la instalación de EBS tiene el FQDN apps.example.com, entonces el conector SSO miniOrange EBS podría instalarse en el subdominio ebsauth.example.com.
    • Cree un nuevo usuario y asígnele el rol con código: UMX|APPS_SCHEMA_CONNECT. Tome nota de las credenciales de este usuario.
    • Navegue a Administrador funcional → Servicios principales → Perfiles, y realice los siguientes cambios:
      • Busque el perfil con código APLICACIONES_SSO; cambie el valor de su sitio de SSWA a SSWA con SSO.
      • Busca el Perfil con el código APLICACIONES_AUTH_AGENT; cambie el valor de su sitio a la URL completa (FQDN) del conector SSO de EBS miniOrange (por ejemplo, http://ebsauth.example.com/ebsauth).
      • Busque el perfil con el nombre Aplicaciones Oracle Dominio de cookies de sesión; cambie su valor de Host a Dominio.
    • Rebote el nivel de aplicación de E-Business Suite para reflejar los cambios.
  • Generar un archivo DBC con el dominio del conector SSO miniOrange EBS (por ejemplo, ebsauth.example.com) usando la utilidad AdminDesktop en EBS; tomar nota de la APPL_SERVER_ID valor presente en este archivo recién generado.
  • Actualizar el archivo conector.properties en su conector SSO miniOrange EBS para reflejar las credenciales del usuario creado, la ruta del Archivo DBC y APPL_SERVER_ID y las URL de los puntos finales de los puntos anteriores.

Referencias

Nota : Oracle y Java son marcas comerciales registradas de Oracle y/o sus filiales. miniOrange es una entidad independiente.

¿Quiere programar una demostración?

Solicitar una demo


Nuestros otros productos de gestión de identidad y acceso