¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×
Oracle E-Business Suite es una importante línea de productos de Oracle Corporation. Oracle EBS es un conjunto combinado de aplicaciones comerciales para automatizar la gestión de relaciones con los clientes (CRM), la planificación de recursos empresariales (ERP) y la gestión de la cadena de suministro (SCM) que ayuda a automatizar los procesos dentro de las organizaciones.
"El conector miniOrange SSO permite el inicio de sesión único (SSO) entre Oracle EBS y Shibboleth sin la necesidad de comprar e instalar la licencia de Oracle Access Manager (OAM) y Oracle Internet Directory (OID)".
Integración SSO de Oracle EBS Shibboleth se habilita con la ayuda del conector SSO miniOrange. Esta integración implica registrar el conector miniOrange como proveedor de servicios (SP) SAML en Shibboleth y Shibboleth como proveedor de identidad (IdP) SAML en el conector miniOrange. El flujo de autenticación funciona así: cuando un usuario intenta iniciar sesión en Oracle EBS, la autenticación se delega a miniOrange, que redirige al usuario a Shibboleth para el inicio de sesión único, lo que activa el SSO de Oracle EBS Shibboleth. Tras una autenticación exitosa, el usuario obtiene acceso a Oracle EBS. Oracle EBS también se puede proteger con Shibboleth Multi-Factor Authentication, además de Oracle EBS Shibboleth SSO. El administrador de Shibboleth puede agregar la URL de Oracle EBS al panel de aplicaciones de Shibboleth y los usuarios pueden iniciarla como cualquier otra aplicación de Shibboleth. El conector miniOrange SSO puede habilitar Shibboleth SSO para las siguientes versiones compatibles de Oracle EBS: R12 y R12.2 y también puede habilitar integraciones de Oracle EBS como OBIEE, Hyperion/EPM Suite, ADF Applications, WebCenter y Agile. miniOrange SSO Connector también puede habilitar Shibboleth Cloud SSO para otros productos de Oracle, como Peoplesoft, Siebel y JD Edwards.
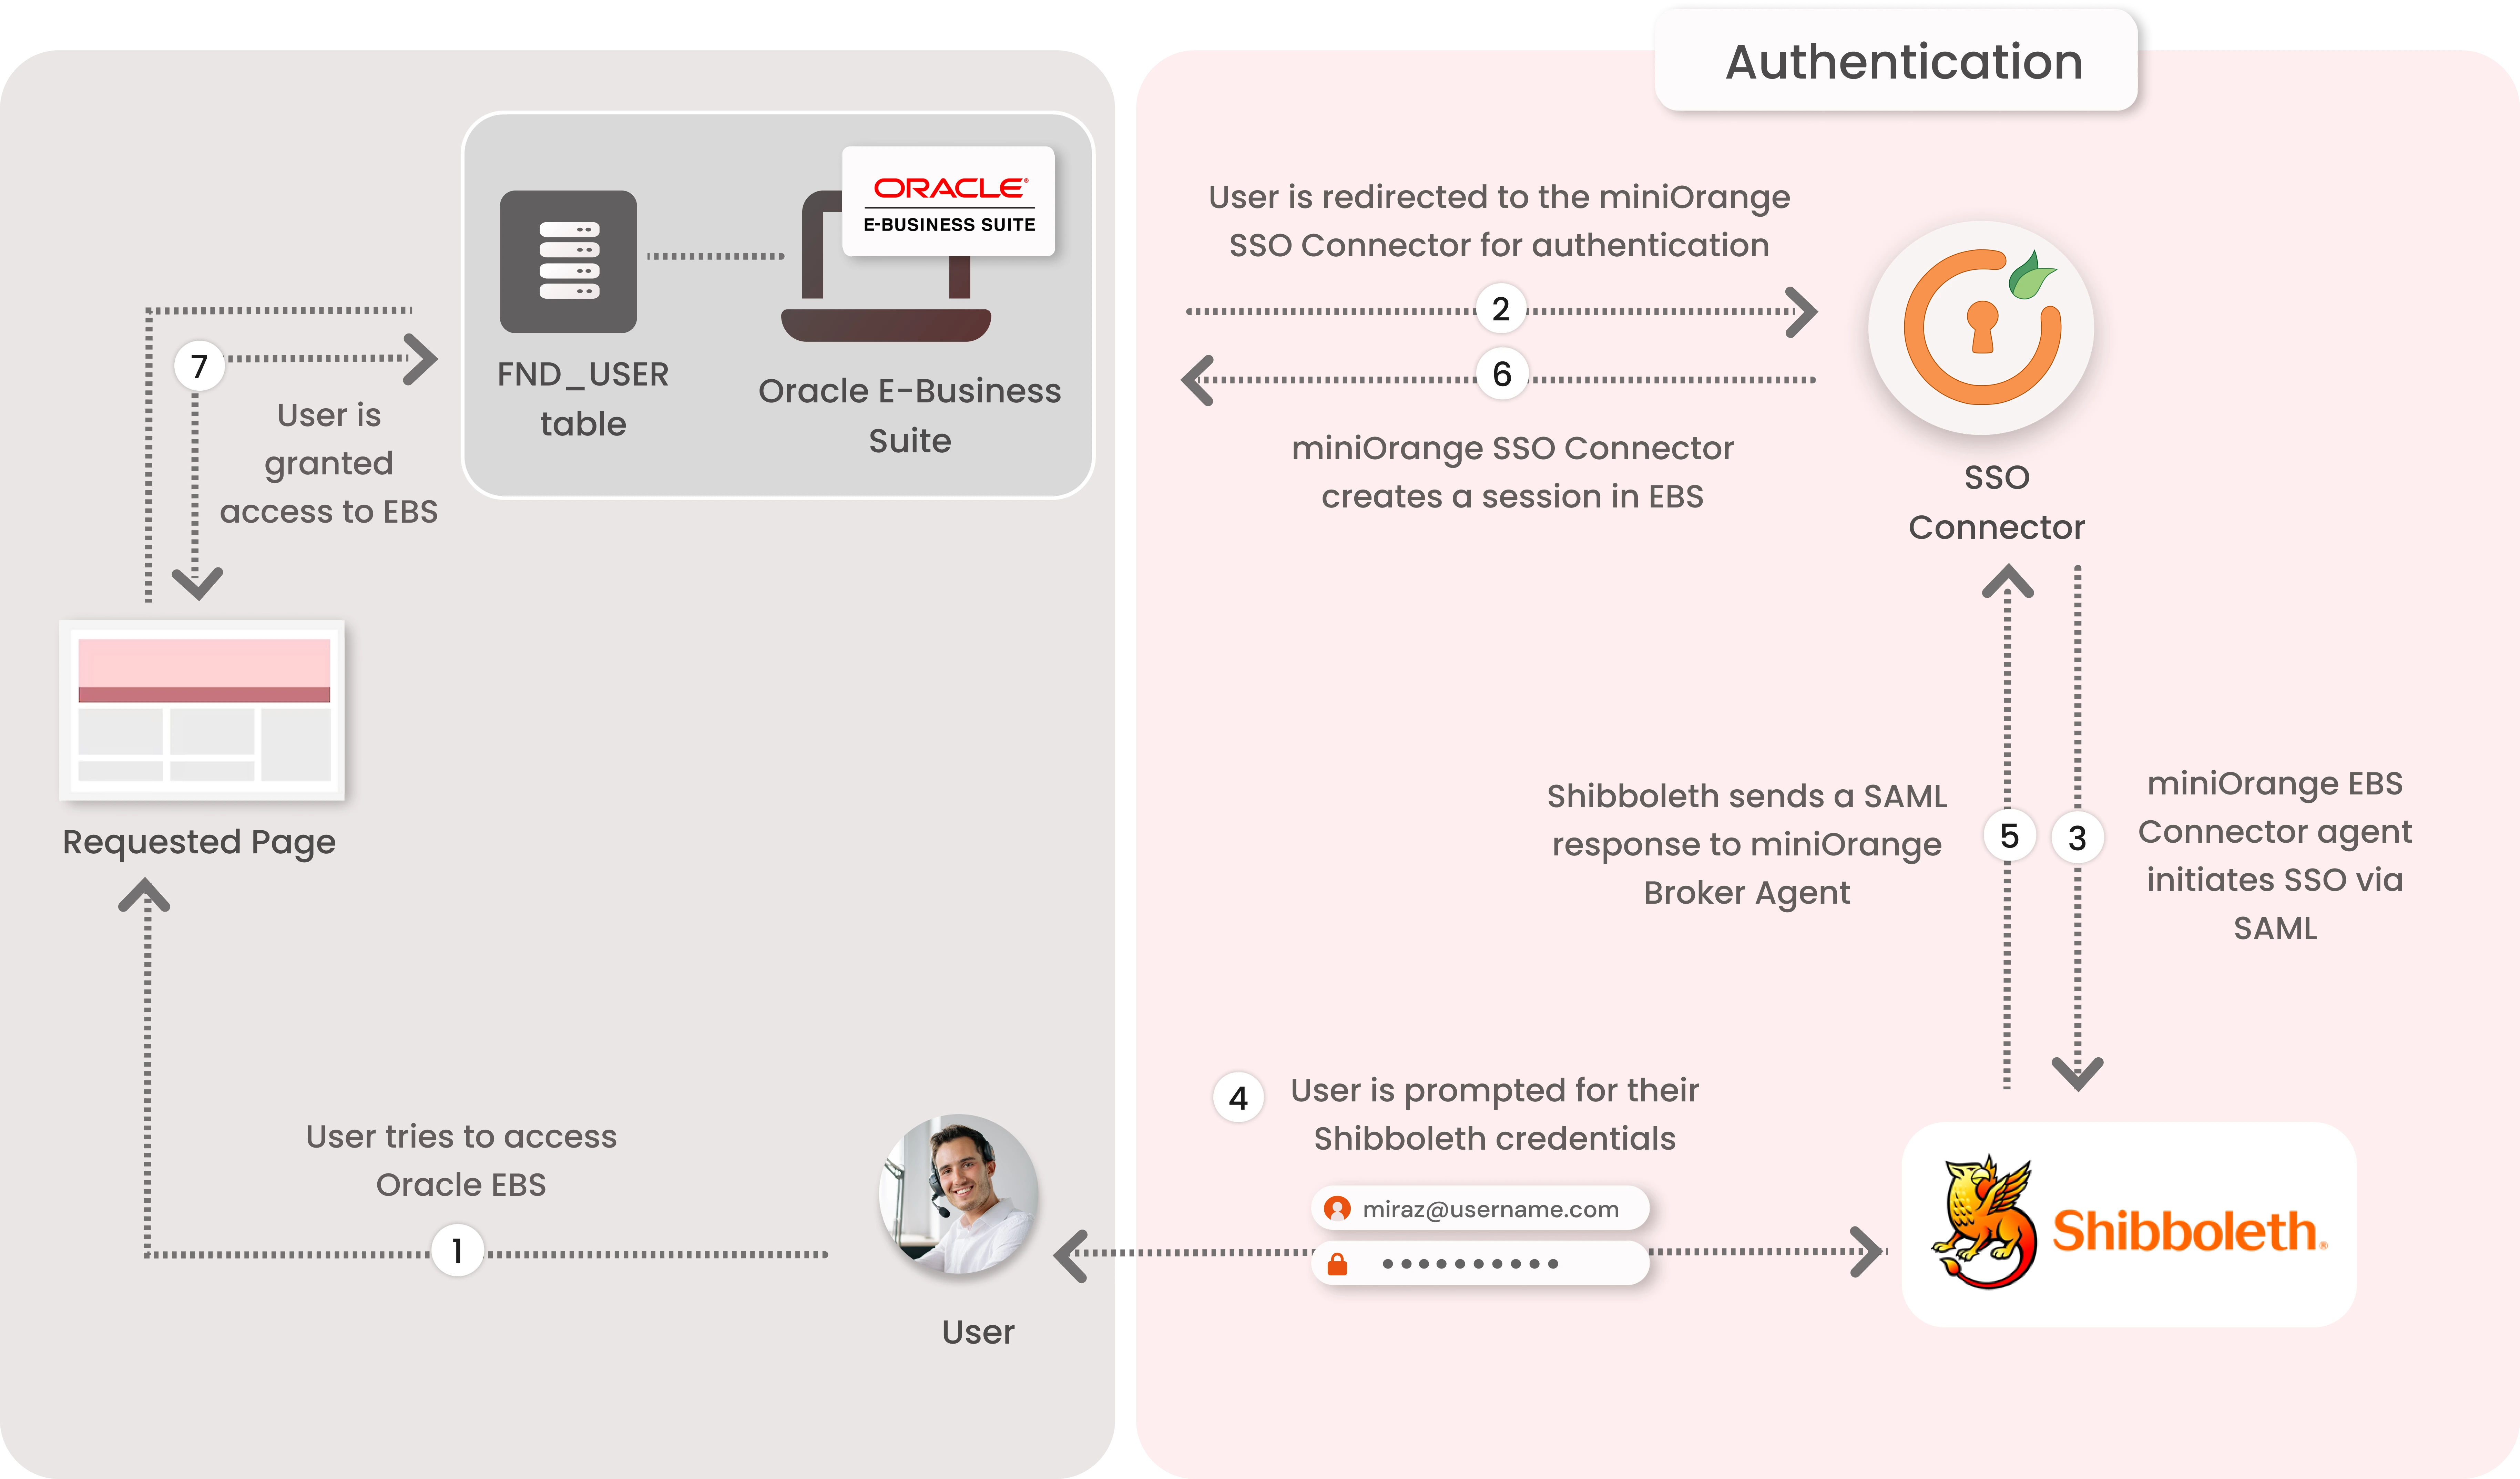
1. El usuario envía la solicitud para acceder a Oracle E-Business Suite.
2. Oracle EBS redirige la solicitud al conector SSO de miniOrange para la autenticación.
3. El conector SSO miniOrange redirige al usuario a Shibboleth para su autenticación.
4. Se le solicitan al usuario sus credenciales de Shibboleth y se autentica tras una respuesta exitosa.
5. El conector recibe el nombre de usuario/correo electrónico registrado en Oracle EBS del usuario desde Shibboleth a través de atributos SAML.
6. El conector comprueba el valor del nombre de usuario/correo electrónico recibido de Shibboleth con la tabla FND_USER en la base de datos Oracle EBS y crea una sesión para ellos.
7. Tras crear una sesión correctamente, el usuario es redirigido al portal de Oracle E-Business Suite como usuario registrado.
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
eg. idp.encryption.optional = true
<MetadataProvider xmlns:samlmd="urn:oasis:names:tc:SAML:2.0:metadata"

  id="miniOrangeInLineEntity" xsi:type="InlineMetadataProvider" sortKey="1">

  <samlmd:EntityDescriptor ID="entity" entityID="<SP-EntityID / Issuer from Service Provider Info tab in plugin.>"

    validUntil="2020-09-06T04:13:32Z">

    <samlmd:SPSSODescriptor AuthnRequestsSigned="false" WantAssertionsSigned="true"

    protocolSupportEnumeration="urn:oasis:names:tc:SAML:2.0:protocol">

      <samlmd:NameIDFormat>

        urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress

      </samlmd:NameIDFormat>

    <samlmd:AssertionConsumerService Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST"

    Location="<ACS (AssertionConsumerService) URL from Step1 of the plugin under Identity Provider Tab.>"

      index="1" />

    </samlmd:SPSSODescriptor>

    </samlmd:EntityDescriptor>

</MetadataProvider>
idp.nameid.saml2.default=urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
<!-- SAML 2 NameID Generation -->

<util:list id="shibboleth.SAML2NameIDGenerators">

  <!--<ref bean="shibboleth.SAML2TransientGenerator" /> -->

  <!-->ref bean="shibboleth.SAML2PersistentGenerator" /> -->

  <bean parent="shibboleth.SAML2AttributeSourcedGenerator"

  p:format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress"

  p:attributeSourceIds="#{ {'email'} }" />

</util:list>
<!-- Note: AttributeDefinitionid must be same as what you provided in attributeSourceIds in conf/saml-nameid.xml -->

<resolver:AttributeDefinitionxsi:type="ad:Simple" id="email" sourceAttributeID="mail">

  <resolver:Dependency ref="ldapConnector" />

  <resolver:AttributeEncoderxsi:type="enc:SAML2String" name="email"  friendlyName="email" />

</resolver:AttributeDefinition >


<resolver:DataConnector id="ldapConnector" xsi:type="dc:LDAPDirectory" ldapURL="%{idp.authn.LDAP.ldapURL}"

  baseDN="%{idp.authn.LDAP.baseDN}" principal="%{idp.authn.LDAP.bindDN}"

  principalCredential="%{idp.authn.LDAP.bindDNCredential}">


  <dc:FilterTemplate>

    <!-- Define you User Search Filter here -->

    <![CDATA[   (&(objectclass=*)(cn=$requestContext.principalName))   ]]>

  </dc:FilterTemplate>


  <dc:ReturnAttributes>*</dc:ReturnAttributes>

</resolver:DataConnector>
<afp:AttributeFilterPolicy id="ldapAttributes">

<afp:PolicyRequirementRulexsi:type="basic:ANY"/>

  <afp:AttributeRuleattributeID="email">

    <afp:PermitValueRulexsi:type="basic:ANY"/>

  </afp:AttributeRule>

</afp:AttributeFilterPolicy>
https://example123.com/idp/shibboleth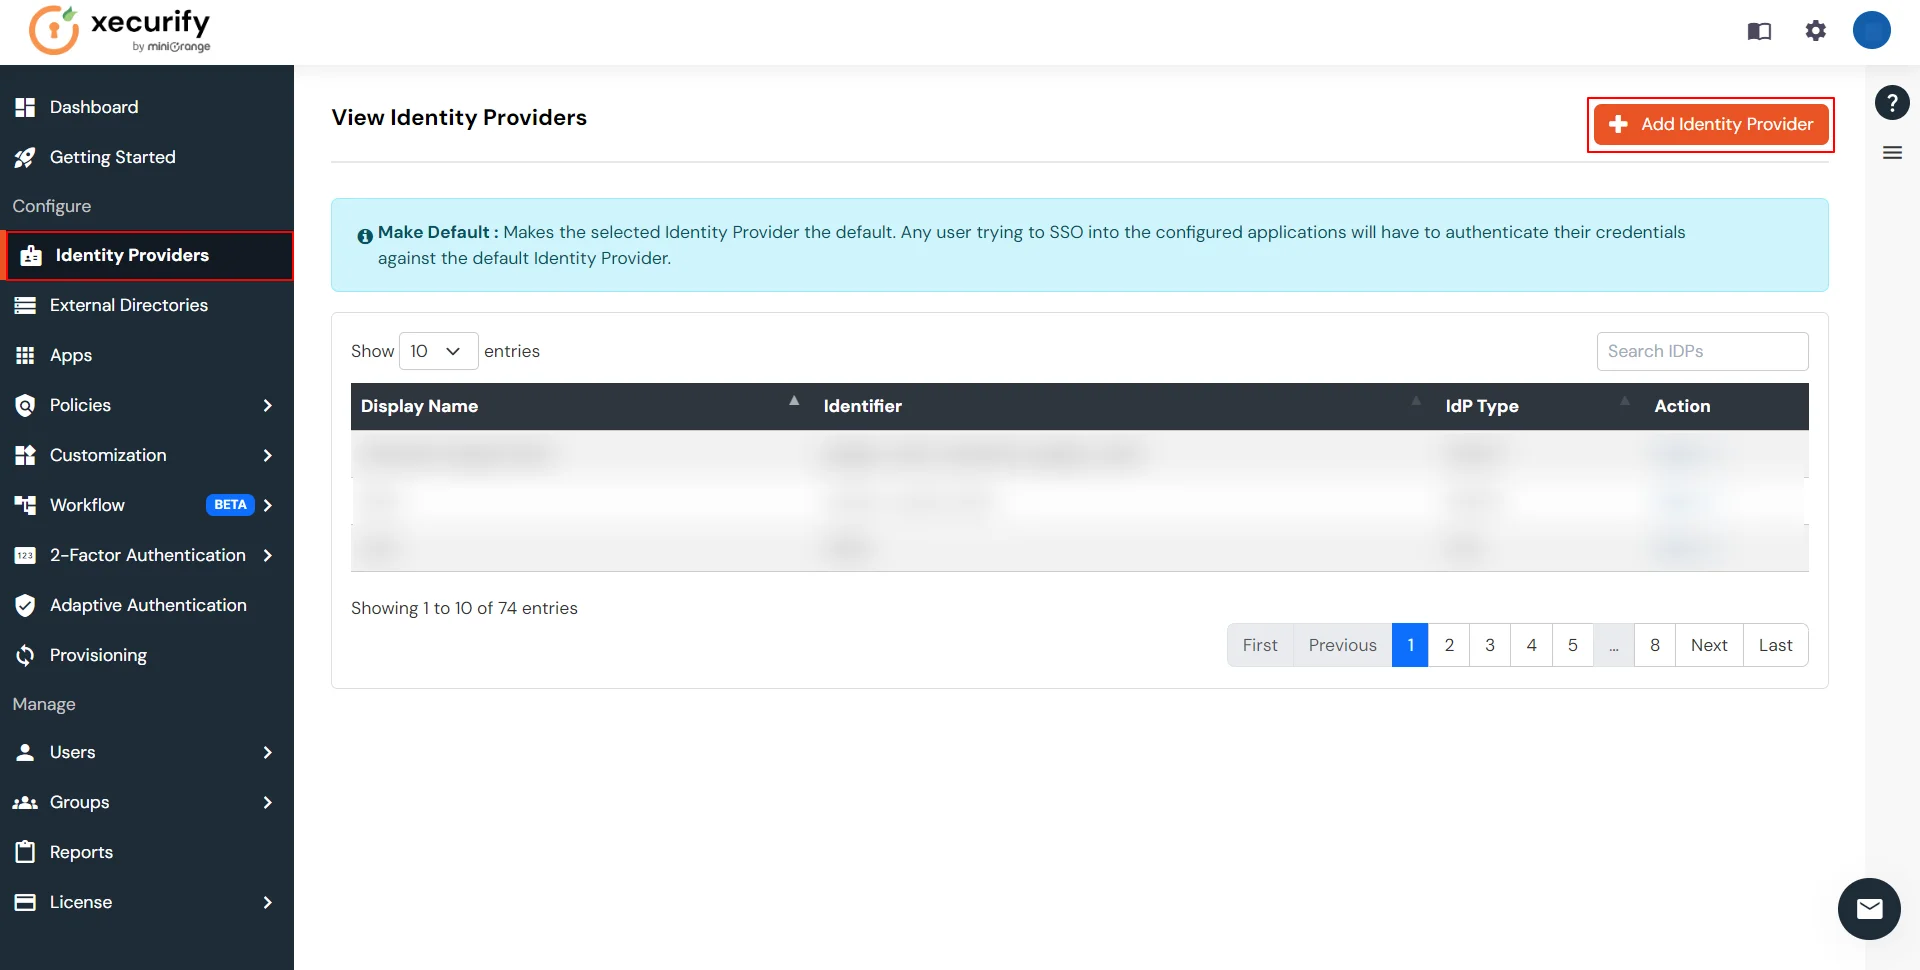
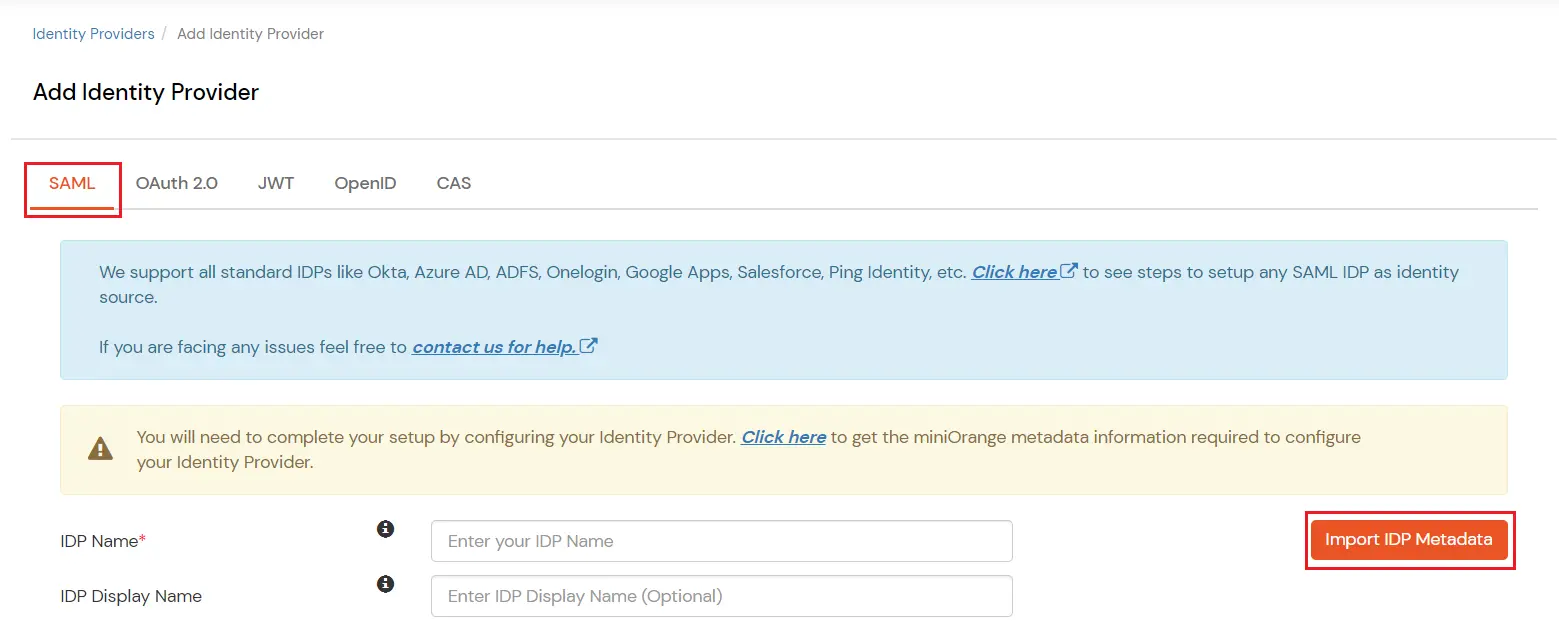
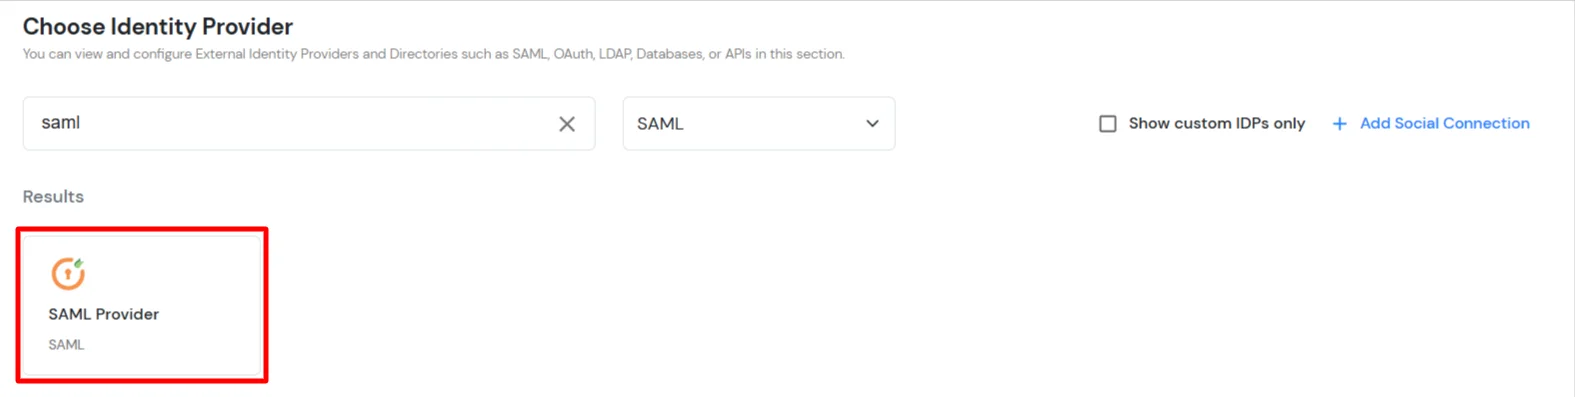
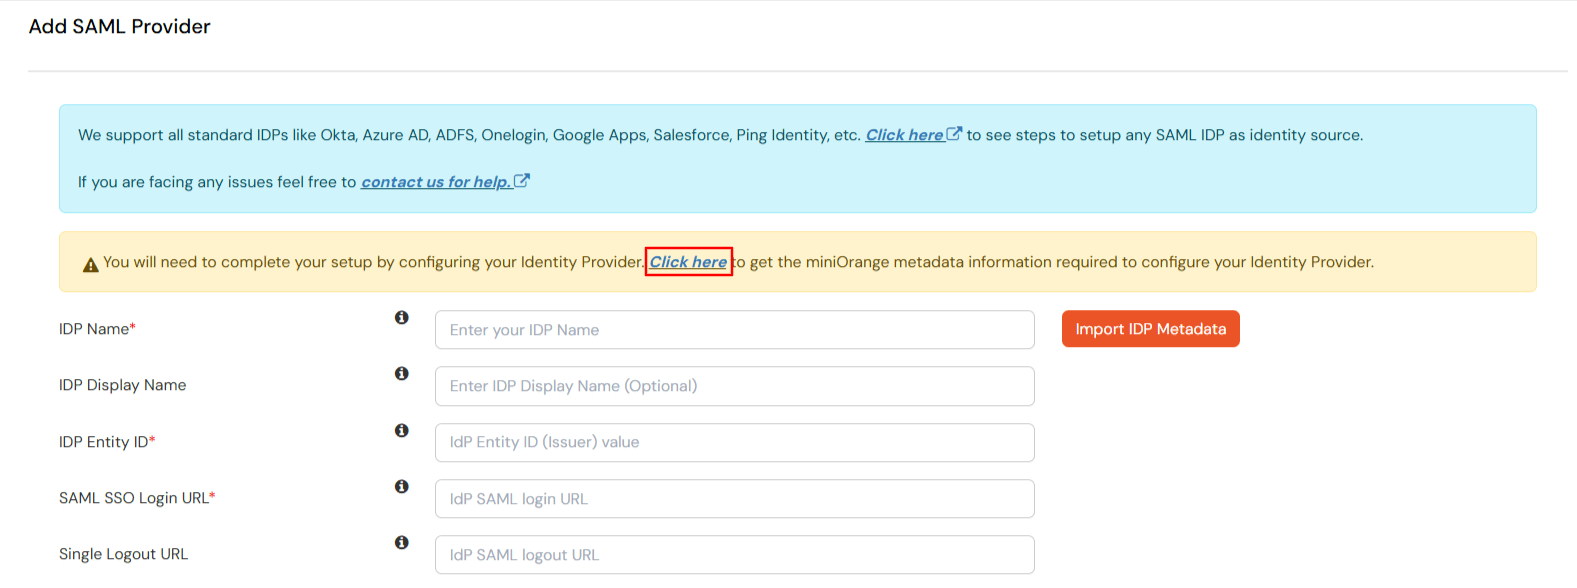
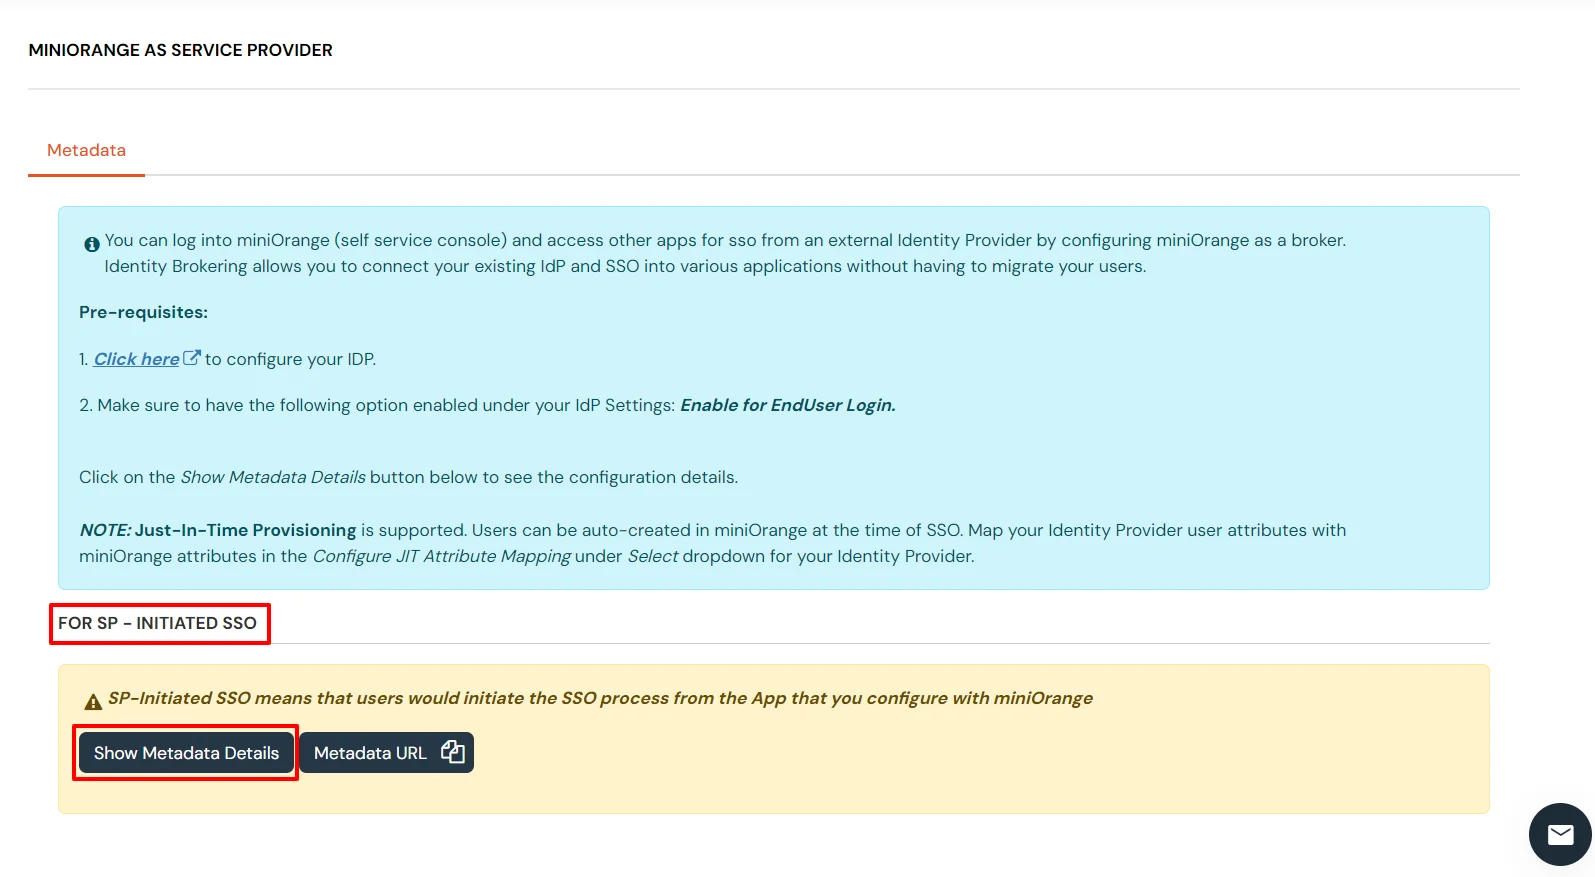
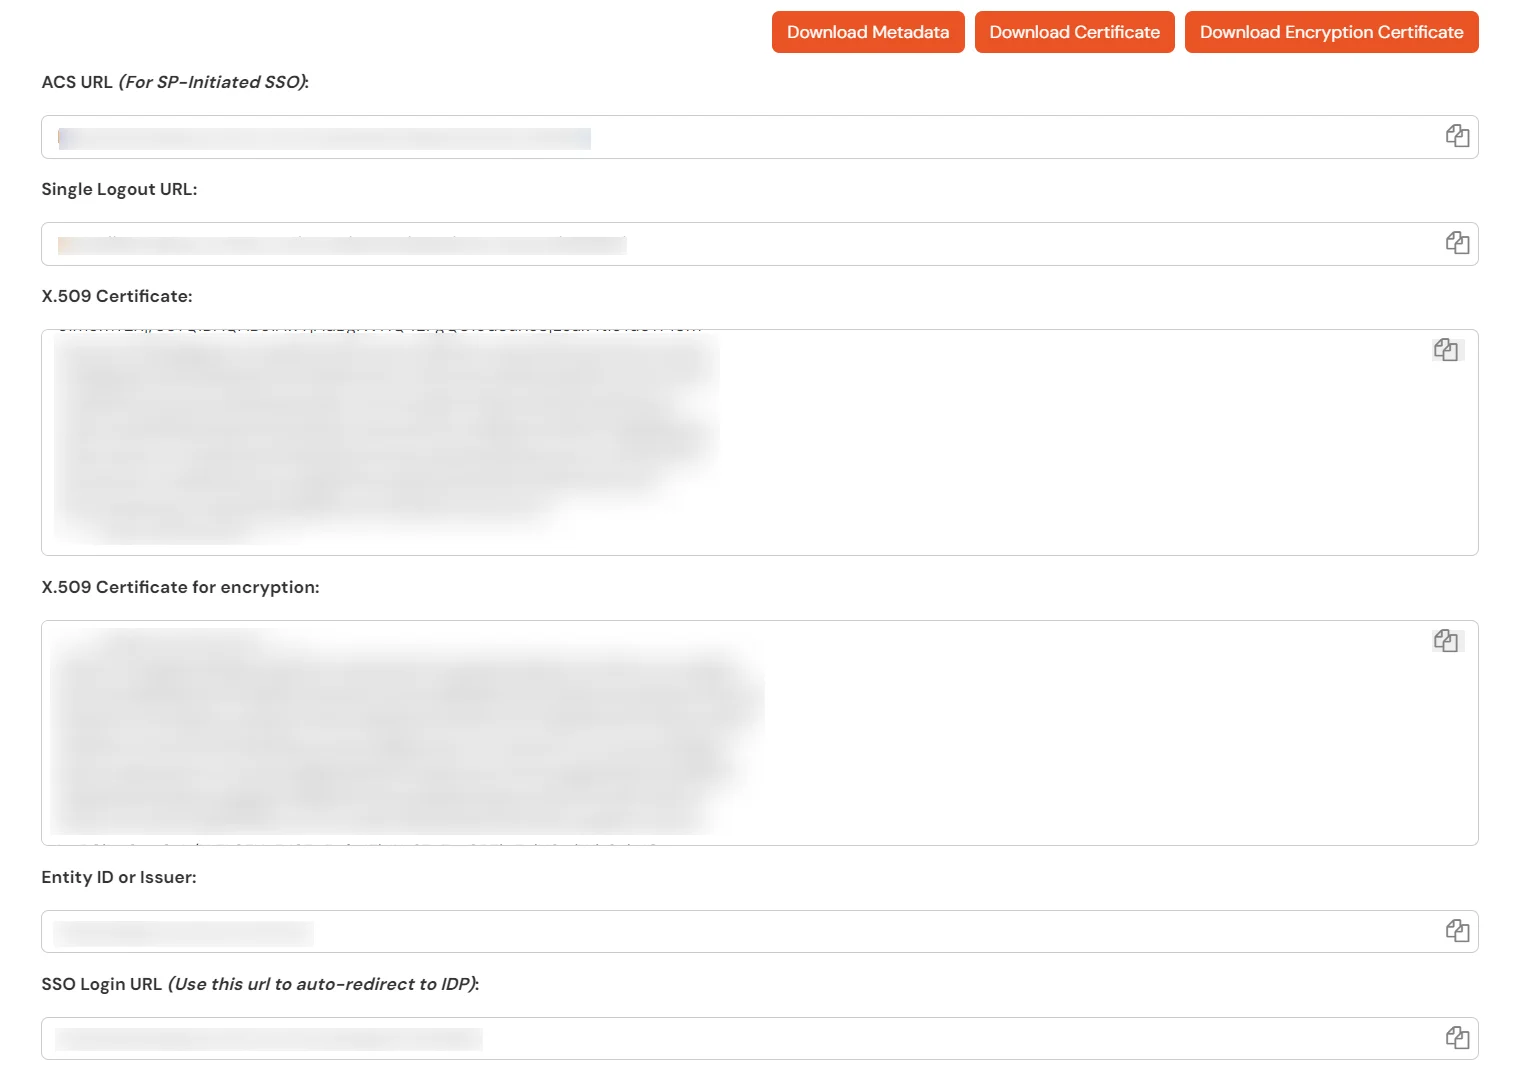
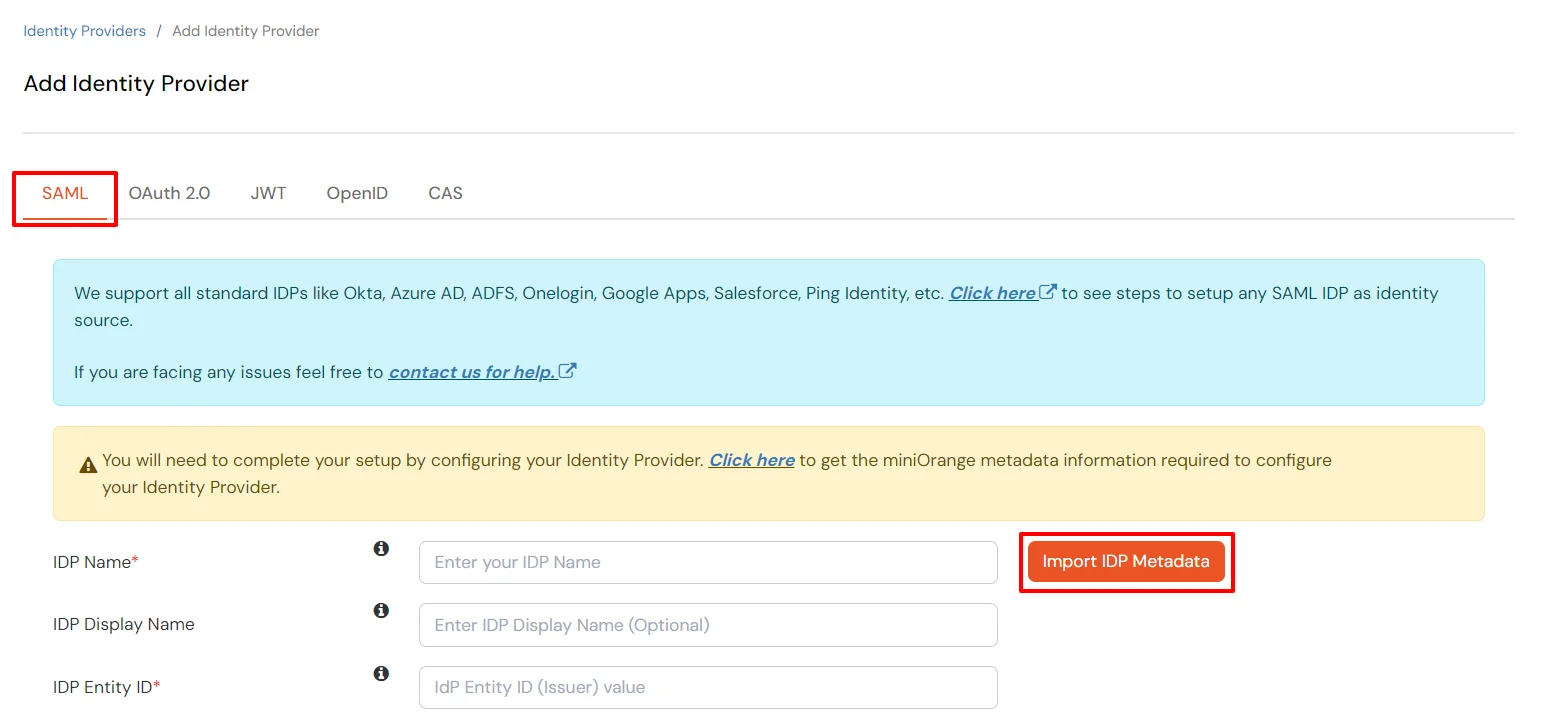
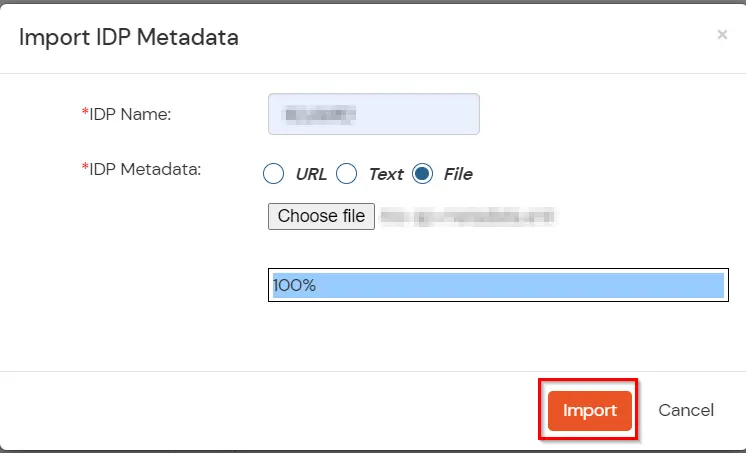
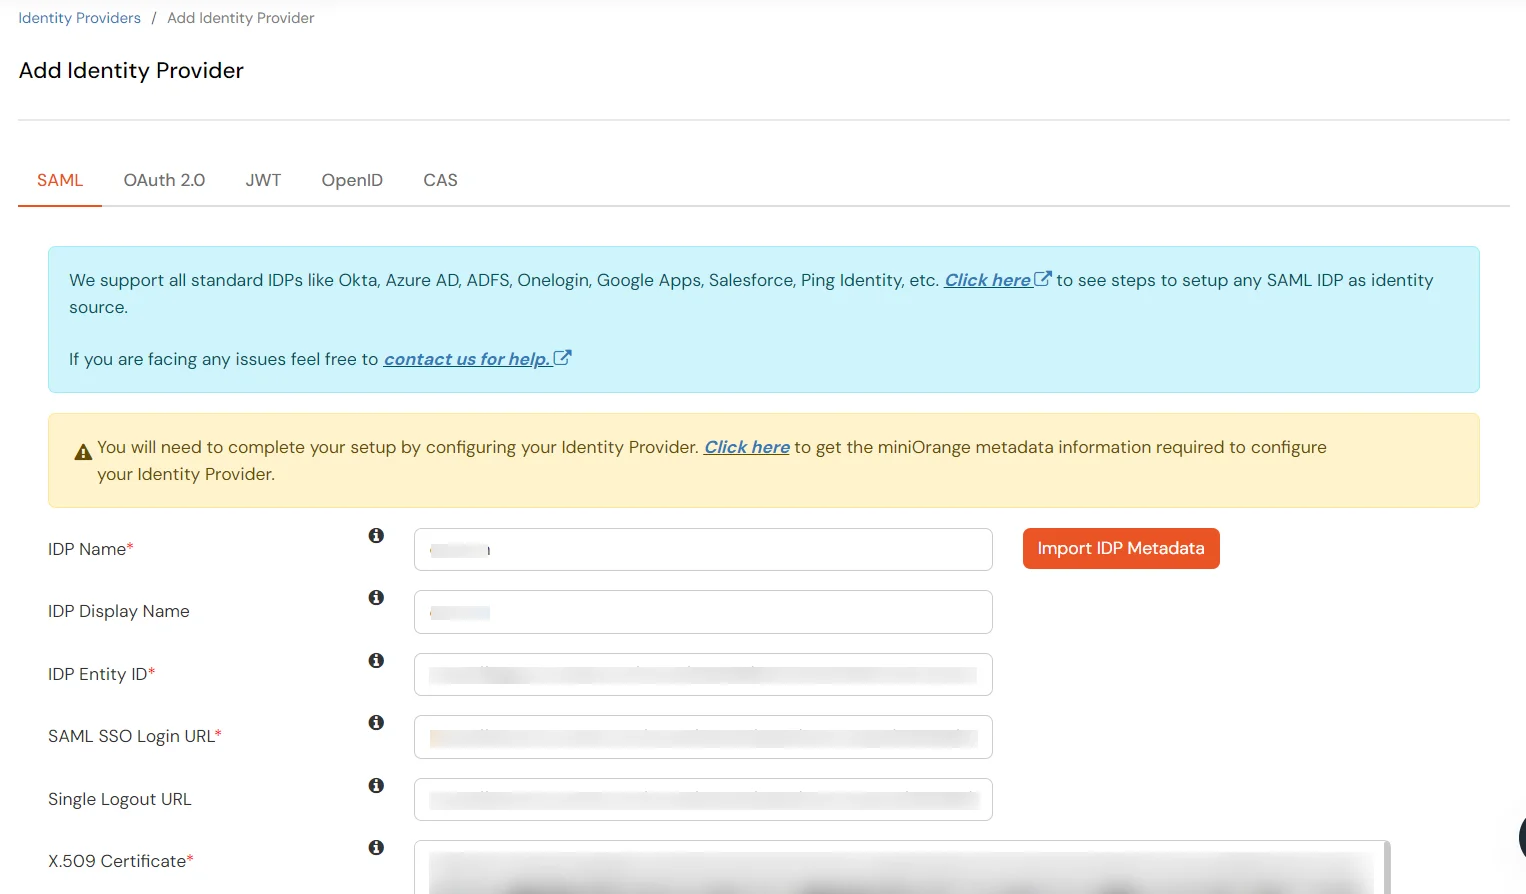

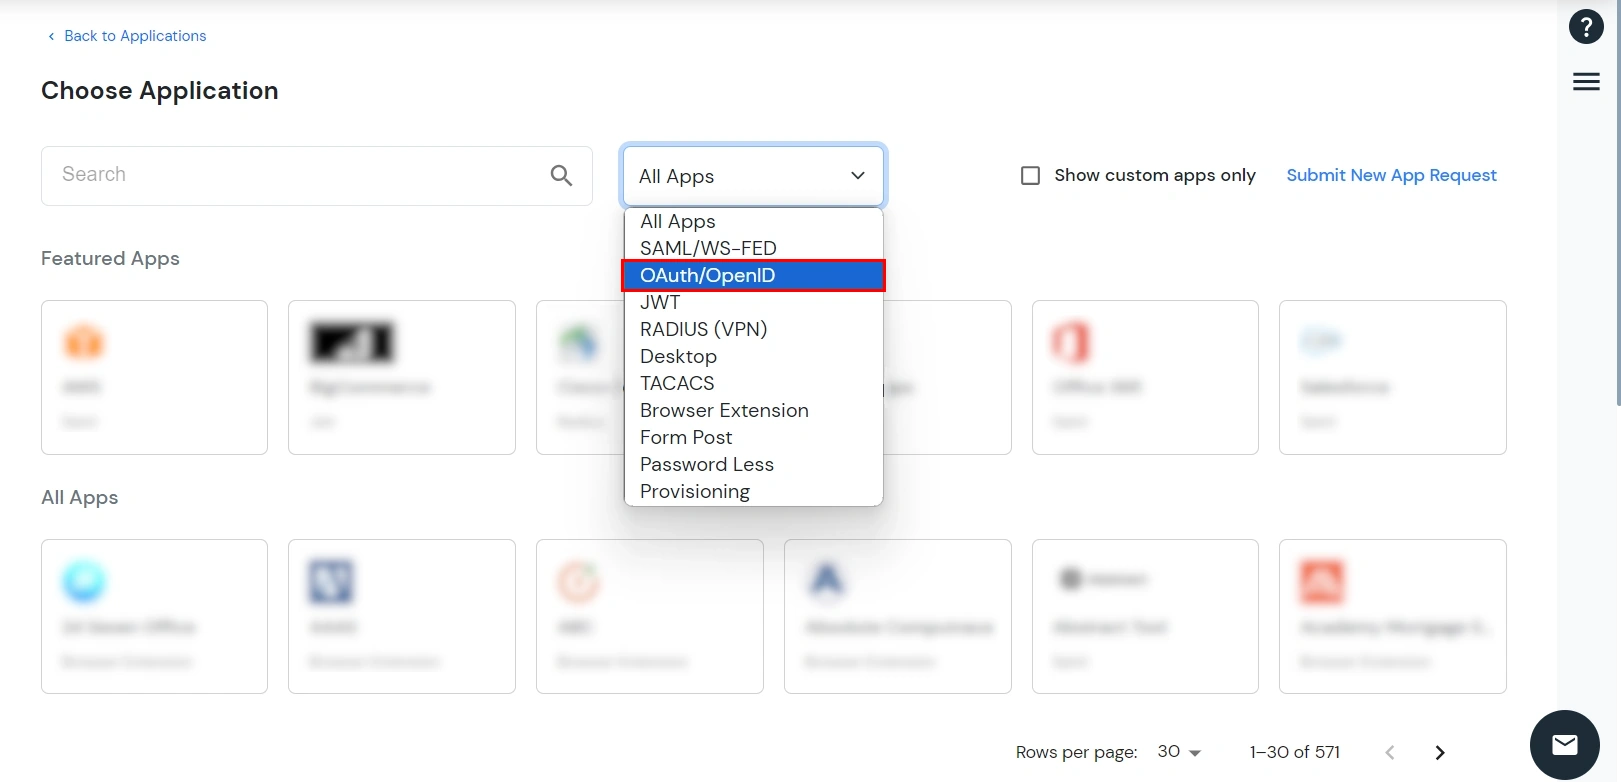
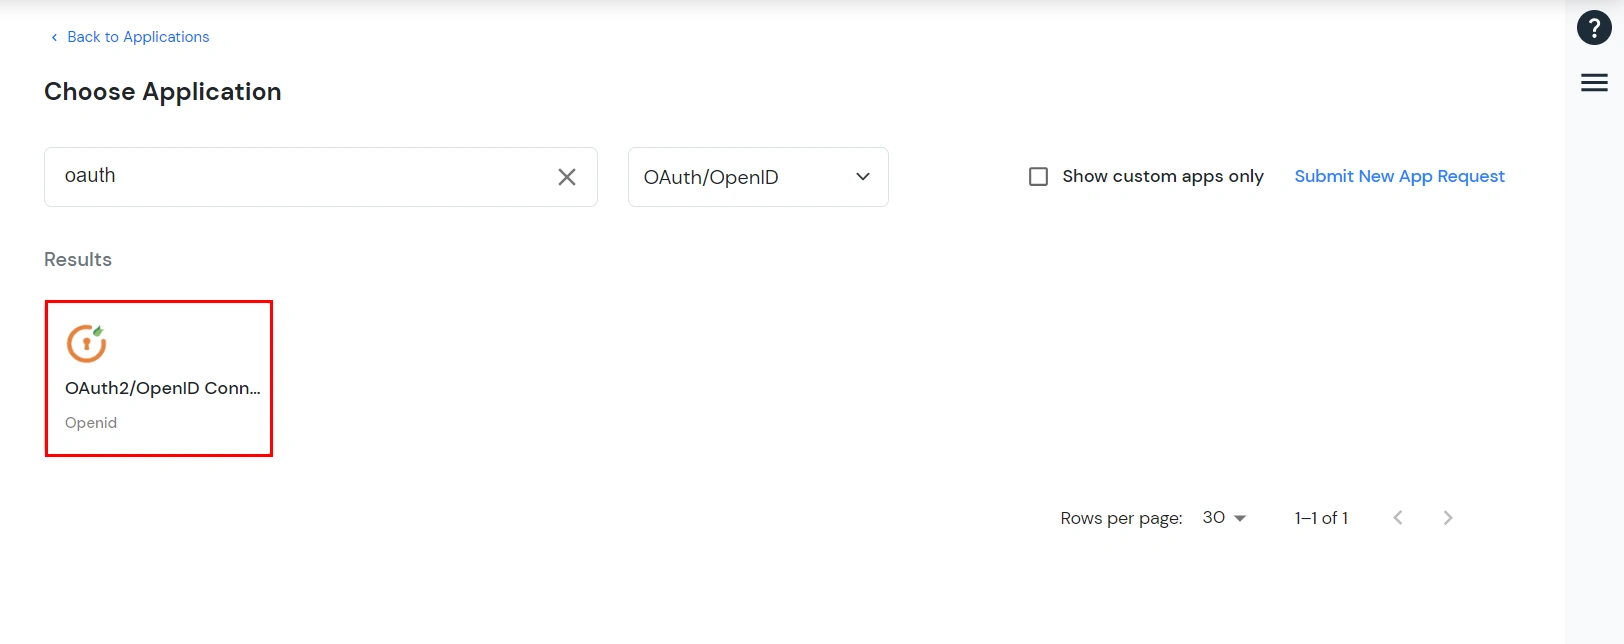
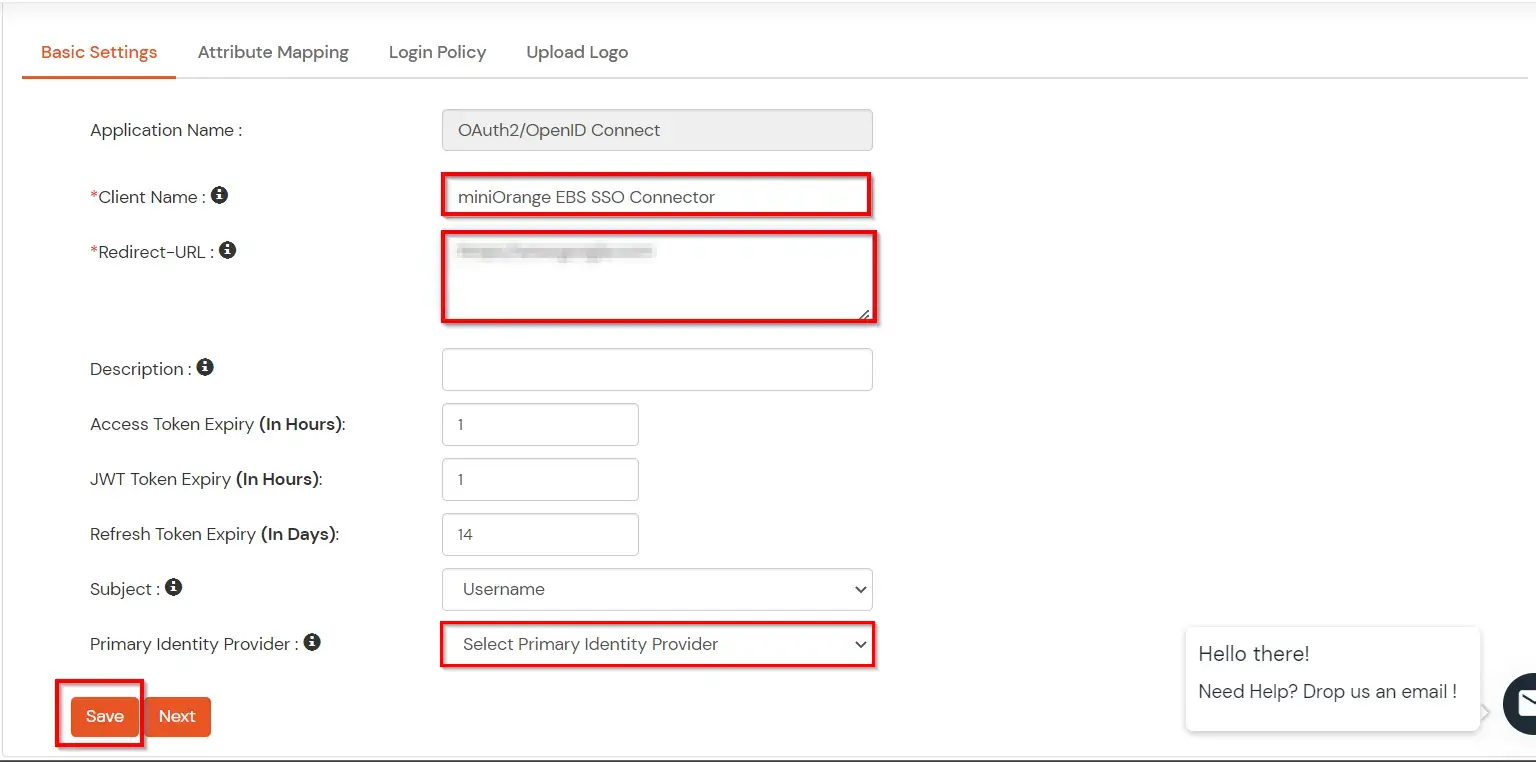
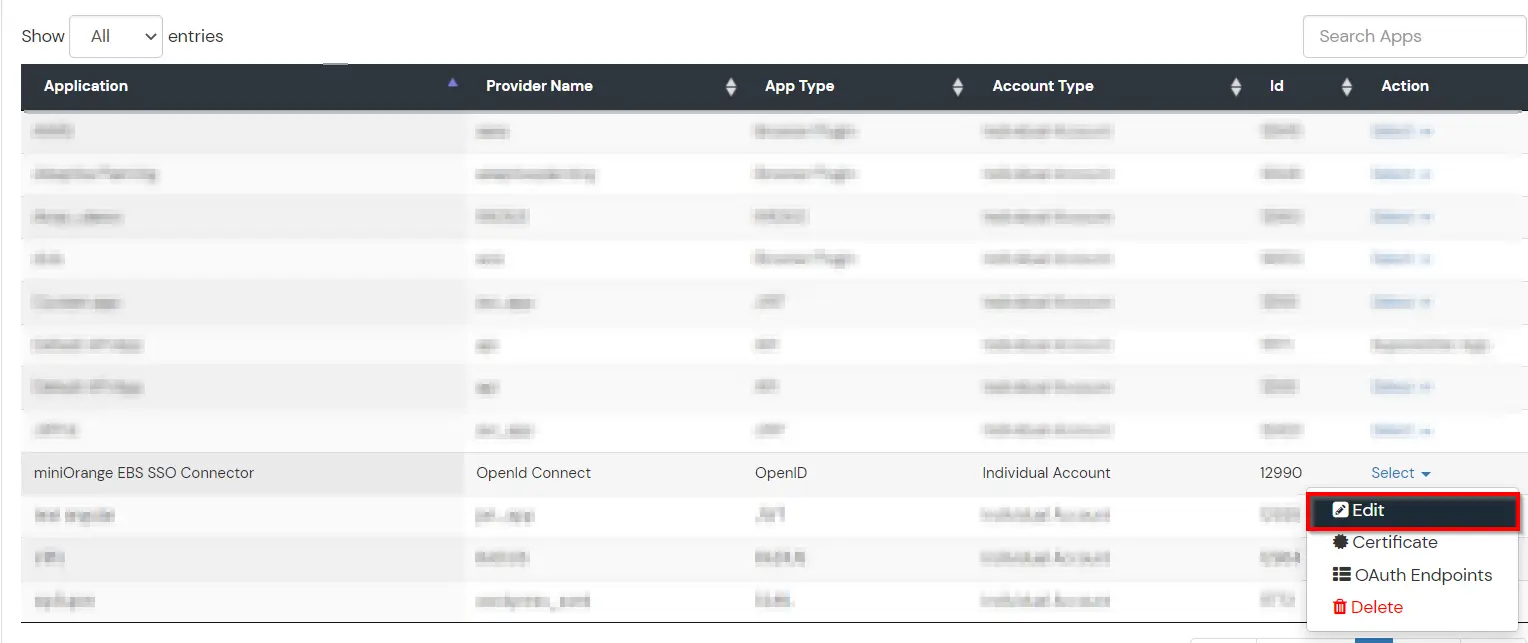
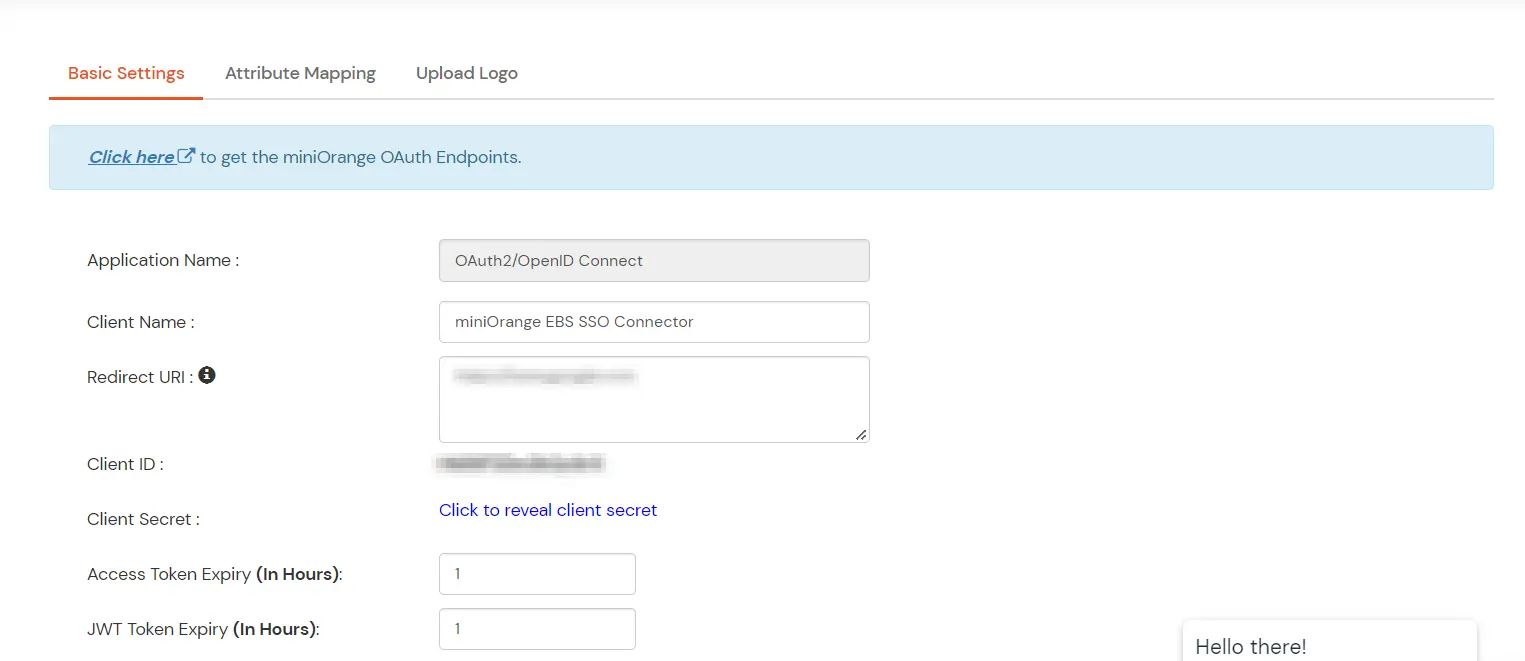
Puede editar la aplicación siguiendo los siguientes pasos:
Nota : Oracle y Java son marcas comerciales registradas de Oracle y/o sus filiales. miniOrange es una entidad independiente.

