Configure PeopleSoft SSO (Inicio de sesión único) con miniOrange.
PeopleSoft SSO (Inicio de sesión único) permite a los usuarios acceder a su aplicación PeopleSoft utilizando credenciales de una fuente de identidad existente, como Microsoft Entra ID, LDAP, Active Directory u otro proveedor de identidad (IdP).
El conector miniOrange PeopleSoft SSO permite el inicio de sesión único (SSO) entre PeopleSoft y su proveedor de identidades existente sin necesidad de Oracle Access Manager (OAM) ni Oracle Internet Directory (OID) específicamente para la integración de SSO.
El conector actúa como intermediario entre varios proveedores de identidad y las aplicaciones configuradas, lo que le permite extender su infraestructura SSO existente a PeopleSoft. Admite la integración con proveedores de identidad como ADFS, Active Directory, Microsoft Entra ID, Google, Okta, OneLogin, Ping Identity, Centrify y otros.
El conector SSO de PeopleSoft también puede proporcionar SSO para aplicaciones web que no admiten de forma nativa protocolos SSO federados como SAML u OAuth 2.0. Esto permite a las organizaciones utilizar su plataforma de autenticación existente al tiempo que añaden la autenticación SSO de PeopleSoft a su entorno.
En esta guía, aprenderá a configurar PeopleSoft SSO , integrar PeopleSoft con su proveedor de identidades y configurar la autenticación necesaria.
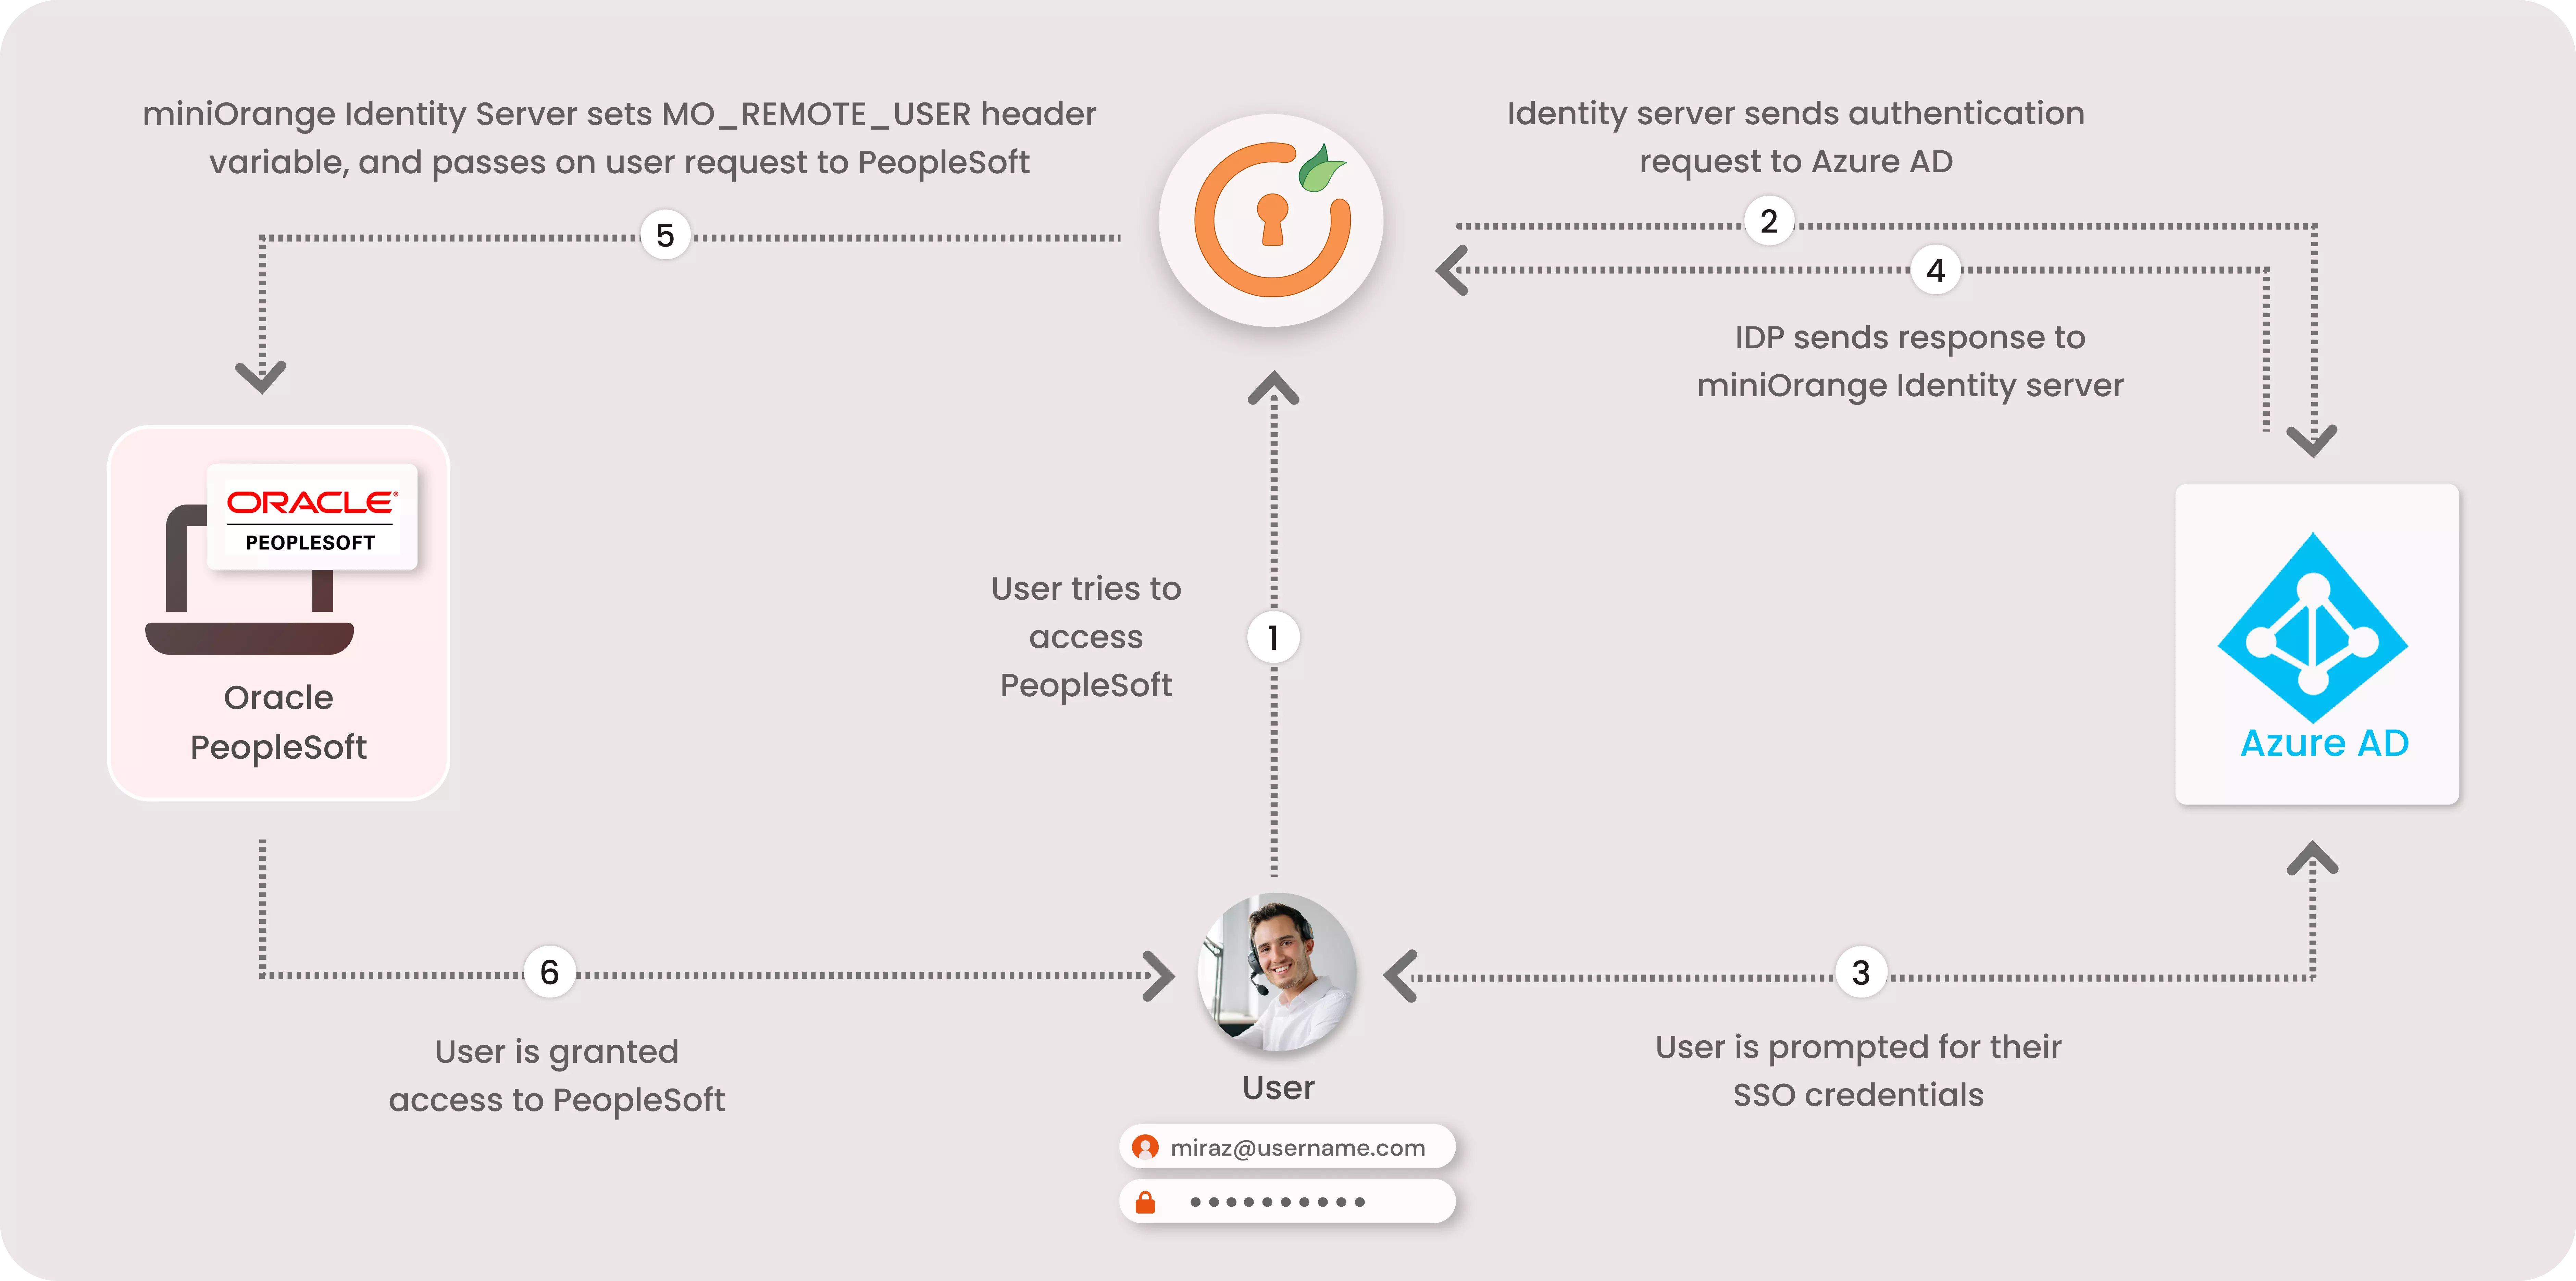
Solución PeopleSoft SSO (inicio de sesión único): flujo de autenticación
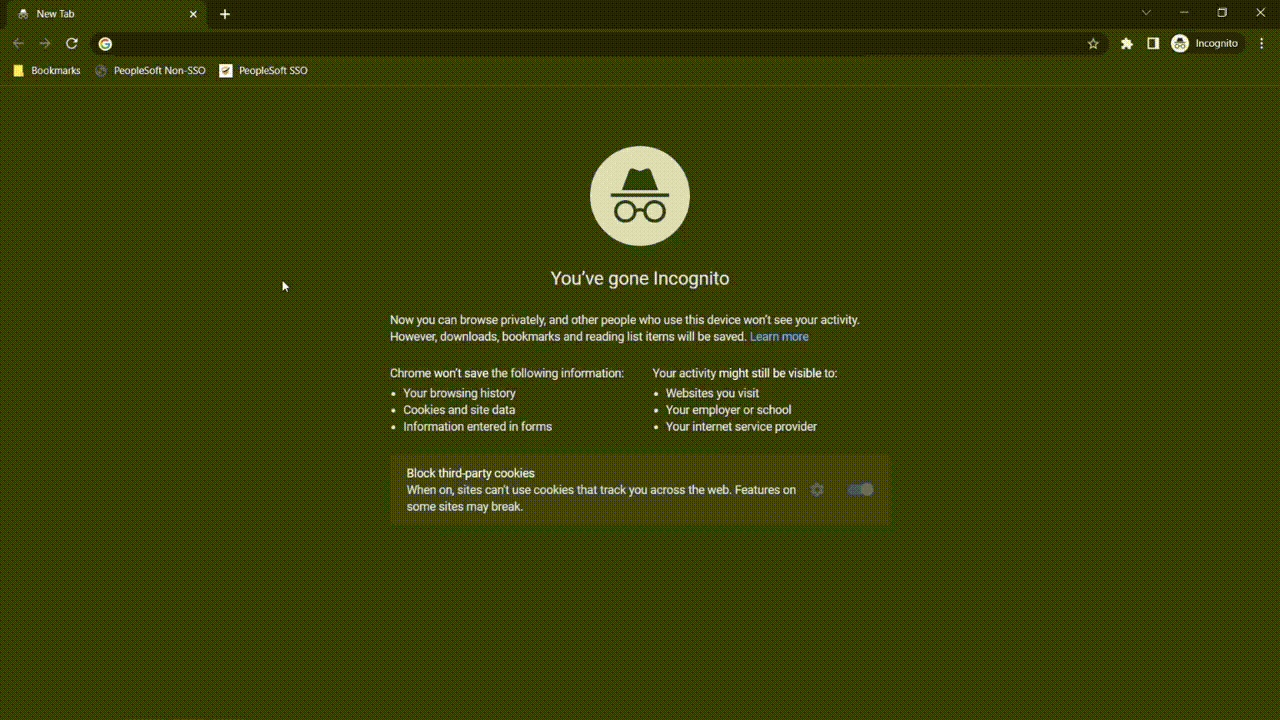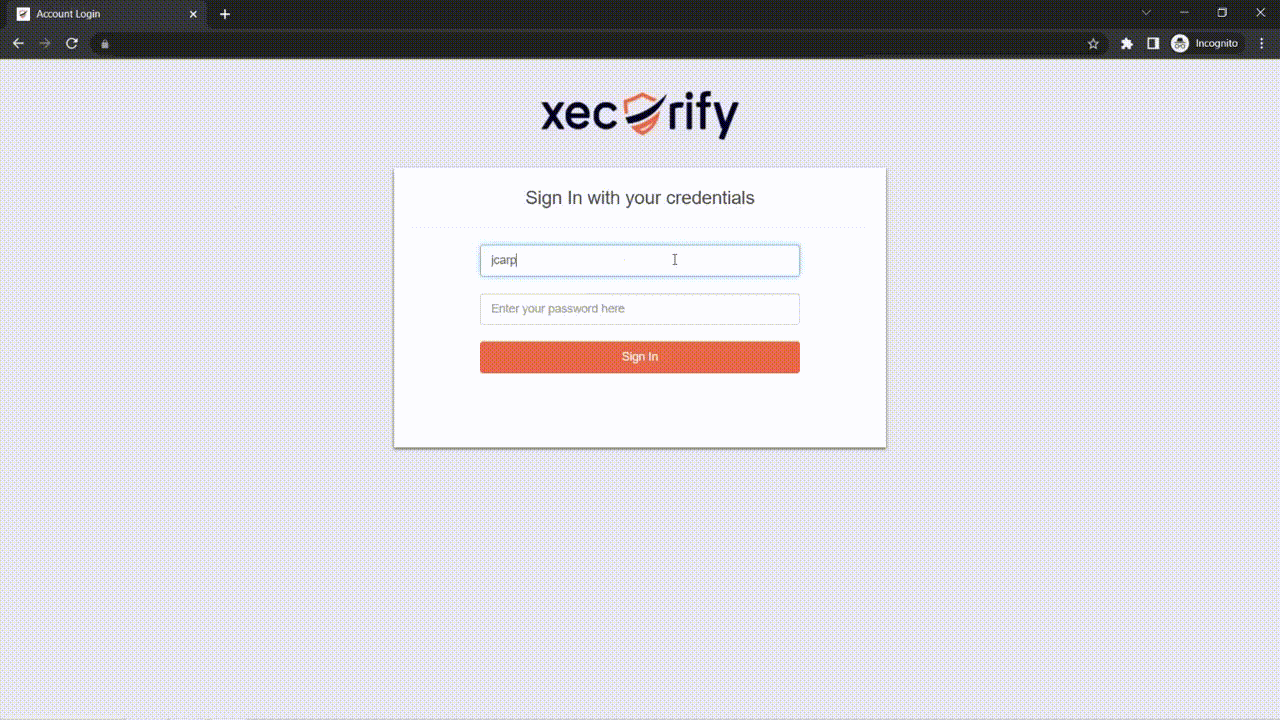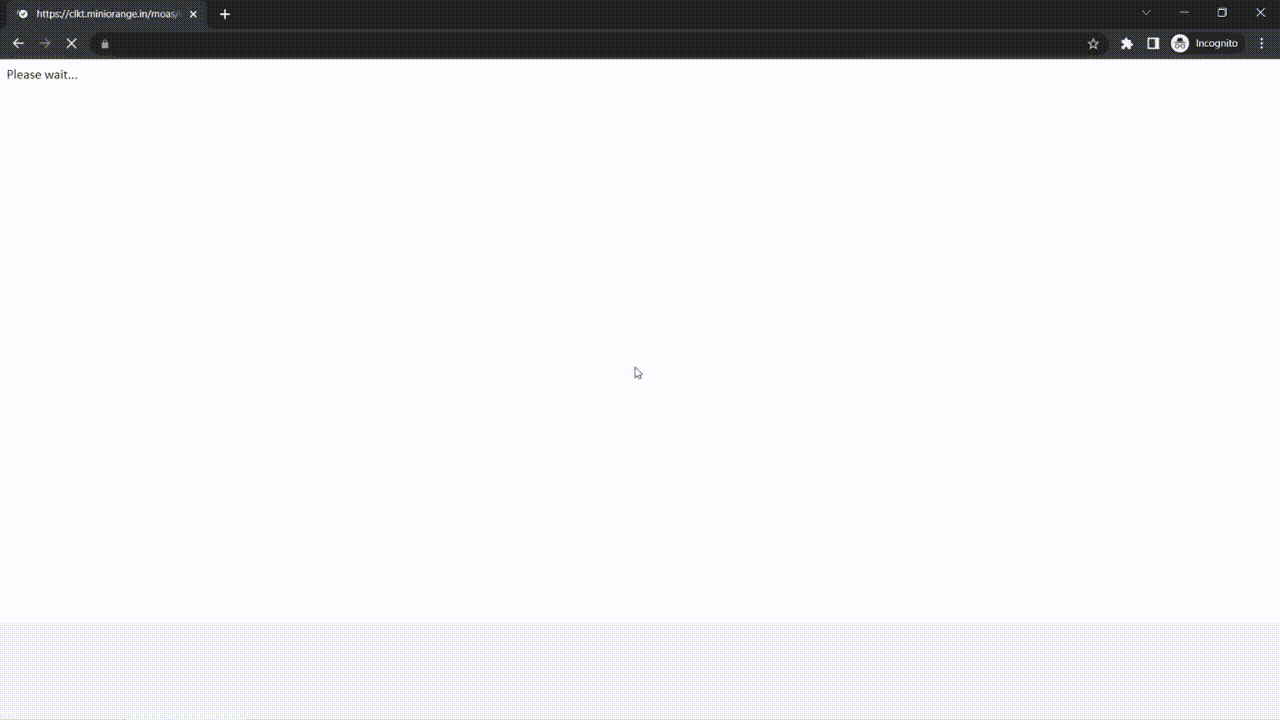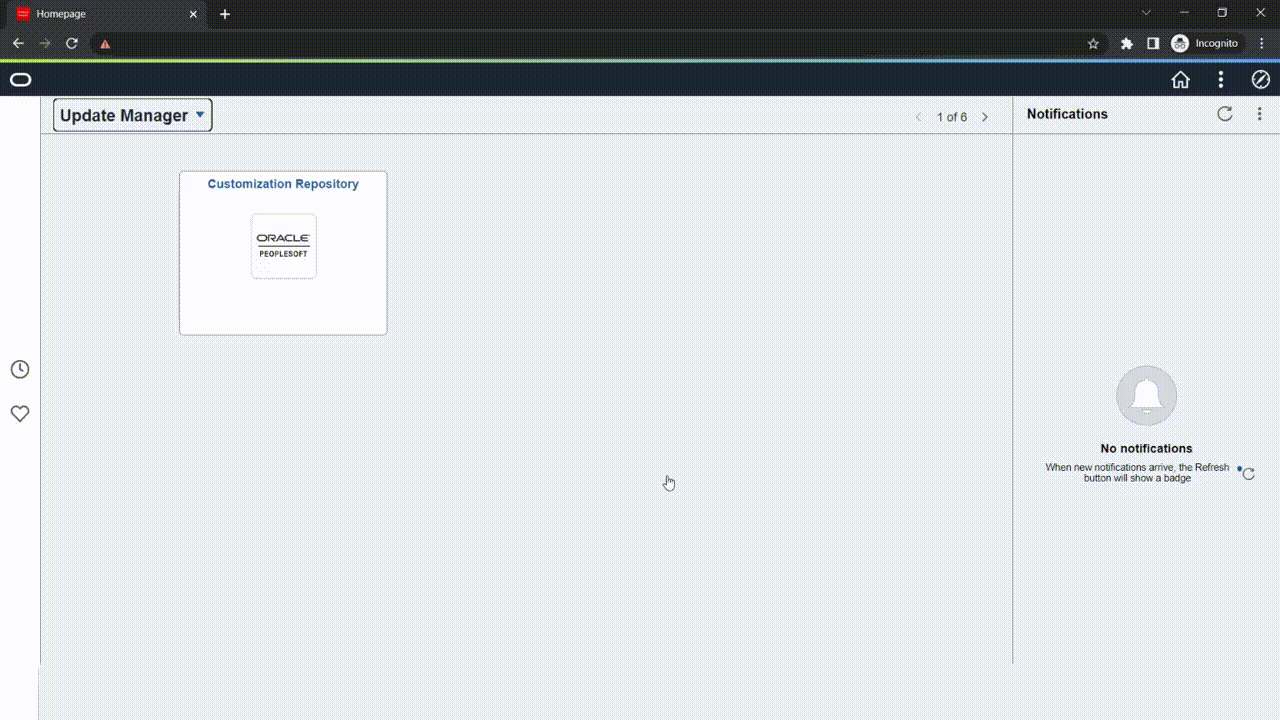
Solución Oracle PeopleSoft SSO (inicio de sesión único): flujo de autenticación
Obtenga ayuda gratuita para la instalación: reserve una ranura
miniOrange ofrece una hora de asistencia gratuita mediante una consulta telefónica con nuestros ingenieros de sistemas para instalar o configurar la solución PeopleSoft SSO SAML en su entorno, con una prueba gratuita de 30 días. Para ello, solo tiene que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y le ayudaremos a configurarlo rápidamente.
Requisitos previos
1. Aplicaciones involucradas en el despliegue.
- PeopleSoft 9.2+
- Esta es la aplicación en la que los usuarios iniciarán sesión mediante SSO.
- Se requerirá acceso de administrador a la consola de administración de PeopleSoft EnterpriseOne Server Manager.
- Servidor de identidad miniOrange (solo para local)
- Servidor de identidad local que redirigirá a los usuarios a Azure Active Directory para la autenticación y establecerá una cookie de autenticación.
2. Configuración del puerto
- Servidor proxy miniOrange
- Los puertos 443/8443 (HTTPS) deben ser accesibles desde las máquinas de los usuarios finales (para URL de proxy inverso).
- Servidor PeopleSoft EnterpriseOne
- Los puertos HTTP/HTTPS utilizados para acceder a las aplicaciones PeopleSoft deben ser accesibles desde el servidor proxy miniOrange.
Siga la guía paso a paso que se proporciona a continuación para PeopleSoft SSO (inicio de sesión único)
1. Configurar PeopleSoft en miniOrange
- Iniciar sesión en miniOrange Consola de administración.
- Vaya al Aplicaciones y haga clic en Agregar aplicación .

- Seleccionar OAuth/Openid como tipo de aplicación de Todas las Aplicaciones desplegable.
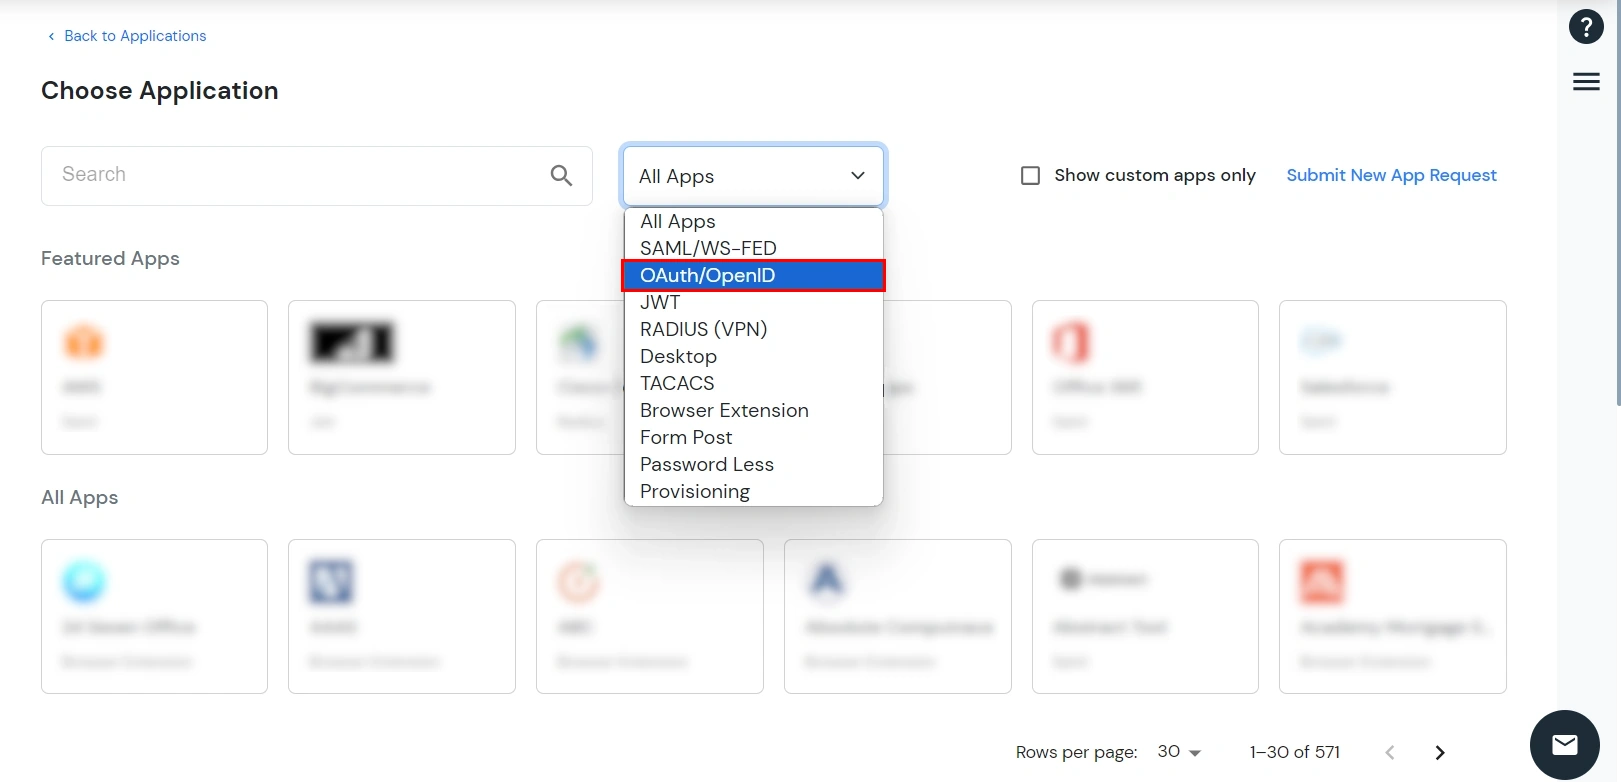
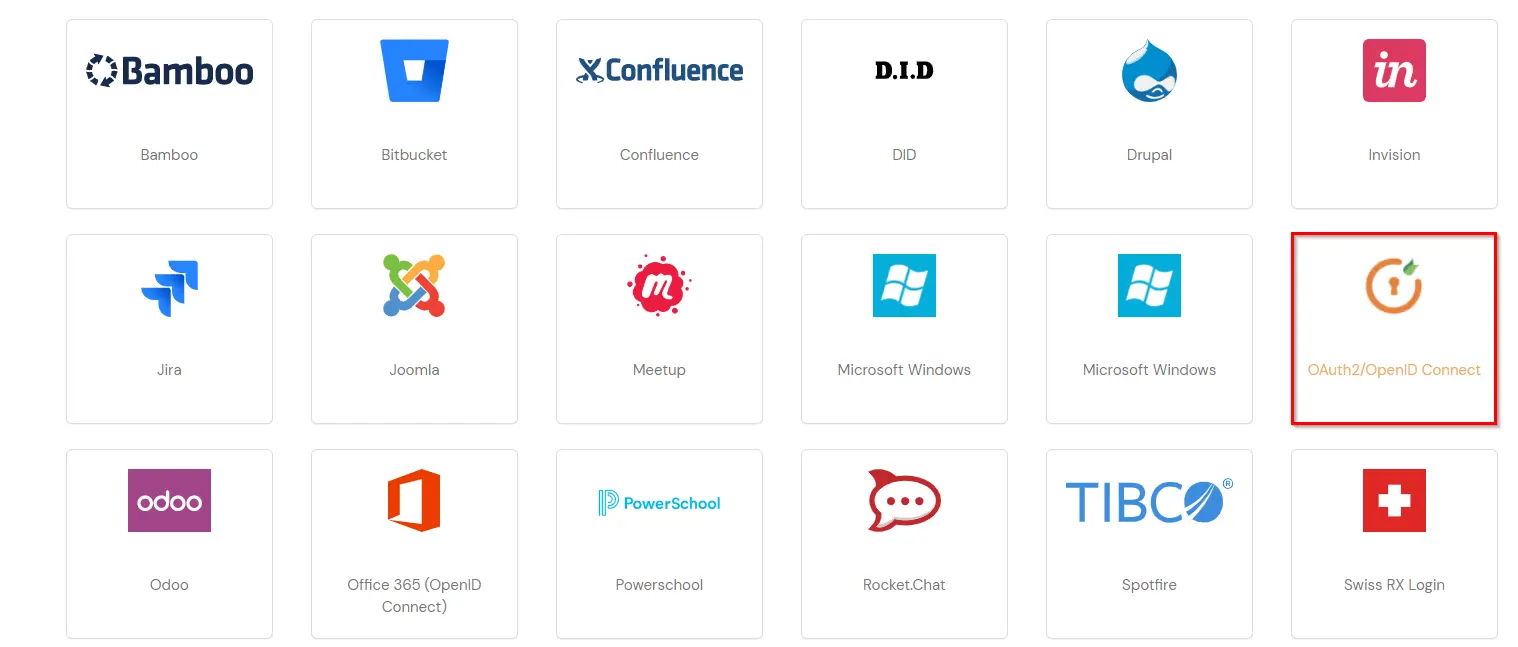
- Busque PeopleSoft en la lista, si no encuentra PeopleSoft en la lista, busque Conexión OAuth2/OpenID y puede configurar su aplicación a través de Conexión OAuth2/OpenID.
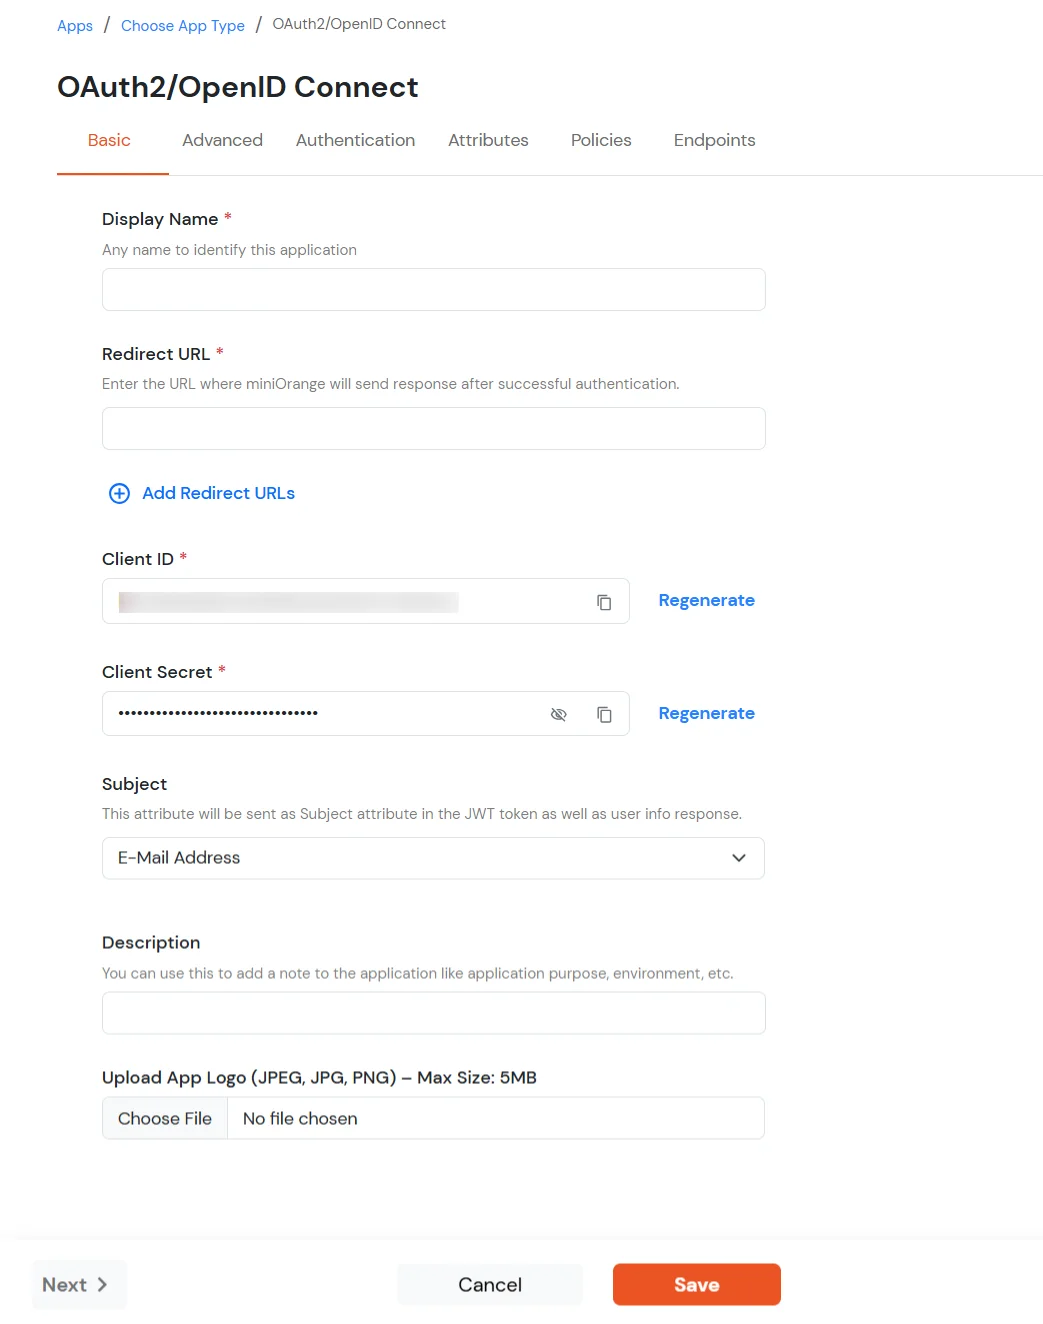
- En la pestaña Básico, ingrese los siguientes detalles:
| Pestañas básicas |
Mareas Ideales para Lecciones |
|---|
| Nombre que se ve en la pagina |
Escriba el Nombre que se ve en la pagina (es decir, el nombre de esta aplicación). |
| URL a redirigir |
Copia el Redireccionar URL Desde la aplicación PeopleSoft. Obtendrá esta URL al crear una aplicación en la consola de administración de PeopleSoft. |
| ID de cliente |
Usted puede encontrar ID de cliente haciendo clic en el icono como se muestra a continuación. |
| Secreto del cliente |
Usted puede encontrar Secreto del cliente haciendo clic en el icono como se muestra a continuación.
|
| Descripción (opcional) |
Añade una descripción si es necesario.
|
| Subir el logotipo de la aplicación (opcional) |
Sube el logotipo de la aplicación (opcional). La aplicación se mostrará en el panel del usuario final con el logotipo que configures aquí. |
- Haga clic en Guardar.
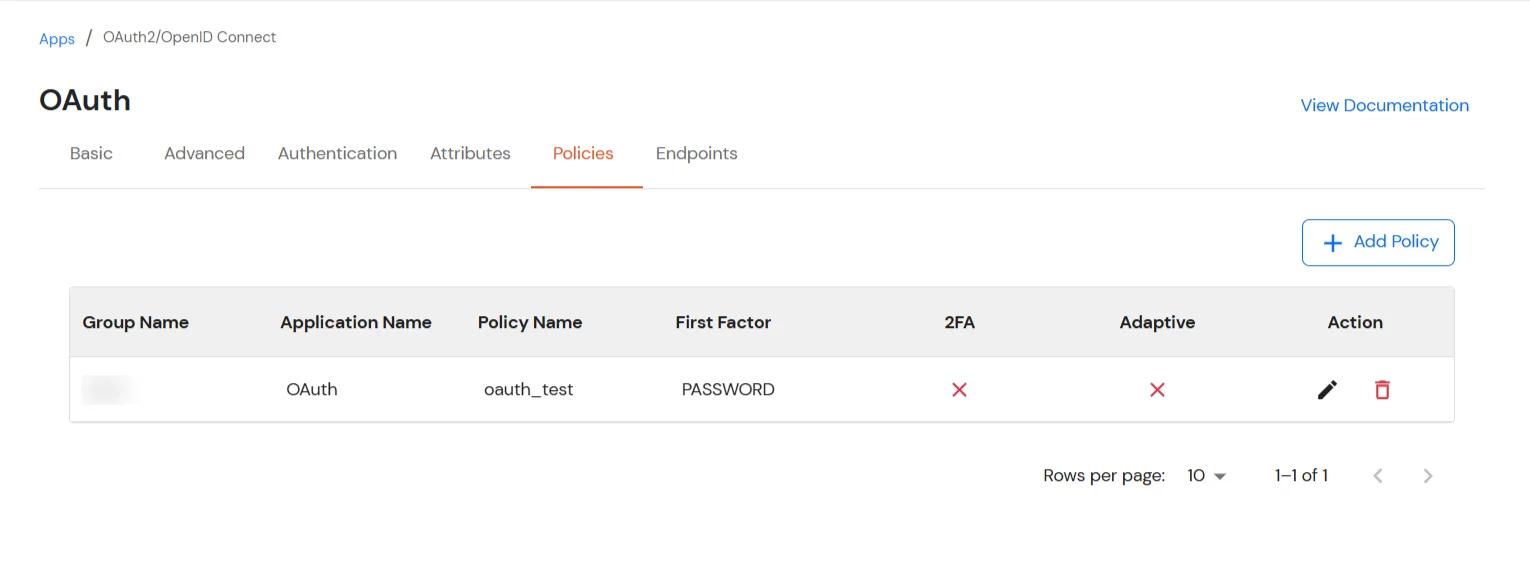
- Usted será redirigido a la Políticas .
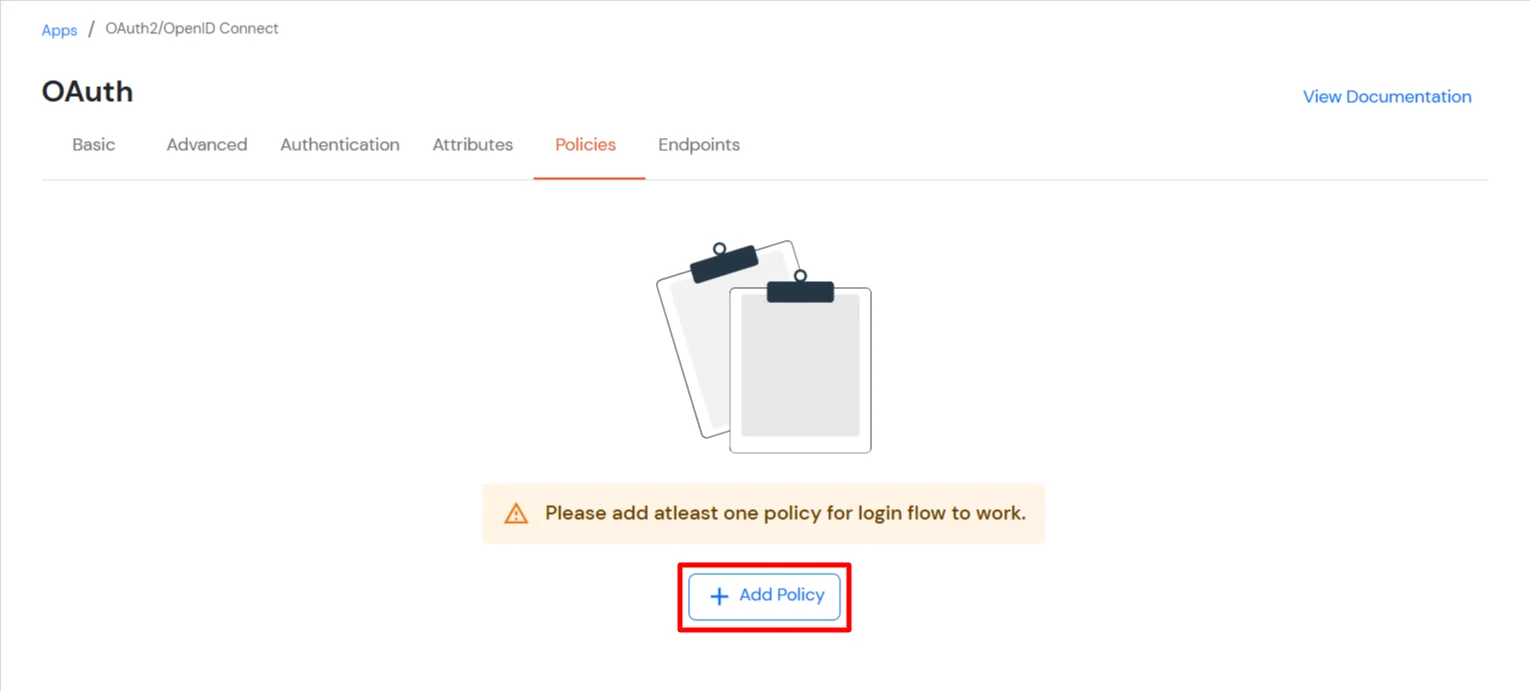
- Haga clic en el elemento Asignar grupo botón. Un nuevo Configurar la asignación de grupos Se abrirá una ventana modal.
- Asignar grupo: Seleccione los grupos que desea vincular con la aplicación. Puede seleccionar hasta 20 grupos a la vez.
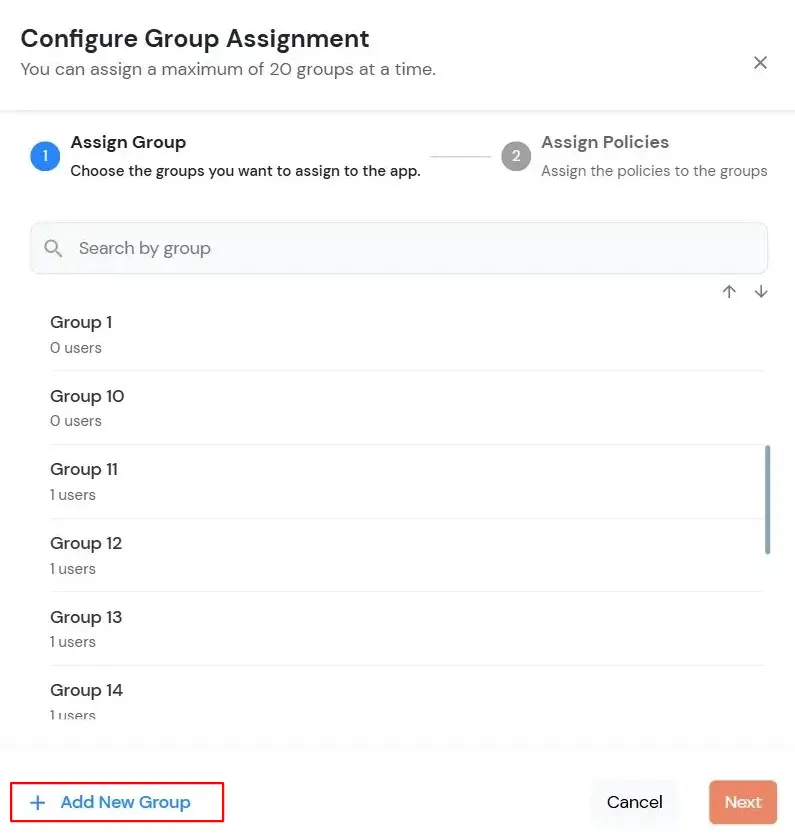
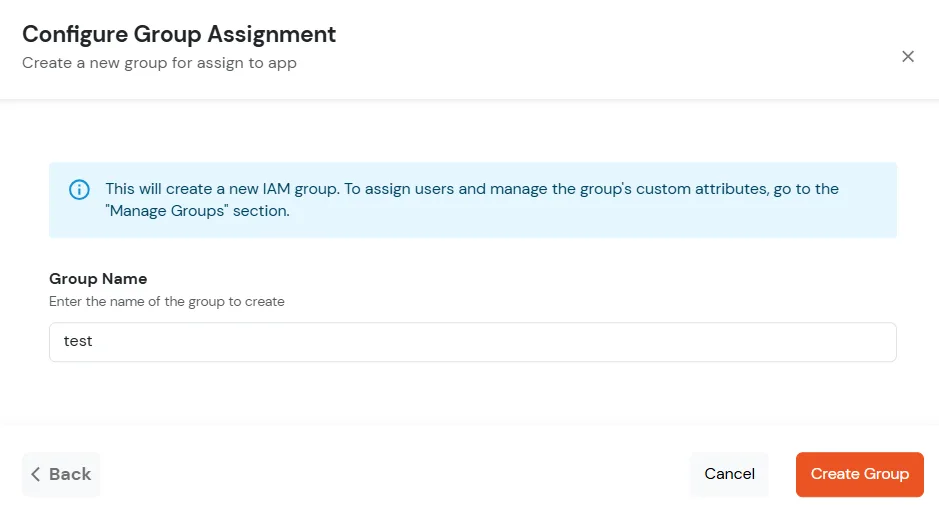
- Si necesitas crear un nuevo grupo, haz clic en Agregar nuevo grupo .
- Introduzca el nombre del grupo y haga clic en Crear grupo.
- Haga clic en Siguiente.
- Asignar políticas: Agregue las políticas requeridas a los grupos seleccionados. Ingrese los siguientes detalles:
- Primer factor: Seleccione el método de inicio de sesión en el menú desplegable.
- Si selecciona Contraseña Como método de inicio de sesión, puede habilitar Autenticación de dos factores (MFA) y Autenticación adaptable, si es necesario.
- Si selecciona Sin contraseña Como método de inicio de sesión, puede habilitar Autenticación de dos factores (MFA) si es necesario.
- Si selecciona Enlace Mágico Como método de inicio de sesión, aparecen las siguientes opciones:
- Habilitar el inicio de sesión desde otras direcciones IP: Cuando está habilitada, los usuarios pueden abrir el Enlace Mágico desde una dirección IP diferente a aquella desde la que se solicitó.
- Habilitar el inicio de sesión desde otros dispositivos: Cuando está habilitada, los usuarios pueden abrir el Enlace Mágico en un dispositivo diferente al que utilizaron para solicitarlo.
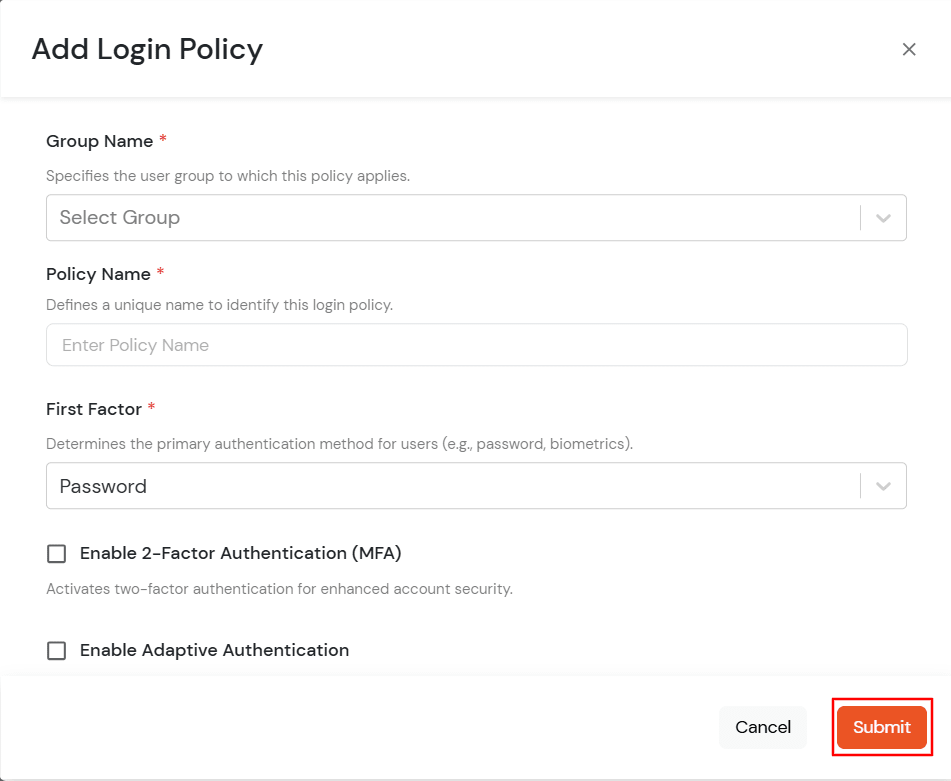
- Haga clic en GuardarSe crearán políticas para todos los grupos seleccionados.
- Verá la política listada una vez que se haya agregado correctamente.
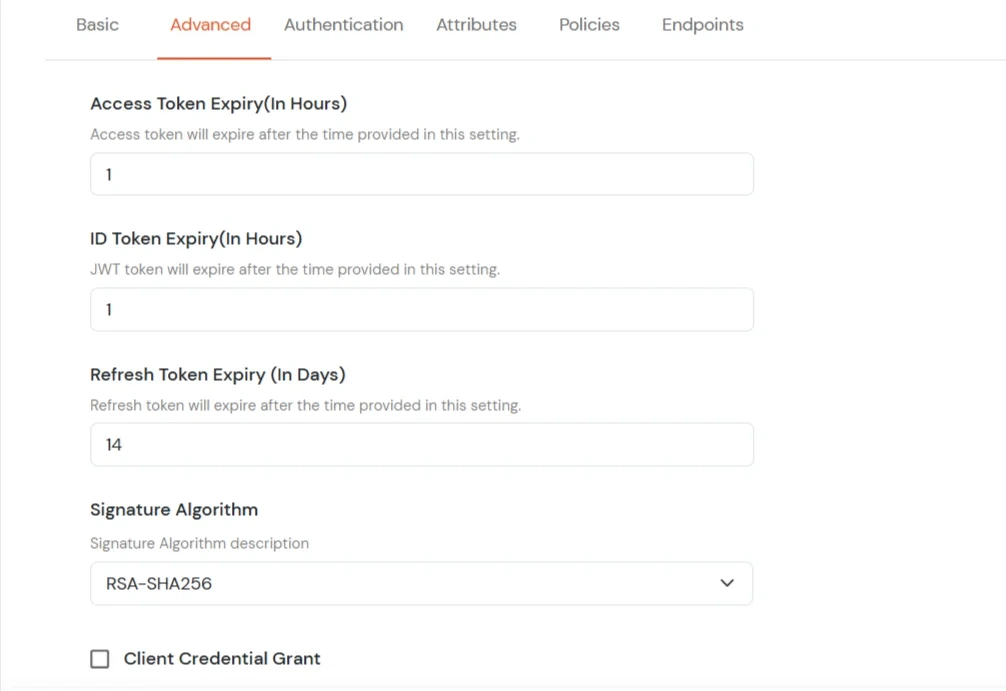
- Usted puede ir a la Avanzado Pestaña para cambiar otras configuraciones, como el tiempo de vencimiento de los tokens de acceso, JWT y actualización.
- Caducidad del token de acceso: Durante cuánto tiempo debe ser válido el token de acceso proporcionado desde su creación. [En horas] Se debe generar un nuevo token de acceso después de su vencimiento.
- Vencimiento del token JWT: Durante cuánto tiempo debe ser válido el token JWT generado. [ En horas ]
- Actualizar vencimiento del token:Durante cuánto tiempo debe ser válido el token de actualización generado. [En Días] Tendrás que generar un nuevo token de actualización después del no mencionado. de dias.
- Habilitar identidad compartida: Esta función le permite controlar si un usuario compartido puede acceder o no a una aplicación específica.
-
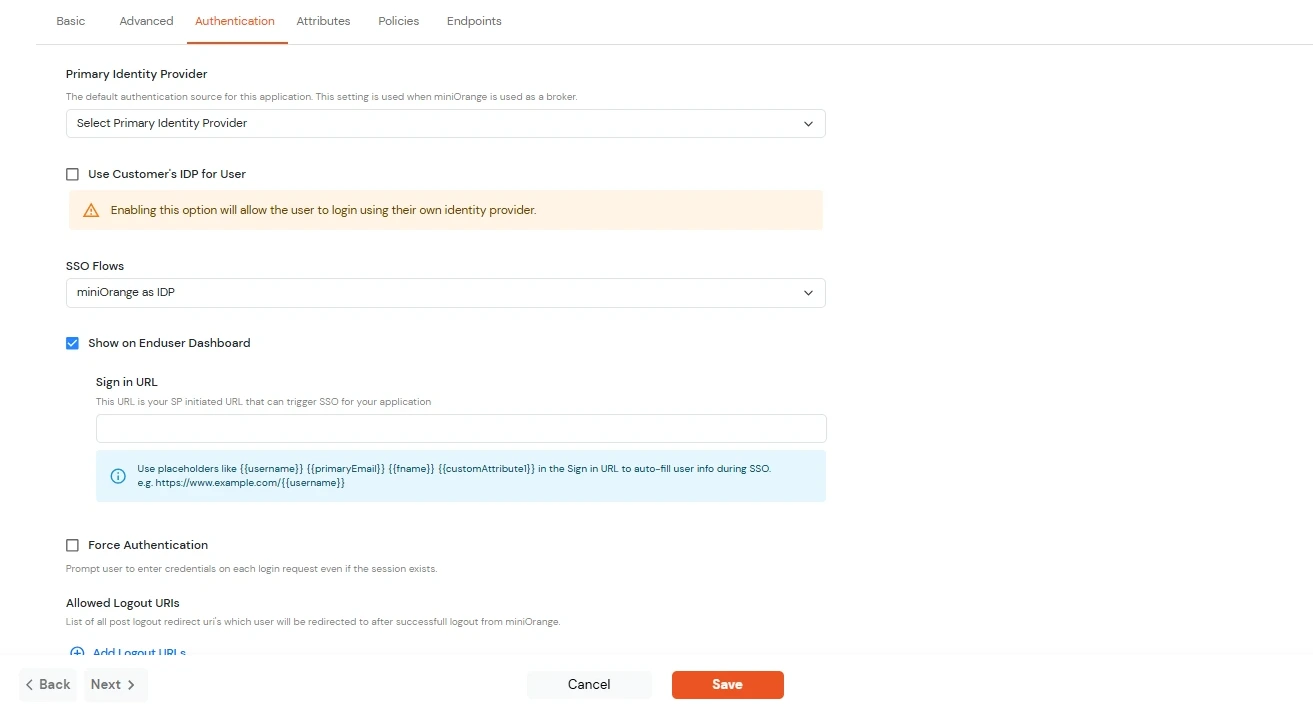
Cambie a la Opciones de inicio de sesión .
| Proveedor de identidad principal |
Seleccione la fuente de ID predeterminada en el menú desplegable de la aplicación. Si no se selecciona, los usuarios verán la pantalla de inicio de sesión predeterminada y podrán elegir su propio proveedor de identidad (IDP). [En este caso, seleccione miniOrange].
|
| Flujos de SSO |
Seleccione el flujo SSO deseado del menú desplegable, como por ejemplo miniOrange como desplazado interno, miniOrange como corredor, o miniOrange como bróker con Discovery Flow. |
| Mostrar en el panel del usuario final |
Habilite esta opción si desea mostrar esta aplicación en el panel del usuario final. |
| Forzar autenticación |
Si habilita esta opción, los usuarios tendrán que iniciar sesión cada vez, incluso si su sesión ya existe. |
| URI de cierre de sesión permitido |
Haga clic en el enlace "URIs de cierre de sesión permitidas" para agregar una lista de URLs de redireccionamiento posteriores al cierre de sesión. Los usuarios serán redirigidos a una de estas URLs tras cerrar sesión correctamente en miniOrange. |
| Cierre de sesión único habilitado |
Habilite esta opción para enviar solicitudes de cierre de sesión a otras aplicaciones al cerrar sesión en esta aplicación. |
| URL de inicio de sesión |
Puede incluir atributos de usuario en la URL de inicio de sesión utilizando marcadores de posición como {{username}}, {{primaryEmail}}, {{customAttribute1}}, etc. Estos marcadores de posición se reemplazarán dinámicamente con los valores de usuario reales durante el flujo de SSO iniciado por el IdP.
Puedes generar una URL usando los siguientes atributos: username, primaryEmail, alternateEmail, fname, lname, primaryPhone y customAttribute1.
La URL podría ser así login.com/{{username}}/?primaryEmail={{primaryEmail}}
- Formato de parámetro de consulta:
https://<sso-url>?username={{username}}
https://<sso-url>?username={{username}}&email={{primaryEmail}}
- Formato del parámetro de ruta:
https://<sso-url>/{{customAttribute1}}/{{customAttribute2}}/?username={{username}}
|
- Obtener los detalles requeridos de la aplicación/Actualizar la información de la aplicación:
- Puede editar la aplicación siguiendo los siguientes pasos:
- Vaya a la Aplicaciones.
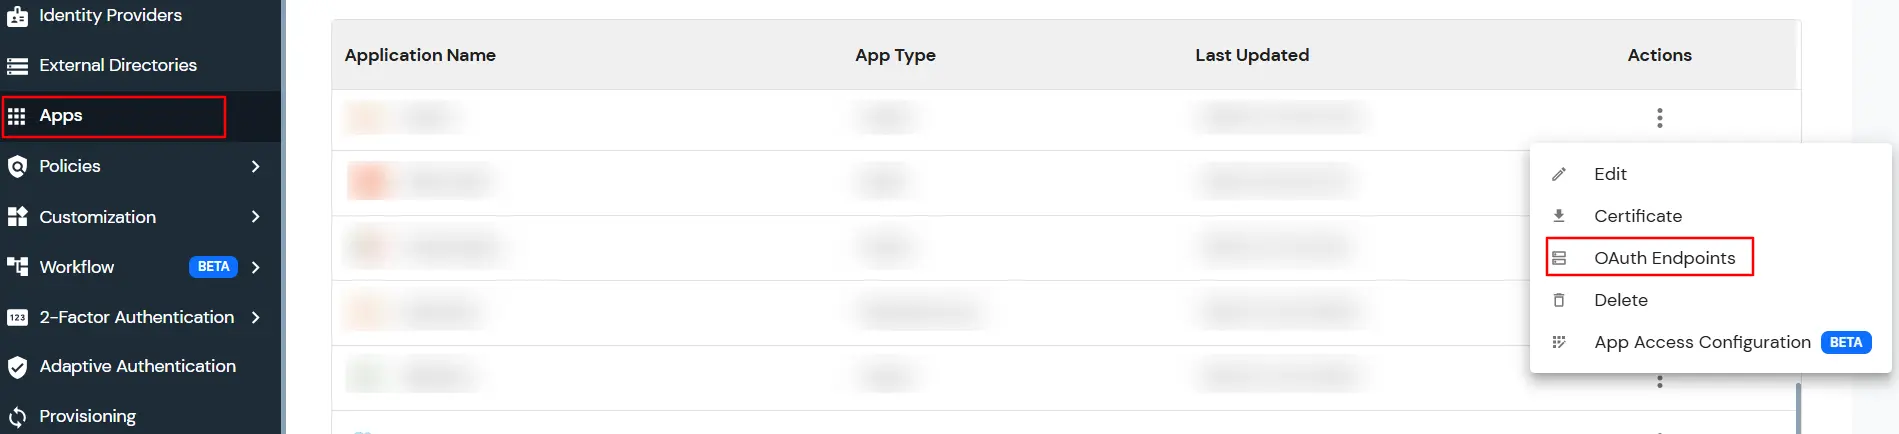
- En la lista de aplicaciones configuradas, localiza la aplicación que creaste. Haz clic en el icono ( ⋮ ) icono junto a la aplicación y seleccione el Editar .
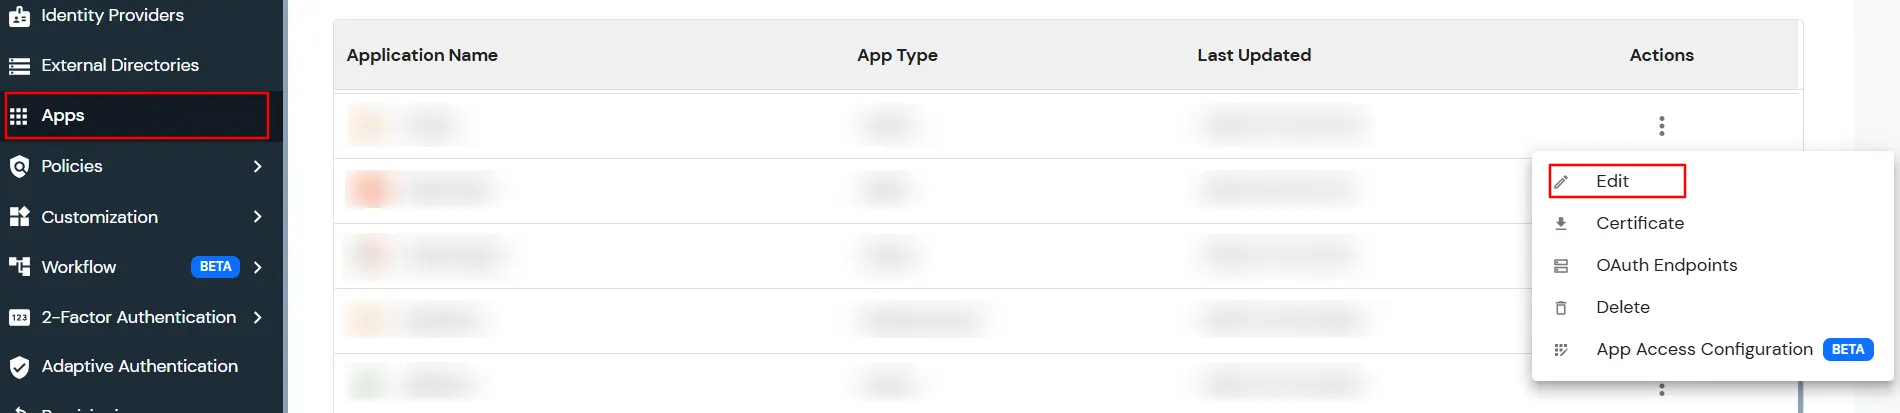
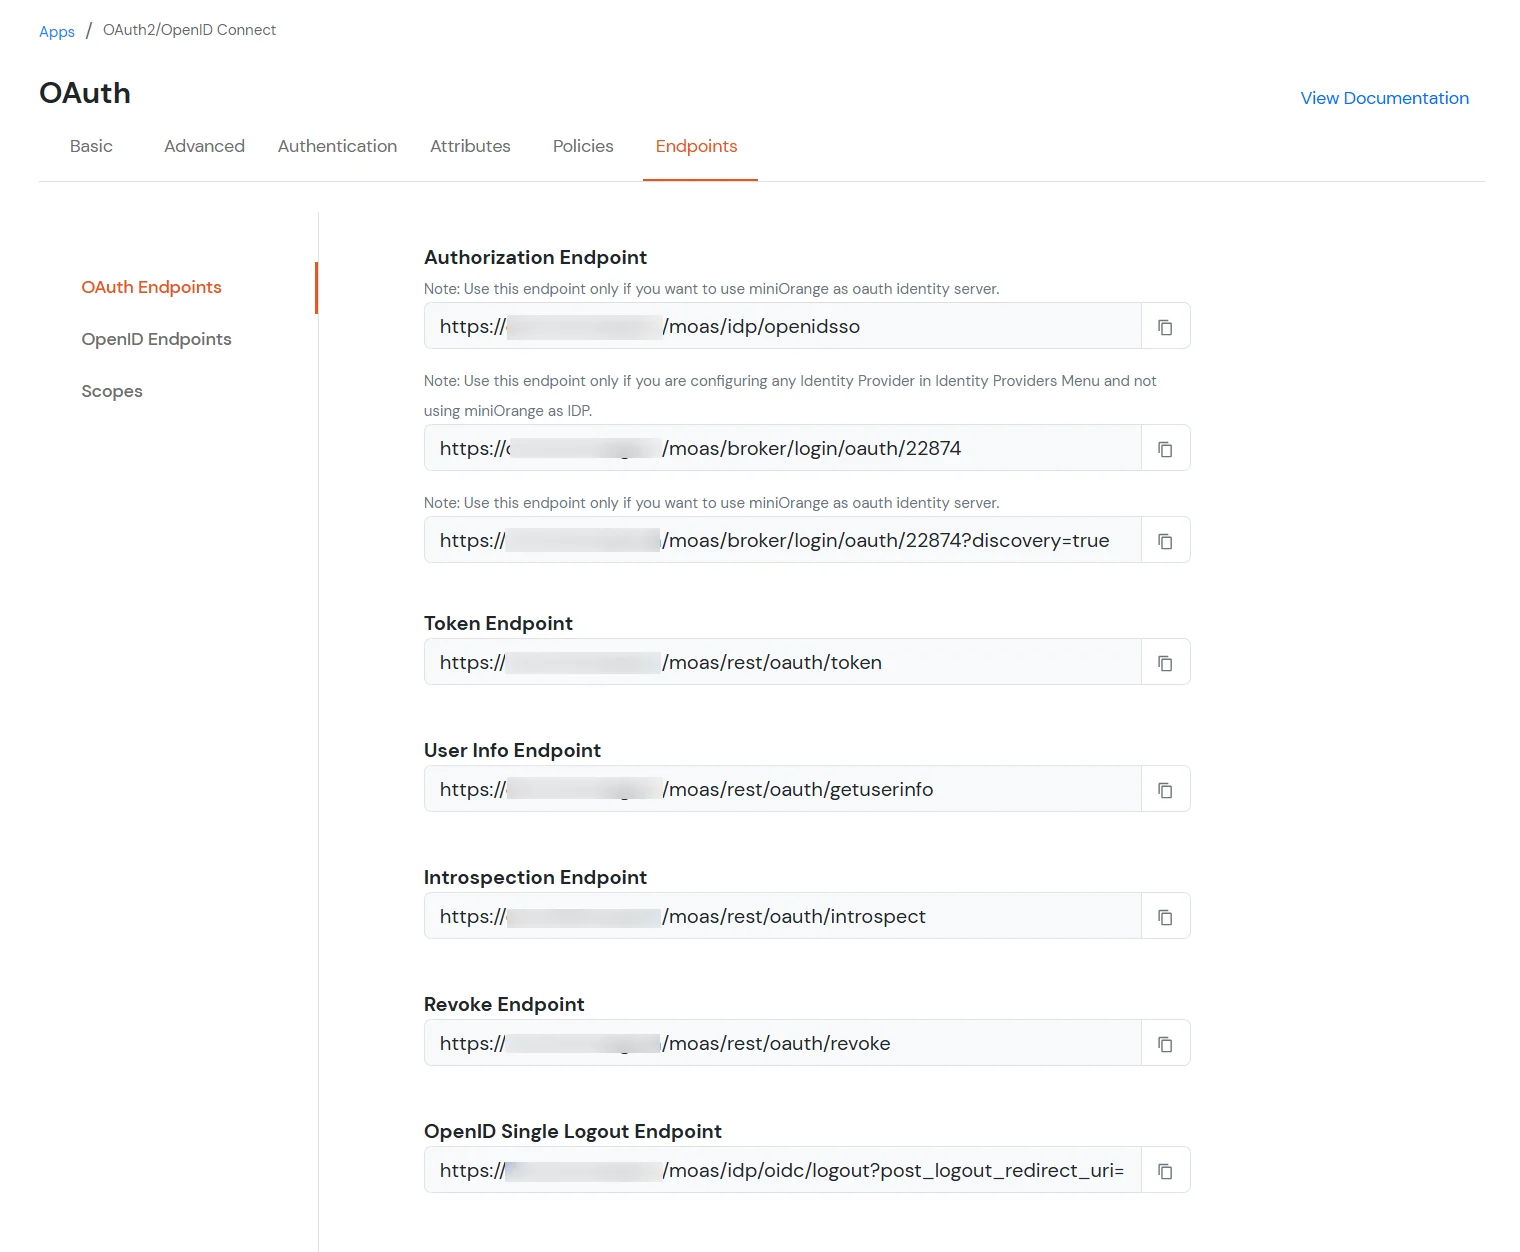
- Haga clic en el botón Puntos finales de OAuth Sección en el menú Acciones para que su aplicación obtenga los puntos finales de autorización, token e información del usuario.
Puntos finales de OAuth:
| Punto final de autorización: |
https://login.xecurify.com/moas/idp/openidsso
(Nota: Utilice este punto final solo si desea utilizar miniorange como servidor de identidad OAuth).
https://login.xecurify.com/moas/broker/login/oauth/260174
(Nota: Utilice este punto final solo si está configurando algún proveedor de identidad en el Menú de proveedores de identidad y no utiliza miniorange como IDP).
|
| Punto final del token: |
https://login.xecurify.com/moas/rest/oauth/token |
| Punto final de información del usuario: |
https://login.xecurify.com/moas/rest/oauth/getuserinfo |
| Punto final de introspección: |
https://login.xecurify.com/moas/rest/oauth/introspect |
| Punto final de autorización del dispositivo |
https://<your-company-name>.xecurify.com/moas/rest/oauth/devicecode/authorize
Este punto final se utiliza para iniciar el flujo de concesión de autorización de dispositivo OAuth 2.0 para dispositivos o aplicaciones con capacidades de entrada limitadas o sin navegador. Este punto final acepta los siguientes parámetros:
|
| Revocar punto final: |
https://login.xecurify.com/moas/rest/oauth/revoke |
| Punto final de cierre de sesión único de OpenID: |
https://login.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri= |
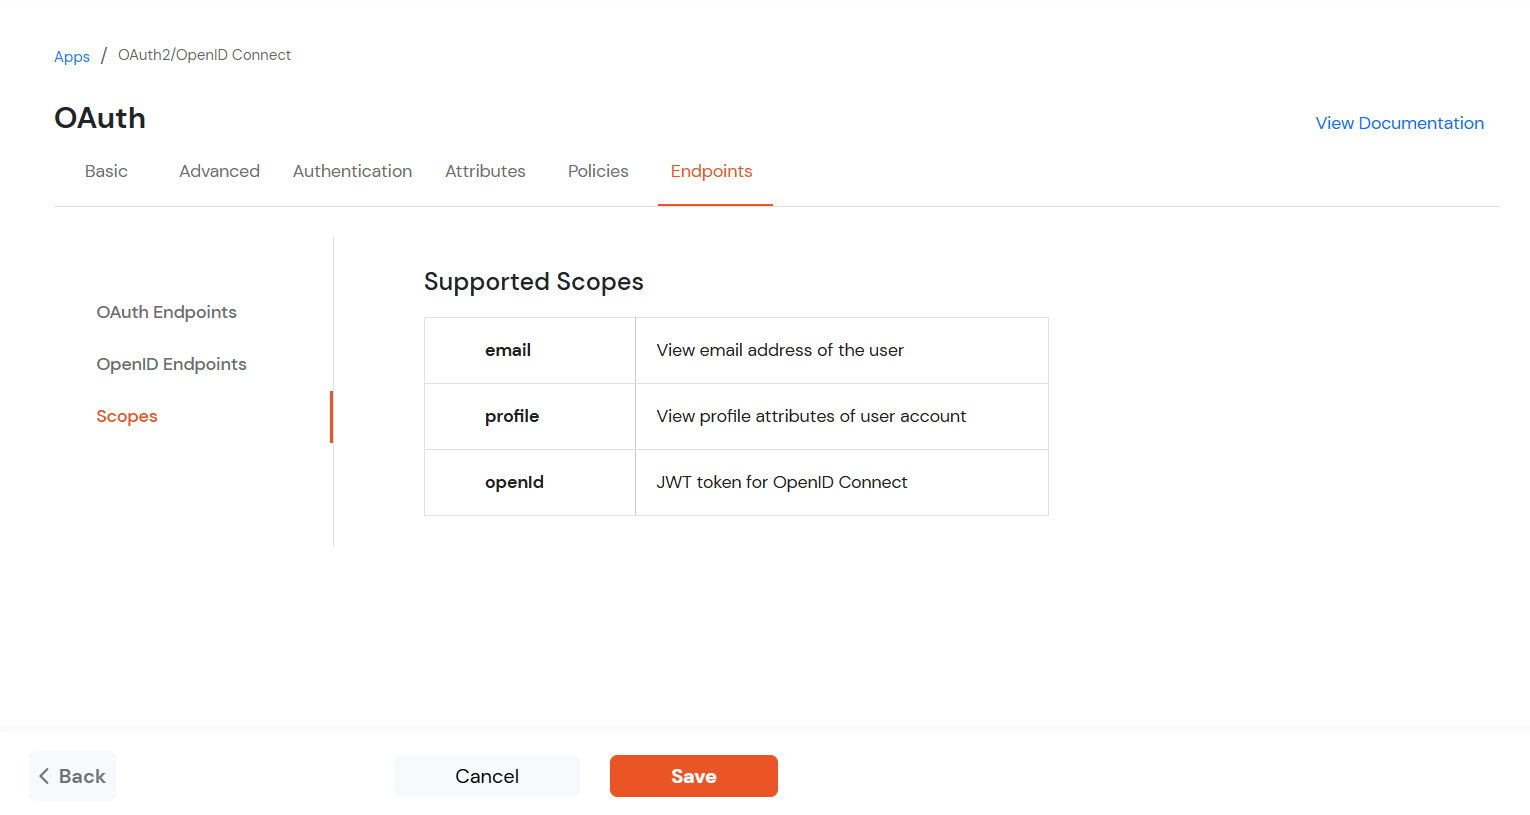
Ámbitos de OAuth
| email: |
Ver la dirección de correo electrónico del usuario |
| perfil : |
Ver atributos de perfil de la cuenta de usuario |
| id abierto: |
Recuperar token JWT para OpenID Connect |
- Haga clic en Guardar.
- Una vez que se cumplan los requisitos previos, el servidor de identidad miniOrange se instalará en el servidor de aplicaciones miniOrange.
- El miniOrange Identity Server consta de dos componentes: un proxy inverso y el servidor de identidad.
- Puede encontrar los pasos para implementar miniOrange Identity Server aquí.
2. Configuración de SSO de PeopleSoft
- Inicie sesión en PeopleSoft Console con las credenciales de administrador.
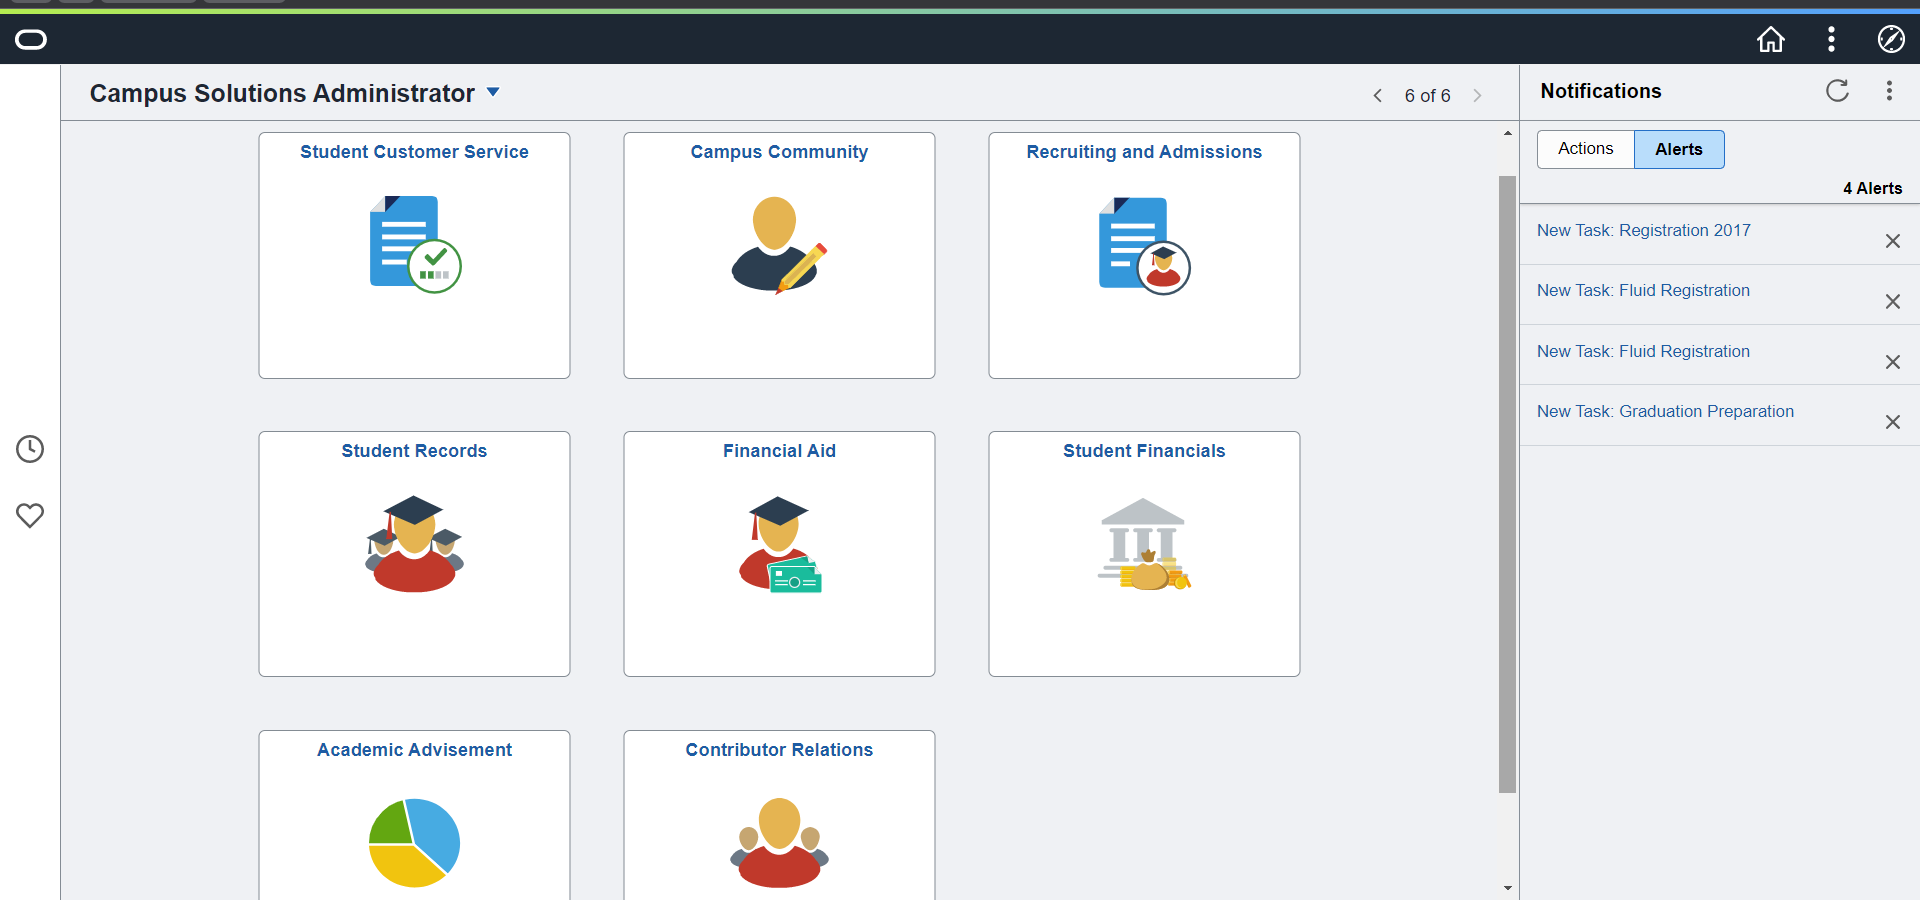
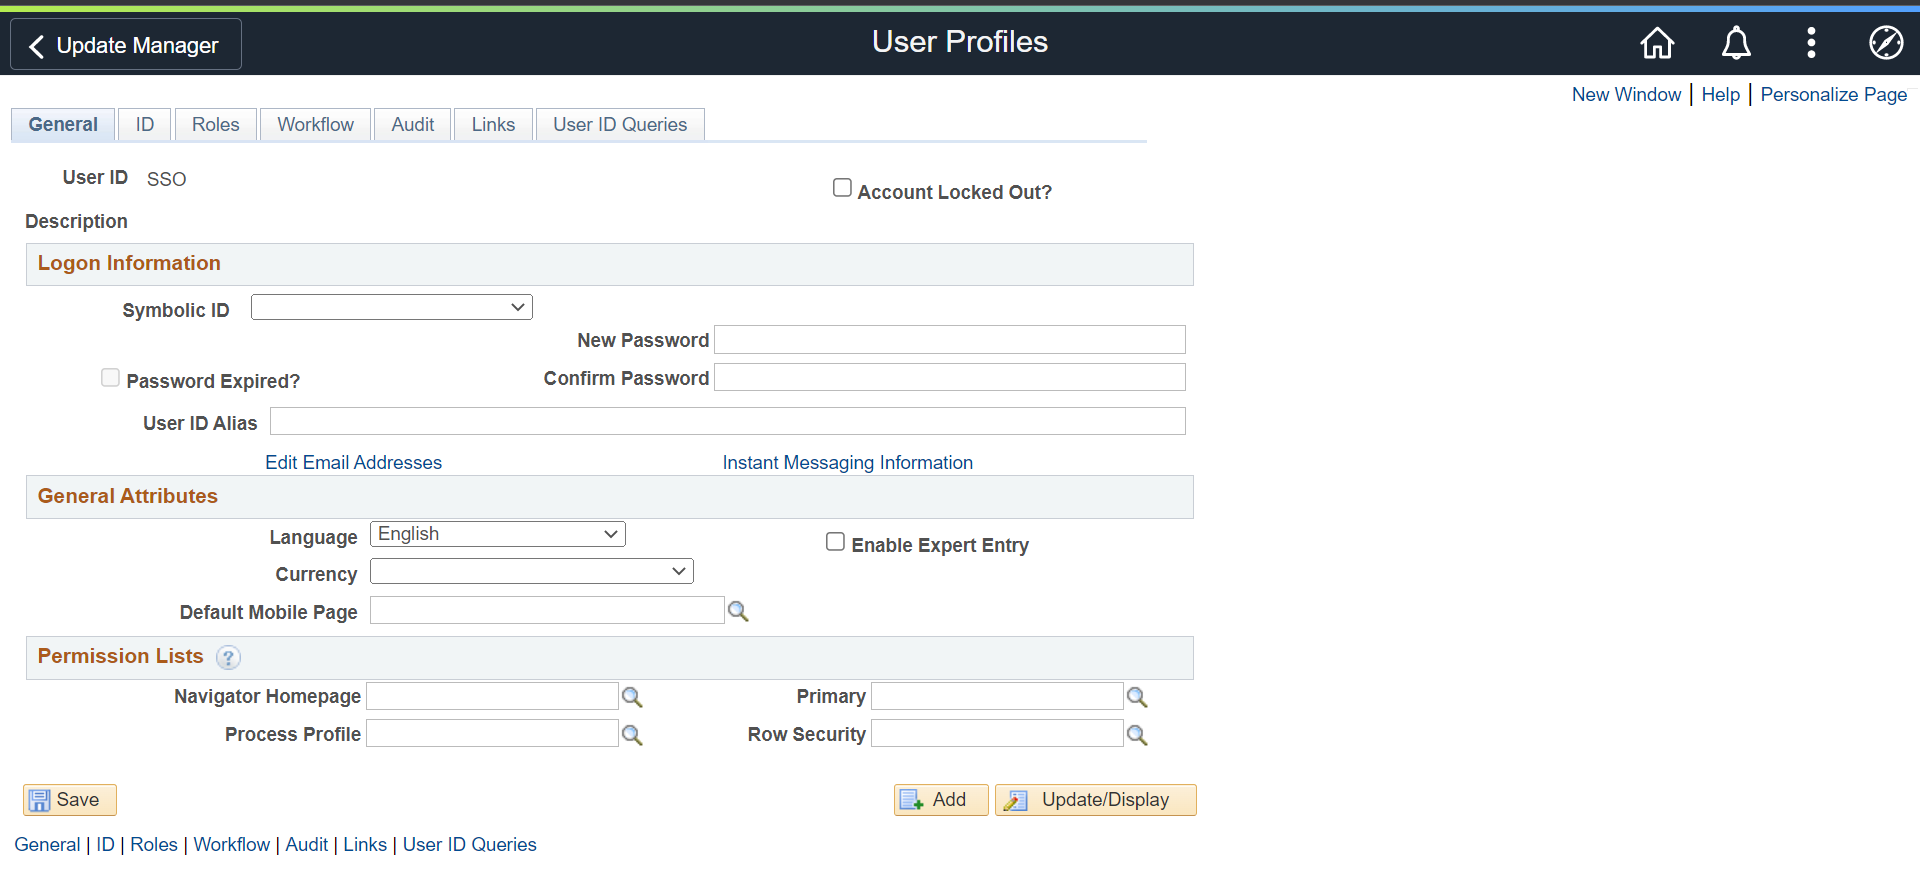
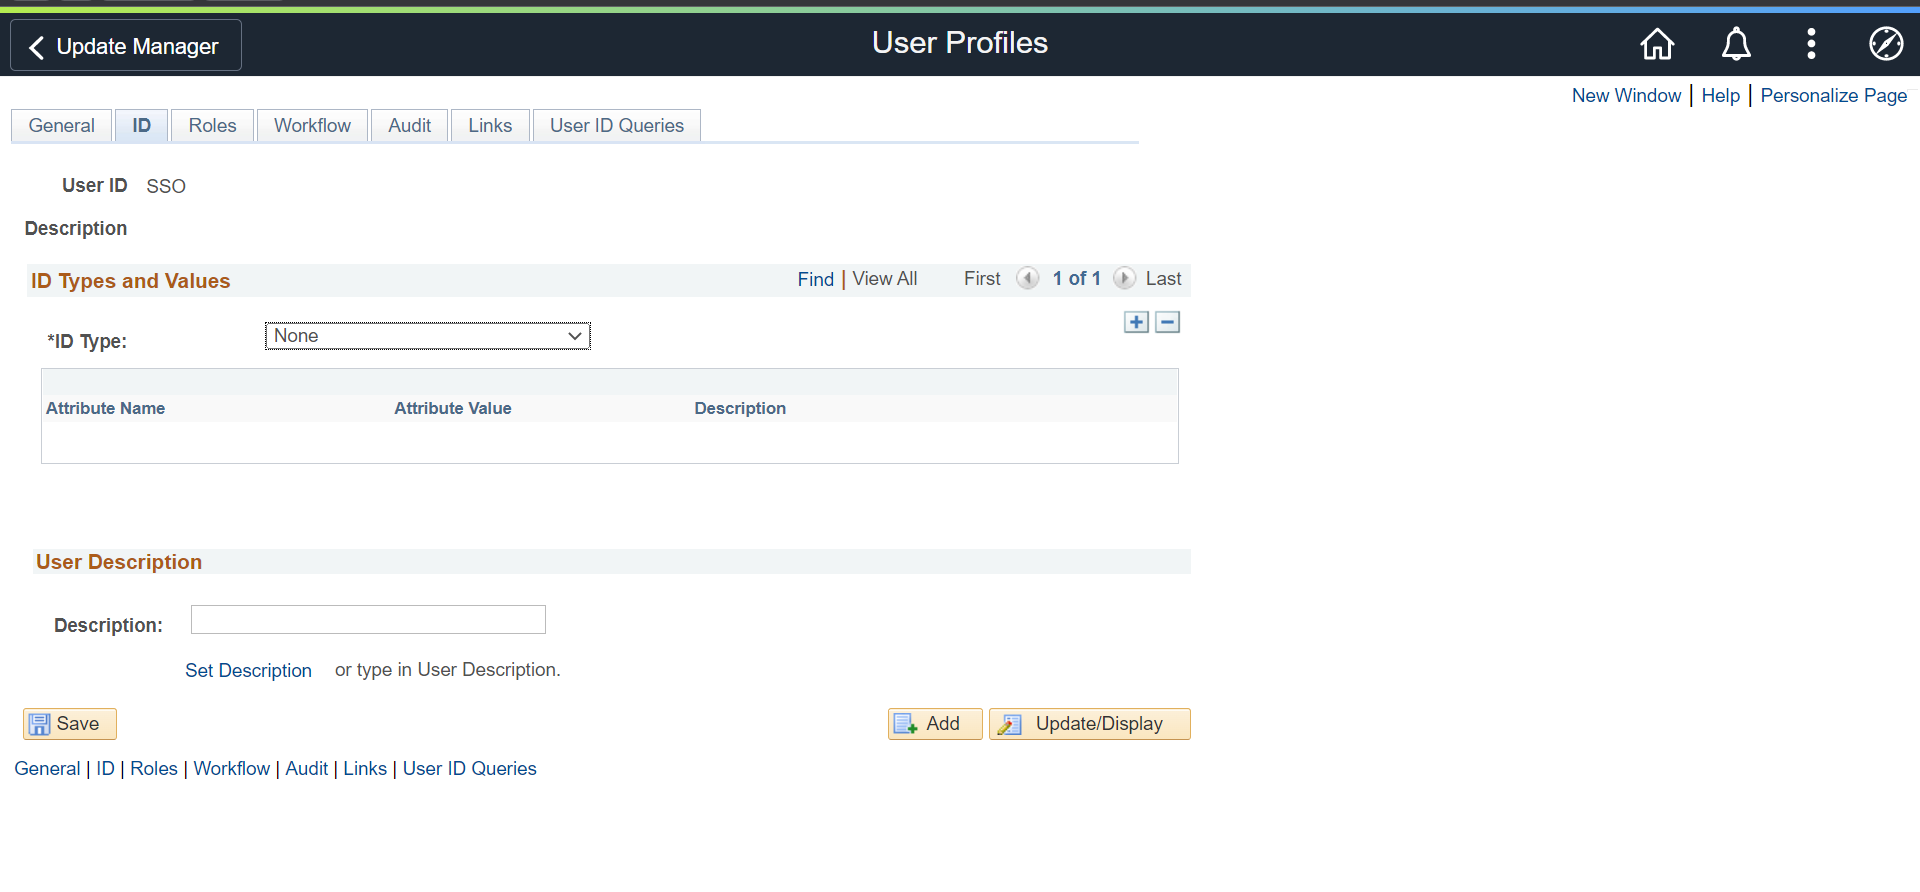
- Navegue a PeopleTools >> Seguridad >> Perfiles de usuario >> Perfiles de usuario para crear un nuevo perfil de usuario.
- Ingrese los siguientes detalles:
| ID de usuario |
SSO |
| Identificación simbólica |
Blanco |
| tipo de identificación |
Ninguna |
| Rol |
Usuario de PeopleSoft |
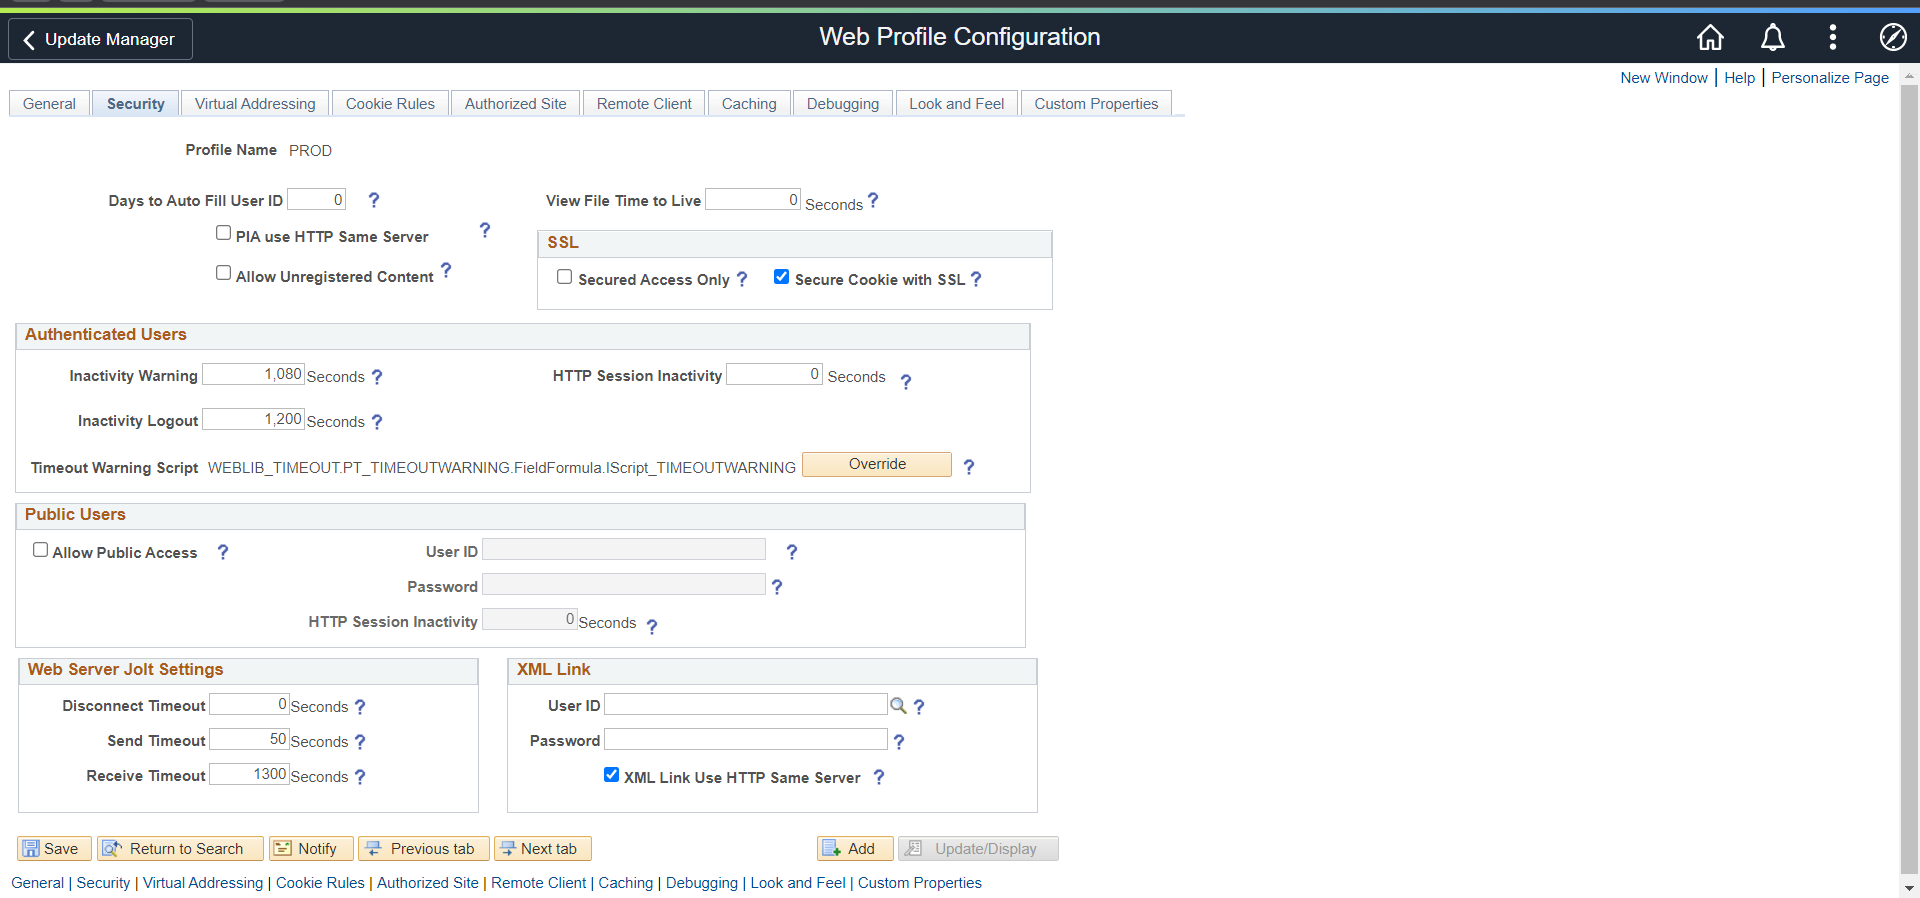
- Editar el corriente Perfil Web para configurar el usuario SSO para el Acceso Público
- Vaya al PeopleTools >> Perfil web >> Configuración del perfil web >> Buscar >> PROD >> Seguridad.
- Ingrese el ID de usuario y la contraseña que creó anteriormente y haga clic en Guardar.
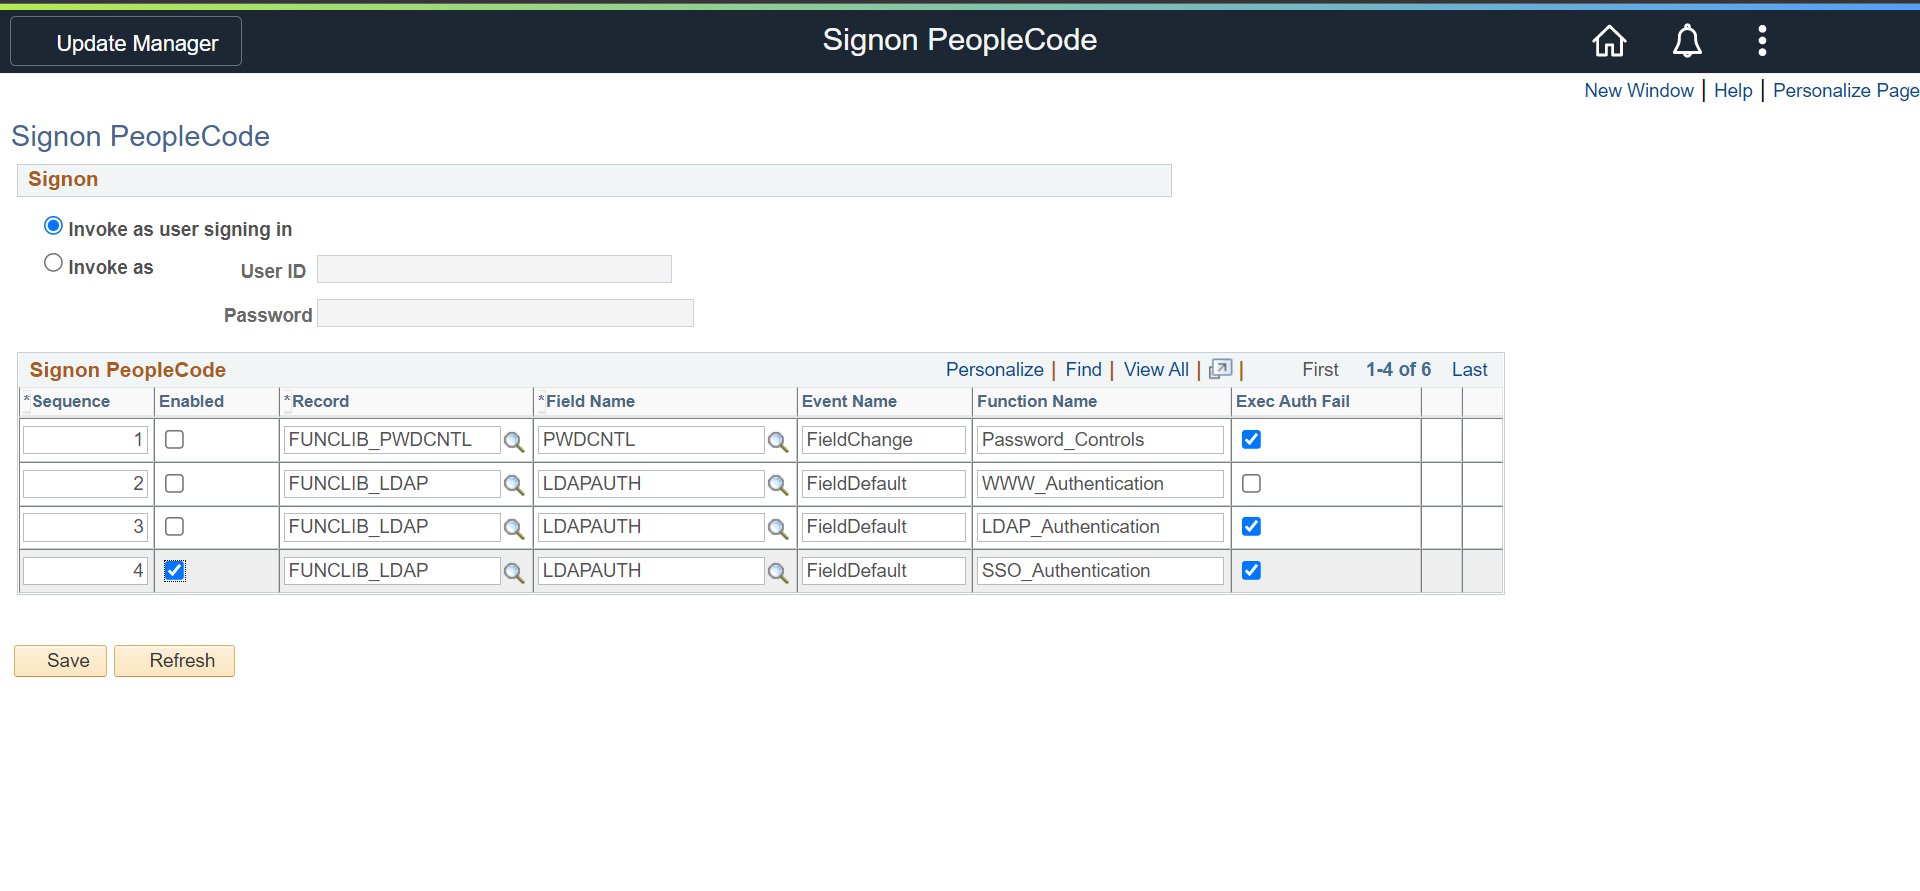
- Edite Signon PeopleCode para habilitar la autenticación miniOrange.
- Vaya al PeopleTools >> Seguridad >> Objetos de seguridad >> Iniciar sesión PeopleCode.
- Crea una línea con SSO_Authentication
- En el Diseñador de aplicaciones, haga clic en Abrir, seleccione "Grabar" y abra FUNCLIB_LDAP.
- Vaya al Abrir >> Seleccione LDAPAUTH, luego haga clic derecho y ahora haga clic en el Ver código de personas.
- Actualice PeopleCode de LDAPAUTH para la función getWWWAuthConfig() para actualizar defaultUserID a SSO
3. Pruebe la configuración de SSO
- Flujo de inicio de sesión sin SSO:
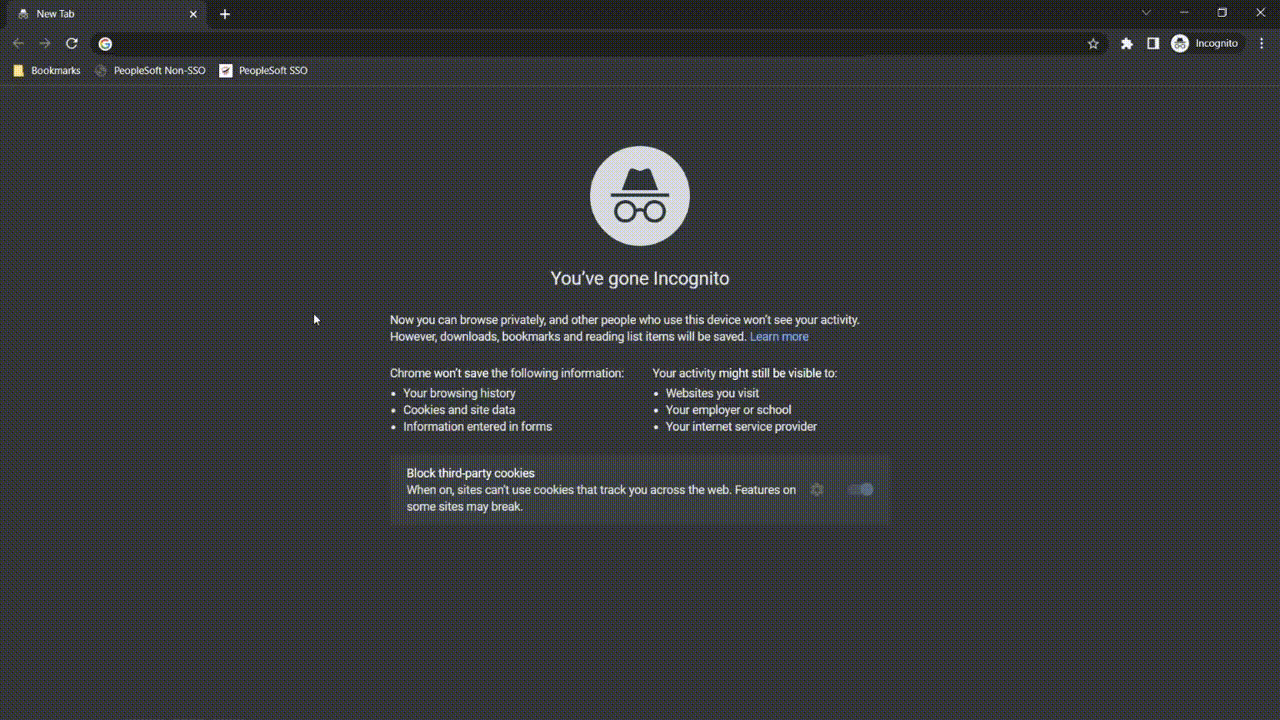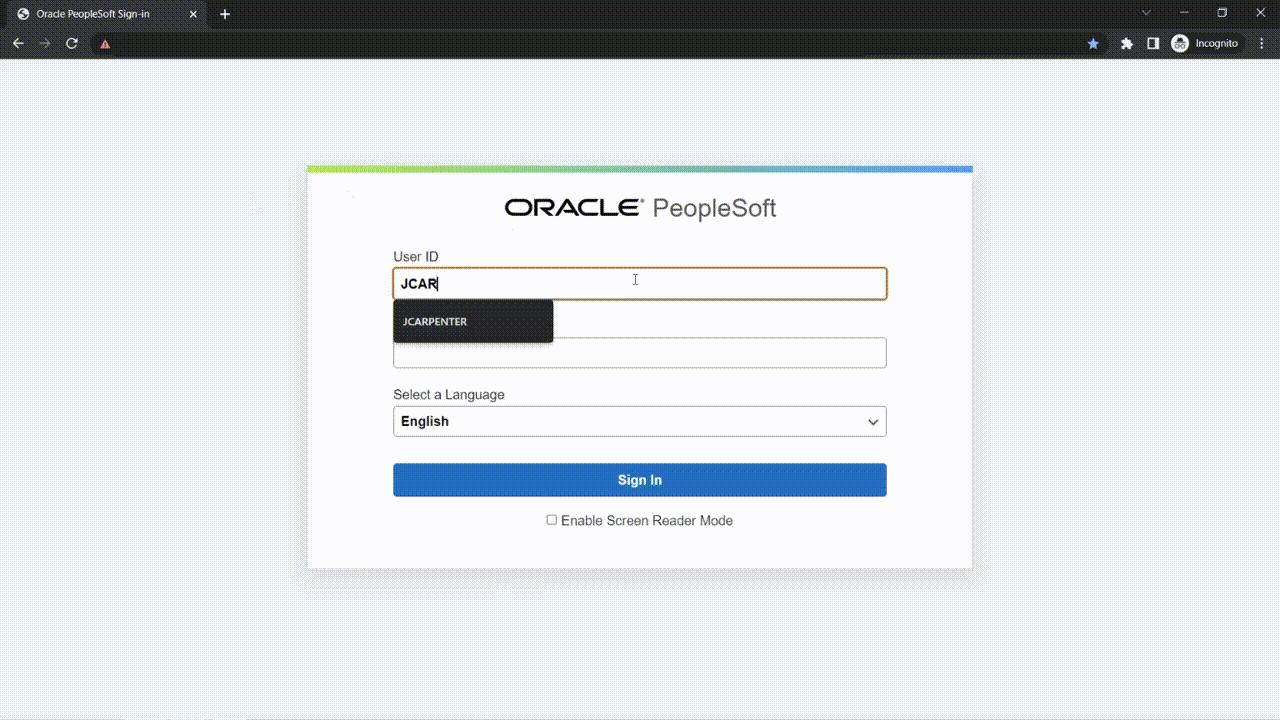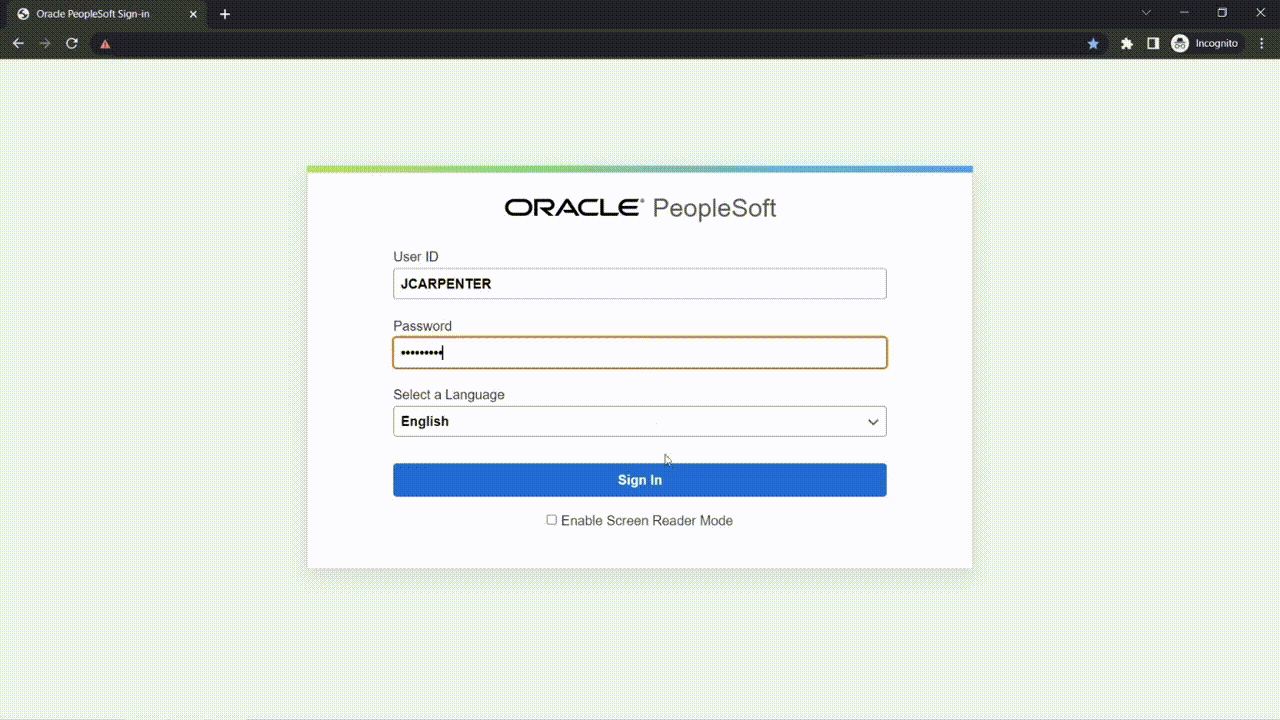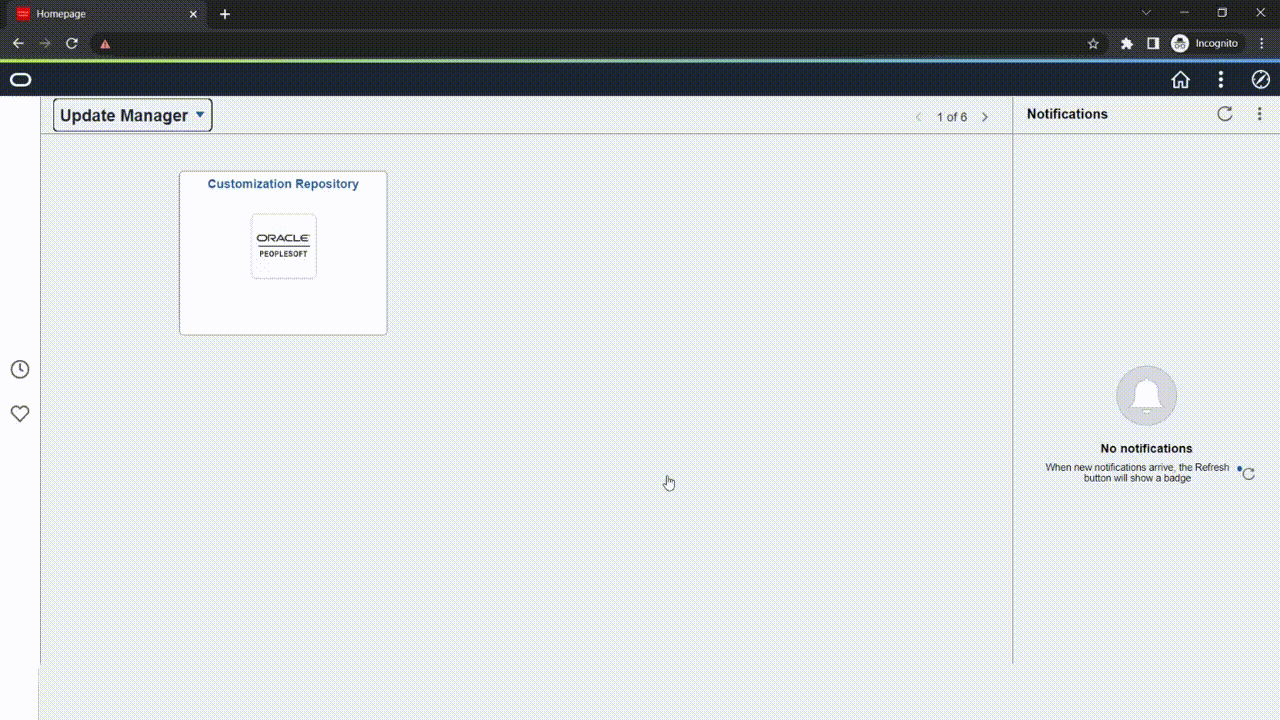
- Flujo de inicio de sesión SSO:
4. Configure su directorio de usuarios (opcional)
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), proveedores de identidad (como Okta, Shibboleth, Ping, OneLogin, KeyCloak), bases de datos (como MySQL, MariaDB, PostgreSQL) y muchas más . Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
- Haga clic en Proveedores de identidad >> Agregar proveedor de identidad en el menú izquierdo del tablero.

- En Elegir proveedor de identidad, seleccione Directorios AD/LDAP desde el desplegable.

- Entonces busca Anuncio/LDAP y haz clic en él.

- ALMACENE LA CONFIGURACIÓN LDAP EN MINIORANGEElija esta opción si desea conservar su configuración en miniOrange. Si el directorio activo está protegido por un firewall, deberá abrirlo para permitir las solicitudes entrantes a su AD.
- ALMACENAR LA CONFIGURACIÓN LDAP ON PREMISA: Elija esta opción si desea mantener su configuración en sus instalaciones y solo permitir el acceso a AD dentro de las instalaciones. Tendrás que descargar e instalar. puerta de enlace miniOrange en sus instalaciones.

- entrar: Nombre para mostrar LDAP y Identificador LDAP nombre.
- Seleccionar Tipo de directorio as Active Directory.
- Introduzca la URL del servidor LDAP o la dirección IP en la URL del servidor LDAP .
- Haga clic en el elemento Conexión de prueba Botón para verificar si se ha realizado una conexión exitosa con su servidor LDAP.

- En Active Directory, vaya a las propiedades de los contenedores/OU de usuario y busque el Atributo de nombre distinguidoLa cuenta de enlace debe tener los privilegios de lectura mínimos necesarios en Active Directory para permitir búsquedas en el directorio. Si el caso de uso implica aprovisionamiento (como crear, actualizar o eliminar usuarios o grupos), la cuenta también debe tener los permisos de escritura adecuados.

- Ingrese la contraseña válida de la cuenta Bind.
- Haga clic en el elemento Probar las credenciales de la cuenta vinculada para verificar sus credenciales de enlace LDAP para la conexión LDAP.

- Base de búsqueda es la ubicación en el directorio donde comienza la búsqueda de un usuario. Lo obtendrá del mismo lugar donde obtuvo su nombre distinguido.

- Seleccione un filtro de búsqueda adecuado en el menú desplegable. Si utiliza Usuario en filtro de grupo único or Usuario en filtro de grupo múltiple, Reemplace lagrupo-dn> en el filtro de búsqueda con el nombre distinguido del grupo en el que están presentes tus usuarios. Para utilizar el filtro de búsqueda personalizado, seleccione "Escribe tu filtro personalizado" opción y personalizarla en consecuencia.

- Haga clic en el elemento Siguiente botón, o vaya al Opciones de inicio de sesión .
- También puede configurar las siguientes opciones mientras configura AD. Permitir Activar LDAP para autenticar usuarios de AD/LDAP. Clickea en el Siguiente Botón para agregar tienda de usuario.

Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.
| Atributo |
Mareas Ideales para Lecciones |
| Activar LDAP |
Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa |
| Autenticación alternativa |
Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange |
| Habilitar inicio de sesión de administrador |
Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP. |
| Mostrar IdP a los usuarios |
Si habilita esta opción, este IdP será visible para los usuarios. |
| Sincronizar usuarios en miniOrange |
Los usuarios se crearán en miniOrange después de la autenticación con LDAP |
- Haga clic en el elemento Siguiente botón, o vaya al Atributos .
Mapeo de atributos desde AD
Importación y aprovisionamiento de usuarios desde AD
- Si desea configurar el aprovisionamiento, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.
Probar conexiones
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Conexión de prueba.

- Aparece una ventana emergente que le solicita que ingrese un nombre de usuario y una contraseña para verificar su configuración LDAP.

- On Consolidación Exitosa conexión con el servidor LDAP, se muestra un mensaje de éxito.

Mapeo de atributos de prueba
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Mapeo de atributos de prueba.

- Aparece una ventana emergente para ingresar un nombre de usuario y hacer clic Prueba.

- Se mostrará el resultado de la asignación de atributos de prueba.

La configuración de AD como directorio externo está completa.
Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.
miniOrange se integra con varias fuentes de usuarios externos, como directorios, proveedores de identidad, etc.
¿No puedes encontrar tu IdP o necesitas ayuda para configurarlo?
Contáctanos o envíanos un correo electrónico a idpsupport@xecurify.com y te ayudaremos a configurarlo enseguida.
Contáctenos para obtener el módulo conector miniOrange Oracle PeopleSoft SAML SSO (inicio de sesión único)
5. Autenticación adaptativa con PeopleSoft
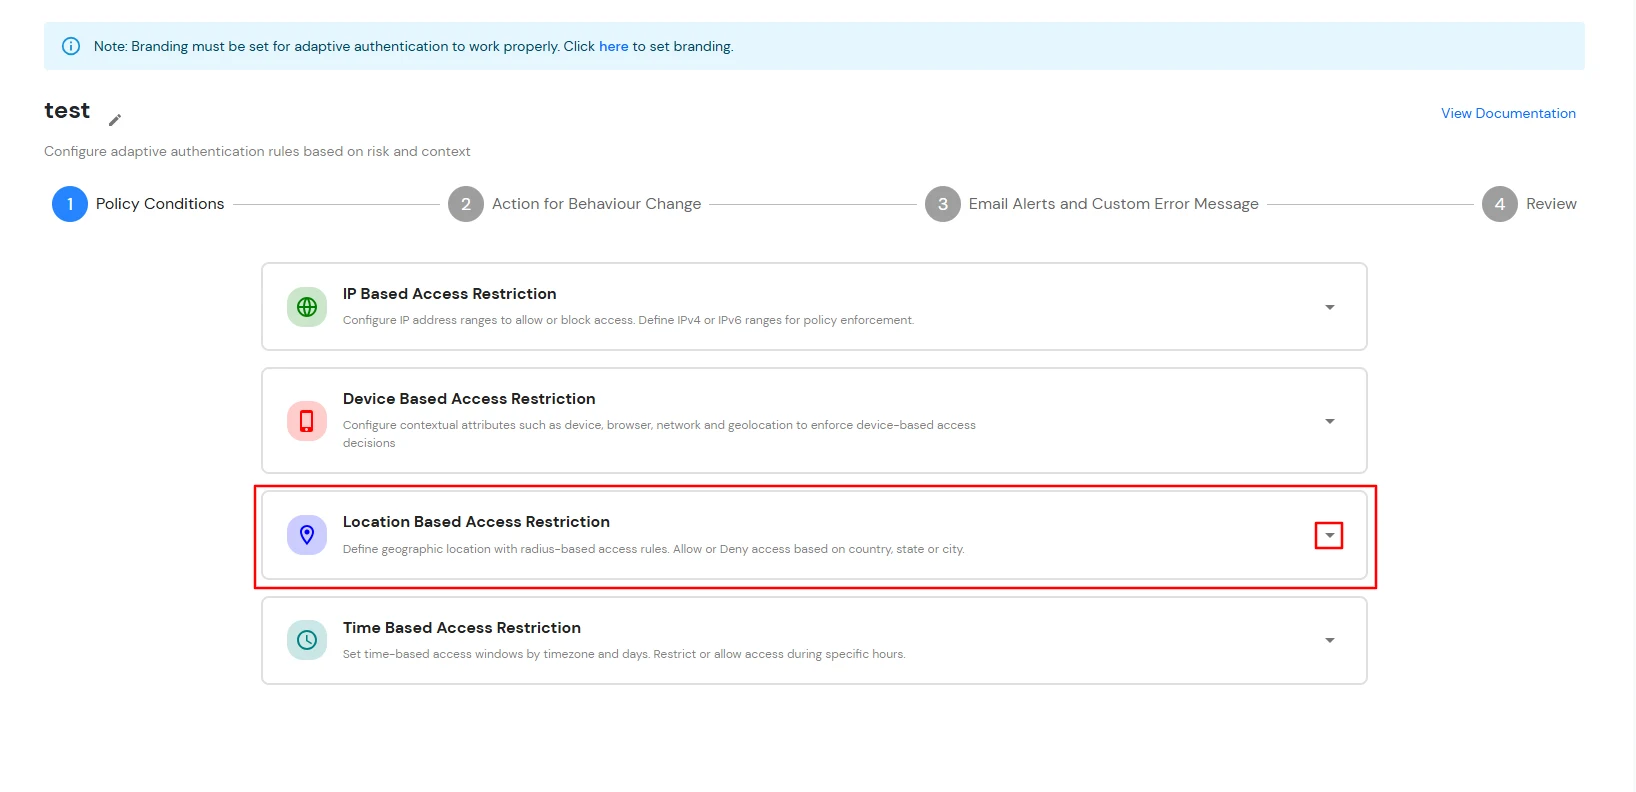
La autenticación adaptativa para PeopleSoft permite a los administradores aplicar políticas de acceso contextuales mediante la evaluación de las condiciones de inicio de sesión del usuario, como la dirección IP, el dispositivo, la ubicación y la hora de inicio de sesión. Según la política configurada, se puede permitir el acceso a los usuarios, solicitarles una verificación adicional o denegarles el acceso. Los administradores también pueden configurar alertas por correo electrónico, personalizar los mensajes de error para el usuario, revisar la configuración de la política antes de la implementación y asignar políticas de autenticación adaptativa a las políticas de inicio de sesión de la aplicación para reforzar la seguridad y evitar el acceso no autorizado.
[Nota: La sección Autenticación adaptativa se ha movido del menú de navegación izquierdo. Ahora puede acceder y administrar las políticas de autenticación adaptativa navegando a Políticas >> Política de acceso adaptativo.]
A. Restricción del acceso a PeopleSoft mediante restricción de acceso basada en IP
La restricción de acceso basada en IP permite a los administradores controlar el acceso de los usuarios según la dirección IP de origen de la solicitud de inicio de sesión. Los administradores pueden configurar direcciones IP y rangos de IP de confianza o restringidos, y definir la acción que se realizará cuando la dirección IP de un usuario coincida con los criterios configurados. Durante la autenticación, la dirección IP del usuario se evalúa según la política configurada y el acceso se permite, se deniega o se somete a un proceso de verificación, según la configuración seleccionada.
Puede configurar la autenticación adaptativa con restricción basada en IP de la siguiente manera:
- Inicie sesión para Consola de autoservicio >> Políticas >> Política de acceso adaptativo sección del menú lateral izquierdo.
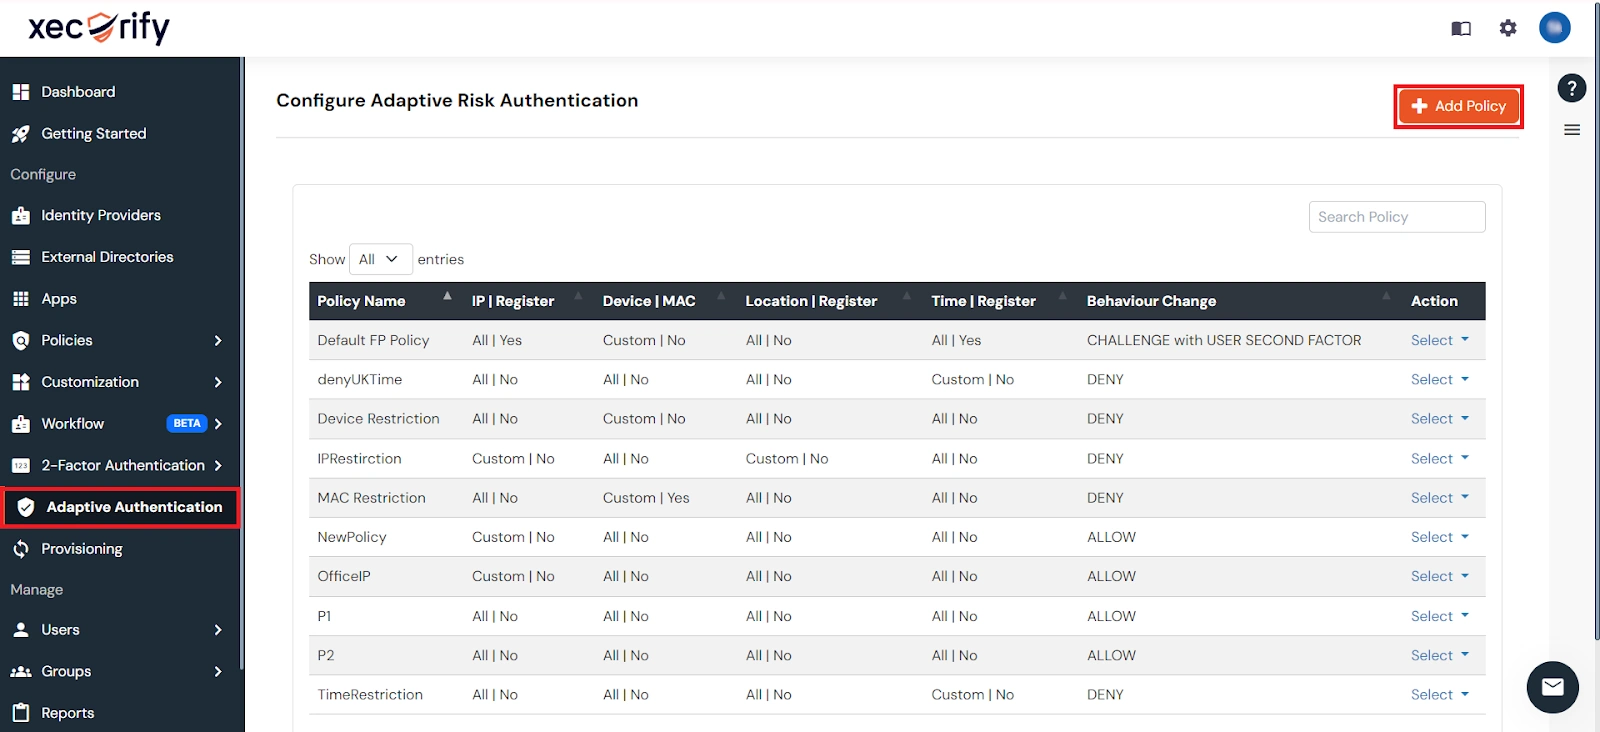
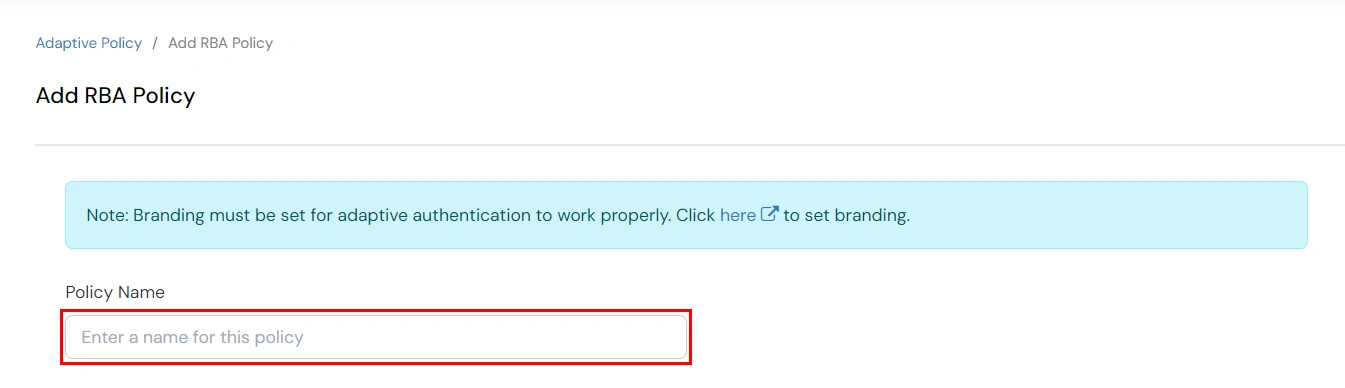
- Haga clic en el elemento Crear política botón en la parte superior derecha. Agregue un nombre de política adecuado y haga clic en Crear política.
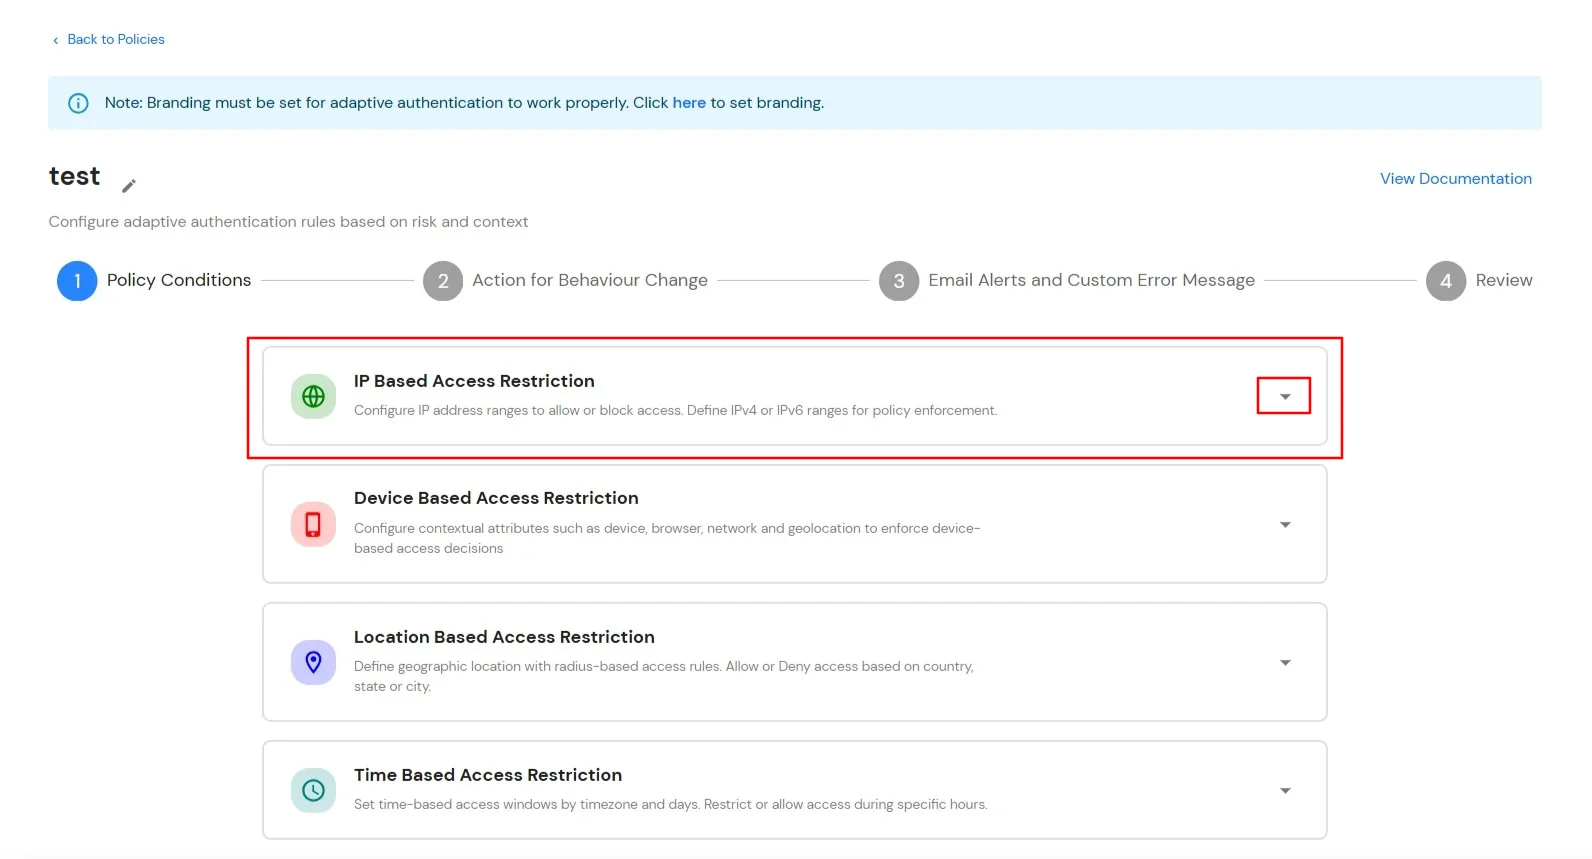
- Ampliar la opción Restricción de acceso basada en IP En esta sección, haga clic en el icono desplegable para configurar las reglas de acceso basadas en IP.
- Haga clic en Agregar rango de IP para configurar direcciones IP o rangos de IP para la política.
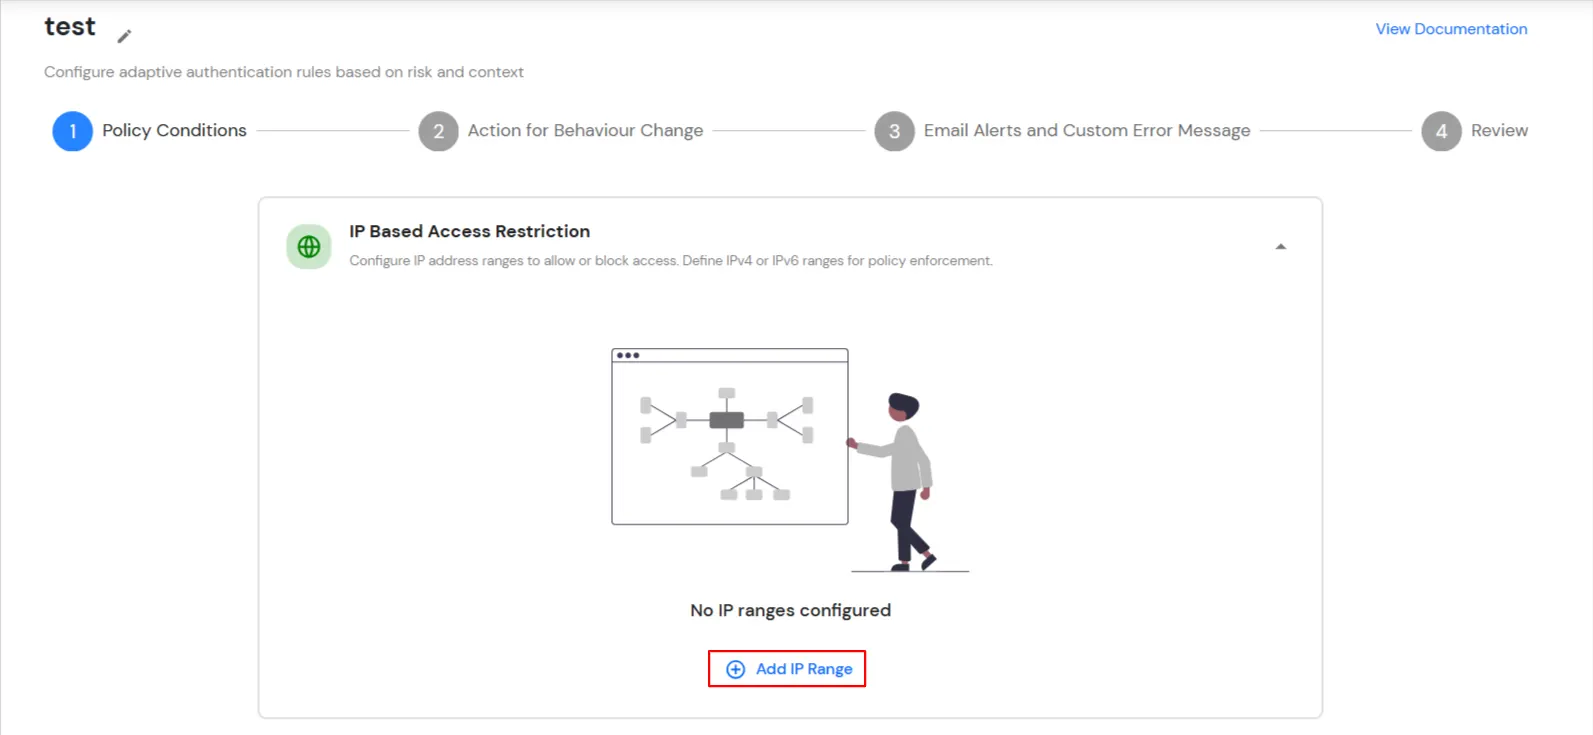
- Especifique la dirección IP que desea incluir en la lista blanca. Para rangos de IP distintos a los incluidos en la lista blanca, puede seleccionar la configuración anterior para que se refleje.
- Elija cualquiera Permitir or Denegar Al seleccionar la opción correspondiente en el menú desplegable, si un usuario intenta iniciar sesión con la dirección IP permitida, siempre se le permitirá el acceso.
- Admitimos el rango de direcciones IP en tres formatos, es decir, IPv4, CIDR IPv4 y CIDR IPv6. Puede elegir el que más le convenga en el menú desplegable.
- Puede agregar varias IP o rangos de IP haciendo clic en el + Agregar rango de IP .
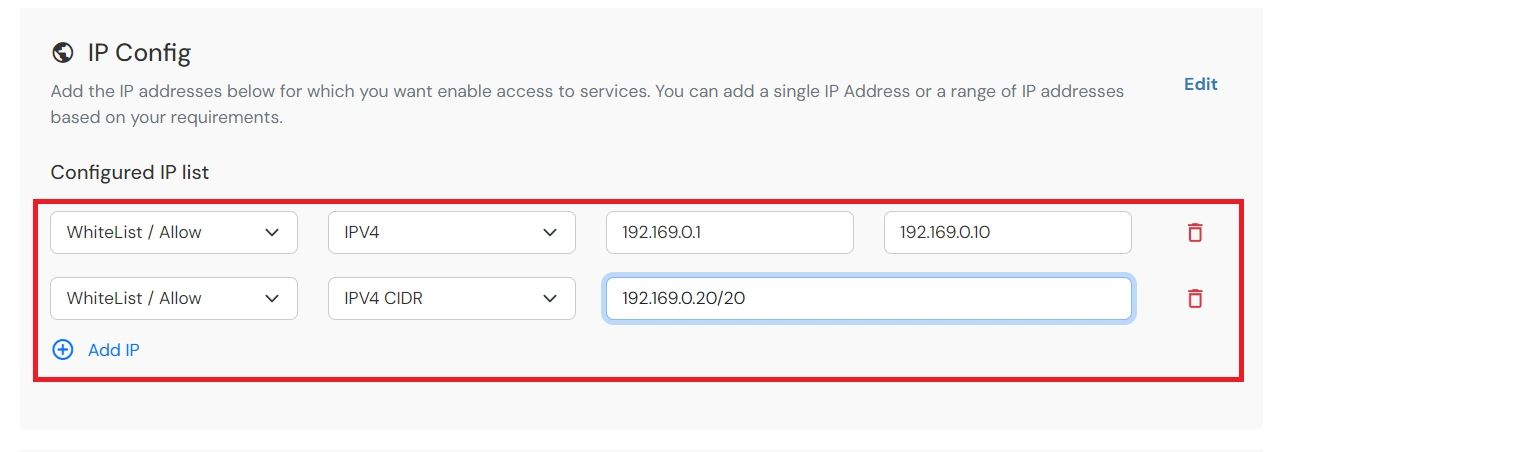
- Una vez realizados los cambios, haga clic en Siguiente.
- Seleccionar Acción para el cambio de comportamiento, elige el apropiado Acción: y Tipo de desafío para el usuario de esa sección.
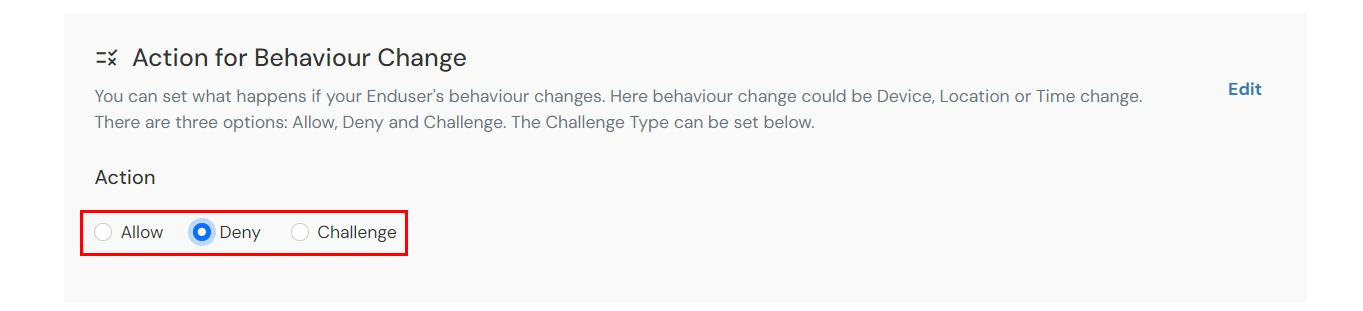
| Atributo (Opción) |
Mareas Ideales para Lecciones |
| Permitir |
Permitir que los usuarios se autentiquen y utilicen servicios si la condición de autenticación adaptativa es verdadera. |
| Denegar |
Deniegue las autenticaciones de usuario y el acceso a los servicios si la condición de autenticación adaptativa es verdadera. |
| Desafío |
Desafía a los usuarios con uno de los tres métodos mencionados a continuación para verificar la autenticidad del usuario. |
- Opciones de tipo de desafío: Establezca el tipo de desafío cuando la Acción para el Comportamiento esté configurada como Desafío.
| Atributo |
Mareas Ideales para Lecciones |
| Segundo factor del usuario |
El Usuario necesita autenticarse utilizando el segundo factor que haya optado o asignado, como por ejemplo
- OTP sobre SMS
- Notificación de inserción
- OTP por correo electrónico y muchos más.
|
| KBA (autenticación basada en conocimiento) |
El sistema le preguntará al usuario dos de las tres preguntas que haya configurado en su Consola de Autoservicio. Solo después de responder ambas correctamente, podrá continuar. |
| OTP a través de correo electrónico alternativo |
El usuario recibirá una OTP en el correo electrónico alternativo que haya configurado a través de la Consola de Autoservicio. Una vez que la proporcione correctamente, podrá continuar. |
- Haga clic en Siguiente para continuar.
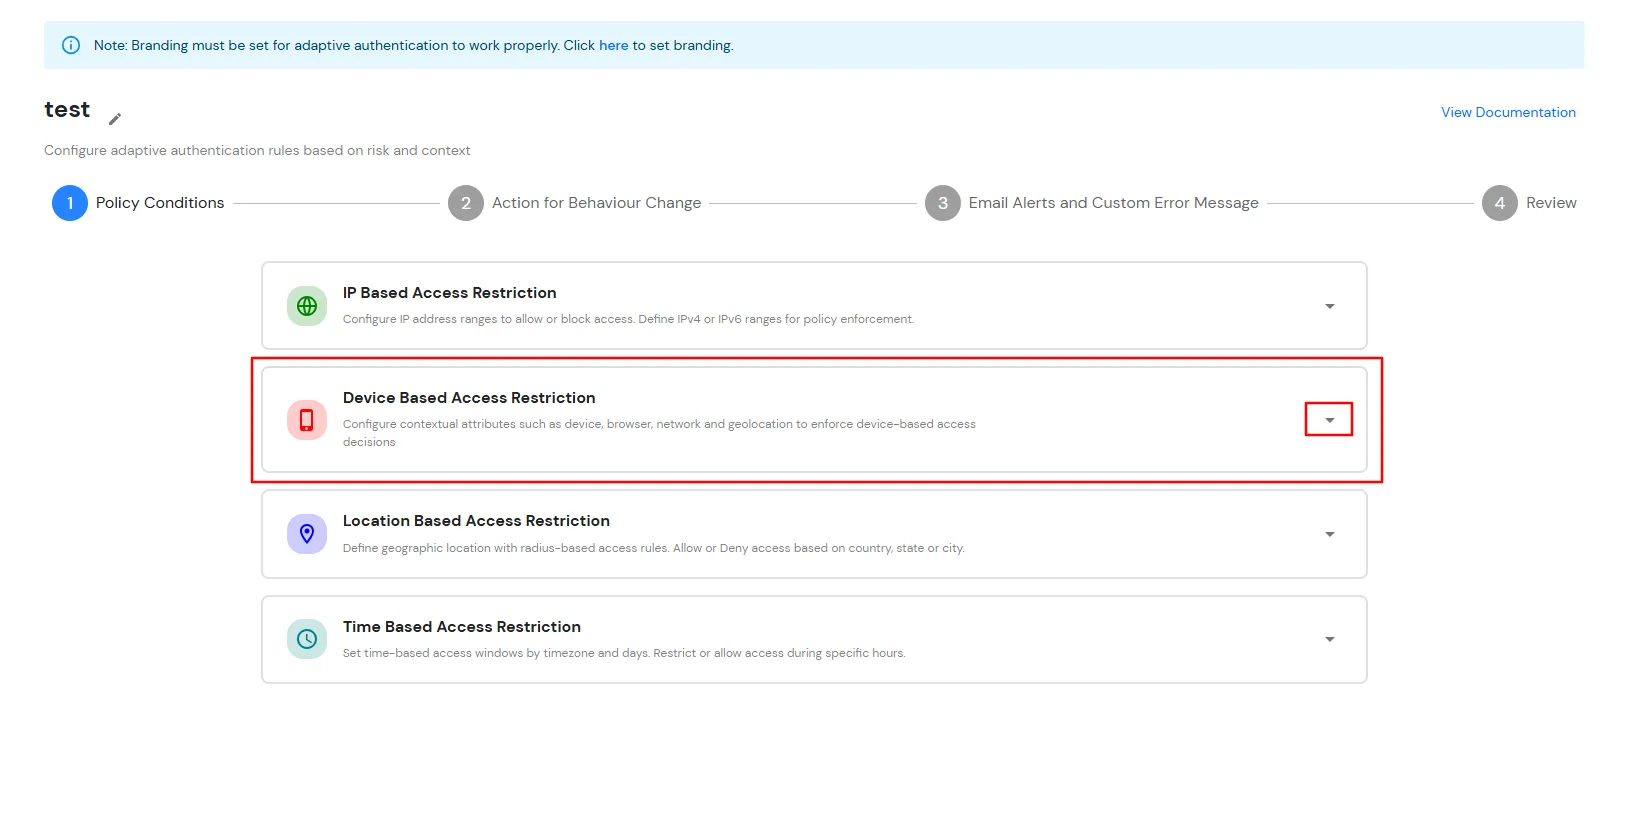
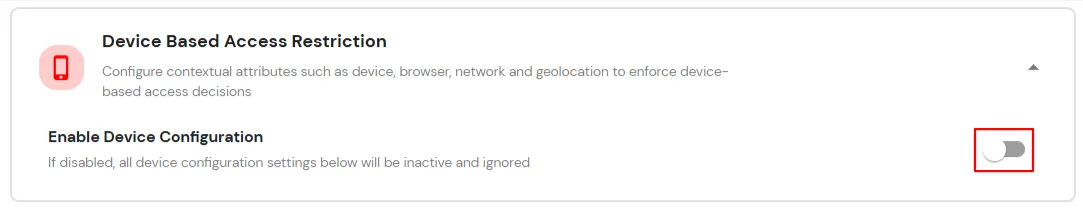
B. Restricción del acceso a PeopleSoft mediante la restricción de acceso basada en dispositivos.
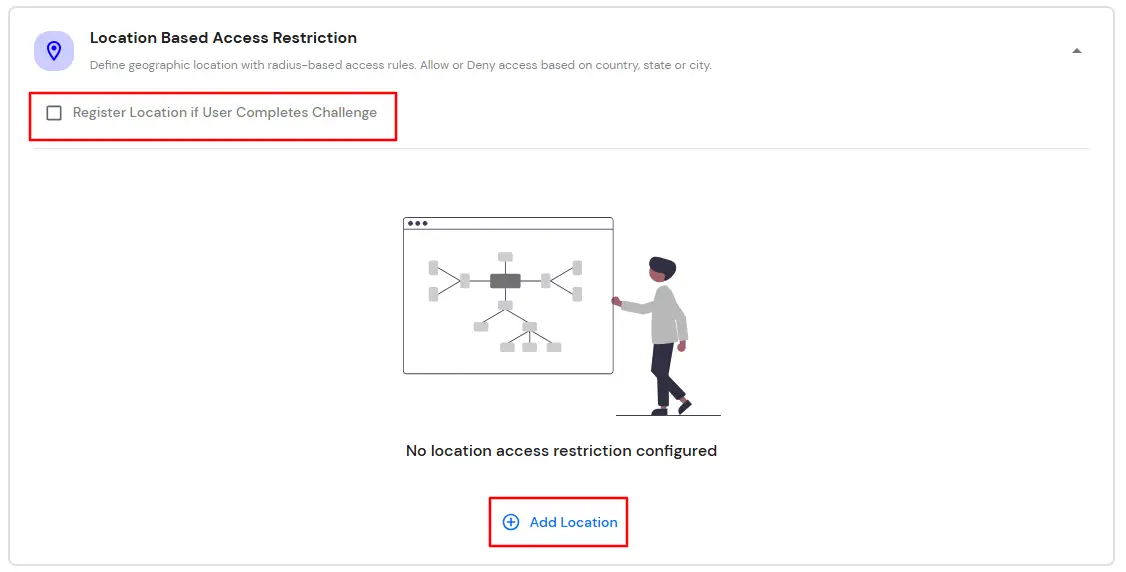
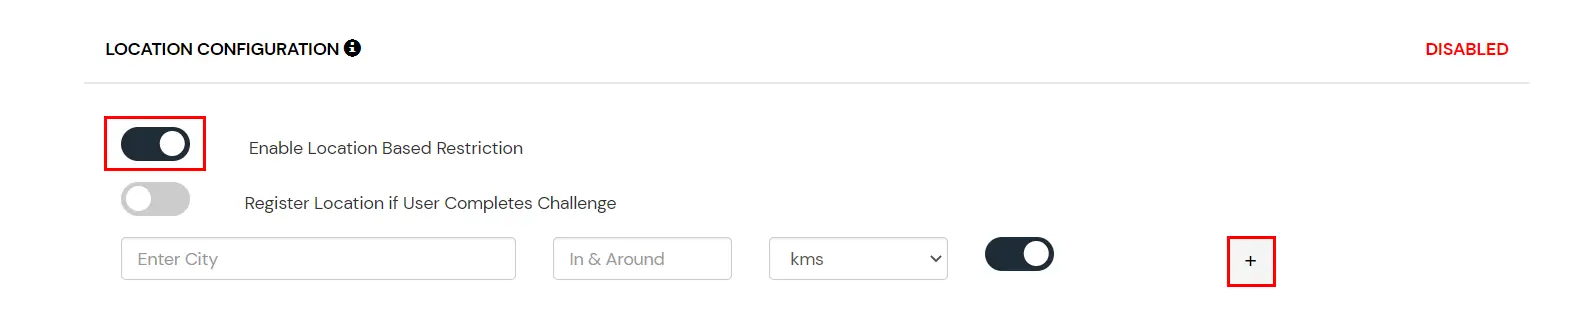
C. Restricción del acceso a PeopleSoft mediante la restricción de acceso basada en la ubicación.
D. Restricción del acceso a PeopleSoft mediante restricciones de acceso basadas en el tiempo.
En la restricción horaria, el administrador configura una zona horaria con horas de inicio y fin, y los usuarios pueden acceder, acceder o ser interrogados según la condición establecida en la política. Cuando un usuario final intenta iniciar sesión con la autenticación adaptativa habilitada, sus atributos relacionados con la zona horaria, como la zona horaria y la hora actual del sistema, se verifican con la lista configurada por el administrador y, según la configuración, se le permite, se le deniega o se le interroga.
Puede configurar la autenticación adaptativa con restricción basada en el tiempo de la siguiente manera:
- Inicie sesión para Consola de autoservicio >> Políticas >> Política de acceso adaptativo sección del menú lateral izquierdo.
- Haga clic en el elemento Crear política botón en la parte superior derecha. Agregue un nombre de política adecuado y haga clic en Crear política.
- Ampliar la opción Restricción de acceso basada en el tiempo sección haciendo clic en el icono desplegable para reglas de restricción de acceso basadas en el tiempo.
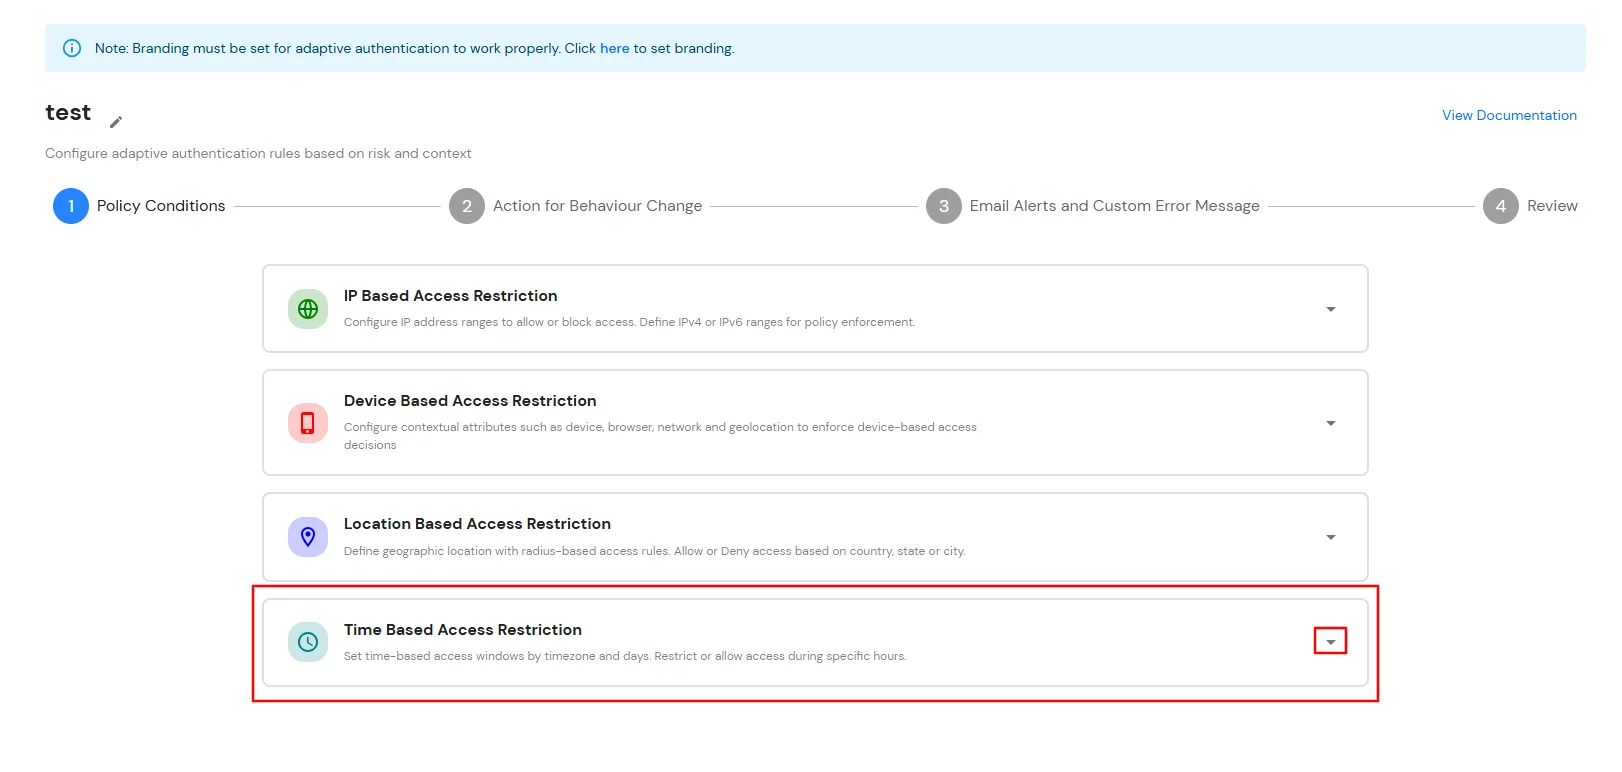
- Escriba el Tiempo de espera de la ventana de inicio de sesión (minutos) Para permitir un período de gracia antes de la hora de inicio y después de la hora de finalización de la ventana de inicio de sesión configurada. Si no se especifica ningún valor, se aplica el tiempo de búfer predeterminado de 0 minutos.
- Haga clic en Agregar tiempo para crear una regla de acceso basada en el tiempo.
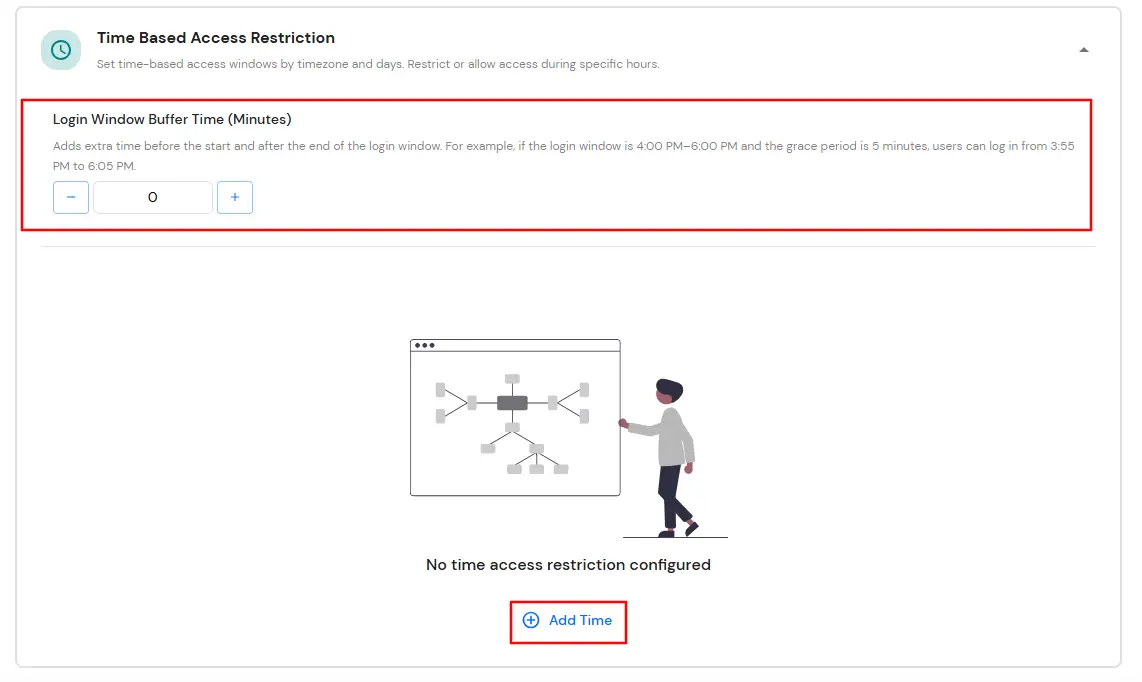
- Seleccione el requerido Zona horaria, configura el Hora de inicio y Hora de finalización y seleccione los días correspondientes.
- Para cada regla basada en el tiempo, seleccione si se debe acceder. Permitido or Denegado.
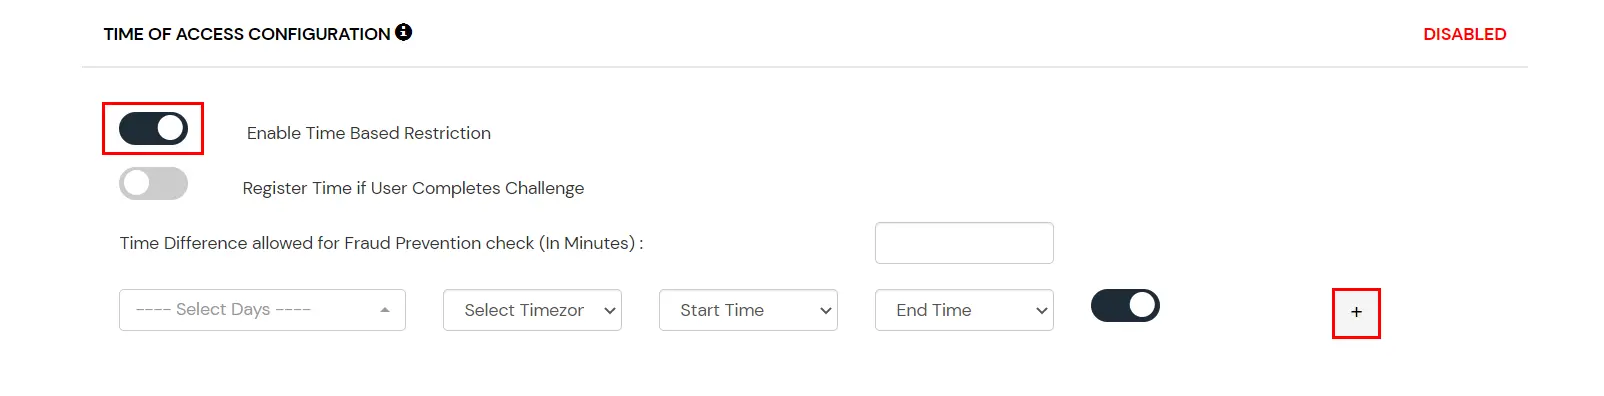
- Haga clic en el elemento Agregar tiempo para agregar más de una zona horaria.
- Una vez realizados los cambios, haga clic en Siguiente.
- Seleccione su cuenta en Acción para el cambio de comportamiento y Tipo de desafío para usuario de la Acción para el cambio de comportamiento Sección.
- Haga clic en Siguiente para continuar.
E. Alertas por correo electrónico y mensajes de correo electrónico personalizados
Esta sección gestiona las notificaciones y alertas relacionadas con la Política de Acceso Adaptativo. Ofrece las siguientes opciones:
- Enviar alertas por correo electrónico: Configure los destinatarios que deben recibir notificaciones por correo electrónico cuando se produzcan eventos de autenticación adaptativa. Las alertas pueden enviarse a administradores, usuarios finales o a ambos, según sus requisitos de supervisión y seguridad.
- Enviar alertas por correo electrónico a los administradores: Habilite esta opción para notificar a los administradores cuando se activen los eventos de autenticación adaptativa configurados. Opcionalmente, puede especificar una dirección de correo electrónico en Dirección de correo electrónico del administrador para recibir alertas para recibir alertas; de lo contrario, las alertas se envían a la cuenta de administrador predeterminada.
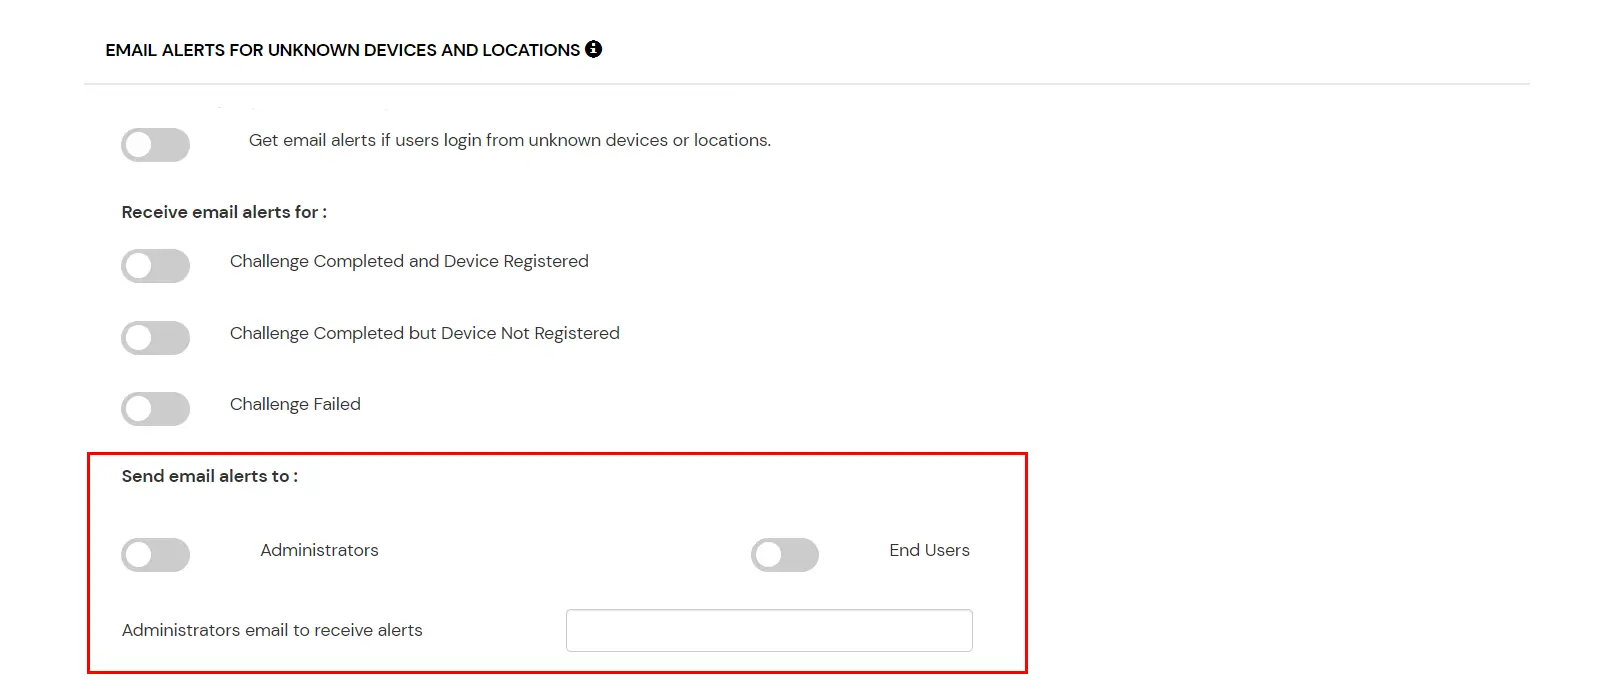
- Enviar alertas por correo electrónico a los usuarios finales: Habilite esta opción para notificar a los usuarios finales cuando los eventos de autenticación adaptativa afecten sus intentos de inicio de sesión o registros de dispositivos.
- El número de registros de dispositivos ha superado el límite permitido: Cuando está habilitada, los usuarios finales reciben una notificación por correo electrónico si intentan registrar más dispositivos de los permitidos por la política de restricción de dispositivos configurada.Disponible únicamente para notificaciones a usuarios finales.)
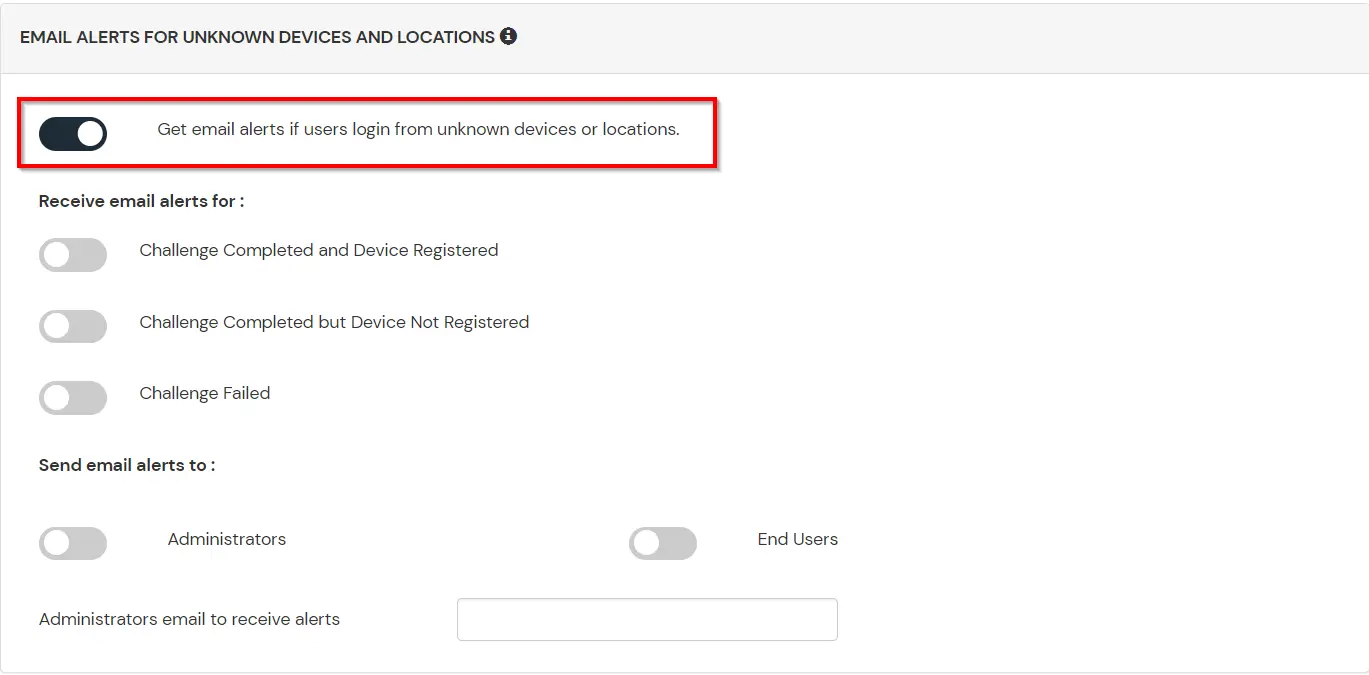
- Reciba alertas por correo electrónico si los usuarios inician sesión desde dispositivos o ubicaciones desconocidas: Los administradores deben habilitar esta opción para recibir alertas para diferentes opciones de alerta.
| Opción |
Mareas Ideales para Lecciones |
| Los usuarios inician sesión desde direcciones IP, dispositivos o ubicaciones desconocidos |
Habilitar esta opción le permitirá iniciar sesión desde direcciones IP o dispositivos desconocidos e incluso ubicaciones. |
| Desafío completado y dispositivo registrado |
Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío y registra un dispositivo. |
| Desafío completado pero dispositivo no registrado |
Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío pero no registra el dispositivo. |
| Desafío fallido |
Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final no completa el desafío. |
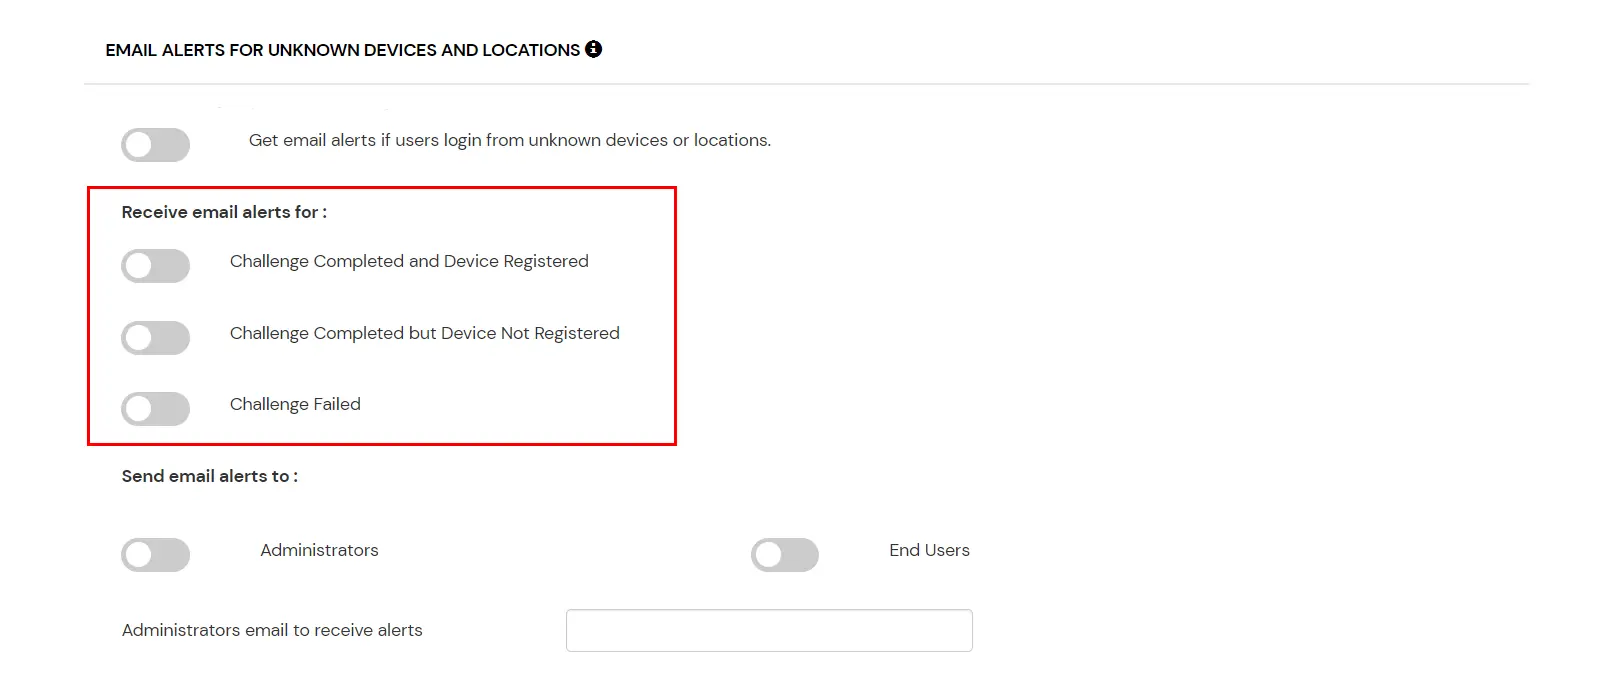
- En caso de que desee que varias cuentas de administrador reciban alertas, puede habilitar la opción para administrador y luego ingresar los correos electrónicos de administrador separados por una ',' en el campo de entrada junto a Correo electrónico del administrador para recibir alertas etiqueta. Para habilitar alertas para los usuarios finales, puede habilitar la Usuario final casilla de verificación.
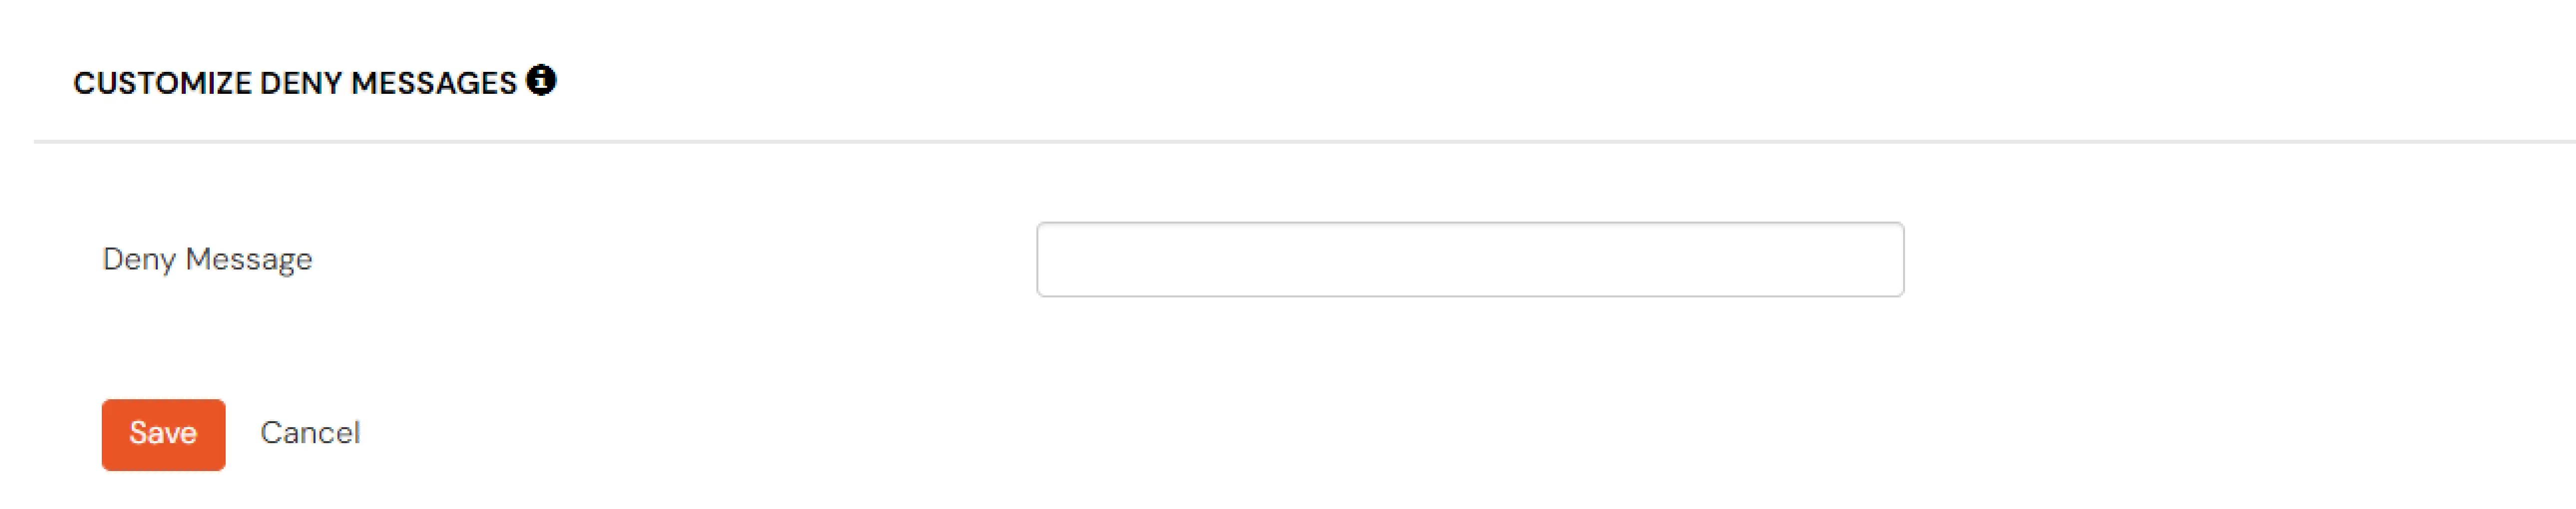
- En caso de que desee personalizar el mensaje de denegación que recibe el usuario final en caso de que su autenticación sea denegada debido a la política adaptativa, puede hacerlo ingresando el mensaje dentro Denegar mensaje caja de texto.
F. Revisión
Antes de crear la política de autenticación adaptativa, revise las condiciones de la política configuradas, las acciones de cambio de comportamiento, la configuración de alertas por correo electrónico y los mensajes de error personalizados. Este paso ofrece una vista consolidada de todas las configuraciones, lo que le permite verificar la configuración de la política y realizar los cambios necesarios antes de guardarla.
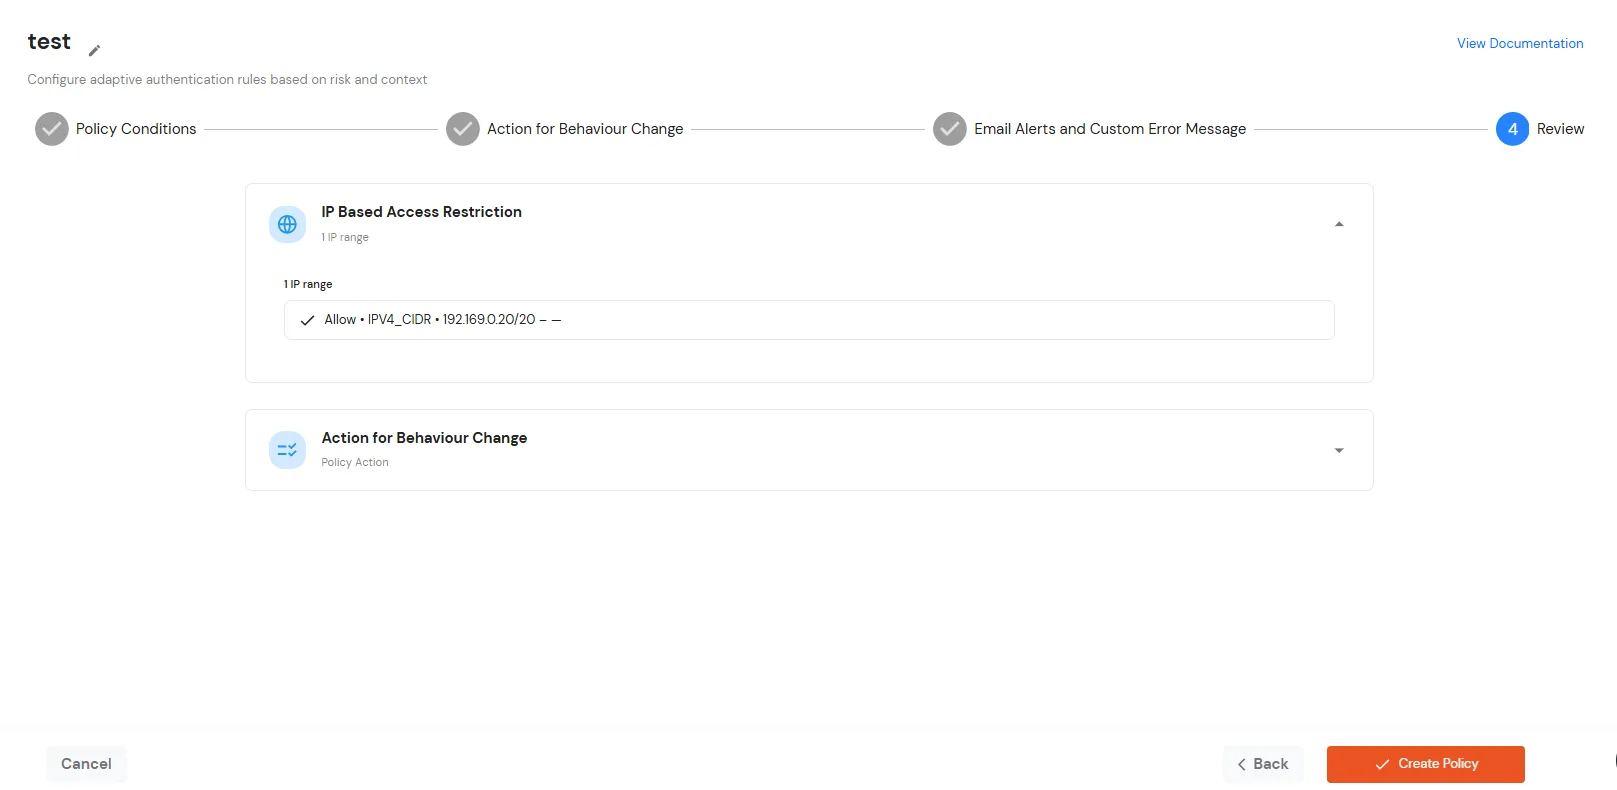
- Una vez que haya verificado todas las configuraciones, haga clic en Crear política para guardar y activar la póliza.
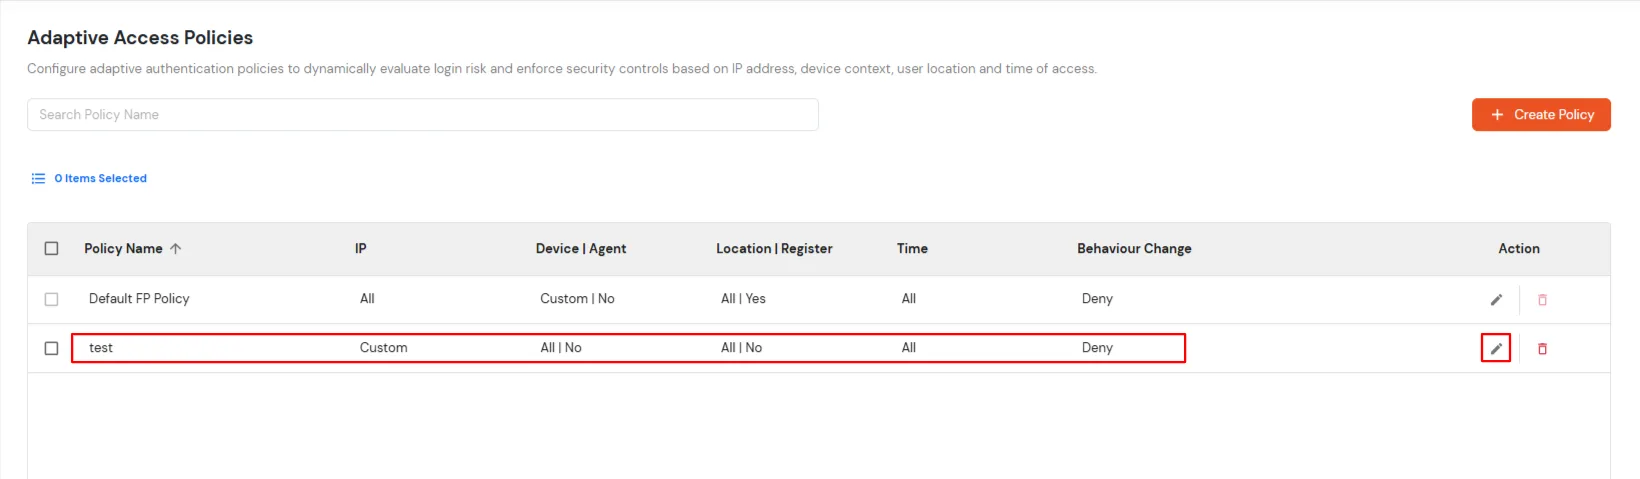
- Verá la política listada una vez que se haya agregado correctamente.
G. Agregar política de autenticación adaptativa a PeopleSoft
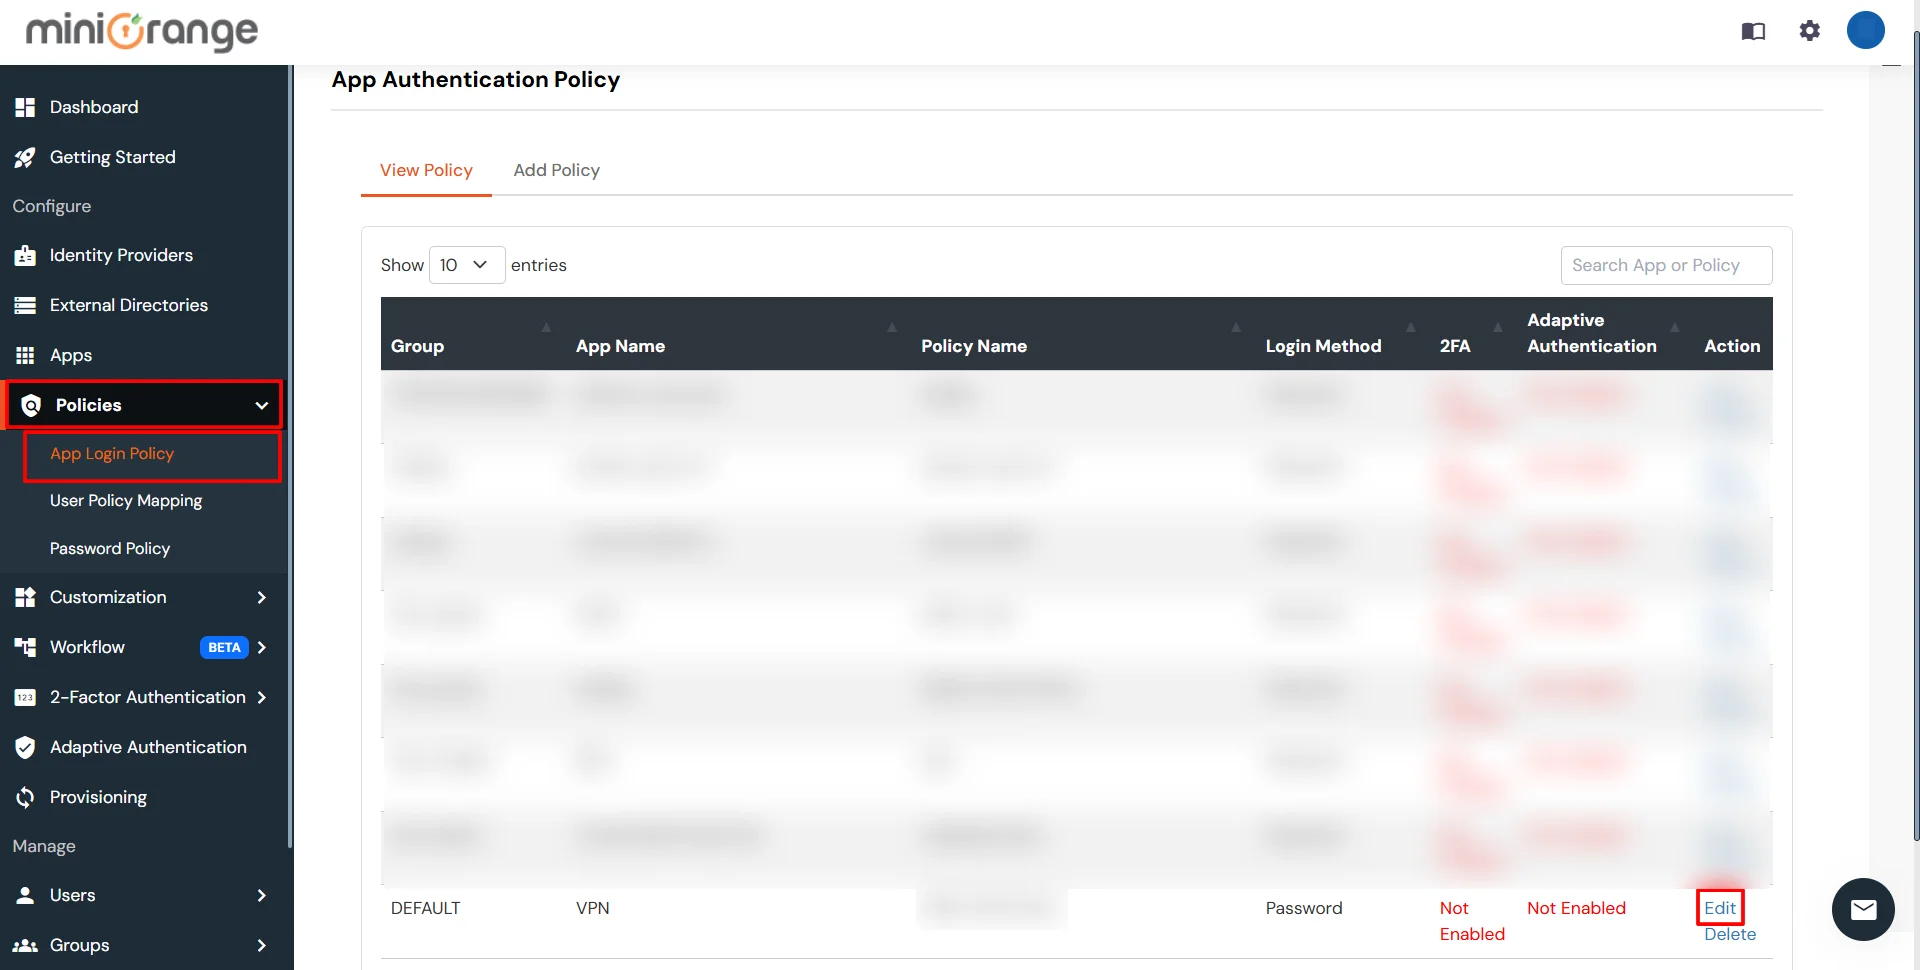
- Inicie sesión para Consola de autoservicio >> Políticas >> Política de inicio de sesión de la aplicación.
- Haga clic en Editar Opción de icono para la política de aplicación predefinida.
- Establezca su política en el Nombre de directiva y seleccione Contraseña como Primer Factor.
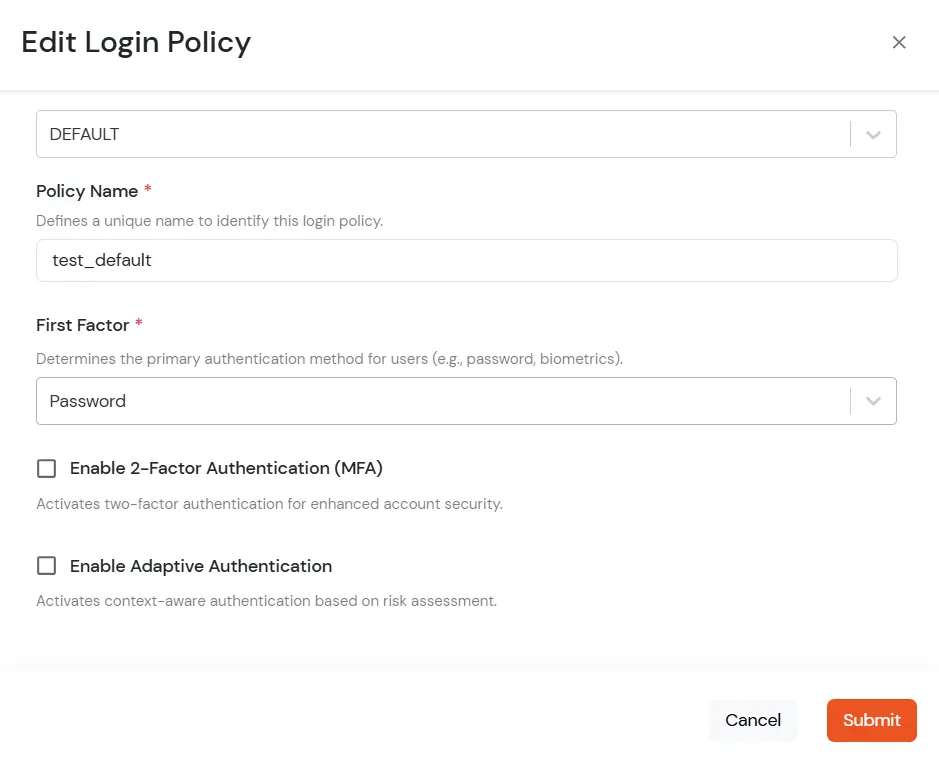
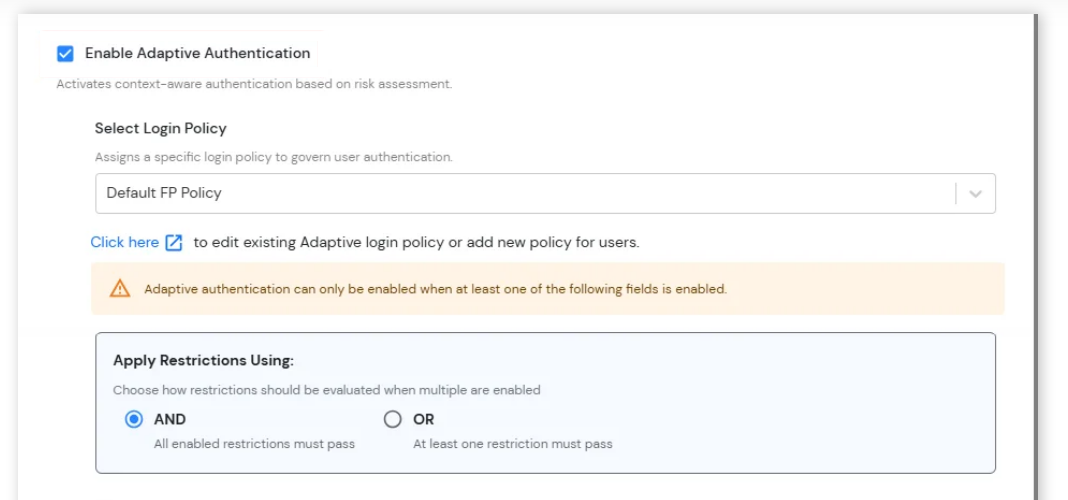
- Activar Autenticación adaptable En la página Editar política de inicio de sesión, seleccione el método de restricción requerido como una opción.
- Desde Seleccione Política de inicio de sesión Seleccione en el menú desplegable la política que creamos en el paso anterior.
-
Aplicar restricciones mediante: Configure cómo se deben evaluar las múltiples restricciones de autenticación adaptativa durante el inicio de sesión del usuario.
- Y: Para que se permita el intento de inicio de sesión, deben cumplirse todas las restricciones habilitadas.
- O: Para que se permita el intento de inicio de sesión, debe cumplirse al menos una de las restricciones habilitadas.
-
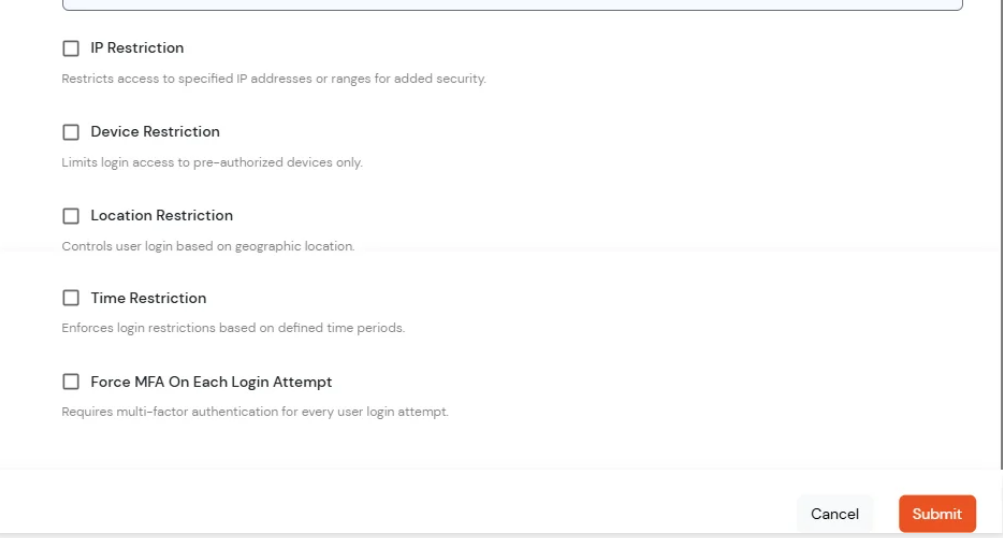
Restricciones de autenticación adaptativa: Configure restricciones de inicio de sesión y condiciones de verificación adicionales para reforzar la seguridad de la cuenta y controlar el acceso de los usuarios en función de factores de riesgo contextuales.
- Restricción de IP: Restrinja el acceso de inicio de sesión a direcciones IP o rangos de IP específicos para mejorar la seguridad.
- Restricción del dispositivo: Permitir el acceso mediante inicio de sesión únicamente desde dispositivos de confianza o previamente autorizados.
- Restricción de ubicación: Controlar el acceso de inicio de sesión de los usuarios en función de su ubicación geográfica.
- Restricción de tiempo: Restringir el acceso de los usuarios a días o períodos de tiempo específicos.
- Forzar la autenticación multifactor en cada intento de inicio de sesión: Exigir a los usuarios que completen la verificación MFA en cada intento de inicio de sesión, independientemente del dispositivo o del estado de la sesión.
Cómo agregar un dispositivo confiable
- Cuando el usuario final inicia sesión en la consola de autoservicio después de la política para restricción del dispositivo está activado, se le proporciona la opción de agregar el dispositivo actual como dispositivo confiable.
Preguntas frecuentes
miniOrange PeopleSoft SSO es compatible con PeopleSoft 8.5 y versiones posteriores para la configuración e integración de SSO. Puede configurar PeopleSoft SSO con su proveedor de identidades actual para habilitar la autenticación segura. Si utiliza una versión anterior de PeopleSoft o necesita ayuda con la configuración de PeopleSoft SSO , póngase en contacto con nuestro equipo de soporte en idpsupport@xecurify.com.
No, no necesita realizar ninguna compra ni instalación adicional de OAM u OIM para utilizar la solución miniOrange PeopleSoft SSO.
El flujo de autenticación SSO de PeopleSoft funciona de la siguiente manera:
- El usuario accede a PeopleSoft: El usuario accede a PeopleSoft a través del punto final AppsLogin o de una URL guardada en sus marcadores.
- La solicitud se redirige: PeopleSoft redirige la solicitud de autenticación a la Conector SSO mininaranja.
- Solicitud de autenticación SAML: El Conector SSO mininaranja Envía una solicitud de autenticación SAML al proveedor de identidad (IdP) configurado.
- El usuario se autentica: Se le solicita al usuario que ingrese su credenciales SSO en el Proveedor de Identidad.
- Respuesta SAML: El proveedor de identidad autentica al usuario y envía un respuesta SAML al conector SSO de miniOrange.
- Verificación de usuario: El conector valida la respuesta SAML y comprueba el atributo de nombre de usuario o correo electrónico recibido del IdP con respecto al USUARIO FND tabla en la base de datos de PeopleSoft.
- Creación de sesión en PeopleSoft: Tras una autenticación exitosa, se crea una sesión para el usuario en PeopleSoft.
- Acceso concedido: El usuario es redirigido a PeopleSoft e inicia sesión correctamente a través de Inicio de sesión único (SSO) de PeopleSoft.
Sí. El inicio de sesión único (SSO) de miniOrange PeopleSoft admite la integración con su proveedor de identidades, almacén de usuarios o directorio existente, incluyendo Microsoft Entra ID, ADFS, Okta y otras fuentes de identidad compatibles. Puede utilizar su infraestructura de autenticación existente para la integración con PeopleSoft SSO sin necesidad de un directorio de usuarios independiente para PeopleSoft.
Sí, hemos sido reconocidos oficialmente como socio de la Red Global Modernizada de Socios de Oracle (OPN).
Sí. miniOrange ofrece soluciones de inicio de sesión único (SSO) para diversas aplicaciones de Oracle, como Oracle E-Business Suite (EBS), PeopleSoft y Siebel CRM . Puede integrar estas aplicaciones de Oracle con su proveedor de identidades actual y extender la integración de SSO a todo su entorno de aplicaciones de Oracle.
Sí. miniOrange es socio de Oracle , y la solución PeopleSoft SSO está listada y verificada en Oracle Cloud Marketplace. Esto proporciona a las organizaciones una opción validada por Oracle para la integración de PeopleSoft SSO y ayuda a extender SSO a todo su entorno de aplicaciones Oracle.
Referencias externas
Nota: Oracle y Java son marcas comerciales registradas de Oracle y/o sus filiales. miniOrange es una entidad independiente.