Solución de inicio de sesión único (SSO) de Finacle
Simplifique y proteja la autenticación de usuarios para su aplicación Finacle con la solución de inicio de sesión único (SSO) de miniOrange para Finacle . Permita que los usuarios accedan a Finacle con un único conjunto de credenciales a través de su proveedor de identidad (IdP) existente, eliminando la necesidad de múltiples contraseñas, reduciendo las dificultades de inicio de sesión y mejorando la experiencia general del usuario.
La solución miniOrange Finacle SSO centraliza la autenticación, mejora la seguridad y simplifica la gestión de accesos en todas las aplicaciones empresariales. Es compatible con la integración con Active Directory, Microsoft Entra ID, LDAP, proveedores de identidad social y otros directorios de usuarios externos, además de ofrecer opciones flexibles para la incorporación de usuarios. Tanto si necesita proteger el acceso de empleados como de clientes, miniOrange proporciona una experiencia de autenticación fluida y escalable. Siga la guía de configuración que aparece a continuación para configurar el inicio de sesión único (SSO) para Finacle.
Siga la guía paso a paso para configurar el inicio de sesión único (SSO) de Finacle.
1. Configurar Finacle SSO en miniOrange
- Iniciar sesión en miniOrange Consola de administración.
- Vaya al Aplicaciones y haga clic en Agregar aplicación .

- In Elija el tipo de aplicación, seleccione SAML/WS-FED del menú Todas las Aplicaciones desplegable.

- Busque Inicio de sesión único (SSO) de Finacle en la lista, si no encuentra Finacle SSO en la lista, entonces busque personalizado y puedes configurar tu aplicación en Aplicación SAML personalizada.

-
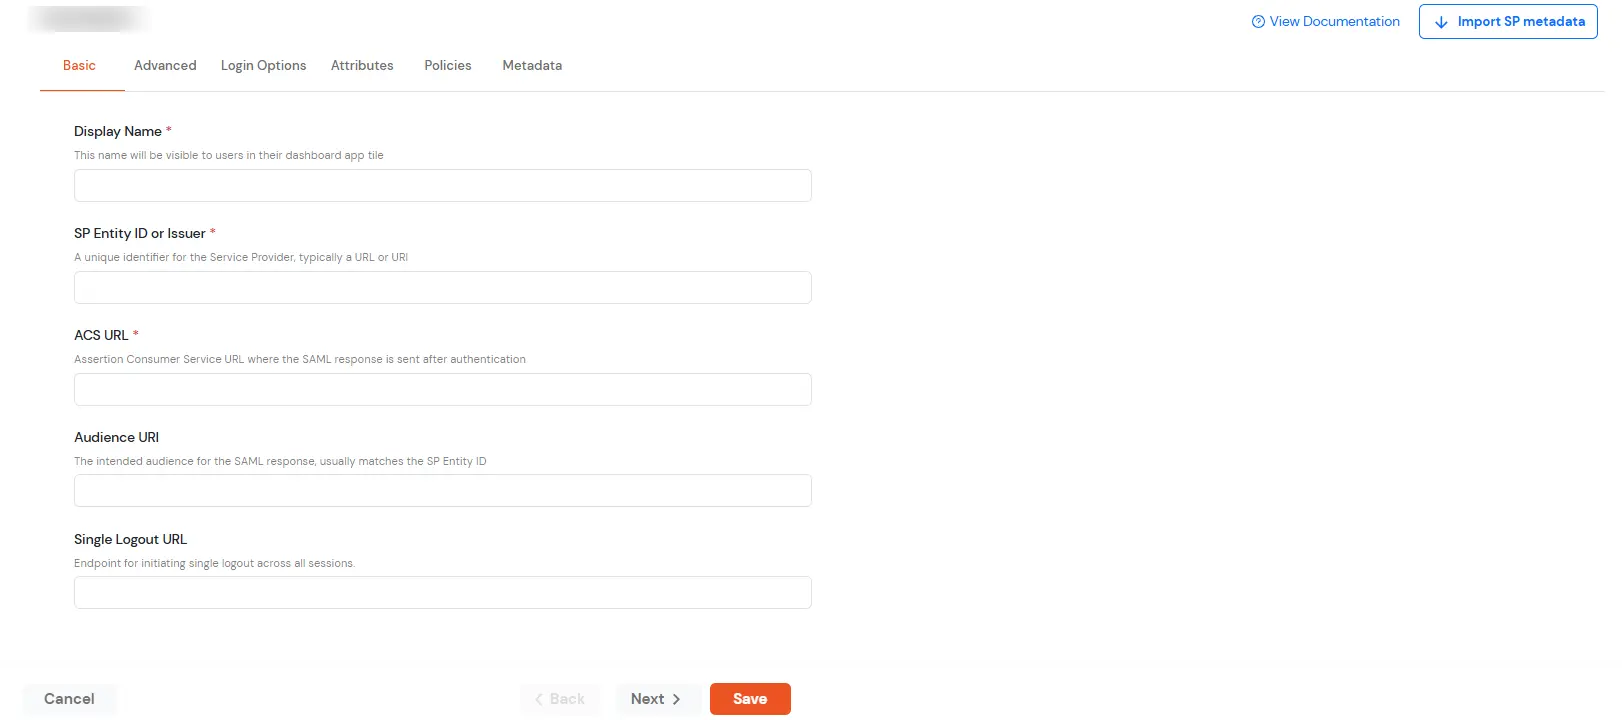
En la sección Básico pestaña, ingrese los siguientes detalles:
| Nombre que se ve en la pagina |
Infosys Finacle |
| ID de entidad SP o emisor |
Introduzca el ID de entidad o emisor del proveedor de servicios (SP) proporcionado por Finacle. |
| URL de ACS |
Introduzca la URL de ACS proporcionada por Finacle. |
| URI de audiencia |
Introduzca la URI de audiencia proporcionada por Finacle. |
| URL de cierre de sesión único |
(Opcional) |
- Haga clic en Siguiente. En la Atributos Pestaña, configure los siguientes atributos como se muestra a continuación.
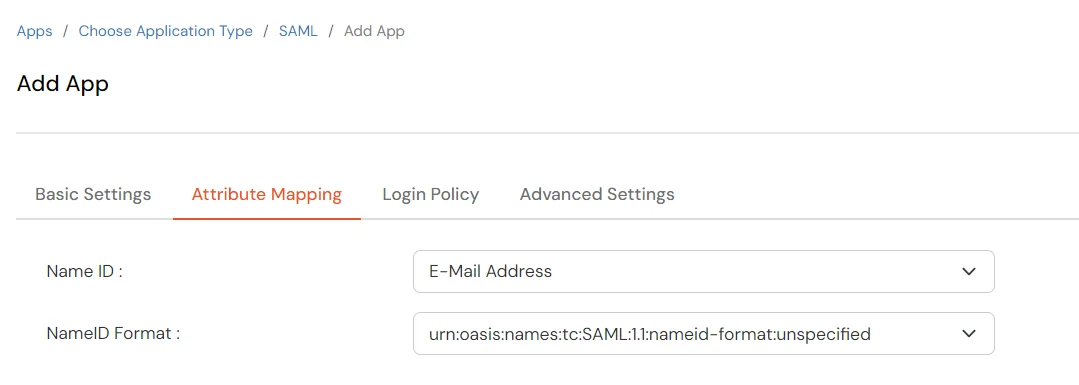
| Campo SAML |
Requisito |
|---|
| ID de nombre |
Debe coincidir con el identificador de inicio de sesión del usuario de Finacle. |
| Atributos adicionales |
Configurar únicamente si así lo requiere la implementación de Finacle. |
| IAM tarea |
El usuario o grupo debe estar asignado a la aplicación Finacle SAML. |
- Haga clic en Guardar.
- Ahora ve al metadatos .
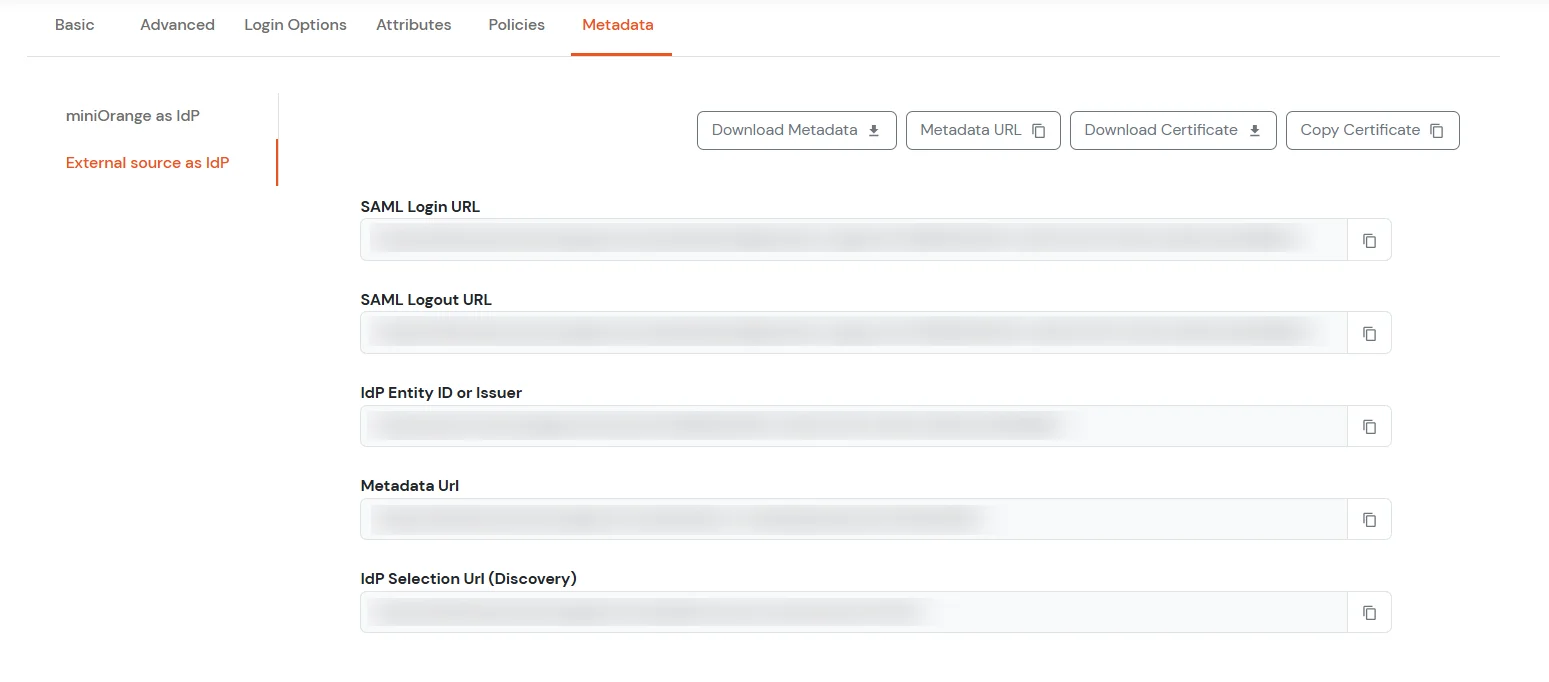
- En la metadatos Pestaña, elija una de las siguientes opciones:
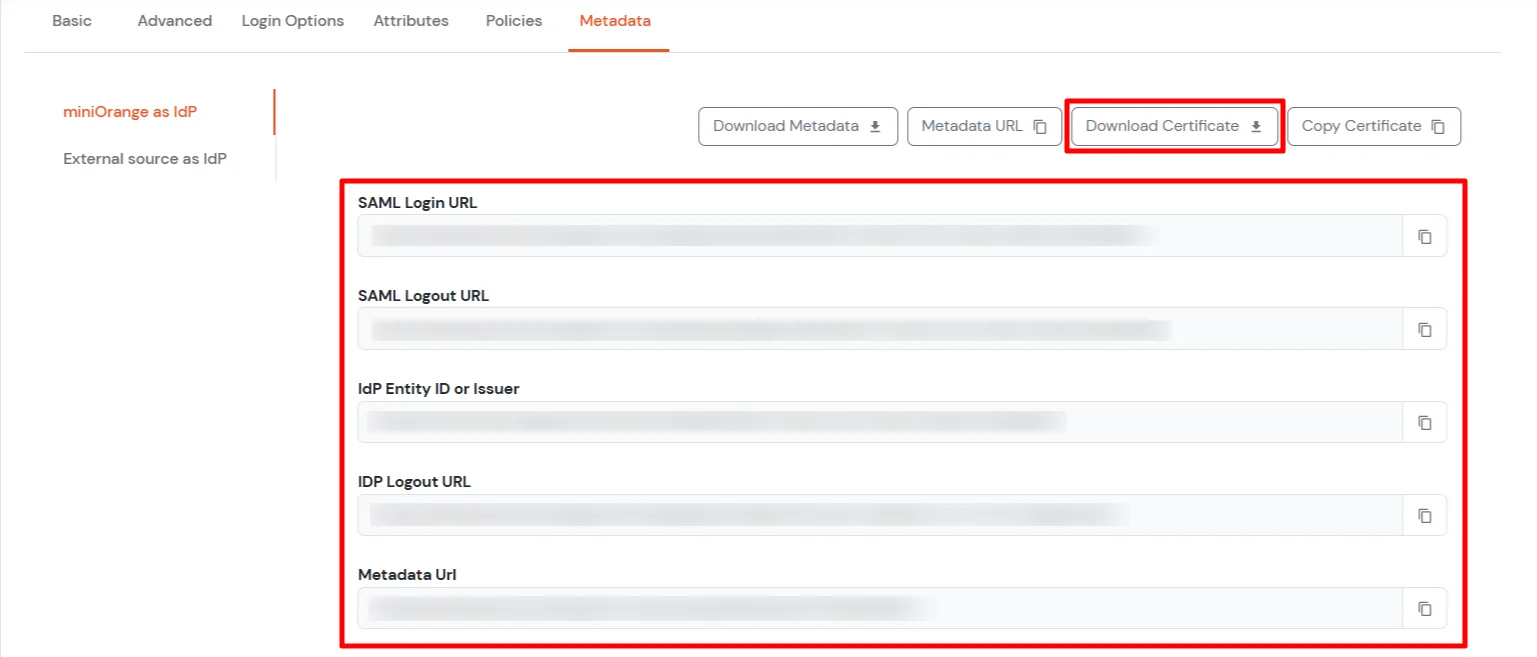
- Si quieres usar miniOrange como tienda de usuario (es decir, las identidades de sus empleados se almacenarán en miniOrange), descargue el archivo de metadatos en miniOrange como proveedor de identidad.
- Si desea autenticarse a través de un Proveedor de identidad externo (IdP) como Active Directory, Okta, OneLogin, Google o Apple ID, descargue el archivo de metadatos en Fuente externa como IdP.
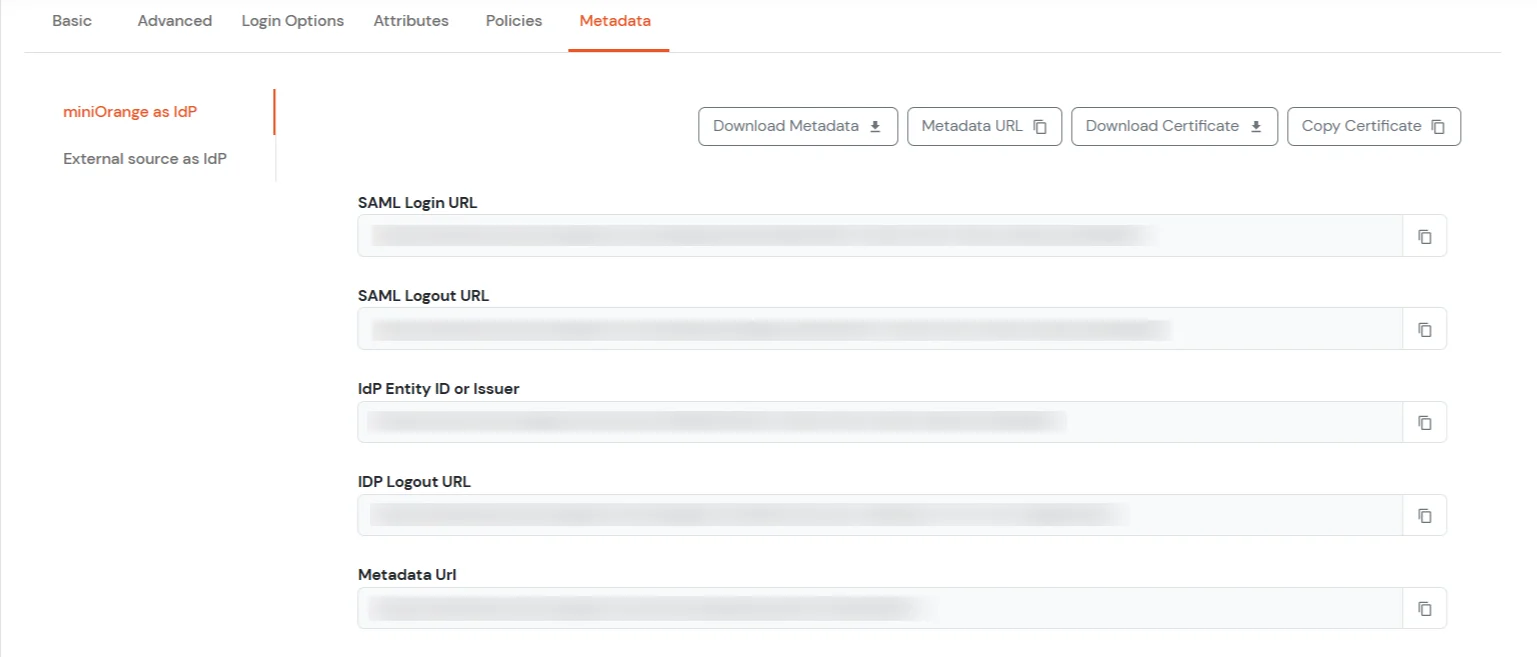
- En miniOrange como proveedor de identidad sección, mantener URL de inicio de sesión SAML, URL de cierre de sesión de SAML y haga clic en el ícono de Descarga el certificado en formato PDF botón para descargar el certificado que necesitará en Paso 2.
2. Configurar SSO en Infosys Finacle
- Inicie sesión en su cuenta de administrador de Infosys Finacle.
- En la sección de detalles del IdP, proporcione la siguiente información:
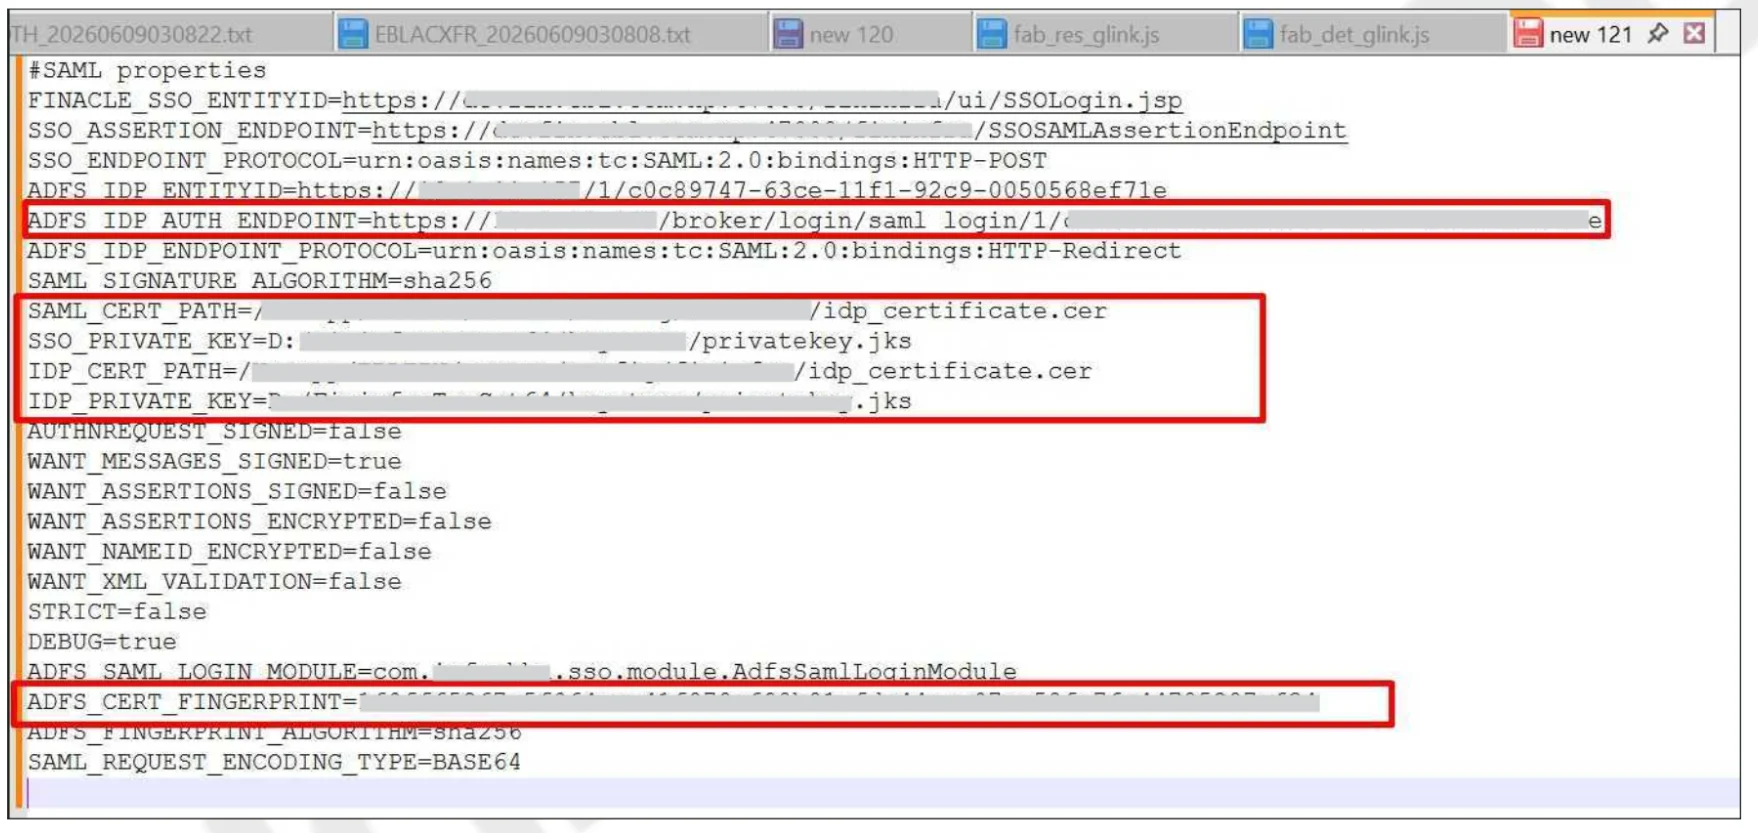
- Complete los detalles según la siguiente tabla.
3. Pruebe la configuración de SSO
Prueba el inicio de sesión SSO en tu cuenta Finacle SSO con miniOrange IdP:
4. Configure su directorio de usuarios (opcional)
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), proveedores de identidad (como Okta, Shibboleth, Ping, OneLogin, KeyCloak), bases de datos (como MySQL, MariaDB, PostgreSQL) y muchas más . Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
- Haga clic en Proveedores de identidad >> Agregar proveedor de identidad en el menú izquierdo del tablero

- En Elegir proveedor de identidad, seleccione Directorios AD/LDAP desde el desplegable.

- Entonces busca Anuncio/LDAP y haz clic en él.

- ALMACENE LA CONFIGURACIÓN LDAP EN MINIORANGEElija esta opción si desea conservar su configuración en miniOrange. Si el directorio activo está protegido por un firewall, deberá abrirlo para permitir las solicitudes entrantes a su AD.
- ALMACENAR LA CONFIGURACIÓN LDAP ON PREMISA: Elija esta opción si desea mantener su configuración en sus instalaciones y solo permitir el acceso a AD dentro de las instalaciones. Tendrás que descargar e instalar. puerta de enlace miniOrange en sus instalaciones.

- Ingresar AD/LDAP Nombre que se ve en la pagina y Identificador nombre.
- Seleccionar Tipo de directorio as Active Directory.
- Introduzca la URL o la dirección IP del servidor LDAP frente al LDAP URL del servidor .
- Haga clic en el elemento Conexión de prueba Botón para verificar si se ha realizado una conexión exitosa con su servidor LDAP.

- En Active Directory, vaya a las propiedades de los contenedores/OU de usuario y busque el Atributo de nombre distinguidoLa cuenta de enlace debe tener los privilegios de lectura mínimos necesarios en Active Directory para permitir búsquedas en el directorio. Si el caso de uso implica aprovisionamiento (como crear, actualizar o eliminar usuarios o grupos), la cuenta también debe tener los permisos de escritura adecuados.

- Ingrese la contraseña válida de la cuenta Bind.
- Haga clic en el elemento Probar las credenciales de la cuenta vinculada para verificar sus credenciales de enlace LDAP para la conexión LDAP.

- Base de búsqueda es la ubicación en el directorio donde comienza la búsqueda de un usuario. Lo obtendrá del mismo lugar donde obtuvo su nombre distinguido.

- Seleccione un filtro de búsqueda adecuado en el menú desplegable. Si utiliza Usuario en filtro de grupo único or Usuario en filtro de grupo múltiple, Reemplace lagrupo-dn> en el filtro de búsqueda con el nombre distinguido del grupo en el que están presentes tus usuarios. Para utilizar el filtro de búsqueda personalizado, seleccione "Escribe tu filtro personalizado" opción y personalizarla en consecuencia.

- Haga clic en el elemento Siguiente botón, o vaya al Opciones de inicio de sesión .
- También puede configurar las siguientes opciones mientras configura AD. Permitir Activar LDAP para autenticar usuarios de AD/LDAP. Clickea en el Siguiente Botón para agregar tienda de usuario.

Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.
| Atributo |
Mareas Ideales para Lecciones |
| Activar LDAP |
Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa |
| Autenticación alternativa |
Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange |
| Habilitar inicio de sesión de administrador |
Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP. |
| Mostrar IdP a los usuarios |
Si habilita esta opción, este IdP será visible para los usuarios. |
| Sincronizar usuarios en miniOrange |
Los usuarios se crearán en miniOrange después de la autenticación con LDAP |
- Haga clic en el elemento Siguiente botón, o vaya al Atributos .
Mapeo de atributos desde AD
Importación y aprovisionamiento de usuarios desde AD
- Si desea configurar el aprovisionamiento, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Importar la política de contraseñas desde Active Directory
- Si desea importar su política de contraseñas de Active Directory a miniOrange, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Probar conexiones
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Conexión de prueba.

- Aparece una ventana emergente que le solicita que ingrese un nombre de usuario y una contraseña para verificar su configuración LDAP.

- On Consolidación Exitosa conexión con el servidor LDAP, se muestra un mensaje de éxito.

Mapeo de atributos de prueba
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Mapeo de atributos de prueba.

- Aparece una ventana emergente para ingresar un nombre de usuario y hacer clic Prueba.

- Se mostrará el resultado de la asignación de atributos de prueba.

La configuración de AD como directorio externo está completa.
Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.
miniOrange se integra con varias fuentes de usuarios externos, como directorios, proveedores de identidad, etc.
¿No puedes encontrar tu IdP o necesitas ayuda para configurarlo?
Contáctanos o envíanos un correo electrónico a idpsupport@xecurify.com y te ayudaremos a configurarlo enseguida.
Referencias externas