¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×FortiClient Single Sign-On (SSO) de miniOrange le ofrece una solución segura de inicio de sesión único para aplicaciones locales y en la nube con un solo conjunto de credenciales, incluyendo FortiClient VPN y los servicios Fortinet relacionados. Con miniOrange como proveedor de identidad SAML (IdP), los usuarios inician sesión a través de miniOrange (o a través de su directorio vinculado) en lugar de gestionar contraseñas separadas exclusivas de Fortinet. Si sus usuarios ya utilizan un proveedor de identidad de terceros (Microsoft Entra ID, Okta, Auth0, entre otros) , puede seguir utilizando esas credenciales para acceder a FortiClient y Fortinet.
Alcance: Los pasos 1 y 2 configuran miniOrange como IdP SAML hacia FortiAuthenticator (o metadatos SP equivalentes). Para VPN IPsec con IKE-SAML (SAML durante IKEv2), también se configura SAML en FortiGate , se vincula el oyente IKE-SAML a la WAN, se crean grupos de usuarios y un túnel IKEv2, y se apunta FortiClient a esa VPN (consulte los pasos 3 a 7 a continuación). Si solo necesita Security Fabric o SSL VPN SAML sin IPsec IKE-SAML, siga la guía de su versión de FortiOS y utilice los pasos que correspondan a su implementación.
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
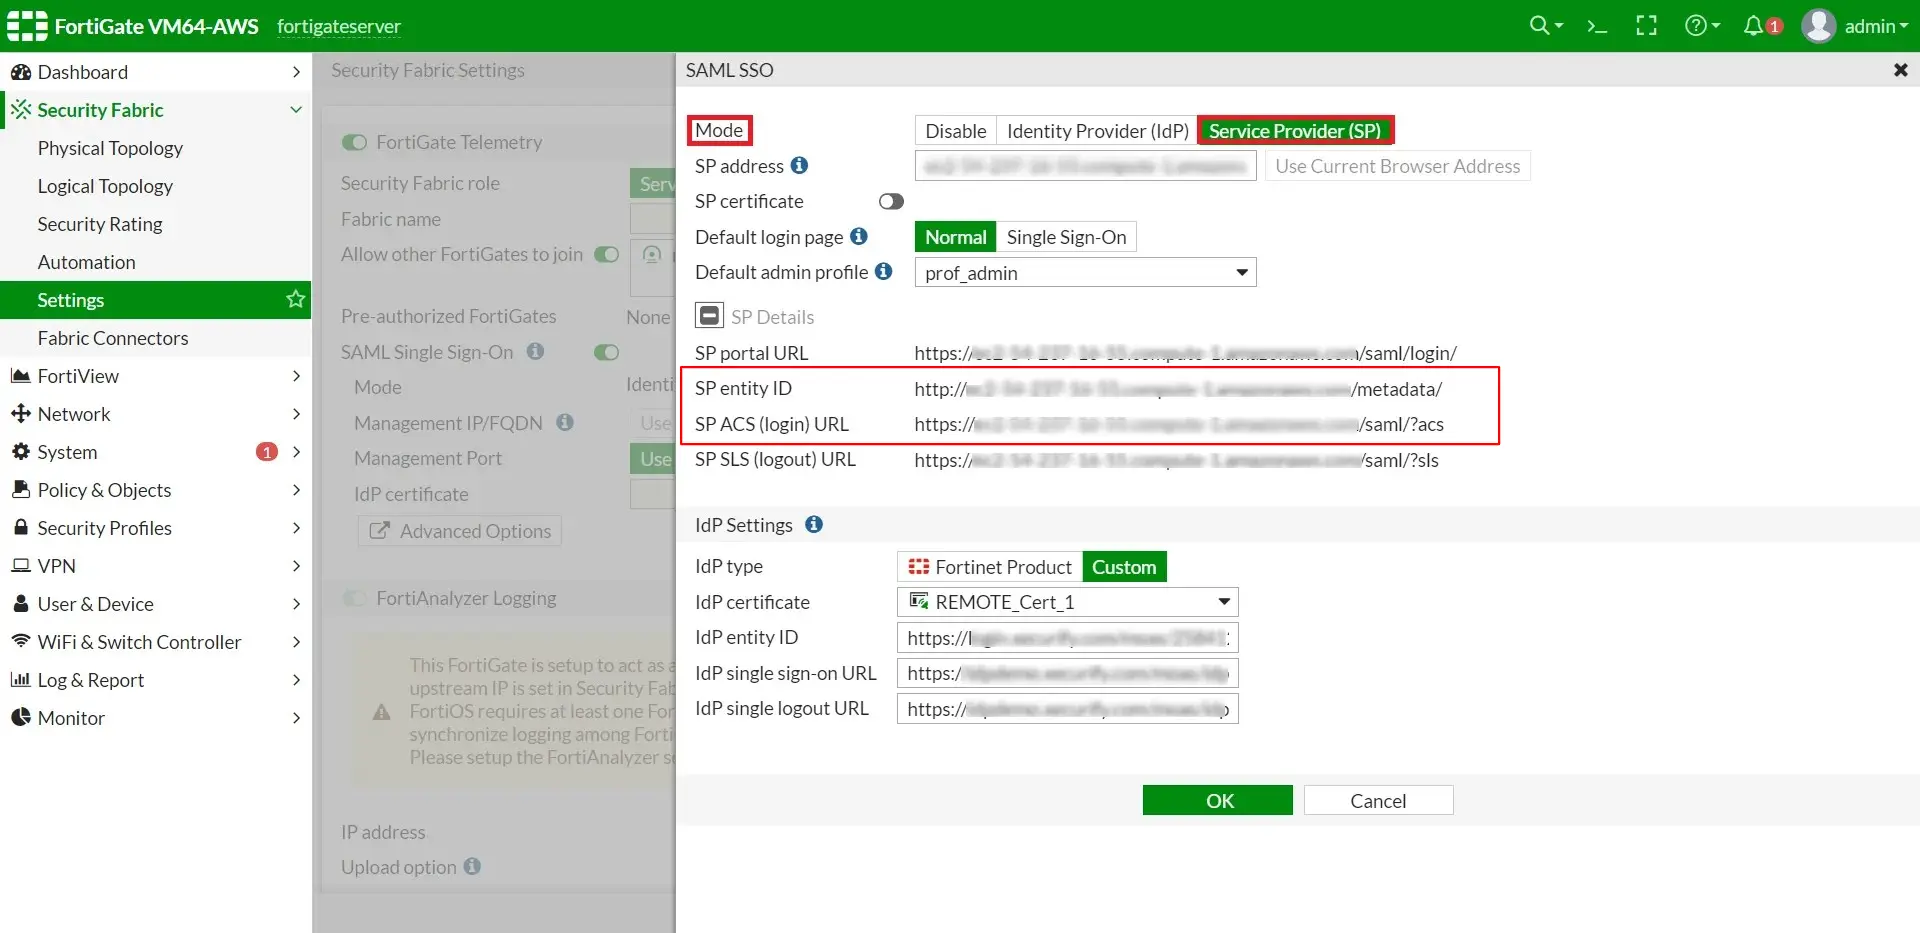



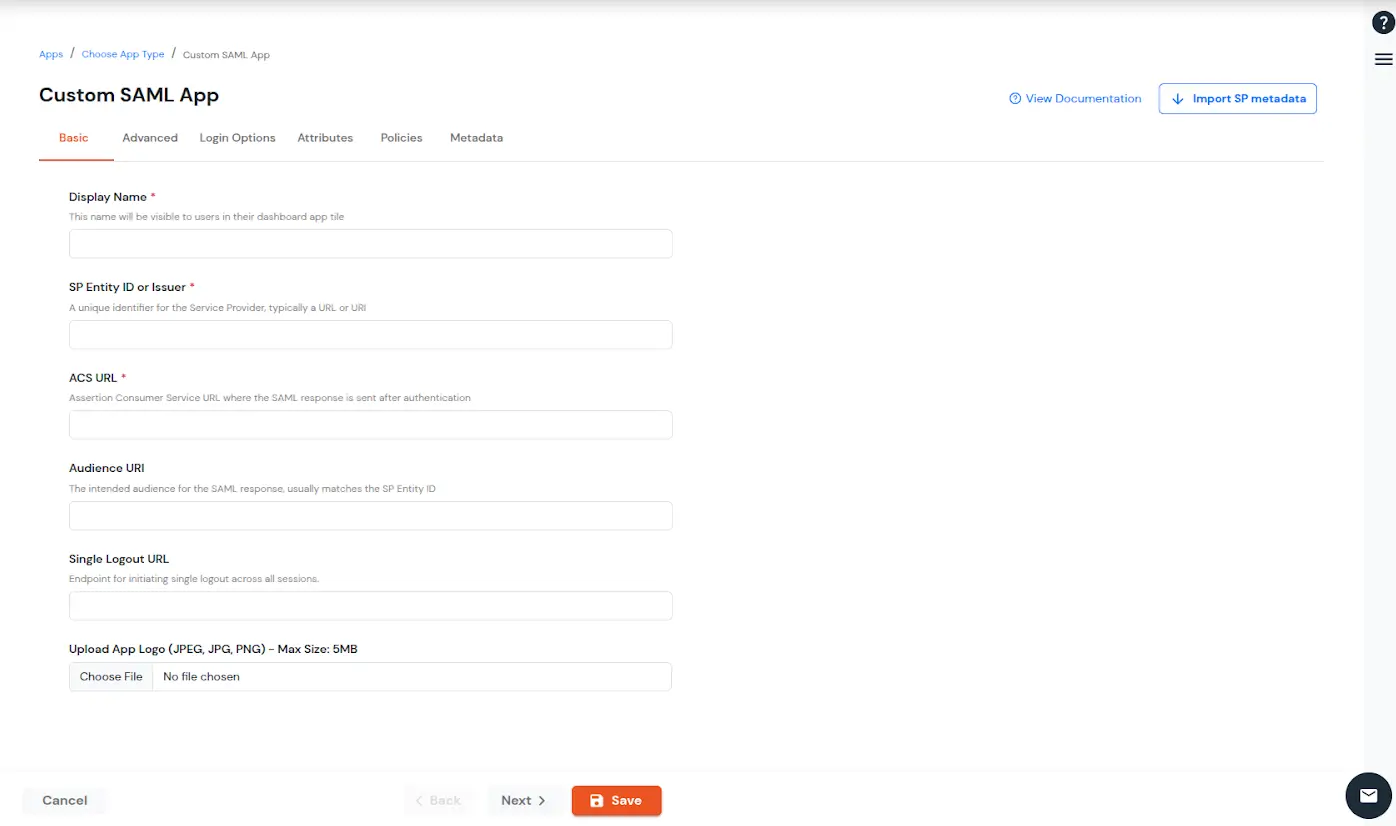
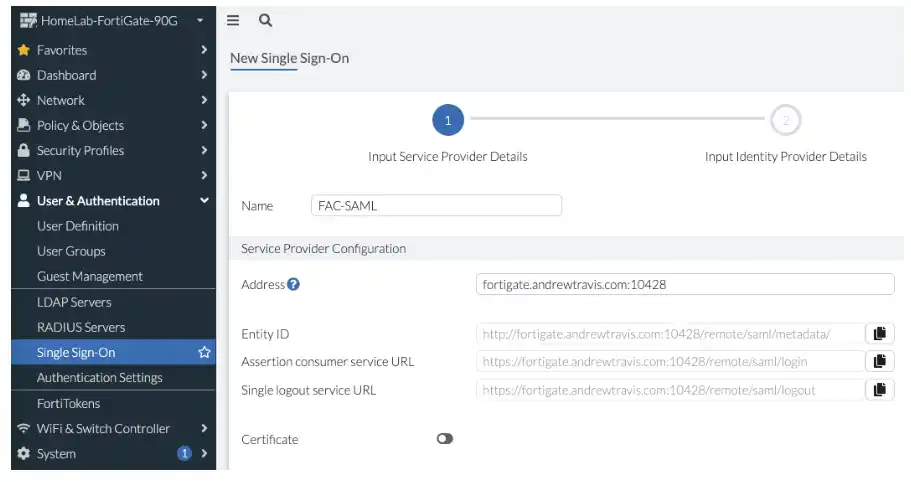
| Id. de entidad del proveedor de servicios | ID de entidad SP o emisor del Requisitos previos. |
| Servicio al consumidor de afirmaciones | URL de ACS desde Prerrequisitos. |
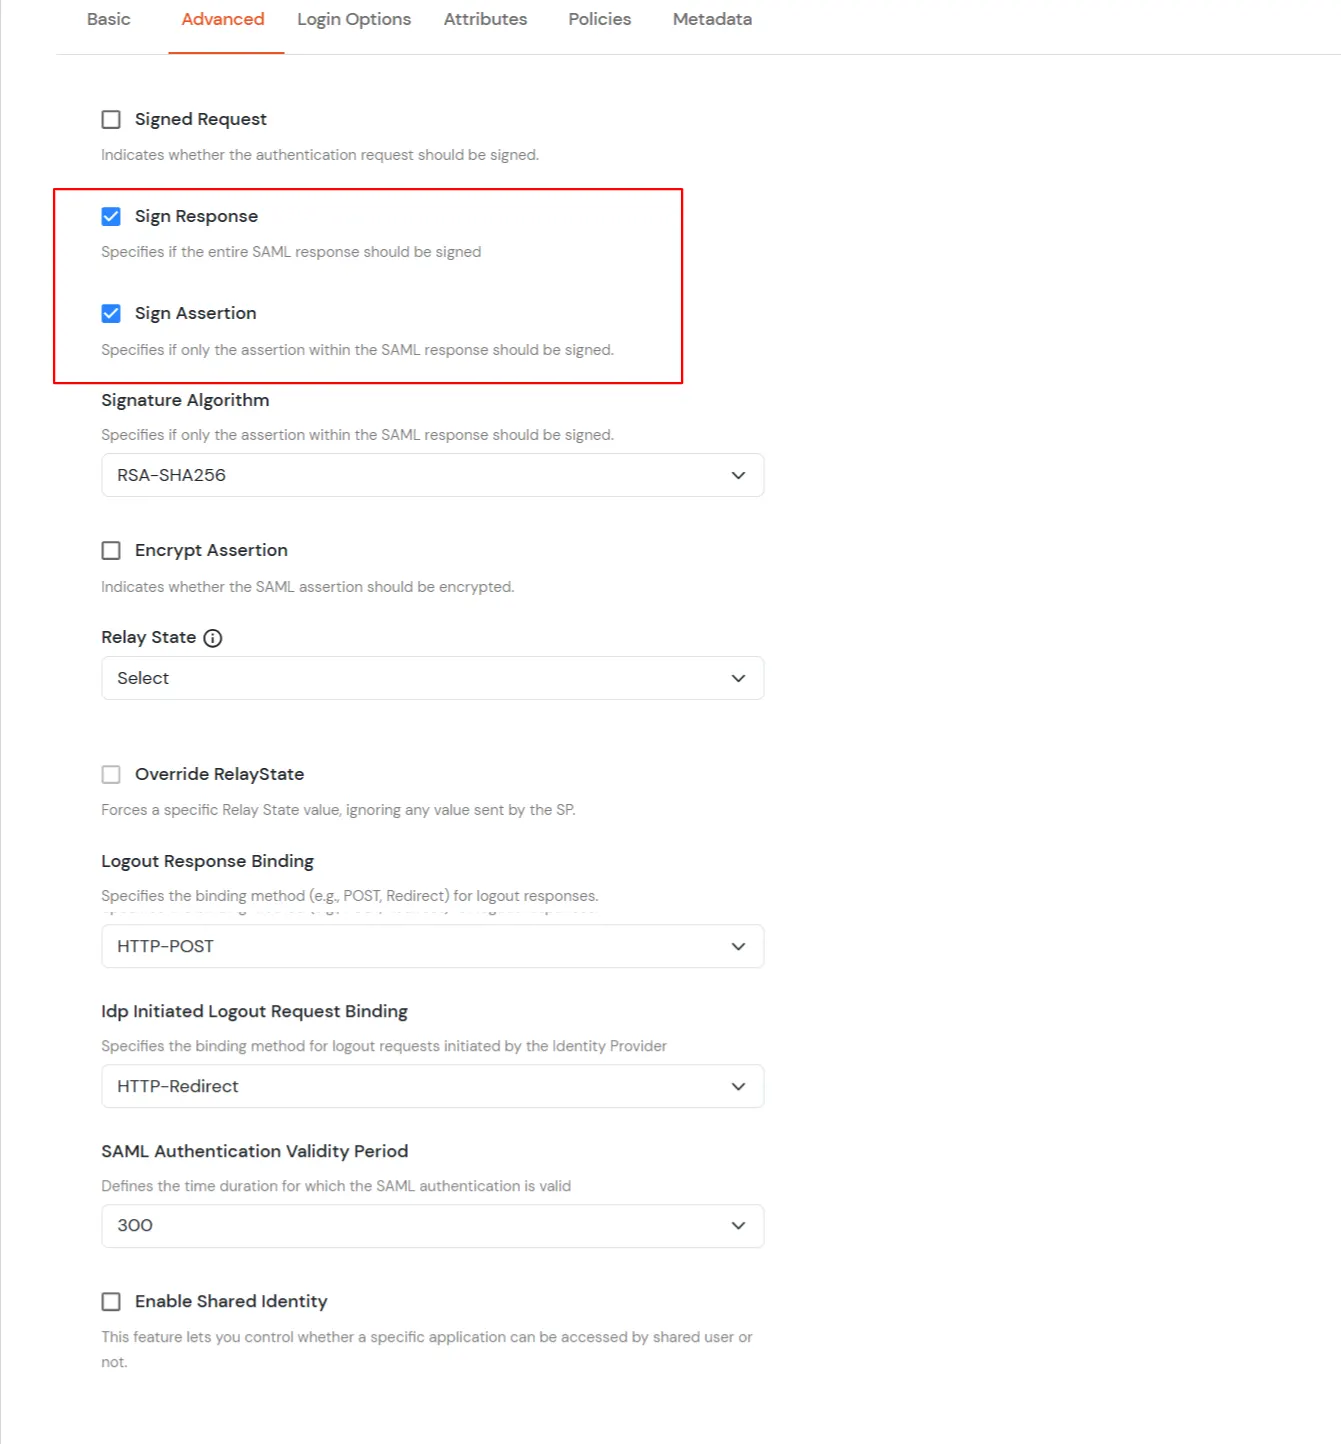
| Proveedor de identidad principal | Seleccione la fuente de identidad desde donde desea que se realice la autenticación. Verá la lista de todas las fuentes configuradas. |
| Forzar autenticación | Habilite esto para aplicar la autenticación en cada solicitud de acceso a la aplicación. |
| Mostrar en el panel del usuario final | Deshabilite esta opción si no desea que la aplicación sea visible para todos los usuarios en el panel del usuario final. |
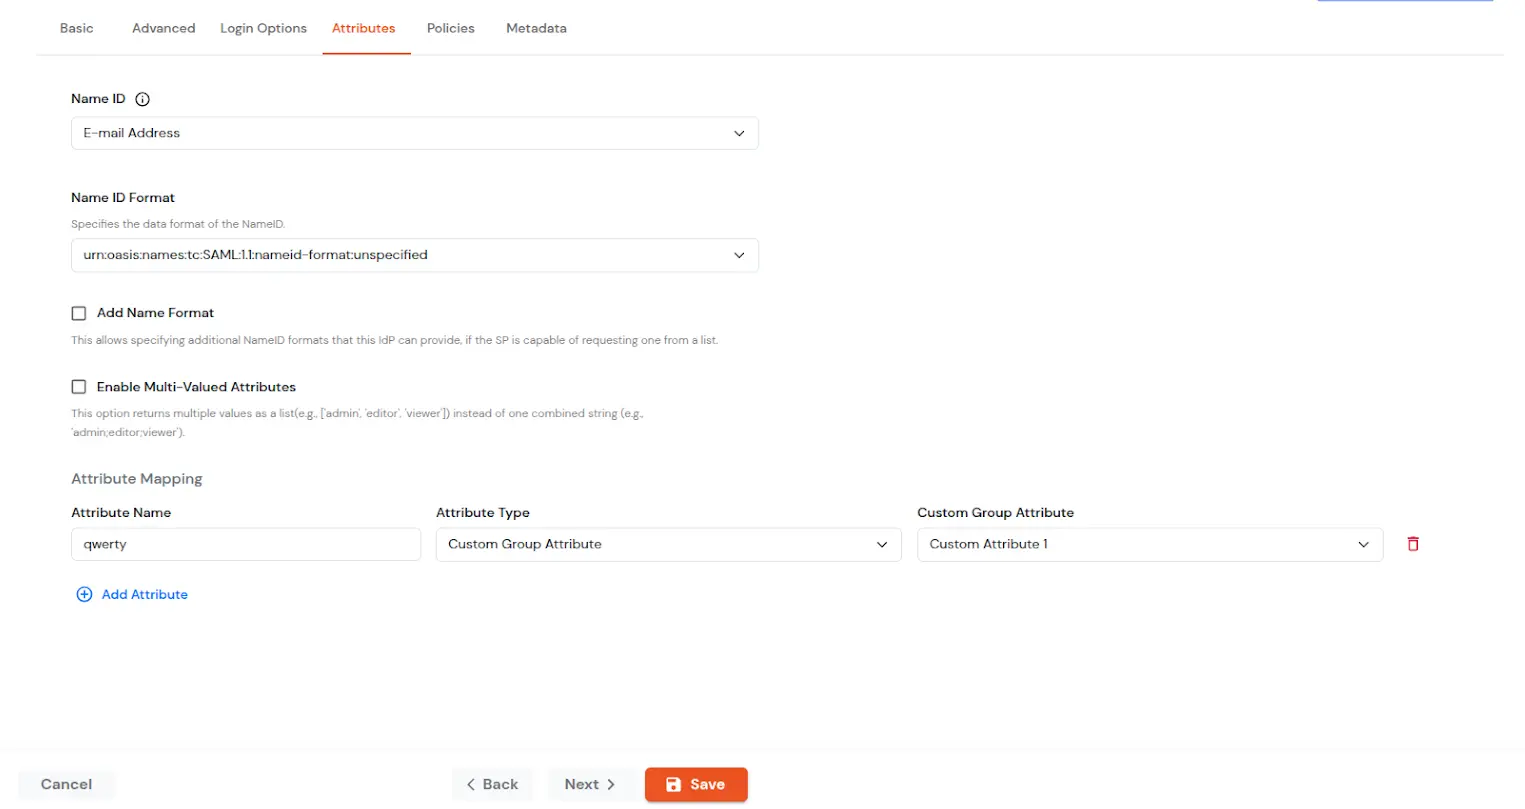
| ID de nombre | NameID es el identificador único del usuario autenticado incluido en la aserción SAML. Permite al proveedor de servicios reconocer al usuario y asignarlo a una cuenta. Generalmente, NameID es un nombre de usuario o una dirección de correo electrónico. |
| Formato de ID de nombre | Define el tipo de identificador que se utiliza en el NameID (p. ej., correo electrónico, persistente, transitorio) para que el proveedor de servicios pueda asignar correctamente al usuario. Si el proveedor de servicios no solicita un formato específico, el proveedor de identidades puede dejarlo sin especificar y usar uno predeterminado. |
| Agregar formato de nombre | El formato de nombre define cómo se representan los nombres de los atributos en una aserción SAML (p. ej., como cadenas simples o URI). Ayuda al proveedor de servicios a interpretar correctamente los nombres de los atributos y garantiza la coherencia entre el proveedor de identidad (IdP) y el proveedor de servicios. |
| Habilitar atributos multivalor | Habilitado: Las comas (,) y el punto y coma (;) se consideran separadores, por lo que el atributo se divide en una lista limpia. Ejemplo: roles = ['admin', 'editor', 'viewer']. Deshabilitado: Las comas y los puntos y comas no se consideran separadores, por lo que el atributo permanece como una sola cadena combinada. Ejemplo: roles = "admin;editor;viewer". |
| Asignación de atributos | Puede agregar atributos para enviarlos en la aserción SAML al SP. Estos atributos incluyen los atributos del perfil del usuario, como nombre, apellidos, nombre completo, nombre de usuario, correo electrónico, atributos de perfil personalizados y grupos de usuarios, entre otros. |



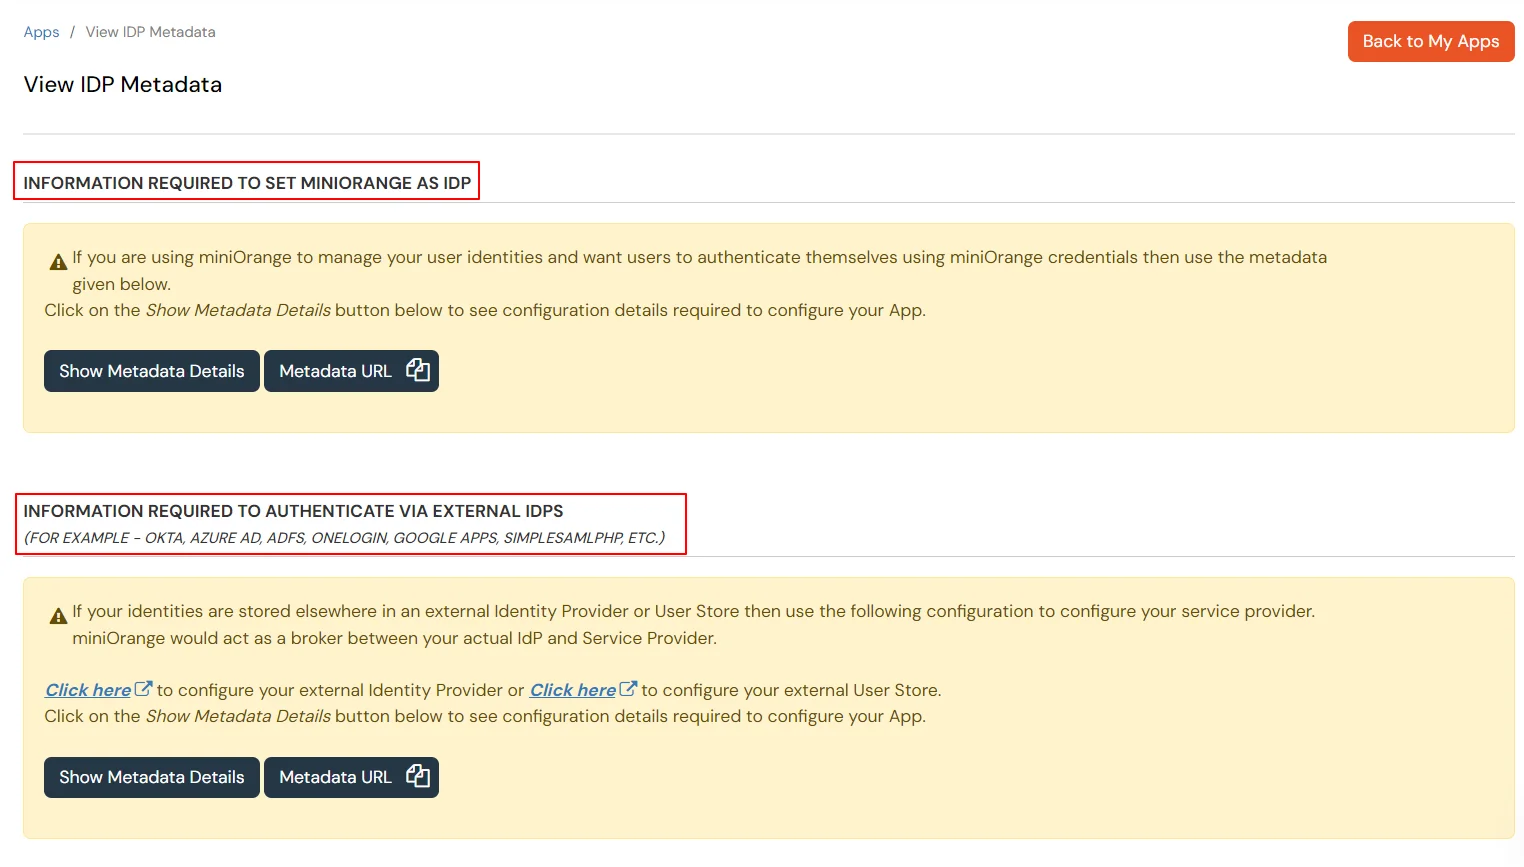
Para obtener los detalles de metadatos de miniOrange para configurar FortiClient:

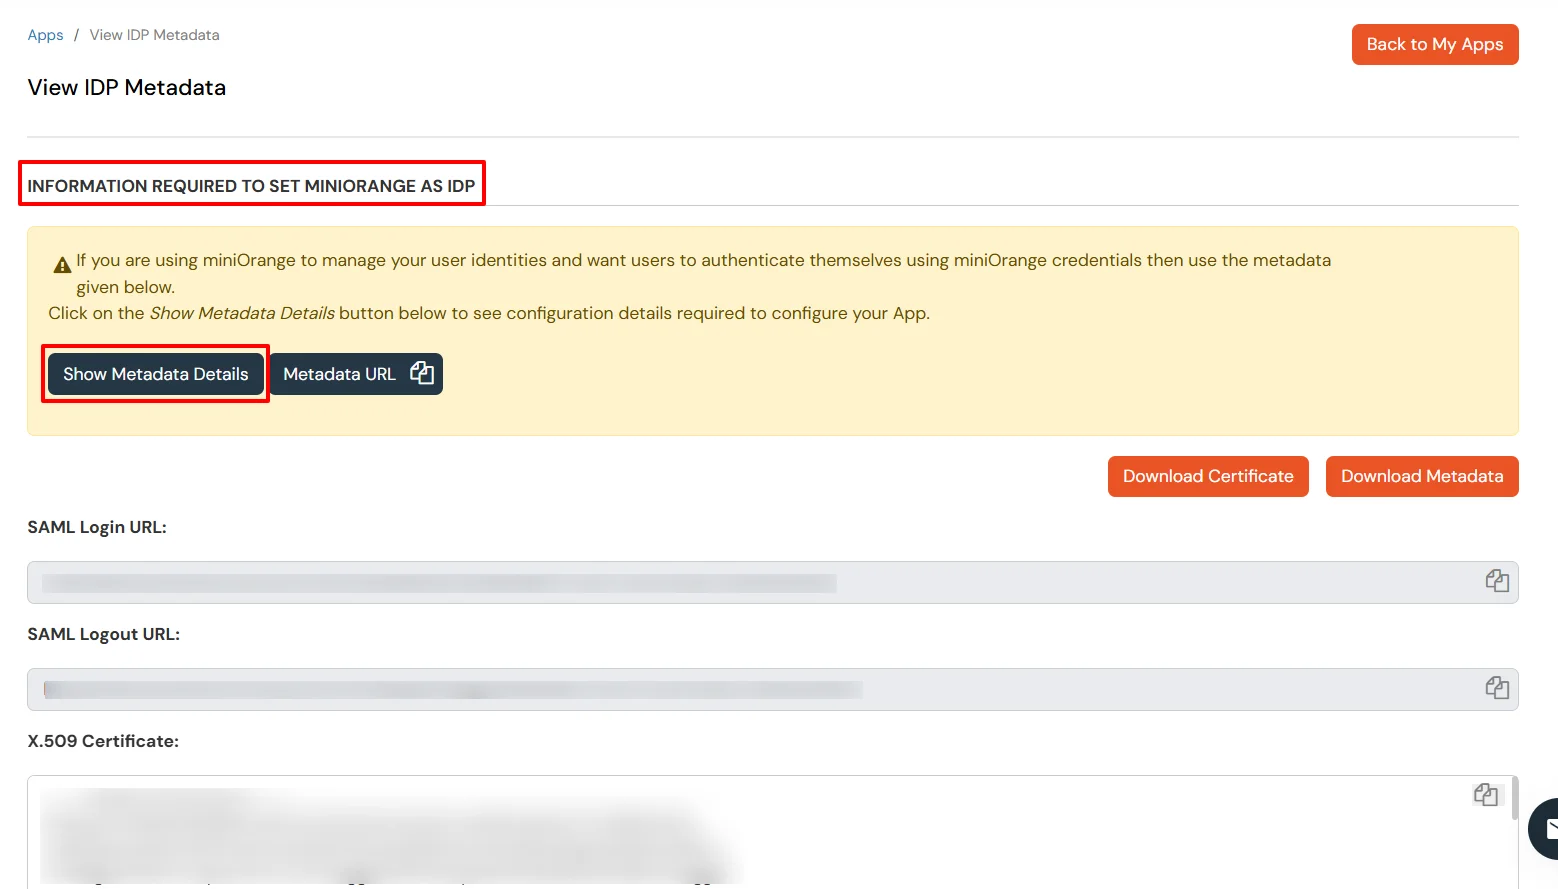
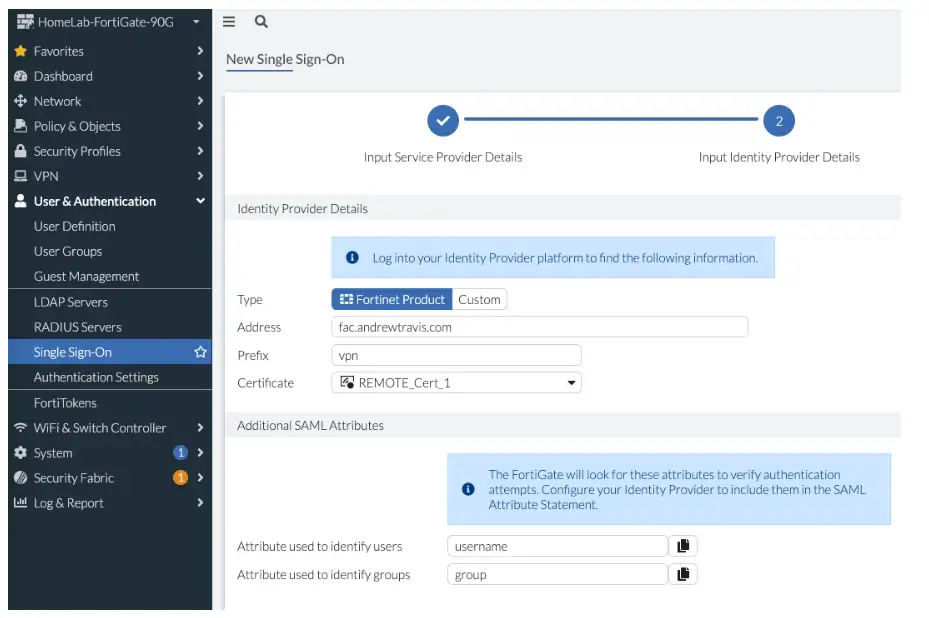
| ID de entidad de IDP | Identificación de entidad o emisor en mininaranja |
| URL de inicio de sesión único de IDP | URL de inicio de sesión SAML en metadatos de miniOrange |
| URL de cierre de sesión único de IDP | URL de cierre de sesión SAML en metadatos de miniOrange |
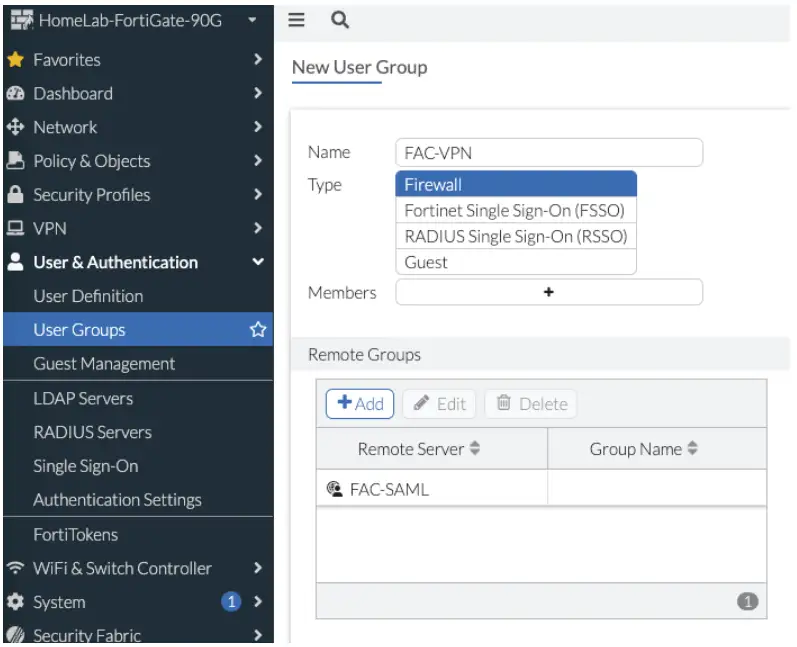
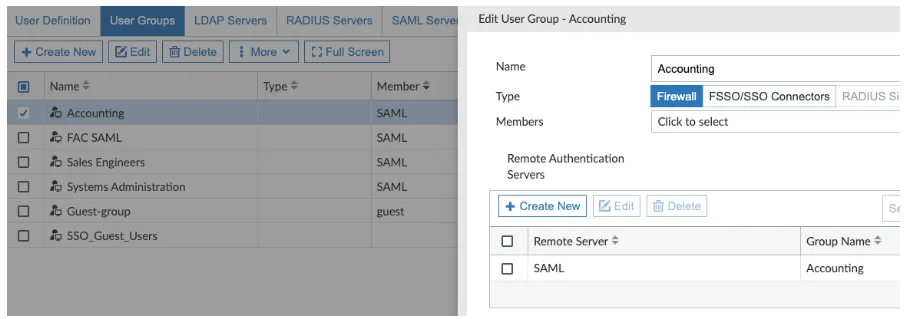
auth-ike-saml-port (rango válido 1–65535; el valor predeterminado suele ser 1001—utiliza el mismo valor que configuraste en Usuario y autenticación > Inicio de sesión único, Por ejemplo 10428). Si su versión de FortiOS lo requiere, configure esto en la CLI para que coincida con ese puerto:
            config system global
             set auth-ike-saml-port 10428
            end
            config system interface
                edit "wan1"
                   set ike-saml-server enable
                next
            end
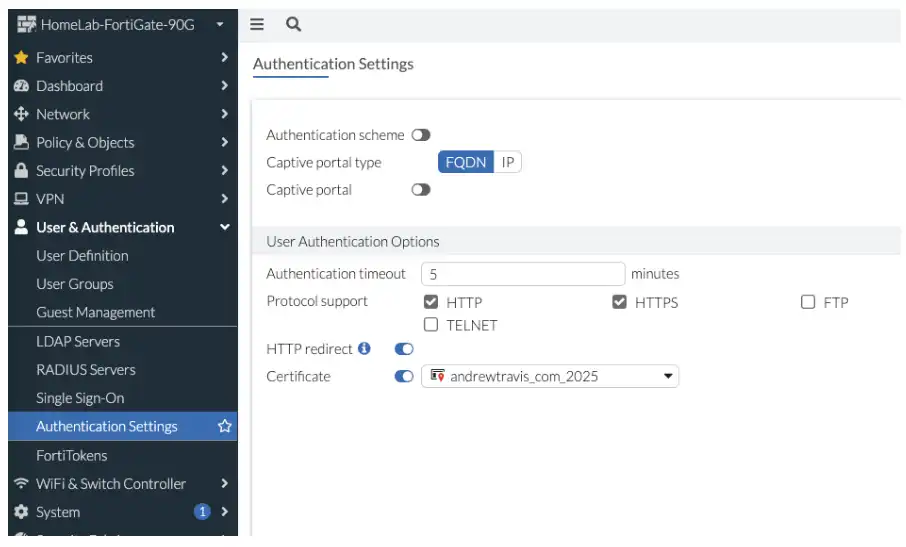
Nota: Para evitar advertencias de certificado no válido en FortiClient, el sujeto o SAN del certificado debe coincidir con el nombre de host o FQDN de la puerta de enlace remota IPsec que ingresen los usuarios. Si el certificado del servidor se encadena a una CA privada, importe dicha CA al almacén de certificados raíz de confianza del punto final (o impleméntela mediante su política de administración de dispositivos).
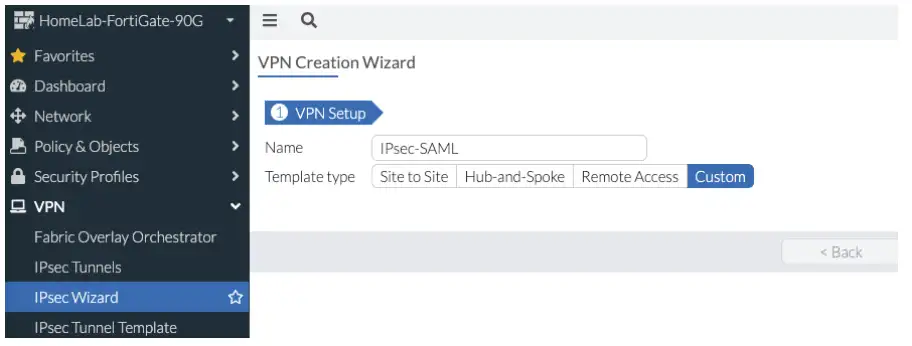
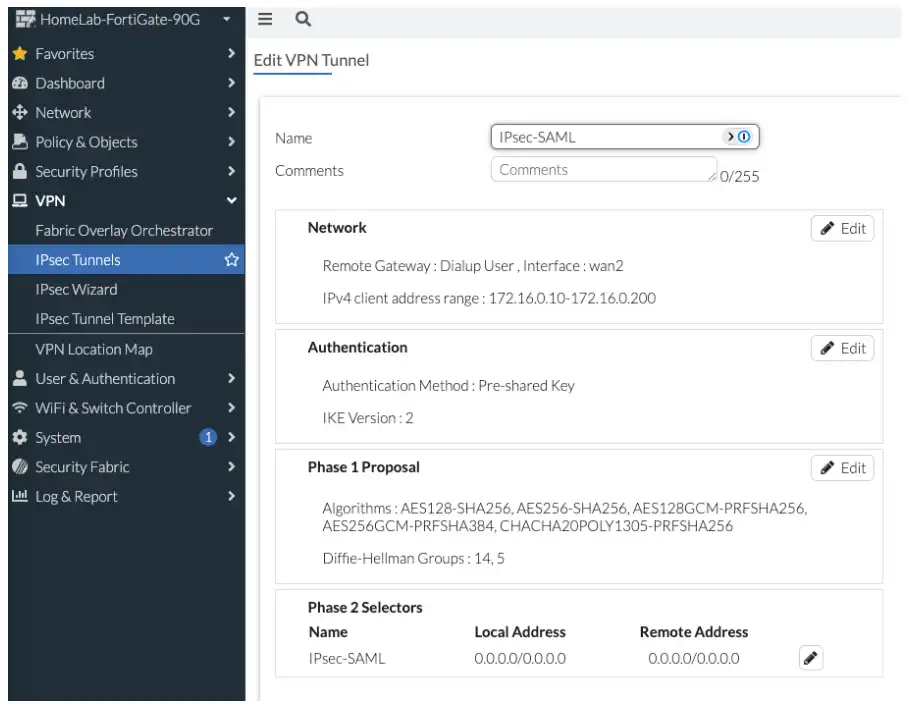
FAC-VPN) en la interfaz de la fase 1. Ejemplo (ajuste el nombre del túnel para que coincida con el suyo):
            config vpn ipsec phase1-interface
             edit "IPsec-SAML"
                set authusrgrp "FAC-VPN"
                next
            end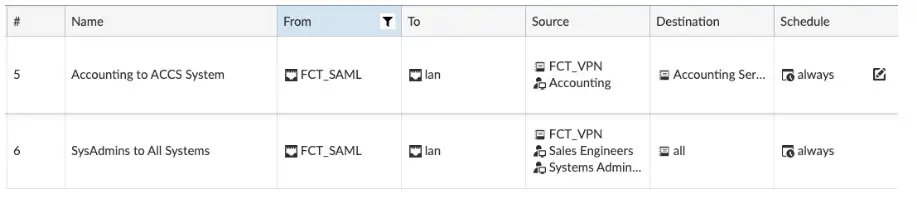
FAC-VPN agrupar en una subred de prueba: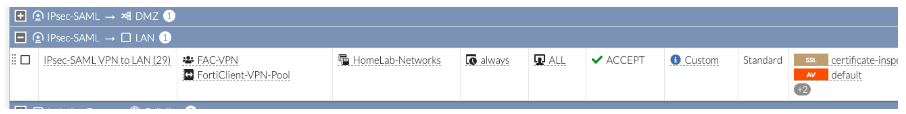
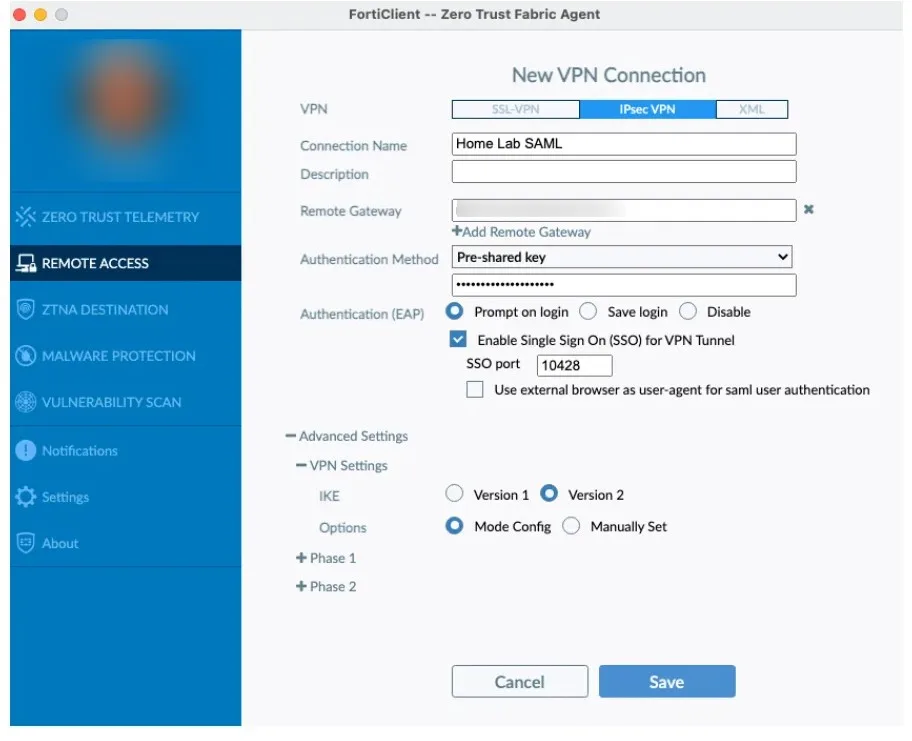
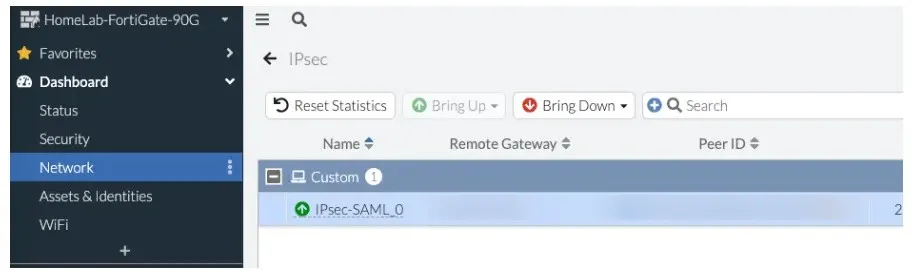
Prueba el inicio de sesión SSO en tu cuenta de FortiClient con miniOrange IdP:

            diag debug reset
            diag debug application ike -1
            diag debug application samld -1
            diag debug application fnbamd -1
            diag debug console timestamp enable
            diag debug enable
Fortinet Single Sign-On (FSSO) es un protocolo de autenticación que permite a los productos de seguridad de Fortinet, como FortiGate, identificar y autenticar usuarios de forma transparente mediante el monitoreo de eventos de inicio de sesión en Active Directory u otros almacenes de identidades compatibles. Cuando SAML está configurado en FortiGate como proveedor de servicios, FortiClient puede usar el mismo flujo de SSO para VPN y acceso relacionado, según la configuración de FortiOS y SSL VPN.

