¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

Soporte miniorange~
Soporte por correo electrónico de miniOrange
comercial

Gracias por su encuesta.

Si no recibe noticias nuestras dentro de las 24 horas, no dude en enviar un correo electrónico de seguimiento a info@xecurify.com

Resultados de la búsqueda:

×

Inicio de sesión único para iPipeline
miniOrange ofrece acceso seguro a iPipeline para empresas y control total sobre el acceso a la aplicación iPipeline. Inicio de sesión único (SSO) en su cuenta de iPipeline con un conjunto de credenciales de inicio de sesión.

iPipeline

miniOrange ofrece acceso seguro a Ipipleine para empresas y control total sobre el acceso a la aplicación iPipeline. Inicio de sesión único (SSO) en su cuenta de iPipeline con un conjunto de credenciales de inicio de sesión.


Funciones de gestión de identidad de miniOrange

  • Inicio de sesión único

    La solución de inicio de sesión único (SSO) de miniOrange proporciona acceso fácil y sin interrupciones a todos los recursos empresariales con un único conjunto de credenciales. miniOrange también ofrece autenticación segura al establecer una relación de confianza entre el proveedor de servicios y el proveedor de identidad. El inicio de sesión único de miniOrange admite SSO en cualquier tipo de dispositivo o aplicación, ya sea en la nube o en las instalaciones. Más información.

  • Autenticación multifactorial

    Proteja su aplicación iPipeline contra el robo de contraseñas mediante métodos de autenticación multifactor con más de 15 tipos de autenticación proporcionados por miniOrange. Nuestros métodos de autenticación multifactor impiden que usuarios no autorizados accedan a información y recursos que solo utilizan contraseñas como factor de autenticación. Habilitar la autenticación de segundo factor para iPipeline le protege contra el robo de contraseñas. Más información

  • Bloqueo de IP

    miniOrange ofrece bloqueo/restricción de IP para el inicio de sesión en iPipeline, lo que añade seguridad a Gmail, la web y otras aplicaciones. Ofrecemos opciones de bloqueo de IP, tanto automático (basado en el comportamiento del usuario) como manual, incluyendo listas negras y blancas de direcciones IP para restringir el acceso, el acceso exclusivo a la oficina, el acceso a la intranet y la restricción de red. Más información.

  • Autenticación adaptable

    La autenticación adaptativa de miniOrange busca brindar una mejor experiencia al reducir la carga de autenticación para los usuarios, al tiempo que refuerza la autenticación sólida donde más se necesita. Por ejemplo, cuando un usuario intenta acceder a una aplicación desde un dispositivo no registrado, se le puede solicitar que lo registre. Si el usuario inicia sesión desde una ubicación geográfica distinta a la de su oficina, se le pueden pedir que responda preguntas de seguridad. Más información

  • Aprovisionamiento de usuarios

    El aprovisionamiento de usuarios de miniOrange facilita la creación, gestión y mantenimiento de usuarios finales, especialmente para grandes empresas, reduciendo el riesgo de acceso no autorizado a la información. El aprovisionamiento de usuarios incluye la creación, actualización y eliminación de cuentas de usuario. Simplifica el trabajo de los administradores, ya que no tienen que gestionar manualmente el acceso de cada usuario. Más información

miniOrange admite el inicio de sesión único (SSO) iniciado tanto por IdP (proveedor de identidad) como por SP (proveedor de servicios).

  • Inicio de sesión único (SSO) iniciado por IdP

    En el inicio de sesión iniciado por el IdP, la solicitud SAML se inicia desde el IdP miniOrange.

    • El usuario final se autentica primero a través de miniOrange Idp iniciando sesión en Consola de autoservicio miniOrange.
    • El usuario final será redirigido a su iPipeline cuenta haciendo clic en el ícono de iPipeline en el Panel de usuario final; no es necesario iniciar sesión nuevamente.
  • Inicio de sesión único (SSO) iniciado por SP

    En el inicio de sesión iniciado por SP, la solicitud SAML la inicia iPipeline.

    • Un usuario final intenta acceder a su cuenta yendo al dominio iPipeline.
    • Aquí pueden ingresar las credenciales de inicio de sesión de miniOrange e iniciar sesión en su cuenta iPipeline.

Podemos conectarnos con cualquier IDP/directorio externo.

miniOrange proporciona autenticación de usuarios desde directorios externos como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc. También proporciona autenticación de usuarios con otros proveedores de identidad como Shibboleth, PING, Okta, OneLogin, KeyCloak y muchos más.

¿No encuentras tu proveedor de identidad (IDP)? Contáctanos en idpsupport@xecurify.com . Te ayudaremos a configurarlo rápidamente.
Siga la guía paso a paso que se proporciona a continuación para el inicio de sesión único (SSO) de iPipeline

Paso 1: Configurar los ajustes de miniOrange para iPipeline

  • Inicia sesión como cliente desde el Consola de administración.
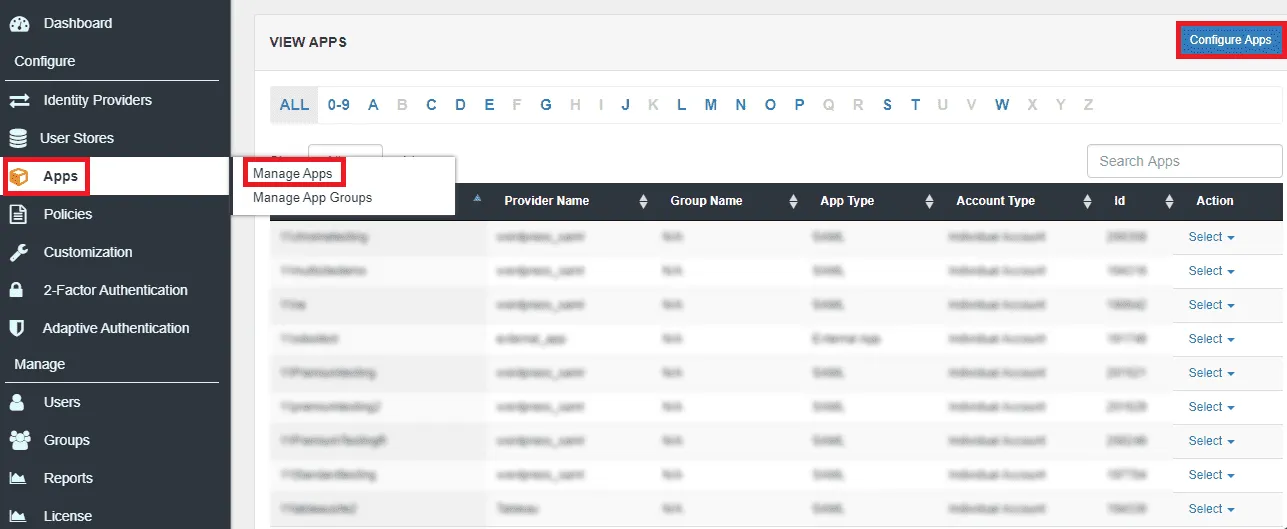
  • Vaya al Aplicaciones >> Administrar aplicaciones. Haga clic en el botón Configurar aplicaciones.
  • Inicio de sesión único (sso) de iPipeline: agregar la aplicación iPipeline

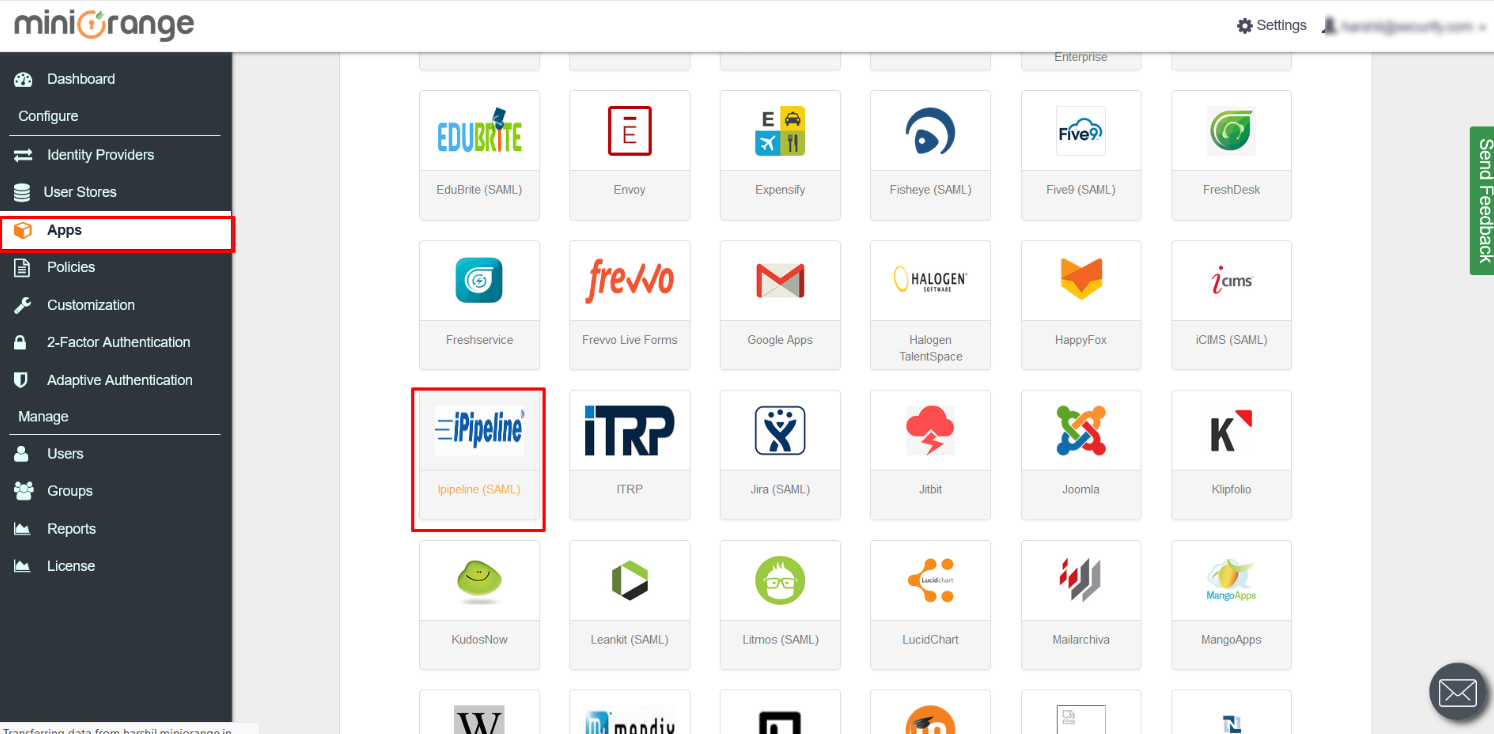
  • Haga clic en la pestaña SAML. Busque la aplicación iPipeline. Verá la siguiente pantalla.

Metadatos de importación de inicio de sesión único (SSO) de iPipeline


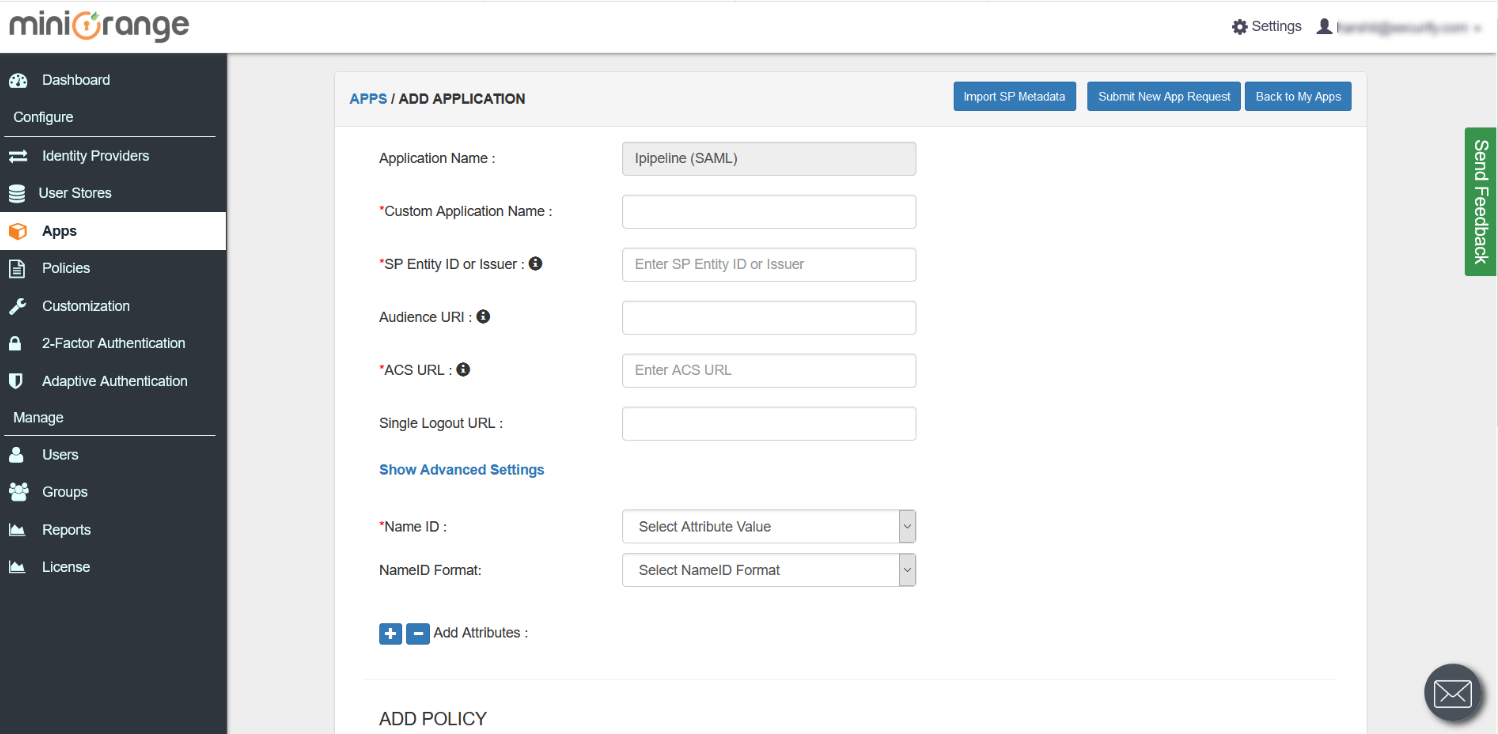
  • Seleccione la aplicación iPipeline. Ingrese los siguientes datos:
Metadatos de importación de inicio de sesión único (SSO) de iPipeline


Nombre de la aplicación personalizada Elija el nombre apropiado según su elección
ID de entidad SP o emisor Comuníquese con el soporte de iPipeline para obtener el ID de entidad
URL de ACS  https://federate-uat.iPipeline.com/sp/ACS.saml2
ID de nombre Dirección de Correo Electrónico
Formato de ID de nombre  Seleccione urna:oasis:names:tc:SAML:1.1:nameid-format:emailAddress


Debe configurar los siguientes atributos haciendo clic en Agregar atributos.

Nombre del atributo Mareas Ideales para Lecciones Valores
Identificador de la empresa Obligatorio. Se utiliza para determinar el nombre de usuario. Ejemplo: 1234
Nombre del canal Obligatorio. Se utiliza para determinar el nombre de usuario. Ejemplo: ABC
Acción:   Obligatorio. Se utiliza para indicar al servicio qué acción debe tomar. Como (CREAR) Ejemplo: CREAR
Grupos Obligatorio. Define el grupo al que está asociado el usuario y a qué sistemas tiene acceso. Ejemplo: 01234-UsersGroup
Url de tiempo de espera  Obligatorio. El nombre del atributo debe estar presente, pero el valor de este atributo ya no se utiliza. Se requiere un valor vacío o nulo para este atributo.
Datos de la aplicación  Obligatorio. El nombre del atributo debe estar presente, pero se permite un valor vacío para este atributo.


Configuración de guardado del inicio de sesión único (SSO) de iPipeline


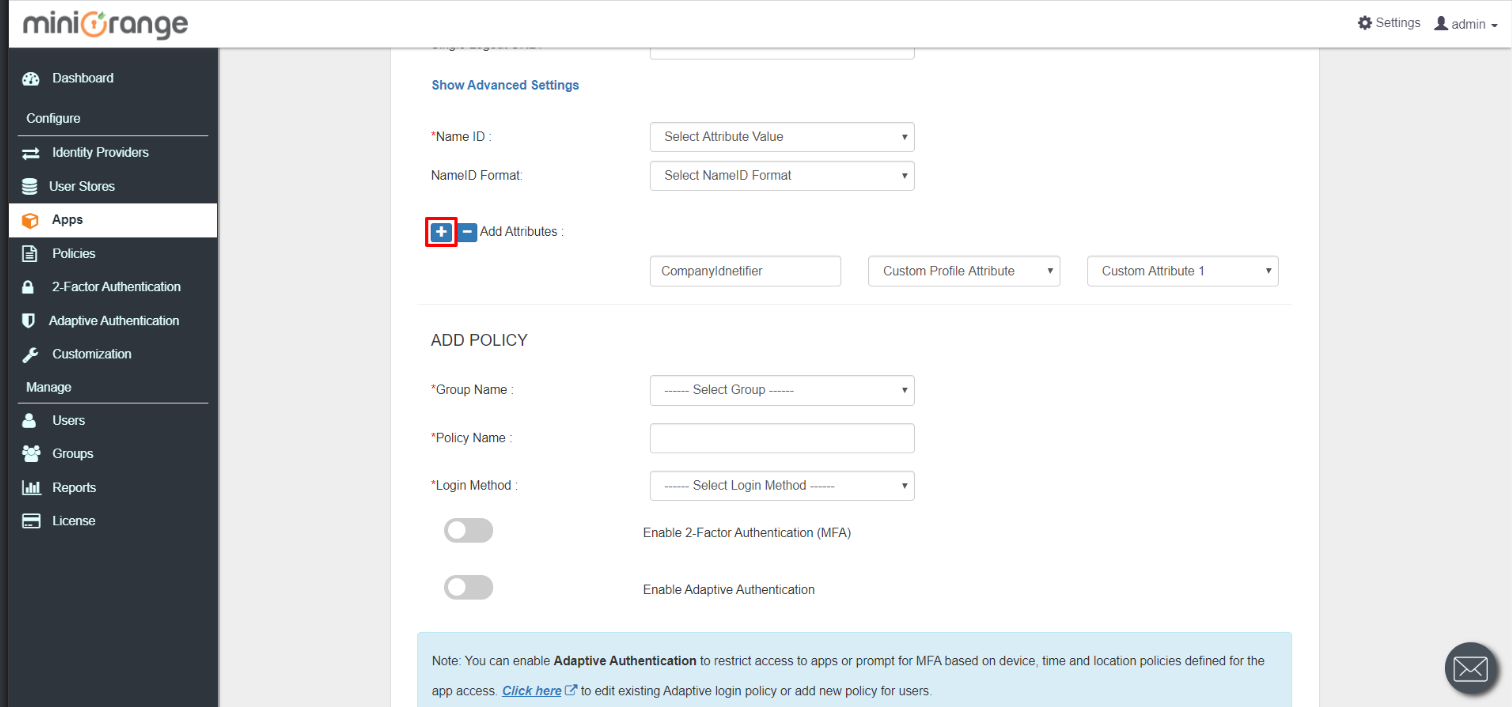
Haz clic en + para añadir atributos.

  • Rellene el nombre del atributo. Por ejemplo: CompanyIdentifier
  • Seleccione el valor del atributo como Atributo de perfil personalizado.
  • En el menú desplegable, seleccione Atributo personalizado 1 para el primer atributo de perfil personalizado.

También puedes configurar los seis atributos personalizados. Después de la configuración, se verá como la imagen que se muestra a continuación.
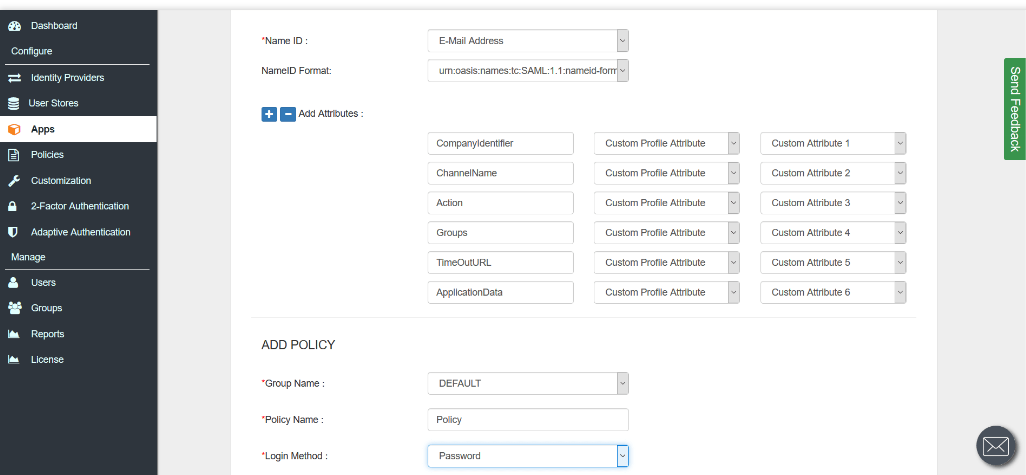

Configuración de guardado del inicio de sesión único (SSO) de iPipeline


Ahora complete los detalles relacionados con el grupo, la política y el método de inicio de sesión. Para ello, puede consultar la imagen anterior.

  • Nombre del grupo como PREDETERMINADO.
  • Complete el nombre de la política en la pestaña de política.
  • Establezca el primer tipo de factor como contraseña y presione el botón Guardar.

Después de guardar los detalles de la aplicación, se configurará una aplicación en miniorange con metadatos como puede ver en la siguiente imagen:
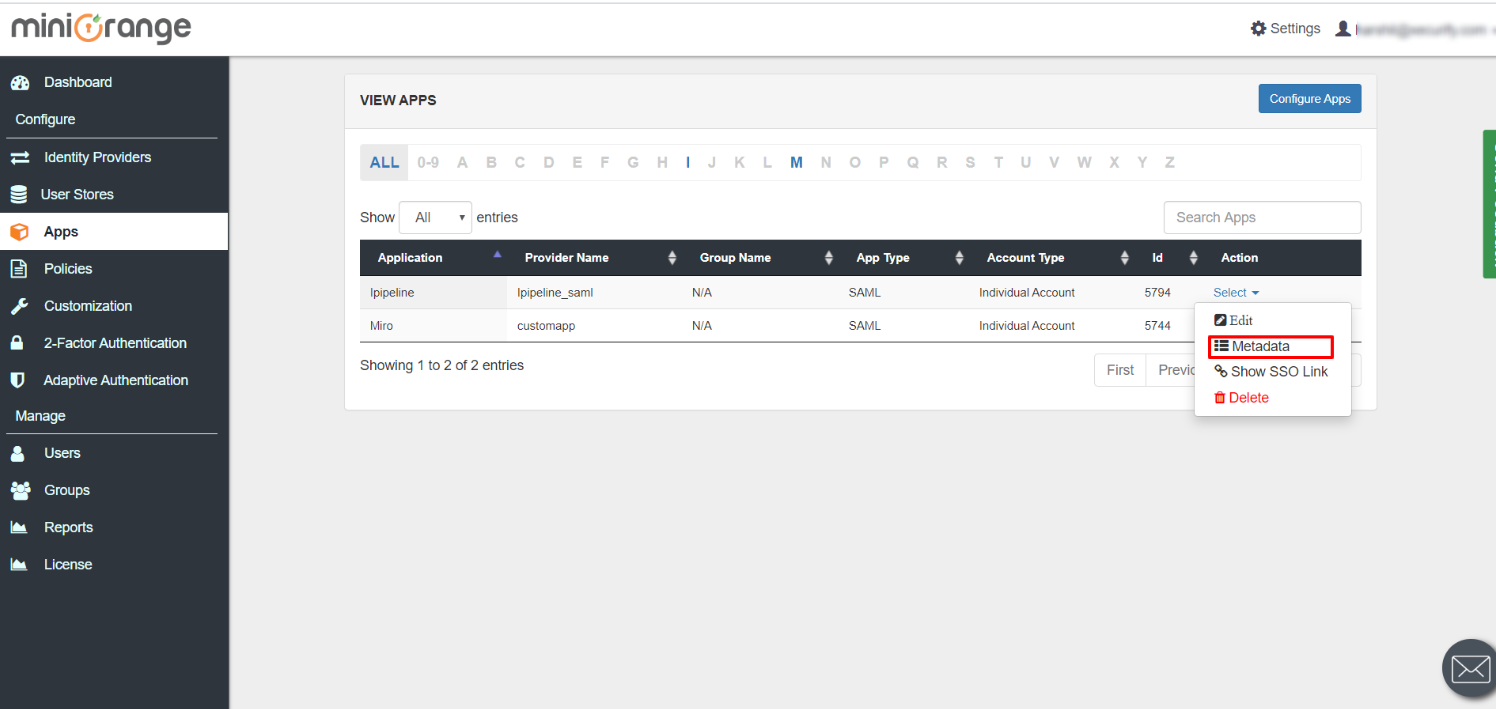
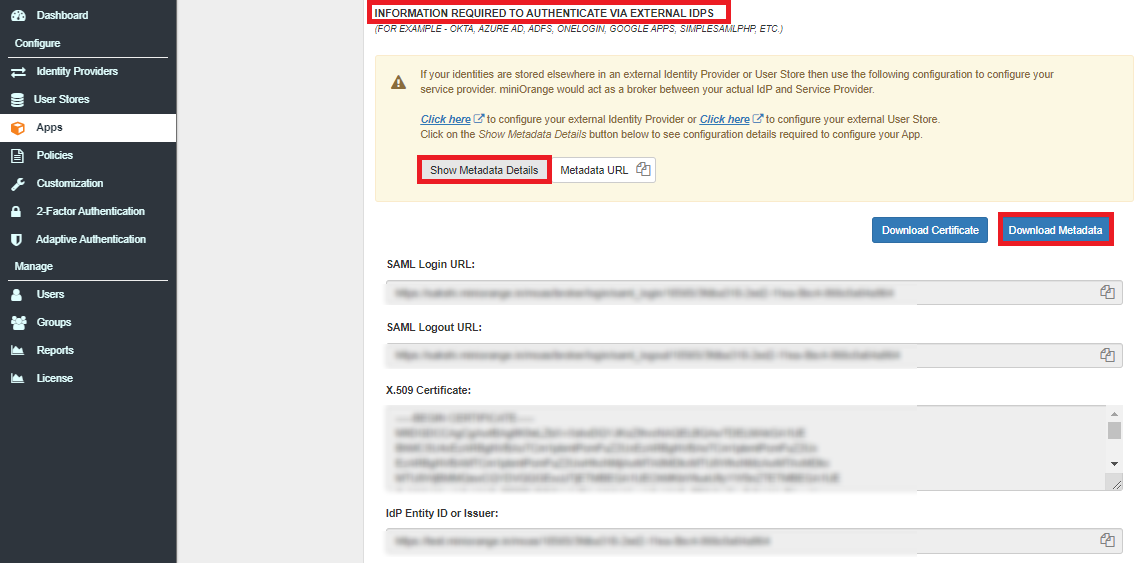

Metadatos de inicio de sesión único (SSO) de iPipeline


  • Haga clic en “metadatos” que lo llevará a la página de metadatos de idp.

Metadatos de IDP externo de inicio de sesión único (SSO) de iPipeline


  • Descargue los metadatos como se muestra arriba y envíelos a su contacto en iPipeline para que puedan activar el SSO SAML para su cuenta.
  • Paso 2: Elige tu directorio de usuarios

    2.1: Configurar AD como directorio de usuarios

    • Inicie sesión en el panel de miniOrange desde Consola de administración.
    • Haga clic en Proveedores de identidad >> Agregar proveedor de identidad en el menú izquierdo del tablero.
    • Configuración del almacén de usuarios del inicio de sesión único (SSO) de iPipeline

    • En Elegir proveedor de identidad, seleccione Directorios AD/LDAP desde el desplegable.
    • Inicio de sesión único (SSO) de iPipeline: seleccione el directorio AD/LDAP del menú desplegable

    • Entonces busca Anuncio/LDAP y haz clic en él.
    • Inicio de sesión único (SSO) de iPipeline: búsqueda AD/LDAP

    • ALMACENE LA CONFIGURACIÓN LDAP EN MINIORANGEElija esta opción si desea conservar su configuración en miniOrange. Si el directorio activo está protegido por un firewall, deberá abrirlo para permitir las solicitudes entrantes a su AD.
    • ALMACENAR LA CONFIGURACIÓN LDAP ON PREMISA: Elija esta opción si desea mantener su configuración en sus instalaciones y solo permitir el acceso a AD dentro de las instalaciones. Tendrás que descargar e instalar. puerta de enlace miniOrange en sus instalaciones.
    • Inicio de sesión único (SSO) de iPipeline Seleccione el tipo de directorio como AD/LDAP

    • entrar: Nombre para mostrar LDAP y Identificador LDAP nombre.
    • Seleccionar Tipo de directorio as Active Directory.
    • Introduzca la URL del servidor LDAP o la dirección IP en la URL del servidor LDAP .
    • Haga clic en el elemento Conexión de prueba Botón para verificar si se ha realizado una conexión exitosa con su servidor LDAP.
    • Configuración de la conexión URL del servidor LDAP para el inicio de sesión único (SSO) de iPipeline

    • En Active Directory, vaya a las propiedades de los contenedores/OU de usuario y busque el Atributo de nombre distinguidoLa cuenta de enlace debe tener los privilegios de lectura mínimos necesarios en Active Directory para permitir búsquedas en el directorio. Si el caso de uso implica aprovisionamiento (como crear, actualizar o eliminar usuarios o grupos), la cuenta también debe tener los permisos de escritura adecuados.
    • Inicio de sesión único (SSO) de iPipeline: Configurar el nombre de dominio de la cuenta vinculada al usuario

    • Ingrese la contraseña válida de la cuenta Bind.
    • Haga clic en el elemento Probar las credenciales de la cuenta vinculada para verificar sus credenciales de enlace LDAP para la conexión LDAP.
    • Inicio de sesión único (SSO) de iPipeline: comprobar las credenciales de la cuenta vinculada

    • Base de búsqueda es la ubicación en el directorio donde comienza la búsqueda de un usuario. Lo obtendrá del mismo lugar donde obtuvo su nombre distinguido.
    • Inicio de sesión único (SSO) de iPipeline Configurar la base de búsqueda de usuarios

    • Seleccione un filtro de búsqueda adecuado en el menú desplegable. Si utiliza Usuario en filtro de grupo único or Usuario en filtro de grupo múltiple, Reemplace lagrupo-dn> en el filtro de búsqueda con el nombre distinguido del grupo en el que están presentes tus usuarios. Para utilizar el filtro de búsqueda personalizado, seleccione "Escribe tu filtro personalizado" opción y personalizarla en consecuencia.
    • Inicio de sesión único (SSO) de iPipeline Seleccione el filtro de búsqueda de usuarios

    • Haga clic en el elemento Siguiente botón, o vaya al Opciones de inicio de sesión .
    • También puede configurar las siguientes opciones mientras configura AD. Permitir Activar LDAP para autenticar usuarios de AD/LDAP. Clickea en el Siguiente Botón para agregar tienda de usuario.
    • Activar las opciones LDAP de inicio de sesión único (SSO) de iPipeline

      Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.

      Atributo Mareas Ideales para Lecciones
      Activar LDAP Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa
      Autenticación alternativa Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange
      Habilitar inicio de sesión de administrador Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP.
      Mostrar IdP a los usuarios Si habilita esta opción, este IdP será visible para los usuarios.
      Sincronizar usuarios en miniOrange Los usuarios se crearán en miniOrange después de la autenticación con LDAP

    • Haga clic en el elemento Siguiente botón, o vaya al Atributos .

    Mapeo de atributos desde AD

    • De forma predeterminada, se configuran el nombre de usuario, el nombre, el apellido y el correo electrónico. Desplácese hacia abajo y haga clic en Guardar Botón. Para obtener atributos adicionales de Active Directory, habilite Enviar atributos configuradosA la izquierda, introduzca el nombre que desea liberar a las aplicaciones. A la derecha, introduzca el nombre del atributo de Active Directory. Por ejemplo, si desea obtener el atributo de empresa de Active Directory y enviarlo como organización a las aplicaciones configuradas, introduzca lo siguiente:

      Nombre del atributo enviado a SP = organización
      Nombre del atributo de IDP = empresa

    • Habilitar el envío de atributos configurados en el inicio de sesión único (SSO) de iPipeline

      Asignación de atributos de inicio de sesión único (SSO) de iPipeline desde AD

    • Haga clic en el elemento Siguiente botón, o vaya al Aprovisionamiento .

    Importación y aprovisionamiento de usuarios desde AD

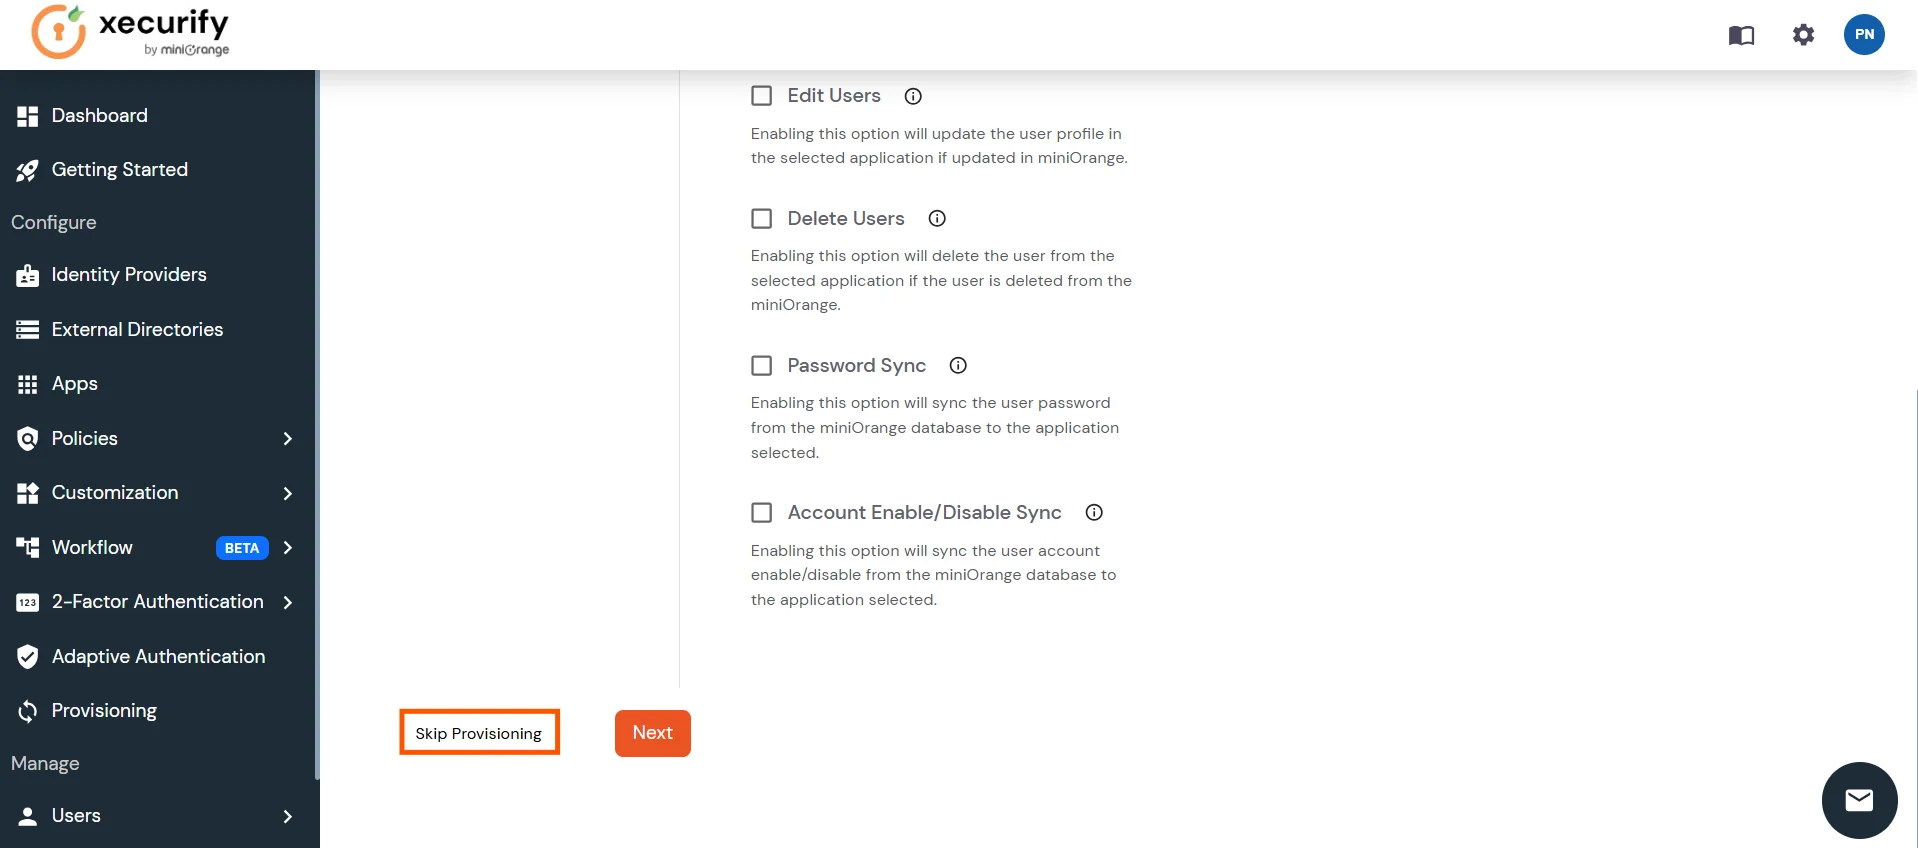
    • Si desea configurar el aprovisionamiento, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.
    • Inicio de sesión único (SSO) de iPipeline: omitir el aprovisionamiento por ahora

    Probar conexiones

    • Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Conexión de prueba.
    • Prueba de inicio de sesión único (SSO) de iPipeline Conexión AD/LDAP

    • Aparece una ventana emergente que le solicita que ingrese un nombre de usuario y una contraseña para verificar su configuración LDAP.
    • Inicio de sesión único (SSO) de iPipeline Ingrese el nombre de usuario y la contraseña para probar la conexión LDAP

    • On Consolidación Exitosa conexión con el servidor LDAP, se muestra un mensaje de éxito.
    • Conexión exitosa del inicio de sesión único (SSO) de iPipeline con el servidor LDAP

    Mapeo de atributos de prueba

    • Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Mapeo de atributos de prueba.
    • Inicio de sesión único (SSO) de iPipeline: en Directorios externos, haga clic en Seleccionar y, luego, en Probar asignación de atributos

    • Aparece una ventana emergente para ingresar un nombre de usuario y hacer clic Prueba.
    • Inicio de sesión único (SSO) de iPipeline Ingrese el nombre de usuario para probar la configuración de asignación de atributos

    • Se mostrará el resultado de la asignación de atributos de prueba.
    • Inicio de sesión único (SSO) de iPipeline: obtener atributos asignados para el usuario

    La configuración de AD como directorio externo está completa.


    Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.


    2.2: Configurar miniOrange como una tienda de usuarios

    1. Inicia sesión en Consola de administración miniOrange.
    2. Hay 3 formas de configurar miniOrange como fuente de identidad

      2.2.1 Crear usuario en miniOrange

      • Haga clic en Usuarios >> Agregar usuario.
      • iPipeline Single Sign-On (SSO)agregar usuario en miniOrange

      • Aquí, complete los detalles del usuario sin la contraseña y luego haga clic en el crear usuario .
      • iPipelineSingle Sign-On (SSO) agregar detalles de usuario

      • Después de la creación exitosa del usuario, aparece un mensaje de notificación "Un usuario final se agregó correctamente" se mostrará en la parte superior del tablero.
      • iPipelineSingle Sign-On (SSO) agregar detalles de usuario

      • Haga clic en Pestaña Estado de incorporación. Verifique el correo electrónico, con la identificación de correo electrónico registrada y seleccione la acción Enviar correo de activación con enlace para restablecer contraseña desde Seleccione la acción lista desplegable y luego haga clic en Aplicar .
      • Acción de correo electrónico de inicio de sesión único (SSO) de iPipeline

      • Ahora, abra su identificación de correo electrónico. Abra el correo que recibe de miniOrange y luego haga clic en el este enlace para configurar la contraseña de su cuenta.
      • En la siguiente pantalla, ingrese la contraseña y confirme la contraseña y luego haga clic en el Restablecer contraseña de inicio de sesión único (SSO) .
      • iPipeline restablecer contraseña de usuario
      • Ahora puede iniciar sesión en la cuenta miniOrange ingresando sus credenciales.

      2.2.2 Carga masiva de usuarios en miniOrange mediante la carga de un archivo CSV.

      • Navegue a Usuarios >> Lista de usuarios. Haga clic en Agregar Usuario .
      • iPipeline Single Sign-On (SSO)agregar usuario mediante carga masiva

      • Registro de usuarios masivo Descargar formato csv de muestra desde nuestra consola y edite este archivo csv según las instrucciones.
      • Descargar archivo csv de muestra de inicio de sesión único (SSO) de iPipeline

      • Para cargar usuarios en masa, elija el archivo y asegúrese de que esté en formato de archivo .csv separado por comas luego haga clic en Cargar.
      • Carga masiva de usuarios mediante inicio de sesión único (SSO) de iPipeline

      • Después de cargar el archivo csv correctamente, verá un mensaje de éxito con un enlace.
      • Haga clic en ese enlace y verá la lista de usuarios a los que enviar correo de activación. Seleccione los usuarios para enviar el correo de activación y haga clic en Enviar correo de activación. Se enviará un correo de activación a los usuarios seleccionados.

      2.2.3 Registro de usuario propio

      • El registro de usuario propio de miniOrange permite a los usuarios finales registrarse ellos mismos mediante un formulario de registro personalizado. Los usuarios administradores de miniOrange pueden personalizar el formulario de registro agregando más campos personalizados según su elección. Siga las instrucciones Guía de miniOrange para personalizar la página de autorregistro de usuarios.

    3. Configurar la política de autenticación adaptativa

    • Inicie sesión para Consola de autoservicio >> Políticas >> Política de acceso adaptativo sección del menú lateral izquierdo.
    • Política de autenticación adaptativa

    • Haga clic en el elemento Crear política botón en la parte superior derecha. Agregue un nombre de política adecuado y haga clic en Crear política.
    • Agregar nombre de política RBA

    3.1 Descripción general de la política

    a. Configurar la restricción de IP

    La restricción de acceso basada en IP permite a los administradores controlar el acceso de los usuarios según la dirección IP de origen de la solicitud de inicio de sesión. Los administradores pueden configurar direcciones IP y rangos de IP de confianza o restringidos, y definir la acción que se realizará cuando la dirección IP de un usuario coincida con los criterios configurados. Durante la autenticación, la dirección IP del usuario se evalúa según la política configurada y el acceso se permite, se deniega o se somete a un proceso de verificación, según la configuración seleccionada.


    • Ampliar la opción Restricción de acceso basada en IP En esta sección, haga clic en el icono desplegable para configurar las reglas de acceso basadas en IP.
    • Condiciones de la póliza

    • Haga clic en Agregar rango de IP para configurar direcciones IP o rangos de IP para la política.
    • Agregar rango de IP

    • Especifique la dirección IP que desea incluir en la lista blanca. Para rangos de IP distintos a los incluidos en la lista blanca, puede seleccionar la configuración anterior para que se refleje.
    • Elija cualquiera Permitir or Denegar Al seleccionar la opción correspondiente en el menú desplegable, si un usuario intenta iniciar sesión con la dirección IP permitida, siempre se le permitirá el acceso.
    • Admitimos el rango de direcciones IP en tres formatos, es decir, IPv4, CIDR IPv4 y CIDR IPv6. Puede elegir el que más le convenga en el menú desplegable.
    • Puede agregar varias IP o rangos de IP haciendo clic en el + Agregar rango de IP .
    • Agregar rango de IP

    • Una vez realizados los cambios, haga clic en Siguiente.

    b. Configurar la restricción del dispositivo

    La restricción de dispositivos permite a los administradores controlar el acceso a las aplicaciones mediante la confianza en el dispositivo. Puede usar la restricción de dispositivos sin agente (identificación basada en el navegador) o la restricción de dispositivos con agente (agente instalado con puntuación de riesgo), según sus requisitos de seguridad.

    • Active la característica de Configuración del dispositivo palanca.
    • Autenticación adaptativa para iPipeline: Restricciones de acceso basadas en dispositivos

    • Puede configurar la restricción del dispositivo utilizando Sin agente o basado en agente métodos:
    • Restricción de dispositivos sin agente
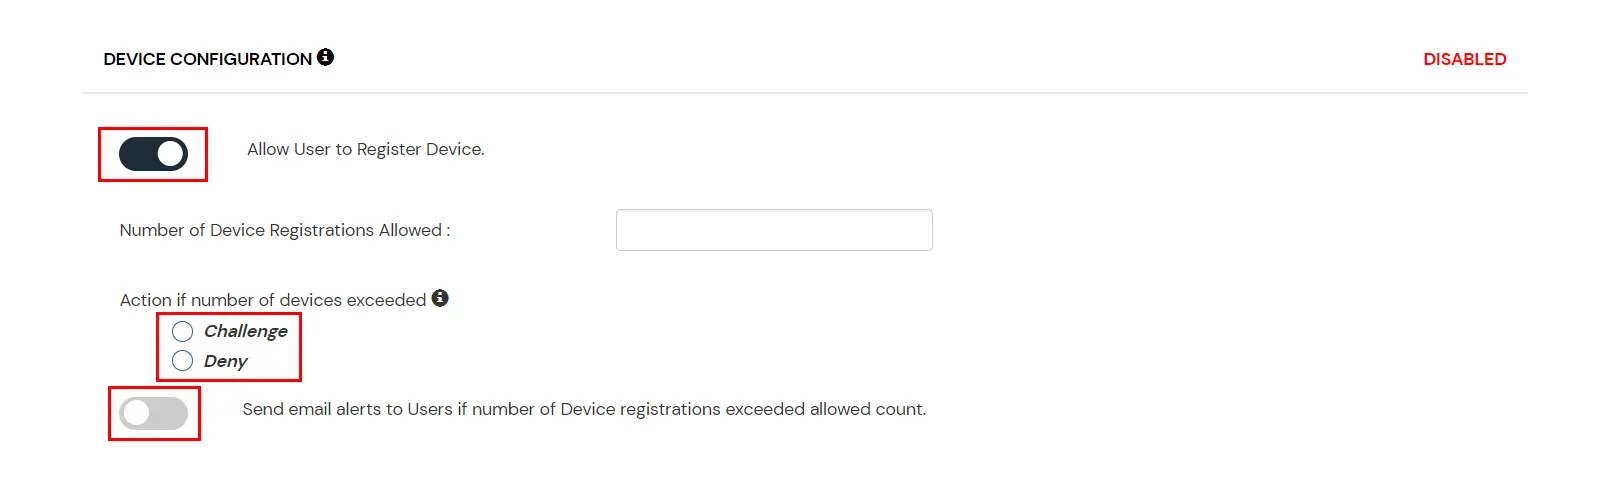
      • Número de registros de dispositivos permitidos: Especifica el número máximo de dispositivos que un usuario puede registrar.
      • Habilitar restricción de dispositivos móviles: Bloquea los intentos de inicio de sesión desde dispositivos móviles.
      • Habilitar el registro automático del dispositivo: Permite el registro automático del dispositivo.
      Autenticación adaptativa para iPipeline: Restricción de dispositivos MFA adaptativa

      Restricción de dispositivos basada en agentes
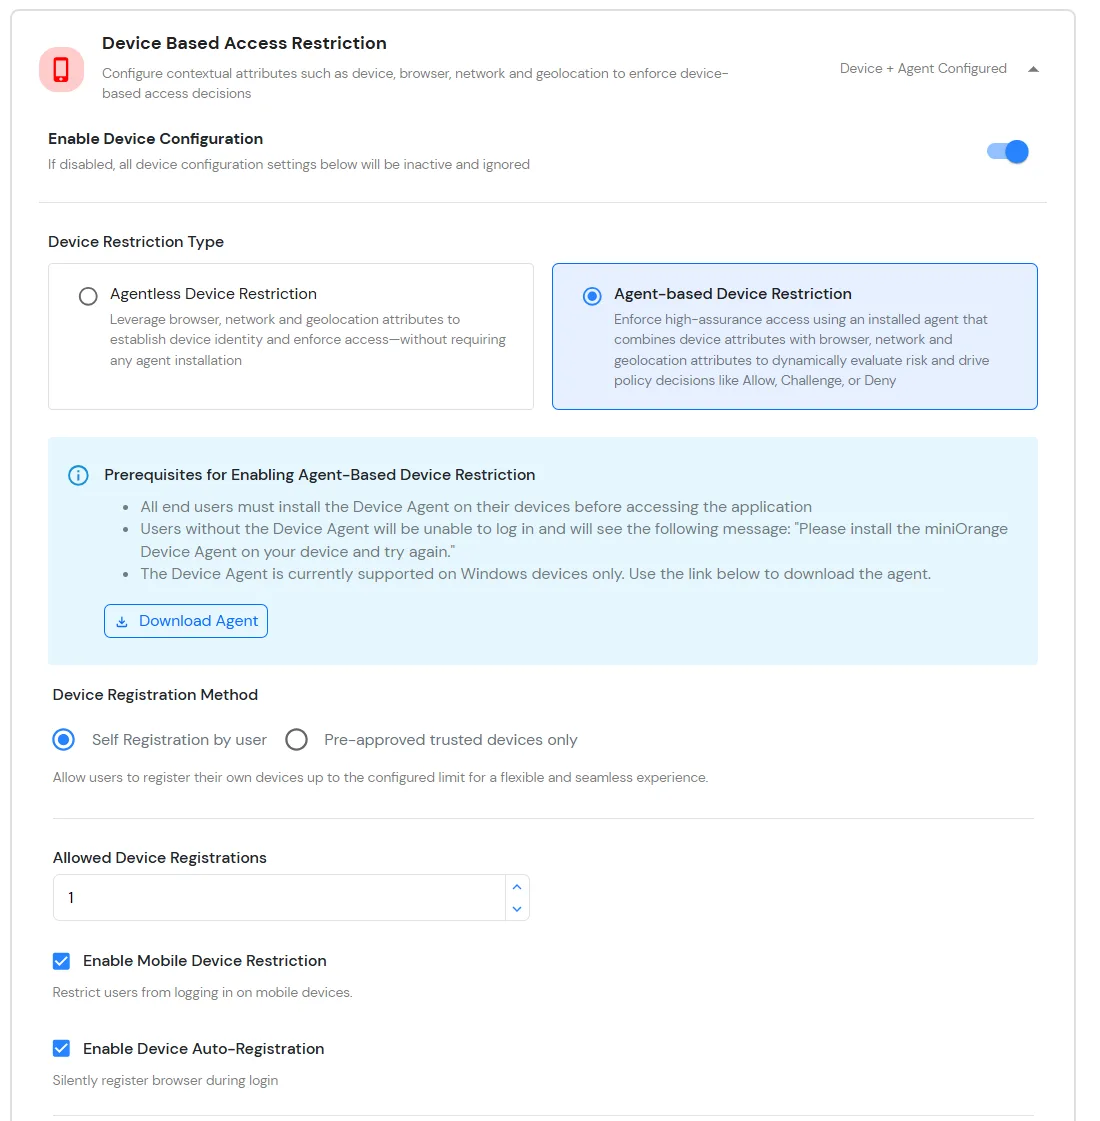
    • Requisitos previos para habilitar la restricción de dispositivos basada en agentes:
      • Todos los usuarios finales deben instalar el Agente del dispositivo en sus dispositivos antes de acceder a la aplicación.
      • Los usuarios que no tienen el agente están bloqueados y ven: Instale el agente de dispositivo miniOrange en su dispositivo e inténtelo de nuevo.
      • El agente del dispositivo actualmente es compatible con Solo para dispositivos Windows.
      • Haga clic en descargar Agente para obtener el archivo de instalación para los usuarios finales.
    • En Método de registro del dispositivoElija una de las siguientes opciones:
      • Autoregistro por Usuario: Los usuarios pueden registrar sus propios dispositivos hasta el límite definido. Ofrece flexibilidad con seguridad moderada.
      • Autenticación adaptativa para iPipeline: autorregistro por parte del usuario

        • Número de registros de dispositivos permitidos: Especifica el número máximo de dispositivos que un usuario puede registrar.
        • Habilitar restricción de dispositivos móviles: Bloquea los intentos de inicio de sesión desde dispositivos móviles.
        • Habilitar el registro automático del dispositivo: Permite el registro automático del dispositivo.
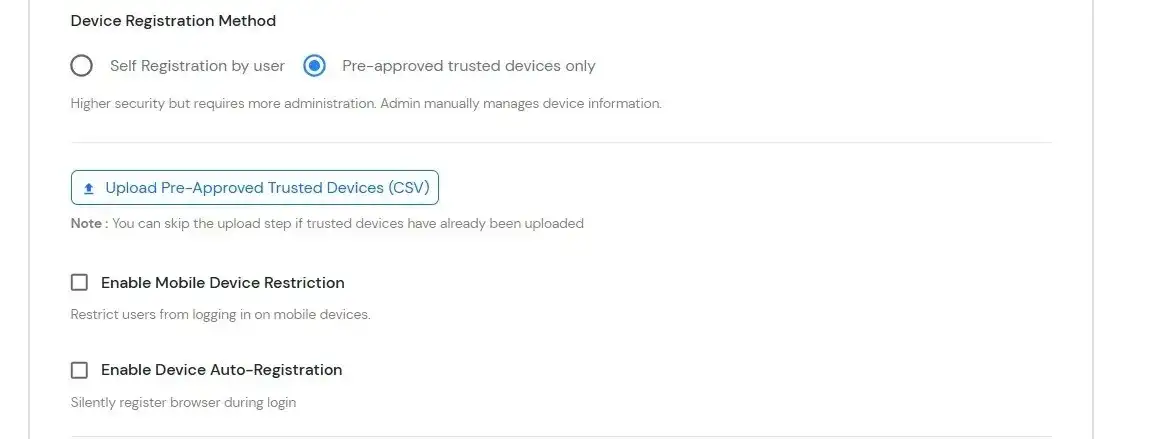
      • Solo dispositivos confiables preaprobados: Mayor seguridad. El administrador gestiona manualmente la información de los dispositivos de confianza. Seleccione esta opción y haga clic. Cargar dispositivos de confianza preaprobados (CSV) para importar dispositivos (puede omitir este paso si los dispositivos ya están cargados).
      • Autenticación adaptativa para iPipeline: Dispositivo basado en agente

        • Sube un archivo CSV Contiene usuarios y dispositivos previamente aprobados (los usuarios ya deben existir en miniOrange). Descargar muestra CSV para referencia.
        • Configure las siguientes opciones:
          • Habilitar restricción de dispositivos móviles: Bloquea los intentos de inicio de sesión desde dispositivos móviles.
          • Habilitar el registro automático del dispositivo: Permite el registro automático del dispositivo.
    • Configurar el motor de riesgo para la evaluación de la confianza del dispositivo

      El motor de riesgos permite evaluar la confiabilidad de los dispositivos analizando múltiples atributos y calculando una puntuación de riesgo. En función de esta puntuación, se permite, se cuestiona o se deniega el acceso del usuario durante el inicio de sesión y el registro del dispositivo.

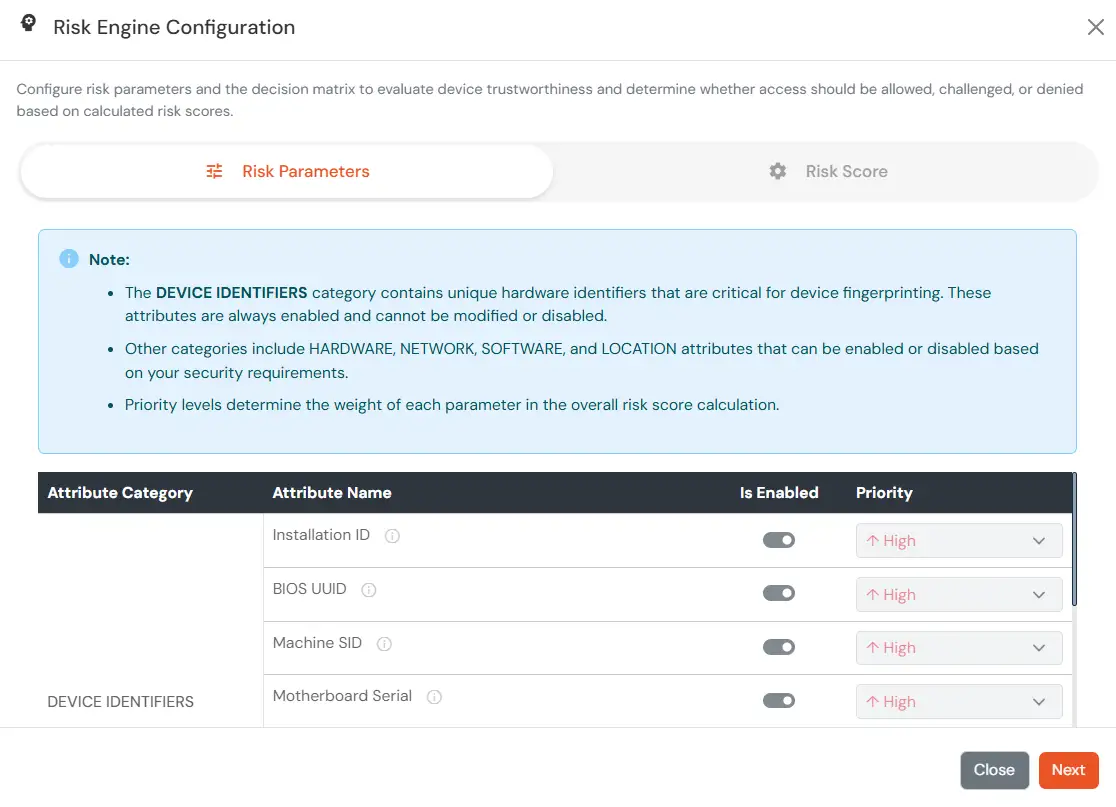
      • Navegue a la pestaña Motor de riesgo sección y clic Configurar.
      • Autenticación adaptativa para iPipeline: Configurar Risk Engine

      • Configurar parámetros de riesgo:
        • En la sección Parámetros de riesgo Pestaña, revise la lista de atributos del dispositivo agrupados por categoría.
        • El Identificadores de dispositivos La categoría contiene atributos obligatorios (como ID de instalación, UUID del BIOS, SID de la máquina, etc.). Estos atributos siempre están habilitados y no se pueden deshabilitar ni reordenar, ya que son fundamentales para la identificación del dispositivo.
        • Para otras categorías (Hardware, Red, Software, Ubicación), habilite los atributos que desee utilizar para la evaluación de confianza del dispositivo.
        • Establezca una prioridad para cada atributo habilitado:
          • Alta: Fuerte impacto en la puntuación de riesgo
          • Media: Impacto moderado
          • Bajo: Impacto mínimo
          Autenticación adaptativa para iPipeline: Parámetro de riesgo

        • Haga clic en Guardar Cambios.
      • Configurar puntuación de riesgo
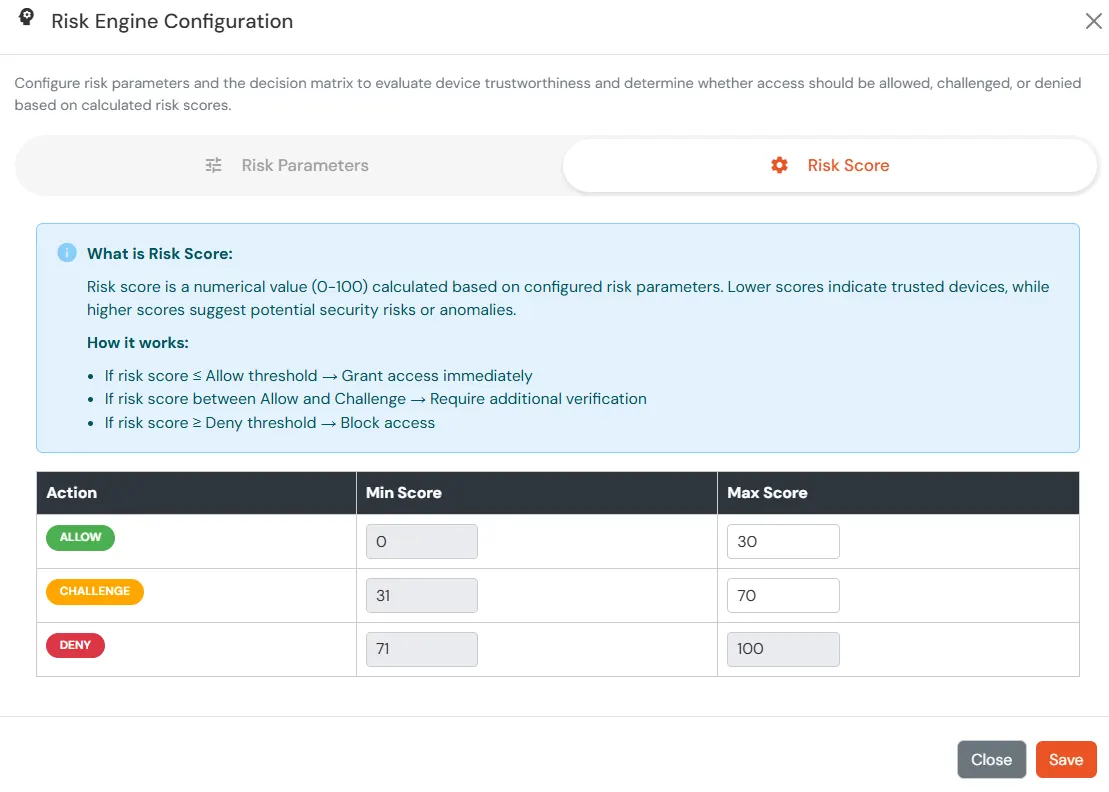
        • En la sección Puntuación de riesgo, definir los rangos de puntuación (0–100) que determinan el resultado de la autenticación durante el inicio de sesión del usuario.
        • Los puntajes de riesgo más bajos indican dispositivos confiables.
        • Los puntajes de riesgo más altos indican posibles riesgos de seguridad o anomalías.
        • Configure los umbrales de la siguiente manera:
          • Permitir: Permitir que el usuario se autentique sin desafío ni registro.
          • El Desafío: Permitir la autenticación de usuarios con un desafío, por ejemplo, cuando se excede el límite del dispositivo.
          • Negar: Denegar la autenticación del usuario, por ejemplo, cuando se excede el límite del dispositivo o cuando el atributo del dispositivo no coincide.
        Autenticación adaptativa para iPipeline: Puntuación de riesgo


    c. Configurar la restricción de ubicación

    En las restricciones de ubicación, el administrador configura una lista de ubicaciones donde desea permitir o denegar el acceso a los usuarios finales según las condiciones que haya establecido. Cuando un usuario intenta iniciar sesión con la Política de Acceso Adaptativo habilitada, sus atributos de ubicación, como latitud, longitud y código de país, se verifican con la lista de ubicaciones configurada por el administrador. En función de esto, se le permitirá, se le solicitará o se le denegará el acceso.


    • Ampliar la opción Restricción de acceso basada en la ubicación En esta sección, haga clic en el icono desplegable para configurar las reglas de restricción de acceso basadas en la ubicación.
    • Haga clic en Agregar Direccion.
    • Autenticación adaptativa para iPipeline: Configuración de ubicación

    • En el campo de entrada Ingresar ubicación, ingrese el nombre de la ubicación y luego seleccione la ubicación correcta de los resultados de la búsqueda utilizando las teclas de navegación ARRIBA y ABAJO.
    • Agregue la distancia dentro y alrededor de su ubicación en el siguiente campo de entrada. Esta será el área total dentro y alrededor de la ubicación que hemos configurado usando los puntos de Latitud y Longitud.
    • En la siguiente lista desplegable, seleccione el parámetro de distancia como KMS (kilómetros) o Millas. Para cada ubicación que agregue, puede permitirla o denegarla activando o desactivando el interruptor correspondiente.
    • Puede hacer clic en el Agregar Direccion para agregar más de una ubicación.
    • Autenticación adaptativa para iPipeline: Restricción de ubicación para MFA adaptativa

    • Guarde los cambios realizados desplazándose hacia abajo en la parte inferior de la página.

    d. Configurar restricción de tiempo

    En la restricción horaria, el administrador configura una zona horaria con horas de inicio y fin, y los usuarios pueden acceder, acceder o ser interrogados según la condición establecida en la política. Cuando un usuario intenta iniciar sesión con la Política de Acceso Adaptativo habilitada, sus atributos relacionados con la zona horaria, como la zona horaria y la hora actual del sistema, se verifican con la lista configurada por el administrador. Según la configuración, el usuario puede acceder, acceder o ser interrogado.


    • Ampliar la opción Restricción de acceso basada en el tiempo En esta sección, haga clic en el icono desplegable para configurar las reglas de restricción de acceso basadas en el tiempo.
    • Autenticación adaptativa para iPipeline: Ampliar la restricción de acceso por tiempo

    • Haga clic en Agregar tiempo.
    • Autenticación adaptativa para iPipeline: Restricción de acceso basada en el tiempo

    • En la lista Seleccionar zona horaria, seleccione la zona horaria. En las listas Hora de inicio y Hora de finalización, seleccione los valores apropiados. Para cada configuración de hora que agregue, use el menú desplegable para seleccionar si desea Permitir or Denegar él.
    • Autenticación adaptativa para iPipeline: Restricción de tiempo de MFA adaptativa

    • Introduzca el valor en minutos en el campo de entrada que aparece junto a la Tiempo de espera de la ventana de inicio de sesión (minutos)Este valor permite especificar un margen de tiempo antes de la hora de inicio y después de la hora de finalización. (Por ejemplo, si la hora de inicio es a las 6:00 y la hora de finalización a las 18:00, con una diferencia horaria de 30 minutos, la política considerará el periodo comprendido entre las 5:30 y las 18:30). Si no se introduce ningún valor en este campo, se utiliza el valor predeterminado de 0 minutos.
    • Puede hacer clic en el Botón Agregar hora para incluir más de una configuración de tiempo y luego seguir el paso anterior.
    • Haga clic en Siguiente.

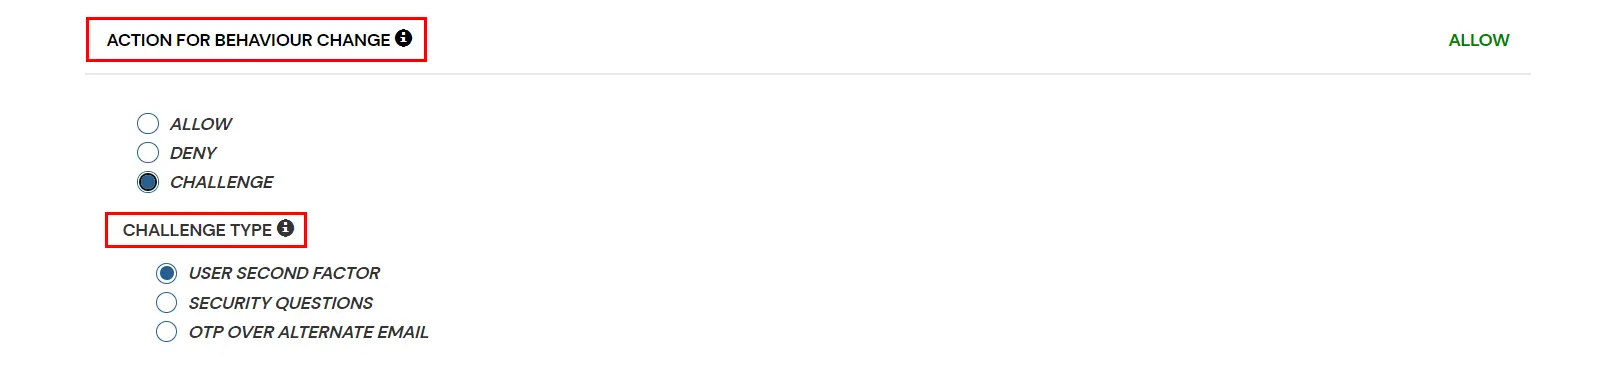
    3.2 Acciones para el cambio de comportamiento

    • Puede configurar una de las tres acciones posibles para su Política de Acceso Adaptativo, como se explica a continuación:
    • Autenticación adaptativa para iPipeline: Acción para el cambio de comportamiento

      Atributo Mareas Ideales para Lecciones
      Permitir Permitir a los usuarios autenticarse y utilizar los servicios si se cumple la condición de la Política de Acceso Adaptativo.
      Denegar Denegar la autenticación de usuarios y el acceso a los servicios si se cumple la condición de la Política de Acceso Adaptativo.
      Desafío Desafía a los usuarios con uno de los tres métodos mencionados a continuación para verificar la autenticidad del usuario.

      Opciones de tipo de desafío:


      factores Mareas Ideales para Lecciones
      Segundo factor del usuario El usuario debe autenticarse utilizando el segundo factor que ha seleccionado o que se le ha asignado, como por ejemplo:
      • OTP sobre SMS
      • Notificación de inserción
      • OTP por correo electrónico y muchos más.
      KBA El sistema le pedirá al usuario que responda dos de las tres preguntas que haya configurado en su consola de autoservicio. Solo después de responder correctamente a ambas preguntas, el usuario podrá continuar.
      OTP a través de correo electrónico alternativo El usuario recibirá una OTP en el correo electrónico alternativo que haya configurado a través de la Consola de Autoservicio. Una vez que la proporcione correctamente, podrá continuar.

    3.3 Alertas por correo electrónico y mensajes de error personalizados

      Esta sección gestiona las notificaciones y alertas relacionadas con la autenticación adaptativa. Ofrece las siguientes opciones:


    • Enviar alertas por correo electrónico: Configure los destinatarios que deben recibir notificaciones por correo electrónico cuando se produzcan eventos de autenticación adaptativa. Las alertas pueden enviarse a administradores, usuarios finales o a ambos, según sus requisitos de supervisión y seguridad.
      • Enviar alertas por correo electrónico a los administradores: Habilite esta opción para notificar a los administradores cuando se activen los eventos de autenticación adaptativa configurados. Opcionalmente, puede especificar una dirección de correo electrónico en Dirección de correo electrónico del administrador para recibir alertas para recibir alertas; de lo contrario, las alertas se envían a la cuenta de administrador predeterminada.
      • Autenticación adaptativa para iPipeline: Envío de alertas por correo electrónico

      • Enviar alertas por correo electrónico a los usuarios finales: Habilite esta opción para notificar a los usuarios finales cuando los eventos de autenticación adaptativa afecten sus intentos de inicio de sesión o registros de dispositivos.
        • El número de registros de dispositivos ha superado el límite permitido: Cuando está habilitada, los usuarios finales reciben una notificación por correo electrónico si intentan registrar más dispositivos de los permitidos por la política de restricción de dispositivos configurada.Disponible únicamente para notificaciones a usuarios finales.)
        • Autenticación adaptativa para iPipeline: Reciba alertas por correo electrónico

    • Reciba alertas por correo electrónico si los usuarios inician sesión desde dispositivos o ubicaciones desconocidas: Los administradores deben habilitar esta opción para recibir alertas para diferentes opciones de alerta.

    • Opción Mareas Ideales para Lecciones
      Los usuarios inician sesión desde direcciones IP, dispositivos o ubicaciones desconocidos Habilitar esta opción le permitirá iniciar sesión desde direcciones IP o dispositivos desconocidos e incluso ubicaciones.
      Desafío completado y dispositivo registrado Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío y registra un dispositivo.
      Desafío completado pero dispositivo no registrado Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío pero no registra el dispositivo.
      Desafío fallido Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final no completa el desafío.

      Autenticación adaptativa para iPipeline: Reciba alertas por correo electrónico

    • En caso de que desee que varias cuentas de administrador reciban alertas, puede habilitar la opción para administrador y luego ingresar los correos electrónicos de administrador separados por una ',' en el campo de entrada junto a Correo electrónico del administrador para recibir alertas etiqueta. Para habilitar alertas para los usuarios finales, puede habilitar la Usuario final casilla de verificación.
    • En caso de que desee personalizar el mensaje de denegación que recibe el usuario final en caso de que su autenticación sea denegada debido a la política adaptativa, puede hacerlo ingresando el mensaje dentro Denegar mensaje caja de texto.
    • Autenticación adaptativa para iPipeline: Personalizar el mensaje de denegación

    3.4 Comentario

    Antes de crear la política de autenticación adaptativa, revise las condiciones de la política configuradas, las acciones de cambio de comportamiento, la configuración de alertas por correo electrónico y los mensajes de error personalizados. Este paso ofrece una vista consolidada de todas las configuraciones, lo que le permite verificar la configuración de la política y realizar los cambios necesarios antes de guardarla.


    Autenticación adaptativa para iPipeline: Sección de revisión

    • Una vez que haya verificado todas las configuraciones, haga clic en Crear política para guardar y activar la póliza.
    • Verá la política listada una vez que se haya agregado correctamente.
    • Autenticación adaptativa para iPipeline: Política creada

    Autenticación más segura con autenticación de dos factores

    La forma más práctica de reforzar la autenticación es exigir un segundo factor después de la etapa de nombre de usuario y contraseña. Dado que una contraseña es algo que el usuario sabe, asegurarse de que el usuario también tenga algo o usar datos biométricos frustra a los atacantes que roban o obtienen acceso a las contraseñas.

    Las soluciones tradicionales de autenticación de dos factores utilizan tokens de hardware (o "fobs") que los usuarios llevan en sus llaveros. Estos tokens generan contraseñas de un solo uso para la segunda etapa del proceso de inicio de sesión. Sin embargo, los tokens de hardware pueden costar hasta 40 dólares cada uno. Se necesita tiempo y esfuerzo para distribuirlos, hacer un seguimiento de quién tiene cuál y reemplazarlos cuando se rompen. Son fáciles de perder, difíciles de usar y los usuarios informan constantemente de altos niveles de frustración con los sistemas basados ​​en tokens.


    Tu elección del segundo factor

    El servicio de autenticación miniOrange tiene más de 15 métodos de autenticación.

    Puede elegir cualquiera de los métodos de autenticación anteriores para mejorar su autenticación basada en contraseña. El servicio de autenticación de miniOrange funciona con todos los tipos de teléfonos, desde teléfonos fijos hasta plataformas de teléfonos inteligentes. En el caso más simple, los usuarios solo responden una llamada telefónica y presionan un botón para autenticarse. El servicio de autenticación de miniOrange funciona a nivel internacional y tiene clientes que se autentican en muchos países de todo el mundo.