Inicio de sesión único (SSO) de Java
La solución de inicio de sesión único (SSO) Java JWT de miniOrange proporciona acceso seguro a aplicaciones Java mediante un único conjunto de credenciales. Esto se logra utilizando tokens JSON Web Token (JWT) y se integra fácilmente con Java en cualquier framework o lenguaje. Puede habilitar el inicio de sesión social para que sus usuarios accedan de forma segura a las aplicaciones utilizando cualquiera de sus proveedores de redes sociales habituales, como Facebook, Twitter, Google o LinkedIn.
Con miniOrange Java SSO, obtienes:
- Experiencia de inicio de sesión de usuario perfecta.
- Personalizaciones infinitas para sus formularios y páginas de inicio de sesión.
- Incorporación simplificada de clientes o usuarios.
Siga la guía paso a paso que se proporciona a continuación para el inicio de sesión único (SSO) de Java:
1. Configurar el conector JWT de miniOrange
- Descargar Conector JWT miniOrange.
- Pegue el archivo sso.jar descargado en \src\main\webapp\WEB-INF\lib ruta en la carpeta de su aplicación web Java.
- Descargar miniOrange Propiedades de configuración del conector JWT .
- Pegue el archivo config.properties en el \src\main\webapp\WEB-INF\clases ruta en la carpeta de su aplicación web Java.
- Abra el archivo config.properties y proporcione la URL de la aplicación (URL de inicio de su aplicación).
- Proporcionar el punto final de URL de redireccionamiento (el usuario será redirigido a este punto final después del inicio de sesión único).
- Copie el siguiente código y péguelo en el archivo web.xml de su aplicación.
<servlet>
<description></description>
<display-name>SSOServlet</display-name>
<servlet-name>SSOServlet</servlet-name>
<servlet-class>com.miniorange.app.servlets.SSOServlet</servlet-class>
</servlet>
<servlet-mapping>
<servlet-name>SSOServlet</servlet-name>
<url-pattern>/sso</url-pattern>
</servlet-mapping>
2. Configurar la aplicación web Java en miniOrange
En el panel de miniOrange, puede agregar la aplicación JWT con los pasos a continuación:
- Iniciar sesión en miniOrange Consola de administración.
- Vaya al Aplicaciones >> Agregar aplicación.

- In Elija el tipo de aplicación hacer clic en JWT tipo de aplicacion.
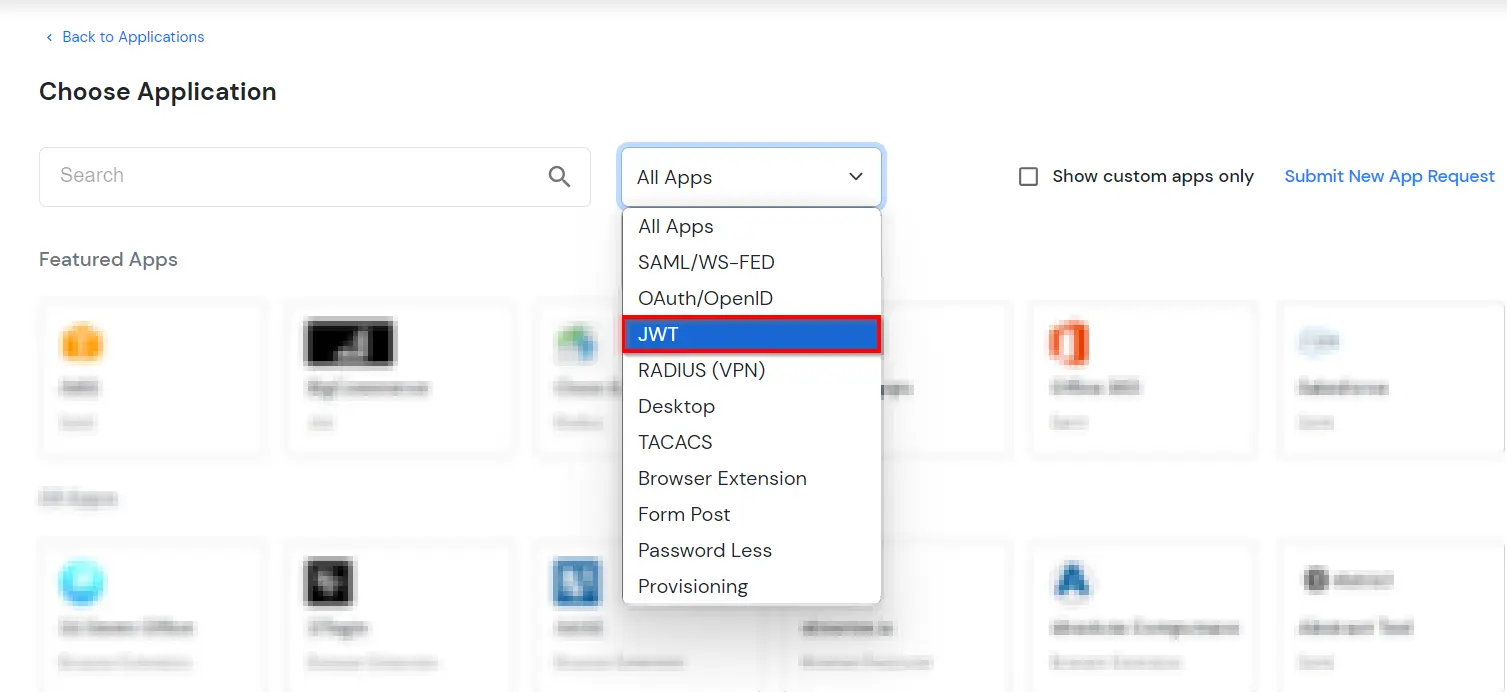
- En el siguiente paso, busque su aplicación en la lista, si no se encuentra. Buscar Aplicación JWT y podrá configurar su aplicación.
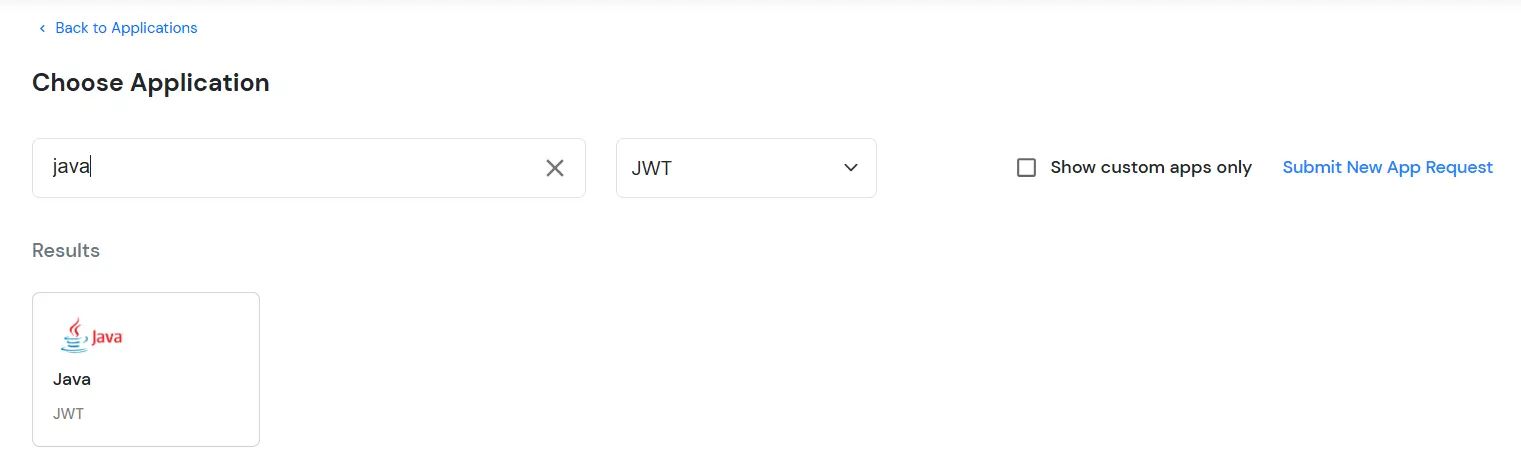
- Proporcione el nombre de la aplicación personalizada de la aplicación JWT.
- En el campo URL de redireccionamiento, establezca la URL como application_url/sso?action=callback (por ejemplo, si la URL de su aplicación es http://example.com, la URL de redireccionamiento será http://example.com/sso?action=callback).
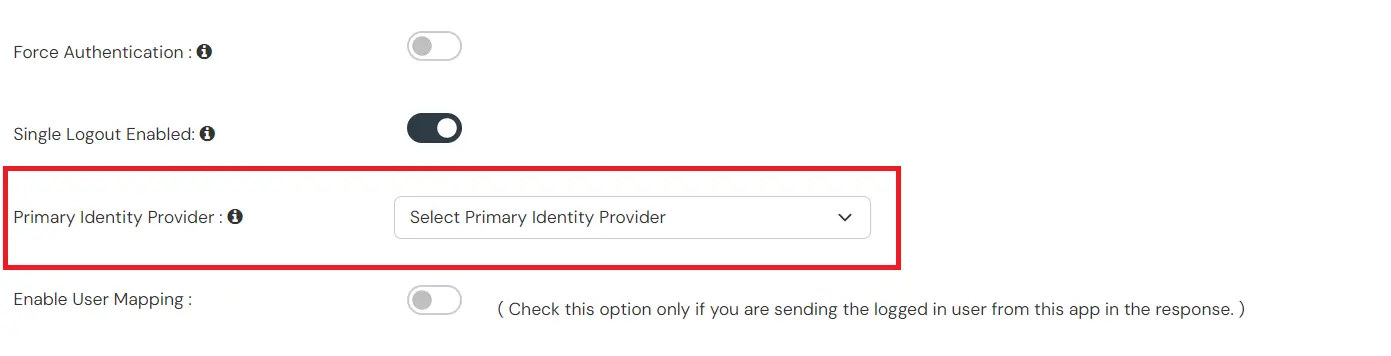
- En la sección Fuente de identidad principal, seleccione la fuente de identidad desde donde desea que se autentiquen los usuarios.
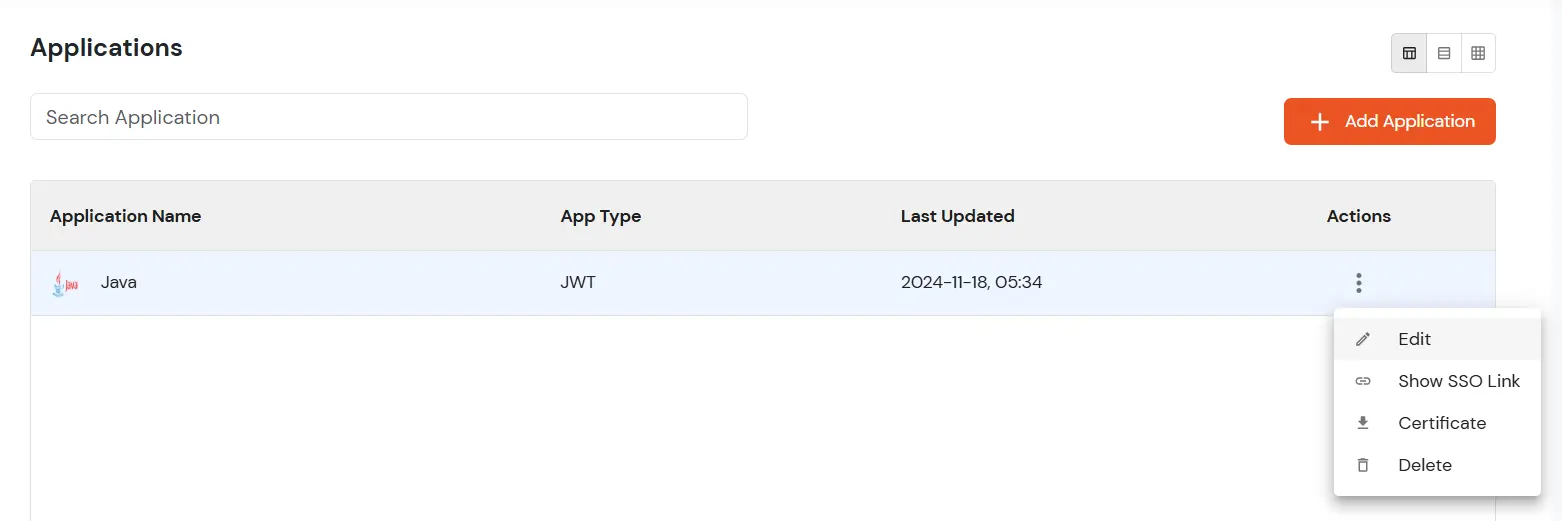
- Ahora, haga clic en edición Opción de la aplicación JWT que acabamos de crear.
- Copia el ID de cliente y pegar en el campo clientId en config.properties.
- Copia el App secreta y pegue el secreto del clientId en config.properties.
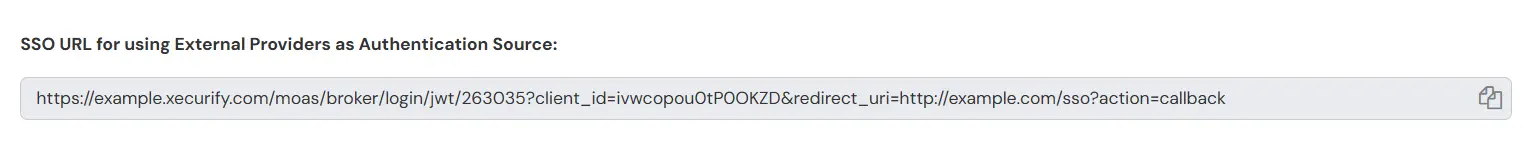
- Si está utilizando miniOrange como fuente de autenticación, copie “URL de SSO para utilizar miniOrange como fuente de autenticación” .

- De lo contrario, copie “URL de SSO para utilizar proveedores externos como fuente de autenticación” Url y pegar en la sección authorizationUrl.
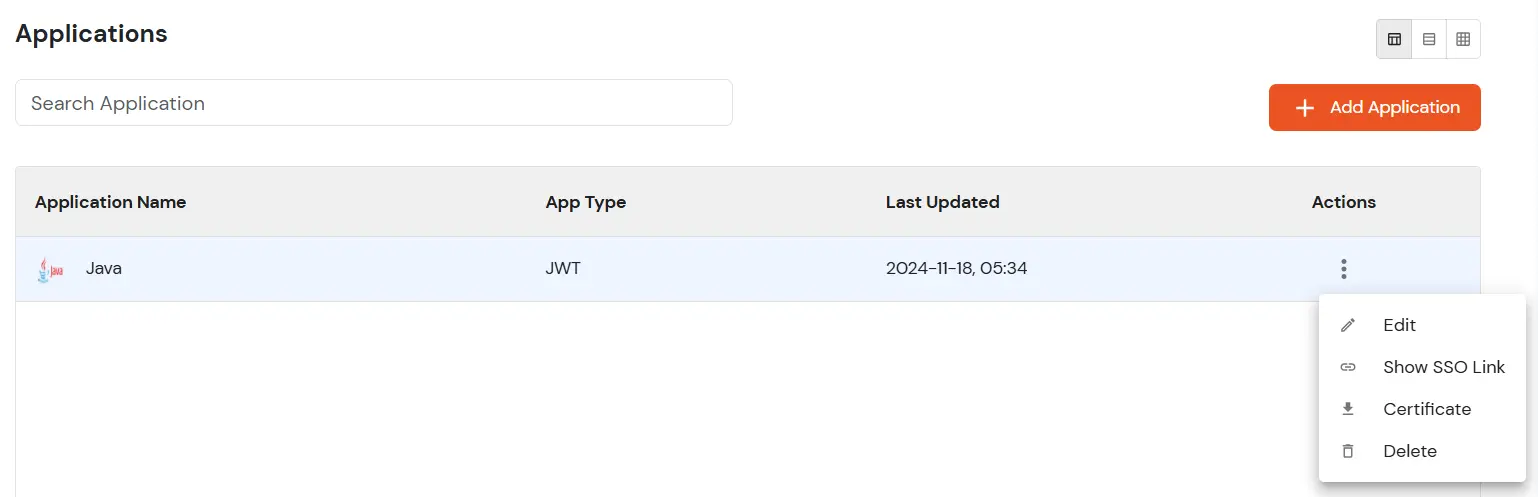
- Ahora, para descargar el certificado, regrese a Aplicaciones y descargue el Certificado de la aplicación JWT.
- Copia el certificado y pégalo en \src\main\webapp\WEB-INF\lib ruta. Asegúrese de mantener el nombre del certificado como Certificado RSA256.crt.
3. Recuperar los atributos del usuario
- Puede utilizar el siguiente fragmento de código en su punto final de redireccionamiento para recuperar los atributos de la variable de sesión.
HttpSession session = request.getSession();

Map<String, Object> valuesArray = (Map<String, Object>>) session.getAttribute("attributes");
4. Configuración del punto final SSO
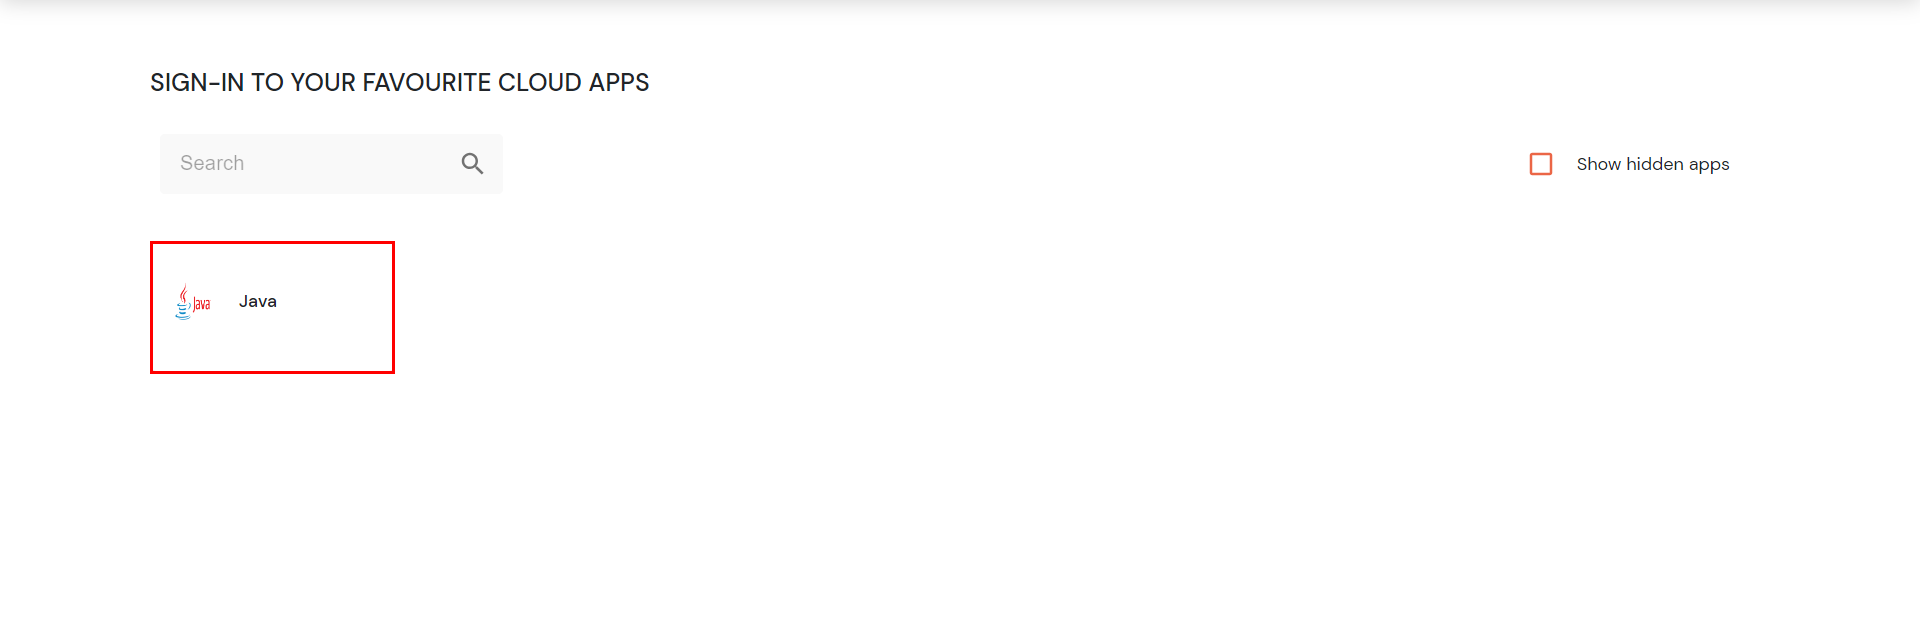
5. Pruebe la configuración de SSO
Pruebe el inicio de sesión SSO en su cuenta Java con miniOrange IdP:
Referencias externas