¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×La solución de inicio de sesión único (SSO) de miniOrange proporciona acceso seguro a Mediawiki mediante un único conjunto de credenciales. Puede iniciar sesión en Mediawiki con sus credenciales de miniOrange, de Azure AD o de cualquiera de sus proveedores de identidad existentes. Con los servicios SSO de miniOrange, además de Mediawiki, también puede iniciar sesión en otras aplicaciones locales y en la nube utilizando sus credenciales de proveedores de identidad/almacén de usuarios (Azure Active Directory, Okta, Ping) . Siga la guía de configuración proporcionada para integrar el inicio de sesión único SAML en su cuenta de Mediawiki.
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.



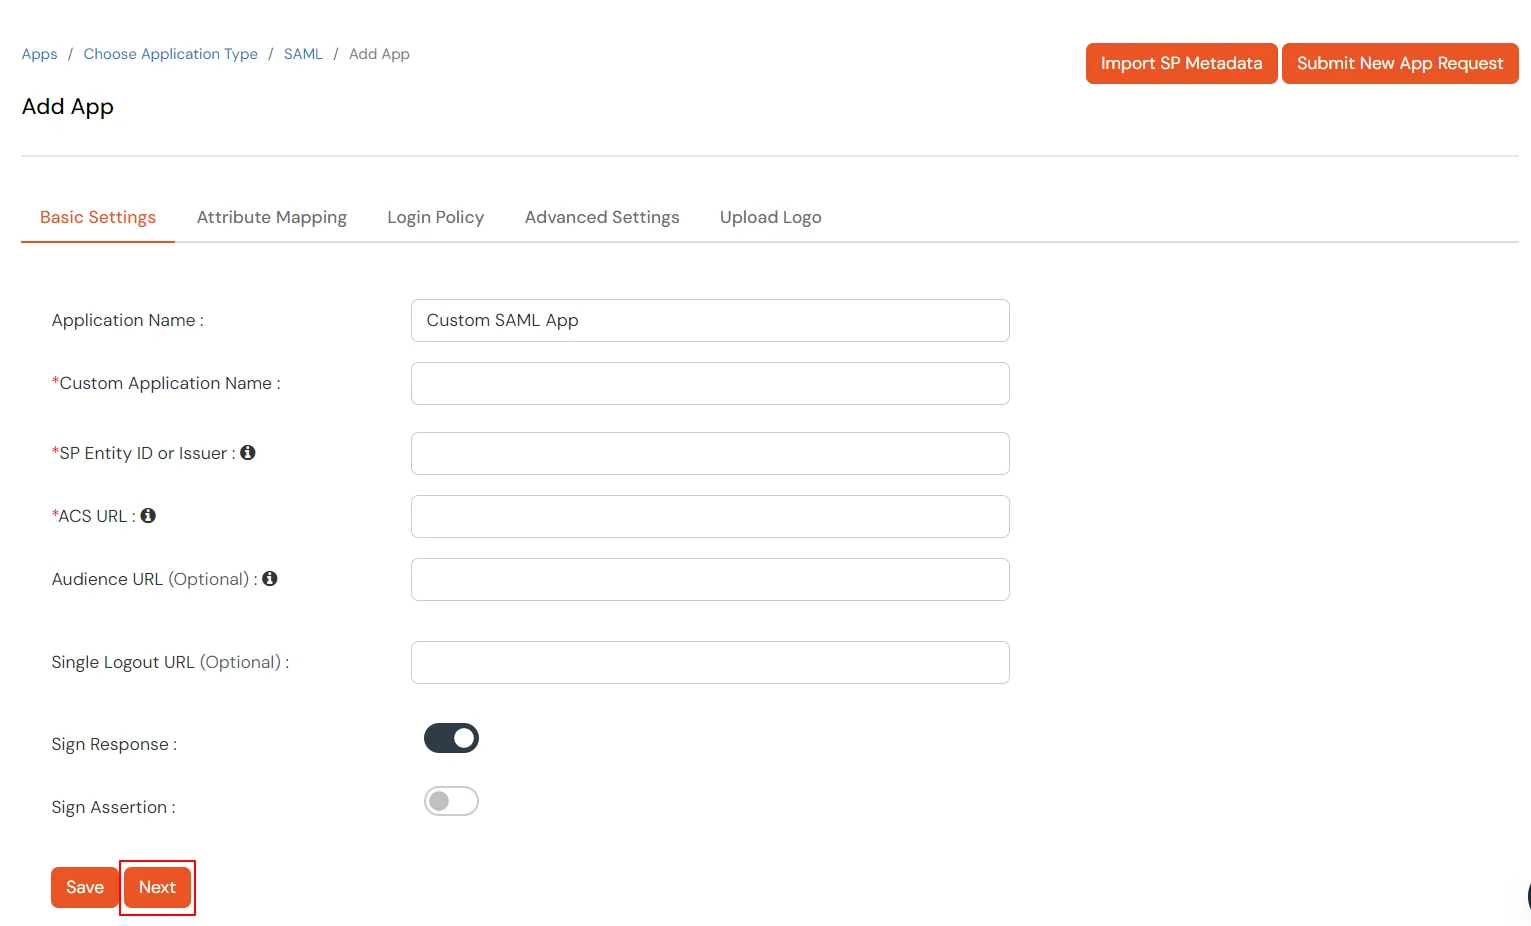
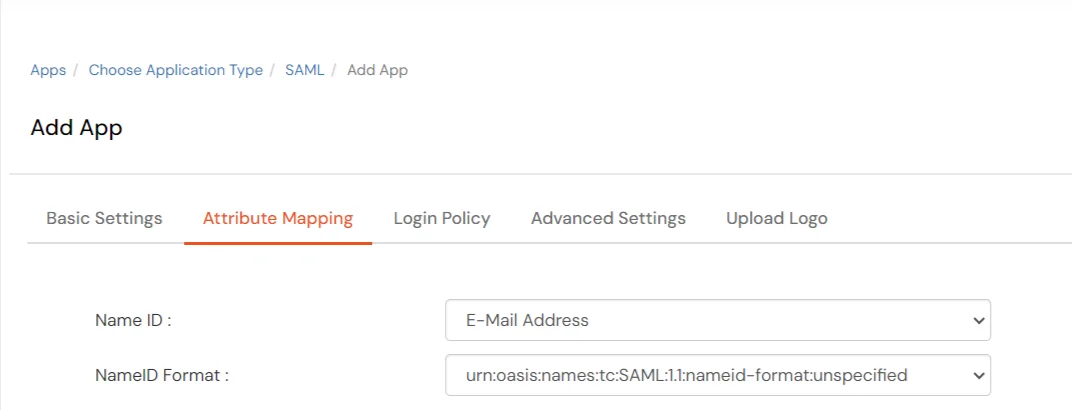
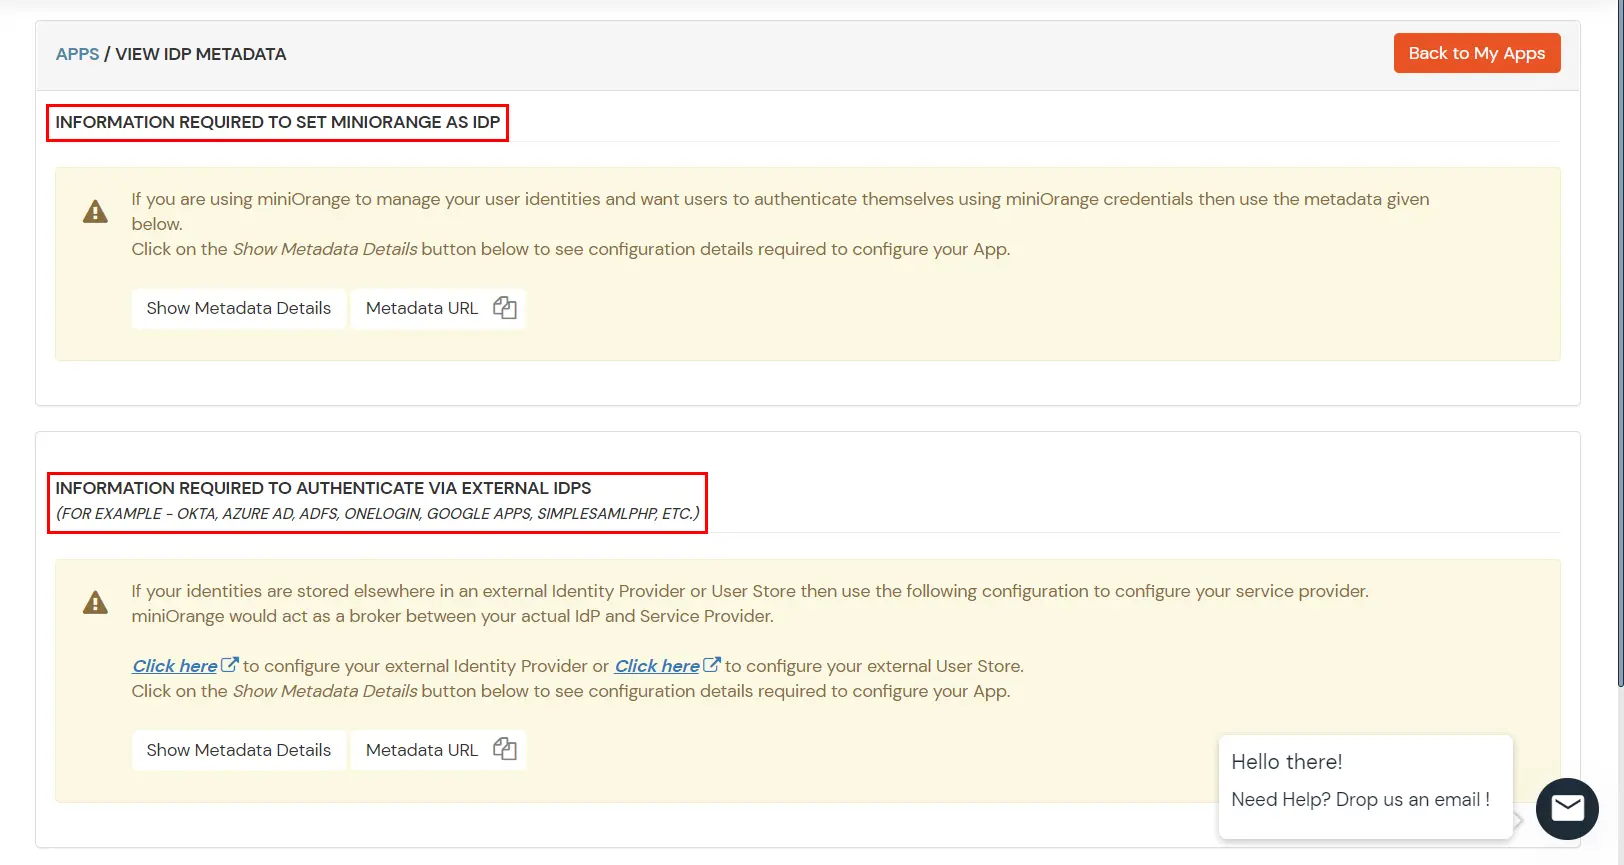
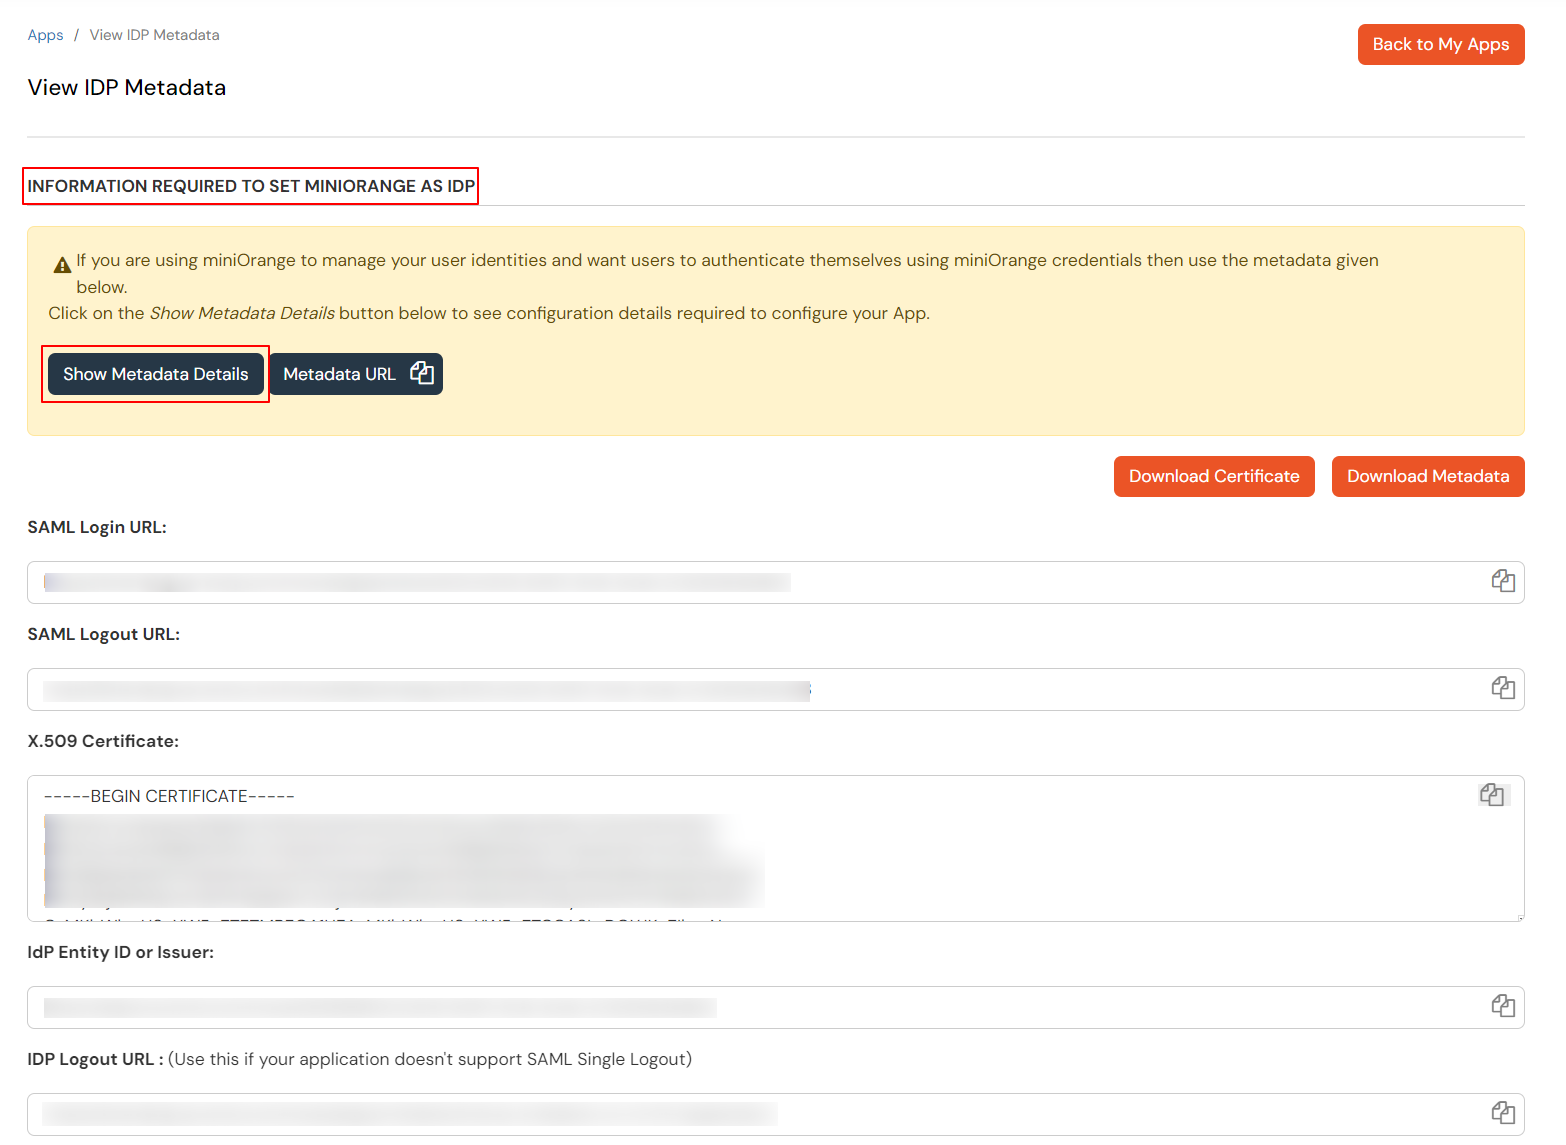
Obtenga los detalles de metadatos de IdP para cargarlos en Mediawiki:

# Configuración de la extensión SAML de miniOrange # Carga la extensión SAML # Para 1.25 y posteriores wfLoadExtension( 'SamlSingleSignOnAuth' ); # Para 1.24 y anteriores require_once "extensions/SamlSingleSignOnAuth/SamlSingleSignOnAuth.php"; # Ingresar el nombre del IDP $wgMoSamlIdpName = 'miniOrange'; # Ingresar la URL del emisor SAML o el ID de entidad $wgMoSamlIssuer = 'https://login.xecurify.com/moas'; # Ingresar la URL de inicio de sesión SAML o la URL de ACS(Assertion Consumer Service) aquí $wgMoSamlLoginURL = 'https://login.xecurify.com/moas/idp/samlsso'; # Establecer el tipo de enlace para el inicio de sesión. Dos valores posibles: HttpRedirect y HttpPost $wgMoSamlLoginBindingType = 'HttpRedirect'; # Ingrese la información del certificado. $wgMoSamlX509CertDesc = '-----BEGIN CERTIFICATE----- . . . . . . . . . . . . . -----END CERTIFICATE-----'; # Solo se establece en verdadero si SAML se negocia a través de miniOrange $wgMoSamlIsBrokerOn = false; # OPCIONAL: ingrese el estado del relé si corresponde $wgMoSamlRelayState = ''; # Establezca verdadero si la respuesta está firmada, establezca falso de manera predeterminada $wgMoSamlIsResponseSigned = false; # Establezca verdadero si la aserción está firmada, establezca verdadero de manera predeterminada $wgMoSamlIsAssertionSigned = true; # Establezca esto en verdadero si desea actualizar al usuario con atributos entrantes cada vez que el usuario inicie sesión $wgMoSamlUpdateUser = true; # Crear usuario automáticamente si el usuario no existe $wgMoSamlCreateUser = true; # Asignar atributos $wgMoSamlEmailAttr = 'email'; $wgMoSamlUsernameAttr = 'username'; $wgMoSamlFNameAttr = 'fname'; $wgMoSamlLNameAttr = 'lname'; $wgMoSamlGroupAttr = 'role'; # Establecer grupo predeterminado para usuarios $wgMoSamlDefaultGroup = 'user'; # OPCIONAL: configure esto para anular $wgServer como URL del sitio en la extensión. Asegúrese de que esta sea # la URL donde se aloja MediaWiki y se le pueda agregar '/extensions/SamlSingleSignOnAuth/'. $wgMoSamlServer = 'https:// /mediawiki';
| NombreIdp de wgMoSaml | Introduzca aquí el nombre del desplazado. Por ejemplo, miniOrange |
| wgMoSamlEmisor | Ingrese aquí el ID de entidad o emisor del IDP. Por ejemplo, https://login.xecurify.com/moas |
| URL de inicio de sesión de wgMoSaml | Ingrese aquí la URL de inicio de sesión SAML o la URL ACS (Assertion Consumer Service) del IDP. Por ejemplo, https://login.xecurify.com/moas/idp/samlsso |
| wgMoSamlX509CertDesc | Abra el certificado en el Bloc de notas y copie/pegue todo el contenido aquí. |
| wgMoSamlIsBrokerOn | Establezca como verdadero si miniOrange es un intermediario para otro proveedor de identidades. Establezca como falso de manera predeterminada. |
| Estado de relé wgMoSaml | Ingrese aquí la URL del estado de retransmisión del IDP. |
| wgMoSamlIsResponseSigned | Establezca como verdadero si la respuesta está firmada por IDP. Establezca como falso de manera predeterminada. |
| wgMoSamlIsAssertionSigned | Establezca como verdadero si la respuesta está firmada por IDP. Establezca como verdadero de forma predeterminada. |
| wgMoSamlActualizarUsuario | Establezca esto como verdadero si desea actualizar al usuario con atributos entrantes cada vez que el usuario inicie sesión. |
| wgMoSamlCrearUsuario | Establezca esta opción en verdadero si desea crear usuarios automáticamente. Si desea restringir el acceso solo a los usuarios registrados, establézcala en falso. |
| wgMoSamlAtributo de correo electrónico | Introduzca el nombre del atributo que contiene el correo electrónico de MediaWiki. ID de nombre Si el correo electrónico está en el elemento Asunto. |
| wgMoSamlNombre de usuario Attr | Introduzca el nombre del atributo que contiene el nombre de usuario de MediaWiki. ID de nombre si el nombre de usuario está en el elemento Asunto. |
| wgMoSamlFNameAttr | OPCIONAL: Ingrese el nombre del atributo que contiene el nombre de MediaWiki. |
| wgMoSamlNombre de usuario Attr | OPCIONAL: Ingrese el nombre del atributo que contiene el apellido de MediaWiki. |
| Atractivo del grupo wgMoSaml | Introduzca el nombre del atributo que contiene el grupo/rol de MediaWiki. |
| Grupo predeterminado de wgMoSaml | Este es el nombre del grupo/rol predeterminado de MediaWiki al que se asignarán los usuarios. |
| Servidor wgMoSaml | OPCIONAL: esta es la URL donde se aloja MediaWiki y se le puede agregar '/extensions/SamlSingleSignOnAuth/'. Por ejemplo, https:// /mediawiki |
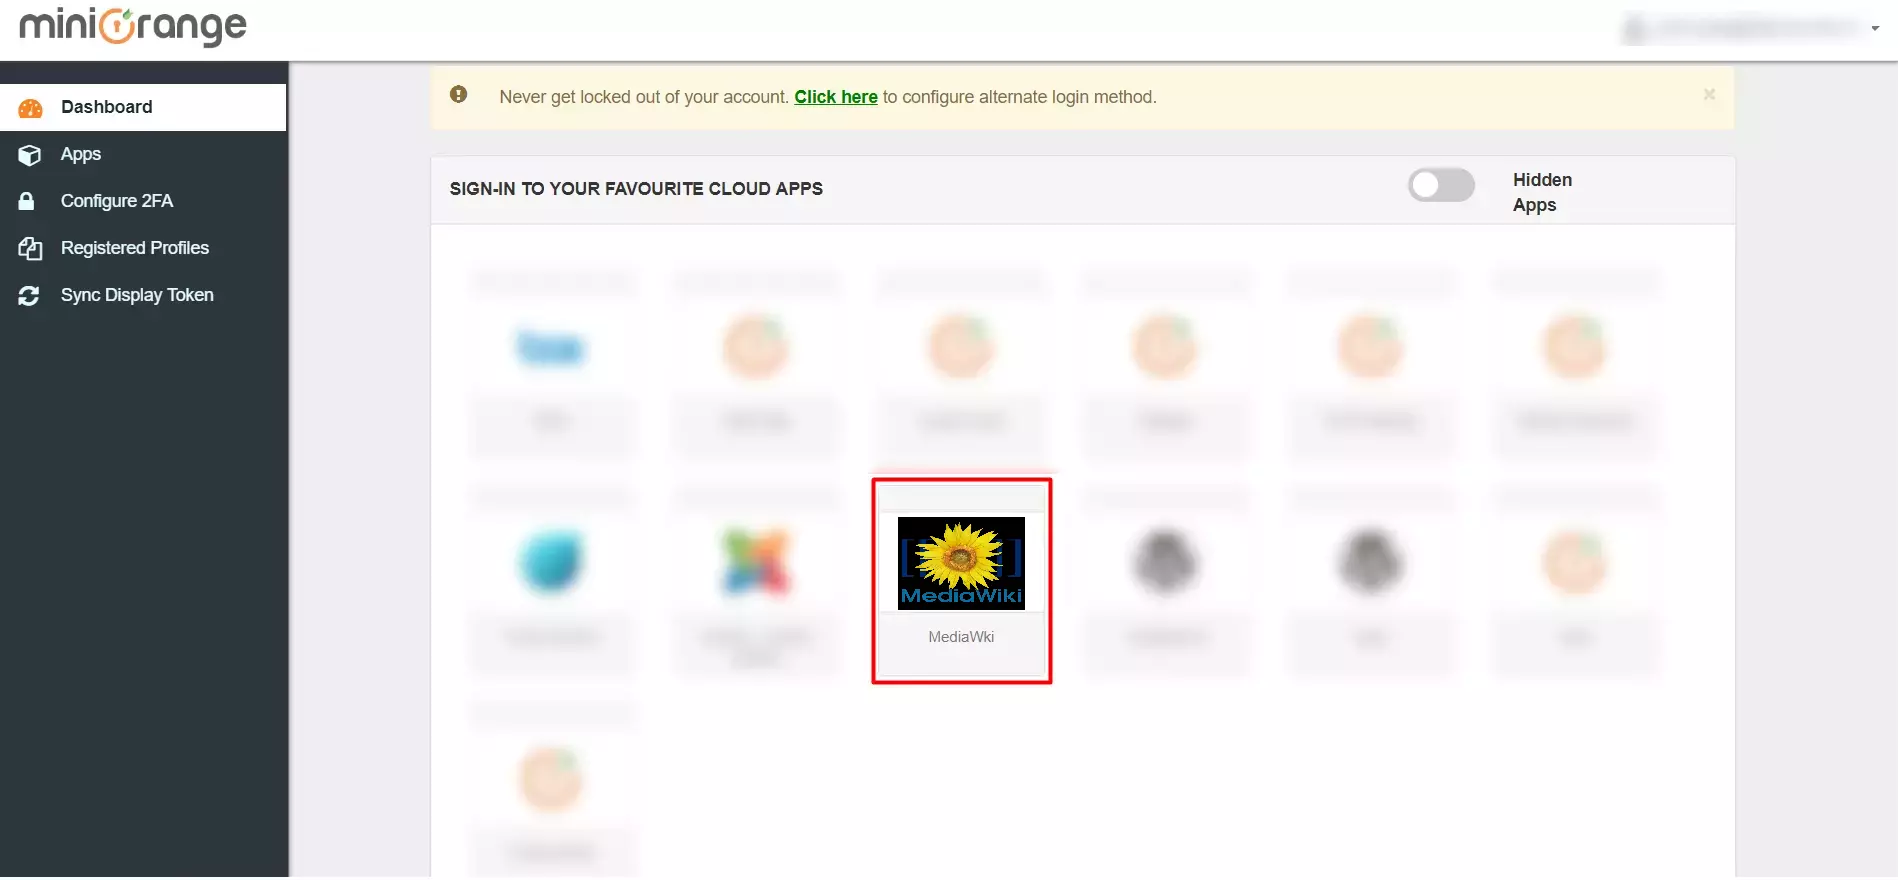
Pruebe el inicio de sesión SSO en su cuenta de Mediawiki con miniOrange IdP:

Contáctanos o envíanos un correo electrónico a idpsupport@xecurify.com y te ayudaremos a configurarlo enseguida.
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), proveedores de identidad (como Okta, Shibboleth, Ping, OneLogin, KeyCloak), bases de datos (como MySQL, MariaDB, PostgreSQL) y muchas más . Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
1. Crear usuario en miniOrange





2. Carga masiva de usuarios en miniOrange mediante la carga de un archivo CSV.












Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.
| Atributo | Mareas Ideales para Lecciones |
|---|---|
| Activar LDAP | Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa |
| Autenticación alternativa | Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange |
| Habilitar inicio de sesión de administrador | Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP. |
| Mostrar IdP a los usuarios | Si habilita esta opción, este IdP será visible para los usuarios. |
| Sincronizar usuarios en miniOrange | Los usuarios se crearán en miniOrange después de la autenticación con LDAP |
Nombre del atributo enviado a SP = organización
Nombre del atributo de IDP = empresa










La configuración de AD como directorio externo está completa.
Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.
miniOrange se integra con varias fuentes de usuarios externos, como directorios, proveedores de identidad, etc.
Contáctanos o envíanos un correo electrónico a idpsupport@xecurify.com y te ayudaremos a configurarlo enseguida.
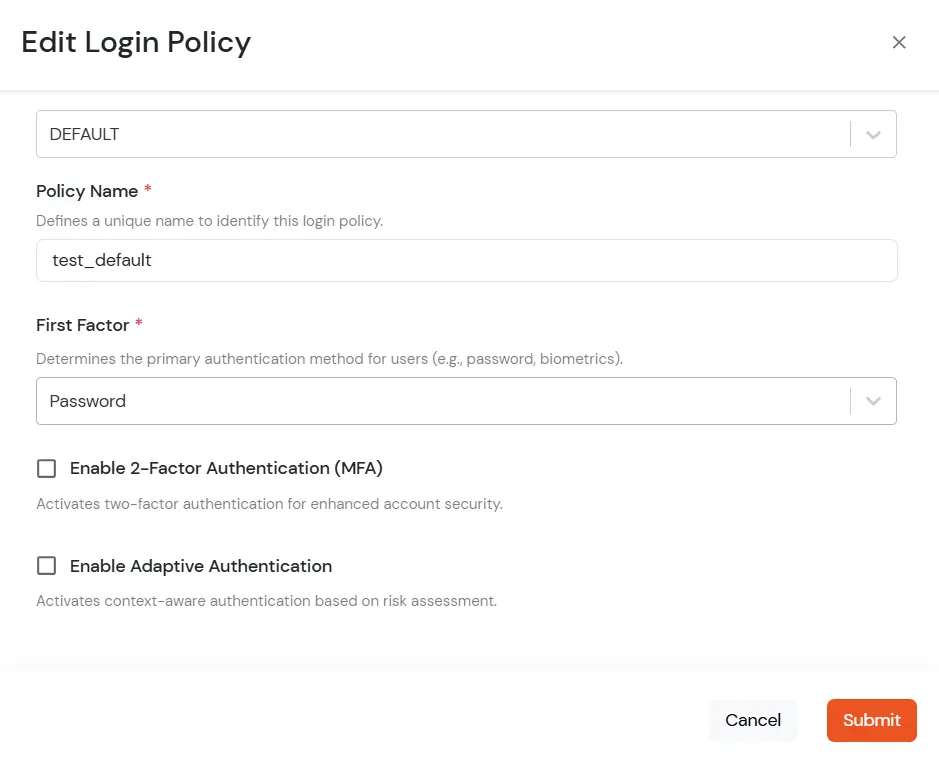
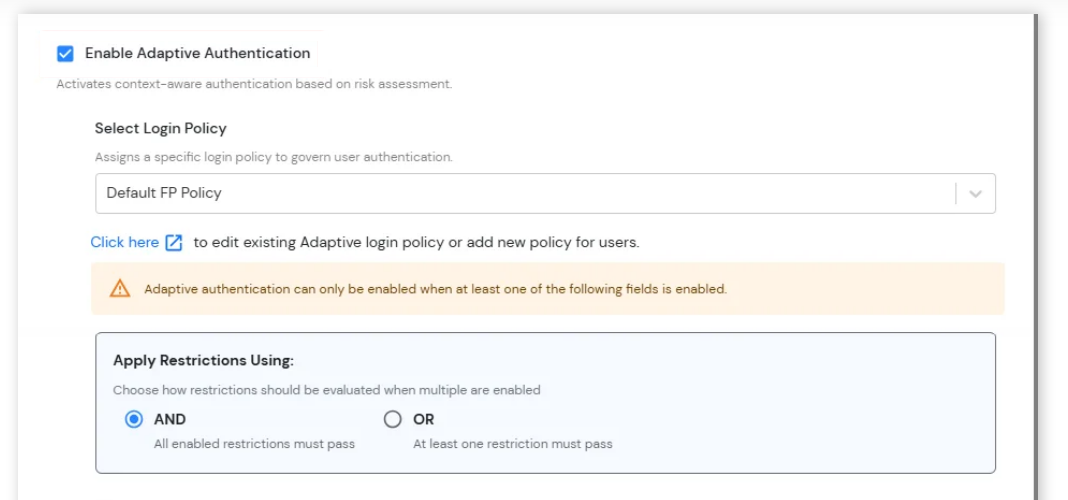
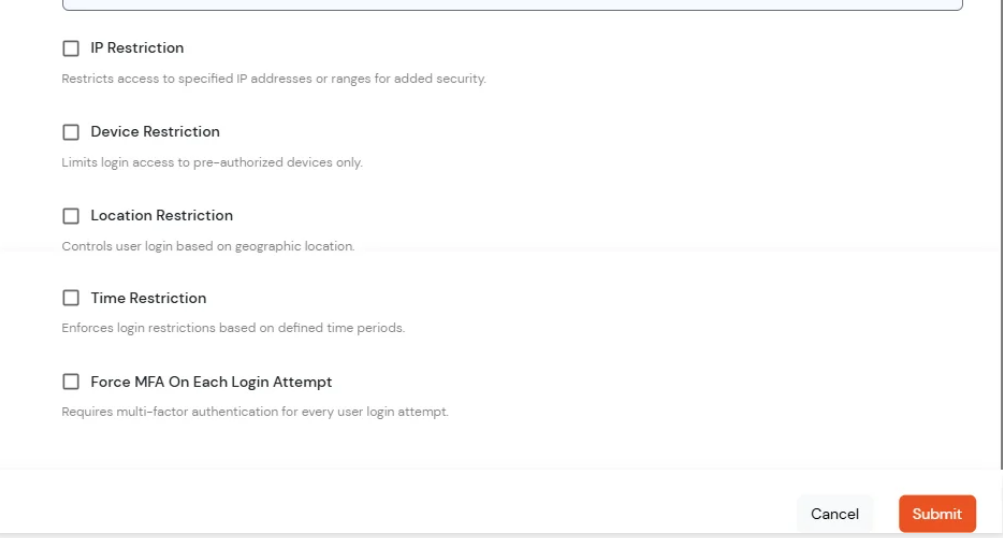
La autenticación adaptativa para MediaWiki permite a los administradores aplicar políticas de acceso contextuales evaluando las condiciones de inicio de sesión del usuario, como la dirección IP, el dispositivo, la ubicación y la hora de inicio de sesión. Según la política configurada, se puede permitir el acceso a los usuarios, solicitarles una verificación adicional o denegarles el acceso. Los administradores también pueden configurar alertas por correo electrónico, personalizar los mensajes de error para el usuario, revisar la configuración de la política antes de la implementación y asignar políticas de autenticación adaptativa a las políticas de inicio de sesión de la aplicación para reforzar la seguridad y evitar el acceso no autorizado.
[Nota: La sección Autenticación adaptativa se ha movido del menú de navegación izquierdo. Ahora puede acceder y administrar las políticas de autenticación adaptativa navegando a Políticas >> Política de acceso adaptativo.]
A. Restricción del acceso a Mediawiki mediante restricción de acceso basada en IP
La restricción de acceso basada en IP permite a los administradores controlar el acceso de los usuarios según la dirección IP de origen de la solicitud de inicio de sesión. Los administradores pueden configurar direcciones IP y rangos de IP de confianza o restringidos, y definir la acción que se realizará cuando la dirección IP de un usuario coincida con los criterios configurados. Durante la autenticación, la dirección IP del usuario se evalúa según la política configurada y el acceso se permite, se deniega o se somete a un proceso de verificación, según la configuración seleccionada.
Puede configurar la autenticación adaptativa con restricción basada en IP de la siguiente manera:





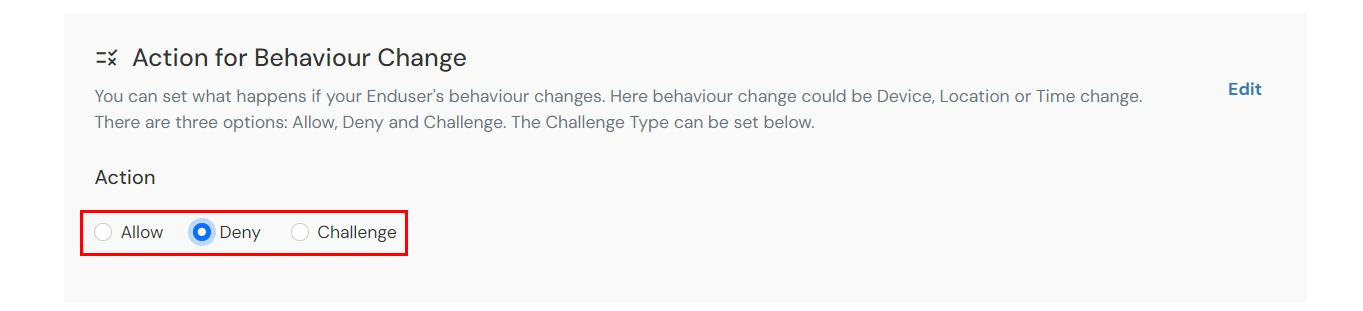
| Atributo (Opción) | Mareas Ideales para Lecciones |
|---|---|
| Permitir | Permitir que los usuarios se autentiquen y utilicen servicios si la condición de autenticación adaptativa es verdadera. |
| Denegar | Deniegue las autenticaciones de usuario y el acceso a los servicios si la condición de autenticación adaptativa es verdadera. |
| Desafío | Desafía a los usuarios con uno de los tres métodos mencionados a continuación para verificar la autenticidad del usuario. |
| Atributo | Mareas Ideales para Lecciones |
|---|---|
| Segundo factor del usuario | El Usuario necesita autenticarse utilizando el segundo factor que haya optado o asignado, como por ejemplo
|
| KBA (autenticación basada en conocimiento) | El sistema le preguntará al usuario dos de las tres preguntas que haya configurado en su Consola de Autoservicio. Solo después de responder ambas correctamente, podrá continuar. |
| OTP a través de correo electrónico alternativo | El usuario recibirá una OTP en el correo electrónico alternativo que haya configurado a través de la Consola de Autoservicio. Una vez que la proporcione correctamente, podrá continuar. |
B. Restricción del acceso a Mediawiki mediante la restricción de acceso basada en dispositivos.
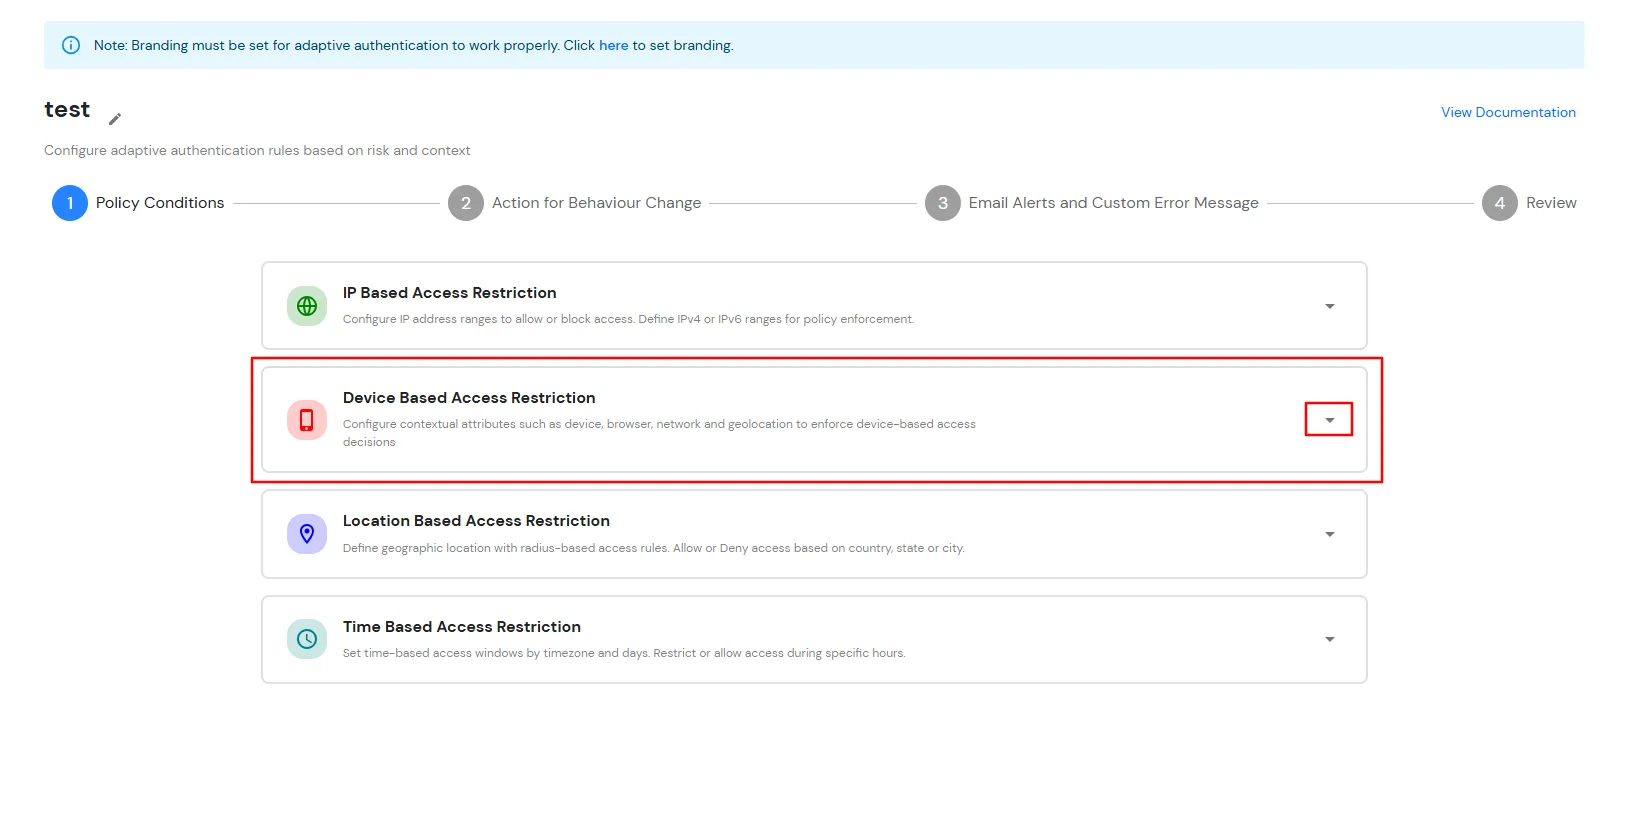
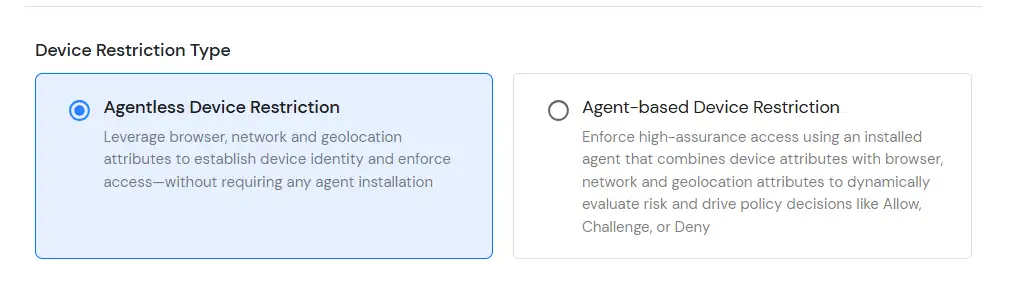
La restricción de acceso basada en dispositivos permite a los administradores controlar el acceso de los usuarios según los dispositivos registrados y de confianza. Mediante mecanismos de identificación y verificación de dispositivos, los administradores pueden definir políticas que evalúan el dispositivo utilizado durante la autenticación. Cuando un usuario intenta iniciar sesión, el dispositivo se evalúa según la política configurada y se aplica la acción correspondiente ( Permitir, Denegar o Rechazar ) en función de las condiciones establecidas.
Puede configurar la autenticación adaptativa con restricción basada en dispositivos de la siguiente manera:

C. Restricción del acceso a Mediawiki mediante restricción de acceso basada en la ubicación.
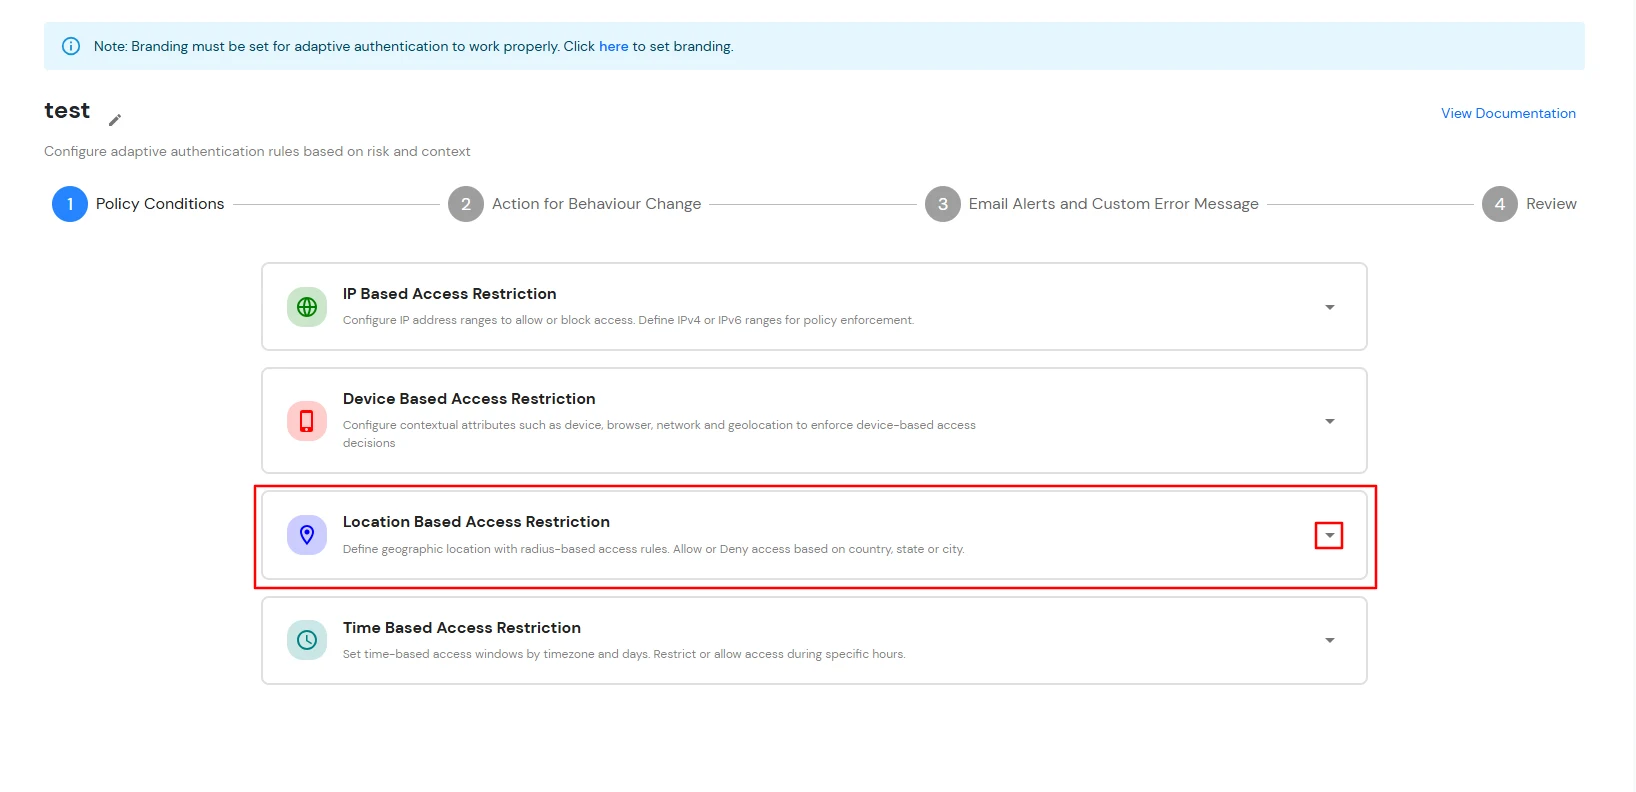
En las restricciones de ubicación, el administrador configura una lista de ubicaciones donde desea permitir o denegar el acceso a los usuarios finales según las condiciones establecidas. Cuando un usuario intenta iniciar sesión con la autenticación adaptativa habilitada, sus atributos de ubicación (como latitud, longitud y código de país) se verifican con la lista de ubicaciones configurada por el administrador. En función de esto, se le permitirá, se le solicitará o se le denegará el acceso.
Puede configurar la autenticación adaptativa con restricción basada en la ubicación de la siguiente manera:


D. Restricción del acceso a Mediawiki mediante restricciones de acceso basadas en el tiempo.
En la restricción horaria, el administrador configura una zona horaria con horas de inicio y fin, y los usuarios pueden acceder, acceder o ser interrogados según la condición establecida en la política. Cuando un usuario final intenta iniciar sesión con la autenticación adaptativa habilitada, sus atributos relacionados con la zona horaria, como la zona horaria y la hora actual del sistema, se verifican con la lista configurada por el administrador y, según la configuración, se le permite, se le deniega o se le interroga.
Puede configurar la autenticación adaptativa con restricción basada en el tiempo de la siguiente manera:



E. Alertas por correo electrónico y mensajes de correo electrónico personalizados
Esta sección gestiona las notificaciones y alertas relacionadas con la Política de Acceso Adaptativo. Ofrece las siguientes opciones:


| Opción | Mareas Ideales para Lecciones |
|---|---|
| Los usuarios inician sesión desde direcciones IP, dispositivos o ubicaciones desconocidos | Habilitar esta opción le permitirá iniciar sesión desde direcciones IP o dispositivos desconocidos e incluso ubicaciones. |
| Desafío completado y dispositivo registrado | Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío y registra un dispositivo. |
| Desafío completado pero dispositivo no registrado | Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío pero no registra el dispositivo. |
| Desafío fallido | Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final no completa el desafío. |


F. Revisión
Antes de crear la política de autenticación adaptativa, revise las condiciones de la política configuradas, las acciones de cambio de comportamiento, la configuración de alertas por correo electrónico y los mensajes de error personalizados. Este paso ofrece una vista consolidada de todas las configuraciones, lo que le permite verificar la configuración de la política y realizar los cambios necesarios antes de guardarla.