Habilite la autenticación de inicio de sesión único (SSO) de Outlook para los usuarios
mininaranja Outlook SSO (inicio de sesión único) El producto proporciona integraciones listas y una experiencia SSO perfecta para Outlook, Office 365, Sharepoint, otras aplicaciones de Microsoft y todas las demás aplicaciones web y SaaS para todos sus usuarios. El inicio de sesión único (SSO) para Microsoft Outlook le proporciona un inicio de sesión automático seguro en sus aplicaciones. Permite a las empresas aumentar rápidamente la seguridad de la información y los recursos sin preocuparse por el tiempo para la configuración inicial o futuras actualizaciones.
La solución Microsoft Outlook Single Sign-on (SSO) de la plataforma de identidad miniOrange proporciona una opción para integrarse con múltiples proveedores de identidad de terceros que admiten protocolos estándar como SAML, OAuth, etc. IDP aquí significa (Okta, Auth0, Ping, Onelogin, etc.) o Active Directory (AD) donde se administran sus usuarios existentes. Una vez que su inicio de sesión único (SSO) de Outlook esté habilitado con éxito con su IDP/directorio, sus empleados o usuarios finales podrán autenticarse e iniciar sesión en su cuenta de Outlook y otras aplicaciones integradas con el uso de la contraseña de nombre de usuario existente. No necesitarán crear ni administrar credenciales de manera diferente para operar la cuenta de Outlook o cualquier otra cuenta de aplicación. A continuación se muestra la guía de configuración para configurar SAML SSO para Outlook.
La plataforma de identidad miniOrange y la integración de inicio de sesión único (SSO) de Microsoft Outlook para autenticar usuarios admiten las siguientes características:
SP (proveedor de servicios) inició el inicio de sesión único (SSO) de SAML
En este flujo, el usuario intenta acceder directamente a la organización del proveedor de servicios (Outlook). La solicitud se redirige al proveedor de identidad externo mediante la plataforma miniOrange Identity para su autenticación. Tras la autenticación exitosa del proveedor de identidad externo, el usuario recibe acceso a la aplicación (proveedor de servicios).
Inicio de sesión único (SSO) SAML iniciado por IdP (proveedor de identidad)
En este flujo, el usuario inicia sesión o accede a la plataforma miniOrange Identity utilizando sus credenciales. Ahora el usuario puede acceder a cualquiera de los proveedores de servicios configurados de la organización (Outlook, otras aplicaciones de Microsoft, etc.) a través de la consola de administración del proveedor de identidad sin tener que volver a ingresar las credenciales.
Conéctese con una fuente externa de usuarios
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
Guía de configuración de video
Requisitos previos
1. Sincronizar Active Directory local con Microsoft Entra ID
NOTA: Si desea utilizar su Active Directory local como almacén de usuarios para el inicio de sesión único en Microsoft Outlook, siga los pasos que se indican a continuación para sincronizar su AD y su ID de Microsoft Entra.
Ejecute el instalador de Microsoft Entra ID en la máquina de su dominio y siga la configuración.
2. Verifique su dominio UPN en Azure Portal
Nota: Si ha configurado un nombre de dominio personalizado, omita este paso.
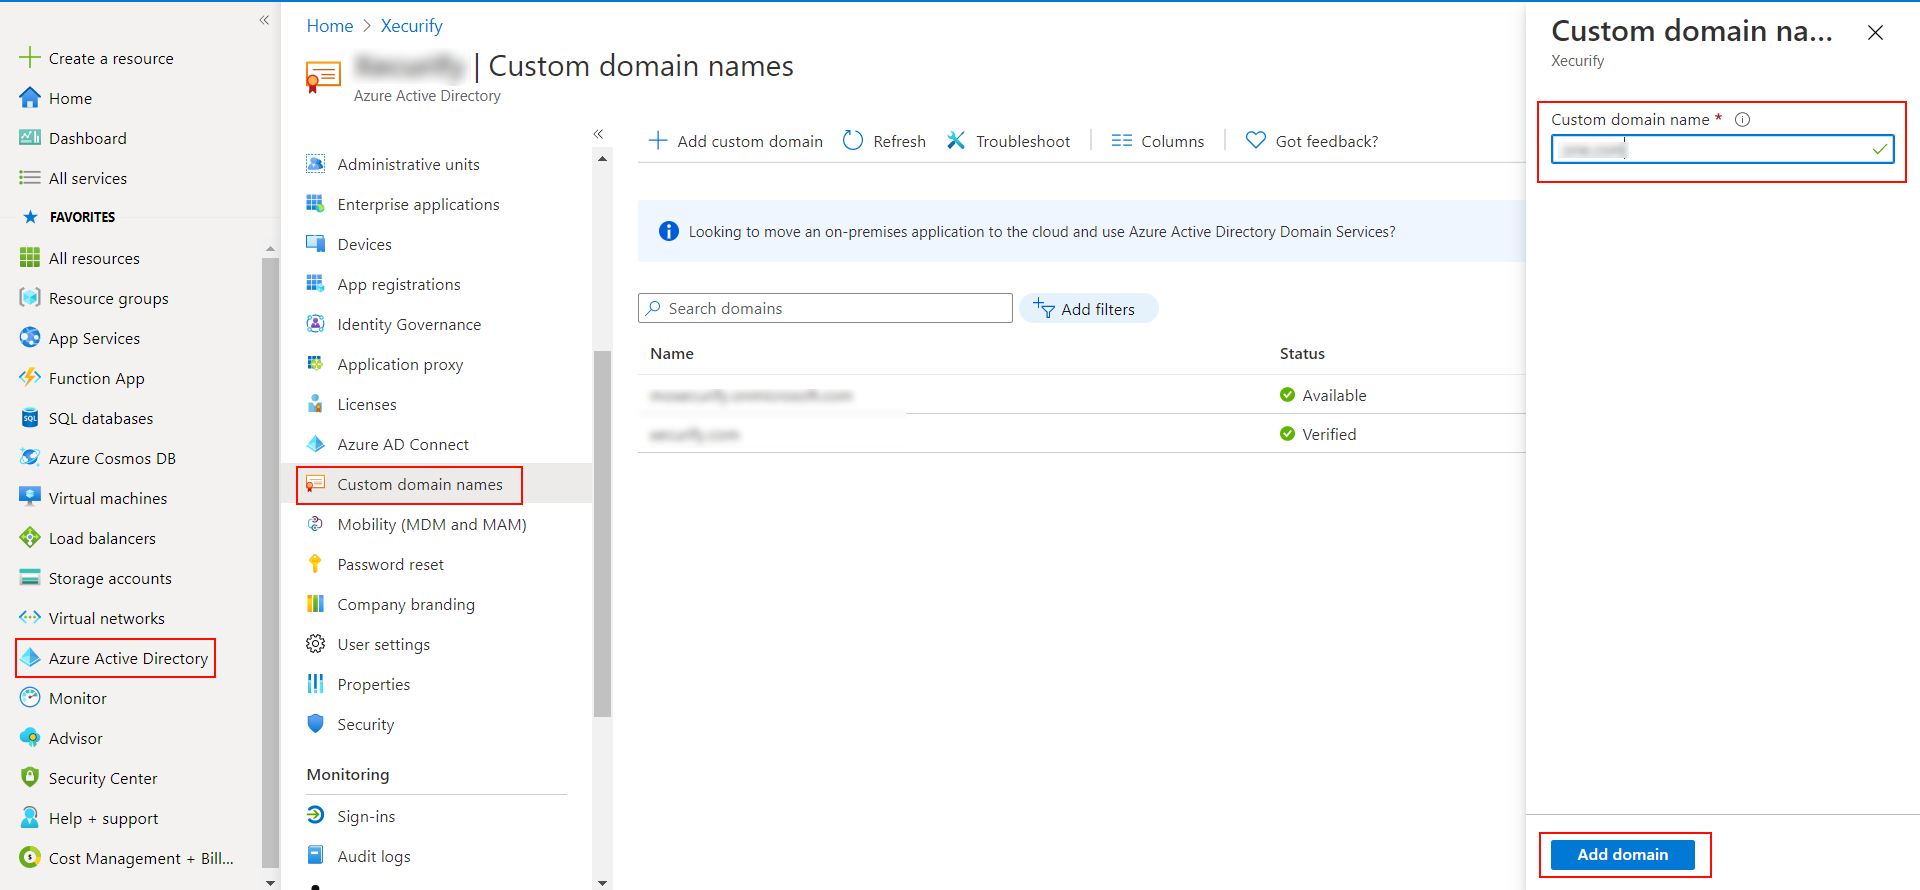
En el portal de Azure, navegue hasta Microsoft Entra ID >> Nombres de dominio personalizados y haga clic en Agregar dominio personalizado.
Ingrese el nombre de dominio completo en el panel derecho que aparece y haga clic en Agregar dominio.
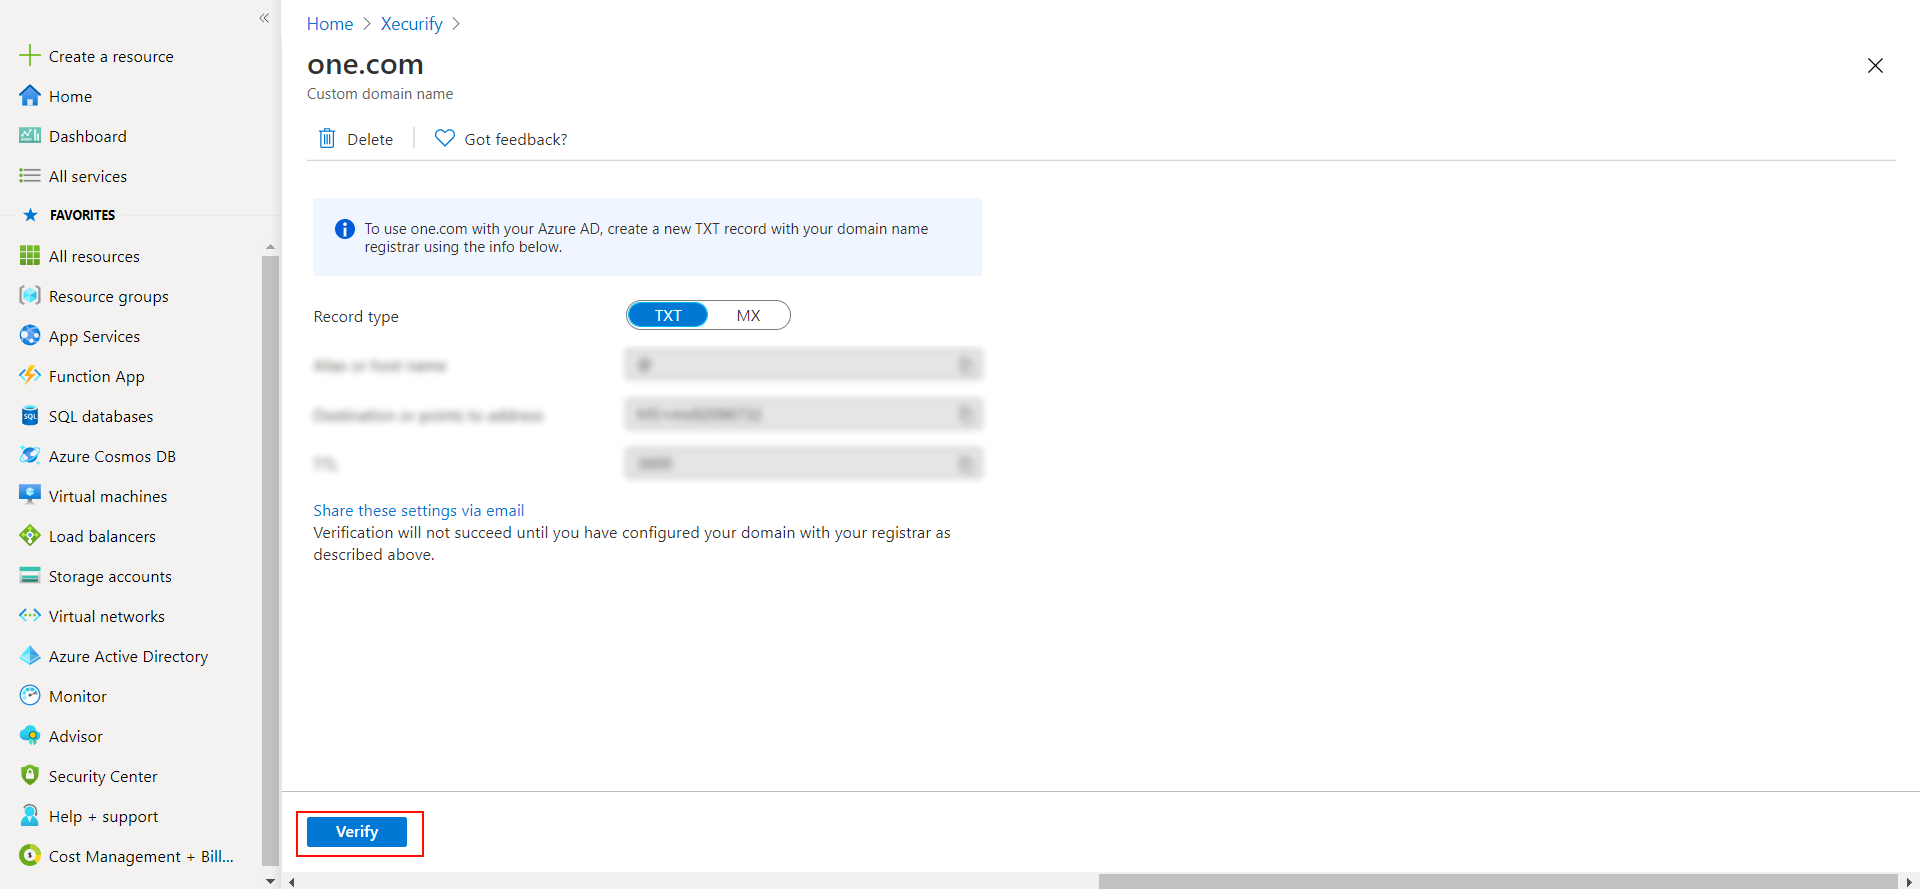
Se abrirá una nueva ventana con Texto/MX registros para el dominio. Tendrás que agregar la entrada resentida en tu registrador de nombres de dominio.
Haga clic en verificar una vez que haya agregado la entrada.
Asegúrese de que la imagen corporativa de su organización ya esté configurada en Personalización >> Imagen corporativa de inicio de sesión y registro, en el menú de la izquierda del panel de control.
Siga la guía paso a paso que se proporciona a continuación para el inicio de sesión único (SSO) de Microsoft Outlook
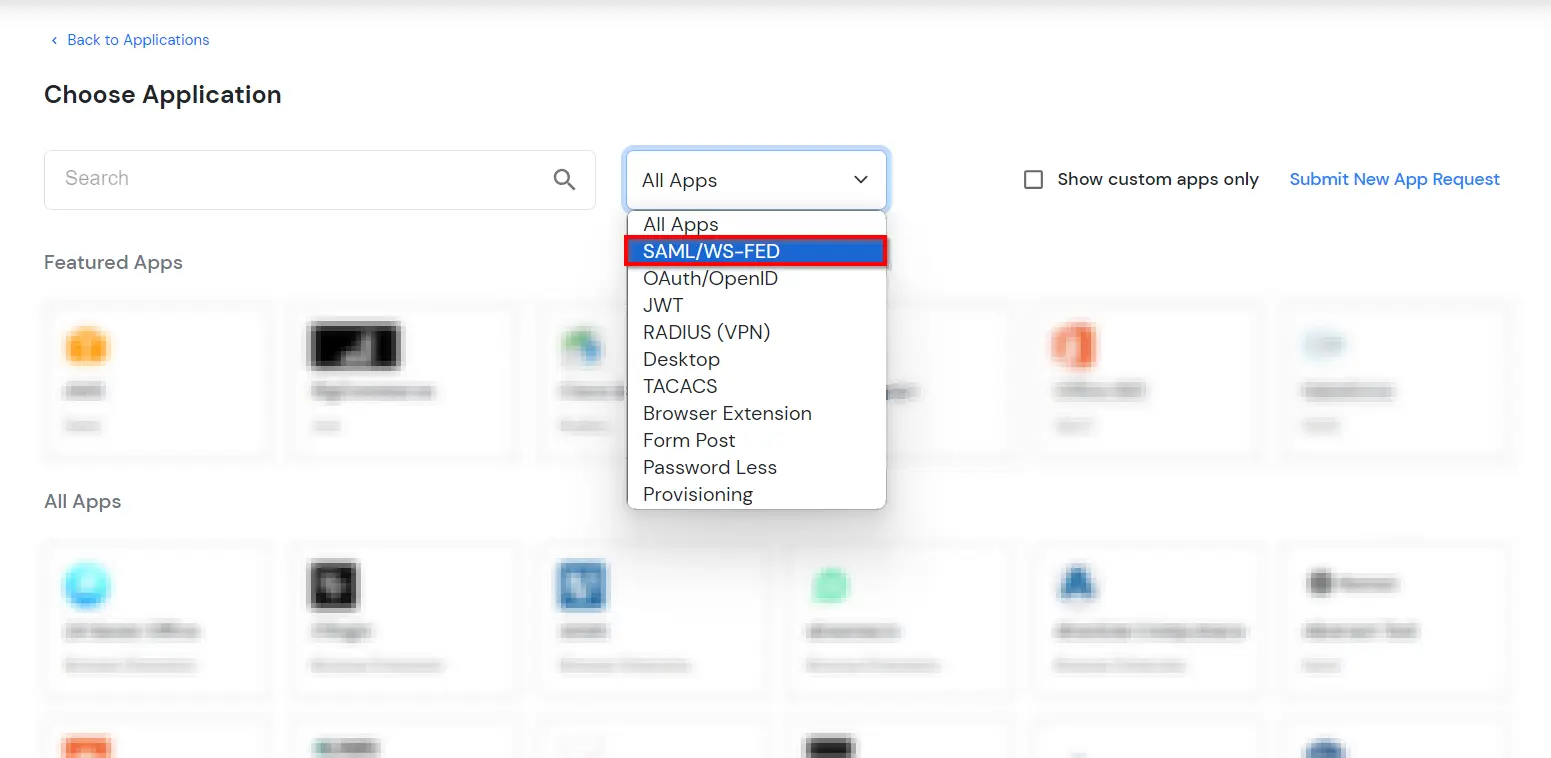
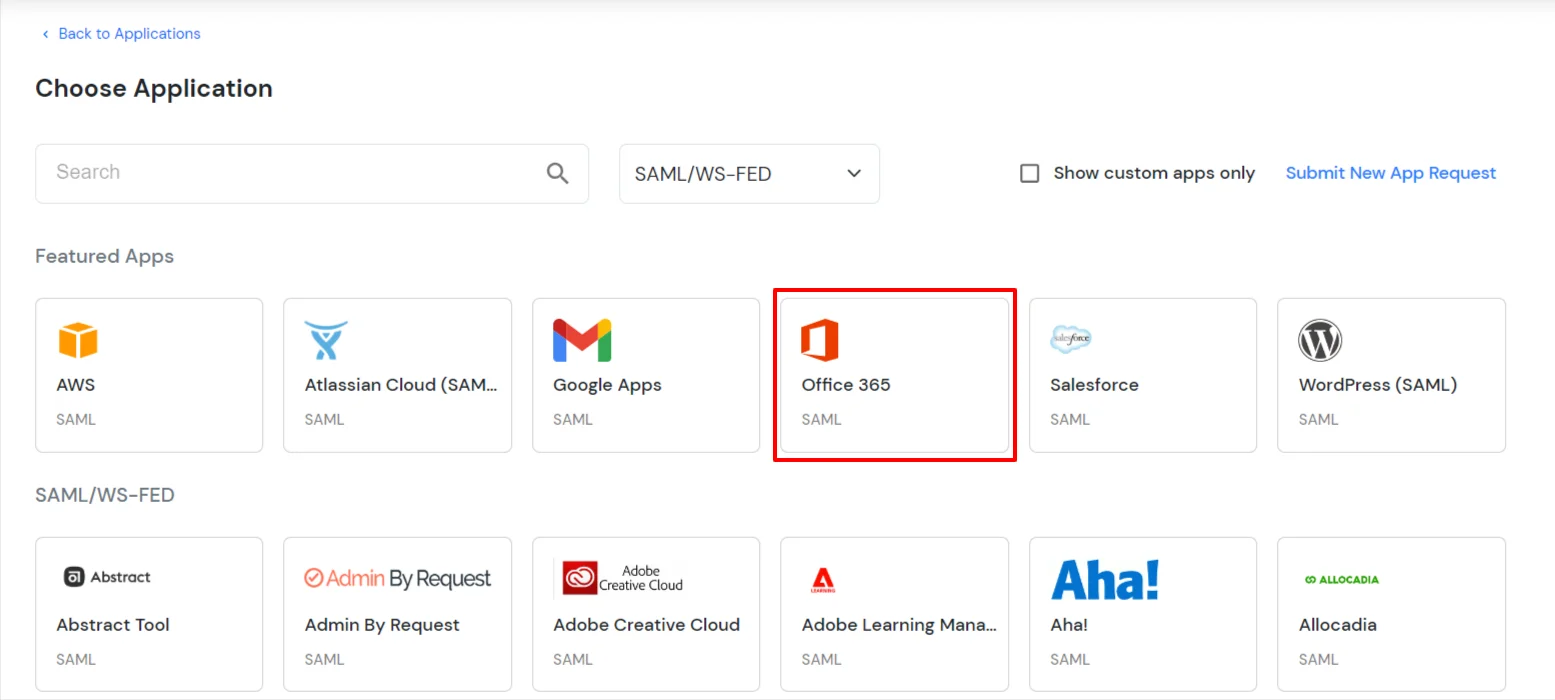
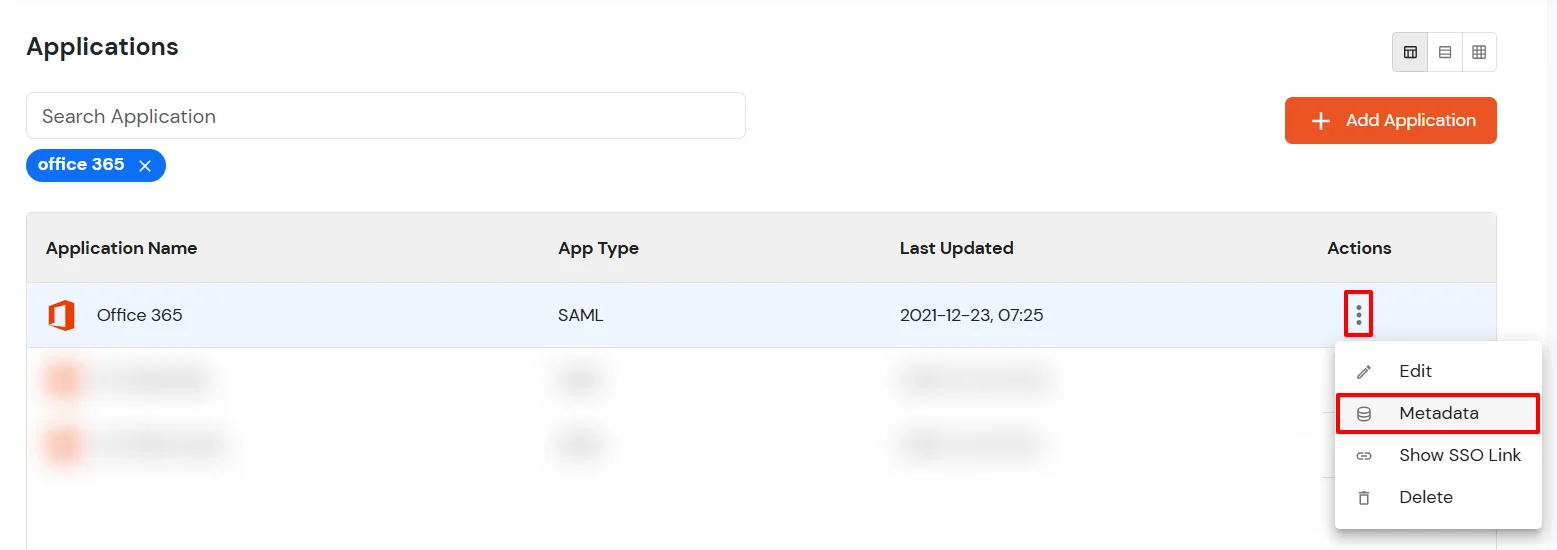
Vaya al Aplicaciones y haga clic en Agregar aplicación .
In Elija el tipo de aplicación, seleccione SAML/WS-FED del menú Todas las Aplicaciones desplegable.
En el siguiente paso, busque Office 365. Haga clic en Office 365 .
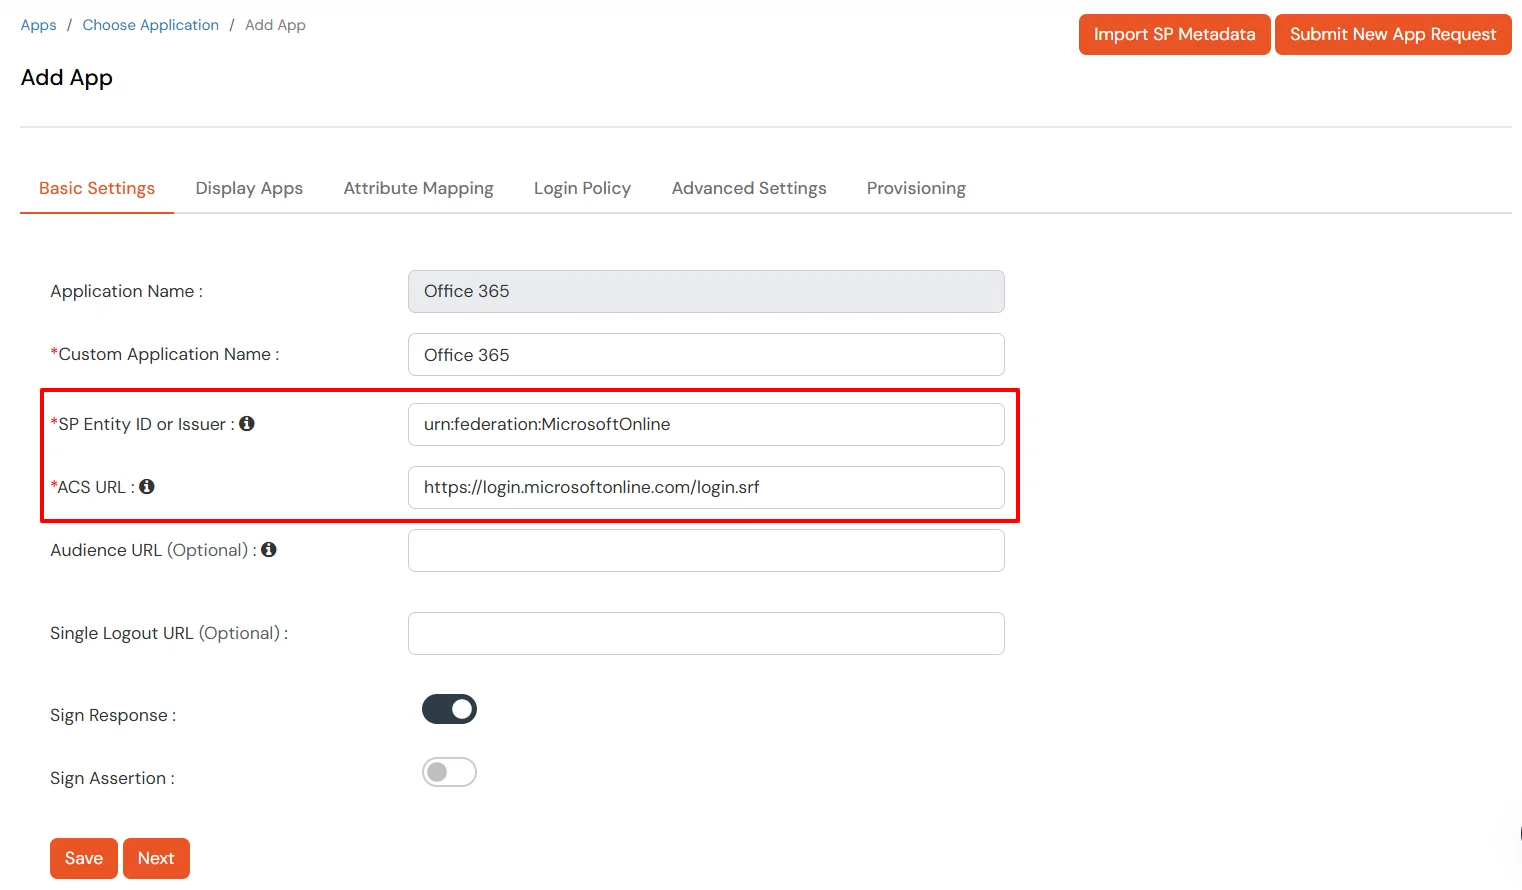
En la sección Básico Sección de configuración, ingrese el nombre para mostrar.
Asegúrese de que el ID de entidad o emisor del SP sea: urn:federation:MicrosoftOnline
Asegúrese de que la URL de ACS sea: https://login.microsoftonline.com/login.srf
Haga clic en Siguiente.
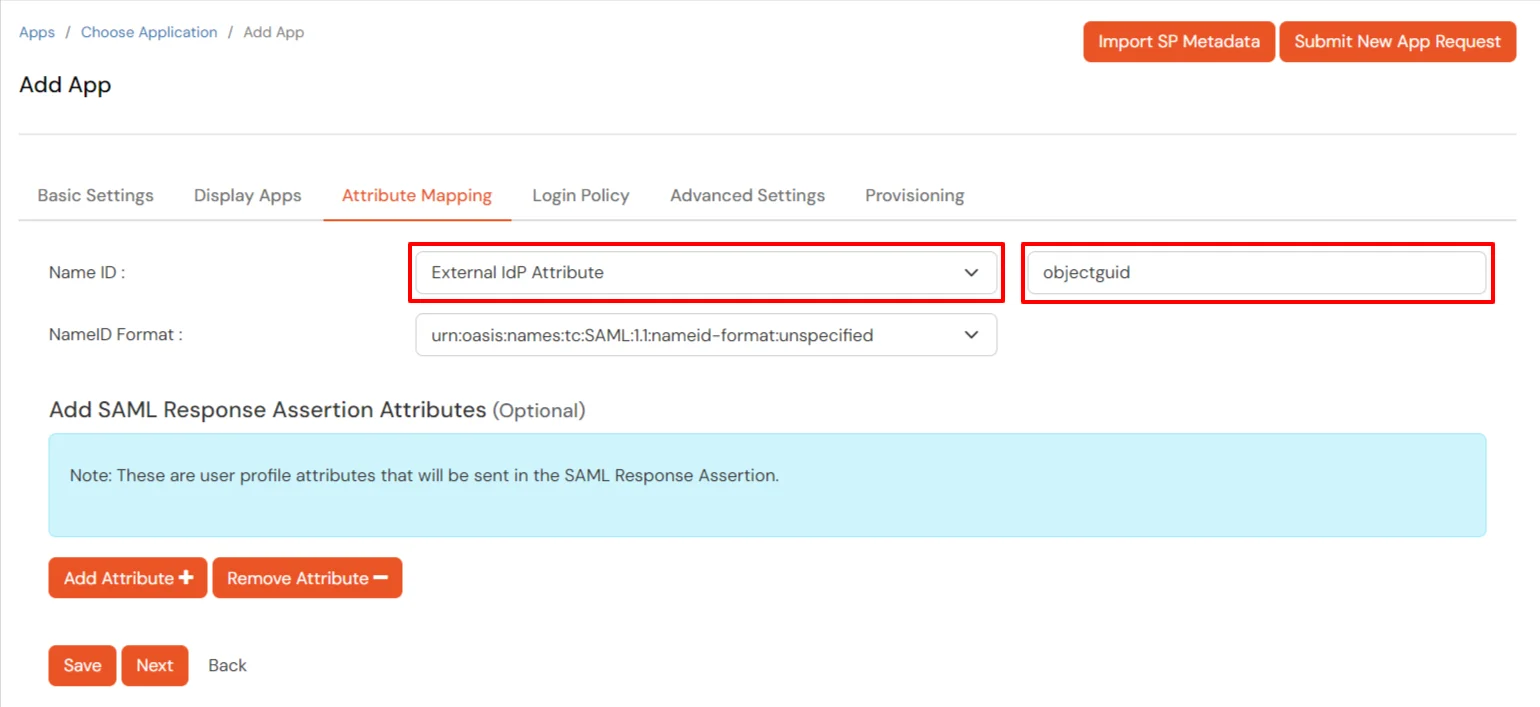
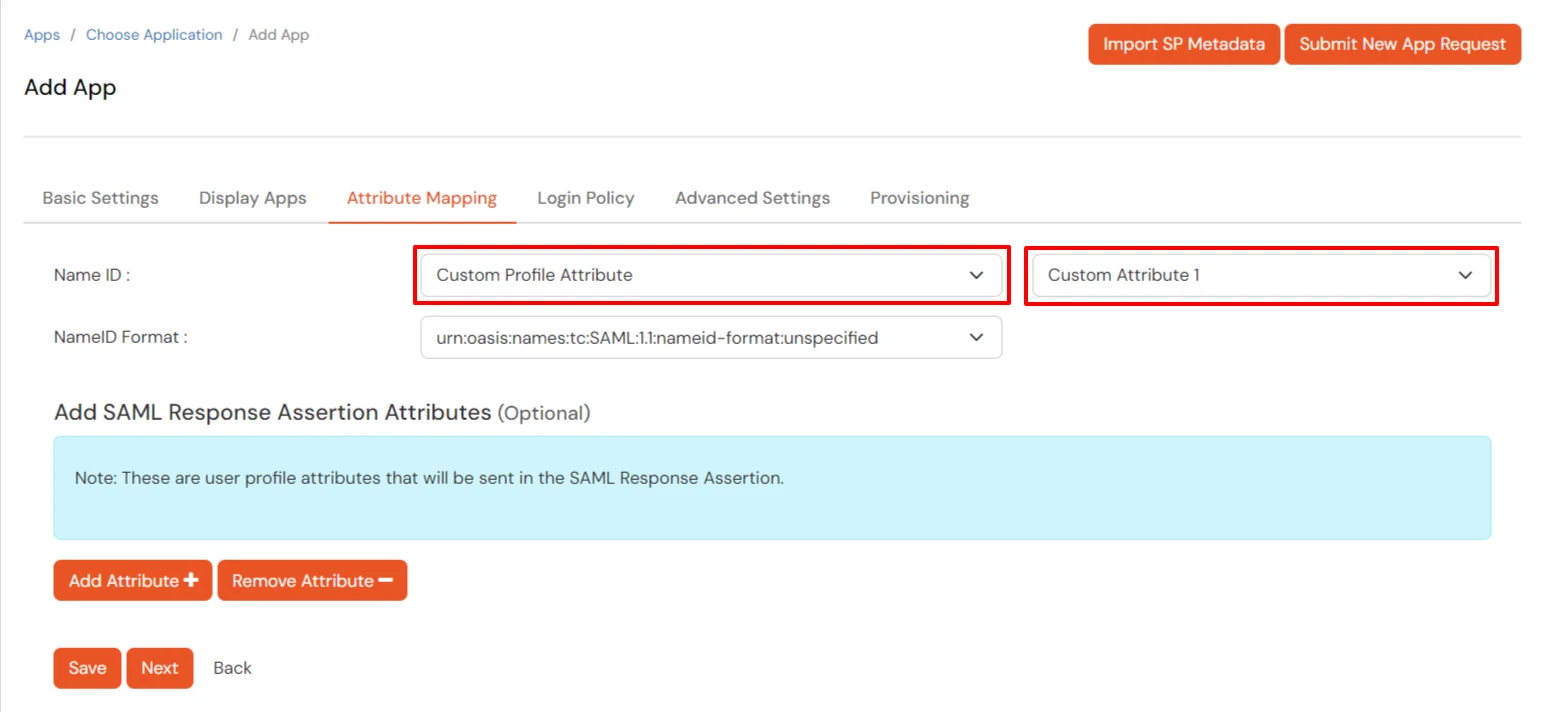
Ahora ve a la Atributos pestaña y configurar ID de nombre Dependiendo de la tienda de usuarios que estés utilizando:
Usando el servicio de intermediación Active Directory/miniOrange: Seleccione Atributo de IDP externo en el menú desplegable y agregue objectguid en el cuadro de texto que aparece.
Usando miniOrange como tienda de usuarios: Seleccione Atributo de perfil personalizado y seleccione un Atributo personalizado en el menú desplegable.
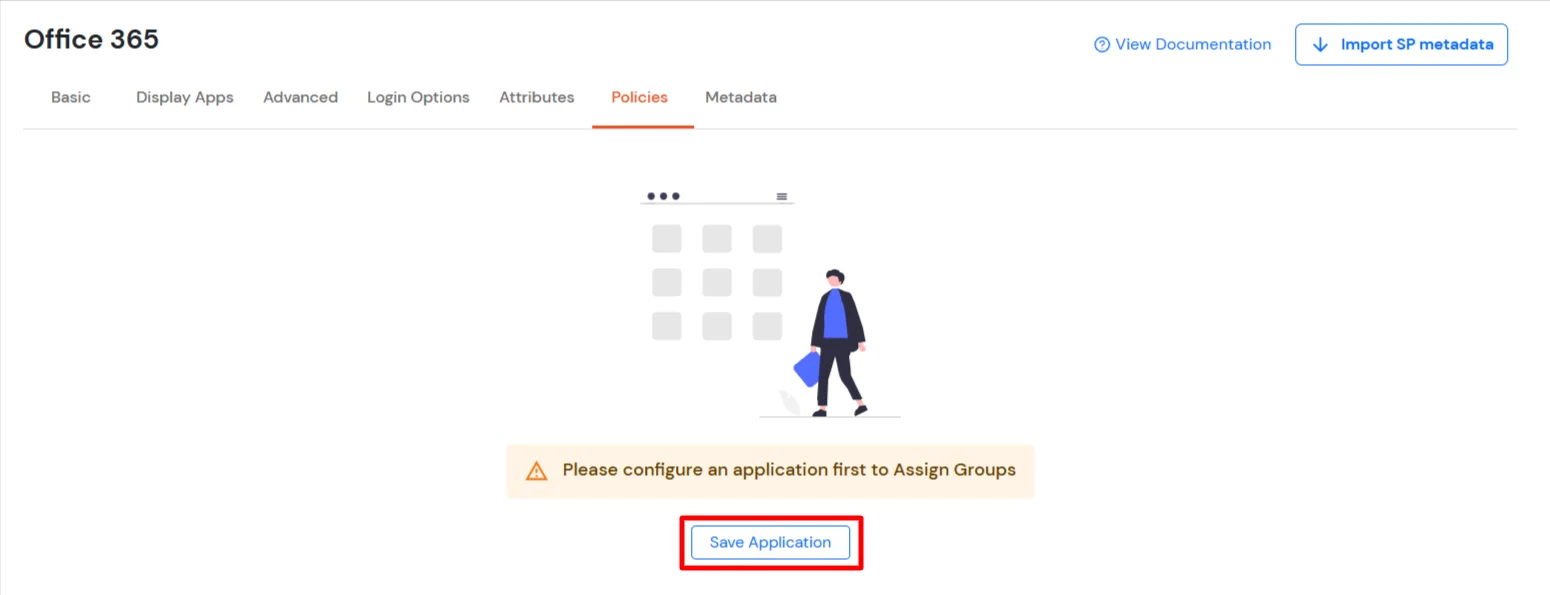
Haga clic en Siguiente para ir a la Políticas. Primero guarde la aplicación para configurar la política.
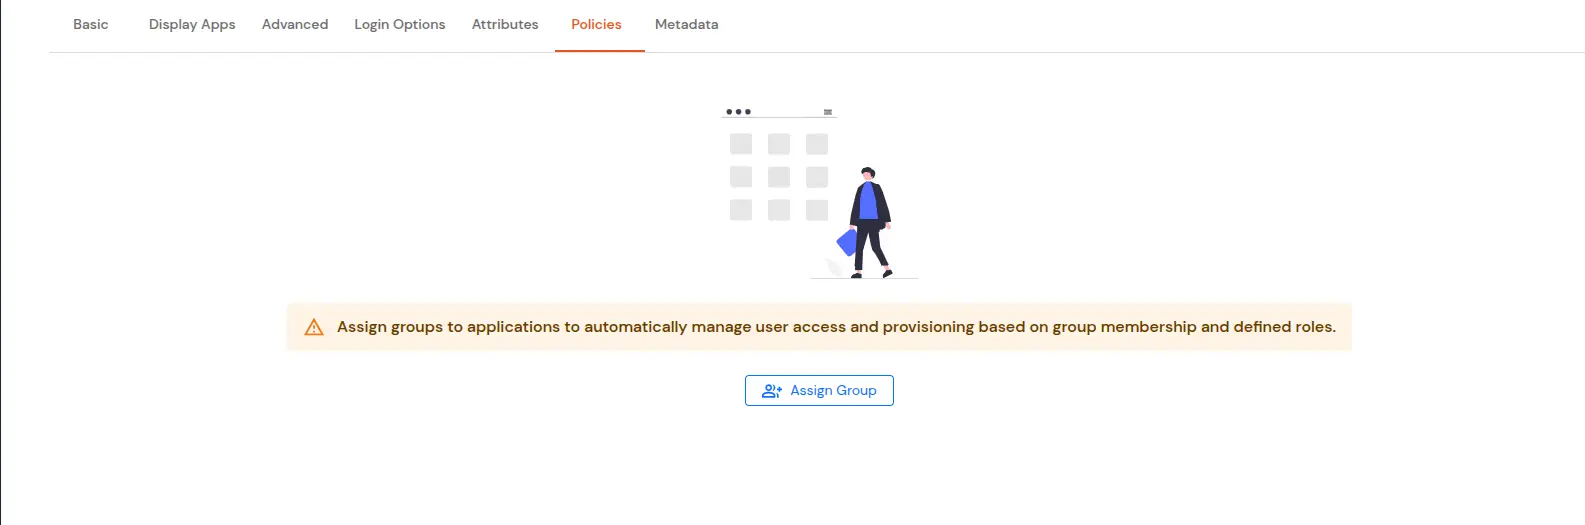
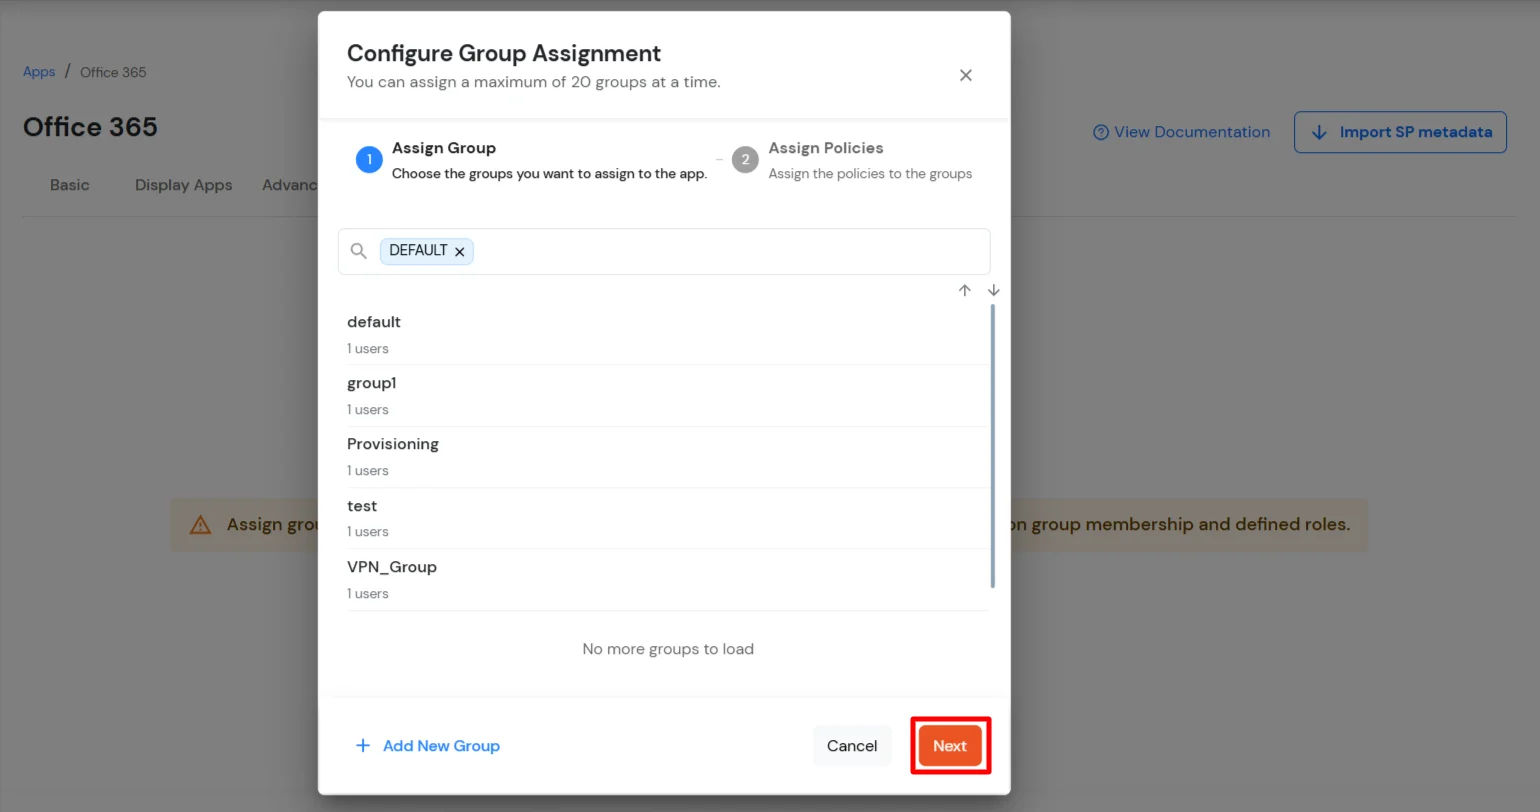
Haga clic en el botón Asignar grupo botón. En el Configurar la asignación de grupos cuadro de diálogo, seleccione DEFAULT como el grupo.
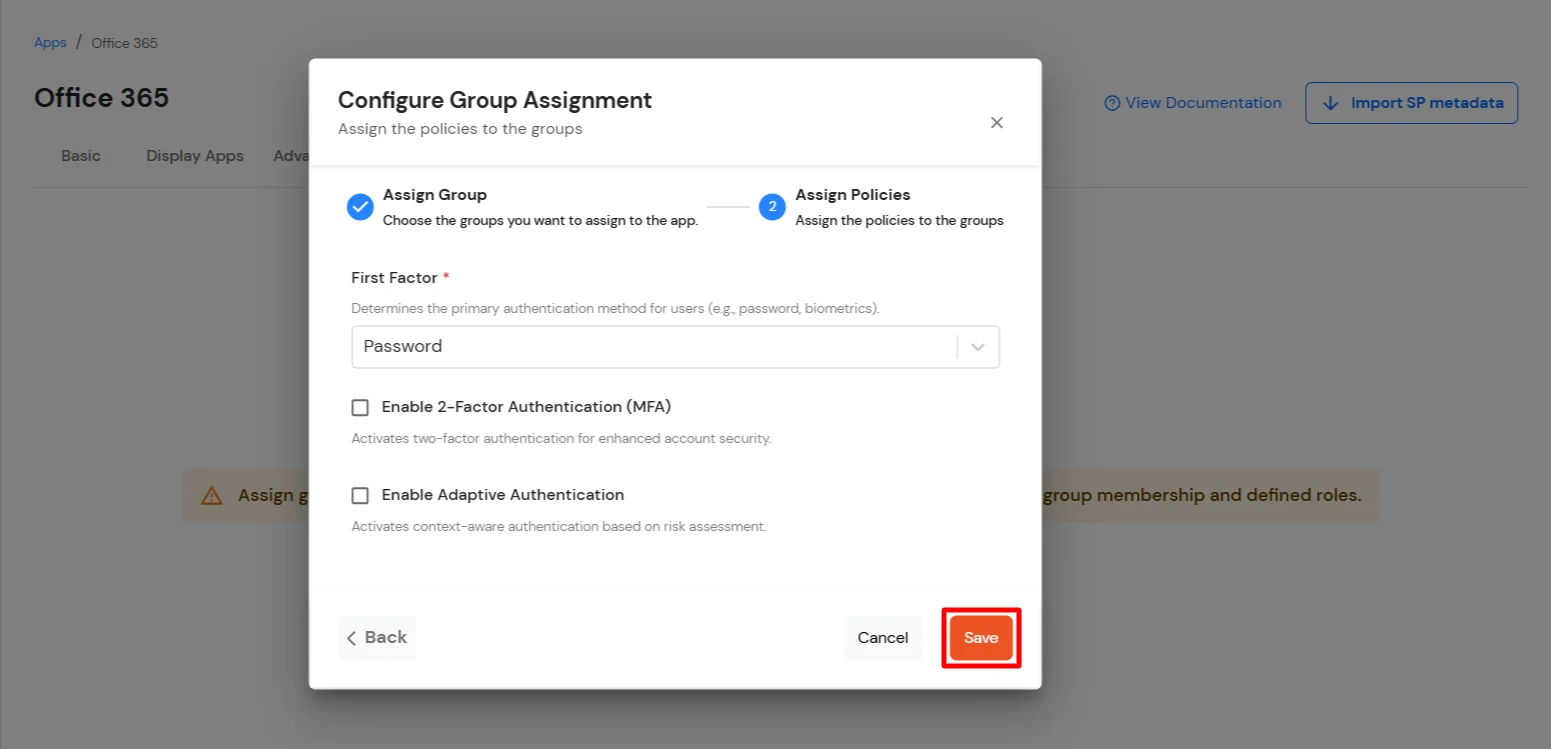
Haga clic en Siguiente para ir a la Asignar políticas . Seleccione Primer Factor as Contraseña.
Puede habilitar 2FA para iniciar sesión o permitir que los usuarios inicien sesión con un nombre de usuario y contraseña estándar.
Haga clic en Guardar.
Una vez hecho esto, se crearán políticas para todos los grupos seleccionados.
2. Configurar los servicios de Microsoft Graph
Ahora ve a la metadatos .
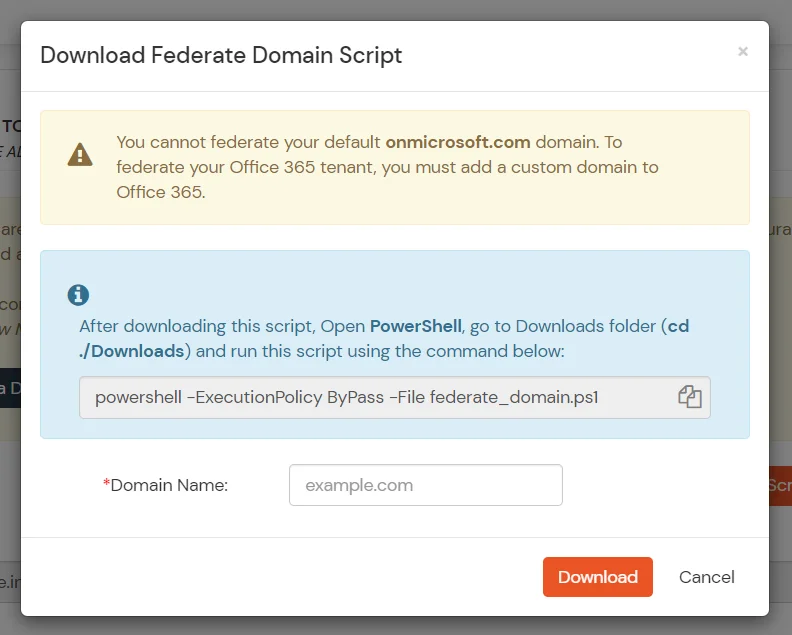
Haga clic en el elemento Descargar script de dominio federado botón debajo de "Fuente externa como IdP".
Escriba el Nombre de dominio que deseas federarte y haz clic en Descargar. Nota: No puedes federar tu default "onmicrosoft.com" dominio. Para federar su inquilino de Microsoft Outlook, debe agregar un dominio personalizado a Microsoft Outlook.
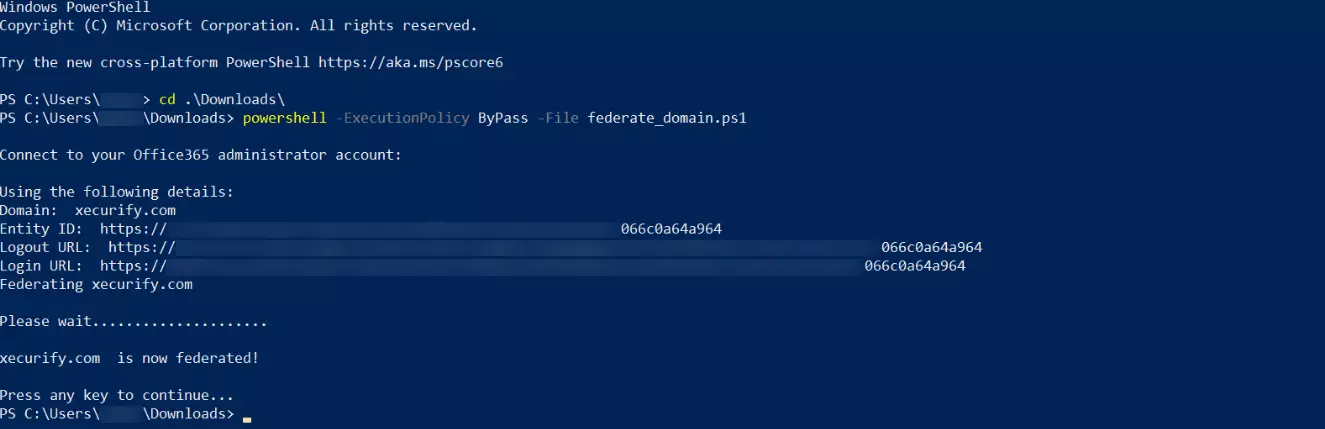
Después de descargar el script, Abre PowerShell ejecute el script federate_domain usando: cd ./Downloads
powershell -ExecutionPolicy ByPass -File federate_domain.ps1
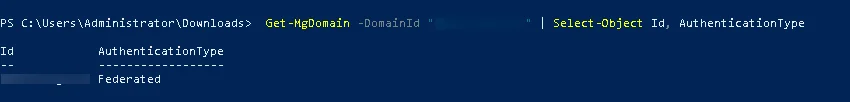
Su dominio ahora está federado. Utilice los siguientes comandos para verificar la configuración de su federación: Get-MgDomain -DomainId "<domain>" | Select-Object Id, AuthenticationType
3. Pruebe la configuración de SSO de Outlook
1. Uso del inicio de sesión iniciado por SP: -
Vaya al Office 365: inicio de sesión en Microsoft Outlook y haga clic en iniciar sesión
Serás redirigido al portal de Microsoft Graph. Aquí deberás ingresar el UPN del usuario (debe contener el dominio asociado con miniOrange).
Ahora será redirigido a la página de inicio de sesión de IdP miniOrange.
Ingrese su credencial de inicio de sesión y haga clic en Iniciar sesión. Iniciará sesión automáticamente en su cuenta de Microsoft Outlook.
2. Uso del inicio de sesión iniciado por IdP: -
Ingrese a su Consola de autoservicio miniOrange como Usuario Final y haga clic en el Outlook (Oficina 365) icono en tu Panel de Control.
Una vez que haga clic en Outlook u Office 365, no necesita volver a ingresar las credenciales; será redirigido a la cuenta de Outlook u Office 365.