Autenticación de dos factores (2FA) para Microsoft Teams
Microsoft Teams es una plataforma unificada de comunicación y colaboración que combina chat continuo en el lugar de trabajo, reuniones por video, almacenamiento de archivos (incluida la colaboración en archivos) y muchas más funciones extremadamente útiles para las comunicaciones empresariales. Microsoft Teams está incluido en Office365 de forma gratuita.
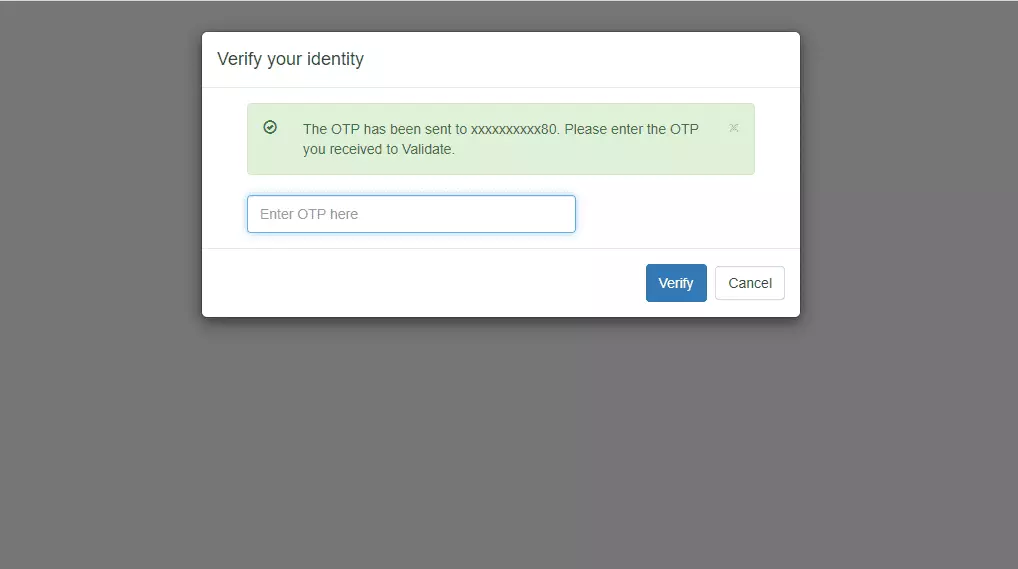
Microsoft Teams Autenticación de dos factores or Autenticación de múltiples factores es el proceso de autenticación segura en el que un usuario o un empleado de la organización debe proporcionar dos factores para obtener acceso a los datos de Microsoft Teams. La autenticación de dos factores de Microsoft Teams comienza con el usuario enviando su nombre de usuario y contraseña tradicionales. Una vez que el usuario se autentica correctamente con la verificación del primer paso, el método 1FA configurado (OTP por SMS, notificaciones push, Google Authenticator, etc.) solicita la verificación del segundo paso. Después de autenticarse correctamente con ambos pasos, se le otorga al usuario el acceso a los recursos de Microsoft Teams. Esta capa adicional evita que la persona no autorizada acceda a los recursos incluso si los atacantes cibernéticos conocen sus credenciales.
Si está buscando lograr esto utilizando un producto con características de primer nivel y un equipo dedicado para guiarlo sin problemas a lo largo de este viaje, ¡ha llegado al destino correcto!
mininaranja proporciona proporciona más de 15 métodos de autenticación y soluciones para varios casos de uso. Permite a los usuarios y a la organización configurar cierta autenticación y configuraciones que incluyen restricciones de contraseñas, métodos de inicio de sesión restringidos y otras configuraciones de seguridad. miniorange también abre paso a aplicaciones de autenticación que admiten contraseñas de un solo uso basadas en tiempo (TOTP), Google Authenticator, Microsoft Authenticator, la aplicación de autenticación de dos factores Authy y nuestra propia aplicación Miniorange Authenticator. Siga la guía proporcionada para configurar Multifunción de Microsoft Teams.

mininaranja
Aplicación Authenticator

Google
Aplicación Authenticator

Auténtico factor 2
Aplicación de autenticación
Microsoft
Aplicación Authenticator
Siga la guía paso a paso que se proporciona a continuación para la autenticación de dos factores (2FA) de Microsoft Teams
1. Configurar Microsoft Teams en miniOrange
- Iniciar sesión en miniOrange Consola de administración.
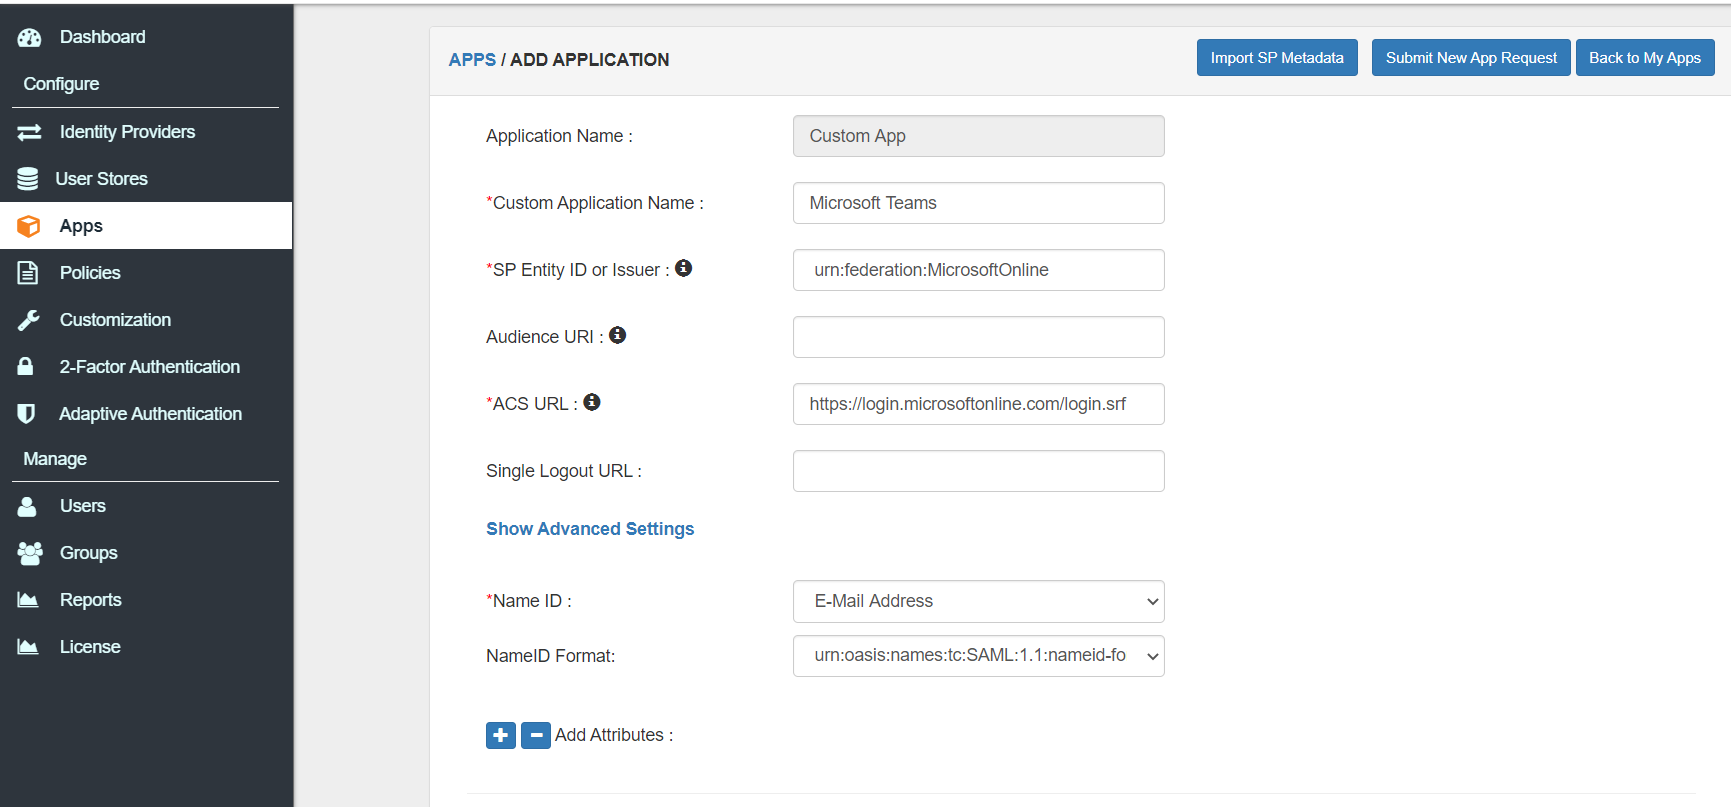
- Vaya al Aplicaciones y haga clic en Agregar aplicación .

- In Elija el tipo de aplicación, seleccione SAML/WS-FED del menú Todas las Aplicaciones desplegable.

- Busque Microsoft Teams en la lista, si no encuentra Microsoft Teams en la lista, busque personalizado y puedes configurar tu aplicación en Aplicación SAML personalizada.

- Ingrese los detalles como se muestra:
| ID de entidad SP o emisor |
urna:federación:MicrosoftOnline |
| URL de ACS |
https://login.microsoftonline.com/login.srf |
- Deja el Agregar atributos sección vacía.
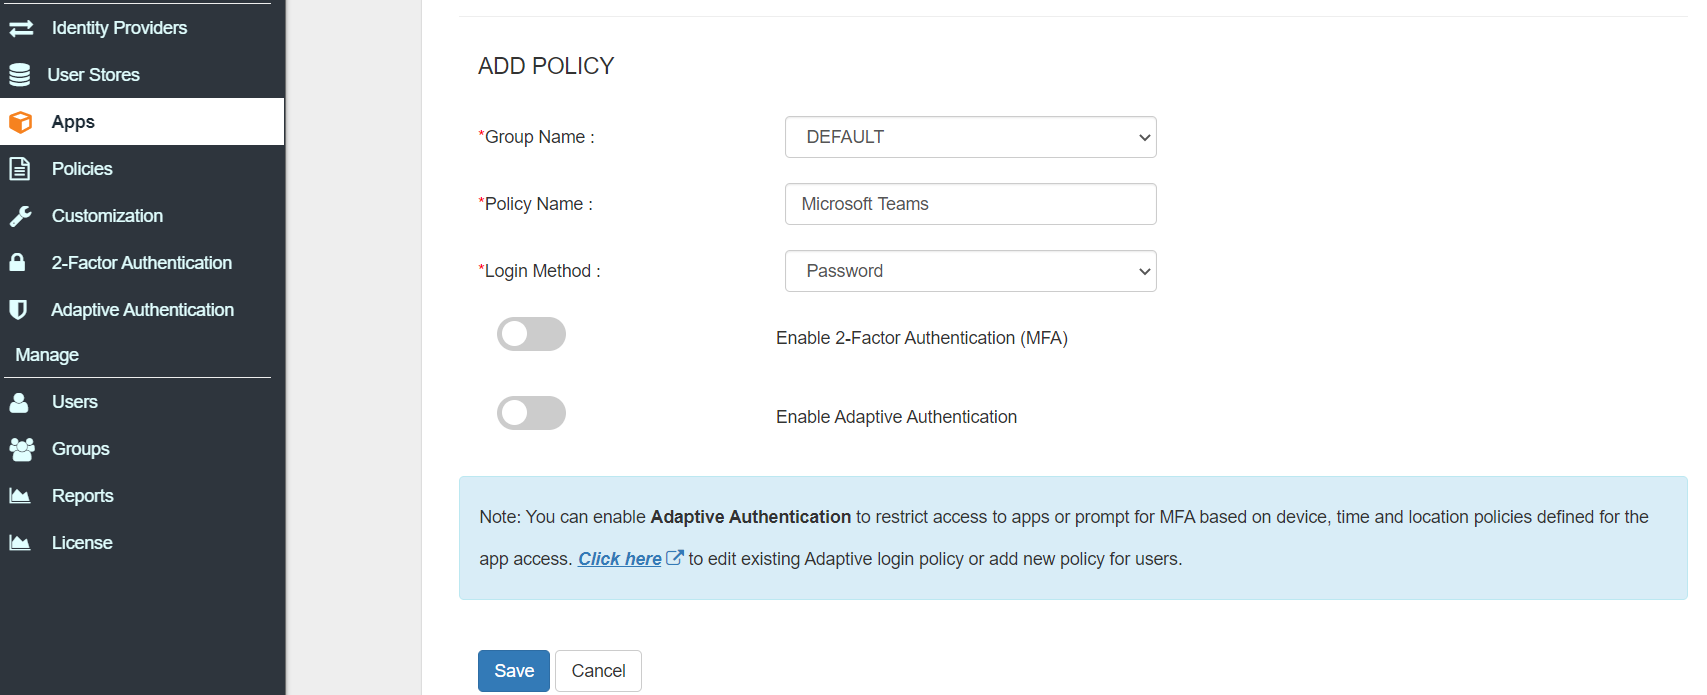
- Vaya a la Agregar política y seleccione DEFAULT del menú Nombre del grupo desplegable.
- Proporcione un nombre de política para Microsoft Teams en el Nombre de directiva .
- Seleccionar Contraseña como el primer tipo de factor para la autenticación.
- Haga clic en Guardar para configurar Microsoft Teams.
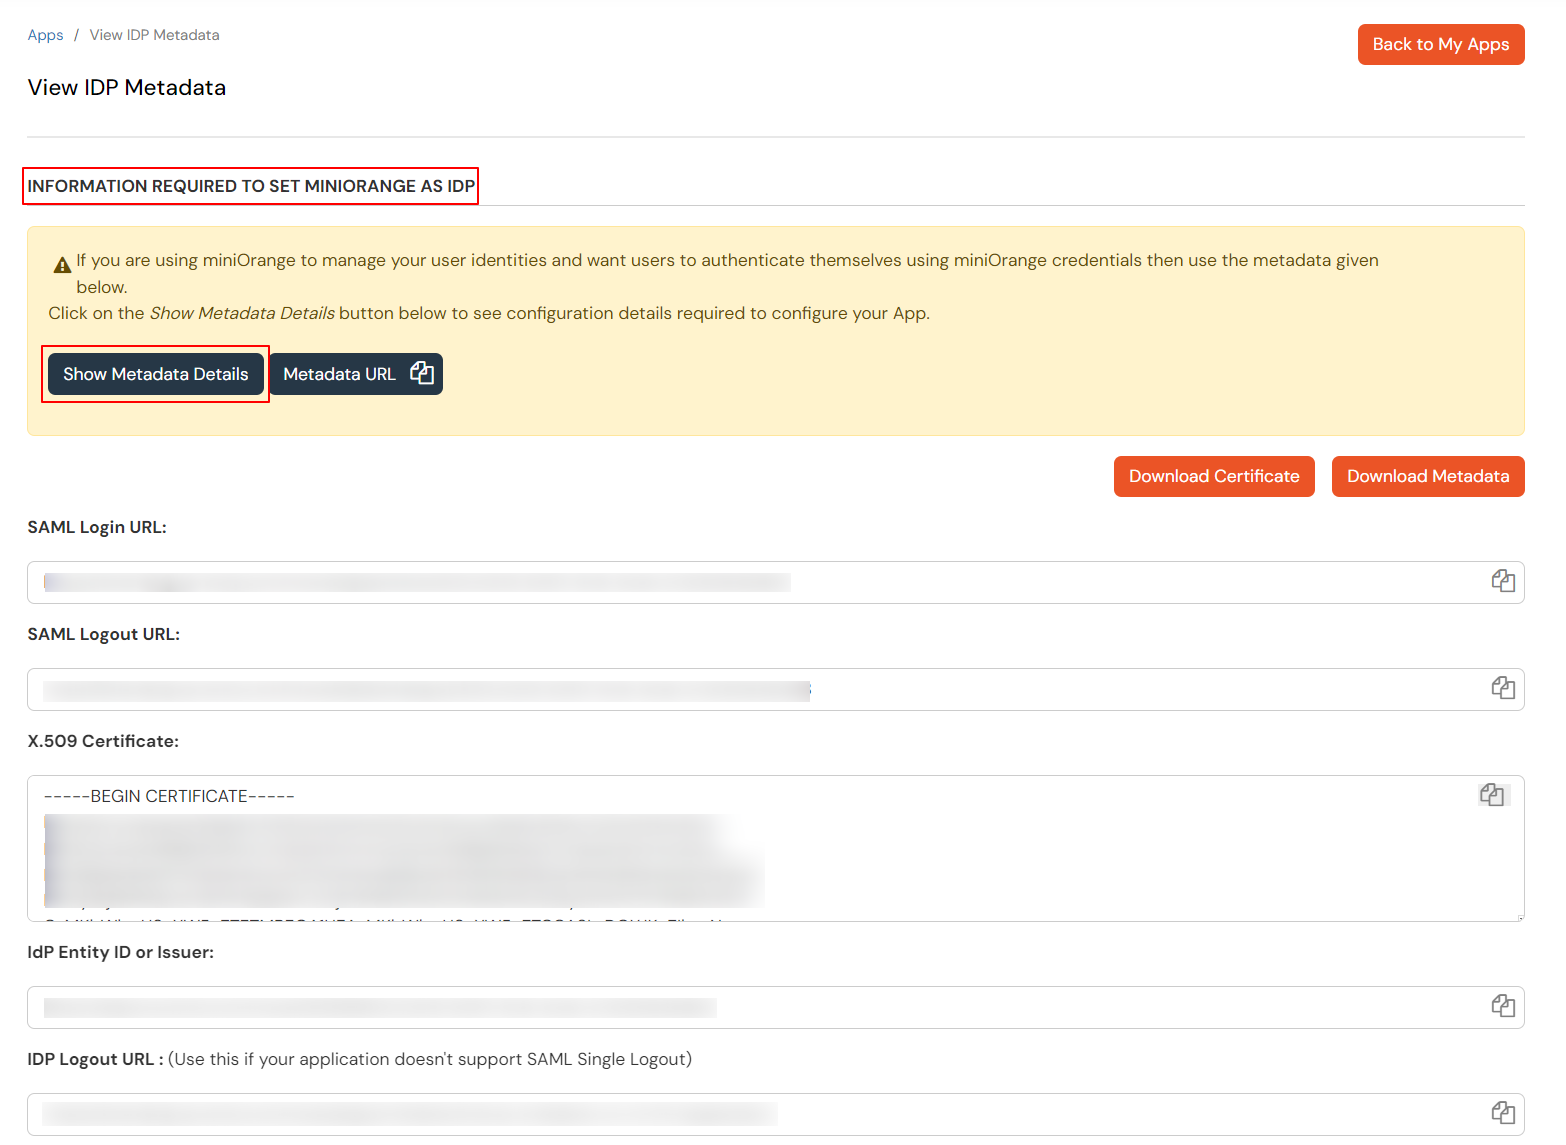
- Haga clic en Seleccionar en el Acción: columna de la aplicación configurada y vaya a metadatos.
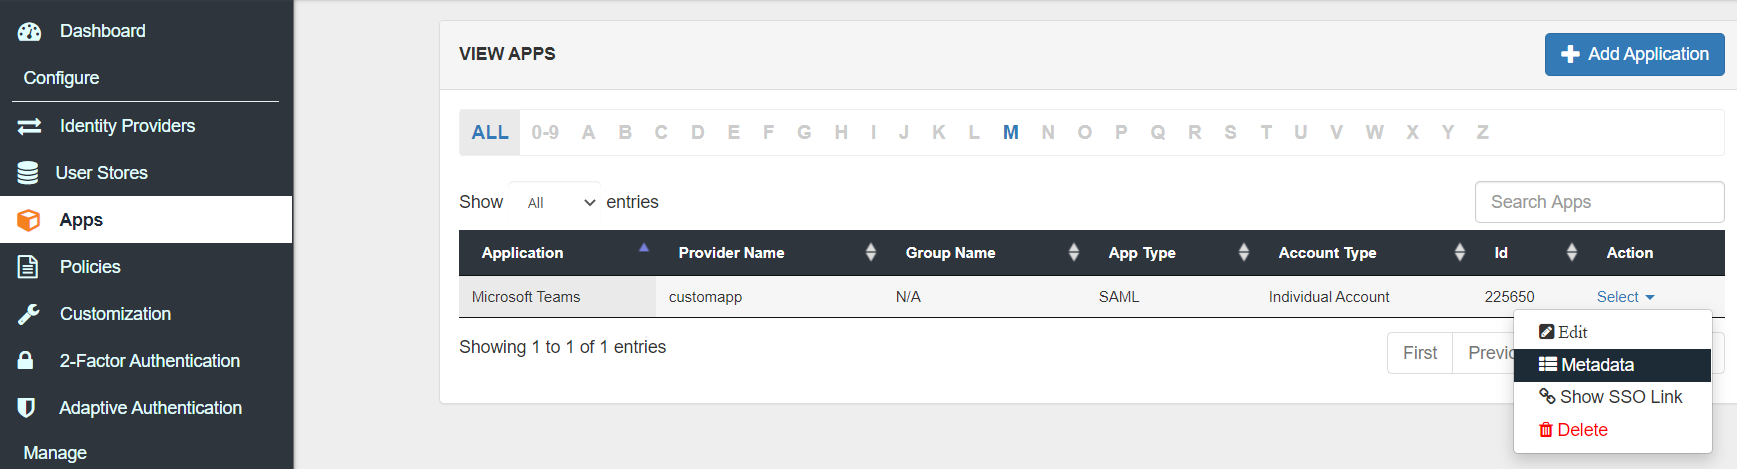
- Dependiendo de sus requisitos, haga clic en el Mostrar detalles de metadatos Botón para obtener los metadatos que se requerirán más adelante en el Paso 3(c)
2. Configure su directorio de usuarios (opcional)
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), proveedores de identidad (como Okta, Shibboleth, Ping, OneLogin, KeyCloak), bases de datos (como MySQL, MariaDB, PostgreSQL) y muchas más . Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
- Haga clic en Proveedores de identidad >> Agregar proveedor de identidad en el menú izquierdo del tablero

- En Elegir proveedor de identidad, seleccione Directorios AD/LDAP desde el desplegable.

- Entonces busca Anuncio/LDAP y haz clic en él.

- ALMACENE LA CONFIGURACIÓN LDAP EN MINIORANGEElija esta opción si desea conservar su configuración en miniOrange. Si el directorio activo está protegido por un firewall, deberá abrirlo para permitir las solicitudes entrantes a su AD.
- ALMACENAR LA CONFIGURACIÓN LDAP ON PREMISA: Elija esta opción si desea mantener su configuración en sus instalaciones y solo permitir el acceso a AD dentro de las instalaciones. Tendrás que descargar e instalar. puerta de enlace miniOrange en sus instalaciones.

- Ingresar AD/LDAP Nombre que se ve en la pagina y Identificador nombre.
- Seleccionar Tipo de directorio as Active Directory.
- Introduzca la URL o la dirección IP del servidor LDAP frente al LDAP URL del servidor .
- Haga clic en el elemento Conexión de prueba Botón para verificar si se ha realizado una conexión exitosa con su servidor LDAP.

- En Active Directory, vaya a las propiedades de los contenedores/OU de usuario y busque el Atributo de nombre distinguidoLa cuenta de enlace debe tener los privilegios de lectura mínimos necesarios en Active Directory para permitir búsquedas en el directorio. Si el caso de uso implica aprovisionamiento (como crear, actualizar o eliminar usuarios o grupos), la cuenta también debe tener los permisos de escritura adecuados.

- Ingrese la contraseña válida de la cuenta Bind.
- Haga clic en el elemento Probar las credenciales de la cuenta vinculada para verificar sus credenciales de enlace LDAP para la conexión LDAP.

- Base de búsqueda es la ubicación en el directorio donde comienza la búsqueda de un usuario. Lo obtendrá del mismo lugar donde obtuvo su nombre distinguido.

- Seleccione un filtro de búsqueda adecuado en el menú desplegable. Si utiliza Usuario en filtro de grupo único or Usuario en filtro de grupo múltiple, Reemplace lagrupo-dn> en el filtro de búsqueda con el nombre distinguido del grupo en el que están presentes tus usuarios. Para utilizar el filtro de búsqueda personalizado, seleccione "Escribe tu filtro personalizado" opción y personalizarla en consecuencia.

- Haga clic en el elemento Siguiente botón, o vaya al Opciones de inicio de sesión .
- También puede configurar las siguientes opciones mientras configura AD. Permitir Activar LDAP para autenticar usuarios de AD/LDAP. Clickea en el Siguiente Botón para agregar tienda de usuario.

Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.
| Atributo |
Mareas Ideales para Lecciones |
| Activar LDAP |
Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa |
| Autenticación alternativa |
Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange |
| Habilitar inicio de sesión de administrador |
Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP. |
| Mostrar IdP a los usuarios |
Si habilita esta opción, este IdP será visible para los usuarios. |
| Sincronizar usuarios en miniOrange |
Los usuarios se crearán en miniOrange después de la autenticación con LDAP |
- Haga clic en el elemento Siguiente botón, o vaya al Atributos .
Mapeo de atributos desde AD
Importación y aprovisionamiento de usuarios desde AD
- Si desea configurar el aprovisionamiento, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Importar la política de contraseñas desde Active Directory
- Si desea importar su política de contraseñas de Active Directory a miniOrange, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Probar conexiones
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Conexión de prueba.

- Aparece una ventana emergente que le solicita que ingrese un nombre de usuario y una contraseña para verificar su configuración LDAP.

- On Consolidación Exitosa conexión con el servidor LDAP, se muestra un mensaje de éxito.

Mapeo de atributos de prueba
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Mapeo de atributos de prueba.

- Aparece una ventana emergente para ingresar un nombre de usuario y hacer clic Prueba.

- Se mostrará el resultado de la asignación de atributos de prueba.

La configuración de AD como directorio externo está completa.
Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.
miniOrange se integra con varias fuentes de usuarios externos, como directorios, proveedores de identidad, etc.
¿No puedes encontrar tu IdP o necesitas ayuda para configurarlo?
Contáctanos o envíanos un correo electrónico a idpsupport@xecurify.com y te ayudaremos a configurarlo enseguida.
3. Configurar SSO en Microsoft Teams
- Abra Powershell en modo administrador. Es necesario instalar el módulo Microsoft Online Services para ejecutar los siguientes comandos.
- Módulo de instalación -Nombre AzureAD
- Si se le solicita que instale un módulo desde un repositorio que no es de confianza, escriba Y y presione ENTER.
- Instale la versión de 64 bits del Asistente para el inicio de sesión de Microsoft Online Services. Descárguela desde aquí.
- Ejecute el siguiente comando en Powershell para instalar el módulo MSOnline: Módulo de instalación MSOnline
- Si se le solicita que instale el proveedor NuGet, escriba Y y presione ENTER.
- Si se le solicita que instale el módulo desde PSGallery, escriba Y y presione ENTER.
- Ejecute los siguientes comandos de Powershell:
- $cred = Obtener Credencial. Ingrese las credenciales de administrador de Microsoft Teams.
- Conectar-MsolService -Credencial $cred.
- Reemplace la siguiente información con la indicada en el paso anterior:
- Reemplace ##NOMBRE DE DOMINIO## por su nombre de dominio de Active Directory. Asegúrese de que el dominio no sea el nombre de dominio predeterminado, ya que el predeterminado no se puede configurar como dominio federado.
- Reemplace ##IDP ENTIDAD ID## con el ID de entidad/emisor del IdP a partir de los detalles de metadatos mencionados en el Paso 1.
- Reemplace ##URL DE CIERRE DE SESIÓN## con la URL de cierre de sesión de los detalles de metadatos mencionados en el Paso 1.
- Reemplace ##CERTIFICADO## con el Certificado X.509 a partir de los detalles de metadatos mencionados en el Paso 1.
- Set-MsolDomainAuthentication -Authentication Federated -DomainName ##NOMBRE DE DOMINIO## -IssuerUri ##IDP ENTITY ID## -LogOffUri "##URL DE CERRAR SESIÓN##" -PassiveLogOnUri "##URL DE INICIO DE SESIÓN##" -SigningCertificate "##CERTIFICADO## -PreferredAuthenticationProtocol SAMLP
- No puedes federar tu default "onmicrosoft.com" dominio. Para federar su inquilino de Microsoft Teams, debe agregar un dominio personalizado a Microsoft Teams.
4. Configurar 2FA para Microsoft Teams
4.1: Habilitar 2FA para usuarios de la aplicación Microsoft Teams
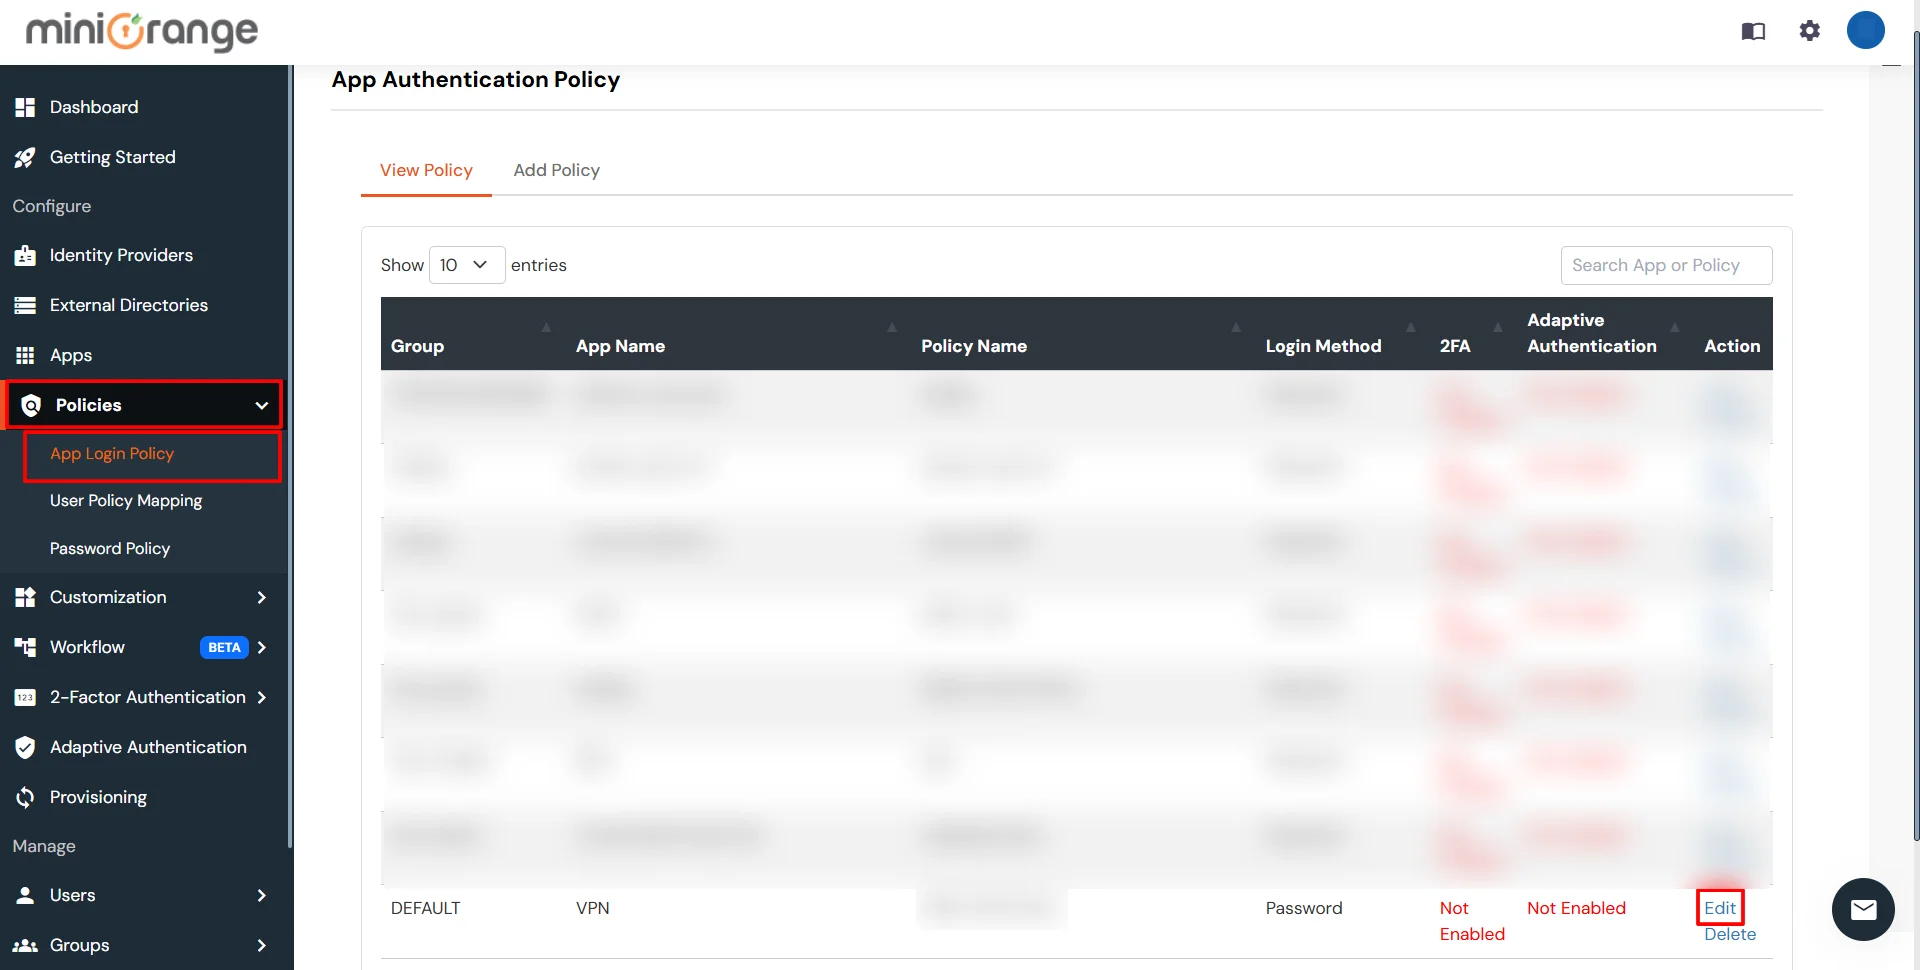
- Para habilitar la autenticación de dos factores para los usuarios de la aplicación Microsoft Teams, vaya a Políticas >> Política de inicio de sesión de la aplicación
- Haga clic en Editar Icono contra la aplicación que hayas configurado.
- Asegúrate de leer Habilite la autenticación de 2 factores (MFA) .
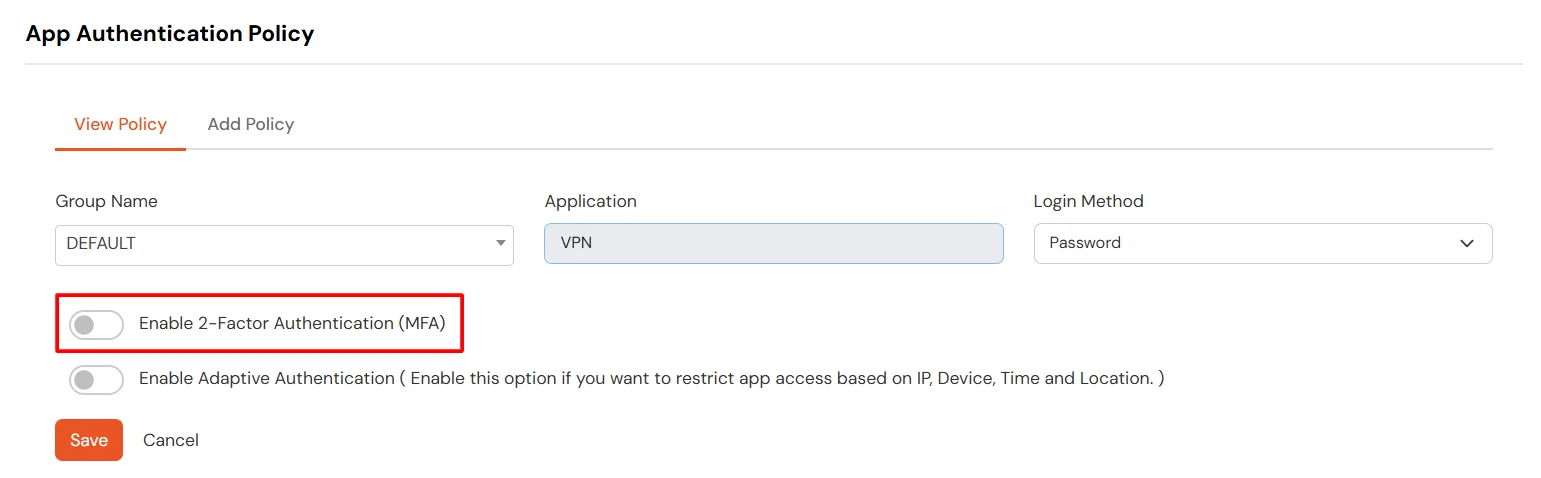
- Haga clic en Enviar.
4.2: Configure 2FA para sus usuarios finales
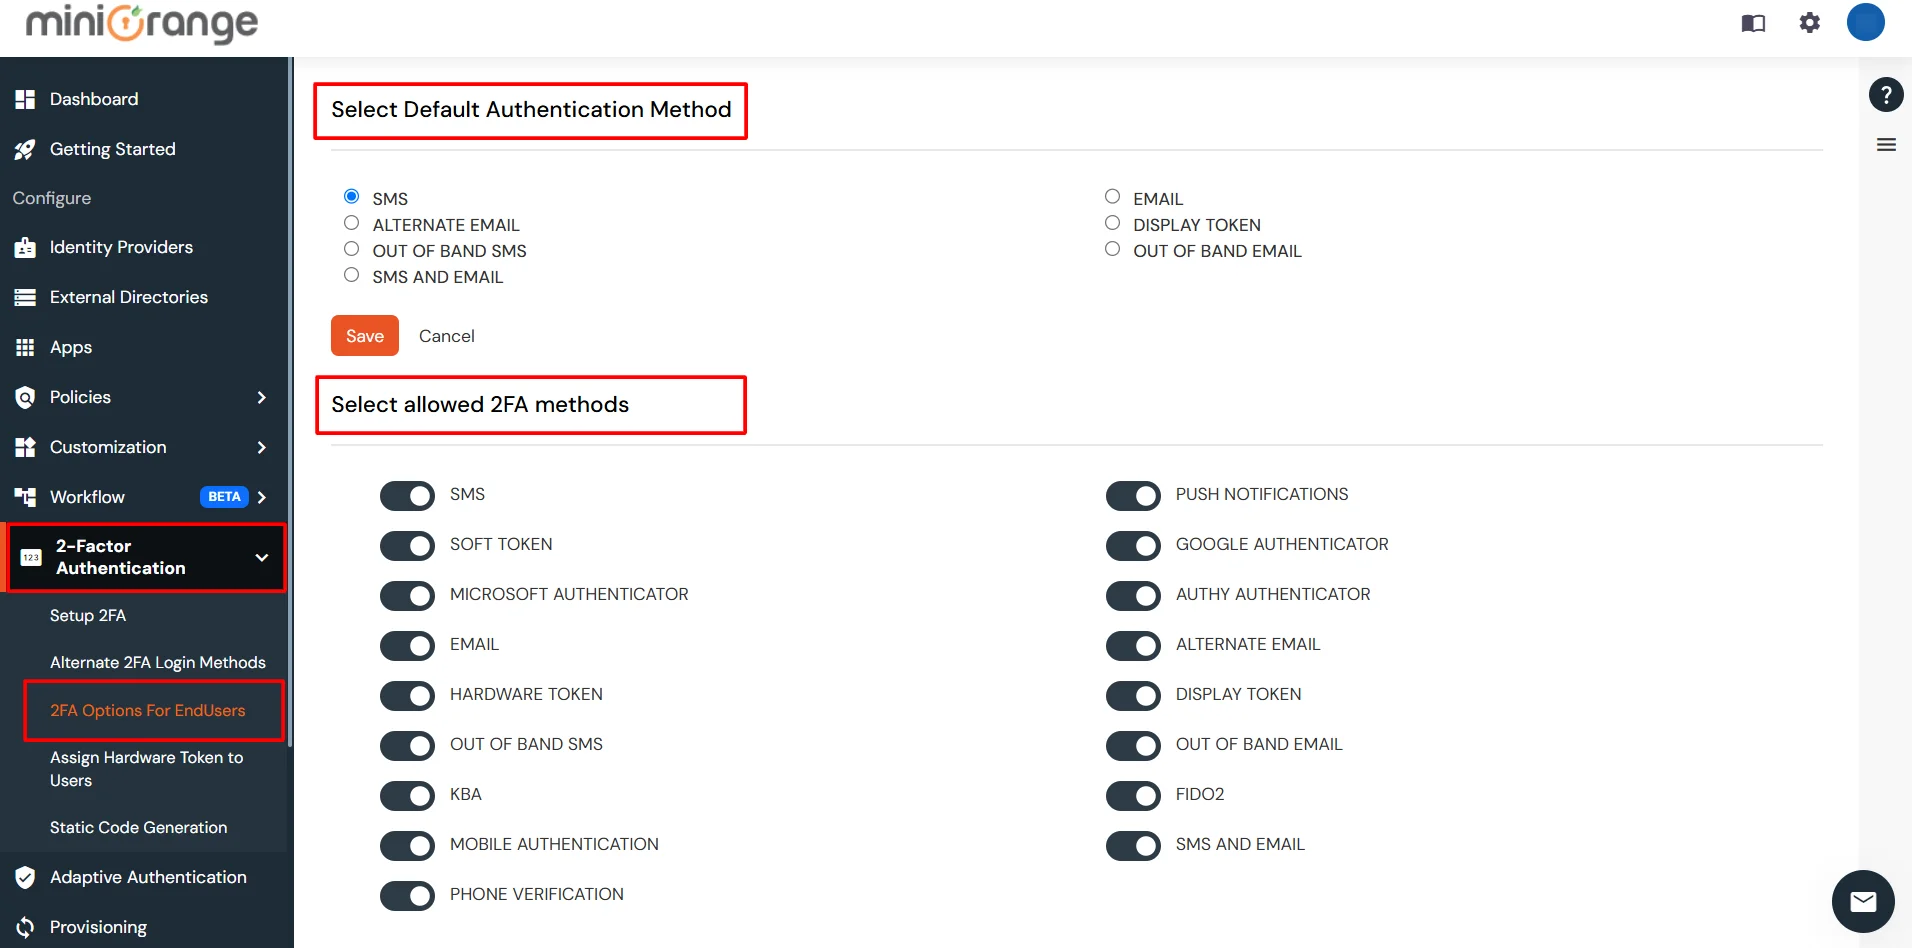
- Para habilitar 2FA/MFA para usuarios finales, vaya a Autenticación de 2 factores >> Opciones 2FA para usuarios finales.
- Seleccionar predeterminado Método de autenticación de dos factores para usuarios finales. Además, puede seleccionar métodos 2FA particulares que desee mostrar en el panel de usuarios finales.
- Una vez que haya terminado con la configuración, haga clic en Guardar para configurar sus ajustes 2FA.
4.3: Configuración de 2FA del usuario final
- Inicie sesión para Panel de usuario final utilizando la URL de inicio de sesión del usuario final.
- Para la versión en la nube: La URL de inicio de sesión (URL de marca) que ha configurado.
- Para la versión local: La URL de inicio de sesión será la misma que la URL de inicio de sesión del administrador.
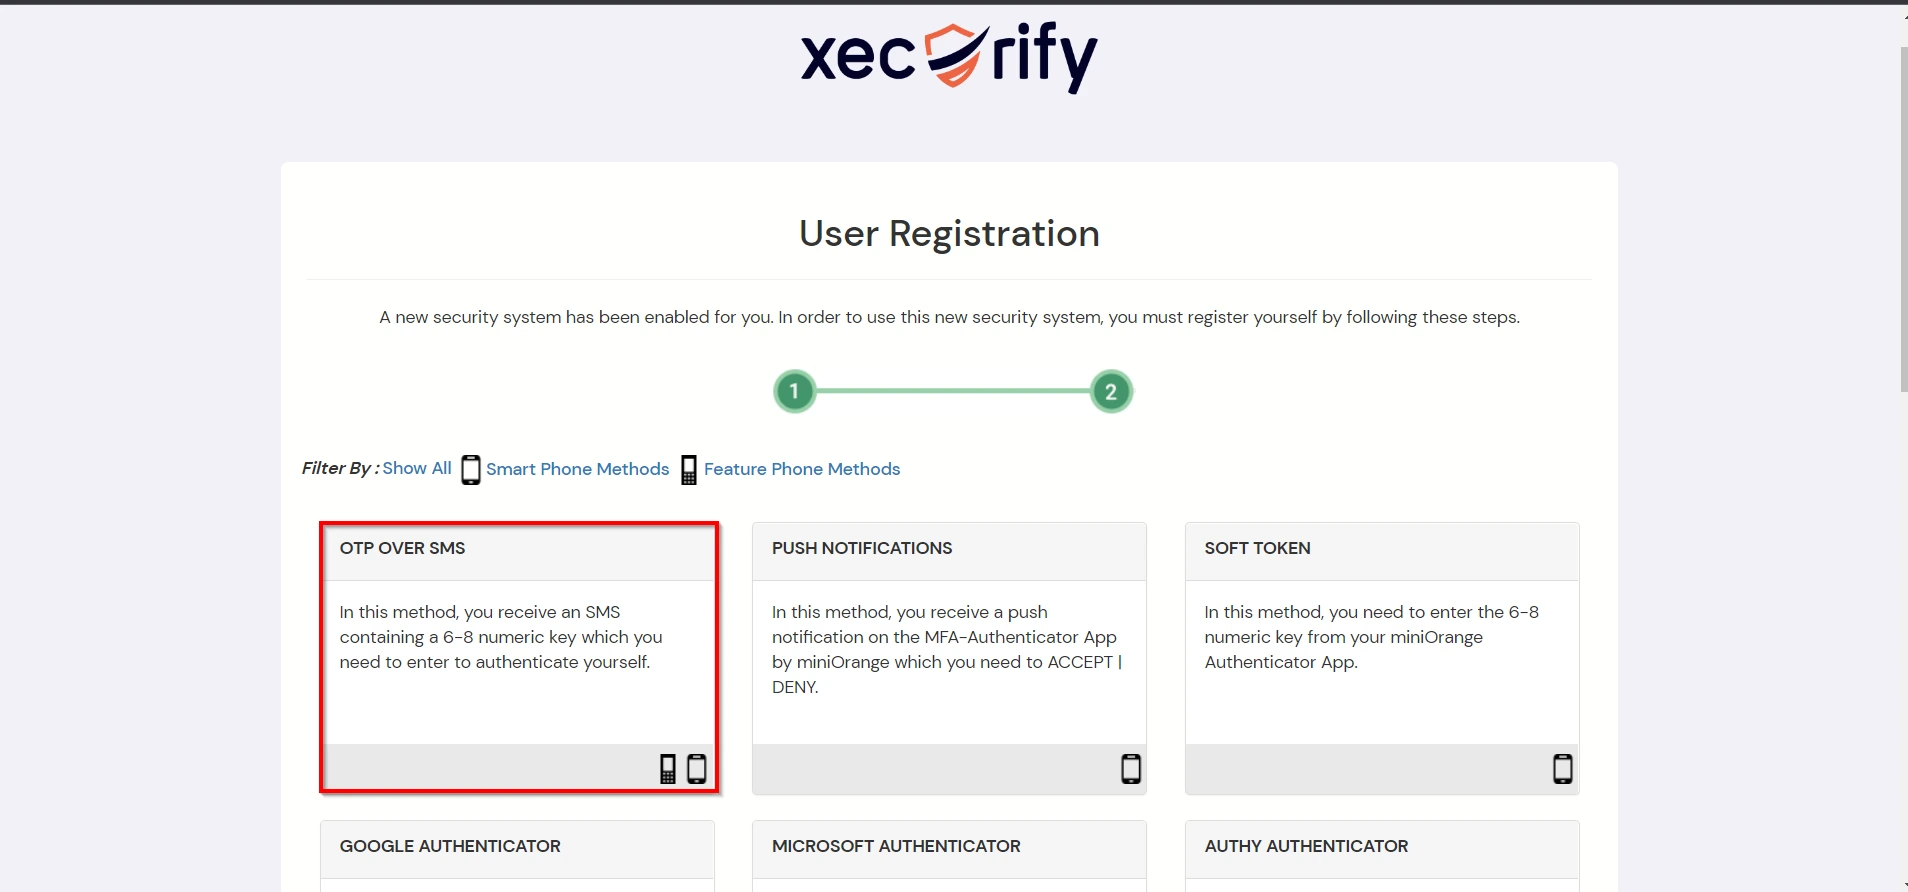
- Seleccionar Configurar 2FA desde el panel izquierdo. Luego seleccione cualquiera de los método 2FA para todos.
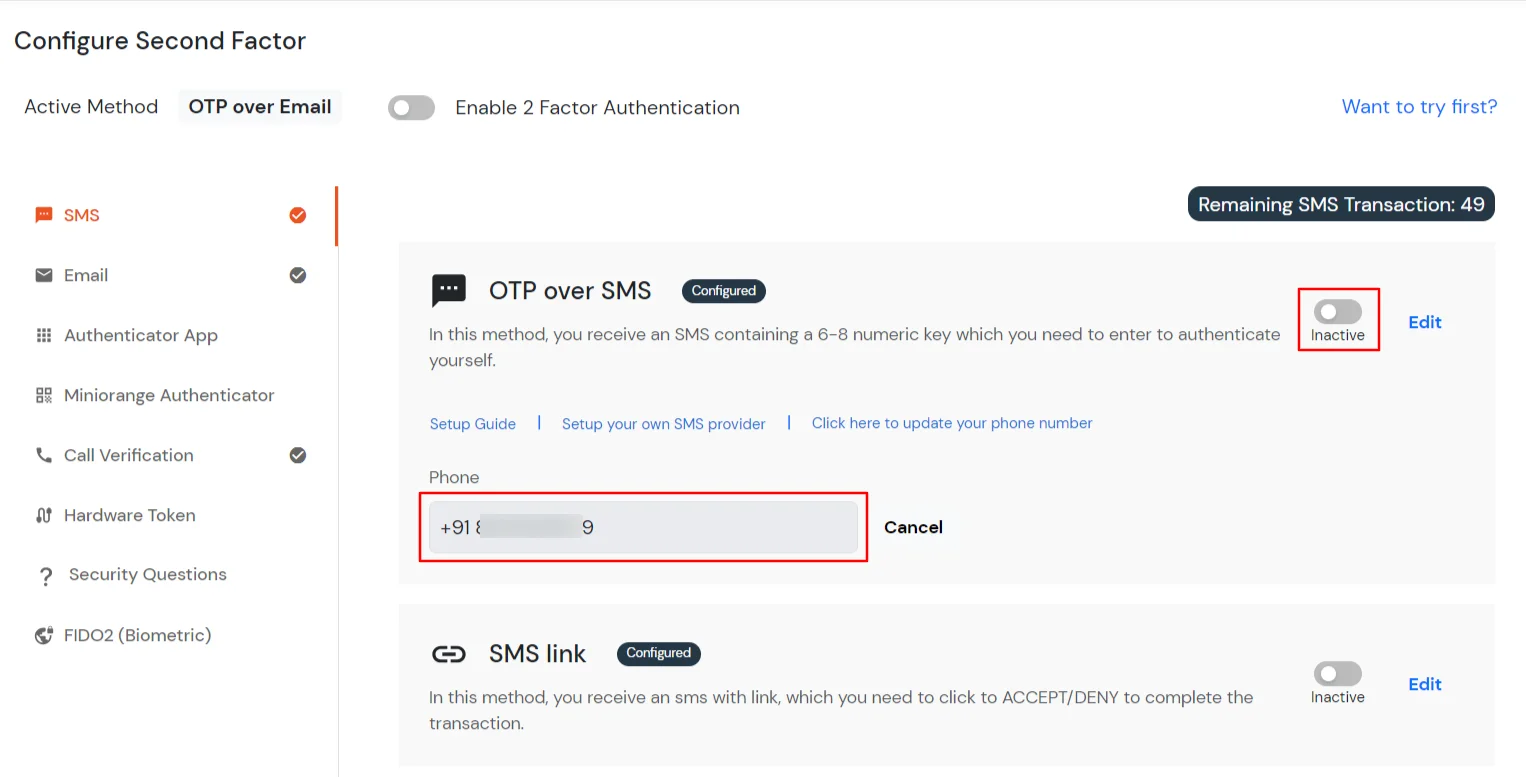
- Por ahora hemos seleccionado el SMS >> OTP POR SMS como nuestro método 2FA. Puedes explorar el guía para configurar otros métodos 2FA aquí.
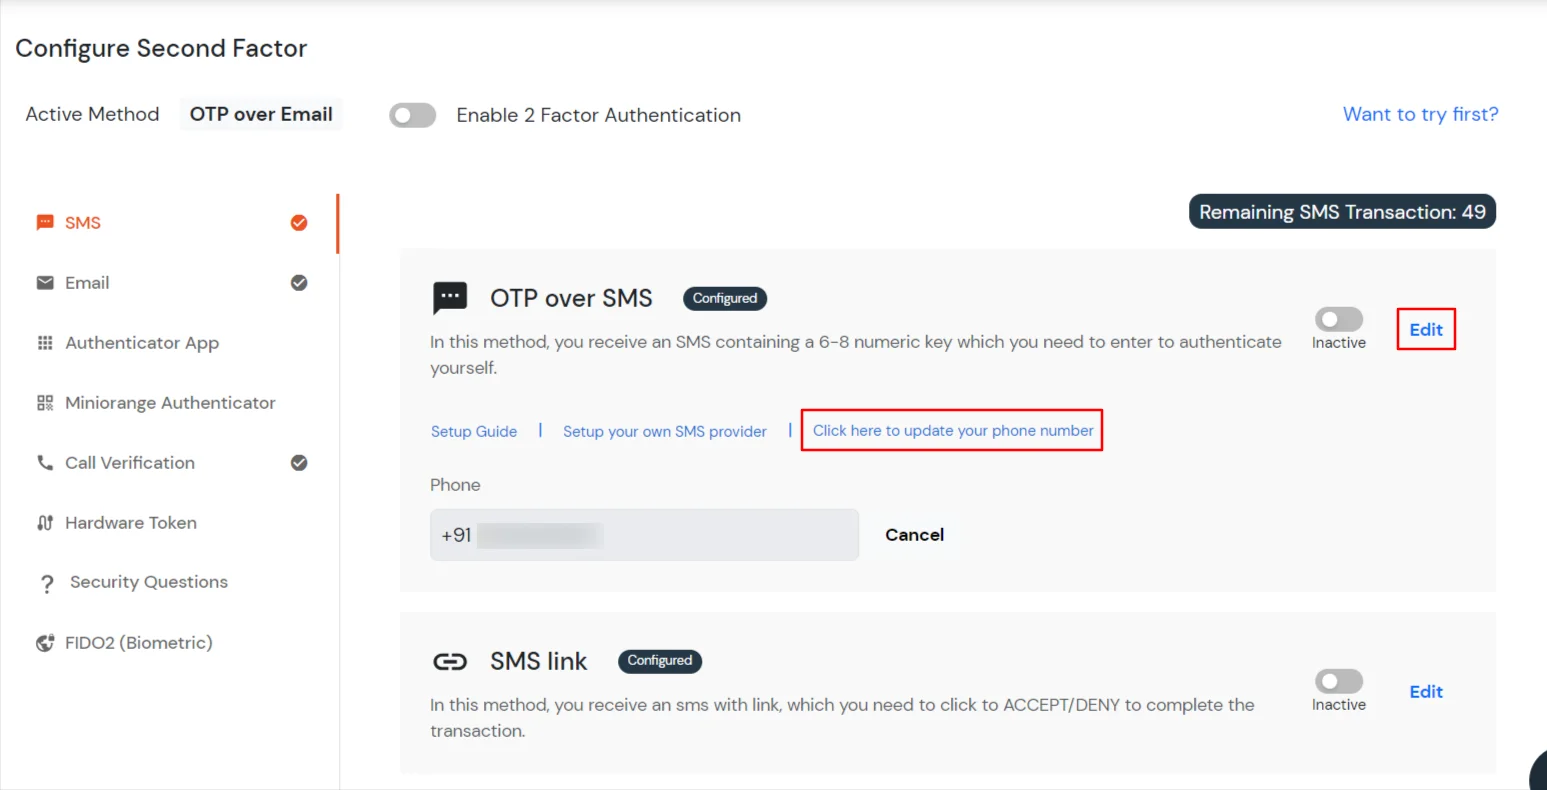
- Activar el OTP por SMS si tiene su número de teléfono agregado en la información de su cuenta, de lo contrario, haga clic en Editar >> Haga clic aquí para actualizar su número de teléfono .
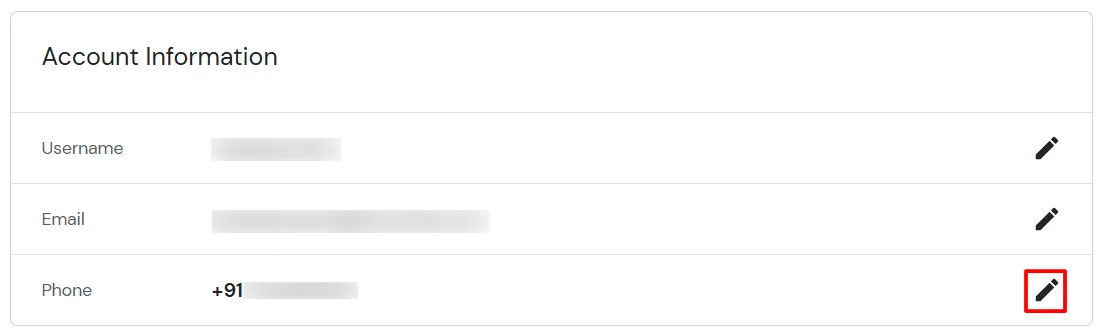
- En Información de la cuenta, haga clic en el ícono editar.
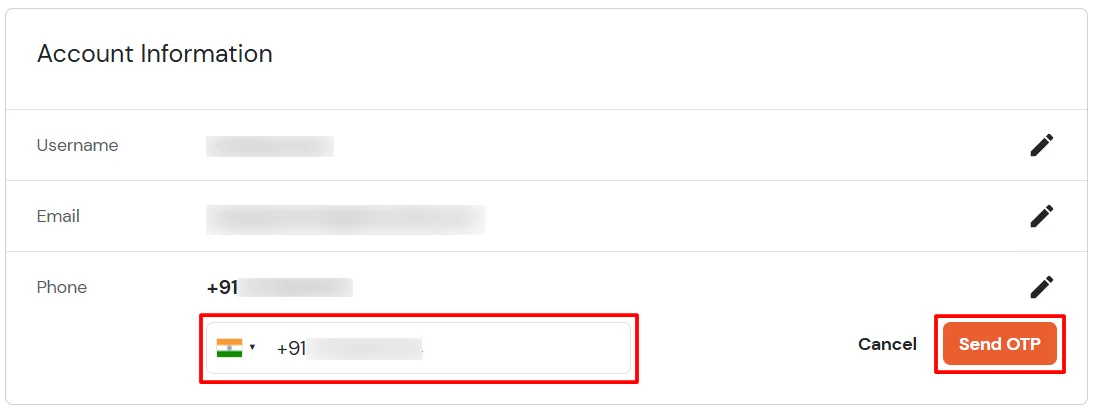
- Seleccione el código de su país, ingrese su número de teléfono móvil y haga clic Enviar OTP.
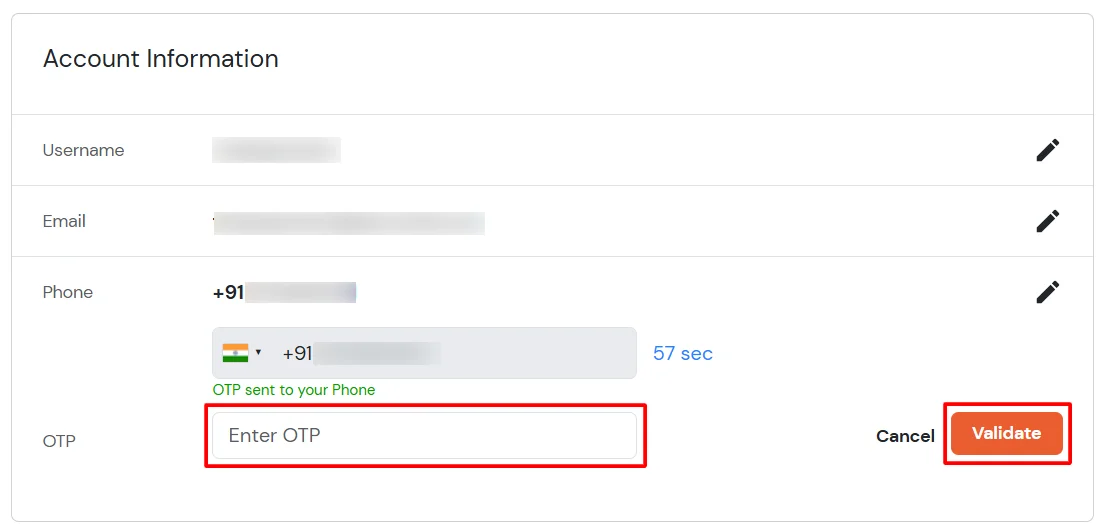
- Ingresa la OTP enviada a tu teléfono y haz clic en Validar.
- Después de agregar su número de teléfono, active el interruptor para activar OTP por SMS.
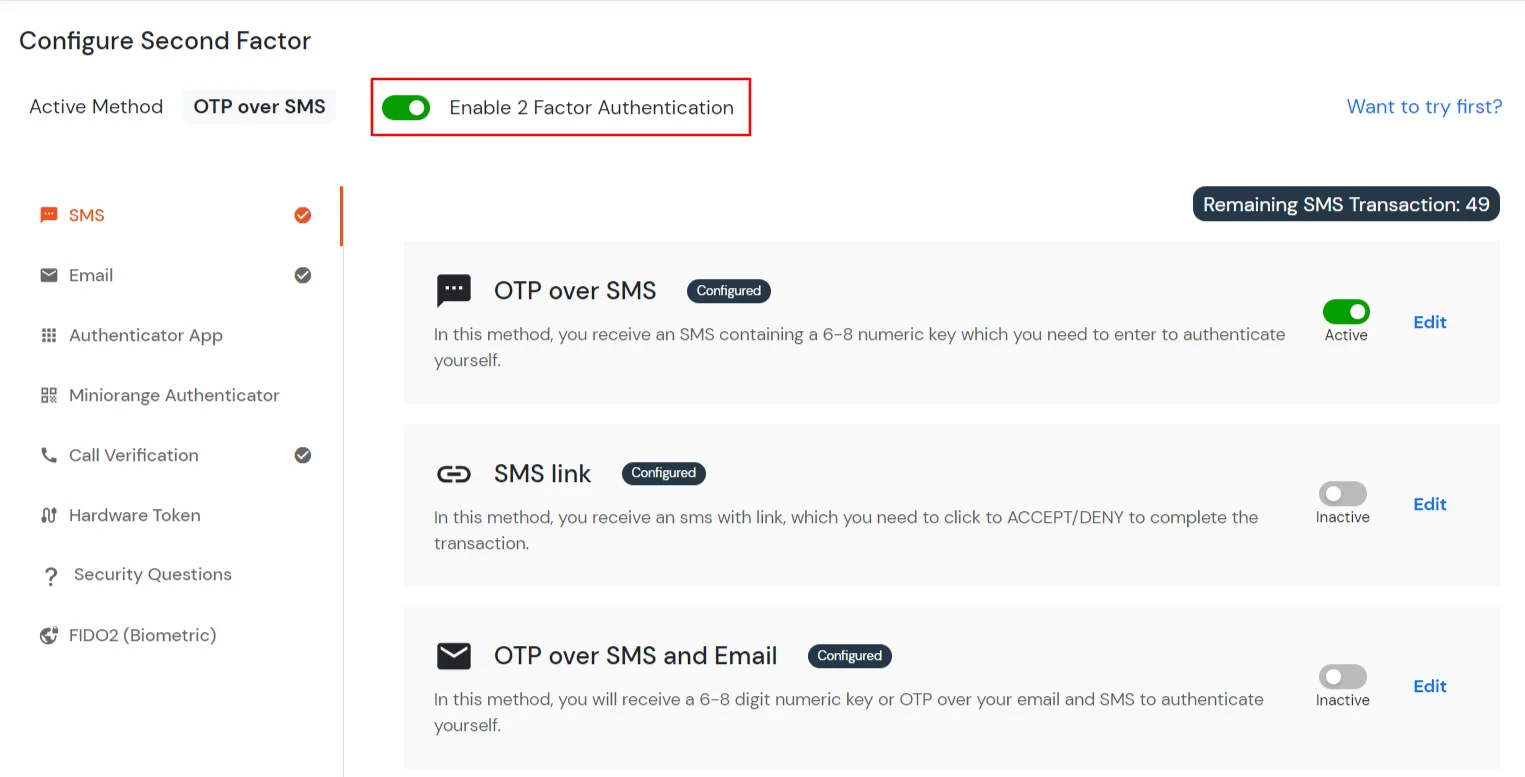
- Ahora Activar la autenticación de dos factores si no se hizo antes como se muestra a continuación.
5. Prueba la autenticación de dos factores (2FA) para Microsoft Teams.
6. Autenticación adaptativa con Microsoft Teams
La autenticación adaptativa para Microsoft Teams permite a los administradores aplicar políticas de acceso contextuales mediante la evaluación de las condiciones de inicio de sesión del usuario, como la dirección IP, el dispositivo, la ubicación y la hora de inicio de sesión. Según la política configurada, se puede permitir el acceso a los usuarios, solicitarles una verificación adicional o denegarles el acceso. Los administradores también pueden configurar alertas por correo electrónico, personalizar los mensajes de error para el usuario, revisar la configuración de las políticas antes de la implementación y asignar políticas de autenticación adaptativa a las políticas de inicio de sesión de la aplicación para reforzar la seguridad y evitar el acceso no autorizado.
[Nota: La sección Autenticación adaptativa se ha movido del menú de navegación izquierdo. Ahora puede acceder y administrar las políticas de autenticación adaptativa navegando a Políticas >> Política de acceso adaptativo.]
A. Restricción del acceso a Microsoft Teams mediante restricción de acceso basada en IP
La restricción de acceso basada en IP permite a los administradores controlar el acceso de los usuarios según la dirección IP de origen de la solicitud de inicio de sesión. Los administradores pueden configurar direcciones IP y rangos de IP de confianza o restringidos, y definir la acción que se realizará cuando la dirección IP de un usuario coincida con los criterios configurados. Durante la autenticación, la dirección IP del usuario se evalúa según la política configurada y el acceso se permite, se deniega o se somete a un proceso de verificación, según la configuración seleccionada.
Puede configurar la autenticación adaptativa con restricción basada en IP de la siguiente manera:
- Inicie sesión para Consola de autoservicio >> Políticas >> Política de acceso adaptativo sección del menú lateral izquierdo.

- Haga clic en el elemento Crear política botón en la parte superior derecha. Agregue un nombre de política adecuado y haga clic en Crear política.

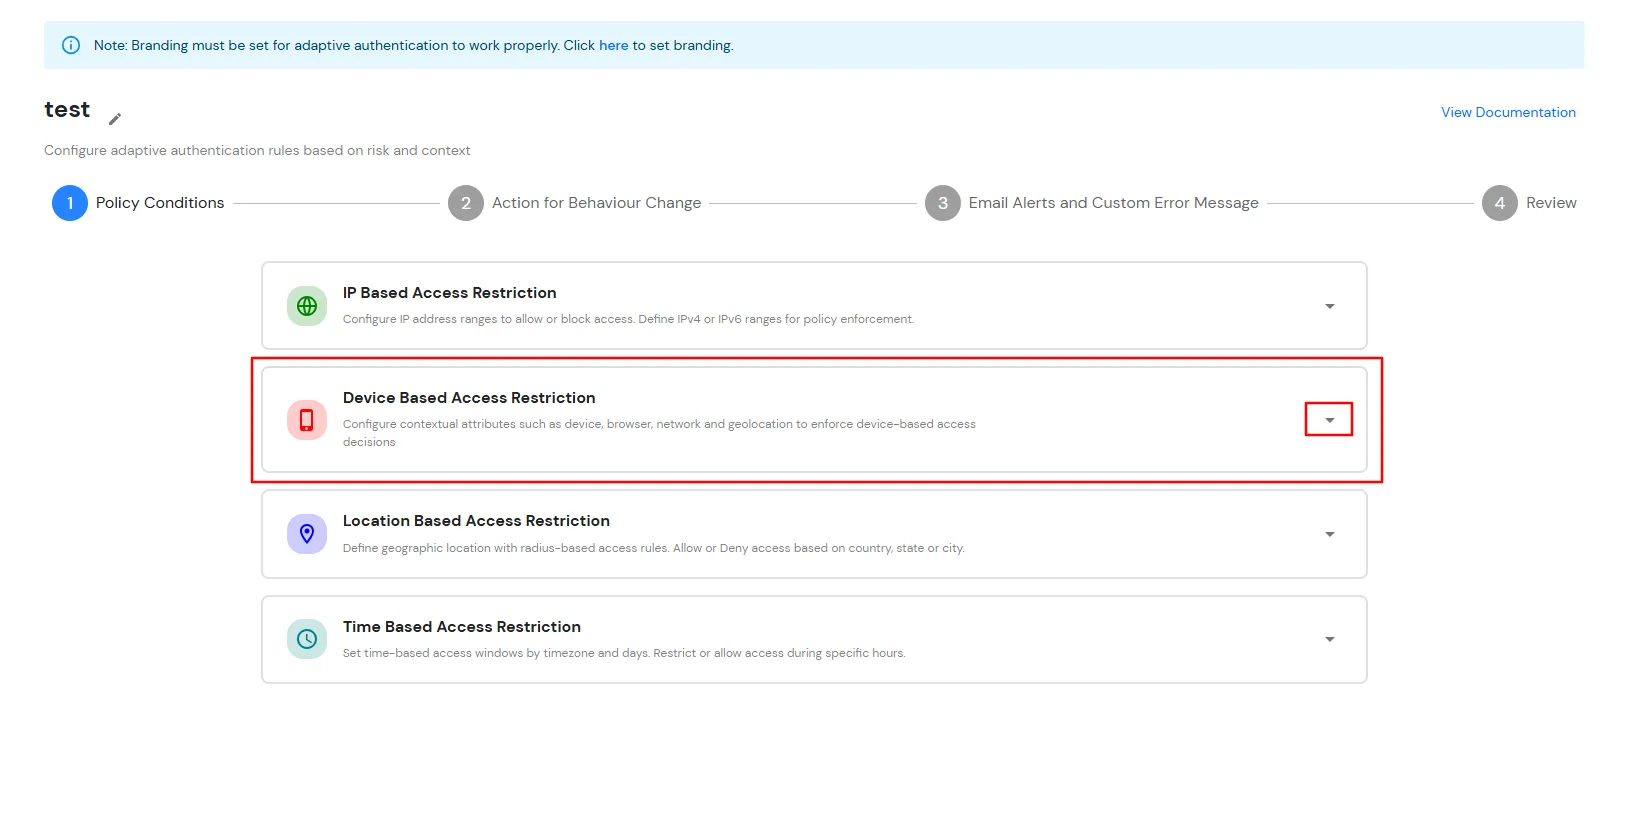
- Ampliar la opción Restricción de acceso basada en IP En esta sección, haga clic en el icono desplegable para configurar las reglas de acceso basadas en IP.

- Haga clic en Agregar rango de IP para configurar direcciones IP o rangos de IP para la política.

- Especifique la dirección IP que desea incluir en la lista blanca. Para rangos de IP distintos a los incluidos en la lista blanca, puede seleccionar la configuración anterior para que se refleje.
- Elija cualquiera Permitir or Denegar Al seleccionar la opción correspondiente en el menú desplegable, si un usuario intenta iniciar sesión con la dirección IP permitida, siempre se le permitirá el acceso.
- Admitimos el rango de direcciones IP en tres formatos, es decir, IPv4, CIDR IPv4 y CIDR IPv6. Puede elegir el que más le convenga en el menú desplegable.
- Puede agregar varias IP o rangos de IP haciendo clic en el + Agregar rango de IP .

- Una vez realizados los cambios, haga clic en Siguiente.
- Seleccionar Acción para el cambio de comportamiento, elige el apropiado Acción: y Tipo de desafío para el usuario de esa sección.
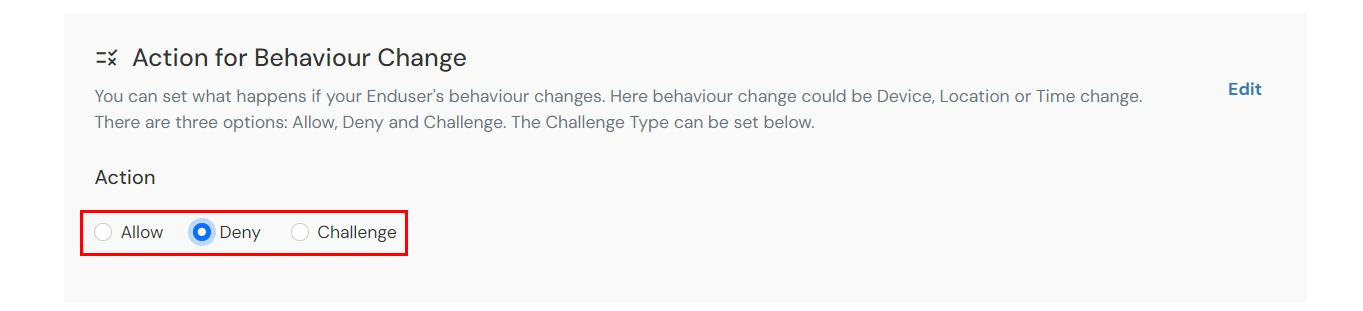
| Atributo (Opción) |
Mareas Ideales para Lecciones |
| Permitir |
Permitir que los usuarios se autentiquen y utilicen servicios si la condición de autenticación adaptativa es verdadera. |
| Denegar |
Deniegue las autenticaciones de usuario y el acceso a los servicios si la condición de autenticación adaptativa es verdadera. |
| Desafío |
Desafía a los usuarios con uno de los tres métodos mencionados a continuación para verificar la autenticidad del usuario. |
- Opciones de tipo de desafío: Establezca el tipo de desafío cuando la Acción para el Comportamiento esté configurada como Desafío.
| Atributo |
Mareas Ideales para Lecciones |
| Segundo factor del usuario |
El Usuario necesita autenticarse utilizando el segundo factor que haya optado o asignado, como por ejemplo
- OTP sobre SMS
- Notificación de inserción
- OTP por correo electrónico y muchos más.
|
| KBA (autenticación basada en conocimiento) |
El sistema le preguntará al usuario dos de las tres preguntas que haya configurado en su Consola de Autoservicio. Solo después de responder ambas correctamente, podrá continuar. |
| OTP a través de correo electrónico alternativo |
El usuario recibirá una OTP en el correo electrónico alternativo que haya configurado a través de la Consola de Autoservicio. Una vez que la proporcione correctamente, podrá continuar. |
- Haga clic en Siguiente para continuar.
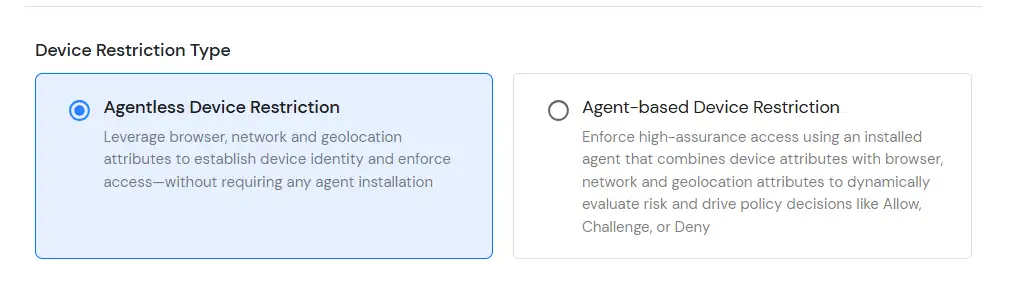
B. Restricción del acceso a Microsoft Teams mediante la restricción de acceso basada en dispositivos.
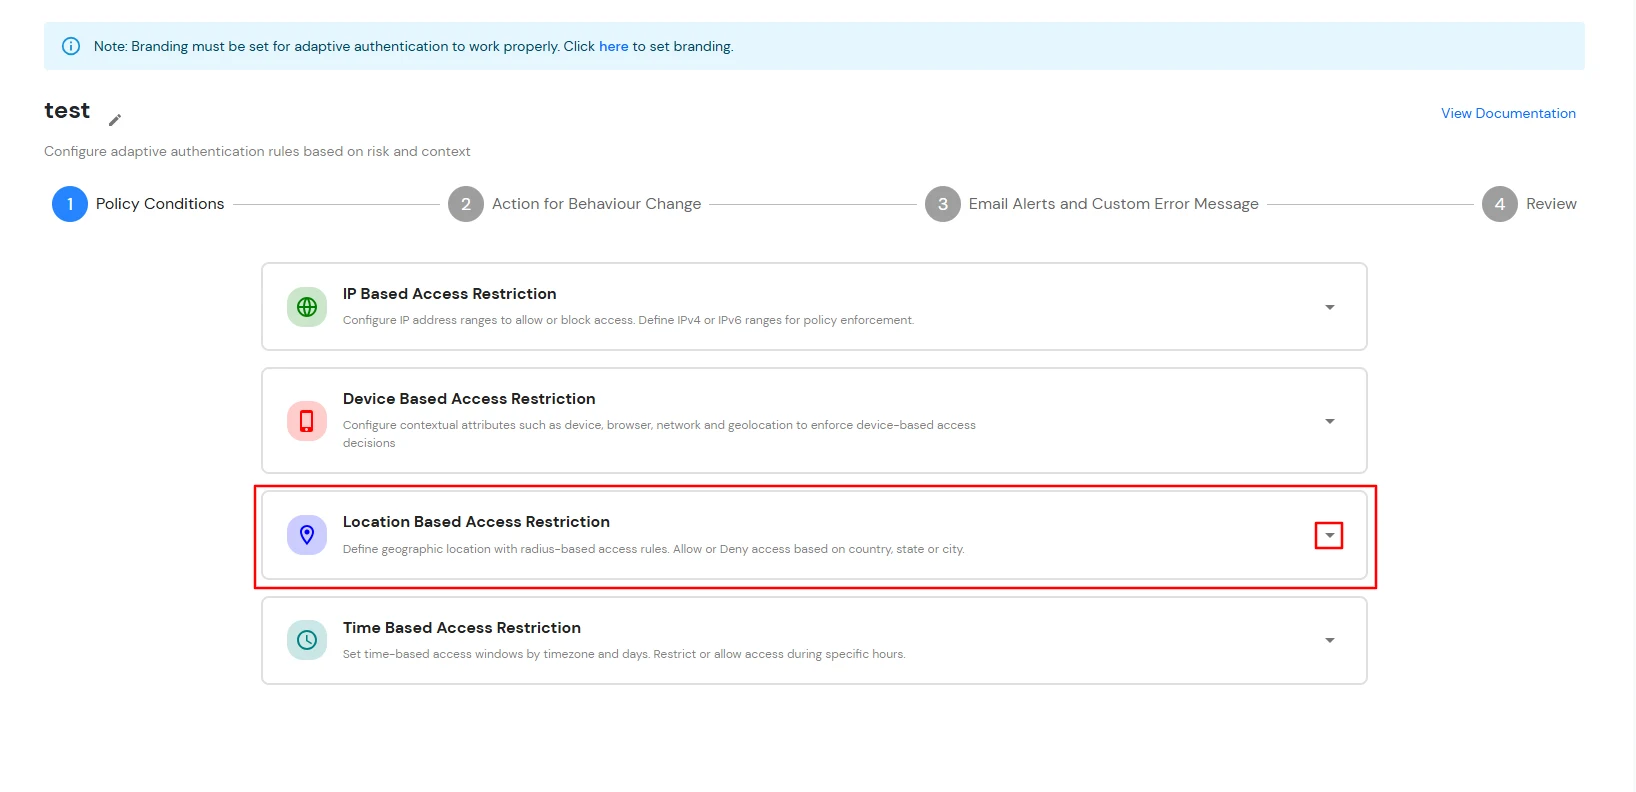
C. Restricción del acceso a Microsoft Teams mediante la restricción de acceso basada en la ubicación.
D. Restringir el acceso a Microsoft Teams con restricciones de acceso basadas en el tiempo.
En la restricción horaria, el administrador configura una zona horaria con horas de inicio y fin, y los usuarios pueden acceder, acceder o ser interrogados según la condición establecida en la política. Cuando un usuario final intenta iniciar sesión con la autenticación adaptativa habilitada, sus atributos relacionados con la zona horaria, como la zona horaria y la hora actual del sistema, se verifican con la lista configurada por el administrador y, según la configuración, se le permite, se le deniega o se le interroga.
Puede configurar la autenticación adaptativa con restricción basada en el tiempo de la siguiente manera:
- Inicie sesión para Consola de autoservicio >> Políticas >> Política de acceso adaptativo sección del menú lateral izquierdo.
- Haga clic en el elemento Crear política botón en la parte superior derecha. Agregue un nombre de política adecuado y haga clic en Crear política.
- Ampliar la opción Restricción de acceso basada en el tiempo sección haciendo clic en el icono desplegable para reglas de restricción de acceso basadas en el tiempo.

- Escriba el Tiempo de espera de la ventana de inicio de sesión (minutos) Para permitir un período de gracia antes de la hora de inicio y después de la hora de finalización de la ventana de inicio de sesión configurada. Si no se especifica ningún valor, se aplica el tiempo de búfer predeterminado de 0 minutos.
- Haga clic en Agregar tiempo para crear una regla de acceso basada en el tiempo.

- Seleccione el requerido Zona horaria, configura el Hora de inicio y Hora de finalización y seleccione los días correspondientes.
- Para cada regla basada en el tiempo, seleccione si se debe acceder. Permitido or Denegado.

- Haga clic en el elemento Agregar tiempo para agregar más de una zona horaria.
- Una vez realizados los cambios, haga clic en Siguiente.
- Seleccione su cuenta en Acción para el cambio de comportamiento y Tipo de desafío para usuario de la Acción para el cambio de comportamiento Sección.
- Haga clic en Siguiente para continuar.
E. Alertas por correo electrónico y mensajes de correo electrónico personalizados
Esta sección gestiona las notificaciones y alertas relacionadas con la Política de Acceso Adaptativo. Ofrece las siguientes opciones:
- Enviar alertas por correo electrónico: Configure los destinatarios que deben recibir notificaciones por correo electrónico cuando se produzcan eventos de autenticación adaptativa. Las alertas pueden enviarse a administradores, usuarios finales o a ambos, según sus requisitos de supervisión y seguridad.
- Enviar alertas por correo electrónico a los administradores: Habilite esta opción para notificar a los administradores cuando se activen los eventos de autenticación adaptativa configurados. Opcionalmente, puede especificar una dirección de correo electrónico en Dirección de correo electrónico del administrador para recibir alertas para recibir alertas; de lo contrario, las alertas se envían a la cuenta de administrador predeterminada.

- Enviar alertas por correo electrónico a los usuarios finales: Habilite esta opción para notificar a los usuarios finales cuando los eventos de autenticación adaptativa afecten sus intentos de inicio de sesión o registros de dispositivos.
- El número de registros de dispositivos ha superado el límite permitido: Cuando está habilitada, los usuarios finales reciben una notificación por correo electrónico si intentan registrar más dispositivos de los permitidos por la política de restricción de dispositivos configurada.Disponible únicamente para notificaciones a usuarios finales.)

- Reciba alertas por correo electrónico si los usuarios inician sesión desde dispositivos o ubicaciones desconocidas: Los administradores deben habilitar esta opción para recibir alertas para diferentes opciones de alerta.
| Opción |
Mareas Ideales para Lecciones |
| Los usuarios inician sesión desde direcciones IP, dispositivos o ubicaciones desconocidos |
Habilitar esta opción le permitirá iniciar sesión desde direcciones IP o dispositivos desconocidos e incluso ubicaciones. |
| Desafío completado y dispositivo registrado |
Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío y registra un dispositivo. |
| Desafío completado pero dispositivo no registrado |
Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final completa un desafío pero no registra el dispositivo. |
| Desafío fallido |
Habilitar esta opción le permite enviar una alerta por correo electrónico cuando un usuario final no completa el desafío. |

- En caso de que desee que varias cuentas de administrador reciban alertas, puede habilitar la opción para administrador y luego ingresar los correos electrónicos de administrador separados por una ',' en el campo de entrada junto a Correo electrónico del administrador para recibir alertas etiqueta. Para habilitar alertas para los usuarios finales, puede habilitar la Usuario final casilla de verificación.
- En caso de que desee personalizar el mensaje de denegación que recibe el usuario final en caso de que su autenticación sea denegada debido a la política adaptativa, puede hacerlo ingresando el mensaje dentro Denegar mensaje caja de texto.

F. Revisión
Antes de crear la política de autenticación adaptativa, revise las condiciones de la política configuradas, las acciones de cambio de comportamiento, la configuración de alertas por correo electrónico y los mensajes de error personalizados. Este paso ofrece una vista consolidada de todas las configuraciones, lo que le permite verificar la configuración de la política y realizar los cambios necesarios antes de guardarla.

- Una vez que haya verificado todas las configuraciones, haga clic en Crear política para guardar y activar la póliza.
- Verá la política listada una vez que se haya agregado correctamente.

G. Agregar la política de autenticación adaptativa a Microsoft Teams.
- Inicie sesión para Consola de autoservicio >> Políticas >> Política de inicio de sesión de la aplicación.
- Haga clic en Editar Opción de icono para la política de aplicación predefinida.
- Establezca su política en el Nombre de directiva y seleccione Contraseña como Primer Factor.
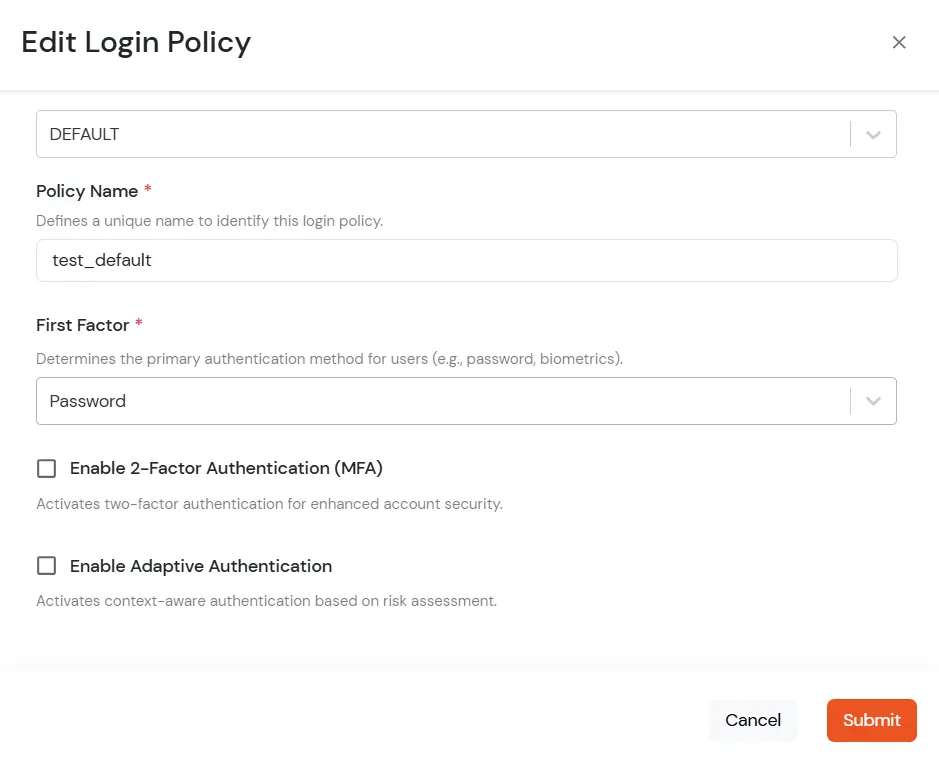
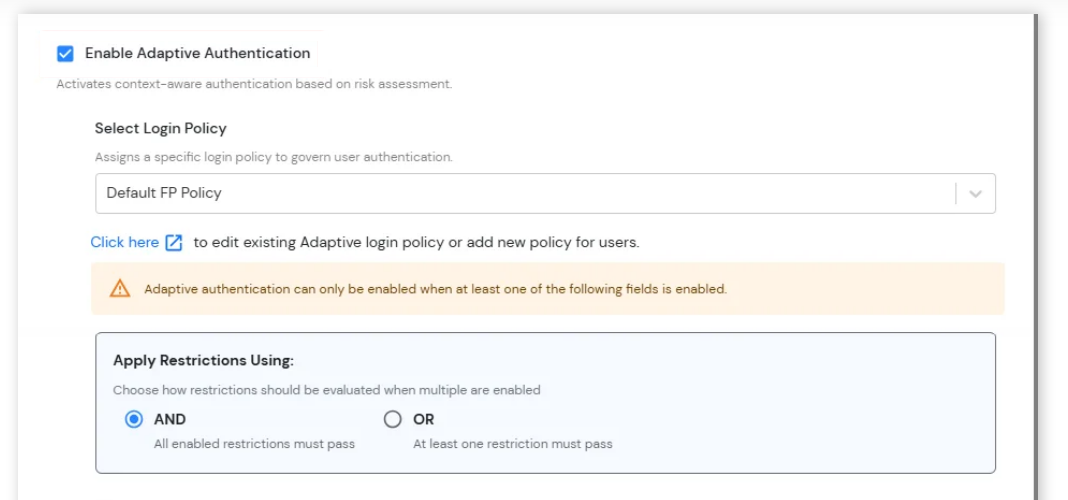
- Activar Autenticación adaptable En la página Editar política de inicio de sesión, seleccione el método de restricción requerido como una opción.
- Desde Seleccione Política de inicio de sesión Seleccione en el menú desplegable la política que creamos en el paso anterior.
-
Aplicar restricciones mediante: Configure cómo se deben evaluar las múltiples restricciones de autenticación adaptativa durante el inicio de sesión del usuario.
- Y: Para que se permita el intento de inicio de sesión, deben cumplirse todas las restricciones habilitadas.
- O: Para que se permita el intento de inicio de sesión, debe cumplirse al menos una de las restricciones habilitadas.
-
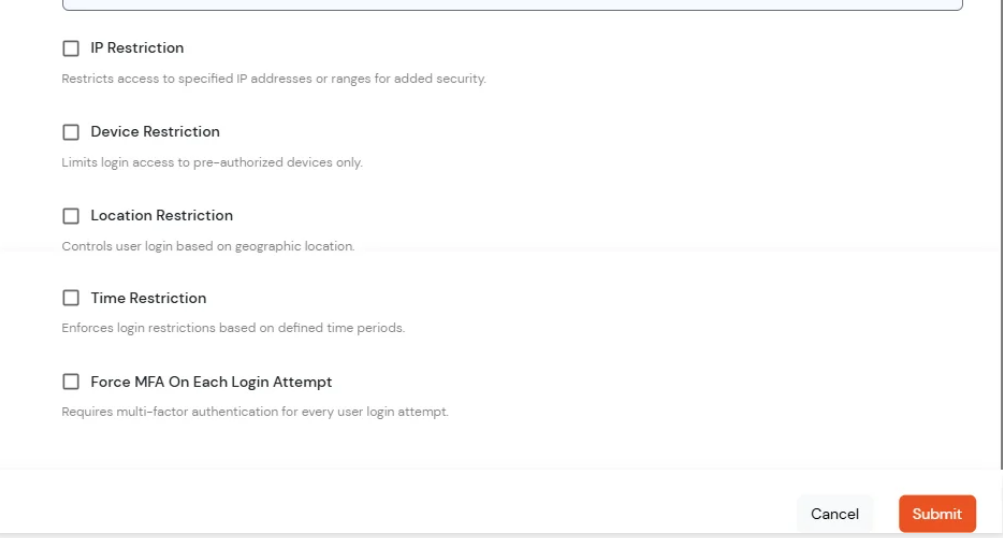
Restricciones de autenticación adaptativa: Configure restricciones de inicio de sesión y condiciones de verificación adicionales para reforzar la seguridad de la cuenta y controlar el acceso de los usuarios en función de factores de riesgo contextuales.
- Restricción de IP: Restrinja el acceso de inicio de sesión a direcciones IP o rangos de IP específicos para mejorar la seguridad.
- Restricción del dispositivo: Permitir el acceso mediante inicio de sesión únicamente desde dispositivos de confianza o previamente autorizados.
- Restricción de ubicación: Controlar el acceso de inicio de sesión de los usuarios en función de su ubicación geográfica.
- Restricción de tiempo: Restringir el acceso de los usuarios a días o períodos de tiempo específicos.
- Forzar la autenticación multifactor en cada intento de inicio de sesión: Exigir a los usuarios que completen la verificación MFA en cada intento de inicio de sesión, independientemente del dispositivo o del estado de la sesión.
Cómo agregar un dispositivo confiable
- Cuando el usuario final inicia sesión en la consola de autoservicio después de la política para restricción del dispositivo está activado, se le proporciona la opción de agregar el dispositivo actual como dispositivo confiable.
Referencias externas