¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

Icono de soporte
Soporte por correo electrónico de miniOrange
comercial

Gracias por su encuesta. Nuestro equipo pronto se comunicará con usted.

Si no recibe noticias nuestras dentro de las 24 horas, no dude en enviar un correo electrónico de seguimiento a info@xecurify.com

Resultados de la búsqueda:

×

Guía de configuración de la autenticación multifactor (MFA) de Oracle EBS


Logotipo del socio de Oracle EBS

2FA/MFA ofrece una capa adicional de protección para garantizar que los usuarios que acceden a una aplicación sean quienes dicen ser. Por lo tanto, el uso de 2FA con Oracle E-Business Suite (EBS) puede mejorar la seguridad y el cumplimiento, pero Oracle EBS no admite 2FA/MFA de forma nativa.

Con la solución de autenticación de dos factores (2FA) / autenticación multifactor (MFA) de miniOrange para Oracle EBS, se puede añadir una capa adicional de seguridad para los usuarios de la organización, al exigir un inicio de sesión 2FA/MFA estricto al acceder a los recursos de EBS. Se puede utilizar para proteger toda la aplicación Oracle EBS, usuarios específicos o roles en el sistema para prevenir el fraude.


Nota:

Estamos oficialmente reconocidos como socio de la Red Global Modernizada de Socios de Oracle (OPN), por lo que puede estar seguro de que todas nuestras integraciones en Oracle Stack cumplen con las competencias más altas establecidas por Oracle para sus asesores de confianza como miniOrange.


La integración de MFA/2FA de Oracle EBS añade seguridad adicional al inicio de sesión de Oracle E-Business Suite (EBS), garantizando que solo los usuarios autorizados accedan a los recursos de EBS. El uso de 2FA con Oracle E-Business Suite (EBS) también puede contribuir al cumplimiento normativo. Esta guía de configuración le mostrará cómo implementar 2FA con Oracle EBS mediante el conector miniOrange. miniOrange admite más de 15 métodos de MFA, como TOTP (Microsoft Authenticator/Google Authenticator), tokens de hardware/software, OTP por SMS y correo electrónico, etc. Puede configurar cualquiera de estos métodos de 2FA/MFA según las necesidades de su organización.


Flujo de autenticación para la solución miniOrange Oracle EBS 2FA/MFA (autenticación de dos factores):


Flujo de autenticación 2FA/MFA de Oracle EBS (E-Business Suite)

1. El usuario intenta acceder a Oracle E-Business Suite , ya sea directamente en el punto final AppsLogin o a través de una URL guardada en marcadores.

2. Oracle EBS redirige la solicitud al conector miniOrange para la autenticación.

3. El conector envía una solicitud de autenticación SAML al IDP configurado.

4. Se le solicita al usuario que ingrese sus credenciales (IDP), que es el primer nivel de autenticación.

5. El IDP configurado envía la respuesta SAML al conector miniOrange.

6. Tras la autenticación principal, miniOrange solicita el método de autenticación de dos factores (2FA) configurado.

7. El usuario envía la respuesta a la solicitud de 2FA en forma de código OTP/TOTP.

8. El conector comprueba el valor del atributo de nombre de usuario/correo electrónico obtenido del IDP con la tabla FND_USER en la base de datos Oracle EBS.

9. Tras una autenticación de dos factores exitosa , se crea una sesión para el usuario en Oracle EBS.

10. El usuario es redirigido a Oracle EBS como usuario conectado.


Conéctese con una fuente externa de usuarios


miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, OpenLDAP, AWS, etc.), proveedores de identidad (como Microsoft Entra ID, Okta, AWS) y muchos más. Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.


Obtenga ayuda gratuita para la instalación: reserve una ranura


Puedes solicitar una versión de prueba de la integración MFA de Oracle e-Business Suite. MiniOrange te ofrece asistencia gratuita mediante una consulta telefónica con nuestros ingenieros de sistemas para instalar o configurar la solución MFA de Oracle e-Business Suite en tu entorno con una prueba gratuita de 30 días. Para ello, solo tienes que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y te ayudaremos a configurarlo rápidamente.
Siga la guía paso a paso que se proporciona a continuación para habilitar la autenticación multifactor (MFA/2FA) para Oracle E-Business

1. Descargue e instale el conector miniOrange

  • Primero necesitas descargar e instalar. Conector mininaranja siguiendo los pasos básicos.
  • Haga clic aquí para obtener pasos detallados para instalar miniOrange Connector.

2. Configurar 2FA para Oracle E-Business

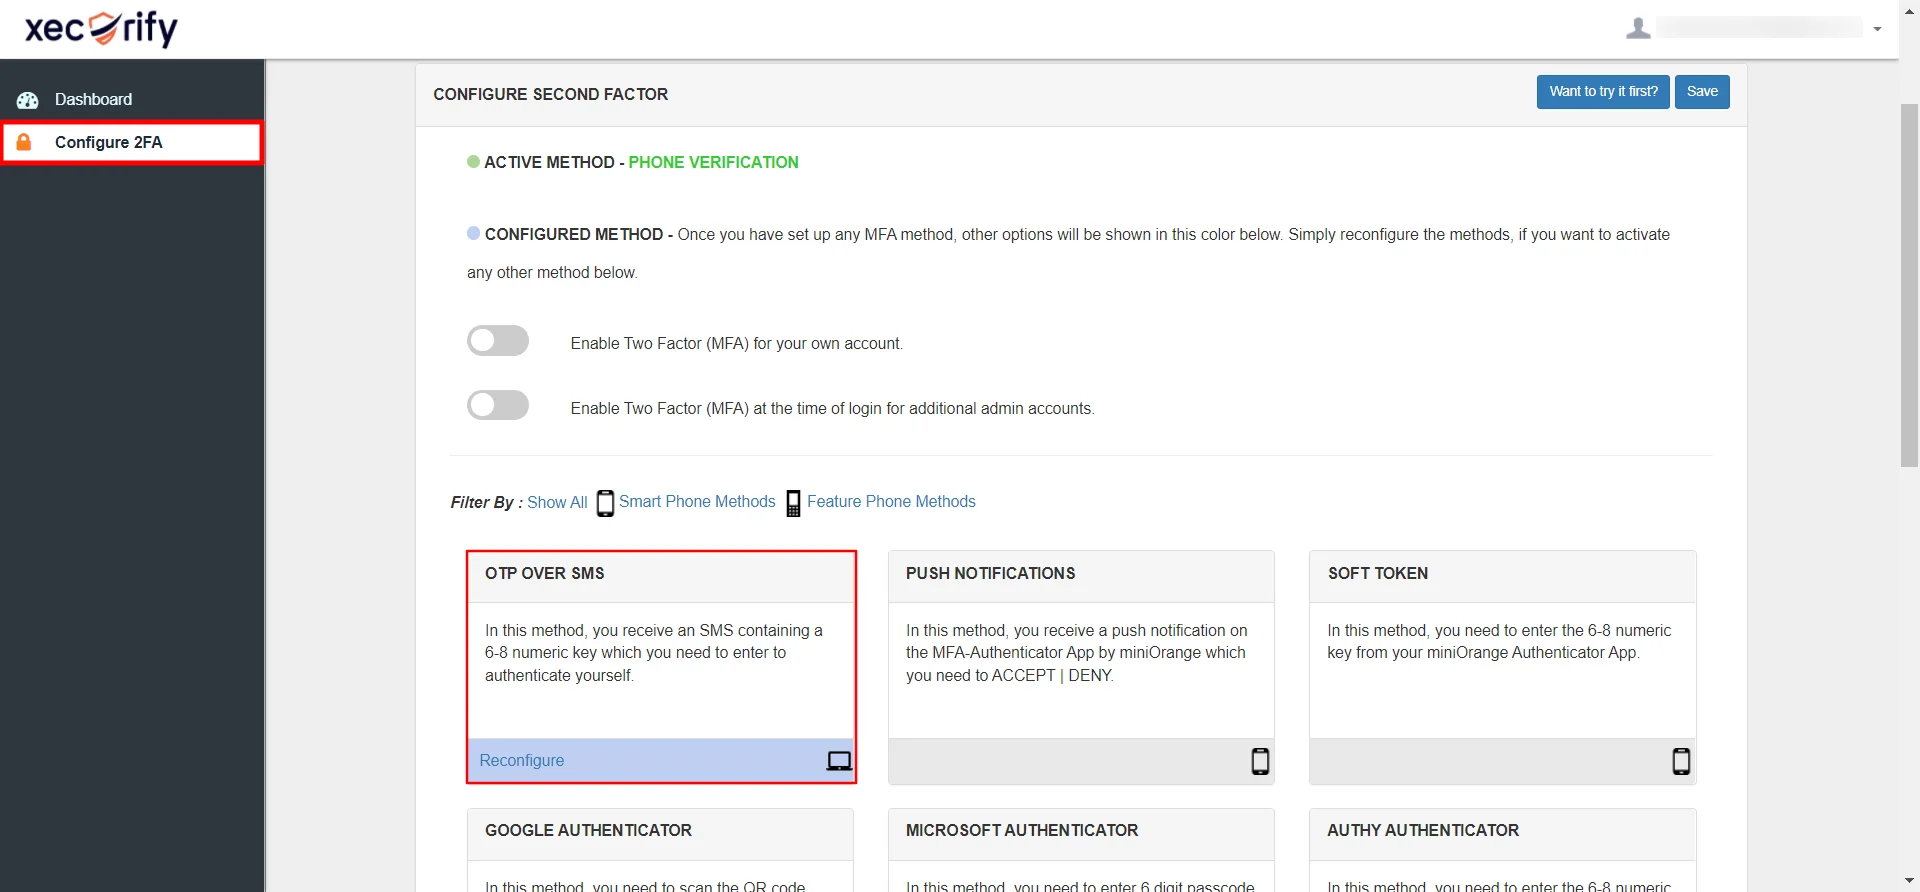
  • Desde Panel mininaranja en la barra de navegación izquierda, haga clic en Configurar 2FA.
  • Elija cualquier método 2FA que desee configurar.
  • Digamos que quieres configurar OTP sobre SMS
  • Haga clic en OTP sobre SMS
  • Métodos de autenticación de dos factores (2fa) de Oracle EBS

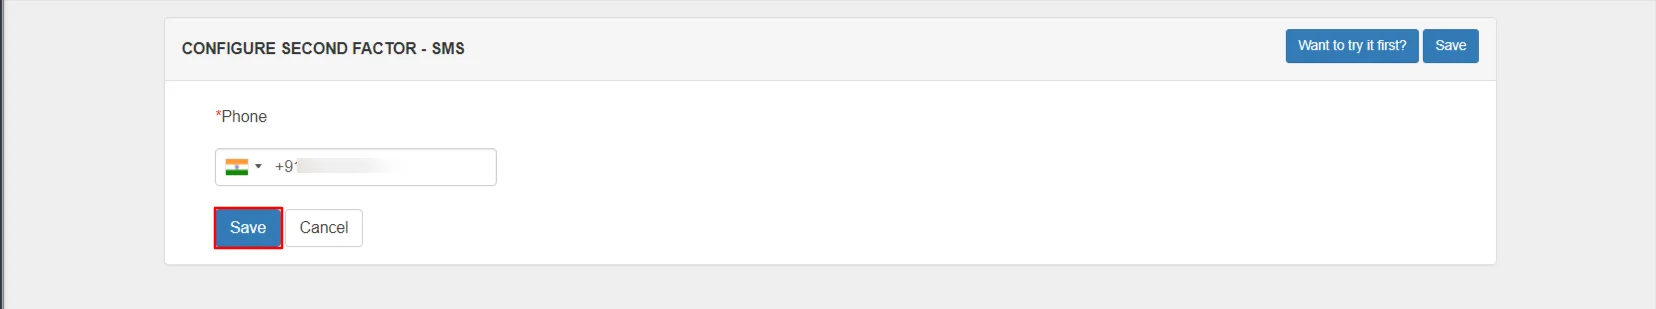
  • Ahora añade tu número de móvil en el que tu quiero recibir la OTP.
  • Luego haga clic en Guardar.
  • Configure OTP a través de SMS como método de autenticación de dos factores (2fa) para Oracle EBS

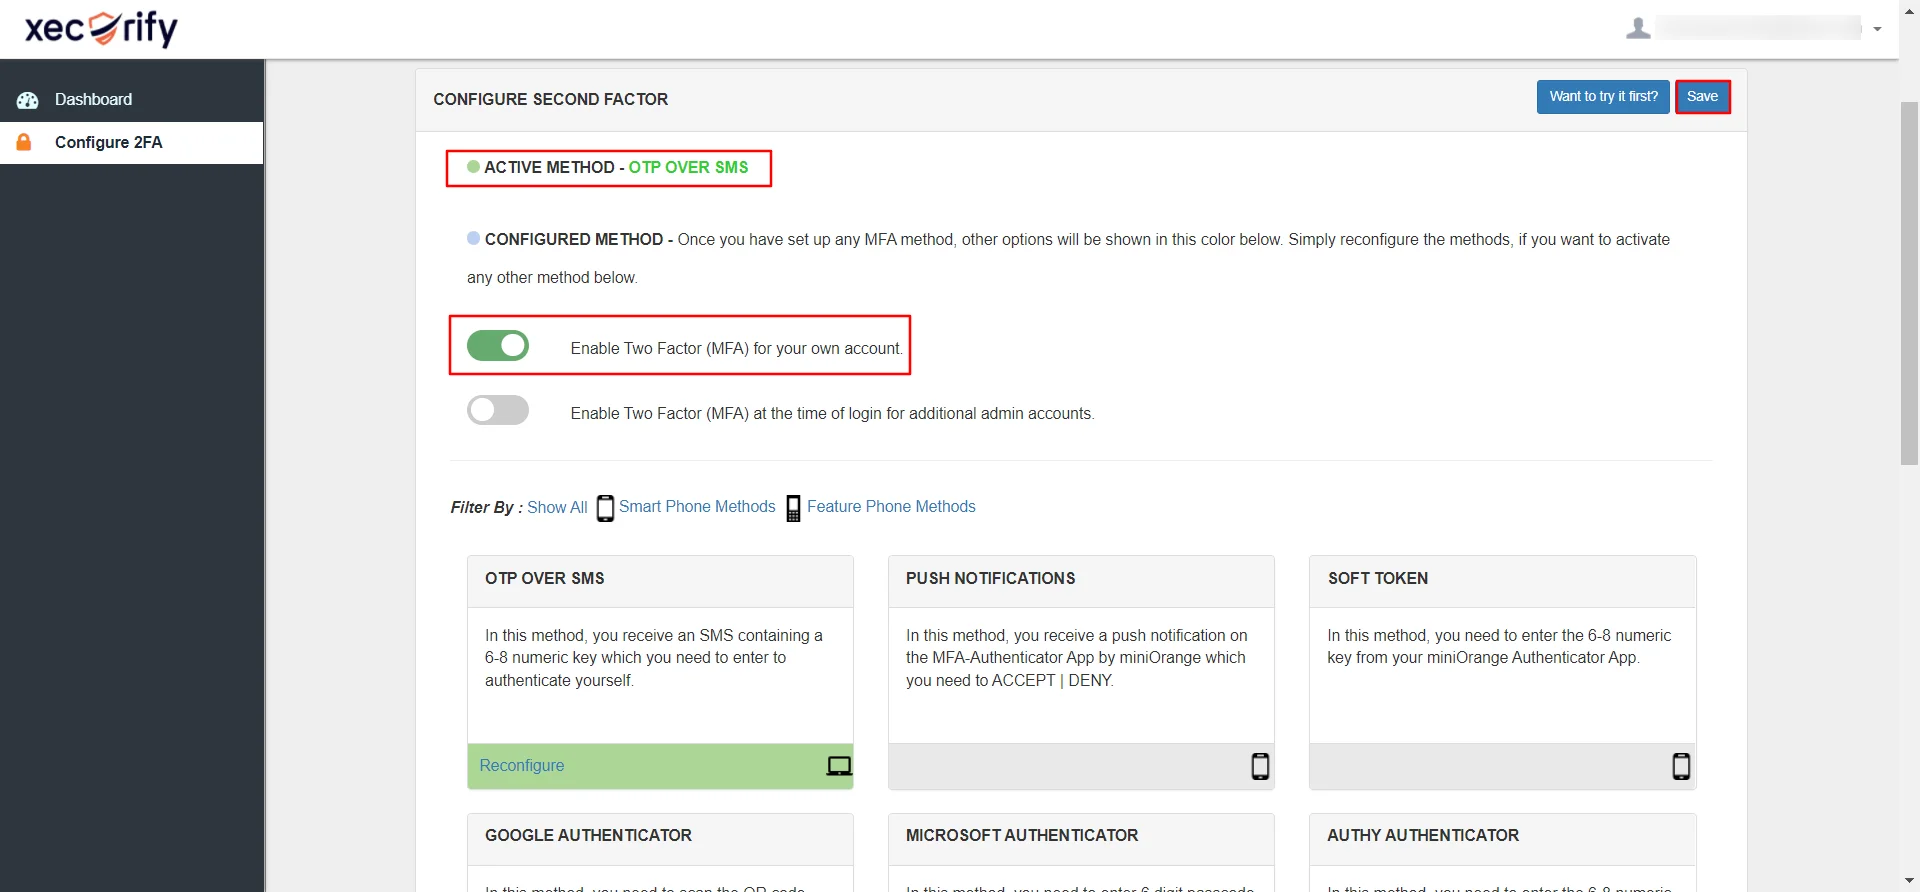
  • Ahora, como se muestra en la imagen a continuación, OTP sobre SMS es su Método 2FA activo.
  • Active la sección Habilite Two Factor (MFA) para su propia cuenta .
  • Luego haga clic en Guardar.
  • Habilite la autenticación de dos factores (2fa) para su cuenta de Oracle EBS

  • Para verificar la configuración inicie sesión nuevamente.
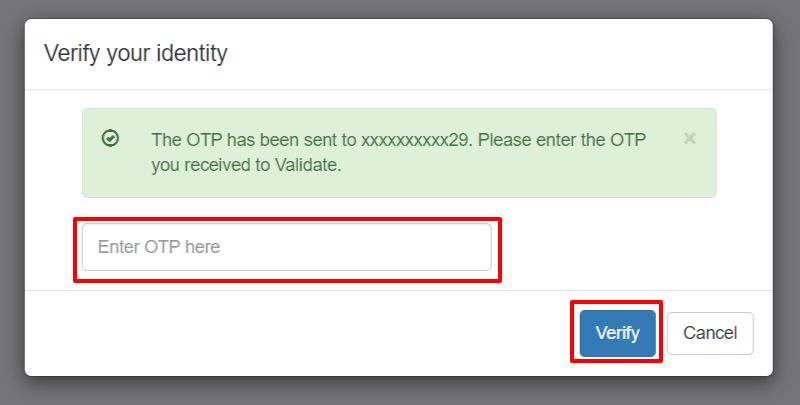
  • Se le pedirá el nombre de usuario y la contraseña y luego se le redirigirá a la siguiente página:
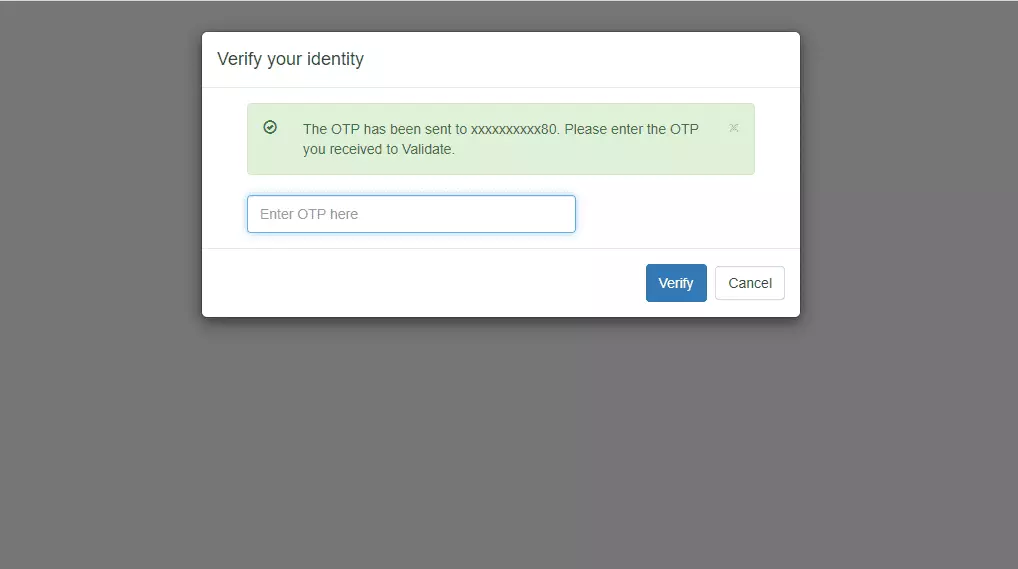
  • Ingrese la OTP recibida en el teléfono y haga clic en verificar.
  • Autenticación de dos factores para la verificación otp de Oracle E-Business 2fa

  • Si es redirigido a su panel de control, tiene OTP configurado correctamente a través de SMS como su 2FA método.
  • De manera similar, puede configurar el resto de los métodos 2FA para el panel miniOrange siguiendo esto guía.

3. Pruebe Oracle E-Business 2FA

  • Para verificar su configuración de autenticación de dos factores (2FA), vaya a su Dominio de comercio electrónico de Oracle. Serás redirigido a iniciar sesión en miniOrange consola.
  • La autenticación de dos factores (2fa) de Oracle EBS verifica las credenciales del usuario

  • Ingrese sus credenciales de inicio de sesión y haga clic en iniciar sesión. Se le pedirá que se verifique con el método 2fa configurado.
    Por ejemplo, aquí hemos configurado OTP a través de SMS; después de iniciar sesión en Oracle E-Business, se le solicitará OTP.
  • Solicitud otp de autenticación de dos factores (2fa) de Oracle EBS

  • Ingrese la OTP recibida en su teléfono; después de una verificación 2fa exitosa, será redirigido al panel de Oracle E-Business.

  • ¿No puedes configurar o probar MFA?


    Contáctanos o envíanos un correo electrónico a idpsupport@xecurify.com y te ayudaremos a configurarlo enseguida.


4. Flujo de inicio de sesión de Oracle EBS Suite

Escenario 1: el usuario no ha iniciado sesión, no existe ninguna sesión
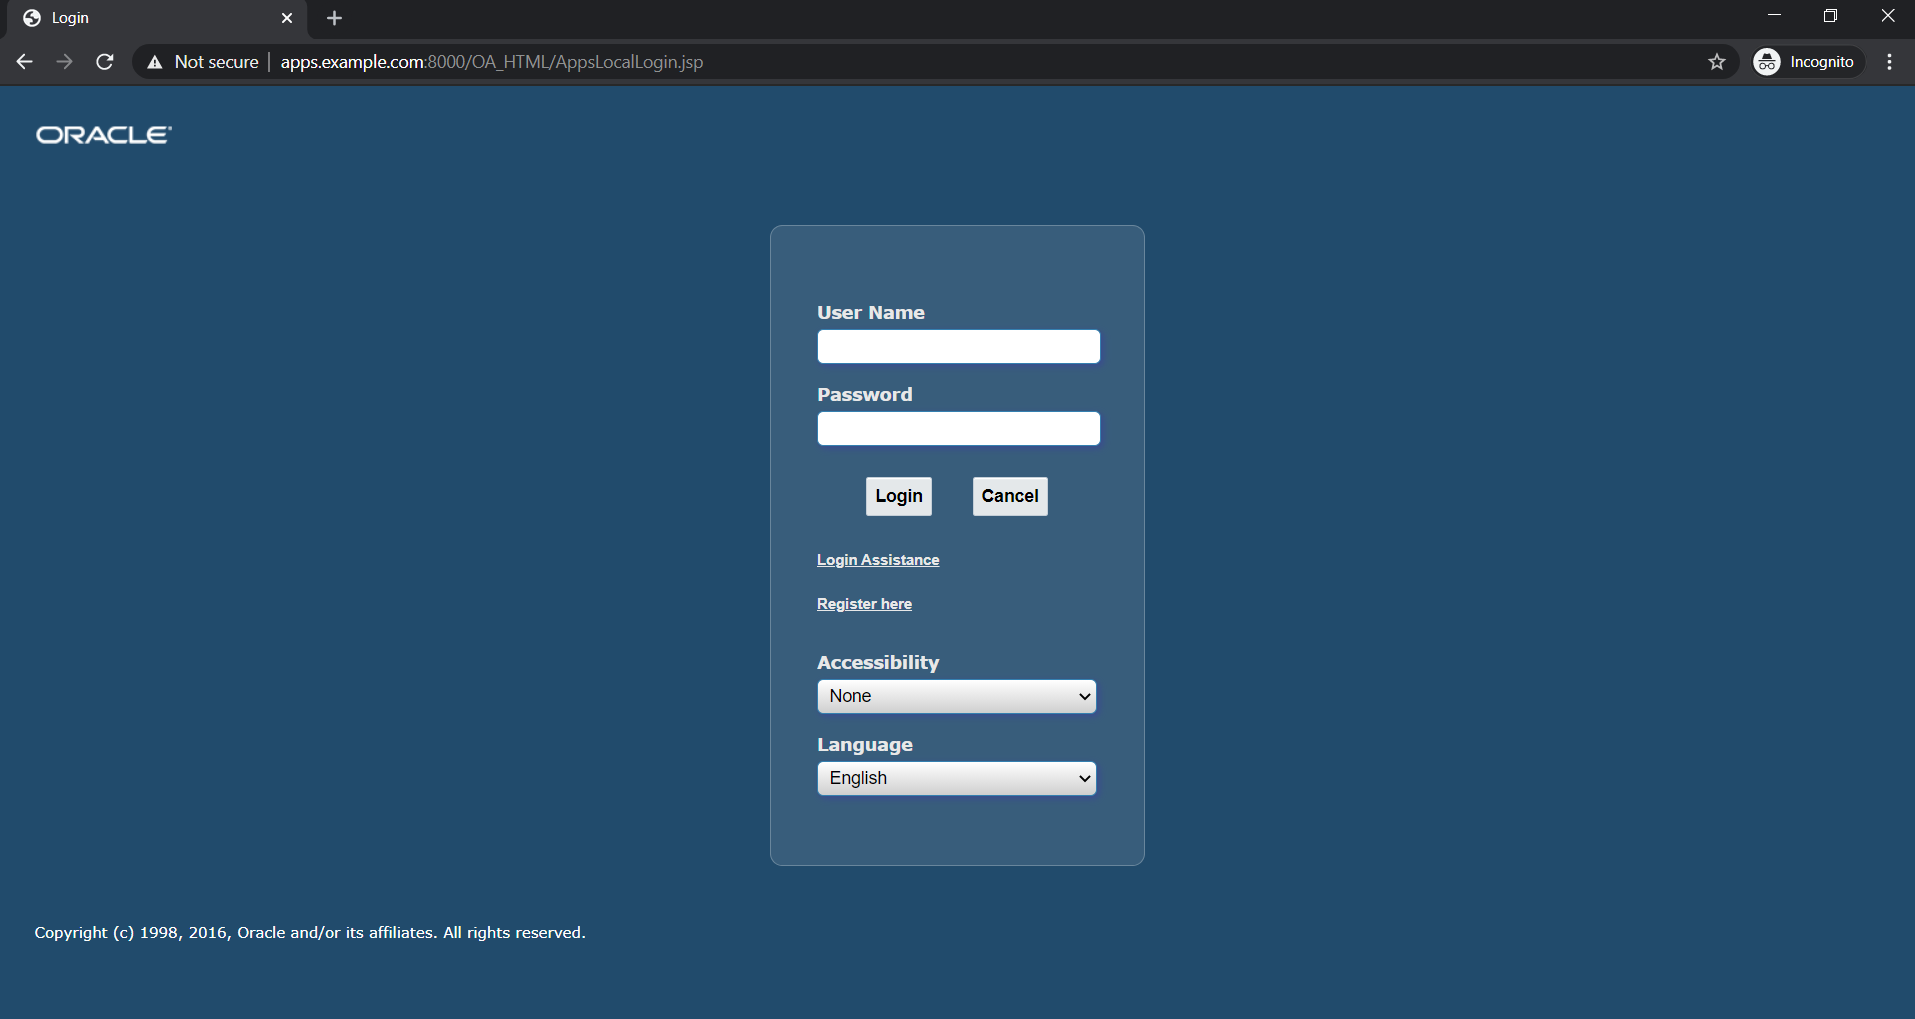
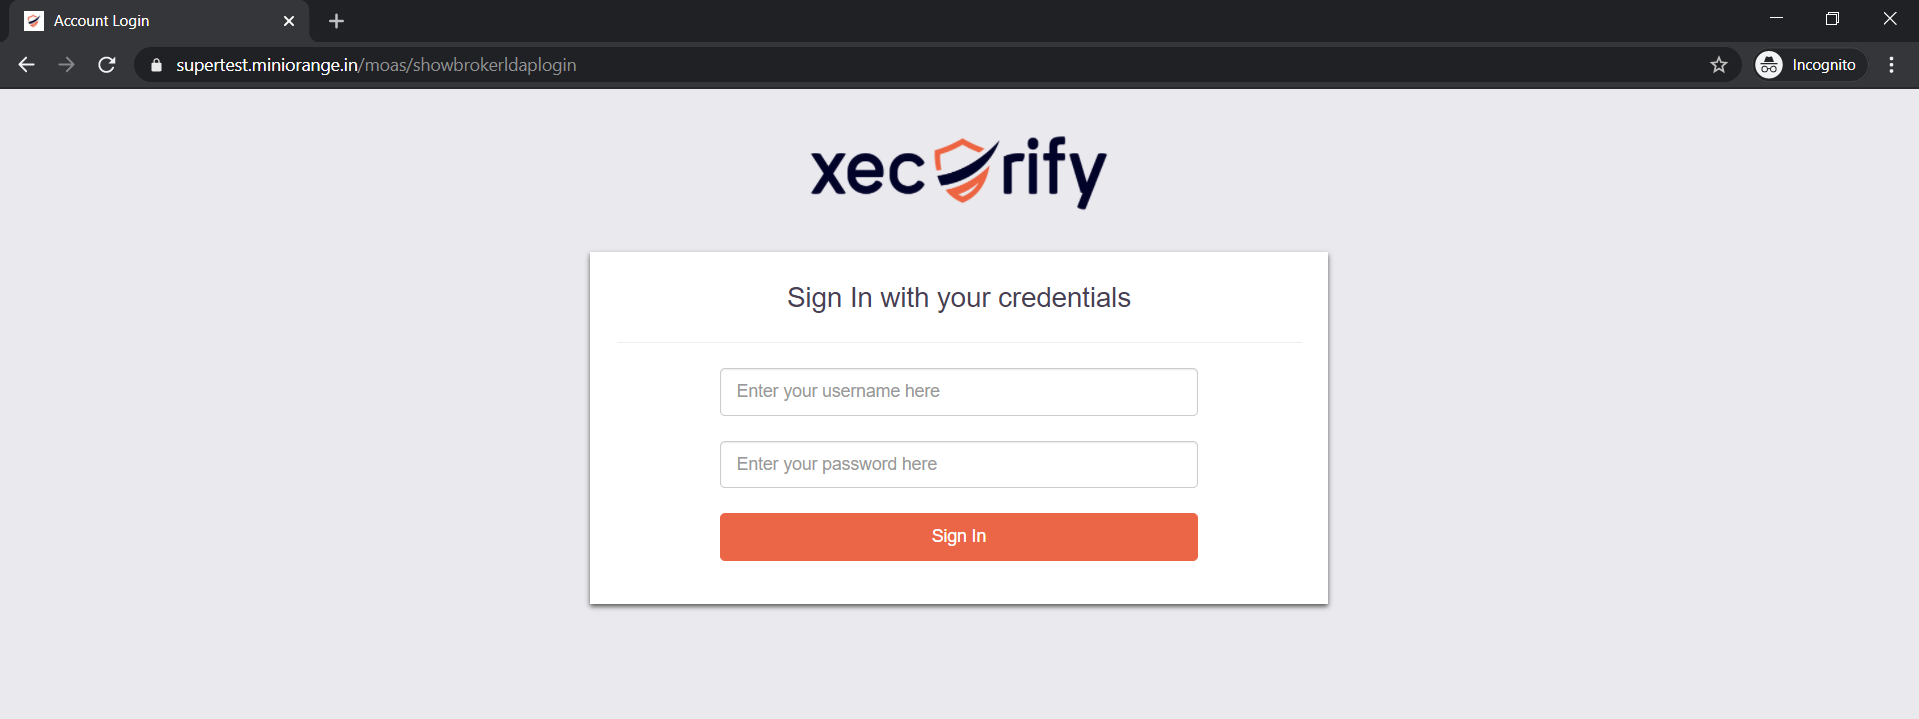
  • Si se configura algún IDP de SAML como Okta, ADFS o Ping, el usuario es redirigido directamente a la página de inicio de sesión de IDP. Si no hay ningún IDP y el cliente solo tiene Active Directory, será redirigido a la página de inicio de sesión de miniOrange.
  • Página de inicio de sesión de Oracle E-Business MFA

    Oracle E-Business MFA envía credenciales de usuario mininaranja

  • Aquí, el usuario deberá ingresar sus credenciales de Active Directory: nombre principal de usuario y contraseña.
  • Luego, el servidor miniOrange autenticará al usuario en Active Directory (AD) y realizará la autorización para acceder al nombre de usuario y la dirección de correo electrónico del usuario.
  • Este nombre de usuario y dirección de correo electrónico se compararán con la tabla de usuarios de la base de datos de Oracle E-Business Suite (FND_USER).
  • Después del primer nivel de autenticación exitosa, el usuario debe autenticarse mediante el método 2FA configurado.
  • Solicitud otp de autenticación de dos factores (2fa) de Oracle EBS

  • Una vez que el usuario haya aprobado con éxito ambos métodos de autenticación, el usuario iniciará sesión correctamente en la cuenta de EBS.
  • Inicio de sesión SSO de Oracle E-Business exitoso


Escenario 2: el usuario ha iniciado sesión, la sesión está activa

  • Cuando ya existe una sesión de usuario, el usuario puede navegar directamente a cualquiera de sus URL marcadas de Oracle E-Business Suite.
  • En este caso no se requiere autenticación; La información de la sesión del usuario se recupera de la cookie de sesión ICX que está presente en el navegador.

5. Autenticación adaptativa con Oracle E-Business

A. Restringir el acceso a Oracle E-Business con bloqueo de IP

    Puede utilizar la autenticación adaptativa con Oracle E-Business MFA para mejorar la seguridad y la funcionalidad de la autenticación multifactor. Puede permitir una dirección IP en cierto rango para MFA o puede negarla según sus requisitos y también puede desafiar al usuario a verificar su autenticidad. La autenticación adaptativa gestiona las bases de autenticación del usuario en diferentes factores, como ID del dispositivo, ubicación, hora de acceso, dirección IP y muchos más.

    Puede configurar la autenticación adaptativa con bloqueo de IP de la siguiente manera:
  • Inicie sesión para Consola de autoservicio >> Autenticación adaptativa.
  • Agregue un Nombre de directiva para su Política de autenticación adaptable.
  • Política de autenticación adaptativa de acceso restringido 2FA/MFA de Oracle E-Business

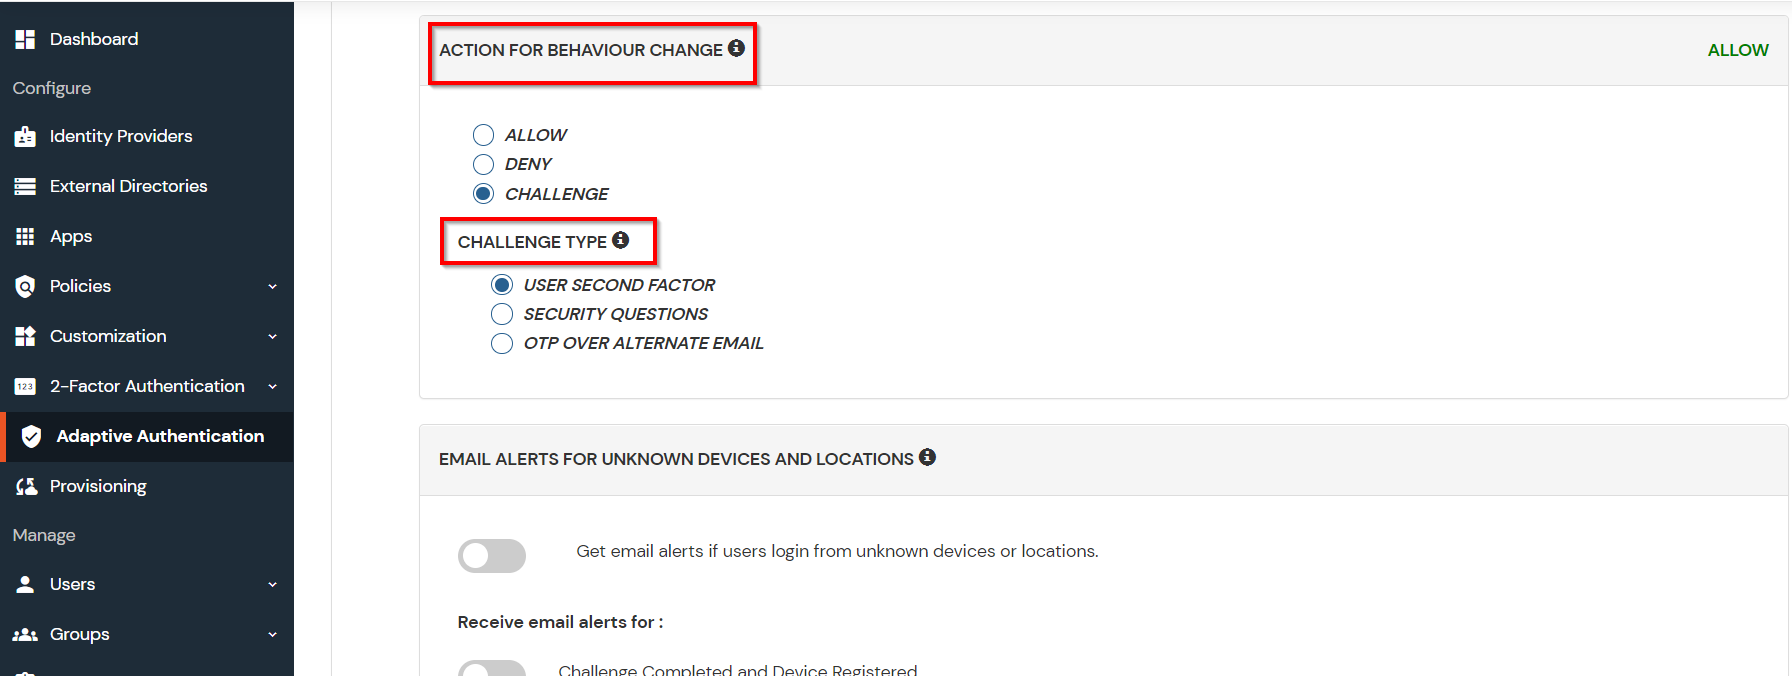
  • Seleccione su cuenta en Acción para el cambio de comportamiento y Tipo de desafío para usuario de la Acción para el cambio de comportamiento Sección.
  • Cambio de comportamiento de autenticación adaptativa de acceso restringido de Oracle E-Business 2FA/MFA


    Acción para las opciones de cambio de comportamiento:


    Atributo Mareas Ideales para Lecciones
    Permitir Permitir al usuario autenticarse y utilizar servicios si la condición de autenticación adaptativa es verdadera.
    Desafío Desafía a los usuarios con uno de los tres métodos mencionados a continuación para verificar la autenticidad del usuario.
    Denegar Deniegue las autenticaciones de usuario y el acceso a los servicios si la condición de autenticación adaptativa es verdadera.

    Opciones de tipo de desafío:

    Atributo Mareas Ideales para Lecciones
    Segundo factor del usuario El Usuario necesita autenticarse utilizando el segundo factor que haya optado o asignado, como por ejemplo
  • OTP sobre SMS
  • Notificación de inserción
  • OTP por correo electrónico
  • Y 12 métodos más.
  • KBA (autenticación basada en conocimiento) El sistema le preguntará al usuario 2 de 3 preguntas que haya configurado en su Consola de autoservicio. Sólo después de responder correctamente a ambas preguntas, el usuario podrá continuar.
    OTP a través de correo electrónico alternativo El usuario recibirá una OTP en el correo electrónico alternativo que ha configurado en la Consola de autoservicio. Una vez que el usuario proporciona la OTP correcta, se le permite continuar.

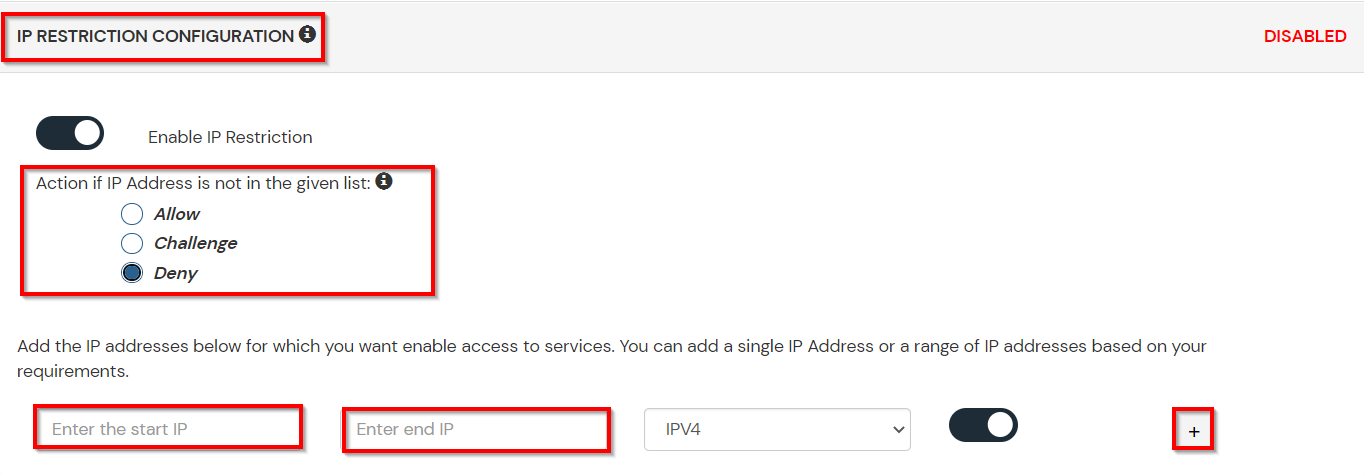
  • Ahora Habilitar Habilitar restricción de IP Opción de la CONFIGURACIÓN DE RESTRICCIÓN DE IP sección para configurar el rango de IP personalizado.
  • Bloqueo de IP de autenticación adaptativa de acceso restringido 2FA/MFA de Oracle E-Business

  • Seleccione el elemento Acción: desea realizar si la dirección IP está fuera del rango. es decir, permitir, desafiar y negar.
  • Especifique el rango de direcciones IP que desea que se refleje la configuración anterior. Puede agregar más de un rango de direcciones IP haciendo clic en el siguiente botón +.
  • Desplázate hasta el final y haz clic en guarde .


B. Autenticación adaptativa con número limitado de dispositivos.

    Al utilizar la autenticación adaptativa, también puede restringir la cantidad de dispositivos en los que el usuario final puede acceder a los Servicios. Puede permitir que los usuarios finales accedan a los servicios con un número fijo. de dispositivos. Los usuarios finales podrán acceder a los servicios que brindamos en este número fijo. de dispositivos.

    Puede configurar la autenticación adaptativa con restricción de dispositivo de la siguiente manera
  • Inicie sesión para Consola de autoservicio >> Autenticación adaptativa.
  • Agregue un Nombre de directiva para su Política de autenticación adaptable.
  • Seleccione su cuenta en Acción para el cambio de comportamiento y Tipo de desafío para usuario de la Acción para el cambio de comportamiento Sección.
  • Comportamiento de autenticación adaptable de acceso restringido de Oracle E-Business 2FA/MFA y tipo de desafío


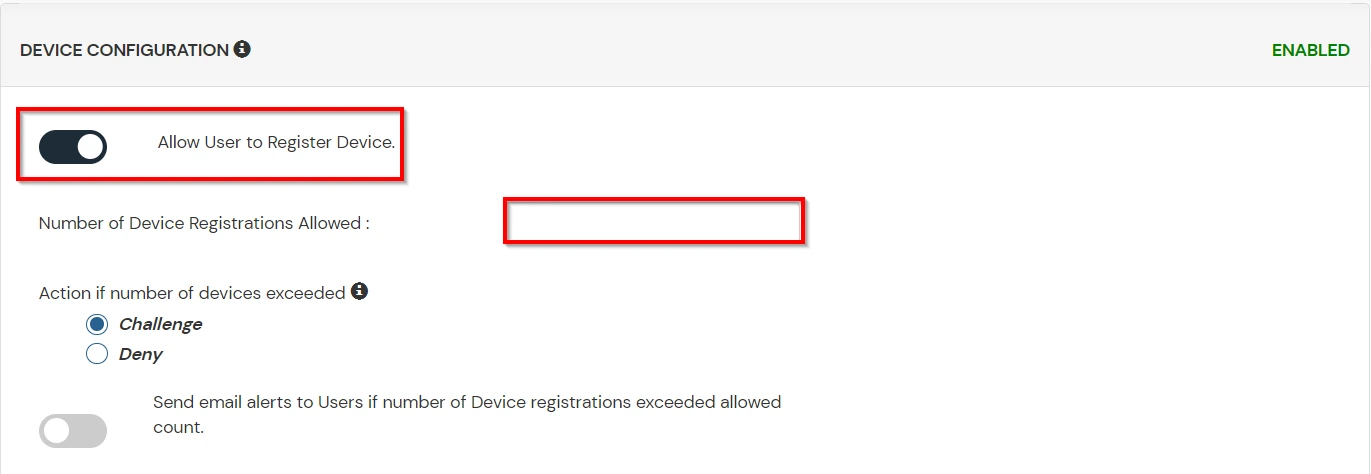
  • Desplácese hacia abajo hasta Configuración del dispositivo sección y habilitar Permitir al usuario registrar el dispositivo opción para permitir a los usuarios registrar sus dispositivos.
  • Escriba el Numero de dispositivos que pueden registrarse en el campo al lado Número de registros de dispositivos permitidos
  • Elija Acción: si se excede el número de dispositivos (esto anulará su configuración para Acción para el cambio de comportamiento.)
    1. Desafío: El usuario debe verificarse utilizando cualquiera de los tres métodos mencionados en la tabla en paso 5.1
    2. Denegar : Denegar a los usuarios el acceso al sistema
  • Habilitar opción Enviar alertas por correo electrónico a los usuarios si el número de registros de dispositivos excedió el recuento permitido si desea alertar al usuario sobre ningún dispositivo que exceda el límite. Guarde la configuración.
  • Autenticación multifactor de Oracle E-Business Restringir acceso autenticación adaptativa habilitar restricción de dispositivo

C. Agregar una política de autenticación adaptable a Oracle E-Business.
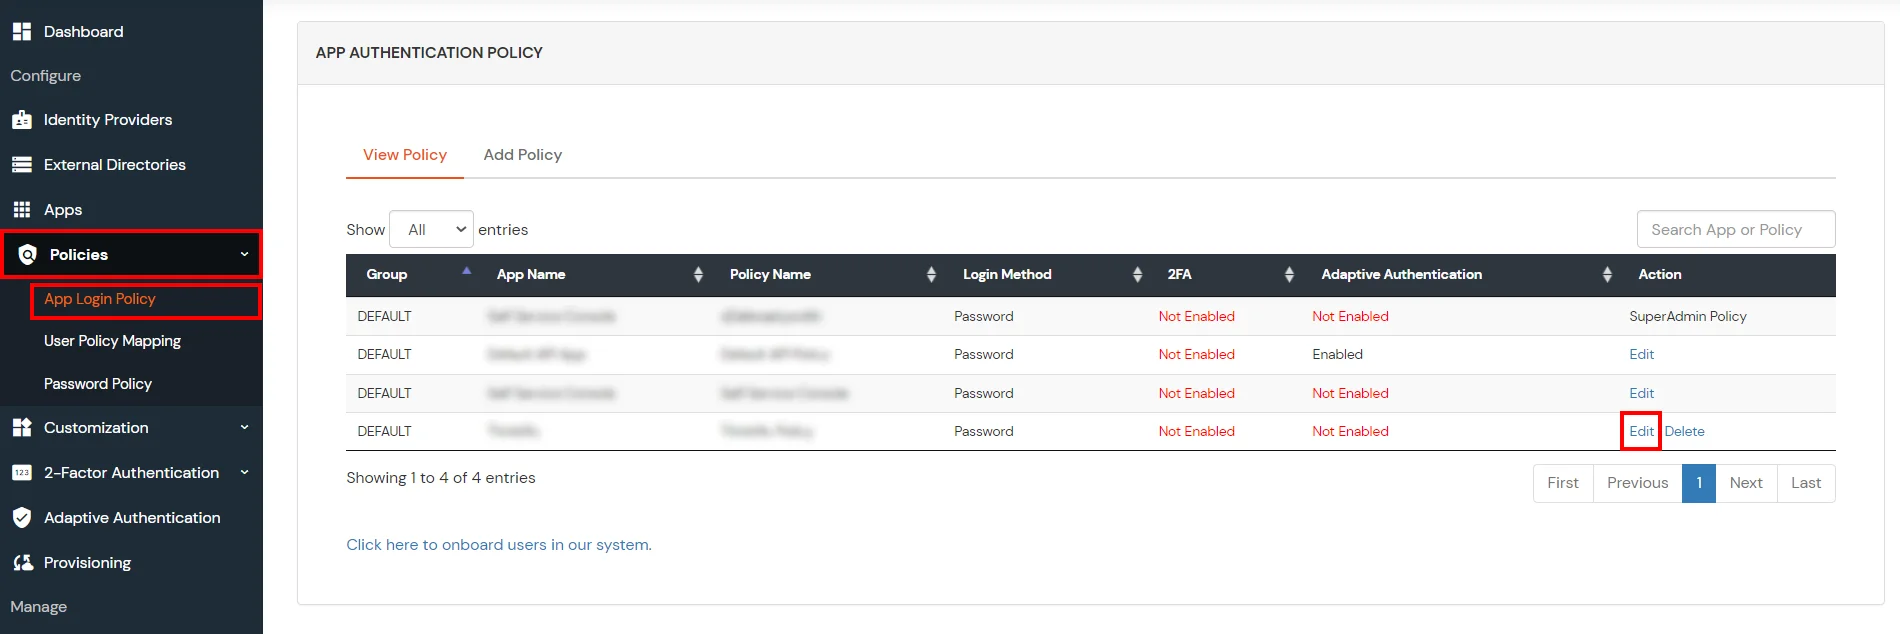
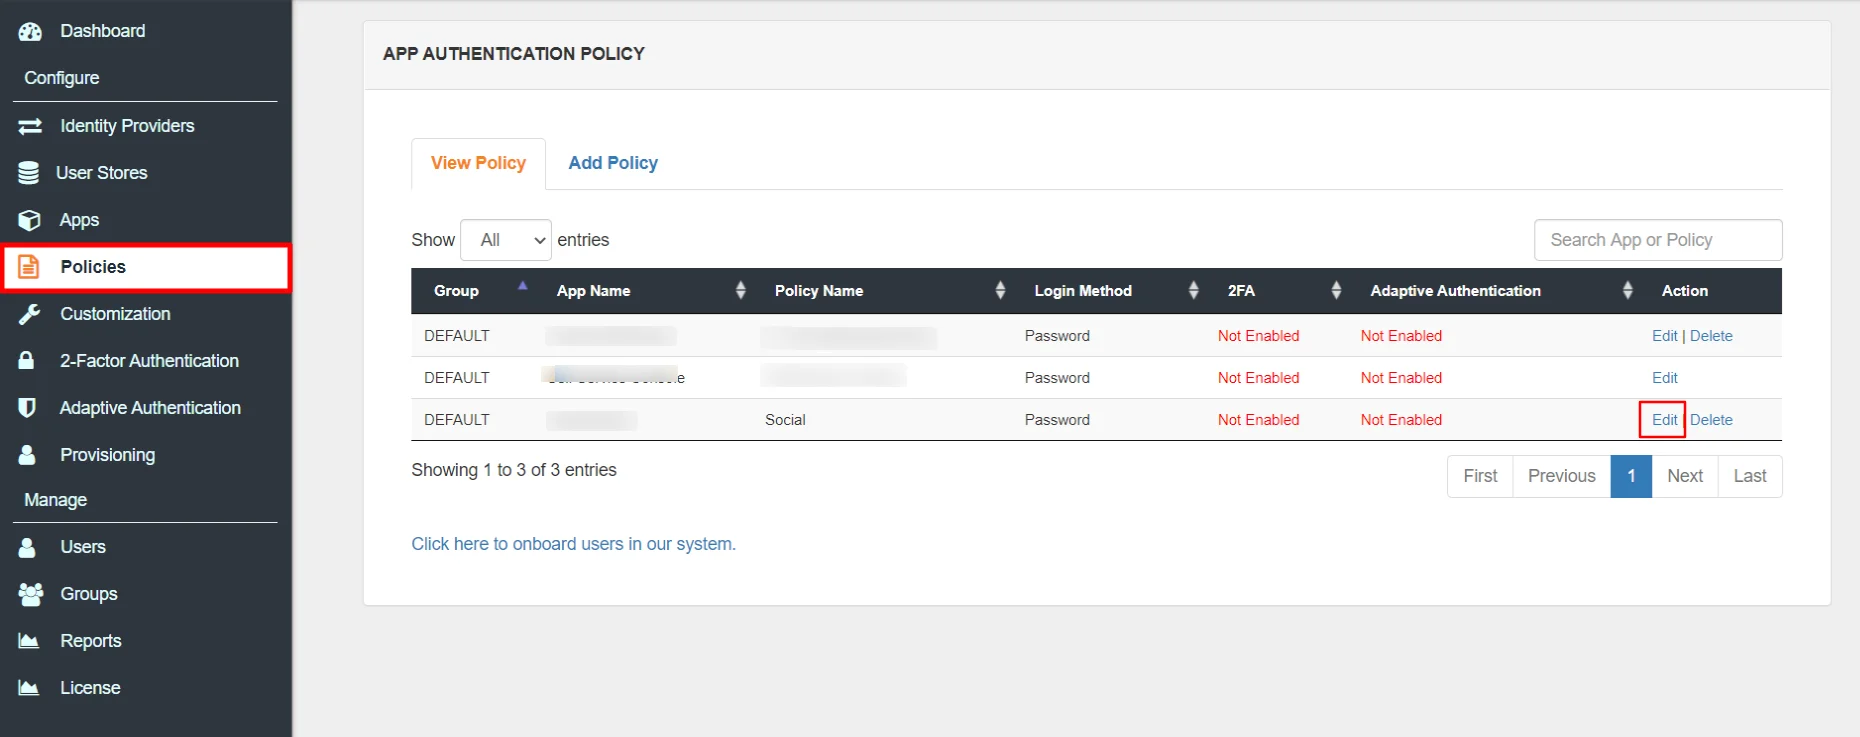
  • Inicie sesión para Consola de autoservicio >> Políticas.
  • Haga clic en Editar opción para la política de aplicación SAML predefinida.
  • Política de restricción de dispositivos de edición de autenticación de dos factores de Oracle E-Business

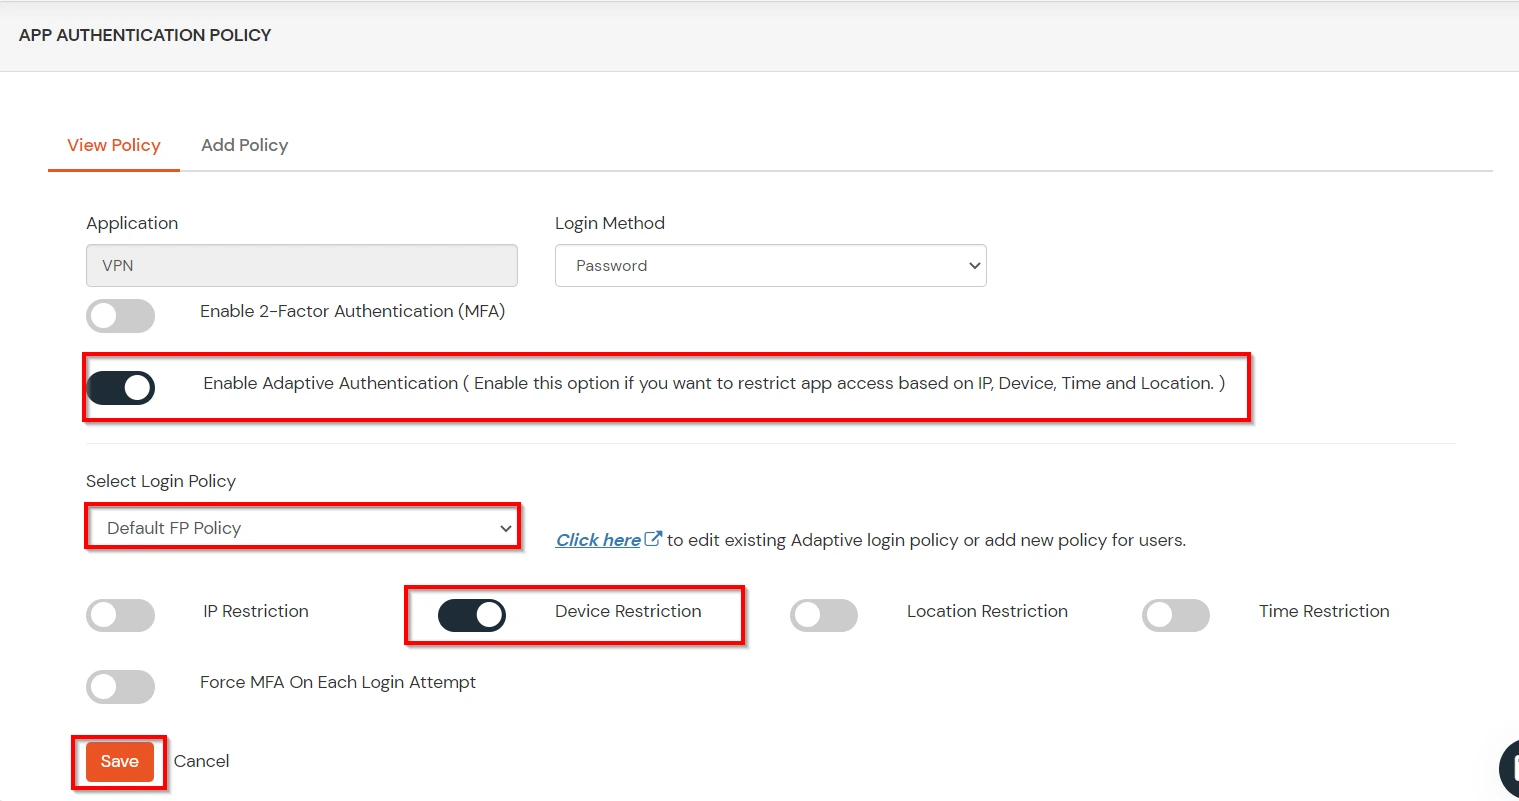
  • Establezca el nombre de su aplicación en el Aplicación y seleccione la contraseña como Método de inicio de sesión.
  • Activar Autenticación adaptable en la página Política y seleccione el requerido método de restricción como una opción.
  • Desde Seleccione Política de inicio de sesión En el menú desplegable, seleccione la política que creamos en el último paso y haga clic en guardar.
  • Política de restricción de dispositivo para guardar acceso restringido de Oracle E-Business 2fa/mfa

    Cómo agregar un dispositivo confiable
    1. Cuando el usuario final inicia sesión en la consola de autoservicio después de que la política de restricción de dispositivos esté activada, se le proporciona la opción de agregar el dispositivo actual como dispositivo confiable.

Referencias externas

Nota: Oracle y Java son marcas comerciales registradas de Oracle y/o sus filiales. miniOrange es una entidad independiente.

¿Quiere programar una demostración?

Solicitar una demo


Nuestros otros productos de gestión de identidad y acceso