Inicio de sesión único (SSO) de Oracle Primavera
Configure el inicio de sesión único (SSO) de Oracle Primavera en unos pocos y sencillos pasos con esta guía de configuración. El inicio de sesión único (SSO) de miniOrange le ayuda a iniciar sesión en Oracle Primavera y otras aplicaciones con un único conjunto de credenciales. Al habilitar el inicio de sesión único (SSO) para Oracle Primavera, una persona puede acceder de forma segura a Oracle Primavera con un solo clic sin tener que volver a ingresar su nombre de usuario y contraseña.
Con miniOrange Oracle Primavera SSO, puede:
- Permita que sus usuarios inicien sesión automáticamente en Oracle Primavera
- Tener un control de acceso centralizado y fácil de los usuarios.
- Conéctese fácilmente con cualquier fuente de identidad externa como Azure AD, ADFS, Cognito, etc.
Obtenga ayuda de instalación gratuita
miniOrange ofrece ayuda gratuita mediante una llamada de consulta con nuestros ingenieros de sistemas para instalar o configurar la solución Oracle Primavera SSO en su entorno con una prueba gratuita de 30 días.
Para ello, solo tienes que enviarnos un correo electrónico a idpsupport@xecurify.com para reservar una cita y te ayudaremos enseguida.
Obtén Apoyo
Funciones SSO compatibles:
- Inicio de sesión SSO iniciado por el SP: Los usuarios pueden acceder a su cuenta de Redmine a través de una URL o un marcador. Serán redirigidos automáticamente al portal de miniOrange para iniciar sesión. Una vez que hayan iniciado sesión, serán redirigidos automáticamente y se conectarán a Redmine.
- Inicio de sesión SSO iniciado por IdP: Los usuarios primero deben iniciar sesión en miniOrange y luego hacer clic en el ícono de Redmine en el panel de aplicaciones para acceder a Redmine. (Si ha configurado más fuentes de identidad, iniciará sesión en esa plataforma).
- Aprovisionamiento JIT: Permite la creación automática de cuentas de usuario en Redmine cuando una persona inicia sesión por primera vez a través de la autenticación SSO de escritorio, IDP o Active Directory (AD).
- Cierre de sesión único: Con esta función, se cerrará automáticamente la sesión de todas las aplicaciones que estén conectadas con el proveedor de identidad (IdP) cuando cierre la sesión de Redmine org o de cualquier otra aplicación.
- Ordene a los usuarios que inicien sesión mediante SSO: El inicio de sesión único puede hacer que sea obligatorio que todos los usuarios inicien sesión mediante SSO. Esto evitará que cualquier persona inicie sesión utilizando cualquier otra fuente y evitando el sistema de inicio de sesión. Ninguna persona podrá iniciar sesión directamente, lo que lo convierte en un proceso ágil y seguro.
Requisitos previos:
Haga clic aquí para ver los pasos de instalación y configuración de Premavera.
Siga la guía paso a paso para configurar Oracle Primavera Single Sign-On (SSO)
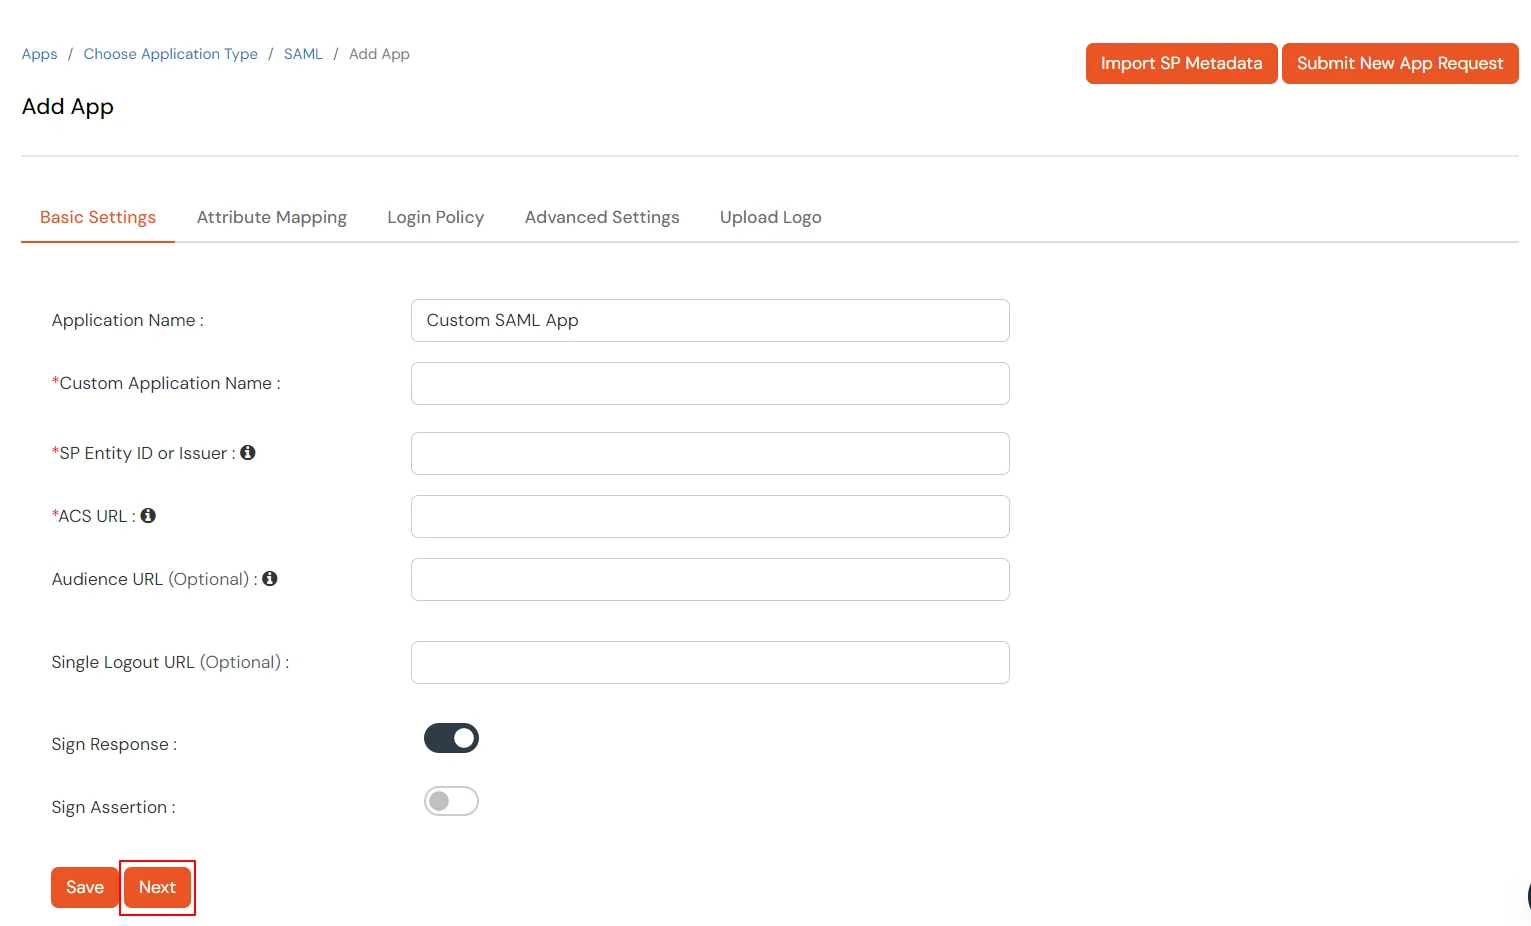
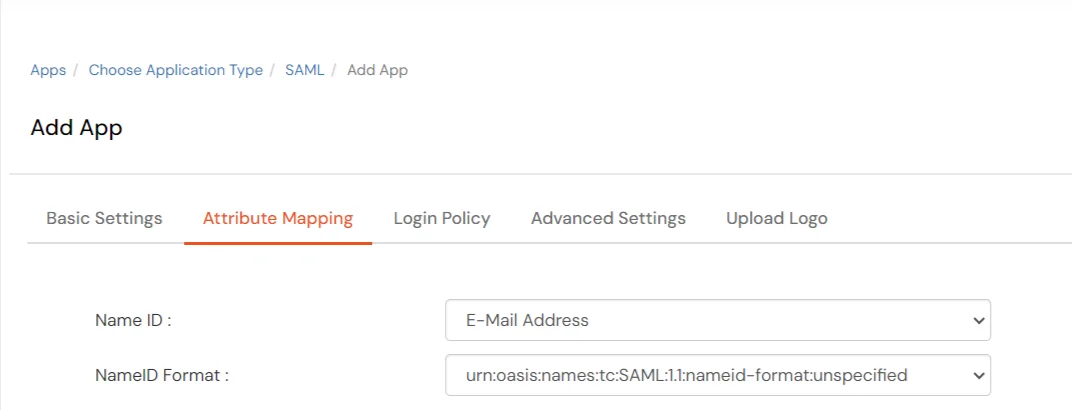
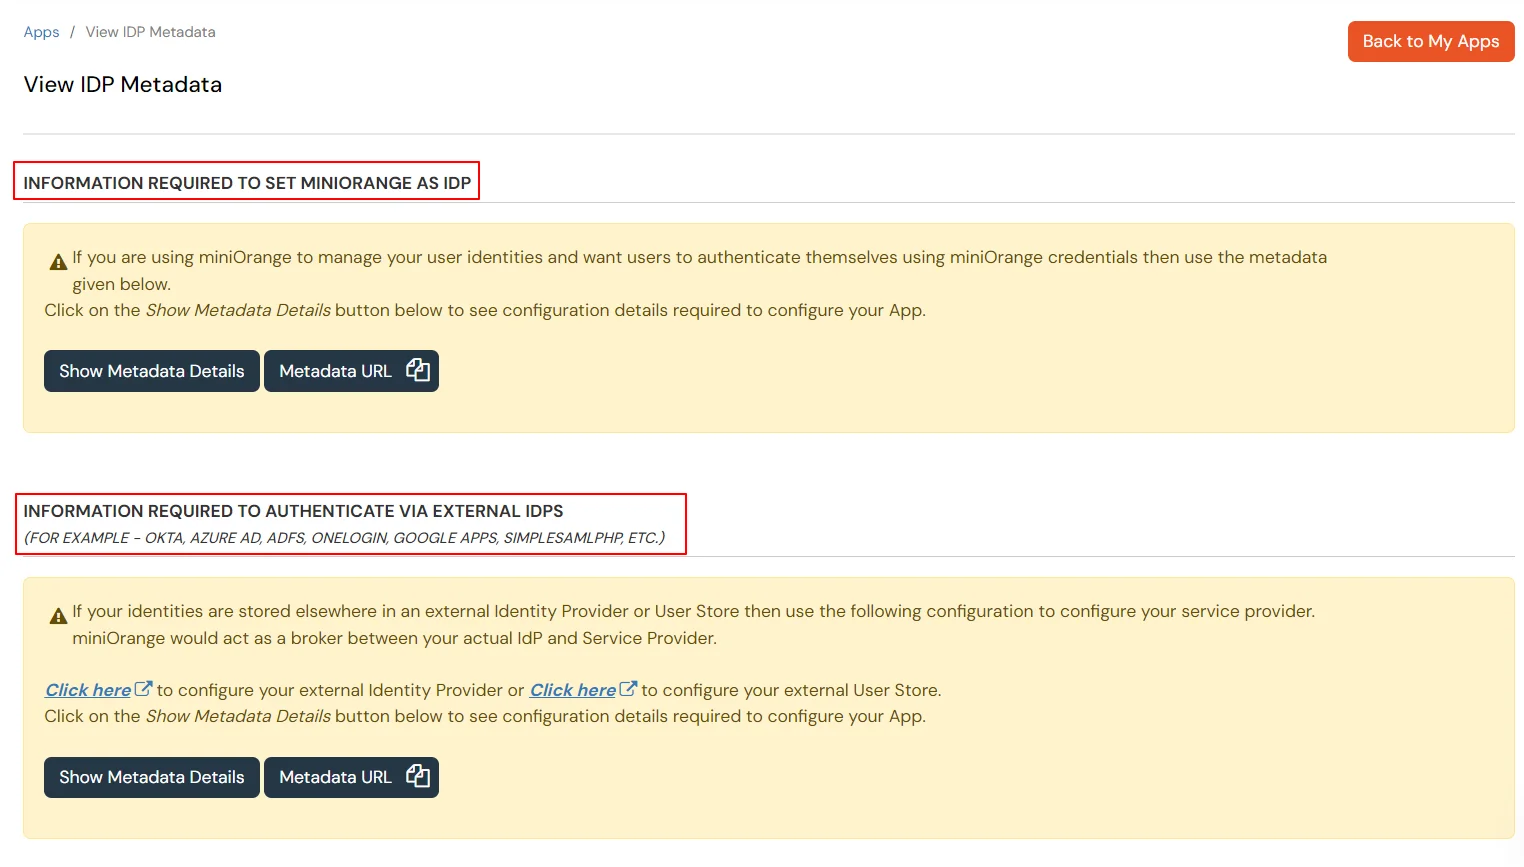
1. Configurar Oracle Primavera en miniOrange
- Iniciar sesión en miniOrange Consola de administración.
- Vaya al Aplicaciones y haga clic en Agregar aplicación .

- In Elija el tipo de aplicación, seleccione SAML/WS-FED del menú Todas las Aplicaciones desplegable.

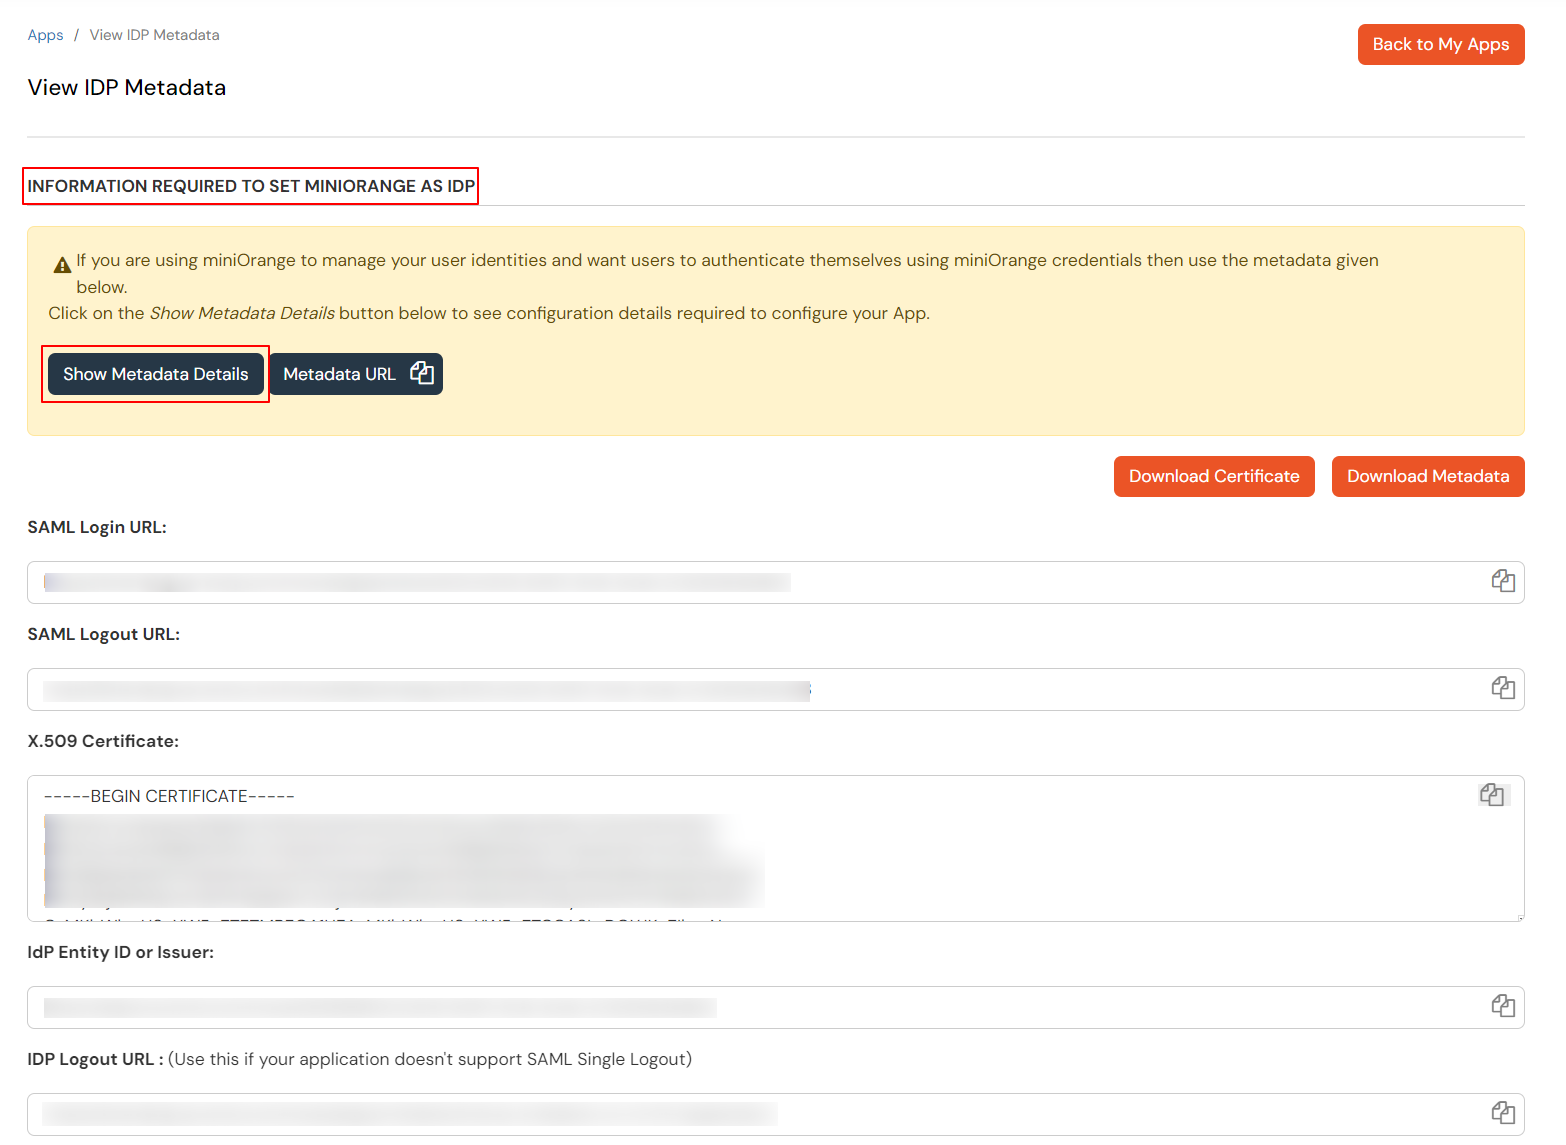
- Busque Oracle Primavera en la lista, si no encuentra Oracle Primavera en la lista, busque personalizado y puedes configurar tu aplicación en Aplicación SAML personalizada.

2. Configurar SSO en Oracle Primavera P6 EPPM
- Abra el administrador de Primavera P6.
- In Autenticación Elija su configuración en el menú desplegable.
- Seleccionar Autenticación.
- En Modo de inicio de sesión menú desplegable, seleccione WebSSO.
- Para configurar Inicio de sesión único web :
Nota: Para cambiar esta configuración es necesario reiniciar el servidor P6.
- Seleccionar Permitir inicio de sesión alternativo Atributo cuando se utiliza Oracle Single Sign-On y se desea utilizar un atributo de inicio de sesión SSO distinto del nombre de usuario P6. Por ejemplo, se ingresa la dirección de correo electrónico al autenticar Oracle Single Sign-On, pero el nombre de usuario P6 se asignará al campo UID de LDAP.
- In Clave de encabezado del nombre de usuario En este campo, ingrese el nombre del encabezado HTTP que especificó en el servidor de políticas.
El valor que especifique debe coincidir con la propiedad que creó en el dominio/ámbito de política, donde reside el servidor web para P6.
Para Oracle Single Sign-On, el valor debe ser Proxy-Usuario-RemotoEl Proxy-Remote-User debe coincidir con el atributo del servidor LDAP que se asigna al campo USER_NAME de la base de datos P6 EPPM. Consulte Aprovisionamiento de información de usuario LDAP por primera vez para obtener más detalles.
Para Oracle Access Manager, el valor debe ser OAM_REMOTE_USER, que es el valor predeterminado.
- En la sección Anulación de la ruta de contexto En el campo, ingrese la ruta utilizada para pasar las solicitudes web desde el servidor web de inicio de sesión único al servidor P6. El valor predeterminado que aparece es el valor para P6 (/p6).
Nota: Si habilita la configuración Permitir atributo de inicio de sesión alternativo, debe configurar la clave de encabezado y los atributos de búsqueda LDAP. También debe configurar los ajustes LDAP para la instancia de base de datos adecuada para establecer una conexión con el servidor LDAP. Consulte Aprovisionamiento de información de usuario LDAP por primera vez para obtener más detalles.
- In Clave de encabezado En este campo, introduzca la clave de encabezado HTTP que contiene el ID de usuario global. El valor predeterminado es Osso-User-Guid.
- In Atributo de búsqueda LDAP En este campo, introduzca el atributo LDAP buscado por la clave de encabezado para autenticar a los usuarios. El valor predeterminado es orclguid.
Nota: Debe configurar los ajustes LDAP para la instancia de base de datos adecuada para establecer una conexión con el servidor LDAP.
- Haga clic en Guardar.
3. Pruebe la configuración de SSO
Pruebe el inicio de sesión SSO en su cuenta de Oracle Primavera con miniOrange IdP:
4. Configure su directorio de usuarios (opcional)
miniOrange proporciona autenticación de usuarios desde diversas fuentes externas, como directorios (como ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), proveedores de identidad (como Okta, Shibboleth, Ping, OneLogin, KeyCloak), bases de datos (como MySQL, MariaDB, PostgreSQL) y muchas más . Puede configurar su directorio/almacén de usuarios existente o agregar usuarios en miniOrange.
- Haga clic en Proveedores de identidad >> Agregar proveedor de identidad en el menú izquierdo del tablero

- En Elegir proveedor de identidad, seleccione Directorios AD/LDAP desde el desplegable.

- Entonces busca Anuncio/LDAP y haz clic en él.

- ALMACENE LA CONFIGURACIÓN LDAP EN MINIORANGEElija esta opción si desea conservar su configuración en miniOrange. Si el directorio activo está protegido por un firewall, deberá abrirlo para permitir las solicitudes entrantes a su AD.
- ALMACENAR LA CONFIGURACIÓN LDAP ON PREMISA: Elija esta opción si desea mantener su configuración en sus instalaciones y solo permitir el acceso a AD dentro de las instalaciones. Tendrás que descargar e instalar. puerta de enlace miniOrange en sus instalaciones.

- Ingresar AD/LDAP Nombre que se ve en la pagina y Identificador nombre.
- Seleccionar Tipo de directorio as Active Directory.
- Introduzca la URL o la dirección IP del servidor LDAP frente al LDAP URL del servidor .
- Haga clic en el elemento Conexión de prueba Botón para verificar si se ha realizado una conexión exitosa con su servidor LDAP.

- En Active Directory, vaya a las propiedades de los contenedores/OU de usuario y busque el Atributo de nombre distinguidoLa cuenta de enlace debe tener los privilegios de lectura mínimos necesarios en Active Directory para permitir búsquedas en el directorio. Si el caso de uso implica aprovisionamiento (como crear, actualizar o eliminar usuarios o grupos), la cuenta también debe tener los permisos de escritura adecuados.

- Ingrese la contraseña válida de la cuenta Bind.
- Haga clic en el elemento Probar las credenciales de la cuenta vinculada para verificar sus credenciales de enlace LDAP para la conexión LDAP.

- Base de búsqueda es la ubicación en el directorio donde comienza la búsqueda de un usuario. Lo obtendrá del mismo lugar donde obtuvo su nombre distinguido.

- Seleccione un filtro de búsqueda adecuado en el menú desplegable. Si utiliza Usuario en filtro de grupo único or Usuario en filtro de grupo múltiple, Reemplace lagrupo-dn> en el filtro de búsqueda con el nombre distinguido del grupo en el que están presentes tus usuarios. Para utilizar el filtro de búsqueda personalizado, seleccione "Escribe tu filtro personalizado" opción y personalizarla en consecuencia.

- Haga clic en el elemento Siguiente botón, o vaya al Opciones de inicio de sesión .
- También puede configurar las siguientes opciones mientras configura AD. Permitir Activar LDAP para autenticar usuarios de AD/LDAP. Clickea en el Siguiente Botón para agregar tienda de usuario.

Aquí está la lista de atributos y lo que hace cuando lo habilitamos. Puede habilitar/deshabilitar en consecuencia.
| Atributo |
Mareas Ideales para Lecciones |
| Activar LDAP |
Todas las autenticaciones de usuario se realizarán con credenciales LDAP si lo activa |
| Autenticación alternativa |
Si las credenciales LDAP fallan, el usuario será autenticado a través de miniOrange |
| Habilitar inicio de sesión de administrador |
Al habilitar esto, su inicio de sesión de administrador de miniOrange se autentica utilizando su servidor LDAP. |
| Mostrar IdP a los usuarios |
Si habilita esta opción, este IdP será visible para los usuarios. |
| Sincronizar usuarios en miniOrange |
Los usuarios se crearán en miniOrange después de la autenticación con LDAP |
- Haga clic en el elemento Siguiente botón, o vaya al Atributos .
Mapeo de atributos desde AD
Importación y aprovisionamiento de usuarios desde AD
- Si desea configurar el aprovisionamiento, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Importar la política de contraseñas desde Active Directory
- Si desea importar su política de contraseñas de Active Directory a miniOrange, haz clic aquí. Para obtener información detallada, omitiremos este paso por ahora.

Probar conexiones
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Conexión de prueba.

- Aparece una ventana emergente que le solicita que ingrese un nombre de usuario y una contraseña para verificar su configuración LDAP.

- On Consolidación Exitosa conexión con el servidor LDAP, se muestra un mensaje de éxito.

Mapeo de atributos de prueba
- Verá una lista de directorios en Proveedores de identidad. En el menú desplegable, seleccione Directorios AD/LDAP, busque su directorio configurado, haga clic en los tres puntos junto a él y seleccione Mapeo de atributos de prueba.

- Aparece una ventana emergente para ingresar un nombre de usuario y hacer clic Prueba.

- Se mostrará el resultado de la asignación de atributos de prueba.

La configuración de AD como directorio externo está completa.
Nota: Consulte nuestra guía para configurar LDAP en un servidor Windows.
miniOrange se integra con varias fuentes de usuarios externos, como directorios, proveedores de identidad, etc.
¿No puedes encontrar tu IdP o necesitas ayuda para configurarlo?
Contáctanos o envíanos un correo electrónico a idpsupport@xecurify.com y te ayudaremos a configurarlo enseguida.
Localización de averías
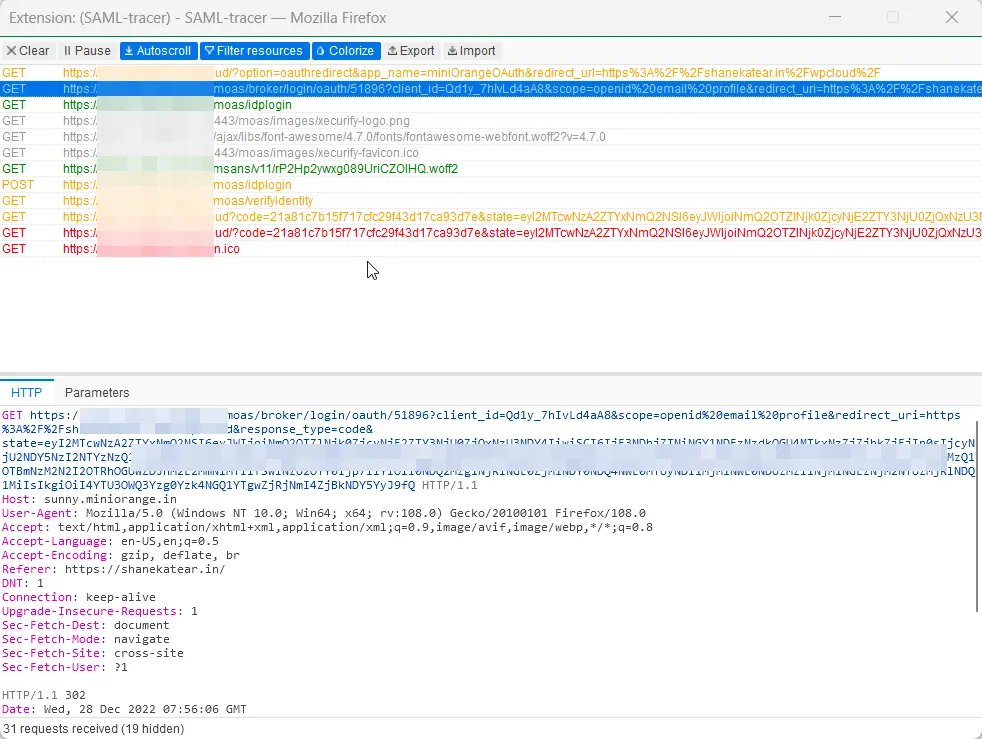
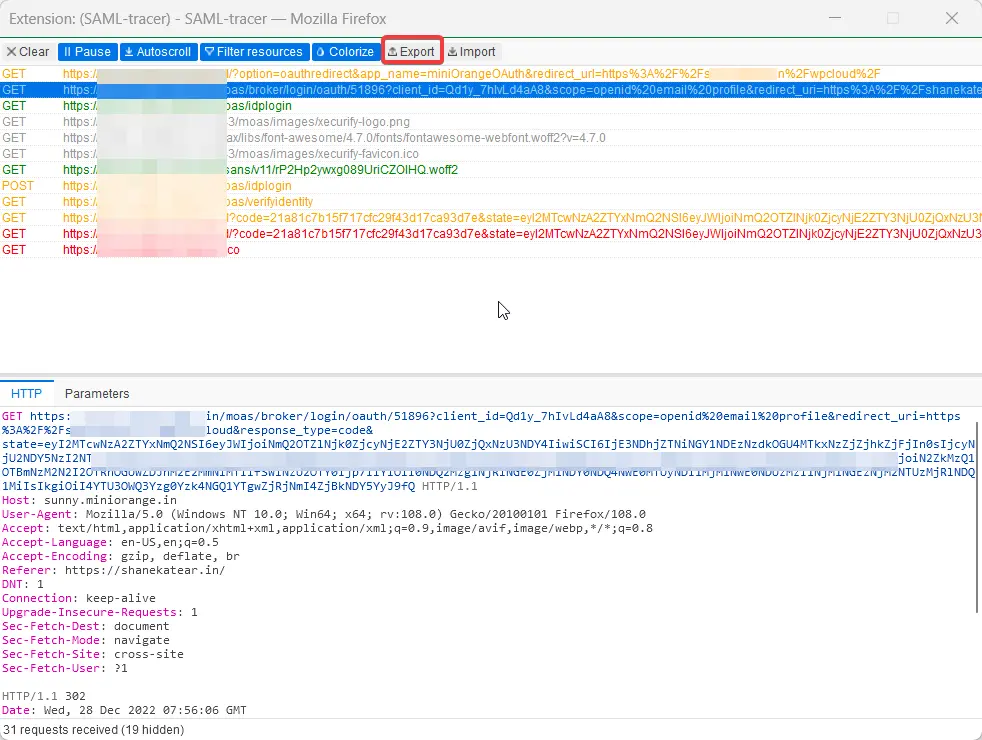
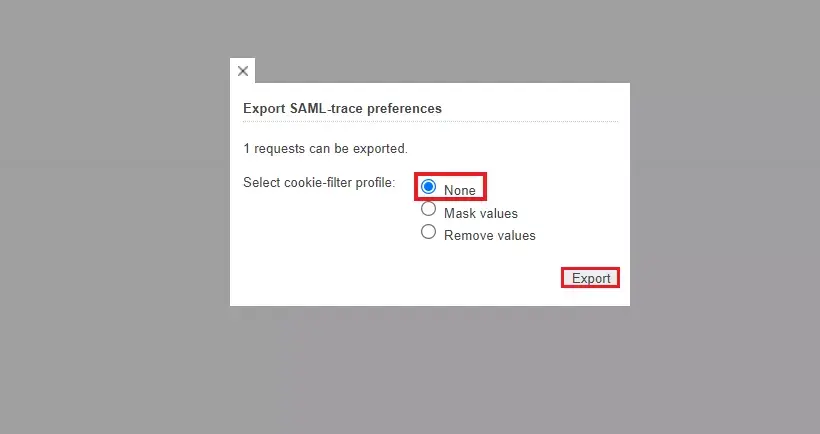
¿Cómo puedo rastrear y exportar los registros de seguimiento de SAML?
Preguntas Frecuentes (FAQ)
¿Qué es SAML SSO?
El inicio de sesión único (SSO) de SAML es un proceso de autenticación en el que se proporciona a un usuario acceso a múltiples aplicaciones y/o sitios web mediante el uso de un único conjunto de credenciales de inicio de sesión (como nombre de usuario y contraseña). Esto evita la necesidad de que el usuario inicie sesión por separado en las diferentes aplicaciones.
¿Cuál es el precio de la solución miniOrange SSO?
Haz clic aquí para consultar los precios de la solución SSO de miniOrange.
Referencias externas