¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!

¿Necesitas ayuda? ¡Estamos aquí!
Resultados de la búsqueda:
×Orchard es un sistema de gestión de contenido web (CMS) escrito en ASP.NET que se utiliza para crear componentes compartidos para crear sitios web, aplicaciones y extensiones ASP.NET. Es un sistema de código abierto que proporciona funciones esenciales para crear sitios específicos que satisfagan las necesidades de los usuarios finales y otros desarrolladores.
miniOrange también ofrece un módulo de inicio de sesión único (SSO) SAML para Orchard, que actúa como proveedor de servicios SAML. Este módulo se puede configurar para establecer la confianza entre el módulo y un proveedor de identidad compatible con SAML, autenticando así al usuario de forma segura en el sitio web de Orchard. Contáctenos para obtener más información sobre nuestro módulo de inicio de sesión único (SSO) SAML para Orchard, que permite a los usuarios iniciar sesión en Orchard con un proveedor de identidad.
Puede habilitar el inicio de sesión SSO SAML para su sitio Orchard mediante el módulo Orchard SAML Single Sign-On (SSO) que se puede integrar con cualquier proveedor de identidad compatible con SAML 2.0. Cuando un usuario solicita acceso a un recurso, el módulo Orchard SAML SSO envía una solicitud de autenticación SAML a su proveedor de identidad SAML 2.0 y el usuario debe iniciar sesión con la cuenta de su proveedor de identidad. Una vez que la autenticación se realiza correctamente, el usuario obtiene acceso a los recursos de Orchard.
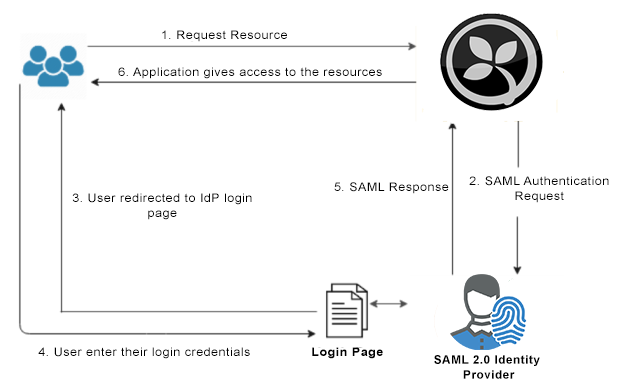
1. Un usuario desconocido intenta acceder a la aplicación Orchard.
2. El módulo de inicio de sesión único (SSO) SAML de Orchard crea una solicitud de autenticación SAML y la envía al proveedor de identidad configurado. Se le solicita al usuario que inicie sesión con su cuenta de proveedor de identidad.
3. El proveedor de identidad SAML envía una respuesta SAML a la aplicación. Esta respuesta contiene la información del usuario, así como el estado de autenticación, en función del cual se le otorga al usuario acceso al recurso.
4. Tras una autenticación exitosa, el usuario tendrá acceso al sitio.
Funciones de gestión de identidad de miniOrange
La solución de inicio de sesión único (SSO) de miniOrange proporciona acceso fácil y sin interrupciones a todos los recursos empresariales con un único conjunto de credenciales. miniOrange también ofrece autenticación segura al establecer una relación de confianza entre el proveedor de servicios y el proveedor de identidad. El inicio de sesión único de miniOrange admite SSO en cualquier tipo de dispositivo o aplicación, ya sea en la nube o en las instalaciones. Más información.
Proteja su aplicación Orchard contra el robo de contraseñas mediante métodos de autenticación multifactor con más de 15 tipos de autenticación proporcionados por miniOrange. Nuestros métodos de autenticación multifactor impiden que usuarios no autorizados accedan a información y recursos que solo utilizan contraseñas como factor de autenticación. Habilitar la autenticación de segundo factor para Orchard le protege contra el robo de contraseñas. Más información.
miniOrange ofrece bloqueo/restricción de IP para el inicio de sesión en Orchard, lo que añade seguridad a Gmail, la web y otras aplicaciones. Ofrecemos opciones de bloqueo de IP, tanto automático (según el comportamiento del usuario) como manual, incluyendo listas negras y blancas de direcciones IP para restringir el acceso, el acceso exclusivo a la oficina, el acceso a la intranet y la restricción de red. Más información .
La autenticación adaptativa de miniOrange busca brindar una mejor experiencia al reducir la carga de autenticación para los usuarios, al tiempo que refuerza la autenticación sólida donde más se necesita. Por ejemplo, cuando un usuario intenta acceder a una aplicación desde un dispositivo no registrado, se le puede solicitar que lo registre. Si el usuario inicia sesión desde una ubicación geográfica distinta a la de su oficina, se le pueden pedir que responda preguntas de seguridad. Más información
El aprovisionamiento de usuarios de miniOrange facilita la creación, gestión y mantenimiento de usuarios finales, especialmente para grandes empresas, reduciendo el riesgo de acceso no autorizado a la información. El aprovisionamiento de usuarios incluye la creación, actualización y eliminación de cuentas de usuario. Simplifica el trabajo de los administradores, ya que no tienen que gestionar manualmente el acceso de cada usuario. Más información
La forma más práctica de reforzar la autenticación es exigir un segundo factor después de la etapa de nombre de usuario y contraseña. Dado que una contraseña es algo que el usuario sabe, asegurarse de que el usuario también tenga algo o usar datos biométricos frustra a los atacantes que roban o obtienen acceso a las contraseñas.
Las soluciones tradicionales de autenticación de dos factores utilizan tokens de hardware (o "fobs") que los usuarios llevan en sus llaveros. Estos tokens generan contraseñas de un solo uso para la segunda etapa del proceso de inicio de sesión. Sin embargo, los tokens de hardware pueden costar hasta 40 dólares cada uno. Se necesita tiempo y esfuerzo para distribuirlos, hacer un seguimiento de quién tiene cuál y reemplazarlos cuando se rompen. Son fáciles de perder, difíciles de usar y los usuarios informan constantemente de altos niveles de frustración con los sistemas basados en tokens.
El servicio de autenticación miniOrange tiene más de 15 métodos de autenticación.
Puede elegir cualquiera de los métodos de autenticación anteriores para mejorar su autenticación basada en contraseña. El servicio de autenticación de miniOrange funciona con todos los tipos de teléfonos, desde teléfonos fijos hasta plataformas de teléfonos inteligentes. En el caso más simple, los usuarios solo responden una llamada telefónica y presionan un botón para autenticarse. El servicio de autenticación de miniOrange funciona a nivel internacional y tiene clientes que se autentican en muchos países de todo el mundo.
miniOrange le ayuda a agregar inicio de sesión y autenticación a su sitio Orchard mediante los protocolos OAuth, OpenID, ADFS, SAML y WSFED. Si busca la integración del sitio con aplicaciones heredadas como Active Directory, SiteMinder, Radius, Unix, etc., podemos ayudarlo con eso.

